
Marktgröße und Marktanteil für verwaltete Angriffsflächen-Management-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.73 Milliarden US-Dollar |
| Marktgröße (2032) | 4.44 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.74 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Angriffsflächen-Management-Dienste von Mordor Intelligence
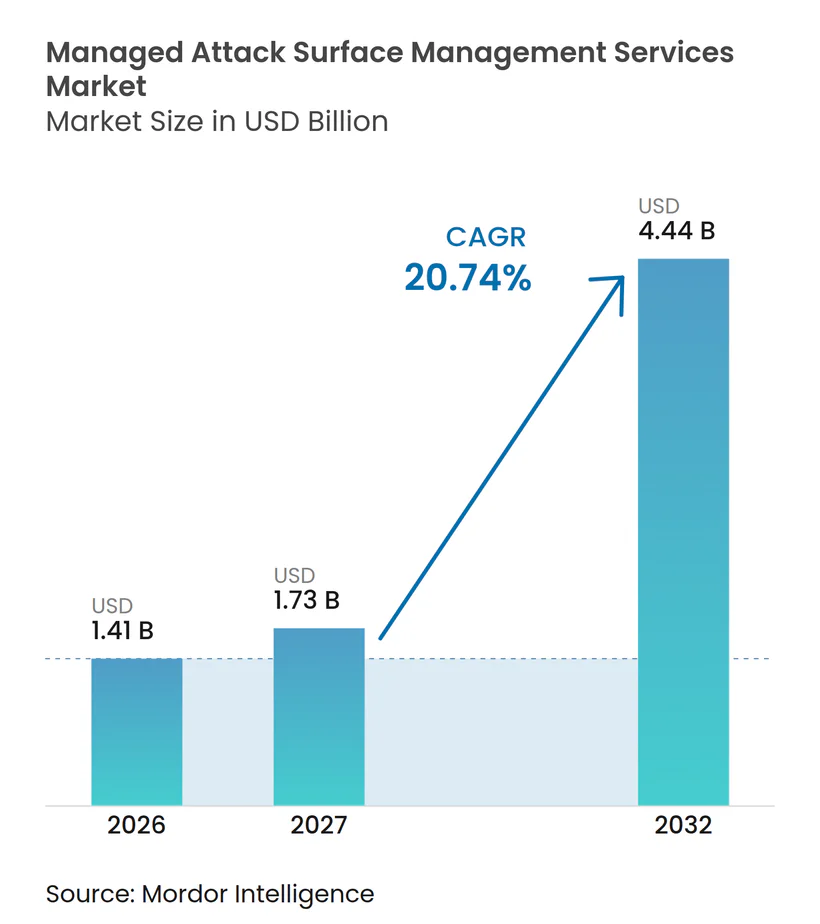
Die Marktgröße für verwaltete Angriffsflächen-Management-Dienste wird voraussichtlich von 1,41 Milliarden USD im Jahr 2026 und 1,73 Milliarden USD im Jahr 2027 auf 4,44 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 20,74 % zwischen 2027 und 2032. Die Nachfrage verlagert sich hin zur kontinuierlichen Erkennung, da Cloud-, Software-als-Dienst- und Hybridsysteme für interne Teams immer schwieriger zu inventarisieren und zu überwachen sind. Organisationen nutzen verwaltete Dienste, um Analysekapazitäten, operative Prozesse und spezialisierte Tools hinzuzufügen, die sie nicht schnell eigenständig aufbauen können. Käufer bevorzugen zudem Anbieter, die Erkennung, Priorisierung und verifizierte Behebung innerhalb eines einzigen Betriebsmodells verbinden. Der Markt für verwaltete Angriffsflächen-Management-Dienste profitiert daher sowohl von Sicherheitsanforderungen als auch von der Notwendigkeit, das Expositionsmanagement für geschäftliche und regulatorische Interessengruppen zu dokumentieren. Integrationskomplexität, unklare Asset-Eigentümerschaft und Datenspeicherungsanforderungen können die Einführung nach wie vor verzögern, insbesondere in größeren Organisationen mit fragmentierten Technologieumgebungen.
Wichtigste Erkenntnisse des Berichts
- Nach Servicemodell hielt vollständig verwaltet im Jahr 2026 einen Marktanteil von 45,23 % am Markt für verwaltete Angriffsflächen-Management-Dienste und wird voraussichtlich bis 2032 mit einer CAGR von 20,93 % wachsen.
- Nach Bereitstellungsmodus entfielen 2026 57,62 % des Umsatzes auf Cloud-nativ, was verdeutlicht, warum der Markt für verwaltete Angriffsflächen-Management-Dienste auf die kontinuierliche Überwachung sich schnell verändernder Infrastrukturen angewiesen ist.
- Nach Anwendung hielt Schwachstellen- und Expositionsmanagement 2026 einen Umsatzanteil von 25,73 %, während Behebungsorchestrierung und -verifizierung voraussichtlich bis 2032 mit einer CAGR von 21,16 % wachsen wird.
- Nach Branchenvertikale hielt BFSI 2026 einen Umsatzanteil von 23,38 %, während IT und Telekommunikation voraussichtlich bis 2032 mit einer CAGR von 21,22 % wachsen werden, was den Bedarf an spezialisierter Abdeckung im Markt für verwaltete Angriffsflächen-Management-Dienste unterstreicht.
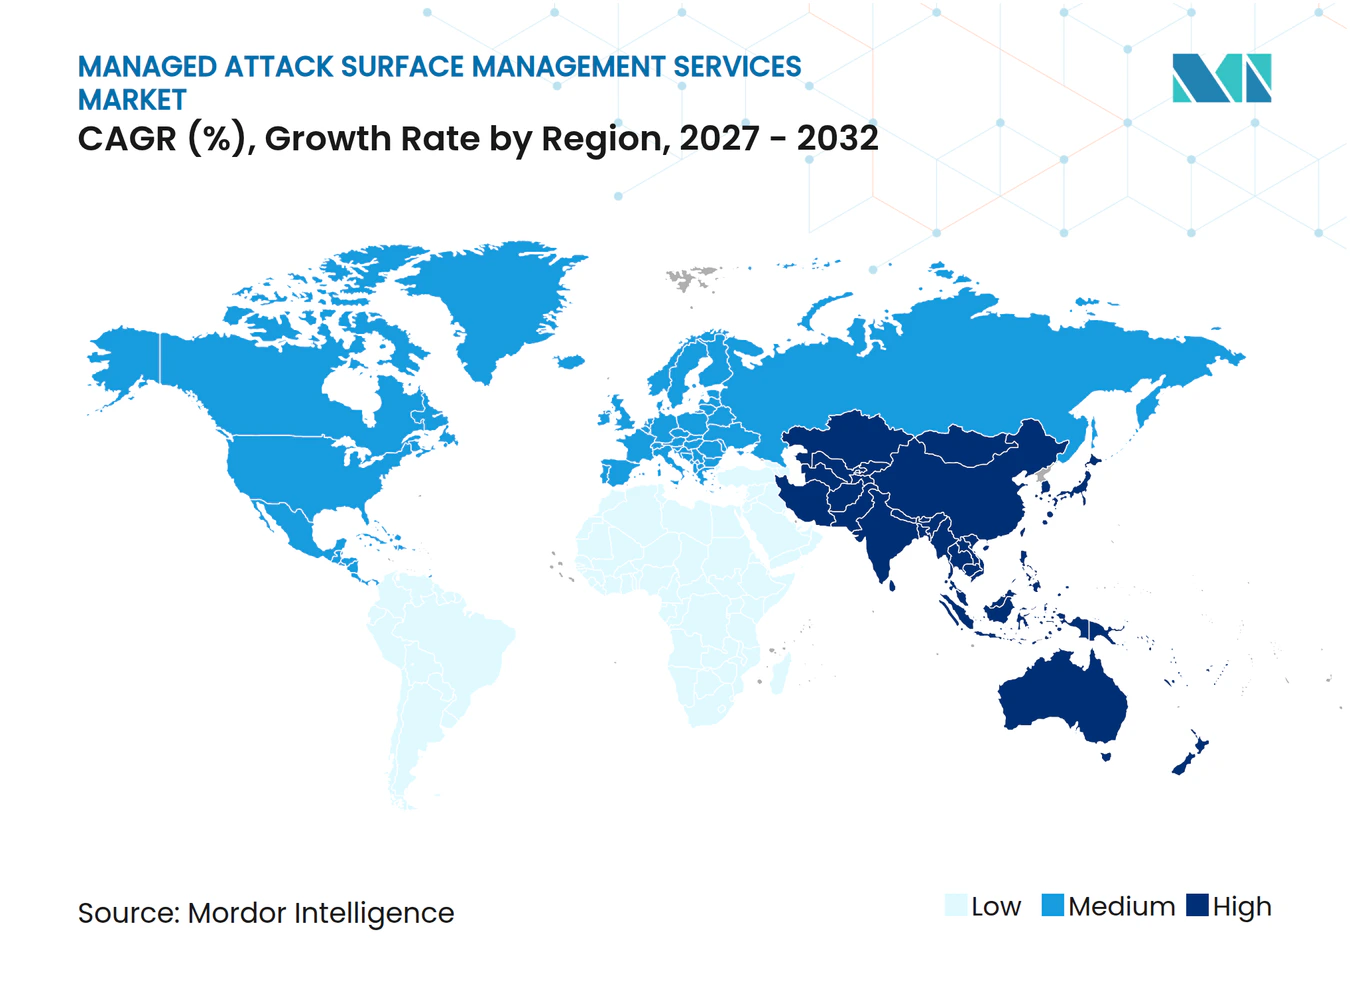
- Nach Geografie entfielen 2026 41,89 % des Umsatzes auf Nordamerika, während der asiatisch-pazifische Raum voraussichtlich bis 2032 mit einer CAGR von 21,36 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung von Cloud-, Software-als-Dienst- und hybriden digitalen Fuabdrücken | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunahme unbekannter und nicht verwalteter internetfähiger Assets | +3.8% | Global | Mittelfristig (2–4 Jahre) |
| Zunehmender regulatorischer Druck für kontinuierliche Expositionsnachweise | +3.2% | Nordamerika und EU, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Mangel an spezialisierten Fachkräften für Cybersicherheitsbetrieb | +2.9% | Global, akut in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| KI-gestützte Erkennung und Risikopriorisierung | +2.6% | Global | Mittelfristig (2–4 Jahre) |
| Zunehmende Exposition durch Dritte und Software-Lieferketten | +2.2% | Global, am stärksten in Finanzdienstleistungen und Fertigung | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Cloud-, Software-als-Dienst- und hybriden digitalen Fußabdrücken
Die Einführung von Cloud- und Software-als-Dienst-Lösungen hat die Anzahl der Assets erweitert, die Organisationen identifizieren und schützen müssen. Unternehmen nutzen durchschnittlich 85 Software-als-Dienst-Anwendungen, 82 % betreiben hybride Umgebungen und 63 % nutzen gleichzeitig mehr als einen Cloud-Anbieter.[1] Mehrere Cloud-Umgebungen können separate Inventare, uneinheitliche Richtliniendurchsetzung und Lücken bei den Authentifizierungskontrollen erzeugen. In den vergangenen 12 Monaten meldeten 41 % der Unternehmen Schwachstellen bei den Benutzerberechtigungen von Software-als-Dienst-Anwendungen, und 29 % meldeten Vorfälle im Zusammenhang mit Anwendungsfehlkonfigurationen.[2] Der Markt für verwaltete Angriffsflächen-Management-Dienste wird unterstützt, wenn Anbieter sowohl Autorisierungszustände als auch Infrastruktur-Assets überwachen können. Dieser Ansatz hilft Organisationen auch dabei, interne Governance- und Berichterstattungsanforderungen durch einen kontinuierlichen Prozess statt durch periodische Überprüfungen zu erfüllen.
Zunahme unbekannter und nicht verwalteter internetfähiger Assets
Unbekannte internetfähige Assets können Organisationen exponiert lassen, selbst wenn ihre etablierten Sicherheitstools wie vorgesehen funktionieren. Organisationen mit größeren Technologiebeständen sind häufiger wiederholten Angriffen ausgesetzt, wenn Assets nicht rechtzeitig identifiziert oder außer Betrieb genommen werden. Die US-amerikanische Behörde für Cybersicherheit und Infrastruktursicherheit weist zivile Bundesbehörden an, regelmäßige authentifizierte Schwachstellenscans durchzuführen und formale Prozesse zur Identifizierung und Priorisierung internetfähiger Assets zu erstellen. Dieses Betriebsmodell spiegelt sich zunehmend in den Beschaffungsanforderungen von Unternehmen wider, bei denen dokumentierte Inventare und Behebungsnachweise mehr Gewicht haben. Der Markt für verwaltete Angriffsflächen-Management-Dienste gewinnt an Relevanz, da die kontinuierliche Überwachung einen klareren Nachweis des Asset-Bestands und der gegen identifizierte Expositionen ergriffenen Maßnahmen liefert. Organisationen, die diese Disziplin nicht nachweisen können, sehen sich möglicherweise schwierigeren Beschaffungsprüfungen und höheren Versicherungskosten gegenüber.
Zunehmender regulatorischer Druck für kontinuierliche Expositionsnachweise
Regulatorische Anforderungen erhöhen den Wert dokumentierter Expositionsmanagementprozesse. In den Vereinigten Staaten müssen börsennotierte Unternehmen Praktiken zum Cybersicherheitsrisikomanagement und zur Governance in ihren Jahresberichten beschreiben. Europäische Vorschriften im Rahmen der NIS2-Richtlinie erweitern die Sicherheitsverantwortlichkeiten auf kritische Infrastruktursektoren und können bei Nichteinhaltung zu Bußgeldern von bis zu 10 Millionen EUR (11,20 Millionen USD) oder 2 % des weltweiten Jahresumsatzes führen. Organisationen müssen in der Lage sein, eine kontinuierliche Überwachung nachzuweisen, anstatt sich nur auf Momentaufnahmen zu stützen. Die Behörde für Cybersicherheit und Infrastruktursicherheit veröffentlichte 2025 Leitlinien zur Zero-Trust-Mikrosegmentierung und bekräftigte damit die Notwendigkeit, ein aktuelles Verständnis interner und externer Assets aufrechtzuerhalten.[3] Der Markt für verwaltete Angriffsflächen-Management-Dienste kann diesen Bedarf decken, indem er Nachweiserhebung, Expositionspriorisierung und Behebungsverfolgung in wiederkehrenden Dienst-Workflows kombiniert.
Mangel an spezialisierten Fachkräften für Cybersicherheitsbetrieb
Sicherheitsteams leiden unter einem Mangel an Spezialisten, die kontinuierliche Expositionsmanagementprogramme betreiben können. ISC2 stellte fest, dass ein wachsender Anteil der Befragten kritische oder erhebliche Qualifikationslücken meldete, während fast alle Befragten mindestens einen Qualifikationsbedarf identifizierten. Künstliche Intelligenz, Cloud-Sicherheit und Risikobewertung wurden am häufigsten als Qualifikationslücken genannt. ISACA berichtete, dass viele Cybersicherheitsteams unterbesetzt waren und unbesetzte Stellen hatten. Der Markt für verwaltete Angriffsflächen-Management-Dienste ist weiterhin auf Anbieter angewiesen, die Analysekapazitäten erweitern und repetitive Triage-Arbeitslasten reduzieren können. Kleinere Organisationen und Einrichtungen des öffentlichen Sektors können den Dienst als Alternative zum Aufbau einer Sicherheitsfunktion nutzen, die sie intern nicht besetzen können.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationsprobleme in Sicherheits- und IT-Toolchains | -2.8% | Global | Mittelfristig (2–4 Jahre) |
| Schwierigkeiten bei der Festlegung von Asset-Eigentümerschaft und Behebungsverantwortung | -2.3% | Global | Mittelfristig (2–4 Jahre) |
| Falsch-positive Ergebnisse und unvollständige Zuordnung in dynamischen Umgebungen | -1.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Einschränkungen durch Datenspeicherung, Autorisierung und sicheres Scannen | -1.4% | EU, asiatisch-pazifischer Kernraum, Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationsprobleme in Sicherheits- und IT-Toolchains
Die Integration über Sicherheits- und IT-Systeme hinweg bleibt eine erhebliche Hürde für die Einführung verwalteter Dienste. Organisationen verwalten zahlreiche Sicherheitslösungen von mehreren Anbietern. Ein verwalteter Dienst muss Informationen mit Plattformen für Sicherheitsinformationen und Ereignismanagement, Endpoint-Tools, Cloud-Sicherheitssystemen und IT-Service-Management-Plattformen austauschen. Diese Systeme verwenden häufig unterschiedliche Datenstrukturen und Programmierschnittstellen. Wenn die Integration unvollständig ist, kann ein Anbieter Expositionen identifizieren, die Kundenteams nicht in einen operativen Workflow einbinden können. Der Markt für verwaltete Angriffsflächen-Management-Dienste profitiert von vorgefertigten Konnektoren und Datennormalisierung, obwohl komplexe Umgebungen nach wie vor lange Bereitstellungszeiträume erfordern können.
Schwierigkeiten bei der Festlegung von Asset-Eigentümerschaft und Behebungsverantwortung
Das Auffinden eines exponierten Assets stellt für sich allein nicht sicher, dass das Asset behoben wird. Große Organisationen haben oft Schwierigkeiten, ein entdecktes Asset dem verantwortlichen Anwendungseigentümer, der Geschäftseinheit oder der Kostenstelle zuzuordnen. Das Problem wird schwieriger, wenn Cloud-Dienste abteilungsübergreifend unabhängig beschafft werden und ältere Konten aktiv bleiben. Das Ergebnis kann ein Erkennungsbericht ohne einen klaren Eigentümer sein, der auf den Befund reagieren kann. Käufer müssen dann möglicherweise in Change-Management und Ticketing-Integration investieren, bevor der Dienst verifizierte Behebungsergebnisse liefern kann. Im Markt für verwaltete Angriffsflächen-Management-Dienste sind Anbieter, die die Eigentümerschaft beim Onboarding zuweisen und die Behebungsverifizierung verfolgen, besser positioniert, um diese Einschränkung zu beheben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
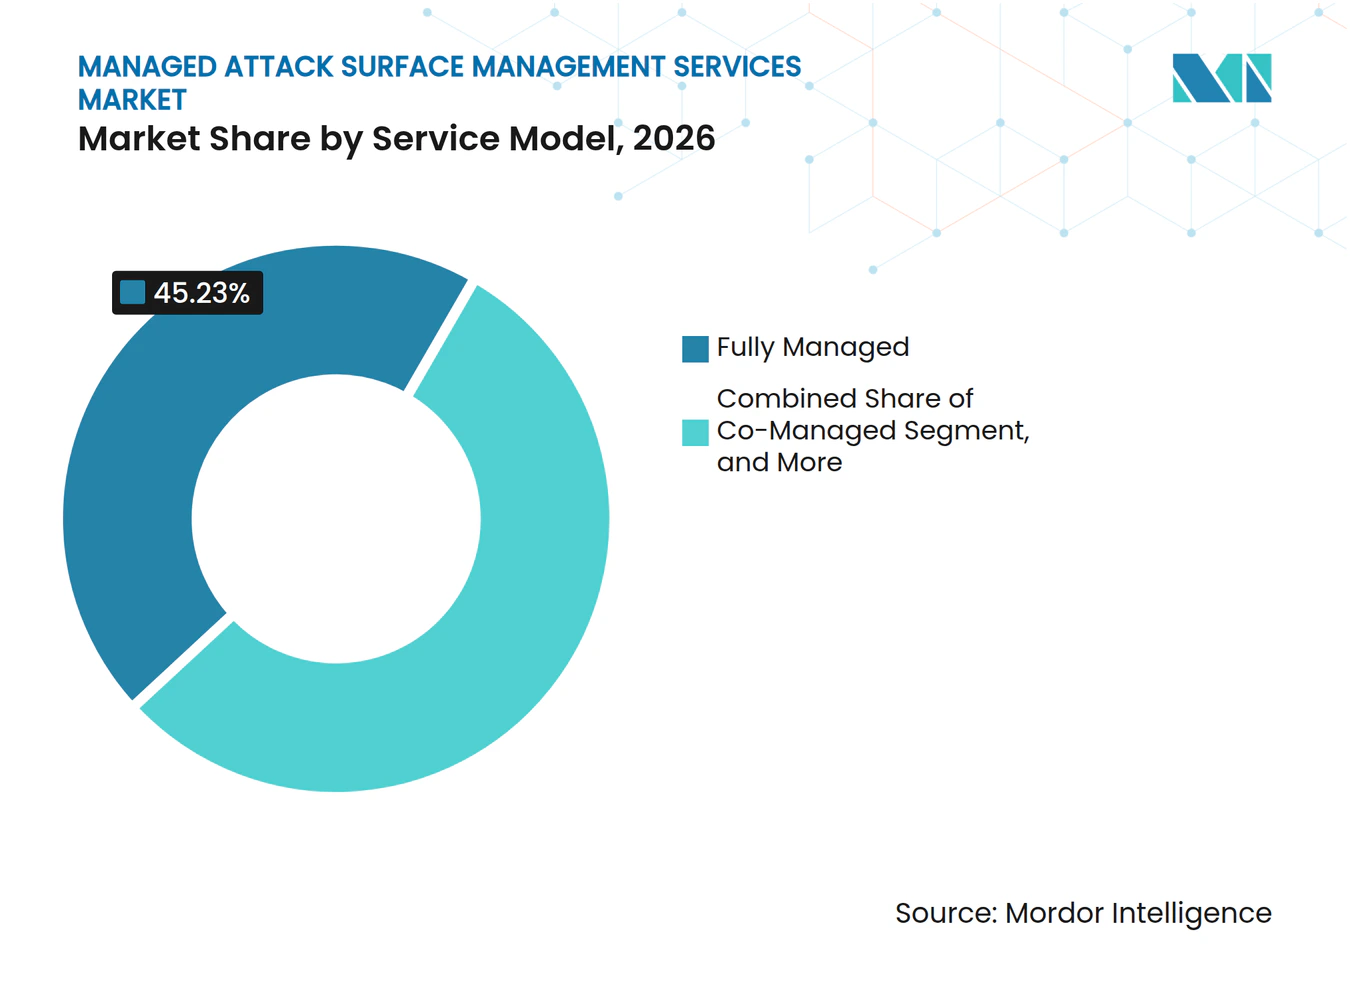
Vollständig verwaltete Verträge führen die Outsourcing-Nachfrage anVollständig verwaltete Verträge hielten 2026 einen Marktanteil von 45,23 % am Markt für verwaltete Angriffsflächen-Management-Dienste und werden voraussichtlich bis 2032 mit einer CAGR von 20,93 % wachsen. Das Modell überträgt die Verantwortung für kontinuierliche Überwachung, Alert-Triage und Eskalationsprozesse auf den Anbieter. Käufer erwerben daher operative Kapazitäten und spezialisiertes Fachwissen, nicht nur den Zugang zu einer Softwareplattform. Diese Unterscheidung ist wichtig, da kontinuierliches Expositionsmanagement Fähigkeiten in Cloud-Sicherheit, Bedrohungsinterpretation und Behebungskoordination erfordert. Das Servicemodell kann den Druck auf Sicherheitsteams verringern, die bereits durch Personalengpässe eingeschränkt sind.
Generative künstliche Intelligenz kann Anbietern helfen, die Analyseabdeckung ohne entsprechende Erhöhung der Mitarbeiterzahl zu erweitern. Dies kann die Stückkosten der laufenden Überwachung senken und die Attraktivität vollständig verwalteter Dienste für mittelgroße Käufer erhöhen. Gemeinsam verwaltete Vereinbarungen eignen sich für Organisationen, die über ein Security Operations Center verfügen, aber spezialisierte Tools und zusätzliche Analysekapazitäten wünschen. Nur-Überwachungs-Verträge können Anbietern eine erste Kundenbeziehung ermöglichen, bevor Kunden Behebungs- und Beratungsfunktionen übernehmen. Im Markt für verwaltete Angriffsflächen-Management-Dienste bleiben Beratungs- und ereignisausgelöste Dienste das kleinste Servicemodell, da sie am häufigsten von Organisationen mit frühen Sicherheitsprogrammen oder einem spezifischen Prüfungs- oder Post-Breach-Bedarf genutzt werden.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
Cloud-native Bereitstellung setzt den BetriebsstandardCloud-native Bereitstellung entfiel 2026 auf 57,62 % des Umsatzes. Container, serverlose Funktionen und automatisch skalierende Workloads können sich innerhalb von Sekunden ändern. Cloud-native Integrationen und Agenten können diese Änderungen viel schneller identifizieren als herkömmliche Sensoren, die auf längere Abfrageintervalle angewiesen sind. Dies unterstützt eine schnellere Identifizierung neu konfigurierter oder fehlkonfigurierter Assets. Tenable analysierte fast 50 Millionen Assets und mehr als 1,7 Billionen Sicherheitsbefunde und veranschaulicht damit das Informationsvolumen, das Cloud-Systeme im großen Maßstab interpretieren müssen.
Hybride Bereitstellungen bleiben für regulierte Sektoren wichtig, die nicht alle Asset-Telemetrie über öffentliche Cloud-Systeme leiten können. Finanzinstitute in Deutschland, Singapur und Indien benötigen möglicherweise eine hybride Bereitstellung, um lokale Datenspeicherungsanforderungen zu erfüllen. Vor-Ort- und Private-Cloud-Bereitstellungen behalten eine fokussierte Rolle für Verteidigungseinrichtungen und Betreiber kritischer Infrastrukturen mit strengen Klassifizierungs- oder operativen Sicherheitsrichtlinien. Cloud-native Bereitstellung wird in der Anbieterbranche immer verbreiteter, da Kunden eine kontinuierliche Erkennung im gleichen Tempo wie ihre Cloud-Infrastruktur anstreben. Der Markt für verwaltete Angriffsflächen-Management-Dienste muss Sicherheitsrichtlinien, Datenverarbeitung und die Geschwindigkeit berücksichtigen, mit der sich die zugrunde liegende Umgebung verändert.
Nach Anwendung:
Behebungsergebnisse rücken in der Wertschöpfungskette nach obenBehebungsorchestrierung und -verifizierung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,16 % wachsen. Kunden bewerten Anbieter zunehmend nach der Zeit, die benötigt wird, um von der Expositionsidentifizierung zur verifizierten Behebung zu gelangen. Befunde ohne einen Workflow für Maßnahmen können durch Dienste verdrängt werden, die einen geschlossenen Prozess bieten. Native Asset-Inventarisierungsfunktionen großer Cloud-Anbieter reduzieren auch den eigenständigen Wert der grundlegenden Erkennung. Im Markt für verwaltete Angriffsflächen-Management-Dienste erhöht dies die Bedeutung der Behebungskoordination und -verifizierung, bei der Anbieter dauerhaftere Kundenbeziehungen aufbauen können.
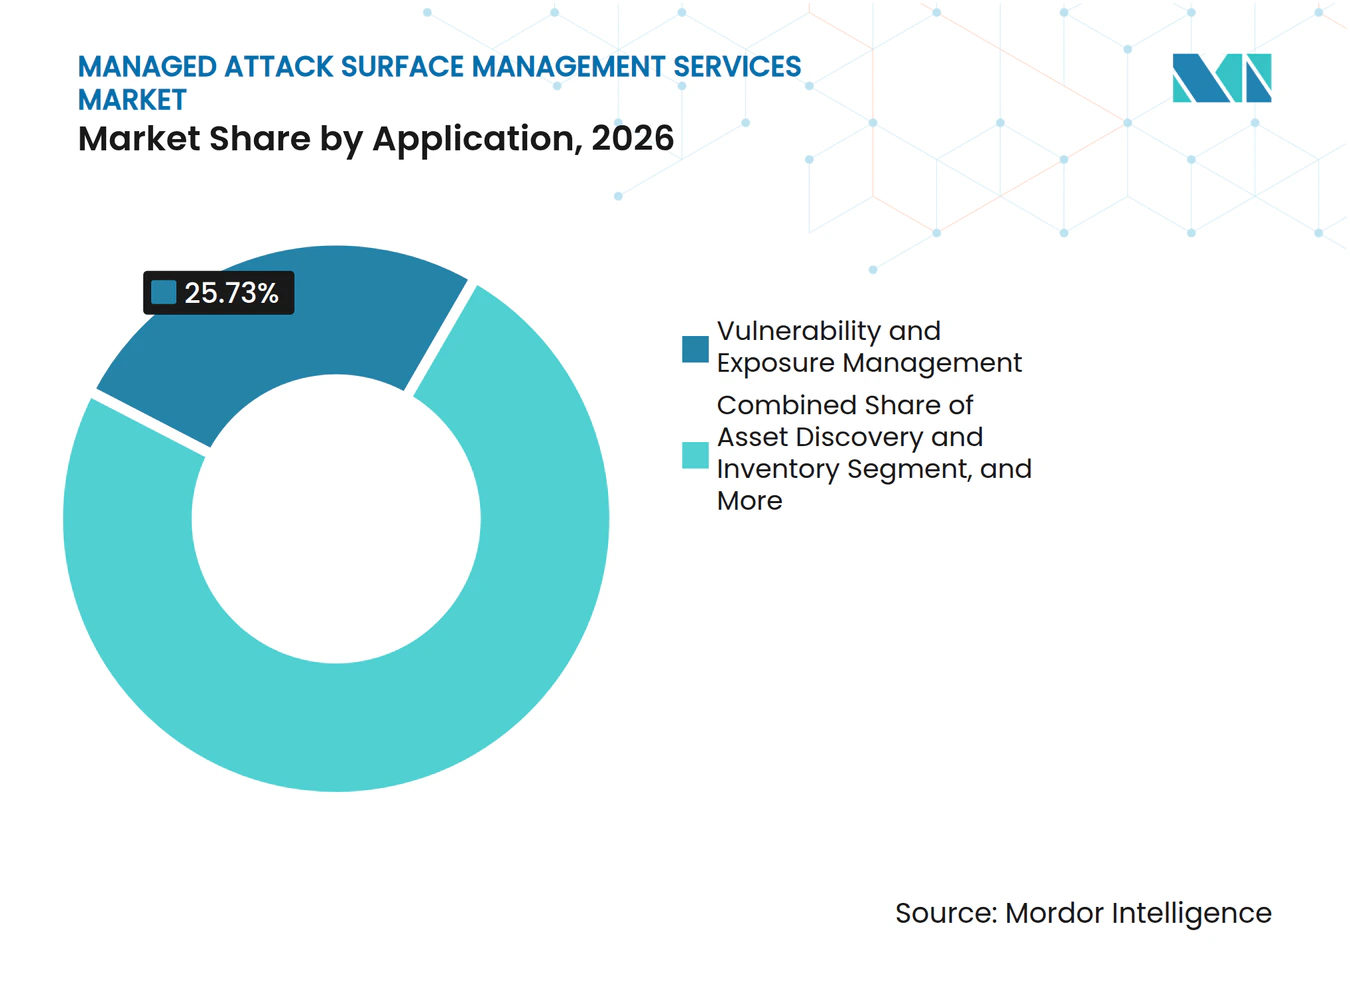
Schwachstellen- und Expositionsmanagement hielt 2026 einen Umsatzanteil von 25,73 %. Unternehmen nutzen diese Anwendung, um technische Befunde nach ihrer wahrscheinlichen geschäftlichen Auswirkung zu priorisieren, anstatt undifferenzierte Schwachstellenlisten abzuarbeiten. Asset-Erkennung und -Inventarisierung bleibt für jedes Engagement unverzichtbar, obwohl ihr separater kommerzieller Wert sinkt, da die Erkennung mit der Risikobewertung gebündelt wird. Risiko- und Compliance-Management wird durch die Nachfrage nach kontinuierlichen Compliance-Nachweisen statt jährlicher Prüfdokumente unterstützt. Bedrohungsintelligenz und digitaler Risikoschutz umfasst externe Aufklärung, einschließlich Darknet-Exposition, Markenimitierung und Datenlecks bei Dritten, und ist besonders relevant für Finanzdienstleistungen und Regierungsnutzer.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Branchenvertikale:
IT und Telekommunikation fordern die Führungsposition von BFSI herausBFSI hielt 2026 einen Umsatzanteil von 23,38 %. Seine Position spiegelt langjährige Investitionen in den Sicherheitsbetrieb und anspruchsvolle regulatorische Aufsicht wider. Banken weisen 11 % ihrer IT-Budgets für Cybersicherheit auf, während die IT-Ausgaben des Bankensektors für 2025 auf 290 Milliarden USD prognostiziert wurden. Die Europäische Bankenaufsichtsbehörde stellte fest, dass 82,4 % der Banken das Cyberrisiko als Haupttreiber des operationellen Risikos betrachteten. Große Institute nutzen verwaltete Dienste zur Erweiterung ausgereifter Sicherheitsprogramme, während regionale Institute sie als primäre Sicherheitsbetriebskapazität einsetzen können.
IT und Telekommunikation wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,22 % wachsen. Anbieter verwalteter Sicherheitsdienste und Telekommunikationsunternehmen sind ebenfalls Käufer, da ihre eigenen Cloud-Plattformen, softwaredefinierte Netzwerke und auf Programmierschnittstellen basierende Dienst-Stacks umfangreiche internetfähige Bestände erzeugen. Gesundheitswesen und Biowissenschaften expandieren, da Patientenakten digitalisiert werden und vernetzte Medizingeräte häufiger werden. Im Jahr 2025 berichteten 67 % der Gesundheitsorganisationen von großer Besorgnis über Cyberrisiken in der Lieferkette. Der Markt für verwaltete Angriffsflächen-Management-Dienste bedient auch Nutzer aus Regierung und öffentlichem Sektor, die auf nationale Cybersicherheitsstrategien reagieren, während Einzelhandel und E-Commerce sowie die Fertigung mit neuer Exposition durch digitalen Handel und die Konvergenz von Betriebstechnologie konfrontiert sind.
Geografische Analyse
Markt für verwaltete Angriffsflächen-Management-Dienste in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 41,89 % am Umsatz. Die Region verfügt über eine große Basis an Käufern verwalteter Sicherheitsdienste, ausgereifte Anbieter-Ökosysteme und Anforderungen, die ein dokumentiertes Expositionsmanagement fördern. Börsennotierte Unternehmen müssen Offenlegungspflichten zur Cybersicherheits-Governance erfüllen, was die Aufmerksamkeit der Führungsebene auf Asset-Transparenz und Risikomanagement lenkt. Die Vereinigten Staaten treiben den regionalen Umsatz an, während Kanada und Mexiko Nachfrage nach verwalteter Abdeckung für grenzüberschreitende Unternehmensoperationen erzeugen.
Markt für verwaltete Angriffsflächen-Management-Dienste in Europa und Südamerika
Europa übernimmt verwaltete Angriffsflächen-Management-Dienste als Reaktion auf ein regulatorisches Umfeld, das mehr Organisationen kritischer Infrastrukturen erfasst. NIS2 hat die Risikomanagement- und Meldepflichten auf 18 Sektoren kritischer Infrastrukturen ausgeweitet. Das Vereinigte Königreich, Deutschland und Frankreich stellen die größten nationalen Umsatzpools in der Region dar. Deutschlands Industriebasis unterstützt die Nachfrage nach Diensten, die Betriebstechnologie adressieren können, da Informationstechnologie- und Betriebstechnologie-Umgebungen stärker vernetzt werden. Südamerika bleibt kleiner, wobei Brasilien die Nachfrage anführt, da Finanzorganisationen in Cybersicherheit investieren und dem Datenschutz mehr Aufmerksamkeit gewidmet wird.
Markt für verwaltete Angriffsflächen-Management-Dienste in APAC und MEA
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,36 % wachsen. Rasante digitale Transformation, Cyberbedrohungen und die Einführung von Multi-Cloud-Lösungen unterstützen die Nachfrage in Indien, Japan, Südkorea und Südostasien. Indien ist ein wesentlicher Treiber auf Länderebene, da die digitale Infrastruktur ausgebaut und die Kapazität lokaler Security Operations Center entwickelt wird. CrowdStrike erweiterte im April 2026 seine Strategie für verwaltete Sicherheitsdienstleister in Japan und im asiatisch-pazifischen Raum durch Partnerschaften mit Dicker Data und Otsuka Corporation. Für den Markt für verwaltete Angriffsflächen-Management-Dienste wird die Nachfrage im Nahen Osten und Afrika durch Investitionen in digitale Infrastruktur im Golf-Kooperationsrat gestützt, während Südafrika die Einführung verwalteter Unternehmenssicherheit auf dem Kontinent anführt.
Wettbewerbslandschaft
Marktkonzentration
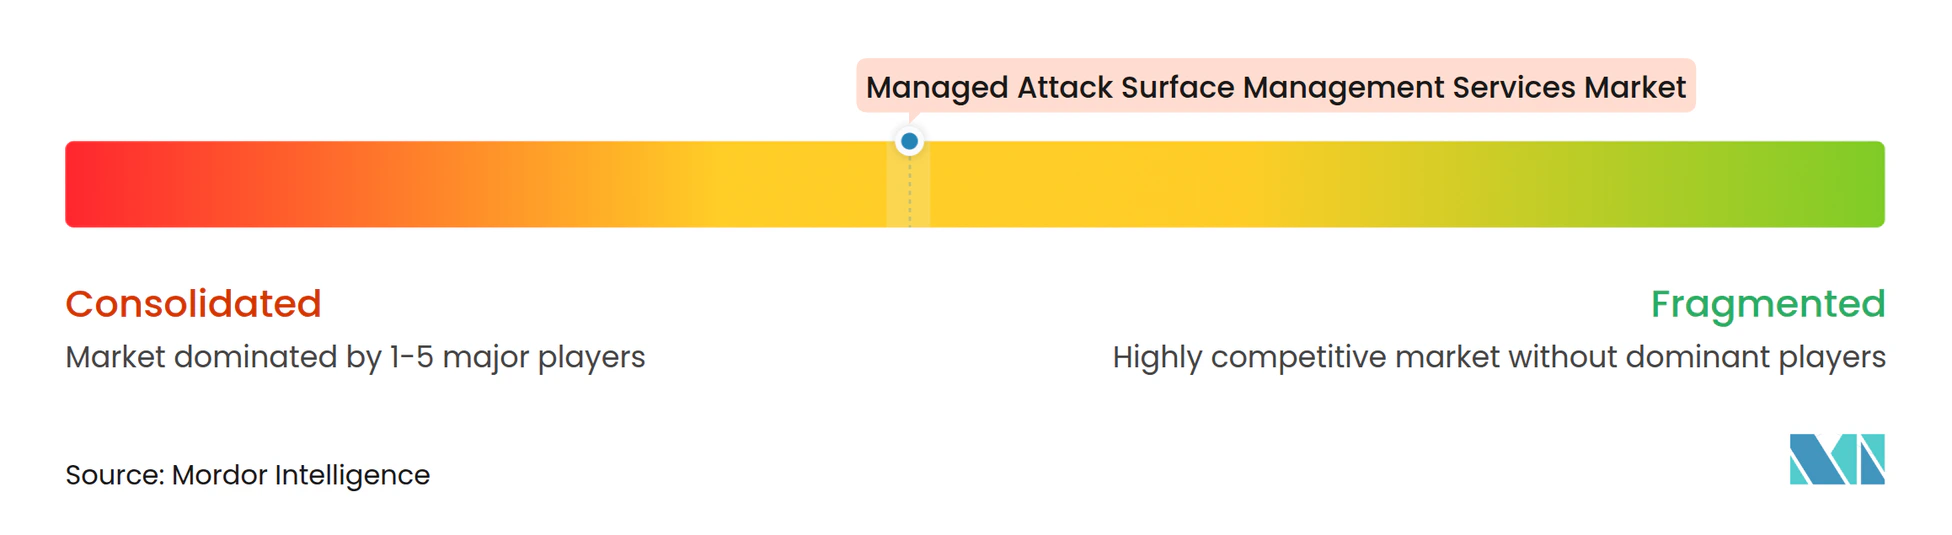
Der Markt für verwaltete Angriffsflächen-Management-Dienste ist auf der Plattformebene mäßig konzentriert und auf der Dienstleistungsebene fragmentiert. IBM, Accenture, Deloitte, Kyndryl und Microsoft konkurrieren um große verwaltete Dienstleistungsaufträge durch umfassende Sicherheitsbetriebskapazitäten, globale Bereitstellungsabdeckung und etablierte Kundenbeziehungen. Ihr Vorteil liegt in der Integrations- und Beratungskapazität, obwohl Plattforminnovationen schneller voranschreiten können als interne Entwicklungsprogramme. IBM und Palo Alto Networks formalisierten 2025 eine Partnerschaft, bei der IBM Consulting als bevorzugter Anbieter verwalteter Sicherheitsdienste im gesamten Plattformportfolio von Palo Alto Networks fungiert. Die Vereinbarung kombiniert auf Cortex XSIAM basierende Transformationsdienste für Security Operations Center mit IBMs verwalteter Bedrohungserkennung und -reaktionsbereitstellung.
Spezialisierte Anbieter, darunter Armis, CyCognito, IONIX, Tenable und Qualys, konkurrieren durch Asset-Erkennungstiefe, Risikopriorisierung und Behebungsorchestrierung. Im Markt für verwaltete Angriffsflächen-Management-Dienste sind Plattformbreite und Integrations-Ökosysteme neben der nativen Erkennung zunehmend wichtig. Tenable fügte Tenable One im Jahr 2025 Drittanbieter-Konnektoren hinzu, damit die Plattform Telemetrie von AWS, CrowdStrike, Microsoft, Rapid7 und anderen Anbietern neben nativen Daten aufnehmen kann. Armis startete Centrix für Schwachstellenmanagement-Erkennung und -Reaktion im März 2026 mit kontinuierlicher Erkennung über IT-, Internet-der-Dinge-, Cloud- und Netzwerkgeräte hinweg.
Die Wettbewerbschance im Markt für verwaltete Angriffsflächen-Management-Dienste ist am stärksten bei mittelgroßen Organisationen mit 500–2.500 Mitarbeitern, denen die Ressourcen fehlen, um komplexe Multi-Anbieter-Plattformen zu betreiben. Anbieter, die Betriebstechnologieumgebungen sicher ansprechen können, haben ebenfalls eine differenzierte Position, da viele herkömmliche Informationstechnologie-Scan-Tools für industrielle Systeme ungeeignet sind. Das Management der Lieferkettenexposition bleibt ein frühes Bereich, das sich auf die kontinuierliche Überwachung von Drittanbieter-Lieferanten zusätzlich zum direkten Unternehmensbestand konzentriert. CyCognito startete im Juni 2026 kontinuierliches KI-Penetrationstesting, um externe Expositionserkennung mit kontinuierlichem offensivem Testen zu kombinieren. IONIX führte im Mai 2026 Live Exposure Defense ein, um neu veröffentlichte CVEs mit kundenseitigen Assets abzugleichen und innerhalb von 12 Stunden einen priorisierten Behebungs-Workflow bereitzustellen.
Branchenführer im Markt für verwaltete Angriffsflächen-Management-Dienste
-
Kyndryl Holdings, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Palo Alto Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Angriffsflächen-Management-Dienste Unternehmen in diesem Bericht
- Accenture plc
- Armis, Inc.
- BitSight Technologies, Inc.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyCognito, Inc.
- Cyberint Technologies Ltd.
- Deloitte Touche Tohmatsu Limited
- Google LLC
- IBM Corporation
- IONIX Ltd.
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Recorded Future, Inc.
- SecurityScorecard, Inc.
- Tenable Holdings, Inc.
- UpGuard, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Angriffsflächen-Management-Dienste
- Juni 2026: CyCognito startete kontinuierliches KI-Penetrationstesting in seiner Target-Graph-Architektur und ermöglichte damit KI-gesteuertes offensives Testen der externen Angriffsfläche in einem kontinuierlichen Zyklus statt punktueller Bewertungen. Die Funktion überbrückt die Lücke zwischen passiver Expositionserkennung und aktiver Ausnutzbarkeitsvalidierung und ermöglicht es verwalteten ASM-Programmen zu bestätigen, welche entdeckten Expositionen ein echtes, ausnutzbares Risiko darstellen und nicht nur theoretische Schwachstellen.
- Mai 2026: IONIX führte Live Exposure Defense ein, das neu veröffentlichte CVEs mit den internetfähigen Assets eines Kunden korreliert, die Ausnutzbarkeit durch sicheres aktives Testen bestätigt und innerhalb von 12 Stunden nach CVE-Veröffentlichung einen priorisierten Behebungs-Workflow liefert. Das 12-Stunden-Lieferfenster zielt auf die Phase nach der öffentlichen Bekanntmachung, aber vor der breiten Patch-Einführung ab, wenn gut ausgestattete Bedrohungsakteure Massen-Scan-Kampagnen durchführen.
- April 2026: CrowdStrike erweiterte seine Markteinführungsstrategie für Anbieter verwalteter Sicherheitsdienste in Japan und dem asiatisch-pazifischen Raum durch Partnerschaften mit den Distributoren Dicker Data und Otsuka Corporation und ermöglichte damit ein distributor-geführtes Aggregationsmodell, das es regionalen Anbietern verwalteter Sicherheitsdienste ermöglicht, Falcon-plattformbasierte verwaltete Dienste für kleine und mittelständische Unternehmen anzubieten. Das Programm ist darauf ausgelegt, den fragmentierten Kanal der Anbieter verwalteter Sicherheitsdienste im asiatisch-pazifischen Raum zu adressieren, indem Distributoren als Aggregations- und Abrechnungsinfrastruktur für die verwaltete Sicherheitsbereitstellung im großen Maßstab eingesetzt werden.
- März 2026: Rapid7 aktualisierte Exposure Command mit Laufzeitvalidierungs- und Datensicherheits-Positionsmanagement-Funktionen und ermöglichte es Sicherheitsteams zu bestätigen, welche Cloud-Schwachstellen aktiv ausnutzbar sind, und die Kategorie und Sensitivität der von ihnen exponierten Daten zu identifizieren. Die Hinzufügung der Laufzeitvalidierung verschiebt das Expositionsmanagement-Angebot von Rapid7 von einem statischen Risikobewertungsmodell zu einem aktiven, evidenzbasierten Ausnutzbarkeitsbestätigungs-Workflow.
Globaler Berichtsumfang des Marktes für verwaltete Angriffsflächen-Management-Dienste
Der Markt für verwaltete Angriffsflächen-Management-Dienste umfasst ausgelagerte, kontinuierliche Sicherheitsdienste, bei denen Anbieter verwalteter Sicherheitsdienste oder spezialisierte Anbieter die externe und interne Angriffsfläche einer Organisation erkennen, überwachen, priorisieren und beheben, einschließlich internetfähiger Assets, Cloud-Dienste, Software-als-Dienst-Anwendungen, Drittanbieter-Integrationen, Programmierschnittstellen und vernetzter Geräte.
Der Marktbericht für verwaltete Angriffsflächen-Management-Dienste ist segmentiert nach Servicemodell (vollständig verwaltet, gemeinsam verwaltet, nur Überwachung sowie Beratung und ereignisausgelöst), Bereitstellungsmodus (Cloud-nativ, hybrid sowie vor Ort und Private Cloud), Anwendung (Asset-Erkennung und -Inventarisierung, Risiko- und Compliance-Management, Schwachstellen- und Expositionsmanagement, Bedrohungsintelligenz und digitaler Risikoschutz sowie Behebungsorchestrierung und -verifizierung), Branchenvertikale (Bankwesen, Finanzdienstleistungen und Versicherungen, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und öffentlicher Sektor, Einzelhandel und E-Commerce, Fertigung und andere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltet |
| Gemeinsam verwaltet |
| Nur Überwachung |
| Beratung und ereignisausgelöst |
| Cloud-nativ |
| Hybrid |
| Vor Ort und Private Cloud |
| Asset-Erkennung und -Inventarisierung |
| Risiko- und Compliance-Management |
| Schwachstellen- und Expositionsmanagement |
| Bedrohungsintelligenz und digitaler Risikoschutz |
| Behebungsorchestrierung und -verifizierung |
| Bankwesen, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Einzelhandel und E-Commerce |
| Fertigung |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Servicemodell | Vollständig verwaltet | |
| Gemeinsam verwaltet | ||
| Nur Überwachung | ||
| Beratung und ereignisausgelöst | ||
| Nach Bereitstellungsmodus | Cloud-nativ | |
| Hybrid | ||
| Vor Ort und Private Cloud | ||
| Nach Anwendung | Asset-Erkennung und -Inventarisierung | |
| Risiko- und Compliance-Management | ||
| Schwachstellen- und Expositionsmanagement | ||
| Bedrohungsintelligenz und digitaler Risikoschutz | ||
| Behebungsorchestrierung und -verifizierung | ||
| Nach Branchenvertikale | Bankwesen, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Andere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Angriffsflächen-Management-Dienste?
Der Markt für verwaltete Angriffsflächen-Management-Dienste wird für 2026 auf 1,41 Milliarden USD und bis 2032 auf 4,44 Milliarden USD prognostiziert, mit einer CAGR von 20,74 % von 2027 bis 2032.
Was treibt die Nachfrage nach verwalteten Angriffsflächen-Management-Diensten an?
Cloud-, Software-als-Dienst- und Hybridumgebungen erzeugen mehr Assets, die identifiziert, überwacht und behoben werden müssen. Regulatorische Dokumentationsanforderungen und der Mangel an Cybersicherheitsfachkräften unterstützen ebenfalls die Einführung.
Welches Servicemodell führt bei verwalteten Angriffsflächen-Management-Diensten?
Vollständig verwaltet hielt 2026 einen Umsatzanteil von 45,23 % und wird voraussichtlich bis 2032 mit einer CAGR von 20,93 % wachsen.
Welcher Bereitstellungsmodus wird am häufigsten für verwaltete Angriffsflächen-Management-Dienste genutzt?
Cloud-native Bereitstellung hielt 2026 einen Umsatzanteil von 57,62 %, da sie sich schnell verändernde Container, serverlose Funktionen und Multi-Cloud-Workloads überwachen kann.
Welche Region wächst am schnellsten bei verwalteten Angriffsflächen-Management-Diensten?
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,36 % wachsen, unterstützt durch den Ausbau digitaler Infrastruktur und zunehmende Einführung verwalteter Sicherheitsdienste.
Welche Anwendung wächst am schnellsten bei verwalteten Angriffsflächen-Management-Diensten?
Behebungsorchestrierung und -verifizierung wird voraussichtlich bis 2032 mit einer CAGR von 21,16 % wachsen, da Käufer verifizierte Behebung statt bloßer Expositionsbefunde anstreben.