
Tamanho e Participação do Mercado de Serviços Gerenciados de Segurança de Aplicações
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
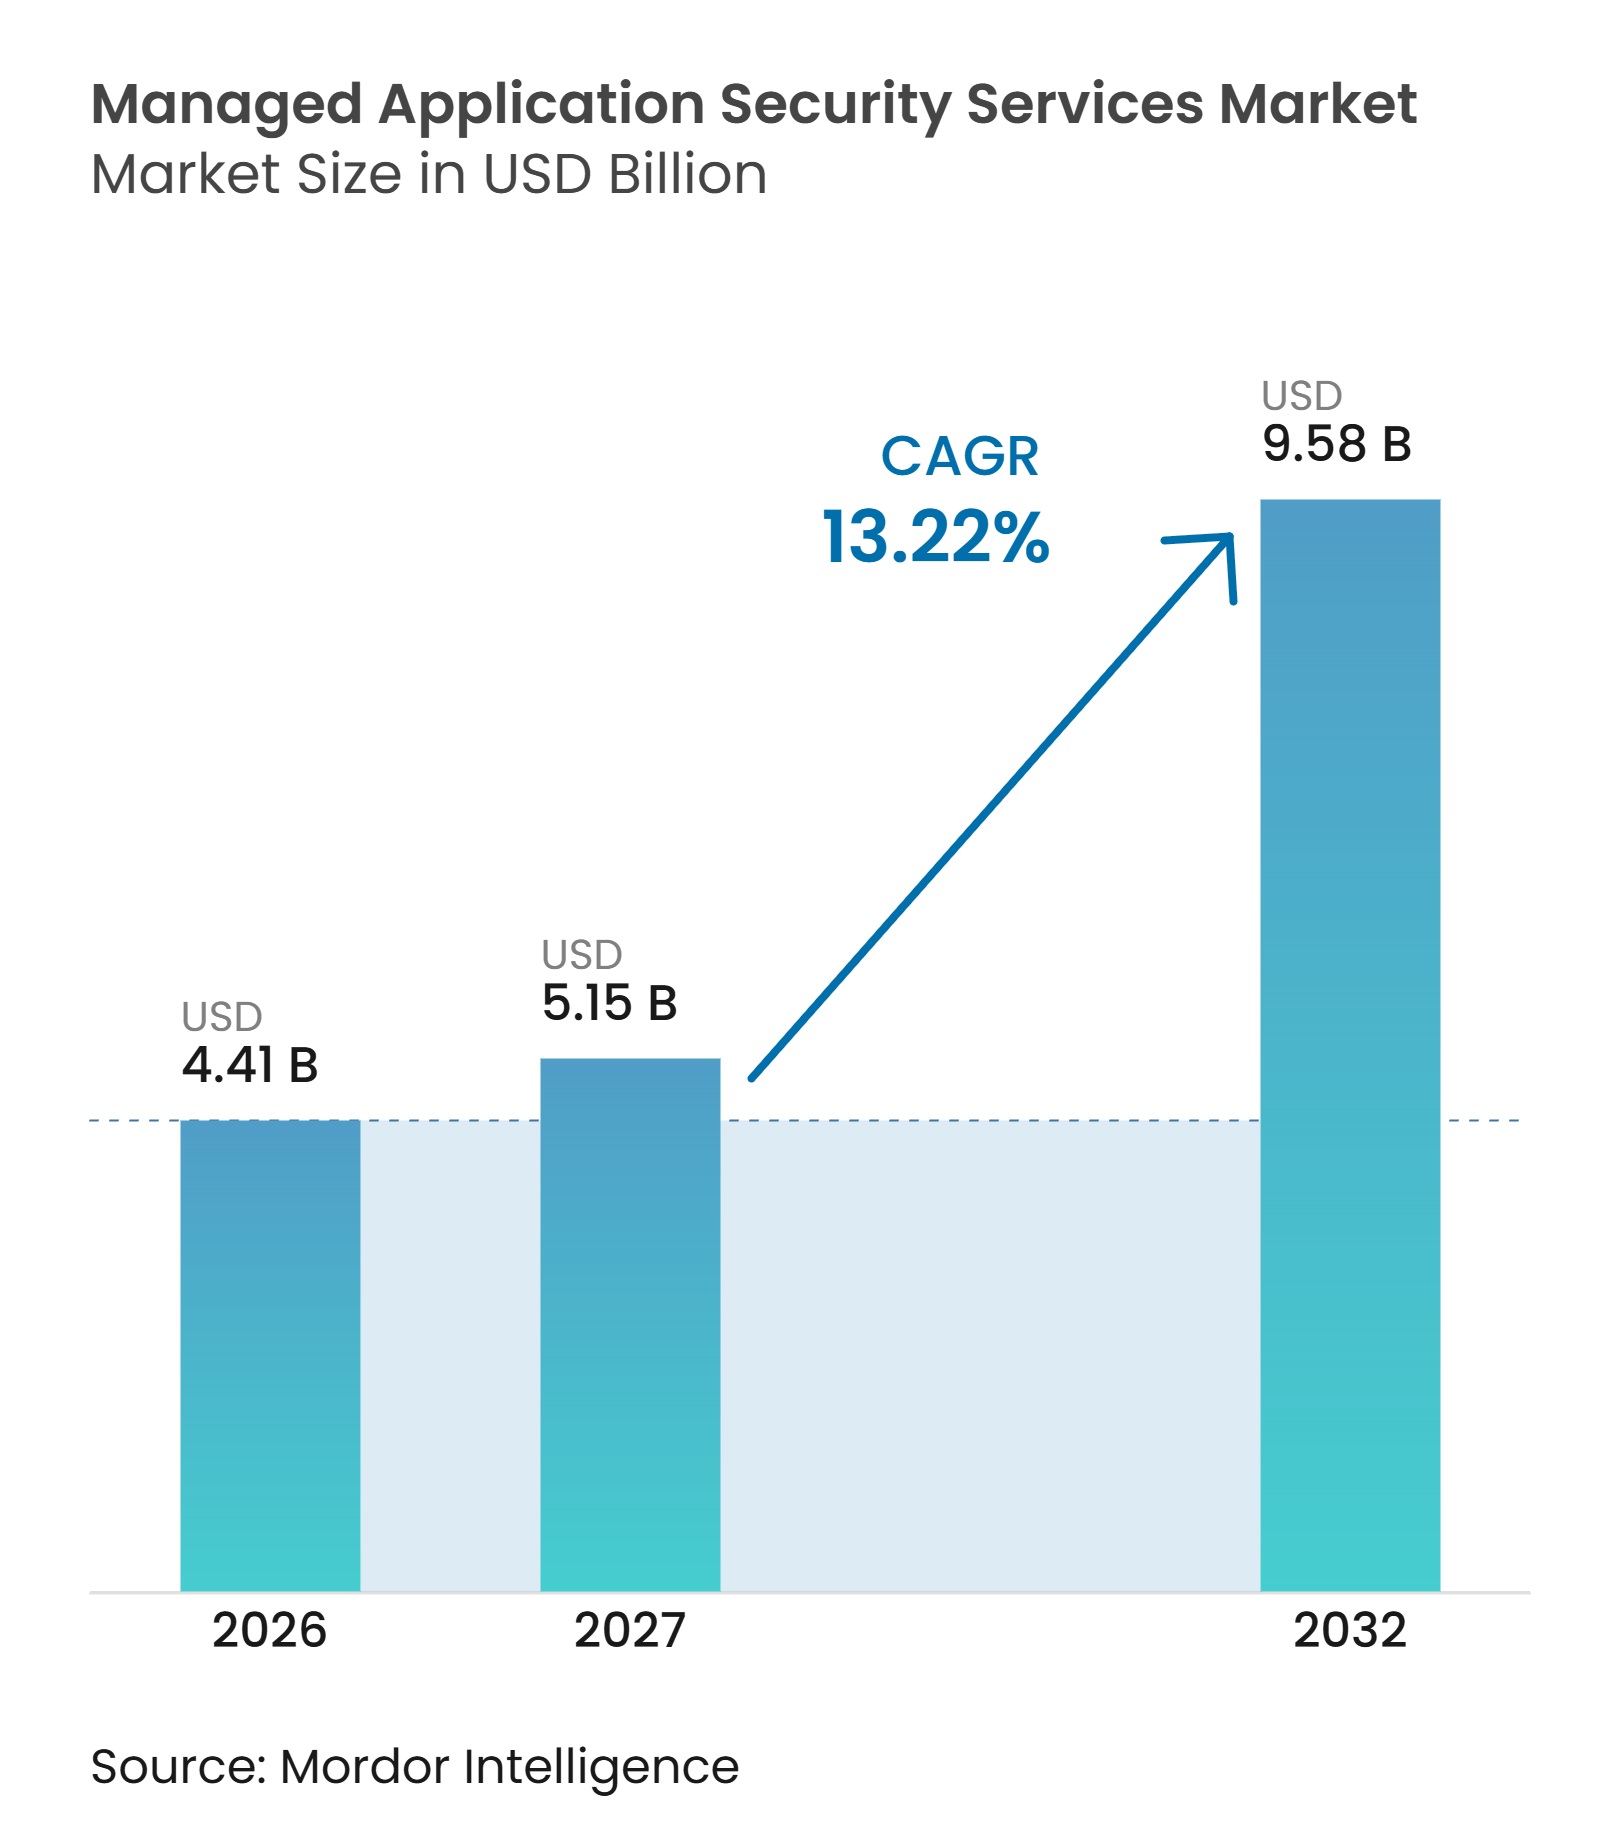
| Tamanho do Mercado (2027) | 5.15 Bilhões de dólares |
| Tamanho do Mercado (2032) | 9.58 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.22 % |
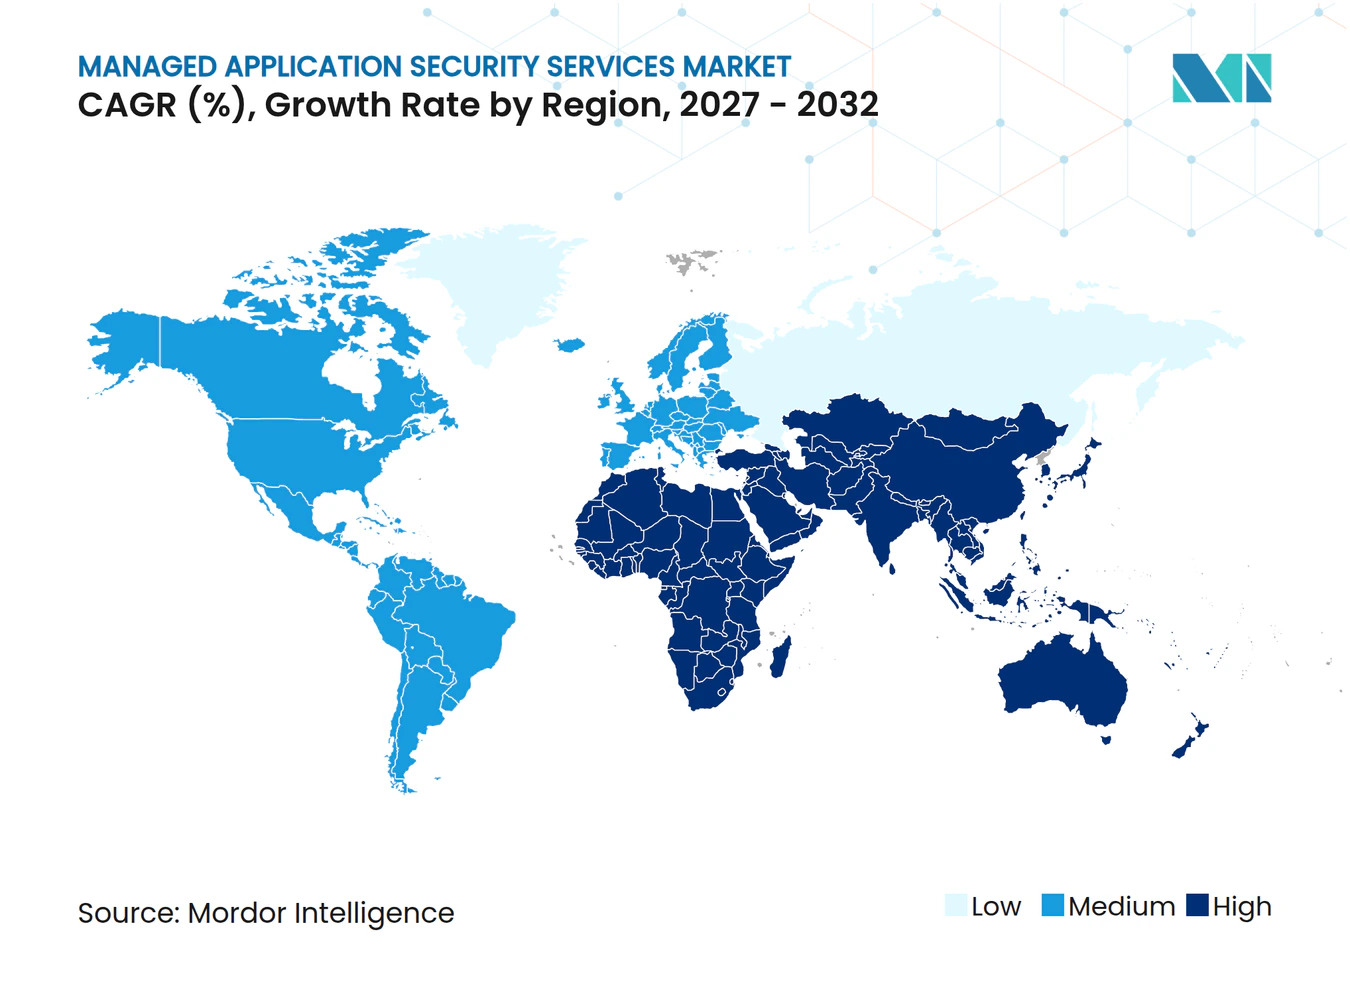
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Segurança de Aplicações por Mordor Intelligence
O tamanho do mercado de serviços gerenciados de segurança de aplicações tem projeção de expansão de 4,41 bilhões de USD em 2026 para 9,58 bilhões de USD até 2032, registrando um CAGR de 13,22% de 2027 a 2032. As camadas de aplicação tornaram-se um ponto central de exposição à medida que as organizações dependem de software web, móvel, nativo em nuvem e orientado a APIs. O mercado de serviços gerenciados de segurança de aplicações se beneficia de uma mudança de engajamentos de testes isolados para garantia contínua, governança e acompanhamento de remediação. Requisitos regulatórios, mudanças na arquitetura em nuvem e escassez de profissionais de segurança experientes estão aumentando a necessidade de entrega especializada. Os provedores estão respondendo com serviços gerenciados que conectam descobertas de segurança aos fluxos de trabalho de desenvolvimento, embora regras de dados transfronteiriços e limitações de acesso ao código-fonte possam restringir a entrega unificada de serviços.
Principais Conclusões do Relatório
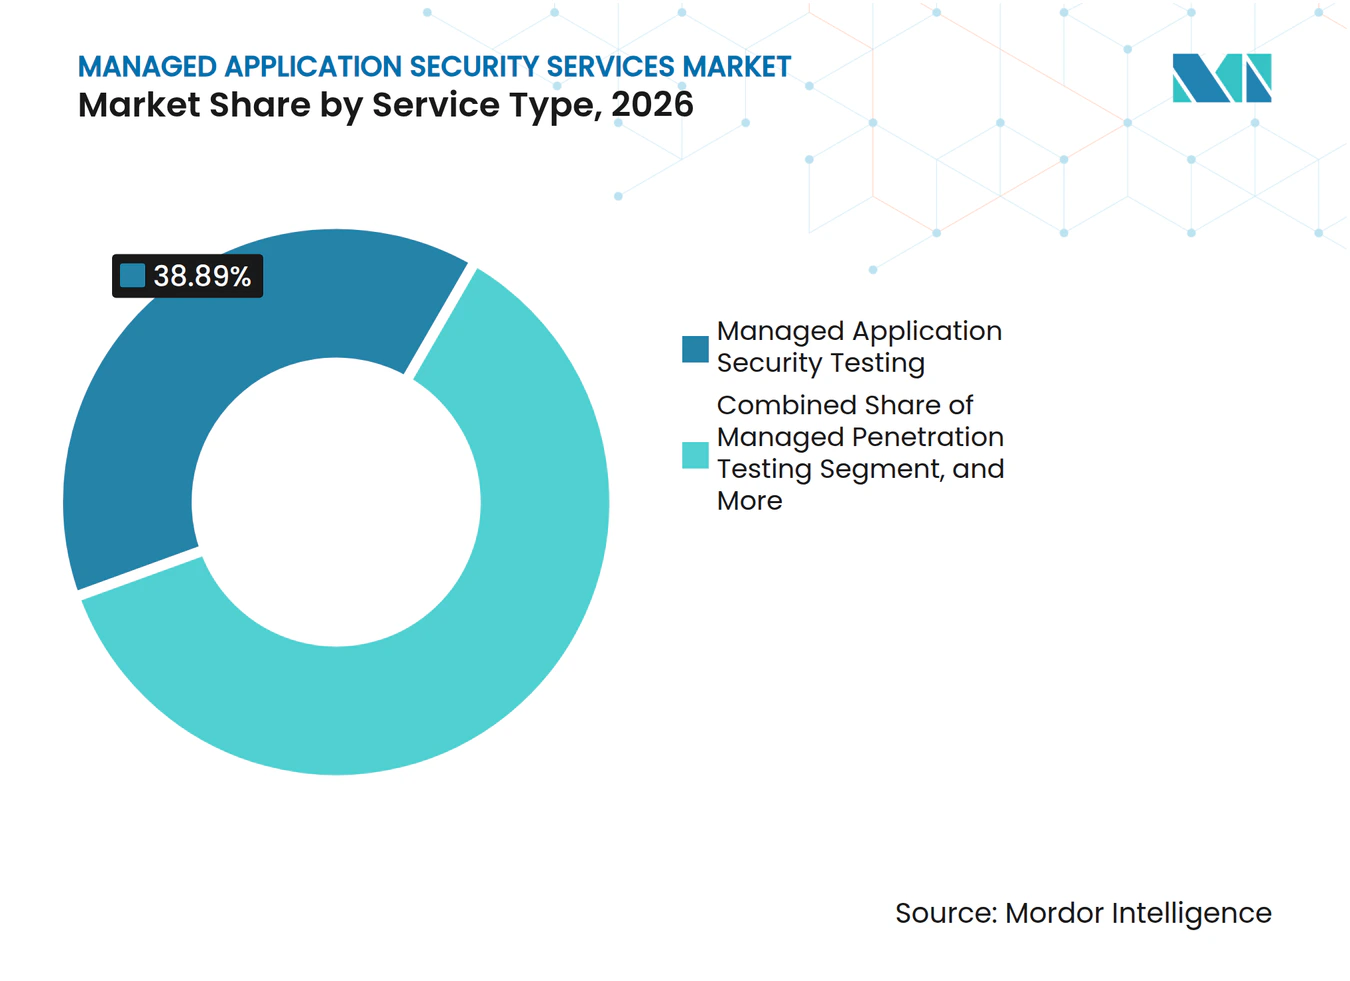
- Por tipo de serviço, os Testes Gerenciados de Segurança de Aplicações detinham 38,89% da participação do mercado de serviços gerenciados de segurança de aplicações em 2026, enquanto as Operações de Programa de Segurança de Aplicações Gerenciadas têm projeção de expansão a um CAGR de 14,37% até 2032.
- Por modelo de entrega, os Serviços Totalmente Gerenciados detinham 32,26% de participação de receita em 2026, enquanto os Serviços Baseados em Resultados e em Consumo têm projeção de expansão a um CAGR de 14,68% até 2032.
- Por aplicação, as Aplicações Web responderam por 32,92% da receita em 2026, enquanto as Aplicações Habilitadas por Inteligência Artificial têm projeção de expansão a um CAGR de 14,22% até 2032.
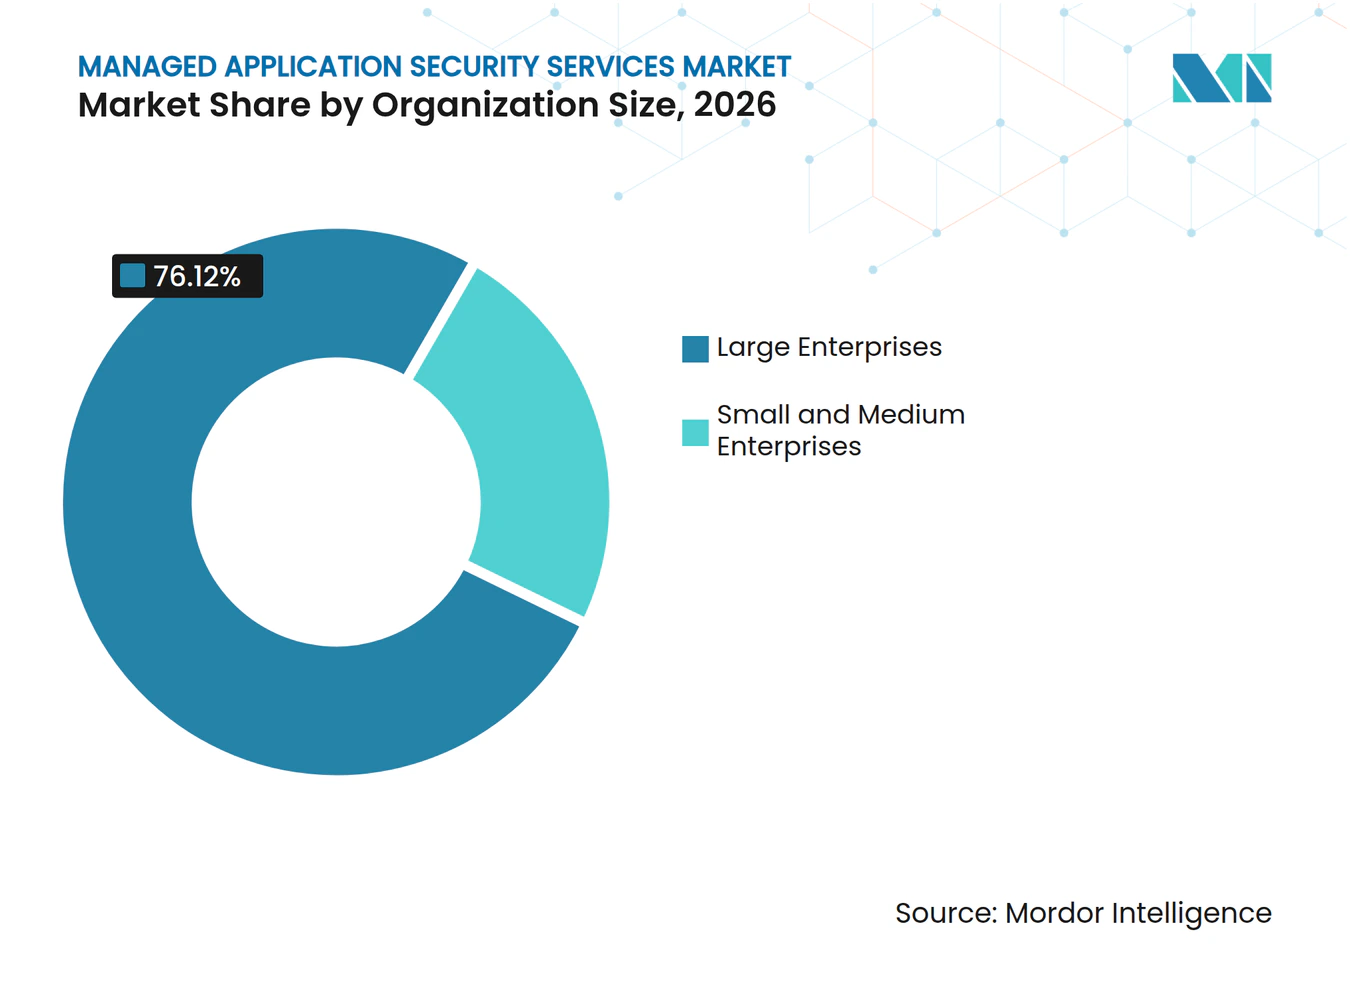
- Por porte da organização, as Grandes Empresas responderam por 76,12% da receita em 2026, enquanto as Pequenas e Médias Empresas têm projeção de expansão a um CAGR de 14,08% até 2032.
- Por setor do usuário final, o BFSI respondeu por 24,76% da receita em 2026, enquanto Energia e Serviços Públicos tem projeção de expansão a um CAGR de 14,16% até 2032.
- Por geografia, a América do Norte detinha 43,28% de participação de receita em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 14,92% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Demanda Regulatória e de Auditoria por Garantia Contínua de Aplicações | +2.3% | Global | Curto prazo (≤ 2 anos) |
| Aceleração da Adoção de Arquiteturas Nativas em Nuvem, APIs e Microsserviços | +2.1% | Global | Médio prazo (2-4 anos) |
| Escassez Persistente de Talentos em Segurança de Aplicações | +2.0% | Global | Curto prazo (≤ 2 anos) |
| Expansão do Desenvolvimento de Software Assistido por Inteligência Artificial | +1.8% | Global, com concentração na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Validação Gerenciada de Riscos de Lógica de Negócios e APIs | +1.5% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Automação de Evidências de Segurança em Cadeias de Suprimentos de Software Distribuídas | +1.2% | Global, com ganhos iniciais na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Demanda Regulatória e de Auditoria por Garantia Contínua de Aplicações
As obrigações regulatórias estão transformando a garantia de aplicações de uma atividade periódica em um requisito operacional contínuo. O mercado de serviços gerenciados de segurança de aplicações ganha suporte quando as organizações precisam de evidências de que varreduras, testes e gestão de problemas ocorrem de forma consistente. O Regulamento de Resiliência Operacional Digital da União Europeia entrou em vigor em janeiro de 2025 e exige que as entidades financeiras abrangidas realizem testes de penetração orientados por ameaças pelo menos a cada 3 anos. Seus padrões técnicos também exigem varredura semanal de vulnerabilidades para ativos de TIC que suportam funções críticas ou importantes. Esses requisitos tornam um ciclo de testes anual insuficiente para muitas organizações abrangidas. Os provedores de serviços podem ajudar os clientes a manter a cadência de testes, a documentação e os relatórios esperados pelos reguladores.
Aceleração da Adoção de Arquiteturas Nativas em Nuvem, APIs e Microsserviços
O design nativo em nuvem aumenta o número de componentes de aplicação que as equipes precisam proteger. Microsserviços, APIs, contêineres e pipelines de entrega contínua criam mais oportunidades para falhas de autenticação, autorização e validação de entrada. O NIST atualizou o SP 800-228 em março de 2026 para tratar da proteção de APIs em sistemas nativos em nuvem e recomenda controles baseados em risco durante as fases de pré-execução e execução.[1] O mercado de serviços gerenciados de segurança de aplicações, portanto, se beneficia da demanda por cobertura contínua em vez de varreduras ocasionais de código. A detecção e resposta em tempo de execução de aplicações pode adicionar visibilidade a problemas que não emergem no desenvolvimento ou nos testes. A IBM Consulting e a Contrast Security expandiram sua colaboração em outubro de 2025 para integrar capacidades de detecção e resposta de aplicações aos serviços de segurança de aplicações.
Escassez Persistente de Talentos em Segurança de Aplicações
As funções de segurança de aplicações exigem conhecimento tanto de métodos de segurança quanto de práticas de desenvolvimento de software. A ISC2 relatou em abril de 2026 que 95% das organizações tinham pelo menos 1 necessidade de competência em cibersegurança, e 59% descreveram suas lacunas como críticas ou significativas. Segurança em inteligência artificial e em nuvem estavam entre as áreas técnicas que os gestores de contratação consideraram difíceis de preencher. A Fortinet relatou que 56% dos líderes de TI associaram a escassez de competências em cibersegurança a violações de segurança, enquanto 60% identificaram a experiência em cibersegurança relacionada à inteligência artificial como seu principal desafio de recrutamento. O mercado de serviços gerenciados de segurança de aplicações oferece às organizações uma forma de aproveitar capacidades especializadas sem construir uma grande equipe interna. Essa necessidade é especialmente forte onde as equipes de desenvolvimento são responsáveis pela remediação, mas carecem de engenheiros de segurança dedicados.
Expansão do Desenvolvimento de Software Assistido por Inteligência Artificial
O desenvolvimento assistido por inteligência artificial adiciona código em um ritmo que pode superar as práticas de revisão estabelecidas. Um estudo empírico de 2025 publicado no ACM Transactions on Software Engineering and Methodology encontrou vulnerabilidades de segurança em 29,5% dos trechos de código Python e em 24,2% dos trechos de código JavaScript do GitHub Copilot avaliados. As vulnerabilidades abrangeram 43 categorias de CWE e incluíram 8 entradas no CWE Top 25 de 2023. As organizações também precisam de controles sobre o acesso a modelos, injeção de prompts e exposição da cadeia de suprimentos de inteligência artificial em aplicações que utilizam componentes de inteligência artificial. A Checkmarx relatou em 2026 que mais de 60% do código organizacional é escrito por inteligência artificial, enquanto apenas 18% das organizações possuem políticas formais de governança para essa mudança. O mercado de serviços gerenciados de segurança de aplicações pode abordar essa lacuna por meio de métodos de avaliação que examinam código gerado, modelos, agentes e componentes de software conectados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Proliferação de Ferramentas e Risco de Fadiga de Alertas | -1.5% | Global | Médio prazo (2-4 anos) |
| Restrições de Soberania de Dados e Acesso ao Código-Fonte | -1.1% | Europa, Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Concorrência Orçamentária com Prioridades Mais Amplas de Cibersegurança | -0.8% | Global | Curto prazo (≤ 2 anos) |
| Lacunas de Responsabilidade pela Remediação no Lado do Cliente | -0.5% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Proliferação de Ferramentas e Risco de Fadiga de Alertas
As organizações frequentemente utilizam diversas ferramentas de segurança que reportam descobertas semelhantes. Isso adiciona trabalho para os provedores gerenciados, que devem integrar, comparar e priorizar os resultados antes que um cliente possa agir. A Black Duck relatou em outubro de 2025 que mais de 71% dos profissionais de software e segurança pesquisados consideravam uma parcela significativa dos alertas de segurança como ruído. O mercado de serviços gerenciados de segurança de aplicações pode ser restringido se os contratos recompensarem o volume de alertas em vez da redução verificada de riscos. As camadas de gestão da postura de segurança de aplicações podem reduzir a duplicação, mas a integração em conjuntos de ferramentas diversificados de clientes permanece difícil.
Restrições de Soberania de Dados e Acesso ao Código-Fonte
As regras de localização de dados podem limitar onde os provedores armazenam ou processam a telemetria das aplicações dos clientes. O acesso ao código-fonte também pode ser restrito em ambientes de defesa, serviços financeiros e saúde. Esses limites reduzem a extensão em que um provedor pode aplicar análise estática, modelagem de ameaças ou gestão centralizada de casos a partir de outra jurisdição. O mercado de serviços gerenciados de segurança de aplicações necessita de modelos de serviço que suportem entrega local, ferramentas com capacidade de residência de dados e controles de acesso aprovados pelo cliente. A questão é uma restrição legal e operacional, e não um simples problema de conscientização do cliente. Os provedores que não conseguem atender aos requisitos locais podem precisar restringir o escopo do serviço ou depender de parceiros de entrega regionais.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Operações de Programa Ganham Terreno em Relação aos Modelos Orientados a TestesOs Testes Gerenciados de Segurança de Aplicações responderam por 38,89% da receita em 2026. Sua posição reflete o uso consolidado de varredura de vulnerabilidades e testes de penetração como aquisições centrais de segurança. Os Testes de Penetração Gerenciados e a Gestão Gerenciada de Vulnerabilidades e Exposições também permanecem partes importantes dos programas de segurança corporativa. Esses serviços ajudam as organizações a localizar falhas em aplicações e ambientes de suporte. Os engajamentos orientados a testes permanecem relevantes porque a maioria das organizações precisa de validação independente periódica. Eles também podem fornecer um ponto de entrada prático para clientes que estão começando a terceirizar o trabalho de segurança de aplicações. O mercado de serviços gerenciados de segurança de aplicações continua a depender dessa base de demanda estabelecida.
As Operações de Programa de Segurança de Aplicações Gerenciadas têm projeção de expansão a um CAGR de 14,37% até 2032. Esse tipo de serviço vai além da identificação de vulnerabilidades para incluir governança, acompanhamento de remediação, relatórios e coordenação com as equipes do cliente. A mudança reflete a necessidade de supervisão contínua à medida que as obrigações regulatórias e os lançamentos de software se tornam mais frequentes. A Conformidade Gerenciada, os Relatórios e a Consultoria de Remediação também ganham relevância quando as evidências de auditoria precisam estar atualizadas. A Checkmarx lançou uma plataforma Checkmarx One reformulada em março de 2026 com agentes de Assistência de Triagem e Assistência de Remediação que suportam fluxos de trabalho de segurança em nível de programa.



Por Modelo de Entrega:
Precificação Baseada em Consumo Reformula as Relações entre Compradores e ProvedoresOs Serviços Totalmente Gerenciados detinham 32,26% da receita em 2026. Esse modelo atrai organizações que desejam entrega terceirizada completa sob níveis de serviço definidos e contratos anuais. É adequado para empresas maiores com processos estabelecidos de governança de fornecedores e amplos portfólios de aplicações. Os Serviços Co-Gerenciados apoiam clientes que mantêm equipes internas de segurança, mas precisam de ajuda com as operações do dia a dia. Os Serviços com Licença Incluída combinam software e entrega em um único contrato. Essas opções permitem que o mercado de serviços gerenciados de segurança de aplicações atenda a diferentes modelos operacionais sem exigir que cada cliente siga o mesmo caminho de aquisição.
Os Serviços Baseados em Resultados e em Consumo têm projeção de expansão a um CAGR de 14,68% até 2032. O modelo vincula as taxas de serviço a unidades de trabalho ou resultados verificados, em vez de horas de pessoal ou um pacote fixo de ferramentas. As pequenas e médias empresas podem usar precificação por aplicação, por varredura ou por vulnerabilidade remediada para evitar grandes compromissos iniciais. Essa abordagem pode reduzir a barreira para a adoção de segurança gerenciada para compradores que anteriormente dependiam de ferramentas autogerenciadas. Também pode encurtar os ciclos de vendas quando um cliente deseja começar com um escopo limitado. Os provedores devem automatizar a triagem, os relatórios e a integração para proteger as margens de entrega. O setor de serviços gerenciados de segurança de aplicações provavelmente verá a precificação e o design operacional tornarem-se mais estreitamente conectados à medida que esse modelo se expande.
Por Aplicação:
Aplicações Habilitadas por Inteligência Artificial Definem a Próxima Categoria de CrescimentoAs Aplicações Web responderam por 32,92% da receita em 2026. Sites públicos e serviços digitais requerem cobertura para testes recorrentes, segurança de APIs e gestão de vulnerabilidades. As Aplicações Móveis e as APIs também representam necessidades substanciais à medida que organizações de serviços financeiros e varejo expandem os canais digitais para clientes. As Aplicações Nativas em Nuvem requerem verificações que funcionem com contêineres, registros, microsserviços e pipelines de integração contínua. As Aplicações Legadas e Corporativas requerem abordagens de testes híbridas porque as janelas de manutenção e o acesso ao código-fonte podem ser limitados. Essas variadas condições técnicas ampliam o escopo dos serviços para os provedores. O mercado de serviços gerenciados de segurança de aplicações, portanto, deve suportar tanto patrimônios de software modernos quanto os de longa data.
As Aplicações Habilitadas por Inteligência Artificial têm projeção de expansão a um CAGR de 14,22% até 2032. A categoria inclui riscos como envenenamento de modelos, injeção de prompts e dependências vinculadas a modelos e agentes de inteligência artificial. As ferramentas convencionais de testes estáticos e dinâmicos não foram projetadas para abordar todos os riscos específicos de inteligência artificial. A CISA e a NSA emitiram orientações conjuntas sobre listas de materiais de software em setembro de 2025 com 19 organizações internacionais de cibersegurança.[2] As orientações sinalizam um foco contínuo na transparência dos componentes de software. Os provedores que avaliam ativos de inteligência artificial e código gerado juntamente com elementos de aplicação convencionais podem criar um serviço mais integrado. Essa capacidade é relevante à medida que as empresas movem aplicações com suporte de inteligência artificial para produção.
Por Porte da Organização:
O Impulso das PMEs Testa a Economia de Entrega para o Mercado IntermediárioAs Grandes Empresas responderam por 76,12% da receita em 2026. Seus portfólios de aplicações, exposição regulatória e orçamentos historicamente sustentaram contratos maiores de testes gerenciados e gestão de vulnerabilidades. Muitas grandes organizações operam em várias nuvens e mantêm sistemas web, de APIs, móveis e legados. Frequentemente requerem cobertura contínua em unidades de negócios e regiões. Isso cria uma base de receita substancial para provedores com capacidade de entrega global e governança de clientes. As grandes empresas também precisam de integração com processos internos de desenvolvimento e resposta a incidentes. O mercado de serviços gerenciados de segurança de aplicações continuará a depender desse grupo de clientes para grandes programas de múltiplas aplicações.
As Pequenas e Médias Empresas têm projeção de expansão a um CAGR de 14,08% até 2032. Os requisitos da cadeia de suprimentos podem trazer obrigações de segurança para contratantes menores, incluindo empresas conectadas a trabalhos de defesa. A precificação por consumo e os pacotes de serviços em camadas podem tornar a cobertura gerenciada mais fácil de adquirir. As organizações menores podem enfrentar um desafio de talentos mais acentuado porque nem sempre conseguem competir com empregadores maiores por profissionais experientes. A integração automatizada e os pacotes de serviços focados são importantes para atender a esse grupo de forma lucrativa. Os provedores que aprimoram esses modelos operacionais podem alcançar um grupo fragmentado de compradores sem depender de contratos em escala corporativa.

Por Setor do Usuário Final:
Energia e Serviços Públicos Avançam com a Convergência de TI e OTO BFSI respondeu por 24,76% da receita em 2026. As instituições financeiras enfrentam requisitos contínuos de testes e relatórios porque a segurança de aplicações está intimamente ligada à supervisão regulatória e a dados sensíveis de clientes. As expectativas de testes do PCI DSS, os requisitos do DORA para entidades financeiras europeias e as regras de cibersegurança de Nova York reforçam a demanda por serviços gerenciados. Tecnologia da Informação e Telecomunicações, Saúde, Varejo e Comércio Eletrônico, Manufatura e Governo e Defesa também contribuem para a demanda. As organizações de Governo e Defesa estão aumentando a atividade à medida que os programas de confiança zero e os requisitos do CMMC se estendem pelas cadeias de suprimentos. O mercado de serviços gerenciados de segurança de aplicações apoia esses setores por meio de serviços de testes, relatórios e governança que podem se alinhar com obrigações específicas do setor.
Energia e Serviços Públicos tem projeção de expansão a um CAGR de 14,16% até 2032. O crescimento está conectado à convergência de tecnologia da informação e tecnologia operacional, que traz o software legado de SCADA e sistemas de controle industrial para os programas de segurança. Esses ambientes podem exigir testes cuidadosos porque as restrições de disponibilidade e segurança podem limitar os métodos de avaliação direta. Os provedores precisam entender o limite entre os sistemas de negócios e os sistemas operacionais. A NexusTek lançou uma prática gerenciada de TI e cibersegurança para operadores de energia, petróleo e gás e serviços públicos do mercado intermediário em maio de 2026. A oferta focou em segurança de TI e OT, prontidão para conformidade, infraestrutura de nuvem híbrida e suporte de CIO virtual. Os operadores de energia podem precisar de suporte gerenciado especializado à medida que os sistemas conectados se expandem e as equipes internas permanecem limitadas.
Análise Geográfica
Mercado de Serviços Gerenciados de Segurança de Aplicações da América do Norte
A América do Norte deteve 43,28% da participação no mercado de serviços gerenciados de segurança de aplicações em 2026. A região combina regulamentação densa com um ecossistema maduro de provedores de segurança gerenciada e especialistas em segurança de aplicações. Os requisitos dos EUA envolvendo serviços financeiros, sistemas federais, fornecedores de defesa, privacidade e transferência transfronteiriça de dados moldam a demanda por garantia contínua. O Canadá contribui para a demanda de organizações de serviços financeiros e infraestrutura crítica que se alinham às práticas orientadas pelos EUA. A base industrial do México também cria requisitos de segurança gerenciada vinculados às obrigações da cadeia de suprimentos norte-americana. Os Estados Unidos possuem uma alta concentração de provedores capazes de oferecer suporte a aplicações web, móveis, de API, nativas em nuvem e habilitadas por inteligência artificial.
Mercado de Serviços Gerenciados de Segurança de Aplicações da Europa
A Europa é o segundo maior mercado regional. O DORA entrou em vigor em janeiro de 2025 e aumentou a demanda por varredura contínua de vulnerabilidades, testes e documentação de auditoria nos serviços financeiros.[3] O NIS2 e a Lei de Resiliência Cibernética também reforçam a atenção ao desenvolvimento seguro de software e à transparência nos componentes de software. Alemanha, Reino Unido, França, Itália e Espanha são importantes centros de demanda devido às suas instituições financeiras e operadores de infraestrutura crítica. A BearingPoint introduziu os Serviços de Gestão de SBOM em 2026 para alinhar os fluxos de trabalho de transparência de software aos requisitos da Lei de Resiliência Cibernética. A Rússia permanece estruturalmente limitada no cenário regional de serviços gerenciados.
Mercado de Serviços Gerenciados de Segurança de Aplicações da APAC, América do Sul e MEA
A Ásia-Pacífico deve expandir a um CAGR de 14,92% até 2032. China, Índia, Coreia do Sul, Austrália e Japão combinam adoção de nuvem, crescentes obrigações regulatórias e escassez de profissionais de segurança experientes. A Índia possui demanda doméstica, enquanto suas empresas de serviços de TI apoiam a entrega gerenciada para clientes em outras regiões. A NTT DATA lançou o FinSOC no Japão em março de 2026 para fornecer monitoramento de cibersegurança e suporte de resposta 24 horas para instituições bancárias e de seguros. A América do Sul cresce a partir de uma base menor, liderada pela atividade no setor de serviços financeiros do Brasil e no setor de tecnologia da Argentina. A Arábia Saudita e os Emirados Árabes Unidos também estão construindo demanda de longo prazo à medida que os programas nacionais de digitalização aumentam a adoção de nuvem, enquanto a África permanece em um estágio mais inicial de maturidade em segurança gerenciada de aplicações.
Cenário Competitivo
Concentração do Mercado
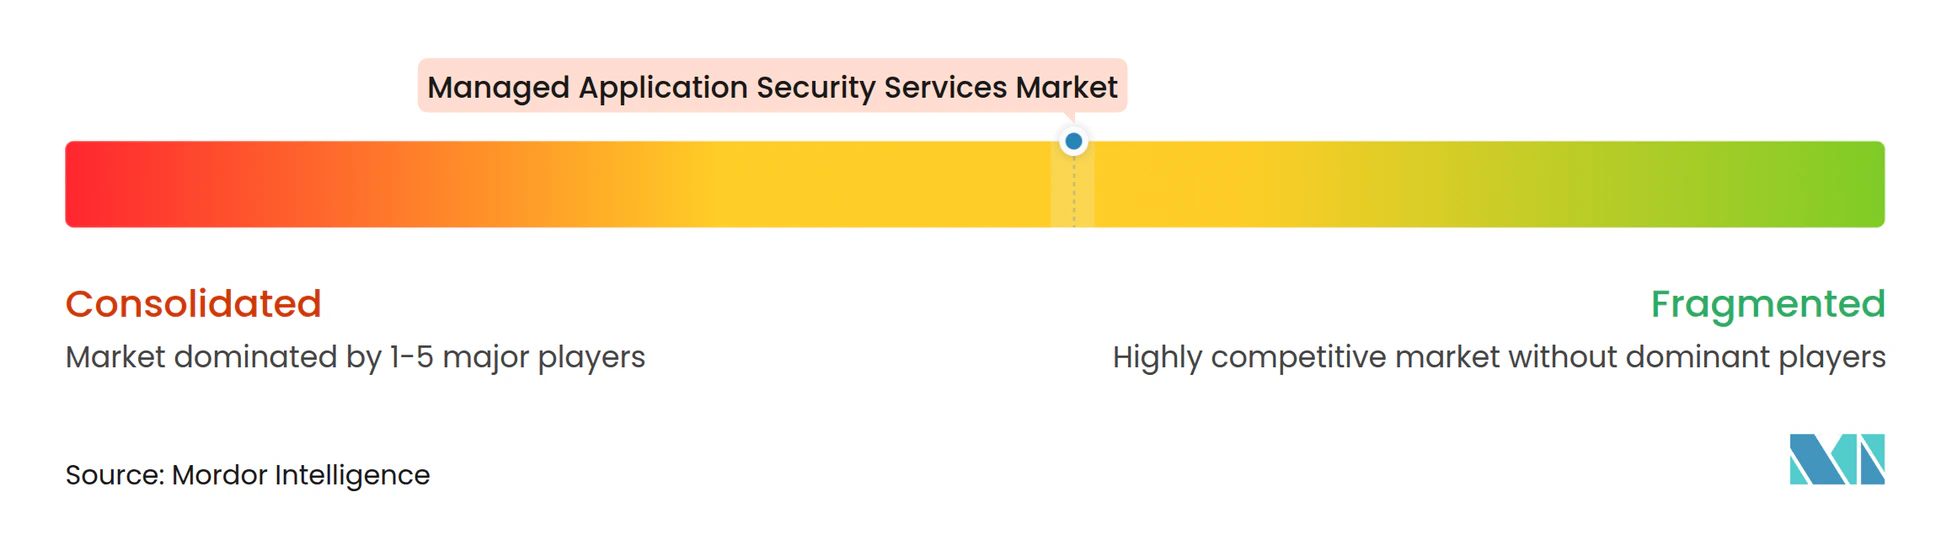
O mercado de serviços gerenciados de segurança de aplicações é moderadamente concentrado. Accenture, IBM, NTT DATA, Capgemini, TCS e HCL Technologies competem por meio de capacidade de entrega global, relacionamentos existentes com clientes e portfólios mais amplos de serviços digitais. Veracode, Checkmarx, Rapid7, Trustwave, Kroll e GuidePoint Security competem por meio de especialização em segurança de aplicações e capacidades tecnológicas focadas. O primeiro grupo pode incorporar serviços de segurança de aplicações em engajamentos de transformação mais amplos. O grupo especialista pode competir oferecendo maior profundidade de produto e implementando mudanças nos fluxos de trabalho de testes e remediação mais rapidamente. O mercado de serviços gerenciados de segurança de aplicações também recompensa os provedores que conseguem coordenar as descobertas de segurança com as equipes de desenvolvimento dos clientes. A concorrência, portanto, envolve tanto escala quanto foco técnico. Os compradores podem selecionar provedores com base no alcance de entrega, conhecimento do setor, ferramentas necessárias e na capacidade de conectar as descobertas de segurança às equipes de engenharia.
Parcerias e aquisições estão moldando as capacidades dos provedores. A CrowdStrike lançou o Projeto QuiltWorks em abril de 2026 com Accenture, EY, IBM Cybersecurity Services e Kroll para avaliar, priorizar e remediar vulnerabilidades em código de produção identificadas por modelos de inteligência artificial de fronteira. A UltraViolet Cyber adquiriu o negócio de Serviços de Testes de Segurança de Aplicações da Black Duck em setembro de 2025, adicionando testes de penetração, red teaming, modelagem de ameaças, avaliações de risco em nuvem e contêineres e consultoria de desenvolvimento seguro. A Veracode expandiu seu Package Firewall em janeiro de 2026 para bloquear pacotes maliciosos à medida que entram nos pipelines de desenvolvimento. Esses movimentos refletem interesse em prevenção, avaliação relacionada à inteligência artificial e escopo mais amplo de entrega gerenciada.
O mercado de serviços gerenciados de segurança de aplicações tem oportunidade na entrega para pequenas e médias empresas e na avaliação específica de aplicações habilitadas por inteligência artificial. Os compradores menores requerem integração eficiente, precificação clara e pacotes de serviços que não carreguem grandes custos gerais corporativos. A avaliação de aplicações de inteligência artificial permanece menos madura do que os testes convencionais de código e APIs. A IBM introduziu o X-Force Advanced Proactive Security para aplicar modelos de inteligência artificial de fronteira a testes de segurança corporativa em ambientes controlados. A Checkmarx também introduziu capacidades de Segurança da Cadeia de Suprimentos de Inteligência Artificial que identificam ativos de inteligência artificial, modelos, agentes e elementos de AI-BOM em ambientes de produção.
Líderes do Setor de Serviços Gerenciados de Segurança de Aplicações
-
Accenture plc
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
Verizon Communications Inc.
-
NTT DATA Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Segurança de Aplicações Empresas cobertas neste relatório
- Accenture plc
- International Business Machines Corporation
- Cisco Systems, Inc.
- Verizon Communications Inc.
- NTT DATA Corporation
- DXC Technology Company
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Fujitsu Limited
- Tata Consultancy Services Limited
- HCL Technologies Limited
- Rapid7, Inc.
- Trustwave Holdings, Inc.
- Secureworks Corp.
- Kroll, LLC
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Fortinet, Inc.
- CrowdStrike Holdings, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- GuidePoint Security LLC
- KPMG International Cooperative
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Segurança de Aplicações
- Junho de 2026: Omicron e Controlware anunciaram uma parceria que oferece segurança integrada de OT e TI para operadores de instalações de energia e redes elétricas, combinando a detecção de ataques StationGuard com consultoria, integração e operações de segurança gerenciadas 24 horas por dia da Controlware para conformidade com o NIS2 e a Lei Alemã do Setor de Energia.
- Abril de 2026: A CrowdStrike lançou o Projeto QuiltWorks, uma coalizão de âmbito setorial com Accenture, EY, IBM Cybersecurity Services e Kroll para avaliar, priorizar e remediar continuamente vulnerabilidades em código de produção descobertas por modelos de inteligência artificial de fronteira da OpenAI e da Anthropic. A coalizão lançou simultaneamente o Serviço de Prontidão e Resiliência em Inteligência Artificial de Fronteira, uma oferta de assinatura de 12 meses, estabelecendo a descoberta de vulnerabilidades com base em inteligência artificial como um modelo de engajamento gerenciado com relatórios em nível de conselho.
- Março de 2026: A NTT DATA lançou o FinSOC, uma instalação dedicada de monitoramento de cibersegurança para o setor financeiro no Japão, fornecendo vigilância centralizada 24 horas por dia, detecção de ataques cibernéticos, identificação de escopo e suporte de remediação compartilhados entre clientes bancários e de seguros, representando um modelo de infraestrutura compartilhada que permite que instituições financeiras menores acessem operações de segurança de aplicações de nível corporativo.
- Março de 2026: A Checkmarx apresentou a plataforma Checkmarx One reformulada para segurança de aplicações agêntica, incorporando agentes autônomos de Assistência de Triagem e Assistência de Remediação, Segurança da Cadeia de Suprimentos de Inteligência Artificial, SAST de Inteligência Artificial e capacidades de DAST para inteligência artificial, transitando de varreduras reativas para governança contínua em velocidade de máquina em código, dependências de código aberto e ativos de inteligência artificial.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Segurança de Aplicações
Os serviços gerenciados de segurança de aplicações envolvem a terceirização de atividades de segurança de aplicações para provedores terceirizados especializados. Esses serviços ajudam as organizações a identificar, prevenir, detectar e responder a vulnerabilidades e ameaças de segurança em aplicações web, móveis, baseadas em nuvem e corporativas ao longo do ciclo de vida da aplicação.
O Relatório do Mercado de Serviços Gerenciados de Segurança de Aplicações é Segmentado por Tipo de Serviço (Testes Gerenciados de Segurança de Aplicações, Gestão Gerenciada de Vulnerabilidades e Exposições, Testes de Penetração Gerenciados, Operações de Programa de Segurança de Aplicações Gerenciadas e Conformidade Gerenciada, Relatórios e Consultoria de Remediação), por Modelo de Entrega (Serviços Totalmente Gerenciados, Serviços Co-Gerenciados, Serviços com Licença Incluída, Serviços com Licença Própria e Serviços Baseados em Resultados e em Consumo), por Aplicação (Aplicações Web, Aplicações Móveis, Interfaces de Programação de Aplicações, Aplicações Nativas em Nuvem, Aplicações Legadas e Corporativas e Aplicações Habilitadas por Inteligência Artificial), por Porte da Organização (Pequenas e Médias Empresas e Grandes Empresas), por Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa, Educação, Serviços Profissionais, Energia e Serviços Públicos e Outros Setores do Usuário Final) e por Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Testes Gerenciados de Segurança de Aplicações |
| Gestão Gerenciada de Vulnerabilidades e Exposições |
| Testes de Penetração Gerenciados |
| Operações de Programa de Segurança de Aplicações Gerenciadas |
| Conformidade Gerenciada, Relatórios e Consultoria de Remediação |
| Serviços Totalmente Gerenciados |
| Serviços Co-Gerenciados |
| Serviços com Licença Incluída |
| Serviços com Licença Própria |
| Serviços Baseados em Resultados e em Consumo |
| Aplicações Web |
| Aplicações Móveis |
| Interfaces de Programação de Aplicações |
| Aplicações Nativas em Nuvem |
| Aplicações Legadas e Corporativas |
| Aplicações Habilitadas por Inteligência Artificial |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Educação |
| Serviços Profissionais |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Testes Gerenciados de Segurança de Aplicações | |
| Gestão Gerenciada de Vulnerabilidades e Exposições | ||
| Testes de Penetração Gerenciados | ||
| Operações de Programa de Segurança de Aplicações Gerenciadas | ||
| Conformidade Gerenciada, Relatórios e Consultoria de Remediação | ||
| Por Modelo de Entrega | Serviços Totalmente Gerenciados | |
| Serviços Co-Gerenciados | ||
| Serviços com Licença Incluída | ||
| Serviços com Licença Própria | ||
| Serviços Baseados em Resultados e em Consumo | ||
| Por Aplicação | Aplicações Web | |
| Aplicações Móveis | ||
| Interfaces de Programação de Aplicações | ||
| Aplicações Nativas em Nuvem | ||
| Aplicações Legadas e Corporativas | ||
| Aplicações Habilitadas por Inteligência Artificial | ||
| Por Porte da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Educação | ||
| Serviços Profissionais | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de segurança de aplicaões?
O mercado de serviços gerenciados de segurança de aplicações tem projeção de crescimento de 4,41 bilhões de USD em 2026 para 9,58 bilhões de USD até 2032 a um CAGR de 13,22%. A previsão reflete a demanda por testes contínuos, governança e coordenação de remediação à medida que a exposição de aplicações se expande.
O que está impulsionando a demanda por serviços gerenciados de segurança de aplicações?
Obrigações regulatórias contínuas, arquiteturas nativas em nuvem, uso de APIs e escassez de talentos em segurança de aplicações estão aumentando a demanda por entrega gerenciada especializada. O mercado de serviços gerenciados de segurança de aplicações apoia organizações que precisam de garantia regular sem construir todas as capacidades internamente.
Qual tipo de serviço lidera os serviços gerenciados de segurança de aplicações?
Os Testes Gerenciados de Segurança de Aplicações lideram com 38,89% de participação de receita em 2026, enquanto as Operações de Programa têm projeção de crescimento mais rápido a um CAGR de 14,37%. As operações de programa adicionam governança, relatórios e acompanhamento de remediação à entrega de testes tradicional.
Qual região tem a maior participação de receita em serviços gerenciados de segurança de aplicações?
A América do Norte lidera com 43,28% de participação de receita em 2026, sustentada pela densidade regulatória e por um ecossistema maduro de provedores de segurança. O mercado de serviços gerenciados de segurança de aplicações também cresce por meio de atividade regulatória e de adoção de nuvem na Europa e na Ásia-Pacífico.
Qual grupo de clientes está crescendo mais rapidamente em serviços gerenciados de segurança de aplicações?
As Pequenas e Médias Empresas têm projeção de crescimento a um CAGR de 14,08% até 2032 à medida que a precificação por consumo e a entrega automatizada reduzem as barreiras de adoção. Esses compradores podem usar serviços focados quando não conseguem recrutar ou reter especialistas dedicados em segurança de aplicações.
Por que as aplicações habilitadas por inteligência artificial são importantes para os provedores de segurança de aplicações?
As Aplicações Habilitadas por Inteligência Artificial têm projeção de crescimento a um CAGR de 14,22% até 2032 e introduzem riscos envolvendo código gerado, injeção de prompts, modelos, agentes e dependências de software. O mercado de serviços gerenciados de segurança de aplicações necessita de métodos de avaliação especializados à medida que essas aplicações entram em ambientes de produção.