
Taille et part du marché des services managés de sécurité applicative
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.15 Milliards de dollars |
| Taille du Marché (2032) | 9.58 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.22 % |
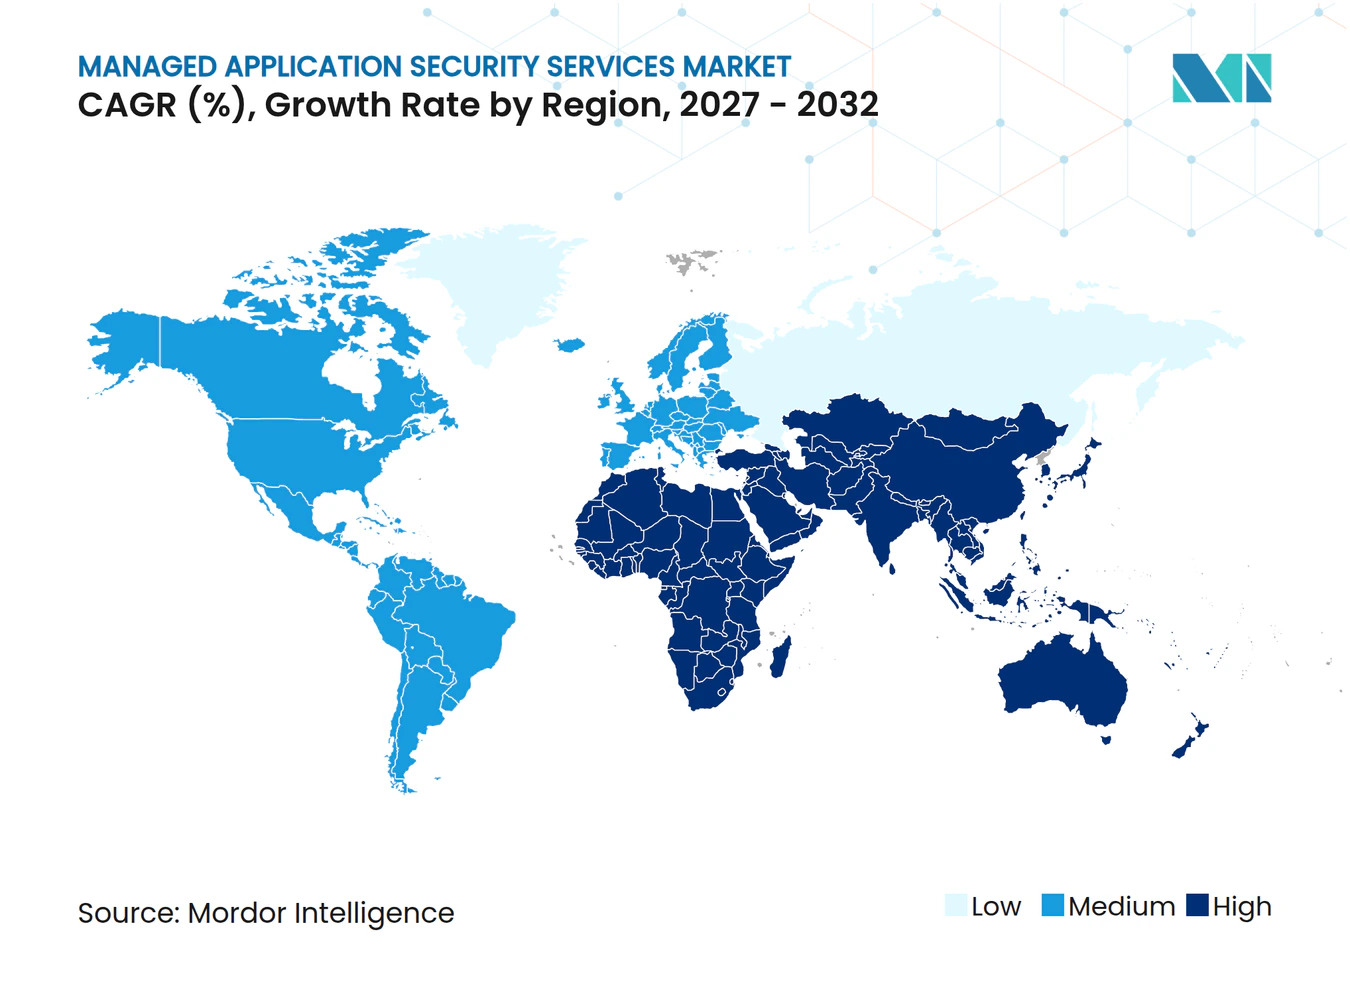
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
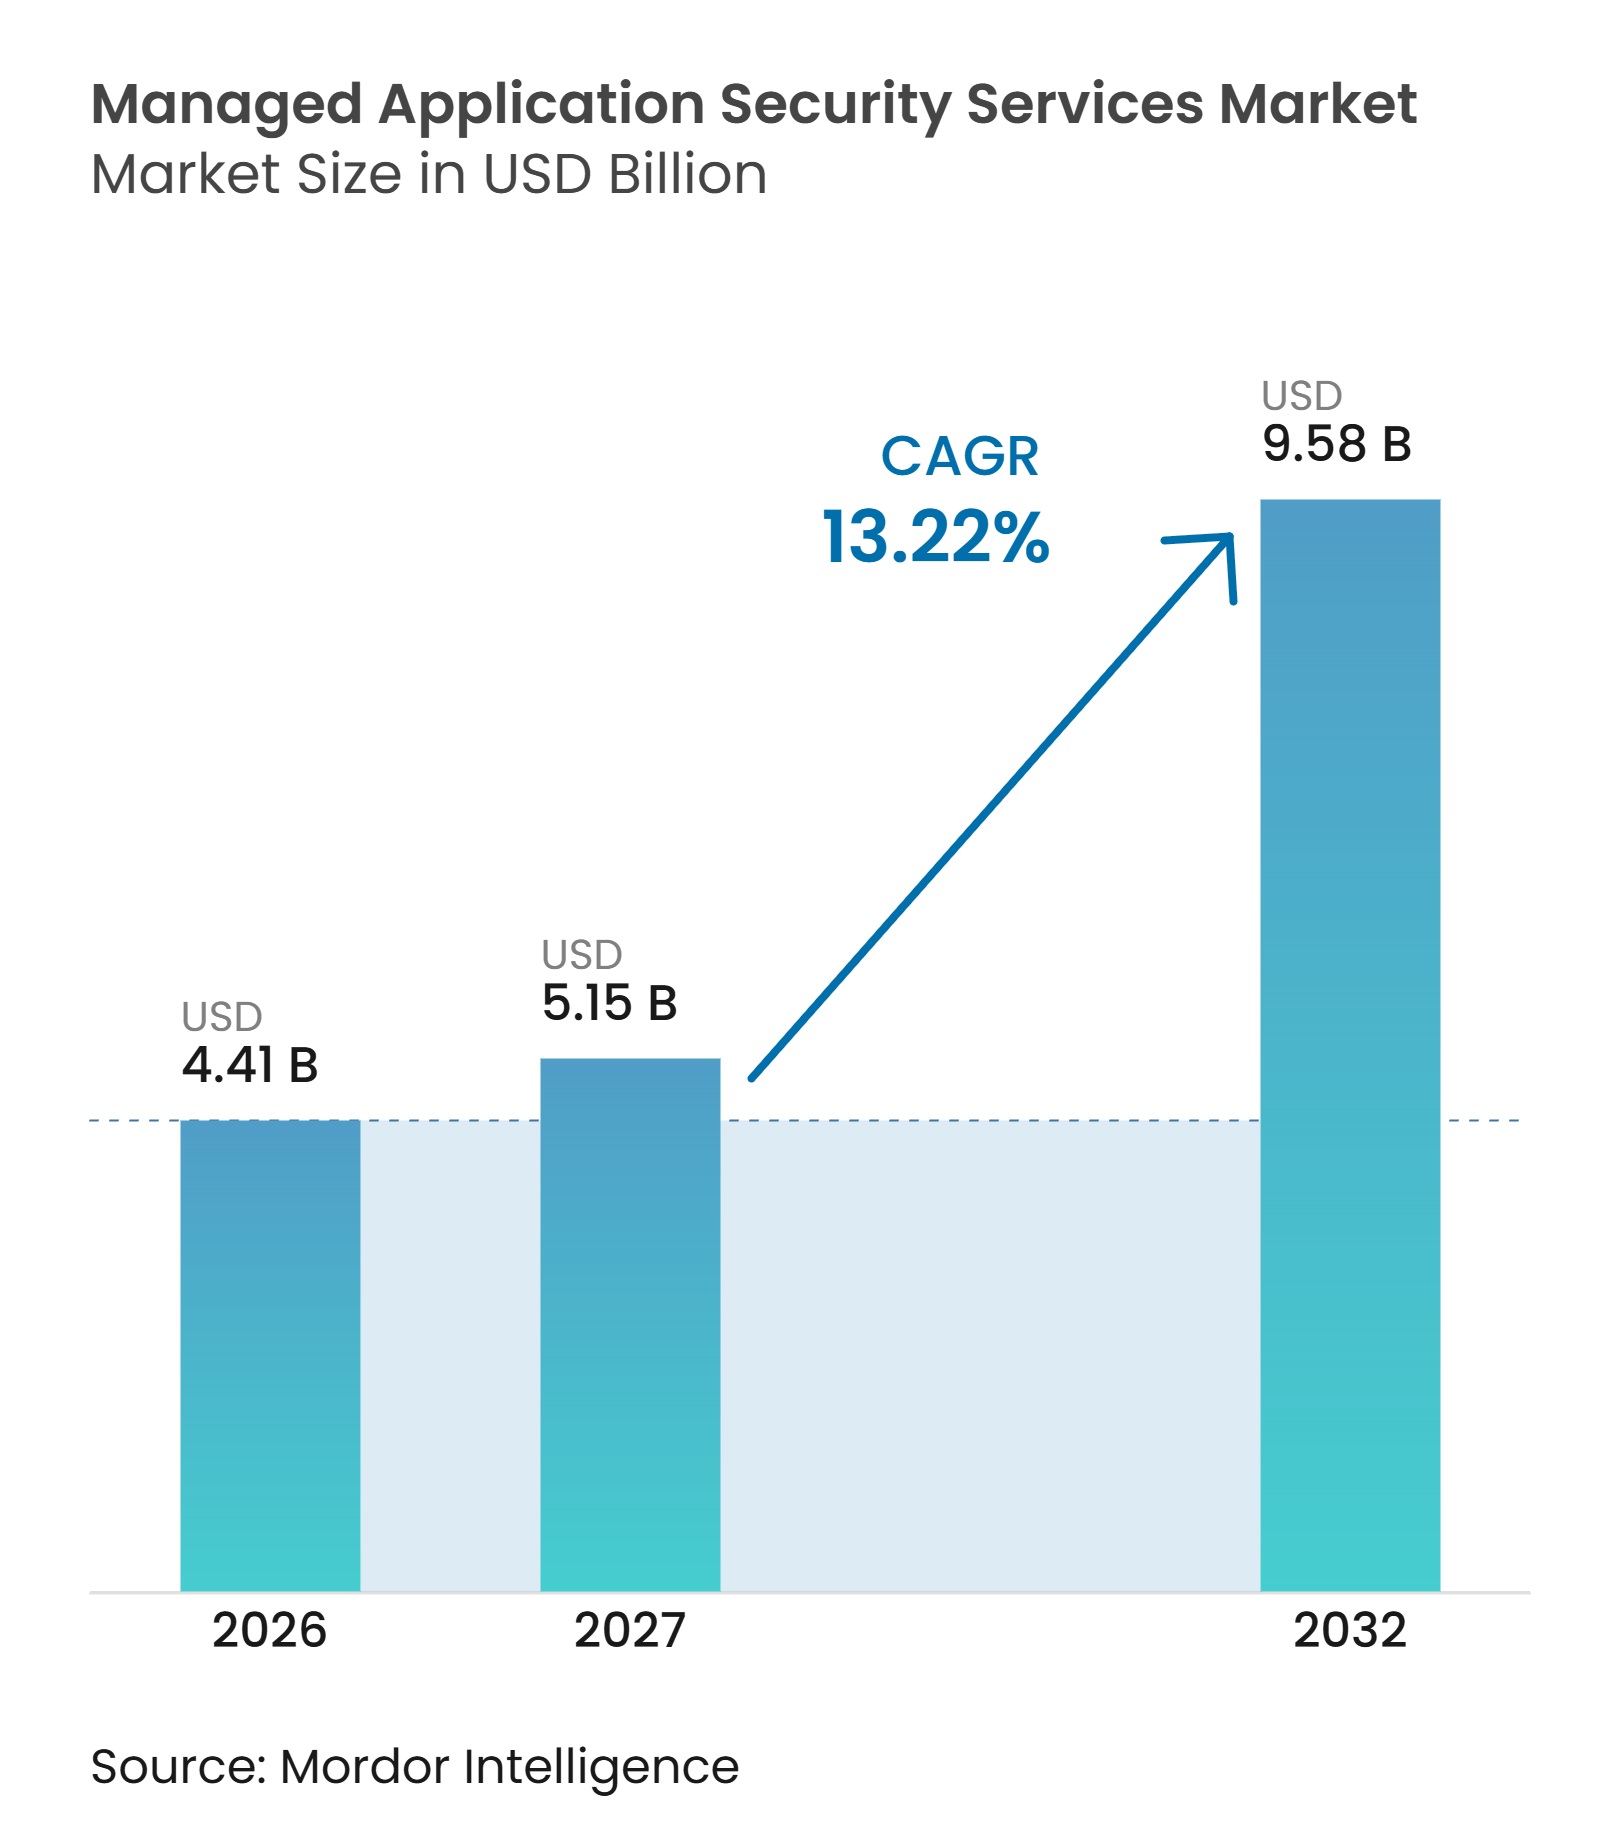
Analyse du marché des services managés de sécurité applicative par Mordor Intelligence
La taille du marché des services managés de sécurité applicative devrait s'étendre de 4,41 milliards USD en 2026 à 9,58 milliards USD d'ici 2032, enregistrant un CAGR de 13,22 % de 2027 à 2032. Les couches applicatives sont devenues un point d'exposition central à mesure que les organisations s'appuient sur des logiciels web, mobiles, natifs du cloud et pilotés par les API. Le marché des services managés de sécurité applicative bénéficie d'un passage des engagements de tests isolés vers une assurance continue, une gouvernance et un suivi des remédiations. Les exigences réglementaires, les changements d'architecture cloud et les pénuries de personnel de sécurité expérimenté accroissent le besoin d'une livraison spécialisée. Les prestataires répondent avec des services managés qui connectent les résultats de sécurité aux flux de travail de développement, bien que les règles transfrontalières sur les données et les limites d'accès au code source puissent restreindre la livraison unifiée de services.
Points clés du rapport
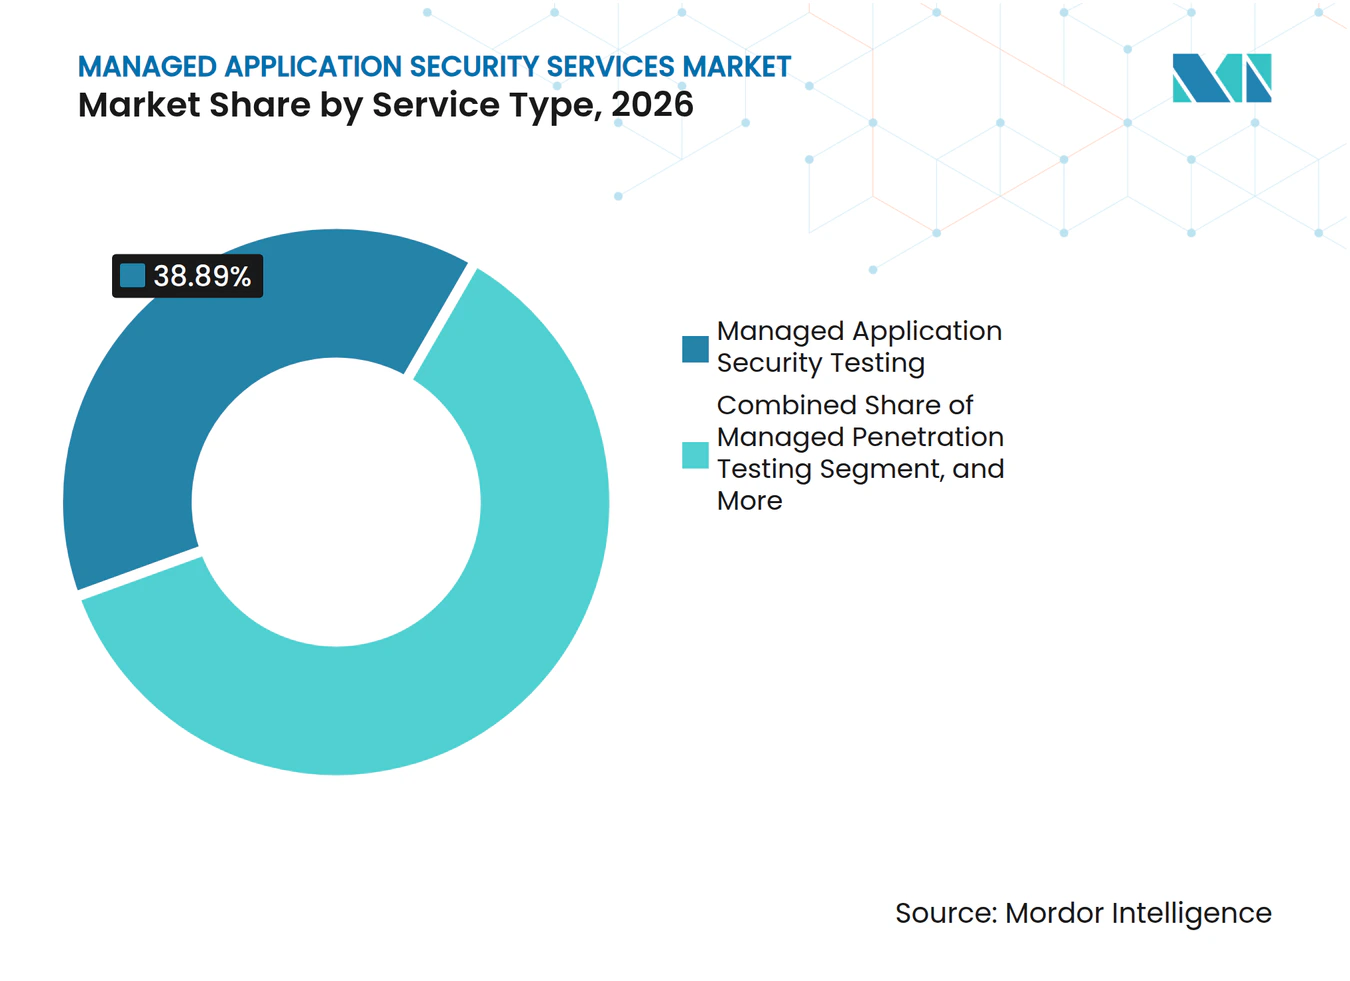
- Par type de service, les tests managés de sécurité applicative ont représenté 38,89 % de la part du marché des services managés de sécurité applicative en 2026, tandis que les opérations managées de programme de sécurité applicative devraient se développer à un CAGR de 14,37 % jusqu'en 2032.
- Par modèle de livraison, les services entièrement managés ont représenté 32,26 % des revenus en 2026, tandis que les services basés sur les résultats et la consommation devraient se développer à un CAGR de 14,68 % jusqu'en 2032.
- Par application, les applications web ont représenté 32,92 % des revenus en 2026, tandis que les applications dotées d'IA devraient se développer à un CAGR de 14,22 % jusqu'en 2032.
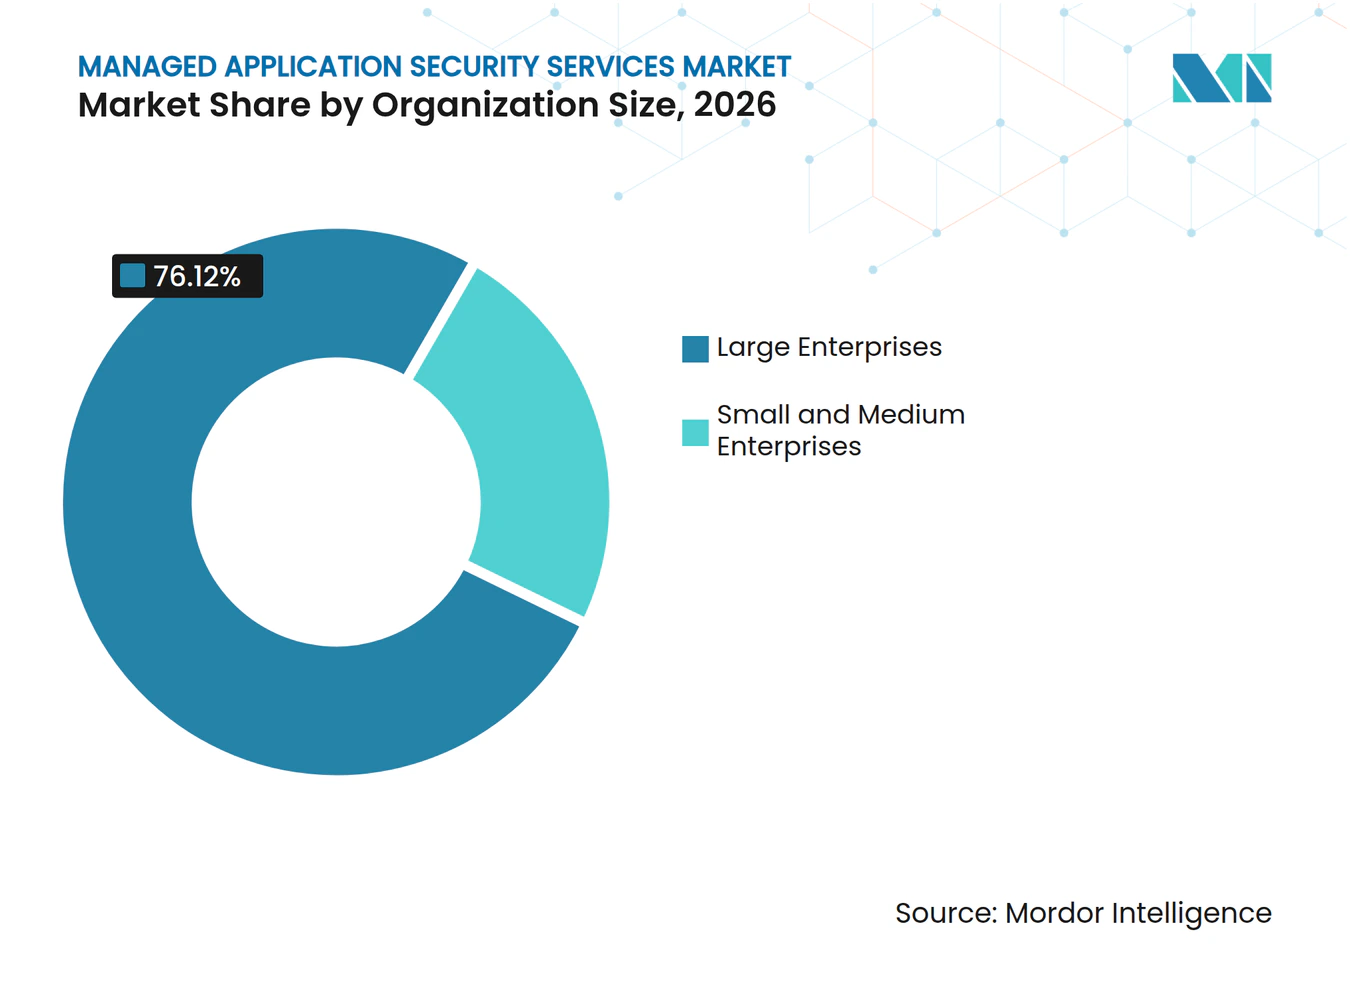
- Par taille d'organisation, les grandes entreprises ont représenté 76,12 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 14,08 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a représenté 24,76 % des revenus en 2026, tandis que l'énergie et les services publics devrait se développer à un CAGR de 14,16 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 43,28 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,92 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Demande réglementaire et d'audit croissante pour une assurance applicative continue | +2.3% | Mondial | Court terme (≤ 2 ans) |
| Adoption accélérée des architectures natives du cloud, des API et des microservices | +2.1% | Mondial | Moyen terme (2-4 ans) |
| Pénuries persistantes de talents en sécurité applicative | +2.0% | Mondial | Court terme (≤ 2 ans) |
| Expansion du développement logiciel assisté par l'IA | +1.8% | Mondial, avec une concentration en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Validation managée des risques liés à la logique métier et aux API | +1.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Automatisation des preuves de sécurité dans les chaînes d'approvisionnement logicielles distribuées | +1.2% | Mondial, avec des gains précoces en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Demande réglementaire et d'audit croissante pour une assurance applicative continue
Les obligations réglementaires font évoluer l'assurance applicative d'une activité périodique vers une exigence opérationnelle continue. Le marché des services managés de sécurité applicative bénéficie du soutien lorsque les organisations ont besoin de preuves que l'analyse, les tests et la gestion des problèmes se déroulent de manière cohérente. Le règlement sur la résilience opérationnelle numérique de l'Union européenne est entré en vigueur en janvier 2025 et exige que les entités financières concernées effectuent des tests de pénétration basés sur les menaces au moins tous les 3 ans. Ses normes techniques exigent également une analyse hebdomadaire des vulnérabilités pour les actifs TIC qui soutiennent des fonctions critiques ou importantes. Ces exigences rendent un cycle de tests annuel insuffisant pour de nombreuses organisations concernées. Les prestataires de services peuvent aider les clients à maintenir la cadence de tests, la documentation et les rapports attendus par les régulateurs.
Adoption accélérée des architectures natives du cloud, des API et des microservices
La conception native du cloud augmente le nombre de composants applicatifs que les équipes doivent sécuriser. Les microservices, les API, les conteneurs et les pipelines de livraison continue créent davantage d'opportunités pour que l'authentification, l'autorisation et la validation des entrées échouent. Le NIST a mis à jour la SP 800-228 en mars 2026 pour traiter la protection des API dans les systèmes natifs du cloud et recommande des contrôles basés sur les risques lors des phases de pré-exécution et d'exécution.[1] Le marché des services managés de sécurité applicative bénéficie donc de la demande de couverture continue plutôt que d'analyses de code occasionnelles. La détection et la réponse applicatives en temps réel peuvent ajouter une visibilité sur les problèmes qui n'émergent pas lors du développement ou des tests. IBM Consulting et Contrast Security ont élargi leur collaboration en octobre 2025 pour intégrer des capacités de détection et de réponse applicatives dans les services de sécurité applicative.
Pénuries persistantes de talents en sécurité applicative
Les rôles en sécurité applicative requièrent des connaissances à la fois en méthodes de sécurité et en pratiques de développement logiciel. ISC2 a rapporté en avril 2026 que 95 % des organisations avaient au moins 1 besoin en compétences en cybersécurité, et 59 % ont décrit leurs lacunes comme critiques ou significatives. La sécurité de l'IA et du cloud figuraient parmi les domaines techniques que les responsables du recrutement trouvaient difficiles à pourvoir. Fortinet a rapporté que 56 % des responsables informatiques associaient les pénuries de compétences en cybersécurité à des violations de sécurité, tandis que 60 % identifiaient l'expérience en cybersécurité liée à l'IA comme leur principal défi de recrutement. Le marché des services managés de sécurité applicative offre aux organisations un moyen de tirer parti de capacités spécialisées sans constituer une grande équipe interne. Ce besoin est particulièrement fort là où les équipes de développement sont responsables de la remédiation mais manquent d'ingénieurs de sécurité dédiés.
Expansion du développement logiciel assisté par l'IA
Le développement assisté par l'IA ajoute du code à un rythme qui peut dépasser les pratiques de révision établies. Une étude empirique de 2025 publiée dans ACM Transactions on Software Engineering and Methodology a trouvé des failles de sécurité dans 29,5 % des extraits de code Python et 24,2 % des extraits de code JavaScript de GitHub Copilot évalués. Les failles couvraient 43 catégories CWE et comprenaient 8 entrées du CWE Top 25 de 2023. Les organisations ont également besoin de contrôles sur l'accès aux modèles, l'injection de prompts et l'exposition à la chaîne d'approvisionnement en IA dans les applications qui utilisent des composants d'IA. Checkmarx a rapporté en 2026 que plus de 60 % du code organisationnel est écrit par l'IA, tandis que seulement 18 % des organisations disposent de politiques de gouvernance formelles pour ce changement. Le marché des services managés de sécurité applicative peut combler cette lacune grâce à des méthodes d'évaluation qui examinent le code généré, les modèles, les agents et les composants logiciels connectés.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Prolifération des outils et risque de fatigue des alertes | -1.5% | Mondial | Moyen terme (2-4 ans) |
| Contraintes de souveraineté des données et d'accès au code source | -1.1% | Europe, Asie-Pacifique et Moyen-Orient | Moyen terme (2-4 ans) |
| Concurrence budgétaire avec les priorités plus larges en matière de cybersécurité | -0.8% | Mondial | Court terme (≤ 2 ans) |
| Lacunes dans la responsabilité de remédiation côté client | -0.5% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Prolifération des outils et risque de fatigue des alertes
Les organisations utilisent souvent plusieurs outils de sécurité qui signalent des résultats similaires. Cela ajoute du travail pour les prestataires managés, qui doivent intégrer, comparer et prioriser les résultats avant qu'un client puisse agir. Black Duck a rapporté en octobre 2025 que plus de 71 % des professionnels de la sécurité et des logiciels interrogés considéraient qu'une part significative des alertes de sécurité constituait du bruit. Le marché des services managés de sécurité applicative peut être contraint si les contrats récompensent le volume d'alertes plutôt que la réduction vérifiée des risques. Les couches de gestion de la posture de sécurité applicative peuvent réduire les doublons, mais l'intégration dans des ensembles d'outils clients diversifiés reste difficile.
Contraintes de souveraineté des données et d'accès au code source
Les règles de localisation des données peuvent limiter l'endroit où les prestataires stockent ou traitent la télémétrie des applications clientes. L'accès au code source peut également être restreint dans les environnements de défense, de services financiers et de santé. Ces limites réduisent la mesure dans laquelle un prestataire peut appliquer l'analyse statique, la modélisation des menaces ou la gestion centralisée des cas depuis une autre juridiction. Le marché des services managés de sécurité applicative a besoin de modèles de service qui prennent en charge la livraison locale, des outils compatibles avec la résidence des données et des contrôles d'accès approuvés par le client. Le problème est une contrainte juridique et opérationnelle plutôt qu'un simple problème de sensibilisation des clients. Les prestataires qui ne peuvent pas répondre aux exigences locales peuvent avoir besoin de réduire la portée des services ou de s'appuyer sur des partenaires de livraison régionaux.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
les opérations de programme gagnent du terrain face aux modèles axés sur les testsLes tests managés de sécurité applicative ont représenté 38,89 % des revenus en 2026. Leur position reflète l'utilisation de longue date de l'analyse des vulnérabilités et des tests de pénétration comme achats de sécurité essentiels. Les tests de pénétration managés et la gestion managée des vulnérabilités et des expositions restent également des éléments importants des programmes de sécurité d'entreprise. Ces services aident les organisations à localiser les failles dans les applications et les environnements de support. Les engagements axés sur les tests restent pertinents car la plupart des organisations ont besoin d'une validation indépendante périodique. Ils peuvent également constituer un point d'entrée pratique pour les clients qui commencent à externaliser le travail de sécurité applicative. Le marché des services managés de sécurité applicative continue de dépendre de cette base de demande établie.
Les opérations managées de programme de sécurité applicative devraient se développer à un CAGR de 14,37 % jusqu'en 2032. Ce type de service va au-delà de la détection des vulnérabilités pour inclure la gouvernance, le suivi des remédiations, les rapports et la coordination avec les équipes clientes. Ce changement reflète un besoin de surveillance continue à mesure que les obligations réglementaires et les versions logicielles deviennent plus fréquentes. La conformité managée, les rapports et les conseils en remédiation gagnent également en pertinence lorsque les preuves d'audit doivent être à jour. Checkmarx a lancé une plateforme Checkmarx One repensée en mars 2026 avec des agents Triage Assist et Remediation Assist qui soutiennent les flux de travail de sécurité au niveau du programme.



Par modèle de livraison :
la tarification basée sur la consommation redéfinit les relations acheteur-prestataireLes services entièrement managés ont représenté 32,26 % des revenus en 2026. Ce modèle attire les organisations qui souhaitent une livraison entièrement externalisée dans le cadre de niveaux de service définis et de contrats annuels. Il convient aux grandes entreprises disposant de processus de gouvernance des fournisseurs établis et de larges portefeuilles d'applications. Les services co-managés soutiennent les clients qui conservent des équipes de sécurité internes mais ont besoin d'aide pour les opérations quotidiennes. Les services incluant une licence combinent logiciel et livraison dans un seul contrat. Ces options permettent au marché des services managés de sécurité applicative de servir différents modèles opérationnels sans exiger que chaque client suive le même chemin d'approvisionnement.
Les services basés sur les résultats et la consommation devraient se développer à un CAGR de 14,68 % jusqu'en 2032. Le modèle lie les frais de service aux unités de travail ou aux résultats vérifiés plutôt qu'aux heures de personnel ou à un ensemble d'outils fixe. Les petites et moyennes entreprises peuvent utiliser une tarification par application, par analyse ou par vulnérabilité remédiée pour éviter des engagements initiaux importants. Cette approche peut abaisser la barrière à l'adoption de la sécurité managée pour les acheteurs qui s'appuyaient auparavant sur des outils autogérés. Elle peut également raccourcir les cycles de vente lorsqu'un client souhaite commencer avec une portée limitée. Les prestataires doivent automatiser le triage, les rapports et l'intégration pour protéger les marges de livraison. Le secteur des services managés de sécurité applicative verra probablement la conception tarifaire et opérationnelle devenir plus étroitement liée à mesure que ce modèle se développe.
Par application :
les applications dotées d'IA définissent la prochaine catégorie de croissanceLes applications web ont représenté 32,92 % des revenus en 2026. Les sites web publics et les services numériques nécessitent une couverture pour les tests récurrents, la sécurité des API et la gestion des vulnérabilités. Les applications mobiles et les API représentent également des besoins substantiels à mesure que les organisations de services financiers et de commerce de détail élargissent leurs canaux numériques pour les clients. Les applications natives du cloud nécessitent des vérifications compatibles avec les conteneurs, les registres, les microservices et les pipelines d'intégration continue. Les applications patrimoniales et d'entreprise nécessitent des approches de tests hybrides car les fenêtres de maintenance et l'accès au code source peuvent être limités. Ces conditions techniques variées élargissent la portée des services pour les prestataires. Le marché des services managés de sécurité applicative doit donc prendre en charge les parcs logiciels modernes et anciens.
Les applications dotées d'IA devraient se développer à un CAGR de 14,22 % jusqu'en 2032. La catégorie comprend des risques tels que l'empoisonnement des modèles, l'injection de prompts et les dépendances liées aux modèles et agents d'IA. Les outils de tests statiques et dynamiques conventionnels n'ont pas été conçus pour traiter chaque risque spécifique à l'IA. La CISA et la NSA ont publié des orientations conjointes sur les nomenclatures logicielles en septembre 2025 avec 19 organisations internationales de cybersécurité.[2] Les orientations signalent un intérêt continu pour la transparence dans les composants logiciels. Les prestataires qui évaluent les actifs d'IA et le code généré aux côtés des éléments applicatifs conventionnels peuvent créer un service plus intégré. Cette capacité est pertinente à mesure que les entreprises mettent en production des applications soutenues par l'IA.
Par taille d'organisation :
la dynamique des PME met à l'épreuve l'économie de livraison au marché intermédiaireLes grandes entreprises ont représenté 76,12 % des revenus en 2026. Leurs portefeuilles d'applications, leur exposition réglementaire et leurs budgets ont historiquement soutenu des contrats plus importants de tests managés et de gestion des vulnérabilités. De nombreuses grandes organisations opèrent sur plusieurs clouds et maintiennent des systèmes web, API, mobiles et patrimoniaux. Elles nécessitent souvent une couverture continue dans les unités commerciales et les régions. Cela crée une base de revenus substantielle pour les prestataires disposant d'une livraison mondiale et de capacités de gouvernance des clients. Les grandes entreprises ont également besoin d'une intgration avec les processus internes de développement et de réponse aux incidents. Le marché des services managés de sécurité applicative continuera de s'appuyer sur ce groupe de clients pour les grands programmes multi-applications.
Les petites et moyennes entreprises devraient se développer à un CAGR de 14,08 % jusqu'en 2032. Les exigences de la chaîne d'approvisionnement peuvent imposer des obligations de sécurité aux sous-traitants plus petits, y compris les entreprises liées aux travaux de défense. La tarification à la consommation et les offres de services par paliers peuvent faciliter l'acquisition d'une couverture managée. Les organisations plus petites peuvent faire face à un défi de talents plus aigu car elles ne peuvent pas toujours rivaliser avec les grands employeurs pour les praticiens expérimentés. L'intégration automatisée et les offres de services ciblées sont importantes pour servir ce groupe de manière rentable. Les prestataires qui améliorent ces modèles opérationnels peuvent atteindre un groupe fragmenté d'acheteurs sans s'appuyer sur des contrats à l'échelle des grandes entreprises.

Par secteur d'activité des utilisateurs finaux :
l'énergie et les services publics progressent grâce à la convergence IT et OTLe BFSI a représenté 24,76 % des revenus en 2026. Les institutions financières font face à des exigences continues de tests et de rapports car la sécurité applicative est étroitement liée à la surveillance réglementaire et aux données sensibles des clients. Les attentes de tests PCI DSS, les exigences DORA pour les entités financières européennes et les règles de cybersécurité de New York renforcent la demande de services managés. Les technologies de l'information et les télécommunications, la santé, le commerce de détail et le commerce électronique, la fabrication, et le gouvernement et la défense contribuent également à la demande. Les organisations gouvernementales et de défense augmentent leur activité à mesure que les programmes de confiance zéro et les exigences CMMC s'étendent dans les chaînes d'approvisionnement. Le marché des services managés de sécurité applicative soutient ces secteurs grâce à des services de tests, de rapports et de gouvernance qui peuvent s'aligner sur les obligations spécifiques au secteur.
L'énergie et les services publics devraient se développer à un CAGR de 14,16 % jusqu'en 2032. La croissance est liée à la convergence des technologies de l'information et des technologies opérationnelles, qui intègre les logiciels SCADA patrimoniaux et les systèmes de contrôle industriel dans les programmes de sécurité. Ces environnements peuvent nécessiter des tests minutieux car les contraintes de disponibilité et de sécurité peuvent limiter les méthodes d'évaluation directes. Les prestataires doivent comprendre la frontière entre les systèmes métier et les systèmes opérationnels. NexusTek a lancé une pratique managée de l'IT et de la cybersécurité pour les opérateurs d'énergie, de pétrole et de gaz, et de services publics du marché intermédiaire en mai 2026. L'offre était axée sur la sécurité IT et OT, la préparation à la conformité, l'infrastructure cloud hybride et le support de directeur informatique virtuel. Les opérateurs énergétiques peuvent avoir besoin d'un support managé spécialisé à mesure que les systèmes connectés se développent et que les équipes internes restent limitées.
Analyse géographique
Marché des Services Gérés de Sécurité des Applications en Amérique du Nord
L'Amérique du Nord détenait 43,28 % de la part de marché des services gérés de sécurité des applications en 2026. La région combine une réglementation dense avec un écosystème mature de fournisseurs de sécurité gérée et de spécialistes de la sécurité des applications. Les exigences américaines concernant les services financiers, les systèmes fédéraux, les fournisseurs de la défense, la confidentialité et les données transfrontalières façonnent la demande d'assurance continue. Le Canada contribue à la demande des organisations de services financiers et d'infrastructures critiques qui s'alignent sur les pratiques orientées vers les États-Unis. La base manufacturière du Mexique crée également des exigences de sécurité gérée liées aux obligations de la chaîne d'approvisionnement nord-américaine. Les États-Unis disposent d'une forte concentration de fournisseurs capables de prendre en charge les applications web, mobiles, API, natives dans le cloud et basées sur l'IA.
Marché des Services Gérés de Sécurité des Applications en Europe
L'Europe est le deuxième marché régional en importance. DORA est entré en vigueur en janvier 2025 et a accru la demande d'analyse continue des vulnérabilités, de tests et de documentation d'audit dans les services financiers.[3] NIS2 et la loi sur la cyberrésilience soutiennent également l'attention portée au développement sécurisé de logiciels et à la transparence des composants logiciels. L'Allemagne, le Royaume-Uni, la France, l'Italie et l'Espagne sont d'importants centres de demande en raison de leurs institutions financières et de leurs opérateurs d'infrastructures critiques. BearingPoint a introduit des services de gestion SBOM en 2026 pour aligner les flux de travail de transparence logicielle sur les exigences de la loi sur la cyberrésilience. La Russie reste structurellement contrainte au sein du paysage régional des services gérés.
Marché des Services Gérés de Sécurité des Applications en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient et en Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 14,92 % jusqu'en 2032. La Chine, l'Inde, la Corée du Sud, l'Australie et le Japon combinent l'adoption du cloud, des obligations réglementaires croissantes et des pénuries de personnel de sécurité expérimenté. L'Inde dispose d'une demande intérieure tandis que ses entreprises de services informatiques soutiennent la livraison gérée pour des clients dans d'autres régions. NTT DATA a lancé FinSOC au Japon en mars 2026 pour fournir une surveillance de la cybersécurité et un soutien à la réponse 24 heures sur 24 aux institutions bancaires et d'assurance. L'Amérique du Sud connaît une croissance à partir d'une base plus modeste, portée par l'activité dans le secteur des services financiers au Brésil et dans le secteur technologique en Argentine. L'Arabie saoudite et les Émirats arabes unis développent également une demande à long terme à mesure que les programmes nationaux de numérisation accroissent l'adoption du cloud, tandis que l'Afrique reste à un stade plus précoce de maturité en matière de sécurité gérée des applications.
Paysage concurrentiel
Concentration du Marché
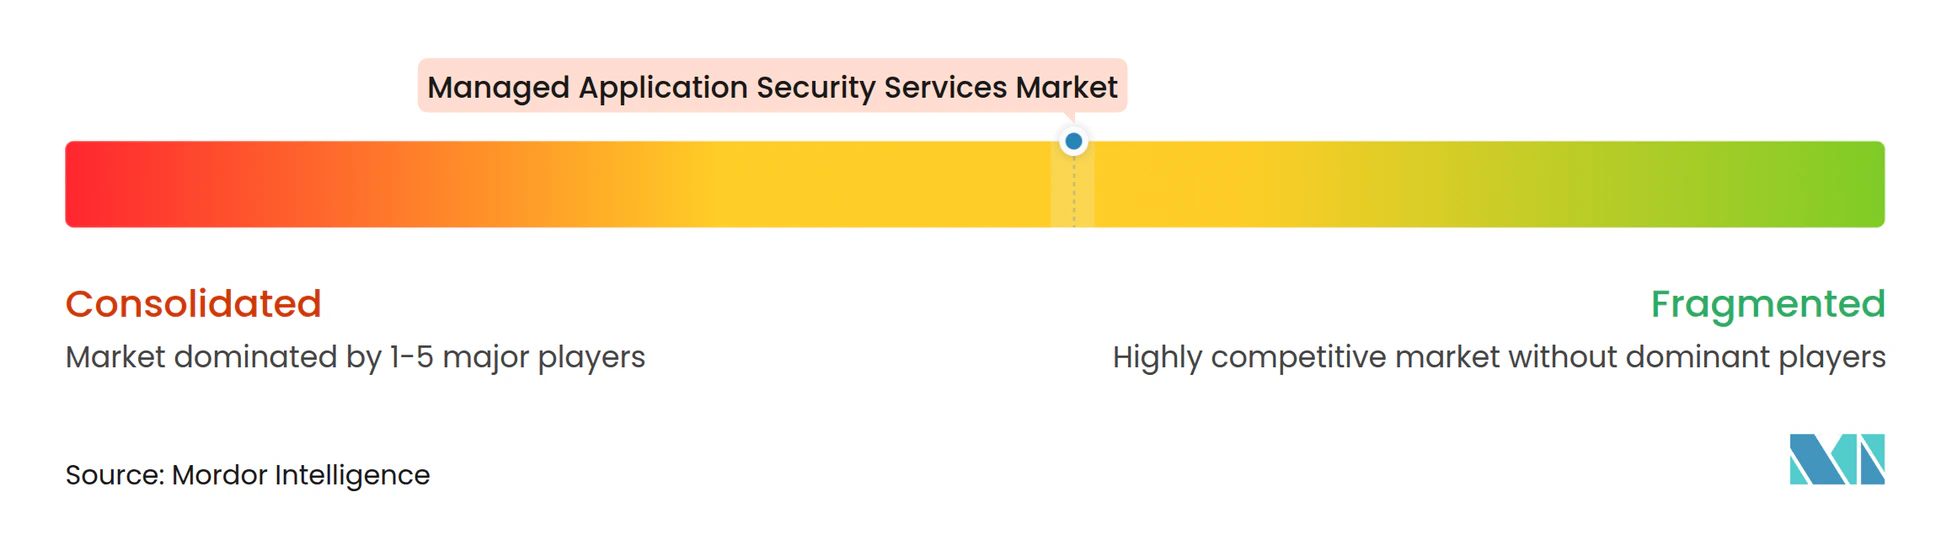
Le marché des services managés de sécurité applicative est modérément concentré. Accenture, IBM, NTT DATA, Capgemini, TCS et HCL Technologies se font concurrence grâce à leur capacité de livraison mondiale, leurs relations clients existantes et leurs portefeuilles de services numériques plus larges. Veracode, Checkmarx, Rapid7, Trustwave, Kroll et GuidePoint Security se font concurrence grâce à leur spécialisation en sécurité applicative et à leurs capacités technologiques ciblées. Le premier groupe peut intégrer des services de sécurité applicative dans des engagements de transformation plus larges. Le groupe de spécialistes peut se démarquer en offrant une plus grande profondeur de produit et en mettant en œuvre des changements dans les flux de travail de tests et de remédiation plus rapidement. Le marché des services managés de sécurité applicative récompense également les prestataires capables de coordonner les résultats de sécurité avec les équipes de développement des clients. La concurrence implique donc à la fois l'échelle et la spécialisation technique. Les acheteurs peuvent sélectionner les prestataires en fonction de la portée de livraison, de la connaissance du secteur, des outils requis et de la capacité à connecter les résultats de sécurité aux équipes d'ingénierie.
Les partenariats et les acquisitions façonnent les capacités des prestataires. CrowdStrike a lancé le Projet QuiltWorks en avril 2026 avec Accenture, EY, IBM Cybersecurity Services et Kroll pour évaluer, prioriser et remédier aux vulnérabilités dans le code de production identifiées par des modèles d'IA de pointe. UltraViolet Cyber a acquis l'activité de services de tests de sécurité applicative de Black Duck en septembre 2025, ajoutant des tests de pénétration, du red teaming, de la modélisation des menaces, des évaluations des risques cloud et des conteneurs, et du conseil en développement sécurisé. Veracode a élargi son pare-feu de paquets en janvier 2026 pour bloquer les paquets malveillants à leur entrée dans les pipelines de développement. Ces mouvements reflètent un intérêt pour la prévention, l'évaluation liée à l'IA et une portée de livraison managée plus large.
Le marché des services managés de sécurité applicative offre des opportunités dans la livraison aux petites et moyennes entreprises et dans l'évaluation dédiée des applications dotées d'IA. Les acheteurs plus petits nécessitent une intégration efficace, une tarification claire et des offres de services qui ne comportent pas de frais généraux à l'échelle des grandes entreprises. L'évaluation des applications d'IA reste moins mature que les tests conventionnels de code et d'API. IBM a introduit X-Force Advanced Proactive Security pour appliquer des modèles d'IA de pointe aux tests de sécurité d'entreprise dans des environnements contrôlés. Checkmarx a également introduit des capacités de sécurité de la chaîne d'approvisionnement en IA qui identifient les actifs d'IA, les modèles, les agents et les éléments AI-BOM dans les environnements de production.
Leaders du secteur des services managés de sécurité applicative
-
Accenture plc
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
Verizon Communications Inc.
-
NTT DATA Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Sécurité des Applications Entreprises couvertes dans ce rapport
- Accenture plc
- International Business Machines Corporation
- Cisco Systems, Inc.
- Verizon Communications Inc.
- NTT DATA Corporation
- DXC Technology Company
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Fujitsu Limited
- Tata Consultancy Services Limited
- HCL Technologies Limited
- Rapid7, Inc.
- Trustwave Holdings, Inc.
- Secureworks Corp.
- Kroll, LLC
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Fortinet, Inc.
- CrowdStrike Holdings, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- GuidePoint Security LLC
- KPMG International Cooperative
Développements industriels récents dans Marché des Services Gérés de Sécurité des Applications
- Juin 2026 : Omicron et Controlware ont annoncé un partenariat offrant une sécurité OT et IT intégrée pour les opérateurs d'installations énergétiques et de réseaux électriques, combinant la détection d'attaques StationGuard avec les services de conseil, d'intégration et d'opérations de sécurité managées 24h/24 et 7j/7 de Controlware pour la conformité NIS2 et à la loi allemande sur le secteur de l'énergie.
- Avril 2026 : CrowdStrike a lancé le Projet QuiltWorks, une coalition à l'échelle du secteur avec Accenture, EY, IBM Cybersecurity Services et Kroll pour évaluer, prioriser et remédier en continu aux vulnérabilités du code de production découvertes par des modèles d'IA de pointe d'OpenAI et d'Anthropic. La coalition a simultanément lancé le service de préparation et de résilience à l'IA de pointe, une offre d'abonnement de 12 mois, établissant la découverte de vulnérabilités alimentée par l'IA comme modèle d'engagement managé avec des rapports au niveau du conseil d'administration.
- Mars 2026 : NTT DATA a lancé FinSOC, une installation dédiée de surveillance de la cybersécurité pour le secteur financier au Japon, fournissant une surveillance centralisée 24 heures sur 24, la détection des cyberattaques, l'identification de la portée et le support de remédiation partagés entre les clients bancaires et d'assurance, représentant un modèle d'infrastructure partagée qui permet aux institutions financières plus petites d'accéder à des opérations de sécurité applicative de niveau entreprise.
- Mars 2026 : Checkmarx a dévoilé la plateforme Checkmarx One repensée pour la sécurité applicative agentique, intégrant des agents autonomes Triage Assist et Remediation Assist, la sécurité de la chaîne d'approvisionnement en IA, l'IA SAST et les capacités DAST pour l'IA, passant d'une analyse réactive à une gouvernance continue à la vitesse des machines sur le code, les dépendances open source et les actifs d'IA.
Portée du rapport mondial sur le marché des services managés de sécurité applicative
Les services managés de sécurité applicative impliquent l'externalisation des activités de sécurité applicative à des prestataires tiers spécialisés. Ces services aident les organisations à identifier, prévenir, détecter et répondre aux vulnérabilités et menaces de sécurité dans les applications web, mobiles, basées sur le cloud et d'entreprise tout au long du cycle de vie des applications.
Le rapport sur le marché des services managés de sécurité applicative est segmenté par type de service (tests managés de sécurité applicative, gestion managée des vulnérabilités et des expositions, tests de pénétration managés, opérations managées de programme de sécurité applicative, et conformité managée, rapports et conseil en remédiation), par modèle de livraison (services entièrement managés, services co-managés, services incluant une licence, services avec licence propre, et services basés sur les résultats et la consommation), par application (applications web, applications mobiles, interfaces de programmation applicative, applications natives du cloud, applications patrimoniales et d'entreprise, et applications dotées d'IA), par taille d'organisation (petites et moyennes entreprises et grandes entreprises), par secteur d'activité des utilisateurs finaux (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, éducation, services professionnels, énergie et services publics, et autres secteurs d'activité des utilisateurs finaux), et par géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Tests managés de sécurité applicative |
| Gestion managée des vulnérabilités et des expositions |
| Tests de pénétration managés |
| Opérations managées de programme de sécurité applicative |
| Conformité managée, rapports et conseil en remédiation |
| Services entièrement managés |
| Services co-managés |
| Services incluant une licence |
| Services avec licence propre |
| Services basés sur les résultats et la consommation |
| Applications web |
| Applications mobiles |
| Interfaces de programmation applicative |
| Applications natives du cloud |
| Applications patrimoniales et d'entreprise |
| Applications dotées d'IA |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Éducation |
| Services professionnels |
| Énergie et services publics |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Tests managés de sécurité applicative | |
| Gestion managée des vulnérabilités et des expositions | ||
| Tests de pénétration managés | ||
| Opérations managées de programme de sécurité applicative | ||
| Conformité managée, rapports et conseil en remédiation | ||
| Par modèle de livraison | Services entièrement managés | |
| Services co-managés | ||
| Services incluant une licence | ||
| Services avec licence propre | ||
| Services basés sur les résultats et la consommation | ||
| Par application | Applications web | |
| Applications mobiles | ||
| Interfaces de programmation applicative | ||
| Applications natives du cloud | ||
| Applications patrimoniales et d'entreprise | ||
| Applications dotées d'IA | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Éducation | ||
| Services professionnels | ||
| Énergie et services publics | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de sécurité applicative ?
Le marché des services managés de sécurité applicative devrait augmenter de 4,41 milliards USD en 2026 à 9,58 milliards USD d'ici 2032 à un CAGR de 13,22 %. Les prévisions reflètent la demande de tests continus, de gouvernance et de coordination des remédiations à mesure que l'exposition applicative s'étend.
Qu'est-ce qui stimule la demande de services managés de sécurité applicative ?
Les obligations réglementaires continues, les architectures natives du cloud, l'utilisation des API et les pénuries de talents en sécurité applicative accroissent la demande de livraison managée spécialisée. Le marché des services managés de sécurité applicative soutient les organisations qui ont besoin d'une assurance régulière sans développer toutes les capacités en interne.
Quel type de service est en tête des services managés de sécurité applicative ?
Les tests managés de sécurité applicative sont en tête avec 38,89 % de part des revenus en 2026, tandis que les opérations de programme devraient connaître la croissance la plus rapide à un CAGR de 14,37 %. Les opérations de programme ajoutent la gouvernance, les rapports et le suivi des remédiations à la livraison de tests traditionnelle.
Quelle région détient la plus grande part des revenus des services managés de sécurité applicative ?
L'Amérique du Nord est en tête avec 43,28 % de part des revenus en 2026, soutenue par la densité réglementaire et un écosystème mature de prestataires de sécurité. Le marché des services managés de sécurité applicative croît également grâce à l'activité réglementaire et à l'adoption du cloud en Europe et en Asie-Pacifique.
Quel groupe de clients connaît la croissance la plus rapide dans les services managés de sécurité applicative ?
Les petites et moyennes entreprises devraient croître à un CAGR de 14,08 % jusqu'en 2032 à mesure que la tarification à la consommation et la livraison automatisée abaissent les barrières à l'adoption. Ces acheteurs peuvent utiliser des services ciblés lorsqu'ils ne peuvent pas recruter ou retenir des spécialistes dédiés en sécurité applicative.
Pourquoi les applications dotées d'IA sont-elles importantes pour les prestataires de sécurité applicative ?
Les applications dotées d'IA devraient croître à un CAGR de 14,22 % jusqu'en 2032 et introduisent des risques liés au code généré, à l'injection de prompts, aux modèles, aux agents et aux dépendances logicielles. Le marché des services managés de sécurité applicative a besoin de méthodes d'évaluation spécialisées à mesure que ces applications entrent en environnements de production.