
Tamaño y Participación del Mercado de Servicios Gestionados de Seguridad de Aplicaciones
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.15 Mil millones de dólares |
| Tamaño del Mercado (2032) | 9.58 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 13.22 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Seguridad de Aplicaciones por Mordor Intelligence
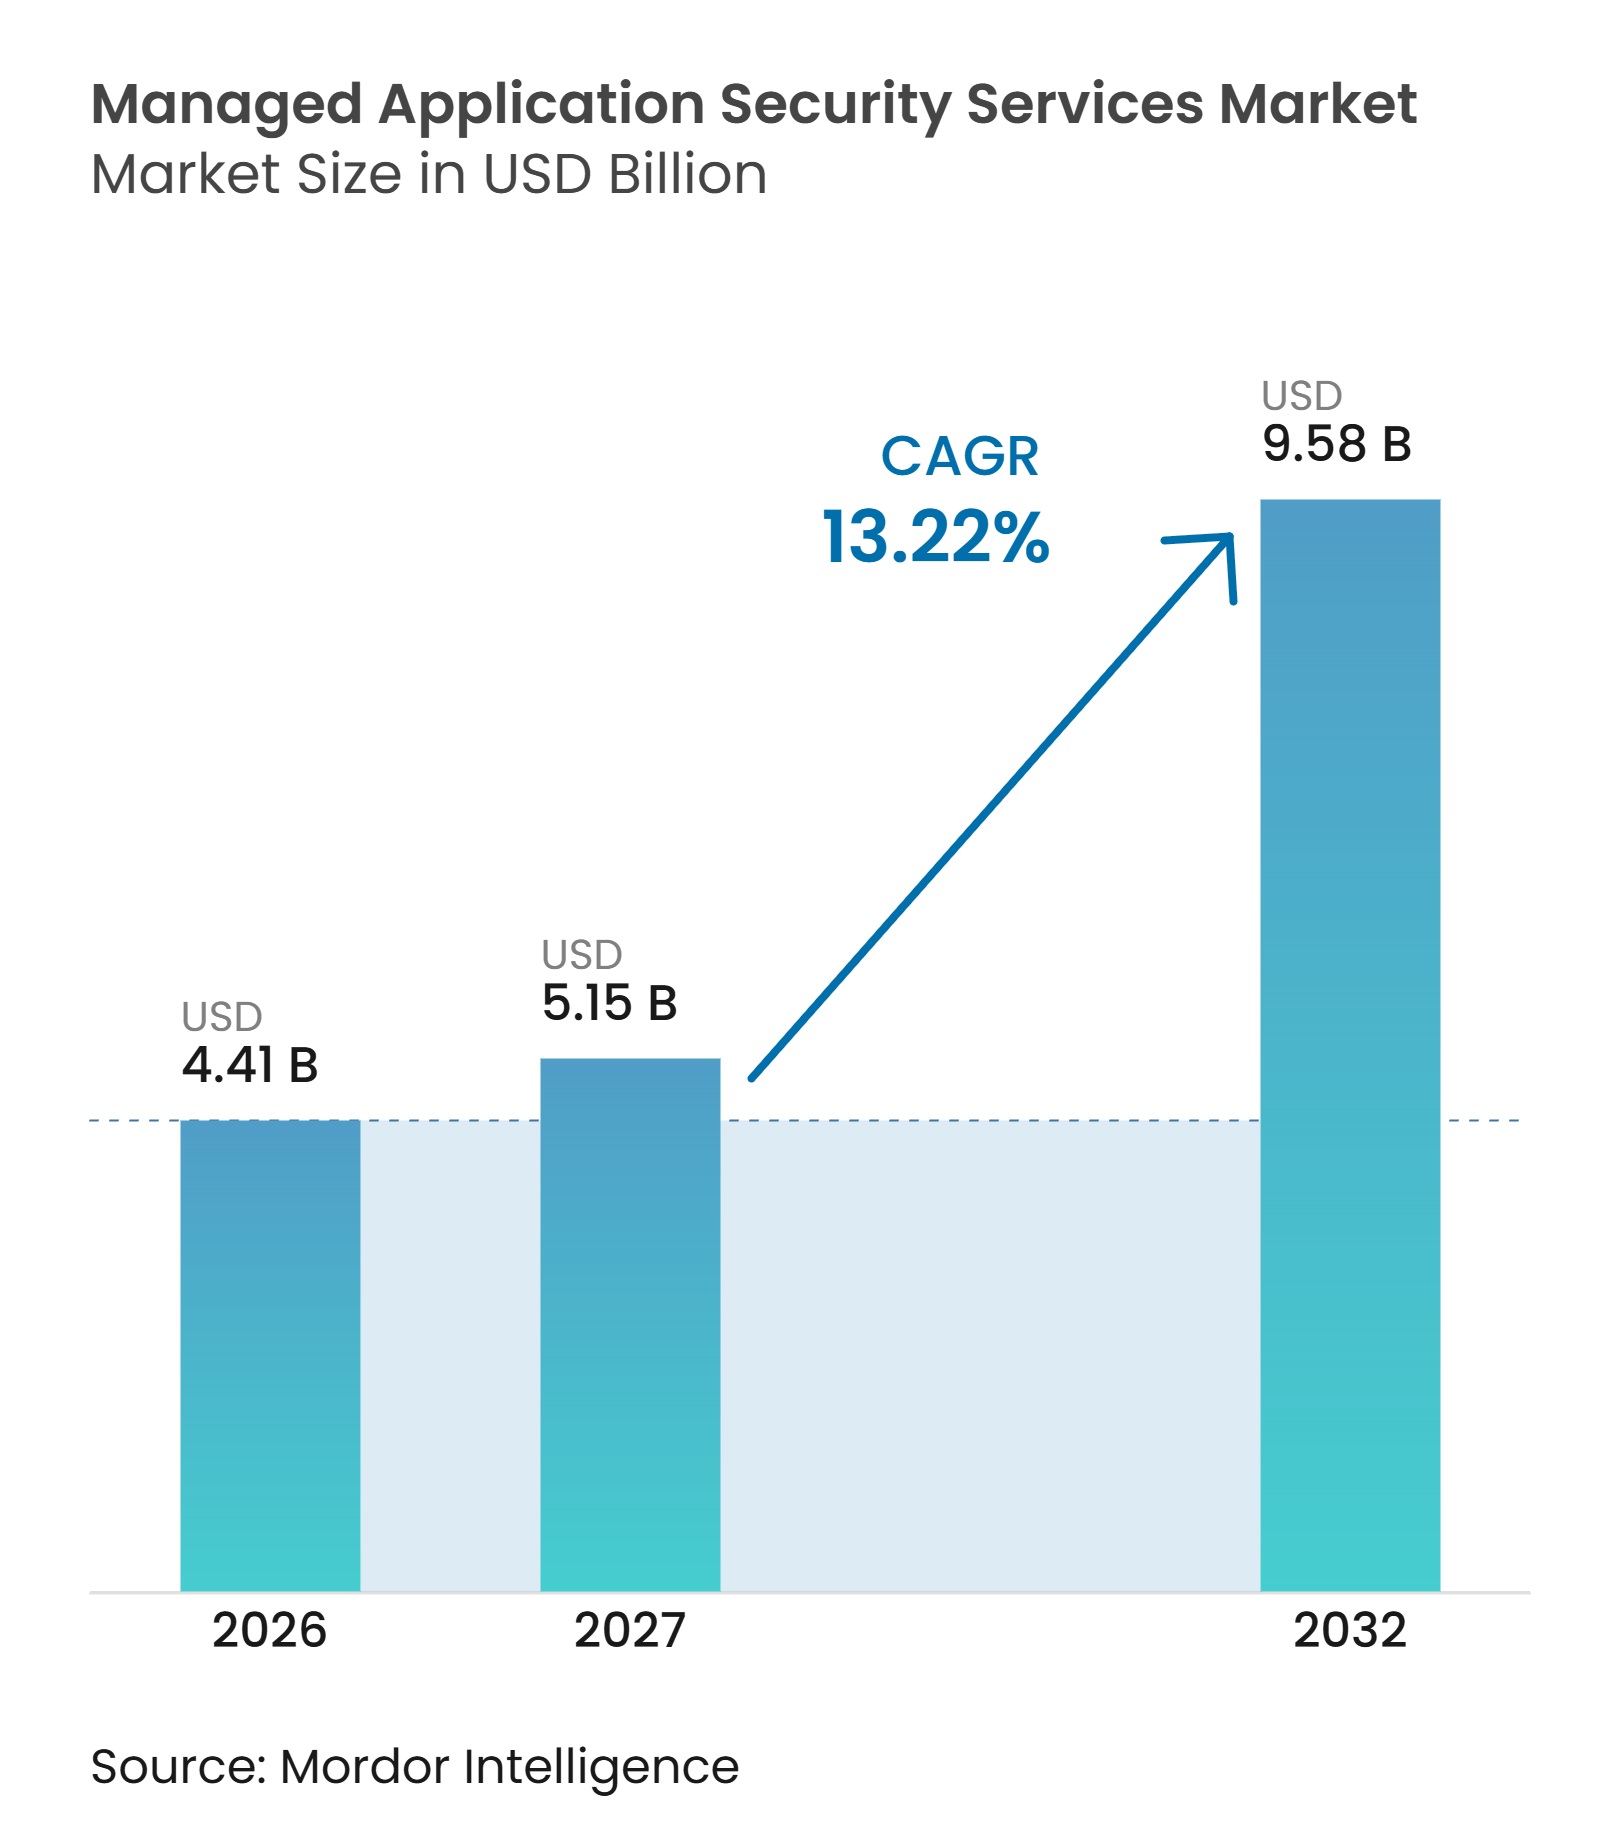
Se proyecta que el tamaño del mercado de servicios gestionados de seguridad de aplicaciones se expanda de 4,41 mil millones de USD en 2026 a 9,58 mil millones de USD para 2032, registrando un CAGR del 13,22% de 2027 a 2032. Las capas de aplicación se han convertido en un punto central de exposición a medida que las organizaciones dependen de software web, móvil, nativo en la nube y basado en API. El mercado de servicios gestionados de seguridad de aplicaciones se beneficia de un alejamiento de los compromisos de pruebas aisladas hacia la garantía continua, la gobernanza y el seguimiento de la remediación. Los requisitos regulatorios, los cambios en la arquitectura en la nube y la escasez de personal de seguridad experimentado están aumentando la necesidad de una entrega especializada. Los proveedores están respondiendo con servicios gestionados que conectan los hallazgos de seguridad con los flujos de trabajo de desarrollo, aunque las normas de datos transfronterizos y las limitaciones en el acceso al código fuente pueden restringir la prestación unificada de servicios.
Conclusiones Clave del Informe
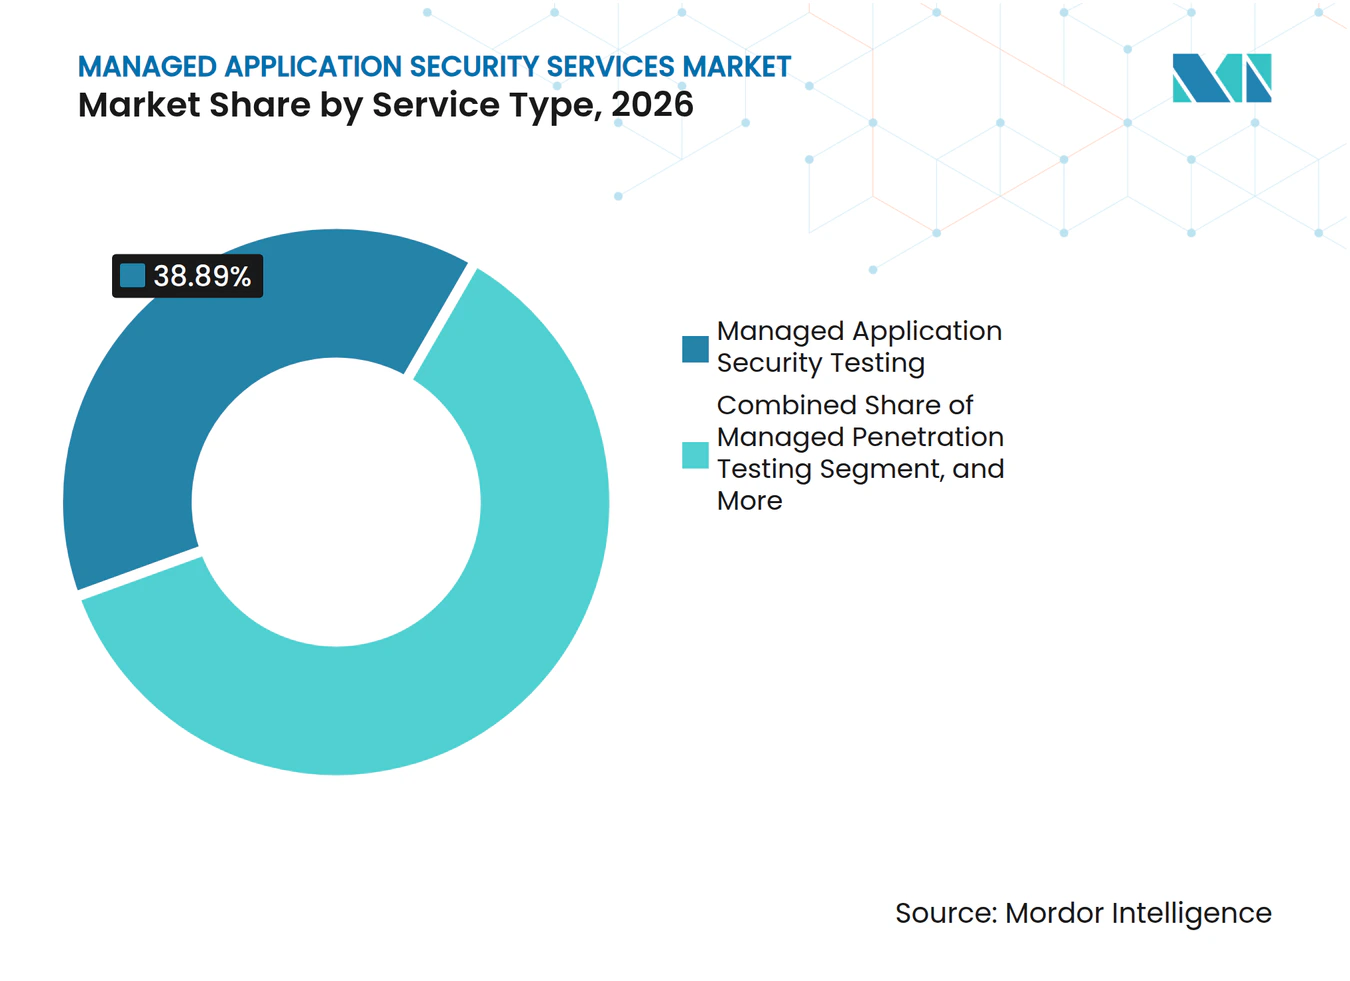
- Por tipo de servicio, las Pruebas Gestionadas de Seguridad de Aplicaciones representaron el 38,89% de la participación del mercado de servicios gestionados de seguridad de aplicaciones en 2026, mientras que las Operaciones de Programa de Seguridad de Aplicaciones Gestionadas se proyecta que se expandan a un CAGR del 14,37% hasta 2032.
- Por modelo de entrega, los Servicios Totalmente Gestionados representaron el 32,26% de la participación de ingresos en 2026, mientras que los Servicios Basados en Resultados y en Consumo se proyecta que se expandan a un CAGR del 14,68% hasta 2032.
- Por aplicación, las Aplicaciones Web representaron el 32,92% de los ingresos en 2026, mientras que las Aplicaciones Habilitadas con Inteligencia Artificial se proyecta que se expandan a un CAGR del 14,22% hasta 2032.
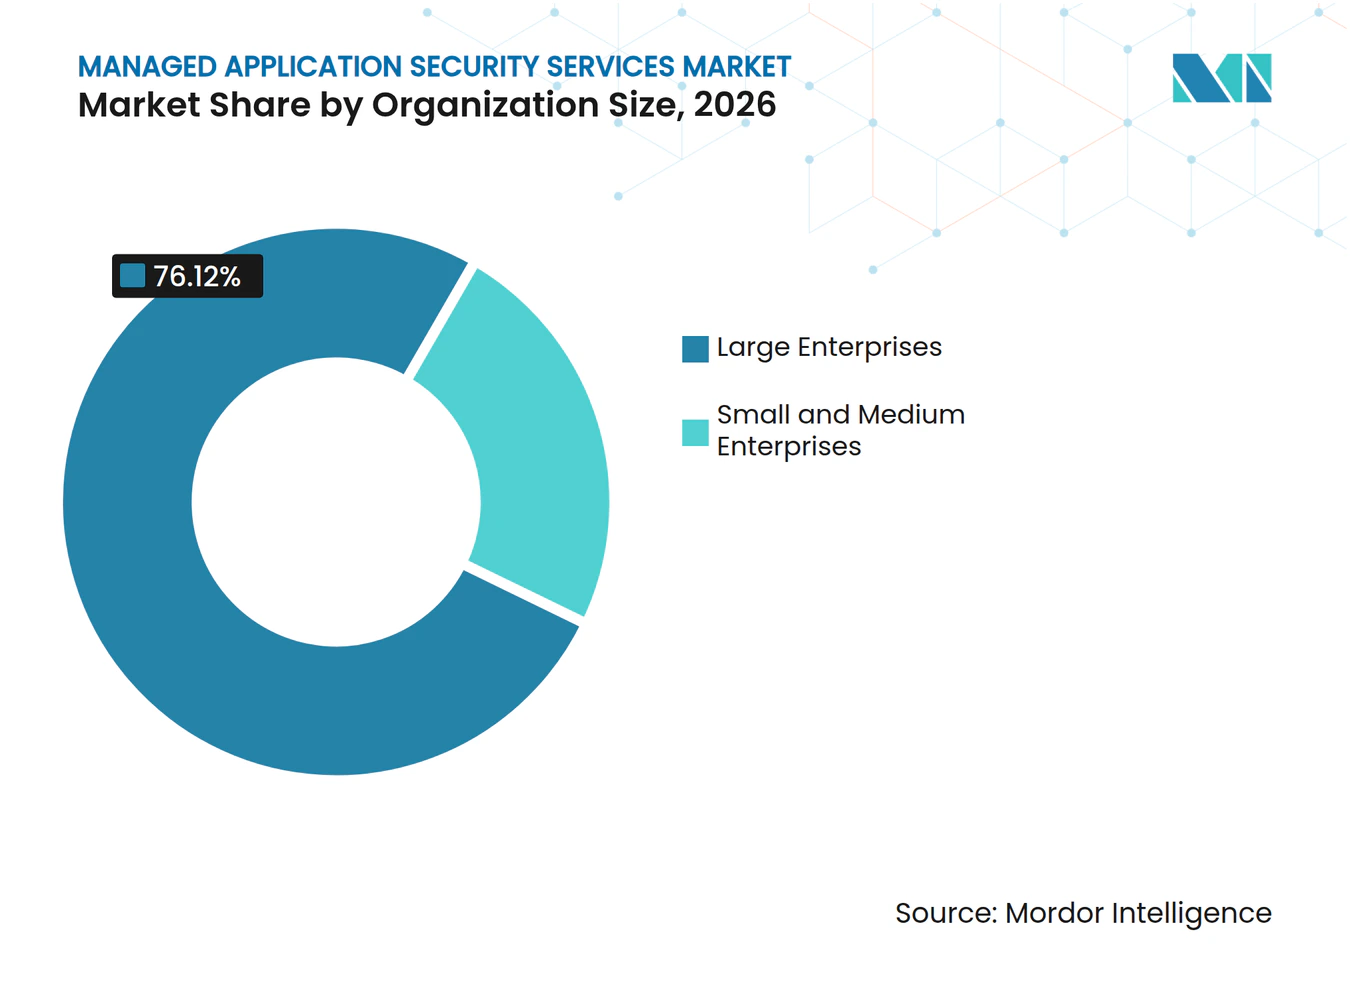
- Por tamaño de organización, las Grandes Empresas representaron el 76,12% de los ingresos en 2026, mientras que las Pequeñas y Medianas Empresas se proyecta que se expandan a un CAGR del 14,08% hasta 2032.
- Por industria de usuario final, BFSI representó el 24,76% de los ingresos en 2026, mientras que Energía y Servicios Públicos se proyecta que se expanda a un CAGR del 14,16% hasta 2032.
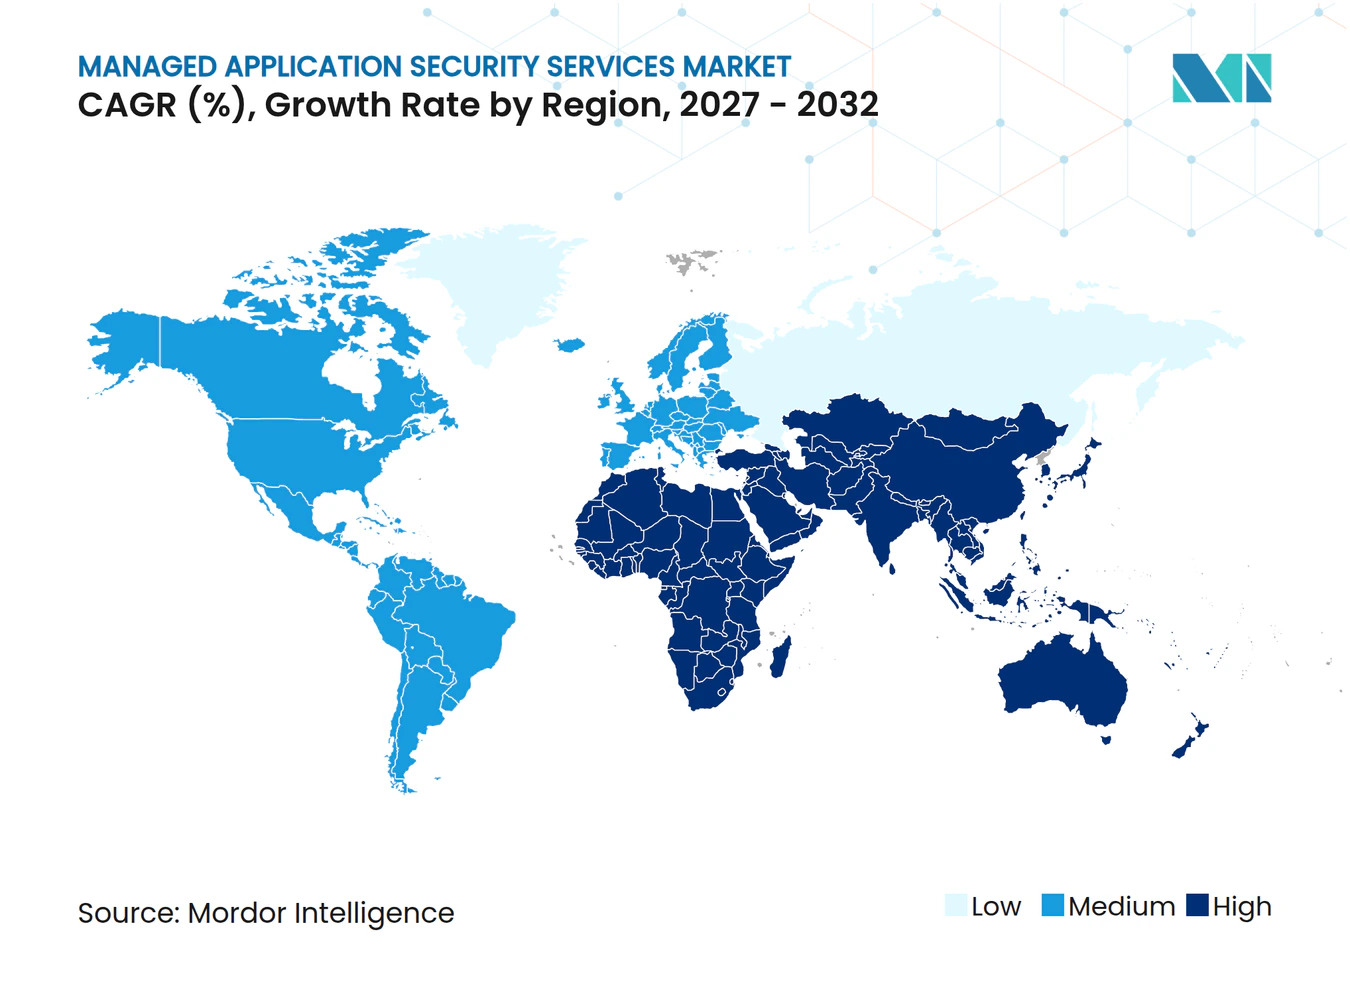
- Por geografía, América del Norte representó el 43,28% de la participación de ingresos en 2026, mientras que Asia-Pacífico se proyecta que se expanda a un CAGR del 14,92% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Demanda Regulatoria y de Auditoría para la Garantía Continua de Aplicaciones | +2.3% | Global | Corto plazo (≤ 2 años) |
| Aceleración de la Adopción de Arquitecturas Nativas en la Nube, API y Microservicios | +2.1% | Global | Mediano plazo (2-4 años) |
| Escasez Persistente de Talento en Seguridad de Aplicaciones | +2.0% | Global | Corto plazo (≤ 2 años) |
| Expansión del Desarrollo de Software Asistido por Inteligencia Artificial | +1.8% | Global, con concentración en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Validación Gestionada de Riesgos de Lógica de Negocio y API | +1.5% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Automatización de Evidencia de Seguridad en Cadenas de Suministro de Software Distribuidas | +1.2% | Global, con ganancias tempranas en América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Demanda Regulatoria y de Auditoría para la Garantía Continua de Aplicaciones
Las obligaciones regulatorias están transformando la garantía de aplicaciones de una actividad periódica a un requisito operativo continuo. El mercado de servicios gestionados de seguridad de aplicaciones se beneficia cuando las organizaciones necesitan evidencia de que el escaneo, las pruebas y la gestión de incidencias ocurren de manera consistente. El Reglamento de Resiliencia Operativa Digital de la Unión Europea entró en vigor en enero de 2025 y exige que las entidades financieras cubiertas realicen pruebas de penetración dirigidas por amenazas al menos cada 3 años. Sus normas técnicas también requieren escaneo semanal de vulnerabilidades para los activos de TIC que respaldan funciones críticas o importantes. Estos requisitos hacen que un ciclo de pruebas anual sea insuficiente para muchas organizaciones cubiertas. Los proveedores de servicios pueden ayudar a los clientes a mantener la cadencia de pruebas, la documentación y los informes que esperan los reguladores.
Aceleración de la Adopción de Arquitecturas Nativas en la Nube, API y Microservicios
El diseño nativo en la nube aumenta el número de componentes de aplicación que los equipos necesitan proteger. Los microservicios, las API, los contenedores y las canalizaciones de entrega continua crean más oportunidades para que fallen la autenticación, la autorización y la validación de entradas. El NIST actualizó el SP 800-228 en marzo de 2026 para abordar la protección de API en sistemas nativos en la nube y recomienda controles basados en riesgos durante las etapas previas a la ejecución y en tiempo de ejecución.[1] El mercado de servicios gestionados de seguridad de aplicaciones se beneficia, por tanto, de la demanda de cobertura continua en lugar de escaneos de código ocasionales. La detección y respuesta de aplicaciones en tiempo de ejecución puede añadir visibilidad sobre problemas que no emergen durante el desarrollo o las pruebas. IBM Consulting y Contrast Security ampliaron su colaboración en octubre de 2025 para integrar capacidades de detección y respuesta de aplicaciones en los servicios de seguridad de aplicaciones.
Escasez Persistente de Talento en Seguridad de Aplicaciones
Los roles de seguridad de aplicaciones requieren conocimiento tanto de métodos de seguridad como de prácticas de desarrollo de software. ISC2 informó en abril de 2026 que el 95% de las organizaciones tenía al menos 1 necesidad de habilidades en ciberseguridad, y el 59% describió sus brechas como críticas o significativas. La seguridad de la inteligencia artificial y la nube se encontraban entre las áreas técnicas que los responsables de contratación encontraban difíciles de cubrir. Fortinet informó que el 56% de los líderes de TI vinculó la escasez de habilidades en ciberseguridad con brechas de seguridad, mientras que el 60% identificó la experiencia en ciberseguridad relacionada con la inteligencia artificial como su principal desafío de reclutamiento. El mercado de servicios gestionados de seguridad de aplicaciones ofrece a las organizaciones una forma de aprovechar capacidades especializadas sin necesidad de construir un gran equipo interno. Esta necesidad es especialmente fuerte donde los equipos de desarrollo son responsables de la remediación pero carecen de ingenieros de seguridad dedicados.
Expansión del Desarrollo de Software Asistido por Inteligencia Artificial
El desarrollo asistido por inteligencia artificial añade código a un ritmo que puede superar las prácticas de revisión establecidas. Un estudio empírico de 2025 publicado en ACM Transactions on Software Engineering and Methodology encontró debilidades de seguridad en el 29,5% de los fragmentos de código Python evaluados y en el 24,2% de los fragmentos de código JavaScript de GitHub Copilot evaluados. Las debilidades abarcaron 43 categorías de CWE e incluyeron 8 entradas en el CWE Top 25 de 2023. Las organizaciones también necesitan controles sobre el acceso a modelos, la inyección de instrucciones y la exposición a la cadena de suministro de inteligencia artificial en aplicaciones que utilizan componentes de inteligencia artificial. Checkmarx informó en 2026 que más del 60% del código organizacional es escrito por inteligencia artificial, mientras que solo el 18% de las organizaciones tiene políticas de gobernanza formales para ese cambio. El mercado de servicios gestionados de seguridad de aplicaciones puede abordar esta brecha a través de métodos de evaluación que examinan el código generado, los modelos, los agentes y los componentes de software conectados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Proliferación de Herramientas y Riesgo de Fatiga por Alertas | -1.5% | Global | Mediano plazo (2-4 años) |
| Restricciones de Soberanía de Datos y Acceso al Código Fuente | -1.1% | Europa, Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Competencia Presupuestaria con Prioridades más Amplias de Ciberseguridad | -0.8% | Global | Corto plazo (≤ 2 años) |
| Brechas en la Propiedad de la Remediación del Lado del Cliente | -0.5% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Proliferación de Herramientas y Riesgo de Fatiga por Alertas
Las organizaciones suelen utilizar varias herramientas de seguridad que reportan hallazgos similares. Esto añade trabajo para los proveedores gestionados, quienes deben integrar, comparar y priorizar los resultados antes de que un cliente pueda actuar. Black Duck informó en octubre de 2025 que más del 71% de los profesionales de software y seguridad encuestados consideraba que una parte significativa de las alertas de seguridad era ruido. El mercado de servicios gestionados de seguridad de aplicaciones puede verse limitado si los contratos recompensan el volumen de alertas en lugar de la reducción verificada de riesgos. Las capas de gestión de la postura de seguridad de aplicaciones pueden reducir la duplicación, pero la integración en conjuntos de herramientas de clientes diversos sigue siendo difícil.
Restricciones de Soberanía de Datos y Acceso al Código Fuente
Las normas de localización de datos pueden limitar dónde los proveedores almacenan o procesan la telemetría de las aplicaciones de los clientes. El acceso al código fuente también puede estar restringido en entornos de defensa, servicios financieros y atención médica. Estos límites reducen la medida en que un proveedor puede aplicar análisis estático, modelado de amenazas o gestión centralizada de casos desde otra jurisdicción. El mercado de servicios gestionados de seguridad de aplicaciones necesita modelos de servicio que admitan la entrega local, herramientas con capacidad de residencia de datos y controles de acceso aprobados por el cliente. El problema es una restricción legal y operativa más que un simple problema de concienciación del cliente. Los proveedores que no puedan cumplir los requisitos locales pueden necesitar reducir el alcance del servicio o depender de socios de entrega regionales.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
Las Operaciones de Programa Ganan Terreno frente a los Modelos Liderados por PruebasLas Pruebas Gestionadas de Seguridad de Aplicaciones representaron el 38,89% de los ingresos en 2026. Su posición refleja el uso consolidado del escaneo de vulnerabilidades y las pruebas de penetración como compras de seguridad fundamentales. Las Pruebas de Penetración Gestionadas y la Gestión Gestionada de Vulnerabilidades y Exposición también siguen siendo partes importantes de los programas de seguridad empresarial. Estos servicios ayudan a las organizaciones a localizar fallos en las aplicaciones y los entornos de soporte. Los compromisos liderados por pruebas siguen siendo relevantes porque la mayoría de las organizaciones necesitan validación independiente periódica. También pueden proporcionar un punto de entrada práctico para los clientes que están comenzando a externalizar el trabajo de seguridad de aplicaciones. El mercado de servicios gestionados de seguridad de aplicaciones continúa dependiendo de esta base de demanda establecida.
Se proyecta que las Operaciones de Programa de Seguridad de Aplicaciones Gestionadas se expandan a un CAGR del 14,37% hasta 2032. Este tipo de servicio va más allá de encontrar vulnerabilidades para incluir gobernanza, seguimiento de remediación, informes y coordinación con los equipos del cliente. El cambio refleja la necesidad de supervisión continua a medida que las obligaciones regulatorias y los lanzamientos de software se vuelven más frecuentes. El Asesoramiento Gestionado de Cumplimiento, Informes y Remediación también gana relevancia cuando la evidencia de auditoría debe estar actualizada. Checkmarx lanzó una plataforma Checkmarx One rediseñada en marzo de 2026 con agentes Triage Assist y Remediation Assist que respaldan los flujos de trabajo de seguridad a nivel de programa.



Por Modelo de Entrega:
Los Precios Basados en Consumo Reconfiguran las Relaciones entre Compradores y ProveedoresLos Servicios Totalmente Gestionados representaron el 32,26% de los ingresos en 2026. Este modelo atrae a organizaciones que desean una entrega completamente externalizada bajo niveles de servicio definidos y contratos anuales. Es adecuado para empresas más grandes con procesos establecidos de gobernanza de proveedores y amplias carteras de aplicaciones. Los Servicios Co-Gestionados apoyan a los clientes que mantienen equipos internos de seguridad pero necesitan ayuda con las operaciones diarias. Los Servicios con Licencia Incluida combinan software y entrega en un único contrato. Estas opciones permiten al mercado de servicios gestionados de seguridad de aplicaciones atender diferentes modelos operativos sin requerir que cada cliente siga el mismo camino de adquisición.
Se proyecta que los Servicios Basados en Resultados y en Consumo se expandan a un CAGR del 14,68% hasta 2032. El modelo vincula las tarifas de servicio a unidades de trabajo o resultados verificados en lugar de a horas de personal o un paquete de herramientas fijo. Las pequeñas y medianas empresas pueden utilizar precios por aplicación, por escaneo o por vulnerabilidad remediada para evitar grandes compromisos iniciales. Este enfoque puede reducir la barrera de adopción de seguridad gestionada para compradores que anteriormente dependían de herramientas autogestionadas. También puede acortar los ciclos de ventas cuando un cliente desea comenzar con un alcance limitado. Los proveedores deben automatizar el triaje, los informes y la incorporación para proteger los márgenes de entrega. Es probable que la industria de servicios gestionados de seguridad de aplicaciones vea cómo el diseño de precios y operaciones se vuelve más estrechamente conectado a medida que este modelo se expande.
Por Aplicación:
Las Aplicaciones Habilitadas con Inteligencia Artificial Definen la Próxima Categoría de CrecimientoLas Aplicaciones Web representaron el 32,92% de los ingresos en 2026. Los sitios web de cara al público y los servicios digitales requieren cobertura para pruebas recurrentes, seguridad de API y gestión de vulnerabilidades. Las Aplicaciones Móviles y las API también representan necesidades sustanciales a medida que las organizaciones de servicios financieros y comercio minorista amplían los canales digitales para clientes. Las Aplicaciones Nativas en la Nube requieren verificaciones que funcionen con contenedores, registros, microservicios y canalizaciones de integración continua. Las Aplicaciones Heredadas y Empresariales requieren enfoques de prueba híbridos porque las ventanas de mantenimiento y el acceso al código fuente pueden ser limitados. Estas variadas condiciones técnicas amplían el alcance de los servicios para los proveedores. El mercado de servicios gestionados de seguridad de aplicaciones debe, por tanto, admitir tanto parques de software modernos como de larga data.
Se proyecta que las Aplicaciones Habilitadas con Inteligencia Artificial se expandan a un CAGR del 14,22% hasta 2032. La categoría incluye riesgos como el envenenamiento de modelos, la inyección de instrucciones y las dependencias vinculadas a modelos y agentes de inteligencia artificial. Las herramientas convencionales de pruebas estáticas y dinámicas no fueron diseñadas para abordar todos los riesgos específicos de la inteligencia artificial. La CISA y la NSA emitieron orientación conjunta sobre listas de materiales de software en septiembre de 2025 con 19 organizaciones internacionales de ciberseguridad.[2] La orientación señala un enfoque continuo en la transparencia de los componentes de software. Los proveedores que evalúan activos de inteligencia artificial y código generado junto con elementos de aplicación convencionales pueden crear un servicio más integrado. Esta capacidad es relevante a medida que las empresas llevan a producción aplicaciones con soporte de inteligencia artificial.
Por Tamaño de Organización:
El Impulso de las Pymes Pone a Prueba la Economía de Entrega del Mercado MedioLas Grandes Empresas representaron el 76,12% de los ingresos en 2026. Sus carteras de aplicaciones, exposición regulatoria y presupuestos han respaldado históricamente contratos más grandes de pruebas gestionadas y gestión de vulnerabilidades. Muchas grandes organizaciones operan en varias nubes y mantienen sistemas web, de API, móviles y heredados. A menudo requieren cobertura continua en unidades de negocio y regiones. Esto crea una base de ingresos sustancial para los proveedores con capacidad de entrega global y gobernanza de clientes. Las grandes empresas también necesitan integración con los procesos internos de desarrollo y respuesta a incidentes. El mercado de servicios gestionados de seguridad de aplicaciones continuará dependiendo de este grupo de clientes para grandes programas de múltiples aplicaciones.
Se proyecta que las Pequeñas y Medianas Empresas se expandan a un CAGR del 14,08% hasta 2032. Los requisitos de la cadena de suministro pueden traer obligaciones de seguridad a contratistas más pequeños, incluidas empresas conectadas a trabajos de defensa. Los precios por consumo y los paquetes de servicios escalonados pueden facilitar la adquisición de cobertura gestionada. Las organizaciones más pequeñas pueden enfrentar un desafío de talento más agudo porque no siempre pueden igualar a los empleadores más grandes en cuanto a profesionales experimentados. La incorporación automatizada y los paquetes de servicios enfocados son importantes para atender a este grupo de manera rentable. Los proveedores que mejoren estos modelos operativos pueden llegar a un grupo fragmentado de compradores sin depender de contratos a escala empresarial.

Por Industria de Usuario Final:
Energía y Servicios Públicos Avanza en la Convergencia de TI y OTBFSI representó el 24,76% de los ingresos en 2026. Las instituciones financieras enfrentan requisitos continuos de pruebas e informes porque la seguridad de las aplicaciones está estrechamente vinculada a la supervisión regulatoria y a los datos sensibles de los clientes. Las expectativas de pruebas de PCI DSS, los requisitos de DORA para entidades financieras europeas y las normas de ciberseguridad de Nueva York refuerzan la demanda de servicios gestionados. Tecnología de la Información y Telecomunicaciones, Atención Médica, Comercio Minorista y Comercio Electrónico, Manufactura y Gobierno y Defensa también contribuyen a la demanda. Las organizaciones de Gobierno y Defensa están aumentando su actividad a medida que los programas de confianza cero y los requisitos de CMMC se extienden a través de las cadenas de suministro. El mercado de servicios gestionados de seguridad de aplicaciones apoya a estos sectores a través de servicios de pruebas, informes y gobernanza que pueden alinearse con las obligaciones específicas del sector.
Se proyecta que Energía y Servicios Públicos se expanda a un CAGR del 14,16% hasta 2032. El crecimiento está relacionado con la convergencia de la tecnología de la información y la tecnología operativa, que incorpora el software heredado de SCADA y los sistemas de control industrial a los programas de seguridad. Estos entornos pueden requerir pruebas cuidadosas porque las restricciones de disponibilidad y seguridad pueden limitar los métodos de evaluación directa. Los proveedores necesitan comprender el límite entre los sistemas empresariales y los sistemas operativos. NexusTek lanzó una práctica gestionada de TI y ciberseguridad para operadores de energía, petróleo y gas, y servicios públicos del mercado medio en mayo de 2026. La oferta se centró en la seguridad de TI y OT, la preparación para el cumplimiento, la infraestructura de nube híbrida y el soporte de director de información virtual. Los operadores de energía pueden necesitar soporte gestionado especializado a medida que los sistemas conectados se expanden y los equipos internos siguen siendo limitados.
Análisis Geográfico
Mercado de Servicios Gestionados de Seguridad de Aplicaciones en América del Norte
América del Norte concentró el 43,28% de la cuota del mercado de servicios gestionados de seguridad de aplicaciones en 2026. La región combina una densa regulación con un ecosistema maduro de proveedores de seguridad gestionada y especialistas en seguridad de aplicaciones. Los requisitos de Estados Unidos en materia de servicios financieros, sistemas federales, proveedores de defensa, privacidad y transferencia transfronteriza de datos configuran la demanda de garantía continua. Canadá contribuye a la demanda desde organizaciones de servicios financieros e infraestructuras críticas que se alinean con las prácticas orientadas a Estados Unidos. La base manufacturera de México también genera requisitos de seguridad gestionada vinculados a las obligaciones de la cadena de suministro de América del Norte. Estados Unidos cuenta con una alta concentración de proveedores capaces de dar soporte a aplicaciones web, móviles, de API, nativas en la nube y habilitadas por inteligencia artificial.
Mercado de Servicios Gestionados de Seguridad de Aplicaciones en Europa
Europa es el segundo mercado regional más grande. DORA entró en vigor en enero de 2025 y ha incrementado la demanda de análisis continuo de vulnerabilidades, pruebas y documentación de auditoría en los servicios financieros.[3] NIS2 y la Ley de Resiliencia Cibernética también fomentan la atención al desarrollo seguro de software y la transparencia en los componentes de software. Alemania, el Reino Unido, Francia, Italia y España son importantes centros de demanda debido a sus instituciones financieras y operadores de infraestructuras críticas. BearingPoint introdujo los Servicios de Gestión de SBOM en 2026 para alinear los flujos de trabajo de transparencia de software con los requisitos de la Ley de Resiliencia Cibernética. Rusia sigue estando estructuralmente limitada dentro del panorama regional de servicios gestionados.
Mercado de Servicios Gestionados de Seguridad de Aplicaciones en Asia-Pacífico, América del Sur y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,92% hasta 2032. China, India, Corea del Sur, Australia y Japón combinan la adopción de la nube, crecientes obligaciones regulatorias y escasez de personal de seguridad con experiencia. India cuenta con demanda interna mientras que sus empresas de servicios de TI respaldan la prestación gestionada para clientes en otras regiones. NTT DATA lanzó FinSOC en Japón en marzo de 2026 para proporcionar monitoreo y soporte de respuesta en ciberseguridad las 24 horas para instituciones bancarias y aseguradoras. América del Sur crece desde una base más pequeña, liderada por la actividad en el sector de servicios financieros de Brasil y el sector tecnológico de Argentina. Arabia Saudita y los Emiratos Árabes Unidos también están construyendo una demanda a largo plazo a medida que los programas nacionales de digitalización incrementan la adopción de la nube, mientras que África se encuentra en una etapa más temprana de madurez en seguridad gestionada de aplicaciones.
Panorama Competitivo
Concentración del Mercado
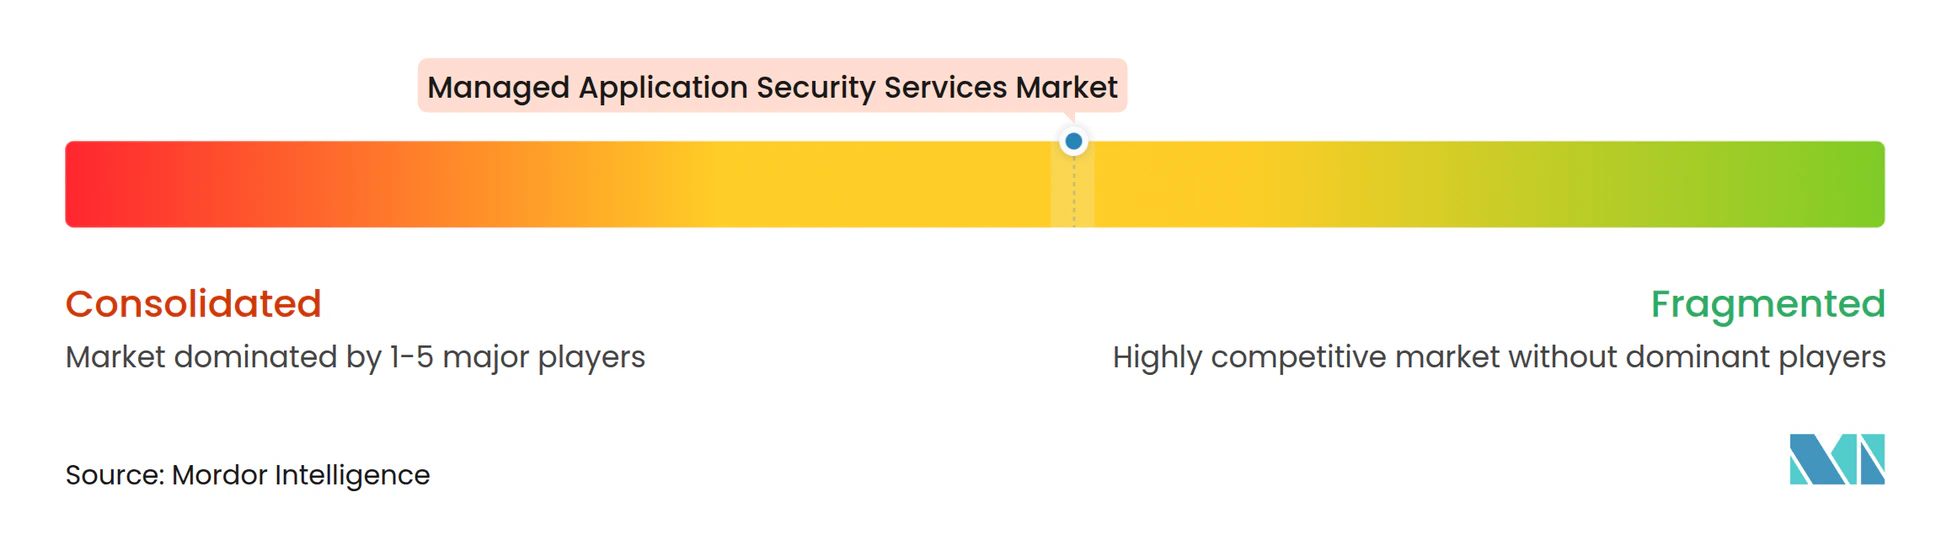
El mercado de servicios gestionados de seguridad de aplicaciones está moderadamente concentrado. Accenture, IBM, NTT DATA, Capgemini, TCS y HCL Technologies compiten a través de la capacidad de entrega global, las relaciones existentes con los clientes y carteras de servicios digitales más amplias. Veracode, Checkmarx, Rapid7, Trustwave, Kroll y GuidePoint Security compiten a través de la especialización en seguridad de aplicaciones y capacidades tecnológicas enfocadas. El primer grupo puede integrar los servicios de seguridad de aplicaciones dentro de compromisos de transformación más amplios. El grupo especialista puede competir ofreciendo mayor profundidad de producto e implementando cambios en los flujos de trabajo de pruebas y remediación más rápidamente. El mercado de servicios gestionados de seguridad de aplicaciones también recompensa a los proveedores que pueden coordinar los hallazgos de seguridad con los equipos de desarrollo del cliente. La competencia, por tanto, implica tanto escala como enfoque técnico. Los compradores pueden seleccionar proveedores en función del alcance de la entrega, el conocimiento del sector, las herramientas requeridas y la capacidad de conectar los hallazgos de seguridad con los equipos de ingeniería.
Las asociaciones y adquisiciones están configurando las capacidades de los proveedores. CrowdStrike lanzó el Proyecto QuiltWorks en abril de 2026 con Accenture, EY, IBM Cybersecurity Services y Kroll para evaluar, priorizar y remediar vulnerabilidades en el código de producción identificadas por modelos de inteligencia artificial de frontera. UltraViolet Cyber adquirió el negocio de servicios de Pruebas de Seguridad de Aplicaciones de Black Duck en septiembre de 2025, añadiendo pruebas de penetración, equipos de ataque, modelado de amenazas, evaluaciones de riesgos en la nube y contenedores, y consultoría de desarrollo seguro. Veracode amplió su Package Firewall en enero de 2026 para bloquear paquetes maliciosos a medida que ingresan a las canalizaciones de desarrollo. Estos movimientos reflejan el interés en la prevención, la evaluación relacionada con la inteligencia artificial y un alcance de entrega gestionada más amplio.
El mercado de servicios gestionados de seguridad de aplicaciones tiene oportunidades en la entrega a pequeñas y medianas empresas y en la evaluación específica de aplicaciones habilitadas con inteligencia artificial. Los compradores más pequeños requieren una incorporación eficiente, precios claros y paquetes de servicios que no conlleven grandes gastos generales empresariales. La evaluación de aplicaciones de inteligencia artificial sigue siendo menos madura que las pruebas convencionales de código y API. IBM introdujo X-Force Advanced Proactive Security para aplicar modelos de inteligencia artificial de frontera a las pruebas de seguridad empresarial en entornos controlados. Checkmarx también introdujo capacidades de Seguridad de la Cadena de Suministro de Inteligencia Artificial que identifican activos de inteligencia artificial, modelos, agentes y elementos de AI-BOM en entornos de producción.
Líderes de la Industria de Servicios Gestionados de Seguridad de Aplicaciones
-
Accenture plc
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
Verizon Communications Inc.
-
NTT DATA Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Seguridad de Aplicaciones Empresas cubiertas en este informe
- Accenture plc
- International Business Machines Corporation
- Cisco Systems, Inc.
- Verizon Communications Inc.
- NTT DATA Corporation
- DXC Technology Company
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Fujitsu Limited
- Tata Consultancy Services Limited
- HCL Technologies Limited
- Rapid7, Inc.
- Trustwave Holdings, Inc.
- Secureworks Corp.
- Kroll, LLC
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Fortinet, Inc.
- CrowdStrike Holdings, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- GuidePoint Security LLC
- KPMG International Cooperative
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Seguridad de Aplicaciones
- Junio de 2026: Omicron y Controlware anunciaron una asociación que ofrece seguridad integrada de OT y TI para operadores de instalaciones de energía y redes eléctricas, combinando la detección de ataques StationGuard con la consultoría, integración y operaciones de seguridad gestionada 24/7 de Controlware para el cumplimiento de NIS2 y la Ley de la Industria Energética Alemana.
- Abril de 2026: CrowdStrike lanzó el Proyecto QuiltWorks, una coalición de toda la industria con Accenture, EY, IBM Cybersecurity Services y Kroll para evaluar, priorizar y remediar continuamente las vulnerabilidades del código de producción descubiertas por modelos de inteligencia artificial de frontera de OpenAI y Anthropic. La coalición lanzó simultáneamente el Servicio de Preparación y Resiliencia de Inteligencia Artificial de Frontera, una oferta de suscripción de 12 meses, estableciendo el descubrimiento de vulnerabilidades impulsado por inteligencia artificial como un modelo de compromiso gestionado con informes a nivel de directorio.
- Marzo de 2026: NTT DATA lanzó FinSOC, una instalación dedicada de monitoreo de ciberseguridad para el sector financiero en Japón, que proporciona vigilancia centralizada las 24 horas, detección de ciberataques, identificación del alcance y soporte de remediación compartido entre clientes bancarios y de seguros, representando un modelo de infraestructura compartida que permite a las instituciones financieras más pequeñas acceder a operaciones de seguridad de aplicaciones de nivel empresarial.
- Marzo de 2026: Checkmarx presentó la plataforma Checkmarx One rediseñada para la seguridad de aplicaciones agéntica, incorporando agentes autónomos Triage Assist y Remediation Assist, Seguridad de la Cadena de Suministro de Inteligencia Artificial, SAST de Inteligencia Artificial y capacidades de DAST para inteligencia artificial, pasando del escaneo reactivo a la gobernanza continua a velocidad de máquina en código, dependencias de código abierto y activos de inteligencia artificial.
Alcance del Informe Global del Mercado de Servicios Gestionados de Seguridad de Aplicaciones
Los servicios gestionados de seguridad de aplicaciones implican la externalización de actividades de seguridad de aplicaciones a proveedores externos especializados. Estos servicios ayudan a las organizaciones a identificar, prevenir, detectar y responder a vulnerabilidades y amenazas de seguridad en aplicaciones web, móviles, basadas en la nube y empresariales a lo largo del ciclo de vida de la aplicación.
El Informe del Mercado de Servicios Gestionados de Seguridad de Aplicaciones está Segmentado por Tipo de Servicio (Pruebas Gestionadas de Seguridad de Aplicaciones, Gestión Gestionada de Vulnerabilidades y Exposición, Pruebas de Penetración Gestionadas, Operaciones de Programa de Seguridad de Aplicaciones Gestionadas y Asesoramiento Gestionado de Cumplimiento, Informes y Remediación), por Modelo de Entrega (Servicios Totalmente Gestionados, Servicios Co-Gestionados, Servicios con Licencia Incluida, Servicios con Licencia Propia y Servicios Basados en Resultados y en Consumo), por Aplicación (Aplicaciones Web, Aplicaciones Móviles, Interfaces de Programación de Aplicaciones, Aplicaciones Nativas en la Nube, Aplicaciones Heredadas y Empresariales y Aplicaciones Habilitadas con Inteligencia Artificial), por Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), por Industria de Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Atención Médica, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, Educación, Servicios Profesionales, Energía y Servicios Públicos y Otras Industrias de Usuario Final) y por Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Pruebas Gestionadas de Seguridad de Aplicaciones |
| Gestión Gestionada de Vulnerabilidades y Exposición |
| Pruebas de Penetración Gestionadas |
| Operaciones de Programa de Seguridad de Aplicaciones Gestionadas |
| Asesoramiento Gestionado de Cumplimiento, Informes y Remediación |
| Servicios Totalmente Gestionados |
| Servicios Co-Gestionados |
| Servicios con Licencia Incluida |
| Servicios con Licencia Propia |
| Servicios Basados en Resultados y en Consumo |
| Aplicaciones Web |
| Aplicaciones Móviles |
| Interfaces de Programación de Aplicaciones |
| Aplicaciones Nativas en la Nube |
| Aplicaciones Heredadas y Empresariales |
| Aplicaciones Habilitadas con Inteligencia Artificial |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Atención Médica |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Educación |
| Servicios Profesionales |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Pruebas Gestionadas de Seguridad de Aplicaciones | |
| Gestión Gestionada de Vulnerabilidades y Exposición | ||
| Pruebas de Penetración Gestionadas | ||
| Operaciones de Programa de Seguridad de Aplicaciones Gestionadas | ||
| Asesoramiento Gestionado de Cumplimiento, Informes y Remediación | ||
| Por Modelo de Entrega | Servicios Totalmente Gestionados | |
| Servicios Co-Gestionados | ||
| Servicios con Licencia Incluida | ||
| Servicios con Licencia Propia | ||
| Servicios Basados en Resultados y en Consumo | ||
| Por Aplicación | Aplicaciones Web | |
| Aplicaciones Móviles | ||
| Interfaces de Programación de Aplicaciones | ||
| Aplicaciones Nativas en la Nube | ||
| Aplicaciones Heredadas y Empresariales | ||
| Aplicaciones Habilitadas con Inteligencia Artificial | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Atención Médica | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Educación | ||
| Servicios Profesionales | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de seguridad de aplicaciones?
Se proyecta que el mercado de servicios gestionados de seguridad de aplicaciones aumente de 4,41 mil millones de USD en 2026 a 9,58 mil millones de USD para 2032 a un CAGR del 13,22%. El pronóstico refleja la demanda de pruebas continuas, gobernanza y coordinación de remediación a medida que la exposición de las aplicaciones se expande.
¿Qué está impulsando la demanda de servicios gestionados de seguridad de aplicaciones?
Las obligaciones regulatorias continuas, las arquitecturas nativas en la nube, el uso de API y la escasez de talento en seguridad de aplicaciones están aumentando la demanda de entrega gestionada especializada. El mercado de servicios gestionados de seguridad de aplicaciones apoya a las organizaciones que necesitan garantía regular sin construir internamente todas las capacidades.
¿Qué tipo de servicio lidera los servicios gestionados de seguridad de aplicaciones?
Las Pruebas Gestionadas de Seguridad de Aplicaciones lideran con el 38,89% de la participación de ingresos en 2026, mientras que las Operaciones de Programa se proyecta que crezcan más rápido a un CAGR del 14,37%. Las operaciones de programa añaden gobernanza, informes y seguimiento de remediación a la entrega de pruebas tradicional.
¿Qué región tiene la mayor participación de ingresos en servicios gestionados de seguridad de aplicaciones?
América del Norte lidera con el 43,28% de la participación de ingresos en 2026, respaldada por la densidad regulatoria y un ecosistema maduro de proveedores de seguridad. El mercado de servicios gestionados de seguridad de aplicaciones también crece a través de la actividad regulatoria y de adopción de la nube en Europa y Asia-Pacífico.
¿Qué grupo de clientes está creciendo más rápido en los servicios gestionados de seguridad de aplicaciones?
Se proyecta que las Pequeñas y Medianas Empresas crezcan a un CAGR del 14,08% hasta 2032 a medida que los precios por consumo y la entrega automatizada reducen las barreras de adopción. Estos compradores pueden utilizar servicios enfocados cuando no pueden reclutar o retener especialistas dedicados en seguridad de aplicaciones.
¿Por qué son importantes las aplicaciones habilitadas con inteligencia artificial para los proveedores de seguridad de aplicaciones?
Se proyecta que las Aplicaciones Habilitadas con Inteligencia Artificial crezcan a un CAGR del 14,22% hasta 2032 e introducen riesgos relacionados con el código generado, la inyección de instrucciones, modelos, agentes y dependencias de software. El mercado de servicios gestionados de seguridad de aplicaciones necesita métodos de evaluación especializados a medida que estas aplicaciones entran en entornos de producción.