
マネージド・アプリケーション・セキュリティ・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
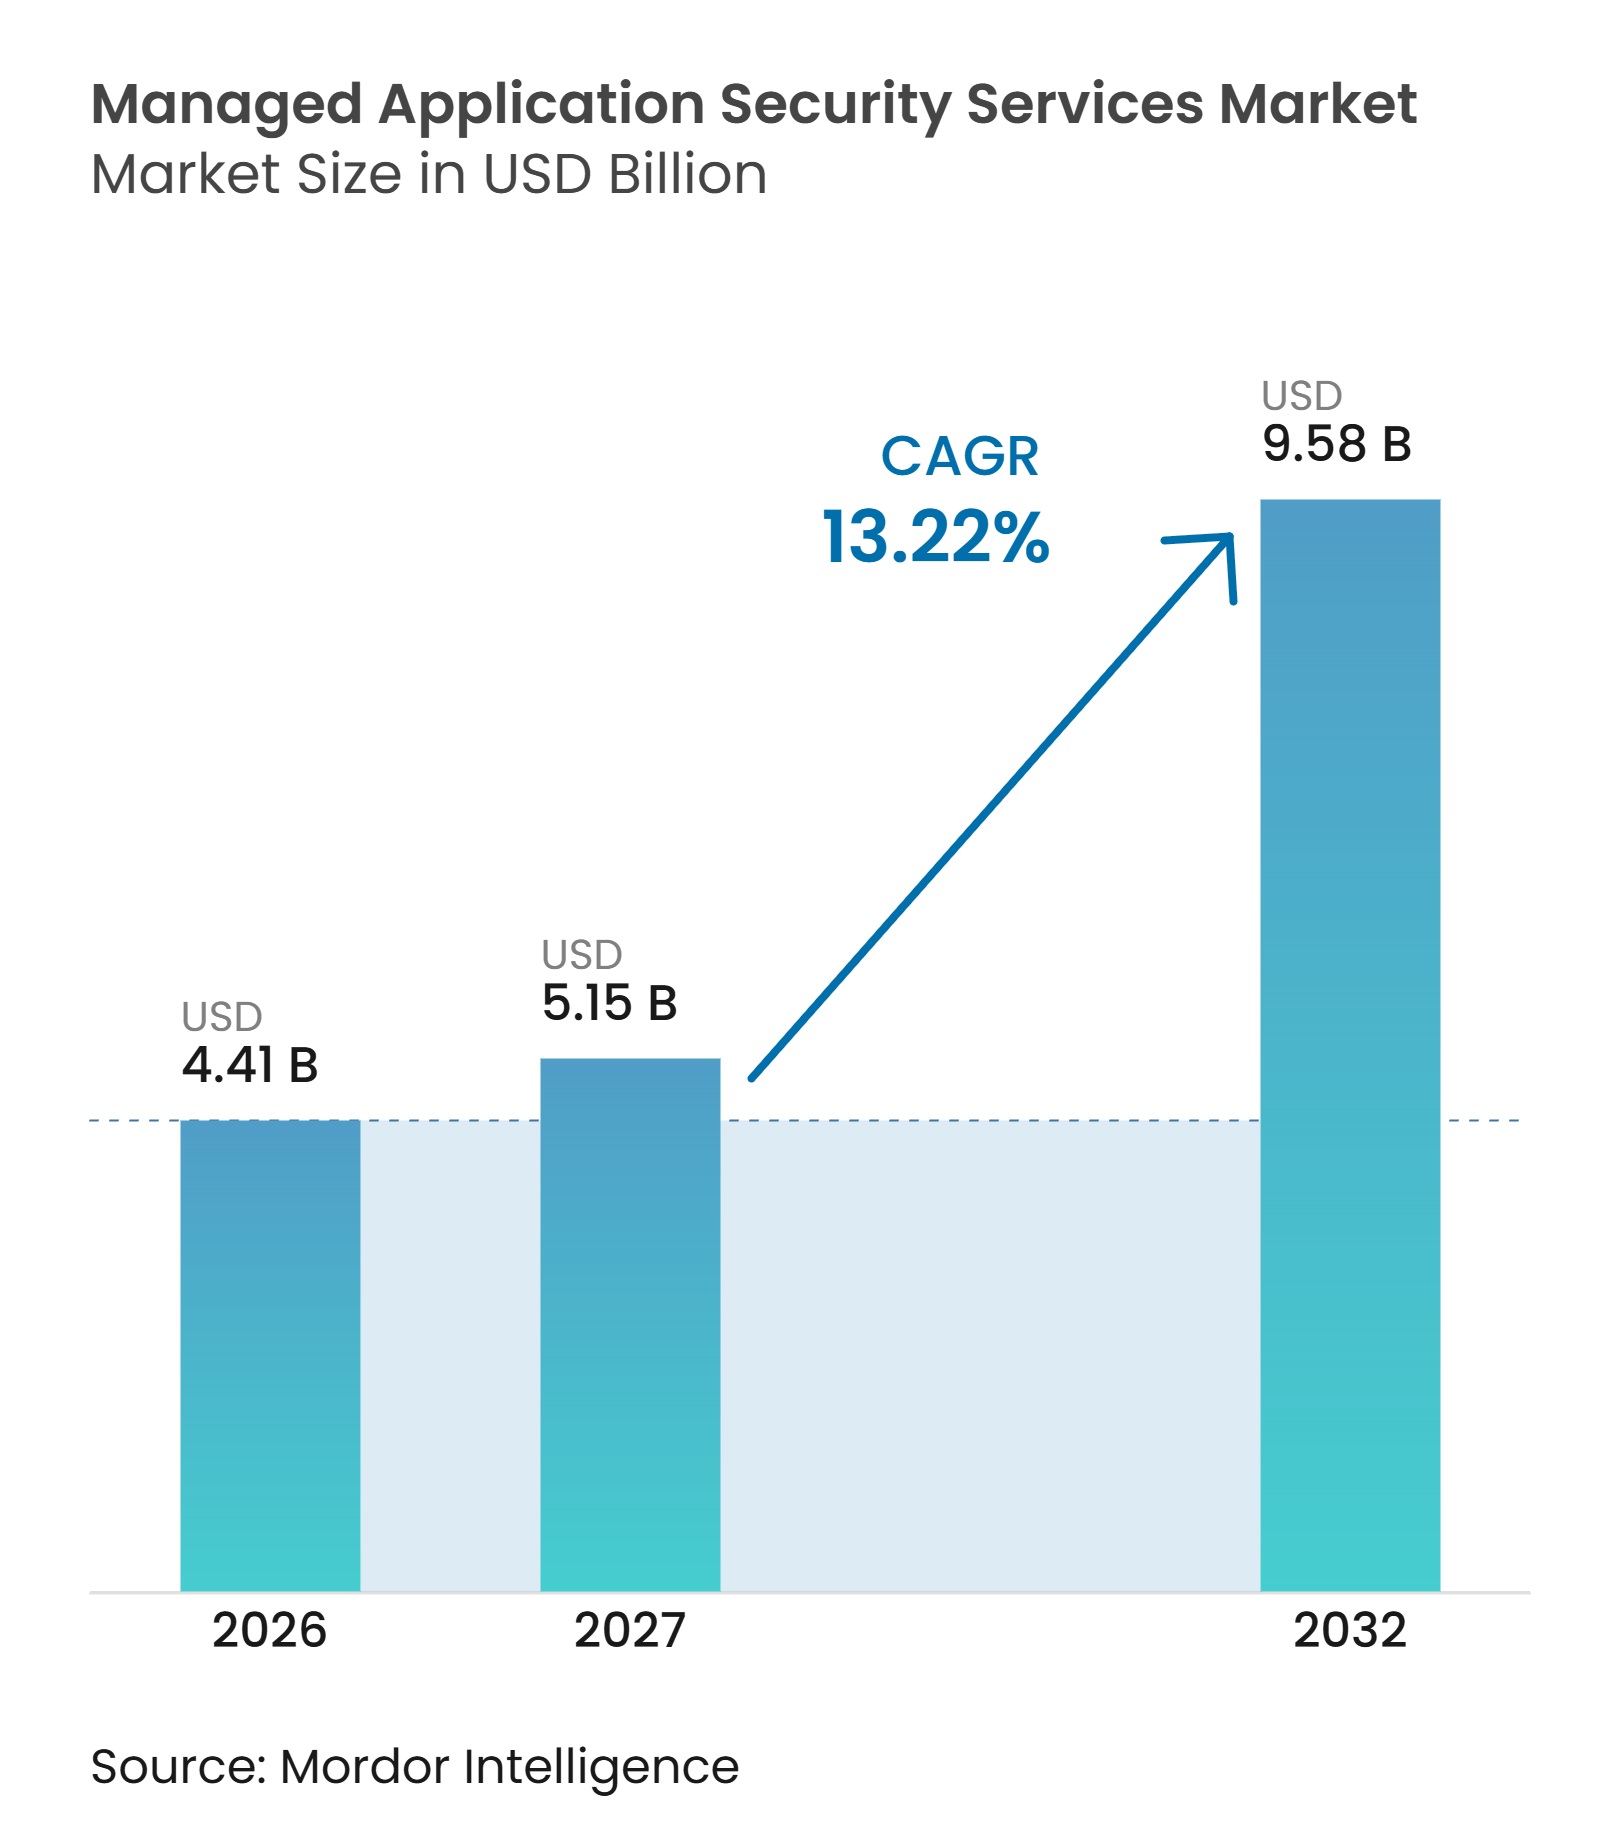
| 市場規模 (2027) | 5.15 十億米ドル |
| 市場規模 (2032) | 9.58 十億米ドル |
| 成長率 (2027 - 2032) | 13.22 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・アプリケーション・セキュリティ・サービス市場分析
マネージド・アプリケーション・セキュリティ・サービス市場規模は、2026年の44.1億米ドルから2032年までに95.8億米ドルへと拡大し、2027年から2032年にかけてCAGR 13.22%を記録すると予測さています。組織がウェブ、モバイル、クラウドネイティブ、APIを中心としたソフトウェアに依存するにつれ、アプリケーション層は主要な露出ポイントとなっています。マネージド・アプリケーション・セキュリティ・サービス市場は、単発のテスト契約から継続的な保証、ガバナンス、および是正追跡へのシフトから恩恵を受けています。規制要件、クラウドアーキテクチャの変化、および経験豊富なセキュリティ人材の不足が、専門的なデリバリーの必要性を高めています。プロバイダーはセキュリティの発見事項を開発ワークフローに結びつけるマネージドサービスで対応していますが、国境を越えたデータ規制やソースコードへのアクセス制限が統一されたサービスデリバリーを妨げる場合があります。
主要レポートのポイント
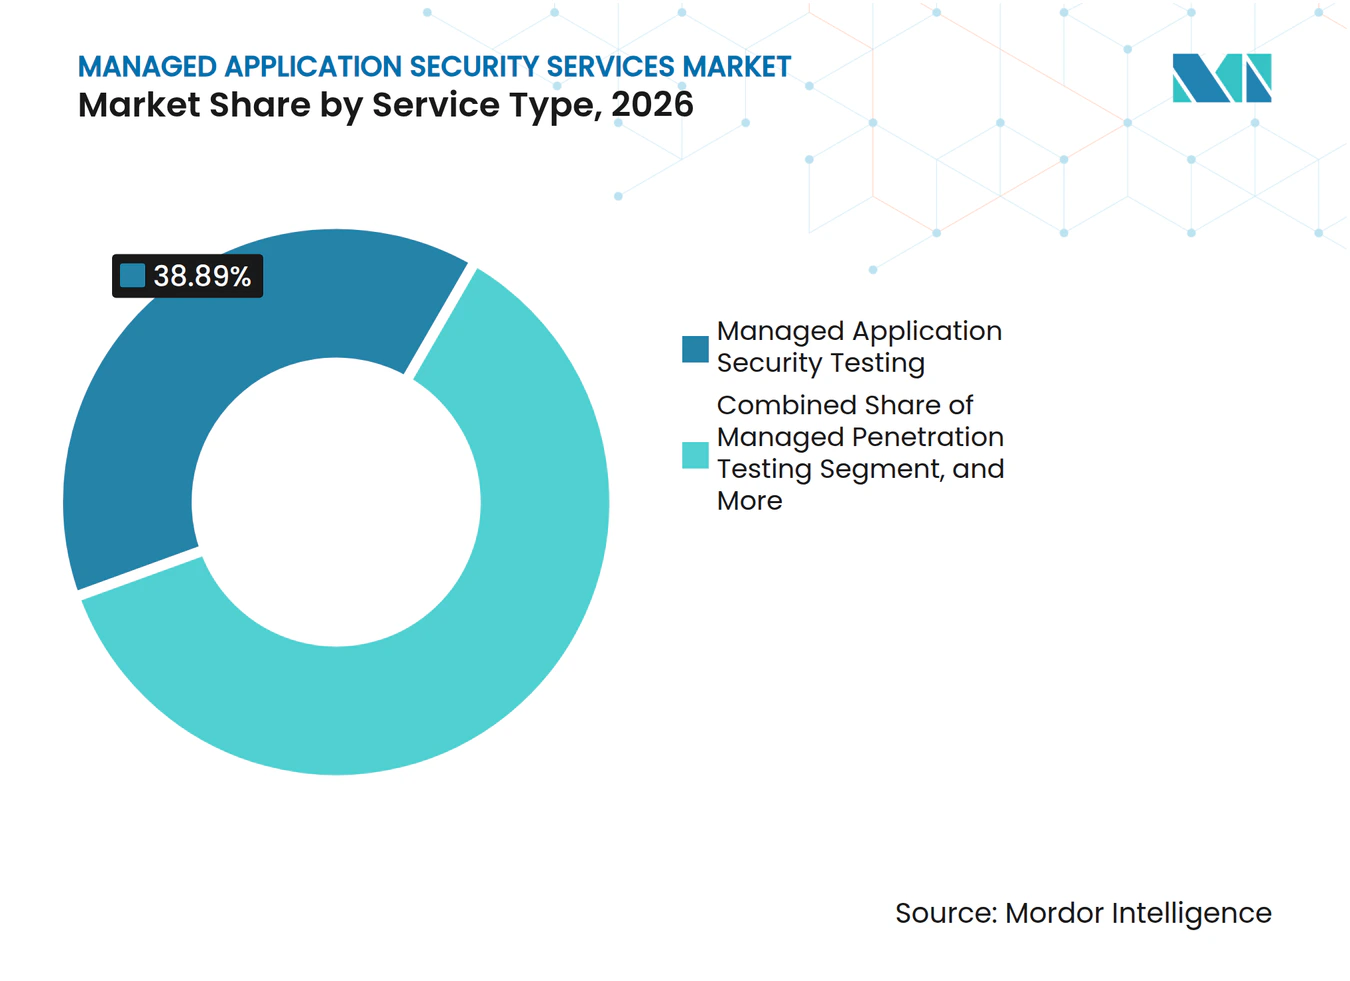
- サービスタイプ別では、マネージド・アプリケーション・セキュリティ・テスティングが2026年のマネージド・アプリケーション・セキュリティ・サービス市場シェアの38.89%を占め、マネージド・アプリケーション・セキュリティ・プログラム・オペレーションズは2032年にかけてCAGR 14.37%で拡大すると予測されています。
- デリバリーモデル別では、フルマネージドサービスが2026年に32.26%の収益シェアを占め、アウトカムベースおよびコンサンプションベースサービスは2032年にかけてCAGR 14.68%で拡大すると予測されています。
- アプリケーション別では、ウェブアプリケーションが2026年の収益の32.92%を占め、AI対応アプリケーションは2032年にかけてCAGR 14.22%で拡大すると予測されています。
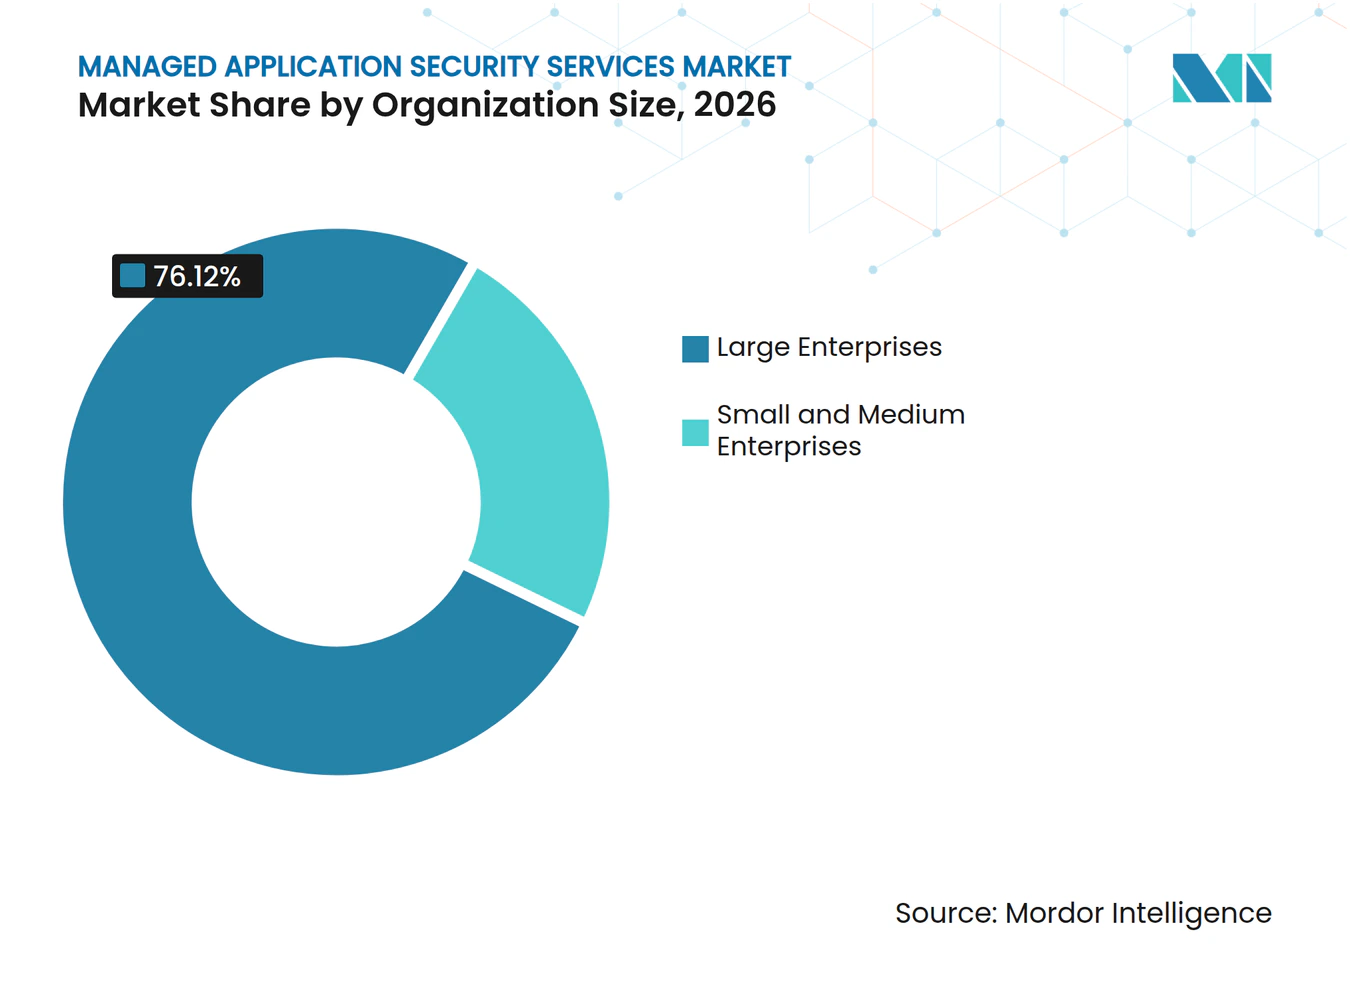
- 組織規模別では、大企業が2026年の収益の76.12%を占め、中小企業は2032年にかけてCAGR 14.08%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年の収益の24.76%を占め、エネルギー・ユーティリティは2032年にかけてCAGR 14.16%で拡大すると予測されています。
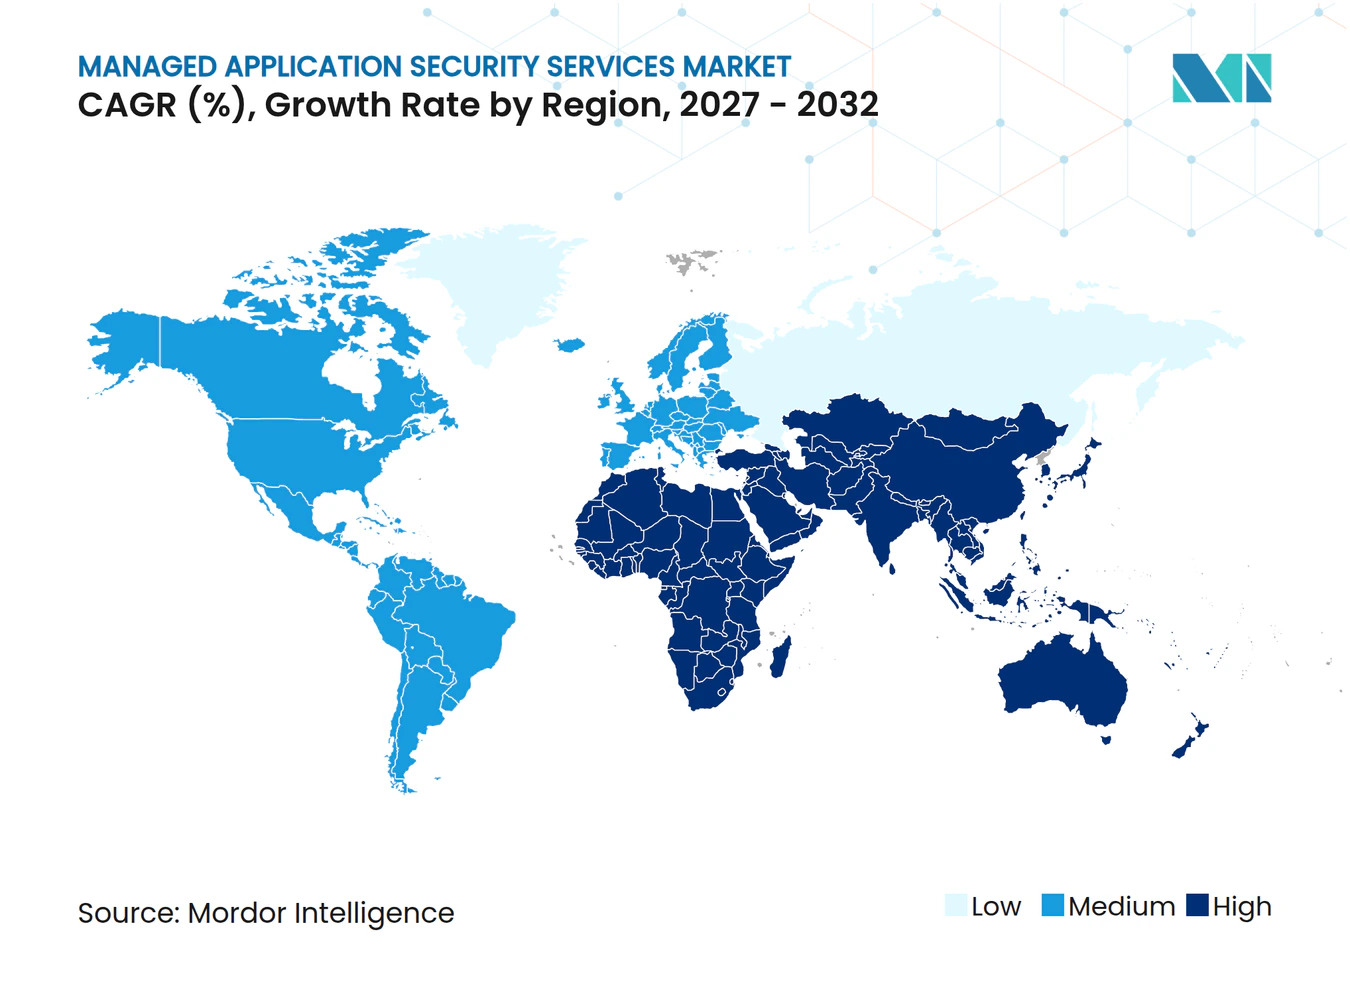
- 地域別では、北米が2026年に43.28%の収益シェアを占め、アジア太平洋は2032年にかけてCAGR 14.92%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 継続的なアプリケーション保証に対する規制・監査需要の増大 | +2.3% | グローバル | 短期(2年以内) |
| クラウドネイティブ、API、マイクロサービス採用の加速 | +2.1% | グローバル | 中期(2〜4年) |
| アプリケーション・セキュリティ人材の慢性的な不足 | +2.0% | グローバル | 短期(2年以内) |
| AI支援ソフトウェア開発の拡大 | +1.8% | グローバル(北米およびアジア太平洋に集中) | 中期(2〜4年) |
| ビジネスロジックおよびAPIリスクのマネージドバリデーション | +1.5% | 北米およびヨーロッパ | 中期(2〜4年) |
| 分散型ソフトウェアサプライチェーン全体にわたるセキュリティエビデンスの自動化 | +1.2% | グローバル(北米およびヨーロッパで先行) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
継続的なアプリケーション保証に対する規制・監査需要の増大
規制上の義務により、アプリケーション保証は定期的な活動から継続的な運用要件へと移行しています。マネージド・アプリケーション・セキュリティ・サービス市場は、組織がスキャン、テスト、および問題管理が一貫して実施されているという証拠を必要とする場合に支持を得ています。欧州連合のデジタル・オペレーショナル・レジリエンス法(DORA)は2025年1月に発効し、対象となる金融機関に対して少なくとも3年に1回の脅威主導型ペネトレーション・テスティングの実施を義務付けています。その技術標準では、重要または重要な機能を支援するICT資産に対して毎週の脆弱性スキャンも要求しています。これらの要件により、多くの対象組織にとって年1回のテストサイクルでは不十分となっています。サービスプロバイダーは、規制当局が期待するテストのペース、文書化、および報告をクライアントが維持するのを支援することができます。
クラウドネイティブ、API、マイクロサービス採用の加速
クラウドネイティブ設計により、チームがセキュリティを確保する必要があるアプリケーションコンポーネントの数が増加しています。マイクロサービス、API、コンテナ、および継続的デリバリーパイプラインは、認証、認可、および入力バリデーションが失敗する機会を増やしています。NISTは2026年3月SP 800-228を更新し、クラウドネイティブシステム全体のAPI保護に対応するとともに、プレランタイムおよびランタイムの両段階においてリスクベースの制御を推奨しています。[1] したがって、マネージド・アプリケーション・セキュリティ・サービス市場は、断続的なコードスキャンではなく継続的なカバレッジへの需要から恩恵を受けています。ランタイム・アプリケーション検出・対応は、開発またはテスト段階では現れない問題への可視性を追加することができます。IBM ConsultingとContrast Securityは2025年10月に協力関係を拡大し、アプリケーション・セキュリティ・サービスにアプリケーション検出・対応機能を統合しました。
アプリケーション・セキュリティ人材の慢性的な不足
アプリケーション・セキュリティの役割には、セキュリティ手法とソフトウェア開発実践の両方に関する知識が必要です。ISC2は2026年4月に、組織の95%が少なくとも1つのサイバーセキュリティスキルニーズを抱えており、59%がそのギャップを重大または重要と表現していると報告しました。AIおよびクラウドセキュリティは、採用担当者が人材確保に困難を感じている技術分野の一つでした。Fortinet社は、ITリーダーの56%がサイバーセキュリティスキル不足をセキュリティ侵害と結びつけており、60%がAI関連のサイバーセキュリティ経験を主要な採用課題として挙げていると報告しました。マネージド・アプリケーション・セキュリティ・サービス市場は、大規模な内部チームを構築することなく専門的な能力を活用する方法を組織に提供しています。このニーズは、開発チームが是正を担当しているが専任のセキュリティエンジニアがいない場合に特に強くなります。
AI支援ソフトウェア開発の拡大
AI支援開発は、確立されたレビュー慣行を超えるペースでコードを追加します。ACM Transactions on Software Engineering and Methodologyに載された2025年の実証研究では、評価されたPythonコードスニペットの29.5%およびJavaScript GitHub Copilotコードスニペットの24.2%にセキュリティ上の弱点が発見されました。これらの弱点は43のCWEカテゴリをカバーし、2023年CWEトップ25の8エントリを含んでいました。組織はまた、AIコンポーネントを使用するアプリケーションにおいて、モデルアクセス、プロンプトインジェクション、およびAIサプライチェーンの露出に対する制御も必要としています。Checkmarxは2026年に、組織のコードの60%以上がAIによって書かれている一方、そのシフトに対する正式なガバナンスポリシーを持つ組織はわずか18%であると報告しました。マネージド・アプリケーション・セキュリティ・サービス市場は、生成されたコード、モデル、エージェント、および接続されたソフトウェアコンポーネントを検査する評価手法を通じてこのギャップに対処することができます。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| ツールの乱立とアラート疲労リスク | -1.5% | グローバル | 中期2〜4年) |
| データ主権とソースコードアクセスの制約 | -1.1% | ヨーロッパ、アジア太平洋、および中東 | 中期(2〜4年) |
| より広範なサイバーセキュリティ優先事項との予算競争 | -0.8% | グローバル | 短期(2年以内) |
| クライアント側の是正オーナーシップのギャップ | -0.5% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
ツールの乱立とアラート疲労リスク
組織は多くの場合、類似した発見事項を報告する複数のセキュリティツールを使用しています。これにより、クライアントが対応できるようになる前に結果を統合、比較、および優先順位付けしなければならないマネージドプロバイダーの作業が増加します。Black Duckは2025年10月に、調査対象のソフトウェアおよびセキュリティ専門家の71%以上がセキュリティアラートの相当部分をノイズと見なしていると報告しました。マネージド・アプリケーション・セキュリティ・サービス市場は、契約がリスク低減の検証ではなくアラート量に報酬を与える場合に制約を受ける可能性があります。アプリケーション・セキュリティ・ポスチャー・マネジメント層は重複を減らすことできますが、多様なクライアントツールセット全体での統合は依然として困難です。
データ主権とソースコードアクセスの制約
データローカライゼーション規則により、プロバイダーがクライアントアプリケーションからのテレメトリを保存または処理できる場所が制限される場合があります。ソースコードへのアクセスは、防衛、金融サービス、およびヘルスケア環境でも制限される場合があります。これらの制限により、プロバイダーが別の管轄区域から静的解析、脅威モデリング、または集中型ケース管理を適用できる範囲が縮小します。マネージド・アプリケーション・セキュリティ・サービス市場は、ローカルデリバリー、データレジデンシー対応ツール、およびクライアント承認済みアクセス制御をサポートするサービスモデルを必要としています。この問題は、単純な顧客認識の問題ではなく、法的および運用上の制約です。ローカル要件を満たすことができないプロバイダーは、サービス範囲を縮小するか、地域デリバリーパートナーに依存する必要がある場合があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セメント分析
サービスタイプ別:
プログラム・オペレーションズがテスト主導モデルに対して存在感を高めるマネージド・アプリケーション・セキュリティ・テスティングは2026年の収益の38.89%を占めました。その地位は、コアなセキュリティ購入としての脆弱性スキャンとペネトレーション・テスティングの長年にわたる使用を反映しています。マネージド・ペネトレーション・テスティングおよびマネージド・バルネラビリティ・アンド・エクスポージャー・マネジメントも、エンタープライズ・セキュリティ・プログラムの重要な部分であり続けています。これらのサービスは、組織がアプリケーションおよびサポート環境全体の欠陥を特定するのに役立ちます。ほとんどの組織が定期的な独立した検証を必要としているため、テスト主導の契約は引き続き関連性を持ちます。また、アプリケーション・セキュリティ業務のアウトソーシングを始めようとしているクライアントにとって実用的な入口となることもできます。マネージド・アプリケーション・セキュリティ・サービス市場は、この確立された需要基盤に引き続き依存しています。
マネージド・アプリケーション・セキュリティ・プログラム・オペレーションズは2032年にかけてCAGR 14.37%で拡大すると予測されています。このサービスタイプは、脆弱性の発見を超えて、ガバナンス、是正追跡、報告、およびクライアントチームとの調整を含みます。このシフトは、規制上の義務とソフトウェアリリースがより頻繁になるにつれて継続的な監視の必要性を反映しています。マネージド・コンプライアンス、レポーティング、および是正アドバイザリーも、監査証拠が最新でなければならない場合に関連性を増しています。Checkmarxは2026年3月に、プログラムレベルのセキュリティワークフローをサポートするトリアージ・アシストおよび是正アシストエージェントを搭載した刷新されたCheckmarx Oneプラットフォームを発表しました。


注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
デリバリーモデル別:
コンサンプションベースの価格設定がバイヤーとプロバイダーの関係を再構築フルマネージドサービスは2026年の収益の32.26%を占めました。このモデルは、定義されたサービスレベルと年間契約のもとで完全なアウトソーシングデリバリーを望む組織に魅力的です。確立されたベンダーガバナンスプロセスと広範なアプリケーションポートフォリオを持つ大企業に適しています。コマネージドサービスは、日常業務に支援が必要だが内部セキュリティチームを維持しているクライアントをサポートします。ライセンス・インクルーシブ・サービスは、ソフトウェアとデリバリーを単一の契約に組み合わせます。これらのオプションにより、マネージド・アプリケーション・セキュリティ・サービス市場は、各顧客が同じ調達経路をたどることを要求することなく、異なる運用モデルに対応することができます。
アウトカムベースおよびコンサンプションベースサービスは2032年にかけてCAGR 14.68%で拡大すると予測されています。このモデルは、スタッフ時間や固定ツールバンドルではなく、作業単位または検証済みの結果にサービス料金を結びつけます。中小企業は、アプリケーションごと、スキャンごと、または是正済み脆弱性ごとの価格設定を使用して、大きな初期コミットメントを避けることができます。このアプローチは、以前は自己管理ツールに依存していたバイヤーにとってマネージドセキュリティ採用の障壁を下げることができます。また、クライアントが限定的な範囲から始めたい場合に販売サイクルを短縮することもできます。プロバイダーはデリバリーマージンを保護するためにトリアージ、報告、およびオンボーディングを自動化する必要があります。マネージド・アプリケーション・セキュリティ産業は、このモデルが拡大するにつれて価格設定と運用設計がより密接に結びつくようになると考えられます。
アプリケーション別:
AI対応アプリケーションが次の成長カテゴリを定義ウェブアプリケーションは2026年の収益の32.92%を占めました。公開向けウェブサイトとデジタルサービスは、定期的なテスト、APIセキュリティ、および脆弱性管理のカバレッジを必要とします。モバイルアプリケーションおよびAPIも、金融サービスおよび小売組織がデジタル顧客チャネルを拡大するにつれて実質的なニーズを示しています。クラウドネイティブアプリケーションは、コンテナ、レジストリ、マイクロサービス、および継続的インテグレーションパイプラインで機能するチェックを必要とします。レガシーおよびエンタープライズアプリケーションは、メンテナンスウィンドウとソースコードへのアクセスが制限される場合があるため、ハイブリッドテストアプローチを必要とします。これらの多様な技術条件によ、プロバイダーのサービス範囲が広がります。したがって、マネージド・アプリケーション・セキュリティ・サービス市場は、最新のソフトウェアと長年確立されたソフトウェアの両方をサポートする必要があります。
AI対応アプリケーションは2032年にかけてCAGR 14.22%で拡大すると予測されています。このカテゴリには、モデルポイズニング、プロンプトインジェクション、およびAIモデルとエージェントに関連する依存関係などのリスクが含まれます。従来の静的および動的テストツールは、すべてのAI固有のリスクに対処するように設計されていませんでした。CISAとNSAは2025年9月に19の国際サイバーセキュリティ組織とともにソフトウェア部品表に関する共同ガイダンスを発行しました。[2] このガイダンスは、ソフトウェアコンポーネントの透明性への継続的な注目を示しています。AIアセットと生成されたコードを従来のアプリケーション要素と並行して評価するプロバイダーは、より統合されたサービスを構築することができます。この機能は、企業がAI支援アプリケーションを本番環境に移行するにつれて関連性が高まります。
組織規模別:
中小企業の勢いがミッドマーケットデリバリーの経済性を試す大企業は2026年の収益の76.12%を占めました。そのアプリケーションポートフォリオ、規制上の露出、および予算は、歴史的により大規模なマネージドテストおよび脆弱性管理契約を支えてきました。多くの大企業は複数のクラウドにまたがって運用し、ウェブ、API、モバイル、およびレガシーシステムを維持しています。多くの場合、事業部門と地域全体にわたる継続的なカバレッジを必要とします。これにより、グローバルデリバリーとクライアントガバナンス能力を持つプロバイダーにとって実質的な収益基盤が生まれす。大企業はまた、内部の開発およびインシデント対応プロセスとの統合も必要としています。マネージド・アプリケーション・セキュリティ・サービス市場は、大規模なマルチアプリケーションプログラムのためにこの顧客グループに引き続き依存するでしょう。
中小企業は2032年にかけてCAGR 14.08%で拡大すると予測されています。サプライチェーン要件により、防衛業務に関連する企業を含む小規模な請負業者にセキュリティ義務が課される場合があります。コンサンプション価格設定と段階的なサービスバンドルにより、マネージドカバレッジの取得が容易になります。小規模な組織は、経験豊富な実務家において大規模な雇用主に常に匹敵することができないため、より厳しい人材課題に直面する場合があります。自動化されたオンボーディングと集中型サービスパッケージは、このグループに収益性高くサービスを提供するために重要です。これらの運用モデルを改善するプロバイダーは、エンタープライズ規模の契約に依存することなく、分散したバイヤーグループにリーチすることができます

エンドユーザー産業別:
エネルギー・ユーティリティがITとOTの融合で台頭BFSIは2026年の収益の24.76%を占めました。金融機関は、アプリケーション・セキュリティが規制監督と機密性の高い顧客データと密接に結びついているため、継続的なテストおよび報告要件に直面しています。PCI DSSテストの期待、欧州金融機関向けのDORA要件、およびニューヨークのサイバーセキュリティ規則がマネージドサービスへの需要を強化しています。情報技術・通信、ヘルスケア、小売・Eコマース、製造、および政府・防衛も需要に貢献しています。政府・防衛組織は、ゼロトラストプログラムとCMMC要件がサプライチェーン全体に拡大するにつれて活動を増やしています。マネージド・アプリケーション・セキュリティ・サービス市場は、セクター固有の義務に合わせることができるテスト、報告、およびガバナンスサービスを通じてこれらのセクターをサポートしています。
エネルギー・ユーティリティは2032年にかけてCAGR 14.16%で拡大すると予測されています。成長は、レガシーSCADAおよび産業制御システムソフトウェアをセキュリティプログラムに取り込む情報技術と運用技術の融合に関連しています。これらの環境では、可用性と安全性の制約が直接的な評価方法を制限する場合があるため、慎重なテストが必要になる場合があります。プロバイダーはビジネスシステムと運用システムの境界を理解する必要があります。NexusTekは2026年5月に、中堅エネルギー、石油・ガス、およびユーティリティオペレーター向けのマネージドITおよびサイバーセキュリティプラクティスを開始しました。このオファリングは、ITおよびOTセキュリティ、コンプライアンス対応、ハイブリッドクラウドインフラ、および仮想CIOサポートに焦点を当てていました。接続されたシステムが拡大し、内部チームが限られたままである中、エネルギーオペレーターは専門的なマネージドサポートを必要とする場合があります。
地域分析
北米マネージドアプリケーションセキュリティサービス市場
北米は2026年のマネージドアプリケーションセキュリティサービス市場シェアの43.28%を占めた。同地域は、厳格な規制環境とマネージドセキュリティプロバイダーおよびアプリケーションセキュリティ専門企業の成熟したエコシステムを兼ね備えている。金融サービス、連邦システム、防衛サプライヤー、プライバシー、越境データに関わる米国の要件が、継続的な保証に対する需要を形成している。カナダは、米国志向の慣行に準拠した金融サービスおよび重要インフラ組織からの需要に貢献している。メキシコの製造業基盤も、北米サプライチェーン上の義務に紐づくマネージドセキュリティ要件を生み出している。米国は、ウェブ、モバイル、API、クラウドネイティブ、およびAI対応アプリケーションをサポートできるプロバイダーが高度に集積している。
欧州マネージドアプリケーションセキュリティサービス市場
欧州は第2位の地域市場である。DORAは2025年1月に発効し、金融サービス分野における継続的な脆弱性キャン、テスト、および監査文書化への需要を高めた。[3] NIS2およびサイバーレジリエンス法も、セキュアなソフトウェア開発とソフトウェアコンポーネントの透明性への注目を後押ししている。ドイツ、英国、フランス、イタリア、スペインは、金融機関および重要インフラ事業者を擁する重要な需要拠点である。BearingPointは2026年にSBOM管理サービスを導入し、ソフトウェア透明性ワークフローをサイバーレジリエンス法の要件に適合させた。ロシアは、地域のマネージドサービス市場において構造的な制約を受けたままである。
アジア太平洋、南米、中東・アフリカのマネージドアプリケーションセキュリティサービス市場
アジア太平洋地域は2032年までに14.92%のCAGRで拡大すると予測されている。中国、インド、韓国、オーストラリア、日本は、クラウド導入の拡大、規制上の義務の増加、および経験豊富なセキュリティ人材の不足を抱えている。インドは国内需要を有する一方、同国のITサービス企業は他地域のクライアント向けにマネージドデリバリーを支援している。NTT DATAは2026年3月に日本でFinSOCを立ち上げ、銀行および保険機関向けに24時間体制のサイバーセキュリティ監視・対応支援を提供している。南米はブラジルの金融サービスセクターおよびアルゼンチンのテクノロジーセクターにおける活動を牽引力として、より小さな基盤から成長している。サウジアラビアおよびアラブ首長国連邦も、国家デジタル化プログラムによるクラウド導入の拡大に伴い長期的な需要を構築しつつあるが、アフリカはマネージドアプリケーションセキュリティの成熟度においてより初期段階にとどまっている。
競合環境
市場集中度
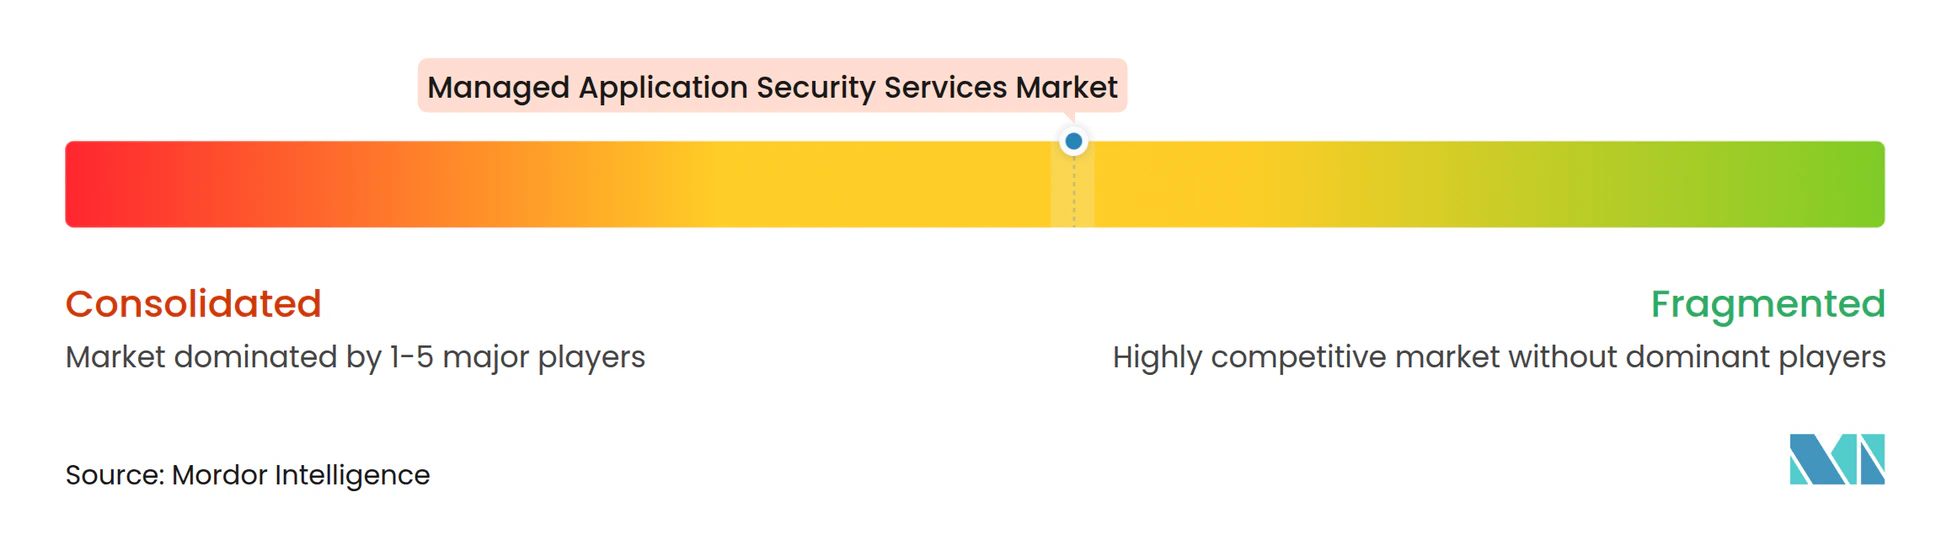
マネージド・アプリケーション・セキュリティ・サービス市場は適度に集中しています。Accenture、IBM、NTT DATA、Capgemini、TCS、およびHCL Technologiesは、グローバルデリバリー能力、既存のクライアント関係、およびより広範なデジタルサービスポートフォリオを通じて競争しています。Veracode、Checkmarx、Rapid7、Trustwave、Kroll、およびGuidePoint Securityは、アプリケーション・セキュリティの専門化と集中した技術能力を通じて競争しています。前者のグループは、より広範な変革エンゲージメントの中にアプリケーション・セキュリティ・サービスを組み込むことができます。専門家グループは、より大きな製品の深さを提供し、テストおよび是正ワクフローへの変更をより迅速に実施することで競争することができます。マネージド・アプリケーション・セキュリティ・サービス市場はまた、セキュリティの発見事項をクライアントの開発チームと調整できるプロバイダーにも報酬を与えます。したがって、競争にはスケールと技術的な焦点の両方が関わります。バイヤーは、デリバリーリーチ、セクター知識、必要なツール、およびセキュリティの発見事項をエンジニアリングチームと結びつける能力に基づいてプロバイダーを選択する場合があります。
パートナーシップと買収がプロバイダーの能力を形成しています。CrowdStrikeは2026年4月にAccenture、EY、IBM Cybersecurity Services、およびKrollとともにProject QuiltWorksを開始し、フロンティアAIモデルによって特定された本番コードの脆弱性を評価、優先順位付け、および是正しています。UltraViolet Cyberは2025年9月にBlack DuckのApplication Security Testingサービス事業を買収し、ペネトレーション・テスティング、レッドチーミング、脅威モデリング、クラウドおよびコンテナリスク評価、および安全な開発コンサルテングを追加しました。Veracodeは2026年1月にPackage Firewallを拡張し、悪意のあるパッケージが開発パイプラインに入る際にブロックするようにしました。これらの動きは、予防、AI関連の評価、およびより広範なマネージドデリバリー範囲への関心を反映しています。
マネージド・アプリケーション・セキュリティ・サービス市場は、中小企業デリバリーとAI対応アプリケーションの目的別評価に機会があります。小規模なバイヤーは、効率的なオンボーディング、明確な価格設定、および大企業のオーバーヘッドを持たないサービスパッケージを必要としています。AIアプリケーション評価は、従来のコードおよびAPIテストよりも成熟度が低いままです。IBMは、制御された環境でエンタープライズセキュリティテストにフロンティアAIモデルを適用するX-Force Advanced Proactive Securityを導入しました。Checkmarxはまた、本番環境のAIアセット、モデル、エージェント、およびAI-BOM要素を特定するAIサプライチェーン・セキュリティ機能を導入しました。
マネージド・アプリケーション・セキュリティ・サービス産業リーダー
-
Accenture plc
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
Verizon Communications Inc.
-
NTT DATA Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドアプリケーションセキュリティービス市場 このレポートでカバーされる企業
- Accenture plc
- International Business Machines Corporation
- Cisco Systems, Inc.
- Verizon Communications Inc.
- NTT DATA Corporation
- DXC Technology Company
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Fujitsu Limited
- Tata Consultancy Services Limited
- HCL Technologies Limited
- Rapid7, Inc.
- Trustwave Holdings, Inc.
- Secureworks Corp.
- Kroll, LLC
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Fortinet, Inc.
- CrowdStrike Holdings, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- GuidePoint Security LLC
- KPMG International Cooperative
最近の産業開発事情 マネージドアプリケーションセキュリティービス市場
- 2026年6月:OmicronとControlwareは、StationGuardの攻撃検出とControlwareのコンサルティング、統合、および24時間365日マネージドセキュリティオペレーションを組み合わせ、NIS2およびドイツエネルギー産業法のコンプライアンスのためにエネルギー施設およびグリッドオペレーター向けの統合OTおよびITセキュリティを提供するパートナーシップを発表しました。
- 2026年4月:CrowdStrikeは、OpenAIおよびAnthropicのフロンティアAIモデルによって発見された本番コードの脆弱性を継続的に評価、優先順位付け、および是正するために、Accenture、EY、IBM Cybersecurity Services、およびKrollとの業界全体のコアリションであるProject QuiltWorksを開始しました。このコアリションは同時に、フロンティアAI対応性・レジリエンスサービスという12ヶ月のサブスクリプションオファリングを開始し、AI駆動の脆弱性発見を取締役会レベルの報告を伴うマネージドエンゲージメントモデルとして確立しました。
- 2026年3月:NTT DATAは日本に金融セクター専用のサイバーセキュリティ監視施設であるFinSOCを開始し、銀行および保険クライアント間で共有される24時間の集中監視、サイバー攻撃検出、範囲特定、および是正サポートを提供し、小規模な金融機関がエンタープライズグレードのアプリケーション・セキュリティ・オペレーションにアクセスできる共有インフラモデルを示しました。
- 2026年3月:Checkmarxは、自律的なトリアージ・アシストおよび是正アシストエージェント、AIサプライチェーン・セキュリティ、AI SAST、およびAI機能向けDASTを組み込み、コード、オープンソース依存関係、およびAIアセット全体にわたる継続的なマシンスピードのガバナンスへと反応的なスキャンからシフトした、エージェンティック・アプリケーション・セキュリティのための刷新されたCheckmarx Oneプラットフォームを発表しました。
グローバル・マネージド・アプリケーション・セキュリティ・サービス市場レポートの範囲
マネージド・アプリケーション・セキュリティ・サービスは、アプリケーション・セキュリティ活動を専門のサードパーティプロバイダーにアウトソーシングすることを含みます。これらのサービスは、アプリケーションのライフサイクル全体を通じて、ウェブ、モバイル、クラウドベース、およびエンタープライズアプリケーション全体のセキュリティ脆弱性と脅威を特定、防止、検出、および対応するのに組織を支援します。
マネージド・アプリケーション・セキュリティ・サービス市場レポートは、サービスタイプ(マネージド・アプリケーション・セキュリティ・テスティング、マネージド・バルネラビリティ・アンド・エクスポージャー・マネジメント、マネージド・ペネトレーション・テスティング、マネージド・アプリケーシン・セキュリティ・プログラム・オペレーションズ、およびマネージド・コンプライアンス・レポーティング・アンド・是正アドバイザリー)、デリバリーモデル(フルマネージドサービス、コマネージドサービス、ライセンス・インクルーシブ・サービス、ブリング・ユア・オウン・ライセンス・サービス、およびアウトカムベースおよびコンサンプションベースサービス)、アプリケーション(ウェブアプリケーション、モバイルアプリケーション、アプリケーション・プログラミング・インターフェース、クラウドネイティブアプリケーション、レガシーおよびエンタープライズアプリケーション、およびAI対応アプリケーション)、組織規模(中小企業および大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・Eコマース、製造、政府・防衛、教育、プロフェッショナルサービス、エネルギー・ユーティリティ、およびその他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・アプリケーション・セキュリティ・テスティング |
| マネージド・バルネラビリティ・アンド・エクスポージャー・マネジメント |
| マネージド・ペネトレーション・テスティング |
| マネージド・アプリケーション・セキュリティ・プログラム・オペレーションズ |
| マネージド・コンプライアンス・レポーティング・アンド・是正アドバイザリー |
| フルマネージドサービス |
| コマネージドサービス |
| ライセンス・インクルーシブ・サービス |
| ブリング・ユア・オウン・ライセンス・サービス |
| アウトカムベースおよびコンサンプションベースサービス |
| ウェブアプリケーション |
| モバイルアプリケーション |
| アプリケーション・プログラミング・インターフェース |
| クラウドネイティブアプリケーション |
| レガシーおよびエンタープライズアプリケーション |
| AI対応アプリケーション |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・Eコマース |
| 製造 |
| 政府・防衛 |
| 教育 |
| プロフェッショナルサービス |
| エネルギー・ユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージド・アプリケーション・セキュリティ・テスティング | |
| マネージド・バルネラビリティ・アンド・エクスポージャー・マネジメント | ||
| マネージド・ペネトレーション・テスティング | ||
| マネージド・アプリケーション・セキュリティ・プログラム・オペレーションズ | ||
| マネージド・コンプライアンス・レポーティング・アンド・是正アドバイザリー | ||
| デリバリーモデル別 | フルマネージドサービス | |
| コマネージドサービス | ||
| ライセンス・インクルーシブ・サービス | ||
| ブリング・ユア・オウン・ライセンス・サービス | ||
| アウトカムベースおよびコンサンプションベースサービス | ||
| アプリケーション別 | ウェブアプリケーション | |
| モバイルアプリケーション | ||
| アプリケーション・プログラミング・インターフェース | ||
| クラウドネイティブアプリケーション | ||
| レガシーおよびエンタープライズアプリケーション | ||
| AI対応アプリケーション | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・Eコマース | ||
| 製造 | ||
| 政府・防衛 | ||
| 教育 | ||
| プロフェッショナルサービス | ||
| エネルギー・ユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド・アプリケーション・セキュリティ・サービス市場の規模はどのくらいですか?
マネージド・アプリケーション・セキュリティ・サービス市場は、2026年の44.1億米ドルから2032年までに95.8億米ドルへとCAGR 13.22%で増加すると予測されています。この予測は、アプリケーションの露出が拡大するにつれて継続的なテスト、ガバナンス、および是正調整への需要を反映しています。
マネージド・アプリケーション・セキュリティ・サービスへの需要を牽引しているものは何ですか?
継続的な規制義務、クラウドネイティブアーキテクチャ、APIの使用、およびアプリケーション・セキュリティ人材の不足が、専門的なマネージドデリバリーへの需要を高めています。マネージド・アプリケーション・セキュリティ・サービス市場は、すべての能力を内部で構築することなく定期的な保証を必要とする組織をサポートしています。
マネージド・アプリケーション・セキュリティ・サービスをリードするサービスタイプはどれですか?
マネージド・アプリケーション・セキュリティ・テスティングが2026年の収益シェア38.89%でリードしており、プログラム・オペレーションズはCAGR 14.37%で最も速く成長すると予測されています。プログラム・オペレーションズは、従来のテストデリバリーにガバナンス、報告、および是正追跡を追加します。
マネージド・アプリケーション・セキュリティ・サービスで最大の収益シェアを持つ地域はどこですか?
北米は2026年に43.28%の収益シェアでリードしており、規制の密度と成熟したセキュリティプロバイダーのエコシステムに支えられています。マネージド・アプリケーション・セキュリティ・サービス市場はまた、ヨーロッパとアジア太平洋における規制とクラウド採用活動を通じても成長しています。
マネージド・アプリケーション・セキュリティ・サービスで最も速成長している顧客グループはどれですか?
中小企業は、コンサンプション価格設定と自動化されたデリバリーが採用障壁を下げる中、2032年にかけてCAGR 14.08%で成長すると予測されています。これらのバイヤーは、専任のアプリケーション・セキュリティ専門家を採用または維持できない場合に、集中型サービスを使用する場合があります。
AI対応アプリケーションがアプリケーション・セキュリティプロバイダーにとって重要な理由は何ですか?
AI対応アプリケーションは2032年にかけてCAGR 14.22%で成長すると予測されており、生成されたコード、プロンプトインジェクション、モデル、エージェント、およびソフトウェア依存関係に関わるリスクをもたらします。マネージド・アプリケーション・セキュリティ・サービス市場は、これらのアプリケーションが本番環境に移行するにつれて専門的な評価手法を必要としています。