
Marktgröße und Marktanteil für verwaltete Anwendungssicherheitsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
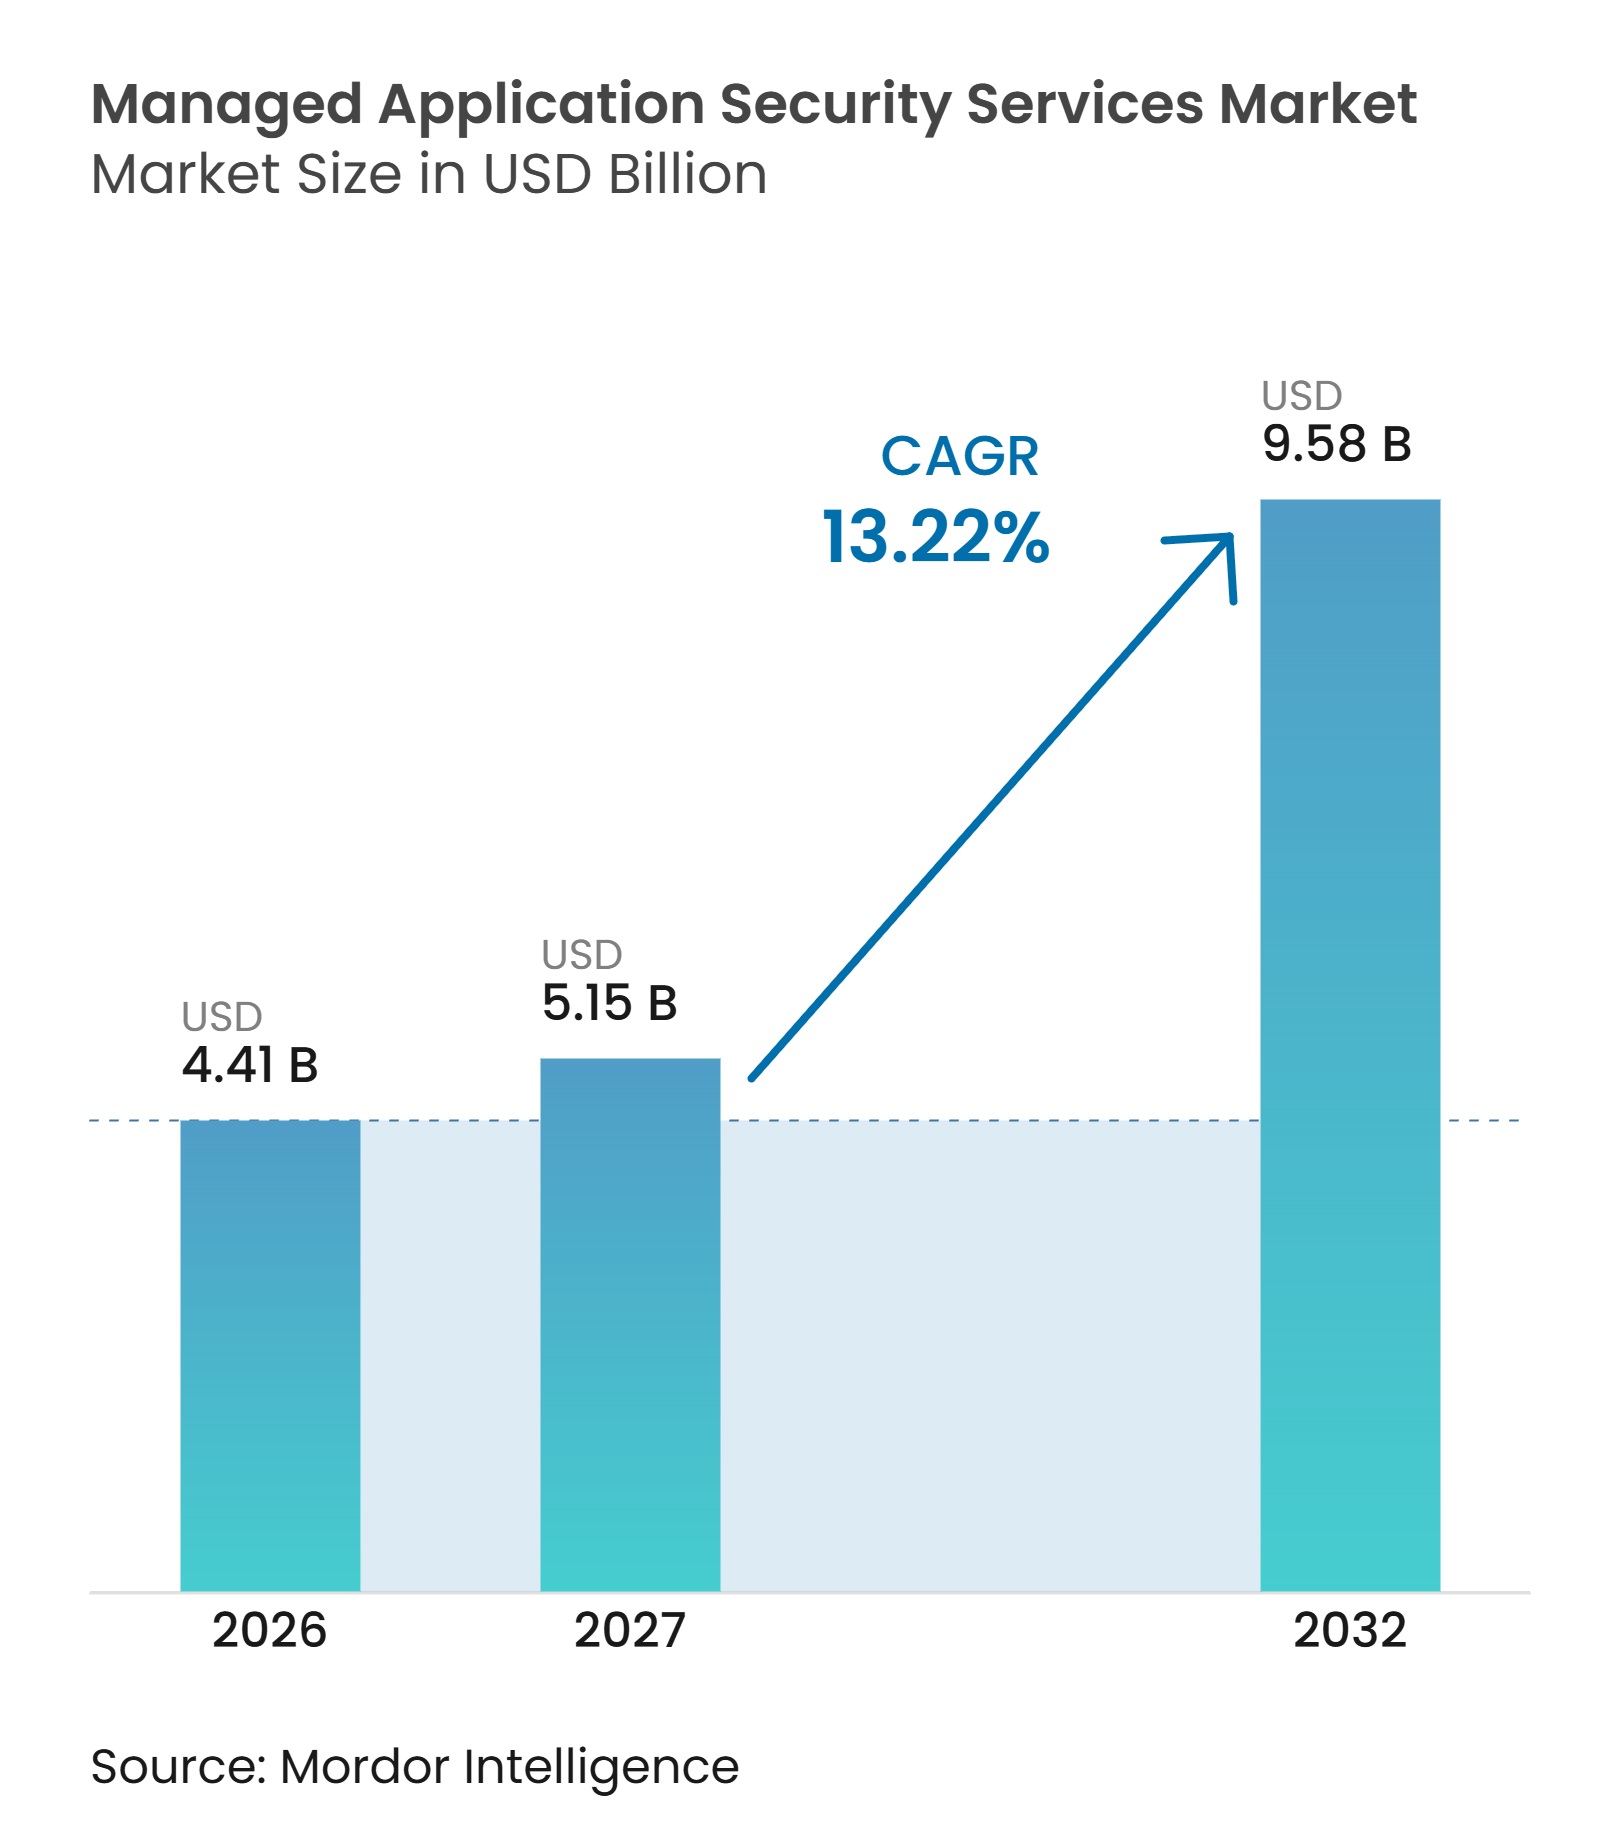
| Marktgröße (2027) | 5.15 Milliarden US-Dollar |
| Marktgröße (2032) | 9.58 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.22 % |
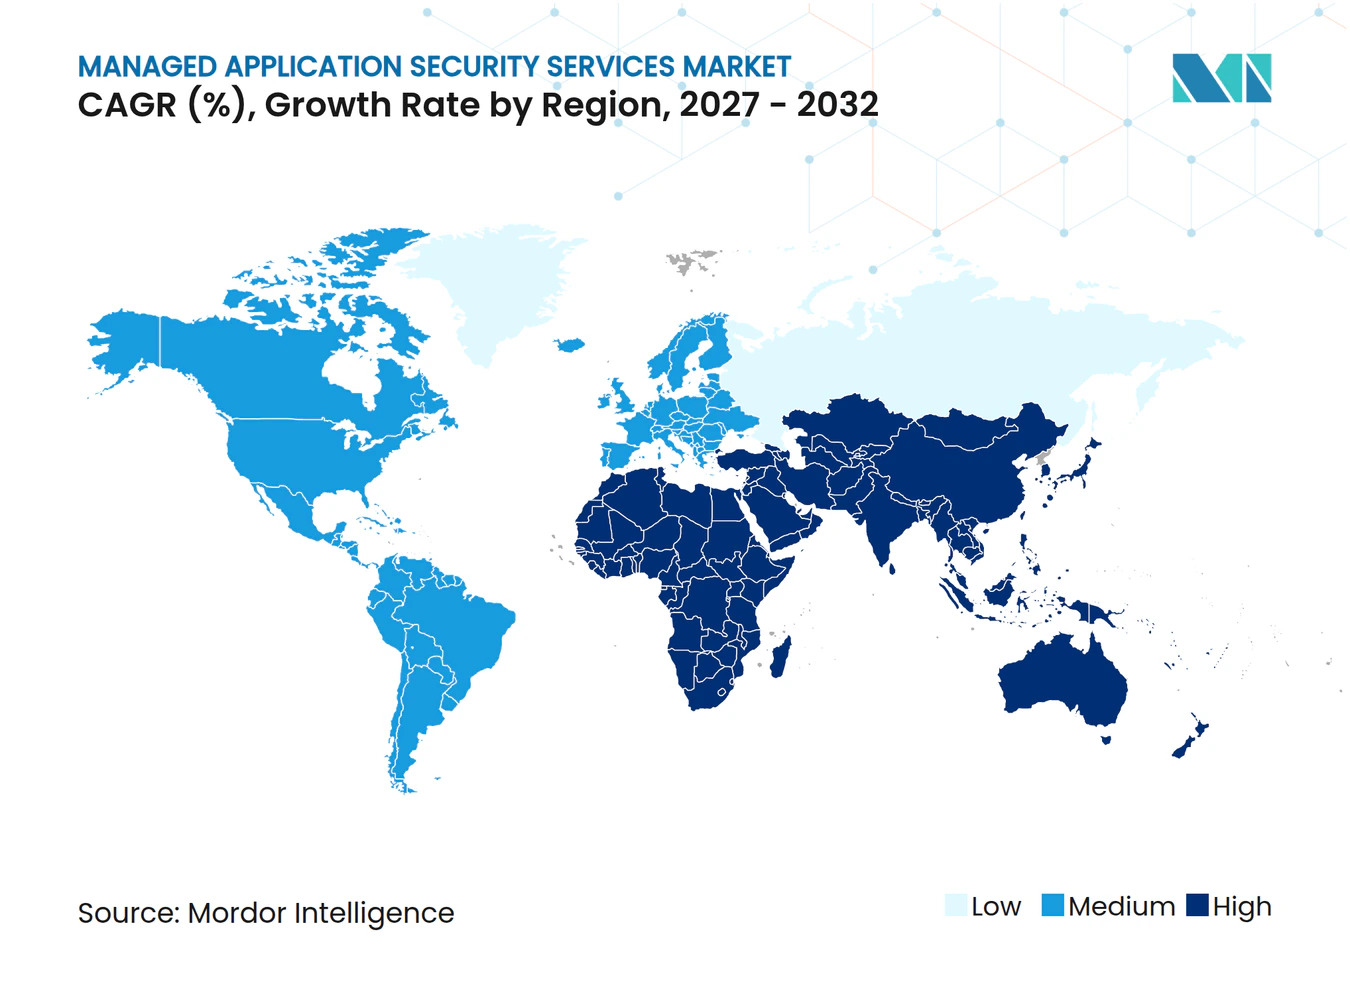
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Anwendungssicherheitsdienste von Mordor Intelligence
Die Marktgröße für verwaltete Anwendungssicherheitsdienste soll von 4,41 Milliarden USD im Jahr 2026 auf 9,58 Milliarden USD bis 2032 anwachsen, mit einem CAGR von 13,22 % von 2027 bis 2032. Anwendungsschichten sind zu einem zentralen Angriffspunkt geworden, da Unternehmen auf web-, mobil-, cloud-native und API-gestützte Software angewiesen sind. Der Markt für verwaltete Anwendungssicherheitsdienste profitiert von einer Abkehr von isolierten Testengagements hin zu kontinuierlicher Absicherung, Governance und Nachverfolgung von Behebungsmaßnahmen. Regulatorische Anforderungen, Änderungen der Cloud-Architektur und der Mangel an erfahrenem Sicherheitspersonal erhöhen den Bedarf an spezialisierter Bereitstellung. Anbieter reagieren mit verwalteten Diensten, die Sicherheitsbefunde mit Entwicklungsworkflows verknüpfen, obwohl grenzüberschreitende Datenschutzregeln und Einschränkungen beim Zugriff auf Quellcode eine einheitliche Dienstleistungserbringung erschweren können.
Wichtigste Erkenntnisse des Berichts
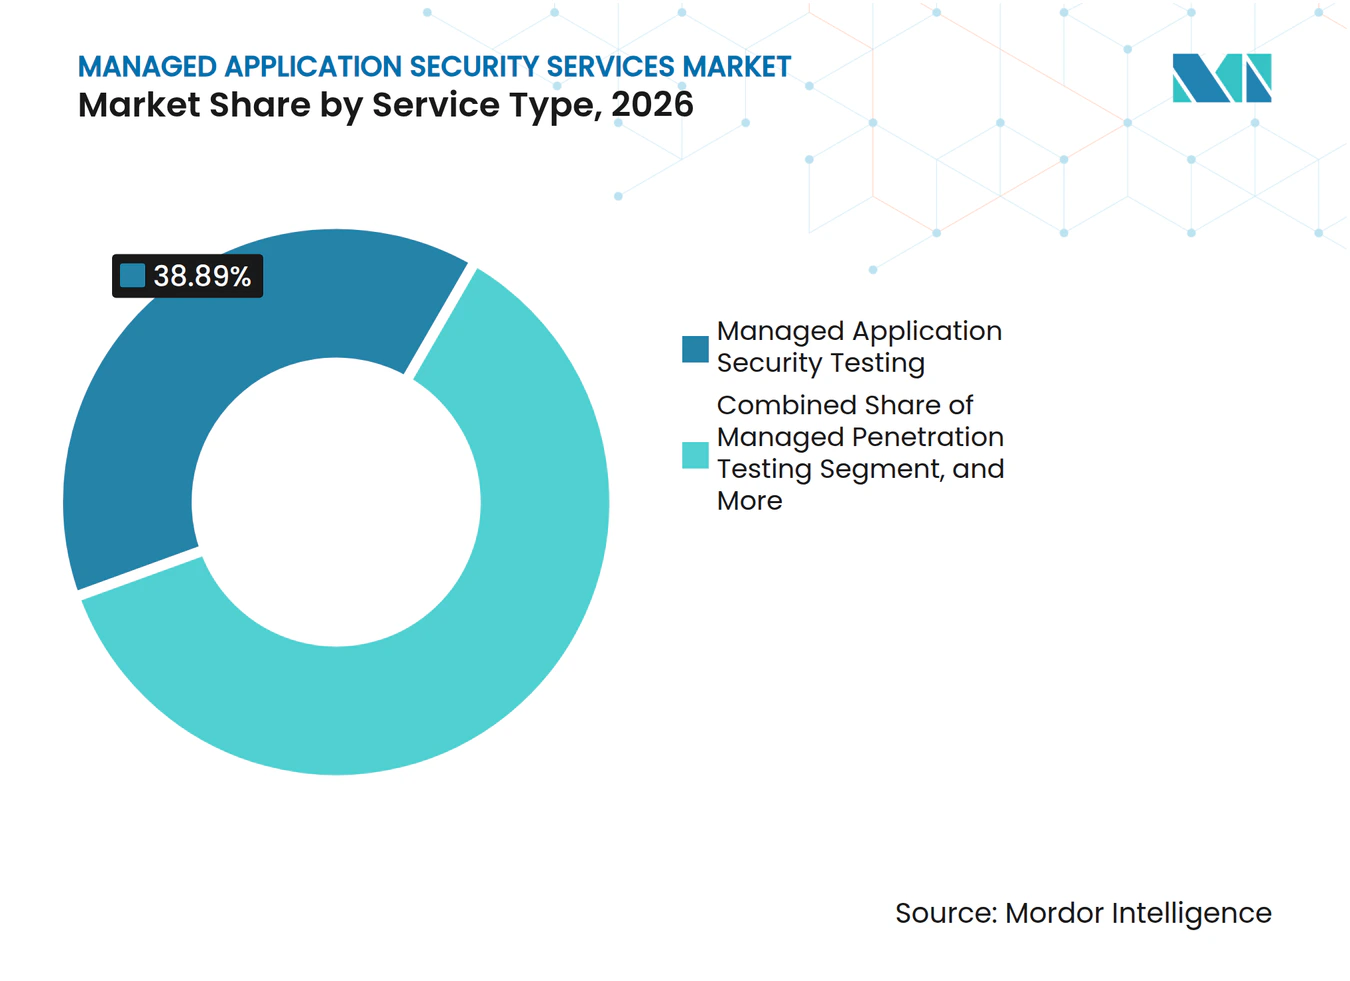
- Nach Servicetyp hielt verwaltetes Testen der Anwendungssicherheit im Jahr 2026 einen Marktanteil von 38,89 % am Markt für verwaltete Anwendungssicherheitsdienste, während der Betrieb verwalteter Anwendungssicherheitsprogramme bis 2032 voraussichtlich mit einem CAGR von 14,37 % wachsen wird.
- Nach Bereitstellungsmodell hielt vollständig verwaltete Dienste im Jahr 2026 einen Umsatzanteil von 32,26 %, während ergebnis- und verbrauchsbasierte Dienste bis 2032 voraussichtlich mit einem CAGR von 14,68 % wachsen werden.
- Nach Anwendung entfielen im Jahr 2026 32,92 % des Umsatzes auf Webanwendungen, während KI-gestützte Anwendungen bis 2032 voraussichtlich mit einem CAGR von 14,22 % wachsen werden.
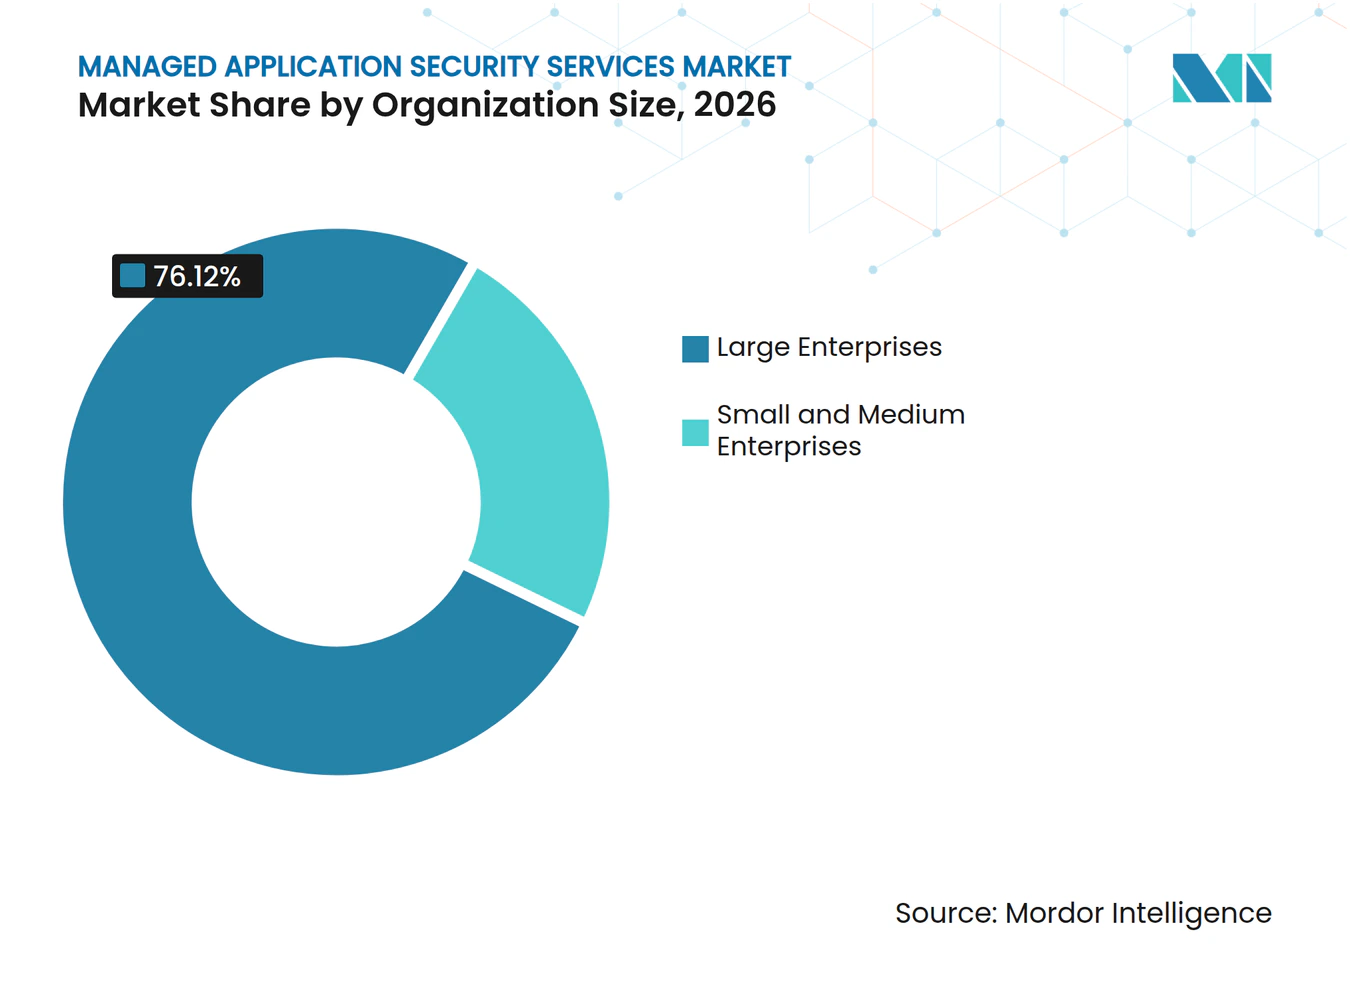
- Nach Unternehmensgröße entfielen im Jahr 2026 76,12 % des Umsatzes auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 14,08 % wachsen werden.
- Nach Endnutzerbranche entfielen im Jahr 2026 24,76 % des Umsatzes auf BFSI, während Energie und Versorgungsunternehmen bis 2032 voraussichtlich mit einem CAGR von 14,16 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 43,28 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 14,92 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigender regulatorischer und prüfungsbezogener Bedarf an kontinuierlicher Anwendungsabsicherung | +2.3% | Global | Kurzfristig (≤ 2 Jahre) |
| Beschleunigte Einführung von Cloud-nativen Architekturen, APIs und Microservices | +2.1% | Global | Mittelfristig (2–4 Jahre) |
| Anhaltender Fachkräftemangel im Bereich Anwendungssicherheit | +2.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der KI-gestützten Softwareentwicklung | +1.8% | Global, mit Schwerpunkt in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verwaltete Validierung von Geschäftslogik- und API-Risiken | +1.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Automatisierung von Sicherheitsnachweisen in verteilten Software-Lieferketten | +1.2% | Global, mit frühen Gewinnen in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigender regulatorischer und prüfungsbezogener Bedarf an kontinuierlicher Anwendungsabsicherung
Regulatorische Verpflichtungen verlagern die Anwendungsabsicherung von einer periodischen Tätigkeit zu einer laufenden Betriebsanforderung. Der Markt für verwaltete Anwendungssicherheitsdienste gewinnt an Unterstützung, wenn Unternehmen Nachweise benötigen, dass Scans, Tests und Problemmanagement konsistent durchgeführt werden. Der Digital Operational Resilience Act der Europäischen Union trat im Januar 2025 in Kraft und verpflichtet betroffene Finanzinstitute, mindestens alle 3 Jahre bedrohungsgesteuerte Penetrationstests durchzuführen. Die technischen Standards verlangen außerdem wöchentliche Schwachstellenscans für IKT-Assets, die kritische oder wichtige Funktionen unterstützen. Diese Anforderungen machen einen jährlichen Testzyklus für viele betroffene Unternehmen unzureichend. Dienstleister können Kunden dabei helfen, den von Regulierungsbehörden erwarteten Testzyklus, die Dokumentation und die Berichterstattung aufrechtzuerhalten.
Beschleunigte Einführung von Cloud-nativen Architekturen, APIs und Microservices
Cloud-natives Design erhöht die Anzahl der Anwendungskomponenten, die Teams absichern müssen. Microservices, APIs, Container und Continuous-Delivery-Pipelines schaffen mehr Möglichkeiten für das Scheitern von Authentifizierung, Autorisierung und Eingabevalidierung. NIST aktualisierte SP 800-228 im März 2026, um den API-Schutz in Cloud-nativen Systemen zu adressieren, und empfiehlt risikobasierte Kontrollen sowohl in der Vor-Laufzeit- als auch in der Laufzeitphase.[1] Der Markt für verwaltete Anwendungssicherheitsdienste profitiert daher von der Nachfrage nach kontinuierlicher Abdeckung anstelle gelegentlicher Code-Scans. Erkennung und Reaktion auf Anwendungsbedrohungen zur Laufzeit können Einblicke in Probleme bieten, die in der Entwicklung oder beim Testen nicht auftreten. IBM Consulting und Contrast Security haben ihre Zusammenarbeit im Oktober 2025 ausgeweitet, um Erkennungs- und Reaktionsfähigkeiten für Anwendungen in Anwendungssicherheitsdienste zu integrieren.
Anhaltender Fachkräftemangel im Bereich Anwendungssicherheit
Stellen im Bereich Anwendungssicherheit erfordern Kenntnisse sowohl in Sicherheitsmethoden als auch in Softwareentwicklungspraktiken. ISC2 berichtete im April 2026, dass 95 % der Unternehmen mindestens einen Bedarf an Cybersicherheitsfähigkeiten hatten und 59 % ihre Lücken als kritisch oder erheblich beschrieben. KI- und Cloud-Sicherheit gehörten zu den technischen Bereichen, die Personalverantwortliche als schwer zu besetzen empfanden. Fortinet berichtete, dass 56 % der IT-Führungskräfte Fachkräftemangel im Bereich Cybersicherheit mit Sicherheitsverletzungen in Verbindung brachten, während 60 % KI-bezogene Cybersicherheitserfahrung als ihre größte Herausforderung bei der Personalgewinnung nannten. Der Markt für verwaltete Anwendungssicherheitsdienste bietet Unternehmen eine Möglichkeit, spezialisierte Fähigkeiten zu nutzen, ohne ein großes internes Team aufzubauen. Dieser Bedarf ist besonders stark ausgeprägt, wenn Entwicklungsteams für die Behebung verantwortlich sind, aber keine dedizierten Sicherheitsingenieure haben.
Ausweitung der KI-gestützten Softwareentwicklung
KI-gestützte Entwicklung fügt Code in einem Tempo hinzu, das etablierte Überprüfungspraktiken übersteigen kann. Eine empirische Studie aus dem Jahr 2025 in ACM Transactions on Software Engineering and Methodology fand Sicherheitsschwächen in 29,5 % der bewerteten Python- und 24,2 % der bewerteten JavaScript-GitHub-Copilot-Code-Snippets. Die Schwächen umfassten 43 CWE-Kategorien und enthielten 8 Einträge aus den CWE Top 25 von 2023. Unternehmen benötigen außerdem Kontrollen über den Modellzugriff, Prompt-Injection und die Exposition der KI-Lieferkette in Anwendungen, die KI-Komponenten verwenden. Checkmarx berichtete im Jahr 2026, dass über 60 % des Unternehmenscodes von KI geschrieben wird, während nur 18 % der Unternehmen formelle Governance-Richtlinien für diese Verschiebung haben. Der Markt für verwaltete Anwendungssicherheitsdienste kann diese Lücke durch Bewertungsmethoden schließen, die generierten Code, Modelle, Agenten und verbundene Softwarekomponenten untersuchen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Tool-Wildwuchs und Risiko der Alarmmüdigkeit | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Einschränkungen durch Datensouveränität und Zugriff auf Quellcode | -1.1% | Europa, asiatisch-pazifischer Raum und Naher Osten | Mittelfristig (2–4 Jahre) |
| Budgetwettbewerb mit übergeordneten Cybersicherheitsprioritäten | -0.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Lücken bei der kundenseitigen Verantwortung für Behebungsmaßnahmen | -0.5% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Tool-Wildwuchs und Risiko der Alarmmüdigkeit
Unternehmen verwenden häufig mehrere Sicherheitstools, die ähnliche Befunde melden. Dies erhöht den Aufwand für verwaltete Anbieter, die Ergebnisse integrieren, vergleichen und priorisieren müssen, bevor ein Kunde handeln kann. Black Duck berichtete im Oktober 2025, dass über 71 % der befragten Software- und Sicherheitsfachleute einen erheblichen Teil der Sicherheitswarnungen als Rauschen betrachteten. Der Markt für verwaltete Anwendungssicherheitsdienste kann eingeschränkt werden, wenn Verträge das Warnungsvolumen statt der verifizierten Risikominderung belohnen. Verwaltungsschichten für die Anwendungssicherheitslage können Duplikate reduzieren, aber die Integration über verschiedene Kundenwerkzeugsets hinweg bleibt schwierig.
Einschränkungen durch Datensouveränität und Zugriff auf Quellcode
Datenlokalisierungsregeln können einschränken, wo Anbieter Telemetriedaten aus Kundenanwendungen speichern oder verarbeiten. Der Zugriff auf Quellcode kann auch in Verteidigungs-, Finanzdienstleistungs- und Gesundheitsumgebungen eingeschränkt sein. Diese Einschränkungen verringern das Ausmaß, in dem ein Anbieter statische Analyse, Bedrohungsmodellierung oder zentralisiertes Fallmanagement aus einer anderen Jurisdiktion anwenden kann. Der Markt für verwaltete Anwendungssicherheitsdienste benötigt Servicemodelle, die lokale Bereitstellung, datenschutzfähige Tools und vom Kunden genehmigte Zugriffskontrollen unterstützen. Das Problem ist eine rechtliche und betriebliche Einschränkung und kein einfaches Problem des Kundenbewusstseins. Anbieter, die lokale Anforderungen nicht erfüllen können, müssen möglicherweise den Serviceumfang einschränken oder auf regionale Bereitstellungspartner zurückgreifen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Programmbetrieb gewinnt gegenüber testorientierten Modellen an BodenVerwaltetes Testen der Anwendungssicherheit machte im Jahr 2026 38,89 % des Umsatzes aus. Seine Position spiegelt die langjährige Nutzung von Schwachstellenscans und Penetrationstests als zentrale Sicherheitskäufe wider. Verwaltete Penetrationstests sowie verwaltetes Schwachstellen- und Expositionsmanagement bleiben ebenfalls wichtige Bestandteile von Unternehmenssicherheitsprogrammen. Diese Dienste helfen Unternehmen, Schwachstellen in Anwendungen und unterstützenden Umgebungen zu lokalisieren. Testorientierte Engagements bleiben relevant, da die meisten Unternehmen eine regelmäßige unabhängige Validierung benötigen. Sie können auch einen praktischen Einstiegspunkt für Kunden bieten, die beginnen, Anwendungssicherheitsarbeit auszulagern. Der Markt für verwaltete Anwendungssicherheitsdienste ist weiterhin auf diese etablierte Nachfragebasis angewiesen.
Der Betrieb verwalteter Anwendungssicherheitsprogramme soll bis 2032 mit einem CAGR von 14,37 % wachsen. Dieser Servicetyp geht über das Auffinden von Schwachstellen hinaus und umfasst Governance, Nachverfolgung von Behebungsmaßnahmen, Berichterstattung und Koordination mit Kundenteams. Die Verschiebung spiegelt den Bedarf an kontinuierlicher Aufsicht wider, da regulatorische Verpflichtungen und Software-Releases häufiger werden. Verwaltete Compliance, Berichterstattung und Beratung zur Behebung gewinnen ebenfalls an Relevanz, wenn Prüfungsnachweise aktuell sein müssen. Checkmarx stellte im März 2026 eine neu gestaltete Checkmarx-One-Plattform mit Triage-Assist- und Remediation-Assist-Agenten vor, die programmweite Sicherheits-Workflows unterstützen.



Nach Bereitstellungsmodell:
Verbrauchsbasierte Preisgestaltung verändert die Käufer-Anbieter-BeziehungenVollständig verwaltete Dienste hielten im Jahr 2026 einen Umsatzanteil von 32,26 %. Dieses Modell spricht Unternehmen an, die eine vollständig ausgelagerte Bereitstellung unter definierten Serviceniveaus und Jahresverträgen wünschen. Es eignet sich für größere Unternehmen mit etablierten Anbieter-Governance-Prozessen und umfangreichen Anwendungsportfolios. Co-verwaltete Dienste unterstützen Kunden, die interne Sicherheitsteams behalten, aber Hilfe beim täglichen Betrieb benötigen. Lizenzinklusive Dienste kombinieren Software und Bereitstellung in einem einzigen Vertrag. Diese Optionen ermöglichen es dem Markt für verwaltete Anwendungssicherheitsdienste, verschiedene Betriebsmodelle zu bedienen, ohne dass jeder Kunde denselben Beschaffungsweg einschlagen muss.
Ergebnis- und verbrauchsbasierte Dienste sollen bis 2032 mit einem CAGR von 14,68 % wachsen. Das Modell verknüpft Servicegebühren mit Arbeitseinheiten oder verifizierten Ergebnissen statt mit Mitarbeiterstunden oder einem festen Tool-Paket. Kleine und mittlere Unternehmen können eine Preisgestaltung pro Anwendung, pro Scan oder pro behobener Schwachstelle nutzen, um große anfängliche Verpflichtungen zu vermeiden. Dieser Ansatz kann die Hürde für die Einführung verwalteter Sicherheit für Käufer senken, die bisher auf selbstverwaltete Tools angewiesen waren. Er kann auch Verkaufszyklen verkürzen, wenn ein Kunde mit einem begrenzten Umfang beginnen möchte. Anbieter müssen Triage, Berichterstattung und Onboarding automatisieren, um die Bereitstellungsmargen zu schützen. Die Branche der verwalteten Anwendungssicherheitsdienste wird wahrscheinlich erleben, dass Preisgestaltung und Betriebsdesign enger miteinander verbunden werden, wenn sich dieses Modell ausweitet.
Nach Anwendung:
KI-gestützte Anwendungen definieren die nächste WachstumskategorieWebanwendungen machten im Jahr 2026 32,92 % des Umsatzes aus. Öffentlich zugängliche Websites und digitale Dienste erfordern Abdeckung für wiederkehrende Tests, API-Sicherheit und Schwachstellenmanagement. Mobile Anwendungen und APIs stellen ebenfalls erhebliche Anforderungen dar, da Finanzdienstleistungs- und Einzelhandelsunternehmen digitale Kundenkanäle ausbauen. Cloud-native Anwendungen erfordern Prüfungen, die mit Containern, Registries, Microservices und Continuous-Integration-Pipelines funktionieren. Legacy- und Unternehmensanwendungen erfordern hybride Testansätze, da Wartungsfenster und der Zugriff auf Quellcode eingeschränkt sein können. Diese unterschiedlichen technischen Bedingungen erweitern den Umfang der Dienste für Anbieter. Der Markt für verwaltete Anwendungssicherheitsdienste muss daher sowohl moderne als auch langjährig etablierte Software-Bestände unterstützen.
KI-gestützte Anwendungen sollen bis 2032 mit einem CAGR von 14,22 % wachsen. Die Kategorie umfasst Risiken wie Modellvergiftung, Prompt-Injection und Abhängigkeiten, die mit KI-Modellen und -Agenten verbunden sind. Herkömmliche statische und dynamische Testtools wurden nicht entwickelt, um jedes KI-spezifische Risiko zu adressieren. CISA und NSA veröffentlichten im September 2025 gemeinsam mit 19 internationalen Cybersicherheitsorganisationen Leitlinien zu Software-Stücklisten.[2] Die Leitlinien signalisieren einen anhaltenden Fokus auf Transparenz bei Softwarekomponenten. Anbieter, die KI-Assets und generierten Code neben herkömmlichen Anwendungselementen bewerten, können einen integrierteren Dienst schaffen. Diese Fähigkeit ist relevant, da Unternehmen KI-gestützte Anwendungen in die Produktion überführen.
Nach Unternehmensgröße:
KMU-Dynamik testet die Wirtschaftlichkeit der Bereitstellung im mittleren MarktsegmentGroßunternehmen machten im Jahr 2026 76,12 % des Umsatzes aus. Ihre Anwendungsportfolios, regulatorische Exposition und Budgets haben historisch gesehen größere verwaltete Test- und Schwachstellenmanagementverträge unterstützt. Viele Großunternehmen betreiben mehrere Clouds und unterhalten Web-, API-, Mobil- und Legacy-Systeme. Sie benötigen häufig eine kontinuierliche Abdeckung über Geschäftsbereiche und Regionen hinweg. Dies schafft eine erhebliche Umsatzbasis für Anbieter mit globaler Bereitstellungs- und Kunden-Governance-Kapazität. Großunternehmen benötigen auch die Integration mit internen Entwicklungs- und Incident-Response-Prozessen. Der Markt für verwaltete Anwendungssicherheitsdienste wird weiterhin auf diese Kundengruppe für große Multi-Anwendungsprogramme angewiesen sein.
Kleine und mittlere Unternehmen sollen bis 2032 mit einem CAGR von 14,08 % wachsen. Anforderungen der Lieferkette können Sicherheitsverpflichtungen auf kleinere Auftragnehmer übertragen, einschließlich Unternehmen, die mit Verteidigungsaufträgen verbunden sind. Verbrauchspreisgestaltung und abgestufte Servicepakete können die Einführung verwalteter Abdeckung erleichtern. Kleinere Unternehmen können vor einer schärferen Talentherausforderung stehen, da sie erfahrenen Praktikern nicht immer mit größeren Arbeitgebern mithalten können. Automatisiertes Onboarding und fokussierte Servicepakete sind wichtig, um diese Gruppe profitabel zu bedienen. Anbieter, die diese Betriebsmodelle verbessern, können eine fragmentierte Käufergruppe erreichen, ohne auf Verträge im Unternehmensmaßstab angewiesen zu sein.

Nach Endnutzerbranche:
Energie und Versorgungsunternehmen gewinnen durch IT- und OT-KonvergenzBFSI machte im Jahr 2026 24,76 % des Umsatzes aus. Finanzinstitute sehen sich laufenden Test- und Berichtspflichten gegenüber, da Anwendungssicherheit eng mit der regulatorischen Aufsicht und sensiblen Kundendaten verknüpft ist. PCI-DSS-Testanforderungen, DORA-Anforderungen für europäische Finanzinstitute und New Yorker Cybersicherheitsregeln verstärken die Nachfrage nach verwalteten Diensten. Informationstechnologie und Telekommunikation, Gesundheitswesen, Einzel- und E-Commerce, Fertigung sowie Regierung und Verteidigung tragen ebenfalls zur Nachfrage bei. Regierungs- und Verteidigungsorganisationen steigern ihre Aktivitäten, da Zero-Trust-Programme und CMMC-Anforderungen sich durch Lieferketten ausbreiten. Der Markt für verwaltete Anwendungssicherheitsdienste unterstützt diese Sektoren durch Test-, Berichterstattungs- und Governance-Dienste, die auf sektorspezifische Verpflichtungen abgestimmt werden können.
Energie und Versorgungsunternehmen sollen bis 2032 mit einem CAGR von 14,16 % wachsen. Das Wachstum ist mit der Konvergenz von Informationstechnologie und Betriebstechnologie verbunden, die Legacy-SCADA- und industrielle Steuerungssystemsoftware in Sicherheitsprogramme einbringt. Diese Umgebungen können sorgfältige Tests erfordern, da Verfügbarkeits- und Sicherheitsbeschränkungen direkte Bewertungsmethoden einschränken können. Anbieter müssen die Grenze zwischen Geschäftssystemen und Betriebssystemen verstehen. NexusTek startete im Mai 2026 eine verwaltete IT- und Cybersicherheitspraxis für mittelständische Energie-, Öl- und Gas- sowie Versorgungsunternehmen. Das Angebot konzentrierte sich auf IT- und OT-Sicherheit, Compliance-Bereitschaft, hybride Cloud-Infrastruktur und virtuellen CIO-Support. Energiebetreiber benötigen möglicherweise spezialisierte verwaltete Unterstützung, da vernetzte Systeme expandieren und interne Teams begrenzt bleiben.
Geografische Analyse
Markt für verwaltete Anwendungssicherheitsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 43,28 % am Markt für verwaltete Anwendungssicherheitsdienste. Die Region verbindet eine dichte Regulierungsdichte mit einem ausgereiften Ökosystem aus Anbietern verwalteter Sicherheitsdienste und Spezialisten für Anwendungssicherheit. US-amerikanische Anforderungen im Bereich Finanzdienstleistungen, Bundessysteme, Verteidigungslieferanten, Datenschutz und grenzüberschreitender Datenverkehr prägen die Nachfrage nach kontinuierlicher Absicherung. Kanada trägt zur Nachfrage von Finanzdienstleistungsunternehmen und Betreibern kritischer Infrastrukturen bei, die sich an US-amerikanischen Praktiken orientieren. Die mexikanische Fertigungsbasis schafft ebenfalls Anforderungen an verwaltete Sicherheitsdienste, die mit den Verpflichtungen der nordamerikanischen Lieferkette verbunden sind. Die Vereinigten Staaten verfügen über eine hohe Konzentration von Anbietern, die Web-, Mobile-, API-, Cloud-native und KI-gestützte Anwendungen unterstützen können.
Markt für verwaltete Anwendungssicherheitsdienste in Europa
Europa ist der zweitgrößte regionale Markt. DORA trat im Januar 2025 in Kraft und hat die Nachfrage nach kontinuierlichem Schwachstellen-Scanning, Tests und Prüfdokumentation im Finanzdienstleistungssektor erhöht.[3] NIS2 und der Cyber Resilience Act unterstützen ebenfalls die Aufmerksamkeit für sichere Softwareentwicklung und Transparenz bei Softwarekomponenten. Deutschland, das Vereinigte Königreich, Frankreich, Italien und Spanien sind wichtige Nachfragezentren aufgrund ihrer Finanzinstitute und Betreiber kritischer Infrastrukturen. BearingPoint führte im Jahr 2026 SBOM Management Services ein, um Arbeitsabläufe zur Software-Transparenz mit den Anforderungen des Cyber Resilience Act in Einklang zu bringen. Russland bleibt innerhalb der regionalen Landschaft für verwaltete Dienste strukturell eingeschränkt.
Markt für verwaltete Anwendungssicherheitsdienste in APAC, Südamerika und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 14,92 % wachsen. China, Indien, Südkorea, Australien und Japan verbinden Cloud-Adoption, wachsende regulatorische Verpflichtungen und einen Mangel an erfahrenem Sicherheitspersonal. Indien verfügt über eine inländische Nachfrage, während seine IT-Dienstleistungsunternehmen die verwaltete Bereitstellung für Kunden in anderen Regionen unterstützen. NTT DATA führte im März 2026 in Japan FinSOC ein, um Banken und Versicherungsunternehmen rund um die Uhr Cybersicherheitsüberwachung und Reaktionsunterstützung zu bieten. Südamerika wächst von einer kleineren Basis aus, angeführt von Aktivitäten im Finanzdienstleistungssektor Brasiliens und im Technologiesektor Argentiniens. Saudi-Arabien und die Vereinigten Arabischen Emirate bauen ebenfalls eine langfristige Nachfrage auf, da nationale Digitalisierungsprogramme die Cloud-Adoption steigern, während Afrika sich noch in einem früheren Stadium der Reife im Bereich verwalteter Anwendungssicherheit befindet.
Wettbewerbslandschaft
Marktkonzentration
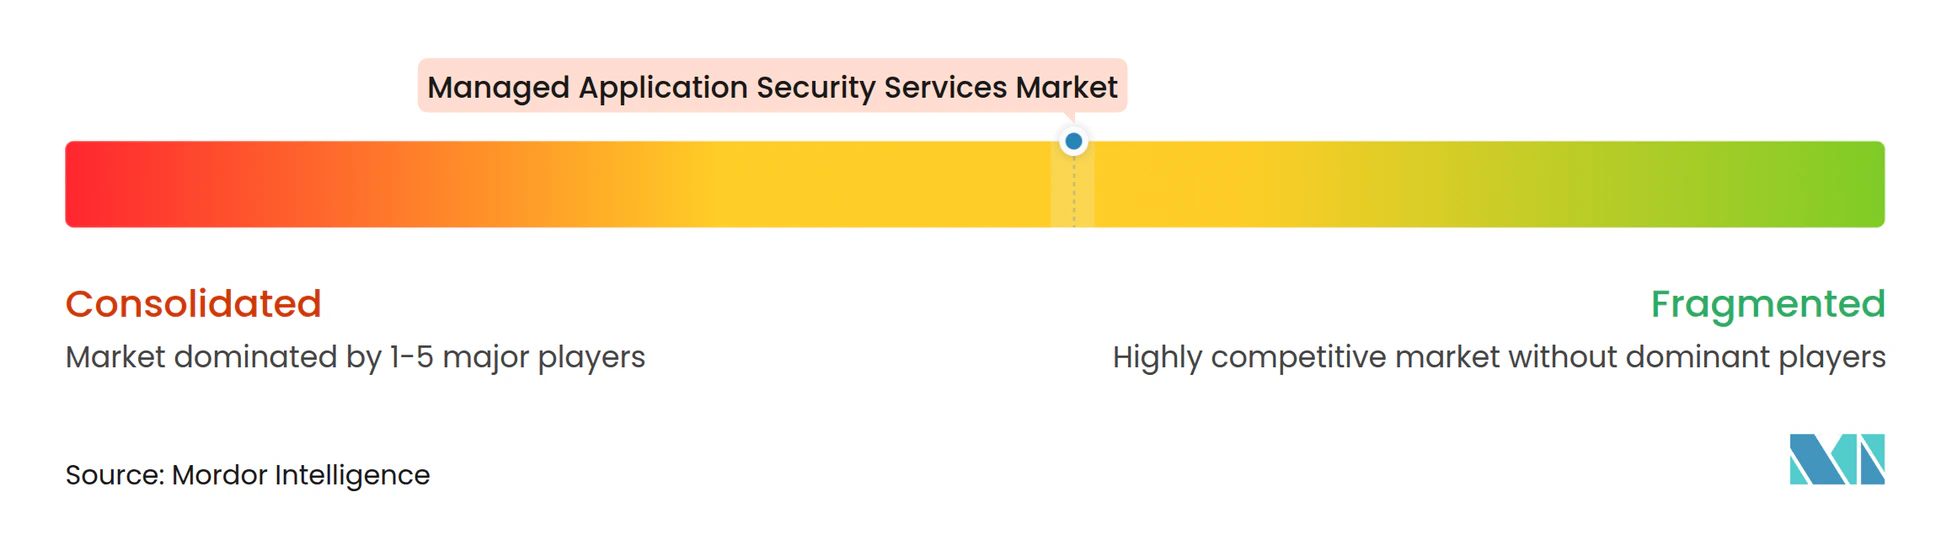
Der Markt für verwaltete Anwendungssicherheitsdienste ist mäßig konzentriert. Accenture, IBM, NTT DATA, Capgemini, TCS und HCL Technologies konkurrieren durch globale Bereitstellungskapazität, bestehende Kundenbeziehungen und breitere digitale Serviceportfolios. Veracode, Checkmarx, Rapid7, Trustwave, Kroll und GuidePoint Security konkurrieren durch Spezialisierung auf Anwendungssicherheit und fokussierte Technologiefähigkeiten. Die erste Gruppe kann Anwendungssicherheitsdienste in umfassendere Transformationsengagements einbetten. Die Spezialistengruppe kann durch größere Produkttiefe und schnellere Implementierung von Änderungen an Test- und Behebungs-Workflows konkurrieren. Der Markt für verwaltete Anwendungssicherheitsdienste belohnt auch Anbieter, die Sicherheitsbefunde mit den Entwicklungsteams der Kunden koordinieren können. Der Wettbewerb umfasst daher sowohl Skalierung als auch technischen Fokus. Käufer können Anbieter auf der Grundlage von Bereitstellungsreichweite, Branchenkenntnissen, erforderlichen Tools und der Fähigkeit auswählen, Sicherheitsbefunde mit Engineering-Teams zu verknüpfen.
Partnerschaften und Akquisitionen prägen die Anbieterfähigkeiten. CrowdStrike startete Project QuiltWorks im April 2026 mit Accenture, EY, IBM Cybersecurity Services und Kroll, um Schwachstellen in Produktionscode, der von Frontier-KI-Modellen identifiziert wurde, zu bewerten, zu priorisieren und zu beheben. UltraViolet Cyber erwarb im September 2025 das Geschäft mit Anwendungssicherheitstests von Black Duck und fügte Penetrationstests, Red Teaming, Bedrohungsmodellierung, Cloud- und Container-Risikobewertungen sowie Beratung zur sicheren Entwicklung hinzu. Veracode erweiterte seine Package Firewall im Januar 2026, um bösartige Pakete zu blockieren, wenn sie in Entwicklungspipelines eintreten. Diese Schritte spiegeln das Interesse an Prävention, KI-bezogener Bewertung und einem breiteren verwalteten Bereitstellungsumfang wider.
Der Markt für verwaltete Anwendungssicherheitsdienste bietet Chancen bei der Bereitstellung für kleine und mittlere Unternehmen und der zweckgebundenen Bewertung von KI-gestützten Anwendungen. Kleinere Käufer benötigen effizientes Onboarding, klare Preisgestaltung und Servicepakete, die keinen großen Unternehmensaufwand mit sich bringen. Die Bewertung von KI-Anwendungen ist weniger ausgereift als herkömmliche Code- und API-Tests. IBM führte X-Force Advanced Proactive Security ein, um Frontier-KI-Modelle auf Unternehmenssicherheitstests in kontrollierten Umgebungen anzuwenden. Checkmarx führte außerdem KI-Lieferkettensicherheitsfähigkeiten ein, die KI-Assets, Modelle, Agenten und KI-BOM-Elemente in Produktionsumgebungen identifizieren.
Branchenführer im Markt für verwaltete Anwendungssicherheitsdienste
-
Accenture plc
-
International Business Machines Corporation
-
Cisco Systems, Inc.
-
Verizon Communications Inc.
-
NTT DATA Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Anwendungssicherheitsdienste Unternehmen in diesem Bericht
- Accenture plc
- International Business Machines Corporation
- Cisco Systems, Inc.
- Verizon Communications Inc.
- NTT DATA Corporation
- DXC Technology Company
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Fujitsu Limited
- Tata Consultancy Services Limited
- HCL Technologies Limited
- Rapid7, Inc.
- Trustwave Holdings, Inc.
- Secureworks Corp.
- Kroll, LLC
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Fortinet, Inc.
- CrowdStrike Holdings, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- GuidePoint Security LLC
- KPMG International Cooperative
Neueste Industrielle Entwicklungen in Markt für verwaltete Anwendungssicherheitsdienste
- Juni 2026: Omicron und Controlware gaben eine Partnerschaft bekannt, die integrierte OT- und IT-Sicherheit für Energieanlagen- und Netzbetreiber liefert und StationGuard-Angriffserkennung mit Controlwares Beratungs-, Integrations- und 24/7-verwalteten Sicherheitsoperationen für die Einhaltung von NIS2 und dem deutschen Energiewirtschaftsgesetz kombiniert.
- April 2026: CrowdStrike startete Project QuiltWorks, eine branchenweite Koalition mit Accenture, EY, IBM Cybersecurity Services und Kroll, um Schwachstellen in Produktionscode, der von Frontier-KI-Modellen von OpenAI und Anthropic entdeckt wurde, kontinuierlich zu bewerten, zu priorisieren und zu beheben. Die Koalition startete gleichzeitig den Frontier AI Readiness and Resilience Service, ein 12-monatiges Abonnementangebot, das KI-gestützte Schwachstellenerkennung als verwaltetes Engagement-Modell mit Berichterstattung auf Vorstandsebene etabliert.
- März 2026: NTT DATA startete FinSOC, eine dedizierte Cybersicherheitsüberwachungseinrichtung für den Finanzsektor in Japan, die 24-Stunden-zentralisierte Überwachung, Cyberangriffserkennung, Umfangsidentifikation und gemeinsam genutzte Behebungsunterstützung für Bank- und Versicherungskunden bereitstellt und ein Modell der gemeinsamen Infrastruktur darstellt, das kleineren Finanzinstituten den Zugang zu Anwendungssicherheitsoperationen auf Unternehmensebene ermöglicht.
- März 2026: Checkmarx stellte die neu gestaltete Checkmarx-One-Plattform für agentische Anwendungssicherheit vor und integrierte autonome Triage-Assist- und Remediation-Assist-Agenten, KI-Lieferkettensicherheit, KI-SAST und DAST für KI-Fähigkeiten, womit der Übergang von reaktivem Scannen zu kontinuierlicher, maschinengeschwindigkeitsbasierter Governance über Code, Open-Source-Abhängigkeiten und KI-Assets vollzogen wird.
Globaler Berichtsumfang für den Markt für verwaltete Anwendungssicherheitsdienste
Verwaltete Anwendungssicherheitsdienste umfassen die Auslagerung von Anwendungssicherheitsaktivitäten an spezialisierte Drittanbieter. Diese Dienste helfen Unternehmen, Sicherheitsschwachstellen und Bedrohungen in Web-, Mobil-, Cloud-basierten und Unternehmensanwendungen über den gesamten Anwendungslebenszyklus hinweg zu identifizieren, zu verhindern, zu erkennen und darauf zu reagieren.
Der Marktbericht für verwaltete Anwendungssicherheitsdienste ist segmentiert nach Servicetyp (verwaltetes Testen der Anwendungssicherheit, verwaltetes Schwachstellen- und Expositionsmanagement, verwaltete Penetrationstests, Betrieb verwalteter Anwendungssicherheitsprogramme und verwaltete Compliance, Berichterstattung und Beratung zur Behebung), nach Bereitstellungsmodell (vollständig verwaltete Dienste, co-verwaltete Dienste, lizenzinklusive Dienste, Bring-Your-Own-License-Dienste sowie ergebnis- und verbrauchsbasierte Dienste), nach Anwendung (Webanwendungen, mobile Anwendungen, Anwendungsprogrammierschnittstellen, Cloud-native Anwendungen, Legacy- und Unternehmensanwendungen sowie KI-gestützte Anwendungen), nach Unternehmensgröße (kleine und mittlere Unternehmen und Großunternehmen), nach Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzel- und E-Commerce, Fertigung, Regierung und Verteidigung, Bildung, professionelle Dienstleistungen, Energie und Versorgungsunternehmen sowie sonstige Endnutzerbranchen) und nach Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltetes Testen der Anwendungssicherheit |
| Verwaltetes Schwachstellen- und Expositionsmanagement |
| Verwaltete Penetrationstests |
| Betrieb verwalteter Anwendungssicherheitsprogramme |
| Verwaltete Compliance, Berichterstattung und Beratung zur Behebung |
| Vollständig verwaltete Dienste |
| Co-verwaltete Dienste |
| Lizenzinklusive Dienste |
| Bring-Your-Own-License-Dienste |
| Ergebnis- und verbrauchsbasierte Dienste |
| Webanwendungen |
| Mobile Anwendungen |
| Anwendungsprogrammierschnittstellen |
| Cloud-native Anwendungen |
| Legacy- und Unternehmensanwendungen |
| KI-gestützte Anwendungen |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Bildung |
| Professionelle Dienstleistungen |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Verwaltetes Testen der Anwendungssicherheit | |
| Verwaltetes Schwachstellen- und Expositionsmanagement | ||
| Verwaltete Penetrationstests | ||
| Betrieb verwalteter Anwendungssicherheitsprogramme | ||
| Verwaltete Compliance, Berichterstattung und Beratung zur Behebung | ||
| Nach Bereitstellungsmodell | Vollständig verwaltete Dienste | |
| Co-verwaltete Dienste | ||
| Lizenzinklusive Dienste | ||
| Bring-Your-Own-License-Dienste | ||
| Ergebnis- und verbrauchsbasierte Dienste | ||
| Nach Anwendung | Webanwendungen | |
| Mobile Anwendungen | ||
| Anwendungsprogrammierschnittstellen | ||
| Cloud-native Anwendungen | ||
| Legacy- und Unternehmensanwendungen | ||
| KI-gestützte Anwendungen | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Bildung | ||
| Professionelle Dienstleistungen | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Anwendungssicherheitsdienste?
Der Markt für verwaltete Anwendungssicherheitsdienste soll von 4,41 Milliarden USD im Jahr 2026 auf 9,58 Milliarden USD bis 2032 mit einem CAGR von 13,22 % wachsen. Die Prognose spiegelt die Nachfrage nach kontinuierlichen Tests, Governance und Koordination von Behebungsmaßnahmen wider, da die Anwendungsexposition zunimmt.
Was treibt die Nachfrage nach verwalteten Anwendungssicherheitsdiensten an?
Kontinuierliche regulatorische Verpflichtungen, Cloud-native Architekturen, API-Nutzung und Mangel an Anwendungssicherheitstalenten erhöhen die Nachfrage nach spezialisierter verwalteter Bereitstellung. Der Markt für verwaltete Anwendungssicherheitsdienste unterstützt Unternehmen, die regelmäßige Absicherung benötigen, ohne jede Fähigkeit intern aufzubauen.
Welcher Servicetyp führt bei verwalteten Anwendungssicherheitsdiensten?
Verwaltetes Testen der Anwendungssicherheit führt mit einem Umsatzanteil von 38,89 % im Jahr 2026, während der Programmbetrieb voraussichtlich am schnellsten mit einem CAGR von 14,37 % wächst. Der Programmbetrieb ergänzt die traditionelle Testbereitstellung um Governance, Berichterstattung und Nachverfolgung von Behebungsmaßnahmen.
Welche Region hat den größten Umsatzanteil bei verwalteten Anwendungssicherheitsdiensten?
Nordamerika führt mit einem Umsatzanteil von 43,28 % im Jahr 2026, unterstützt durch regulatorische Dichte und ein reifes Ökosystem von Sicherheitsanbietern. Der Markt für verwaltete Anwendungssicherheitsdienste wächst auch durch regulatorische und Cloud-Einführungsaktivitäten in Europa und dem asiatisch-pazifischen Raum.
Welche Kundengruppe wächst am schnellsten bei verwalteten Anwendungssicherheitsdiensten?
Kleine und mittlere Unternehmen sollen bis 2032 mit einem CAGR von 14,08 % wachsen, da Verbrauchspreisgestaltung und automatisierte Bereitstellung die Einführungshürden senken. Diese Käufer können fokussierte Dienste nutzen, wenn sie keine dedizierten Anwendungssicherheitsspezialisten einstellen oder halten können.
Warum sind KI-gestützte Anwendungen für Anwendungssicherheitsanbieter wichtig?
KI-gestützte Anwendungen sollen bis 2032 mit einem CAGR von 14,22 % wachsen und führen Risiken im Zusammenhang mit generiertem Code, Prompt-Injection, Modellen, Agenten und Softwareabhängigkeiten ein. Der Markt für verwaltete Anwendungssicherheitsdienste benötigt spezialisierte Bewertungsmethoden, da diese Anwendungen in Produktionsumgebungen eingeführt werden.