
Tamanho e Participação do Mercado de Serviços Gerenciados de Segurança de API
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 2.57 Bilhões de dólares |
| Tamanho do Mercado (2032) | 5.43 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.14 % |
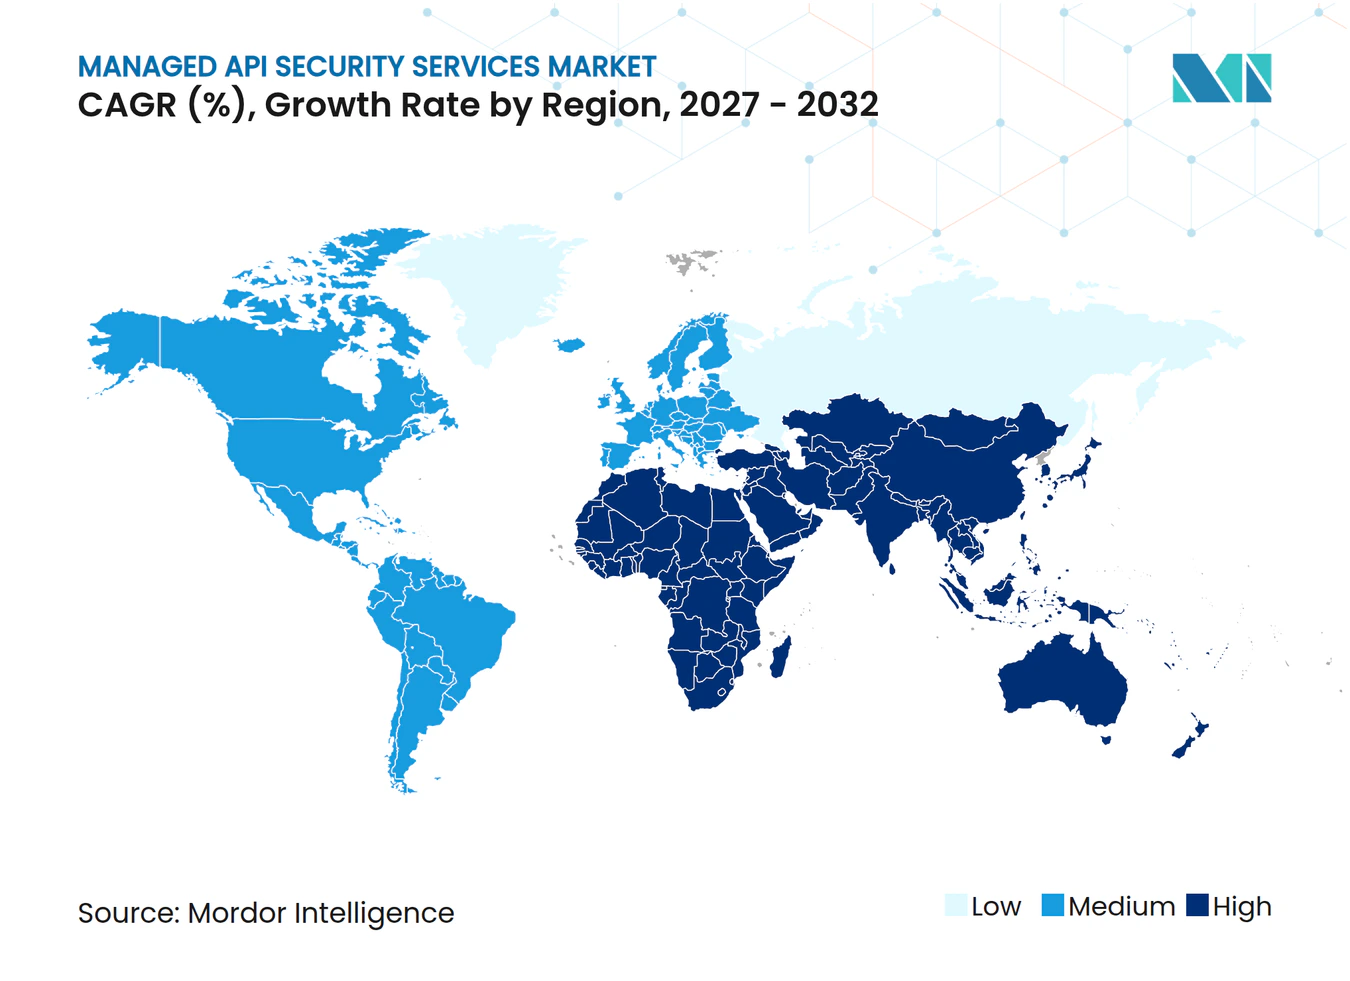
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Segurança de API por Mordor Intelligence
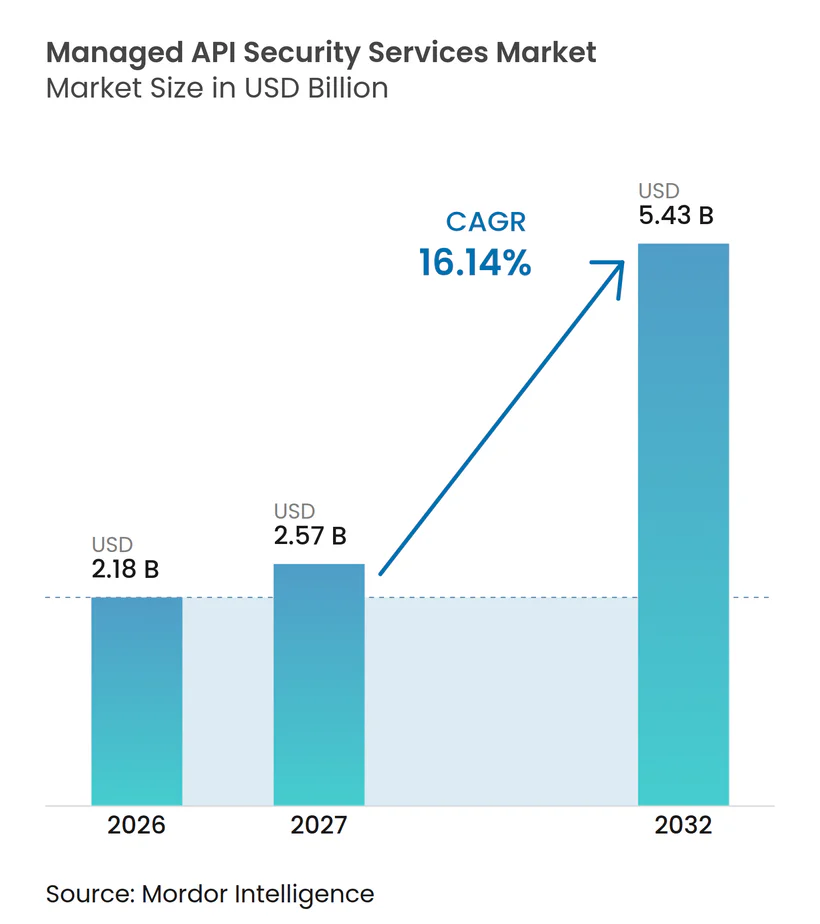
O tamanho do Mercado de Serviços Gerenciados de Segurança de API está projetado para expandir de 2,18 bilhões de USD em 2026 e 2,57 bilhões de USD em 2027 para 5,43 bilhões de USD até 2032, registrando um CAGR de 16,14% entre 2027 e 2032. O mercado de serviços gerenciados de segurança de API está crescendo à medida que as APIs transportam interações com clientes, fluxos de receita e trocas de dados regulamentadas em operações digitais. As empresas estão adicionando aplicações nativas de nuvem, microsserviços e cargas de trabalho habilitadas por IA mais rapidamente do que as equipes internas de segurança conseguem estender a cobertura contínua. Os provedores estão respondendo com descoberta gerenciada, monitoramento em tempo de execução, detecção de ameaças e resposta a incidentes que podem operar em ambientes complexos de APIs. Os requisitos regulatórios e a exposição a fraudes estão aumentando a demanda por serviços que combinam controles técnicos com suporte operacional documentado.
Principais Conclusões do Relatório
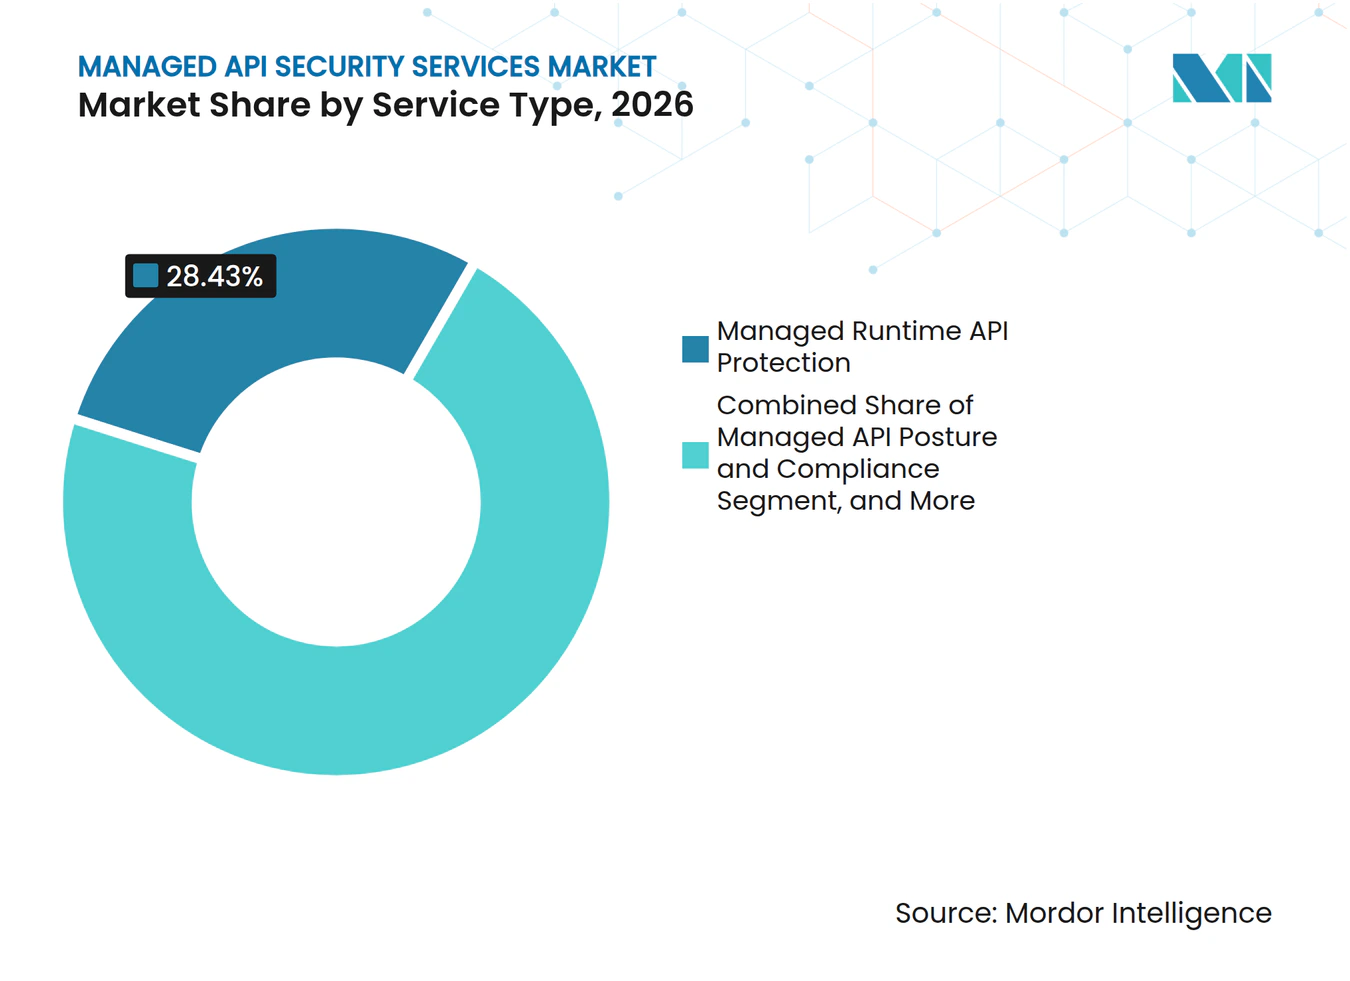
- Por tipo de serviço, a Proteção Gerenciada de API em Tempo de Execução deteve 28,43% da participação do mercado de serviços gerenciados de segurança de API em 2026, enquanto a Detecção e Resposta Gerenciada a Ameaças de API está projetada para expandir a um CAGR de 17,63% até 2032.
- Por tipo de arquitetura, as APIs REST detiveram 52,67% de participação em 2026, enquanto as APIs GraphQL estão projetadas para expandir a um CAGR de 17,34% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem deteve 61,38% de participação em 2026, enquanto a implantação híbrida está projetada para expandir a um CAGR de 17,31% até 2032.
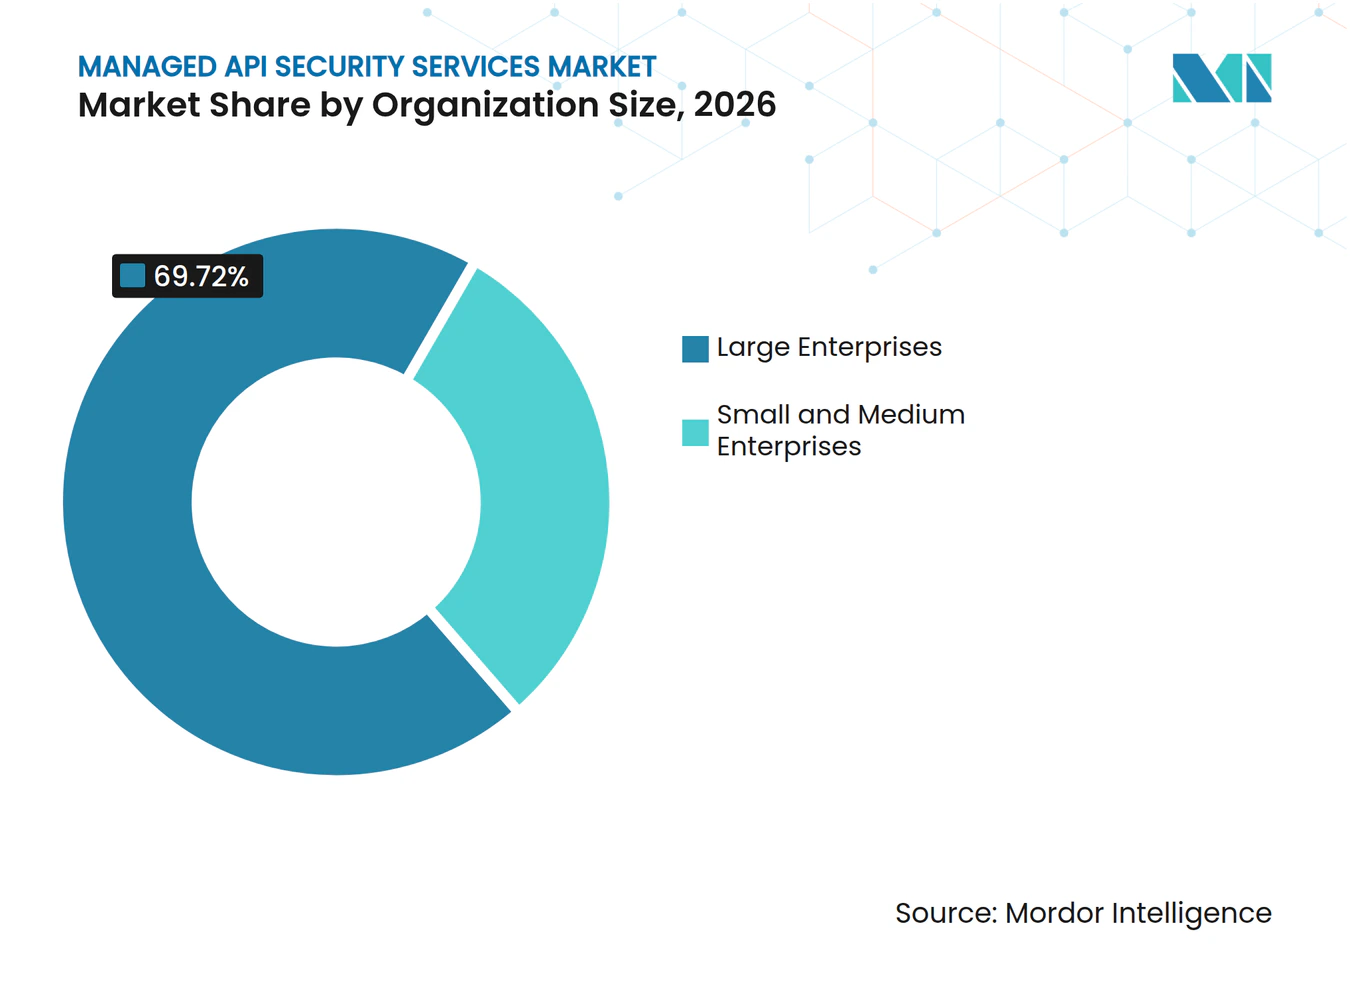
- Por tamanho da organização, as grandes empresas detiveram 69,72% de participação em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 17,23% até 2032.
- Por setor do usuário final, o BFSI deteve 25,83% de participação em 2026, enquanto a área de saúde está projetada para expandir a um CAGR de 17,42% até 2032.
- Por geografia, a América do Norte deteve 41,87% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 17,19% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços Gerenciados de Segurança de API
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento da Exposição de APIs em Arquiteturas Nativas de Nuvem e de Microsserviços | +4.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Agentes de IA e Cargas de Trabalho de API Baseadas em LLM | +3.6% | Global, com concentração inicial na América do Norte e Europa | Médio prazo (2-4 anos) |
| Escalada do Abuso de Lógica de Negócios e Fraude em APIs | +2.7% | Global, intensificado na América do Norte e no núcleo da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Endurecimento das Regulamentações de Privacidade, Serviços Financeiros e IA | +2.0% | América do Norte e UE, com extensão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Talentos Especializados em Segurança de API | +1.4% | Global, mais aguda na Ásia-Pacífico e América do Sul | Longo prazo (≥ 4 anos) |
| Demanda por Descoberta Contínua de APIs e Monitoramento em Tempo de Execução | +1.0% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Exposição de APIs em Arquiteturas Nativas de Nuvem e de Microsserviços
A adoção de arquiteturas nativas de nuvem mudou a forma como as organizações precisam proteger o tráfego de aplicações, pois os microsserviços trocam dados por meio de muitas interfaces distribuídas. Muitas ferramentas de segurança foram projetadas para aplicações monolíticas e têm visibilidade limitada sobre interações sem estado durante o tempo de execução. Os provedores gerenciados podem manter ferramentas de descoberta, linhas de base comportamentais e inteligência de ameaças em ambientes de clientes. A orientação do NIST de 2025 estabelece uma abordagem baseada em risco para a proteção de APIs antes da implantação e durante o tempo de execução. Os endpoints não registrados continuam sendo uma vulnerabilidade material, tornando a descoberta contínua um requisito prático para o mercado de serviços gerenciados de segurança de API.
Expansão de Agentes de IA e Cargas de Trabalho de API Baseadas em LLM
Os agentes de IA realizam chamadas de API autenticadas repetidas que muitos controles convencionais não reconhecem como um padrão operacional distinto. A Palo Alto Networks afirmou que cada consulta a um modelo de IA ou chamada de fluxo de trabalho agêntico cria atividade de API que necessita de visibilidade e governança adequadas. A Wallarm registrou 439 CVEs relacionados à IA em 2025, com 99% diretamente vinculados a APIs por meio de falhas como injeção, configuração incorreta e corrupção de memória.[1] Um agente comprometido pode se mover por vários serviços por meio de injeção de prompt ou uso indevido de ferramentas sem exceder os limites de detecção baseados em volume. A Salt Security introduziu sua Plataforma de Segurança Agêntica em março de 2026 para fornecer descoberta e governança em LLMs, servidores MCP e APIs. Esses requisitos favorecem equipes gerenciadas que podem estabelecer continuamente uma linha de base do comportamento dos agentes e investigar desvios, apoiando assim o mercado de serviços gerenciados de segurança de API.
Escalada do Abuso de Lógica de Negócios e Fraude em APIs
O abuso de lógica de negócios envolve o uso de funções legítimas de aplicações de maneiras não intencionais, dificultando a detecção por defesas baseadas em assinaturas. A Imperva, Inc. relatou mais de 40.000 incidentes de API em mais de 4.000 ambientes durante o primeiro semestre de 2025, incluindo fraude em pagamentos, fraude em cupons, apropriação de contas, raspagem de dados e Autorização de Nível de Objeto Quebrada. A Thales S.A. constatou que bots maliciosos representaram 40% do tráfego de internet em 2025 e relatou o bloqueio de 17,2 trilhões de solicitações de bots maliciosos. O OWASP Top 10 de Abuso de Lógica de Negócios de 2025 formalizou a necessidade de abordar esses riscos por meio de controles mais robustos de design e autorização. O mercado de serviços gerenciados de segurança de API se beneficia quando as organizações precisam de monitoramento que interprete a intenção e a sequência da atividade de API, em vez de apenas corresponder a assinaturas de ataques conhecidos.
Endurecimento das Regulamentações de Privacidade, Serviços Financeiros e IA
Os prazos regulatórios em 2025 e 2026 aumentaram a necessidade de gestão contínua de riscos de API em serviços financeiros e saúde. O DORA entrou em vigor em janeiro de 2025 e exige que as entidades financeiras cobertas gerenciem o risco de tecnologia da informação e comunicação, com penalidades que podem chegar a 2% do volume de negócios anual global. O PCI DSS v4.0.1 exige testes de segurança de API em ambientes de dados de cartões de pagamento desde março de 2025, sob o Requisito 6.2.4. A ENISA lançou o Banco de Dados Europeu de Vulnerabilidades em maio de 2025, fortalecendo a infraestrutura de relatórios de vulnerabilidades sob as regras de cibersegurança da UE. Os provedores gerenciados que preparam relatórios de conformidade para DORA, PCI DSS e HIPAA podem transformar controles complexos em compromissos de serviço contínuos no mercado de serviços gerenciados de segurança de API.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições de Soberania de Dados e Monitoramento Transfronteiriço | -1.2% | UE, Ásia-Pacífico, incluindo China e Índia, e Oriente Médio | Longo prazo (≥ 4 anos) |
| Alta Complexidade de Integração em Ambientes Legados e Multinuvem | -0.9% | Global, mais aguda na América do Norte e Europa | Médio prazo (2-4 anos) |
| Falsos Positivos que Podem Interromper Transações Digitais | -0.6% | Global | Curto prazo (≤ 2 anos) |
| Responsabilidade Pouco Clara entre Equipes de Desenvolvimento, Segurança e Operações | -0.4% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Soberania de Dados e Monitoramento Transfronteiriço
As regras de soberania de dados podem limitar o monitoramento centralizado para organizações que operam em várias jurisdições. China, Índia, Rússia e alguns estados do Golfo impõem requisitos de localização de dados que podem restringir transferências de registros de API, telemetria comportamental e inteligência de ameaças. O GDPR também limita transferências de dados pessoais para centros de operações de segurança em países terceiros. Os provedores gerenciados podem precisar de infraestrutura local ou centros de operações regionais, o que pode reduzir a visibilidade disponível para sistemas compartilhados de correlação de ameaças. As opções de implantação soberana podem resolver parte do problema, mas também aumentam os custos operacionais e podem retardar a expansão. Essa restrição molda como o mercado de serviços gerenciados de segurança de API se desenvolve em ambientes transfronteiriços regulamentados.
Alta Complexidade de Integração em Ambientes Legados e Multinuvem
A implantação pode demorar mais quando as organizações operam sistemas legados e múltiplos ambientes de nuvem com diferentes designs de API. A análise relata que a empresa média utiliza 3,8 ambientes de nuvem, enquanto sistemas mais antigos podem depender de SOAP ou protocolos proprietários que as ferramentas modernas nem sempre inspecionam de forma eficaz. A Salt Security constatou que 54% das organizações dependem da documentação dos desenvolvedores para identificar a exposição de dados sensíveis, deixando o trabalho de descoberta com um ponto de partida incompleto. A conexão de serviços a pipelines de CI/CD, gateways e plataformas SIEM adiciona carga operacional para equipes de segurança já sobrecarregadas. A integração simplificada é, portanto, importante para pequenas e médias empresas que precisam de proteção externa, mas têm capacidade técnica limitada no mercado de serviços gerenciados de segurança de API.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: A Proteção em Tempo de Execução Lidera Enquanto a Resposta a Ameaças se Expande
A Proteção Gerenciada de API em Tempo de Execução deteve 28,43% da receita em 2026. As empresas utilizam a proteção em tempo de execução para bloquear atividades anômalas de API enquanto as aplicações estão em produção. Fraude em pagamentos, apropriação de contas e raspagem de dados podem afetar diretamente a receita e a confiança dos clientes. Essa exposição cria demanda por cobertura operacional em vez de apenas avaliações periódicas. A Akamai Technologies, Inc. lançou um serviço gerenciado de segurança de API em junho de 2025 que combina monitoramento em tempo real com resposta especializada.
A Detecção e Resposta Gerenciada a Ameaças de API está projetada para crescer a um CAGR de 17,63% de 2027 a 2032. Os agentes de IA criam interações autenticadas e de múltiplas etapas que frequentemente requerem interpretação humana juntamente com a detecção automatizada. Os serviços gerenciados de descoberta e inventário atendem organizações que não têm uma visão completa de seus endpoints. Os serviços gerenciados de postura e conformidade apoiam a coleta de evidências e o monitoramento de controles. Os serviços de teste e remediação também apoiam a validação mais antecipada no desenvolvimento de software, mantendo o mercado de serviços gerenciados de segurança de API alinhado com as práticas de segurança shift-left.



Por Tipo de Arquitetura: REST Mantém Escala Enquanto GraphQL Requer Cobertura Especializada
As APIs REST representaram 52,67% do mercado de serviços gerenciados de segurança de API em 2026. Elas continuam amplamente utilizadas em serviços web, backends móveis e microsserviços em nuvem. As ferramentas de proteção gerenciada têm ampla maturidade operacional para esses padrões de API. Sua base instalada oferece aos provedores uma grande fonte de trabalho recorrente de monitoramento e proteção. Os ambientes REST ainda requerem descoberta contínua porque os inventários de endpoints podem mudar rapidamente.
As APIs GraphQL estão projetadas para crescer a um CAGR de 17,34% de 2027 a 2032. Seu modelo de consulta flexível pode criar problemas de autorização em camadas e riscos de negação de serviço por profundidade de consulta. A proteção para APIs SOAP e legadas permanece relevante para instituições financeiras com sistemas centrais mais antigos. A proteção de APIs gRPC e orientadas a eventos também oferece escopo para o mercado de serviços gerenciados de segurança de API à medida que os programas de microsserviços sensíveis ao desempenho se expandem.
Por Modelo de Implantação: A Entrega Baseada em Nuvem Lidera Enquanto a Demanda Híbrida Cresce
A implantação baseada em nuvem deteve 61,38% de participação em 2026. Sua escala permite atualizações automáticas e amplo compartilhamento de inteligência de ameaças para provedores gerenciados. A entrega em nuvem também pode simplificar a implementação de serviços em operações distribuídas. As organizações com cargas de trabalho nativas de nuvem podem utilizá-la para aplicar políticas de segurança consistentes em ambientes de aplicações em constante mudança. Esses benefícios operacionais mantêm a entrega em nuvem como elemento central do mercado de serviços gerenciados de segurança de API.
A implantação híbrida está projetada para crescer a um CAGR de 17,31% de 2027 a 2032. Organizações de serviços financeiros e saúde buscam controle local para dados sensíveis enquanto mantêm inteligência e análises baseadas em nuvem. A implantação local permanece relevante para ambientes governamentais, de defesa e de infraestrutura crítica com requisitos de rede isolada ou classificada. Os provedores que integram controles em nuvem e locais podem atender às necessidades de governança sem impor uma única abordagem de implantação no mercado de serviços gerenciados de segurança de API.
Por Tamanho da Organização: Grandes Empresas Lideram a Receita Enquanto as PMEs Crescem Mais Rapidamente
As grandes empresas representaram 69,72% da receita em 2026. Seus ambientes de APIs podem abranger centenas de endpoints em múltiplos ambientes de nuvem. Essas organizações enfrentam grandes cargas de conformidade e superfícies de ataque complexas, o que sustenta a demanda recorrente por serviços gerenciados. Os provedores externos podem estender a governança e o monitoramento a ambientes que as equipes internas têm dificuldade em cobrir continuamente. Essa escala mantém as grandes empresas como clientes importantes no mercado de serviços gerenciados de segurança de API.
As grandes empresas representaram 69,72% da receita em 2026. Seus ambientes de APIs podem abranger centenas de endpoints em múltiplos ambientes de nuvem. Essas organizações enfrentam grandes cargas de conformidade e superfícies de ataque complexas, o que sustenta a demanda recorrente por serviços gerenciados. Os provedores externos podem estender a governança e o monitoramento a ambientes que as equipes internas têm dificuldade em cobrir continuamente. Essa escala mantém as grandes empresas como clientes importantes no mercado de serviços gerenciados de segurança de API. Os provedores que reduzem o esforço de integração e explicam claramente os riscos estão melhor posicionados para atender a esse grupo de clientes no mercado de serviços gerenciados de segurança de API.

Por Setor do Usuário Final: BFSI Lidera os Gastos Enquanto a Saúde Acelera
O BFSI deteve 25,83% de participação em 2026. O open banking, o processamento de pagamentos e as integrações com terceiros expõem as APIs financeiras a fraudes e comprometimento de contas. A Akamai Technologies, Inc. relatou que os incidentes de segurança de API custam às organizações de serviços financeiros uma média de 620.000 USD por ano, enquanto 88,7% das empresas relataram um incidente relacionado a API no ano anterior.[2] Essas condições tornam o monitoramento contínuo e a resposta um requisito de serviço relevante. O mercado de serviços gerenciados de segurança de API também atende organizações financeiras que precisam de suporte de auditoria juntamente com proteção técnica.
A área de saúde está projetada para crescer a um CAGR de 17,42% de 2027 a 2032. As APIs de registros eletrônicos de saúde e as redes clínicas conectadas aumentam o número de sistemas que precisam de proteção. Tecnologia da informação e telecomunicações, varejo e comércio eletrônico, governo e defesa, manufatura, energia e serviços públicos, e transporte e logística também continuam a adicionar serviços dependentes de APIs. Essa base de demanda diversificada amplia o mercado de serviços gerenciados de segurança de API além de seus principais clientes de serviços financeiros.
Análise Geográfica
A América do Norte deteve 41,87% da participação do mercado de serviços gerenciados de segurança de API em 2026. A região combina instituições financeiras regulamentadas, empresas de tecnologia e agências federais que enfrentam requisitos de segurança sobrepostos. As regras de divulgação de cibersegurança da Comissão de Valores Mobiliários dos Estados Unidos exigem que os registrantes divulguem incidentes materiais de cibersegurança dentro de 4 dias úteis após determinar que um incidente é material.[3] Isso aumentou a atenção do conselho de administração para as capacidades de monitoramento contínuo. Canadá e México adicionam demanda moldada pela proximidade com os padrões de conformidade dos Estados Unidos e pela infraestrutura de nuvem compartilhada.
A Europa é a segunda maior região no mercado de serviços gerenciados de segurança de API. Alemanha, Reino Unido e França lideram os gastos por terem atividade significativa em serviços financeiros e programas de governo digital. Os compradores frequentemente priorizam a auditabilidade e o controle operacional documentado juntamente com os resultados de detecção. Espanha, Itália e Rússia representam oportunidades de crescimento secundárias no material de origem. A América do Sul, liderada por Brasil e Argentina, está adicionando demanda à medida que os programas de banco digital e finanças abertas aumentam a exposição de APIs.
A Ásia-Pacífico está projetada para expandir a um CAGR de 17,19% de 2027 a 2032. O framework Account Aggregator da Índia, a expansão do Direito do Consumidor de Dados da Austrália e as diretrizes de Gestão de Risco Tecnológico da Autoridade Monetária de Singapura estão impulsionando requisitos mais robustos de segurança de API em sistemas financeiros digitais. A Cequence Security, Inc. anunciou uma implantação na NTT DOCOMO em agosto de 2026, demonstrando que os compromissos de segurança gerenciada de API estão se expandindo no Japão. O Oriente Médio e a África oferecem oportunidade de longo prazo à medida que os programas de digitalização governamental expandem o uso de APIs sob estruturas nacionais de cibersegurança no mercado de serviços gerenciados de segurança de API.
Cenário Competitivo
Concentração do Mercado
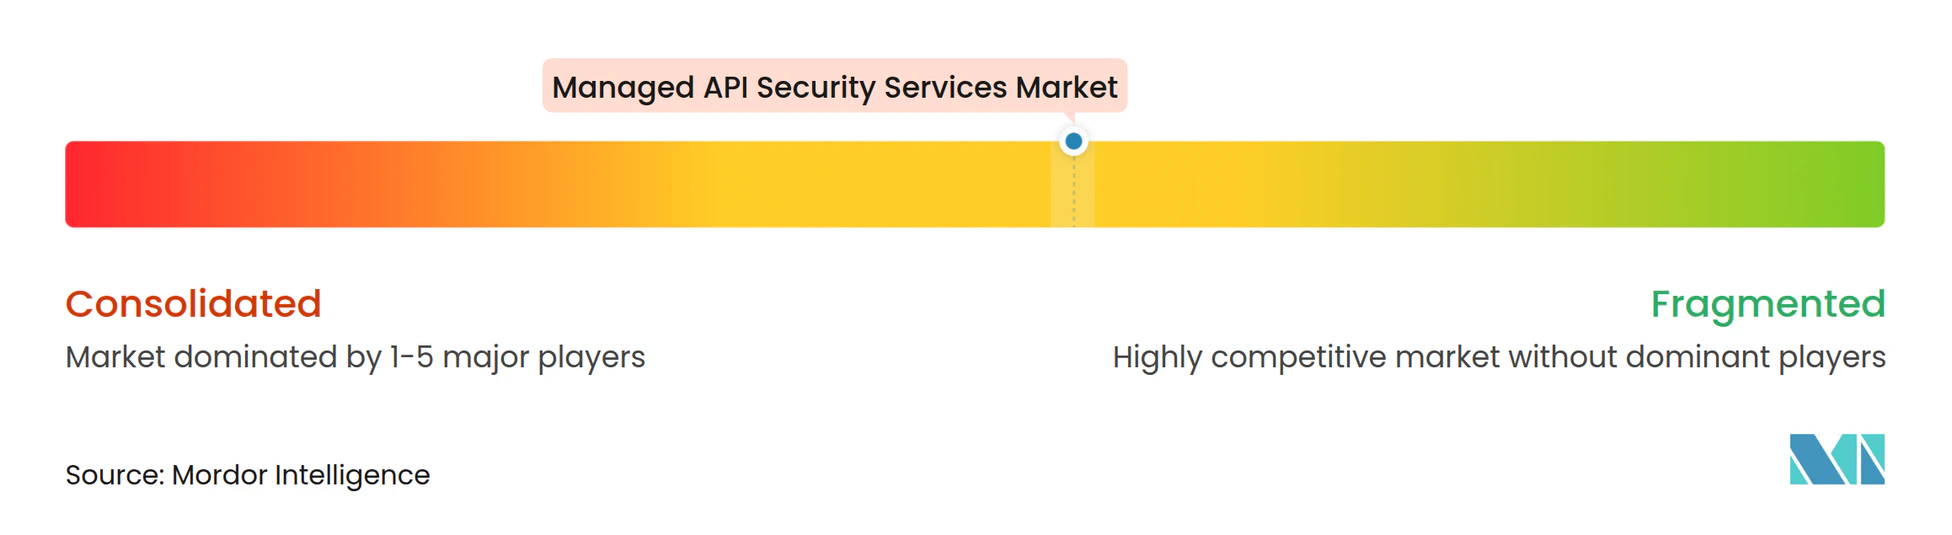
O mercado de serviços gerenciados de segurança de API inclui grandes fornecedores de plataformas, provedores especializados em segurança de API e provedores de serviços gerenciados de segurança. Akamai Technologies, Inc., Cloudflare, Inc., Microsoft Corporation e Palo Alto Networks, Inc. trazem amplas bases de clientes, inteligência global de ameaças e infraestrutura de entrega estabelecida. Salt Security, Inc. e Cequence Security, Inc. focam na detecção comportamental de ameaças de API e na governança de IA agêntica. LevelBlue e IBM adicionam proteção de API a serviços mais amplos de operações de segurança. Essa combinação cria competição em capacidades de plataforma, análise especializada e suporte operacional gerenciado.
O principal foco estratégico em 2025 e 2026 foi a conexão entre segurança de API e governança de agentes de IA. A Salt Security, Inc. lançou sua Plataforma de Segurança Agêntica em março de 2026 para LLMs, servidores MCP e APIs. A Cequence Security, Inc. lançou seu Gateway de IA em julho de 2025 para conectar agentes de IA a aplicações empresariais e APIs por meio do Protocolo de Contexto de Modelo, com aplicação de políticas em tempo real. A Palo Alto Networks, Inc. também anunciou uma integração com a API de Conformidade Claude em maio de 2026 para apoiar a governança de IA empresarial. Esses movimentos posicionam os controles de API como um ponto de aplicação para governar o que os agentes de IA podem acessar e fazer no mercado de serviços gerenciados de segurança de API.
Os fornecedores de plataformas também estão ampliando as capacidades de prevenção e varredura. A Cloudflare, Inc. introduziu um Scanner de Vulnerabilidades Web e de API em março de 2026 que realiza testes de Autorização de Nível de Objeto Quebrada com estado dentro do API Shield. A Akamai Technologies, Inc. expandiu os serviços gerenciados de segurança de API em junho de 2025 com monitoramento, resposta especializada e um painel de conformidade. Oportunidades permanecem na cobertura do mercado intermediário, entrega em nuvem soberana para o Golfo e Sul da Ásia, e serviços especializados para ambientes GraphQL e gRPC. O setor de serviços gerenciados de segurança de API, portanto, tem espaço tanto para plataformas amplas quanto para provedores especializados com capacidades operacionais diferenciadas.
Líderes do Setor de Serviços Gerenciados de Segurança de API
-
Akamai Technologies, Inc.
-
Broadcom Inc.
-
Cequence Security, Inc.
-
Cloudflare, Inc.
-
F5, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A Cloudflare, Inc. lançou Perfis de Aplicação para seu WAF, permitindo a aplicação de segurança positiva ao aprender estruturas de solicitação válidas em variáveis de caminho, parâmetros de consulta e corpos JSON; os Perfis de Esquema para clientes do API Shield avançam a gestão automatizada de postura de API em tempo de execução na escala da borda de rede.
- Agosto de 2026: A Cequence Security, Inc. anunciou a implantação de sua plataforma de proteção de aplicações e APIs pela NTT DOCOMO, lançando simultaneamente o Cequence AI Gateway no Japão para segurança de IA agêntica e aprofundando sua colaboração com a ITOCHU Techno-Solutions Corporation para suporte doméstico.
- Março de 2026: A Salt Security, Inc. lançou a Plataforma de Segurança Agêntica Salt, cobrindo LLMs, servidores MCP e APIs por meio de Gestão de Postura de Segurança Agêntica e Detecção e Resposta Agêntica, com o CISO da Siemens, Shawn Griffin, citando melhoria na visibilidade à medida que a Siemens Software escala a implantação de IA.
- Março de 2026: A Cloudflare, Inc. lançou o beta aberto de seu Scanner de Vulnerabilidades Web e de API, uma ferramenta DAST ativa integrada ao API Shield que realiza varredura BOLA com estado ao sondar endpoints em vez de aguardar tráfego de ataque, com planos de expandir a cobertura para o OWASP API Top 10 mais amplo.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Segurança de API
O mercado de serviços gerenciados de segurança de API abrange serviços terceirizados que protegem interfaces de programação de aplicações (APIs) contra ameaças de segurança, acesso não autorizado, violações de dados e outros ataques maliciosos. Esses serviços tipicamente incluem descoberta de API, gestão de autenticação e autorização, detecção de ameaças, avaliação de vulnerabilidades, monitoramento de tráfego, resposta a incidentes e suporte à conformidade.
O Relatório do Mercado de Serviços Gerenciados de Segurança de API é Segmentado por Tipo de Serviço (Descoberta e Inventário Gerenciado de API, Postura e Conformidade Gerenciada de API, Proteção Gerenciada de API em Tempo de Execução, Detecção e Resposta Gerenciada a Ameaças de API, Teste e Remediação Gerenciada de Segurança de API e Consultoria e Implementação Gerenciada de Segurança de API), Tipo de Arquitetura (APIs REST, APIs GraphQL, APIs SOAP e Legadas, APIs gRPC e Orientadas a Eventos e Outros Tipos de Arquitetura), Modelo de Implantação (Local, Baseado em Nuvem e Híbrido), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Descoberta e Inventário Gerenciado de API |
| Postura e Conformidade Gerenciada de API |
| Proteção Gerenciada de API em Tempo de Execução |
| Detecção e Resposta Gerenciada a Ameaças de API |
| Teste e Remediação Gerenciada de Segurança de API |
| Consultoria e Implementação Gerenciada de Segurança de API |
| APIs REST |
| APIs GraphQL |
| APIs SOAP e Legadas |
| APIs gRPC e Orientadas a Eventos |
| Outros Tipos de Arquitetura |
| Local |
| Baseado em Nuvem |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Descoberta e Inventário Gerenciado de API | |
| Postura e Conformidade Gerenciada de API | ||
| Proteção Gerenciada de API em Tempo de Execução | ||
| Detecção e Resposta Gerenciada a Ameaças de API | ||
| Teste e Remediação Gerenciada de Segurança de API | ||
| Consultoria e Implementação Gerenciada de Segurança de API | ||
| Por Tipo de Arquitetura | APIs REST | |
| APIs GraphQL | ||
| APIs SOAP e Legadas | ||
| APIs gRPC e Orientadas a Eventos | ||
| Outros Tipos de Arquitetura | ||
| Por Modelo de Implantação | Local | |
| Baseado em Nuvem | ||
| Híbrido | ||
| Por Tamanho da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de segurança de API?
O Mercado de Serviços Gerenciados de Segurança de API está projetado para expandir de 2,18 bilhões de USD em 2026 e 2,57 bilhões de USD em 2027 para 5,43 bilhões de USD até 2032, a um CAGR de 16,14%.
O que está impulsionando a demanda por serviços gerenciados de segurança de API?
O crescimento em sistemas nativos de nuvem, atividade de API de agentes de IA, abuso de lógica de negócios, fraude e requisitos de conformidade está aumentando a demanda por monitoramento externo contínuo e resposta.
Qual tipo de serviço lidera os gastos com segurança gerenciada de API?
A Proteção Gerenciada de API em Tempo de Execução lidera com uma participação de 28,43% em 2026, pois as empresas precisam de proteção contínua para o tráfego de API em produção.
Qual arquitetura de API está crescendo mais rapidamente?
As APIs GraphQL estão projetadas para crescer a um CAGR de 17,34% até 2032, sustentadas pela demanda por proteção especializada contra riscos de autorização e profundidade de consulta.
Qual abordagem de implantação está se expandindo mais rapidamente?
A implantação híbrida está projetada para crescer a um CAGR de 17,31% até 2032, à medida que organizações regulamentadas combinam controle local de dados com inteligência de ameaças baseada em nuvem.
Qual região tem a perspectiva de crescimento mais elevada?
A Ásia-Pacífico está projetada para crescer a um CAGR de 17,19% até 2032, sustentada por sistemas financeiros digitais e obrigações crescentes de segurança de API.