
マネージドAPIセキュリティサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 2.57 十億米ドル |
| 市場規模 (2032) | 5.43 十億米ドル |
| 成長率 (2027 - 2032) | 16.14 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドAPIセキュリティサービス市場分析
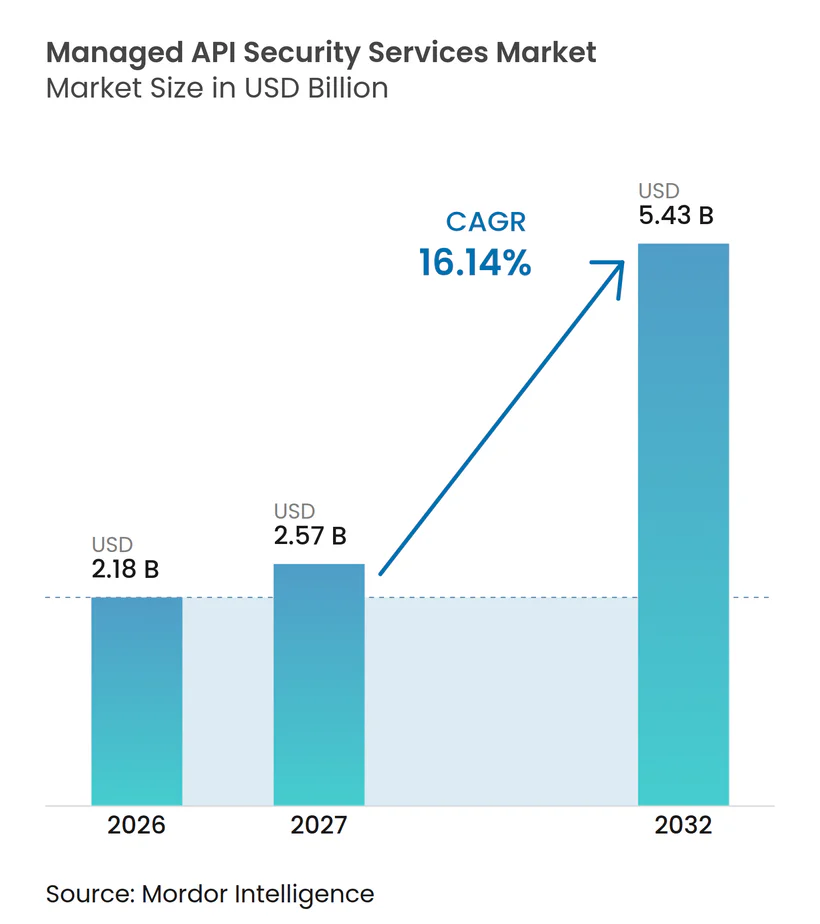
マネージドAPIセキュリティサービス市場規模は、2026年の2.18 ビリオン 米ドル、2027年の2.57 ビリオン 米ドルから2032年までに5.43 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 16.14%を記録する見込みです。マネージドAPIセキュリティサービス市場は、APIがデジタルオペレーション全体にわたって顧客インタラクション、収益フロー、および規制対象データ交換を担うようになるにつれて成長しています。企業は、社内セキュリティチームが継続的なカバレッジを拡張できる速度を上回るペースで、クラウドネイティブアプリケーション、マイクロサービス、およびAI対応ワークロードを追加しています。プロバイダーは、複雑なAPIエステート全体で運用できるマネージドディスカバリー、ランタイムモニタリング、脅威検知、およびインシデントレスポンスで対応しています。規制要件と不正エクスポージャーの増大が、技術的コントロールと文書化された運用サポートを組み合わせたサービスへの需要を高めています。
主要レポートのポイント
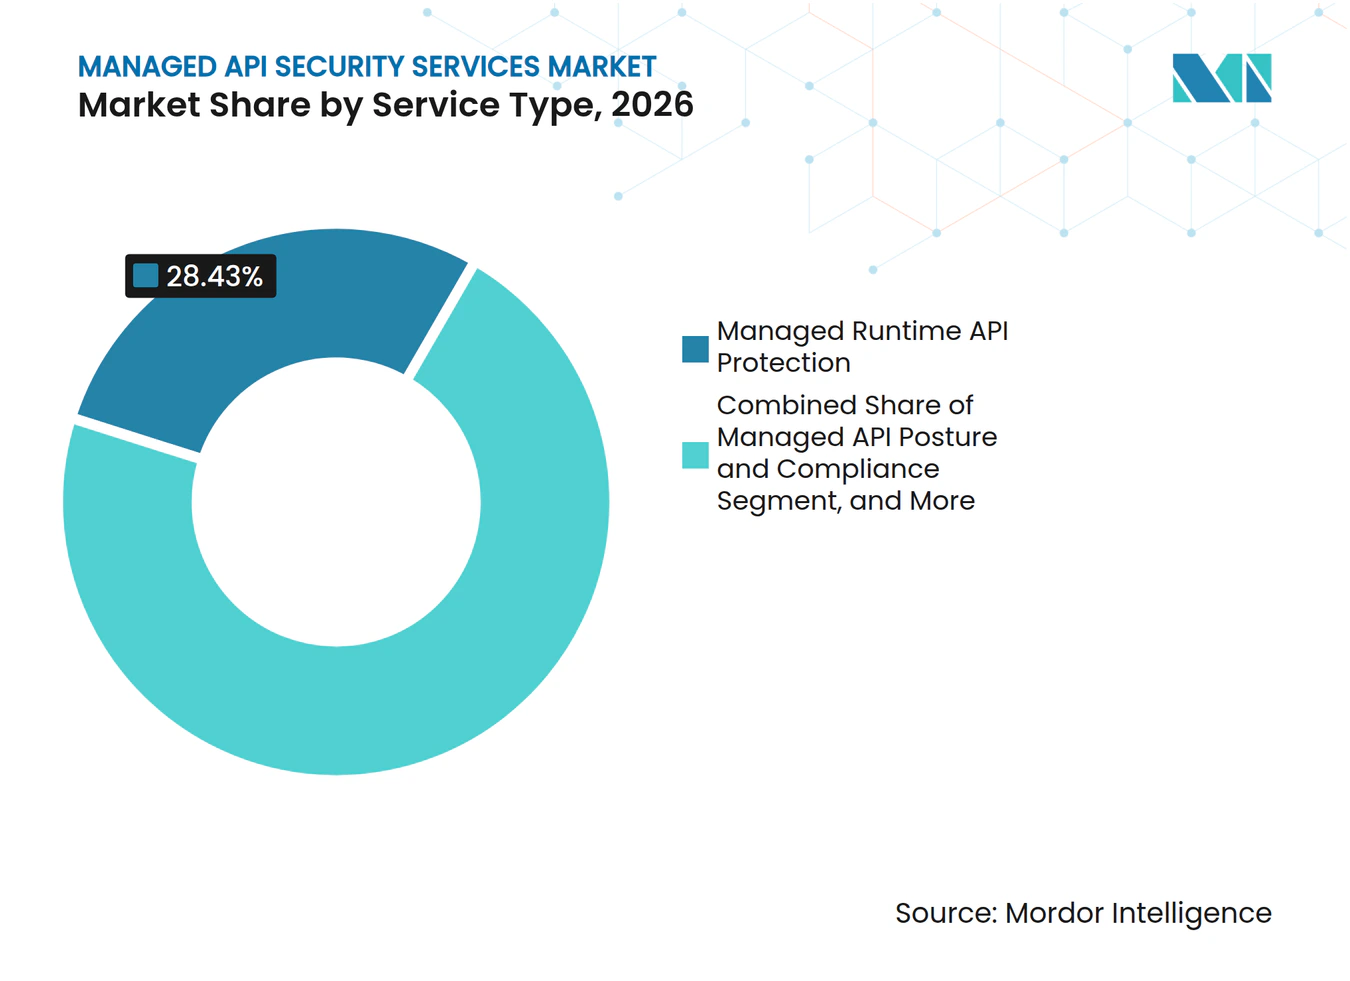
- サービスタイプ別では、マネージドランタイムAPI保護が2026年のマネージドAPIセキュリティサービス市場シェアの28.43%を占め、マネージドAPI脅威検知・レスポンスは2032年にかけてCAGR 17.63%で拡大する見込みです。
- アーキテクチャタイプ別では、REST APIが2026年に52.67%のシェアを占め、GraphQL APIは2032年にかけてCAGR 17.34%で拡大する見込みです。
- デプロイメントモデル別では、クラウドベースのデプロイメントが2026年に61.38%のシェアを占め、ハイブリッドデプロイメントは2032年にかけてCAGR 17.31%で拡大する見込みです。
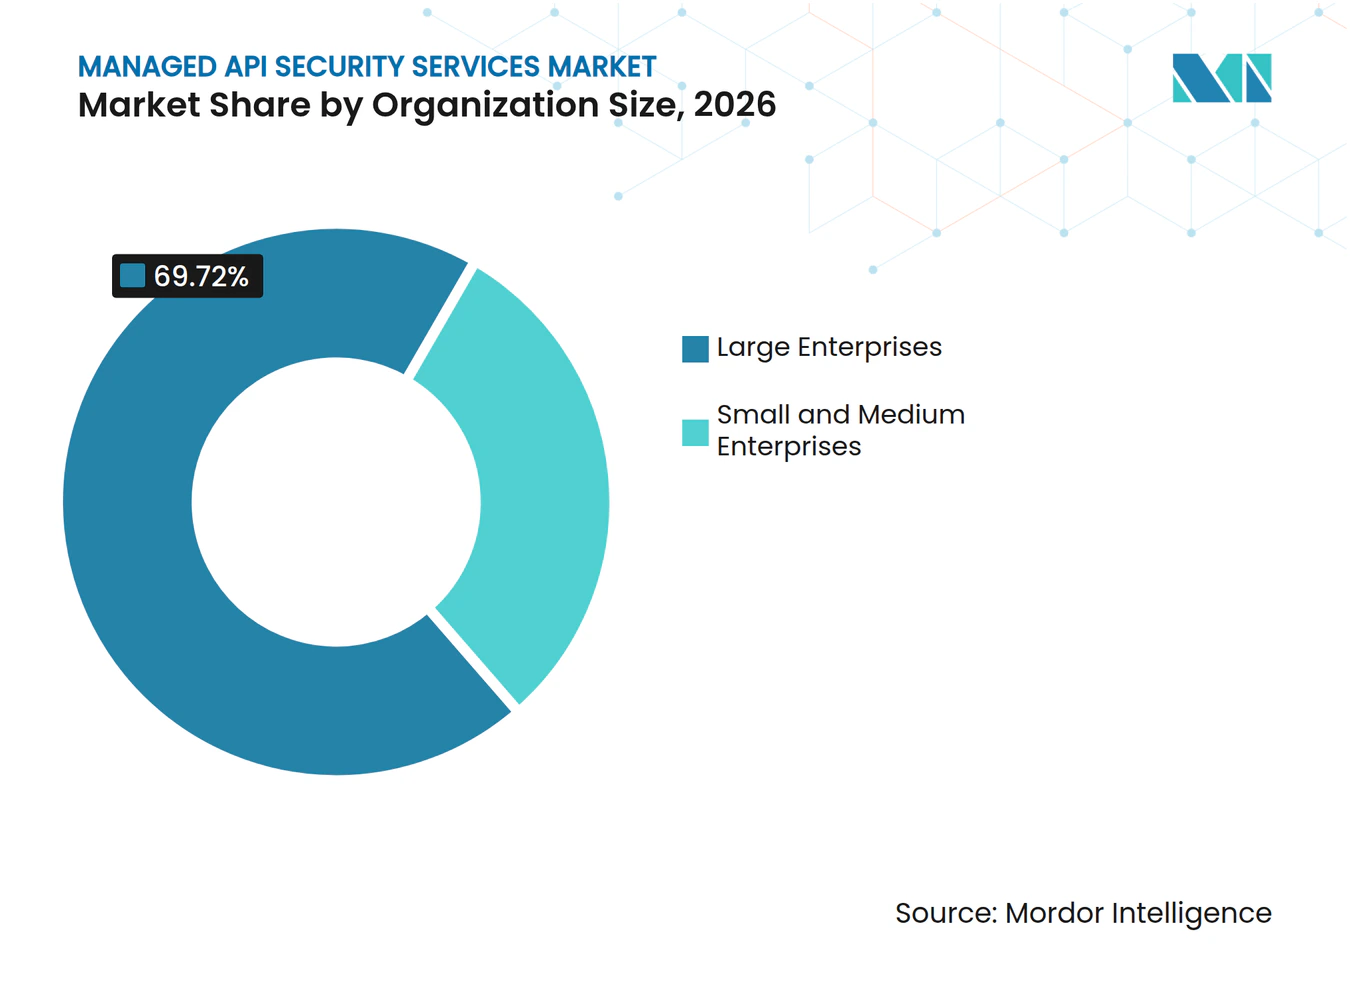
- 組織規模別では、大企業が2026年に69.72%のシェアを占め、中小企業は2032年にかけてCAGR 17.23%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に25.83%のシェアを占め、ヘルスケアは2032年にかけてCAGR 17.42%で拡大する見込みです。
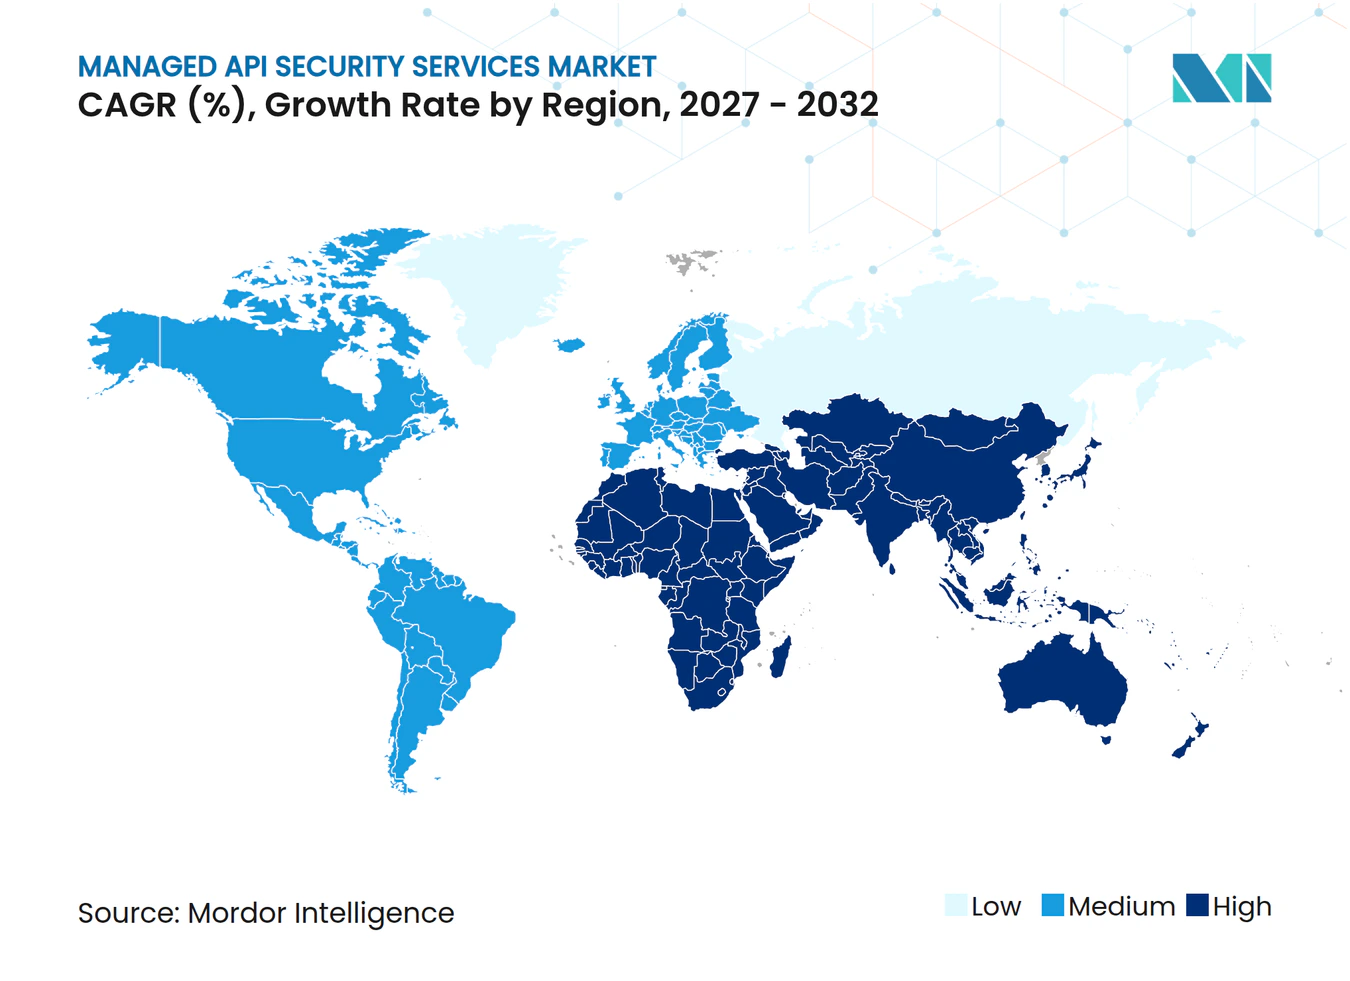
- 地域別では、北米が2026年に41.87%のシェアを占め、アジア太洋地域は2032年にかけてCAGR 17.19%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルマネージドAPIセキュリティサービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| クラウドネイティブおよびマイクロサービスアーキテクチャ全体でのAPIエクスポージャーの増大 | +4.2% | グローバル | 短期(2年以内) |
| AIエージェントおよびLLMベースのAPIワークロードの拡大 | +3.6% | グローバル(北米およびヨーロッパでの早期集中) | 中期(2〜4年) |
| ビジネスロジック悪用およびAPI不正の激化 | +2.7% | グローバル(北米およびアジア太平洋中核部で高まり) | 短期(2年以内) |
| プライバシー・金融サービス・AI規制の強化 | +2.0% | 北米およびEU(アジア太平洋への波及) | 中期(2〜4年) |
| 専門的なAPIセキュリティ人材の不足 | +1.4% | グローバル(アジア太平洋および南米で最も深刻) | 長期(4年以上) |
| 継続的なAPIディスカバリーおよびランタイムモニタリングへの需要 | +1.0% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
クラウドネイティブおよびマイクロサビスアーキテクチャ全体でのAPIエクスポージャーの増大
クラウドネイティブの採用により、マイクロサービスが多数の分散インターフェースを通じてデータを交換するため、組織がアプリケーショントラフィックを保護する方法が変化しました。多くのセキュリティツールはモノリシックアプリケーション向けに設計されており、ランタイム中のステートレスなインタラクションへの可視性が限られています。マネージドプロバイダーは、クライアント環境全体でディスカバリーツール、行動ベースライン、および脅威インテリジェンスを維持できます。NISTの2025年ガイダンスは、デプロイメント前およびランタイム中のAPI保護に対するリスクベースのアプローチを示しています。未登録のエンドポイントは依然として重大な弱点であり、継続的なディスカバリーはマネージドAPIセキュリティサービス市場における実践的な要件となっています。
AIエージェントおよびLLMベースのAPIワークロードの拡大
AIエージェントは、多くの従来のコントロールが独自の運用パターンとして認識しない、繰り返認証されたAPI呼び出しを行います。Palo Alto Networksは、各AIモデルクエリまたはエージェントワークフロー呼び出しが、適切な可視性とガバナンスを必要とするAPIアクティビティを生成すると述べています。Wallarmは2025年にAI関連のCVEを439件記録し、そのうち99%がインジェクション、設定ミス、メモリ破損などの欠陥を通じてAPIに直接関連していました。[1] 侵害されたエージェントは、ボリュームベースの検知閾値を超えることなく、プロンプトインジェクションやツールの誤用を通じて複数のサービスを横断する可能性があります。Salt Securityは2026年3月に、LLM、MCPサーバー、およびAPI全体でディスカバリーとガバナンスを提供するエージェントセキュリティプラットフォームを導入しました。こらの要件は、エージェントの行動を継続的にベースライン化し、逸脱を調査できるマネージドチームを優遇し、マネージドAPIセキュリティサービス市場を支援しています。
ビジネスロジック悪用およびAPI不正の激化
ビジネスロジック悪用は、正規のアプリケーション機能を意図しない方法で使用することを含み、シグネチャベースの防御による検知を困難にします。Impervaは2025年上半期に4,000以上の環境で40,000件以上のAPIインシデントを報告し、その中には決済不正、クーポン不正、アカウント乗っ取り、データスクレイピング、および壊れたオブジェクトレベル認可が含まれていました。Thalesは、2025年に悪意のあるボットがインターネットトラフィックの40%を占め、17.2 トリリオン件の悪意のあるボットリクエストをブロックしたと報告しました。OWASPの2025年ビジネスロジック悪用トップ10は、より強固な設計と認可コントロールを通じてこれらのリスクに対処する必要性を正式化しました。マネージドAPIセキュリティサービス市場は、組織が既知の攻撃シグネチャのマッチングだけでなく、APIアクティビティの意図とシーケンスを解釈するモニタリングを必要とする場合に恩恵を受けます。
プライバシー・金融サービス・AI規制の強化
2025年および2026年の規制上の期限により、金融サービスおよびヘルスケアにおける継続的なAPIリスク管理の必要性が高まりました。DORAは2025年1月に発効し、対象となる金融機関に情報通信技術リスクの管理を義務付け、ペナルティはグローバル年間売上高の2%に達する可能性があります。PCI DSS v4.0.1は、2025年3月以降、要件6.2.4に基づき、決済カードデータ環境でのAPIセキュリティテストを義務付けています。ENISAは2025年5月に欧州脆弱性データベースを立ち上げ、EUサイバーセキュリティ規則に基づく脆弱性報告インフラを強化しました。DORA、PCI DSS、およびHIPAAのコンプライアンスレポートを準備するマネージドプロバイダーは、マネージドAPIセキュリティサービス市場において複雑なコントロールを継続的なサービスエンゲージメントに転換できます。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| データ主権および国境を越えたモニタリングの制約 | -1.2% | EU、アジア太平洋(中国・インドを含む)、および中東 | 長期(4年以上) |
| レガシーおよびマルチクラウドエステート全体での高い統合複雑性 | -0.9% | グローバル(北米およびヨーロッパで最も深刻) | 中期(2〜4年) |
| デジタルトランザクションを妨げる可能性のある誤検知 | -0.6% | グローバル | 短期(2年以内) |
| 開発・セキュリティ・運用チーム間の不明確な所有権 | -0.4% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
データ主権および国境を越えたモニタリングの制約
データ主権規則は、複数の管轄区域で事業を展開する組織の集中型モニタリングを制限する可能性があります。中国、インド、ロシア、および一部の湾岸諸国は、APIログ、行動テレメトリー、および脅威インテリジェンスの転送を制限する可能性のあるデータローカライゼーション要件を課しいます。GDPRも、第三国のセキュリティオペレーションセンターへの個人データの転送を制限しています。マネージドプロバイダーは、ローカルインフラまたは地域オペレーションセンターを必要とする場合があり、共有脅威相関システムで利用可能な可視性が低下する可能性があります。ソブリンデプロイメントオプションは問題の一部に対処できますが、運用コストを増加させ、拡張を遅らせる可能性もあります。この制約は、規制された国境を越えた環境においてマネージドAPIセキュリティサービス市場がどのように発展するかを形成しています。
レガシーおよびマルチクラウドエステート全体での高い統合複雑性
組織がレガシーシステムと異なるAPI設計を持つ複数のクラウド環境を運用している場合、デプロイメントに時間がかかる可能性があります。分析によると、平均的な企業は3.8のクラウド環境を使用しており、古いシステムはSOAPや独自プロトコルに依存している場合があり、最新のツールが常に効果的に検査できるとは限りません。Salt Securityは、組織の54%が機密データエクスポージャーの特定に開発者ドキュメントを頼っており、ディスカバリー作業の出発点が不完全であることを発見しました。サービスをCI/CDパイプライン、ゲートウェイ、およびSIEMプラットフォームに接続することで、すでに手薄なセキュリティチームの運用負荷が増加します。そのため、マネージドAPIセキュリティサービス市場において、外部保護を必要とするが技術的能力が限られている中小企業にとって、簡素化されたオンボーディングが重要です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:ランタイム保護がリードし、脅威レスポンスが拡大
マネージドランタイムAPI保護は2026年の収益の28.43%を占めました。企業はランタイム保護を使用して、アプリケーションが本番稼働中に異常なAPIアクティビティをブロックします。決済不正、アカウント乗っ取り、およびデータスクレイピングは、収益と顧客信頼に直接影響を与える可能性があります。このエクスポージャーが、定期的な評価だけでなく運用カバレッジへの需要を生み出しています。Akamai Technologiesは2025年6月に、リアルタイムモニタリングと専門家レスポンスを組み合わせたマネージドAPIセキュリティサービスを開始しました。
マネージドAPI脅威検知・レスポンスは、2027年から2032年にかけてCAGR 17.63%で成長する見込みです。AIエージェントは、自動化された検知と並行して人間による解釈を必要とすることが多い、認証された多段階インタラクションを生成します。完全なエンドポイントビューを持たない組織向けのマネージドディスカバリーおよびインベントリサービス。マネージドポスチャーおよびコンプライアンスサービスは、証拠収集とコントロールモニタリングをサポートします。テストおよび修復サービスも、ソフトウェア開発における早期検証をサポートし、マネージドAPIセキュリティサービス市場をシフトレフトセキュリティプラクティスと整合させています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
アーキテクチャタイプ別:RESTが規模を維持しGraphQLが専門的なカバレッジを必要とする
REST APIは2026年のマネージドAPIセキュリティサービス市場の52.67%を占めました。これらはウェブサービス、モバイルバックエンド、およびクラウドマイクロサービス全体で広く使用され続けています。マネージドプロテクションツールは、これらのAPIパターンに対して幅広い運用成熟度を持っています。そのインストールベースにより、プロバイダーに大規模な定期的モニタリングおよび保護業務のソースが提供されます。REST環境では、エンドポイントインベントリが急速に変化する可能性があるため、継続的なディスカバリーが依然として必要です。
GraphQL APIは、2027年から2032年にかけてCAGR 17.34%で成長する見込みです。その柔軟なクエリモデルは、階層化された認可の問題とクエリ深度のサービス拒否リスクを生み出す可能性があります。SOAPおよびレガシーAPIの保護は、古いコアシステムを持つ金融機関にとって引き続き関連性があります。gRPCおよびイベント駆動型API保護も、パフォーマンス重視のマイクロサービスプログラムが拡大するにつれて、マネージドAPIセキュリティサービス市場に範囲を提供します。
デプロイメントモデル別:クラウドベースのデリバリーがリードしハイブリッド需要が上昇
クラウドベースのデプロイメントは2026年に61.38%のシェアを占めました。そのスケールにより、マネージドプロバイダーの自動更新と広範な脅威インテリジェンス共有が可能になります。クラウドデリバリーは、分散した運用全体でのサービス展開を簡素化することもできます。クラウドネイティブワークロードを持つ組織は、変化するアプリケーション環境全体に一貫したセキュリティポリシーを適用するためにこれを使用できます。これらの運用上の利点により、クラウドデリバリーはマネージドAPIセキュリティサービス市場の中心に位置し続けています。
ハイブリッドデプロイメントは、2027年から2032年にかけてCAGR 17.31%で成長する見込みです。金融サービスおよびヘルスケア組織は、クラウドベースのインテリジェンスと分析を維持しながら、機密データのローカルコントロールを求めています。オンプレミスデプロイメントは、エアギャップまたは機密ネットワーク要件を持つ政府、防衛、および重要インフラ環境に引き続き関連性があります。クラウドとローカルコントロールを統合するプロバイダーは、マネージドAPIセキュリティサービス市場において単一のデプロイメントアプローチを強制することなくガバナンスニーズに対応できます。
組織規模別:大企業が収益をリードし中小企業が速く成長
大企業は2026年の収益の69.72%を占めました。そのAPIエステートは、複数のクラウド環境にわたって数百のエンドポイントに及ぶ可能性があります。これらの組織は大規模なコンプライアンス作業と複雑な攻撃対象領域に直面しており、マネージドサービスへの定期的な需要を支えています。外部プロバイダーは、社内チームが継続的にカバーするのに苦労している環境全体でガバナンスとモニタリングを拡張できます。このスケールにより、大企業はマネージドAPIセキリティサービス市場の重要な顧客であり続けています。
大企業は2026年の収益の69.72%を占めました。そのAPIエステートは、複数のクラウド環境にわたって数百のエンドポイントに及ぶ可能性があります。これらの組織は大規模なコンプライアンス作業と複雑な攻撃対象領域に直面しており、マネージドサービスへの定期的な需要を支えています。外部プロバイダーは、社内チームが継続的にカバーするのに苦労している環境全体でガバナンスとモニタリングを拡張できます。このスケールにより、大企業はマネージドAPIセキュリティサービス市場の重要な顧客であり続けています。オンボーディング作業を簡素化し、リスクを明確に説明するプロバイダーは、マネージドAPIセキュリティサービス市場においてこの顧客グループにより良いサービスを提供できる立場にあります。

エンドユーザー産業別:BFSIが支出をリードしヘルスケアが加速
BFSIは2026年に25.83%のシェアを占めました。オープンバンキング、決済処理、およびサードパーティ統合により、金融APIが不正やアカウント侵害にさらされています。Akamai Technologiesは、APIセキュリティインシデントが金融サービス組織に年間平均62.0万米ドルのコストをかけており、88.7%の企業が前年にAPI関連インシデントを報告したと報告しました。[2] これらの状況により、継続的なモニタリングとレスポンスが関連するサービス要件となっています。マネージドAPIセキュリティサービス市場は、技術的保護と並行して監査サポートを必要とする金融機関にも対応しています。
ヘルスケアは、2027年から2032年にかけてCAGR 17.42%で成長する見込みです。電子健康記録APIと接続された臨床ネットワークにより、保護が必要なシステムの数が増加しています。情報技術・通信、小売・電子商取引、政府・防衛、製造、エネルギー・公益事業、および輸送・物流も、API依存サービスを追加し続けています。この多様な需要基盤により、マネージドAPIセキュリティサービス市場はコア金融サービス顧客を超えて拡大しています。
地域分析
北米は2026年のマネージドAPIセキュリティサービス市場シェアの41.87%を占めました。この地域は、重複するセキュリティ要件に直面する規制対象の金融機関、テクノロジー企業、および連邦機関を組み合わせています。米国証券取引委員会のサイバーセキュリティ開示規則は、登録者がインシデントが重要であると判断してから4営業日以内に重要なサイバーセキュリティインシデントを開示することを義務付けています。[3] これにより、継続的なモニタリング能力への取締役会レベルの注目が高まっています。カナダとメキシコは、米国のコンプライアンス基準への近接性と共有クラウドインフラによって形成された需要を追加しています。
ヨーロッパはマネージドAPIセキュリティサービス市場で2番目に大きな地域です。ドイツ、英国、およびフランスは、重要な金融サービス活動とデジタル政府プログラムを持つため、支出をリードしています。購買者は多くの場合、検知結果と並行して監査可能性と文書化された運用コントロールを優先します。スペイン、イタリア、およびロシアは、ソース資料において二次的な成長機会を示しています。ブラジルとアルゼンチンが主導する南米は、デジタルバンキングとオープンファイナンスプログラムがAPIエクスポージャーを増大させるにつれて需要を追加しています。
アジア太平洋地域は、2027年から2032年にかけてCAGR 17.19%で拡大する見込みです。インドのアカウントアグリゲーターフレームワーク、オーストラリアの消費者データ権利の拡大、およびシンガポール金融管理局のテクノロジーリスク管理ガイドラインが、デジタル金融システムにおけるより強固なAPIセキュリティ要件を推進しています。Cequence Securityは2026年8月にNTT DOCOMOのデプロイメントを発表し、マネージドAPIセキュリティエンゲージメントが日本で拡大していることを示しました。中東とアフリカは、政府のデジタル化プログラムがマネージドAPIセキュリティサービス市場において国家サイバーセキュリティフレームワークの下でAPIの使用を拡大するにつれて、長期的な機会を提供しています。
競合環境
市場集中度
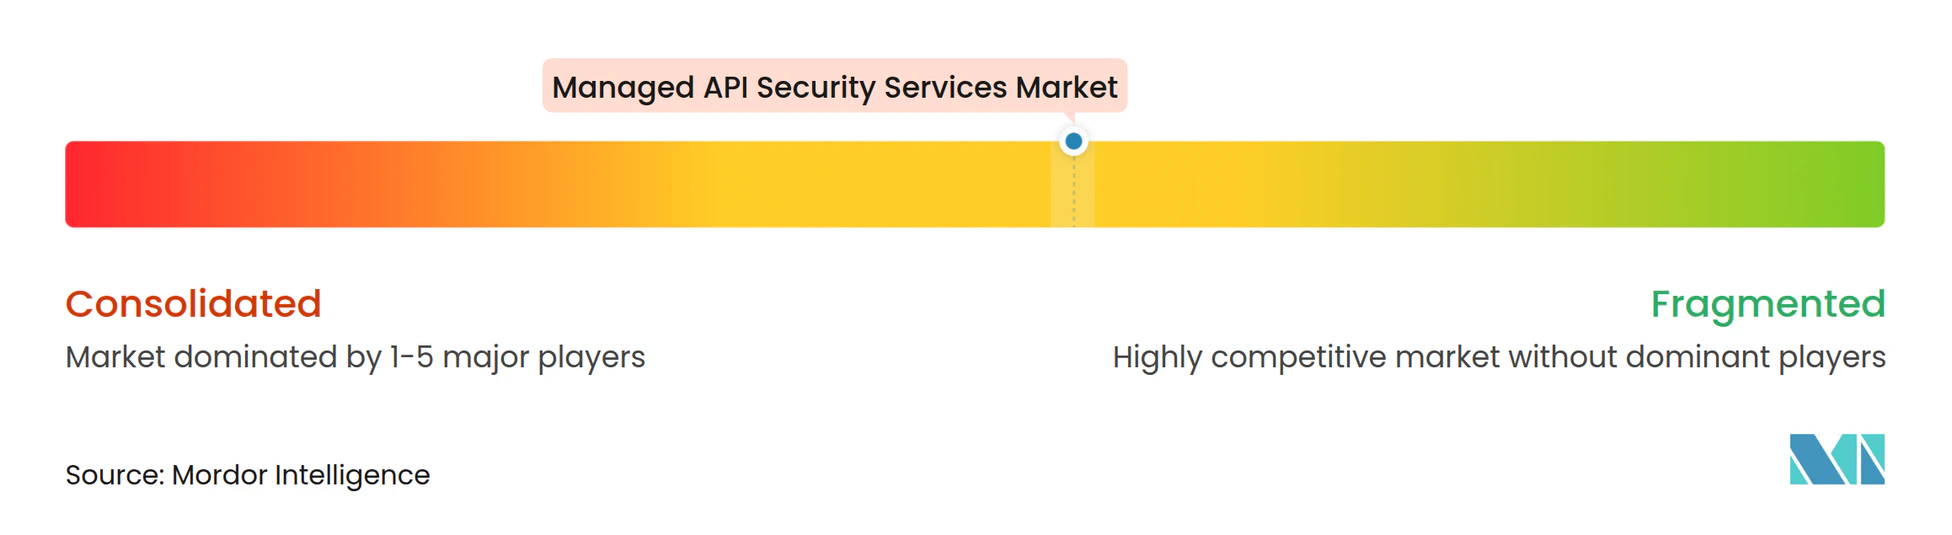
マネージドAPIセキュリティサービス市場には、大規模なプラットフォームベンダー、特化型APIセキュリティプロバイダー、およびマネージドセキュリティサービスプロバイダーが含まれます。Akamai Technologies、Cloudflare、Microsoft、およびPalo Alto Networksは、幅広い顧客基盤、グローバルな脅威インテリジェンス、および確立されたデリバリーインフラを提供しています。Salt SecurityとCequence Securityは、行動ベースのAPI脅威検知とエージェントAIガバナンスに注力しています。LevelBlueとIBMは、より広範なセキュリティオペレーションサービスにAPI保護を追加しています。この組み合わせにより、プラットフォーム機能、専門家分析、およびマネージド運用サポートにわたる競争が生まれています。
2025年および2026年の主な戦略的焦点は、APIセキュリティとAIエージェントガバナンスの接続でした。Salt Securityは2026年3月に、LLM、MCPサーバー、およびAPI向けのエージェントセキュリティプラットフォームを立ち上げました。Cequenceは2025年7月に、モデルコンテキストプロトコルを介してAIエージェントをエンタープライズアプリケーションおよびAPIに接続、リアルタイムポリシー施行を行うAIゲートウェイを立ち上げました。Palo Alto Networksも2026年5月に、エンタープライズAIガバナンスをサポートするためのClaude Compliance APIとの統合を発表しました。これらの動きにより、マネージドAPIセキュリティサービス市場において、APIコントロールがAIエージェントがアクセスおよび実行できる内容を管理するための施行ポイントとして位置付けられています。
プラットフォームベンダーも予防およびスキャン機能を拡張しています。Cloudflareは2026年3月に、API Shield内でステートフルな壊れたオブジェクトレベル認可テストを実行するウェブおよびAPI脆弱性スキャナーを導入しました。Akamai Technologiesは2025年6月に、モニタリング、専門家レスポンス、およびコンプライアンスダッシュボードを備えたマネージドAPIセキュリティサービスを拡張しました。中堅市場カバレッジ、湾岸および南アジア向けのソブリンクラウドデリバリー、ならびにGraphQLおよびgRPC環境向けの専門サービスに機会が残っています。したがって、マネージドAPIセキュリティサービス産業には、幅広いプラットフォームと差別化された運用能力を持つ専門プロバイダーの両方に余地があります。
マネージドAPIセキュリティサービス産業リーダー
-
Akamai Technologies, Inc.
-
Broadcom Inc.
-
Cequence Security, Inc.
-
Cloudflare, Inc.
-
F5, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年10月:CloudflareはそのWAF向けにアプリケーションプロファイルを立ち上げ、パス変数、クエリパラメーター、およびJSONボディ全体で有効なリクエスト構造を学習することによるポジティブセキュリティ施行を可能にしました。API Shieldの顧客向けのスキーマプロファイルは、ネットワーエッジスケールでの自動化されたランタイムAPIポスチャー管理を促進します。
- 2026年8月:Cequence SecurityはNTT DOCOMOのアプリケーションおよびAPI保護プラットフォームのデプロイメントを発表し、同時に日本でエージェントAIセキュリティ向けのCequence AIゲートウェイを立ち上げ、国内サポートのためのITOCHUテクノ・ソリューションズ株式会社との協力を深めました。
- 2026年3月:Salt SecurityはSaltエージェントセキュリティプラットフォームを立ち上げ、エージェントセキュリティポスチャー管理とエージェント検知・レスポンスを通じてLLM、MCPサーバー、およびAPIをカバーし、SiemensのCISOであるShawn Griffinは、SiemensソフトウェアがAIデプロイメントを拡大するにつれて可視性が向上したと述べました。
- 2026年3月:Cloudflareはウェブおよび脆弱性スキャナーのオープンベータを立ち上げました。これはAPI Shield内に統合されたアクティブDASTツールであり、攻撃トラフィックを待つのではなくエンドポイントを探索することでステートフルなBOLAスキャンを実行し、より広範なOWASP APIトップ10へのカバレッジ拡大を計画しています。
グローバルマネージドAPIセキュリティサービス市場レポートの範囲
マネージドAPIセキュリティサービス市場は、アプリケーションプログラミングインターフェース(API)をセキュリティ脅威、不正アクセス、データ侵害、およびその他の悪意ある攻撃から保護するアウトソーシングサービスを包含しています。これらのサービスには通常、APIディスカバリー、認証・認可管理、脅威検知、脆弱性評価、トラフィックモニタリング、インシデントレスポンス、およびコンプライアンスサポートが含まれます。
マネージドAPIセキュリティサービス市場レポートは、サービスタイプ(マネージドAPIディスカバリーおよびインベントリ、マネージドAPIポスチャーおよびコンプライアンス、マネージドランタイムAPI保護、マネージドAPI脅威検知・レスポンス、マネージドAPIセキュリティテストおよび修復、マネージドAPIセキュリティアドバイザリーおよび実装)、アーキテクチャタイプ(REST API、GraphQL API、SOAPおよびレガシーAPI、gRPCおよびイベント駆動型API、その他のアーキテクチャタイプ)、デプロイメントモデル(オンプレミス、クラウドベース、ハイブリッド)、組織規模(中小企業、大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・電子商取引、製造、政府・防衛、その他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| マネージドAPIディスカバリーおよびインベントリ |
| マネージドAPIポスチャーおよびコンプライアンス |
| マネージドランタイムAPI保護 |
| マネージドAPI脅威検知・レスポンス |
| マネージドAPIセキュリティテストおよび修復 |
| マネージドAPIセキュリティアドバイザリーおよび実装 |
| REST API |
| GraphQL API |
| SOAPおよびレガシーAPI |
| gRPCおよびイベント駆動型API |
| その他のアーキテクチャタイプ |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・電子商取引 |
| 製造 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージドAPIディスカバリーおよびインベントリ | |
| マネージドAPIポスチャーおよびコンプライアンス | ||
| マネージドランタイムAPI保護 | ||
| マネージドAPI脅威検知・レスポンス | ||
| マネージドAPIセキュリティテストおよび修復 | ||
| マネージドAPIセキュリティアドバイザリーおよび実装 | ||
| アーキテクチャタイプ別 | REST API | |
| GraphQL API | ||
| SOAPおよびレガシーAPI | ||
| gRPCおよびイベント駆動型API | ||
| その他のアーキテクチャタイプ | ||
| デプロイメントモデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・電子商取引 | ||
| 製造 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドAPIセキュリティサービス市場規模はどのくらいですか?
マネージドAPIセキュリティサービス市場は、2026年の2.18 ビリオン 米ドル、2027年の2.57 ビリオン 米ドルから2032年までに5.43 ビリオン 米ドルへと拡大し、CAGR 16.14%を記録する見込みです。
マネージドAPIセキュリティサービスへの需要を牽引しているものは何ですか?
クラウドネイティブシステムの成長、AIエージェントのAPIアクティビティ、ビジネスロジック悪用、不正、およびコンプライアンス要件が、継続的な外部モニタリングとレスポンスへの需要を高めています。
マネージドAPIセキュリティ支出をリードするサービスタイプはどれですか?
マネージドランタイムAPI保護は、企業が本番APIトラフィックの継続的な保護を必要とするため、2026年に28.43%のシェアでリードしています。
最も速く成長しているAPIアーキテクチャはどれですか?
GraphQL APIは、認可およびクエリ深度リスクに対する専門的な保護への需要に支えられ、2032年にかけてCAGR 17.34%で成長する見込みです。
最も速く拡大しているデプロイメントアプローチはどれですか?
ハイブリッドデプロイメントは、規制対象組織がローカルデータコントロールとクラウドベースの脅威インテリジェンスを組み合わせるため、2032年にかけてCAGR 17.31%で成長する見込みです。
最も高い成長見通しを持つ地域はどこですか?
アジア太平洋地域は、デジタル金融システムと拡大するAPIセキュリティ義務に支えられ、2032年にかけてCAGR 17.19%で成長する見込みです。