
Tamaño y Participación del Mercado de Servicios Gestionados de Seguridad de API
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
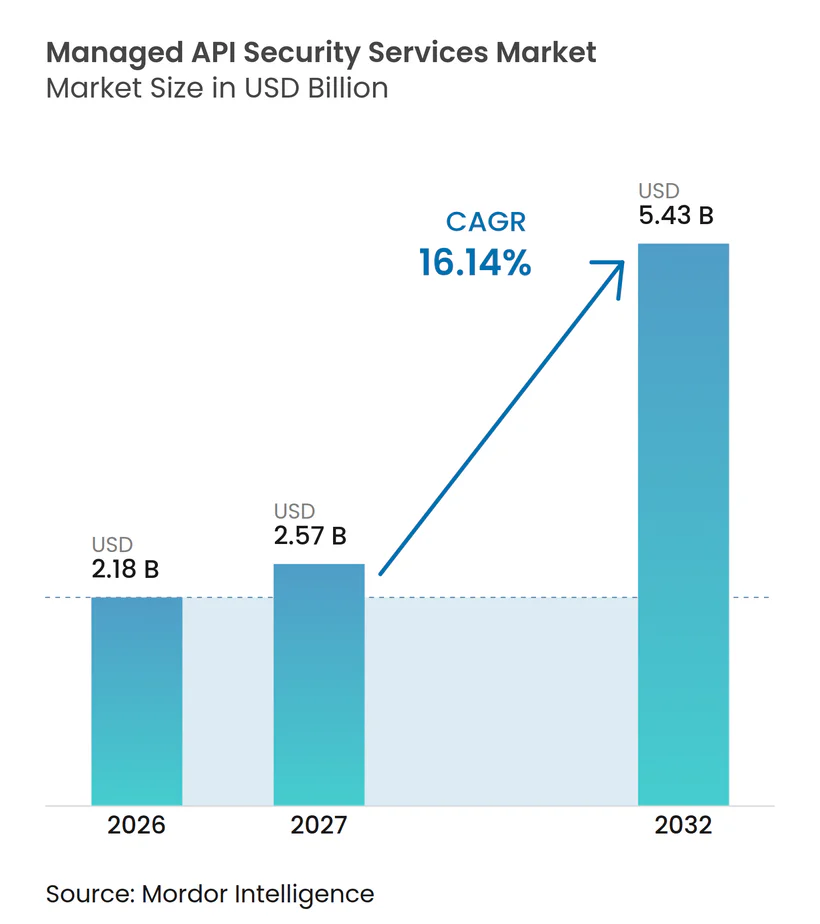
| Tamaño del Mercado (2027) | 2.57 Mil millones de dólares |
| Tamaño del Mercado (2032) | 5.43 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.14 % |
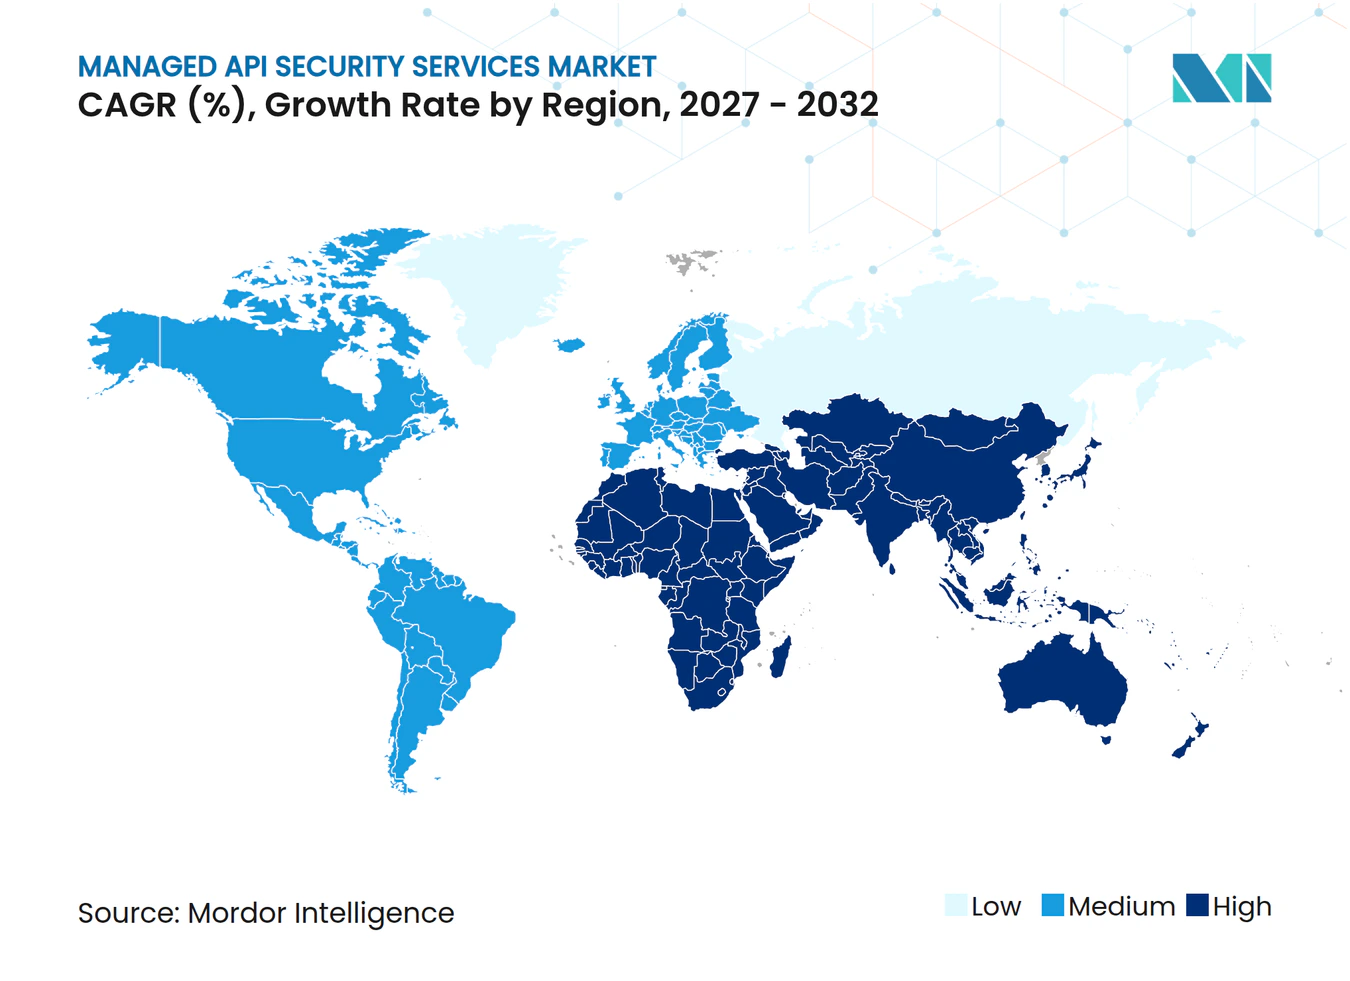
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Seguridad de API por Mordor Intelligence
Se proyecta que el tamaño del Mercado de Servicios Gestionados de Seguridad de API se expanda desde 2,18 mil millones de USD en 2026 y 2,57 mil millones de USD en 2027 hasta 5,43 mil millones de USD para 2032, registrando un CAGR del 16,14% entre 2027 y 2032. El mercado de servicios gestionados de seguridad de API está creciendo a medida que las APIs transportan interacciones con clientes, flujos de ingresos e intercambios de datos regulados a través de las operaciones digitales. Las empresas están incorporando aplicaciones nativas de la nube, microservicios y cargas de trabajo habilitadas por IA más rápido de lo que los equipos de seguridad internos pueden extender la cobertura continua. Los proveedores están respondiendo con descubrimiento gestionado, monitoreo en tiempo de ejecución, detección de amenazas y respuesta a incidentes que pueden operar en entornos de API complejos. Los requisitos regulatorios y la exposición al fraude están aumentando la demanda de servicios que combinan controles técnicos con soporte operativo documentado.
Conclusiones Clave del Informe
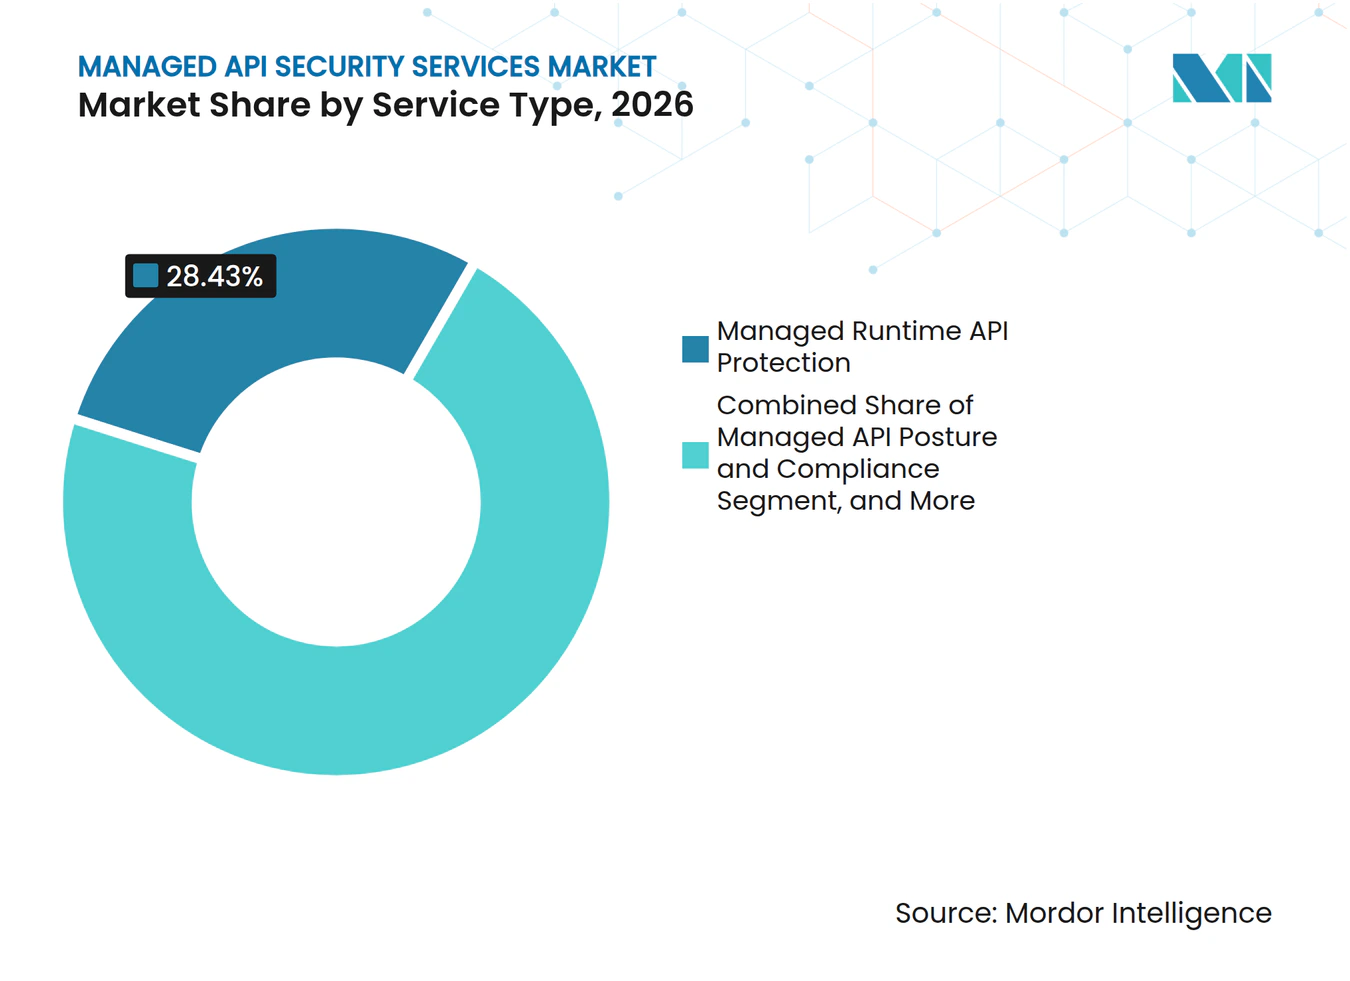
- Por tipo de servicio, la Protección de API en Tiempo de Ejecución Gestionada representó el 28,43% de la participación del mercado de servicios gestionados de seguridad de API en 2026, mientras que se proyecta que la Detección y Respuesta a Amenazas de API Gestionada se expanda a un CAGR del 17,63% hasta 2032.
- Por tipo de arquitectura, las APIs REST representaron el 52,67% de la participación en 2026, mientras que se proyecta que las APIs GraphQL se expandan a un CAGR del 17,34% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 61,38% de la participación en 2026, mientras que se proyecta que la implementación híbrida se expanda a un CAGR del 17,31% hasta 2032.
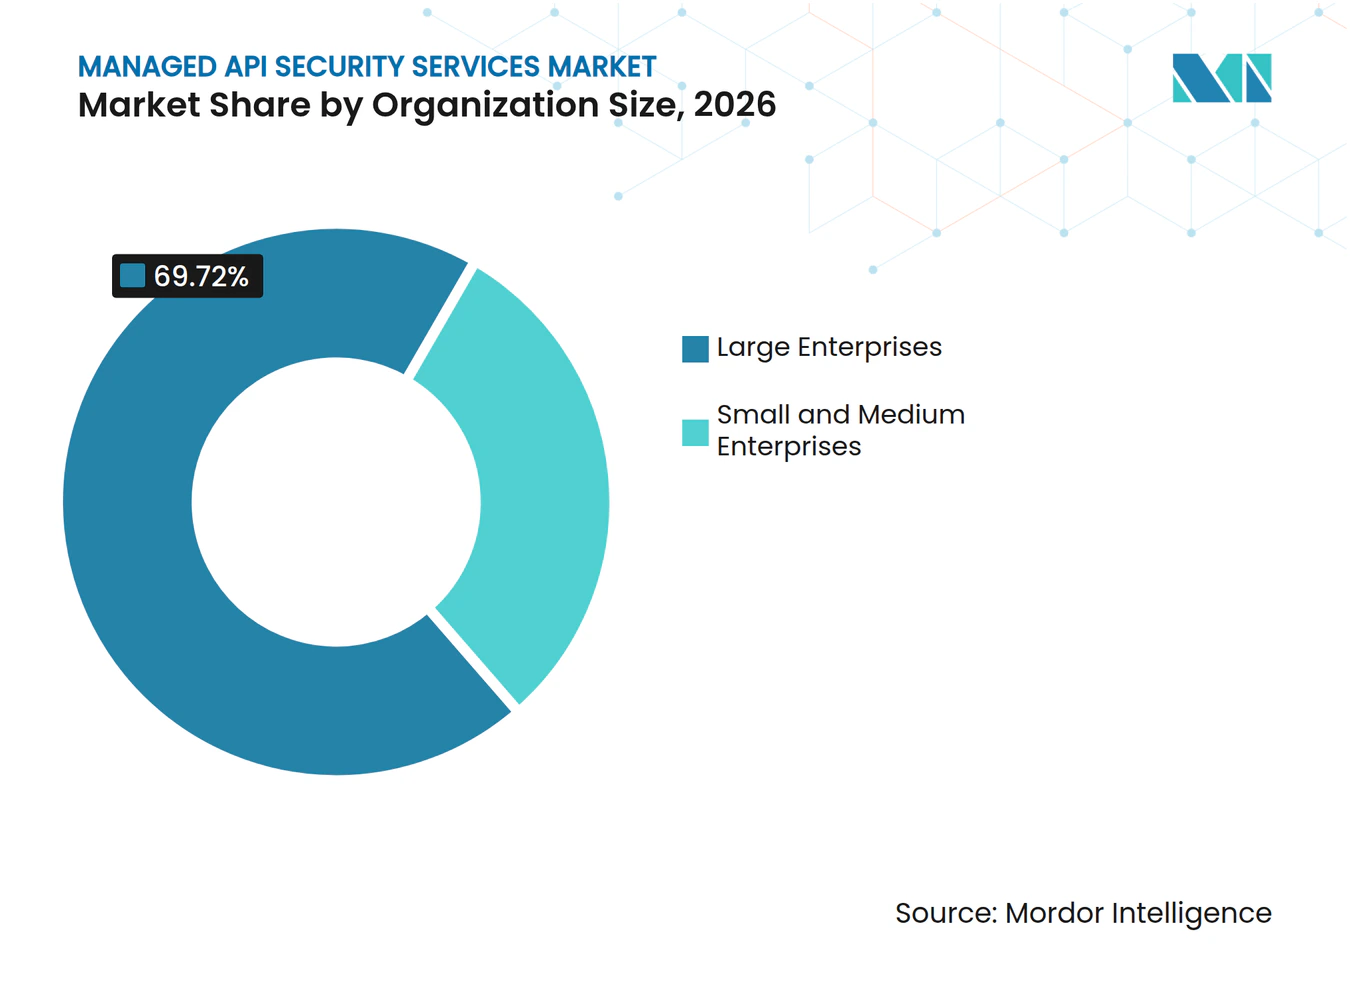
- Por tamaño de organización, las grandes empresas representaron el 69,72% de la participación en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 17,23% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 25,83% de la participación en 2026, mientras que se proyecta que el sector sanitario se expanda a un CAGR del 17,42% hasta 2032.
- Por geografía, América del Norte representó el 41,87% de la participación en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 17,19% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios Gestionados de Seguridad de API
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Exposición de APIs en Arquitecturas Nativas de la Nube y de Microservicios | +4.2% | Global | Corto plazo (≤ 2 años) |
| Expansión de Agentes de IA y Cargas de Trabajo de API Basadas en LLM | +3.6% | Global, con concentración temprana en América del Norte y Europa | Mediano plazo (2-4 años) |
| Escalada del Abuso de Lógica de Negocio y el Fraude de API | +2.7% | Global, acentuado en América del Norte y el núcleo de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Endurecimiento de las Regulaciones de Privacidad, Servicios Financieros e IA | +2.0% | América del Norte y la UE, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Talento Especializado en Seguridad de API | +1.4% | Global, más aguda en Asia-Pacífico y América del Sur | Largo plazo (≥ 4 años) |
| Demanda de Descubrimiento Continuo de API y Monitoreo en Tiempo de Ejecución | +1.0% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Creciente Exposición de APIs en Arquitecturas Nativas de la Nube y de Microservicios
La adopción de arquitecturas nativas de la nube ha cambiado la forma en que las organizaciones deben proteger el tráfico de aplicaciones, ya que los microservicios intercambian datos a través de numerosas interfaces distribuidas. Muchas herramientas de seguridad fueron diseñadas para aplicaciones monolíticas y tienen visibilidad limitada sobre las interacciones sin estado durante el tiempo de ejecución. Los proveedores gestionados pueden mantener herramientas de descubrimiento, líneas de base de comportamiento e inteligencia de amenazas en los entornos de los clientes. La guía del NIST de 2025 establece un enfoque basado en riesgos para la protección de APIs antes de la implementación y durante el tiempo de ejecución. Los endpoints no registrados siguen siendo una debilidad material, lo que convierte el descubrimiento continuo en un requisito práctico para el mercado de servicios gestionados de seguridad de API.
Expansión de Agentes de IA y Cargas de Trabajo de API Basadas en LLM
Los agentes de IA realizan llamadas de API autenticadas repetidas que muchos controles convencionales no reconocen como un patrón operativo diferenciado. Palo Alto Networks declaró que cada consulta a un modelo de IA o llamada de flujo de trabajo agéntico genera actividad de API que necesita visibilidad y gobernanza adecuadas. Wallarm registró 439 CVE relacionados con IA en 2025, con el 99% vinculados directamente a APIs a través de fallos como inyección, mala configuración y corrupción de memoria.[1] Un agente comprometido puede moverse a través de varios servicios mediante inyección de instrucciones o uso indebido de herramientas sin superar los umbrales de detección basados en volumen. Salt Security introdujo su Plataforma de Seguridad Agéntica en marzo de 2026 para proporcionar descubrimiento y gobernanza en LLMs, servidores MCP y APIs. Estos requisitos favorecen a los equipos gestionados que pueden establecer continuamente una línea de base del comportamiento de los agentes e investigar las desviaciones, apoyando así el mercado de servicios gestionados de seguridad de API.
Escalada del Abuso de Lógica de Negocio y el Fraude de API
El abuso de lógica de negocio implica el uso de funciones legítimas de la aplicación de maneras no previstas, lo que dificulta la detección por parte de las defensas basadas en firmas. Imperva reportó más de 40.000 incidentes de API en más de 4.000 entornos durante el primer semestre de 2025, incluyendo fraude de pagos, fraude de cupones, apropiación de cuentas, extracción de datos y Autorización de Nivel de Objeto Roto. Thales encontró que los bots maliciosos representaron el 40% del tráfico de internet en 2025 y reportó el bloqueo de 17,2 billones de solicitudes de bots maliciosos. El Top 10 de Abuso de Lógica de Negocio de OWASP 2025 formalizó la necesidad de abordar estos riesgos mediante controles de diseño y autorización más sólidos. El mercado de servicios gestionados de seguridad de API se beneficia cuando las organizaciones necesitan un monitoreo que interprete la intención y la secuencia de la actividad de las APIs en lugar de limitarse a comparar con firmas de ataques conocidas.
Endurecimiento de las Regulaciones de Privacidad, Servicios Financieros e IA
Los plazos regulatorios de 2025 y 2026 aumentaron la necesidad de una gestión continua del riesgo de API en los servicios financieros y la atención sanitaria. DORA entró en vigor en enero de 2025 y exige a las entidades financieras cubiertas que gestionen el riesgo de tecnología de la información y las comunicaciones, con sanciones que pueden alcanzar el 2% de la facturación anual global. PCI DSS v4.0.1 ha requerido pruebas de seguridad de API en entornos de datos de tarjetas de pago desde marzo de 2025 bajo el Requisito 6.2.4. ENISA lanzó la Base de Datos Europea de Vulnerabilidades en mayo de 2025, fortaleciendo la infraestructura de notificación de vulnerabilidades bajo las normas de ciberseguridad de la UE. Los proveedores gestionados que preparan informes de cumplimiento para DORA, PCI DSS e HIPAA pueden convertir controles complejos en compromisos de servicio continuos en el mercado de servicios gestionados de seguridad de API.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones de Soberanía de Datos y Monitoreo Transfronterizo | -1.2% | UE, Asia-Pacífico, incluidos China e India, y Oriente Medio | Largo plazo (≥ 4 años) |
| Alta Complejidad de Integración en Entornos Heredados y Multinube | -0.9% | Global, más aguda en América del Norte y Europa | Mediano plazo (2-4 años) |
| Falsos Positivos que Pueden Interrumpir las Transacciones Digitales | -0.6% | Global | Corto plazo (≤ 2 años) |
| Falta de Claridad en la Propiedad entre los Equipos de Desarrollo, Seguridad y Operaciones | -0.4% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Soberanía de Datos y Monitoreo Transfronterizo
Las normas de soberanía de datos pueden limitar el monitoreo centralizado para las organizaciones que operan en varias jurisdicciones. China, India, Rusia y algunos estados del Golfo imponen requisitos de localización de datos que pueden restringir las transferencias de registros de API, telemetría de comportamiento e inteligencia de amenazas. El RGPD también limita las transferencias de datos personales a centros de operaciones de seguridad en terceros países. Los proveedores gestionados pueden necesitar infraestructura local o centros de operaciones regionales, lo que puede reducir la visibilidad disponible para los sistemas compartidos de correlación de amenazas. Las opciones de implementación soberana pueden abordar parte del problema, pero también aumentan los costos operativos y pueden ralentizar la expansión. Esta restricción determina cómo se desarrolla el mercado de servicios gestionados de seguridad de API en entornos transfronterizos regulados.
Alta Complejidad de Integración en Entornos Heredados y Multinube
La implementación puede llevar más tiempo cuando las organizaciones ejecutan sistemas heredados y múltiples entornos de nube con diferentes diseños de API. El análisis indica que la empresa promedio utiliza 3,8 entornos de nube, mientras que los sistemas más antiguos pueden depender de SOAP o protocolos propietarios que las herramientas modernas no siempre inspeccionan de manera efectiva. Salt Security encontró que el 54% de las organizaciones dependen de la documentación de los desarrolladores para identificar la exposición de datos sensibles, dejando el trabajo de descubrimiento con un punto de partida incompleto. Conectar los servicios a los pipelines de CI/CD, pasarelas y plataformas SIEM añade carga operativa a los equipos de seguridad ya sobrecargados. La incorporación simplificada es, por tanto, importante para las pequeñas y medianas empresas que necesitan protección externa pero tienen capacidad técnica limitada en el mercado de servicios gestionados de seguridad de API.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: La Protección en Tiempo de Ejecución Lidera Mientras la Respuesta a Amenazas se Expande
La Protección de API en Tiempo de Ejecución Gestionada representó el 28,43% de los ingresos en 2026. Las empresas utilizan la protección en tiempo de ejecución para bloquear la actividad anómala de las APIs mientras las aplicaciones están en producción. El fraude de pagos, la apropiación de cuentas y la extracción de datos pueden afectar directamente a los ingresos y la confianza de los clientes. Esa exposición genera demanda de cobertura operativa en lugar de evaluaciones periódicas únicamente. Akamai lanzó un servicio gestionado de seguridad de API en junio de 2025 que combina monitoreo en tiempo real con respuesta experta.
Se proyecta que la Detección y Respuesta a Amenazas de API Gestionada crezca a un CAGR del 17,63% de 2027 a 2032. Los agentes de IA crean interacciones autenticadas y de múltiples pasos que a menudo requieren interpretación humana junto con la detección automatizada. Los servicios de descubrimiento e inventario gestionados son para organizaciones que carecen de una visión completa de sus endpoints. Los servicios de postura y cumplimiento gestionados apoyan la recopilación de evidencias y el monitoreo de controles. Los servicios de pruebas y remediación también apoyan la validación más temprana en el desarrollo de software, manteniendo el mercado de servicios gestionados de seguridad de API alineado con las prácticas de seguridad de desplazamiento a la izquierda.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Arquitectura: REST Mantiene la Escala Mientras GraphQL Requiere Cobertura Especializada
Las APIs REST representaron el 52,67% del mercado de servicios gestionados de seguridad de API en 2026. Siguen siendo ampliamente utilizadas en servicios web, backends móviles y microservicios en la nube. Las herramientas de protección gestionada tienen una madurez operativa amplia para estos patrones de API. Su base instalada proporciona a los proveedores una gran fuente de trabajo recurrente de monitoreo y protección. Los entornos REST aún requieren descubrimiento continuo porque los inventarios de endpoints pueden cambiar rápidamente.
Se proyecta que las APIs GraphQL crezcan a un CAGR del 17,34% de 2027 a 2032. Su modelo de consulta flexible puede crear problemas de autorización en capas y riesgos de denegación de servicio por profundidad de consulta. La protección para APIs SOAP y heredadas sigue siendo relevante para las instituciones financieras con sistemas centrales más antiguos. La protección de APIs gRPC y orientadas a eventos también ofrece alcance para el mercado de servicios gestionados de seguridad de API a medida que se expanden los programas de microservicios sensibles al rendimiento.
Por Modelo de Implementación: La Entrega Basada en la Nube Lidera Mientras Crece la Demanda Híbrida
La implementación basada en la nube representó el 61,38% de la participación en 2026. Su escala permite actualizaciones automáticas y un amplio intercambio de inteligencia de amenazas para los proveedores gestionados. La entrega en la nube también puede simplificar el despliegue del servicio en operaciones distribuidas. Las organizaciones con cargas de trabajo nativas de la nube pueden utilizarla para aplicar políticas de seguridad coherentes en entornos de aplicaciones cambiantes. Estos beneficios operativos mantienen la entrega en la nube como elemento central del mercado de servicios gestionados de seguridad de API.
Se proyecta que la implementación híbrida crezca a un CAGR del 17,31% de 2027 a 2032. Las organizaciones de servicios financieros y atención sanitaria buscan control local para los datos sensibles mientras conservan la inteligencia y el análisis basados en la nube. La implementación local sigue siendo relevante para entornos gubernamentales, de defensa e infraestructura crítica con requisitos de red aislada o clasificada. Los proveedores que integran controles en la nube y locales pueden abordar las necesidades de gobernanza sin imponer un único enfoque de implementación en el mercado de servicios gestionados de seguridad de API.
Por Tamaño de Organización: Las Grandes Empresas Lideran los Ingresos Mientras las Pymes Crecen Más Rápido
Las grandes empresas representaron el 69,72% de los ingresos en 2026. Sus entornos de API pueden abarcar cientos de endpoints en múltiples entornos de nube. Estas organizaciones enfrentan grandes cargas de cumplimiento y superficies de ataque complejas, lo que respalda la demanda recurrente de servicios gestionados. Los proveedores externos pueden extender la gobernanza y el monitoreo a entornos que los equipos internos tienen dificultades para cubrir de manera continua. Esta escala mantiene a las grandes empresas como clientes importantes en el mercado de servicios gestionados de seguridad de API.
Las grandes empresas representaron el 69,72% de los ingresos en 2026. Sus entornos de API pueden abarcar cientos de endpoints en múltiples entornos de nube. Estas organizaciones enfrentan grandes cargas de cumplimiento y superficies de ataque complejas, lo que respalda la demanda recurrente de servicios gestionados. Los proveedores externos pueden extender la gobernanza y el monitoreo a entornos que los equipos internos tienen dificultades para cubrir de manera continua. Esta escala mantiene a las grandes empresas como clientes importantes en el mercado de servicios gestionados de seguridad de API. Los que reducen el esfuerzo de incorporación y explican claramente los riesgos están mejor posicionados para atender a este grupo de clientes en el mercado de servicios gestionados de seguridad de API.

Por Industria de Usuario Final: BFSI Lidera el Gasto Mientras el Sector Sanitario se Acelera
El sector BFSI representó el 25,83% de la participación en 2026. La banca abierta, el procesamiento de pagos y las integraciones con terceros exponen las APIs financieras al fraude y el compromiso de cuentas. Akamai reportó que los incidentes de seguridad de API cuestan a las organizaciones de servicios financieros un promedio de 620.000 USD por año, mientras que el 88,7% de las empresas reportó un incidente relacionado con APIs en el año anterior.[2] Estas condiciones hacen del monitoreo continuo y la respuesta un requisito de servicio relevante. El mercado de servicios gestionados de seguridad de API también atiende a organizaciones financieras que necesitan soporte de auditoría junto con protección técnica.
Se proyecta que el sector sanitario crezca a un CAGR del 17,42% de 2027 a 2032. Las APIs de registros electrónicos de salud y las redes clínicas conectadas aumentan el número de sistemas que necesitan protección. La tecnología de la información y las telecomunicaciones, el comercio minorista y el comercio electrónico, el gobierno y la defensa, la manufactura, la energía y los servicios públicos, y el transporte y la logística también continúan añadiendo servicios dependientes de APIs. Esta diversa base de demanda amplía el mercado de servicios gestionados de seguridad de API más allá de sus clientes principales de servicios financieros.
Análisis Geográfico
América del Norte representó el 41,87% de la participación del mercado de servicios gestionados de seguridad de API en 2026. La región combina instituciones financieras reguladas, empresas tecnológicas y agencias federales que enfrentan requisitos de seguridad superpuestos. Las normas de divulgación de ciberseguridad de la Comisión de Bolsa y Valores de los Estados Unidos exigen a los registrantes divulgar incidentes de ciberseguridad materiales dentro de los 4 días hábiles posteriores a la determinación de que un incidente es material.[3] Esto ha aumentado la atención a nivel directivo sobre las capacidades de monitoreo continuo. Canadá y México añaden demanda moldeada por la proximidad a los estándares de cumplimiento de los Estados Unidos y la infraestructura de nube compartida.
Europa es la segunda región más grande en el mercado de servicios gestionados de seguridad de API. Alemania, el Reino Unido y Francia lideran el gasto debido a su significativa actividad en servicios financieros y programas de gobierno digital. Los compradores a menudo priorizan la auditabilidad y el control operativo documentado junto con los resultados de detección. España, Italia y Rusia representan oportunidades de crecimiento secundarias en el material fuente. América del Sur, liderada por Brasil y Argentina, está añadiendo demanda a medida que los programas de banca digital y finanzas abiertas aumentan la exposición de las APIs.
Se proyecta que Asia-Pacífico se expanda a un CAGR del 17,19% de 2027 a 2032. El marco de Agregador de Cuentas de India, la expansión del Derecho de Datos del Consumidor de Australia y las directrices de Gestión del Riesgo Tecnológico de la Autoridad Monetaria de Singapur están impulsando requisitos más sólidos de seguridad de API en los sistemas financieros digitales. Cequence Security anunció una implementación en NTT DOCOMO en agosto de 2026, lo que demuestra que los compromisos de seguridad de API gestionada se están expandiendo en Japón. Oriente Medio y África ofrecen oportunidades a largo plazo a medida que los programas de digitalización gubernamental amplían el uso de APIs bajo marcos nacionales de ciberseguridad en el mercado de servicios gestionados de seguridad de API.
Panorama Competitivo
Concentración del Mercado
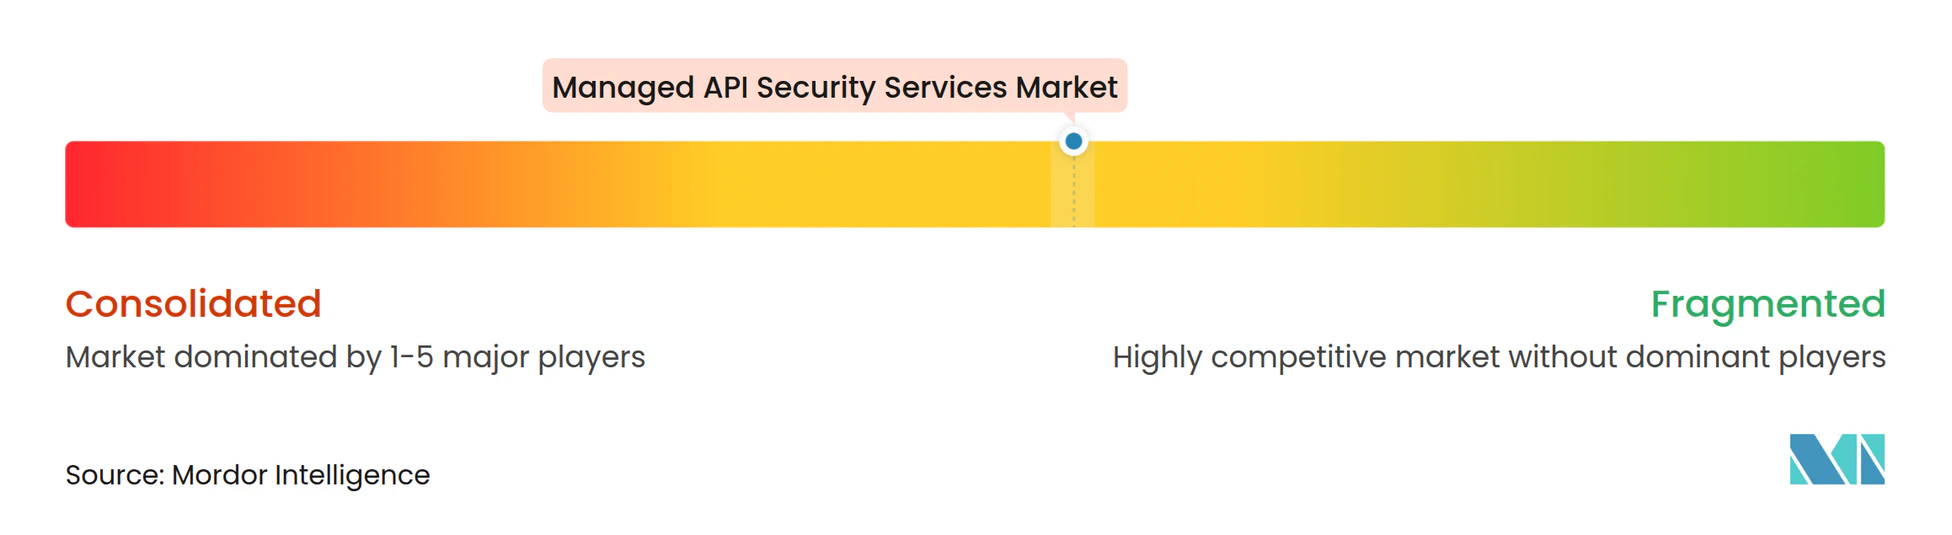
El mercado de servicios gestionados de seguridad de API incluye grandes proveedores de plataformas, proveedores especializados en seguridad de API y proveedores de servicios de seguridad gestionados. Akamai Technologies, Cloudflare, Microsoft y Palo Alto Networks aportan amplias bases de clientes, inteligencia de amenazas global e infraestructura de entrega establecida. Salt Security y Cequence Security se centran en la detección de amenazas de API basada en comportamiento y la gobernanza de IA agéntica. LevelBlue e IBM añaden protección de API a servicios de operaciones de seguridad más amplios. Esta combinación crea competencia en capacidades de plataforma, análisis especializado y soporte operativo gestionado.
El principal enfoque estratégico en 2025 y 2026 ha sido la conexión entre la seguridad de API y la gobernanza de agentes de IA. Salt Security lanzó su Plataforma de Seguridad Agéntica en marzo de 2026 para LLMs, servidores MCP y APIs. Cequence lanzó su Pasarela de IA en julio de 2025 para conectar agentes de IA a aplicaciones empresariales y APIs a través del Protocolo de Contexto de Modelo, con aplicación de políticas en tiempo real. Palo Alto Networks también anunció una integración con la API de Cumplimiento de Claude en mayo de 2026 para apoyar la gobernanza de IA empresarial. Estos movimientos posicionan los controles de API como un punto de aplicación para gobernar a qué pueden acceder y qué pueden hacer los agentes de IA en el mercado de servicios gestionados de seguridad de API.
Los proveedores de plataformas también están ampliando las capacidades de prevención y análisis. Cloudflare introdujo un Escáner de Vulnerabilidades Web y de API en marzo de 2026 que realiza pruebas de estado de Autorización de Nivel de Objeto Roto dentro de API Shield. Akamai amplió los servicios gestionados de seguridad de API en junio de 2025 con monitoreo, respuesta experta y un panel de cumplimiento. Quedan oportunidades en la cobertura del mercado medio, la entrega en nube soberana para el Golfo y el sur de Asia, y los servicios especializados para entornos GraphQL y gRPC. La industria de servicios gestionados de seguridad de API tiene, por tanto, espacio tanto para plataformas amplias como para proveedores especializados con capacidades operativas diferenciadas.
Líderes de la Industria de Servicios Gestionados de Seguridad de API
-
Akamai Technologies, Inc.
-
Broadcom Inc.
-
Cequence Security, Inc.
-
Cloudflare, Inc.
-
F5, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: Cloudflare lanzó Perfiles de Aplicación para su WAF, habilitando la aplicación de seguridad positiva mediante el aprendizaje de estructuras de solicitudes válidas en variables de ruta, parámetros de consulta y cuerpos JSON; los Perfiles de Esquema para clientes de API Shield avanzan en la gestión automatizada de la postura de API en tiempo de ejecución a escala de borde de red.
- Agosto de 2026: Cequence Security anunció la implementación de su plataforma de protección de aplicaciones y API por parte de NTT DOCOMO, lanzando simultáneamente Cequence AI Gateway en Japón para la seguridad de IA agéntica y profundizando su colaboración con ITOCHU Techno-Solutions Corporation para el soporte doméstico.
- Marzo de 2026: Salt Security lanzó la Plataforma de Seguridad Agéntica de Salt, que cubre LLMs, servidores MCP y APIs a través de la Gestión de Postura de Seguridad Agéntica y la Detección y Respuesta Agéntica, con el CISO de Siemens, Shawn Griffin, citando una mejor visibilidad a medida que Siemens Software escala la implementación de IA.
- Marzo de 2026: Cloudflare lanzó la versión beta abierta de su Escáner de Vulnerabilidades Web y de API, una herramienta DAST activa integrada dentro de API Shield que realiza análisis de estado de BOLA probando endpoints en lugar de esperar el tráfico de ataque, con planes de ampliar la cobertura al Top 10 de API de OWASP más amplio.
Alcance del Informe del Mercado Global de Servicios Gestionados de Seguridad de API
El mercado de servicios gestionados de seguridad de API abarca los servicios externalizados que protegen las interfaces de programación de aplicaciones (APIs) contra amenazas de seguridad, acceso no autorizado, violaciones de datos y otros ataques maliciosos. Estos servicios típicamente incluyen descubrimiento de API, gestión de autenticación y autorización, detección de amenazas, evaluación de vulnerabilidades, monitoreo de tráfico, respuesta a incidentes y soporte de cumplimiento.
El Informe del Mercado de Servicios Gestionados de Seguridad de API está segmentado por Tipo de Servicio (Descubrimiento e Inventario de API Gestionado, Postura y Cumplimiento de API Gestionado, Protección de API en Tiempo de Ejecución Gestionada, Detección y Respuesta a Amenazas de API Gestionada, Pruebas y Remediación de Seguridad de API Gestionada, y Asesoría e Implementación de Seguridad de API Gestionada), Tipo de Arquitectura (APIs REST, APIs GraphQL, APIs SOAP y Heredadas, APIs gRPC y Orientadas a Eventos, y Otros Tipos de Arquitectura), Modelo de Implementación (Local, Basado en la Nube e Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas, y Grandes Empresas), Industria de Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Atención Sanitaria, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Descubrimiento e Inventario de API Gestionado |
| Postura y Cumplimiento de API Gestionado |
| Protección de API en Tiempo de Ejecución Gestionada |
| Detección y Respuesta a Amenazas de API Gestionada |
| Pruebas y Remediación de Seguridad de API Gestionada |
| Asesoría e Implementación de Seguridad de API Gestionada |
| APIs REST |
| APIs GraphQL |
| APIs SOAP y Heredadas |
| APIs gRPC y Orientadas a Eventos |
| Otros Tipos de Arquitectura |
| Local |
| Basado en la Nube |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Atención Sanitaria |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Descubrimiento e Inventario de API Gestionado | |
| Postura y Cumplimiento de API Gestionado | ||
| Protección de API en Tiempo de Ejecución Gestionada | ||
| Detección y Respuesta a Amenazas de API Gestionada | ||
| Pruebas y Remediación de Seguridad de API Gestionada | ||
| Asesoría e Implementación de Seguridad de API Gestionada | ||
| Por Tipo de Arquitectura | APIs REST | |
| APIs GraphQL | ||
| APIs SOAP y Heredadas | ||
| APIs gRPC y Orientadas a Eventos | ||
| Otros Tipos de Arquitectura | ||
| Por Modelo de Implementación | Local | |
| Basado en la Nube | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Atención Sanitaria | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de seguridad de API?
Se proyecta que el Mercado de Servicios Gestionados de Seguridad de API se expanda desde 2,18 mil millones de USD en 2026 y 2,57 mil millones de USD en 2027 hasta 5,43 mil millones de USD para 2032, a un CAGR del 16,14%.
¿Qué está impulsando la demanda de servicios gestionados de seguridad de API?
El crecimiento en sistemas nativos de la nube, la actividad de API de agentes de IA, el abuso de lógica de negocio, el fraude y los requisitos de cumplimiento están aumentando la demanda de monitoreo externo continuo y respuesta.
¿Qué tipo de servicio lidera el gasto en seguridad de API gestionada?
La Protección de API en Tiempo de Ejecución Gestionada lidera con una participación del 28,43% en 2026 porque las empresas necesitan protección continua para el tráfico de API en producción.
¿Qué arquitectura de API está creciendo más rápido?
Se proyecta que las APIs GraphQL crezcan a un CAGR del 17,34% hasta 2032, respaldadas por la demanda de protección especializada contra riesgos de autorización y profundidad de consulta.
¿Qué enfoque de implementación se está expandiendo más rápido?
Se proyecta que la implementación híbrida crezca a un CAGR del 17,31% hasta 2032, a medida que las organizaciones reguladas combinan el control local de datos con la inteligencia de amenazas basada en la nube.
¿Qué región tiene las mejores perspectivas de crecimiento?
Se proyecta que Asia-Pacífico crezca a un CAGR del 17,19% hasta 2032, respaldada por los sistemas financieros digitales y las crecientes obligaciones de seguridad de API.