
Taille et Part du Marché des Services Gérés de Sécurité des API
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
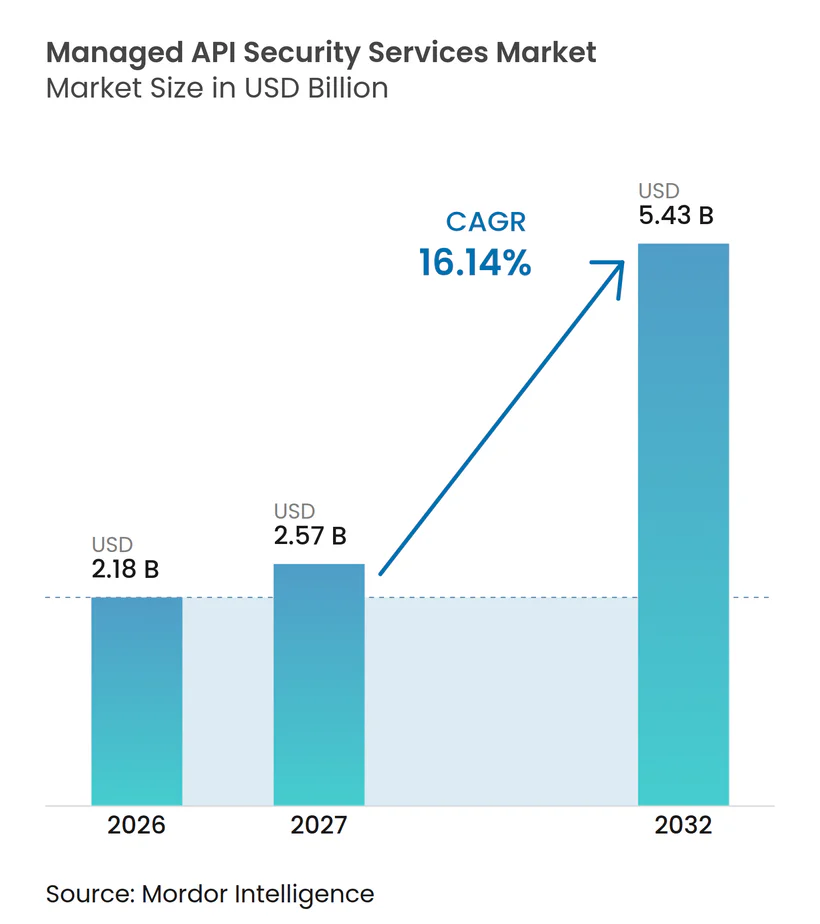
| Taille du Marché (2027) | 2.57 Milliards de dollars |
| Taille du Marché (2032) | 5.43 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.14 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés de Sécurité des API par Mordor Intelligence
La taille du marché des services gérés de sécurité des API devrait s'étendre de 2,18 milliards USD en 2026 et 2,57 milliards USD en 2027 à 5,43 milliards USD d'ici 2032, enregistrant un CAGR de 16,14% entre 2027 et 2032. Le marché des services gérés de sécurité des API est en croissance car les API portent les interactions clients, les flux de revenus et les échanges de données réglementées dans l'ensemble des opérations numériques. Les entreprises ajoutent des applications cloud-natives, des microservices et des charges de travail basées sur l'IA plus rapidement que les équipes de sécurité internes ne peuvent étendre une couverture continue. Les prestataires répondent avec des services gérés de découverte, de surveillance en temps réel, de détection des menaces et de réponse aux incidents pouvant opérer sur des ensembles d'API complexes. Les exigences réglementaires et l'exposition à la fraude augmentent la demande de services combinant des contrôles techniques avec un support opérationnel documenté.
Points Clés du Rapport
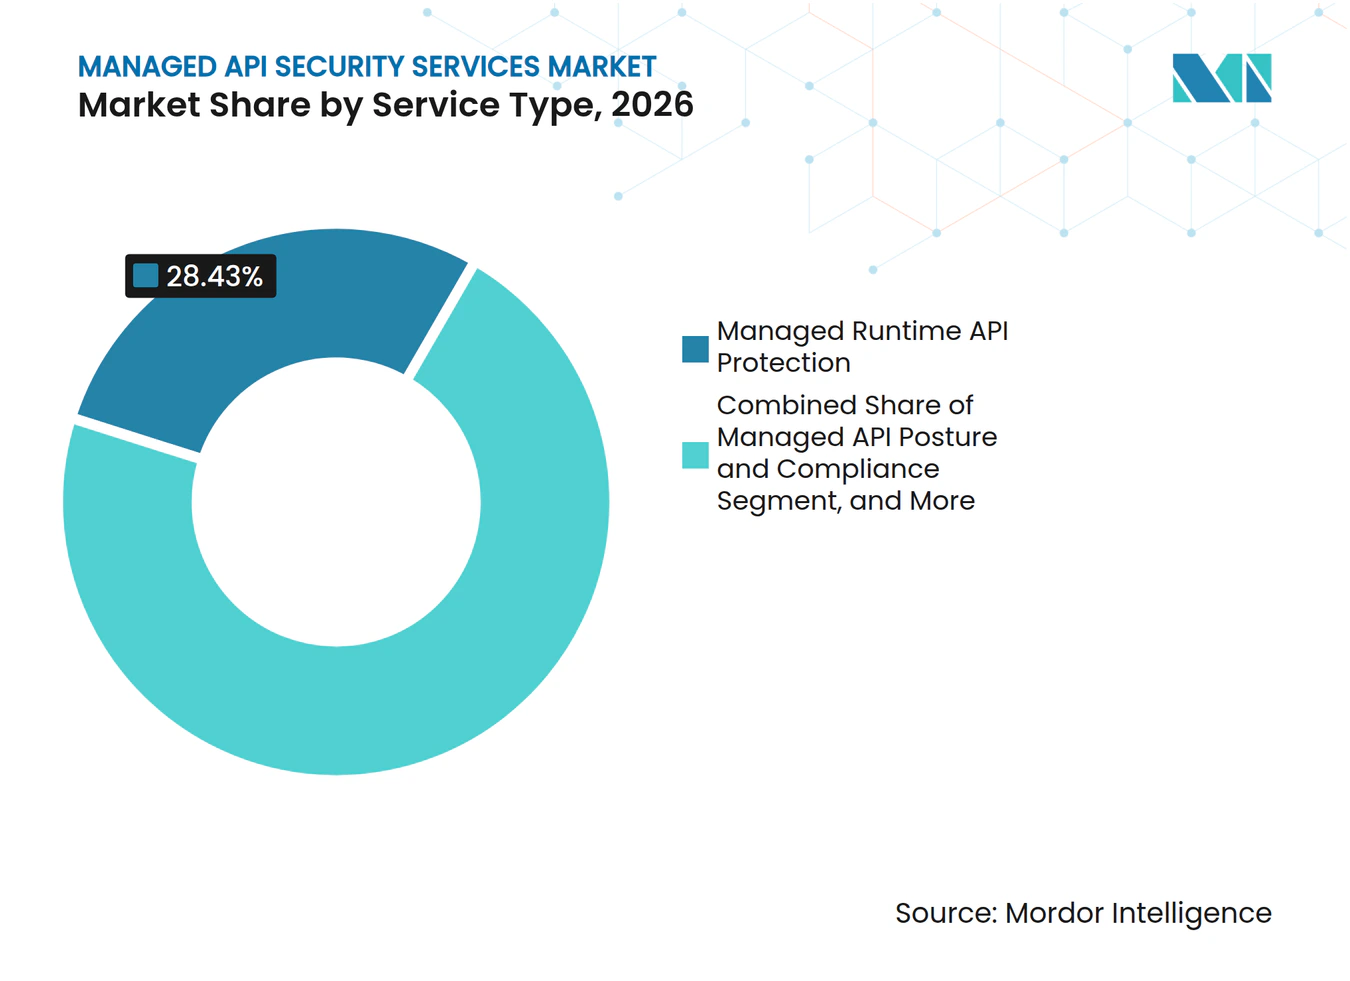
- Par type de service, la protection gérée des API en temps réel a détenu 28,43% de la part du marché des services gérés de sécurité des API en 2026, tandis que la détection et la réponse gérées aux menaces sur les API devraient progresser à un CAGR de 17,63% jusqu'en 2032.
- Par type d'architecture, les API REST ont détenu une part de 52,67% en 2026, tandis que les API GraphQL devraient progresser à un CAGR de 17,34% jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud a détenu une part de 61,38% en 2026, tandis que le déploiement hybride devrait progresser à un CAGR de 17,31% jusqu'en 2032.
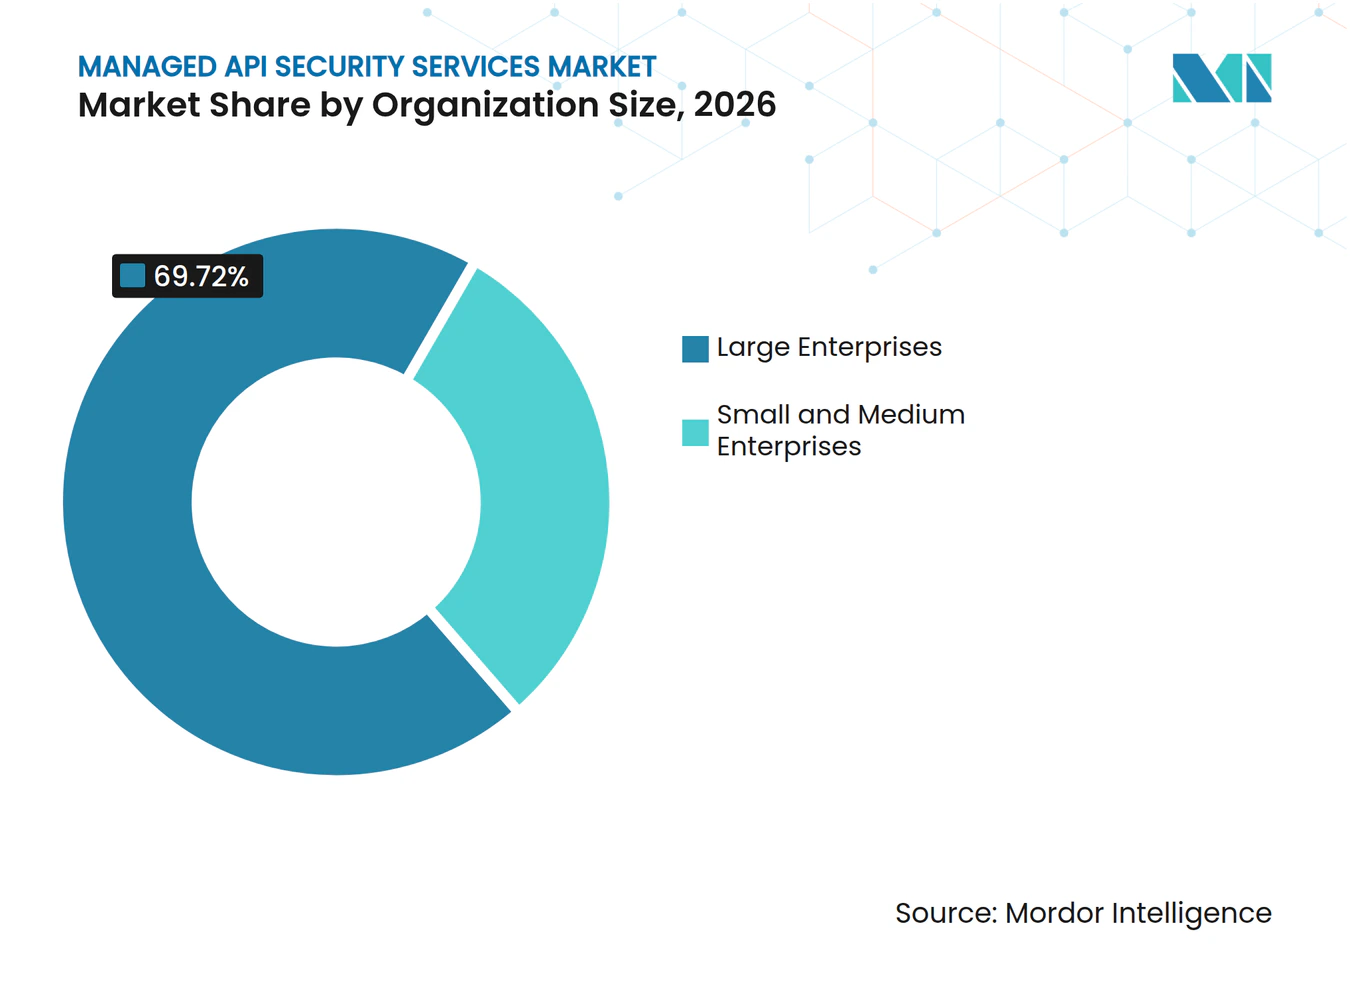
- Par taille d'organisation, les grandes entreprises ont détenu une part de 69,72% en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 17,23% jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le secteur BFSI a détenu une part de 25,83% en 2026, tandis que le secteur de la santé devrait progresser à un CAGR de 17,42% jusqu'en 2032.
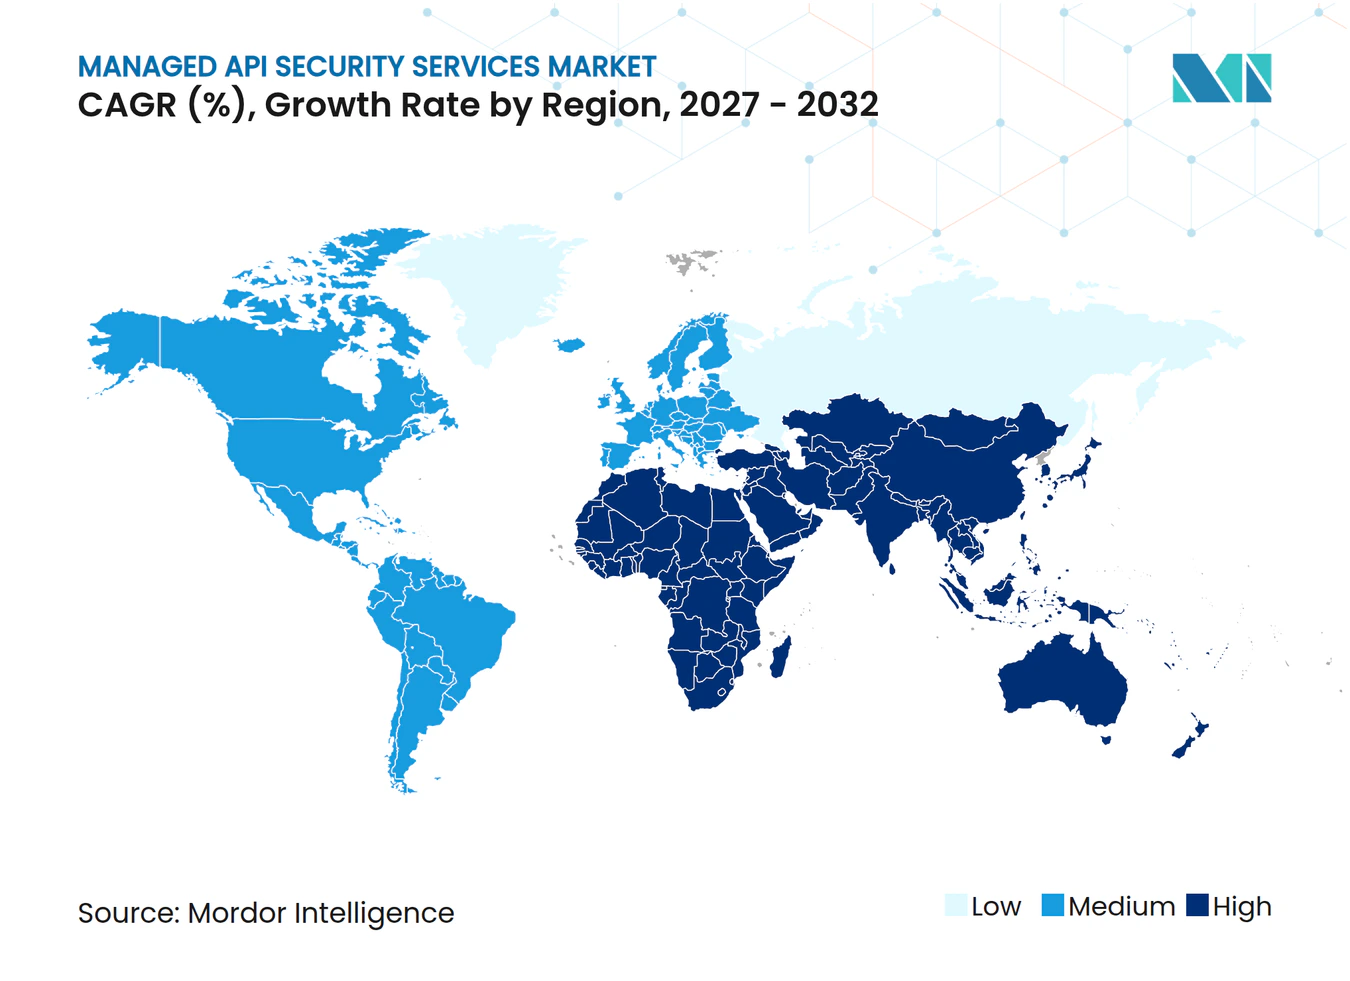
- Par géographie, l'Amérique du Nord a détenu une part de 41,87% en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 17,19% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Perspectives du Marché Mondial des Services Gérés de Sécurité des API
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Exposition Croissante des API dans les Architectures Cloud-Natives et de Microservices | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des Agents IA et des Charges de Travail d'API Basées sur les LLM | +3.6% | Mondial, avec une concentration précoce en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Escalade des Abus de Logique Métier et de la Fraude sur les API | +2.7% | Mondial, accentué en Amérique du Nord et dans le cœur de l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Renforcement des Réglementations sur la Confidentialité, les Services Financiers et l'IA | +2.0% | Amérique du Nord et UE, avec répercussions sur l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de Talents Spécialisés en Sécurité des API | +1.4% | Mondial, plus aiguë en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Demande de Découverte Continue des API et de Surveillance en Temps Réel | +1.0% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Exposition Croissante des API dans les Architectures Cloud-Natives et de Microservices
L'adoption du cloud-native a modifié la manière dont les organisations doivent sécuriser le trafic applicatif, car les microservices échangent des données via de nombreuses interfaces distribuées. De nombreux outils de sécurité ont été conçus pour des applications monolithiques et disposent d'une visibilité limitée sur les interactions sans état lors de l'exécution. Les prestataires gérés peuvent maintenir des outils de découverte, des bases de référence comportementales et des renseignements sur les menaces dans les environnements clients. Les orientations du NIST de 2025 définissent une approche basée sur les risques pour la protection des API avant le déploiement et lors de l'exécution. Les points de terminaison non enregistrés restent une faiblesse matérielle, faisant de la découverte continue une exigence pratique pour le marché des services gérés de sécurité des API.
Expansion des Agents IA et des Charges de Travail d'API Basées sur les LLM
Les agents IA effectuent des appels d'API authentifiés répétés que de nombreux contrôles conventionnels ne reconnaissent pas comme un schéma opérationnel distinct. Palo Alto Networks a déclaré que chaque requête de modèle IA ou appel de flux de travail agentique crée une activité d'API nécessitant une visibilité et une gouvernance appropriées. Wallarm a enregistré 439 CVE liées à l'IA en 2025, dont 99% directement liées aux API via des failles telles que l'injection, la mauvaise configuration et la corruption de mémoire.[1] Un agent compromis peut se déplacer à travers plusieurs services par injection de prompt ou mauvaise utilisation d'outils sans dépasser les seuils de détection basés sur le volume. Salt Security a introduit sa plateforme de sécurité agentique en mars 2026 pour assurer la découverte et la gouvernance des LLM, des serveurs MCP et des API. Ces exigences favorisent les équipes gérées capables d'établir en continu des bases de référence du comportement des agents et d'enquêter sur les écarts, soutenant ainsi le marché des services gérés de sécurité des API.
Escalade des Abus de Logique Métier et de la Fraude sur les API
L'abus de logique métier consiste à utiliser des fonctions d'application légitimes de manière non intentionnelle, ce qui rend difficile la détection par les défenses basées sur les signatures. Imperva a signalé plus de 40 000 incidents d'API dans plus de 4 000 environnements au cours du premier semestre 2025, incluant la fraude aux paiements, la fraude aux coupons, la prise de contrôle de comptes, le scraping de données et l'autorisation d'accès aux objets défaillante. Thales a constaté que les mauvais robots représentaient 40% du trafic internet en 2025 et a signalé avoir bloqué 17,2 billions de requêtes de mauvais robots. Le Top 10 des abus de logique métier de l'OWASP 2025 a formalisé la nécessité de traiter ces risques par des contrôles de conception et d'autorisation plus solides. Le marché des services gérés de sécurité des API bénéficie lorsque les organisations ont besoin d'une surveillance qui interprète l'intention et la séquence de l'activité des API plutôt que de simplement faire correspondre des signatures d'attaques connues.
Renforcement des Réglementations sur la Confidentialité, les Services Financiers et l'IA
Les échéances réglementaires de 2025 et 2026 ont accru le besoin d'une gestion continue des risques liés aux API dans les services financiers et la santé. DORA est entré en vigueur en janvier 2025 et exige des entités financières concernées qu'elles gèrent les risques liés aux technologies de l'information et de la communication, avec des pénalités pouvant atteindre 2% du chiffre d'affaires annuel mondial. PCI DSS v4.0.1 exige des tests de sécurité des API dans les environnements de données de cartes de paiement depuis mars 2025 en vertu de l'exigence 6.2.4. L'ENISA a lancé la base de données européenne des vulnérabilités en mai 2025, renforçant l'infrastructure de signalement des vulnérabilités dans le cadre des règles de cybersécurité de l'UE. Les prestataires gérés qui préparent des rapports de conformité pour DORA, PCI DSS et HIPAA peuvent transformer des contrôles complexes en engagements de service continus sur le marché des services gérés de sécurité des API.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Contraintes de Souveraineté des Données et de Surveillance Transfrontalière | -1.2% | UE, Asie-Pacifique, incluant la Chine et l'Inde, et Moyen-Orient | Long terme (≥ 4 ans) |
| Complexité d'Intégration Élevée dans les Environnements Hérités et Multi-Cloud | -0.9% | Mondial, plus aiguë en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Faux Positifs Pouvant Perturber les Transactions Numériques | -0.6% | Mondial | Court terme (≤ 2 ans) |
| Responsabilité Peu Claire entre les Équipes de Développement, de Sécurité et d'Exploitation | -0.4% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Contraintes de Souveraineté des Données et de Surveillance Transfrontalière
Les règles de souveraineté des données peuvent limiter la surveillance centralisée pour les organisations opérant dans plusieurs juridictions. La Chine, l'Inde, la Russie et certains États du Golfe imposent des exigences de localisation des données pouvant restreindre les transferts de journaux d'API, de télémétrie comportementale et de renseignements sur les menaces. Le RGPD limite également les transferts de données personnelles vers des centres d'opérations de sécurité dans des pays tiers. Les prestataires gérés peuvent avoir besoin d'une infrastructure locale ou de centres d'exploitation régionaux, ce qui peut réduire la visibilité disponible pour les systèmes partagés de corrélation des menaces. Les options de déploiement souverain peuvent résoudre une partie du problème, mais elles augmentent également les coûts d'exploitation et peuvent ralentir l'expansion. Ce frein façonne le développement du marché des services gérés de sécurité des API dans les environnements transfrontaliers réglementés.
Complexité d'Intégration Élevée dans les Environnements Hérités et Multi-Cloud
Le déploiement peut prendre plus de temps lorsque les organisations exploitent des systèmes hérités et plusieurs environnements cloud avec des conceptions d'API différentes. L'analyse indique que l'entreprise moyenne utilise 3,8 environnements cloud, tandis que les systèmes plus anciens peuvent s'appuyer sur SOAP ou des protocoles propriétaires que les outils modernes n'inspectent pas toujours efficacement. Salt Security a constaté que 54% des organisations s'appuient sur la documentation des développeurs pour identifier l'exposition aux données sensibles, laissant le travail de découverte avec un point de départ incomplet. La connexion des services aux pipelines CI/CD, aux passerelles et aux plateformes SIEM ajoute une charge opérationnelle pour des équipes de sécurité déjà sollicitées. Un embarquement simplifié est donc important pour les petites et moyennes entreprises qui ont besoin d'une protection externe mais disposent d'une capacité technique limitée sur le marché des services gérés de sécurité des API.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service : La Protection en Temps Réel Domine Tandis que la Réponse aux Menaces se Développe
La protection gérée des API en temps réel a représenté 28,43% des revenus en 2026. Les entreprises utilisent la protection en temps réel pour bloquer les activités d'API anormales pendant que les applications sont en production. La fraude aux paiements, la prise de contrôle de comptes et le scraping de données peuvent directement affecter les revenus et la confiance des clients. Cette exposition crée une demande de couverture opérationnelle plutôt que d'évaluations périodiques seules. Akamai a lancé un service géré de sécurité des API en juin 2025 combinant une surveillance en temps réel avec une réponse d'experts.
La détection et la réponse gérées aux menaces sur les API devraient croître à un CAGR de 17,63% de 2027 à 2032. Les agents IA créent des interactions authentifiées et à plusieurs étapes qui nécessitent souvent une interprétation humaine en complément de la détection automatisée. Les services gérés de découverte et d'inventaire s'adressent aux organisations qui n'ont pas une vue complète de leurs points de terminaison. Les services gérés de posture et de conformité soutiennent la collecte de preuves et la surveillance des contrôles. Les services de test et de remédiation soutiennent également une validation plus précoce dans le développement logiciel, maintenant le marché des services gérés de sécurité des API aligné sur les pratiques de sécurité décalées vers la gauche.



Par Type d'Architecture : REST Conserve son Échelle Tandis que GraphQL Nécessite une Couverture Spécialisée
Les API REST représentaient 52,67% du marché des services gérés de sécurité des API en 2026. Elles restent largement utilisées dans les services web, les backends mobiles et les microservices cloud. Les outils de protection gérée ont une maturité opérationnelle étendue pour ces schémas d'API. Leur base installée offre aux prestataires une large source de travaux récurrents de surveillance et de protection. Les environnements REST nécessitent toujours une découverte continue car les inventaires de points de terminaison peuvent évoluer rapidement.
Les API GraphQL devraient croître à un CAGR de 17,34% de 2027 à 2032. Leur modèle de requête flexible peut créer des problèmes d'autorisation en couches et des risques de déni de service par profondeur de requête. La protection des API SOAP et héritées reste pertinente pour les institutions financières disposant de systèmes centraux plus anciens. La protection des API gRPC et événementielles offre également des perspectives pour le marché des services gérés de sécurité des API à mesure que les programmes de microservices sensibles aux performances se développent.
Par Modèle de Déploiement : La Livraison Basée sur le Cloud Domine Tandis que la Demande Hybride Augmente
Le déploiement basé sur le cloud a détenu une part de 61,38% en 2026. Son échelle permet des mises à jour automatiques et un large partage de renseignements sur les menaces pour les prestataires gérés. La livraison cloud peut également simplifier le déploiement des services dans les opérations distribuées. Les organisations disposant de charges de travail cloud-natives peuvent l'utiliser pour appliquer des politiques de sécurité cohérentes dans des environnements applicatifs changeants. Ces avantages opérationnels maintiennent la livraison cloud au cœur du marché des services gérés de sécurité des API.
Le déploiement hybride devrait croître à un CAGR de 17,31% de 2027 à 2032. Les organisations des services financiers et de la santé recherchent un contrôle local des données sensibles tout en conservant des renseignements et des analyses basés sur le cloud. Le déploiement sur site reste pertinent pour les environnements gouvernementaux, de défense et d'infrastructure critique avec des exigences de réseau isolé ou classifié. Les prestataires qui intègrent des contrôles cloud et locaux peuvent répondre aux besoins de gouvernance sans imposer une approche de déploiement unique sur le marché des services gérés de sécurité des API.
Par Taille d'Organisation : Les Grandes Entreprises Dominent les Revenus Tandis que les PME Croissent Plus Vite
Les grandes entreprises représentaient 69,72% des revenus en 2026. Leurs ensembles d'API peuvent s'étendre sur des centaines de points de terminaison dans plusieurs environnements cloud. Ces organisations font face à d'importantes charges de conformité et à des surfaces d'attaque complexes, ce qui soutient une demande récurrente de services gérés. Les prestataires externes peuvent étendre la gouvernance et la surveillance dans des environnements que les équipes internes peinent à couvrir en continu. Cette échelle maintient les grandes entreprises comme clients importants sur le marché des services gérés de sécurité des API.
Les grandes entreprises représentaient 69,72% des revenus en 2026. Leurs ensembles d'API peuvent s'étendre sur des centaines de points de terminaison dans plusieurs environnements cloud. Ces organisations font face à d'importantes charges de conformité et à des surfaces d'attaque complexes, ce qui soutient une demande récurrente de services gérés. Les prestataires externes peuvent étendre la gouvernance et la surveillance dans des environnements que les équipes internes peinent à couvrir en continu. Cette échelle maintient les grandes entreprises comme clients importants sur le marché des services gérés de sécurité des API.

Par Secteur d'Activité des Utilisateurs Finaux : Le BFSI Domine les Dépenses Tandis que la Santé Accélère
Le BFSI a détenu une part de 25,83% en 2026. La banque ouverte, le traitement des paiements et les intégrations tierces exposent les API financières à la fraude et à la compromission de comptes. Akamai a rapporté que les incidents de sécurité des API coûtent aux organisations de services financiers en moyenne 620 000 USD par an, tandis que 88,7% des entreprises ont signalé un incident lié aux API au cours de l'année précédente.[2] Ces conditions font de la surveillance continue et de la réponse une exigence de service pertinente. Le marché des services gérés de sécurité des API sert également les organisations financières qui ont besoin d'un support d'audit en complément de la protection technique.
Le secteur de la santé devrait croître à un CAGR de 17,42% de 2027 à 2032. Les API de dossiers de santé électroniques et les réseaux cliniques connectés augmentent le nombre de systèmes nécessitant une protection. Les technologies de l'information et des télécommunications, le commerce de détail et le commerce électronique, le gouvernement et la défense, la fabrication, l'énergie et les services publics, ainsi que le transport et la logistique continuent également d'ajouter des services dépendants des API. Cette base de demande diversifiée élargit le marché des services gérés de sécurité des API au-delà de ses clients principaux dans les services financiers.
Analyse Géographique
L'Amérique du Nord a détenu 41,87% de la part du marché des services gérés de sécurité des API en 2026. La région combine des institutions financières réglementées, des entreprises technologiques et des agences fédérales confrontées à des exigences de sécurité qui se chevauchent. Les règles de divulgation en matière de cybersécurité de la Commission des valeurs mobilières des États-Unis exigent que les déclarants divulguent les incidents de cybersécurité importants dans les 4 jours ouvrables suivant la détermination du caractère important de l'incident.[3] Cela a accru l'attention au niveau des conseils d'administration sur les capacités de surveillance continue. Le Canada et le Mexique ajoutent une demande façonnée par la proximité avec les normes de conformité américaines et l'infrastructure cloud partagée.
L'Europe est la deuxième région en importance sur le marché des services gérés de sécurité des API. L'Allemagne, le Royaume-Uni et la France dominent les dépenses en raison de leur activité significative dans les services financiers et leurs programmes de gouvernement numérique. Les acheteurs privilégient souvent l'auditabilité et le contrôle opérationnel documenté en plus des résultats de détection. L'Espagne, l'Italie et la Russie représentent des opportunités de croissance secondaires dans le document source. L'Amérique du Sud, menée par le Brésil et l'Argentine, voit sa demande augmenter à mesure que les programmes de banque numérique et de finance ouverte accroissent l'exposition des API.
L'Asie-Pacifique devrait progresser à un CAGR de 17,19% de 2027 à 2032. Le cadre d'agrégation de comptes de l'Inde, l'expansion du droit des consommateurs aux données en Australie et les directives de gestion des risques technologiques de l'Autorité monétaire de Singapour stimulent des exigences plus strictes en matière de sécurité des API dans les systèmes financiers numériques. Cequence Security a annoncé un déploiement chez NTT DOCOMO en août 2026, montrant que les engagements de sécurité des API gérées se développent au Japon. Le Moyen-Orient et l'Afrique offrent des opportunités à plus long terme à mesure que les programmes de numérisation gouvernementale étendent l'utilisation des API dans le cadre des politiques nationales de cybersécurité sur le marché des services gérés de sécurité des API.
Paysage Concurrentiel
Concentration du Marché
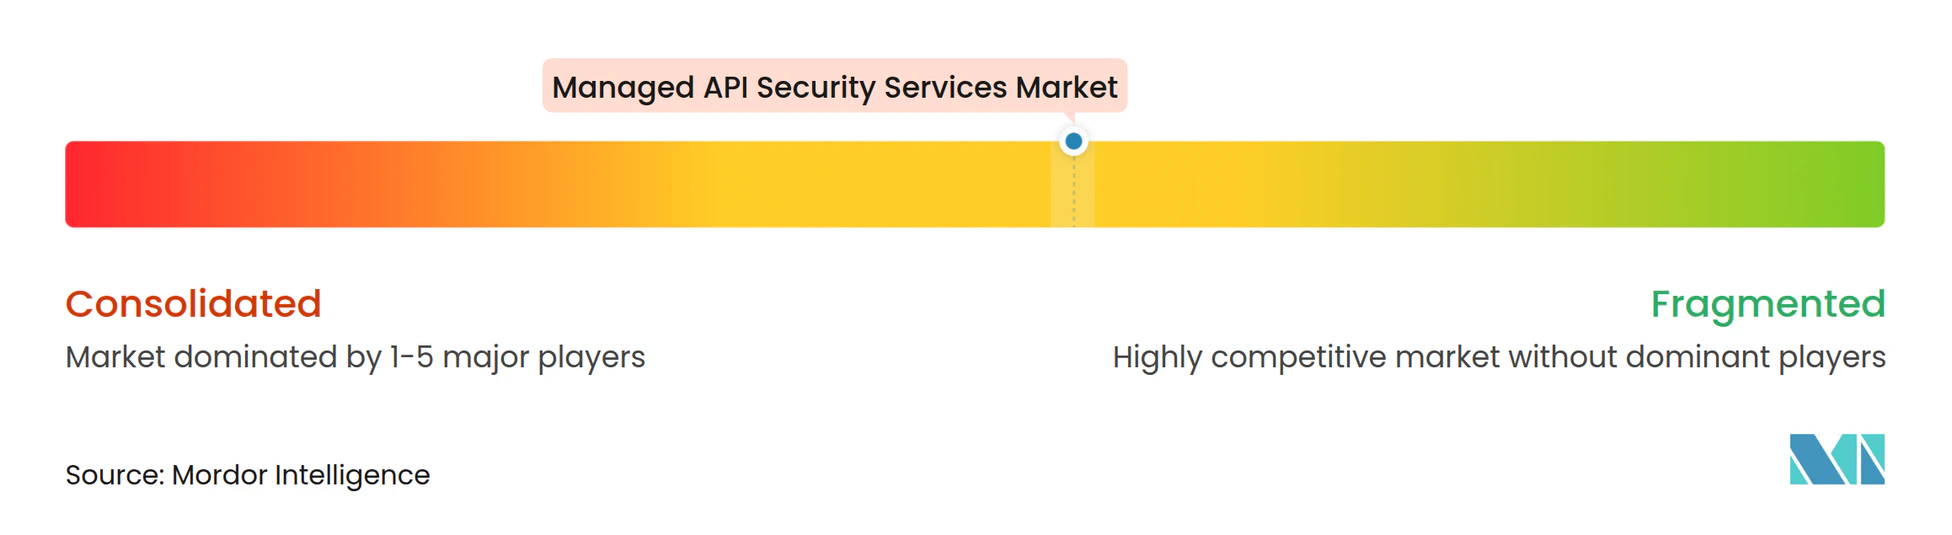
Le marché des services gérés de sécurité des API comprend de grands fournisseurs de plateformes, des prestataires spécialisés en sécurité des API et des prestataires de services de sécurité gérés. Akamai Technologies, Cloudflare, Microsoft et Palo Alto Networks apportent de larges bases de clients, des renseignements mondiaux sur les menaces et une infrastructure de livraison établie. Salt Security et Cequence Security se concentrent sur la détection comportementale des menaces sur les API et la gouvernance de l'IA agentique. LevelBlue et IBM ajoutent la protection des API à des services d'opérations de sécurité plus larges. Ce mélange crée une concurrence sur les capacités de plateforme, l'analyse spécialisée et le support opérationnel géré.
Le principal axe stratégique en 2025 et 2026 a été la connexion entre la sécurité des API et la gouvernance des agents IA. Salt Security a lancé sa plateforme de sécurité agentique en mars 2026 pour les LLM, les serveurs MCP et les API. Cequence a lancé sa passerelle IA en juillet 2025 pour connecter les agents IA aux applications d'entreprise et aux API via le protocole de contexte de modèle, avec une application des politiques en temps réel. Palo Alto Networks a également annoncé une intégration avec l'API de conformité Claude en mai 2026 pour soutenir la gouvernance de l'IA d'entreprise. Ces mouvements positionnent les contrôles d'API comme un point d'application pour gouverner ce à quoi les agents IA peuvent accéder et ce qu'ils peuvent faire sur le marché des services gérés de sécurité des API.
Les fournisseurs de plateformes étendent également les capacités de prévention et d'analyse. Cloudflare a introduit un scanner de vulnérabilités web et d'API en mars 2026 qui effectue des tests d'autorisation d'accès aux objets défaillante avec état dans API Shield. Akamai a étendu les services gérés de sécurité des API en juin 2025 avec une surveillance, une réponse d'experts et un tableau de bord de conformité. Des opportunités subsistent dans la couverture du marché intermédiaire, la livraison en cloud souverain pour le Golfe et l'Asie du Sud, et les services spécialisés pour les environnements GraphQL et gRPC. Le secteur des services gérés de sécurité des API dispose donc d'espace pour les plateformes larges et les prestataires spécialisés dotés de capacités opérationnelles différenciées.
Leaders du Secteur des Services Gérés de Sécurité des API
-
Akamai Technologies, Inc.
-
Broadcom Inc.
-
Cequence Security, Inc.
-
Cloudflare, Inc.
-
F5, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements Récents du Secteur
- Octobre 2026 : Cloudflare a lancé les profils d'application pour son WAF, permettant l'application d'une sécurité positive en apprenant les structures de requêtes valides sur les variables de chemin, les paramètres de requête et les corps JSON ; les profils de schéma pour les clients d'API Shield font progresser la gestion automatisée de la posture des API en temps réel à l'échelle du périmètre réseau.
- Août 2026 : Cequence Security a annoncé le déploiement par NTT DOCOMO de sa plateforme de protection des applications et des API, lançant simultanément la passerelle IA Cequence au Japon pour la sécurité de l'IA agentique et approfondissant sa collaboration avec ITOCHU Techno-Solutions Corporation pour le support domestique.
- Mars 2026 : Salt Security a lancé la plateforme de sécurité agentique Salt, couvrant les LLM, les serveurs MCP et les API via la gestion de la posture de sécurité agentique et la détection et réponse agentiques, avec le RSSI de Siemens Shawn Griffin citant une meilleure visibilité alors que Siemens Software développe son déploiement d'IA.
- Mars 2026 : Cloudflare a lancé la version bêta ouverte de son scanner de vulnérabilités web et d'API, un outil DAST actif intégré dans API Shield qui effectue des analyses d'autorisation d'accès aux objets défaillante avec état en sondant les points de terminaison plutôt qu'en attendant le trafic d'attaque, avec des plans pour étendre la couverture au Top 10 des API OWASP plus large.
Périmètre du Rapport sur le Marché Mondial des Services Gérés de Sécurité des API
Le marché des services gérés de sécurité des API englobe les services externalisés qui protègent les interfaces de programmation d'applications (API) contre les menaces de sécurité, les accès non autorisés, les violations de données et autres attaques malveillantes. Ces services comprennent généralement la découverte des API, la gestion de l'authentification et des autorisations, la détection des menaces, l'évaluation des vulnérabilités, la surveillance du trafic, la réponse aux incidents et le support à la conformité.
Le rapport sur le marché des services gérés de sécurité des API est segmenté par type de service (découverte et inventaire des API gérées, posture et conformité des API gérées, protection gérée des API en temps réel, détection et réponse gérées aux menaces sur les API, tests et remédiation gérés de la sécurité des API, et conseil et mise en œuvre gérés de la sécurité des API), type d'architecture (API REST, API GraphQL, API SOAP et héritées, API gRPC et événementielles, et autres types d'architecture), modèle de déploiement (sur site, basé sur le cloud, et hybride), taille d'organisation (petites et moyennes entreprises, et grandes entreprises), secteur d'activité des utilisateurs finaux (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Découverte et Inventaire des API Gérées |
| Posture et Conformité des API Gérées |
| Protection Gérée des API en Temps Réel |
| Détection et Réponse Gérées aux Menaces sur les API |
| Tests et Remédiation Gérés de la Sécurité des API |
| Conseil et Mise en Œuvre Gérés de la Sécurité des API |
| API REST |
| API GraphQL |
| API SOAP et Héritées |
| API gRPC et Événementielles |
| Autres Types d'Architecture |
| Sur Site |
| Basé sur le Cloud |
| Hybride |
| Petites et Moyennes Entreprises |
| Grandes Entreprises |
| Technologies de l'Information et Télécommunications |
| BFSI |
| Santé |
| Commerce de Détail et Commerce Électronique |
| Fabrication |
| Gouvernement et Défense |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par Type de Service | Découverte et Inventaire des API Gérées | |
| Posture et Conformité des API Gérées | ||
| Protection Gérée des API en Temps Réel | ||
| Détection et Réponse Gérées aux Menaces sur les API | ||
| Tests et Remédiation Gérés de la Sécurité des API | ||
| Conseil et Mise en Œuvre Gérés de la Sécurité des API | ||
| Par Type d'Architecture | API REST | |
| API GraphQL | ||
| API SOAP et Héritées | ||
| API gRPC et Événementielles | ||
| Autres Types d'Architecture | ||
| Par Modèle de Déploiement | Sur Site | |
| Basé sur le Cloud | ||
| Hybride | ||
| Par Taille d'Organisation | Petites et Moyennes Entreprises | |
| Grandes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Technologies de l'Information et Télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de Détail et Commerce Électronique | ||
| Fabrication | ||
| Gouvernement et Défense | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services gérés de sécurité des API ?
Le marché des services gérés de sécurité des API devrait s'étendre de 2,18 milliards USD en 2026 et 2,57 milliards USD en 2027 à 5,43 milliards USD d'ici 2032, à un CAGR de 16,14%.
Qu'est-ce qui stimule la demande de services gérés de sécurité des API ?
La croissance des systèmes cloud-natifs, l'activité des API des agents IA, les abus de logique métier, la fraude et les exigences de conformité augmentent la demande de surveillance externe continue et de réponse.
Quel type de service domine les dépenses en sécurité des API gérées ?
La protection gérée des API en temps réel domine avec une part de 28,43% en 2026, car les entreprises ont besoin d'une protection continue pour le trafic d'API en production.
Quelle architecture d'API connaît la croissance la plus rapide ?
Les API GraphQL devraient croître à un CAGR de 17,34% jusqu'en 2032, soutenues par la demande de protection spécialisée contre les risques d'autorisation et de profondeur de requête.
Quelle approche de déploiement se développe le plus rapidement ?
Le déploiement hybride devrait croître à un CAGR de 17,31% jusqu'en 2032, car les organisations réglementées combinent le contrôle local des données avec des renseignements sur les menaces basés sur le cloud.
Quelle région présente les meilleures perspectives de croissance ?
L'Asie-Pacifique devrait croître à un CAGR de 17,19% jusqu'en 2032, soutenue par les systèmes financiers numériques et les obligations croissantes en matière de sécurité des API.