
Marktgröße und Marktanteil für verwaltete API-Sicherheitsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.57 Milliarden US-Dollar |
| Marktgröße (2032) | 5.43 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.14 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete API-Sicherheitsdienste von Mordor Intelligence
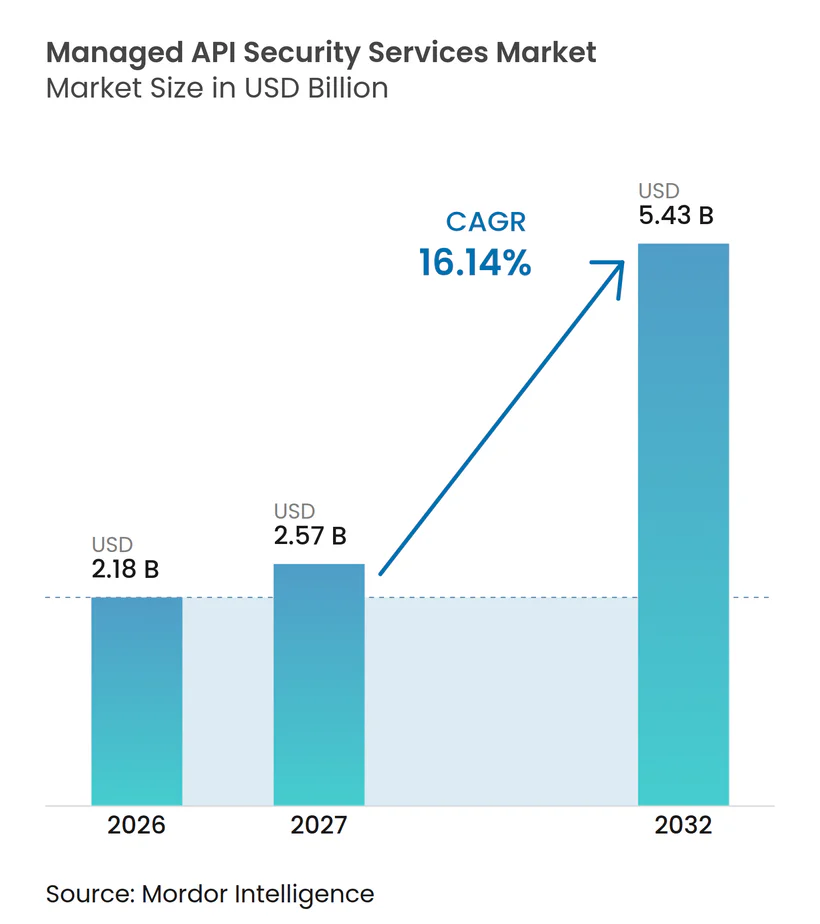
Die Marktgröße für verwaltete API-Sicherheitsdienste wird voraussichtlich von 2,18 Milliarden USD im Jahr 2026 und 2,57 Milliarden USD im Jahr 2027 auf 5,43 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 16,14 % zwischen 2027 und 2032. Der Markt für verwaltete API-Sicherheitsdienste wächst, da APIs Kundeninteraktionen, Umsatzflüsse und regulierte Datenaustausche im digitalen Betrieb abwickeln. Unternehmen fügen Cloud-native Anwendungen, Microservices und KI-gestützte Workloads schneller hinzu, als interne Sicherheitsteams eine kontinuierliche Abdeckung gewährleisten können. Anbieter reagieren mit verwalteter Erkennung, Laufzeitüberwachung, Bedrohungserkennung und Incident-Response, die über komplexe API-Umgebungen hinweg betrieben werden können. Regulatorische Anforderungen und Betrugsrisiken erhöhen die Nachfrage nach Diensten, die technische Kontrollen mit dokumentiertem operativem Support kombinieren.
Wichtigste Erkenntnisse des Berichts
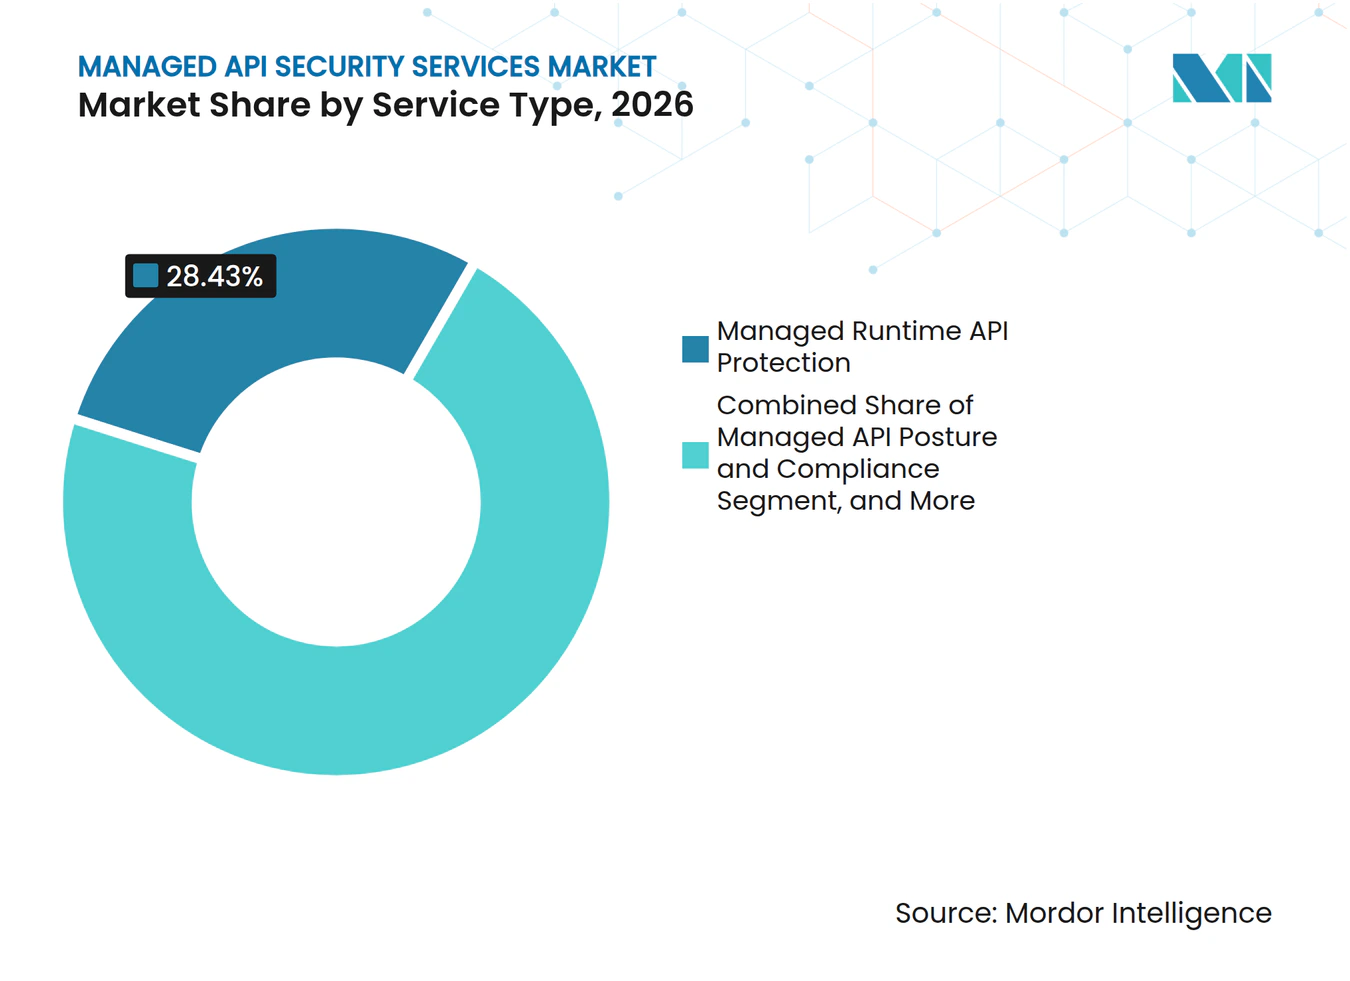
- Nach Dienstleistungstyp hielt verwalteter Laufzeit-API-Schutz im Jahr 2026 einen Marktanteil von 28,43 % am Markt für verwaltete API-Sicherheitsdienste, während verwaltete API-Bedrohungserkennung und -reaktion bis 2032 voraussichtlich mit einer CAGR von 17,63 % wachsen wird.
- Nach Architekturtyp hielten REST-APIs im Jahr 2026 einen Anteil von 52,67 %, während GraphQL-APIs bis 2032 voraussichtlich mit einer CAGR von 17,34 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Cloud-basierte Bereitstellung im Jahr 2026 einen Anteil von 61,38 %, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 17,31 % wachsen wird.
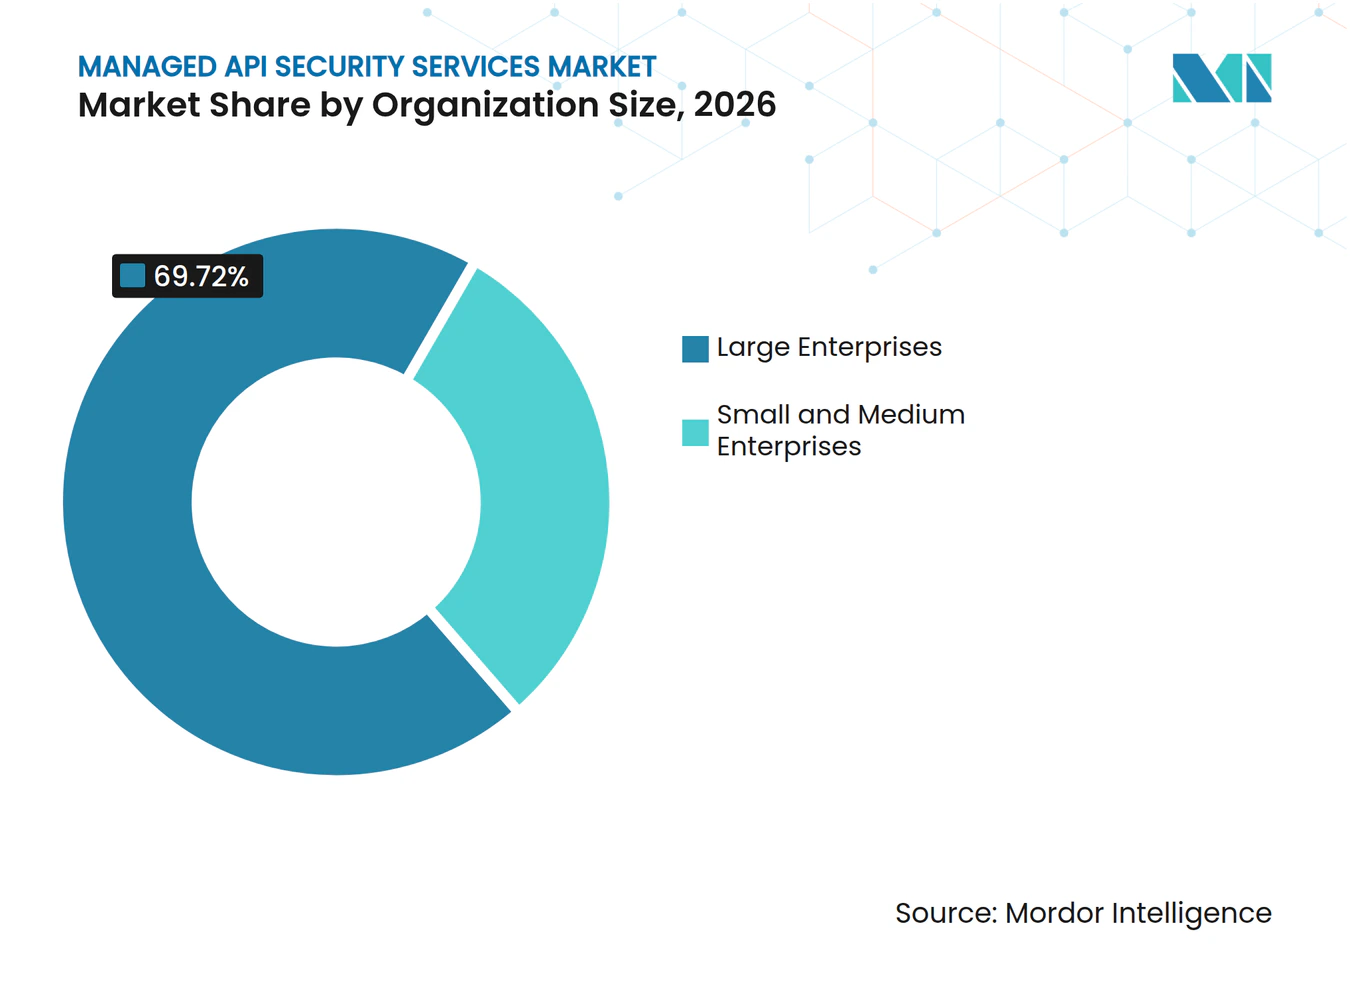
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 69,72 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 17,23 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 25,83 %, während das Gesundheitswesen bis 2032 voraussichtlich mit einer CAGR von 17,42 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,87 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,19 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für verwaltete API-Sicherheitsdienste
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende API-Exposition in Cloud-nativen Architekturen und Microservices-Architekturen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von KI-Agenten und LLM-basierten API-Workloads | +3.6% | Global, mit früher Konzentration in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmender Missbrauch von Geschäftslogik und API-Betrug | +2.7% | Global, verstärkt in Nordamerika und dem asiatisch-pazifischen Kernraum | Kurzfristig (≤ 2 Jahre) |
| Verschärfung von Datenschutz-, Finanzdienstleistungs- und KI-Regulierungen | +2.0% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten API-Sicherheitsfachkräften | +1.4% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und Südamerika | Langfristig (≥ 4 Jahre) |
| Nachfrage nach kontinuierlicher API-Erkennung und Laufzeitüberwachung | +1.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende API-Exposition in Cloud-nativen Architekturen und Microservices-Architekturen
Die Einführung Cloud-nativer Architekturen hat verändert, wie Organisationen den Anwendungsverkehr absichern müssen, da Microservices Daten über viele verteilte Schnittstellen austauschen. Viele Sicherheitstools wurden für monolithische Anwendungen entwickelt und haben eine begrenzte Sichtbarkeit auf zustandslose Interaktionen zur Laufzeit. Verwaltete Anbieter können Erkennungstools, Verhaltensbaselines und Bedrohungsinformationen über Client-Umgebungen hinweg pflegen. Die NIST-Leitlinien von 2025 legen einen risikobasierten Ansatz für den API-Schutz vor der Bereitstellung und zur Laufzeit fest. Nicht registrierte Endpunkte bleiben eine wesentliche Schwachstelle, was kontinuierliche Erkennung zu einer praktischen Anforderung für den Markt für verwaltete API-Sicherheitsdienste macht.
Ausweitung von KI-Agenten und LLM-basierten API-Workloads
KI-Agenten führen wiederholte authentifizierte API-Aufrufe durch, die viele herkömmliche Kontrollen nicht als eigenständiges Betriebsmuster erkennen. Palo Alto Networks erklärte, dass jede KI-Modellanfrage oder jeder agentische Workflow-Aufruf API-Aktivitäten erzeugt, die angemessene Sichtbarkeit und Governance erfordern. Wallarm verzeichnete im Jahr 2025 439 KI-bezogene CVEs, von denen 99 % direkt über Schwachstellen wie Injection, Fehlkonfiguration und Speicherbeschädigung mit APIs verknüpft waren.[1] Ein kompromittierter Agent kann sich durch Prompt-Injection oder Werkzeugmissbrauch durch mehrere Dienste bewegen, ohne volumenbasierte Erkennungsschwellen zu überschreiten. Salt Security stellte im März 2026 seine Agentic Security Platform vor, um Erkennung und Governance über LLMs, MCP-Server und APIs hinweg bereitzustellen. Diese Anforderungen begünstigen verwaltete Teams, die das Verhalten von Agenten kontinuierlich als Baseline erfassen und Abweichungen untersuchen können, und unterstützen damit den Markt für verwaltete API-Sicherheitsdienste.
Zunehmender Missbrauch von Geschäftslogik und API-Betrug
Der Missbrauch von Geschäftslogik beinhaltet die Nutzung legitimer Anwendungsfunktionen auf unbeabsichtigte Weise, was es für signaturbasierte Abwehrmechanismen schwierig macht, ihn zu erkennen. Imperva meldete im ersten Halbjahr 2025 mehr als 40.000 API-Vorfälle in über 4.000 Umgebungen, darunter Zahlungsbetrug, Couponbetrug, Kontoübernahme, Daten-Scraping und Broken Object Level Authorization. Thales stellte fest, dass schädliche Bots im Jahr 2025 40 % des Internetverkehrs ausmachten, und meldete die Blockierung von 17,2 Billionen schädlicher Bot-Anfragen. Das OWASP Business Logic Abuse Top 10 von 2025 formalisierte die Notwendigkeit, diese Risiken durch stärkere Design- und Autorisierungskontrollen zu adressieren. Der Markt für verwaltete API-Sicherheitsdienste profitiert, wenn Organisationen eine Überwachung benötigen, die die Absicht und Abfolge von API-Aktivitäten interpretiert, anstatt nur bekannte Angriffssignaturen abzugleichen.
Verschärfung von Datenschutz-, Finanzdienstleistungs- und KI-Regulierungen
Regulatorische Fristen in den Jahren 2025 und 2026 erhöhten den Bedarf an kontinuierlichem API-Risikomanagement in Finanzdienstleistungen und im Gesundheitswesen. DORA trat im Januar 2025 in Kraft und verpflichtet betroffene Finanzunternehmen zum Management von Informations- und Kommunikationstechnologierisiken, wobei Strafen bis zu 2 % des globalen Jahresumsatzes erreichen können. PCI DSS v4.0.1 schreibt seit März 2025 gemäß Anforderung 6.2.4 API-Sicherheitstests in Zahlungskartenumgebungen vor. ENISA startete im Mai 2025 die Europäische Schwachstellendatenbank und stärkte damit die Infrastruktur zur Schwachstellenmeldung im Rahmen der EU-Cybersicherheitsregeln. Verwaltete Anbieter, die Compliance-Berichte für DORA, PCI DSS und HIPAA erstellen, können komplexe Kontrollen in laufende Serviceengagements im Markt für verwaltete API-Sicherheitsdienste umwandeln.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datensouveränität und grenzüberschreitende Überwachungsbeschränkungen | -1.2% | EU, asiatisch-pazifischer Raum einschließlich China und Indien sowie Naher Osten | Langfristig (≥ 4 Jahre) |
| Hohe Integrationskomplexität über Legacy- und Multi-Cloud-Umgebungen hinweg | -0.9% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Falsch-positive Ergebnisse, die digitale Transaktionen stören können | -0.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Unklare Zuständigkeiten zwischen Entwicklungs-, Sicherheits- und Betriebsteams | -0.4% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datensouveränität und grenzüberschreitende Überwachungsbeschränkungen
Datensouveränitätsregeln können die zentralisierte Überwachung für Organisationen einschränken, die in mehreren Rechtsordnungen tätig sind. China, Indien, Russland und einige Golfstaaten erlegen Datenlokalisierungsanforderungen auf, die den Transfer von API-Protokollen, Verhaltenstelemetrie und Bedrohungsinformationen einschränken können. Die DSGVO schränkt auch die Übermittlung personenbezogener Daten an Sicherheitsoperationszentren in Drittländern ein. Verwaltete Anbieter benötigen möglicherweise lokale Infrastruktur oder regionale Betriebszentren, was die für gemeinsame Bedrohungskorrelationssysteme verfügbare Sichtbarkeit verringern kann. Souveräne Bereitstellungsoptionen können einen Teil des Problems lösen, erhöhen jedoch auch die Betriebskosten und können die Expansion verlangsamen. Dieses Hemmnis beeinflusst die Entwicklung des Marktes für verwaltete API-Sicherheitsdienste in regulierten grenzüberschreitenden Umgebungen.
Hohe Integrationskomplexität über Legacy- und Multi-Cloud-Umgebungen hinweg
Die Bereitstellung kann länger dauern, wenn Organisationen Legacy-Systeme und mehrere Cloud-Umgebungen mit unterschiedlichen API-Designs betreiben. Die Analyse zeigt, dass ein durchschnittliches Unternehmen 3,8 Cloud-Umgebungen nutzt, während ältere Systeme möglicherweise auf SOAP oder proprietäre Protokolle angewiesen sind, die moderne Tools nicht immer effektiv prüfen. Salt Security stellte fest, dass 54 % der Organisationen auf Entwicklerdokumentation angewiesen sind, um die Exposition sensibler Daten zu identifizieren, was die Erkennungsarbeit mit einem unvollständigen Ausgangspunkt belässt. Die Anbindung von Diensten an CI/CD-Pipelines, Gateways und SIEM-Plattformen erhöht den operativen Aufwand für bereits überlastete Sicherheitsteams. Eine vereinfachte Einbindung ist daher wichtig für kleine und mittlere Unternehmen, die externen Schutz benötigen, aber über begrenzte technische Kapazitäten im Markt für verwaltete API-Sicherheitsdienste verfügen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp: Laufzeitschutz führt, während Bedrohungsreaktion expandiert
Verwalteter Laufzeit-API-Schutz hielt im Jahr 2026 28,43 % des Umsatzes. Unternehmen nutzen Laufzeitschutz, um anomale API-Aktivitäten zu blockieren, während Anwendungen in der Produktion sind. Zahlungsbetrug, Kontoübernahme und Daten-Scraping können Umsatz und Kundenvertrauen direkt beeinträchtigen. Diese Exposition schafft Nachfrage nach operativer Abdeckung statt nur periodischer Bewertungen. Akamai startete im Juni 2025 einen verwalteten API-Sicherheitsdienst, der Echtzeit-Überwachung mit Expertenreaktion kombiniert.
Verwaltete API-Bedrohungserkennung und -reaktion wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,63 % wachsen. KI-Agenten erzeugen authentifizierte, mehrstufige Interaktionen, die häufig menschliche Interpretation neben automatisierter Erkennung erfordern. Verwaltete Erkennungs- und Inventarisierungsdienste für Organisationen, denen ein vollständiger Überblick über ihre Endpunkte fehlt. Verwaltete Posture- und Compliance-Dienste unterstützen die Beweiserhebung und Kontrollüberwachung. Test- und Behebungsdienste unterstützen auch eine frühere Validierung in der Softwareentwicklung und halten den Markt für verwaltete API-Sicherheitsdienste mit Shift-Left-Sicherheitspraktiken in Einklang.



Nach Architekturtyp: REST behält seine Skalierung, während GraphQL spezialisierte Abdeckung erfordert
REST-APIs machten im Jahr 2026 52,67 % des Marktes für verwaltete API-Sicherheitsdienste aus. Sie werden weiterhin in Webdiensten, mobilen Backends und Cloud-Microservices eingesetzt. Verwaltete Schutztools verfügen über eine breite operative Reife für diese API-Muster. Ihre installierte Basis bietet Anbietern eine große Quelle für wiederkehrende Überwachungs- und Schutzaufgaben. REST-Umgebungen erfordern weiterhin kontinuierliche Erkennung, da sich Endpunktinventare schnell ändern können.
GraphQL-APIs werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,34 % wachsen. Ihr flexibles Abfragemodell kann geschichtete Autorisierungsprobleme und Denial-of-Service-Risiken durch Abfragetiefe erzeugen. Der Schutz für SOAP- und Legacy-APIs bleibt für Finanzinstitute mit älteren Kernsystemen relevant. gRPC- und ereignisgesteuerte API-Sicherheit bieten ebenfalls Wachstumspotenzial für den Markt für verwaltete API-Sicherheitsdienste, da leistungssensitive Microservices-Programme expandieren.
Nach Bereitstellungsmodell: Cloud-basierte Bereitstellung führt, während hybride Nachfrage steigt
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 61,38 %. Ihre Skalierung ermöglicht automatische Updates und eine breite gemeinsame Nutzung von Bedrohungsinformationen für verwaltete Anbieter. Die Cloud-Bereitstellung kann auch den Servicerollout über verteilte Betriebe hinweg vereinfachen. Organisationen mit Cloud-nativen Workloads können sie nutzen, um konsistente Sicherheitsrichtlinien über sich ändernde Anwendungsumgebungen hinweg anzuwenden. Diese Betriebsvorteile halten die Cloud-Bereitstellung im Mittelpunkt des Marktes für verwaltete API-Sicherheitsdienste.
Die hybride Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,31 % wachsen. Finanzdienstleistungs- und Gesundheitsorganisationen suchen lokale Kontrolle für sensible Daten, während sie Cloud-basierte Intelligenz und Analysen beibehalten. Die On-Premises-Bereitstellung bleibt für Regierungs-, Verteidigungs- und kritische Infrastrukturumgebungen mit Air-Gap- oder klassifizierten Netzwerkanforderungen relevant. Anbieter, die Cloud- und lokale Kontrollen integrieren, können Governance-Anforderungen erfüllen, ohne einen einzigen Bereitstellungsansatz im Markt für verwaltete API-Sicherheitsdienste zu erzwingen.
Nach Unternehmensgröße: Großunternehmen führen beim Umsatz, während KMU schneller wachsen
Großunternehmen machten im Jahr 2026 69,72 % des Umsatzes aus. Ihre API-Umgebungen können Hunderte von Endpunkten über mehrere Cloud-Umgebungen hinweg umfassen. Diese Organisationen stehen vor großen Compliance-Aufgaben und komplexen Angriffsflächen, was eine wiederkehrende Nachfrage nach verwalteten Diensten unterstützt. Externe Anbieter können Governance und Überwachung über Umgebungen hinweg ausweiten, die interne Teams nur schwer kontinuierlich abdecken können. Diese Größenordnung macht Großunternehmen zu wichtigen Kunden im Markt für verwaltete API-Sicherheitsdienste.
Großunternehmen machten im Jahr 2026 69,72 % des Umsatzes aus. Ihre API-Umgebungen können Hunderte von Endpunkten über mehrere Cloud-Umgebungen hinweg umfassen. Diese Organisationen stehen vor großen Compliance-Aufgaben und komplexen Angriffsflächen, was eine wiederkehrende Nachfrage nach verwalteten Diensten unterstützt. Externe Anbieter können Governance und Überwachung über Umgebungen hinweg ausweiten, die interne Teams nur schwer kontinuierlich abdecken können. Diese Größenordnung macht Großunternehmen zu wichtigen Kunden im Markt für verwaltete API-Sicherheitsdienste. Anbieter, die den Einbindungsaufwand reduzieren und Risiken klar erläutern, sind besser positioniert, um diese Kundengruppe im Markt für verwaltete API-Sicherheitsdienste zu bedienen.

Nach Endnutzerbranche: BFSI führt bei den Ausgaben, während das Gesundheitswesen beschleunigt
BFSI hielt im Jahr 2026 einen Anteil von 25,83 %. Open Banking, Zahlungsabwicklung und Drittanbieter-Integrationen setzen Finanz-APIs Betrug und Kontoübernahmen aus. Akamai berichtete, dass API-Sicherheitsvorfälle Finanzdienstleistungsorganisationen durchschnittlich 620.000 USD pro Jahr kosten, während 88,7 % der Unternehmen im Vorjahr einen API-bezogenen Vorfall meldeten.[2] Diese Bedingungen machen kontinuierliche Überwachung und Reaktion zu einer relevanten Serviceanforderung. Der Markt für verwaltete API-Sicherheitsdienste bedient auch Finanzorganisationen, die neben technischem Schutz Prüfungsunterstützung benötigen.
Das Gesundheitswesen wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,42 % wachsen. APIs für elektronische Gesundheitsakten und vernetzte klinische Netzwerke erhöhen die Anzahl der schutzbedürftigen Systeme. Informationstechnologie und Telekommunikation, Einzel- und E-Commerce, Regierung und Verteidigung, Fertigung, Energie und Versorgungsunternehmen sowie Transport und Logistik fügen weiterhin API-abhängige Dienste hinzu. Diese vielfältige Nachfragebasis erweitert den Markt für verwaltete API-Sicherheitsdienste über seine Kernkunden im Finanzdienstleistungsbereich hinaus.
Geografische Analyse
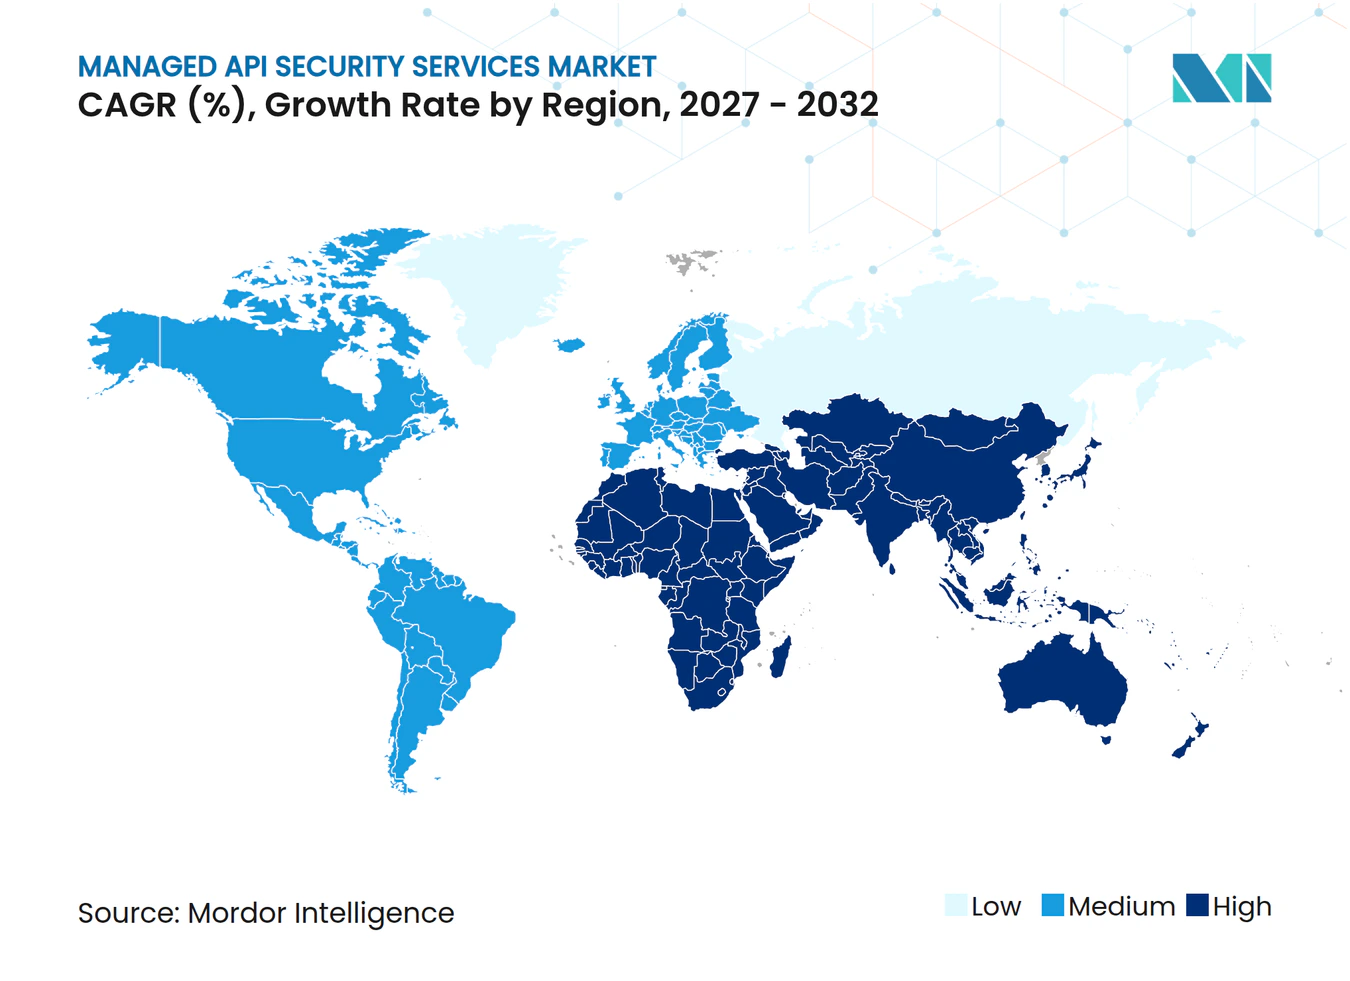
Nordamerika hielt im Jahr 2026 41,87 % des Marktanteils für verwaltete API-Sicherheitsdienste. Die Region vereint regulierte Finanzinstitute, Technologieunternehmen und Bundesbehörden, die sich überschneidenden Sicherheitsanforderungen gegenüberstehen. Die Cybersicherheits-Offenlegungsregeln der US-amerikanischen Securities and Exchange Commission verpflichten Registranten, wesentliche Cybersicherheitsvorfälle innerhalb von 4 Werktagen nach der Feststellung der Wesentlichkeit offenzulegen.[3] Dies hat die Aufmerksamkeit auf Vorstandsebene für kontinuierliche Überwachungsfähigkeiten erhöht. Kanada und Mexiko tragen zur Nachfrage bei, die durch die Nähe zu US-amerikanischen Compliance-Standards und gemeinsamer Cloud-Infrastruktur geprägt ist.
Europa ist die zweitgrößte Region im Markt für verwaltete API-Sicherheitsdienste. Deutschland, das Vereinigte Königreich und Frankreich führen bei den Ausgaben, da sie über bedeutende Finanzdienstleistungsaktivitäten und digitale Regierungsprogramme verfügen. Käufer priorisieren häufig Prüfbarkeit und dokumentierte operative Kontrolle neben Erkennungsergebnissen. Spanien, Italien und Russland stellen sekundäre Wachstumschancen im Quellmaterial dar. Südamerika, angeführt von Brasilien und Argentinien, verzeichnet eine steigende Nachfrage, da digitale Banking- und Open-Finance-Programme die API-Exposition erhöhen.
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,19 % wachsen. Indiens Account-Aggregator-Framework, die Erweiterung des australischen Consumer Data Right und die Richtlinien zum Technologierisikomanagement der Monetary Authority of Singapore treiben stärkere API-Sicherheitsanforderungen in digitalen Finanzsystemen voran. Cequence Security gab im August 2026 eine NTT DOCOMO-Bereitstellung bekannt und zeigte damit, dass verwaltete API-Sicherheitsengagements in Japan expandieren. Der Nahe Osten und Afrika bieten längerfristige Chancen, da staatliche Digitalisierungsprogramme die API-Nutzung im Rahmen nationaler Cybersicherheitsrahmen im Markt für verwaltete API-Sicherheitsdienste ausweiten.
Wettbewerbslandschaft
Marktkonzentration
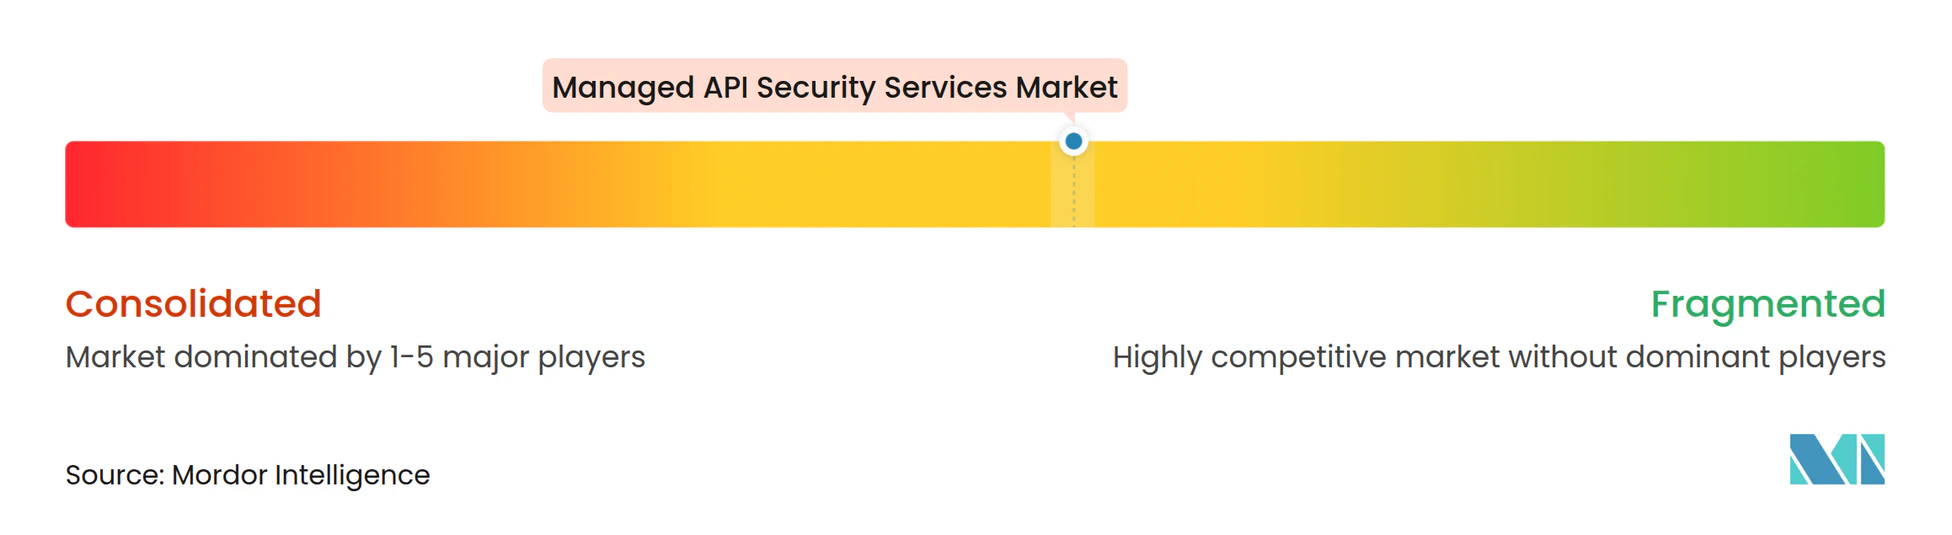
Der Markt für verwaltete API-Sicherheitsdienste umfasst große Plattformanbieter, spezialisierte API-Sicherheitsanbieter und verwaltete Sicherheitsdienstleister. Akamai Technologies, Cloudflare, Microsoft und Palo Alto Networks bringen breite Kundenstämme, globale Bedrohungsinformationen und etablierte Bereitstellungsinfrastruktur mit. Salt Security und Cequence Security konzentrieren sich auf verhaltensbasierte API-Bedrohungserkennung und agentische KI-Governance. LevelBlue und IBM ergänzen breitere Sicherheitsoperationsdienste um API-Schutz. Diese Mischung schafft Wettbewerb über Plattformfähigkeiten, Spezialanalysen und verwalteten operativen Support hinweg.
Der strategische Hauptfokus in den Jahren 2025 und 2026 lag auf der Verbindung zwischen API-Sicherheit und KI-Agenten-Governance. Salt Security startete im März 2026 seine Agentic Security Platform für LLMs, MCP-Server und APIs. Cequence startete im Juli 2025 sein KI-Gateway, um KI-Agenten über das Model Context Protocol mit Unternehmensanwendungen und APIs zu verbinden, mit Echtzeit-Richtliniendurchsetzung. Palo Alto Networks kündigte im Mai 2026 auch eine Integration mit der Claude Compliance API an, um die KI-Governance in Unternehmen zu unterstützen. Diese Schritte positionieren API-Kontrollen als Durchsetzungspunkt für die Steuerung des Zugriffs und der Aktionen von KI-Agenten im Markt für verwaltete API-Sicherheitsdienste.
Plattformanbieter erweitern auch Präventions- und Scan-Fähigkeiten. Cloudflare führte im März 2026 einen Web- und API-Schwachstellenscanner ein, der zustandsbehaftete Broken Object Level Authorization-Tests innerhalb von API Shield durchführt. Akamai erweiterte im Juni 2025 verwaltete API-Sicherheitsdienste um Überwachung, Expertenreaktion und ein Compliance-Dashboard. Chancen bestehen weiterhin in der Abdeckung des mittleren Marktsegments, der souveränen Cloud-Bereitstellung für den Golf und Südasien sowie spezialisierten Diensten für GraphQL- und gRPC-Umgebungen. Der Markt für verwaltete API-Sicherheitsdienste bietet daher Raum für sowohl breite Plattformen als auch spezialisierte Anbieter mit differenzierten operativen Fähigkeiten.
Marktführer für verwaltete API-Sicherheitsdienste
-
Akamai Technologies, Inc.
-
Broadcom Inc.
-
Cequence Security, Inc.
-
Cloudflare, Inc.
-
F5, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: Cloudflare startete Application Profiles für seine WAF, die eine Positiv-Sicherheitsdurchsetzung durch das Erlernen gültiger Anforderungsstrukturen über Pfadvariablen, Abfrageparameter und JSON-Körper hinweg ermöglichen; Schema-Profile für API-Shield-Kunden fördern das automatisierte Laufzeit-API-Posture-Management auf Netzwerk-Edge-Ebene.
- August 2026: Cequence Security gab die Bereitstellung seiner Anwendungs- und API-Schutzplattform durch NTT DOCOMO bekannt und startete gleichzeitig Cequence AI Gateway in Japan für agentische KI-Sicherheit, während die Zusammenarbeit mit ITOCHU Techno-Solutions Corporation für den inländischen Support vertieft wurde.
- März 2026: Salt Security startete die Salt Agentic Security Platform, die LLMs, MCP-Server und APIs durch Agentic Security Posture Management und Agentic Detection and Response abdeckt, wobei Siemens-CISO Shawn Griffin eine verbesserte Sichtbarkeit anführte, während Siemens Software die KI-Bereitstellung skaliert.
- März 2026: Cloudflare startete die offene Beta seines Web- und API-Schwachstellenscanners, eines aktiven DAST-Tools, das in API Shield integriert ist und zustandsbehaftete BOLA-Scans durch das Testen von Endpunkten durchführt, anstatt auf Angriffsdatenverkehr zu warten, mit Plänen zur Erweiterung der Abdeckung auf das breitere OWASP API Top 10.
Globaler Berichtsumfang für den Markt für verwaltete API-Sicherheitsdienste
Der Markt für verwaltete API-Sicherheitsdienste umfasst ausgelagerte Dienste, die Programmierschnittstellen (APIs) gegen Sicherheitsbedrohungen, unbefugten Zugriff, Datenverletzungen und andere böswillige Angriffe schützen. Diese Dienste umfassen typischerweise API-Erkennung, Authentifizierungs- und Autorisierungsmanagement, Bedrohungserkennung, Schwachstellenbewertung, Datenverkehrsüberwachung, Incident-Response und Compliance-Unterstützung.
Der Marktbericht für verwaltete API-Sicherheitsdienste ist segmentiert nach Dienstleistungstyp (verwaltete API-Erkennung und -Inventarisierung, verwaltete API-Posture und Compliance, verwalteter Laufzeit-API-Schutz, verwaltete API-Bedrohungserkennung und -reaktion, verwaltete API-Sicherheitstests und -behebung sowie verwaltete API-Sicherheitsberatung und -implementierung), Architekturtyp (REST-APIs, GraphQL-APIs, SOAP- und Legacy-APIs, gRPC- und ereignisgesteuerte APIs sowie andere Architekturtypen), Bereitstellungsmodell (On-Premises, Cloud-basiert und hybrid), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzel- und E-Commerce, Fertigung, Regierung und Verteidigung sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Verwaltete API-Erkennung und -Inventarisierung |
| Verwaltete API-Posture und Compliance |
| Verwalteter Laufzeit-API-Schutz |
| Verwaltete API-Bedrohungserkennung und -reaktion |
| Verwaltete API-Sicherheitstests und -behebung |
| Verwaltete API-Sicherheitsberatung und -implementierung |
| REST-APIs |
| GraphQL-APIs |
| SOAP- und Legacy-APIs |
| gRPC- und ereignisgesteuerte APIs |
| Andere Architekturtypen |
| On-Premises |
| Cloud-basiert |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Verwaltete API-Erkennung und -Inventarisierung | |
| Verwaltete API-Posture und Compliance | ||
| Verwalteter Laufzeit-API-Schutz | ||
| Verwaltete API-Bedrohungserkennung und -reaktion | ||
| Verwaltete API-Sicherheitstests und -behebung | ||
| Verwaltete API-Sicherheitsberatung und -implementierung | ||
| Nach Architekturtyp | REST-APIs | |
| GraphQL-APIs | ||
| SOAP- und Legacy-APIs | ||
| gRPC- und ereignisgesteuerte APIs | ||
| Andere Architekturtypen | ||
| Nach Bereitstellungsmodell | On-Premises | |
| Cloud-basiert | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete API-Sicherheitsdienste?
Der Markt für verwaltete API-Sicherheitsdienste wird voraussichtlich von 2,18 Milliarden USD im Jahr 2026 und 2,57 Milliarden USD im Jahr 2027 auf 5,43 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 16,14 %.
Was treibt die Nachfrage nach verwalteten API-Sicherheitsdiensten an?
Das Wachstum in Cloud-nativen Systemen, KI-Agenten-API-Aktivitäten, Missbrauch von Geschäftslogik, Betrug und Compliance-Anforderungen erhöht die Nachfrage nach kontinuierlicher externer Überwachung und Reaktion.
Welcher Dienstleistungstyp führt bei den Ausgaben für verwaltete API-Sicherheit?
Verwalteter Laufzeit-API-Schutz führt mit einem Anteil von 28,43 % im Jahr 2026, da Unternehmen kontinuierlichen Schutz für produktiven API-Datenverkehr benötigen.
Welche API-Architektur wächst am schnellsten?
GraphQL-APIs werden voraussichtlich bis 2032 mit einer CAGR von 17,34 % wachsen, unterstützt durch die Nachfrage nach spezialisiertem Schutz gegen Autorisierungs- und Abfragetiefen-Risiken.
Welcher Bereitstellungsansatz expandiert am schnellsten?
Die hybride Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 17,31 % wachsen, da regulierte Organisationen lokale Datenkontrolle mit Cloud-basierter Bedrohungsinformationen kombinieren.
Welche Region hat die höchsten Wachstumsaussichten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,19 % wachsen, unterstützt durch digitale Finanzsysteme und wachsende API-Sicherheitsverpflichtungen.