
マネージド アンチウイルスおよびアンチマルウェア サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
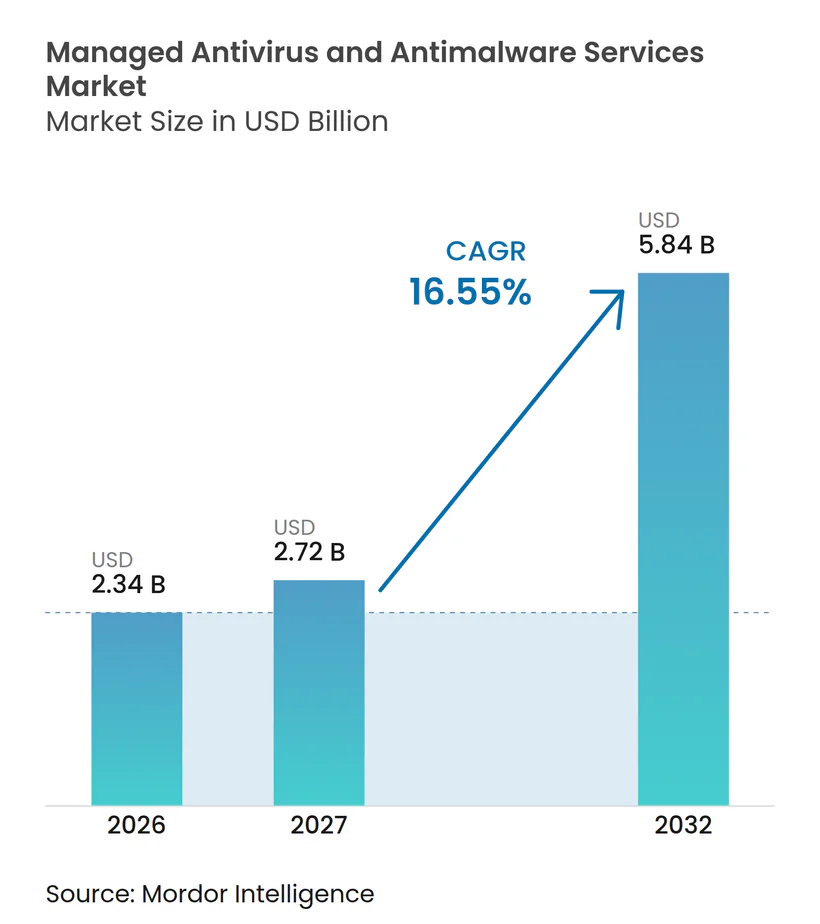
| 市場規模 (2027) | 2.72 十億米ドル |
| 市場規模 (2032) | 5.84 十億米ドル |
| 成長率 (2027 - 2032) | 16.55 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド アンチウイルスおよびアンチマルウェア サービス市場分析
マネージド アンチウイルスおよびアンチマルウェア サービス市場規模は2026年に2.34 ビリオン 米ドルと評価され、2032年までに5.84 ビリオン 米ドルに達すると測されており、2027年から2032年にかけてCAGR 16.55%で成長します。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、ランサムウェアグループが従来のマルウェアファイルをエンドポイントに残さない手法やデータ窃取に依存する傾向を強める中で拡大しています。この変化により、分散したデバイスやクラウドワークロードを持つ組織にとって、定期的なシグネチャスキャンよりも継続的なモニタリングの重要性が高まっています。経験豊富なセキュリティ人材の慢性的な不足も、多くの購入者にとって外部委託による24時間365日対応をより現実的な選択肢にしています。プロバイダーは、エンドポイント保護、検知・対応、脅威ハンティング、インシデントレスポンスを単一のサブスクリプションに統合することで対応しています。データレジデンシー規制、ハイブリッドインフラ、中小規模組織の価格感度は、導入とサービスマージンに対する重要な制約として残っています。
主要レポートのポイント
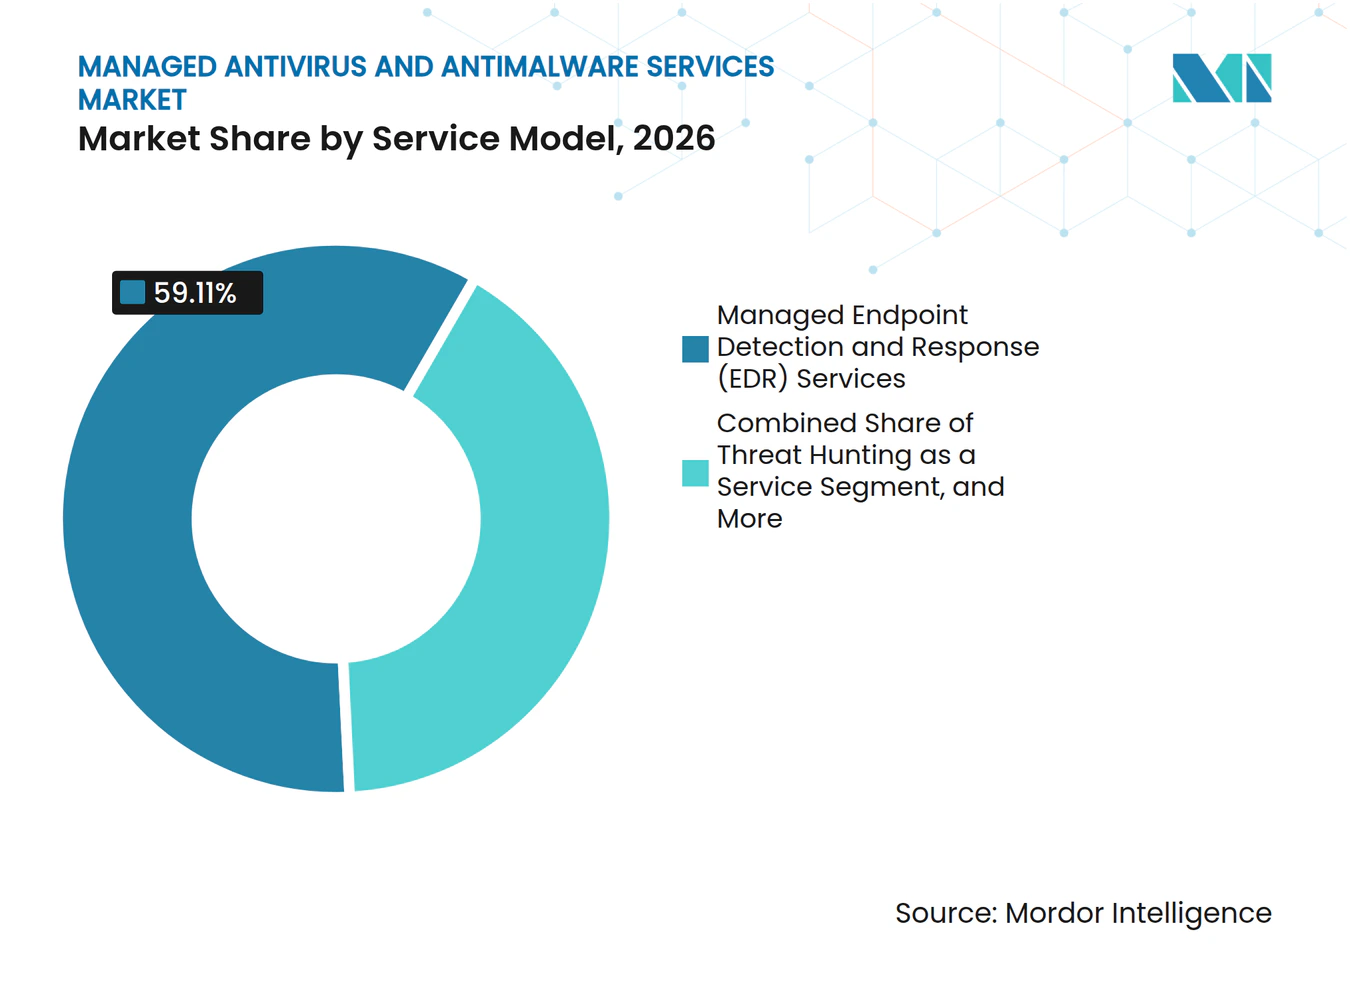
- サービスモデル別では、マネージド エンドポイント検知・対応(EDR)サビスが2026年のマネージド アンチウイルスおよびアンチマルウェア サービス市場シェアの59.11%を占め、サービスとしての脅威ハンティングは2032年にかけてCAGR 17.71%で拡大すると予測されています。
- デプロイメントモデル別では、パブリッククラウドが2026年のマネージド アンチウイルスおよびアンチマルウェア サービス市場シェアの66.14%を占め、ハイブリッドクラウドは2032年にかけてCAGR 18.02%で拡大すると予測されています。
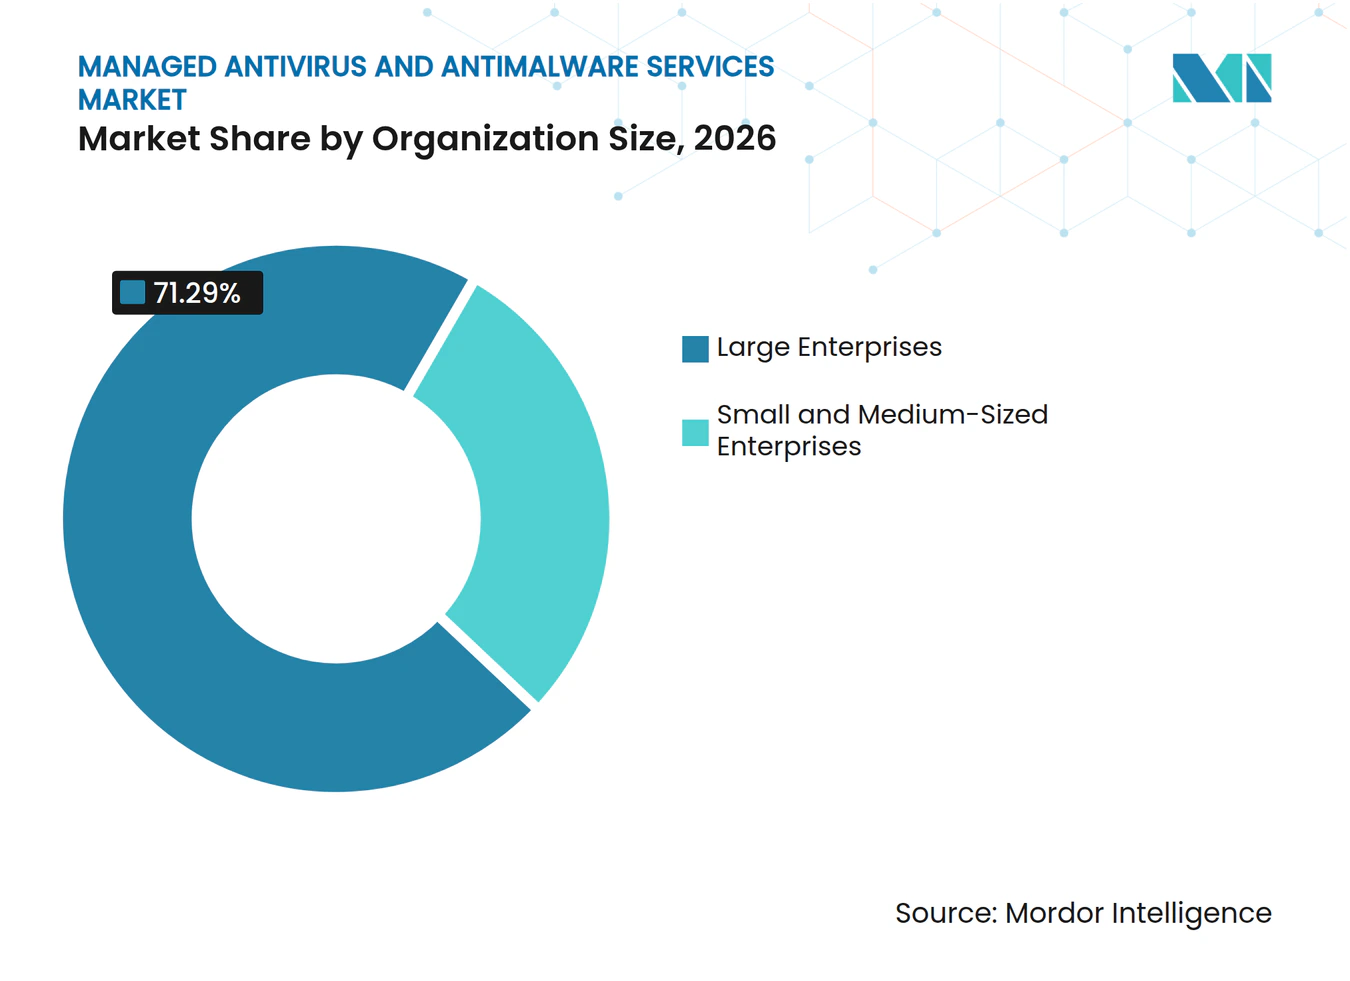
- 組織規模別では、大企業が2026年のマネージド アンチウイルスおよびアンチマルウェア サービス市場収益の71.29%を占め、中小企業は2032年にかけてCAGR 18.32%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年のマネージド アンチウイルスおよびアンチマルウェア サービス市場収益の29.33%を占め、政府・公共行政は2032年にかけてCAGR 17.05%で拡大すると予測されています。
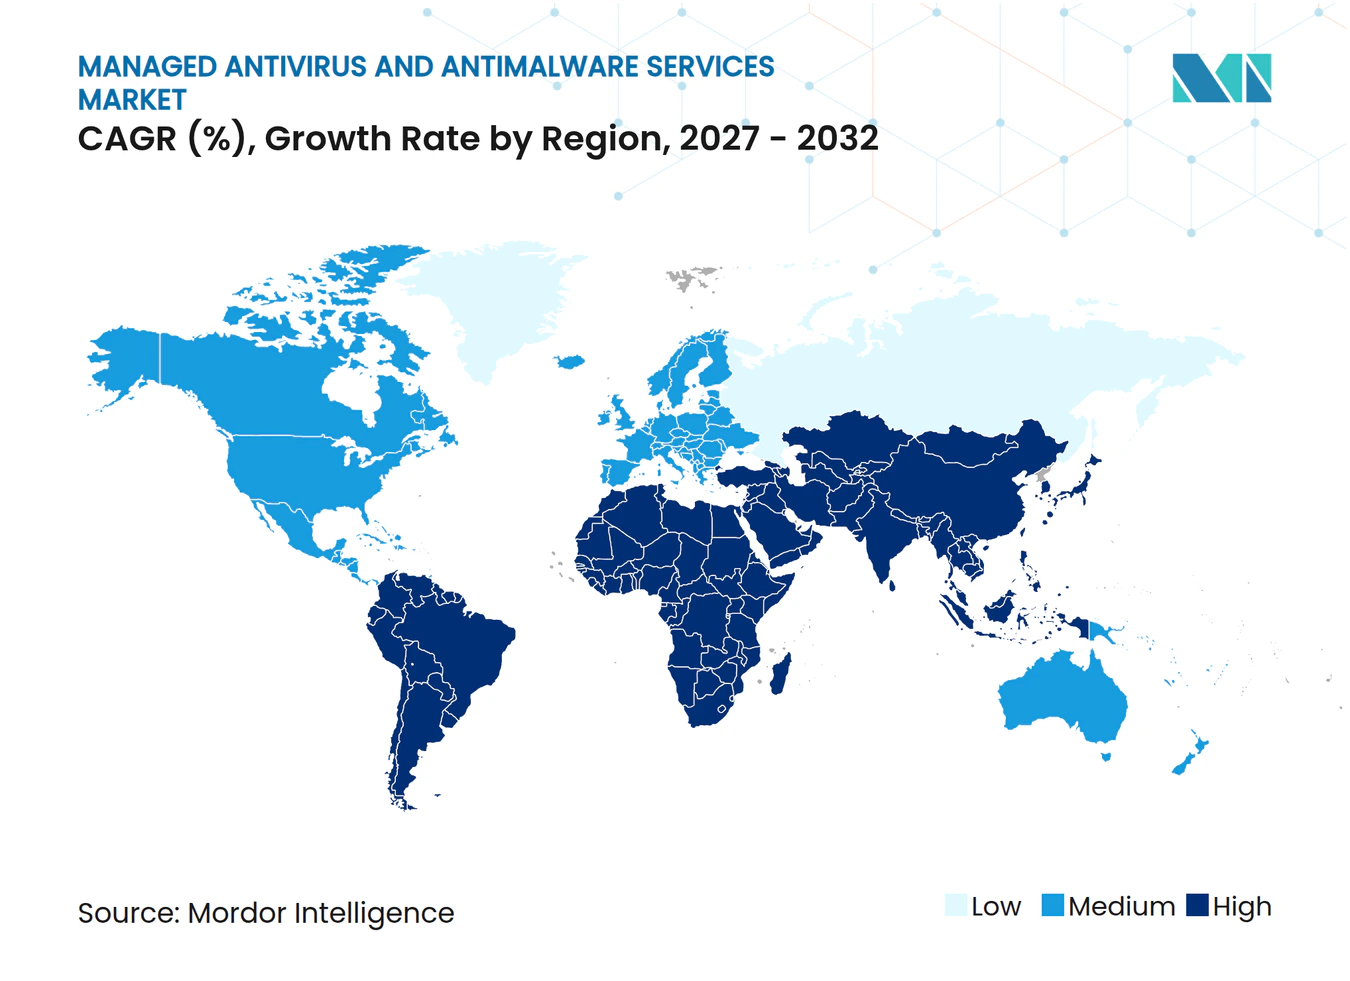
- 地域別では、北米が2026年の収益の37.16%を占め、アジア太平洋地域は2032年にかけてCAGR 17.33%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェアおよびファイルレスマルウェア活動の激化 | +4.5% | グローバル | 短期(2年以内) |
| サイバーセキュリティ人材不足と24時間365日対応への需要 | +3.8% | グローバル | 長期(4年以上) |
| AI対応検知、XDR相関分析、自動封じ込め | +3.2% | 北米およびヨーロッパ、アジア太平洋地域への波及あり | 中期(2〜4年) |
| 継続的モニタリングおよびインシデントレスポンスに関する規制要件 | +2.5% | ヨーロッパおよび北米 | 中期(2〜4年) |
| リモートワークの拡大と私有デバイス持ち込み(BYOD)によるリスクの増大 | +1.8% | グローバル | 短期(2年以内) |
| 測定可能なエンドポイント管理に対する保険および顧客保証要件 | +1.4% | 北米およびヨーロッパ | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびファイルレスマルウェア活動の激化
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、暗号化だけでなく持続的なデータ窃取を優先する攻撃によって牽引されています。Google Cloudは、2025年のランサムウェア侵害の77%にデータ窃取が疑われるまたは確認されたと報告しており、2024年の57%から増加しています。攻撃者はRclone、WinRAR、FTPクライアントなどの正規ツールを使用して、データ持ち出し活動を通常のネットワークトラフィックに見せかけることが増えています。Google Cloudはまた、マルウェアを使用しない手法が2025年の攻撃者検知の82%を占め、2020年の51%から増加したことも報告しています。Zscalerは2026年のレポートで、ランサムウェアによるデータ窃取が前年比275%以上増加して896.2テラバイトに達し、平均身代金支払額が5.3%増加して431,995米ドルになったと報告しています。これらの状況は、ディスク上に悪意あるファイルを残さないすべての攻撃をシグネチャ更新では特定できないため、継続的な行動モニタリングと積極的な調査を有利にしています。
サイバーセキュリティ人材不足と24時間365日対応への需要
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、専門的なセキュリティスキルの不足からも恩恵を受けています。ISC2は、2025年に組織の59%が重大または重要なサイバーセキュリティスキルニーズを報告しており、2024年から15ポイント増加したことを明らかにしました。同調査では、95%の組織が少なくとも1つの現役スキルギャップを抱えていることも判明しました。回答者の33%は予算上の制約によりサイバーセキュリティチームの適切な人員配置ができず、72%は人員削減が侵害リスクを大幅に高めることに同意しました。社内での24時間365日のセキュリティオペレーションには、シフト対応を維持するために6〜8名の経験豊富なアナリストが必要であり、多くの中堅企業はこの人員水準を維持できません。アウトソーシングはすでに定着しており、回答者の20%がサイバーセキュリティ業務をアウトソーシングし、19%がサードパーティのセキュリティサービスプロバイダーを利用していると報告しています。
AI対応検知、XDR相関分析、自動封じ込め
AI対応オペレーションは、手動アラートレビューから自動調査・封じ込めへとサービスモデルを変革しています。Palo Alto Networksは2026年2月にUnit 42 Managed XSIAM 2.0を発表し、Cortex XSIAMの顧客の60%以上が中央値応答時間を数日・数週間から数分に短縮したと報告しました。[1] 同社はまた、米国の大手通信会社との8,500万米ドルの契約を過去最大の契約として挙げました。CrowdStrikeは2025年秋のエージェンティックSOCオファリングをリリースし、脅威ハンティング、インテリジェンス、マネージド検知・対応を含むセキュリティワークフロー向けに7つのAIエージェントを搭載しました。XDR相関分析は、エンドポイント、ネットワーク、クラウド、アイデンティティのテレメトリを共有検知プロセスに統合し、マルチ環境デプロイメントにおける運用コストを増大させる断片化を軽減します。より迅速で制御された対応を示せるプロバイダーは、インシデント発生時にセキュリティオペレーションが行動できるという測定可能な証拠を購入者が必要とするため、より大規模なエンタープライズ契約を獲得できます。
継続的モニタリングおよびインシデントレスポンスに関する規制要件
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、組織にモニタリングとインシデントレスポンスの文書化を求める規制から支持を得ています。ENISAは2025年6月にNIS2技術実装ガイダンスを公表し、リスク管理、インシデント対応、継続的なセキュリティモニタリングに対応しています。このガイダンスは証拠要件をISO/IEC 27001:2022およびNISTサイバーセキュリティフレームワーク2.0にマッピングしています。デジタル運用レジリエンス法(DORA)は2025年1月に適用開始となり、金融機関にサードパーティのICTリスク管理とインシデントの体系的な分類を義務付けています。社内のセキュリティオペレーションセンターを持たない組織は、マネージドサービスを利用して継続的なモニタリングと監査対応可能な対応記録を取得できます。このコンプライアンスニーズは、短期的なITバジェットが制約される場合でも、規制対象セクターの需要を維持できます。
制約の影響分析*
| 制約 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| プライバシー、データレジデンシー、テレメトリ主権に関する懸念 | -2.8% | グローバル、欧州連合およびアジア太平洋中核部に集中 | 中期(2〜4年) |
| マルチクラウドおよびレガシーエンドポイント統合の複雑性 | -2.3% | グローバル | 長期(4年以上) |
| 誤検知と一貫性のない対応承認 | -1.6% | グローバル | 短期(2年以内) |
| 中小企業における価格感度とエンドポイントあたりのマージン圧力 | -1.2% | グローバル、南米および中東・アフリカに集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
プライバシー、データレジデンシー、テレメトリ主権に関する懸念
マネージドサービスは、行動シグナル、メモリアーティファクト、認証イベント、ネットワークログを集中型またはクラウドベースのセキュリティオペレーションセンターに送信する必要があります。これは国内データレジデンシー法および内部主権ポリシーと緊張関係を生じさせます。Bitdefenderは、調査対象の1,200名のサイバーセキュリティマネージャーおよび実務者の76%が、データ主権、管轄権、または外国政府のアクセスに関する懸念からベンダーを切り替える可能性が高いと回答したことを明らかにしました。金融サービス、重要インフラ、政府機関は、エンドポイントテレメトリを非居住クラウドインフラ経由でルーティングできない場合があります。中国、インド、東南アジアの複数の市場では、標準的なマルチテナント型デリバリーをより困難にする個別のローカライゼーション要件が追加されています。これらの制約は、ローカルインフラ、管理、および説明責任のある運営主体を提供しない限り、能力のあるプロバイダーでも規制対象契約から排除される可能性があります。
マルチクラウドおよびレガシーエンドポイント統合の複雑性
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、多様なオペレーティングシステム、独自の産業用デバイス、オンプレミスアプリケーション、レガシーセキュリティエージェントで構成された顧客環境に対応しなければなりません。これらのシステムは、マネージドプロバイダーへの集中テレメトリ送信を想定して設計されていないことが多いです。調査によると、企業の78%がハイブリッドまたはマルチクラウド環境を運用しており、各環境には個別のエージェントアーキテクチャと検知ロジックが必要です。断片化はオンボーディングコストを増大させ、サービス価値の提供を遅らせ、攻撃者が悪用できるギャップを生み出します。Fortinetは2026年3月にFortiEndpointを更新し、ハイブリッド環境におけるエージェントの乱立に直接対処するため、ZTNA、SASE、EPP、EDR、DLPを1つのエージェントに統合しました。製造業、エネルギー、ヘルスケア組織は運用技術と企業ITを接続する必要もあり、その実装タイムラインは数四半期に及ぶ場合があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスモデル別:
マネージドEDRがリードし、脅威ハンティングが勢いを増すマネージド エンドポイント検知・対応(EDR)サービスは2026年の収益の59.11%を占めました。このセグメントがリードしているのは、組織がエンドポイント全体にわたる定期的なシグネチャスキャンから継続的な行動モニタリングへと移行しているためです。サイバー保険の要件は、マネージドエンドポイント全体でのEDRカバレッジの文書化の価値を高めています。マネージドEDRはまた、専任の社内セキュリティチームを必要とせずに購入者に24時間365日のカバレッジを提供します。マネージド アンチマルウェアおよびアンチウイルス サービスは、規制上のエクスポージャーが限定的または予算が限られた購入者にとって引き続き有効です。ランサムウェア復旧とインシデントレスポンスは、文書化された対応能力を必要とするBFSIおよびヘルスケア組織によってスタンドアロンのリテイナーとして購入されることもあります。マネージド脆弱性管理とマネージドアイデンティティ脅威検知・対応は、独立したサービスとして販売されるのではなく、フルサービス契約に含まれることが増えています。
サービスとしての脅威ハンティングは、サービスモデルセグメンテーション内で最高の成長率となる2032年にかけてCAGR 17.71%で拡大すると予測されています。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、データ持ち出し主導の恐喝が受動的な検知だけでは対処できないため、この移行から恩恵を受けています。Arctic Wolfは、2026年10月のAurora適応型脅威保護ローンチ前の前年において、ランサムウェアがインシデントレスポンスエンゲージメントの44%を占めたと報告しました。同社はまた、クレデンシャルハーベスティングマルウェアが740万台の感染デバイスにわたって推定17億件のクレデンシャルを侵害したと報告しました。SentinelOneは2025年11月にGoogle CloudとともにWayfinder脅威検知・対応を発表し、AIを活用した脅威ハンティング、人間のアナリストによる監視、Googleの脅威インテリジェンスを組み合わせました。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、自動分析と専門家によるレビューを融合したサービスへと移行しています。



デプロイメントモデル別:
パブリッククラウドがリードし、ハイブリッドデプロイメントがより速く拡大パブリッククラウドは2026年の収益の66.14%を占めました。そのリードは、マルチテナント型マネージドセキュリティデリバリーにおける運用の簡素化、弾力的なスケーラビリティ、低いインフラ要件を反映しています。クラウドネイティブプラットフォームにより、プロバイダーは共通の脅威インテリジェンスを適用し、検知アップデートを迅速に発行し、大規模な顧客グループ全体で一貫したサービスレベルを維持できます。これらの機能はサービス価格を下げ、クライアントのオンボーディングを加速できます。プライベートクラウドは、データレジデンシー規制が国境を越えたテレメトリフローを制限する金融サービス、防衛、政府において明確な役割を維持しています。主権要件はプライベートクラウド需要を支えていますが、その規模はパブリッククラウドデプロイメントを下回っています。パブリッククラウドモデルは、集中型データ処理を受け入れ、迅速にスケールするサービス容量を必要とする購入者にとって引き続き魅力的です。
ハイブリッドクラウドは2032年にかけてCAGR 18.02%で成長すると予測されており、最も成長の速いデプロイメントモデルとなっています。ハイブリッドクラウドのマネージド アンチウイルスおよびアンチマルウェア サービス市場規模は、レガシーインフラ、プライベートクラウド、パブリッククラウドを並行して運用するエンタープライズ環境によって支えられています。産業用製造業者、エネルギー公益事業者、ヘルスケアプロバイダーは、一部の運用技術環境がパブリッククラウドプラットフォームにテレメトリを送信できないため、特に複雑な要件に直面しています。Fortinetは2026年3月にFortiNDRネットワーク検知テレメトリとFortiCNAPPクラウドワークロードテレメトリを追加してFortiGuard SOCサービスを強化しました。[2] この開発は、オンプレミスエンドポイント、クラウドワークロード、ネットワーク全体の可視性の必要性を反映しています。これらの環境全体にわたる単一のマネージド関係は、複数のセキュリティベンダーを管理する組織の管理負担を軽減できます。
組織規模別:
大企業が収益を生み出し、中小企業がより速く拡大大企業は2026年の組織規模セグメントの71.29%を占めました。その地位は、マネージドEDRおよびMDRの早期導入、より大規模なエンドポイント環境、および文書化されたセキュリティカバレッジを必要とする厳格なコンプライアンス義務を反映しています。大規模な購入者は、エンドポイント保護、EDR、脅威ハンティング、インシデントレスポンスを1つのプロバイダーと組み合わせた契約を好みます。この契約構造は、より高い経常収益を支え、確立されたプラットフォーム間の集中を強化ます。Palo Alto Networksは、2025年末時点でCortex XSIAMプラットフォームの顧客が約470社おり、平均年間経常収益が100万米ドル以上であると報告しました。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、検知・対応成果に対する明確な説明責任を提供するサービスを通じてこれらの購入者にサービスを提供しています。顧客獲得が小規模組織へと拡大する中、大企業の需要はプロバイダー収益の中心であり続けています。
中小企業は2032年にかけてCAGR 18.32%で成長すると予測されています。その成長は、ランサムウェアへのエクスポージャーと、個別のセキュリティツールからエンドポイントあたりのマネージドサブスクリプションへの移行によって牽引されています。小規模組織は、セキュリティチームが限られている場合でも脅威エクスポージャーが大きくなり得るため、体系的な保護をますます必要としています。SentinelOneは2025年9月にPax8マーケットプレイスを通じてManaged AI Defenseを発表し、小規模購入者にサービスを提供するマネージドサービスプロバイダー向けにEDR、Purple AI、マネージド脅威ハンティング、脆弱性管理を組み合わせました。Blue Mantisも2025年9月に中堅市場向けにBlue Mantis Protectを発表し、9つの統合セキュリティソリューション全体でAI対応検知を使用しています。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、体系的なカバレッジを必要としながらも大規模な社内セキュリティチームを維持する能力が限られているという、十分にサービスが提供されていないグループに対応しています。価格感度とエンドポイントあたりのマージンは、特に低所得地域や小規模顧客アカウントにおいて制約として残っています。

エンドユーザー産業別:
BFSIが収益をリードし、政府需要が加速BFSIは2026年のエンドユーザー収益の29.33%を占めました。BFSIセクターの高価値データ、義務的な管理、および金銭的動機を持つ攻撃者へのエクスポージャーがその役割を裏付けています。金融機関は、監査、保険、および業務レジリエンスのニーズを満たすために継続的なカバレッジと文書化された対応プロセスを必要としています。イタリアの銀行セクターのCERTFinレポートは、サイバーセキュリティ所有コストの合計をITバジェット全体の8%に相当する5億5,000万米ドルと推定しました。ヘルスケア、ITおよび通信、製造業、小売・Eコマース、エネルギー・公益事業は、OTモニタリング、キャリアグレードのカバレッジ、セクター固有の管理など、それぞれ異なる要件を持っています。この要件の多様性により、エンドユーザー需要は複数の業種に分散しながらも、BFSIが現在の収益の中心に位置し続けています。
政府・公共行政は2032年にかけてCAGR 17.05%で成長すると予測されています。公共機関は、国家レベルの活動とより具体的な公共調達要件により、エンドポイント保護を重要なサービス機能として位置付けています。Proximus NXTは2025年2月にベルギー連邦府とのマネージドサイバーセキュリティサービスフレームワークを獲得し、連邦公共サービス全体の70,000エンドユーザーをカバーしています。この契約は7年間で1億1,000万米ドルを超えると見込まれていました。インドのデータセキュリティ評議会の調査によると、インドのBFSI機関は世界の同業他社と比較して組織あたり1.6倍のサイバー攻撃を受けています。報告されたケースは2021年の140万件から2025年の290万件に増加しており、アジア太平洋地域の政府とBFSI全体の需要を強化しています。
地域分析
北米マネージド アンチウイルスおよびアンチマルウェア サービス市場
北米は2026年に収益の37.16%を占めた。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、地域的には米国が主導しており、MDRスペシャリストおよびプラットフォームベンダーの密な基盤と、発達したサイバー保険市場を有している。大統領令14028に関連する連邦エンドポイント検出・対応措置は、公共部門の購買者にとっての調達参照点を提供している。カナダとメキシコは、金融サービスおよびヘルスケア要件に関連した需要を加えている。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、北米におけるAI支援セキュリティオペレーションの早期導入から恩恵を受けている。
欧州マネージド アンチウイルスおよびアンチマルウェア サービス市場
欧州はコンプライアンス義務を拡大しており、対象セクターにおけるマネージド監視への需要を生み出している。マネージド アンチウイスおよびアンチマルウェア サービス市場は、NIS2の各国実装の違いによって形成されており、複数国にまたがって運用できるプロバイダーが優位に立つ。Bitdefenderは2026年7月に欧州ソブリン加速プログラムを拡張し、ルーマニアのセキュリティオペレーションセンターからEU居住者向けMDRサービスを提供した。このサービスにより、顧客のテレメトリ、調査、および対応が欧州連合内に保持される。ドイツ、英国、フランス、イタリアは引き続き欧州の主要な国内市場であり、Sophosは2025年2月にSecureworksを8億5,900万米ドルで買収した。[3] 重要インフラを標的としたランサムウェアへの懸念の高まりが、企業によるマネージドエンドポイント保護サービスの採用をさらに促進している。
アジア太平洋、南米、中東・アフリカ マネジド アンチウイルスおよびアンチマルウェア サービス市場
アジア太平洋地域は2032年までに17.33%のCAGRで拡大すると予測されており、地域別で最も高い成長率となっている。マネージド アンチウイルスおよびアンチマルウェア サービス市場は、インド、韓国、日本、中国、オーストラリアにおけるクラウド導入、企業のデジタル化、およびサイバーセキュリティフレームワークによって同地域で支えられている。パンジャブ・ナショナル銀行は、現在の会計年度において7,350万米ドルから8,400万米ドルのサイバーセキュリティ予算を開示した。南米、中東、アフリカは依然として収益規模の小さい地域であり、ブラジル、サウジアラビア、アラブ首長国連邦、南アフリカ、ナイジェリアが主要な需要拠点となっている。
競合ランドスケープ
市場集中度
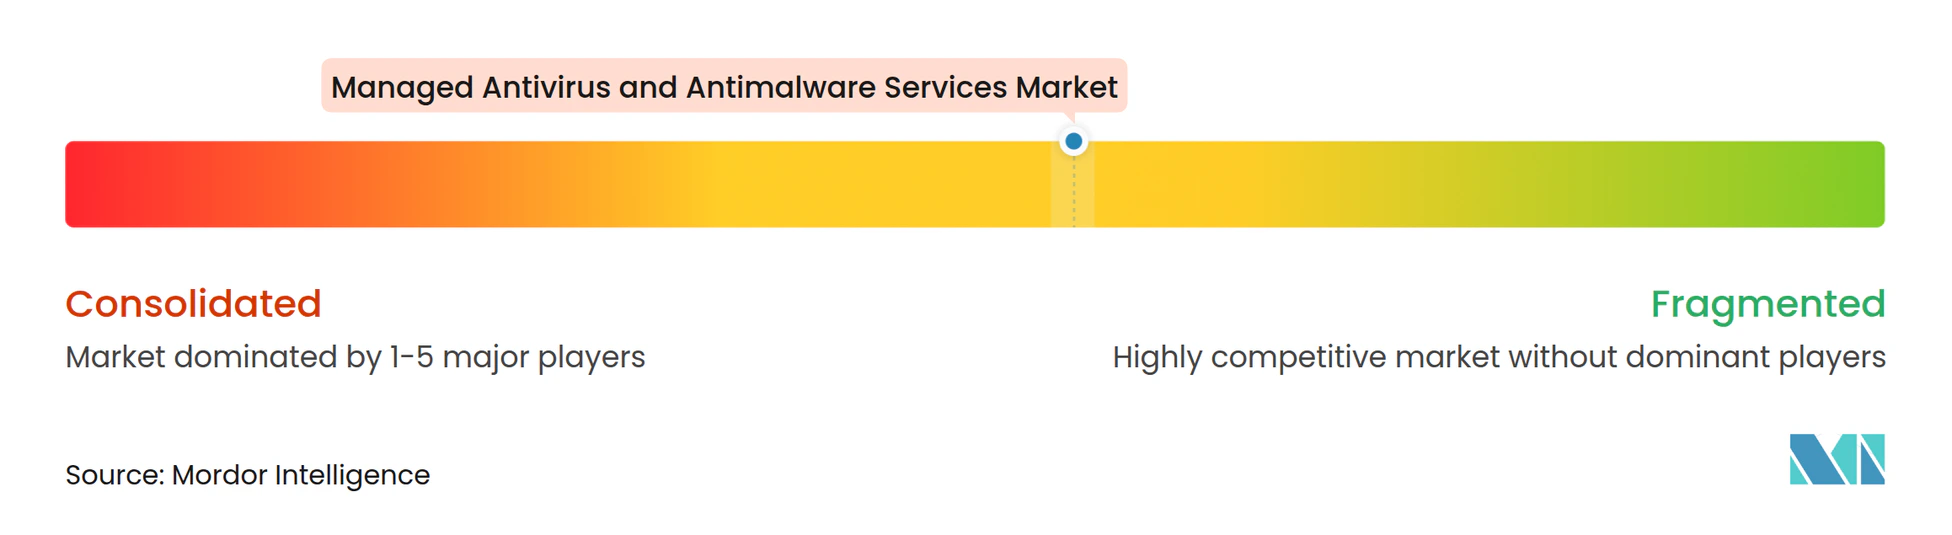
マネージド アンチウイルスおよびアンチマルウェア サービス市場は中程度の集中度を示しており、CrowdStrike、Palo Alto Networks、Sophos、SentinelOne、Fortinetが、Arctic Wolf、Deepwatch、eSentire、Red Canary、Expelとともに競合しています。主要プロバイダーは、エンドポイント保護、EDR、XDR、脅威ハンティング、インシデントレスポンスを統合サービスプラットフォームに組み合わせています。このアプローチは単一製品への依存を減らし、単一プロバイダー関係の価値を高めます。CrowdStrikeの2025年秋のリリースでは、エージェンティックSOCオファリング全体に7つのAIエージェントが導入されました。Fortinetは2026年3月に統合SOC機能、エージェンティックAI、より広範なエンドポイント機能を追加してセキュリティオペレーションオファリングを拡大しました。
マネージド アンチウイルスおよびアンチマルウェア サービス市場には、主権インフラ、運用技術セキュリティ、および経済的なマネージドカバレッジをまだ欠いている小規模組織における機会があります。CrowdStrikeは2026年7月にSchwarz Digitsとのパートナーシップを拡大し、欧州エンタープライズ顧客向けにSTACKITでFalconを利用可能にしました。Arctic Wolfは2026年10月にエンドポイントプロセス、ファイル、APIコールの因果グラフを使用したAurora適応型脅威保護を発表しました。これらの動きは、ローカルデプロイメントの選択と自動対応能力が競争の重要なポイントであることを示しています。BYODとリモートワークは、プロバイダーがサービスを提供できるエンドポイント環境を引き続き拡大しています。
買収は、ベンダーが脅威インテリジェンス、テレメトリ管理、ブラウザセキュリティ、アイデンティティ保護を追加するための主要な手段です。CrowdStrikeは2025年8月にOnumの買収、2025年9月にPangeaの買収、2026年1月にSGNLの買収、2026年1月にSeraphic Securityの買収に関する合意を発表しました。[4] Sophosは2025年2月にSecureworksを買収し、2025年10月にSophos EndpointをSecureworks Taegis MDRおよびXDRとサブスクリプション全体で統合しました。より広範なプラットフォームはスイッチングコストを高める可能性がある一方、専門企業は集中したデリバリーとシンプルな価格設定によってポジションを追求しています。
マネージド アンチウイルスおよびアンチマルウェア サービス産業のリーダー
-
Sophos Limited
-
Trend Micro Incorporated
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Palo Alto Networks, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド アンチウイルスおよびアンチマルウェア サービス市場 このレポートでカバーされる企業
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Blackpoint Cyber, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Cybereason Inc.
- Cynet Security Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Fortinet, Inc.
- Kaspersky Lab AO
- Malwarebytes Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, LLC
- SentinelOne, Inc.
- Sophos Limited
- Trend Micro Incorporated
最近の産業開発事情 マネージド アンチウイルスおよびアンチマルウェア サービス市場
- 2026年10月:Arctic Wolfは2026年セキュリティオペレーションサミットでAurora適応型脅威保護を発表し、エンドポイントプロセス、ファイル、APIコールの因果グラフを使用してランサムウェアとクレデンシャル窃取攻撃を顕在化前に予測・阻止するAI駆動のインテントベースエンドポイントセキュリティソリューションを導入しました。この製品は、11,000以上の顧客にわたって毎週10兆以上のセキュリティイベントを処理するAurora超知能プラットフォームによって支えられており、既存のEPPおよびEDRソリューションを置き換えるのではなく補完するよう設計されています。
- 2026年7月:CrowdStrikeとSchwarz Digitsは、欧州全体で主権サイバーセキュリティを提供するための戦略的パートナーシップの拡大を発表しました。これには、CrowdStrikeがXM CyberのIPを6億米ドルで買収する確定合意と、Schwarz Digitsの主権クラウドであるSTACKITへのFalconプラットフォームのデプロイメントが含まれており、欧州企業がDORAおよびNIS2の居住インフラ要件を満たすことを可能にします。
- 2026年7月:Bitdefenderは欧州主権加速プログラムを拡大し、ルーマニアのSOCが提供する完全EU居住型MDRサービスを含め、すべての顧客テレメトリ、インシデント調査、対応がEU境界内に留まることを保証しました。この発表は、データ主権への懸念からベンダーを切り替える準備があると示した調査対象のサイバーセキュリティマネージャーの76%に直接応えるものです。
- 2026年3月:Fortinetは、Fortinet Accelerate 2026においてクラウド提供型統合SOCプラットフォームであるFortiSOCのプレビューを発表し、マルチベンダーテレメトリ、FortiNDR、FortiCNAPPクラウドワークロード可視性を追加してFortiGuard SOCサービスを強化しました。FortiEndpointは同時に更新され、ハイブリッドマネージド環境におけるエージェントの乱立に直接対処するため、ZTNA、SASE、EPP、EDR、DLPを単一エージェントに統合しました。
グローバル マネージド アンチウイルスおよびアンチマルウェア サービス市場レポートの調査範囲
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、エンタープライズ環境全体でマルウェア、ランサムウェア、ファイルレス脅威、エンドポイトベースのサイバー攻撃の継続的なモニタリング、検知、防止、調査、封じ込め、修復を提供するアウトソーシングされたサイバーセキュリティサービスで構成されています。この市場には、マネージドアンチウイルスオペレーション、マネージドエンドポイント検知・対応(EDR)、脅威ハンティング、ランサムウェア復旧、インシデントレスポンス、およびクラウドベースまたはハイブリッドセキュリティオペレーションモデルを通じて提供される関連モニタリングおよびサポートサービスが含まれます。
マネージド アンチウイルスおよびアンチマルウェア サービス市場レポートは、サービスモデル別(マネージド アンチマルウェアおよびアンチウイルス サービス、マネージドエンドポイント検知・対応(EDR)サービス、サービスとしての脅威ハンティング、ランサムウェア復旧およびインシデントレスポンスサービス、その他のサービスモデル)、デプロイメントモデル別(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド)、組織規模別(中小企業、大企業)、エンドユーザー産業別(銀行・金融サービス・保険(BFSI)、政府・公共行政、ヘルスケア・ライフサイエンス、ITおよび通信、産業製造、小売・Eコマース、エネルギー・公益事業、その他のエンドユーザー産業)、地域別(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド アンチマルウェアおよびアンチウイルス サービス |
| マネージドエンドポイント検知・対応(EDR)サービス |
| サービスとしての脅威ハンティング |
| ランサムウェア復旧およびインシデントレスポンスサービス |
| その他のサービスモデル |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケア・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・Eコマース |
| エネルギー・公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| ヨーロッパその他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| サービスモデル別 | マネージド アンチマルウェアおよびアンチウイルス サービス | |
| マネージドエンドポイント検知・対応(EDR)サービス | ||
| サービスとしての脅威ハンティング | ||
| ランサムウェア復旧およびインシデントレスポンスサービス | ||
| その他のサービスモデル | ||
| デプロイメントモデル別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケア・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・Eコマース | ||
| エネルギー・公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド アンチウイルスおよびアンチマルウェア サービス市場の規模はどのくらいですか?
マネージド アンチウイルスおよびアンチマルウェア サービ市場は2026年に2.34 ビリオン 米ドルと評価され、CAGRが16.55%で成長し、2032年までに5.84 ビリオン 米ドルに達すると予測されています。
マネージド アンチウイルスおよびアンチマルウェア サービスの需要を牽引しているものは何ですか?
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、ランサムウェアによるデータ窃取、ファイルレス攻撃手法、サイバーセキュリティスキル不足、コンプライアンス要件によって支えられています。
最大のシェアを持つサービスモデルはどれですか?
マネージドエンドポイント検知・対応(EDR)サービスは、組織が継続的な行動モニタリングを必要とするため、2026年の収益の59.11%を占めました。
最も速く成長しているデプロイメントモデルはどれですか?
ハイブリッドクラウドは、組織がレガシーインフラ、プライベートクラウド、パブリッククラウド環境を一括して保護するため、2032年にかけてCAGR 18.02%で成長すると予測されています。
これらのサービスを最も速く採用すると予想される組織はどれですか?
中小企業は、エンドポイントあたりのマネージドサブスクリプションへと移行するため、2032年にかけてCAGR 18.32%で成長すると予測されています。
最も速く成長すると予想される地域はどこですか?
マネージド アンチウイルスおよびアンチマルウェア サービス市場は、アジア太平洋地域で最も速く成長すると予想されており、2032年にかけてCAGR 17.33%となっています。