
Taille et part du marché des services gérés d'antivirus et d'anti-malware
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.72 Milliards de dollars |
| Taille du Marché (2032) | 5.84 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.55 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés d'antivirus et d'anti-malware par Mordor Intelligence
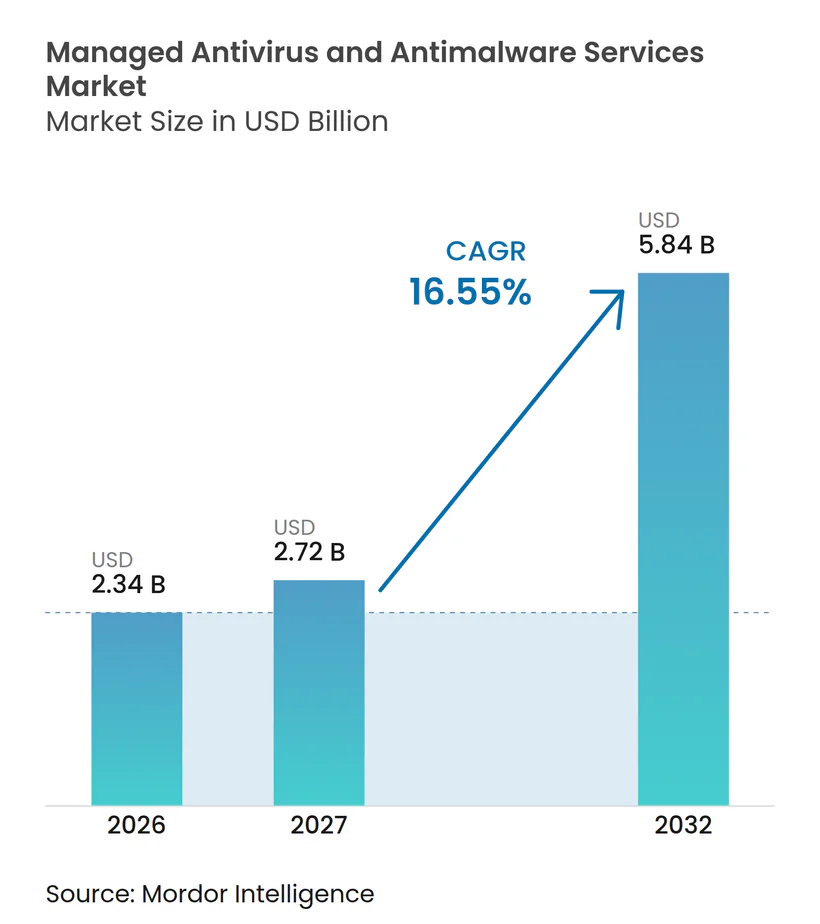
La taille du marché des services gérés d'antivirus et d'anti-malware est évaluée à 2,34 milliards USD en 2026 et devrait atteindre 5,84 milliards USD d'ici 2032, avec un CAGR de 16,55 % sur la période 2027-2032. Le marché des services gérés d'antivirus et d'anti-malware est en expansion, car les groupes de rançongiciels s'appuient de plus en plus sur le vol de données et des techniques qui évitent de laisser des fichiers malveillants conventionnels sur les terminaux. Cette évolution rend la surveillance continue plus importante que l'analyse périodique par signatures pour les organisations disposant d'appareils distribués et de charges de travail cloud. La pénurie persistante de personnel de sécurité expérimenté rend également la couverture externalisée 24h/24 et 7j/7 plus pratique pour de nombreux acheteurs. Les fournisseurs répondent en combinant protection des terminaux, détection et réponse, chasse aux menaces et réponse aux incidents dans un seul abonnement. Les règles de résidence des données, l'infrastructure hybride et la sensibilité aux prix parmi les organisations de plus petite taille restent des limites importantes à l'adoption et aux marges de service.
Points clés du rapport
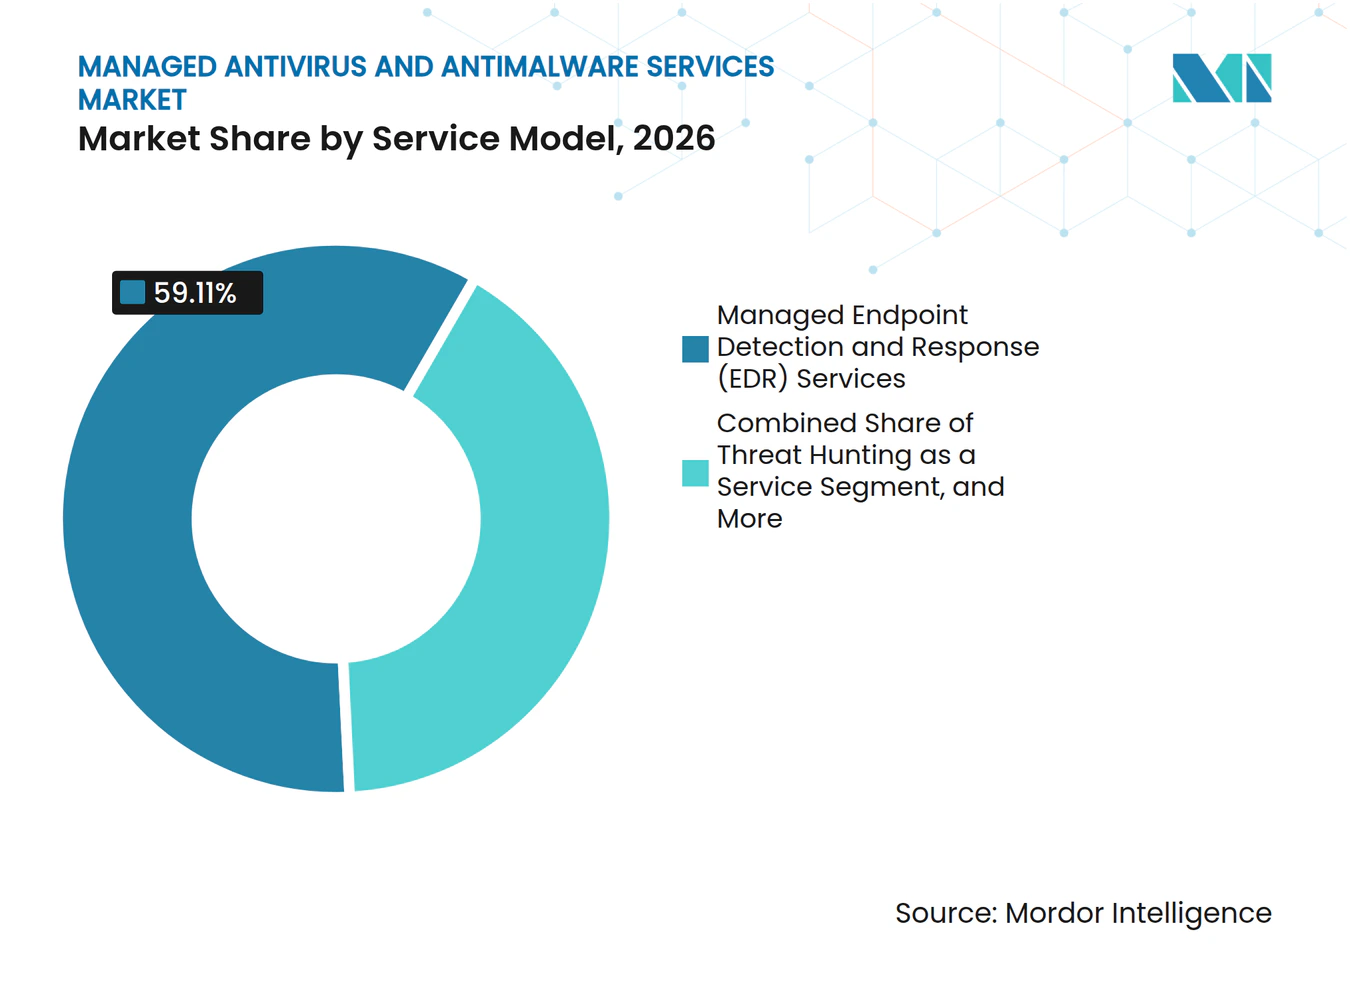
- Par modèle de service, les services gérés de détection et de réponse aux terminaux ont représenté 59,11 % de la part du marché des services gérés d'antivirus et d'anti-malware en 2026, tandis que la chasse aux menaces en tant que service devrait se développer à un CAGR de 17,71 % jusqu'en 2032.
- Par modèle de déploiement, le cloud public a représenté 66,14 % de la part du marché des services gérés d'antivirus et d'anti-malware en 2026, tandis que le cloud hybride devrait se développer à un CAGR de 18,02 % jusqu'en 2032.
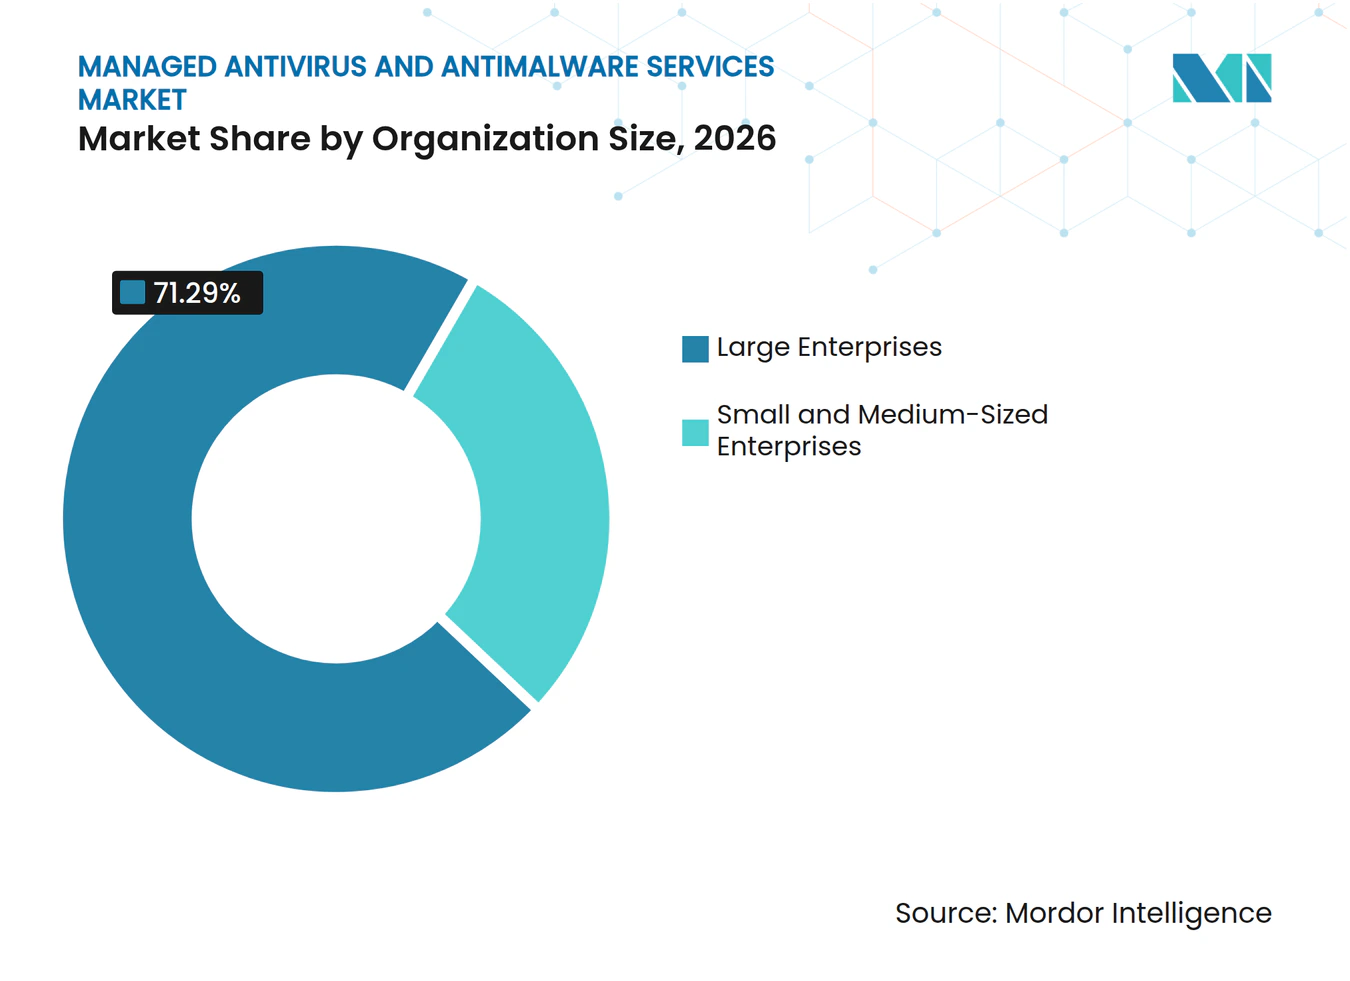
- Par taille d'organisation, les grandes entreprises ont représenté 71,29 % du chiffre d'affaires du march des services gérés d'antivirus et d'anti-malware en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 18,32 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI a représenté 29,33 % du chiffre d'affaires du marché des services gérés d'antivirus et d'anti-malware en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 17,05 % jusqu'en 2032.
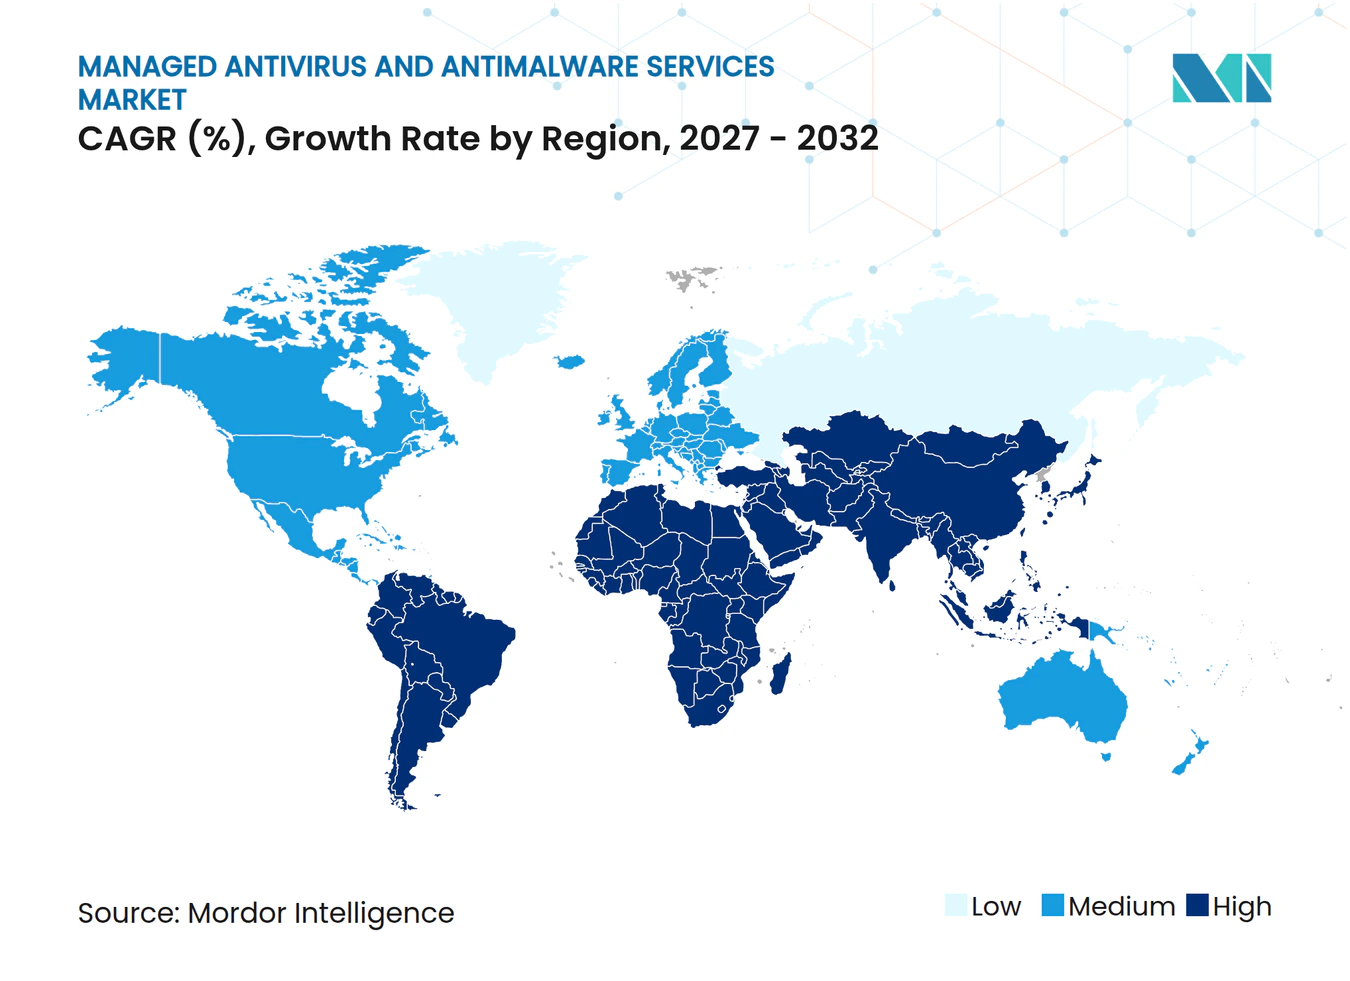
- Par géographie, l'Amérique du Nord a représenté 37,16 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,33 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade de l'activité des rançongiciels et des logiciels malveillants sans fichier | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Pénuries de talents en cybersécurité et demande de couverture 24h/24 et 7j/7 | +3.8% | Mondial | Long terme (≥ 4 ans) |
| Détection assistée par IA, corrélation XDR et confinement automatisé | +3.2% | Amérique du Nord et Europe, avec répercussions sur l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences réglementaires en matière de surveillance continue et de réponse aux incidents | +2.5% | Europe et Amérique du Nord | Moyen terme (2-4 ans) |
| Expansion du télétravail et exposition liée aux appareils personnels (BYOD) | +1.8% | Mondial | Court terme (≤ 2 ans) |
| Exigences des assurances et des clients en matière de contrôles mesurables des terminaux | +1.4% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Escalade de l'activité des rançongiciels et des logiciels malveillants sans fichier
Le marché des services gérés d'antivirus et d'anti-malware est porté par des attaques qui privilégient le vol persistant de données plutôt que le seul chiffrement. Google Cloud a rapporté que 77 % des intrusions par rançongiciels en 2025 impliquaient un vol de données suspecté ou confirmé, contre 57 % en 2024. Les attaquants utilisent de plus en plus des outils légitimes, notamment Rclone, WinRAR et des clients FTP, pour faire ressembler l'activité d'exfiltration au trafic réseau normal. Google Cloud a également constaté que les techniques sans logiciel malveillant représentaient 82 % des détections d'attaquants en 2025, contre 51 % en 2020. Zscaler a rapporté que le vol de données par rançongiciels a augmenté de plus de 275 % d'une année sur l'autre pour atteindre 896,2 téraoctets dans son rapport 2026, tandis que le paiement moyen de rançon a augmenté de 5,3 % pour atteindre 431 995 USD. Ces conditions favorisent la surveillance comportementale continue et les investigations proactives, car les mises à jour de signatures ne peuvent pas identifier chaque attaque qui ne laisse aucun fichier malveillant sur le disque.
Pénuries de talents en cybersécurité et demande de couverture 24h/24 et 7j/7
Le marché des services gérés d'antivirus et d'anti-malware bénéficie également d'une pénurie de compétences spécialisées en sécurité. L'ISC2 a constaté que 59 % des organisations ont signalé des besoins critiques ou significatifs en compétences en cybersécurité en 2025, en hausse de 15 points de pourcentage par rapport à 2024. La même étude a révélé que 95 % des organisations présentaient au moins 1 lacune active en matière de compétences. Les contraintes budgétaires ont empêché 33 % des répondants de doter correctement leurs équipes de cybersécurité, tandis que 72 % ont convenu que les réductions d'effectifs augmentent significativement le risque de violations. Les opérations de sécurité internes 24h/24 et 7j/7 nécessitent six à huit analystes expérimentés pour maintenir une couverture par roulement, un niveau de dotation que de nombreuses organisations du marché intermédiaire ne peuvent pas assurer. L'externalisation est déjà établie, avec 20 % des répondants déclarant avoir externalisé des travaux de cybersécurité et 19 % utilisant des fournisseurs de services de sécurité tiers.
Détection assistée par IA, corrélation XDR et confinement automatisé
Les opérations assistées par IA font évoluer le modèle de service, passant de la révision manuelle des alertes vers l'investigation et le confinement automatisés. Palo Alto Networks a lancé Unit 42 Managed XSIAM 2.0 en février 2026 et a rapporté que plus de 60 % des clients Cortex XSIAM ont réduit les temps de réponse médians de jours ou de semaines à des minutes.[1] La société a également cité un contrat de 85 millions USD avec une grande entreprise de télécommunications américaine comme son plus grand contrat à ce jour. CrowdStrike a lancé son offre Agentic SOC Automne 2025 avec 7 agents IA pour les flux de travail de sécurité, notamment la chasse aux menaces, le renseignement et la détection et réponse gérées. La corrélation XDR intègre la télémétrie des terminaux, du réseau, du cloud et des identités dans un processus de détection partagé, réduisant la fragmentation qui augmente les coûts d'exploitation dans les déploiements multi-environnements. Les fournisseurs qui démontrent des réponses plus rapides et contrôlées peuvent remporter de plus grands contrats d'entreprise, car les acheteurs ont besoin de preuves mesurables que les opérations de sécurité peuvent agir lorsqu'un incident survient.
Exigences réglementaires en matière de surveillance continue et de réponse aux incidents
Le marché des services gérés d'antivirus et d'anti-malware bénéficie du soutien de réglementations qui exigent des organisations qu'elles documentent la surveillance et la réponse aux incidents. L'ENISA a publié des orientations techniques de mise en œuvre de NIS2 en juin 2025, portant sur la gestion des risques, la gestion des incidents et la surveillance continue de la sécurité. Les orientations font correspondre les exigences de preuve à la norme ISO/IEC 27001:2022 et au cadre de cybersécurité NIST 2.0. La loi sur la résilience opérationnelle numérique (DORA) est entrée en application en janvier 2025 et exige des entités financières qu'elles gèrent le risque lié aux tiers en matière de TIC et classifient les incidents de manière structurée. Les organisations sans centre d'opérations de sécurité interne peuvent utiliser des services gérés pour obtenir une surveillance continue et des enregistrements de réponse prêts pour l'audit. Ce besoin de conformité peut maintenir la demande dans les secteurs réglementés même lorsque les budgets informatiques à court terme sont contraints.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Préoccupations relatives à la confidentialité, à la résidence des données et à la souveraineté de la télémétrie | -2.8% | Mondial, concentré dans l'Union européenne et le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Complexité de l'intégration multi-cloud et des terminaux hérités | -2.3% | Mondial | Long terme (≥ 4 ans) |
| Faux positifs et autorisation de réponse incohérente | -1.6% | Mondial | Court terme (≤ 2 ans) |
| Sensibilité aux prix et pression sur les marges par terminal chez les PME | -1.2% | Mondial, concentré en Amérique du Sud et au Moyen-Orient et en Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Préoccupations relatives à la confidentialité, à la résidence des données et à la souveraineté de la télémétrie
Les services gérés nécessitent que les signaux comportementaux, les artefacts mémoire, les événements d'authentification et les journaux réseau soient envoyés à des centres d'opérations de sécurité centralisés ou basés sur le cloud. Cela crée des tensions avec les lois nationales sur la résidence des données et les politiques internes de souveraineté. Bitdefender a constaté que 76 % des 1 200 responsables et praticiens de la cybersécurité interrogés envisageraient probablement de changer de fournisseur en raison de préoccupations liées à la souveraineté des données, à la juridiction ou à l'accès par des gouvernements étrangers. Les services financiers, les infrastructures critiques et les organisations gouvernementales peuvent être dans l'impossibilité d'acheminer la télémétrie des terminaux via une infrastructure cloud non résidente. La Chine, l'Inde et plusieurs marchés d'Asie du Sud-Est ajoutent des exigences de localisation distinctes qui rendent la livraison multi-locataire standard plus difficile. Ces contraintes peuvent exclure des fournisseurs par ailleurs compétents des contrats réglementés, à moins qu'ils n'offrent une infrastructure locale, une administration et des entités opérationnelles responsables.
Complexité de l'intégration multi-cloud et des terminaux hérités
Le marché des services gérés d'antivirus et d'anti-malware doit faire face à des environnements clients construits à partir de systèmes d'exploitation divers, d'appareils industriels propriétaires, d'applications sur site et d'agents de sécurité hérités. Ces systèmes n'ont souvent pas été conçus pour envoyer une télémétrie centralisée à un fournisseur géré. La recherche d'entrée identifie 78 % des entreprises opérant dans des environnements hybrides ou multi-cloud, dans lesquels chaque environnement nécessite une architecture d'agent distincte et une logique de détection. La fragmentation augmente les coûts d'intégration, retarde la livraison de la valeur du service et crée des lacunes que les attaquants peuvent exploiter. Fortinet a mis à jour FortiEndpoint en mars 2026 pour consolider ZTNA, SASE, EPP, EDR et DLP dans 1 agent, répondant directement à la prolifération des agents dans les environnements hybrides. Les organisations manufacturières, énergétiques et de santé doivent également connecter la technologie opérationnelle à l'informatique d'entreprise, et leurs délais de mise en œuvre peuvent s'étendre sur plusieurs trimestres.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
l'EDR géré est en tête tandis que la chasse aux menaces prend de l'élanLes services gérés de détection et de réponse aux terminaux ont représenté 59,11 % du chiffre d'affaires en 2026. Le segment est en tête car les organisations passent des analyses périodiques par signatures à la surveillance comportementale continue sur l'ensemble de leurs parcs de terminaux. Les exigences des assurances cyber augmentent la valeur d'une couverture EDR documentée sur les terminaux gérés. L'EDR géré offre également aux acheteurs une couverture 24h/24 et 7j/7 sans nécessiter une équipe de sécurité interne dédiée. Les services gérés d'anti-malware et d'antivirus restent pertinents pour les acheteurs ayant une exposition réglementaire limitée ou des budgets plus serrés. La récupération après rançongiciel et la réponse aux incidents sont également achetées comme contrats de rétention autonomes par les organisations BFSI et de santé qui ont besoin d'une capacité de réponse documentée. La gestion des vulnérabilités gérée et la détection et réponse gérées aux menaces d'identité sont de plus en plus incluses dans les contrats de service complet plutôt que vendues comme services isolés.
La chasse aux menaces en tant que service devrait se développer à un CAGR de 17,71 % jusqu'en 2032, le taux le plus élevé au sein de la segmentation par modèle de service. Le marché des services gérés d'antivirus et d'anti-malware bénéficie de cette transition car l'extorsion menée par l'exfiltration de données ne peut pas être traitée par la seule détection passive. Arctic Wolf a rapporté que les rançongiciels représentaient 44 % de ses engagements de réponse aux incidents au cours de l'année précédente, avant le lancement d'Aurora Adaptive Threat Protection en octobre 2026. La société a également rapporté que les logiciels malveillants de collecte d'identifiants avaient compromis environ 1,7 milliard d'identifiants sur 7,4 millions d'appareils infectés. SentinelOne a lancé Wayfinder Threat Detection and Response avec Google Cloud en novembre 2025, combinant la chasse aux menaces assistée par IA, la supervision d'analystes humains et Google Threat Intelligence. Le marché des services gérés d'antivirus et d'anti-malware évolue donc vers des services qui combinent l'analyse automatisée avec la révision par des spécialistes.



Par modèle de déploiement :
le cloud public est en tête tandis que les déploiements hybrides se développent plus rapidementLe cloud public a représenté 66,14 % du chiffre d'affaires en 2026. Sa position de leader reflète la simplicité des opérations, la scalabilité élastique et les exigences d'infrastructure réduites pour la livraison de sécurité gérée multi-locataire. Les plateformes natives du cloud permettent aux fournisseurs d'appliquer une intelligence commune sur les menaces, d'émettre rapidement des mises à jour de détection et de maintenir des niveaux de service cohérents pour de grands groupes de clients. Ces capacités peuvent réduire les prix des services et accélérer l'intégration des clients. Le cloud privé conserve un rôle défini dans les services financiers, la défense et le gouvernement, où les règles de résidence des données restreignent les flux de télémétrie transfrontaliers. Les exigences de souveraineté soutiennent la demande de cloud privé, bien que le volume reste inférieur à celui des déploiements en cloud public. Le modèle de cloud public reste attractif pour les acheteurs qui acceptent le traitement centralisé des données et ont besoin d'une capacité de service qui évolue rapidement.
Le cloud hybride devrait croître à un CAGR de 18,02 % jusqu'en 2032, ce qui en fait le modèle de déploiement à la croissance la plus rapide. La taille du marché des services gérés d'antivirus et d'anti-malware pour le cloud hybride est soutenue par des parcs d'entreprises qui exploitent en parallèle une infrastructure héritée, un cloud privé et un cloud public. Les fabricants industriels, les services publics d'énergie et les prestataires de soins de santé font face à des exigences particulièrement complexes, car certains environnements de technologie opérationnelle ne peuvent pas envoyer de télémétrie vers des plateformes de cloud public. Fortinet a amélioré FortiGuard SOC en tant que service en mars 2026 avec la télémétrie de détection réseau FortiNDR et la télémétrie de charge de travail cloud FortiCNAPP.[2] Ce développement reflète le besoin de visibilité sur les terminaux sur site, les charges de travail cloud et les réseaux. Une relation gérée unique sur ces environnements peut réduire la charge administrative pour les organisations qui gèrent autrement plusieurs fournisseurs de sécurité.
Par taille d'organisation :
les grandes entreprises génèrent le chiffre d'affaires tandis que les PME se développent plus rapidementLes grandes entreprises ont représenté 71,29 % du segment par taille d'organisation en 2026. Leur position reflète une adoption plus précoce de l'EDR géré et du MDR, des parcs de terminaux plus importants et des obligations de conformité strictes qui rendent la couverture de sécurité documentée nécessaire. Les grands acheteurs privilégient les contrats qui combinent protection des terminaux, EDR, chasse aux menaces et réponse aux incidents avec 1 fournisseur. Cette structure contractuelle soutient des revenus récurrents plus élevés et renforce la concentration parmi les plateformes établies. Palo Alto Networks a rapporté que sa plateforme Cortex XSIAM comptait environ 470 clients entreprises dépensant plus de 1 million USD en revenu annuel récurrent moyen fin 2025. Le marché des services gérés d'antivirus et d'anti-malware sert ces acheteurs par des services qui offrent une responsabilité claire pour les résultats de détection et de réponse. La demande des grandes entreprises reste centrale pour le chiffre d'affaires des fournisseurs à mesure que l'acquisition de clients s'étend aux organisations plus petites.
Les petites et moyennes entreprises devraient croître à un CAGR de 18,32 % jusqu'en 2032. Leur croissance est portée par l'exposition aux rançongiciels et le passage d'outils de sécurité séparés à des abonnements gérés par terminal. Les organisations plus petites ont de plus en plus besoin d'une protection structurée car leur exposition aux menaces peut être significative même lorsque leurs équipes de sécurité sont limitées. SentinelOne a lancé Managed AI Defense via la marketplace Pax8 en septembre 2025, combinant EDR, Purple AI, chasse aux menaces gérée et gestion des vulnérabilités pour les fournisseurs de services gérés au service des petits acheteurs. Blue Mantis a également lancé Blue Mantis Protect pour les organisations du marché intermédiaire en septembre 2025, utilisant la détection assistée par IA sur 9 solutions de sécurité intégrées. Le marché des services gérés d'antivirus et d'anti-malware s'adresse à un groupe sous-desservi qui a besoin d'une couverture structurée mais dont la capacité à maintenir une grande équipe de sécurité interne est limitée. La sensibilité aux prix et les marges par terminal restent des contraintes, en particulier dans les régions à revenus plus faibles et les comptes clients plus petits.

Par secteur d'utilisation final :
le BFSI est en tête du chiffre d'affaires tandis que la demande gouvernementale s'accélèreLe BFSI a représenté 29,33 % du chiffre d'affaires des utilisateurs finaux en 2026. Le rôle du secteur BFSI est souligné par ses données à haute valeur, ses contrôles obligatoires et son exposition aux attaquants à motivation financière. Les organisations financières ont besoin d'une couverture continue et de processus de réponse documentés pour satisfaire les besoins d'audit, d'assurance et de résilience opérationnelle. Le rapport CERTFin du secteur bancaire italien a estimé le coût total de possession de la cybersécurité à 550 millions USD, représentant 8 % du budget informatique total. La santé, les technologies de l'information et les télécommunications, la fabrication, le commerce de détail et le commerce électronique, ainsi que l'énergie et les services publics ont des exigences différentes, notamment la surveillance des technologies opérationnelles, une couverture de niveau opérateur et des contrôles spécifiques au secteur. Cette gamme d'exigences répartit la demande des utilisateurs finaux sur plusieurs secteurs verticaux tout en maintenant le BFSI au centre du chiffre d'affaires actuel.
Le gouvernement et l'administration publique devraient croître à un CAGR de 17,05 % jusqu'en 2032. Les agences publiques traitent la protection des terminaux comme une fonction de service critique en raison de l'activité des États-nations et d'exigences de marchés publics plus spécifiques. Proximus NXT a remporté un cadre de services de cybersécurité gérés avec le gouvernement fédéral belge en février 2025, couvrant 70 000 utilisateurs finaux dans les services publics fédéraux. Le contrat devait dépasser 110 millions USD sur 7 ans. Une recherche du Conseil de sécurité des données de l'Inde a révélé que les entités BFSI indiennes subissent 1,6 fois plus de cyberattaques par organisation que leurs homologues mondiaux. Les cas signalés sont passés de 1,4 million en 2021 à 2,9 millions en 2025, renforçant la demande dans les secteurs gouvernemental et BFSI en Asie-Pacifique.
Analyse géographique
Marché des Services Gérés d'Antivirus et d'Antimalware en Amérique du Nord
L'Amérique du Nord détenait 37,16 % des revenus en 2026. Le Marché des Services Gérés d'Antivirus et d'Antimalware est dominé sur le plan régional par les États-Unis, qui disposent d'une base dense de spécialistes MDR et de fournisseurs de plateformes, ainsi que d'un marché de la cyberassurance développé. Les mesures fédérales de détection et de réponse aux menaces sur les points de terminaison associées à l'Ordonnance exécutive 14028 constituent un point de référence pour les acheteurs du secteur public. Le Canada et le Mexique ajoutent une demande liée aux exigences des services financiers et de la santé. Le Marché des Services Gérés d'Antivirus et d'Antimalware bénéficie du déploiement plus précoce en Amérique du Nord des opérations de sécurité assistées par l'IA.
Marché des Services Gérés d'Antivirus et d'Antimalware en Europe
L'Europe élargit ses obligations de conformité, créant une demande de surveillance gérée dans les secteurs concernés. Le Marché des Services Gérés d'Antivirus et d'Antimalware est façonné par les différentes transpositions nationales de NIS2, qui favorisent les fournisseurs capables d'opérer dans plusieurs pays. Bitdefender a étendu son Programme européen d'accélération souveraine en juillet 2026 avec des services MDR résidant dans l'UE, fournis depuis un centre d'opérations de sécurité roumain. L'offre maintient la télémétrie, les investigations et les réponses des clients au sein de l'Union européenne. L'Allemagne, le Royaume-Uni, la France et l'Italie demeurent les plus grands marchés nationaux européens, tandis que Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025.[3] La préoccupation croissante concernant les ransomwares ciblant les infrastructures critiques encourage davantage les entreprises à adopter des services gérés de protection des points de terminaison.
Marché des Services Gérés d'Antivirus et d'Antimalware en APAC, Amérique du Sud et MEA
L'Asie-Pacifique devrait se développer à un CAGR de 17,33 % jusqu'en 2032, soit le taux régional le plus élevé. Le Marché des Services Gérés d'Antivirus et d'Antimalware est soutenu dans la région par l'adoption du cloud, la numérisation des entreprises et les cadres de cybersécurité en Inde, en Corée du Sud, au Japon, en Chine et en Australie. Punjab National Bank a divulgué une allocation en cybersécurité de 73,5 millions USD à 84 millions USD pour son exercice financier en cours. L'Amérique du Sud, le Moyen-Orient et l'Afrique demeurent des zones de revenus plus modestes, le Brésil, l'Arabie saoudite, les Émirats arabes unis, l'Afrique du Sud et le Nigéria servant de principaux centres de demande.
Paysage concurrentiel
Concentration du Marché
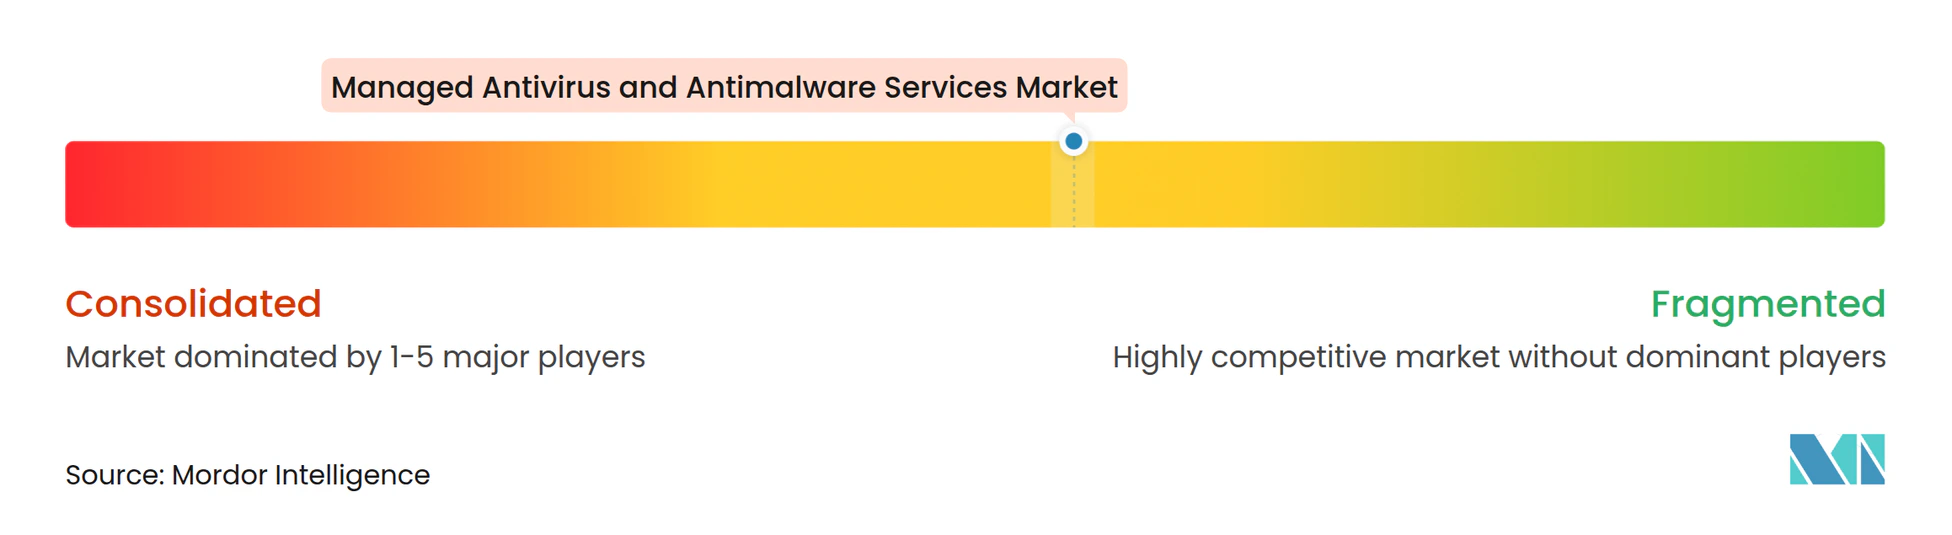
Le marché des services gérés d'antivirus et d'anti-malware est modérément concentré, avec CrowdStrike, Palo Alto Networks, Sophos, SentinelOne et Fortinet en concurrence aux côtés d'Arctic Wolf, Deepwatch, eSentire, Red Canary et Expel. Les principaux fournisseurs combinent protection des terminaux, EDR, XDR, chasse aux menaces et réponse aux incidents dans des plateformes de services intégrées. Cette approche réduit la dépendance aux produits ponctuels et augmente la valeur d'une relation avec un fournisseur unique. La version Automne 2025 de CrowdStrike a introduit 7 agents IA dans son offre Agentic SOC. Fortinet a élargi son offre d'opérations de sécurité en mars 2026 avec des fonctionnalités SOC unifiées, une IA agentique et des fonctionnalités de terminaux élargies.
Le marché des services gérés d'antivirus et d'anti-malware offre des opportunités dans l'infrastructure souveraine, la sécurité des technologies opérationnelles et les organisations plus petites qui manquent encore d'une couverture gérée économique. CrowdStrike a élargi son partenariat avec Schwarz Digits en juillet 2026 pour rendre Falcon disponible sur STACKIT pour les clients entreprises européens. Arctic Wolf a lancé Aurora Adaptive Threat Protection en octobre 2026 en utilisant un graphe causal des processus, fichiers et appels API des terminaux. Ces mouvements montrent que les choix de déploiement local et la capacité de réponse automatisée sont des points de concurrence significatifs. Le BYOD et le télétravail continuent d'élargir le parc de terminaux que les fournisseurs peuvent desservir.
Les acquisitions constituent une voie majeure pour les fournisseurs afin d'ajouter du renseignement sur les menaces, la gestion de la télémétrie, la sécurité des navigateurs et la protection des identités. CrowdStrike a annoncé des accords pour acquérir Onum en août 2025, Pangea en septembre 2025, SGNL en janvier 2026 et Seraphic Security en janvier 2026.[4] Sophos a acquis Secureworks en février 2025 et a intégré Sophos Endpoint avec Secureworks Taegis MDR et XDR dans les abonnements en octobre 2025. Les plateformes plus larges peuvent augmenter les coûts de changement, tandis que les entreprises spécialisées cherchent des positions grâce à une livraison ciblée et une tarification plus simple.
Leaders du secteur des services gérés d'antivirus et d'anti-malware
-
Sophos Limited
-
Trend Micro Incorporated
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Palo Alto Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés d'Antivirus et d'Antimalware Entreprises couvertes dans ce rapport
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Blackpoint Cyber, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Cybereason Inc.
- Cynet Security Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Fortinet, Inc.
- Kaspersky Lab AO
- Malwarebytes Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, LLC
- SentinelOne, Inc.
- Sophos Limited
- Trend Micro Incorporated
Développements industriels récents dans Marché des Services Gérés d'Antivirus et d'Antimalware
- Octobre 2026 : Arctic Wolf a dévoilé Aurora Adaptive Threat Protection lors de son Sommet des opérations de sécurité 2026, présentant une solution de sécurité des terminaux basée sur l'intention et pilotée par l'IA qui utilise un graphe causal des processus, fichiers et appels API des terminaux pour prédire et perturber les attaques par rançongiciels et vol d'identifiants avant qu'elles ne se matérialisent. Le produit est soutenu par la plateforme Aurora Superintelligence, qui traite plus de 10 billions d'événements de sécurité par semaine pour plus de 11 000 clients, et est conçu pour compléter, et non remplacer, les solutions EPP et EDR existantes.
- Juillet 2026 : CrowdStrike et Schwarz Digits ont annoncé un partenariat stratégique élargi pour fournir une cybersécurité souveraine à travers l'Europe, incluant l'accord définitif de CrowdStrike pour acquérir la propriété intellectuelle de XM Cyber pour 600 millions USD et le déploiement de la plateforme Falcon sur STACKIT, le cloud souverain de Schwarz Digits, permettant aux entreprises européennes de satisfaire aux exigences d'infrastructure résidente DORA et NIS2.
- Juillet 2026 : Bitdefender a élargi son Programme européen d'accélération souveraine pour inclure des services MDR entièrement résidents dans l'UE fournis par un SOC en Roumanie, garantissant que toute la télémétrie des clients, les investigations d'incidents et les réponses restent dans les frontières de l'UE. L'annonce répond directement aux 76 % des responsables de la cybersécurité interrogés qui ont indiqué être prêts à changer de fournisseur en raison de préoccupations liées à la souveraineté des données.
- Mars 2026 : Fortinet a annoncé la préversion de FortiSOC, une plateforme SOC unifiée fournie dans le cloud, et a amélioré FortiGuard SOC en tant que service avec une télémétrie multi-fournisseurs, FortiNDR et la visibilité des charges de travail cloud FortiCNAPP lors de Fortinet Accelerate 2026. FortiEndpoint a simultanément été mis à jour pour consolider ZTNA, SASE, EPP, EDR et DLP dans un seul agent, répondant directement à la prolifération des agents dans les environnements gérés hybrides.
Périmètre du rapport mondial sur le marché des services gérés d'antivirus et d'anti-malware
Le marché des services gérés d'antivirus et d'anti-malware comprend des services de cybersécurité externalisés qui assurent la surveillance continue, la détection, la prévention, l'investigation, le confinement et la remédiation des logiciels malveillants, des rançongiciels, des menaces sans fichier et des cyberattaques basées sur les terminaux dans les environnements d'entreprise. Le marché comprend les opérations d'antivirus gérées, la détection et la réponse aux terminaux gérées (EDR), la chasse aux menaces, la récupération après rançongiciel, la réponse aux incidents, ainsi que les services de surveillance et de support connexes fournis via des modèles d'opérations de sécurité basés sur le cloud ou hybrides.
Le rapport sur le marché des services gérés d'antivirus et d'anti-malware est segmenté par modèle de service (services gérés d'anti-malware et d'antivirus, services gérés de détection et de réponse aux terminaux [EDR], chasse aux menaces en tant que service, services de récupération après rançongiciel et de réponse aux incidents, et autres modèles de service), modèle de déploiement (cloud public, cloud privé et cloud hybride), taille d'organisation (petites et moyennes entreprises, et grandes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, commerce de détail et commerce électronique, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services gérés d'anti-malware et d'antivirus |
| Services gérés de détection et de réponse aux terminaux (EDR) |
| Chasse aux menaces en tant que service |
| Services de récupération après rançongiciel et de réponse aux incidents |
| Autres modèles de service |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par modèle de service | Services gérés d'anti-malware et d'antivirus | |
| Services gérés de détection et de réponse aux terminaux (EDR) | ||
| Chasse aux menaces en tant que service | ||
| Services de récupération après rançongiciel et de réponse aux incidents | ||
| Autres modèles de service | ||
| Par modèle de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés d'antivirus et d'anti-malware ?
Le marché des services gérés d'antivirus et d'anti-malware est évalué à 2,34 milliards USD en 2026 et devrait atteindre 5,84 milliards USD d'ici 2032, avec un CAGR de 16,55 %.
Qu'est-ce qui stimule la demande de services gérés d'antivirus et d'anti-malware ?
Le marché des services gérés d'antivirus et d'anti-malware est soutenu par le vol de données par rançongiciels, les méthodes d'attaque sans fichier, les pénuries de compétences en cybersécurité et les exigences de conformité.
Quel modèle de service détient la plus grande part ?
Les services gérés de détection et de réponse aux terminaux ont représenté 59,11 % du chiffre d'affaires en 2026, car les organisations nécessitent une surveillance comportementale continue.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le cloud hybride devrait croître à un CAGR de 18,02 % jusqu'en 2032, car les organisations sécurisent ensemble leur infrastructure héritée, leur cloud privé et leurs environnements de cloud public.
Quelles organisations devraient adopter ces services le plus rapidement ?
Les petites et moyennes entreprises devraient croître à un CAGR de 18,32 % jusqu'en 2032, car elles évoluent vers des abonnements gérés par terminal.
Quelle région devrait connaître la croissance la plus rapide ?
Le marché des services gérés d'antivirus et d'anti-malware devrait connaître la croissance la plus rapide en Asie-Pacifique, avec un CAGR de 17,33 % jusqu'en 2032.