
Tamanho e Participação do Mercado de Gerenciamento do Ciclo de Vida de Certificados IoT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
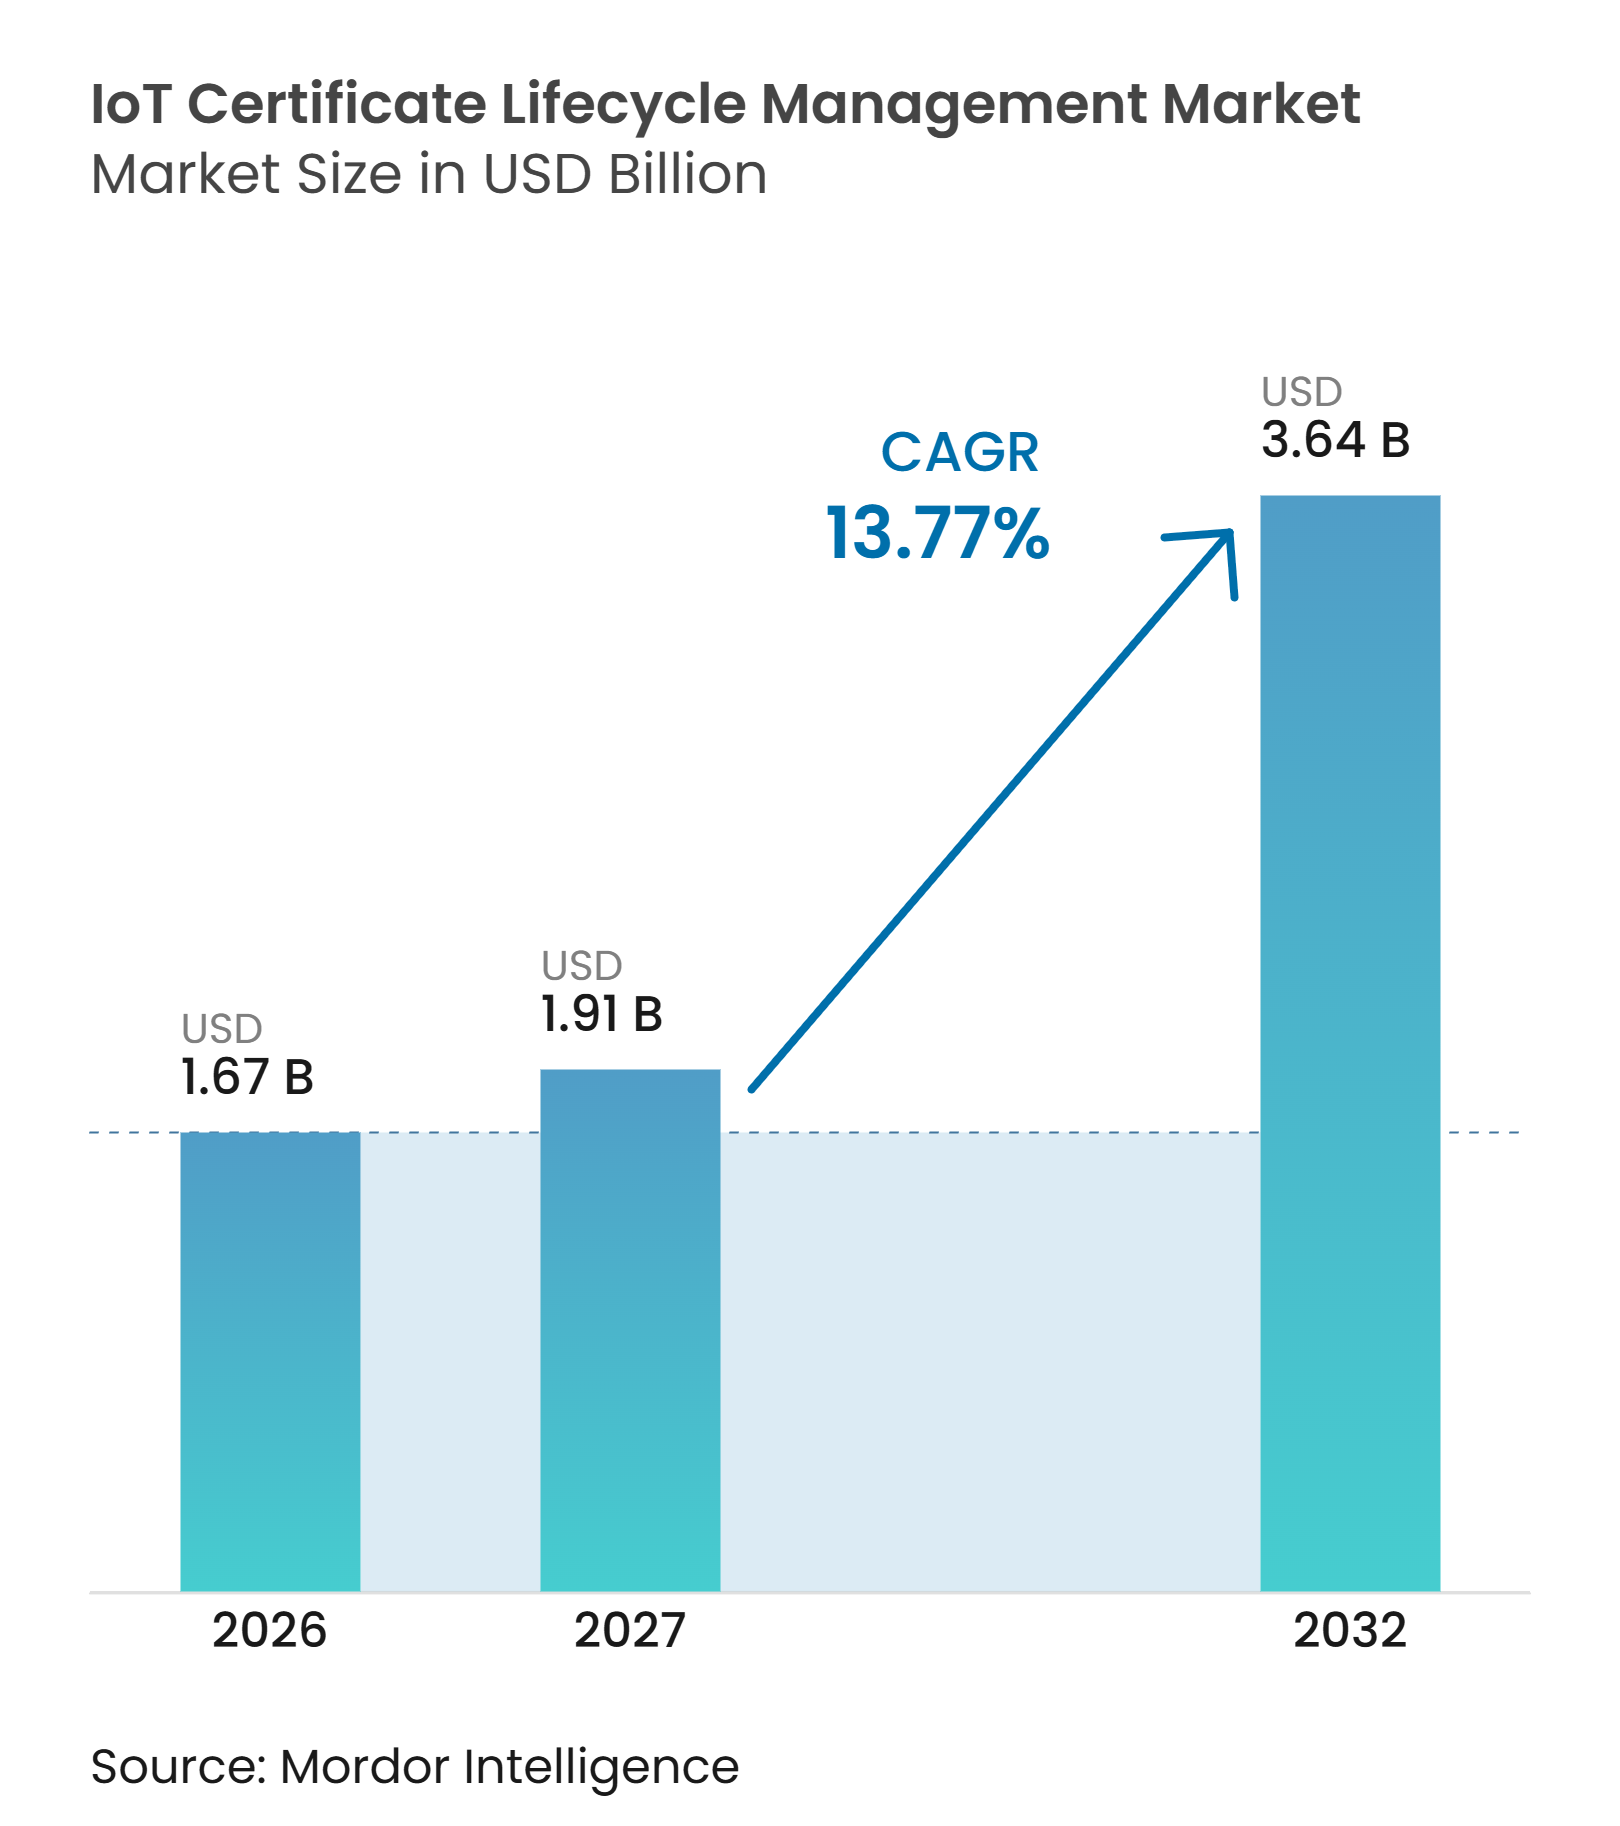
| Tamanho do Mercado (2027) | 1.91 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.64 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.77 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gerenciamento do Ciclo de Vida de Certificados IoT pela Mordor Intelligence
O tamanho do mercado de gerenciamento do ciclo de vida de certificados IoT está projetado em 1,67 bilhões de USD em 2026, 1,91 bilhões de USD em 2027, e deve atingir 3,64 bilhões de USD até 2032, crescendo a um CAGR de 13,77% de 2027 a 2032. O mercado de gerenciamento do ciclo de vida de certificados IoT está sendo moldado por frotas conectadas maiores que exigem identidades criptográficas que possam ser emitidas, renovadas e revogadas sob controles documentados. A diversidade de dispositivos também é relevante, pois frotas mistas utilizam diferentes métodos de registro, incluindo EST, SCEP, CMPv2 e ACME, o que torna a administração manual difícil. A regulamentação está aproximando a automação de certificados do design de produtos, especialmente onde os fabricantes devem oferecer suporte a atualizações seguras e tratamento de vulnerabilidades ao longo da vida útil de um dispositivo. Os fornecedores estão respondendo combinando emissão de certificados, controles de política, descoberta e automação em uma única plataforma. O mercado de gerenciamento do ciclo de vida de certificados IoT também tem espaço para serviços, pois muitas organizações carecem de pessoal com experiência em PKI, tecnologia operacional e segurança embarcada.
Principais Conclusões do Relatório
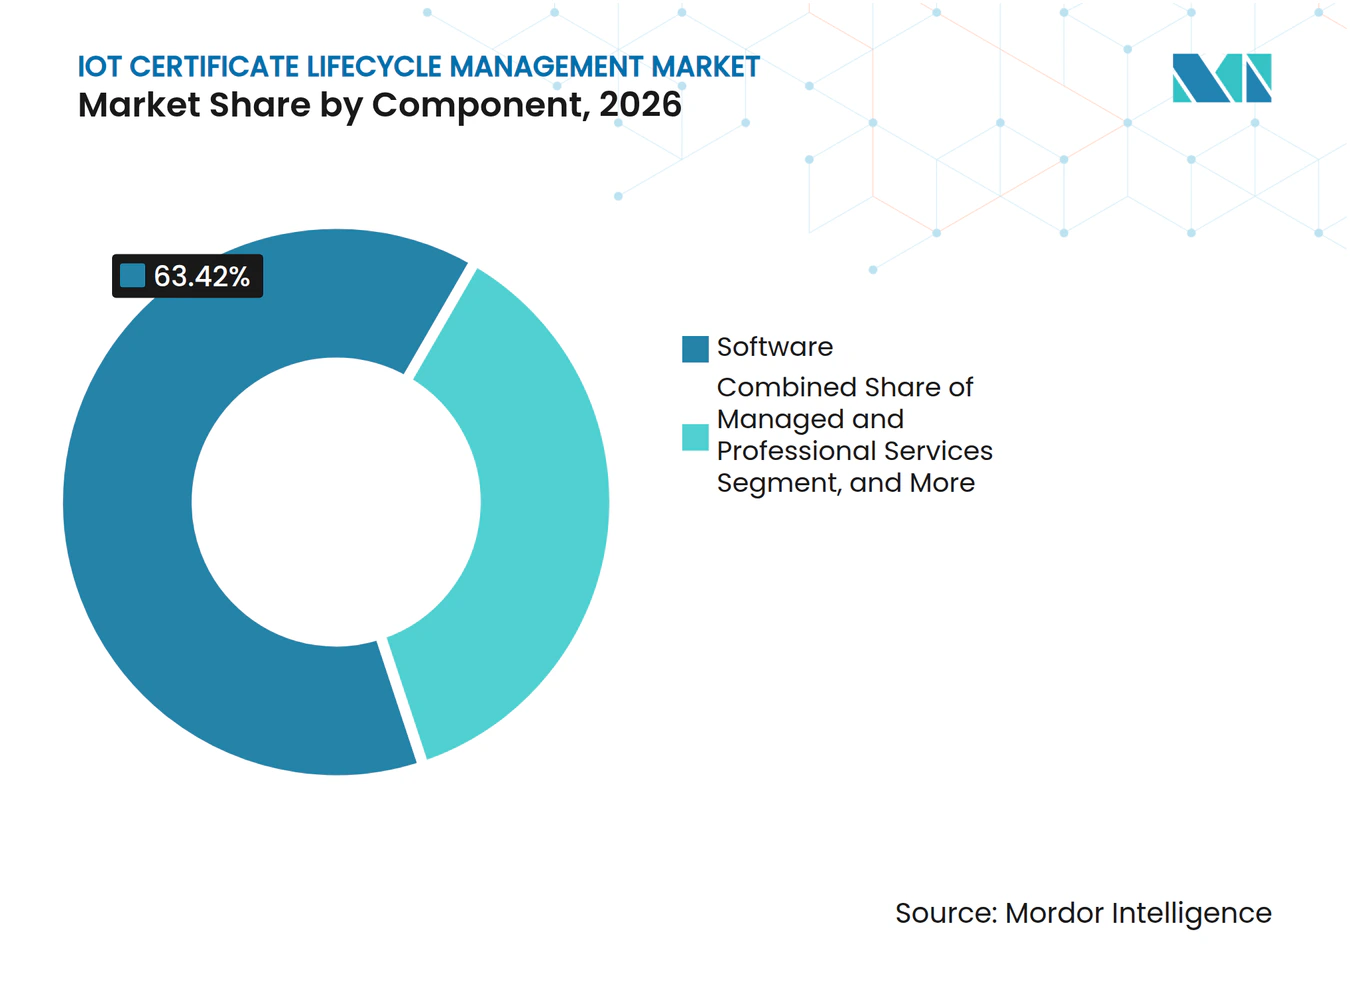
- Por componente, o software detinha 63,42% da participação do mercado de gerenciamento do ciclo de vida de certificados IoT em 2026, enquanto os serviços gerenciados e profissionais estão projetados para expandir a um CAGR de 15,71% até 2032.
- Por implantação, os sistemas baseados em nuvem representavam 67,84% do tamanho do mercado de gerenciamento do ciclo de vida de certificados IoT em 2026 e estão projetados para expandir a um CAGR de 16,23% até 2032.
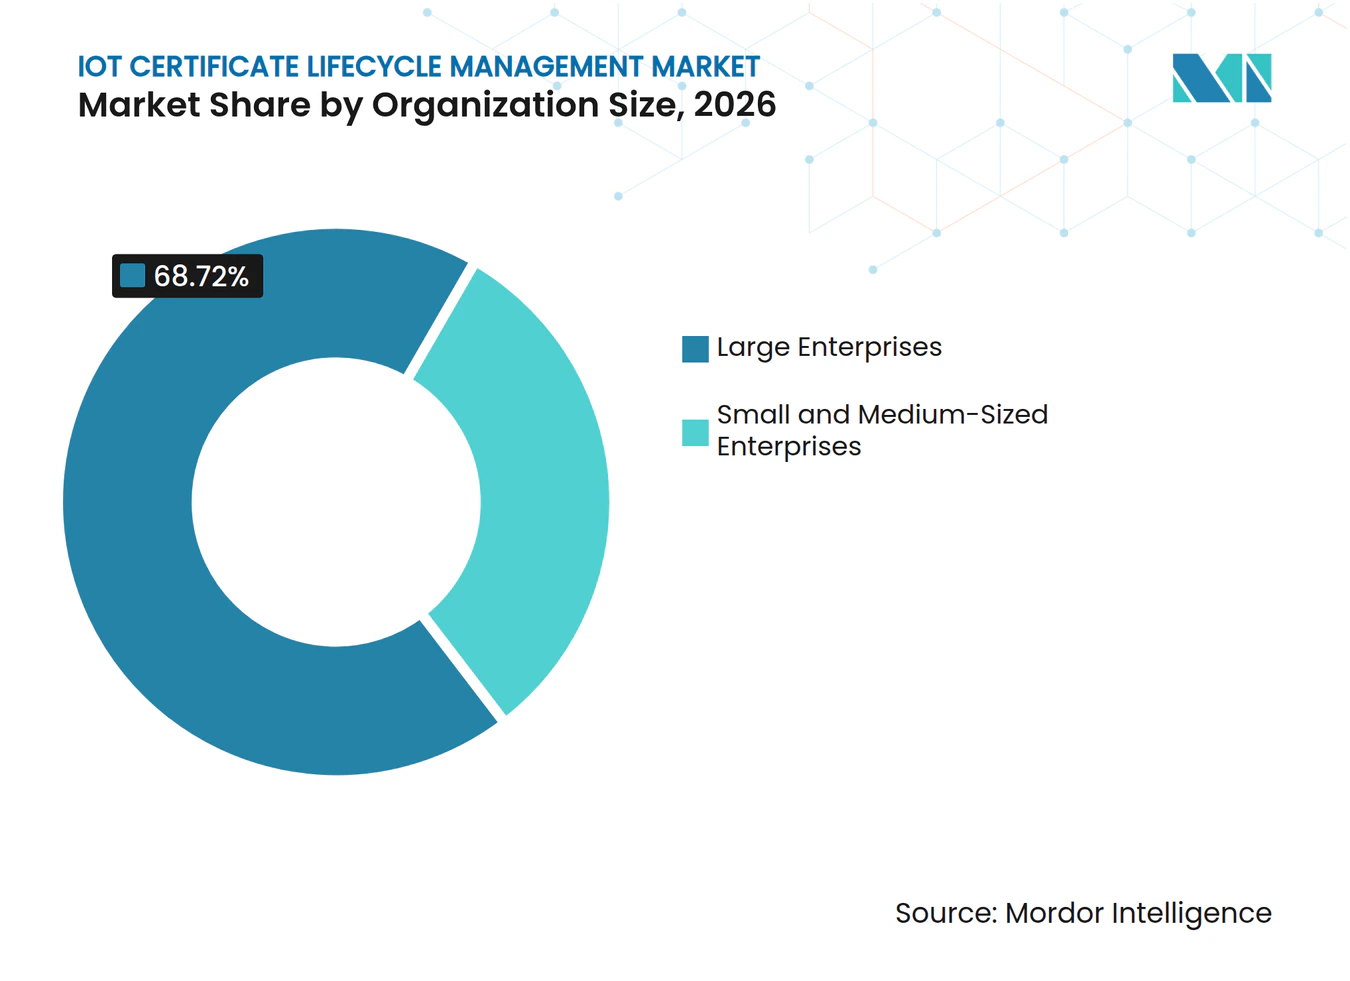
- Por tamanho de organização, as grandes empresas detinham 68,72% do mercado em 2026, enquanto as pequenas e médias empresas devem expandir a um CAGR de 17,91% até 2032.
- Por aplicação, a autenticação de dispositivos representava 28,92% do mercado em 2026, enquanto a inicialização segura e o atestado de hardware estão projetados para avançar a um CAGR de 16,51% até 2032.
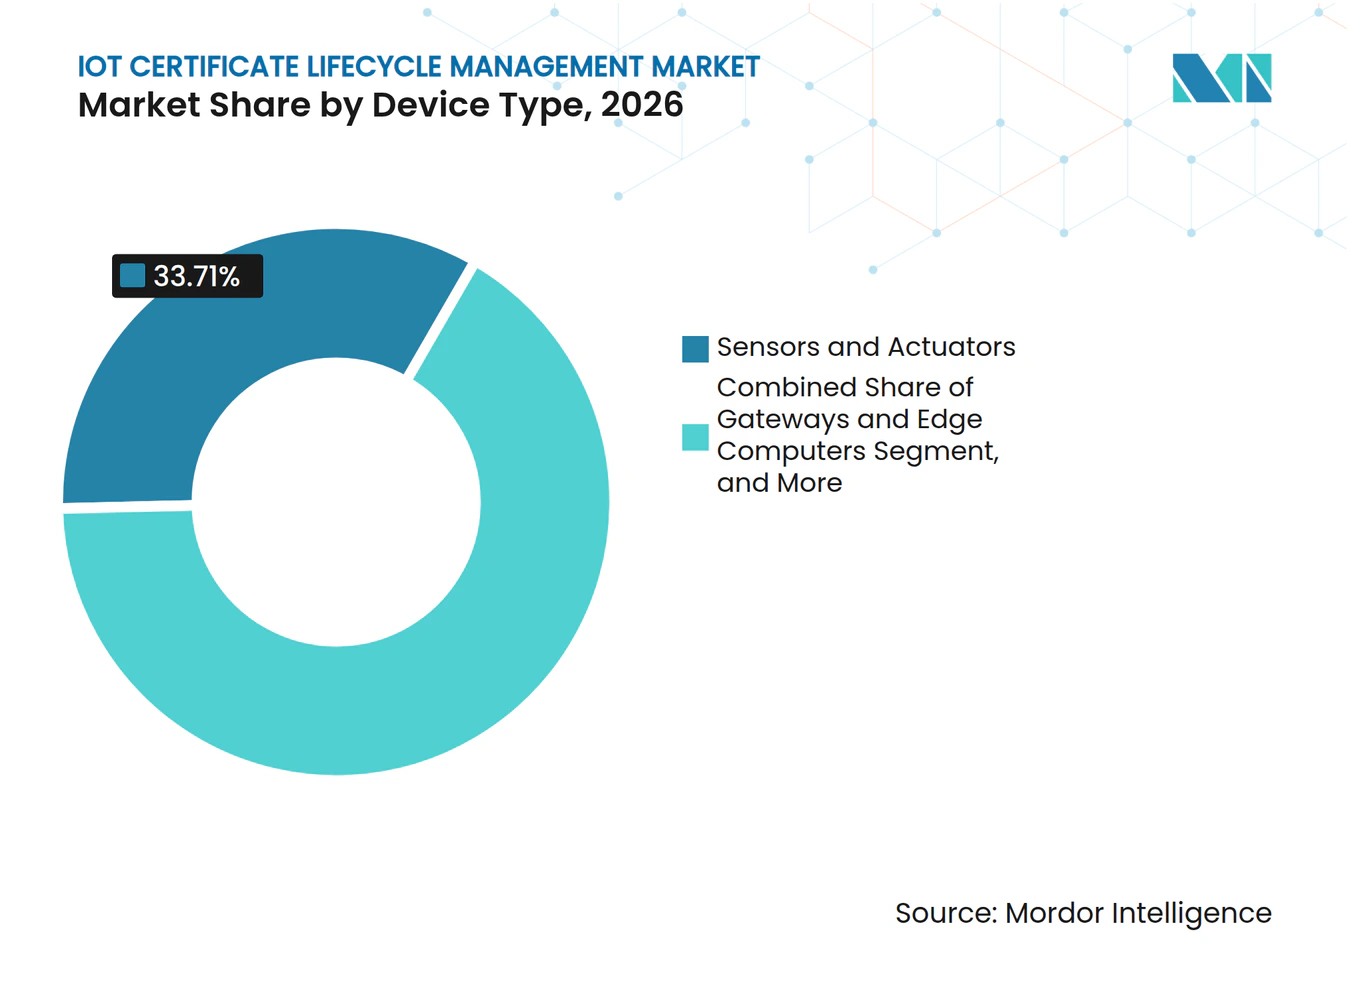
- Por tipo de dispositivo, sensores e atuadores representavam 33,71% do mercado de gerenciamento do ciclo de vida de certificados IoT em 2026, enquanto veículos conectados e unidades de beira de estrada estão projetados para expandir a um CAGR de 16,72% até 2032.
- Por setor do usuário final, a manufatura representava 26,54% do mercado em 2026, enquanto o transporte e a logística devem expandir a um CAGR de 16,51% até 2032.
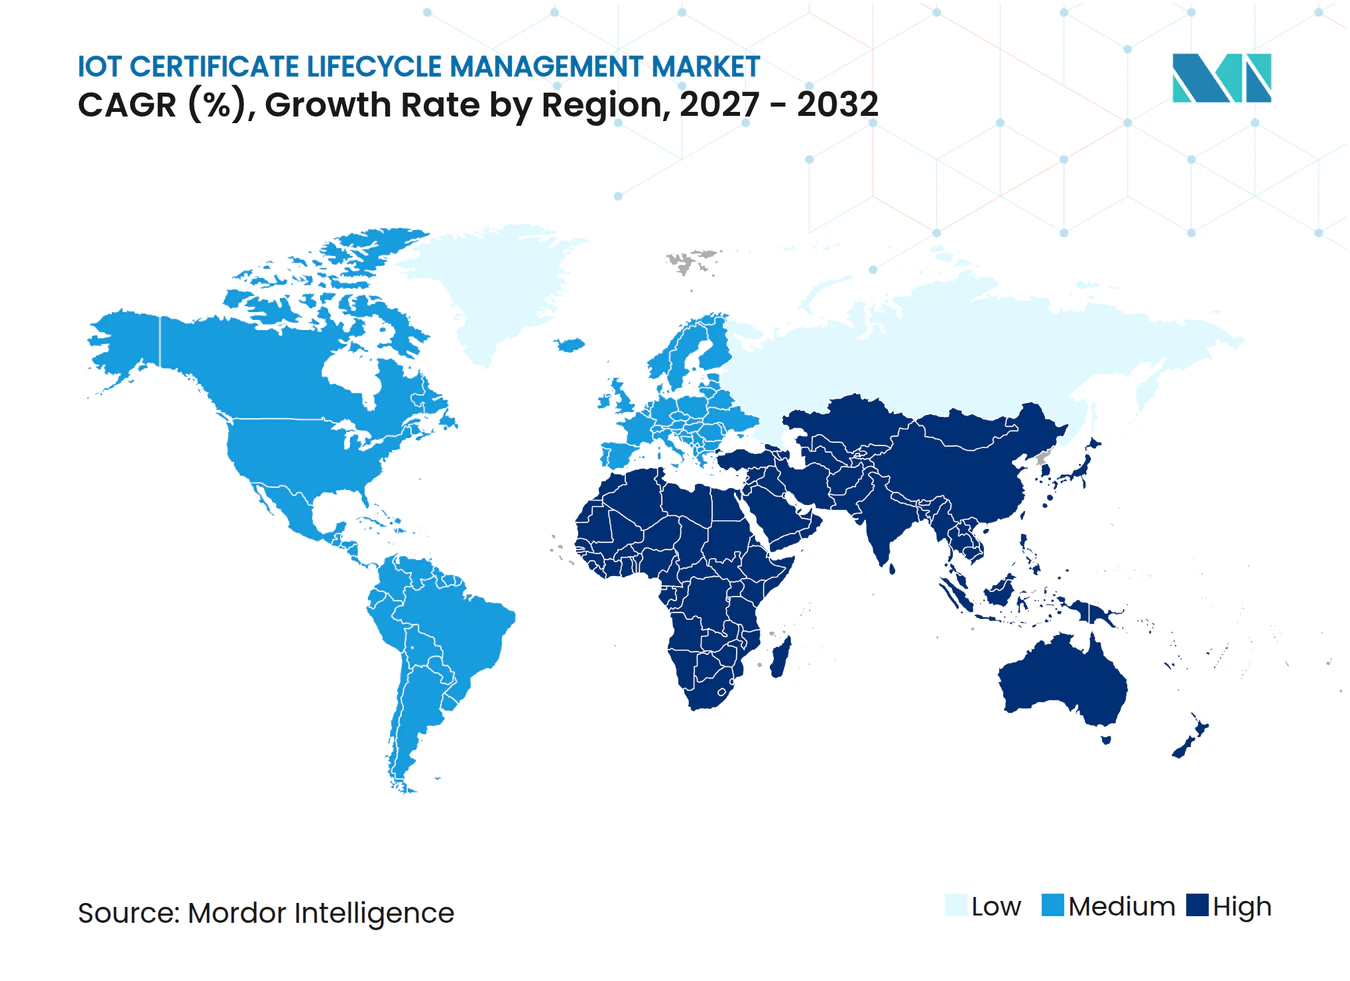
- Por geografia, a América do Norte detinha 34,66% do mercado de gerenciamento do ciclo de vida de certificados IoT em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 17,52% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Gerenciamento do Ciclo de Vida de Certificados IoT
Análise de Impacto dos Fatores Impulsionadores*
| FATOR IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Proliferação de Dispositivos Conectados e Expansão de Identidades de Máquinas | +3.2% | Global | Médio prazo (2 a 4 anos) |
| Pressão Regulatória por Segurança desde a Concepção e Suporte ao Ciclo de Vida | +2.8% | Global, intensidade inicial na Europa, América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Modernização da Tecnologia Operacional Industrial e de Infraestrutura Crítica | +2.1% | América do Norte, Europa e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Adoção de Arquiteturas em Nuvem, Edge e de Confiança Zero | +1.9% | Global, concentrado na América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Risco de Expiração de Certificados em Frotas de Dispositivos de Longa Duração | +1.4% | Global | Curto prazo (≤ 2 anos) |
| Planejamento de Criptoagilidade Pós-Quântica para Dispositivos Embarcados | +1.1% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Proliferação de Dispositivos Conectados e Expansão de Identidades de Máquinas
As frotas de dispositivos conectados estão criando uma carga administrativa maior para as equipes de certificados. Cada endpoint requer uma identidade que possa ser registrada, renovada, monitorada e revogada ao longo de sua vida útil. Uma frota grande também inclui diferentes classes de hardware e ambientes operacionais, o que exige suporte a mais de um protocolo de registro. Portanto, as operações de certificados aumentam tanto com a quantidade de dispositivos quanto com a diversidade da frota. O mercado de gerenciamento do ciclo de vida de certificados IoT se beneficia quando os compradores adotam mecanismos de registro automatizados em vez do gerenciamento manual de certificados. Essa necessidade favorece plataformas capazes de processar grandes volumes sem intervenção humana repetida. A carga operacional vai além da emissão inicial de certificados. Sensores, gateways, controladores, veículos e medidores inteligentes frequentemente têm diferentes janelas de acesso à rede e de renovação. As organizações devem manter visibilidade sobre esses dispositivos para evitar certificados expirados que perturbem as operações. Uma plataforma unificada pode aplicar políticas a identidades em frotas de dispositivos mistos, mantendo uma trilha de auditoria.
Pressão Regulatória por Segurança desde a Concepção e Suporte ao Ciclo de Vida
A Lei de Resiliência Cibernética da UE impõe obrigações de segurança ao longo do ciclo de vida a produtos com elementos digitais. Suas obrigações de notificação de vulnerabilidades entram em vigor a partir de setembro de 2026, enquanto os requisitos mais amplos de ciclo de vida se aplicam a partir de dezembro de 2027. Esses requisitos integram o gerenciamento de certificados à engenharia de produtos e às avaliações de fornecedores, em vez de deixá-lo como uma tarefa de segurança posterior. O projeto de norma EN 304 624 da ETSI estabelece requisitos de cibersegurança para PKI e software de emissão de certificados dentro desse marco regulatório. Ele aborda controles de validade de certificados, restrições de acesso para operações privilegiadas e práticas de assinatura segura.[1] Os sistemas de certificação também estão se tornando mais interconectados na região Ásia-Pacífico. O esquema JC-STAR do Japão recebeu reconhecimento mútuo com o Esquema de Rotulagem de Cibersegurança de Singapura em junho de 2026, criando um caminho que abrange múltiplas jurisdições. Esse alinhamento pode reduzir a duplicação quando os fabricantes vendem em múltiplos mercados regulamentados. Também torna o suporte ao ciclo de vida de certificados mais relevante nas aquisições de produtos e nas revisões de conformidade.
Modernização da Tecnologia Operacional Industrial e de Infraestrutura Crítica
Os sistemas industriais exigem processos de certificados que se adaptem às condições de produção. A ISA/IEC 62443 abrange a segurança de sistemas de automação e controle industrial e identifica a necessidade de medidas de segurança estruturadas nesses ambientes.[2] A renovação de um certificado pode afetar a disponibilidade da planta quando um controlador ou gateway não pode ser acessado durante a produção normal. O trabalho de renovação deve, portanto, se encaixar dentro dos períodos de manutenção planejados, que podem ser separados por meses. Isso torna as operações de certificados pré-agendadas e sem intervenção humana importantes para implantações industriais. O mercado de gerenciamento do ciclo de vida de certificados IoT pode atender a esse requisito por meio de ferramentas que se integram a protocolos de tecnologia operacional e redes restritas. Os casos de uso da Internet Industrial das Coisas aproximam sistemas conectados à nuvem e sistemas locais. Isso torna a conexão entre a política de certificados e o design operacional mais direta. As plataformas precisam acomodar OPC UA GDS Push, EST e CMPv2, onde esses protocolos são utilizados.
Adoção de Arquiteturas em Nuvem, Edge e de Confiança Zero
A implantação em nuvem suporta administração centralizada de políticas e capacidade elástica de registro de certificados. Também pode ajudar as organizações a aplicar atualizações de software sem manter infraestrutura equivalente em cada localidade. A Microsoft documenta o gerenciamento de certificados X.509 para ambientes Azure IoT, demonstrando o papel das plataformas em nuvem na organização dos controles de certificados de dispositivos. Os dispositivos de borda acrescentam outro requisito, pois podem operar com acesso intermitente à rede. As plataformas de certificados precisam preparar credenciais com antecedência e restaurar a operação normal assim que a conectividade for restabelecida. O mercado de gerenciamento do ciclo de vida de certificados IoT está, consequentemente, evoluindo para sistemas que coordenam ambientes de nuvem, servidor e borda. Os designs de confiança zero dependem de verificações de identidade no nível do dispositivo. Ciclos de vida de credenciais mais curtos aumentam a atividade de renovação e tornam os processos manuais menos confiáveis. Isso favorece fluxos de trabalho orientados por políticas que emitem ou renovam certificados com base em condições definidas, em vez de ações individuais do administrador.
Anlise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Restrições de Dispositivos Legados e Criptoagilidade Limitada | -1.8% | Global, mais agudo na Ásia-Pacífico e África | Longo prazo (≥ 4 anos) |
| Escassez de Expertise em PKI, Tecnologia Operacional e Segurança Embarcada | -1.4% | Global | Médio prazo (2 a 4 anos) |
| Conectividade Intermitente e Alcance Incompleto de Atualizações Over-the-Air | -0.9% | África, América do Sul e mercados emergentes da Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Tamanho da Cadeia de Certificados, Restrições de Computação e Armazenamento em Dispositivos Restritos | -0.6% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Dispositivos Legados e Criptoagilidade Limitada
Dispositivos de longa duração podem permanecer em ambientes industriais, médicos e de rede elétrica por 10 a 20 anos. Muitos desses endpoints foram projetados antes que as práticas atuais de automação de certificados e o planejamento pós-quântico se tornassem prioridades. Alguns contêm implementações fixas de RSA-2048 ou ECC P-256 em firmware ou elementos seguros. Substituir essas implementações pode exigir alterações de hardware ou manutenção difícil de agendar. O IETF descreve os tamanhos de chave maiores e as maiores demandas computacionais associadas às abordagens pós-quânticas para dispositivos restritos.[3] Essas limitações retardam a transição para novos perfis criptográficos nas frotas instaladas. Erros de validação de certificados também podem causar problemas de disponibilidade. O aviso da CISA de 2025 sobre os painéis iSTAR da Johnson Controls relatou um problema de validação inadequada de expiração de certificados que poderia afetar as comunicações quando um certificado expira. Esse problema demonstra por que o planejamento de renovação não é apenas uma tarefa de segurança. Os fornecedores precisam de opções de migração que mantenham a operação para dispositivos estabelecidos, ao mesmo tempo que permitem que endpoints mais novos utilizem perfis mais adaptáveis. Essas opções podem incluir políticas de certificados em etapas, gateways locais ou ciclos de substituição gerenciados. O mercado de gerenciamento do ciclo de vida de certificados IoT deve, portanto, abordar restrições que não podem ser resolvidas apenas por uma interface em nuvem.
Escassez de Expertise em PKI, Tecnologia Operacional e Segurança Embarcada
O trabalho de ciclo de vida de certificados abrange engenharia de PKI, protocolos de tecnologia operacional e segurança de dispositivos embarcados. Essas competências são comumente detidas por equipes separadas, o que complica a implementação e a responsabilidade operacional diária. As organizações também precisam compreender a segmentação de rede, o tempo de renovação e as capacidades dos dispositivos instalados. A transição de certificados SSL/TLS públicos para 47 dias aumentou a atenção sobre os modelos operacionais e a prontidão para automação. A mesma necessidade é mais desafiadora para ambientes de tecnologia operacional que têm conectividade restrita e menor conscientização sobre certificados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Lidera Enquanto os Serviços Abordam Lacunas de Competências
O software detinha 63,42% do mercado em 2026. Essa posição reflete a demanda por descoberta consolidada, administração de políticas, automação de registro e monitoramento de certificados. Os compradores estão selecionando sistemas que fornecem responsabilidade ao longo do ciclo de vida do certificado, em vez de ferramentas separadas para cada tarefa. Uma plataforma de software pode coordenar a emissão e a renovação em grupos de dispositivos, mantendo registros de governança. Dispositivos de hardware e infraestrutura de chave segura ainda têm um papel em ambientes altamente regulamentados e isolados da rede. Defesa, infraestrutura crítica e serviços financeiros regulamentados podem exigir emissão offline ou chaves criptográficas controladas localmente.
Os serviços gerenciados e profissionais estão projetados para expandir a um CAGR de 15,71% até 2032. Seu papel está vinculado à dificuldade de encontrar pessoal que compreenda PKI, tecnologia operacional e sistemas embarcados em conjunto. A SEALSQ afirma que sua plataforma INeS gerencia identidades digitais para mais de 30 milhões de medidores inteligentes e dispositivos IoT industriais, ilustrando a escala atendida pelas ofertas de PKI gerenciada. Os provedores de serviços podem apoiar o provisionamento inicial, o design de políticas e as tarefas recorrentes de ciclo de vida. O mercado de gerenciamento do ciclo de vida de certificados IoT também está vendo software e serviços combinados em assinaturas plurianuais. Esse modelo pode reduzir a lacuna entre a aquisição de uma plataforma e sua operação prática.



Por Implantação: A Adoção da Nuvem Expande a Orquestração Centralizada
A implantação baseada em nuvem representava 67,84% do tamanho do mercado de gerenciamento do ciclo de vida de certificados IoT em 2026. Também está projetada para expandir a um CAGR de 16,23% até 2032. Os sistemas em nuvem suportam política gerenciada centralmente, registro elástico de certificados e atualizações de bibliotecas criptográficas. Essa capacidade é útil quando os volumes de certificados são difíceis de prever em frotas de dispositivos distribuídos. O modelo de implantação pode reduzir a carga de infraestrutura para organizações que, de outra forma, manteriam múltiplos serviços de certificados locais.
A implantação em nuvem não elimina a necessidade de controles locais. Os sistemas locais permanecem relevantes onde as chaves raiz devem permanecer dentro de uma instalação ou onde as redes são isoladas. Os modelos híbridos podem manter as raízes PKI sensíveis no local, enquanto movem a automação de registro e os relatórios para uma camada coordenada pela nuvem. A Sectigo introduziu seu Orchestration Gateway em agosto de 2026 como uma camada única para automatizar a descoberta, emissão, renovação e implantação em ambientes de servidor, nuvem e borda.[4] Esse modelo reflete a necessidade de operar em diferentes localizações de infraestrutura. O mercado de gerenciamento do ciclo de vida de certificados IoT pode, portanto, atender compradores que precisam de visibilidade centralizada sem mover todos os controles de segurança para fora do local.
Por Tamanho de Organização: Grandes Empresas Ancoram os Gastos Enquanto as Pequenas e Médias Empresas Expandem
As grandes empresas detinham 68,72% do mercado em 2026. Suas frotas de certificados frequentemente abrangem múltiplos sites, unidades de negócios e hierarquias de PKI. Essas organizações podem ter equipes de segurança dedicadas, mas também enfrentam estruturas de aprovação e ambientes operacionais mais complexos. O alto volume de dispositivos torna a expiração de certificados um risco operacional significativo. As grandes empresas, portanto, financiam implantações de plataformas que unificam a visibilidade de certificados e automatizam ações rotineiras.
As pequenas e médias empresas devem expandir a um CAGR de 17,91% até 2032. Os serviços nativos em nuvem reduzem a barreira inicial porque os compradores não precisam manter hardware de autoridade certificadora local ou uma equipe de administração interna completa. Os requisitos da cadeia de suprimentos também trazem fabricantes menores para programas de autenticação de dispositivos baseados em certificados. Os requisitos da IEC 62443 podem afetar fornecedores que participam de ambientes de clientes industriais. O mercado de gerenciamento do ciclo de vida de certificados IoT pode alcançar esse grupo por meio de pacotes mais simples e operações gerenciadas. Organizações menores ainda precisam de plataformas que se adaptem a equipes de segurança limitadas e orçamentos de capital restritos.

Por Aplicação: A Autenticação de Dispositivos Permanece o Caso de Uso Principal
A autenticação de dispositivos detinha 28,92% do mercado em 2026. Ela verifica a identidade criptográfica de um dispositivo quando ele se conecta a um serviço, gateway ou outro endpoint. Esse caso de uso sustenta as comunicações seguras de dispositivo para nuvem e de dispositivo para dispositivo. Os certificados suportam TLS, e as sessões de TLS mútuo são usadas para trocar dados operacionais. O mercado de gerenciamento do ciclo de vida de certificados IoT depende dessa tarefa básica de identidade porque outras funções de segurança se baseiam em uma identidade de dispositivo confiável.
A inicialização segura e o atestado de hardware estão projetados para expandir a um CAGR de 16,51% até 2032. Essas funções determinam se um dispositivo inicia em um estado confiável antes de obter acesso a uma rede ou serviço. A assinatura de firmware e as atualizações over-the-air seguras também são importantes porque os fabricantes devem manter a segurança do produto ao longo de uma vida útil operacional. A SEALSQ adicionou capacidades de assinatura de código seguro ao INeS em agosto de 2025 para atividades de integridade de firmware relacionadas aos requisitos da RED e da Lei de Resiliência Cibernética. O mercado de gerenciamento do ciclo de vida de certificados IoT suporta essas aplicações fornecendo a governança de certificados necessária para assinatura e validação. A criptografia de dados e a proteção de integridade são usos complementares nos quais os dispositivos requerem comunicação segura após o estabelecimento da identidade.
Por Tipo de Dispositivo: Sensores e Atuadores Formam a Maior Base Instalada
Sensores e atuadores representavam 33,71% do mercado em 2026. Sua posição de liderança reflete o grande número de dispositivos implantados em aplicações industriais e de Internet das Coisas para consumidores. Cada dispositivo precisa de uma identidade criptográfica distinta, frequentemente criada durante a fabricação ou o registro. O alto volume desses endpoints torna a renovação manual impraticável. Os controles de certificados também devem levar em conta dispositivos com capacidade de processamento limitada e conectividade restrita.
Veículos conectados e unidades de beira de estrada estão projetados para expandir a um CAGR de 16,72% até 2032. Os sistemas V2X requerem credenciais gerenciadas para suportar comunicação confiável entre veículos, infraestrutura viária e serviços relacionados. O relatório técnico da 5GAA aborda o gerenciamento de credenciais para implantações comerciais de V2X.[5] Gateways e computadores de borda podem atuar como pontos de agregação para sensores restritos que não podem executar clientes de certificados completos. Os controladores industriais requerem renovação coordenada com a manutenção planejada da planta. O mercado de gerenciamento do ciclo de vida de certificados IoT deve suportar diferentes capacidades de dispositivos em vez de aplicar um único modelo de registro a cada endpoint.
Por Setor do Usuário Final: A Manufatura Fornece a Base de Adoção Mais Ampla
A manufatura representava 26,54% do mercado em 2026. Os equipamentos industriais dependem de identidades de dispositivos para controlar o acesso e proteger as trocas de dados nas redes de plantas. Uma falha de certificado pode afetar a continuidade da produção, o que aumenta o valor do monitoramento proativo e da renovação programada. A IEC 62443 fornece uma estrutura de segurança para sistemas de automação e controle industrial. Os compradores do setor de manufatura também precisam de ferramentas que funcionem com protocolos industriais e equipamentos que não podem ser interrompidos livremente.
O transporte e a logística devem expandir a um CAGR de 16,51% até 2032. A segurança de frotas conectadas, os sistemas V2X e os requisitos de atualização de software de veículos são os principais requisitos neste segmento. A saúde e os dispositivos médicos também requerem controles de identidade de dispositivos, embora as restrições de hardware possam limitar a velocidade de implantação. As organizações de BFSI utilizam o gerenciamento de certificados em ATMs, dispositivos de ponto de venda e fluxos de trabalho de identidade de máquinas. Os operadores de tecnologia da informação e telecomunicações gerenciam certificados em equipamentos de rede e ambientes de serviços. As aquisições governamentais estão conectadas às obrigações de entidades essenciais e aos padrões de segurança do setor público. O mercado de gerenciamento do ciclo de vida de certificados IoT, portanto, aborda uma ampla gama de ambientes operacionais com diferentes janelas de renovação e necessidades de conformidade.
Análise Geográfica
A América do Norte detinha 34,66% da participação do mercado de gerenciamento do ciclo de vida de certificados IoT em 2026. A região possui infraestrutura de PKI estabelecida, fornecedores focados em nuvem e uma grande base de compradores regulamentados. Os requisitos de aquisição federal estabelecem um caminho definido para que os provedores atendam às expectativas de segurança do setor público. A Keyfactor anunciou sua autorização FedRAMP em 2026, refletindo o limite de conformidade para plataformas em nuvem que atendem clientes do governo dos EUA. O Canadá acrescenta demanda por meio de manufatura conectada e programas de cidades inteligentes que utilizam sensores e gateways. A América do Sul permanece menor, com o Brasil apoiado por serviços financeiros digitalizados e implantações de agronegócio conectado.
A Europa é o segundo maior mercado regional. Alemanha, Reino Unido, França e os países nórdicos estão adotando ativamente porque fabricantes e operadores de infraestrutura crítica enfrentam requisitos de segurança estruturados. A Lei de Resiliência Cibernética torna a segurança do ciclo de vida mais relevante para os produtores de produtos conectados. A Comissão Europeia fornece materiais de política e implementação para a Lei de Resiliência Cibernética destinados aos fabricantes. O marco regulatório PSTI do Reino Unido estende o foco de segurança aos produtos de Internet das Coisas para consumidores. O Oriente Médio está desenvolvendo projetos de cidades inteligentes e redes de energia, enquanto a África permanece em um estágio mais inicial porque a variabilidade de infraestrutura limita a implantação ampla.
A Ásia-Pacífico está projetada para expandir a um CAGR de 17,52% até 2032. China, Japão, Coreia do Sul e Índia estão aumentando a necessidade de identidade de dispositivos confiável em manufatura, transporte e cadeias de suprimentos de eletrônicos. A norma YD/T 6866-2026 da China estabelece diretrizes para certificados digitais pseudônimos no registro, revogação e confiança entre autoridades certificadoras da Internet das Coisas.[6] O programa JC-STAR do Japão e seu acordo de reconhecimento com Singapura apoiam um alinhamento mais amplo de segurança de produtos IPA.GO.JP. A atividade de certificação de cibersegurança de IoT da Coreia do Sul apoia a demanda orientada por conformidade entre os fabricantes de eletrônicos. A Índia acrescenta demanda à medida que os fabricantes de dispositivos integram o provisionamento de certificados nos processos de fábrica para produtos orientados à exportação.
Cenário Competitivo
Concentração do Mercado
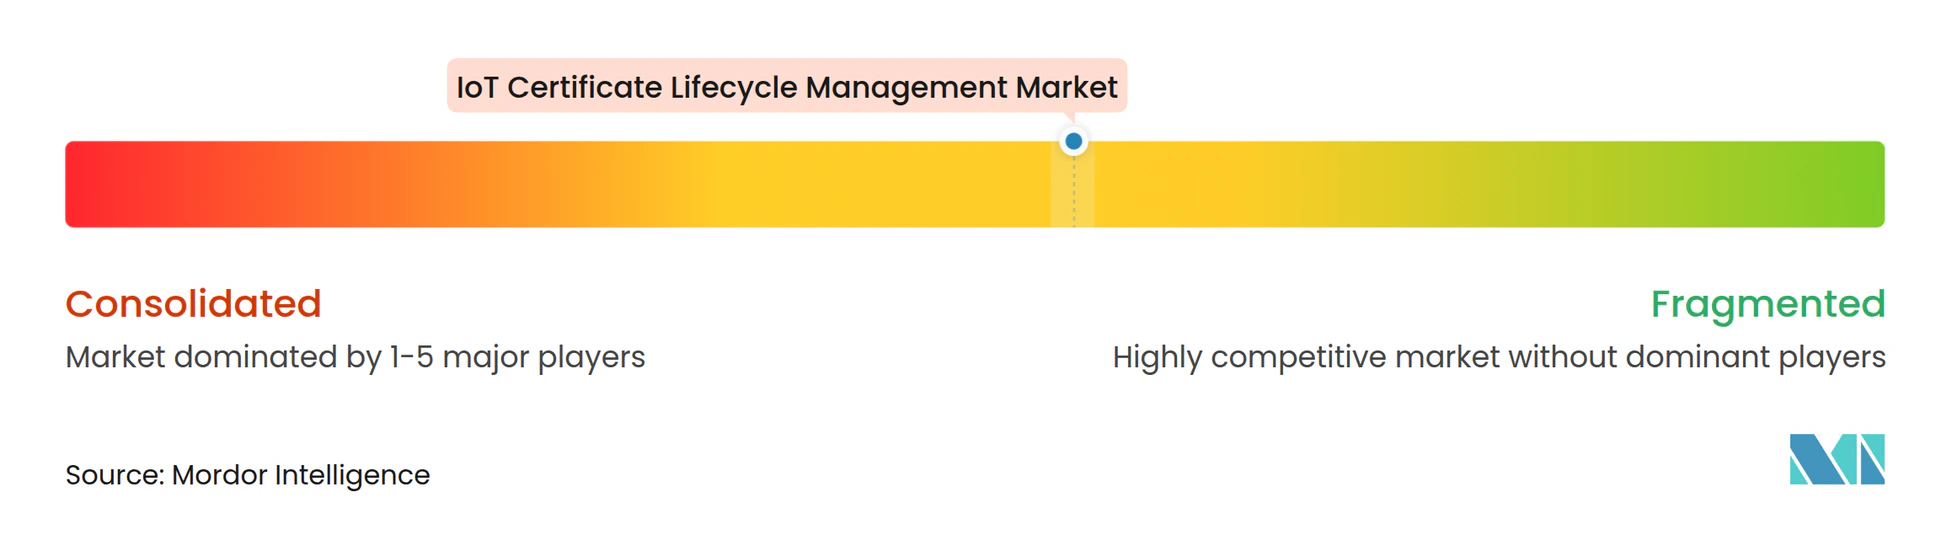
O mercado de gerenciamento do ciclo de vida de certificados IoT apresenta um nível moderado de concentração. Os provedores dedicados incluem Keyfactor, DigiCert, Sectigo, AppViewX e Device Authority. Eles competem com fornecedores mais amplos de segurança e tecnologia industrial, como Thales, IBM, Microsoft, Cisco e Siemens. Essas empresas diferem em sua profundidade de PKI, automação, segurança de hardware, integração em nuvem e cobertura de tecnologia operacional. A concorrência está focada na capacidade de gerenciar identidades em escala e suportar ambientes de dispositivos mistos. Os compradores também avaliam a capacidade de uma plataforma de suportar controles de políticas, registros de auditoria e automação de renovação em ativos de longa duração.
A consolidação afetou o cenário de fornecedores. A Sectigo adquiriu o negócio de certificados públicos da Entrust em janeiro de 2025, expandindo suas operações empresariais. A Keyfactor anunciou um investimento estratégico de crescimento superior a 1 bilhão de USD em julho de 2026 e declarou que o financiamento apoiaria expansão, inovação de produtos e aquisições. A AppViewX adquiriu a Eos em março de 2026 para estender sua plataforma de ciclo de vida de certificados à segurança de agentes de IA e identidade de máquinas. Esses movimentos mostram que os provedores estão se expandindo da emissão de certificados para funções mais amplas de identidade e automação. O mercado de gerenciamento do ciclo de vida de certificados IoT recompensa os fornecedores que conseguem unificar a administração do ciclo de vida em vez de oferecer ferramentas de certificados isoladas.
A estratégia de plataforma combina cada vez mais emissão, automação, prontidão pós-quântica e governança de identidade. A DigiCert começou a migrar clientes do IoT Trust Manager para o Device Trust Manager na arquitetura DigiCert ONE durante 2026. O roteiro de certificação de 2026 da SEALSQ para elementos seguros e módulos de plataforma confiável também aborda a camada de raiz de confiança de hardware para integração de dispositivos. Compradores menores e operadores industriais permanecem uma abertura para provedores que suportam protocolos de tecnologia operacional sem exigir uma grande equipe de PKI empresarial. O suporte específico para OPC UA GDS Push, LwM2M e MQTT/TLS pode diferenciar provedores em casos de uso da Internet Industrial das Coisas. A participação em normas também é importante porque os requisitos de migração pós-quântica embarcada ainda estão em desenvolvimento.
Líderes do Setor de Gerenciamento do Ciclo de Vida de Certificados IoT
-
DigiCert, Inc.
-
Keyfactor, Inc.
-
Palo Alto Networks, Inc.
-
CyberArk Software Ltd.
-
Entrust Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Setembro de 2026: A DigiCert firmou uma parceria com a Newfold Digital, atendendo aproximadamente 6 milhões de clientes globalmente, para modernizar sua infraestrutura de certificados SSL/TLS em marcas incluindo Network Solutions Group e Bluehost Group, estendendo a plataforma DigiCert ONE com inteligência artificial da DigiCert, abrangendo PKI, DNS e CLM, por todo um grande ecossistema de hospedagem web.
- Agosto de 2026: A Sectigo lançou a disponibilidade geral do Sectigo Orchestration Gateway (SOG), uma camada de automação dentro do Sectigo Certificate Manager (SCM) que permite uma única instalação leve para automatizar a descoberta, emissão, renovação e implantação de certificados em ambientes de servidor, nuvem e borda, com integração nativa com CyberArk, HashiCorp e Delinea para gerenciamento de credenciais.
- Abril de 2026: A Sectigo fez parceria com a F5 para fornecer CLM automatizado em toda a Plataforma de Entrega e Segurança de Aplicações F5 (ADSP), permitindo emissão, renovação e substituição nativas de certificados SSL/TLS como parte do Programa de Parceiros F5 ADSP.
- Março de 2026: A AppViewX adquiriu a Eos em 19 de março para estender sua plataforma de CLM à segurança de agentes de IA e identidade de máquinas, respondendo ao surgimento de identidades de agentes de IA como a categoria de identidade de máquinas de crescimento mais rápido em ambientes empresariais.
Escopo do Relatório Global do Mercado de Gerenciamento do Ciclo de Vida de Certificados IoT
O mercado de gerenciamento do ciclo de vida de certificados IoT abrange plataformas de software e serviços relacionados que automatizam e governam a descoberta, emissão, provisionamento, implantação, monitoramento, renovação, rotação e revogação de certificados digitais para dispositivos de Internet das Coisas. Essas soluções estabelecem identidades de dispositivos confiáveis, protegem as comunicações de dispositivo para dispositivo e de dispositivo para nuvem, e suportam conformidade escalável e gerenciamento de chaves criptográficas ao longo dos ciclos de vida de dispositivos conectados.
O Relatório do Mercado de Gerenciamento do Ciclo de Vida de Certificados IoT é Segmentado por Componente (Software, Dispositivos de Hardware e Infraestrutura de Chave Segura, e Serviços Gerenciados e Profissionais), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Aplicação (Autenticação de Dispositivos, Comunicação Segura de Dispositivo para Nuvem, Comunicação Segura de Dispositivo para Dispositivo, Assinatura de Firmware e Atualizações OTA Seguras, Inicialização Segura e Atestado de Hardware, Criptografia de Dados e Proteção de Integridade, e Outras Aplicações), Tipo de Dispositivo (Sensores e Atuadores, Gateways e Computadores de Borda, Controladores Industriais e CLPs, Veículos Conectados e Unidades de Beira de Estrada, Medidores Inteligentes e Dispositivos de Rede Elétrica, e Outros Dispositivos), Setor do Usuário Final (Manufatura, Transporte e Logística, Saúde e Dispositivos Médicos, Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Governo e Administração Pública, e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Dispositivos de Hardware e Infraestrutura de Chave Segura |
| Serviços Gerenciados e Profissionais |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Autenticação de Dispositivos |
| Comunicação Segura de Dispositivo para Nuvem |
| Comunicação Segura de Dispositivo para Dispositivo |
| Assinatura de Firmware e Atualizações OTA Seguras |
| Inicialização Segura e Atestado de Hardware |
| Criptografia de Dados e Proteção de Integridade |
| Outras Aplicações |
| Sensores e Atuadores |
| Gateways e Computadores de Borda |
| Controladores Industriais e CLPs |
| Veículos Conectados e Unidades de Beira de Estrada |
| Medidores Inteligentes e Dispositivos de Rede Elétrica |
| Outros Dispositivos |
| Manufatura |
| Transporte e Logística |
| Saúde e Dispositivos Médicos |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Governo e Administração Pública |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Coreia do Sul | |
| Índia | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Software | |
| Dispositivos de Hardware e Infraestrutura de Chave Segura | ||
| Serviços Gerenciados e Profissionais | ||
| Por Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Aplicação | Autenticação de Dispositivos | |
| Comunicação Segura de Dispositivo para Nuvem | ||
| Comunicação Segura de Dispositivo para Dispositivo | ||
| Assinatura de Firmware e Atualizações OTA Seguras | ||
| Inicialização Segura e Atestado de Hardware | ||
| Criptografia de Dados e Proteção de Integridade | ||
| Outras Aplicações | ||
| Por Tipo de Dispositivo | Sensores e Atuadores | |
| Gateways e Computadores de Borda | ||
| Controladores Industriais e CLPs | ||
| Veículos Conectados e Unidades de Beira de Estrada | ||
| Medidores Inteligentes e Dispositivos de Rede Elétrica | ||
| Outros Dispositivos | ||
| Por Setor do Usuário Final | Manufatura | |
| Transporte e Logística | ||
| Saúde e Dispositivos Médicos | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| TI e Telecomunicações | ||
| Governo e Administração Pública | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Coreia do Sul | ||
| Índia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gerenciamento do ciclo de vida de certificados IoT?
O tamanho do mercado de gerenciamento do ciclo de vida de certificados IoT está projetado em 1,67 bilhões de USD em 2026, 1,91 bilhões de USD em 2027, e deve atingir 3,64 bilhões de USD até 2032, crescendo a um CAGR de 13,77% de 2027 a 2032.
O que está impulsionando a demanda pelo gerenciamento do ciclo de vida de certificados IoT?
Frotas de dispositivos maiores, regras de segurança do ciclo de vida, modernização industrial e implantações em nuvem e borda estão aumentando a necessidade de operações automatizadas de certificados. Essas condições tornam a emissão e a renovação manuais mais difíceis de sustentar em endpoints distribuídos.
Qual componente lidera o mercado de gerenciamento do ciclo de vida de certificados IoT?
O software lidera com 63,42% de participação em 2026, apoiado pela demanda por descoberta integrada, registro, gerenciamento de políticas e monitoramento em frotas de dispositivos diversas.
Qual modelo de implantação está se expandindo mais rapidamente para o gerenciamento do ciclo de vida de certificados IoT?
A implantação baseada em nuvem detém 67,84% de participação em 2026 e está projetada para expandir a um CAGR de 16,23% até 2032.
Qual setor do usuário final tem a maior base de adoção?
A manufatura lidera com 26,54% de participação em 2026 porque os equipamentos industriais requerem identidade de dispositivo gerenciada e renovação de certificados cuidadosamente programada para proteger a continuidade operacional.
Qual região tem a maior taxa de expansão prevista?
A Ásia-Pacífico está projetada para expandir a um CAGR de 17,52% até 2032, liderada por China, Japão, Coreia do Sul e Índia, onde programas de manufatura conectada, transporte e eletrônicos aumentam as necessidades de identidade de dispositivos.