
IoT証明書ライフサイクル管理市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
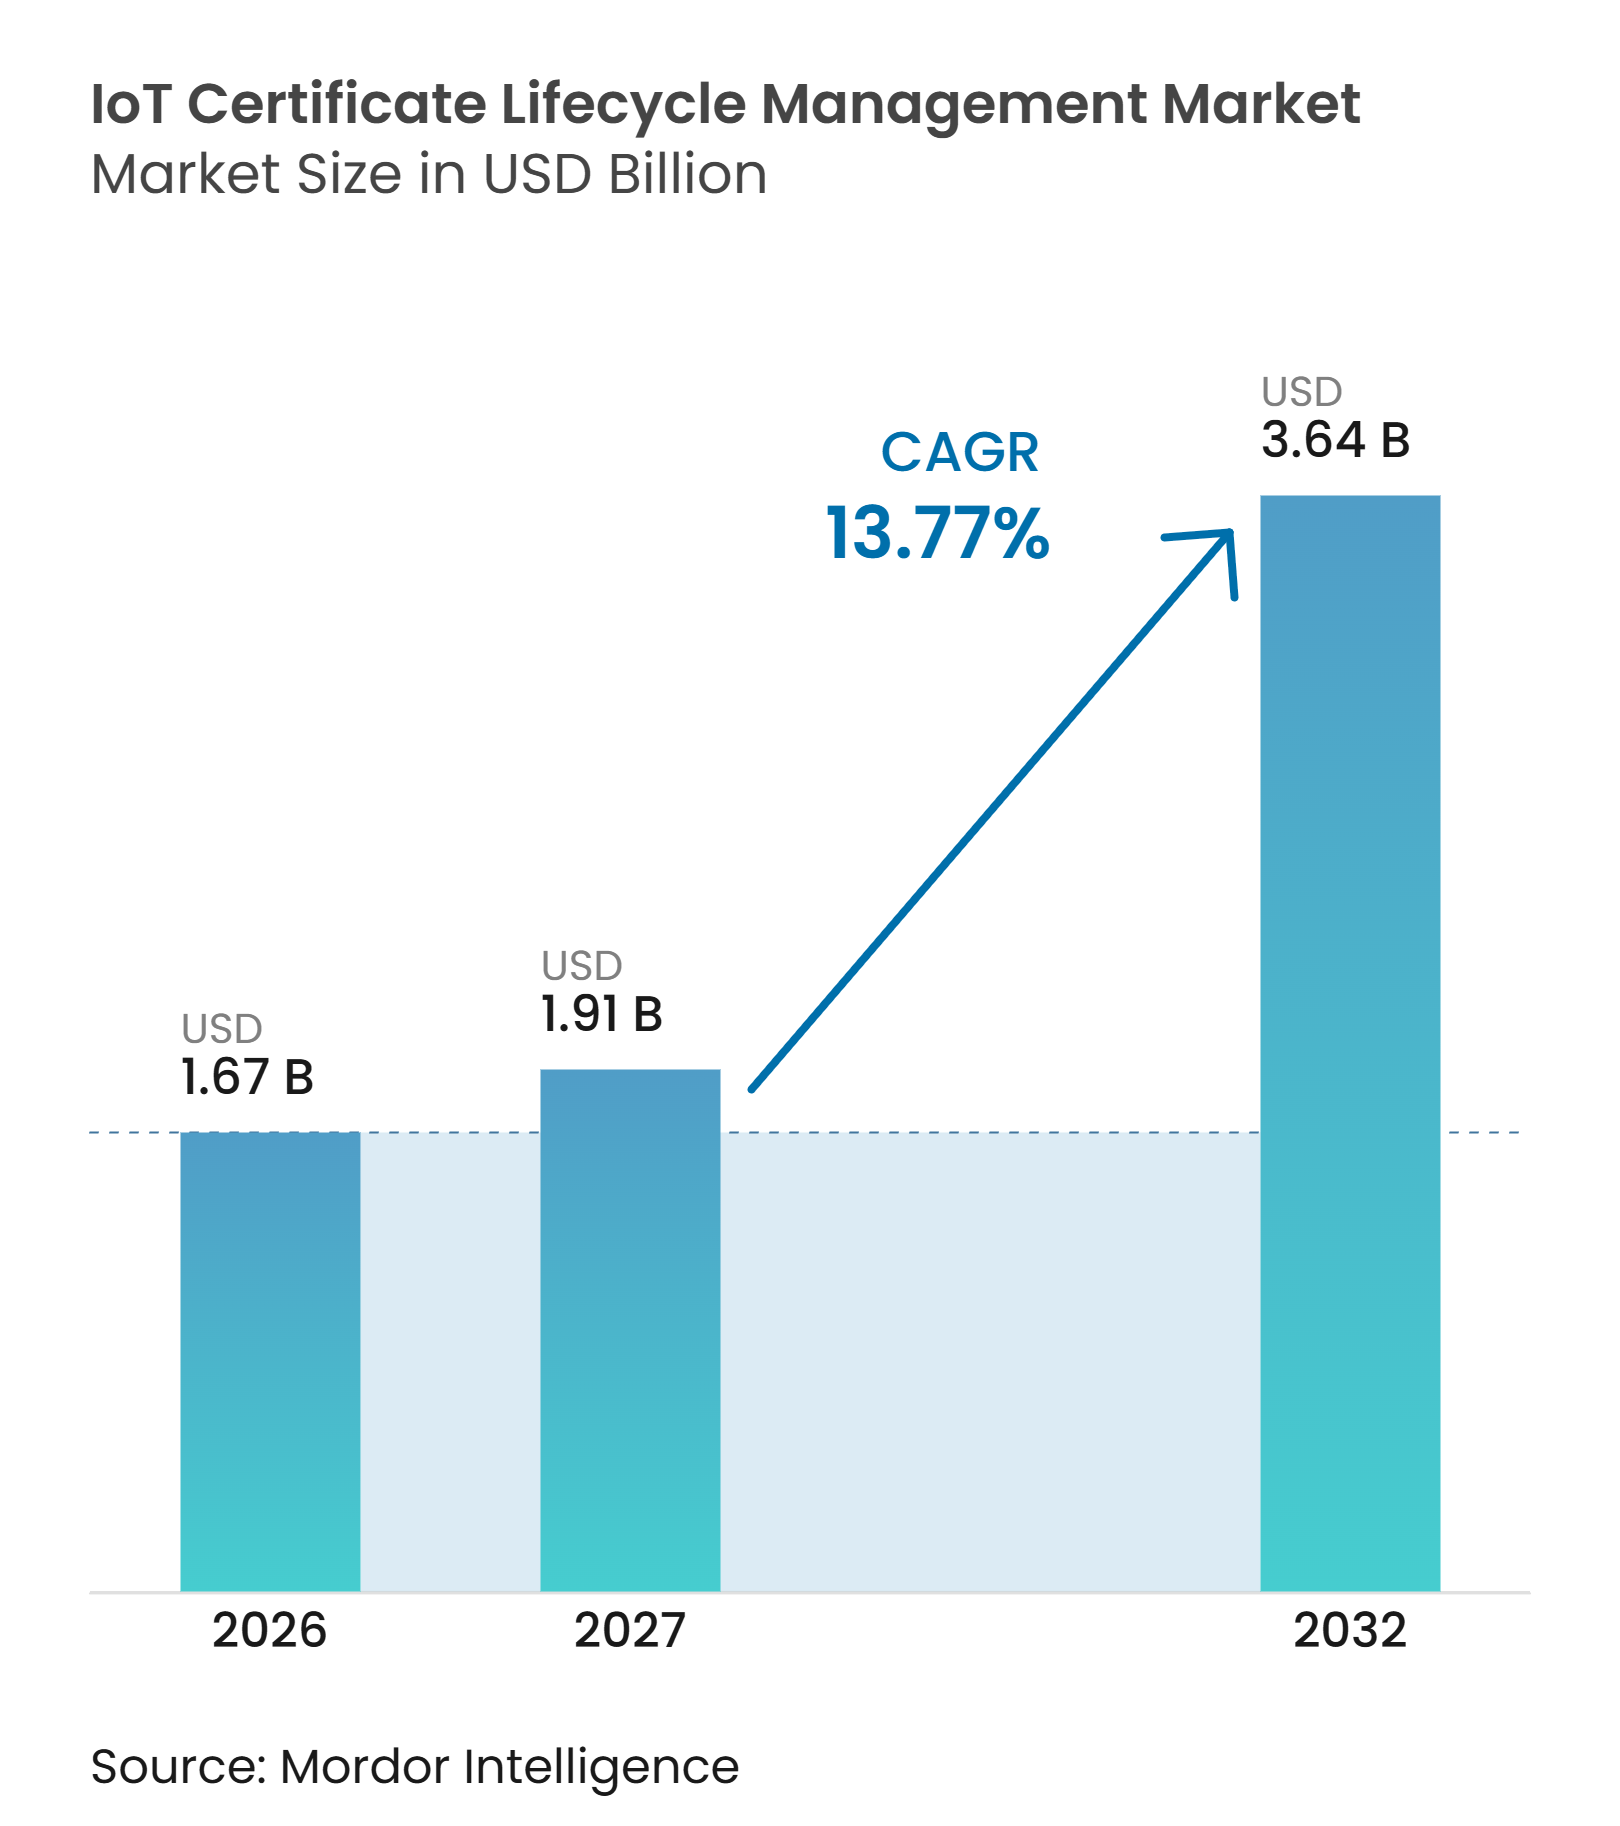
| 市場規模 (2027) | 1.91 十億米ドル |
| 市場規模 (2032) | 3.64 十億米ドル |
| 成長率 (2027 - 2032) | 13.77 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるIoT証明書ライフサイクル管理市場分析
IoT証明書ライフサイクル管理市場規模は、2026年に1.67 ビリオン 米ドル、2027年に1.91 ビリオン 米ドルと予測され、2032年までに3.64 ビリオン 米ドルに達し、2027年から2032年にかけてCAGR 13.77%で成長する見込みです。IoT証明書ライフサイクル管理市場は、文書化された管理のもとで発行、更新、失効が可能な暗号化アイデンティティを必要とする、より大規模なコネクテッドフリートによって形成されています。デバイスの多様性も重要であり、混在フリートはEST、SCEP、CMPv2、ACMEなど異なる登録方式を使用するため、手動管理が困難になっています。規制は証明書の自動化を製品設計に近づけており、特にメーカーがデバイスのライフサイクル全体にわたってセキュアなアップデートと脆弱性対応をサポートしなければならない分野でその傾向が顕著です。ベンダーは証明書の発行、ポリシー管理、ディスカバリー、自動化を単一プラットフォームに統合することで対応しています。IoT証明書ライフサイクル管理市場には、PKI、オペレーショナルテクノロジー、組み込みセキュリティの経験を持つ人材が不足している組織が多いため、サービス分野にも成長余地があります。
レポートの主要ポイント
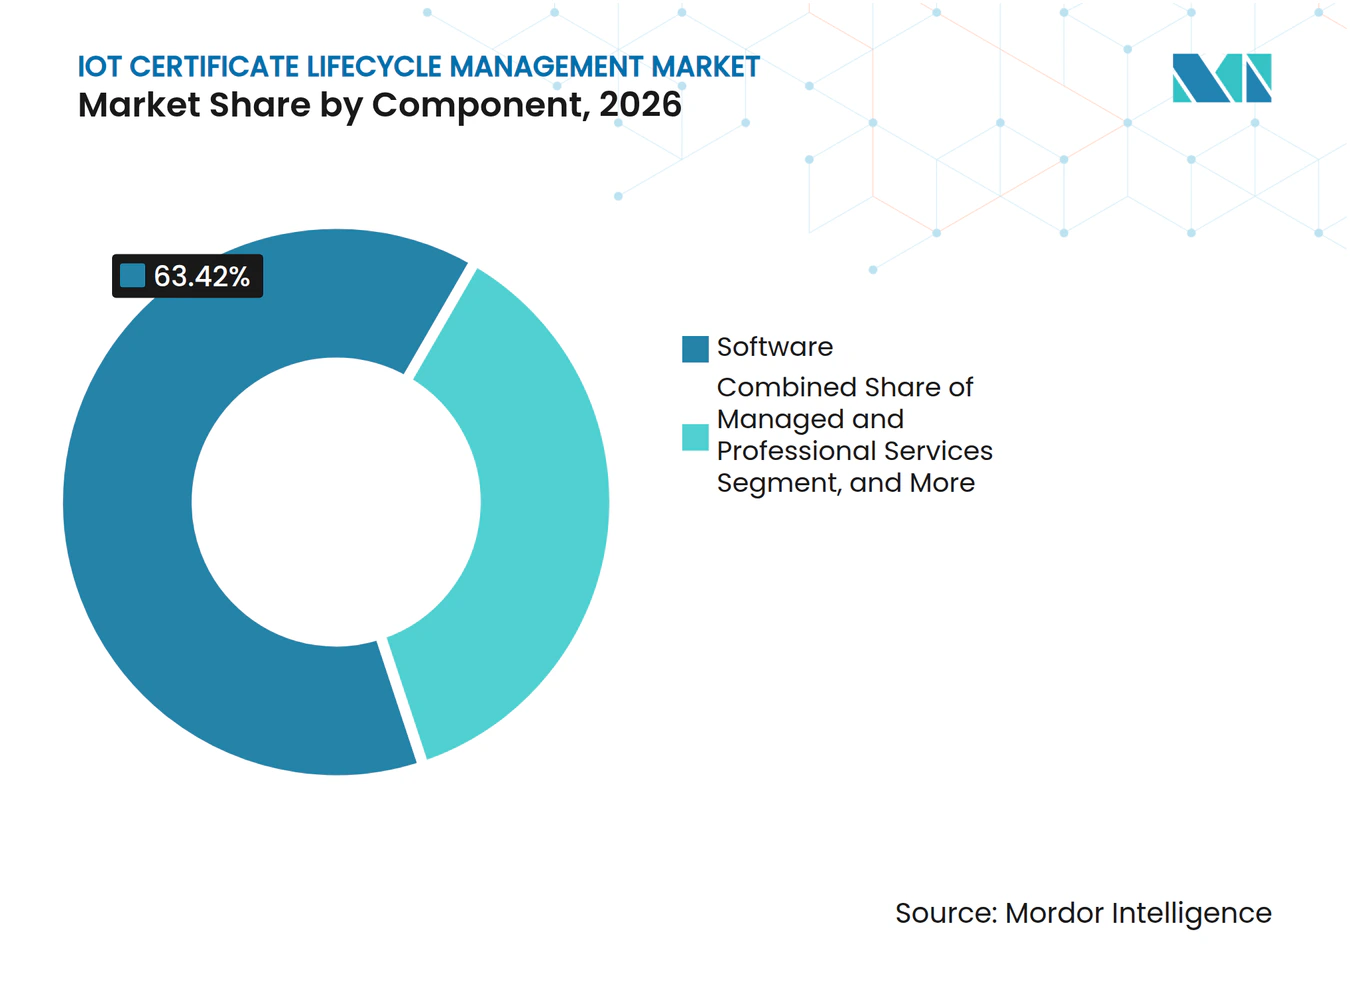
- コンポーネント別では、ソフトウェアが2026年のIoT証明書ライフサイクル管理市場シェアの63.42%を占め、マネージドサービスおよびプロフェッショナルサービスは2032年にかけてCAGR 15.71%で拡大する見込みです。
- 展開モード別では、クラウドベースシステムが2026年のIoT証明書ライフサイクル管理市場規模の67.84%を占め、2032年にかけてCAGR 16.23%で拡大する見込みです。
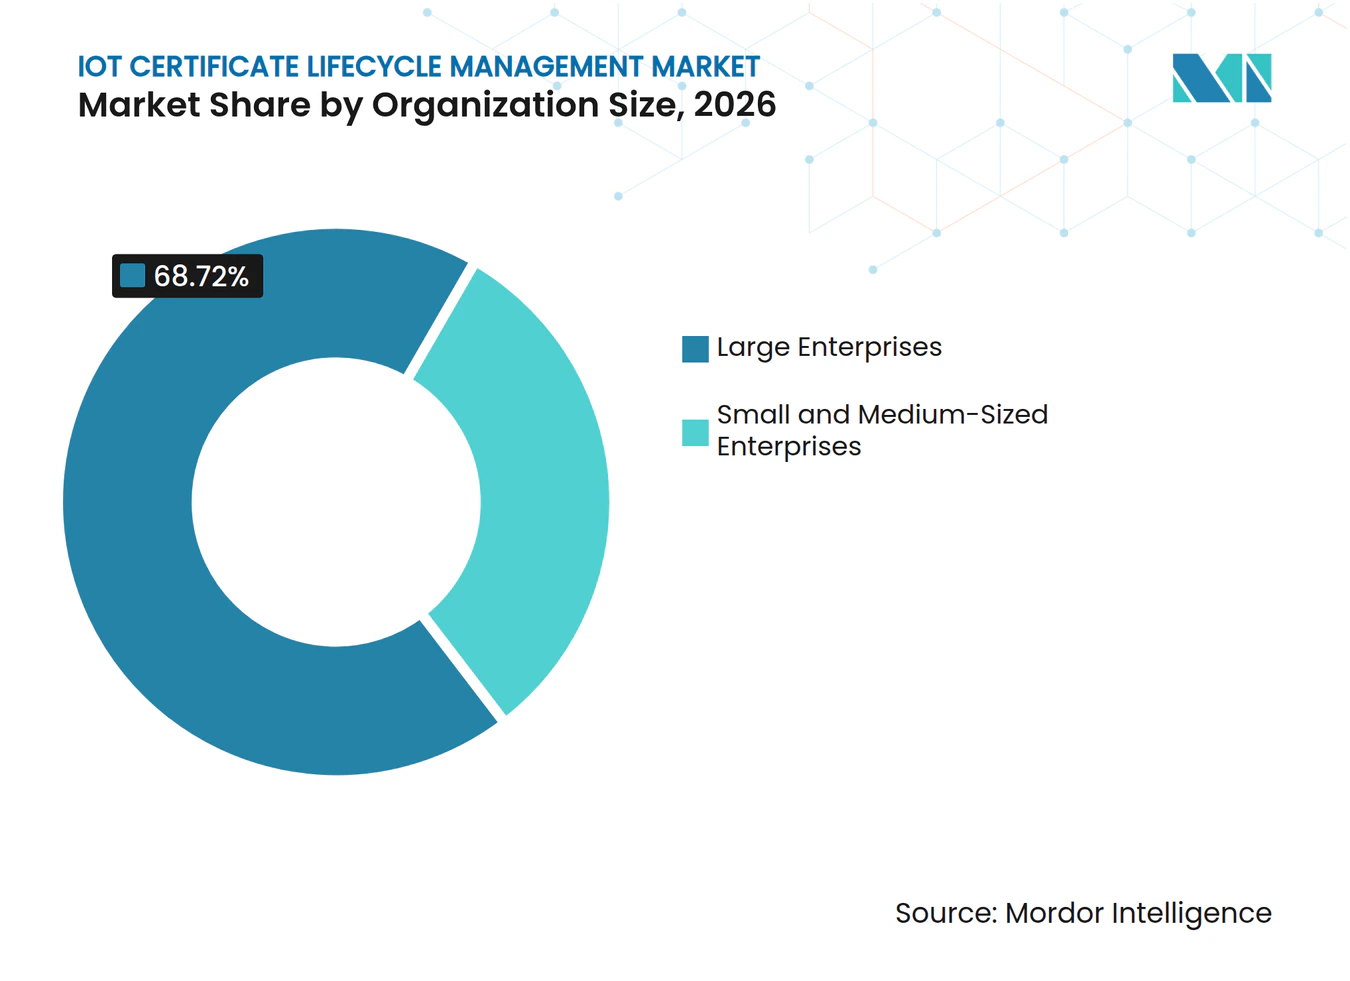
- 組織規模別では、大企業が2026年の市場の68.72%を占め、中小企業は2032年にかけてCAGR 17.91%で拡大する見込みです。
- アプリケーション別では、デバイス認証が2026年の市場の28.92%を占め、セキュアブートおよびハードウェアアテステーションは2032年にかけてCAGR 16.51%で進展する見込みです。
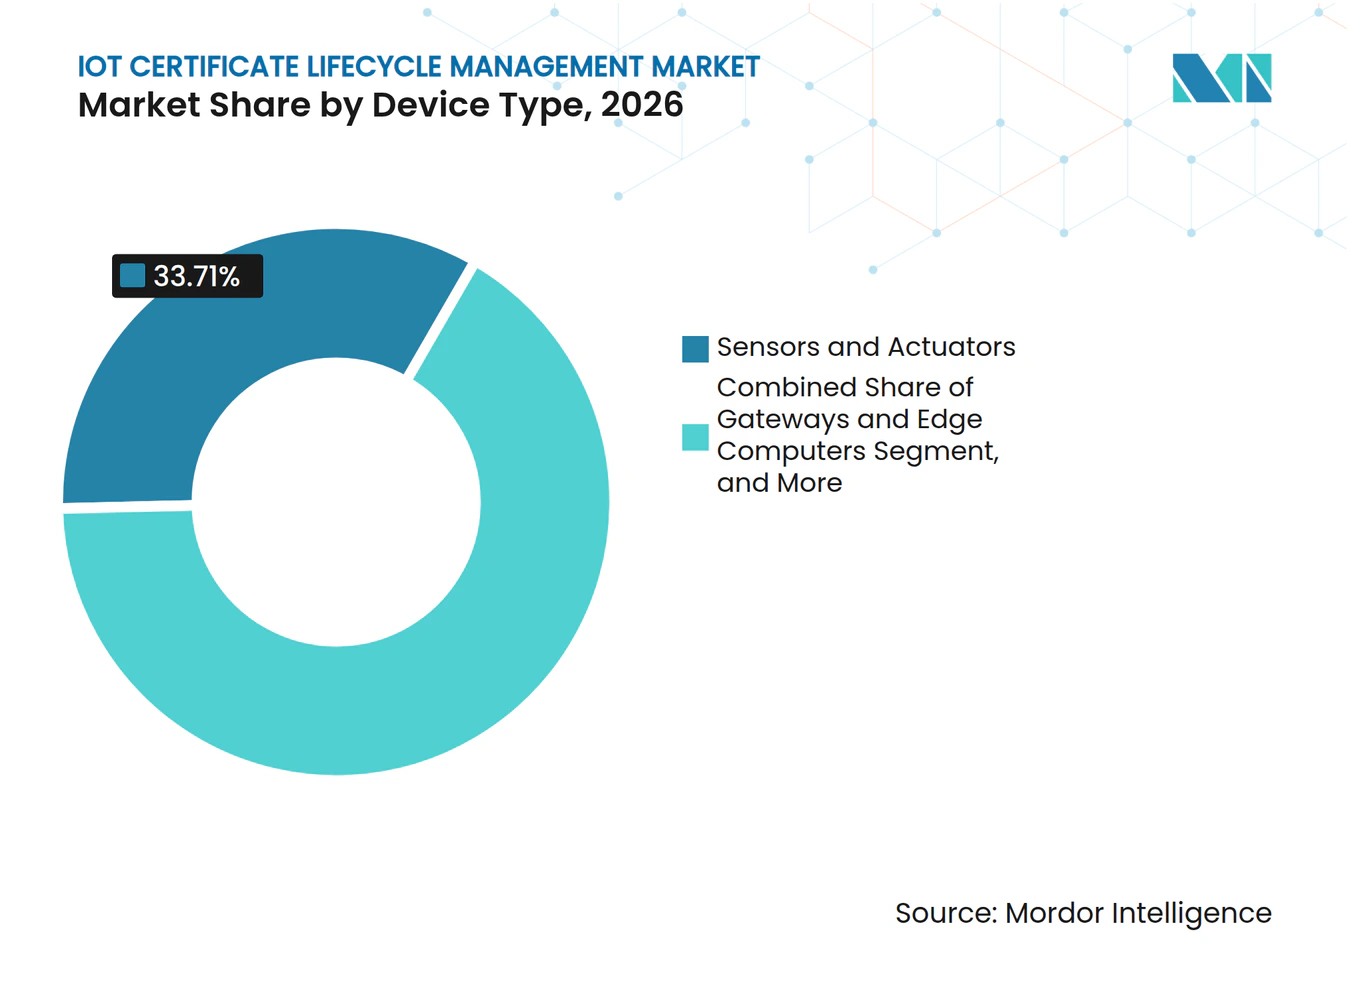
- デバイスタイプ別では、センサーおよびアクチュエーターが2026年のIoT証明書ライフサイクル管理市場の33.71%を占め、コネクテッドビークルおよび路側ユニットは2032年にかけてCAGR 16.72%で拡大する見込みです。
- エンドユーザー産業別では、製造業が2026年の市場の26.54%を占め、輸送・物流は2032年にかけてCAGR 16.51%で拡大する見込みです。
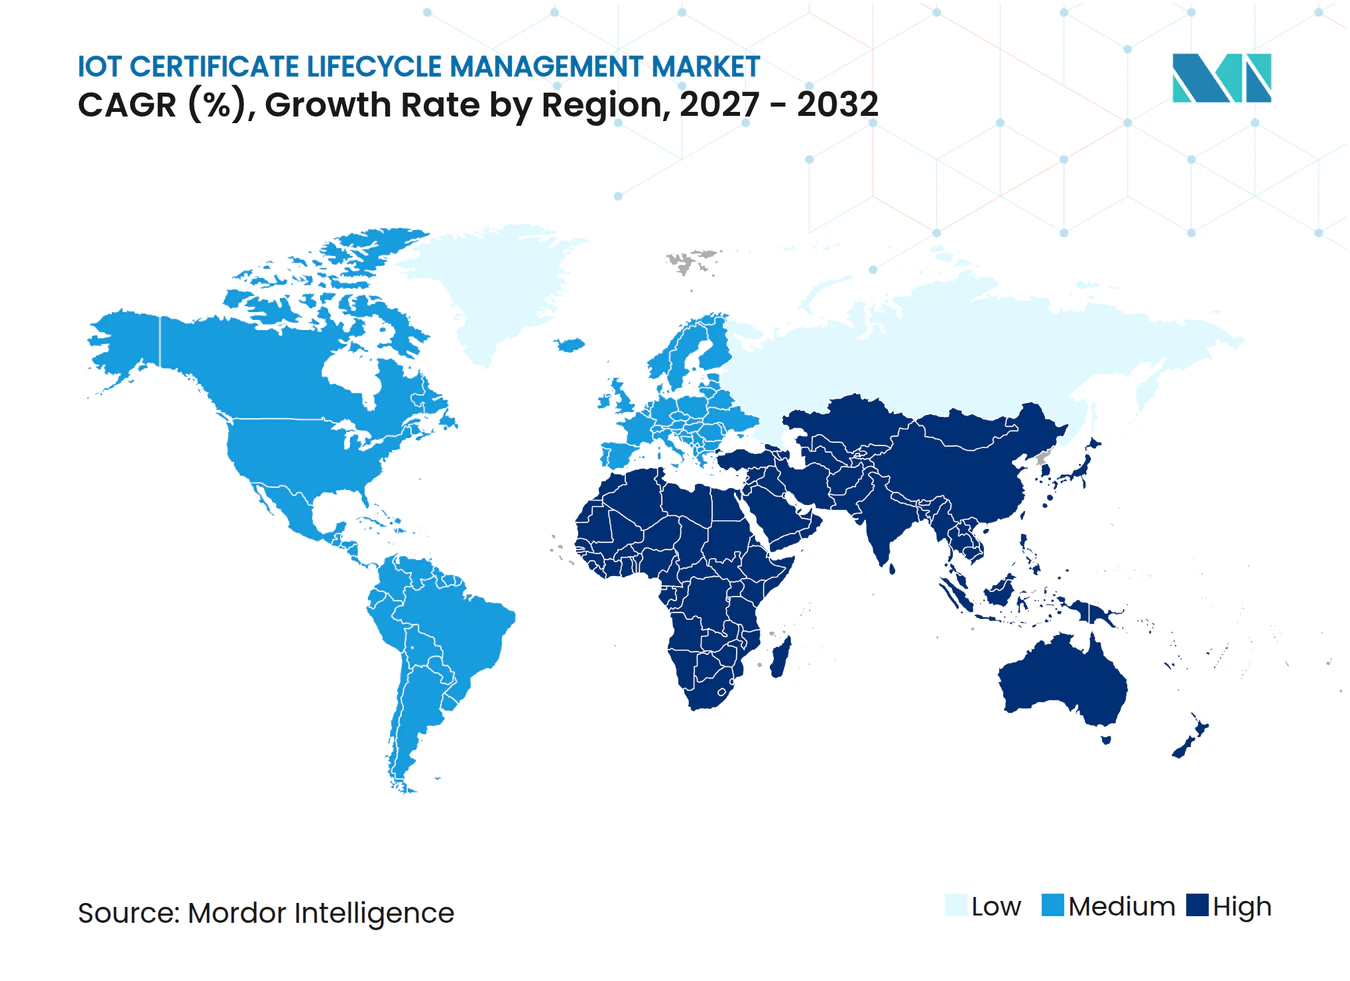
- 地域別では、北米が2026年のIoT証明書ライフサイクル管理市場の34.66%を占め、アジア太平洋地域は2032年にかけてCAGR 17.52%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルIoT証明書ライフサイクル管理市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| コネクテッドデバイスの普及とマシンアイデンティティの拡大 | +3.2% | グローバル | 中期(2〜4年) |
| セキュリティ・バイ・デザインおよびライフサイクルサポートに関する規制圧力 | +2.8% | グローバル、欧州・北米・アジア太平洋での早期高強度 | 短期(2年以内) |
| 産業用オペレーショナルテクノロジーおよび重要インフラのモダナイゼーション | +2.1% | 北米、欧州、アジア太平洋 | 中期(2〜4年) |
| クラウド、エッジ、ゼロトラストアーキテクチャの採用 | +1.9% | グローバル、北米および欧州に集中 | 中期(2〜4年) |
| 長期稼働デバイスフリート全体における証明書失効リスク | +1.4% | グローバル | 短期(2年以内) |
| 組み込みデバイス向けポスト量子暗号アジリティ計画 | +1.1% | 北米および欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
コネクテッドデバイスの普及とマシンアイデンティティの拡大
コネクテッドデバイスフリートは、証明書チームにとってより大きな管理負荷を生み出しています。各エンドポイントは、稼働期間を通じて登録、更新、監視、失効が可能なアイデンティティを必要とします。大規模なフリートには異なるハードウェアクラスと動作環境も含まれており、複数の登録プロトコルへの対応が求められます。そのため、証明書の運用はデバイス数とフリートの多様性の両方に応じて増加します。IoT証明書ライフサイクル管理市場は、購入者が手動による証明書処理ではなく自動登録エンジンを採用することで恩恵を受けます。このニーズは、人間の繰り返し介入なしに大量処理が可能なプラットフォームを優遇します。運用上の負担は証明書の初期発行を超えて広がります。センサー、ゲートウェイ、コントローラー、車両、スマートメーターはそれぞれ異なるネットワークアクセスと更新ウィンドウを持つことが多く、組織は運用を妨げる期限切れ証明書を回避するためにこれらのデバイス全体の可視性を維持しなければなりません。統合プラットフォームは、監査証跡を維持しながら混在デバイス環境全体のアイデンティティにポリシーを適用できます。
セキュリティ・バイ・デザインおよびライフサイクルサポートに関する規制圧力
EUサイバーレジリエンス法は、デジタル要素を持つ製品にライフサイクルセキュリティ義務を課しています。脆弱性報告義務は2026年9月から適用され、より広範なライフサイクル要件は2027年12月から適用されます。これらの要件により、証明書管理は後からのセキュリティタスクとして残されるのではなく、製品エンジニアリングおよびサプライヤー評価に組み込まれることになります。ETSIのドラフトEN 304 624は、このフレームワーク内でPKIおよび証明書発行ソフトウェアのサイバーセキュリティ要件を定めています。証明書の有効性管理、特権操作のアクセス制限、セキュアな署名慣行に対応しています。[1] 認証システムはアジア太平洋地域全体でも相互接続が進んでいます。日本のJC-STARスキームは2026年6月にシンガポールのサイバーセキュリティラベリングスキームとの相互承認を受け、複数の管轄区域にまたがる経路が生まれました。この整合化により、メーカーが複数の規制市場に販売する際の重複を削減できます。また、製品調達およびコンプライアンスレビューにおいて証明書ライフサイクルサポートの関連性が高まります。
産業用オペレーショナルテクノロジーおよび重要インフラのモダナイゼーション
産業システムは、生産条件に適合した証明書プロセスを必要とします。ISA/IEC 62443は産業用オートメーションおよび制御システムのセキュリティをカバーし、これらの環境における構造化されたセキュリティ対策の必要性を特定しています。[2] 通常の生産中にコントローラーまたはゲートウェイに到達できない場合、証明書の更新はプラントの可用性に影響を与える可能性があります。そのため、更新作業は計画されたメンテナンス期間内に収める必要があり、その間隔は数ヶ月に及ぶ場合があります。これにより、事前スケジュールされたゼロタッチ証明書運用が産業展開において重要になります。IoT証明書ライフサイクル管理市場は、オペレーショナルテクノロジープロトコルおよび制限されたネットワークと統合するツールを通じてこの要件に対応できます。産業用モノのインターネットのユースケースは、クラウド接続システムとローカルシステムを統合します。これにより、証明書ポリシーと運用設計の間の接続がより直接的になります。プラットフォームは、それらのプロトコルが使用される場所でOPC UA GDS Push、EST、CMPv2に対応する必要があります。
クラウド、エッジ、ゼロトラストアーキテクチャの採用
クラウド展開は、集中管理されたポリシー管理と弾力的な証明書登録容量をサポートします。また、すべての場所で同等のインフラを維持することなく、組織がソフトウェアアップデートを適用するのにも役立ちます。MicrosoftはAzure IoT環境向けのX.509証明書管理を文書化しており、デバイス証明書管理の整理におけるクラウドプラットフォームの役割を示しています。エッジデバイスは断続的なネットワークアクセスで動作する可能性があるため、別の要件を追加します。証明書プラットフォームは事前に認証情報を準備し、接続が回復したら通常の運用を復元する必要があります。IoT証明書ライフサイクル管理市場は、その結果としてクラウド、サーバー、エッジ環境を調整するシステムへと移行しています。ゼロトラスト設計はデバイスレベルでのアイデンティティ確認に依存しています。認証情報のライフサイクルが短くなると更新活動が増加し、手動プロセスの信頼性が低下します。これにより、個々の管理者の操作ではなく定義された条件に基づいて証明書を発行または更新するポリシー駆動型ワークフローが優遇されます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーデバイスの制約と限定的な暗号アジリティ | -1.8% | グローバル、アジア太平洋およびアフリカでより深刻 | 長期(4年以上) |
| PKI、オペレーショナルテクノロジー、組み込みセキュリティの専門知識不足 | -1.4% | グローバル | 中期(2〜4年) |
| 断続的な接続性と不完全な無線アップデートの到達可能性 | -0.9% | アフリカ、南米、アジア太平洋新興市場 | 中期(2〜4年) |
| 制約のあるデバイスにおける証明書チェーンサイズ、計算能力、ストレージの制約 | -0.6% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーデバイスの制約と限定的な暗号アジリティ
長期稼働デバイスは、産業、医療、グリッド環境に10〜20間留まる可能性があります。これらのエンドポイントの多くは、現在の証明書自動化慣行とポスト量子計画が優先事項となる以前に設計されました。一部はファームウェアまたはセキュアエレメントに固定されたRSA-2048またはECC P-256実装を含んでいます。これらの実装を置き換えるには、スケジュールが困難なハードウェア変更またはメンテナンスが必要になる場合があります。IETFは、制約のあるデバイス向けポスト量子アプローチに関連するより大きな鍵サイズと高い計算要求について説明しています。[3] これらの制限により、インストール済みフリート全体での新しい暗号プロファイルへの移行が遅れます。証明書検証エラーは可用性の問題を引き起こす可能性もあります。CISAの2025年のJohnson Controls iSTARパネルに関するアドバイザリーは、証明書の有効期限が切れた際に通信に影響を与える可能性のある不適切な証明書有効期限検証の問題を報告しました。この問題は、更新計画がセキュリティタスクだけでないことを示しています。ベンダーは、新しいエンドポイントがより適応性の高いプロファイルを使用できるようにしながら、既存デバイスの運用を維持する移行オプションを必要としています。これらのオプションには、段階的な証明書ポリシー、ローカルゲートウェイ、または管理された交換サイクルが含まれる場合があります。IoT証明書ライフサイクル管理市場は、クラウドインターフェースだけでは解決できない制約に対処しなければなりません。
PKI、オペレーショナルテクノロジー、組み込みセキュリティの専門知識不足
証明書ライフサイクル業務は、PKIエンジニアリング、オペレーショナルテクノロジープロトコル、組み込みデバイスセキュリティにまたがります。これらのスキルは一般的に別々のチームが保有しており、実装と日常的な所有権が複雑になります。組織はまた、ネットワークセグメンテーション、更新タイミング、インストール済みデバイスの機能を理解する必要があります。47日間のパブリックSSL/TLS証明書移行は、運用モデルと自動化の準備状況への注目を高めました。同じニーズは、接続性が制限され証明書への認識が低いオペレーショナルテクノロジー環境ではより困難です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアがリードし、サービスがスキルギャップに対応
ソフトウェアは2026年の市場の63.42%を占めました。この地位は、統合されたディスカバリー、ポリシー管理、登録自動化、証明書監視への需要を反映しています。購入者は、各タスクに個別のツールを使用するのではなく、証明書ライフサイクル全体にわたる説明責任を提供するシステムを選択しています。ソフトウェアプラットフォームは、ガバナンス記録を保持しながらデバイスグループ全体の発行と更新を調整できます。ハードウェアアプライアンスとセキュアキーインフラは、高度に規制されたエアギャップ環境においても依然として役割を担っています。防衛、重要インフラ、規制された金融サービスは、オフライン発行またはローカル管理された号鍵を必要とする場合があります。
マネージドサービスおよびプロフェッショナルサービスは2032年にかけてCAGR 15.71%で拡大する見込みです。その役割は、PKI、オペレーショナルテクノロジー、組み込みシステムを同時に理解する人材を見つけることの難しさと関連しています。SEALSQは、そのINeS プラットフォームが3,000万台以上のスマートメーターと産業用IoTデバイスのデジタルアイデンティティを管理していると述べており、マネージドPKIサービスが対応するスケールを示しています。サービスプロバイダーは、初期プロビジョニング、ポリシー設計、定期的なライフサイクルタスクをサポートできます。IoT証明書ライフサイクル管理市場では、ソフトウェアとサービスが複数年サブスクリプションとして組み合わされる傾向も見られます。このモデルにより、プラットフォームの購入とその実際の運用の間のギャップを縮小できます。


注記: 各セグメントのシェアはレポート購入時に入手可能です
展開モード別:クラウド採用が集中型オーケストレーションを拡大
クラウドベースの展開は2026年のIoT証明書ライフサイクル管理市場規模の67.84%を占めました。また、2032年にかけてCAGR 16.23%で拡大する見込みです。クラウドシステムは、集中管理されたポリシー、弾力的な証明書登録、暗号ライブラリのアップデートをサポートします。この機能は、分散デバイスフリート全体で証明書量の予測が困難な場合に有用です。この展開モデルにより、複数のローカル証明書サービスを維持する必要がある組織のインフラ負担を軽減できます。
クラウド展開はローカル管理の必要性を排除しません。ルートキーを施設内に保持しなければならない場合や、ネットワークがエアギャップされている場合は、オンプレミスシステムが引き続き関連性を持ちます。ハイブリッドモデルは、機密性の高いPKIルートをオンサイトに保持しながら、登録自動化とレポートをクラウド調整レイヤーに移行できます。Sectigoは2026年8月にオーケストレーションゲートウェイを導入し、サーバー、クラウド、エッジ環境全体でのディスカバリー、発行、更新、展開を自動化する単一レイヤーとして機能させました。[4] このモデルは、異なるインフラの場所にまたがって運用する必要性を反映しています。IoT証明書ライフサイクル管理市場は、すべてのセキュリティ管理をオフサイトに移動することなく集中的な可視性を必要とする購入者にサービスを提供できます。
組織規模別:大企業が支出を牽引し、中小企業が拡大
大企業は2026年の市場の68.72%占めました。これらの組織の証明書フリートは、複数のサイト、事業部門、PKI階層にまたがることが多くあります。これらの組織には専任のセキュリティチームがある場合もありますが、より複雑な承認構造と運用環境にも直面しています。デバイス量が多いため、証明書の失効は重大な運用リスクとなります。そのため大企業は、証明書の可視性を統合し、定常的な作業を自動化するプラットフォーム展開に資金を投じています。
中小企業は2032年にかけてCAGR 17.91%で拡大する見込みです。クラウドネイティブサービスは、購入者がオンプレミスの認証局ハードウェアや完全な内部管理チームを維持する必要がないため、初期参入障壁を下げます。サプライチェーン要件も、より小規模なメーカーを証明書ベースのデバイス認証プログラムに引き込んでいます。IEC 62443の要件は、産業顧客環境に参加するサプライヤーに影響を与える可能性があります。IoT証明書ライフサイクル管理市場は、よりシンプルなパッケージとマネージド運用を通じてこのグループにリーチできます。小規模な組織でも、限られたセキュリティ人員と制限された資本予算に適合するプラットフォームが必要です。

アプリケーション別:デバイス認証が中核ユースケースとして維持
デバイス認証は2026年の市場の28.92%を占めました。デバイスがサービス、ゲートウェイ、または別のエンドポイントに接続する際に、デバイスの暗号アイデンティティを検証します。このユースケースは、セキュアなデバイス対クラウドおよびデバイス対デバイス通信を支えています。証明書はTLSをサポートし、相互TLSセッションは運用データの交換に使用されます。IoT証明書ライフサイクル管理市場は、他のセキュリティ機能が信頼されたデバイスアイデンティティの上に構築されるため、この基本的なアイデンティティタスクに依存しています。
セキュアブートおよびハードウェアアテステーションは2032年にかけてCAGR 16.51%で拡大する見込みです。これらの機能は、デバイスがネットワークまたはサービスへのアクセスを得る前に信頼された状態で起動するかどうかを判断します。ファームウェア署名とセキュアな無線アップデートも重要であり、メーカーは稼働期間全体にわたって製品セキュリティを維持しなければなりません。SEALSQは2025年8月に、REDおよびサイバーレジリエンス法要件に関連するファームウェア整合性活動のためのセキュアコード署名機能をINeS に追加しました。IoT証明書ライフサイクル管理市場は、署名と検証に必要な証明書ガバナンスを提供することでこれらのアプリケーションをサポートします。データ暗号化と整合性保護は、アイデンティティが確立された後にデバイスがセキュアな通信を必要とする補完的なユースケースです。
デバイスタイプ別:センサーおよびアクチュエーターが最大のインストールベースを形成
センサーおよびアクチュエーターは2026年の市場の33.71%を占めました。その主導的な地位は、産業用および消費者向けモノのインターネットアプリケーションに展開されてい多数のデバイスを反映しています。各デバイスは、製造時または登録時に作成される固有の暗号アイデンティティを必要とします。これらのエンドポイントの大量性により、手動更新は非現実的です。証明書管理は、処理能力が限られ接続性が制限されたデバイスにも対応しなければなりません。
コネクテッドビークルおよび路側ユニットは2032年にかけてCAGR 16.72%で拡大する見込みです。V2Xシステムは、車両、道路インフラ、関連サービス間の信頼された通信をサポートするために管理された認証情報を必要とします。5GAAの技術レポートは、商用V2X展開のための認証情報管理に対応しています。[5] ゲートウェイとエッジコンピューターは、完全な証明書クライアントを実行できない制約のあるセンサーの集約ポイントとして機能できます。産業用コントローラーは、計画されたプラントメンテナンスと調整された更新を必要とします。IoT証明書ライフサイクル管理市場は、すべてのエンドポイントに単一の登録モデルを適用するのではなく、異なるデバイス機能をサポートしなければなりません。
注記: 各セグメントのシェアはレポート購入時に入手可能です
エンドユーザー産業別:製造業が最も広い採用基盤を提供
製造業は2026年の市場の26.54%を占めました。産業機器はデバイスアイデンティティに依存してアクセスを制御し、プラントネットワーク全体のデータ交換を保護します。証明書の障害は生産の継続性に影響を与える可能性があり、プロアクティブな監視とスケジュールされた更新の価値を高めます。IEC 62443は産業用オートメーションおよび制御システムのセキュリティフレームワークを提供します。製造業の購入者はまた、自由に中断できない産業プロトコルおよび機器と連携するツールを必要としています。
輸送・物流は2032年にかけてCAGR 16.51%で拡大する見込みです。コネクテッドフリートセキュリティ、V2Xシステム、車両ソフトウェアアップデート要件がこのセグメントの主要要件です。医療・医療機器もデバイスアイデンティティ管理を必要としますが、ハードウェアの制約が展開速度を制限する場合があります。BFSI組織は、ATM、販売時点情報管理デバイス、マシンアイデンティティワークフロー全体で証明書管理を使用しています。情報技術および通信事業者は、ネットワーク機器とサービス環境全体で証明書を管理しています。政府調達は、重要エンティティ義務と公共部門のセキュリティ標準に関連しています。IoT証明書ライフサイクル管理市場は、異なる更新ウィンドウとコンプライアンスニーズを持つ幅広い運用環境に対応していま。
地域分析
北米は2026年のIoT証明書ライフサイクル管理市場シェアの34.66%を占めました。この地域には確立されたPKIインフラ、クラウド重視のベンダー、規制された購入者の大規模な基盤があります。連邦調達要件は、プロバイダーが公共部門のセキュリティ期待に応えるための明確な経路を確立しています。Keyfactorは2026年にFedRAMP認可を発表し、米国政府顧客にサービスを提供するクラウドプラットフォームのコンプライアンス閾値を反映しました。カナダはセンサーとゲートウェイを使用するコネクテッド製造とスマートシティプログラムを通じて需要を追加しています。南米は規模が小さく、ブラジルはデジタル化された金融サービスとコネクテッドアグリビジネス展開によって支えられています。
欧州は第2位の地域市場です。ドイツ、英国、フランス、北欧諸国は、メーカーと重要インフラ事業者が構造化されたセキュリティ要件に直面しているため、積極的に採用を進めています。サイバーレジリエンス法により、コネクテッド製品のメーカーにとってライフサイクルセキュリティの関連性が高まっています。欧州委員会はメーカー向けにサイバーレジリエンス法のポリシーと実施資料を提供しています。英国のPSTIフレームワークは、消費者向けモノのインターネット製品にセキュリティの焦点を拡大しています。中東はスマートシティとエネルギーグリッドプロジェクトを開発しており、アフリカはインフラの変動性が広範な展開を制約するため、より初期段階にあります。
アジア太平洋地域は2032年にかけてCAGR 17.52%で拡大する見込みです。中国、日本、韓国、インドは、製造、輸送、電子機器サプライチェーン全体で信頼されたデバイスアイデンティティの必要性を高めています。中国のYD/T 6866-2026は、モノのインターネットの登録、失効、CA間信頼における仮名デジタル証明書のガイダンスを定めています。[6] 日本のJC-STARプログラムとシンガポールとの相互承認取り決めは、より広範な製品セキュリティの整合化をサポートしています(IPA.GO.JP)。韓国のIoTサイバーセキュリティ認証活動は、電子機器メーカーのコンプライアンス主導の需要をサポートしています。インドは、輸出向け製品の工場プロセスに証明書プロビジョニングを統合するデバイスメーカーによって需要を追加しています。
競合ランドスケープ
市場集中度
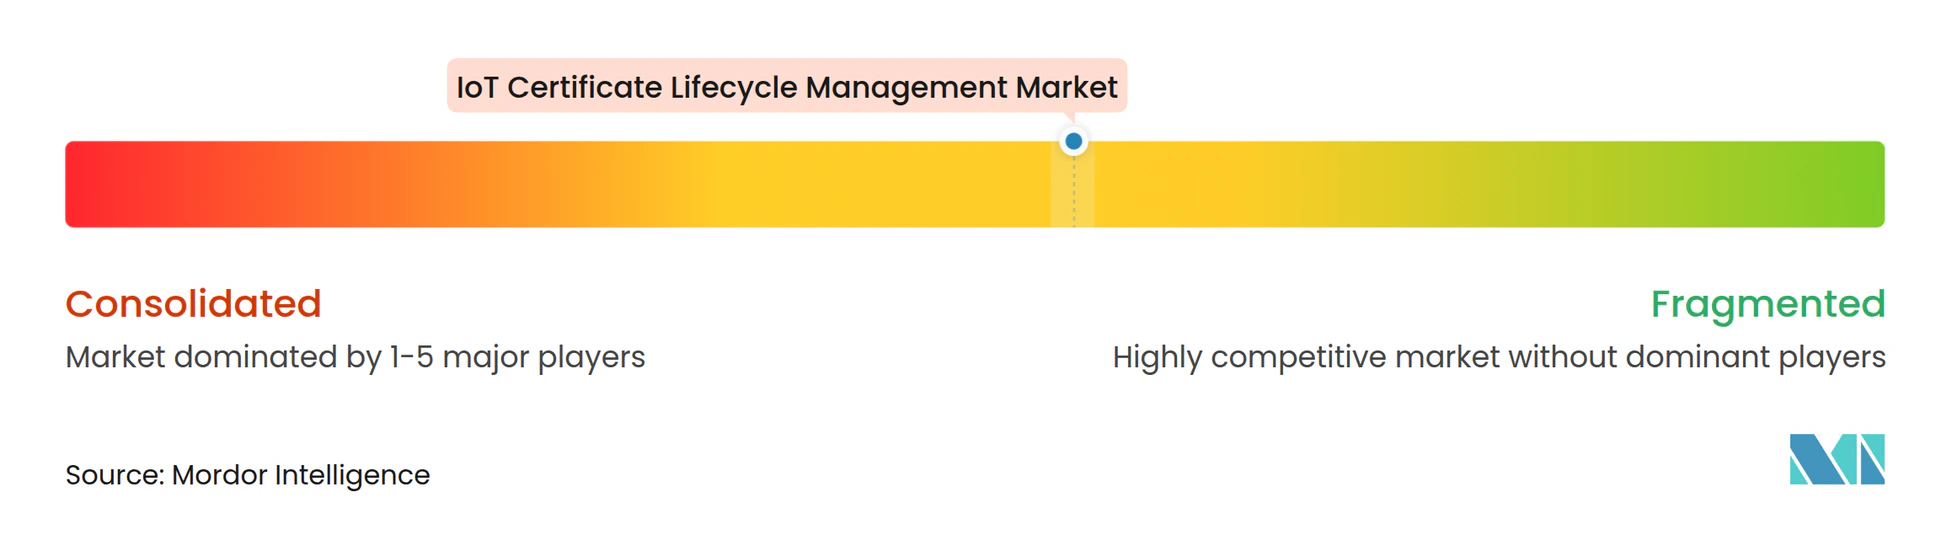
IoT証明書ライフサイクル管理市場は中程度の集中度を持っています。専業プロバイダーにはKeyfactor、DigiCert、Sectigo、AppViewX、Device Authorityが含まれます。これらはThales、IBM、Microsoft、Cisco、Siemensなどのより広範なセキュリティおよび産業技術プライヤーと競合しています。これらの企業は、PKI、自動化、ハードウェアセキュリティ、クラウド統合、オペレーショナルテクノロジーカバレッジの深さにおいて異なります。競争は、大規模なアイデンティティ管理と混在デバイス環境のサポート能力に焦点を当てています。購入者はまた、プラットフォームが長期稼働資産全体でポリシー管理、監査記録、更新自動化をどれだけうまくサポートできるかを評価します。
統合はベンダーランドスケープに影響を与えています。Sectigoは2025年1月にEntrustのパブリック証明書事業を買収し、エンタープライズ事業を拡大しました。Keyfactorは2026年7月に1 ビリオン 米ドル超の戦略的成長投資を発表し、その資金が拡大、製品革新、買収をサポートすると述べました。AppViewXは2026年3月にEosを買収し、証明書ライフサイクルプラットフォームをAIエージェントおよびマシンアイデンティティセキュリティに拡張しました。これらの動きは、プロバイダーが証明書発行からより広範なアイデンティティおよび自動化機能へと拡張していることを示しています。IoT証明書ライフサイクル管理市場は、孤立した証明書ツールを提供するのではなく、ライフサイクル管理を統合できるベンダーを優遇します。
プラットフォーム戦略は、発行、自動化、ポスト量子対応、アイデンティティガバナンスをますます組み合わせています。DigiCertは2026年中にIoT Trust ManagerからDigiCert ONEアーキテクチャ上のDevice Trust Managerへの顧客移行を開始しました。SEALSQの2026年のセキュアエレメントおよびトラステッドプラットフォームモジュールの認証ロードマップも、デバイスオンボーディングのハードウェアルートオブトラスト層に対応しています。小規模な購入者と産業事業者は、大規模なエンタープライズPKIチームを必要とせずにオペレーショナルテクノロジープロトコルをサポートするプロバイダーにとって引き続き機会となっています。OPC UA GDS Push、LwM2M、MQTT/TLSへの専用サポートは、産業用モノのインターネットのユースケースでプロバイダーを差別化できます。組み込みポスト量子移行要件はまだ発展途上であるため、標準への参加も重要です。
IoT証明書ライフサイクル管理産業リーダー
-
DigiCert, Inc.
-
Keyfactor, Inc.
-
Palo Alto Networks, Inc.
-
CyberArk Software Ltd.
-
Entrust Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年9月:DigiCertは、世界で約600万人の顧客にサービスを提供するNewfold Digitalとのパートナーシップを締結し、Network Solutions GroupおよびBluehost Groupを含むブランド全体のSSL/TLS証明書インフラをモダナイズし、PKI、DNS、CLMを包含するDigiCertのAI搭載DigiCert ONEプラットフォームを主要なウェブホスティングエコシステム全体に拡張しました。
- 2026年8月:Sectigoは、Sectigo Certificate Manager(SCM)内の自動化レイヤーであるSectigoオーケストレーションゲートウェイ(SOG)の一般提供を開始しました。これにより、単一の軽量インストールでサーバー、クラウド、エッジ環境全体の証明書ディスカバリー、発行、更新、展開を自動化し、認証情報管理のためにCyberArk、HashiCorp、Delineaとのネイティブ統合を実現します。
- 2026年4月:SectigoはF5とパートナーシップを締結し、F5アプリケーションデリバリーおよびセキュリティプラットフォーム(ADSP)全体で自動化されたCLMを提供し、F5 ADSPパートナープログラムの一環としてネイティブなSSL/TLS証明書の発行、更新、置き換えを可能にしました。
- 2026年3月:AppViewXは3月19日にEosを買収し、CLMプラットフォームをAIエージェントおよびマシンアイデンティティセキュリティに拡張しました。これは、エンタープライズ環境において最も急成長しているマシンアイデンティティカテゴリとしてAIエージェントアイデンティティが台頭していることへの対応です。
グローバルIoT証明書ライフサイクル管理市場レポートの範囲
IoT証明書ライフサイクル管理市場は、モノのインターネットデバイスのデジタル証明書のディスカバリー、発行、プロビジョニング、展開、監視、更新、ローテーション、失効を自動化・管理するソフトウェアプラットフォームおよび関連サービスを包含しています。これらのソリューションは、信頼されたデバイスアイデンティティを確立し、デバイス対デバイスおよびデバイス対クラウド通信を保護し、コネクテッドデバイスのライフサイクル全体にわたってスケーラブルなコンプライアンスと暗号鍵管理をサポートします。
IoT証明書ライフサイクル管理市場レポートは、コンポーネント(ソフトウェア、ハードウェアアプライアンスおよびセキュアキーインフラ、マネージドサービスおよびプロフェッショナルサービス)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、アプリケーション(デバイス認証、セキュアデバイス対クラウド通信、セキュアデバス対デバイス通信、ファームウェア署名およびセキュア無線アップデート、セキュアブートおよびハードウェアアテステーション、データ暗号化および整合性保護、その他のアプリケーション)、デバイスタイプ(センサーおよびアクチュエーター、ゲートウェイおよびエッジコンピューター、産業用コントローラーおよびPLC、コネクテッドビークルおよび路側ユニット、スマートメーターおよびグリッドデバイス、その他のデバイス)、エンドユーザー産業(製造業、輸送・物流、医療・医療機器、銀行・金融サービス・保険(BFSI)、ITおよび通信、政府・公共行政、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ソフトウェア |
| ハードウェアアプライアンスおよびセキュアキーインフラ |
| マネージドサービスおよびプロフェッショナルサービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| デバイス認証 |
| セキュアデバイス対クラウド通信 |
| セキュアデバイス対デバイス通信 |
| ファームウェア署名およびセキュア無線アップデート |
| セキュアブートおよびハードウェアアテステーション |
| データ暗号化および整合性保護 |
| その他のアプリケーション |
| センサーおよびアクチュエーター |
| ゲートウェイおよびエッジコンピューター |
| 産業用コントローラーおよびPLC |
| コネクテッドビークルおよび路側ユニット |
| スマートメーターおよびグリッドデバイス |
| その他のデバイス |
| 製造業 |
| 輸送・物流 |
| 医療・医療機器 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| 政府・公共行政 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| 韓国 | |
| インド | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| ハードウェアアプライアンスおよびセキュアキーインフラ | ||
| マネージドサービスおよびプロフェッショナルサービス | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| アプリケーション別 | デバイス認証 | |
| セキュアデバイス対クラウド通信 | ||
| セキュアデバイス対デバイス通信 | ||
| ファームウェア署名およびセキュア無線アップデート | ||
| セキュアブートおよびハードウェアアテステーション | ||
| データ暗号化および整合性保護 | ||
| その他のアプリケーション | ||
| デバイスタイプ別 | センサーおよびアクチュエーター | |
| ゲートウェイおよびエッジコンピューター | ||
| 産業用コントローラーおよびPLC | ||
| コネクテッドビークルおよび路側ユニット | ||
| スマートメーターおよびグリッドデバイス | ||
| その他のデバイス | ||
| エンドユーザー産業別 | 製造業 | |
| 輸送・物流 | ||
| 医療・医療機器 | ||
| 銀行・金融サービス・保険(BFSI) | ||
| ITおよび通信 | ||
| 政府・公共行政 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| 韓国 | ||
| インド | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
IoT証明書ライフサイクル管理市場の規模はどのくらいですか?
IoT証明書ライフサイクル管理市場規模は、2026年に1.67 ビリオン 米ドル、2027年に1.91 ビリオン 米ドルと予測され、2032年までに3.64 ビリオン 米ドルに達し、2027年から2032年にかけてCAGR 13.77%で成長する見込みです。
IoT証明書ライフサイクル管理の需要を促進しているものは何ですか?
より大規模なデバイスフリート、ライフサイクルセキュリティ規則、産業のモダナイゼーション、クラウドおよびエッジ展開が、自動化された証明書運用の必要性を高めています。これらの状況により、分散エンドポイント全体での手動発行と更新の維持が困難になっています。
IoT証明書ライフサイクル管理市場をリードするコンポーネントはどれですか?
ソフトウェアが2026年に63.42%のシェアでリードしており、多様なデバイスフリート全体での統合されたディスカバリー、登録、ポリシー管理、監視への需要に支えられています。
IoT証明書ライフサイクル管理において最も急速に拡大している展開モデルはどれですか?
クラウドベースの展開は2026年に67.84%のシェアを持ち、2032年にかけてCAGR 16.23%で拡大する見込みです。
最大の採用基盤を持つエンドユーザーセクターはどこですか?
製造業が2026年に26.54%のシェアでリードしており、産業機器が管理されたデバイスアイデンティティと運用継続性を保護するための慎重にスケジュールされた証明書更新を必要とするためです。
最も高い予測拡大率を持つ地域はどこですか?
アジア太平洋地域は2032年にかけてCAGR 17.52%で拡大する見込みであり、コネクテッド製造、輸送、電子機器プログラムがデバイスアイデンティティのニーズを高めている中国、日本、韓国、インドが牽引しています。