
Tamanho e Participação do Mercado de Segurança de Identidade de Dispositivos IIoT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 4.30 Bilhões de dólares |
| Tamanho do Mercado (2032) | 10.71 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.05 % |
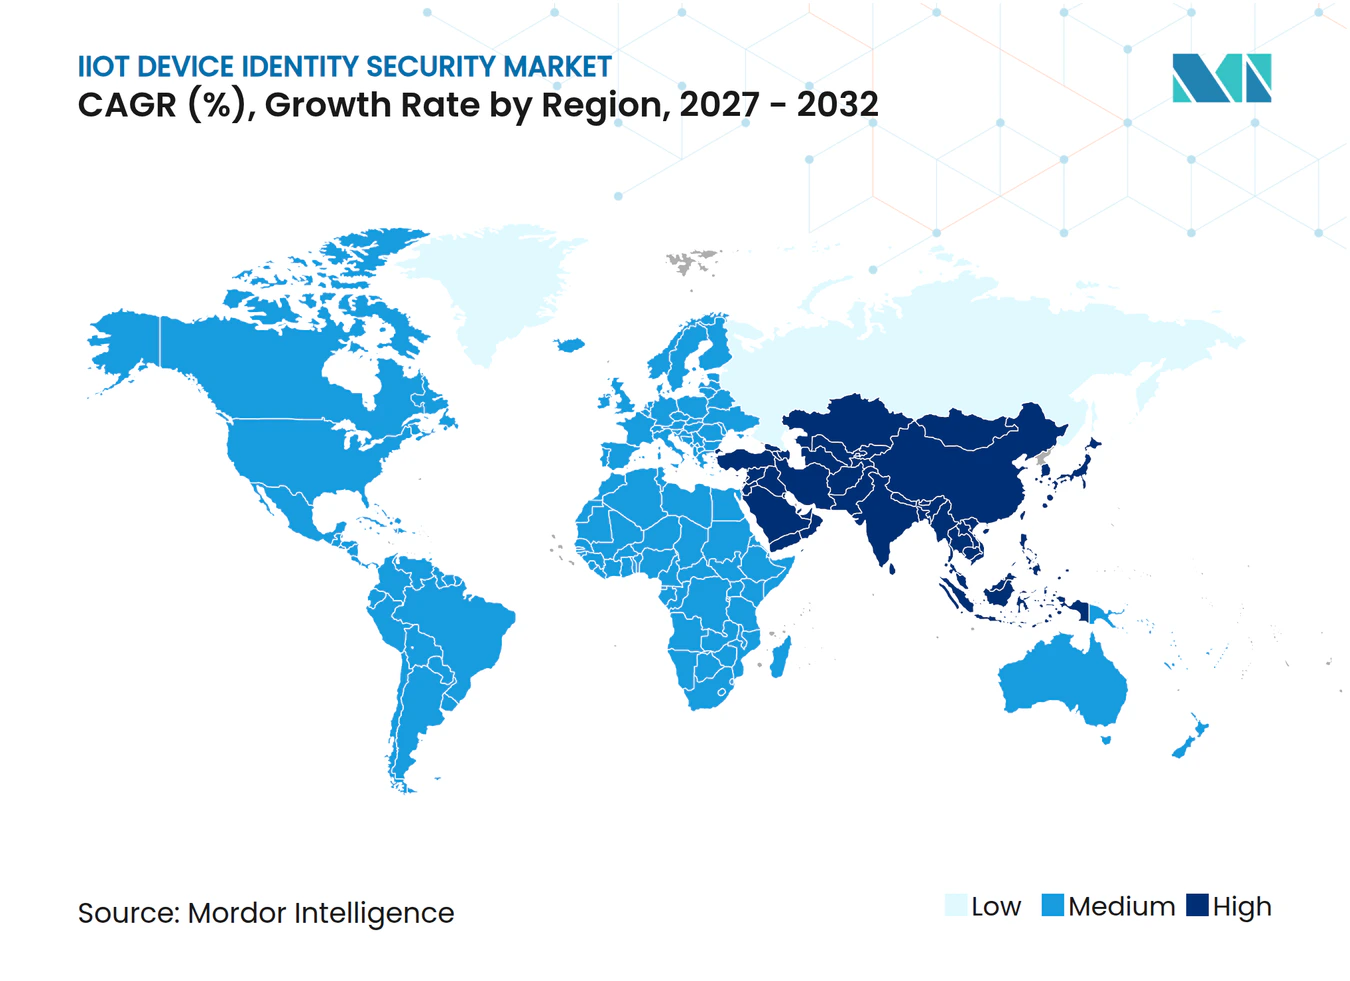
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Identidade de Dispositivos IIoT por Mordor Intelligence
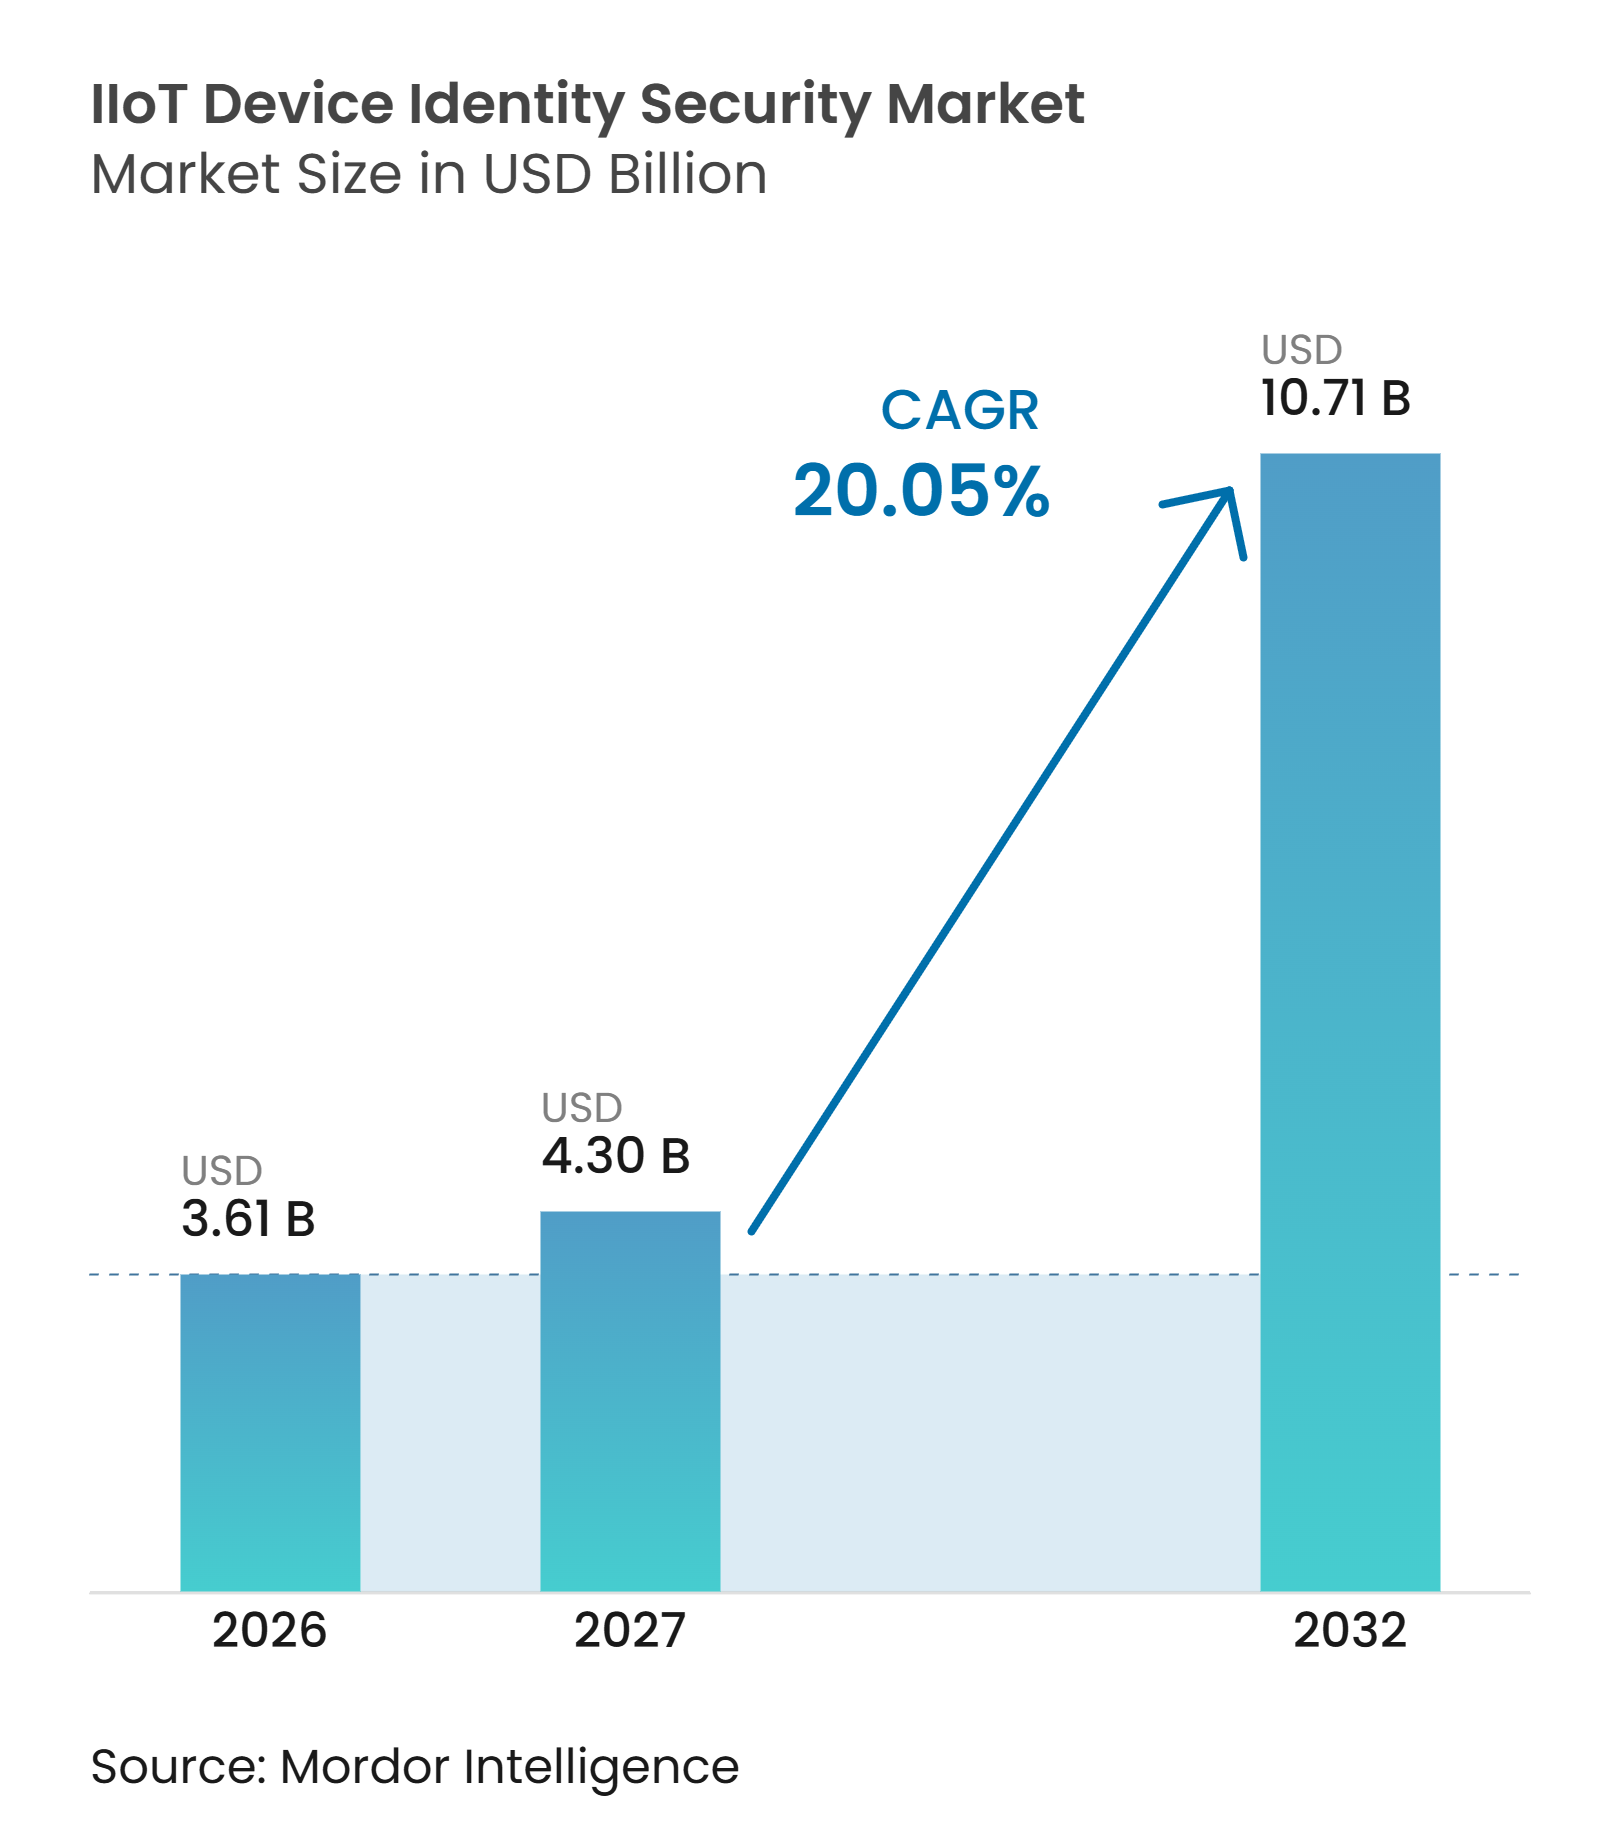
O tamanho do mercado de segurança de identidade de dispositivos IIoT está projetado para expandir de 3,61 bilhões de USD em 2026 para 4,33 bilhões de USD em 2027, e para 10,71 bilhões de USD até 2032, registrando um CAGR de 20,05% entre 2027 e 2032. O crescimento reflete a necessidade de fornecer aos ativos de tecnologia operacional conectados uma identidade criptográfica verificável à medida que as redes industriais se expandem. Fabricantes de dispositivos e operadores de plantas enfrentam obrigações de segurança ao longo do ciclo de vida que aumentam a demanda por provisionamento seguro, gerenciamento de certificados e atestação de software. Os programas de confiança zero estão se aproximando de sensores, controladores e gateways, onde os limites de rede por si só não podem determinar se um dispositivo deve ser confiável. Os fornecedores estão respondendo combinando raízes de confiança de hardware com software capaz de emitir, monitorar, renovar e revogar credenciais. Isso deixa um grande patrimônio legado difícil de proteger, pois equipamentos mais antigos frequentemente não suportam controles modernos de identidade.
Principais Conclusões do Relatório
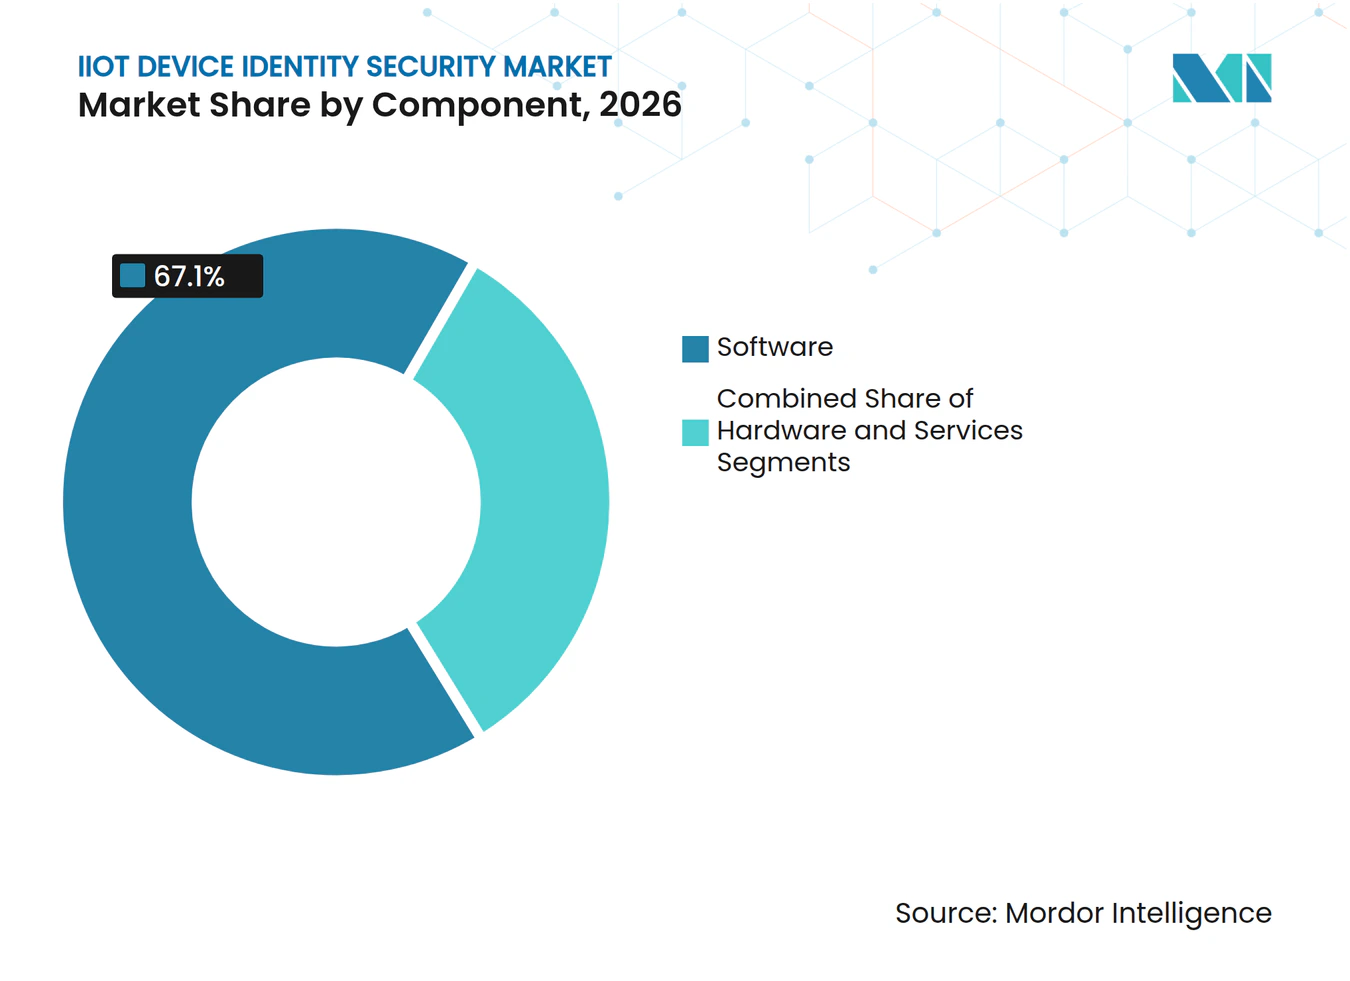
- Por componente, o software liderou com 67,10% da participação do mercado de segurança de identidade de dispositivos IIoT em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 22,05% até 2032.
- Por função de identidade, o gerenciamento do ciclo de vida de certificados e chaves representou 51,29% da receita do mercado de segurança de identidade de dispositivos IIoT em 2026, enquanto a integridade de firmware e a atestação remota estão projetadas para crescer a um CAGR de 21,45% até 2032.
- Por modo de implantação, o local representou 66,21% da receita do mercado de segurança de identidade de dispositivos IIoT em 2026, enquanto a nuvem está projetada para crescer a um CAGR de 21,79% até 2032.
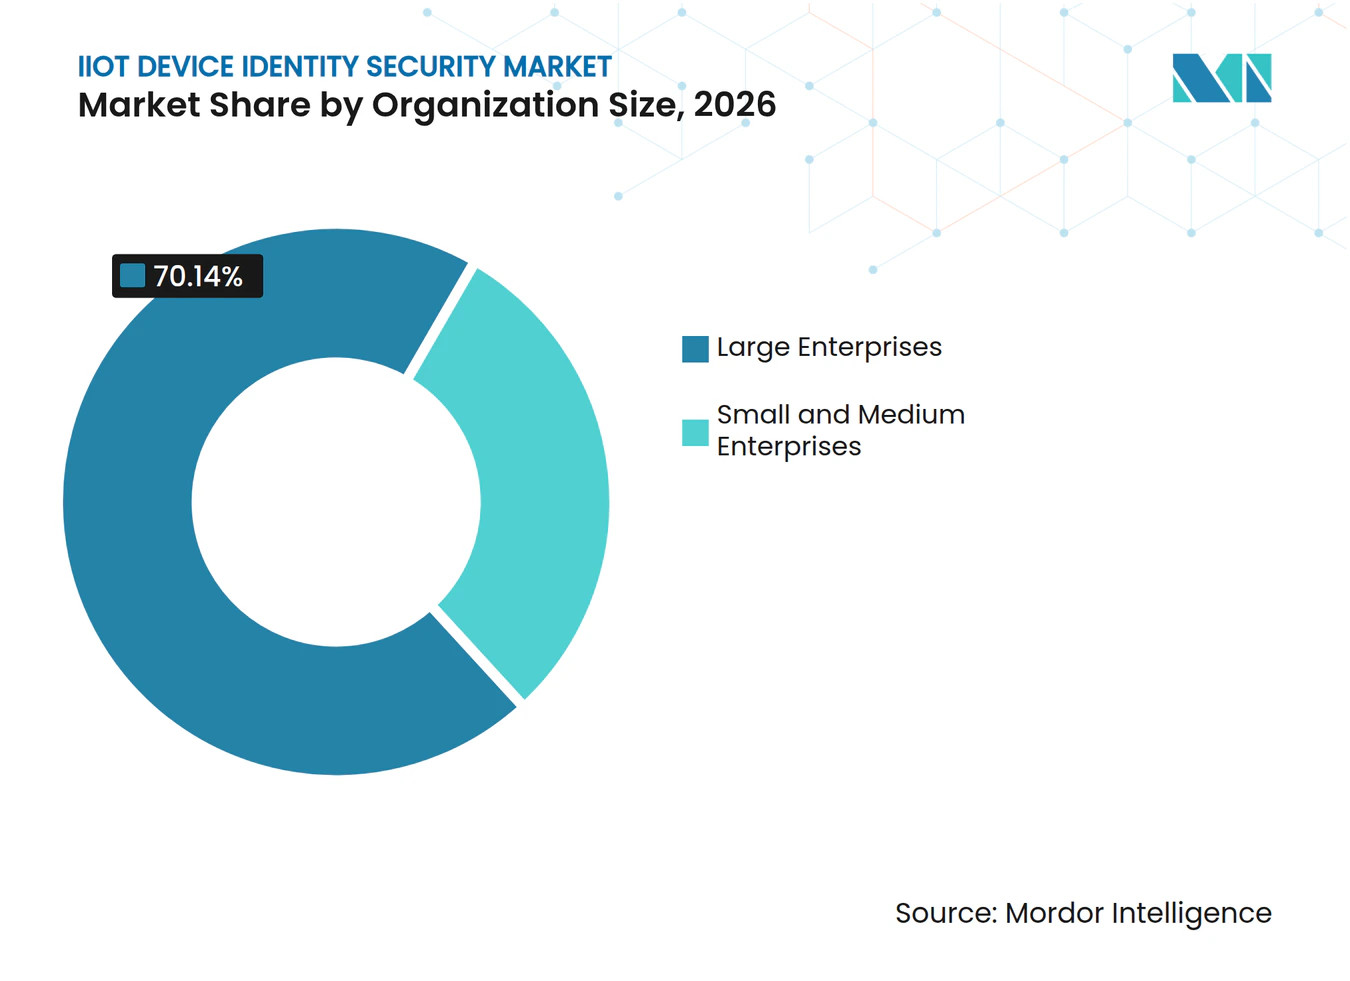
- Por tamanho de organização, as grandes empresas detiveram 70,14% da receita do mercado de segurança de identidade de dispositivos IIoT em 2026, enquanto as pequenas e médias empresas estão projetadas para crescer a um CAGR de 22,36% até 2032.
- Por vertical do setor, a manufatura industrial deteve 30,11% da receita do mercado de segurança de identidade de dispositivos IIoT em 2026, enquanto o setor automotivo e de mobilidade está projetado para expandir a um CAGR de 20,71% até 2032.
- Por geografia, a América do Norte deteve 37,12% da receita em 2026, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 21,10% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Segurança de Identidade de Dispositivos IIoT
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Conectividade de Ativos de OT Brownfield e Pontos Cegos de Identidade | +4.5% | Global, concentrado na América do Norte, Alemanha, Japão e China | Curto prazo (≤ 2 anos) |
| Obrigações de Ciclo de Vida de Produtos da Lei de Resiliência Cibernética da UE | +4.0% | Europa como núcleo, com efeitos na cadeia de suprimentos na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Crescimento das Arquiteturas de Confiança Zero Nativas de Borda | +3.5% | Global, com adoção antecipada na América do Norte e no Norte da Europa | Médio prazo (2-4 anos) |
| Requisitos de Ciberseguro para Identidade de Dispositivo Auditável | +3.0% | América do Norte e Europa, com influência emergente nos corredores industriais da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Expansão do Provisionamento Zero-Touch em Nível de Fábrica | +2.0% | Global, mais forte nos polos automotivos e eletrônicos da Alemanha, China, Japão e Coreia do Sul | Médio prazo (2-4 anos) |
| Prontidão para Criptografia Pós-Quântica para Dispositivos Industriais de Longa Vida | +1.5% | União Europeia e América do Norte primeiro, seguidos pela Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Conectividade de Ativos de OT Brownfield e Pontos Cegos de Identidade
O mercado de segurança de identidade de dispositivos IIoT é impulsionado por uma fraqueza fundamental nos patrimônios industriais existentes, onde muitos ativos de produção carecem de uma identidade criptográfica utilizável. As diretrizes da CISA publicadas em 2025 delinearam um processo contínuo para identificar ativos de tecnologia operacional e reconheceram a necessidade de um inventário preciso abrangendo atividades de propriedade, classificação, monitoramento e manutenção. Sensores de rede e gateways de borda conectam equipamentos de plantas mais antigas a sistemas corporativos, mas também introduzem entidades não humanas adicionais que requerem credenciais. As plataformas de identidade podem abordar essa lacuna por meio de descoberta, registro e controles de ciclo de vida que se adequam aos ambientes operacionais existentes. A oportunidade comercial para o mercado de segurança de identidade de dispositivos IIoT é mais forte onde as plantas precisam melhorar a visibilidade sem aguardar um ciclo completo de substituição de hardware.
Obrigações de Ciclo de Vida de Produtos da Lei de Resiliência Cibernética da UE
A Lei de Resiliência Cibernética transforma a segurança de dispositivos de uma atividade de fase de projeto em um conjunto de responsabilidades que continuam ao longo do ciclo de vida do produto. Seus principais requisitos se aplicam a partir de 11 de dezembro de 2027, estabelecendo um período de planejamento definido para fabricantes que vendem produtos conectados na União Europeia. O regulamento de implementação de 2025 identifica sistemas de gerenciamento de identidade, leitores de autenticação, software de infraestrutura de chave pública e ferramentas de gerenciamento de acesso privilegiado como importantes ou críticos. A Lei permite penalidades de até 2,5% do volume de negócios anual mundial, dependendo da natureza da infração. Essas regras tornam a emissão de credenciais, o provisionamento seguro, a capacidade de atualização e a governança auditável mais relevantes na seleção de fornecedores. Elas também aumentam o valor das plataformas do mercado de segurança de identidade de dispositivos IIoT que podem sustentar controles de identidade após a implantação dos equipamentos.
Crescimento das Arquiteturas de Confiança Zero Nativas de Borda
Os operadores estão aplicando métodos de confiança zero na borda, onde sensores, controladores lógicos programáveis e gateways trocam dados operacionais. A CISA afirma que a confiança zero em tecnologia operacional depende de verificação explícita e inclui padrões práticos de identidade como IEEE 802.1AR DevID, perfis de segurança OPC UA e Autenticação Segura DNP3. Equipamentos de longa vida criam uma lacuna porque as ferramentas de certificado devem continuar funcionando ao longo de vidas úteis de ativos que podem se estender por décadas. O mercado de segurança de identidade de dispositivos IIoT se beneficia quando a aplicação de políticas pode operar em ambientes isolados e de múltiplos fornecedores, em vez de apenas por meio de sistemas centralizados de tecnologia da informação, em ambientes industriais com foco em segurança. O NERC CIP-003-9 entrou em vigor em 1º de abril de 2026, ampliando as obrigações de controle de acesso eletrônico para ativos de baixo impacto no sistema elétrico de grande porte. Na Europa, a NIS2 exige políticas adequadas de controle de acesso e segurança em redes e sistemas de informação, o que reforça o argumento para controles de manutenção remota vinculados à identidade.
Requisitos de Ciberseguro para Identidade de Dispositivo Auditável
As revisões de ciberseguro estão atribuindo mais peso às evidências que os operadores podem fornecer do que às atestações. Registros de inventário de dispositivos, cobertura de autenticação multifator, registros de sessões remotas e documentação de segmentação de rede fornecem às seguradoras informações sobre a exposição operacional. O mercado de segurança de identidade de dispositivos IIoT, portanto, alcança operadores menores por meio de um requisito comercial que pode operar paralelamente à regulamentação formal. Esses operadores podem usar serviços gerenciados do mercado de segurança de identidade de dispositivos IIoT sem precisar construir uma equipe interna completa de infraestrutura de chave pública. O efeito é relevante para a implantação baseada em nuvem porque os serviços de assinatura reduzem o esforço especializado inicial para plantas menores. Isso também dá às equipes de segurança um motivo para manter evidências de identidade de forma contínua, em vez de preparar registros apenas durante as discussões de renovação.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| CLPs Legados com Credenciais Codificadas | -0.5% | Global, mais agudo em instalações brownfield na América do Sul, Sudeste Asiático e Europa Oriental | Longo prazo (≥ 4 anos) |
| Lacunas de Interoperabilidade entre Formatos de Certificado e Protocolos de OT | -0.4% | Global, concentrado em ambientes de manufatura com múltiplos fornecedores | Médio prazo (2-4 anos) |
| Despesas Operacionais de Gerenciamento do Ciclo de Vida de Certificados em Escala Industrial | -0.3% | América do Norte e Europa, onde grandes implantações enfrentam altos custos de renovação | Médio prazo (2-4 anos) |
| Escassez de Competências em Cibersegurança de OT em Mercados Emergentes | -0.2% | Ásia-Pacífico, América do Sul, Oriente Médio e África, particularmente nos setores brownfield | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
CLPs Legados com Credenciais Codificadas
Os controladores existentes permanecem uma restrição persistente porque muitos não suportam rotação de credenciais ou autenticação baseada em certificados. Um aviso da Siemens de 2025 para o SIMATIC CN 4100 documentou uma vulnerabilidade crítica envolvendo credenciais codificadas, um padrão que pode exigir substituição de equipamentos ou trabalho de manutenção rigorosamente controlado para ser corrigido. Os avisos de sistemas de controle industrial da CISA continuaram a documentar vulnerabilidades que afetam os principais fornecedores de tecnologia operacional.[1] Proxies de aplicação de identidade, vinculação de controle de acesso a mídia e controles de rede compensatórios podem reduzir a exposição, mas não tornam o dispositivo de campo em si capaz de infraestrutura de chave pública. A IEC 62443-4-2 define requisitos de autenticação de componentes, enquanto dispositivos de campo legados podem precisar de uma atualização de hardware para atendê-los plenamente. Isso cria um ciclo de substituição que limita o alcance de curto prazo dos controles do mercado de segurança de identidade de dispositivos IIoT em plantas brownfield.
Lacunas de Interoperabilidade entre Formatos de Certificado e Protocolos de OT
Os ambientes industriais comumente combinam Modbus/TCP, PROFINET, EtherNet/IP, DNP3 e OPC UA, que não foram construídos em torno de um modelo de certificado comum. Cada protocolo pode usar âncoras de confiança distintas, formatos de certificado e práticas de revogação, aumentando o trabalho em instalações com múltiplos fornecedores. Um artigo da IACR de 2026 constatou que os métodos de transparência de certificados desenvolvidos para a infraestrutura de chave pública da web requerem redesenho substancial para a infraestrutura de chave pública privada de sistemas de automação e controle industrial. Fluxos de registro separados e hierarquias de certificados podem permanecer necessários em diferentes camadas de protocolo e para diferentes classes de dispositivos. O ecossistema de carregamento também destaca o problema, pois as implantações ISO 15118-20 usam raízes de confiança de infraestrutura de chave pública separadas daquelas na ISO 15118-2. Fornecedores no mercado de segurança de identidade de dispositivos IIoT que oferecem planos de integração confiáveis entre protocolos podem reduzir esse ônus operacional para clientes industriais.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Lidera a Receita Enquanto os Serviços Transformam os Modelos Operacionais
O software deteve 67,10% do mercado de segurança de identidade de dispositivos IIoT em 2026. Sua posição reflete a necessidade de orquestração de políticas, gerenciamento de inventário criptográfico e trabalho automatizado de ciclo de vida de certificados em grandes frotas de dispositivos. A camada de software gerencia emissão, renovação, revogação e relatórios, mesmo quando um dispositivo armazena sua chave em um elemento de hardware. A IEC 62443-4-2 aborda essa necessidade porque seus requisitos de segurança incluem controles para autenticação de componentes e para proteção de dados em trânsito. O hardware permanece menor em termos de receita, mas fornece a raiz de confiança que protege as chaves privadas. Pesquisas sobre microcontroladores com recursos limitados mostraram caminhos de implementação para criptografia pós-quântica, o que sustenta o papel de longo prazo da proteção baseada em silício.
Os serviços estão projetados para registrar um CAGR de 22,05% até 2032, a taxa mais rápida nesta segmentação. Os serviços gerenciados podem operar infraestrutura de chave pública, renovação de certificados e administração de políticas para clientes que não possuem grandes equipes especializadas. Esse modelo operacional transforma a administração contínua de certificados no mercado de segurança de identidade de dispositivos IIoT em um relacionamento de serviço, em vez de um projeto que requer capacidade interna completa. É especialmente relevante para plantas onde o pessoal deve gerenciar tanto o risco cibernético quanto as restrições de disponibilidade. O setor de segurança de identidade de dispositivos IIoT também se beneficia quando os provedores ajudam os clientes a integrar controles de identidade com as operações de segurança existentes. A combinação de software e serviços torna a governança contínua de credenciais prática em patrimônios de tecnologia operacional mistos.



Por Função de Identidade: O Gerenciamento de Certificados Lidera Enquanto a Atestação se Expande
O gerenciamento do ciclo de vida de certificados e chaves deteve 51,29% da participação do mercado de segurança de identidade de dispositivos IIoT em 2026. Cada função de identidade usa certificados ou chaves por meio de emissão, registro, renovação, rotação, revogação ou validação. A política do CA/Browser Forum estabelece um caminho para reduzir o tempo de vida máximo de certificados TLS publicamente confiáveis para 47 dias até 2029, aumentando a frequência de renovação para organizações que operam grandes inventários de certificados. As implantações industriais precisam de suas próprias práticas de ciclo de vida porque os dispositivos podem operar por muitos anos e podem ter conectividade intermitente. As plataformas de gerenciamento de ciclo de vida abordam esse trabalho com fluxos de trabalho automatizados, descoberta, monitoramento de vencimento e registros de auditoria. Essas capacidades tornam as operações de certificados no mercado de segurança de identidade de dispositivos IIoT um controle central, em vez de uma tarefa administrativa.
A integridade de firmware e a atestação remota estão projetadas para expandir a um CAGR de 21,45% até 2032. Essa função verifica se o software do dispositivo e os processos de inicialização permanecem aprovados após a instalação do equipamento. As diretrizes de tecnologia operacional do NIST descrevem a importância de monitorar e gerenciar ativos ao longo de seu ciclo de vida, incluindo controles adequados a ambientes operacionais.[2] A IEC 62443-4-2 também inclui requisitos relacionados à integridade de software e informações, o que sustenta o interesse em atestação. O provisionamento seguro e o registro, além da autenticação e autorização, são funções estabelecidas que suportam a integração de dispositivos e decisões de acesso. Outras funções de identidade incluem abordagens emergentes para identidade descentralizada e pontuação de reputação de dispositivos.
Por Modo de Implantação: A Arquitetura Local Mantém um Papel de Liderança
A implantação local representou 66,21% da receita em 2026. Sistemas isolados, sistemas de segurança e requisitos de residência de dados significam que muitos operadores industriais não podem depender de uma conexão em nuvem para provisionamento de credenciais ou autenticação. O tamanho do mercado de segurança de identidade de dispositivos IIoT para ambientes locais é, portanto, sustentado por requisitos arquitetônicos, em vez de uma simples preferência por sistemas locais. A infraestrutura de chave pública local pode manter operações sensíveis de credenciais próximas às redes de produção, enquanto permite que as equipes locais definam janelas de manutenção. Também se adequa a plantas que usam vários fornecedores de equipamentos e protocolos mais antigos. Essas condições tornam a infraestrutura local central para os programas de identidade em manufatura, energia e outras operações críticas.
A implantação em nuvem está projetada para crescer a um CAGR de 21,79% até 2032. As pequenas e médias empresas podem obter serviços gerenciados de infraestrutura de chave pública sem manter todos os sistemas de suporte por conta própria. As grandes empresas também podem usar serviços em nuvem para instalações satélite ou operações conectadas, mantendo controles locais nas plantas principais. A ASRock Industrial introduziu o AiFDO em maio de 2025 como uma plataforma de integração zero-touch baseada no padrão FIDO Device Onboard para fábricas inteligentes, inteligência artificial industrial e computação de borda. O exemplo mostra como a integração automatizada pode reduzir o trabalho de configuração manual em escala. Os modelos operacionais híbridos podem, portanto, coexistir com a demanda contínua por infraestrutura do mercado de segurança de identidade de dispositivos IIoT que mantém as operações críticas de credenciais localmente.
Por Tamanho de Organização: Grandes Empresas Lideram Enquanto as PMEs Crescem Mais Rapidamente
As grandes empresas detiveram 70,14% da receita em 2026. Elas operam frotas de dispositivos maiores, múltiplos sites e ambientes de infraestrutura de chave pública mais complexos do que organizações menores. Muitas estão sujeitas a regras setoriais que exigem inventário de ativos, arquitetura de rede segmentada, controle de acesso e autenticação de dispositivos. A posição de liderança das grandes empresas também reflete sua capacidade de financiar e operar programas contínuos de certificados. Operadores de energia, manufatura e infraestrutura crítica têm exposição significativa a tempo de inatividade e escrutínio regulatório. Seus processos de aquisição consideram cada vez mais proteção de hardware, automação de ciclo de vida, capacidade de integração e suporte a auditoria em conjunto.
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 22,36% até 2032. As revisões de ciberseguro e as expectativas dos clientes na cadeia de suprimentos podem encorajar essas empresas a documentar ativos, segregar tecnologia operacional e de informação e proteger o acesso remoto. Pesquisas sobre segurança de pequenas e médias empresas destacam o valor de controles baseados em risco que reduzem o esforço necessário para implementar práticas mais robustas. O gerenciamento de infraestrutura de chave pública, a orientação de integração e a entrega por assinatura podem tornar esses controles mais acessíveis. Essas empresas podem não ter a capacidade institucional para operar um programa de identidade em escala empresarial sem suporte externo. Os provedores no mercado de segurança de identidade de dispositivos IIoT que simplificam a implantação e a conformidade contínua podem abordar essa lacuna.

Por Vertical do Setor: A Manufatura Lidera Enquanto o Setor Automotivo Ganha Impulso
A manufatura industrial deteve 30,11% da receita em 2026. As linhas de produção contêm populações densas de controladores, sensores, gateways e máquinas conectadas que precisam de comunicação autenticada. Os fabricantes também enfrentam exposição a ransomware e acesso remoto, onde controles de identidade fracos podem criar um caminho para redes operacionais. O mercado de segurança de identidade de dispositivos IIoT é, consequentemente, sustentado por programas de manufatura que adotam as práticas ISA/IEC 62443. Esses programas exigem maior visibilidade dos ativos e zonas e condutos de segurança deliberados. A demanda da manufatura também favorece plataformas que podem operar em sistemas proprietários estabelecidos e equipamentos conectados mais recentes.
O setor automotivo e de mobilidade está projetado para crescer a um CAGR de 20,71% até 2032. A conectividade de veículos, as chaves digitais e a infraestrutura de veículo para tudo aumentam o número de componentes que precisam de credenciais protegidas. A ISO 21434 define uma estrutura de engenharia de cibersegurança para veículos rodoviários que suporta atenção sistemática às ameaças ao longo do ciclo de vida do veículo. A NXP descreveu elementos seguros automotivos projetados para uso com a Chave Digital do Consórcio de Conectividade de Carros, sublinhando o papel das credenciais respaldadas por hardware nos sistemas de acesso a veículos. Energia e serviços públicos, petróleo e gás, e transporte e logística também precisam de controles de identidade para ativos de rede elétrica, sistemas de controle de dutos e redes logísticas. Cada vertical tem diferentes necessidades de tempo de atividade e protocolo, o que torna importante a integração personalizada do mercado de segurança de identidade de dispositivos IIoT.
Análise Geográfica
A América do Norte deteve 37,12% da participação do mercado de segurança de identidade de dispositivos IIoT em 2026. Uma política federal de confiança zero, requisitos de infraestrutura crítica e uma grande base de setores regulamentados sustentam os gastos com infraestrutura de chave pública e autenticação de dispositivos. A Ordem Executiva 14028 direcionou as agências federais a adotar práticas modernas de cibersegurança, enquanto o NERC CIP-003-9 ampliou as obrigações de controle de acesso eletrônico para ativos de baixo impacto, com vigência a partir de abril de 2026. Seguradoras e clientes corporativos buscam segmentação de rede documentada, autenticação multifator e retenção de registros de sessão. Essas necessidades sustentam as plataformas do mercado de segurança de identidade de dispositivos IIoT em energia, defesa e manufatura.
A Ásia-Pacífico está projetada para crescer a um CAGR de 21,10% até 2032. O investimento em fábricas inteligentes na China, Índia, Japão e Coreia do Sul está ocorrendo paralelamente a requisitos de cibersegurança mais explícitos para sistemas industriais conectados. O Ministério da Economia, Comércio e Indústria do Japão publicou em 2025 diretrizes para fábricas de dispositivos semicondutores que alinham as práticas de segurança com os princípios da IEC 62443. A SEALSQ ingressou no Consórcio ECHONET do Japão em 2025 como provedora de serviços de infraestrutura de chave pública para o padrão de casa inteligente e gerenciamento de energia ECHONET Lite. A oportunidade regional se estende de grandes produtores de eletrônicos e automotivos a sistemas de energia conectados e instalações que precisam de provisionamento escalável do mercado de segurança de identidade de dispositivos IIoT à medida que novas frotas de dispositivos são colocadas em operação.
A Europa deteve a segunda maior posição de receita regional em 2026, com a Alemanha liderando o volume de aquisições. Os requisitos da Lei de Resiliência Cibernética que se aplicam em dezembro de 2027 estão comprimindo o planejamento de segurança de produtos, enquanto seu regulamento de implementação identifica software de infraestrutura de chave pública e hardware de autenticação entre as categorias de produtos importantes e críticos.[3] O roteiro coordenado de criptografia pós-quântica da União Europeia exige que os estados membros iniciem a migração até o final de 2026 e concluam a migração de sistemas de alto risco até o final de 2030. Esse cronograma torna o inventário criptográfico e o planejamento de atualização mais importantes, enquanto a América do Sul, o Oriente Médio e a África permanecem relevantes para modelos de implantação gerenciados e em fases.
Cenário Competitivo
Concentração do Mercado
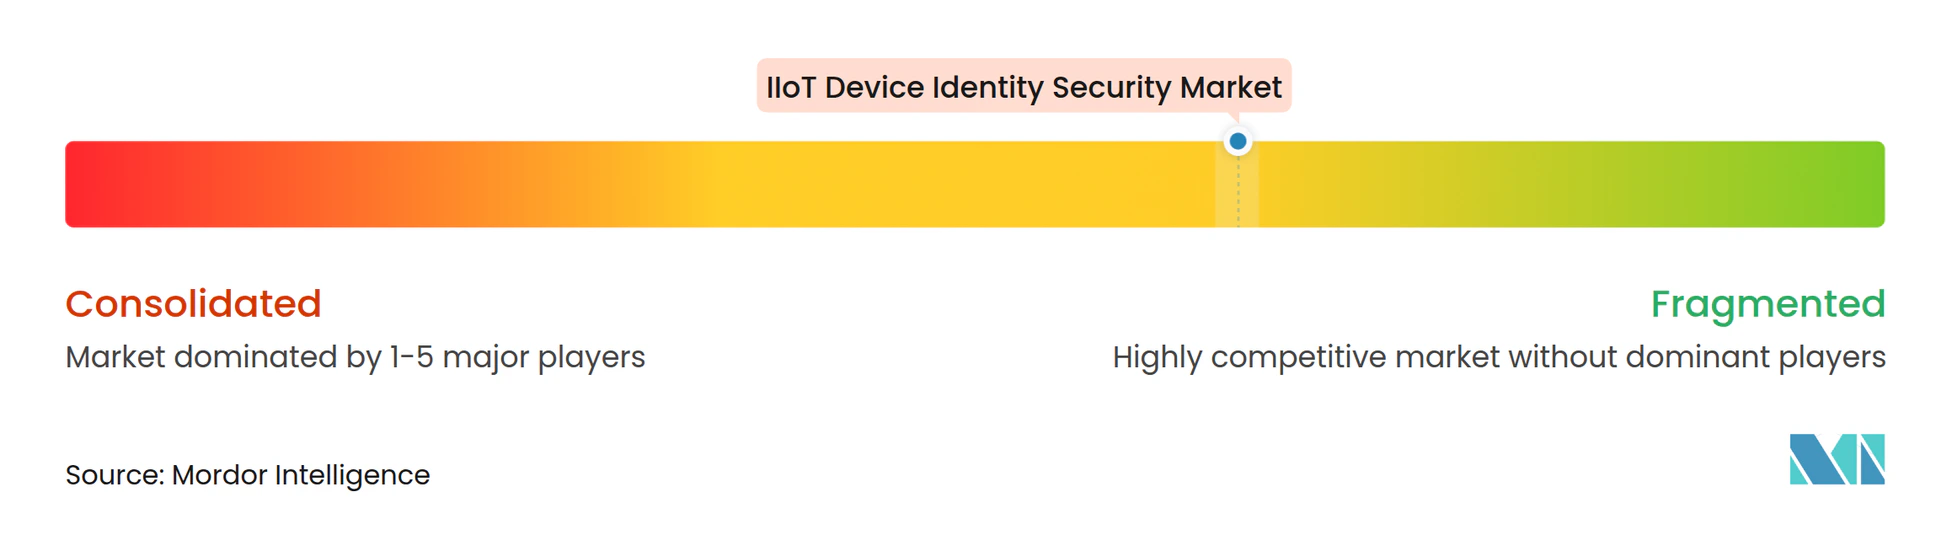
O mercado de segurança de identidade de dispositivos IIoT é moderadamente fragmentado entre provedores de software de ciclo de vida de certificados e identidade, bem como fornecedores de semicondutores que fornecem raízes de confiança de hardware. Keyfactor, Entrust e DigiCert competem em infraestrutura de chave pública, gerenciamento de ciclo de vida de certificados e fluxos de trabalho de identidade relacionados. Infineon Technologies, NXP Semiconductors e SEALSQ competem em elementos seguros, controladores de segurança e outras proteções baseadas em silício. Device Authority, Intrinsic ID e Kudelski IoT focam no registro de dispositivos com recursos limitados e autenticação baseada em função fisicamente não clonável. A competição depende da combinação de hardware seguro com funções de registro, renovação, política, descoberta e auditoria, bem como suporte a protocolos, em plantas com múltiplos fornecedores.
A prontidão para criptografia pós-quântica está se tornando uma consideração de aquisição para implantações industriais de longa vida. A Infineon lançou o controlador de segurança automotivo TEGRION SLI22 em março de 2026 com criptografia pós-quântica integrada e certificação Common Criteria do Escritório Federal de Segurança da Informação da Alemanha.[4] A SEALSQ anunciou a validação FIPS 140-3 Nível 3 para seu elemento seguro VaultIC408 em agosto de 2026, enquanto a Keyfactor lançou seu Trust Control Plane em junho de 2026 para gerenciamento de infraestrutura de chave pública, automação de ciclo de vida, descoberta criptográfica e migração pós-quântica. Esses movimentos ampliam as ofertas de credenciais independentes para uma governança mais ampla de identidade de máquinas. O FIDO Device Onboard também fornece um caminho neutro em relação ao fornecedor para integração automatizada em escala de fábrica.
A certificação e as evidências de garantia influenciam cada vez mais as decisões de seleção. A validação FIPS 140-3 e ISA/IEC 62443 pode fornecer aos compradores uma base definida para avaliar módulos criptográficos e controles de segurança industrial. Os fornecedores no mercado de segurança de identidade de dispositivos IIoT devem se adequar aos protocolos dos clientes, janelas de manutenção e hardware legado. Os provedores exclusivamente de software podem enfrentar limitações onde os compradores exigem chaves vinculadas ao hardware, enquanto os fornecedores de hardware precisam de ferramentas de ciclo de vida após a implantação. O mercado de segurança de identidade de dispositivos IIoT recompensa os parceiros que conectam a confiança em nível de silício a fluxos de trabalho operacionais utilizáveis.
Líderes do Setor de Segurança de Identidade de Dispositivos IIoT
-
Keyfactor, Inc.
-
Device Authority Ltd.
-
Sectigo Limited
-
AppViewX, Inc.
-
Ascertia Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A DigiCert reportou crescimento acelerado em sua plataforma Trust Lifecycle Manager, citando a adoção corporativa de operações automatizadas de certificados e a expansão de integrações com BeyondTrust, F5, Fortinet, HPE e Imperva. A empresa também introduziu a Atestação de Dispositivos Apple, que verifica a identidade do dispositivo respaldada por hardware antes da emissão do certificado, estendendo a automação para ecossistemas de dispositivos gerenciados.
- Agosto de 2026: A SEALSQ Corp anunciou que sua plataforma de elemento seguro VaultIC408 recebeu o Certificado NIST Nº 5463 sob o FIPS 140-3 Nível 3, validado em 5 de agosto de 2026. A certificação tem como alvo aplicações governamentais, de defesa, infraestrutura crítica e IoT industrial, fornecendo aos OEMs um bloco de construção de segurança de hardware validado para programas de identidade IIoT.
- Julho de 2026: A Infineon Technologies AG lançou o SECORA ID Key S USB, uma solução baseada em Java Card com conectividade USB e NFC, certificada FIDO Nível 3+ e em conformidade com CTAP 2.1, permitindo autenticação sem senha resistente a phishing com funções PKI para casos de uso de acesso industrial e segurança física.
- Julho de 2026: A SEALSQ atualizou seu roteiro de certificação de hardware resistente a quantum, confirmando que o QVault TPM 185, com suporte completo a PQC, incluindo ML-KEM-1024 e ML-DSA-87, tem como alvo as certificações FIPS 140-3 e Common Criteria EAL5+, com aprovação do Perfil de Proteção ANSSI francês prevista para dezembro de 2026.
Escopo do Relatório Global do Mercado de Segurança de Identidade de Dispositivos IIoT
O Mercado de Segurança de Identidade de Dispositivos IIoT compreende as receitas geradas por hardware, software e serviços usados para estabelecer, autenticar, gerenciar e proteger as identidades de dispositivos da Internet Industrial das Coisas (IIoT) ao longo de seu ciclo de vida operacional. Essas soluções permitem provisionamento seguro, autenticação de dispositivos, gerenciamento de certificados e chaves, verificação de integridade de firmware e atestação remota em ambientes industriais. O mercado aborda os requisitos de segurança baseados em identidade para sensores conectados, gateways, controladores, equipamentos industriais e dispositivos de borda. Ele suporta comunicações seguras, controle de acesso, conformidade e arquiteturas de confiança zero em ecossistemas industriais. A adoção é impulsionada pela crescente conectividade industrial e pela necessidade crescente de proteger sistemas ciberfísicos.
O Relatório do Mercado de Segurança de Identidade de Dispositivos IIoT é Segmentado por Componente (Hardware, Software e Serviços), Função de Identidade (Provisionamento Seguro e Registro, Autenticação e Autorização, Gerenciamento do Ciclo de Vida de Certificados e Chaves, Integridade de Firmware e Atestação Remota, e Outras Funções de Identidade), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Manufatura Industrial, Energia e Serviços Públicos, Petróleo e Gás, Transporte e Logística, Automotivo e Mobilidade, Varejo e Comércio Eletrônico, e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Hardware |
| Software |
| Serviços |
| Provisionamento Seguro e Registro |
| Autenticação e Autorização |
| Gerenciamento do Ciclo de Vida de Certificados e Chaves |
| Integridade de Firmware e Atestação Remota |
| Outras Funções de Identidade |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Transporte e Logística |
| Automotivo e Mobilidade |
| Varejo e Comércio Eletrônico |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Hardware | |
| Software | ||
| Serviços | ||
| Por Função de Identidade | Provisionamento Seguro e Registro | |
| Autenticação e Autorização | ||
| Gerenciamento do Ciclo de Vida de Certificados e Chaves | ||
| Integridade de Firmware e Atestação Remota | ||
| Outras Funções de Identidade | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical do Setor | Manufatura Industrial | |
| Energia e Serviços Públicos | ||
| Petróleo e Gás | ||
| Transporte e Logística | ||
| Automotivo e Mobilidade | ||
| Varejo e Comércio Eletrônico | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança de identidade de dispositivos IIoT?
O mercado de segurança de identidade de dispositivos IIoT está projetado para aumentar de 3,61 bilhões de USD em 2026 e 4,33 bilhões de USD em 2027 para 10,71 bilhões de USD até 2032, a um CAGR de 20,05%.
Qual componente lidera a demanda por segurança de identidade de dispositivos IIoT?
O software lidera com uma participação de receita de 67,10% em 2026 porque gerencia políticas, inventário criptográfico e ciclos de vida de certificados em frotas de dispositivos.
Por que o gerenciamento do ciclo de vida de certificados é importante para dispositivos industriais?
Ele deteve 51,29% da receita em 2026 e suporta a emissão, renovação, rotação, revogação e validação de credenciais usadas em operações industriais.
Qual abordagem de implantação é mais amplamente utilizada?
A implantação local deteve 66,21% da receita em 2026 porque plantas isoladas, sistemas de segurança e requisitos de dados locais frequentemente limitam a dependência da nuvem.
Qual setor de uso final está crescendo mais rapidamente?
O setor automotivo e de mobilidade está projetado para expandir a um CAGR de 20,71% até 2032, sustentado por veículos conectados, chaves digitais e infraestrutura de veículo para tudo.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico está projetada para crescer a um CAGR de 21,10% até 2032, à medida que o investimento em fábricas inteligentes e os requisitos de cibersegurança se expandem pela região.