
Tamanho e Participação do Mercado de Autenticação Baseada em Certificados
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
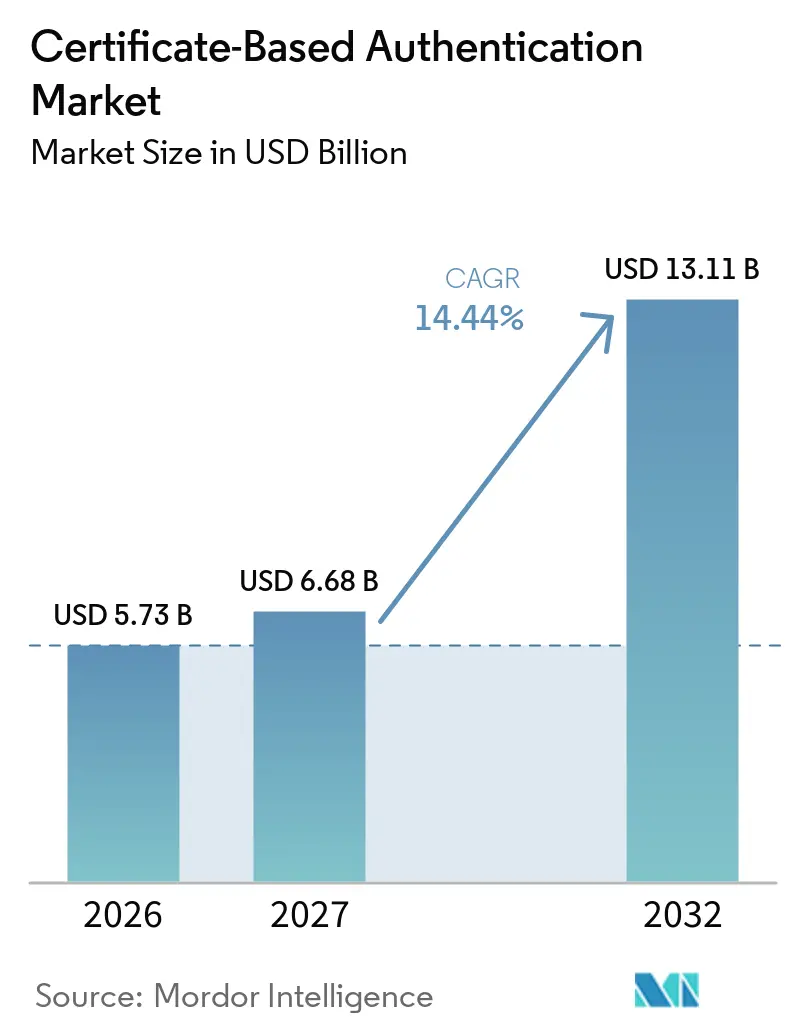
| Tamanho do Mercado (2027) | 6.68 Bilhões de dólares |
| Tamanho do Mercado (2032) | 13.11 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.44 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Autenticação Baseada em Certificados por Mordor Intelligence
O tamanho do mercado de autenticação baseada em certificados é avaliado em 5,73 bilhões de USD em 2026 e está projetado para atingir 13,11 bilhões de USD até 2032, expandindo-se a um CAGR de 14,44% no período de 2027 a 2032. O mercado de autenticação baseada em certificados está indo além de uma função de conformidade, à medida que empresas, governos e operadores industriais substituem credenciais mais fracas por identidade criptográfica. O crescimento dos inventários de certificados e as renovações mais frequentes estão aumentando a carga operacional das equipes internas. Isso coloca a automação do ciclo de vida de certificados no centro das decisões de compra e confere aos provedores de PKI gerenciada um papel mais relevante nos programas de segurança corporativa. A adoção de confiança zero, as identidades de máquinas em ambientes de nuvem e IoT e os períodos de validade mais curtos de TLS devem sustentar a demanda, enquanto a prontidão pós-quântica está aumentando o valor dos provedores capazes de apoiar a modernização criptográfica.
Principais Conclusões do Relatório
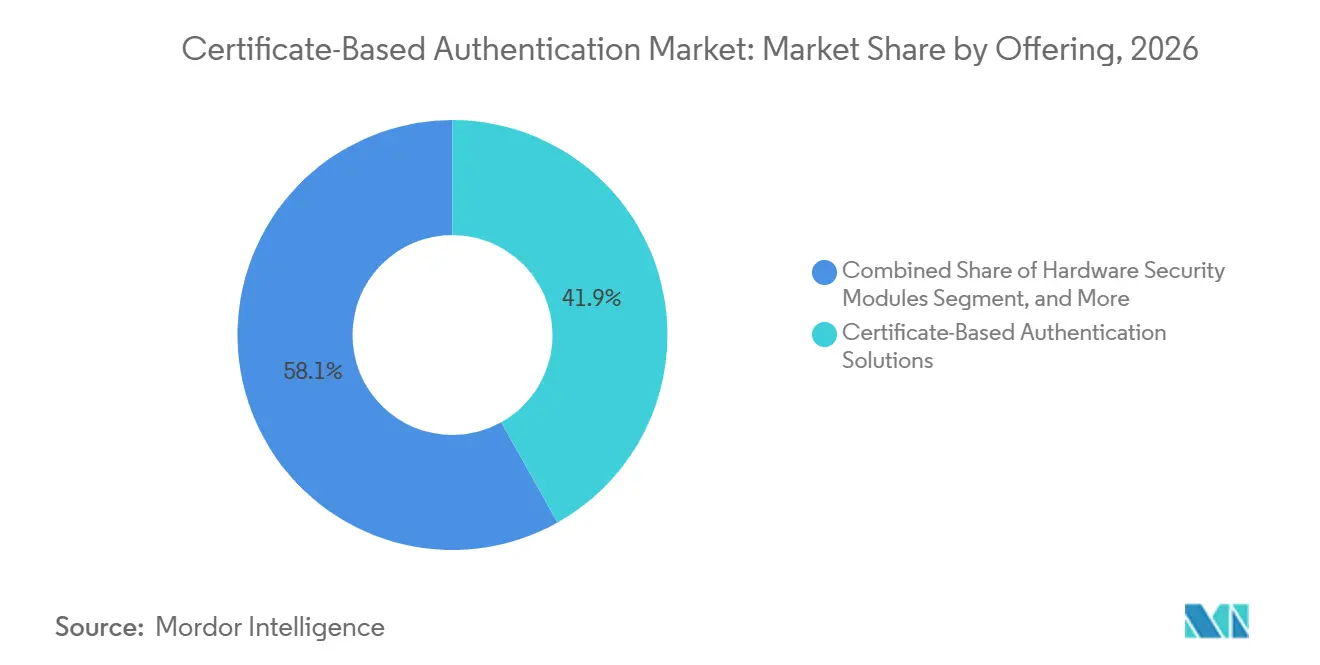
- Por oferta, as Soluções de Autenticação Baseada em Certificados detinham 41,88% da participação do mercado de autenticação baseada em certificados em 2026, enquanto as Plataformas de Gerenciamento do Ciclo de Vida de Certificados devem ser o subsegmento de expansão mais rápida até 2032.
- Por tipo de certificado, os Certificados SSL/TLS detinham 46,68% da participação do mercado de autenticação baseada em certificados em 2026, enquanto os Certificados de Dispositivos e IoT devem ser o tipo de certificado de expansão mais rápida até 2032.
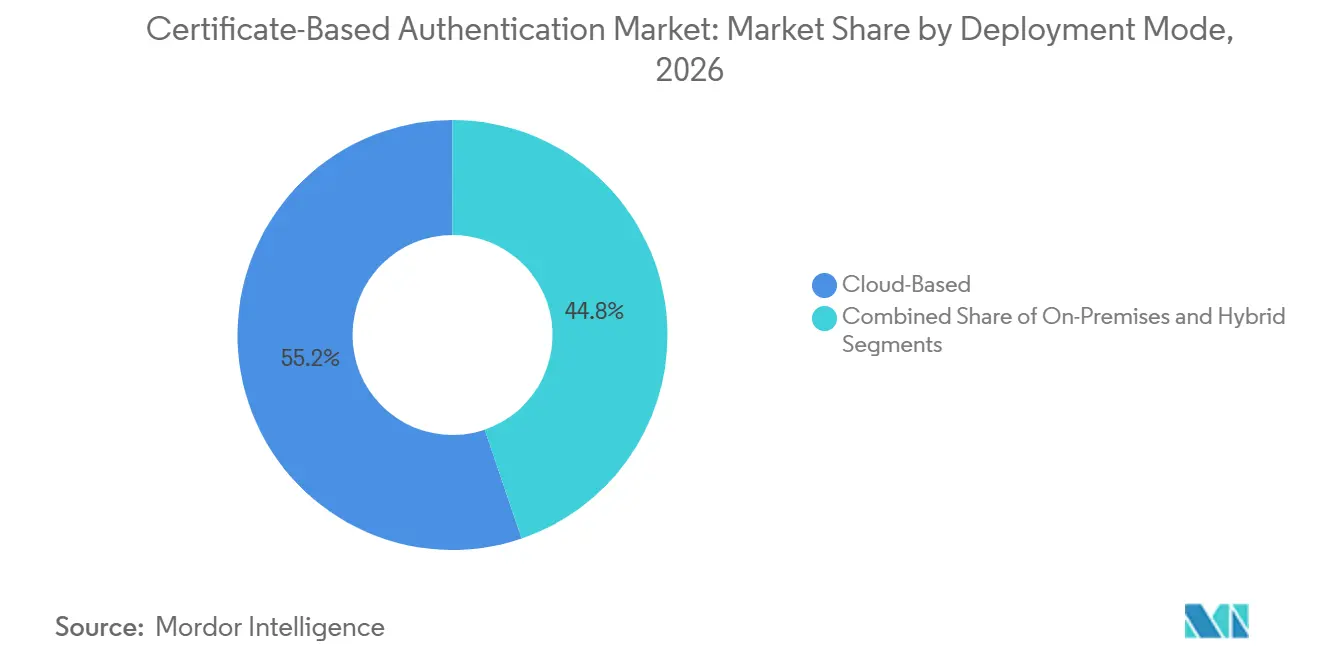
- Por modo de implantação, as implantações Baseadas em Nuvem responderam por 55,21% do mercado de autenticação baseada em certificados em 2026.
- Por caso de uso de autenticação, a Autenticação de Usuário detinha 15,47% do segmento em 2026, enquanto a Autenticação de Dispositivos está projetada para expandir a um CAGR de 14,58% até 2032.
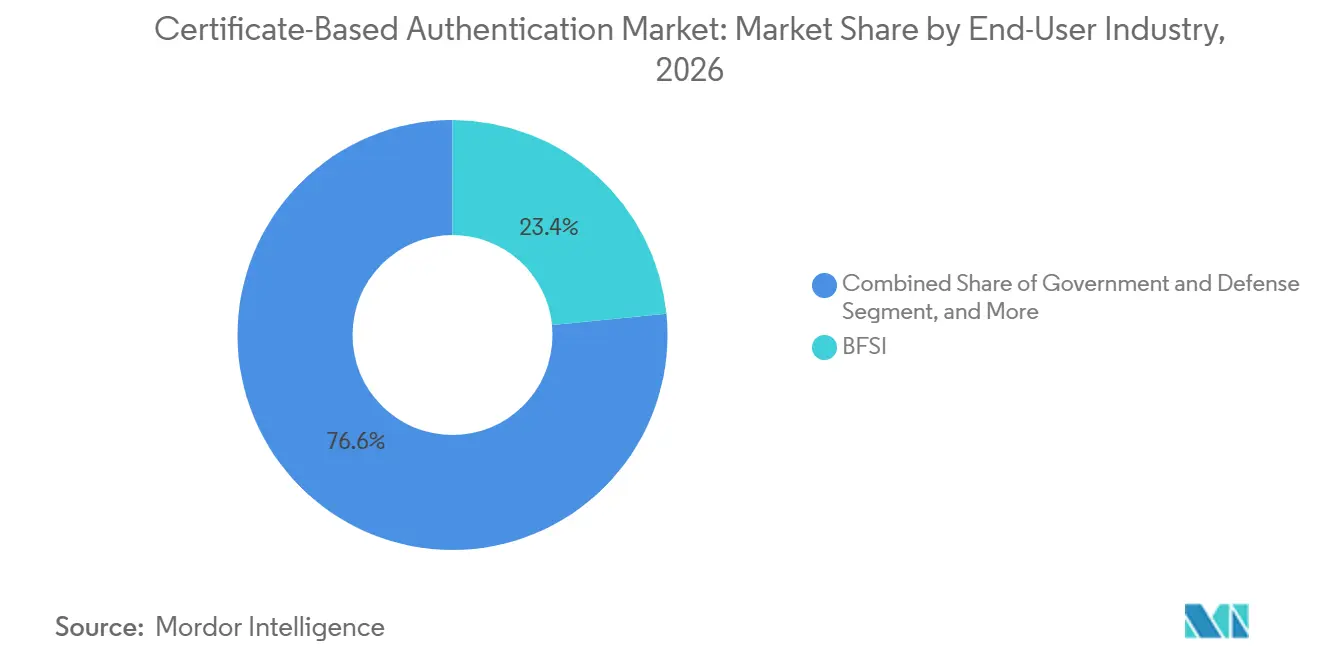
- Por setor do usuário final, o BFSI detinha 23,42% do segmento em 2026, enquanto Governo e Defesa está projetado para expandir a um CAGR de 14,98% até 2032.
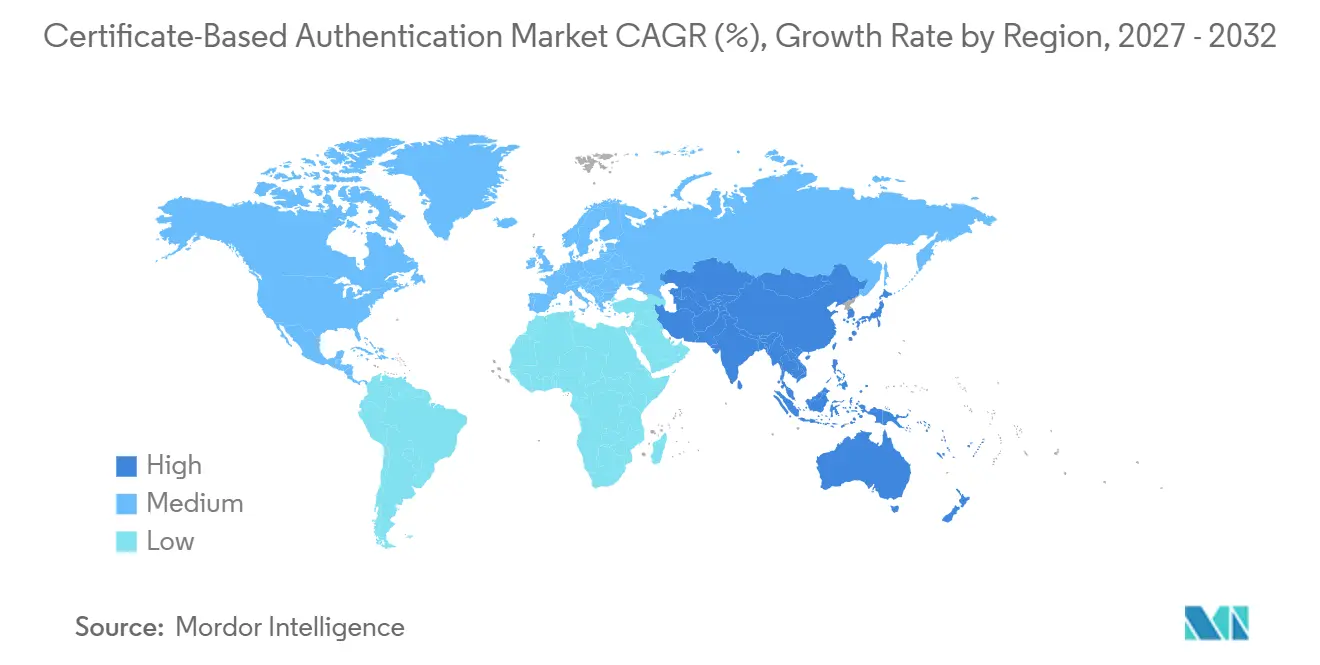
- Por geografia, a América do Norte respondeu por 41,88% do mercado de autenticação baseada em certificados em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 15,13% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Adoção de Confiança Zero e Acesso Resistente a Phishing | +3.2% | Global, agudo na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Expansão de Identidades de Máquinas em Ambientes de Nuvem e IoT | +2.8% | Global, núcleo na Ásia-Pacífico com extensão para o Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Redução dos Períodos de Validade de Certificados TLS Públicos | +2.4% | Global, América do Norte e Europa como pioneiros | Curto prazo (≤ 2 anos) |
| Requisitos Robustos de Identidade Digital e Proteção de Dados | +2.0% | Global, concentrado na Europa, América do Norte e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Identidade Criptográfica para Veículos Conectados, Ativos Industriais e Dispositivos Médicos | +1.6% | Global, corredores industriais da Ásia-Pacífico e Europa | Longo prazo (≥ 4 anos) |
| Programas Nacionais de Identidade Digital e Infraestrutura de Chave Pública Soberana | +1.2% | Global, concentrado na Ásia-Pacífico, Oriente Médio e África e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Requisitos de Adoção de Confiança Zero e Acesso Resistente a Phishing
As arquiteturas de confiança zero exigem métodos de autenticação capazes de resistir a phishing em escala corporativa. Os mecanismos baseados em certificados atendem a essa necessidade para acesso de funcionários, dispositivos e cargas de trabalho. Um relatório da Okta e Yubico de 2026 constatou que 70% dos entrevistados observaram aumento de phishing organizacional, enquanto 88% dos líderes de segurança mantinham confiança em sua postura de segurança.[1] Uma pesquisa da Portnox publicada em outubro de 2025 constatou que 92% dos CISOs haviam implementado, estavam implementando ou planejavam implementar autenticação sem senha, em comparação com 70% em 2024.[2] As diretrizes federais dos EUA identificam a autenticação por certificado baseada em PIV como linha de base sob o OMB M-22-09, e a Ordem Executiva 14144 ampliou os requisitos para autenticação resistente a phishing compatível com FIDO. Esses requisitos apoiam a adoção no mercado de autenticação baseada em certificados, pois a autenticação mais robusta torna-se um requisito de segurança e conformidade, e não uma atualização opcional.
Expansão de Identidades de Máquinas em Ambientes de Nuvem e IoT
As identidades de máquinas são mais numerosas do que as identidades humanas em muitos ambientes corporativos. Os certificados X.509 são um método de autenticação primário para cargas de trabalho, contêineres e dispositivos conectados. Um estudo da Ponemon Sullivan de fevereiro de 2026 relatou uma média de 114.591 certificados internos por organização, enquanto 55% dos entrevistados tinham dificuldade em acompanhar o aumento dos volumes.[3] O NIST fornece uma arquitetura de referência para integração e gerenciamento do ciclo de vida de dispositivos IoT confiáveis na camada de rede. Escalar essa abordagem para grandes frotas de dispositivos requer descoberta, emissão, renovação e revogação automatizadas de certificados. Essa necessidade sustenta os gastos com gerenciamento do ciclo de vida no mercado de autenticação baseada em certificados, à medida que os ambientes industriais e de nuvem se tornam mais complexos.
Redução dos Períodos de Validade de Certificados TLS Públicos
O Fórum CA/Browser aprovou uma redução gradual no período máximo de validade dos certificados TLS públicos em abril de 2025. O período de validade diminuirá progressivamente, aumentando os eventos de renovação de certificados para organizações com extensos inventários de web, API e serviços. As práticas de renovação manual podem aumentar o risco de interrupções de serviço à medida que os ciclos de renovação de certificados se tornam mais frequentes. A Let's Encrypt também anunciou planos para reduzir os períodos de validade dos certificados. Essas mudanças tornam a automação um requisito prático para muitos compradores no mercado de autenticação baseada em certificados.
Requisitos Robustos de Identidade Digital e Proteção de Dados
A regulamentação nos setores bancário, de saúde e de administração pública está aumentando o uso de identidade digital de alta garantia. O eIDAS 2.0 exige que os estados-membros da União Europeia forneçam pelo menos 1 Carteira de Identidade Digital Europeia até o final de 2026. Os requisitos do setor financeiro da Índia incluem o uso de PKI para transferências interbancárias de fundos e certificados de assinatura digital para determinados registros regulatórios. A ISO 17090-4:2026 especifica requisitos de infraestrutura de chave pública e assinatura digital para documentos de saúde transfronteiriços. Os padrões ETSI e os requisitos de criptografia na área de saúde tornam a infraestrutura de certificados relevante para o planejamento de conformidade. Essas obrigações sustentam gastos mais duradouros no mercado de autenticação baseada em certificados, pois os controles de identidade críticos não podem ser adiados com a mesma facilidade que projetos discricionários.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Profissionais de PKI e Criptografia | -1.8% | Global, agudo na América do Sul, Oriente Médio e África e Sudeste Asiático | Médio prazo (2 a 4 anos) |
| Alto Custo de Módulos de Segurança de Hardware e Implantações de Alta Garantia | -1.2% | Global, concentrado entre PMEs na Ásia-Pacífico e América do Sul | Curto prazo (≤ 2 anos) |
| Restrições de Dispositivos Legados e Conectividade de Borda Intermitente | -0.9% | Global, agudo em manufatura, serviços públicos e saúde | Longo prazo (≥ 4 anos) |
| Políticas de Confiança Fragmentadas em Ambientes Multinuvem e Transfronteiriços | -0.7% | Global, agudo na Europa e corredores de comércio transfronteiriço | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Profissionais de PKI e Criptografia
A escassez de profissionais de PKI e criptografia pode atrasar a implantação e enfraquecer a eficácia operacional. Um estudo da Ponemon Sullivan constatou que as organizações frequentemente dependem de equipes pequenas para gerenciar a PKI, enquanto muitas carecem de expertise interna suficiente. O estudo também indicou que as organizações frequentemente terceirizam atividades de PKI para provedores de serviços gerenciados. A Sectigo relatou lacunas significativas de competências em prontidão para criptografia pós-quântica nas organizações. Organizações sem capacidade especializada adequada podem adiar iniciativas de modernização e enfrentar maiores requisitos de remediação quando a migração criptográfica se tornar obrigatória. Essa lacuna de competências também cria oportunidades para serviços de PKI gerenciada no mercado de autenticação baseada em certificados.
Alto Custo de Módulos de Segurança de Hardware e Implantações de Alta Garantia
Os módulos de segurança de hardware utilizados para operações de CA raiz podem criar uma barreira material para compradores do mercado intermediário. Os appliances Thales Luna Network HSM apresentam custos de aquisição substanciais, enquanto as configurações de alta disponibilidade exigem investimentos significativamente maiores antes dos custos anuais de suporte. A mesma fonte indica que as implantações de HSM em nuvem podem oferecer um custo total de propriedade de longo prazo inferior ao de implementações comparáveis no local. Os serviços em nuvem podem reduzir o ônus financeiro inicial para organizações que possam utilizá-los. No entanto, os requisitos de residência de dados e os padrões de alta garantia continuam a limitar as opções de migração para alguns compradores. Esses custos podem atrasar implantações complexas no mercado de autenticação baseada em certificados, particularmente entre organizações de menor porte.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Plataformas de Automação do Ciclo de Vida Ganham Terreno sobre as Soluções PrincipaisAs Soluções de Autenticação Baseada em Certificados detinham 41,88% do segmento de oferta em 2026. As organizações continuam a priorizar as funções principais de emissão, validação, descoberta de certificados e governança, pois estas permanecem centrais para a identidade criptográfica em usuários, sistemas e ativos conectados. As Plataformas de Gerenciamento do Ciclo de Vida de Certificados devem expandir mais rapidamente até 2032, à medida que os prazos mais curtos de certificados tornam o rastreamento manual, a atribuição de propriedade e a renovação oportuna menos viáveis para grandes inventários. Os Serviços de PKI Gerenciada atendem às necessidades de compradores que não conseguem manter uma equipe dedicada de PKI ou operar infraestrutura especializada internamente. Os Módulos de Segurança de Hardware também se beneficiam dos programas de prontidão pós-quântica, enquanto os Serviços Profissionais apoiam avaliações de saúde, design de políticas e planejamento de modernização no setor de autenticação baseada em certificados.
O mercado de autenticação baseada em certificados também é moldado pela relação entre a validade dos certificados e a carga de trabalho operacional. Cada redução na duração dos certificados aumenta o número de eventos anuais de renovação para um determinado inventário de certificados, mesmo quando o número de aplicações e dispositivos permanece inalterado. Isso eleva os volumes de transações nas plataformas de ciclo de vida e aprofunda os requisitos de integração entre autoridades certificadoras, ferramentas de nuvem, sistemas de desenvolvimento e aplicações de negócios. A aquisição da InfoSec Global e da CipherInsights pela Keyfactor em maio de 2025 combinou o gerenciamento de postura criptográfica e a descoberta de ativos com capacidades automatizadas de CLM e PKI. A transação reflete os esforços dos fornecedores para atender às necessidades de descoberta, automação, visibilidade de inventário e prontidão quântica por meio de uma plataforma mais ampla.

Por Tipo de Certificado:
SSL/TLS Ancora o Volume enquanto os Certificados de Dispositivos e IoT AceleramOs Certificados SSL/TLS detinham 46,68% do segmento de tipo de certificado em 2026. Seu uso amplo abrange criptografia de sites, segurança de API, portais voltados ao cliente e TLS mútuo para microsserviços que se comunicam em ambientes distribuídos. A mudança para um período máximo de validade de TLS de 200 dias em março de 2026 aumenta a atividade de renovação, com reduções adicionais previstas para atingir 47 dias até 2029. Os Certificados de Autenticação de Cliente suportam o acesso de usuários resistente a phishing, enquanto os Certificados de Assinatura de Código e de Assinatura de Documentos suportam a integridade de software e registros de negócios assinados. Os Certificados de E-mail Seguro estão se adaptando às mudanças de política dos navegadores que separam os usos estendidos de chave clientAuth e serverAuth.
Os Certificados de Dispositivos e IoT devem ser o tipo de certificado de expansão mais rápida até 2032. Os endpoints conectados precisam de identidade criptográfica verificável desde a fabricação e o provisionamento inicial até a manutenção, renovação e desativação durante sua vida útil operacional. O padrão GB/T 47001-2025 da China, em vigor a partir de 1º de julho de 2026, estabelece requisitos de gerenciamento de credenciais V2X baseados em PKI para veículos inteligentes e conectados. Isso cria uma base regulatória para volumes de certificados automotivos na China, onde a implantação de veículos conectados adiciona uma grande base de dispositivos endereçável. Requisitos semelhantes em equipamentos industriais e dispositivos médicos conectados reforçam a tendência em direção à identidade no nível do dispositivo. Essas aplicações ampliam o setor de autenticação baseada em certificados para além das credenciais convencionais de web e funcionários.
Por Modo de Implantação:
Nuvem Consolida sua Liderança em PKI Pública e PrivadaAs implantações Baseadas em Nuvem responderam por 55,21% do segmento de modo de implantação em 2026. O tamanho do mercado de autenticação baseada em certificados para implantações em nuvem se beneficia de menores compromissos de infraestrutura, flexibilidade de serviço e capacidade de acomodar cargas de trabalho de renovação de certificados irregulares. A EverTrust estimou um custo total de propriedade de HSM em nuvem de 10 anos próximo a 450.000 USD, em comparação com 2,1 milhões de USD para uma implantação comparável no local. As plataformas de ciclo de vida nativas de nuvem podem acomodar mais atividade de renovação à medida que os prazos de validade dos certificados diminuem e novos ativos conectados são adicionados. Essa flexibilidade reduz a necessidade de adquirir capacidade não utilizada com antecedência.
As implantações No Local permanecem importantes em setores com requisitos de soberania de dados, isolamento de rede ou segurança nacional. Operadores de infraestrutura crítica e contratantes de defesa são exemplos-chave, pois podem exigir controle direto sobre chaves raiz e processos operacionais. Os modelos híbridos podem manter as CAs raiz no local enquanto utilizam capacidade em nuvem para emissão subordinada, descoberta e gerenciamento do ciclo de vida. Os designs de Traga Sua Própria Chave suportam essa divisão de responsabilidades entre equipes de segurança internas e plataformas externas. Os provedores de serviços de confiança qualificados na União Europeia devem atender aos requisitos de segurança BSI TR-03145 e ETSI independentemente do modo de implantação. Isso cria um padrão de qualidade comum para serviços de certificados em nuvem e no local.
Por Caso de Uso de Autenticação:
Autenticação de Dispositivos Supera os Segmentos Centrados em HumanosA Autenticação de Usuário detinha 15,47% do segmento de caso de uso de autenticação em 2026. Inclui logins com cartão inteligente, credenciais PIV derivadas e autenticação FIDO com suporte de certificado para pessoas que acessam sistemas de negócios, redes seguras e dados sensíveis. A Autenticação de Dispositivos está projetada para expandir a um CAGR de 14,58% até 2032, à medida que os endpoints conectados exigem identidades verificadas para acesso de confiança zero. A Autenticação de Aplicações e Cargas de Trabalho abrange contas de serviço e fluxos de trabalho de CI/CD onde o TLS mútuo pode substituir segredos compartilhados. A Autenticação de Rede e TLS Mútuo, a Autenticação de API e os certificados de Integridade de Código e Software fornecem a camada de credenciais para microsserviços, gateways, cadeias de suprimentos de software e interações automatizadas de serviços.
As chaves de acesso FIDO podem absorver demanda que de outra forma teria ido para certificados de cliente dedicados. As organizações que substituem senhas podem adiar alguma emissão de certificados de usuário enquanto adicionam credenciais de dispositivos e cargas de trabalho mais rapidamente em ambientes de nuvem e operacionais. O NIST fornece uma arquitetura de referência para integração de dispositivos IoT na camada de rede que suporta o modelo operacional para autenticação de dispositivos. A diferença entre as necessidades de identidade humana e de máquina precisa ser explicada para alcançar a perspectiva mais acelerada para a Autenticação de Dispositivos. Isso desloca a atenção dos fornecedores para a descoberta de certificados, o registro automatizado, os processos de renovação em toda a frota e os controles de revogação consistentes. O mercado de autenticação baseada em certificados deve suportar dispositivos industriais de longa duração, bem como cargas de trabalho de nuvem em rápida evolução.
Por Setor do Usuário Final:
Governo e Defesa Acelera enquanto o BFSI Ancora a Demanda BaseO BFSI detinha 23,42% do segmento de setor do usuário final em 2026. Bancos e instituições financeiras exigem controles robustos para transações de alto valor, identidade do cliente, infraestrutura de pagamentos e registros regulatórios. Governo e Defesa está projetado para expandir a um CAGR de 14,98% até 2032, à medida que os programas nacionais de confiança zero, os investimentos em PKI soberana e os serviços de governo eletrônico continuam. TI e Telecomunicações utilizam certificados de dispositivos e cargas de trabalho para autenticação de rede e segurança de malha de serviços. A demanda de saúde e ciências da vida é sustentada pelos requisitos da ISO 17090-4:2026 para intercâmbio transfronteiriço de informações de saúde.
Os projetos governamentais frequentemente avançam da aprovação orçamentária à implantação em 12 a 24 meses. Isso cria ciclos de compra mais longos, mas pode sustentar aquisições contínuas após o anúncio dos programas de modernização e o início das etapas de implementação. Os requisitos de PKI relacionados ao RBI da Índia adicionam uma camada de mercado emergente à demanda do BFSI para transferências interbancárias e assinaturas digitais regulamentadas. Manufatura, varejo e comércio eletrônico, energia e serviços públicos também estão adicionando demanda à medida que os sistemas de tecnologia operacional e tecnologia da informação se tornam mais conectados. Esses compradores exigem controles de certificados para dispositivos, aplicações, acesso operacional remoto e os sistemas que trocam dados entre eles. O mercado de autenticação baseada em certificados, portanto, atende a uma combinação mais ampla de ambientes regulamentados, transacionais e operacionais.
Análise Geográfica
Mercado de Autenticação Baseada em Certificado da América do Norte
A América do Norte respondeu por 41,88% do mercado de autenticação baseada em certificado em 2026. A região possui uma base madura de PKI empresarial, adoção substancial de nuvem e um programa federal que apoia a implementação de confiança zero em agências civis. As diretrizes da CISA apoiam a implementação da arquitetura de confiança zero nas agências dos EUA. As orientações federais incluem autenticação resistente a phishing e credenciais de certificado baseadas em PIV sob o OMB M-22-09. A digitalização da área de saúde do Canadá, a expansão do governo eletrônico do México e as necessidades de renovação dentro da base instalada sustentam a demanda regional à medida que os prazos dos certificados públicos se encurtam.
Mercado de Autenticação Baseada em Certificado da Ásia-Pacífico
A Ásia-Pacífico deve se expandir a um CAGR de 15,13% até 2032. Os programas nacionais de identidade digital estão criando demanda juntamente com a rápida digitalização do setor privado e grandes populações de usuários móveis e industriais conectados. A Agência Digital do Japão informou que a adoção do Cartão My Number superou 80% da população em agosto de 2026, e 1.431 empresas do setor privado haviam integrado o Serviço de Autenticação Digital JPKI até setembro de 2026. Os registros do MyDigital ID da Malásia aumentaram de 1,8 milhão no primeiro trimestre de 2025 para 2,8 milhões no segundo trimestre de 2025. O padrão de veículos conectados da China e os requisitos do setor financeiro da Índia criam demanda adicional de certificados nos segmentos automotivo e bancário.
Mercado de Autenticação Baseada em Certificado da EMEA e América do Sul
A Europa detém a segunda maior participação regional no mercado de autenticação baseada em certificado. O eIDAS 2.0 exige que cada estado-membro da União Europeia forneça pelo menos 1 Carteira de Identidade Digital Europeia até o final de 2026, enquanto a Alemanha opera uma PKI de múltiplos níveis para documentos de identidade eletrônicos que inclui uma Autoridade de Certificação de Assinatura de País e uma Autoridade de Certificação de Verificação de País. A América do Sul se expande mais lentamente porque os padrões nacionais de PKI permanecem fragmentados, embora o programa de governo digital do Brasil ofereça demanda potencial. O Oriente Médio e a África estão atraindo fornecedores de PKI gerenciada à medida que os programas de PKI soberana avançam e a capacidade local de especialistas permanece limitada.
Cenário Competitivo
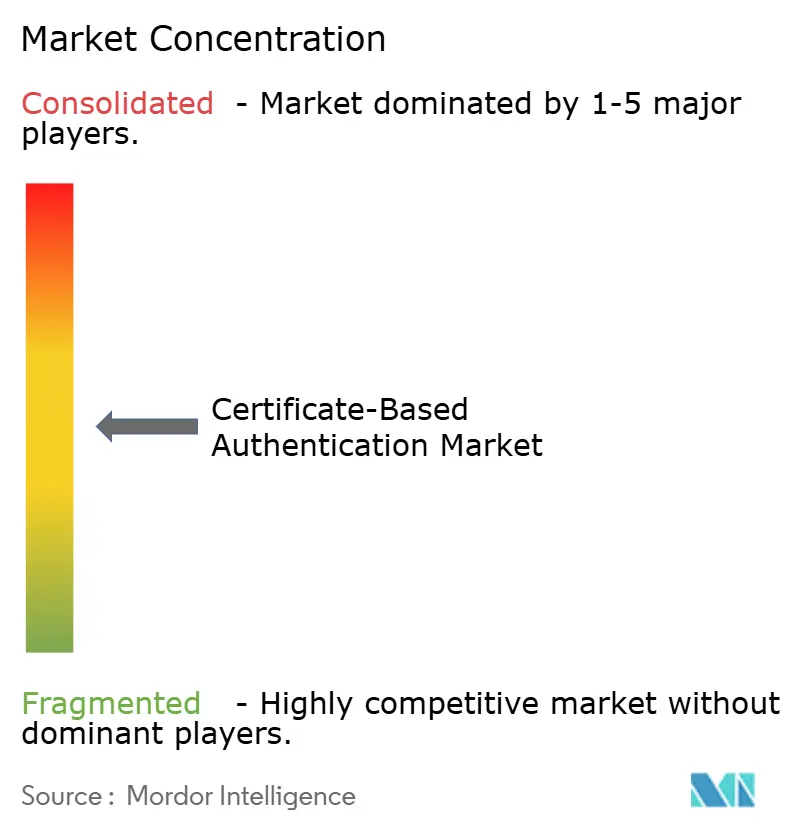
O mercado de autenticação baseada em certificados é moderadamente consolidado na camada de autoridade certificadora e fragmentado em gerenciamento do ciclo de vida, PKI gerenciada e segurança de hardware. DigiCert, Sectigo e GlobalSign são autoridades certificadoras públicas estabelecidas, enquanto Keyfactor, Entrust e AppViewX competem em automação, PKI privada e agilidade criptográfica. Os provedores de nuvem atendem a casos de uso nativos de nuvem por meio de serviços de certificados gerenciados integrados a plataformas de infraestrutura mais amplas. Provedores menores, incluindo a eMudhra, estão ampliando a capacidade de gerenciamento de certificados para mais compradores corporativos e regulamentados. A concorrência permanece ativa porque os compradores frequentemente precisam de interoperabilidade entre autoridades certificadoras, nuvens, aplicações, frotas de dispositivos e sistemas de segurança internos.
A migração pós-quântica, os controles de identidade relacionados à IA e o gerenciamento de identidade de máquinas são áreas centrais de diferenciação de produtos. A DigiCert lançou o Quantum Central e o AI Trust Manager como módulos do DigiCert ONE em 2026, com foco em avaliação de risco criptográfico, planejamento de migração pós-quântica e governança de certificados digitais para agentes e modelos de IA. A AppViewX adquiriu a Eos em março de 2026 e lançou o Agent Identity Security em junho de 2026 para estender os controles do ciclo de vida de certificados a cargas de trabalho autônomas de IA. Esses movimentos indicam que os fornecedores estão adaptando a governança de certificados a tipos emergentes de cargas de trabalho e modelos de automação. O foco comercial está migrando da emissão individual de certificados para a governança da identidade criptográfica em todo o ambiente operacional.
A atividade de aquisições também está mudando a estrutura competitiva do mercado de autenticação baseada em certificados. A Sectigo concluiu a migração do negócio de certificados públicos da Entrust em setembro de 2025, transferindo mais de 500.000 certificados para o Sectigo Certificate Manager. A aquisição da InfoSec Global e da CipherInsights pela Keyfactor em maio de 2025 adicionou capacidades de gerenciamento de postura criptográfica e descoberta. A certificação de segurança de hardware e a participação nos requisitos do Fórum CA/Browser fornecem barreiras à entrada na emissão de certificados, enquanto a automação do ciclo de vida permanece aberta à diferenciação por meio de conectividade agnóstica de CA e velocidade de implementação.
Líderes do Setor de Autenticação Baseada em Certificados
-
DigiCert, Inc.
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
GlobalSign K.K.
-
Entrust Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Autenticação Baseada em Certificado Empresas cobertas neste relatório
- DigiCert, Inc.
- Sectigo Limited
- GoDaddy Operating Company, LLC
- GlobalSign K.K.
- Entrust Corporation
- Keyfactor, Inc.
- CyberArk Software Ltd.
- Thales Group
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- HID Global Corporation
- AppViewX Inc.
- eMudhra Limited
- Ascertia Limited
- WISeKey International Holding Ltd.
- SSL.com LLC
- SwissSign AG
- Internet Security Research Group
- Asseco Data Systems S.A.
Desenvolvimentos industriais recentes em Mercado de Autenticação Baseada em Certificado
- Outubro de 2026: A DigiCert lançou o Quantum Central e o AI Trust Manager como módulos distintos do DigiCert ONE, com foco em avaliação de risco criptográfico, planejamento de migração pós-quântica e governança de certificados digitais para agentes e modelos de IA.
- Setembro de 2026: A eMudhra foi nomeada Agente de Validação pela Fundação Global de Identificador de Entidade Legal, integrando a solicitação e renovação de LEI em seu ecossistema de confiança digital e PKI e ampliando os serviços de identidade vinculados à conformidade para participantes globais do mercado financeiro.
- Junho de 2026: A AppViewX lançou o Agent Identity Security após sua aquisição da Eos em março de 2026, combinando CLM automatizado com controle de identidade nativo de IA para fornecer descoberta, governança e monitoramento de agentes de IA em ambientes corporativos.
- Março de 2026: A AppViewX adquiriu a Eos, um Plano de Controle de Identidade nativo de IA para agentes de IA e cargas de trabalho autônomas, combinando-o com as capacidades automatizadas de PKI e CLM da AppViewX para estender o gerenciamento de identidade de máquinas a cargas de trabalho agênticas.
Escopo do Relatório Global do Mercado de Autenticação Baseada em Certificados
O Mercado de Autenticação Baseada em Certificados (CBA) compreende soluções de segurança que utilizam certificados digitais (X.509) emitidos e gerenciados por meio de Infraestrutura de Chave Pública (PKI) para autenticar usuários, dispositivos, máquinas e aplicações antes de conceder acesso a redes, sistemas ou dados. Ao contrário dos métodos baseados em senha ou OTP, a CBA depende da confiança criptográfica entre um certificado e sua Autoridade Certificadora (CA) emissora, permitindo a autenticação mútua (mTLS) tanto para o lado do cliente quanto do servidor.
O Relatório do Mercado de Autenticação Baseada em Certificados é Segmentado por Oferta (Soluções de Autenticação Baseada em Certificados, Plataformas de Gerenciamento do Ciclo de Vida de Certificados, Módulos de Segurança de Hardware, Serviços de PKI Gerenciada e Serviços Profissionais), Tipo de Certificado (Certificados de Autenticação de Cliente, Certificados de Dispositivos e IoT, Certificados SSL/TLS, Certificados de E-mail Seguro, Certificados de Assinatura de Código e Certificados de Assinatura de Documentos), Modo de Implantação (Baseado em Nuvem, No Local e Híbrido), Caso de Uso de Autenticação (Autenticação de Usuário, Autenticação de Dispositivos, Autenticação de Aplicações e Cargas de Trabalho, Autenticação de Rede e TLS Mútuo, Autenticação de API, Autenticação de E-mail Seguro e Integridade de Código e Software), Setor do Usuário Final (BFSI, Governo e Defesa, TI e Telecomunicações, Saúde e Ciências da Vida, Manufatura e Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções de Autenticação Baseada em Certificados |
| Plataformas de Gerenciamento do Ciclo de Vida de Certificados |
| Módulos de Segurança de Hardware |
| Serviços de PKI Gerenciada |
| Serviços Profissionais |
| Certificados de Autenticação de Cliente |
| Certificados de Dispositivos e IoT |
| Certificados SSL/TLS |
| Certificados de E-mail Seguro |
| Certificados de Assinatura de Código |
| Certificados de Assinatura de Documentos |
| Baseado em Nuvem |
| No Local |
| Híbrido |
| Autenticação de Usuário |
| Autenticação de Dispositivos |
| Autenticação de Aplicações e Cargas de Trabalho |
| Autenticação de Rede e TLS Mútuo |
| Autenticação de API |
| Autenticação de E-mail Seguro |
| Integridade de Código e Software |
| BFSI |
| Governo e Defesa |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura e Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Sudeste Asiático | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Oferta | Soluções de Autenticação Baseada em Certificados | |
| Plataformas de Gerenciamento do Ciclo de Vida de Certificados | ||
| Módulos de Segurança de Hardware | ||
| Serviços de PKI Gerenciada | ||
| Serviços Profissionais | ||
| Por Tipo de Certificado | Certificados de Autenticação de Cliente | |
| Certificados de Dispositivos e IoT | ||
| Certificados SSL/TLS | ||
| Certificados de E-mail Seguro | ||
| Certificados de Assinatura de Código | ||
| Certificados de Assinatura de Documentos | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| No Local | ||
| Híbrido | ||
| Por Caso de Uso de Autenticação | Autenticação de Usuário | |
| Autenticação de Dispositivos | ||
| Autenticação de Aplicações e Cargas de Trabalho | ||
| Autenticação de Rede e TLS Mútuo | ||
| Autenticação de API | ||
| Autenticação de E-mail Seguro | ||
| Integridade de Código e Software | ||
| Por Setor do Usuário Final | BFSI | |
| Governo e Defesa | ||
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura e Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Sudeste Asiático | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de autenticação baseada em certificados?
O mercado de autenticação baseada em certificados é avaliado em 5,73 bilhões de USD em 2026 e está projetado para atingir 13,11 bilhões de USD até 2032 a um CAGR de 14,44%.
O que está impulsionando a demanda por autenticação baseada em certificados?
Programas de confiança zero, requisitos de acesso resistente a phishing, crescimento de identidades de máquinas e prazos de validade mais curtos de certificados TLS são os principais fatores de demanda.
Qual modelo de implantação lidera a adoção de autenticação baseada em certificados?
As implantações Baseadas em Nuvem detinham 55,21% do segmento de modo de implantação em 2026, sustentadas por escalabilidade flexível e menores compromissos de infraestrutura.
Qual caso de uso está se expandindo mais rapidamente?
A Autenticação de Dispositivos está projetada para expandir a um CAGR de 14,58% até 2032, à medida que os endpoints conectados exigem identidades criptográficas verificadas.
Qual setor do usuário final tem a perspectiva mais acelerada?
Governo e Defesa está projetado para expandir a um CAGR de 14,98% até 2032, sustentado por investimentos nacionais em PKI e mandatos de confiança zero.
Qual região tem a previsão mais acelerada?
A Ásia-Pacífico está projetada para expandir a um CAGR de 15,13% até 2032, sustentada por programas de identidade digital e rápida digitalização do setor privado.