
Tamanho e Participação do Mercado de Gestão do Ciclo de Vida de Certificados
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
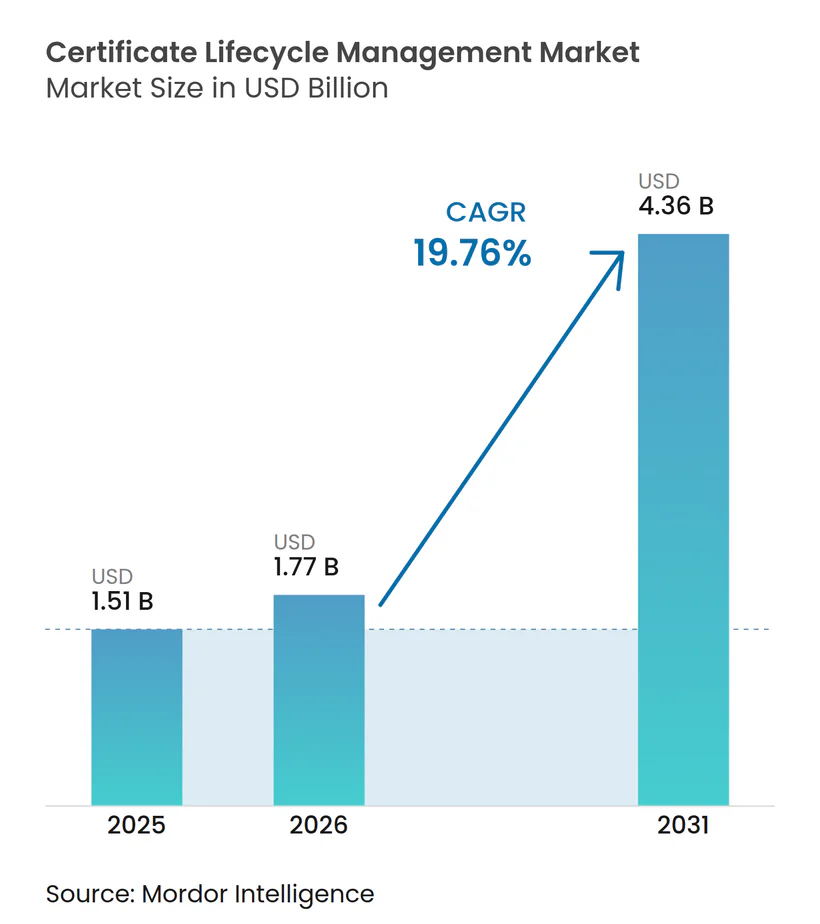
| Tamanho do Mercado (2026) | 1.77 Bilhões de dólares |
| Tamanho do Mercado (2031) | 4.36 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 19.76 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão do Ciclo de Vida de Certificados pela Mordor Intelligence
O tamanho do mercado de gestão do ciclo de vida de certificados está projetado em 1,51 bilhões de USD em 2025, 1,77 bilhões de USD em 2026, e deve atingir 4,36 bilhões de USD até 2031, crescendo a um CAGR de 19,76% de 2026 a 2031. Períodos de validade mais curtos para certificados TLS de confiança pública estão transformando a renovação de certificados de uma tarefa administrativa periódica em um requisito operacional contínuo. O mercado de gestão do ciclo de vida de certificados, portanto, se beneficia de uma demanda mais forte por descoberta, emissão automatizada, renovação, implantação e controles de política. Ambientes de aplicações nativas em nuvem também estão aumentando o número de identidades de máquinas que as organizações precisam governar. Os fornecedores estão respondendo com plataformas independentes de autoridade certificadora, serviços gerenciados e ferramentas que suportam agilidade criptográfica. A oportunidade no mercado de gestão do ciclo de vida de certificados depende cada vez mais de ajudar as organizações a gerenciar tanto certificados voltados ao público quanto certificados internos por meio de fluxos de trabalho consistentes.
Principais Conclusões do Relatório
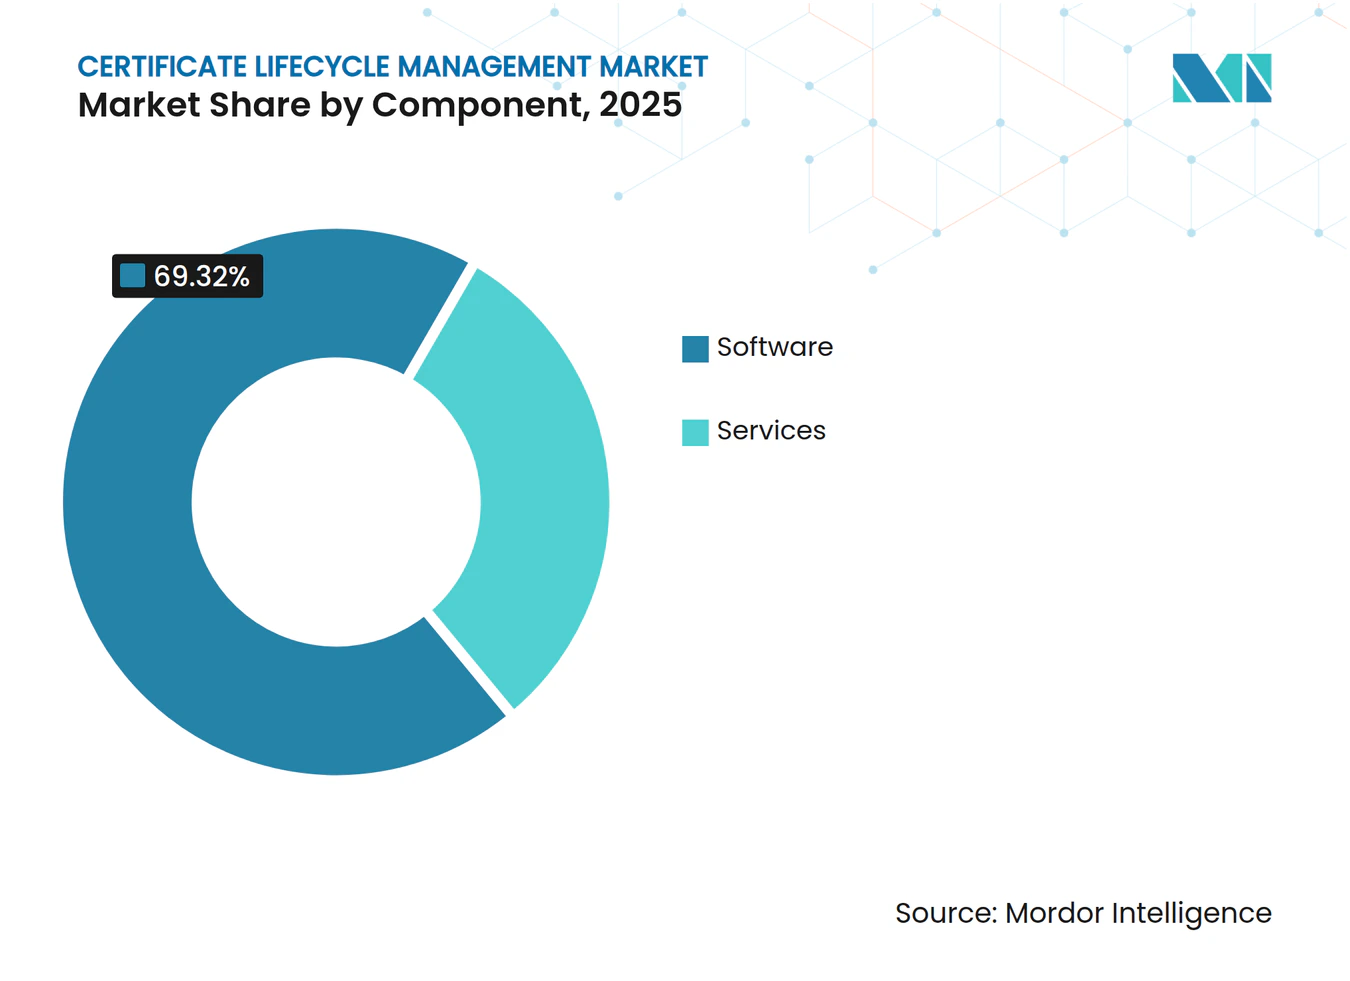
- Por componente, o software representou 69,32% da receita no mercado de gestão do ciclo de vida de certificados em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 22,76% até 2031.
- Por tipo de certificado, os certificados SSL/TLS de confiança pública detinham 61,54% da receita em 2025, enquanto os certificados TLS privados e de infraestrutura de rede estão projetados para expandir a um CAGR de 24,62% até 2031.
- Por modelo de implantação, a implantação baseada em nuvem representou 68,87% da receita no mercado de gestão do ciclo de vida de certificados em 2025 e está projetada para crescer a um CAGR de 23,69% até 2031.
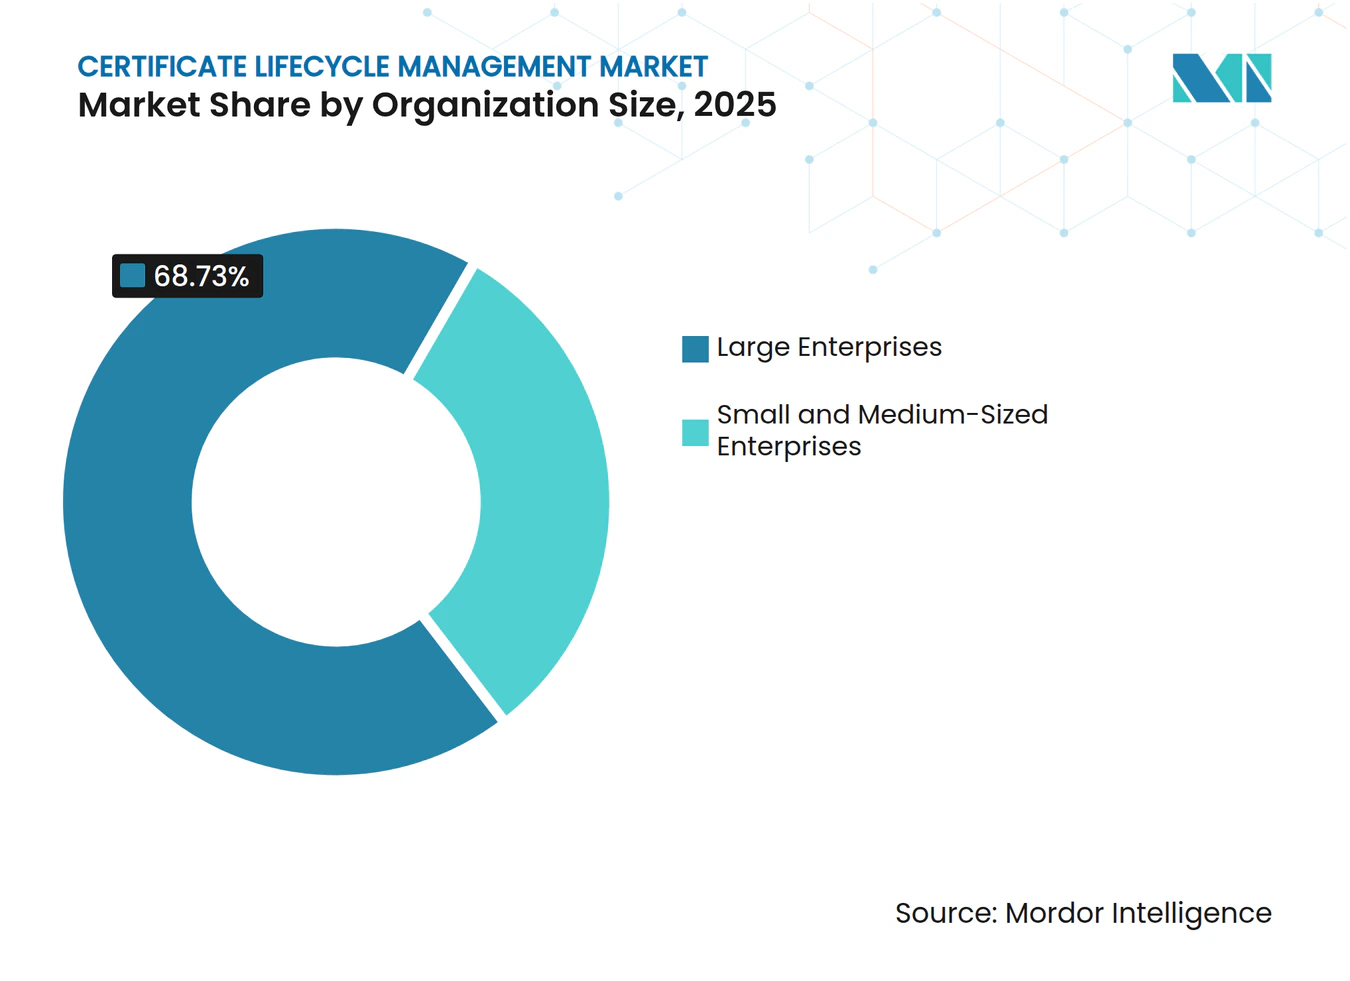
- Por tamanho da organização, as grandes empresas detinham 68,73% da receita em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 25,81% até 2031.
- Por vertical da indústria, o BFSI detinha 31,76% da receita em 2025, enquanto a tecnologia da informação e as telecomunicações estão projetadas para expandir a um CAGR de 24,76% até 2031.
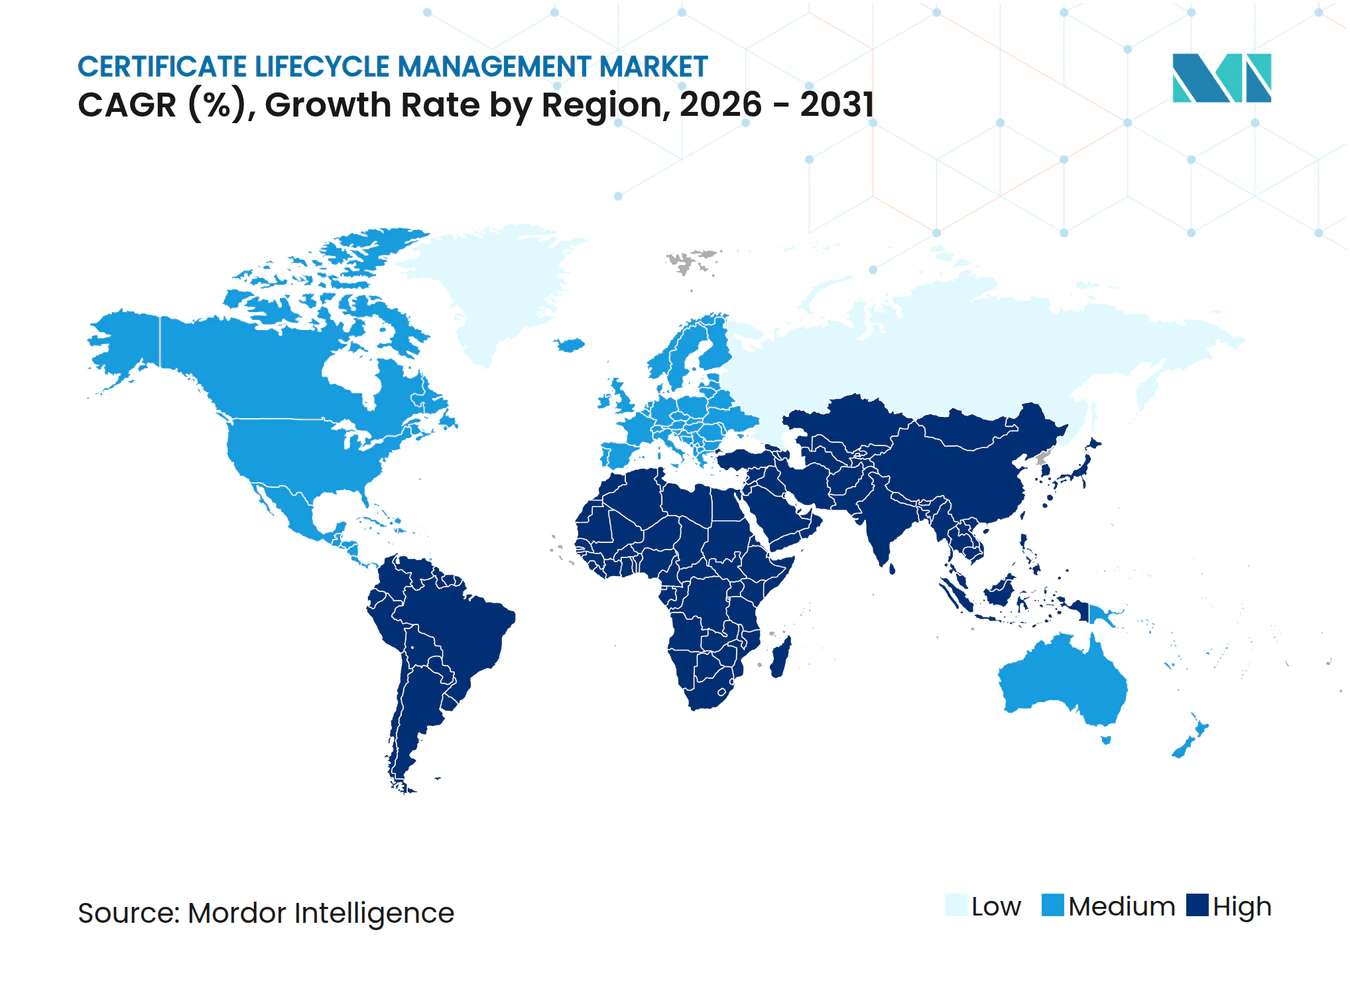
- Por geografia, a América do Norte detinha 36,72% do mercado de gestão do ciclo de vida de certificados em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 26,12% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Fatores Impulsionadores*
| FATOR IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Períodos de Validade Mais Curtos para Certificados TLS Públicos | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Crescimento de Identidades de Máquinas em Cargas de Trabalho Nativas em Nuvem | +4.0% | Ásia-Pacífico como núcleo, com expansão para América do Norte e União Europeia | Médio prazo (2-4 anos) |
| Interrupções por Certificados e Exposição à Conformidade | +3.3% | América do Norte e União Europeia | Curto prazo (≤ 2 anos) |
| Proliferação de Certificados em Ambientes Multi-Nuvem e Kubernetes | +2.8% | Global, com maior concentração na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Automação de Validação do Fórum CA/B e Alterações na Validação de Controle de Domínio | +2.2% | Global | Curto prazo (≤ 2 anos) |
| Cargas de Trabalho de Inteligência Artificial e Preparação para Criptografia Pós-Quântica | +1.8% | América do Norte, União Europeia, com ganhos iniciais na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Períodos de Validade Mais Curtos para Certificados TLS Públicos Criam um Mandato de Automação
O Fórum CA/Browser aprovou a Votação SC081v3 em abril de 2025, com 25 emissores de certificados e a participação da Apple, Google, Microsoft e Mozilla na votação. A medida limita a validade dos certificados TLS de confiança pública a 200 dias a partir de 15 de março de 2026, 100 dias a partir de março de 2027 e 47 dias a partir de março de 2029, afetando certificados utilizados em sites públicos, interfaces de aplicações e outros serviços externos.[1] Uma empresa com 10.000 certificados que renovou sob o limite anterior de 398 dias experimentava 9.200 renovações por ano, enquanto o mesmo inventário exigiria 77.500 renovações anuais no prazo de 47 dias. Essa mudança desloca o foco de alertas isolados de expiração para processos repetíveis que descobrem certificados, confirmam a propriedade, os renovam e os implantam antes que um serviço seja afetado. Essa carga de renovação torna o gerenciamento manual de certificados impraticável em escala empresarial e aumenta a demanda no mercado de gestão do ciclo de vida de certificados por fluxos de trabalho automatizados e controles que identificam quais certificados estão fora dos processos estabelecidos. A GlobalSign aplicou os requisitos de validade de 200 dias em 14 de março de 2026 e reduziu as janelas de notificação de renovação para 30 dias antes do vencimento.
O Crescimento de Identidades de Máquinas em Cargas de Trabalho Nativas em Nuvem Expande os Volumes de Certificados
Clusters Kubernetes, funções sem servidor, malhas de serviços e pipelines de integração e entrega contínuas criam identidades de máquinas que as equipes tradicionais de infraestrutura de chave pública não conseguem rastrear manualmente. Esses ambientes criam certificados para cargas de trabalho que podem ser iniciadas, escaladas e desativadas com mais frequência do que a infraestrutura de servidores convencional. O mercado de gestão do ciclo de vida de certificados se beneficia dessa mudança operacional porque cada carga de trabalho requer emissão, rotação e controles de política adaptados ao seu ambiente operacional. O Kubernetes v1.37 elevou os Certificados de Pod e os Pacotes de Confiança de Cluster ao status estável em agosto de 2026, incorporando capacidades de emissão e rotação de certificados X.509 no plano de controle do Kubernetes.[2] As capacidades de rotação nativa reduzem o trabalho manual dentro dos clusters, mas não eliminam a necessidade de aplicar políticas em toda a organização ou de compreender as identidades que operam em cada ambiente. A população de certificados resultante se estende por serviços internos, endpoints públicos e contas em nuvem, aumentando a demanda por uma camada comum de inventário e política.
Interrupções por Certificados e Exposição à Conformidade Elevam as Prioridades de Gestão
A Keyfactor relatou que 86% das organizações pesquisadas sofreram pelo menos 1 interrupção relacionada a certificados nos 12 meses anteriores, e 10% as sofreram semanalmente. Um certificado expirado pode interromper o acesso a serviços ao cliente, aplicações internas ou conexões automatizadas entre sistemas. O impacto resultante pode ir além de um incidente técnico quando os clientes não conseguem concluir transações ou os funcionários não conseguem acessar sistemas essenciais. A DigiCert relatou em julho de 2025 que 31% das organizações sofreram perdas relacionadas a certificados de 50.000 a 250.000 USD, enquanto 18,5% sofreram perdas acima de 250.000 USD. O Requisito 4 do PCI DSS, as Salvaguardas Técnicas da HIPAA e o Artigo 9 da Lei de Resiliência Operacional Digital da União Europeia criam expectativas de governança relevantes para a higiene de certificados. O mercado de gestão do ciclo de vida de certificados ganha relevância quando os líderes de segurança associam certificados expirados à interrupção de negócios e à exposição a auditorias, e quando a descoberta e a renovação automatizadas ajudam as equipes a reduzir ambos os riscos.
A Proliferação de Certificados em Ambientes Multi-Nuvem e Kubernetes Enfraquece a Visibilidade
Uma única aplicação pode usar simultaneamente certificados do AWS Certificate Manager, do Azure Key Vault e de uma autoridade certificadora privada. Diferentes equipes de aplicações podem selecionar diferentes serviços em nuvem com base nas necessidades de entrega ou em escolhas anteriores de plataforma, deixando os inventários fragmentados entre os ambientes. O mercado de gestão do ciclo de vida de certificados aborda esse problema fornecendo descoberta centralizada, orquestração de fluxos de trabalho e aplicação de políticas que abrangem sistemas, em vez de depender de uma única ferramenta de descoberta nativa. Uma visão completa é importante quando um certificado é renovado em 1 sistema, mas ainda precisa ser implantado em outro sistema. Novas contas em nuvem, clusters Kubernetes, integrações de software como serviço e implantações de borda introduzem requisitos, enquanto os serviços gerenciados em nuvem podem provisionar certificados sem o envolvimento direto da equipe de segurança. As organizações, portanto, precisam de um inventário que conecte certificados públicos, privados, em nuvem e de aplicações para que possam automatizar de forma confiável sua gestão.
Análise de Impacto dos Fatores Restritivos*
| FATOR RESTRITIVO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Complexidade de Integração com Infraestrutura de Chave Pública Legada e Sistemas Empresariais | -0.7% | Global, com maior impacto na União Europeia e no Sul da Ásia | Médio prazo (2-4 anos) |
| Escassez de Especialistas em Infraestrutura de Chave Pública e Operações Criptográficas | -0.5% | Global | Longo prazo (≥ 4 anos) |
| Propriedade Fragmentada de Identidades de Máquinas | -0.4% | América do Norte e União Europeia | Médio prazo (2-4 anos) |
| Resistência ao Bloqueio de Plataforma e aos Custos por Certificado | -0.3% | Global, com maior concentração no segmento de PMEs | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
A Complexidade de Integração com Infraestrutura de Chave Pública Legada e Sistemas Empresariais Limita a Implantação
Organizações que utilizam o Microsoft Active Directory Certificate Services, autoridades certificadoras privadas com suporte de módulos de segurança de hardware e middleware diversificado enfrentam trabalhos de integração complexos. Esses ambientes frequentemente possuem políticas de emissão, processos de revogação e dependências de aplicações separados. O mercado de gestão do ciclo de vida de certificados pode enfrentar uma adoção mais lenta quando esses sistemas exigem reconciliação antes que uma plataforma entre em operação. A AppViewX lançou um Assistente de Utilitário de Migração do AD CS em sua atualização de infraestrutura de chave pública do Verão de 2026 para apoiar a transferência de configurações da Autoridade de Certificação Microsoft sem interromper aplicações ou usuários dependentes. O lançamento reflete a importância prática da migração de infraestrutura de chave pública legada para os compradores. Fornecedores que oferecem conectores testados, suporte à migração e registros de auditoria podem reduzir as barreiras de implementação.
A Limitada Especialização em Infraestrutura de Chave Pública e Operações Criptográficas Restringe a Escala
A gestão do ciclo de vida de certificados requer habilidades em protocolos criptográficos, engenharia de redes e operações de segurança. Essas habilidades não estão consistentemente disponíveis nas equipes de tecnologia da informação empresariais. O Instituto Nacional de Padrões e Tecnologia aprovou as normas FIPS 203, 204 e 205 para criptografia pós-quântica em agosto de 2024.[3] O Instituto Nacional de Padrões e Tecnologia selecionou o HQC para padronização em março de 2025, adicionando mais um requisito criptográfico futuro para as equipes de segurança. Organizações com capacidade especializada limitada podem implementar a automação apenas para parte de seu parque tecnológico. Isso pode deixar registros de inventário incompletos e complicar uma implantação mais ampla no mercado de gestão do ciclo de vida de certificados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
O Crescimento dos Serviços se Apoia na Liderança de Plataforma do SoftwareO software detinha 69,32% da participação no mercado de gestão do ciclo de vida de certificados em 2025. As empresas utilizavam aplicações dedicadas para centralizar a descoberta de certificados, emissão, governança de políticas e relatórios. O setor de gestão do ciclo de vida de certificados continua a favorecer camadas de software independentes de autoridade certificadora que gerenciam autoridades certificadoras públicas, hierarquias de infraestrutura de chave pública privada e serviços de emissão em nuvem a partir de um único console. Em 2026, as grandes empresas estão padronizando essas plataformas em parques de certificados complexos.
Os serviços estão projetados para expandir a um CAGR de 22,76% até 2031. Provedores de serviços de segurança gerenciados estão entregando a gestão do ciclo de vida de certificados como um serviço recorrente, enquanto o suporte à implementação é necessário para migrações de infraestrutura de chave pública legada. A Sectigo lançou sua Plataforma de Parceiros em março de 2026 como uma plataforma multilocatária para provedores de serviços gerenciados e provedores de serviços de segurança gerenciados. O lançamento apoia modelos de entrega por canal que podem reduzir os requisitos de pessoal para os clientes. Os compradores também avaliam a cobertura de parceiros e a maturidade da integração de interfaces de programação de aplicações ao selecionar fornecedores.


Componente
| X | Y |
|---|---|
| Software | 69.32% |
| Serviços | 30.68% |
| Fonte: Mordor Intelligence | |
Por Tipo de Certificado:
A Demanda por TLS Privado Altera a Arquitetura de ConfiançaOs certificados SSL/TLS de confiança pública detinham 61,54% da receita em 2025. Essa posição refletia a importância estabelecida da infraestrutura HTTPS externa nos inventários de certificados empresariais. O tamanho do mercado de gestão do ciclo de vida de certificados para casos de uso voltados ao público permanece substancial porque sites e aplicações públicas requerem cobertura contínua de certificados confiáveis. Os certificados TLS privados e de infraestrutura de rede estão projetados para expandir a um CAGR de 24,62% até 2031.
O crescimento mais rápido dos certificados privados reflete uma mudança em direção à identidade de carga de trabalho interna em ambientes nativos em nuvem. O TLS mútuo entre microsserviços, a assinatura de código para integridade de pipelines de integração e entrega contínuas e as credenciais de pods Kubernetes dependem de infraestrutura de chave pública privada em vez de autoridades certificadoras públicas. A descoberta automatizada pode revelar inventários de certificados privados de 3 a 5 vezes maiores do que o portfólio voltado ao público de uma organização. Fornecedores que suportam emissão pública e privada em um console de governança comum estão posicionados para atender a essa necessidade mais ampla. Esse requisito do mercado de gestão do ciclo de vida de certificados favorece ferramentas que podem aplicar políticas consistentes entre os tipos de autoridade certificadora.
Por Modelo de Implantação:
A Nuvem Lidera em Participação e CrescimentoA implantação baseada em nuvem detinha 68,87% da participação no mercado de gestão do ciclo de vida de certificados em 2025. Está projetada para expandir a um CAGR de 23,69% até 2031, tornando-a tanto o maior quanto o modelo de entrega de crescimento mais rápido. As plataformas em nuvem se conectam diretamente a endpoints ACME, interfaces de programação de aplicações de emissão de provedores de nuvem de grande escala e controladores de admissão Kubernetes. Essas integrações suportam ambientes distribuídos nos quais as operações de certificados abrangem mais de 1 conta em nuvem.
O Microsoft Cloud PKI no Intune Suite demonstra como a automação de certificados pode ser integrada às assinaturas de software empresarial existentes. Isso pode reduzir a barreira de compra inicial para organizações que já utilizam o Microsoft 365. As implantações locais permanecem relevantes para organizações de serviços financeiros, defesa e infraestrutura crítica que operam infraestrutura de chave pública isolada da rede ou requerem custódia local de chaves. Os modelos híbridos mantêm a custódia das autoridades certificadoras raiz localmente, enquanto automatizam as operações de autoridades certificadoras subordinadas na nuvem. O serviço de infraestrutura de chave pública como serviço da Ascertia reflete uma abordagem que combina operações em nuvem com alinhamento ao eIDAS e ao Instituto Nacional de Padrões e Tecnologia para compradores regulamentados.[4]
Por Tamanho da Organização:
As PMEs se Tornam o Grupo de Compradores de Crescimento Mais RápidoAs grandes empresas detinham 68,73% da receita em 2025. Seus gastos refletiam anos de investimento na gestão e expansão de populações de certificados em ambientes de nuvem e de desenvolvimento e operações. O setor de gestão do ciclo de vida de certificados tem se concentrado tradicionalmente nesse grupo de compradores porque as grandes organizações operam parques complexos e multi-nuvem. Muitas grandes empresas agora precisam de uma cobertura mais profunda de identidades de máquinas e ativos criptográficos, em vez de uma primeira implantação de automação de certificados.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 25,81% até 2031. Os menores custos de plataformas hospedadas em nuvem, os requisitos de conformidade financeira e de saúde, o comércio digital e a digitalização da cadeia de suprimentos estão ampliando as necessidades das organizações. Essas empresas frequentemente precisam de certificados de cliente e capacidades de assinatura de código para atender aos requisitos de confiança dos parceiros. Preços escalonados, integrações prontas para Microsoft 365, AWS e Cloudflare, e integração liderada por parceiros podem melhorar a adoção. Períodos de validade de certificados públicos mais curtos criam a mesma carga de renovação para organizações menores sem equipes dedicadas de operações de segurança.

Por Vertical da Indústria:
Tecnologia da Informação e Telecomunicações Impulsionam um Crescimento Mais RápidoO BFSI detinha 31,76% da receita em 2025. O PCI DSS, a DORA e os marcos de cibersegurança setoriais inserem a governança de certificados em processos formais de conformidade. A saúde e as ciências da vida também requerem atenção às Salvaguardas Técnicas da HIPAA, à medida que dispositivos médicos conectados e sistemas de saúde digital dependem cada vez mais de certificados. O governo e a administração pública representam outro grupo importante de clientes porque as agências federais devem iniciar o planejamento de migração pós-quântica após a aprovação das normas FIPS 203, 204 e 205.[5]
A tecnologia da informação e as telecomunicações estão projetadas para expandir a um CAGR de 24,76% até 2031. Esse setor gerencia densas populações de identidades de máquinas em fatiamento de redes 5G, autenticação de interfaces de programação de aplicações e funções de rede em contêineres. A manufatura industrial, o varejo e o comércio eletrônico, e a energia e os serviços públicos também precisam de autenticação de dispositivos baseada em certificados à medida que a tecnologia operacional se torna mais conectada. A governança unificada de certificados pode trazer as identidades de tecnologia da informação e de tecnologia operacional para uma gestão consistente. O mercado de gestão do ciclo de vida de certificados está, portanto, se expandindo além dos casos de uso tradicionais de certificados web.
Análise Geográfica
Mercado de Gestão do Ciclo de Vida de Certificados na América do Norte
A América do Norte deteve 36,72% da receita global em 2025. A posição da região refletiu a profunda adoção de plataformas entre empresas da Fortune 500 e grandes corporações com portfólios de certificados em múltiplas nuvens. A Keyfactor declarou em julho de 2026 que oferece suporte a 50% dos maiores bancos dos Estados Unidos e da Europa, bem como a mais de 40% das empresas da Fortune 100.[6] Essa concentração de clientes sugere que a demanda regional futura pode depender mais da adoção mais ampla de plataformas, incluindo a prontidão pós-quântica e a governança de cargas de trabalho de inteligência artificial. As organizações norte-americanas continuam sendo importantes compradoras de ferramentas de identidade de máquinas e gestão de ativos criptográficos no mercado de gestão do ciclo de vida de certificados.
Mercado de Gestão do Ciclo de Vida de Certificados na Europa e na Ásia-Pacífico
A Europa é um mercado regional secundário, com Alemanha, Reino Unido e França liderando os investimentos. Os requisitos do eIDAS 2.0 para assinaturas eletrônicas qualificadas, o Ato de Resiliência Cibernética da UE e o cronograma do CA/Browser Forum estão sustentando um ciclo paralelo de atualizações de governança de certificados. A Ásia-Pacífico está projetada para se expandir a um CAGR de 26,12% até 2031. O programa Digital India da Índia e a infraestrutura de comércio digital vinculada ao UPI estão criando requisitos para a implantação de certificados que plataformas nativas em nuvem podem atender. A Sectigo firmou parceria com a eCAPS Computers India em julho de 2026 para alcançar revendedores de segundo nível e provedores de serviços de segurança gerenciados.
Mercado de Gestão do Ciclo de Vida de Certificados nas Américas e no Oriente Médio e África
A Lei de Segurança Cibernética e a Lei de Segurança de Dados da China exigem que as empresas domésticas utilizem estruturas formais de gestão de certificados que acomodem os padrões SM2 e SM4, favorecendo fornecedores com integrações de autoridades certificadoras localizadas. A América do Sul, o Oriente Médio e a África são áreas de adoção menores, porém ativas, com a LGPD do Brasil e os marcos regulatórios de segurança digital em evolução no México sustentando o interesse voltado à conformidade entre instituições financeiras e órgãos governamentais. A Arábia Saudita, os Emirados Árabes Unidos e a África do Sul também estão desenvolvendo demanda por meio de programas de economia digital, nuvem soberana, digitalização de serviços financeiros e governo eletrônico. Ecossistemas limitados de parceiros de serviços gerenciados podem retardar a adoção fora das regiões mais maduras.
Cenário Competitivo
Concentração do Mercado
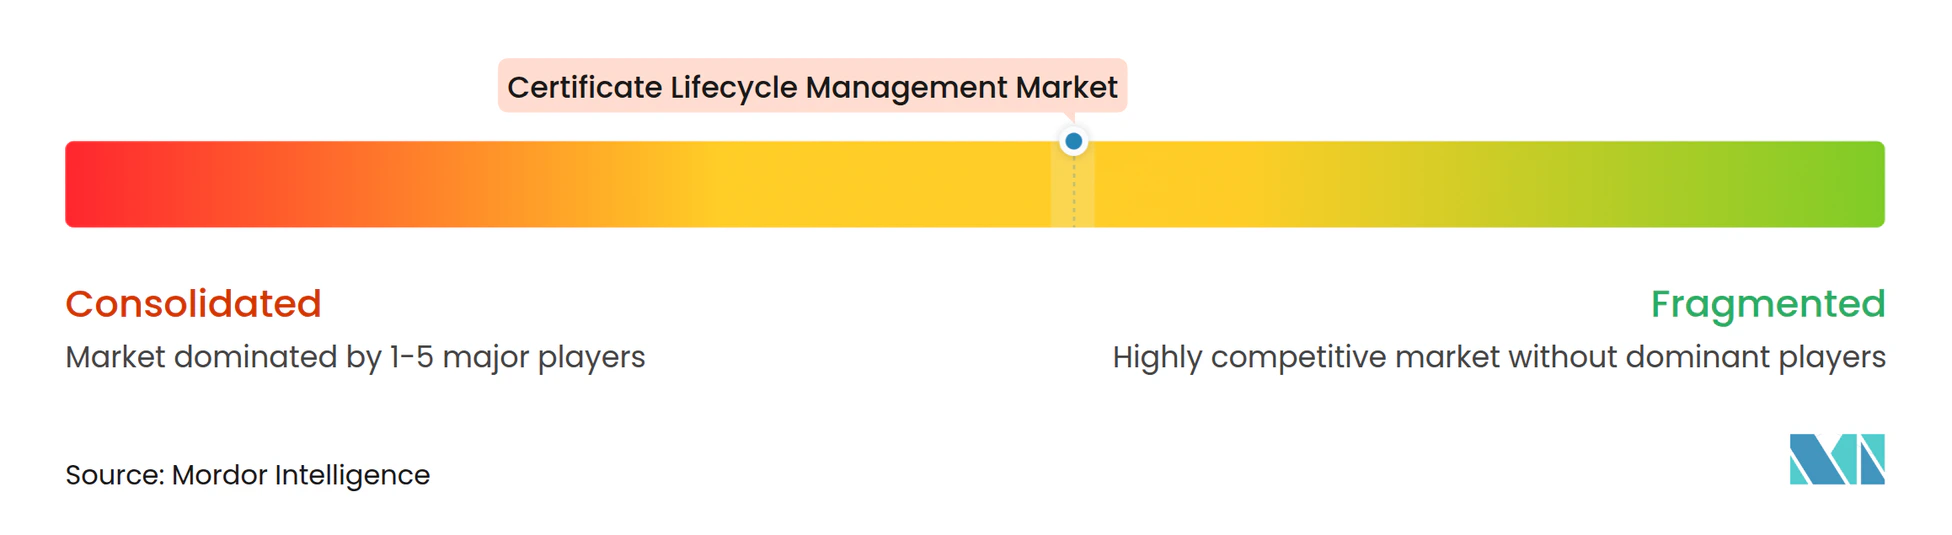
O mercado de gestão do ciclo de vida de certificados é moderadamente concentrado entre os principais fornecedores de plataformas e mais fragmentado entre especialistas e fornecedores regionais. Keyfactor, DigiCert, Entrust, Sectigo, AppViewX, Garantir, Ascertia, CyberArk, eMudhra, HID Global, MachineCert e Smallstep Labs atendem a diferentes partes do mercado. A concorrência se concentra na independência de autoridade certificadora, descoberta automatizada, emissão, renovação, implantação, gestão de políticas e agilidade criptográfica de certificados. Os clientes empresariais precisam de uma plataforma que possa gerenciar ambientes de infraestrutura de chave pública pública e privada sem ferramentas operacionais separadas. O mercado de gestão do ciclo de vida de certificados também atribui maior peso à integração com desenvolvedores e ao suporte a ambientes de nuvem distribuídos.
A Sectigo adquiriu o negócio de certificados públicos da Entrust em janeiro de 2025 e concluiu a migração de mais de 500.000 certificados até 25 de setembro de 2025.[7] Essa transação aumentou o alcance empresarial da Sectigo, ao mesmo tempo que permitiu à Entrust concentrar-se em segurança criptográfica pronta para a era quântica e centrada em identidade. A Keyfactor anunciou um investimento estratégico de crescimento superior a 1 bilhão de USD em julho de 2026 para financiar o desenvolvimento de produtos, a expansão geográfica, a contratação e aquisições. A Keyfactor também apresentou o Trust Control Plane em junho de 2026 para combinar a gestão de identidades de máquinas e a governança de ativos criptográficos.
A gestão de certificados para a Internet das Coisas e tecnologia operacional continua sendo uma área onde os requisitos de produto diferem dos fluxos de trabalho TLS empresariais padrão. Dispositivos com capacidade de computação limitada e longos ciclos de substituição podem exigir suporte para EST, SCEP ou ACME simplificado. A agilidade criptográfica pós-quântica é outra área competitiva, pois os clientes devem primeiro identificar as dependências criptográficas antes de alterar os algoritmos. Smallstep Labs e MachineCert competem por usuários do mercado intermediário com automação orientada a desenvolvedores que pode se encaixar em pipelines de integração e entrega contínuas, enquanto o mercado de gestão do ciclo de vida de certificados permanece aberto a fornecedores que reduzem a complexidade de implantação para equipes sem especialistas dedicados em infraestrutura de chave pública.
Líderes do Setor de Gestão do Ciclo de Vida de Certificados
-
Keyfactor, Inc.
-
CyberArk Software Ltd.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão do Ciclo de Vida de Certificados Empresas cobertas neste relatório
- Keyfactor, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- AppViewX, Inc.
- GMO GlobalSign Holdings K.K.
- Ascertia Limited
- HID Global Corporation
- Garantir, Inc.
- eMudhra Limited
- Versatile Security GmbH
- PrimeKey Solutions AB
- Nexus Technology GmbH
- D-Trust GmbH
- Xolphin B.V.
- KeyTalk B.V.
- Evertrust SAS
- Cogito Group Pty Ltd
- Savyint Limited
- Akeyless Security Ltd.
- Securemetric Technology Sdn. Bhd.
- Encryption Consulting LLC
- MachineCert, Inc.
- Smallstep Labs, Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão do Ciclo de Vida de Certificados
- Agosto de 2026: A Sectigo lançou o Sectigo Orchestration Gateway (SOG), uma camada de automação dentro do Sectigo Certificate Manager que permite às equipes de tecnologia da informação automatizar a descoberta, emissão, renovação e implantação de certificados em ambientes locais, em nuvem e de borda a partir de uma única plataforma projetada para lidar com a cadência de renovação quase mensal que o mandato de validade de 47 dias imporá até 2029.
- Julho de 2026: A Keyfactor anunciou um investimento estratégico de crescimento superior a 1 bilhão de USD liderado pela Summit Partners, com a Insight Partners e a Sixth Street Growth mantendo participação significativa. Os recursos são destinados à inovação de produtos, expansão geográfica, formação de equipes e aquisições estratégicas no setor de segurança de identidades de máquinas.
- Julho de 2026: A DigiCert lançou a versão prévia do DigiCert Quantum Central, uma solução de autoatendimento dentro do portfólio DigiCert ONE que permite às organizações inventariar dependências criptográficas e identificar prioridades de migração para criptografia pós-quântica sem exigir especialização em criptografia pós-quântica.
- Julho de 2026: A Sectigo anunciou uma parceria estratégica com a eCAPS Computers India para entregar gestão do ciclo de vida de certificados automatizada à rede de revendedores de nível 2 e de provedores de serviços de segurança gerenciados da Índia, visando empresas que navegam pela transição para ciclos de vida de certificados mais curtos no mercado intermediário do Sul da Ásia.
- Junho de 2026: A Keyfactor lançou o Trust Control Plane, um modelo operacional unificado que consolida a gestão de identidades de máquinas e a governança de ativos criptográficos em um único plano de controle com visibilidade contínua, operações automatizadas e política aplicada em ambientes locais, em nuvem e de cargas de trabalho de inteligência artificial.
Escopo do Relatório Global do Mercado de Gestão do Ciclo de Vida de Certificados
O mercado de gestão do ciclo de vida de certificados inclui plataformas de software e serviços gerenciados que automatizam a gestão de ponta a ponta de certificados digitais em infraestruturas de chave pública pública e privada. As soluções de Gestão do Ciclo de Vida de Certificados (CLM) tratam da descoberta e inventário, emissão, implantação, monitoramento, renovação e revogação de certificados, reduzindo o risco de interrupções e lacunas de segurança causadas por certificados expirados ou mal configurados em ambientes grandes e dinâmicos.
O Relatório do Mercado de Gestão do Ciclo de Vida de Certificados é Segmentado por Componente (Software e Serviços), Tipo de Certificado (Certificados SSL/TLS de Confiança Pública e Certificados TLS Privados e de Infraestrutura de Rede), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Serviços Bancários, Financeiros e de Seguros (BFSI), Saúde e Ciências da Vida, Governo e Administração Pública, Tecnologia da Informação e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| Certificados SSL/TLS de Confiança Pública |
| Certificados TLS Privados e de Infraestrutura de Rede |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Governo e Administração Pública |
| Tecnologia da Informação e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Tipo de Certificado | Certificados SSL/TLS de Confiança Pública | ||
| Certificados TLS Privados e de Infraestrutura de Rede | |||
| Por Modelo de Implantação | Baseado em Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical da Indústria | Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Saúde e Ciências da Vida | |||
| Governo e Administração Pública | |||
| Tecnologia da Informação e Telecomunicações | |||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Energia e Serviços Públicos | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Restante da África | |||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de gestão do ciclo de vida de certificados?
O tamanho do mercado de gestão do ciclo de vida de certificados está projetado em 1,51 bilhões de USD em 2025, 1,77 bilhões de USD em 2026, e deve atingir 4,36 bilhões de USD até 2031, crescendo a um CAGR de 19,76% de 2026 a 2031.
O que está impulsionando a demanda por gestão do ciclo de vida de certificados?
Períodos de validade mais curtos para certificados TLS públicos, a expansão de identidades de máquinas, interrupções por certificados e a proliferação de certificados em ambientes multi-nuvem estão sustentando a demanda.
Qual componente lidera a adoção da gestão do ciclo de vida de certificados?
O software detinha 69,32% da receita em 2025, enquanto os serviços estão projetados para registrar o crescimento de componente mais rápido a um CAGR de 22,76% até 2031.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação baseada em nuvem detinha 68,87% da receita em 2025 e está projetada para expandir a um CAGR de 23,69% até 2031.
Quais organizações devem adotar essas plataformas mais rapidamente?
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 25,81% até 2031, à medida que as ofertas hospedadas em nuvem e as necessidades regulatórias ampliam o acesso.
Qual região está projetada para crescer mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 26,12% até 2031, apoiada pela infraestrutura digital e pelas necessidades de conformidade.