
Taille et part du marché de la gestion du cycle de vie des certificats IoT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.91 Milliards de dollars |
| Taille du Marché (2032) | 3.64 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.77 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion du cycle de vie des certificats IoT par Mordor Intelligence
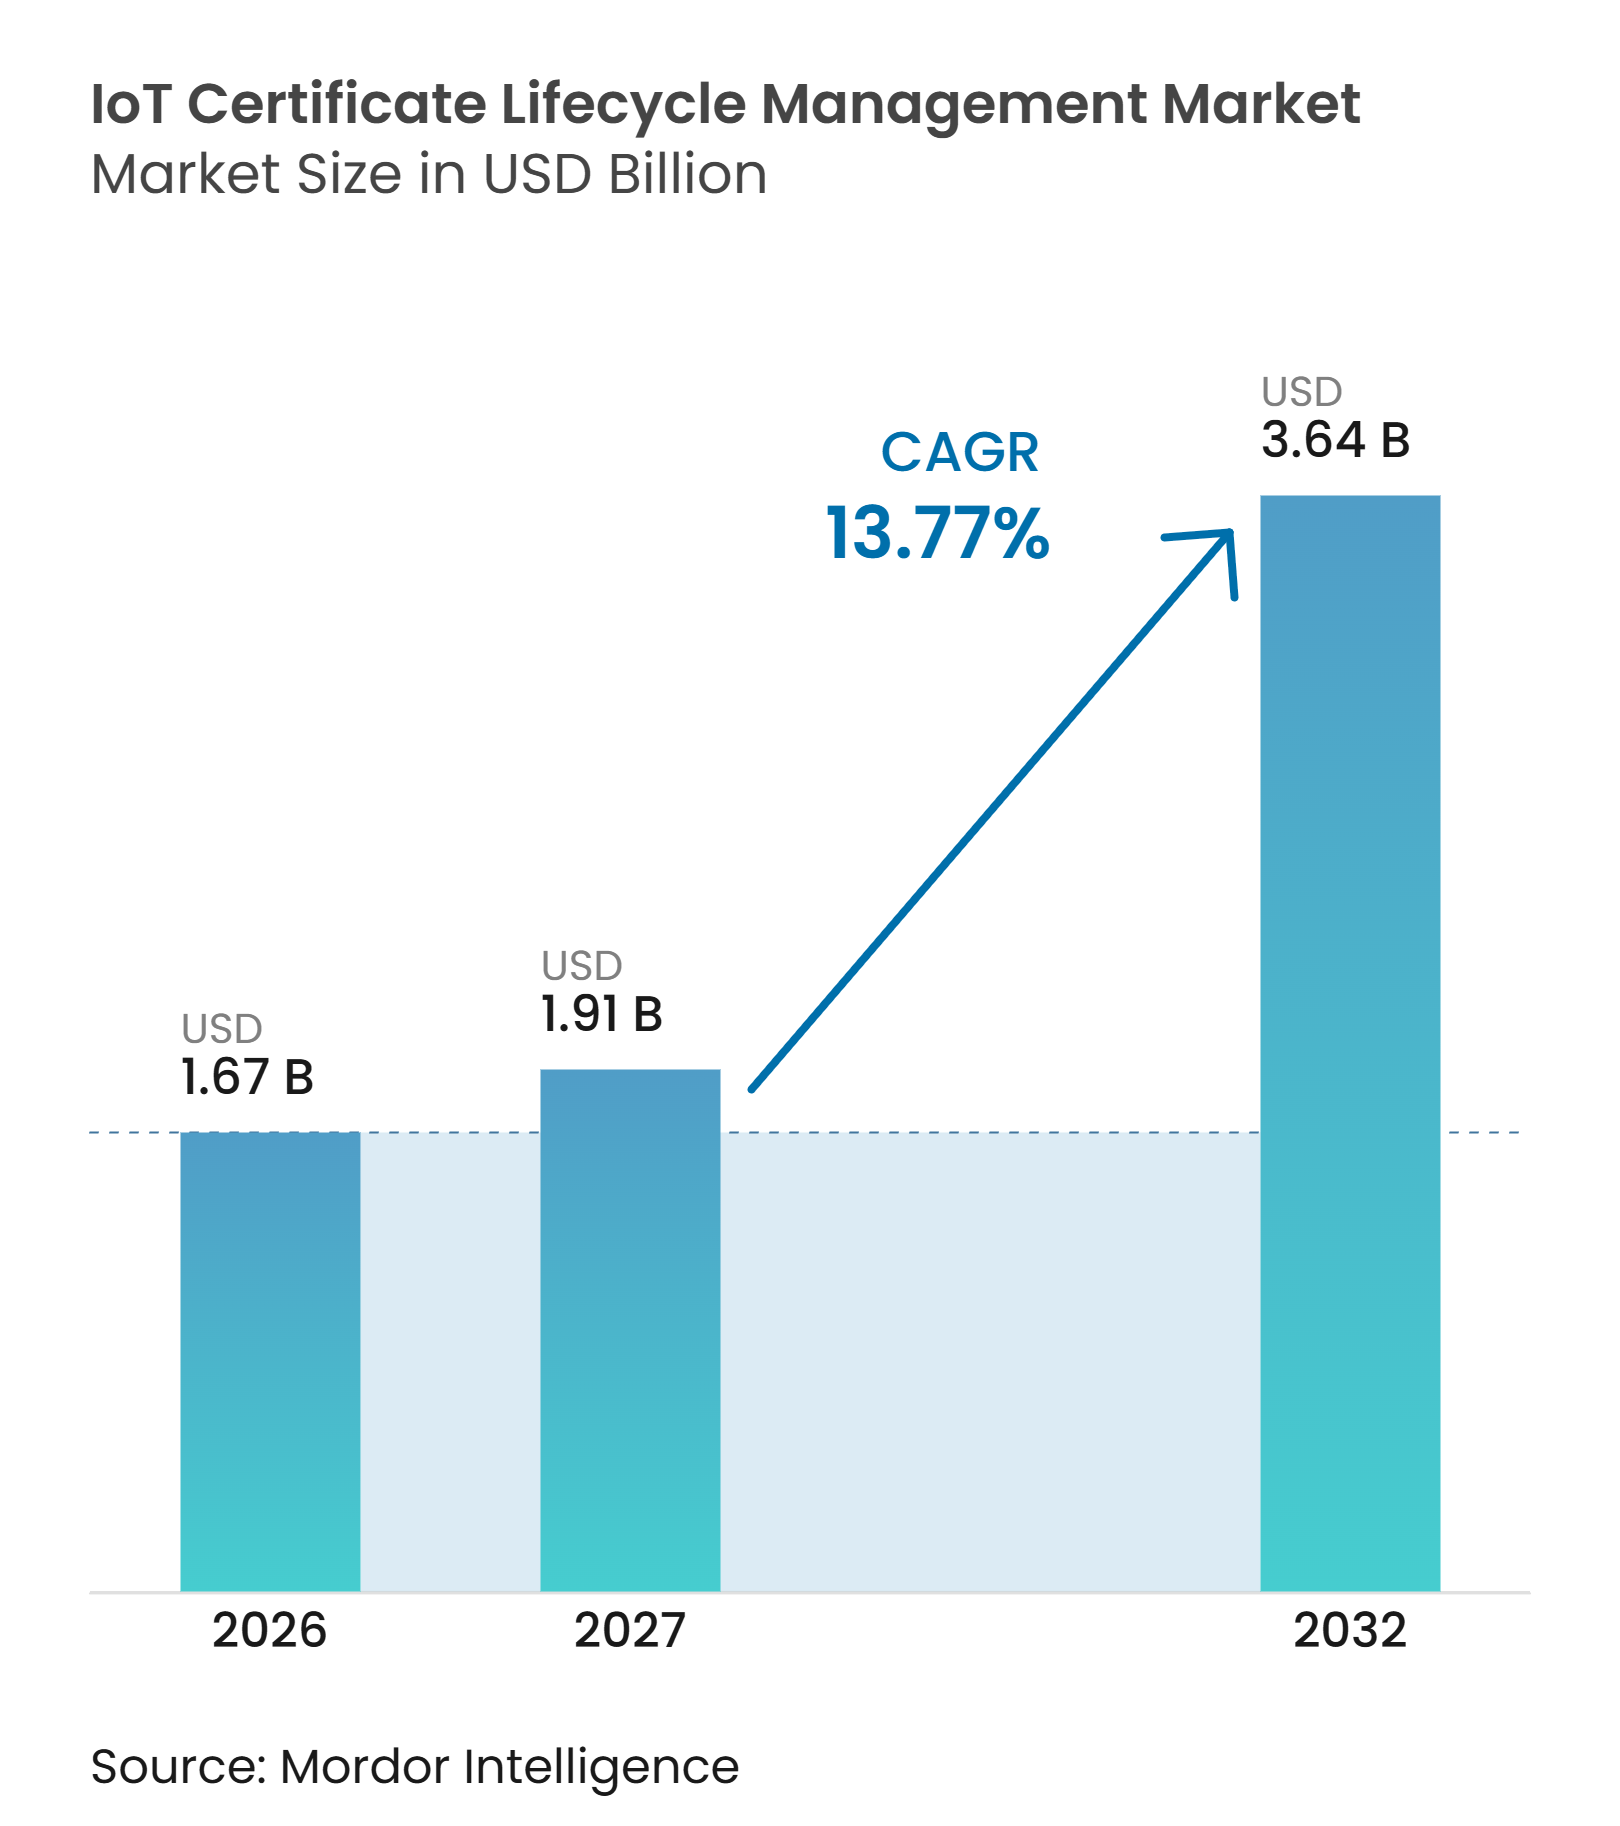
La taille du marché de la gestion du cycle de vie des certificats IoT est projetée à 1,67 milliard USD en 2026, 1,91 milliard USD en 2027, et devrait atteindre 3,64 milliards USD d'ici 2032, avec un CAGR de 13,77 % de 2027 à 2032. Le marché de la gestion du cycle de vie des certificats IoT est façonné par des flottes connectées plus importantes qui nécessitent des identités cryptographiques pouvant être émises, renouvelées et révoquées dans le cadre de contrôles documentés. La diversité des appareils joue également un rôle, car les flottes mixtes utilisent différentes méthodes d'enrôlement, notamment EST, SCEP, CMPv2 et ACME, ce qui rend l'administration manuelle difficile. La réglementation rapproche l'automatisation des certificats de la conception des produits, notamment lorsque les fabricants doivent prendre en charge les mises à jour sécurisées et la gestion des vulnérabilités tout au long de la durée de vie d'un appareil. Les fournisseurs répondent en combinant l'émission de certificats, les contrôles de politique, la découverte et l'automatisation en une seule plateforme. Le marché de la gestion du cycle de vie des certificats IoT offre également des opportunités pour les services, car de nombreuses organisations manquent de personnel ayant une expérience en PKI, en technologie opérationnelle et en sécurité des systèmes embarqués.
Points clés du rapport
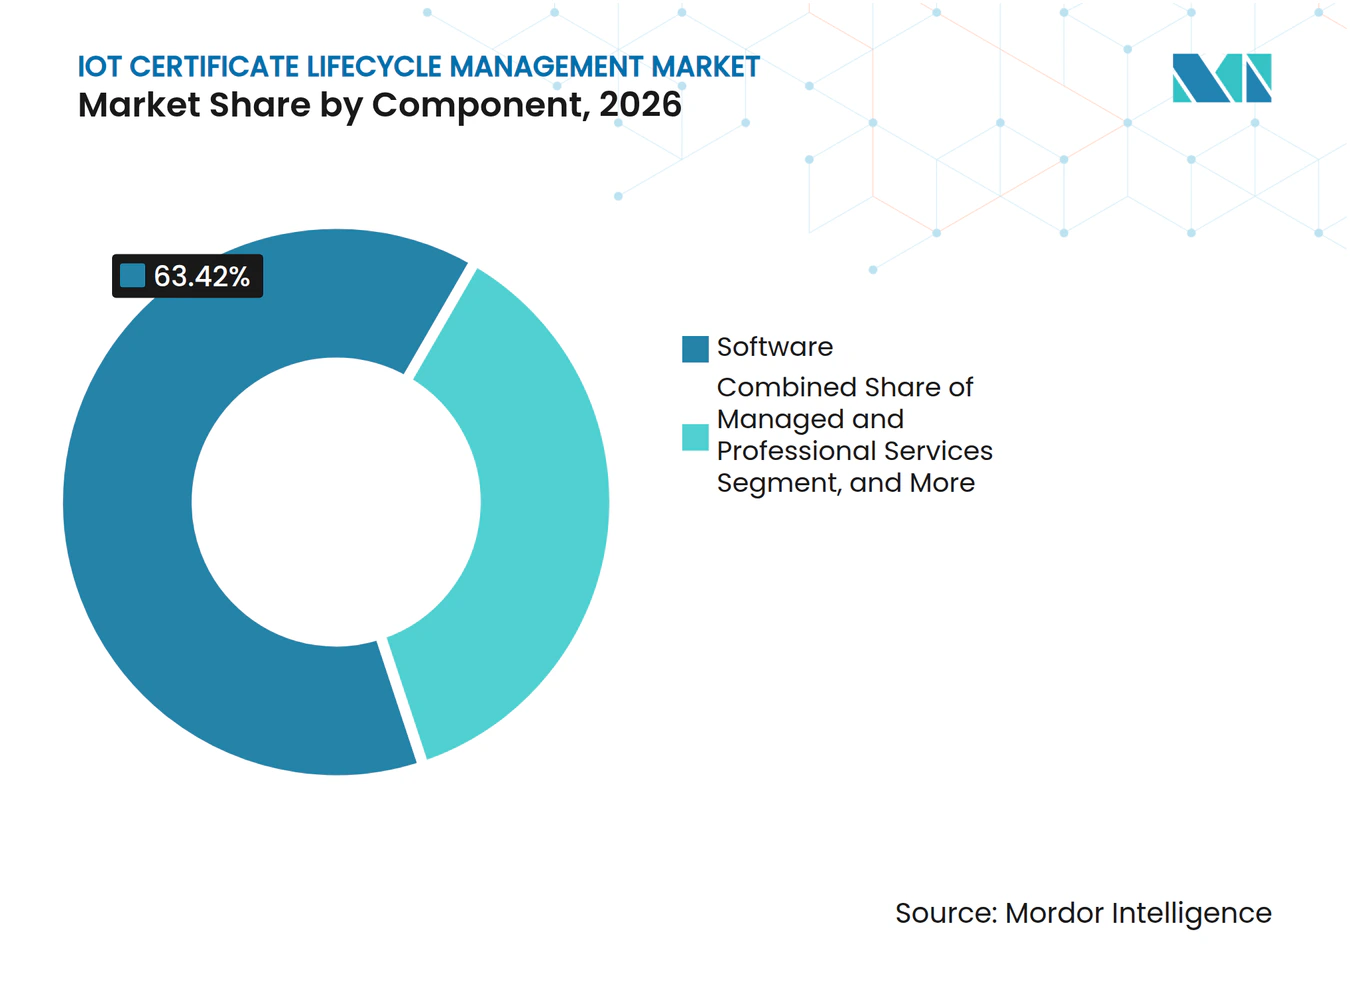
- Par composant, les logiciels détenaient 63,42 % de la part du marché de la gestion du cycle de vie des certificats IoT en 2026, tandis que les services gérés et professionnels devraient se développer à un CAGR de 15,71 % jusqu'en 2032.
- Par mode de déploiement, les systèmes basés sur le cloud représentaient 67,84 % de la taille du marché de la gestion du cycle de vie des certificats IoT en 2026 et devraient se développer à un CAGR de 16,23 % jusqu'en 2032.
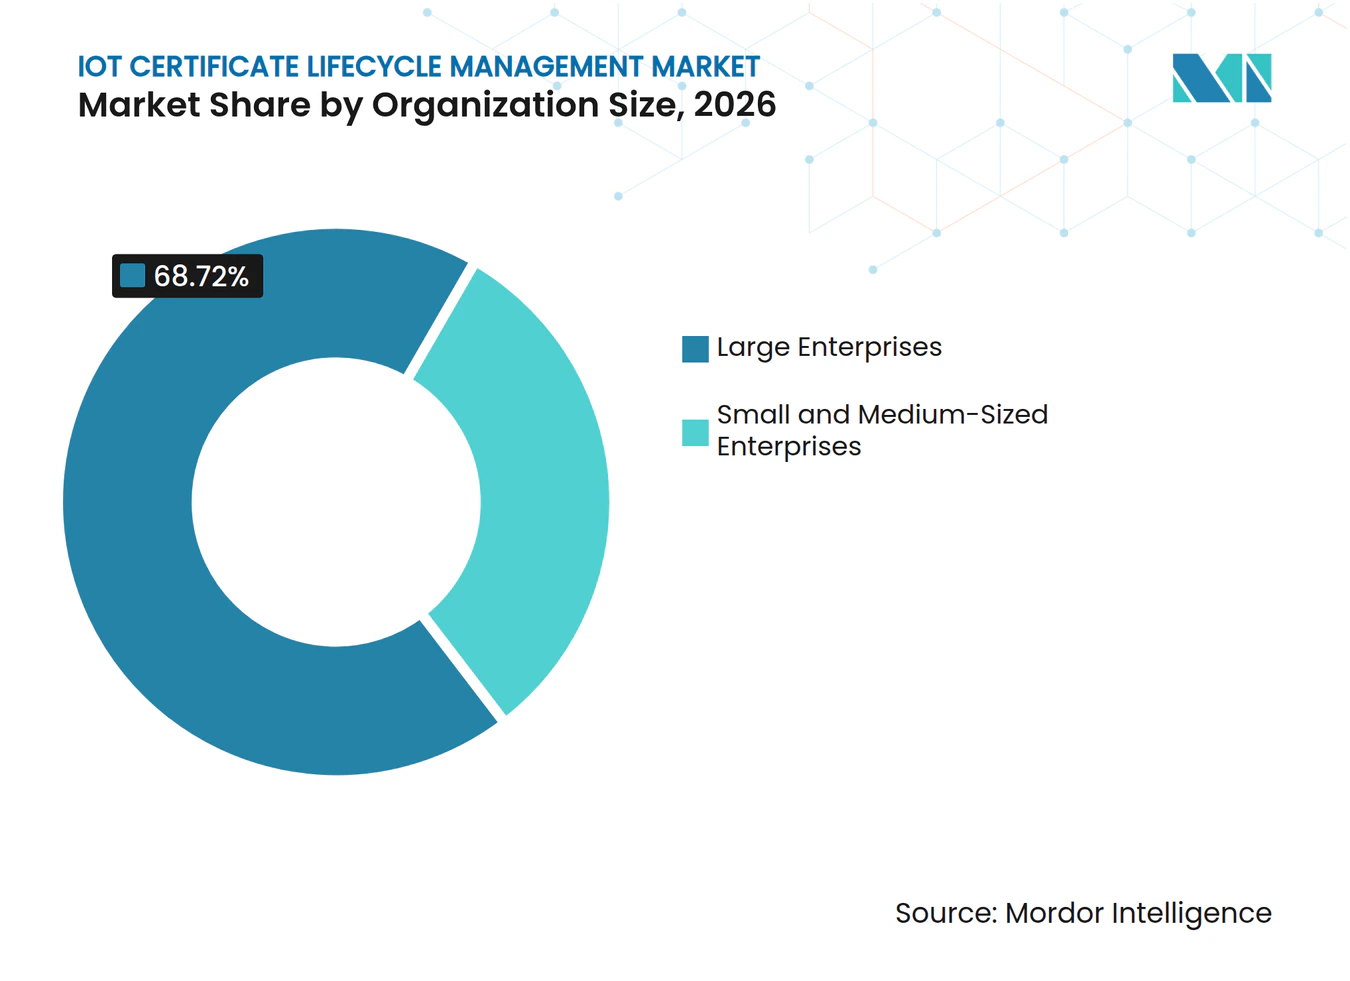
- Par taille d'organisation, les grandes entreprises détenaient 68,72 % du marché en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 17,91 % jusqu'en 2032.
- Par application, l'authentification des appareils représentait 28,92 % du marché en 2026, tandis que le démarrage sécurisé et l'attestation matérielle devraient progresser à un CAGR de 16,51 % jusqu'en 2032.
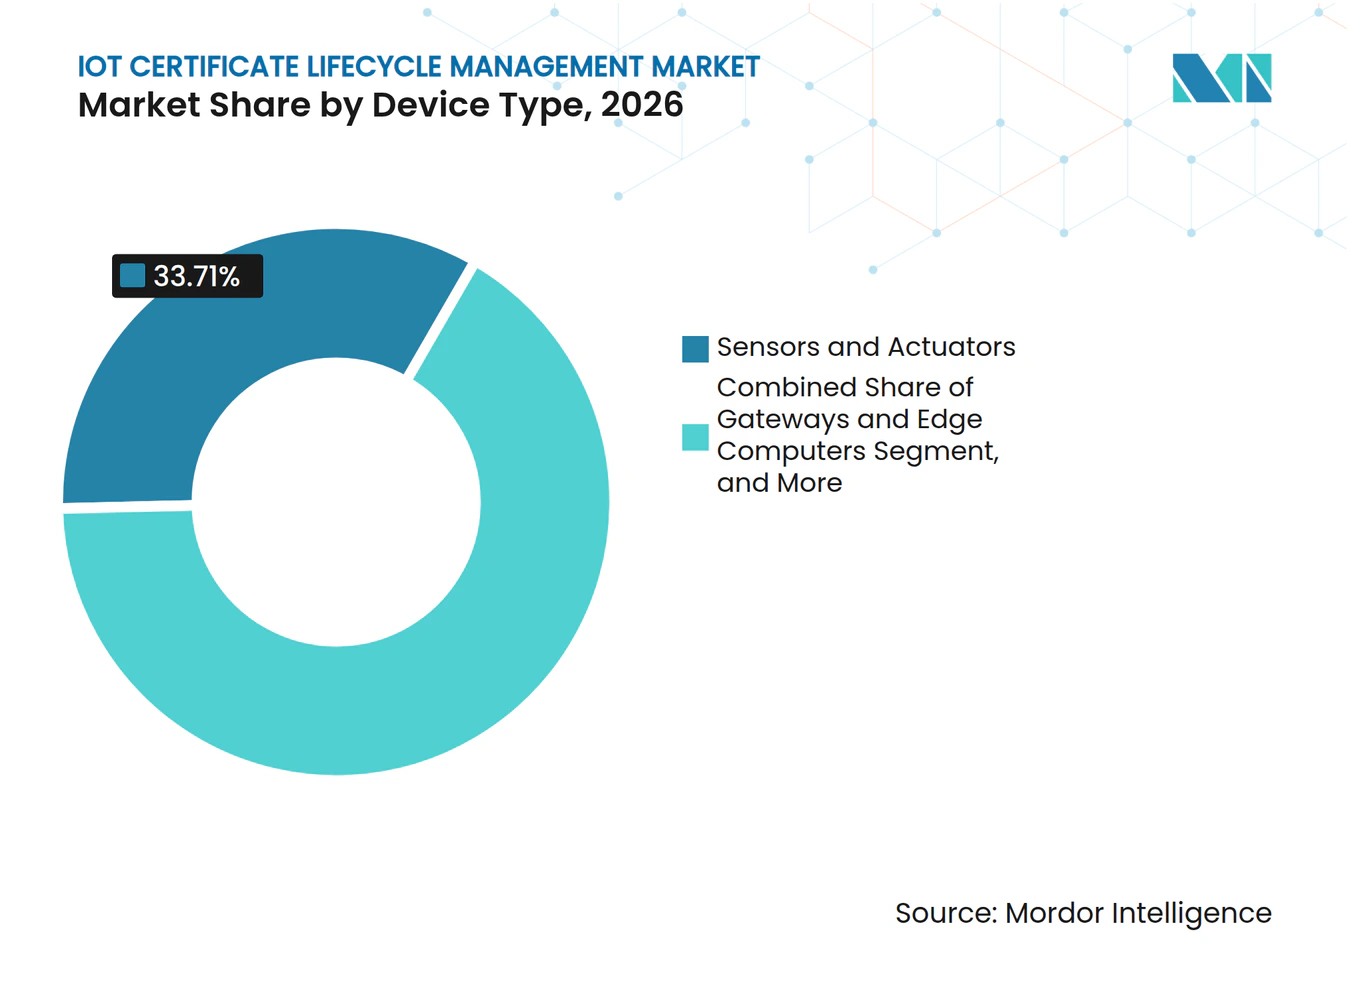
- Par type d'appareil, les capteurs et actionneurs représentaient 33,71 % du marché de la gestion du cycle de vie des certificats IoT en 2026, tandis que les véhicules connectés et les unités de bord de route devraient se développer à un CAGR de 16,72 % jusqu'en 2032.
- Par secteur d'utilisation final, la fabrication représentait 26,54 % du marché en 2026, tandis que le transport et la logistique devraient se développer à un CAGR de 16,51 % jusqu'en 2032.
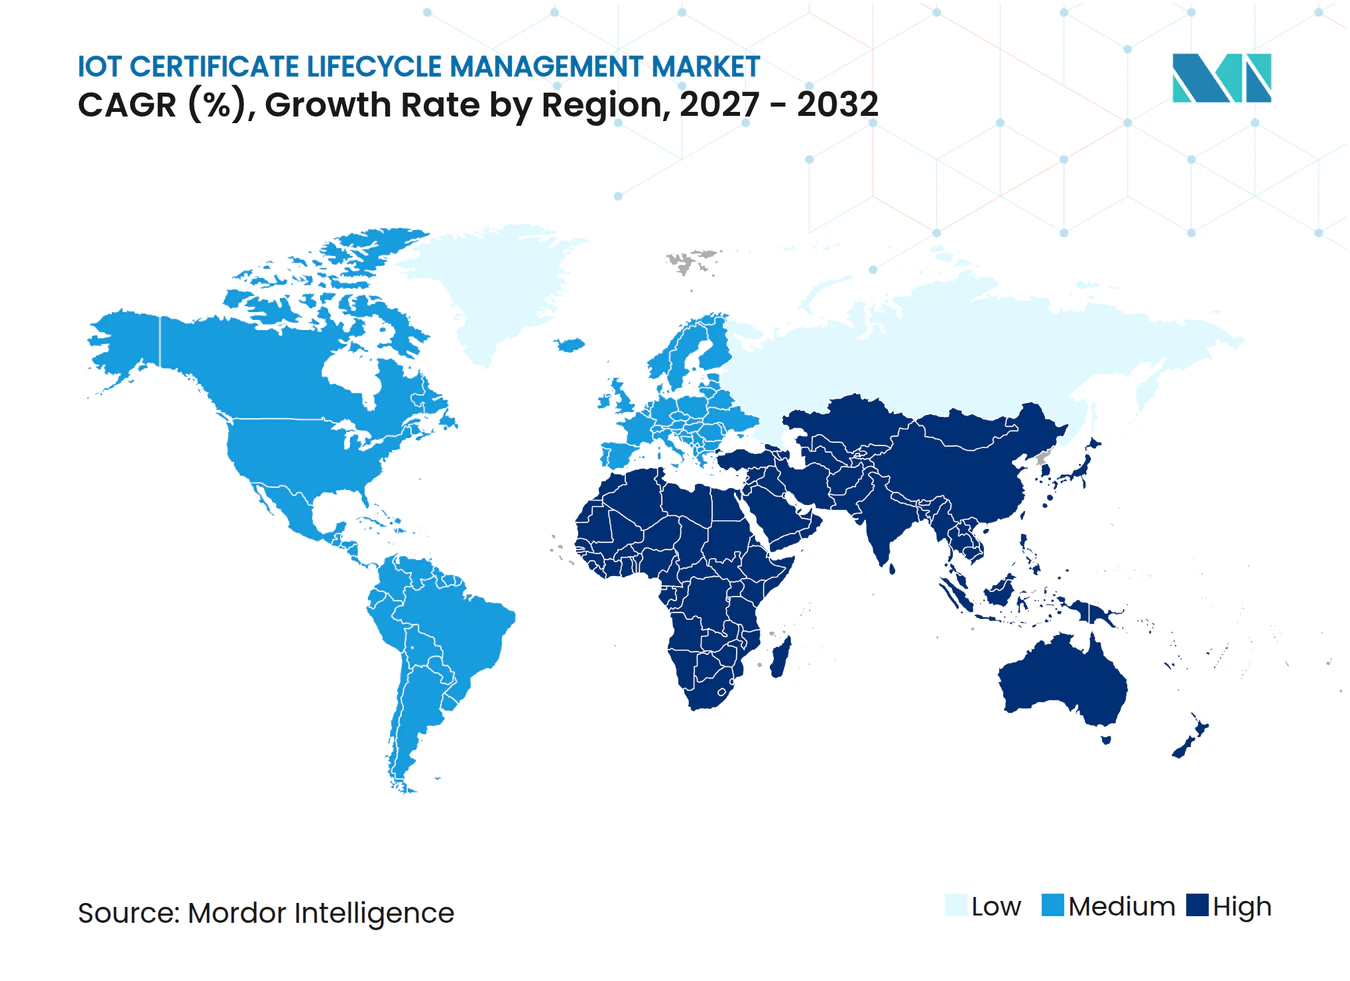
- Par géographie, l'Amérique du Nord détenait 34,66 % du marché de la gestion du cycle de vie des certificats IoT en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,52 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial de la gestion du cycle de vie des certificats IoT
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Prolifération des appareils connectés et expansion des identités machines | +3.2% | Mondial | Moyen terme (2 à 4 ans) |
| Pression réglementaire en faveur de la sécurité dès la conception et du support du cycle de vie | +2.8% | Mondial, intensité précoce en Europe, en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Modernisation des technologies opérationnelles industrielles et des infrastructures critiques | +2.1% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Adoption du cloud, de la périphérie et des architectures à confiance zéro | +1.9% | Mondial, concentré en Amérique du Nord et en Europe | Moyen terme (2 à 4 ans) |
| Risque d'expiration des certificats pour les flottes d'appareils à longue durée de vie | +1.4% | Mondial | Court terme (≤ 2 ans) |
| Planification de l'agilité cryptographique post-quantique pour les appareils embarqués | +1.1% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération des appareils connectés et expansion des identités machines
Les flottes d'appareils connectés créent une charge administrative plus importante pour les équipes chargées des certificats. Chaque point de terminaison nécessite une identité pouvant être enrôlée, renouvelée, surveillée et révoquée tout au long de sa durée de vie opérationnelle. Une grande flotte comprend également différentes classes de matériel et environnements d'exploitation, ce qui nécessite la prise en charge de plusieurs protocoles d'enrôlement. Par conséquent, les opérations sur les certificats augmentent avec le nombre d'appareils et la diversité de la flotte. Le marché de la gestion du cycle de vie des certificats IoT bénéficie lorsque les acheteurs adoptent des moteurs d'enrôlement automatisés plutôt qu'une gestion manuelle des certificats. Ce besoin favorise les plateformes capables de traiter des volumes élevés sans intervention humaine répétée. La charge opérationnelle va au-delà de l'émission initiale des certificats. Les capteurs, passerelles, contrôleurs, véhicules et compteurs intelligents ont souvent des accès réseau et des fenêtres de renouvellement différents. Les organisations doivent maintenir une visibilité sur ces appareils pour éviter les certificats expirés qui perturbent les opérations. Une plateforme unifiée peut appliquer des politiques aux identités sur des parcs d'appareils mixtes tout en conservant une piste d'audit.
Pression réglementaire en faveur de la sécurité dès la conception et du support du cycle de vie
La loi européenne sur la cyber-résilience impose des obligations de sécurité tout au long du cycle de vie aux produits comportant des éléments numériques. Ses obligations de signalement des vulnérabilités s'appliquent à partir de septembre 2026, tandis que les exigences plus larges relatives au cycle de vie s'appliquent à partir de décembre 2027. Ces exigences intègrent la gestion des certificats dans l'ingénierie des produits et les évaluations des fournisseurs, plutôt que de la laisser comme une tâche de sécurité ultérieure. Le projet de norme EN 304 624 de l'ETSI définit les exigences de cybersécurité pour les logiciels d'infrastructure à clé publique et d'émission de certificats dans ce cadre. Il aborde les contrôles de validité des certificats, les restrictions d'accès pour les opérations privilégiées et les pratiques de signature sécurisée.[1] Les systèmes de certification deviennent également plus interconnectés dans la région Asie-Pacifique. Le programme JC-STAR du Japon a obtenu une reconnaissance mutuelle avec le programme de labellisation en cybersécurité de Singapour en juin 2026, créant une voie couvrant plusieurs juridictions. Cet alignement peut réduire les doublons lorsque les fabricants vendent sur plusieurs marchés réglementés. Il rend également le support du cycle de vie des certificats plus pertinent dans les achats de produits et les examens de conformité.
Modernisation des technologies opérationnelles industrielles et des infrastructures critiques
Les systèmes industriels nécessitent des processus de certification adaptés aux conditions de production. La norme ISA/IEC 62443 couvre la sécurité des systèmes d'automatisation et de contrôle industriels et identifie la nécessité de mesures de sécurité structurées dans ces environnements.[2] Un renouvellement de certificat peut affecter la disponibilité d'une installation lorsqu'un contrôleur ou une passerelle ne peut pas être atteint pendant la production normale. Les travaux de renouvellement doivent donc s'inscrire dans des périodes de maintenance planifiées, qui peuvent être séparées de plusieurs mois. Cela rend les opérations de certificats pré-planifiées et sans intervention importantes pour les déploiements industriels. Le marché de la gestion du cycle de vie des certificats IoT peut répondre à cette exigence grâce à des outils qui s'intègrent aux protocoles de technologie opérationnelle et aux réseaux restreints. Les cas d'usage de l'Internet des objets industriel rapprochent les systèmes connectés au cloud et les systèmes locaux. Cela rend le lien entre la politique de certification et la conception opérationnelle plus direct. Les plateformes doivent prendre en charge OPC UA GDS Push, EST et CMPv2, là où ces protocoles sont utilisés.
Adoption du cloud, de la périphérie et des architectures à confiance zéro
Le déploiement en cloud prend en charge l'administration centralisée des politiques et la capacité d'enrôlement élastique des certificats. Il peut également aider les organisations à appliquer des mises à jour logicielles sans maintenir une infrastructure équivalente à chaque emplacement. Microsoft documente la gestion des certificats X.509 pour les environnements Azure IoT, montrant le rôle des plateformes cloud dans l'organisation des contrôles de certificats des appareils. Les appareils périphériques ajoutent une autre exigence car ils peuvent fonctionner avec un accès réseau intermittent. Les plateformes de certificats doivent préparer les informations d'identification à l'avance et rétablir le fonctionnement normal une fois la connectivité rétablie. Le marché de la gestion du cycle de vie des certificats IoT évolue par conséquent vers des systèmes qui coordonnent les environnements cloud, serveur et périphérique. Les architectures à confiance zéro s'appuient sur des vérifications d'identité au niveau de l'appareil. Des cycles de vie des informations d'identification plus courts augmentent l'activité de renouvellement et rendent les processus manuels moins fiables. Cela favorise les flux de travail pilotés par des politiques qui émettent ou renouvellent des certificats en fonction de conditions définies plutôt que sur action individuelle d'un administrateur.
Analyse de l'impact des contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Contraintes des appareils hérités et agilité cryptographique limitée | -1.8% | Mondial, plus aigu en Asie-Pacifique et en Afrique | Long terme (≥ 4 ans) |
| Pénurie d'expertise en PKI, en technologie opérationnelle et en sécurité des systèmes embarqués | -1.4% | Mondial | Moyen terme (2 à 4 ans) |
| Connectivité intermittente et accessibilité incomplète des mises à jour à distance | -0.9% | Afrique, Amérique du Sud et marchés émergents d'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Taille de la chaîne de certificats, contraintes de calcul et de stockage dans les appareils contraints | -0.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes des appareils hérités et agilité cryptographique limitée
Les appareils à longue durée de vie peuvent rester dans des environnements industriels, médicaux et de réseau électrique pendant 10 à 20 ans. Beaucoup de ces points de terminaison ont été conçus avant que les pratiques actuelles d'automatisation des certificats et la planification post-quantique ne deviennent des priorités. Certains contiennent des implémentations RSA-2048 ou ECC P-256 fixes dans le micrologiciel ou les éléments sécurisés. Le remplacement de ces implémentations peut nécessiter des modifications matérielles ou une maintenance difficile à planifier. L'IETF décrit les tailles de clés plus importantes et les exigences de calcul plus élevées associées aux approches post-quantiques pour les appareils contraints.[3] Ces limitations ralentissent la transition vers de nouveaux profils cryptographiques dans les flottes installées. Les erreurs de validation des certificats peuvent également entraîner des problèmes de disponibilité. L'avis 2025 de la CISA sur les panneaux Johnson Controls iSTAR a signalé un problème de validation incorrecte de l'expiration des certificats pouvant affecter les communications lorsqu'un certificat expire. Ce problème montre pourquoi la planification du renouvellement n'est pas seulement une tâche de sécurité. Les fournisseurs ont besoin d'options de migration qui maintiennent le fonctionnement des appareils établis tout en permettant aux nouveaux points de terminaison d'utiliser des profils plus adaptables. Ces options peuvent inclure des politiques de certificats par étapes, des passerelles locales ou des cycles de remplacement gérés. Le marché de la gestion du cycle de vie des certificats IoT doit donc traiter des contraintes qui ne peuvent pas être résolues par une interface cloud seule.
Pénurie d'expertise en PKI, en technologie opérationnelle et en sécurité des systèmes embarqués
Le travail sur le cycle de vie des certificats couvre l'ingénierie PKI, les protocoles de technologie opérationnelle et la sécurité des appareils embarqués. Ces compétences sont généralement détenues par des équipes distinctes, ce qui complique la mise en œuvre et la gestion quotidienne. Les organisations doivent également comprendre la segmentation du réseau, le calendrier de renouvellement et les capacités des appareils installés. La transition des certificats SSL/TLS publics à 47 jours a accru l'attention portée aux modèles opérationnels et à la préparation à l'automatisation. Ce même besoin est plus difficile à satisfaire pour les environnements de technologie opérationnelle qui ont une connectivité restreinte et une moindre sensibilisation aux certificats.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels sont en tête tandis que les services comblent les lacunes en matière de compétences
Les logiciels détenaient 63,42 % du marché en 2026. Cette position reflète la demande de découverte consolidée, d'administration des politiques, d'automatisation de l'enrôlement et de surveillance des certificats. Les acheteurs sélectionnent des systèmes qui assurent la responsabilité tout au long du cycle de vie des certificats plutôt que des outils distincts pour chaque tâche. Une plateforme logicielle peut coordonner l'émission et le renouvellement entre les groupes d'appareils tout en conservant des enregistrements de gouvernance. Les appliances matérielles et l'infrastructure de clés sécurisées ont encore un rôle dans les environnements hautement réglementés et isolés. La défense, les infrastructures critiques et les services financiers réglementés peuvent nécessiter une émission hors ligne ou des clés cryptographiques contrôlées localement.
Les services gérés et professionnels devraient se développer à un CAGR de 15,71 % jusqu'en 2032. Leur rôle est lié à la difficulté de trouver du personnel qui comprend à la fois la PKI, la technologie opérationnelle et les systèmes embarqués. SEALSQ indique que sa plateforme INeS gère des identités numériques pour plus de 30 millions de compteurs intelligents et d'appareils IoT industriels, illustrant l'échelle adressée par les offres de PKI gérée. Les prestataires de services peuvent soutenir le provisionnement initial, la conception des politiques et les tâches récurrentes du cycle de vie. Le marché de la gestion du cycle de vie des certificats IoT voit également des logiciels et des services combinés dans des abonnements pluriannuels. Ce modèle peut réduire l'écart entre l'achat d'une plateforme et son exploitation pratique.



Par mode de déploiement : l'adoption du cloud élargit l'orchestration centralisée
Le déploiement basé sur le cloud représentait 67,84 % de la taille du marché de la gestion du cycle de vie des certificats IoT en 2026. Il devrait également se développer à un CAGR de 16,23 % jusqu'en 2032. Les systèmes cloud prennent en charge une politique gérée de manière centralisée, un enrôlement élastique des certificats et des mises à jour des bibliothèques cryptographiques. Cette capacité est utile lorsque les volumes de certificats sont difficiles à prévoir dans des flottes d'appareils distribuées. Le modèle de déploiement peut réduire la charge d'infrastructure pour les organisations qui devraient autrement maintenir plusieurs services de certificats locaux.
Le déploiement en cloud n'élimine pas le besoin de contrôles locaux. Les systèmes sur site restent pertinents lorsque les clés racines doivent rester dans une installation ou lorsque les réseaux sont isolés. Les modèles hybrides peuvent conserver les racines PKI sensibles sur site tout en déplaçant l'automatisation de l'enrôlement et les rapports vers une couche coordonnée par le cloud. Sectigo a introduit sa passerelle d'orchestration en août 2026 comme couche unique pour automatiser la découverte, l'émission, le renouvellement et le déploiement dans les environnements serveur, cloud et périphérique.[4] Ce modèle reflète la nécessité d'opérer dans différents emplacements d'infrastructure. Le marché de la gestion du cycle de vie des certificats IoT peut donc servir les acheteurs qui ont besoin d'une visibilité centralisée sans déplacer tous les contrôles de sécurité hors site.
Par taille d'organisation : les grandes entreprises ancrent les dépenses tandis que les petites et moyennes entreprises se développent
Les grandes entreprises détenaient 68,72 % du marché en 2026. Leurs flottes de certificats couvrent souvent plusieurs sites, unités commerciales et hiérarchies PKI. Ces organisations peuvent disposer d'équipes de sécurité dédiées, mais font également face à des structures d'approbation et des environnements opérationnels plus complexes. Un volume élevé d'appareils fait de l'expiration des certificats un risque opérationnel significatif. Les grandes entreprises financent donc des déploiements de plateformes qui unifient la visibilité des certificats et automatisent les actions de routine.
Les petites et moyennes entreprises devraient se développer à un CAGR de 17,91 % jusqu'en 2032. Les services natifs du cloud abaissent la barrière initiale car les acheteurs n'ont pas besoin de maintenir du matériel d'autorité de certification sur site ni une équipe d'administration interne complète. Les exigences de la chaîne d'approvisionnement amènent également les fabricants plus petits dans les programmes d'authentification des appareils basés sur des certificats. Les exigences de la norme IEC 62443 peuvent affecter les fournisseurs qui participent aux environnements des clients industriels. Le marché de la gestion du cycle de vie des certificats IoT peut atteindre ce groupe grâce à des offres plus simples et des opérations gérées. Les organisations plus petites ont encore besoin de plateformes adaptées à des effectifs de sécurité limités et à des budgets d'investissement restreints.

Par application : l'authentification des appareils reste le cas d'usage principal
L'authentification des appareils détenait 28,92 % du marché en 2026. Elle vérifie l'identité cryptographique d'un appareil lorsqu'il se connecte à un service, une passerelle ou un autre point de terminaison. Ce cas d'usage sous-tend les communications sécurisées entre appareils et cloud et entre appareils. Les certificats prennent en charge TLS, et les sessions TLS mutuelles sont utilisées pour échanger des données opérationnelles. Le marché de la gestion du cycle de vie des certificats IoT dépend de cette tâche d'identité de base car d'autres fonctions de sécurité s'appuient sur une identité d'appareil de confiance.
Le démarrage sécurisé et l'attestation matérielle devraient se développer à un CAGR de 16,51 % jusqu'en 2032. Ces fonctions déterminent si un appareil démarre dans un état de confiance avant d'accéder à un réseau ou à un service. La signature du micrologiciel et les mises à jour sécurisées à distance sont également importantes car les fabricants doivent maintenir la sécurité des produits tout au long de leur durée de vie opérationnelle. SEALSQ a ajouté des capacités de signature de code sécurisée à INeS en août 2025 pour les activités d'intégrité du micrologiciel liées aux exigences RED et de la loi sur la cyber-résilience. Le marché de la gestion du cycle de vie des certificats IoT prend en charge ces applications en fournissant la gouvernance des certificats nécessaire à la signature et à la validation. Le chiffrement des données et la protection de l'intégrité sont des usages complémentaires dans lesquels les appareils nécessitent une communication sécurisée après l'établissement de l'identité.
Par type d'appareil : les capteurs et actionneurs forment la plus grande base installée
Les capteurs et actionneurs représentaient 33,71 % du marché en 2026. Leur position de leader reflète le grand nombre d'appareils déployés dans les applications industrielles et grand public de l'Internet des objets. Chaque appareil nécessite une identité cryptographique distincte, souvent créée lors de la fabrication ou de l'enrôlement. Le volume élevé de ces points de terminaison rend le renouvellement manuel impraticable. Les contrôles de certificats doivent également tenir compte des appareils à capacité de traitement limitée et à connectivité restreinte.
Les véhicules connectés et les unités de bord de route devraient se développer à un CAGR de 16,72 % jusqu'en 2032. Les systèmes V2X nécessitent des informations d'identification gérées pour prendre en charge les communications de confiance entre les véhicules, l'infrastructure routière et les services associés. Le rapport technique de la 5GAA aborde la gestion des informations d'identification pour les déploiements commerciaux V2X.[5] Les passerelles et les ordinateurs périphériques peuvent servir de points d'agrégation pour les capteurs contraints qui ne peuvent pas exécuter des clients de certificats complets. Les contrôleurs industriels nécessitent un renouvellement coordonné avec la maintenance planifiée de l'installation. Le marché de la gestion du cycle de vie des certificats IoT doit prendre en charge différentes capacités d'appareils plutôt que d'appliquer un seul modèle d'enrôlement à chaque point de terminaison.
Par secteur d'utilisation final : la fabrication offre la base d'adoption la plus large
La fabrication représentait 26,54 % du marché en 2026. Les équipements industriels s'appuient sur des identités d'appareils pour contrôler l'accès et protéger les échanges de données sur les réseaux d'usine. Une défaillance de certificat peut affecter la continuité de la production, ce qui augmente la valeur d'une surveillance proactive et d'un renouvellement planifié. La norme IEC 62443 fournit un cadre de sécurité pour les systèmes d'automatisation et de contrôle industriels. Les acheteurs du secteur de la fabrication ont également besoin d'outils compatibles avec les protocoles industriels et les équipements qui ne peuvent pas être interrompus librement.
Le transport et la logistique devraient se développer à un CAGR de 16,51 % jusqu'en 2032. La sécurité des flottes connectées, les systèmes V2X et les exigences de mise à jour des logiciels des véhicules sont les principales exigences de ce segment. Les soins de santé et les dispositifs médicaux nécessitent également des contrôles d'identité des appareils, bien que les contraintes matérielles puissent limiter la vitesse de déploiement. Les organisations du secteur bancaire, des services financiers et des assurances (BFSI) utilisent la gestion des certificats pour les distributeurs automatiques de billets, les terminaux de point de vente et les flux de travail d'identité des machines. Les opérateurs des technologies de l'information et des télécommunications gèrent les certificats sur les équipements réseau et les environnements de services. Les marchés publics sont liés aux obligations des entités essentielles et aux normes de sécurité du secteur public. Le marché de la gestion du cycle de vie des certificats IoT s'adresse donc à un large éventail de contextes opérationnels avec différentes fenêtres de renouvellement et besoins de conformité.
Analyse géographique
L'Amérique du Nord détenait 34,66 % de la part du marché de la gestion du cycle de vie des certificats IoT en 2026. La région dispose d'une infrastructure PKI établie, de fournisseurs axés sur le cloud et d'une large base d'acheteurs réglementés. Les exigences des marchés publics fédéraux établissent une voie définie pour que les fournisseurs répondent aux attentes de sécurité du secteur public. Keyfactor a annoncé son autorisation FedRAMP en 2026, reflétant le seuil de conformité pour les plateformes cloud au service des clients du gouvernement américain. Le Canada ajoute de la demande grâce à des programmes de fabrication connectée et de villes intelligentes qui utilisent des capteurs et des passerelles. L'Amérique du Sud reste plus modeste, le Brésil étant soutenu par des services financiers numérisés et des déploiements d'agro-industrie connectée.
L'Europe est le deuxième marché régional. L'Allemagne, le Royaume-Uni, la France et les pays nordiques adoptent activement ces solutions car les fabricants et les opérateurs d'infrastructures critiques font face à des exigences de sécurité structurées. La loi sur la cyber-résilience rend la sécurité du cycle de vie plus pertinente pour les producteurs de produits connectés. La Commission européenne fournit des documents de politique et de mise en œuvre pour la loi sur la cyber-résilience à l'intention des fabricants. Le cadre PSTI du Royaume-Uni étend l'accent sur la sécurité aux produits grand public de l'Internet des objets. Le Moyen-Orient développe des projets de villes intelligentes et de réseaux énergétiques, tandis que l'Afrique en est à un stade plus précoce en raison de la variabilité des infrastructures qui limite le déploiement à grande échelle.
L'Asie-Pacifique devrait se développer à un CAGR de 17,52 % jusqu'en 2032. La Chine, le Japon, la Corée du Sud et l'Inde augmentent le besoin d'identité d'appareil de confiance dans les chaînes d'approvisionnement de la fabrication, du transport et de l'électronique. La norme YD/T 6866-2026 de la Chine définit des orientations pour les certificats numériques pseudonymes dans l'enrôlement, la révocation et la confiance inter-autorités de certification de l'Internet des objets.[6] Le programme JC-STAR du Japon et son accord de reconnaissance avec Singapour soutiennent un alignement plus large sur la sécurité des produits IPA.GO.JP. L'activité de certification de cybersécurité IoT de la Corée du Sud soutient la demande axée sur la conformité parmi les fabricants d'électronique. L'Inde ajoute de la demande à mesure que les fabricants d'appareils intègrent le provisionnement de certificats dans les processus d'usine pour les produits destinés à l'exportation.
Paysage concurrentiel
Concentration du Marché
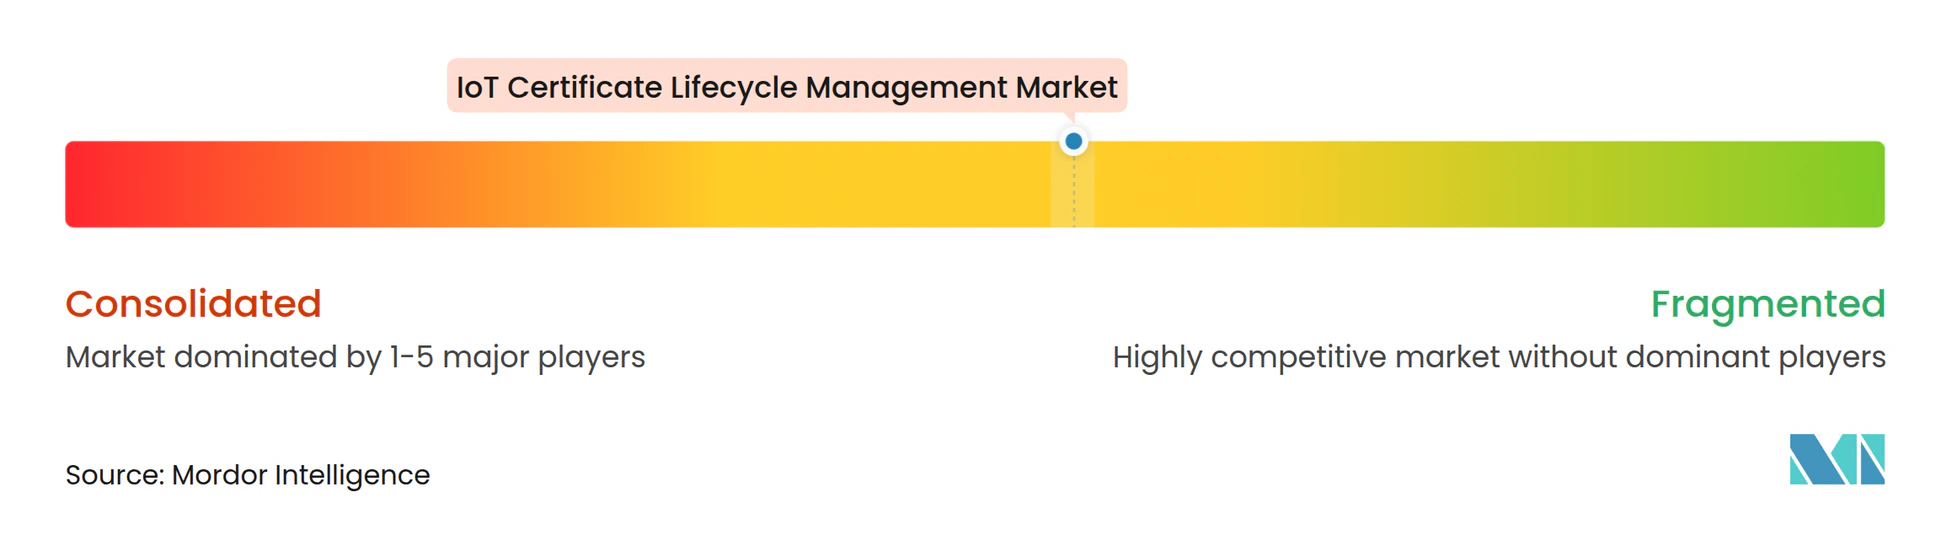
Le marché de la gestion du cycle de vie des certificats IoT présente un niveau de concentration modéré. Les fournisseurs spécialisés comprennent Keyfactor, DigiCert, Sectigo, AppViewX et Device Authority. Ils sont en concurrence avec des fournisseurs plus larges de sécurité et de technologie industrielle tels que Thales, IBM, Microsoft, Cisco et Siemens. Ces entreprises se différencient par leur profondeur en matière de PKI, d'automatisation, de sécurité matérielle, d'intégration cloud et de couverture des technologies opérationnelles. La concurrence est axée sur la capacité à gérer les identités à grande échelle et à prendre en charge des environnements d'appareils mixtes. Les acheteurs évaluent également la capacité d'une plateforme à prendre en charge les contrôles de politique, les enregistrements d'audit et l'automatisation du renouvellement sur des actifs à longue durée de vie.
La consolidation a affecté le paysage des fournisseurs. Sectigo a acquis l'activité de certificats publics d'Entrust Corporation en janvier 2025, élargissant ses opérations d'entreprise. Keyfactor a annoncé un investissement stratégique de croissance de plus de 1 milliard USD en juillet 2026 et a indiqué que le financement soutiendrait l'expansion, l'innovation produit et les acquisitions. AppViewX a acquis Eos en mars 2026 pour étendre sa plateforme de cycle de vie des certificats à la sécurité des agents d'intelligence artificielle et des identités machines. Ces mouvements montrent que les fournisseurs s'étendent de l'émission de certificats vers des fonctions d'identité et d'automatisation plus larges. Le marché de la gestion du cycle de vie des certificats IoT récompense les fournisseurs capables d'unifier l'administration du cycle de vie plutôt que d'offrir des outils de certificats isolés.
La stratégie de plateforme combine de plus en plus l'émission, l'automatisation, la préparation post-quantique et la gouvernance des identités. DigiCert a commencé à migrer ses clients d'IoT Trust Manager vers Device Trust Manager sur l'architecture DigiCert ONE en 2026. La feuille de route de certification 2026 de SEALSQ pour les éléments sécurisés et les modules de plateforme de confiance aborde également la couche de racine de confiance matérielle pour l'intégration des appareils. Les acheteurs plus petits et les opérateurs industriels restent une opportunité pour les fournisseurs qui prennent en charge les protocoles de technologie opérationnelle sans nécessiter une grande équipe PKI d'entreprise. La prise en charge dédiée d'OPC UA GDS Push, LwM2M et MQTT/TLS peut distinguer les fournisseurs dans les cas d'usage de l'Internet des objets industriel. La participation aux normes est également importante car les exigences de migration post-quantique embarquées sont encore en cours de développement.
Leaders du secteur de la gestion du cycle de vie des certificats IoT
-
DigiCert, Inc.
-
Keyfactor, Inc.
-
Palo Alto Networks, Inc.
-
CyberArk Software Ltd.
-
Entrust Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : DigiCert a conclu un partenariat avec Newfold Digital, au service d'environ 6 millions de clients dans le monde, pour moderniser son infrastructure de certificats SSL/TLS sur ses marques, notamment Network Solutions Group et Bluehost Group, en étendant la plateforme DigiCert ONE alimentée par l'intelligence artificielle, englobant PKI, DNS et CLM, à un grand écosystème d'hébergement web.
- Août 2026 : Sectigo a lancé la disponibilité générale de la passerelle d'orchestration Sectigo (SOG), une couche d'automatisation au sein du gestionnaire de certificats Sectigo (SCM) permettant à une seule installation légère d'automatiser la découverte, l'émission, le renouvellement et le déploiement des certificats dans les environnements serveur, cloud et périphérique, avec une intégration native avec CyberArk, HashiCorp et Delinea pour la gestion des informations d'identification.
- Avril 2026 : Sectigo s'est associé à F5 pour fournir une gestion automatisée du cycle de vie des certificats sur la plateforme de livraison et de sécurité des applications F5 (ADSP), permettant l'émission, le renouvellement et le remplacement natifs des certificats SSL/TLS dans le cadre du programme partenaire F5 ADSP.
- Mars 2026 : AppViewX a acquis Eos le 19 mars pour étendre sa plateforme de gestion du cycle de vie des certificats à la sécurité des agents d'intelligence artificielle et des identités machines, en réponse à l'émergence des identités d'agents d'intelligence artificielle comme la catégorie d'identité machine à la croissance la plus rapide dans les environnements d'entreprise.
Portée du rapport mondial sur le marché de la gestion du cycle de vie des certificats IoT
Le marché de la gestion du cycle de vie des certificats IoT englobe les plateformes logicielles et les services associés qui automatisent et régissent la découverte, l'émission, le provisionnement, le déploiement, la surveillance, le renouvellement, la rotation et la révocation des certificats numériques pour les appareils de l'Internet des objets. Ces solutions établissent des identités d'appareils de confiance, sécurisent les communications entre appareils et entre appareils et cloud, et prennent en charge la conformité évolutive et la gestion des clés cryptographiques tout au long des cycles de vie des appareils connectés.
Le rapport sur le marché de la gestion du cycle de vie des certificats IoT est segmenté par composant (logiciels, appliances matérielles et infrastructure de clés sécurisées, et services gérés et professionnels), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), application (authentification des appareils, communication sécurisée entre appareils et cloud, communication sécurisée entre appareils, signature du micrologiciel et mises à jour sécurisées à distance, démarrage sécurisé et attestation matérielle, chiffrement des données et protection de l'intégrité, et autres applications), type d'appareil (capteurs et actionneurs, passerelles et ordinateurs périphériques, contrôleurs industriels et automates programmables, véhicules connectés et unités de bord de route, compteurs intelligents et appareils de réseau électrique, et autres appareils), secteur d'utilisation final (fabrication, transport et logistique, soins de santé et dispositifs médicaux, banque, services financiers et assurances (BFSI), technologies de l'information et télécommunications, gouvernement et administration publique, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Appliances matérielles et infrastructure de clés sécurisées |
| Services gérés et professionnels |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Authentification des appareils |
| Communication sécurisée entre appareils et cloud |
| Communication sécurisée entre appareils |
| Signature du micrologiciel et mises à jour sécurisées à distance |
| Démarrage sécurisé et attestation matérielle |
| Chiffrement des données et protection de l'intégrité |
| Autres applications |
| Capteurs et actionneurs |
| Passerelles et ordinateurs périphériques |
| Contrôleurs industriels et automates programmables |
| Véhicules connectés et unités de bord de route |
| Compteurs intelligents et appareils de réseau électrique |
| Autres appareils |
| Fabrication |
| Transport et logistique |
| Soins de santé et dispositifs médicaux |
| Banque, services financiers et assurances (BFSI) |
| Technologies de l'information et télécommunications |
| Gouvernement et administration publique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Corée du Sud | |
| Inde | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Appliances matérielles et infrastructure de clés sécurisées | ||
| Services gérés et professionnels | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par application | Authentification des appareils | |
| Communication sécurisée entre appareils et cloud | ||
| Communication sécurisée entre appareils | ||
| Signature du micrologiciel et mises à jour sécurisées à distance | ||
| Démarrage sécurisé et attestation matérielle | ||
| Chiffrement des données et protection de l'intégrité | ||
| Autres applications | ||
| Par type d'appareil | Capteurs et actionneurs | |
| Passerelles et ordinateurs périphériques | ||
| Contrôleurs industriels et automates programmables | ||
| Véhicules connectés et unités de bord de route | ||
| Compteurs intelligents et appareils de réseau électrique | ||
| Autres appareils | ||
| Par secteur d'utilisation final | Fabrication | |
| Transport et logistique | ||
| Soins de santé et dispositifs médicaux | ||
| Banque, services financiers et assurances (BFSI) | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et administration publique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Corée du Sud | ||
| Inde | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion du cycle de vie des certificats IoT ?
La taille du marché de la gestion du cycle de vie des certificats IoT est projetée à 1,67 milliard USD en 2026, 1,91 milliard USD en 2027, et devrait atteindre 3,64 milliards USD d'ici 2032, avec un CAGR de 13,77 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de gestion du cycle de vie des certificats IoT ?
Les flottes d'appareils plus importantes, les règles de sécurité du cycle de vie, la modernisation industrielle et les déploiements cloud et périphériques augmentent le besoin d'opérations de certificats automatisées. Ces conditions rendent l'émission et le renouvellement manuels plus difficiles à maintenir sur des points de terminaison distribués.
Quel composant est en tête du marché de la gestion du cycle de vie des certificats IoT ?
Les logiciels sont en tête avec une part de 63,42 % en 2026, soutenus par la demande de découverte intégrée, d'enrôlement, de gestion des politiques et de surveillance sur des flottes d'appareils diversifiées.
Quel modèle de déploiement se développe le plus rapidement pour la gestion du cycle de vie des certificats IoT ?
Le déploiement basé sur le cloud détient une part de 67,84 % en 2026 et devrait se développer à un CAGR de 16,23 % jusqu'en 2032.
Quel secteur d'utilisation final présente la plus grande base d'adoption ?
La fabrication est en tête avec une part de 26,54 % en 2026, car les équipements industriels nécessitent une identité d'appareil gérée et un renouvellement de certificat soigneusement planifié pour protéger la continuité opérationnelle.
Quelle région présente le taux d'expansion prévu le plus élevé ?
L'Asie-Pacifique devrait se développer à un CAGR de 17,52 % jusqu'en 2032, portée par la Chine, le Japon, la Corée du Sud et l'Inde, où les programmes de fabrication connectée, de transport et d'électronique augmentent les besoins en identité des appareils.