
IIoTデバイスアイデンティティセキュリティ市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
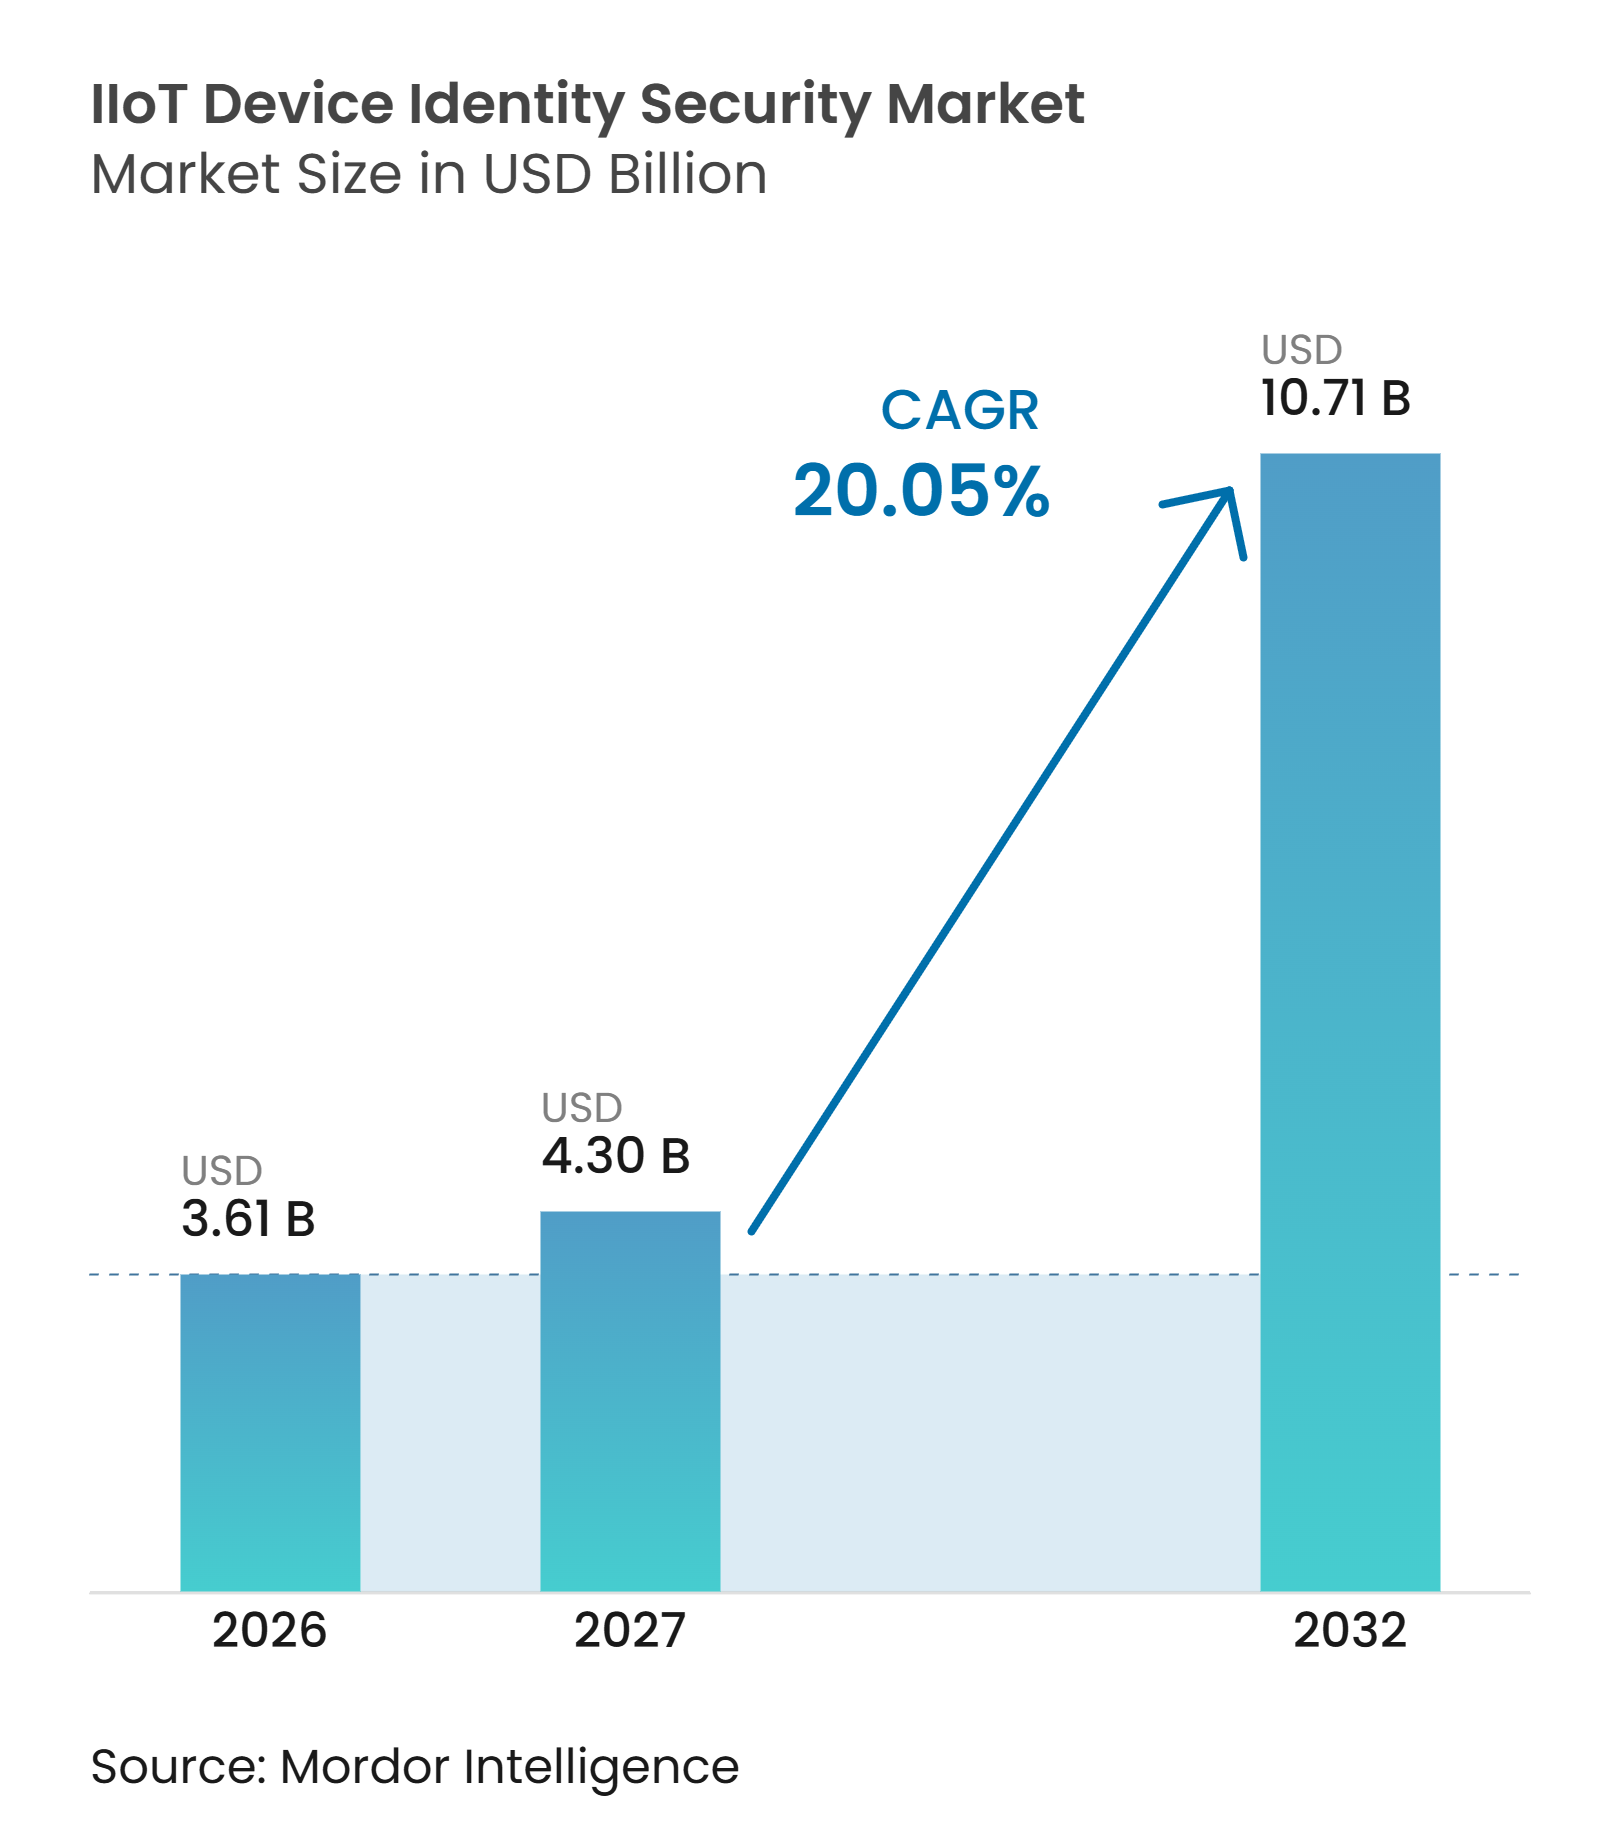
| 市場規模 (2027) | 4.30 十億米ドル |
| 市場規模 (2032) | 10.71 十億米ドル |
| 成長率 (2027 - 2032) | 20.05 % |
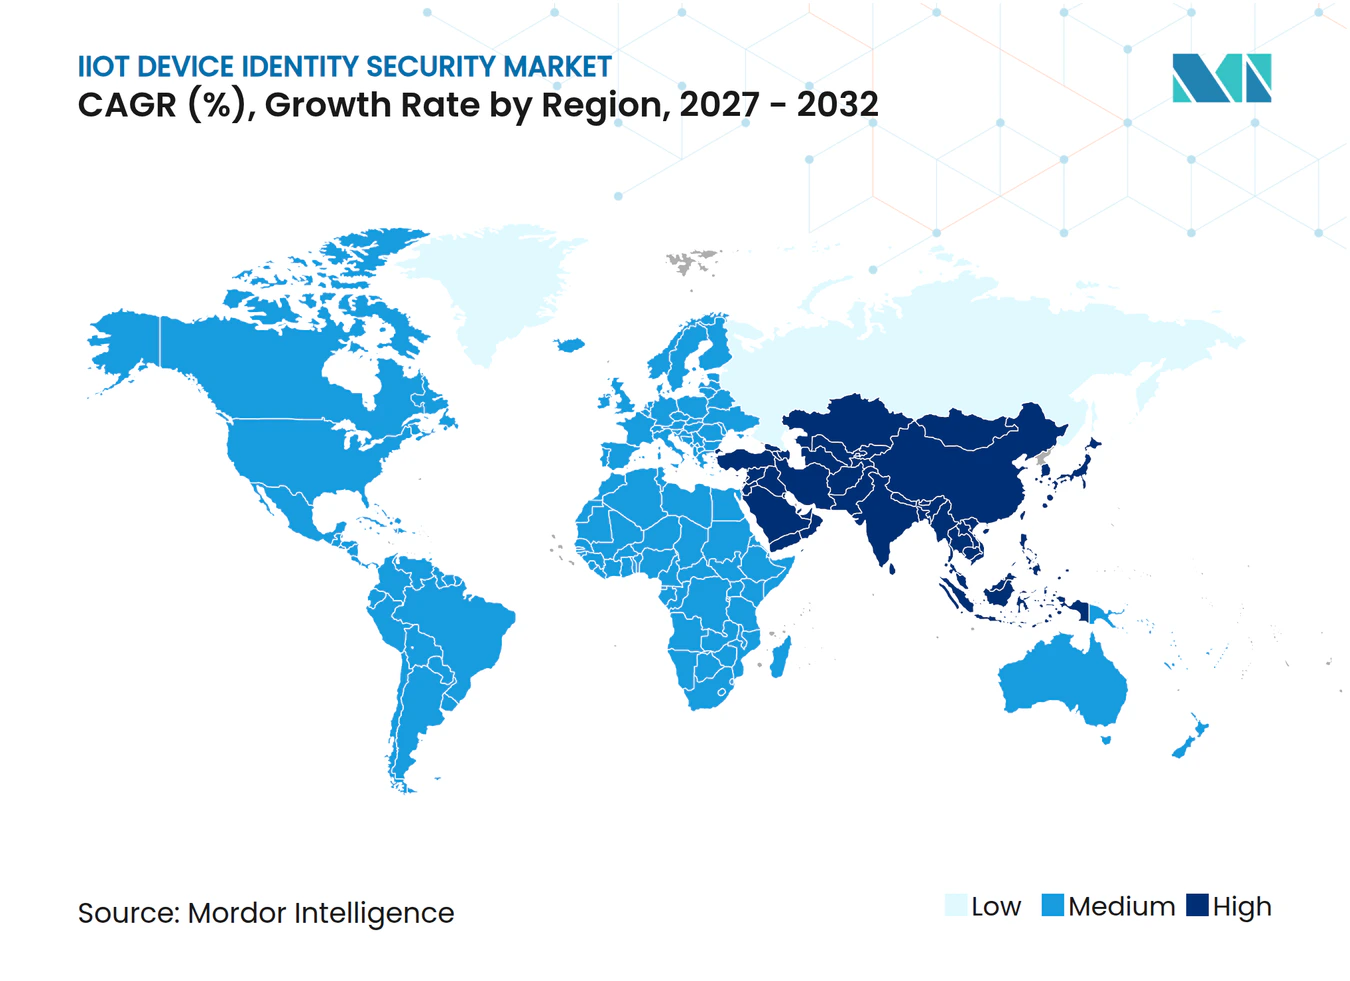
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるIIoTデバイスアイデンティティセキュリティ市場分析
IIoTデバイスアイデンティティセキュリティ市場規模は、2026年の3.61 ビリオン 米ドルから2027年には4.33 ビリオン 米ドルへ、さらに2032年までに10.71 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間に20.05%のCAGRを記録すると予測されています。この成長は、産業ネットワークの拡大に伴い、接続された運用技術資産に検証可能な暗号アイデンティティを付与する必要性を反映しています。デバイスメーカーおよびプラントオペレーターは、セキュアプロビジョニング、証明書管理、およびソフトウェアアテステーションへの需要を高めるライフサイクルセキュリティ義務に直面しています。ゼロトラストプログラムは、ネットワーク境界だけではデバイスの信頼性を判断できないセンサー、コントローラー、およびゲートウェイへと近づいています。サプライヤーは、ハードウェアトラストルートと、クレデンシャルの発行・監視・更新・失効を行えるソフトウェアを組み合わせることで対応しています。古い機器は最新のアイデンティティ制御をサポートできないことが多いため、大規模なレガシー資産の保護は依然として困難です。
主要レポートのポイント
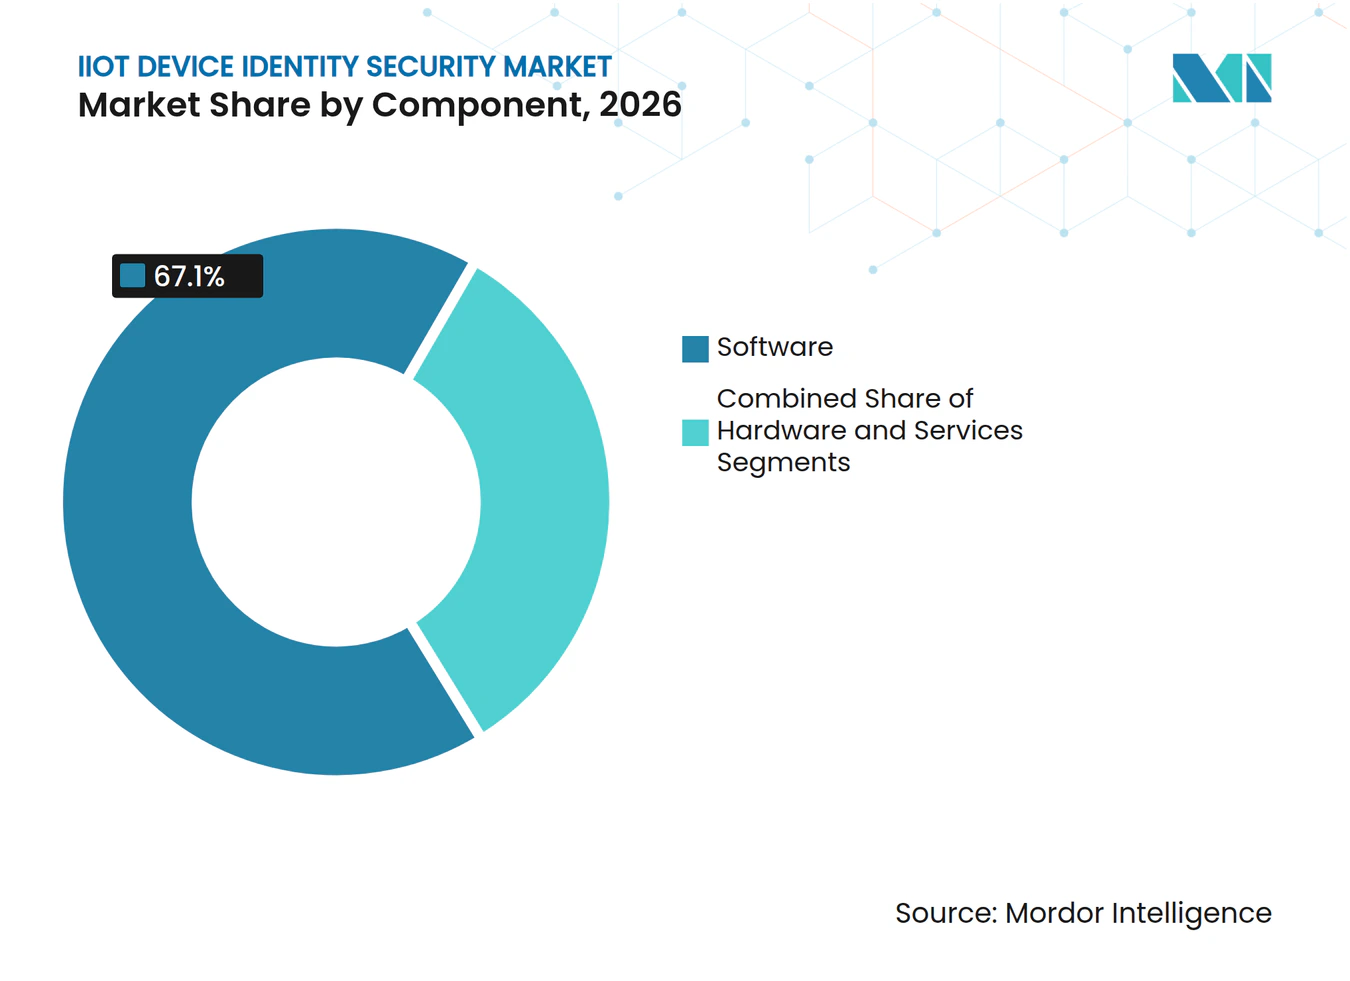
- コンポーネント別では、ソフトウェアが2026年のIIoTデバイスアイデンティティセキュリティ市場シェアの67.10%を占めてリードし、サービスは2032年までに22.05%のCAGRで拡大すると予測されています。
- アイデンティティ機能別では、証明書および鍵ライフサイクル管理が2026年のIIoTデバイスアイデンティティセキュリティ市場収益の51.29%を占め、ファームウェアインテグリティおよびリモートアテステーションは2032年までに21.45%のCAGRで成長すると予測されています。
- デプロイメントモード別では、オンプレミスが2026年のIIoTデバイスアイデンティティセキュリティ市場収益の66.21%を占め、クラウドは2032年までに21.79%のCAGRで成長すると予測されています。
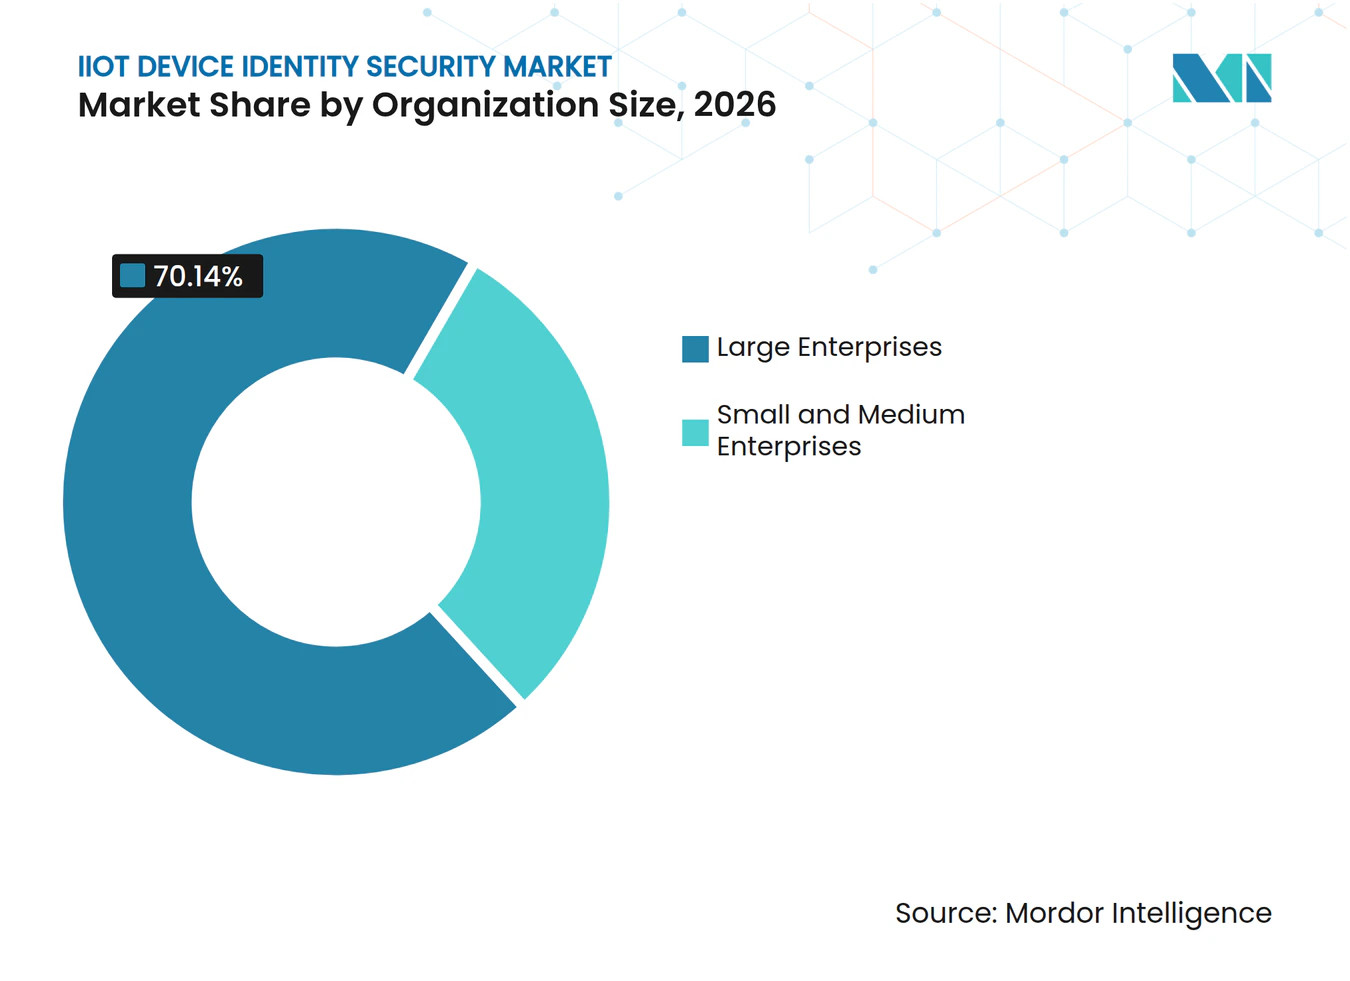
- 組織規模別では、大企業が2026年のIIoTデバイスイデンティティセキュリティ市場収益の70.14%を占め、中小企業は2032年までに22.36%のCAGRで成長すると予測されています。
- 業種別では、産業製造が2026年のIIoTデバイスアイデンティティセキュリティ市場収益の30.11%を占め、自動車およびモビリティは2032年までに20.71%のCAGRで拡大すると予測されています。
- 地域別では、北米が2026年の収益の37.12%を占め、アジア太平洋地域は2032年までに21.10%のCAGRで成長すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルIIoTデバイスアイデンティティセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ブラウンフィールドOT資産の接続性とアイデンティティのブラインドスポット | +4.5% | グローバル、特に北米、ドイツ、日本、および中国に集中 | 短期(2年以内) |
| EUサイバーレジリエンス法の製品ライフサイクル義務 | +4.0% | 欧州が中核、北米およびアジア太平洋地域へのサプライチェーン波及効果あり | 中期(2〜4年) |
| エッジネイティブゼロトラストアーキテクチャの成長 | +3.5% | グローバル、北米および北欧での早期採用 | 中期(2〜4年) |
| 監査可能なデバイスアイデンティティに対するサイバー保険要件 | +3.0% | 北米および欧州、アジア太平洋地域の産業回廊での影響が拡大中 | 短期(2年以内) |
| 工場レベルのゼロタッチプロビジョニングの拡大 | +2.0% | グローバル、ドイツ・中国・日本・韓国の自動車および電子機器ハブで最も強い | 中期(2〜4年) |
| 長寿命産業デバイスに向けた耐量子暗号の準備 | +1.5% | 欧州連合および北米が先行し、アジア太平洋地域が続く | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ブラウンフィールドOT資産の接続性とアイデンティティのブラインドスポット
IIoTデバイスアイデンティティセキュリティ市場は、既存の産業資産における根本的な弱点によって牽引されており、多くの生産資産には使用可能な暗号アイデンティティが欠如しています。2025年に公表されたCISAのガイダンスは、運用技術資産を特定するための継続的なプロセスを概説し、所有権、分類、監視、および保守活動にわたる正確なインベントリの必要性を認識しました。ネットワークセンサーおよびエッジゲートウェイは、古いプラント機器をエンタープライズシステムに接続しますが、同時にクレデンシャルを必要とする追加の非人格エンティティも導入します。アイデンティティプラットフォームは、既存の運用環境に適した検出、エンロールメント、およびライフサイクル制御を通じてこのギャップに対処できます。IIoTデバイスアイデンティティセキュリティ市場の商業的機会は、完全なハードウェア交換サイクルを待たずに可視性を向上させる必要があるプラントで最も強くなっています。
EUサイバーレジリエンス法の製品ライフサイクル義務
サイバーレジリエンス法は、デバイスセキュリティを設計段階の活動から製品ライフサイクル全体にわたって継続する一連の責任へと転換します。その主要要件は2027年12月11日から適用され、欧州連合で接続製品を販売するメーカーに対して明確な計画期間を設定します。関連する2025年の実施規則は、アイデンティティ管理システム、認証リーダー、公開鍵基盤ソフトウェア、および特権アクセス管理ツールを重要または極めて重要なものとして特定しています。同法は、違反の性質に応じて、世界年間売上高の最大2.5%の罰則を認めています。これらの規則により、クレデンシャル発行、セキュアプロビジョニング、アップデート機能、および監査可能なガバナンスがサプライヤー選定においてより重要になっています。また、機器の展開後もアイデンティティ制御を維持できるIIoTデバイスアイデンティティセキュリティ市場プラットフォームの価値を高めています。
エッジネイティブゼロトラストアーキテクチャの成長
オペレーターは、センサー、プログラマブルロジックコントローラー、およびゲートウェイが運用データを交換するエッジにおいてゼロトラスト手法を適用しています。CISAは、運用技術のゼロトラストが明示的な検証に依存し、IEEE 802.1AR DevID、OPC UAセキュリティプロファイル、およびDNP3セキュア認証などの実用的なアイデンティティ標準を含むと述べています。長寿命機器は、資産寿命が数十年に及ぶ可能性があるため、証明書ツールが継続して機能し続けなければならないというギャップを生み出します。IIoTデバイスアイデンティティセキュリティ市場は、安全性を重視する産業環境において、集中型情報技術システムのみを通じてではなく、エアギャップおよびマルチベンダー環境内でポリシー施行が機能できる場合に恩恵を受けます。NERC CIP-003-9は2026年4月1日に発効し、一括電力システムにおける低影響資産の電子アクセス制御義務を拡大しました。欧州では、NIS2がネットワークおよび情報システムにおける適切なアクセス制御ポリシーとセキュリティを要求しており、アイデンティティに基づくリモートメンテナンス制御の必要性を強化しています。
監査可能なデバイスアイデンティティに対するサイバー保険要件
サイバー保険の審査では、オペレーターが提供できる証拠に対してより大きな比重が置かれるようになっています。デバイスインベントリ記録、多要素認証のカバレッジ、リモートセッションログ、およびネットワークセグメンテーション文書は、運用上のエクスポージャーに関する情報を保険会社に提供します。IIoTデバイスイデンティティセキュリティ市場は、したがって、正式な規制と並行して機能できる商業的要件を通じて、より小規模なオペレーターにもリーチします。これらのオペレーターは、完全な社内公開鍵基盤チームを構築することなく、IIoTデバイスアイデンティティセキュリティ市場のマネージドサービスを利用できます。この効果はクラウドベースのデプロイメントに関連しており、サブスクリプションサービスが小規模プラントの初期専門家の労力を削減するためです。また、セキュリティチームが更新協議の際にのみ記録を準備するのではなく、継続的にアイデンティティ証拠を維持する理由を与えます。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハードコードされたクレデンシャルを持つレガシーPLC | -0.5% | グローバル、南米・東南アジア・東欧のブラウンフィールド施設で最も深刻 | 長期(4年以上) |
| 証明書フォーマットおよびOTプロトコル間の相互運用性ギャップ | -0.4% | グローバル、マルチベンダー製造環境に集中 | 中期(2〜4年) |
| 産業規模での証明書ライフサイクル管理の運用費用 | -0.3% | 北米および欧州、大規模展開で高い更新コストに直面 | 中期(2〜4年) |
| 新興市場におけるOTサイバーセキュリティスキル不足 | -0.2% | アジア太平洋地域、南米、中東、およびアフリカ、特にブラウンフィールドセクター | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハードコードされたクレデンシャルを持つレガシーPLC
既存のコントローラーは、クレデンシャルのローテーションや証明書ベースの認証をサポートできないものが多いため、持続的な制約要因となっています。2025年のSiemensによるSIMATIC CN 4100に関するアドバイザリーは、ハードコードされたクレデンシャルに関わる重大な脆弱性を文書化しており、これは修正のために機器の交換または厳密に管理されたメンテナンス作業を必要とするパターンです。CISAの産業制御システムアドバイザリーは、主要な運用技術ベンダーに影響する脆弱性を継続的に文書化しています。[1] アイデンティティ施行プロキシ、メディアアクセス制御バインディング、および補完的なネットワーク制御はエクスポージャーを低減できますが、フィールドデバイス自体を公開鍵基盤対応にするわけではありません。IEC 62443-4-2はコンポーネント認証要件を定義していますが、レガシーフィールドデバイスはそれを完全に満たすためにハードウェアの更新が必要な場合があります。これにより、ブラウンフィールドプラント全体でのIIoTデバイスアイデンティティセキュリティ市場制御の短期的なリーチを制限する交換サイクルが生じます。
証明書フォーマットおよびOTプロトコル間の相互運用性ギャップ
産業環境では、共通の証明書モデルを前提として構築されていないModbus/TCP、PROFINET、EtherNet/IP、DNP3、およびOPC UAが一般的に組み合わされています。各プロトコルは異なるトラストアンカー、証明書フォーマット、および失効慣行を使用する可能性があり、マルチベンダー施設での作業量が増加します。2026年のIACR論文は、ウェブ公開鍵基盤向け開発された証明書透明性手法が、産業オートメーションおよび制御システムのプライベート公開鍵基盤には大幅な再設計が必要であることを発見しました。異なるプロトコル層および異なるデバイスクラスに対して、個別のエンロールメントフローと証明書階層が引き続き必要になる場合があります。充電エコシステムもこの問題を浮き彫りにしており、ISO 15118-20の展開ではISO 15118-2とは異なる公開鍵基盤トラストルートが使用されています。プロトコル間で信頼性の高い統合計画を提供するIIoTデバイスアイデンティティセキュリティ市場のサプライヤーは、産業顧客のこの運用上の負担を軽減できます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益をリードし、サービスが運用モデルを変革
ソフトウェアは2026年のIIoTデバイスアイデンティティセキュリティ市場の67.10%を占めました。その地位は、大規模なデバイスフリート全体でのポリシーオーケストレーション、暗号インベントリ管理、および自動化された証明書ライフサイクル作業の必要性を反映しています。ソフトウェア層は、デバイスがハードウェア要素に鍵を保存している場合でも、発行、更新、失効、およびレポートを管理します。IEC 62443-4-2はこのニーズに対応しており、そのセキュリティ要件にはコンポーネント認証および転送中データの保護に関する制御が含まれています。ハードウェアは収益面では小さいままですが、秘密鍵を保護するトラストルートを提供します。リソース制約のあるマイクロコントローラーに関する研究は、耐量子暗号の実装経路を示しており、シリコンベースの保護の長期的な役割を支持しています。
サービスは2032年までに22.05%のCAGRを記録すると予測されており、このセグメンテーションで最も速い成長率です。マネージドサービスは、大規模な専門チームを持たない顧客のために公開鍵基盤、証明書更新、およびポリシー管理を運用できます。この運用モデルは、IIoTデバイスアイデンティティセキュリティ市場における継続的な証明書管理を、完全な社内能力を必要とするプロジェクトではなくサービス関係へと転換します。これは、サイバーリスクと可用性制約の両方を管理しなければならない要員がいるプラントに特に関連しています。IIoTデバイスアイデンティティセキュリティ産業は、プロバイダーが顧客のアイデンティティ制御と既存のセキュリティオペレーションの統合を支援する際にも恩恵を受けます。ソフトウェアとサービスの組み合わせにより、混在した運用技術資産全体での継続的なクレデンシャルガバナンスが実用的になります。


注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
アイデンティティ機能別:証明書管理がリードし、アテステーションが拡大
証明書および鍵ライフサイクル管理は2026年のIIoTデバイスアイデンティティセキュリティ市場シェアの51.29%を占めました。すべてのアイデンティティ機能は、発行、エンロールメント、更新、ローテーション、失効、または検証を通じて証明書または鍵を使用します。CA/ブラウザフォーラムのポリシーは、2029年までに公的に信頼されたTLS証明書の最大有効期間を47日間に短縮する道筋を設定しており、大規模な証明書インベントリを運用する組織の更新頻度が増加します。産業展開では、デバイスが長年にわたって稼働し、断続的な接続性しか持たない場合があるため、独自のライフサイクル慣行が必要です。ライフサイクル管理プラットフォームは、自動化されたワークフロー、検出、有効期限監視、および監査記録によってこの作業に対応します。これらの機能により、IIoTデバイスアイデンティティセキュリティ市場における証明書運用は管理タスクではなくコア制御となります。
ファームウェアインテグリティおよびリモートアテステーションは2032年までに21.45%のCAGRで拡大すると予測されています。この機能は、機器が設置された後もデバイスソフトウェアおよびブートプロセスが承認済みのままであるかどうかを検証します。NISTの運用技術ガイダンスは、運用環境に適した制御を含む、ライフサイクル全体にわたる資産の監視および管理の重要性を説明しています。[2] IEC 62443-4-2にはソフトウェアおよび情報インテグリティに関連する要件も含まれており、アテステーションへの関心を支持しています。セキュアプロビジョニングおよびエンロールメント、ならびに認証と認可は、デバイスのオンボーディングとアクセス決定を支援する確立された機能です。その他のアイデンティティ機能には、分散型アイデンティティおよびデバイスレピュテーションスコアリングへの新興アプローチが含まれます。
デプロイメントモード別:オンプレミスアーキテクチャが主導的役割を維持
オンプレミスデプロイメントは2026年の収益の66.21%を占めました。エアギャップシステム、安全システム、およびデータ所在地要件により、多くの産業オペレーターはクレデンシャルプロビジョニングや認証のためにクラウド接続に依存できません。オンプレミス環境のIIoTデバイスアイデンティティセキュリティ市場規模は、したがって、ローカルシステムへの単純な好みではなくアーキテクチャ要件によって支えられています。オンプレミスの公開鍵基盤は、ローカルチームがメンテナンスウィンドウを設定できるようにしながら、機密性の高いクレデンシャル操作を生産ネットワークの近くに保つことができます。また、複数の機器ベンダーと古いプロトコルを使用するプラントにも適しています。これらの条件により、製造、エネルギー、およびその他の重要な運用においてアイデンティティプログラムにとってローカルインフラが中心的な役割を果たします。
クラウドデプロイメントは2032年までに21.79%のCAGRで成長すると予測されています。中小企業は、すべての支援システムを自社で維持することなくマネージド公開鍵基盤サービスを取得できます。大企業も、コアプラントでオンプレミス制御を維持しながら、サテライト施設や接続された運用にクラウドサービスを使用できます。ASRock Industrialは2025年5月に、スマートファクトリー、産業用人工知能、およびエッジコンピューティング向けのFIDOデバイスオンボード標準に基づくゼロタッチオンボーディングプラットフォームとしてAiFDOを導入しました。この例は、自動化されたオンボーディングが大規模な手動セットアップ作業を削減できることを示しています。ハイブリッド運用モデルは、したがって、重要なクレデンシャル操作をローカルに保つIIoTデバイスアイデンティティセキュリティ市場インフラへの継続的な需要と共存できます。
組織規模別:大企業がリードし、中小企業がより速く成長
大企業は2026年の収益の70.14%を占めました。大企業は、より小規模な組織よりも大規模なデバイスフリート、複数のサイト、およびより複雑な公開鍵基盤環境を運用しています。多くは、資産インベントリ、セグメント化されたネットワークアーキテクチャ、アクセス制御、およびデバイス認証を要求するセクター規則の対象となっています。大企業の主導的地位は、継続的な証明書プログラムに資金を提供し運用する能力も反映しています。エネルギー、製造、および重要インフラのオペレーターは、ダウンタイムおよび規制上の精査に対して大きなエクスポージャーを持っています。これらの調達プロセスでは、ハードウェア保護、ライフサイクル自動化、統合能力、および監査サポートをまとめて考慮するようになっています。
中小企業は2032年までに22.36%のCAGRで成長すると予測されています。サイバー保険の審査および顧客のサプライチェーン期待により、これらの企業は資産を文書化し、運用技術と情報技術を分離し、リモートアクセスを保護するよう促される可能性があります。中小企業のセキュリティに関する研究は、より強力な慣行を実装するために必要な労力を削減するリスクベースの制御の価値を強調しています。公開鍵基盤の管理、オンボーディングのガイダンス、およびサブスクリプション提供により、これらの制御をより利用しやすくすることができます。これらの企業は、外部サポートなしにエンタープライズ規模のアイデンティティプログラムを運用する組織的能力を持っていない場合があります。デプロイメントと継続的なコンプライアンスを簡素化するIIoTデバイスアイデンティティセキュリティ市場のプロバイダーは、そのギャップに対処できます。

業種別:製造業がリードし、自動車がモメンタムを構築
産業製造は2026年の収益の30.11%を占めました。生産ラインには、認証された通信を必要とするコントローラー、センサー、ゲートウェイ、および接続された機械の密な集団が含まれています。製造業者はまた、弱いアイデンティティ制御が運用ネットワークへの経路を生み出す可能性があるランサムウェアおよびリモートアクセスのエクスポージャーにも直面しています。IIoTデバイスアイデンティティセキュリティ市場は、したがって、ISA/IEC 62443の慣行を採用する製造プログラムによって支えられています。これらのプログラムは、資産への強された可視性と意図的なセキュリティゾーンおよびコンジットを必要とします。製造業の需要はまた、確立された独自システムと新しい接続機器の両方で動作できるプラットフォームを好みます。
自動車およびモビリティは2032年までに20.71%のCAGRで成長すると予測されています。車両の接続性、デジタルキー、および車両対あらゆるもの(V2X)インフラにより、保護されたクレデンシャルを必要とするコンポーネントの数が増加しています。ISO 21434は、車両ライフサイクル全体にわたる脅威への体系的な注意を支援する道路車両向けサイバーセキュリティエンジニアリングフレームワークを定義しています。NXPは、カーコネクティビティコンソーシアムデジタルキーでの使用向けに設計された自動車用セキュアエレメントを説明しており、車両アクセスシステムにおけるハードウェアに裏付けられたクレデンシャルの役割を強調しています。エネルギーおよびユーティリティ、石油・ガス、ならびに輸送・物流も、グリッド資産、パイプライン制御システム、および物流ネットワークのアイデンティティ制御を必要としています。各業種には異なる稼働時間とプロトコルのニーズがあり、カスタマイズされたIIoTデバイスアイデンティティセキュリティ市場の統合が重要になります。
地域分析
北米は2026年のIIoTデバイスアイデンティティセキュリティ市場シェアの37.12%を占めました。連邦ゼロトラストポリシー、重要インフラ要件、および規制産業の大規模な基盤が、公開鍵基盤およびデバイス認証への支出を支えています。大統領令14028は連邦機関に現代的なサイバーセキュリティ慣行の採用を指示し、NERC CIP-003-9は2026年4月に発効し、低影響資産の電子アクセス制御義務を拡大しました。保険会社およびエンタープライズ顧客は、文書化されたネットワークセグメンテーション、多要素認証、およびセッションログ保持を求めています。これらのニーズは、エネルギー、防衛、および製造全体でIIoTデバイスアイデンティティセキュリティ市場プラットフォームを支援しています。
アジア太平洋地域は2032年までに21.10%のCAGRで成長すると予測されています。中国、インド、日本、および韓国でのスマートファクトリー投資は、接続された産業システムに対するより明確なサイバーセキュリティ要件と並行して進んでいます。日本の経済産業省は2025年に半導体デバイス工場向けのガイダンスを公表し、セキュリティ慣行をIEC 62443の原則に合わせました。SEALSQは2025年にECHONETライトスマートホームおよびエネルギー管理標準の公開鍵基盤サービスプロバイダーとして日本のECHONETコンソーシアムに参加しました。地域の機会は、大規模な電子機器および自動車メーカーから、新しいデバイスフリートがオンラインになるにつれてスケーラブルなIIoTデバイスアイデンティティセキュリティ市場プロビジョニングを必要とする接続されたエネルギーシステムおよび施設まで広がっています。
欧州は2026年に2番目に大きな地域収益ポジションを保持し、ドイツが調達量をリードしました。2027年12月に適用されるサイバーレジリエンス法の要件は製品セキュリティ計画を圧縮しており、その実施規則は公開鍵基盤ソフトウェアおよび認証ハードウェアを重要または極めて重要な製品カテゴリーの中に特定しています。[3] 欧州連合の協調的な耐量子暗号ロードマップは、加盟国が2026年末までに移行を開始し、2030年末までに高リスクシステムの移行を完了することを求めています。このタイムテーブルにより、暗号インベントリとアップグレード計画がより重要になる一方、南米、中東、およびアフリカはマネージドおよび段階的なデプロイメントモデルに関連性を持ち続けています。
競合環境
市場集中度
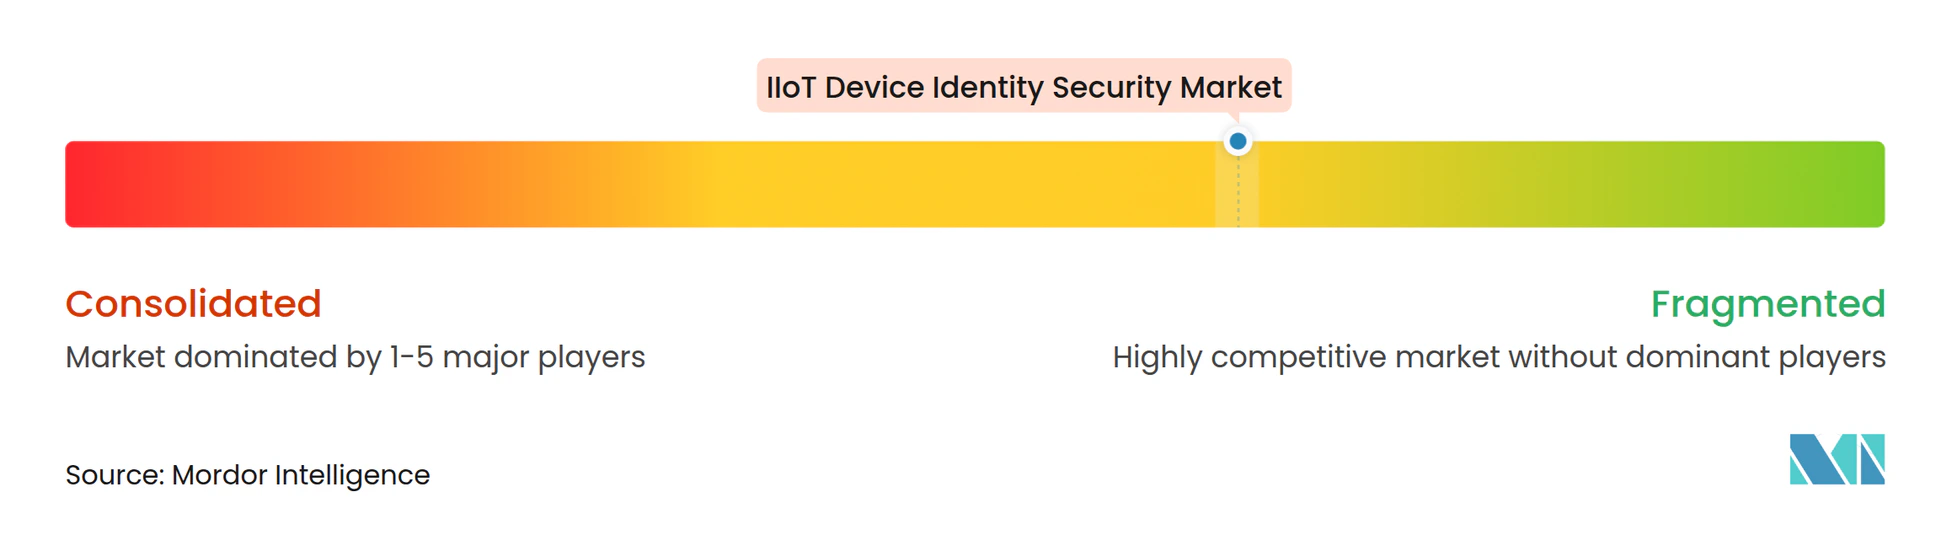
IIoTデバイスアイデンティティセキュリティ市場は、証明書ライフサイクルおよびアイデンティティソフトウェアプロバイダーと、ハードウェアトラストルートを提供する半導体サプライヤーの間で適度に分散しています。Keyfactor、Entrust、およびDigiCertは、公開鍵基盤、証明書ライフサイクル管理、および関連するアイデンティティワークフローで競合しています。Infineon Technologies、NXP Semiconductors、およびSEALSQは、セキュアエレメント、セキュリティコントローラー、およびその他のシリコンベースの保護で競合しています。Device Authority、Intrinsic ID、およびKudelski IoTは、制約のあるデバイスのエンロールメントおよび物理的複製不可能関数ベースの認証に注力しています。競争は、マルチベンダープラント全体でのプロトコルサポートとともに、セキュアハードウェアとエンロールメント、更新、ポリシー、検出、および監査機能の組み合わせに依存しています。
耐量子暗号の準備は、長寿命産業展開の調達検討事項になりつつあります。Infineonは2026年3月に、統合された耐量子暗号とドイツ連邦情報セキュリティ庁からのコモンクライテリア認証を備えたTEGRION SLI22自動車用セキュリティコントローラーを発売しました。[4] SEALSQは2026年8月にVaultIC408セキュアエレメントのFIPS 140-3レベル3検証を発表し、Keyfactorは2026年6月に公開鍵基盤管理、ライフサイクル自動化、暗号検出、および耐量子移行のためのトラストコントロールプレーンを発売しました。これらの動きは、スタンドアロンクレデンシャルからより広範なマシンアイデンティティガバナンスへとオファリングを拡大しています。FIDOデバイスオンボードはまた、工場規模での自動オンボーディングのためのベンダー中立な経路を提供しています。
認証および保証証拠は、選定決定においてますます影響力を持つようになっています。FIPS 140-3およびISA/IEC 62443の検証は、購入者に暗号モジュールおよび産業セキュリティ制御を評価するための定義された基準を提供できます。IIoTデイスアイデンティティセキュリティ市場のサプライヤーは、顧客のプロトコル、メンテナンスウィンドウ、およびレガシーハードウェアに適合しなければなりません。ソフトウェアのみのプロバイダーは、購入者がハードウェアに紐付けられた鍵を必要とする場合に制限に直面する可能性があり、ハードウェアサプライヤーは展開後にライフサイクルツールを必要とします。IIoTデバイスアイデンティティセキュリティ市場は、シリコンレベルのトラストを使用可能な運用ワークフローに接続するパートナーに報いています。
IIoTデバイスアイデンティティセキュリティ産業のリーダー企業
-
Keyfactor, Inc.
-
Device Authority Ltd.
-
Sectigo Limited
-
AppViewX, Inc.
-
Ascertia Limited
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年10月:DigiCertは、BeyondTrust、F5、Fortinet、HPE、およびImpervaとの統合拡大と自動化された証明書運用のエンタープライズ採用を挙げ、トラストライフサイクルマネージャープラットフォームの加速成長を報告しました。同社はまた、証明書発行前にハードウェアに裏付けられたデバイスアイデンティティを検証するAppleデバイスアテステーションを導入し、管理されたデバイスエコシステムへの自動化を拡大しました。
- 2026年8月:SEALSQ Corpは、VaultIC408セキュアエレメントプラットフォームが2026年8月5日に検証されたFIPS 140-3レベル3のNIST証明書番号5463を取得したと発表しました。この認証は、政府、防衛、重要インフラ、および産業IoTアプリケーションを対象とし、OEMにIIoTアイデンティティプログラム向けの検証済みハードウェアセキュリティビルディングブロックを提供します。
- 2026年7月:Infineon Technologies AGは、USB接続とNFC接続を備えたJavaカードベースのソリューションであるSECORA ID Key S USBを発売しました。FIDOレベル3+認証取得済みでCTAP 2.1準拠であり、産業アクセスおよび物理セキュリティのユースケース向けにPKI機能を備えたフィッシング耐性のあるパスワードレス認証を可能にします。
- 2026年7月:SEALSQは量子耐性ハードウェア認証ロードマップを更新し、ML-KEM-1024およびML-DSA-87を含む完全な耐量子暗号サポートを備えたQVault TPM 185がFIPS 140-3およびコモンクライテリアEAL5+認証を目標とし、フランスANSSIプロテクションプロファイル承認が2026年12月に予定されていることを確認しました。
グローバルIIoTデバイスアイデンティティセキュリティ市場レポートの範囲
IIoTデバイスアイデンティティセキュリティ市場は、産業用モノのインターネット(IIoT)デバイスのアイデンティティをその運用ライフサイクル全体にわたって確立、認証、管理、および保護するために使用されるハードウェア、ソフトウェア、およびサービスから生成される収益で構成されています。これらのソリューションは、産業環境全体でセキュアプロビジョニング、デバイス認証、証明書および鍵管理、ファームウェアインテグリティ検証、およびリモートアテステーションを可能にします。市場は、接続されたセンサー、ゲートウェイ、コントローラー、産業機器、およびエッジデバイスのアイデンティティベースのセキュリティ要件に対応しています。産業エコシステム内でのセキュアな通信、アクセス制御、コンプライアンス、およびゼロトラストアーキテクチャをサポートします。採用は、産業接続性の増加およびサイバーフィジカルシステムを保護する必要性の高まりによって推進されています。
IIoTデバイスアイデンティティセキュリティ市場レポートは、コンポーネント(ハードウェア、ソフトウェア、およびサービス)、アイデンティティ機能(セキュアプロビジョニングおよびエンロールメント、認証と認可、証明書および鍵ライフサイクル管理、ファームウェアインテグリティおよびリモートアテステーション、ならびにその他のアイデンティティ機能)、デプロイメントモード(クラウド、オンプレミス、およびハイブリッド)、組織規模(大企業、ならびに中小企業)、業種(産業製造、エネルギーおよびユーティリティ、石油・ガス、輸送・物流、自動車およびモビリティ、小売・電子商取引、ならびにその他の業種)、および地域(北米、南米、欧州、アジア太平洋地域、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ハードウェア |
| ソフトウェア |
| サービス |
| セキュアプロビジョニングおよびエンロールメント |
| 認証と認可 |
| 証明書および鍵ライフサイクル管理 |
| ファームウェアインテグリティおよびリモートアテステーション |
| その他のアイデンティティ機能 |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 産業製造 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| 輸送・物流 |
| 自動車およびモビリティ |
| 小売・電子商取引 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ハードウェア | |
| ソフトウェア | ||
| サービス | ||
| アイデンティティ機能別 | セキュアプロビジョニングおよびエンロールメント | |
| 認証と認可 | ||
| 証明書および鍵ライフサイクル管理 | ||
| ファームウェアインテグリティおよびリモートアテステーション | ||
| その他のアイデンティティ機能 | ||
| デプロイメントモード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 産業製造 | |
| エネルギーおよびユーティリティ | ||
| 石油・ガス | ||
| 輸送・物流 | ||
| 自動車およびモビリティ | ||
| 小売・電子商取引 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
IIoTデバイスアイデンティティセキュリティ市場の規模はどのくらいですか?
IIoTデバイスアイデンティティセキュリティ市場は、2026年の3.61 ビリオン 米ドルおよび2027年の4.33 ビリオン 米ドルから2032年までに10.71 ビリオン 米ドルへと、20.05%のCAGRで増加すると予測されています。
IIoTデバイスアイデンティティセキュリティの需要をリードするコンポーネントはどれですか?
ソフトウェアは2026年の収益シェアの67.10%でリードしており、デバイスフリート全体でポリシー、暗号インベントリ、および証明書ライフサイクルを管理しているためです。
産業デバイスにとって証明書ライフサイクル管理が重要な理由は何ですか?
2026年の収益の51.29%を占め、産業運用全体で使用されるクレデンシャルの発行、更新、ローテーション、失効、および検証をサポートしています。
最も広く使用されているデプロイメントアプローチはどれですか?
オンプレミスデプロイメントは2026年の収益の66.21%を占めており、エアギャッププラント、安全システム、およびローカルデータ要件がクラウド依存を制限することが多いためです。
最も速く成長しているエンドユースセクターはどれですか?
自動車およびモビリティは、接続された車両、デジタルキー、および車両対あらゆるもの(V2X)インフラに支えられ、2032年までに20.71%のCAGRで拡大すると予測されています。
最も速く成長している地域はどこですか?
アジア太平洋地域は、スマートファクトリー投資とサイバーセキュリティ要件が地域全体で拡大するにつれ、2032年までに21.10%のCAGRで成長すると予測されています。