
Tamaño y Participación del Mercado de Seguridad de Identidad de Dispositivos IIoT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.30 Mil millones de dólares |
| Tamaño del Mercado (2032) | 10.71 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.05 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Identidad de Dispositivos IIoT por Mordor Intelligence
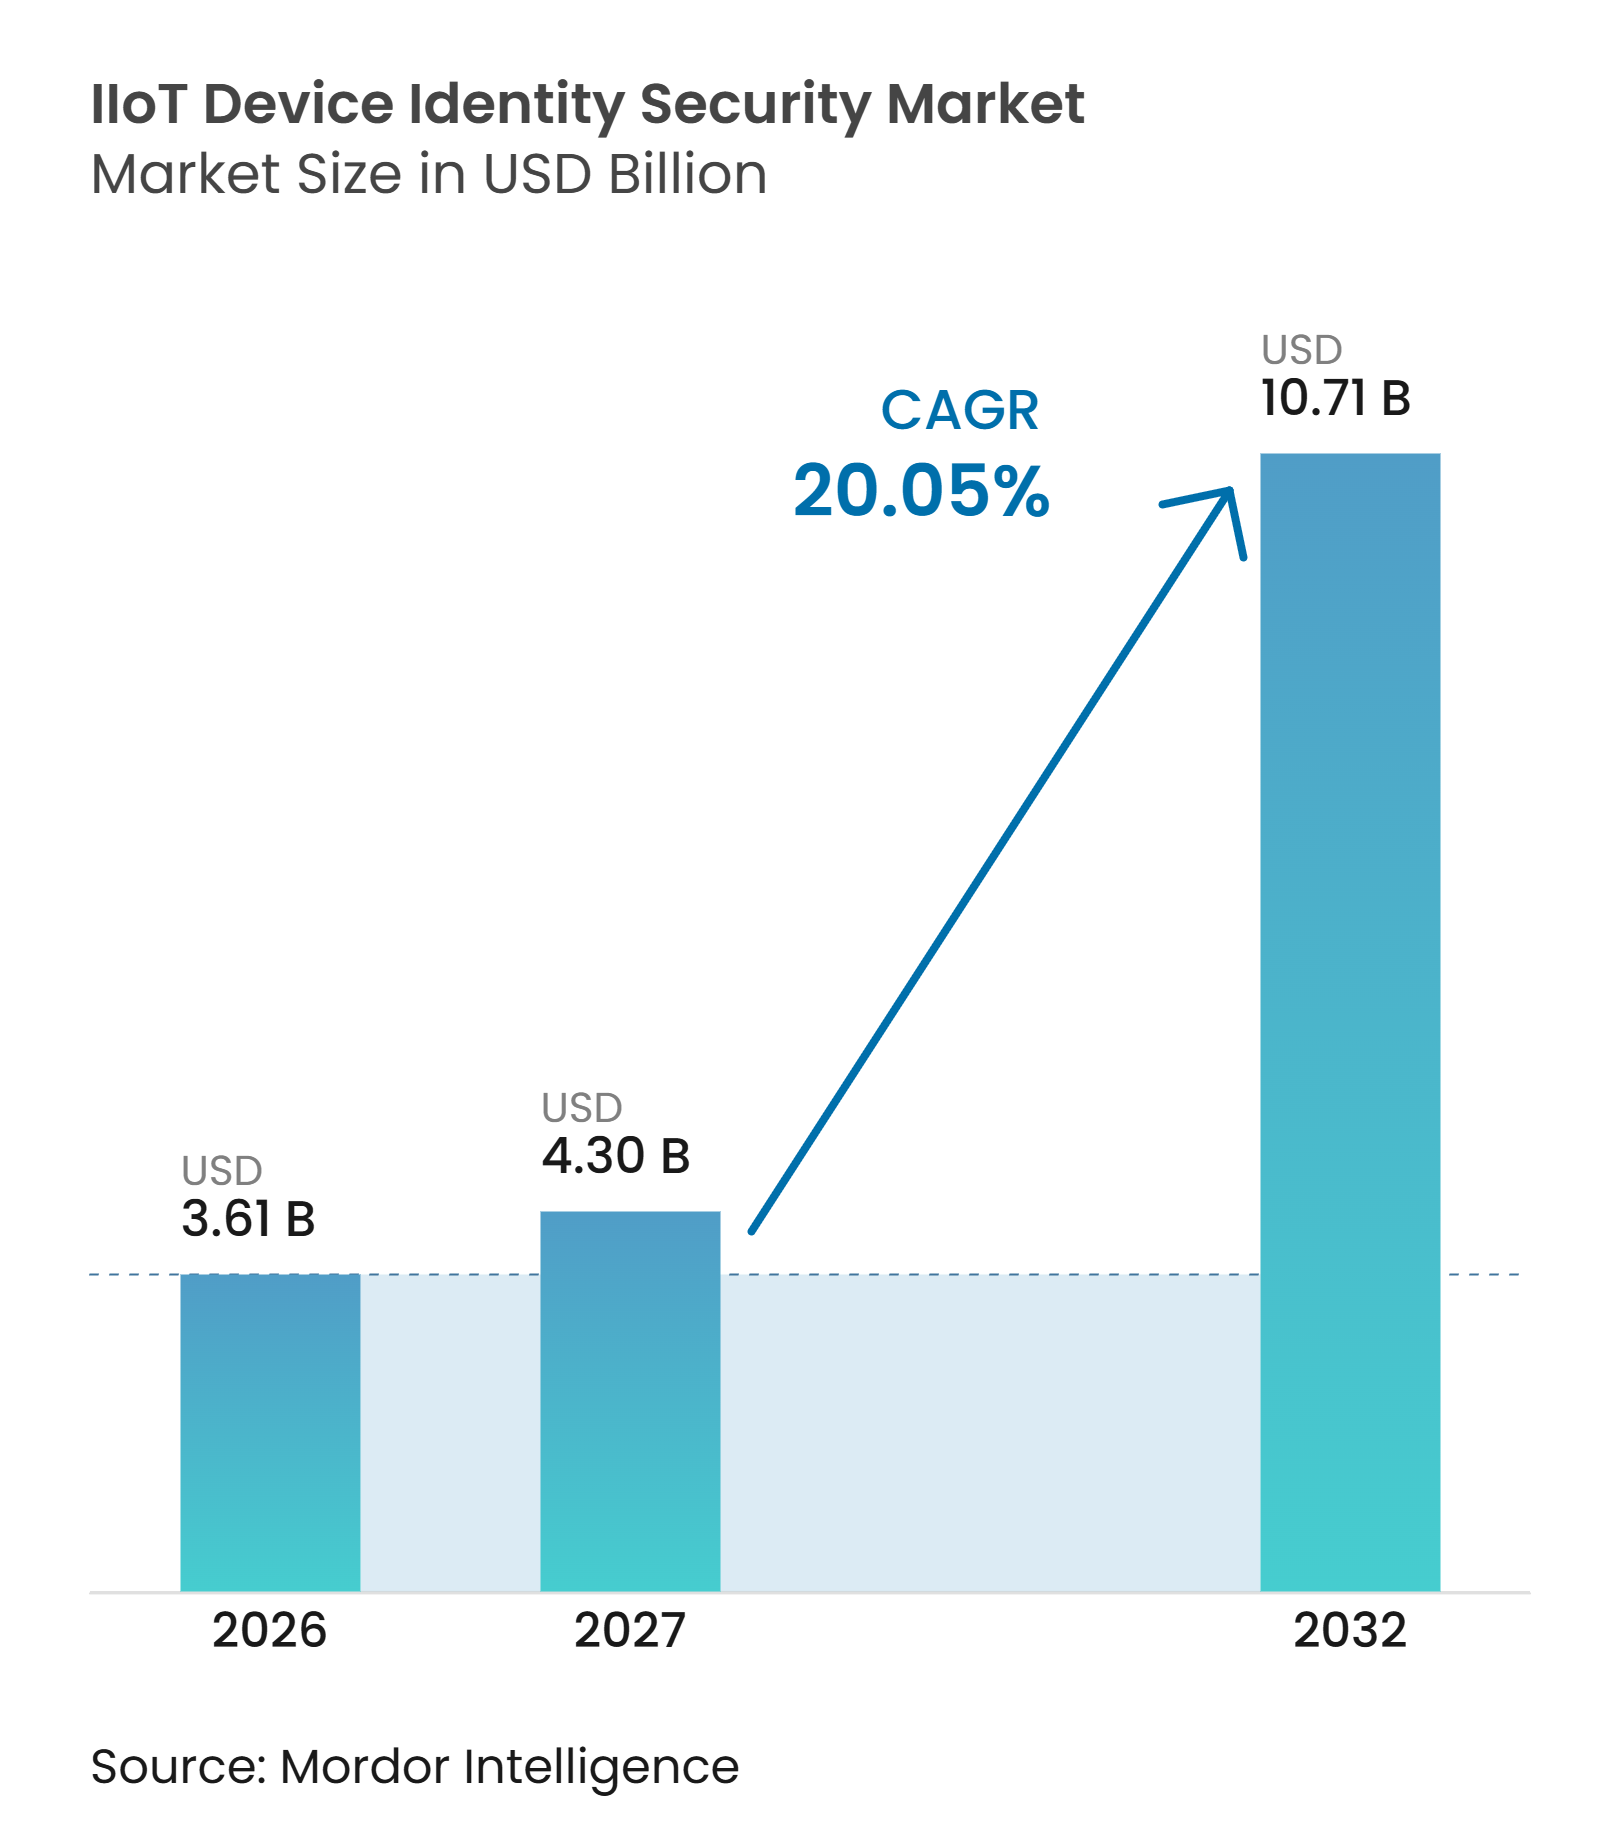
Se proyecta que el tamaño del mercado de seguridad de identidad de dispositivos IIoT se expanda de 3,61 mil millones de USD en 2026 a 4,33 mil millones de USD en 2027, y a 10,71 mil millones de USD para 2032, registrando un CAGR del 20,05% entre 2027 y 2032. El crecimiento refleja la necesidad de otorgar a los activos de tecnología operativa conectados una identidad criptográfica verificable a medida que las redes industriales se expanden. Los fabricantes de dispositivos y los operadores de plantas enfrentan obligaciones de seguridad en el ciclo de vida que aumentan la demanda de aprovisionamiento seguro, gestión de certificados y atestación de software. Los programas de confianza cero se están acercando a sensores, controladores y pasarelas, donde los límites de red por sí solos no pueden determinar si se debe confiar en un dispositivo. Los proveedores responden combinando raíces de confianza de hardware con software que puede emitir, supervisar, renovar y revocar credenciales. Esto deja un gran patrimonio heredado difícil de proteger porque los equipos más antiguos a menudo no pueden admitir controles de identidad modernos.
Conclusiones Clave del Informe
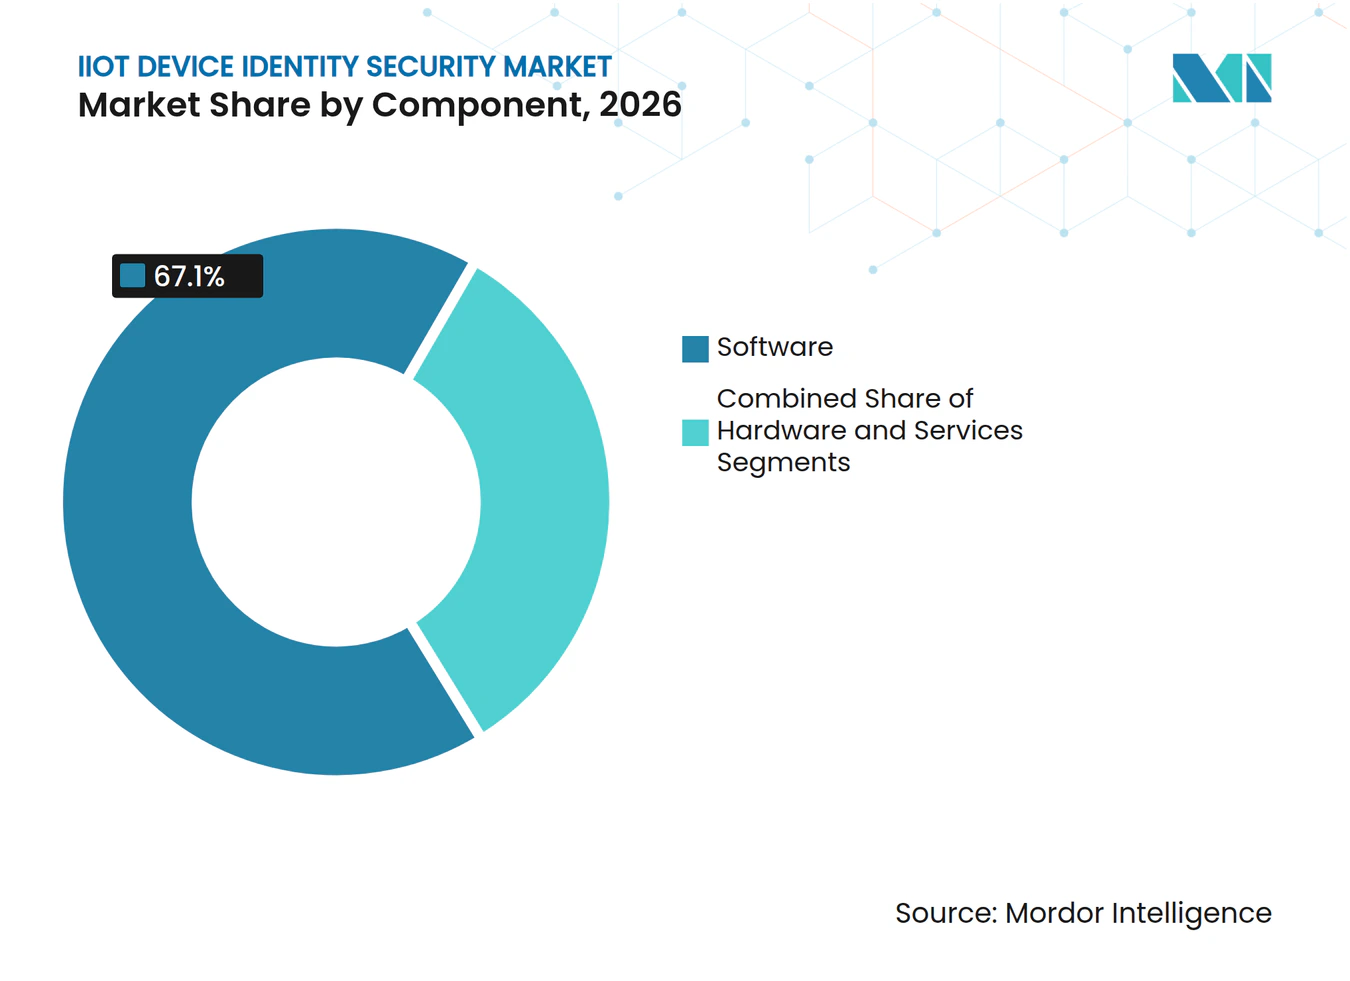
- Por componente, el software lideró con el 67,10% de la participación del mercado de seguridad de identidad de dispositivos IIoT en 2026, mientras que se proyecta que los servicios se expandan a un CAGR del 22,05% hasta 2032.
- Por función de identidad, la gestión del ciclo de vida de certificados y claves representó el 51,29% de los ingresos del mercado de seguridad de identidad de dispositivos IIoT en 2026, mientras que se proyecta que la integridad del firmware y la atestación remota crezcan a un CAGR del 21,45% hasta 2032.
- Por modo de implementación, las instalaciones locales representaron el 66,21% de los ingresos del mercado de seguridad de identidad de dispositivos IIoT en 2026, mientras que se proyecta que la nube crezca a un CAGR del 21,79% hasta 2032.
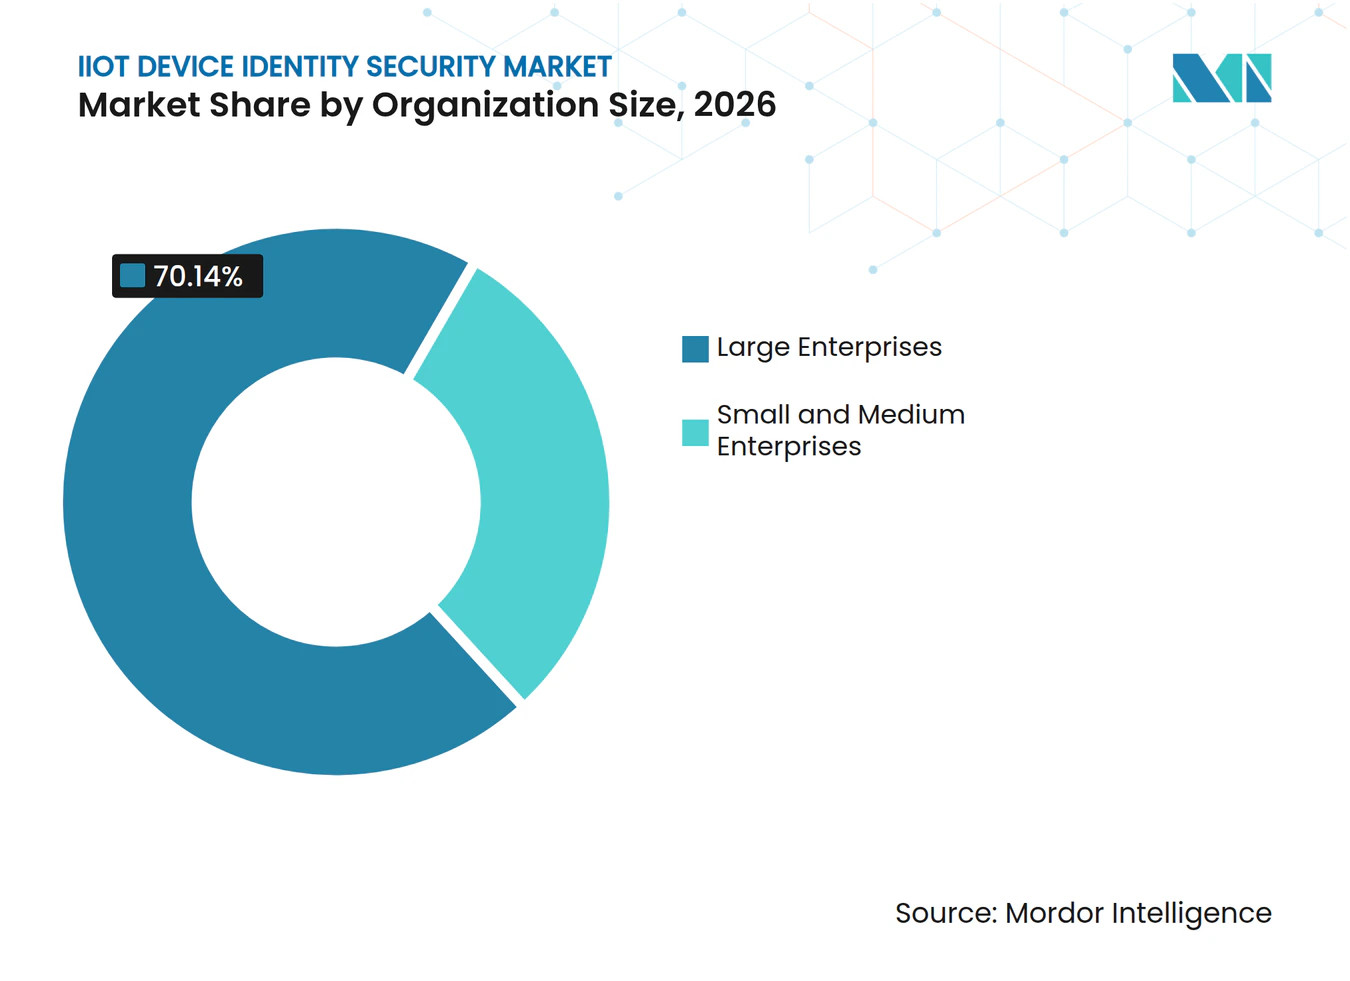
- Por tamaño de organización, las grandes empresas mantuvieron el 70,14% de los ingresos del mercado de seguridad de identidad de dispositivos IIoT en 2026, mientras que se proyecta que las pequeñas y medianas empresas crezcan a un CAGR del 22,36% hasta 2032.
- Por vertical industrial, la manufactura industrial mantuvo el 30,11% de los ingresos del mercado de seguridad de identidad de dispositivos IIoT en 2026, mientras que se proyecta que el sector automotriz y de movilidad se expanda a un CAGR del 20,71% hasta 2032.
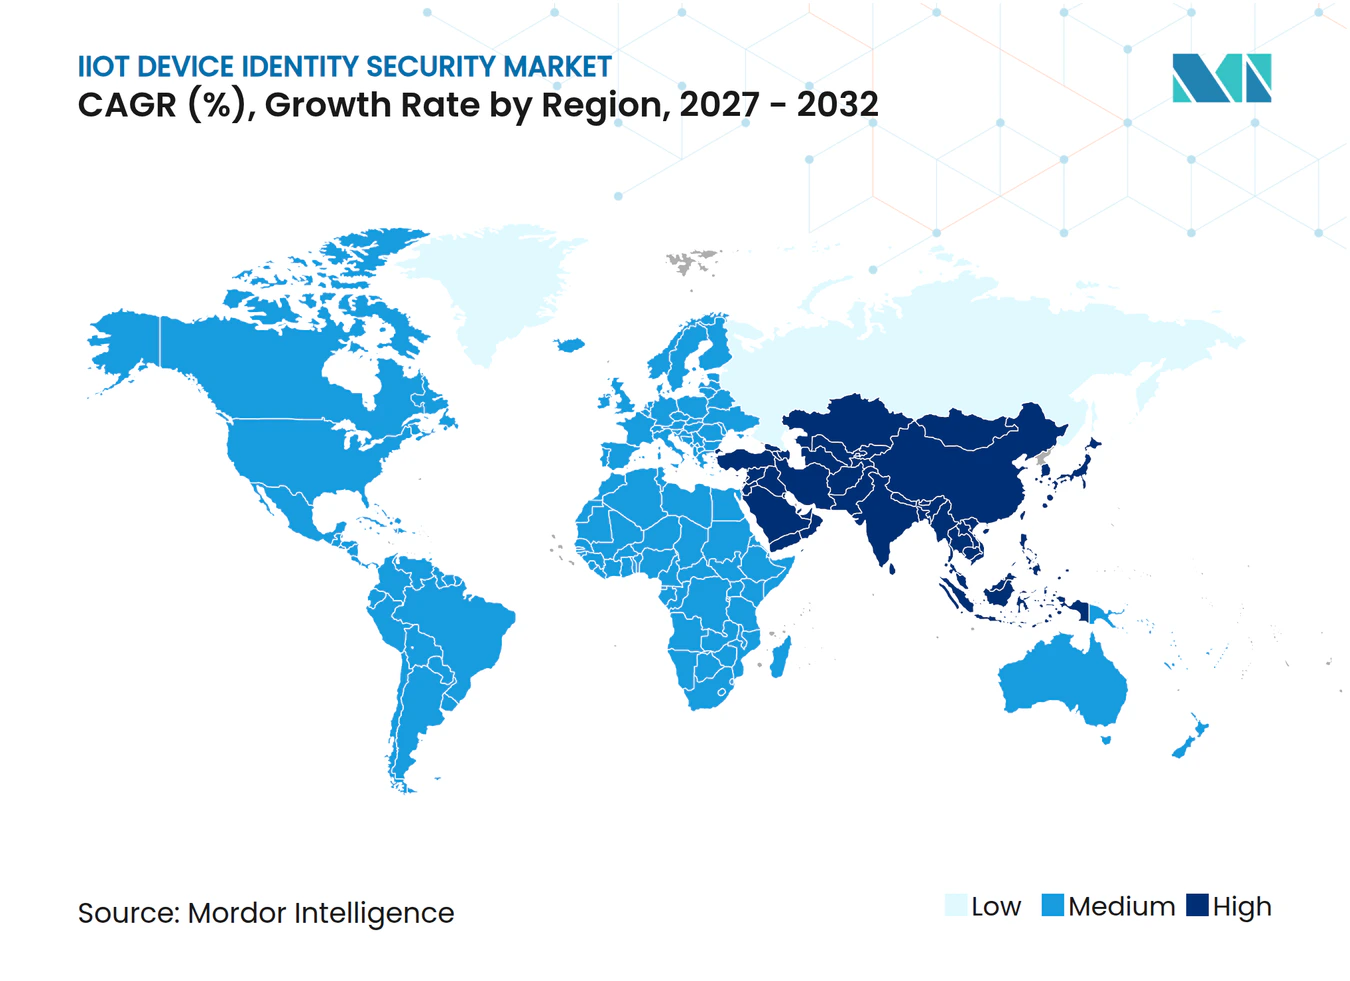
- Por geografía, América del Norte mantuvo el 37,12% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico crezca a un CAGR del 21,10% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Seguridad de Identidad de Dispositivos IIoT
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Conectividad de Activos OT de Campo Heredado y Puntos Ciegos de Identidad | +4.5% | Global, concentrado en América del Norte, Alemania, Japón y China | Corto plazo (≤ 2 años) |
| Obligaciones del Ciclo de Vida del Producto de la Ley de Resiliencia Cibernética de la UE | +4.0% | Europa como núcleo, con efectos en la cadena de suministro en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Crecimiento de las Arquitecturas de Confianza Cero Nativas en el Borde | +3.5% | Global, con adopción temprana en América del Norte y el norte de Europa | Mediano plazo (2-4 años) |
| Requisitos de Ciberseguro para Identidad de Dispositivo Auditable | +3.0% | América del Norte y Europa, con influencia emergente en los corredores industriales de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión del Aprovisionamiento de Toque Cero a Nivel de Fábrica | +2.0% | Global, más fuerte en los centros automotrices y electrónicos de Alemania, China, Japón y Corea del Sur | Mediano plazo (2-4 años) |
| Preparación para la Criptografía Poscuántica para Dispositivos Industriales de Larga Vida | +1.5% | Unión Europea y América del Norte primero, seguidos de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Conectividad de Activos OT de Campo Heredado y Puntos Ciegos de Identidad
El mercado de seguridad de identidad de dispositivos IIoT está impulsado por una debilidad fundamental en los parques industriales existentes, donde muchos activos de producción carecen de una identidad criptográfica utilizable. La guía de CISA publicada en 2025 describió un proceso continuo para identificar activos de tecnología operativa y reconoció la necesidad de un inventario preciso en las actividades de propiedad, clasificación, supervisión y mantenimiento. Los sensores de red y las pasarelas de borde conectan equipos de planta más antiguos a los sistemas empresariales, pero también introducen entidades no personales adicionales que requieren credenciales. Las plataformas de identidad pueden abordar esta brecha mediante controles de descubrimiento, inscripción y ciclo de vida que se adaptan a los entornos operativos existentes. La oportunidad comercial para el mercado de seguridad de identidad de dispositivos IIoT es más sólida donde las plantas necesitan mejorar la visibilidad sin esperar un ciclo completo de reemplazo de hardware.
Obligaciones del Ciclo de Vida del Producto de la Ley de Resiliencia Cibernética de la UE
La Ley de Resiliencia Cibernética transforma la seguridad de los dispositivos de una actividad en la etapa de diseño a un conjunto de responsabilidades que continúan a lo largo del ciclo de vida del producto. Sus principales requisitos se aplican a partir del 11 de diciembre de 2027, estableciendo un período de planificación definido para los fabricantes que venden productos conectados en la Unión Europea. El reglamento de ejecución relacionado de 2025 identifica los sistemas de gestión de identidad, los lectores de autenticación, el software de infraestructura de clave pública y las herramientas de gestión de acceso privilegiado como importantes o críticos. La Ley permite sanciones de hasta el 2,5% de la facturación anual mundial, según la naturaleza de la infracción. Estas normas hacen que la emisión de credenciales, el aprovisionamiento seguro, la capacidad de actualización y la gobernanza auditable sean más relevantes en la selección de proveedores. También aumentan el valor de las plataformas del mercado de seguridad de identidad de dispositivos IIoT que pueden mantener los controles de identidad después de que el equipo se haya implementado.
Crecimiento de las Arquitecturas de Confianza Cero Nativas en el Borde
Los operadores están aplicando métodos de confianza cero en el borde, donde los sensores, los controladores lógicos programables y las pasarelas intercambian datos operativos. CISA establece que la confianza cero en tecnología operativa se basa en la verificación explícita e incluye estándares de identidad prácticos como IEEE 802.1AR DevID, los perfiles de seguridad de OPC UA y la Autenticación Segura DNP3. Los equipos de larga vida crean una brecha porque las herramientas de certificados deben seguir funcionando durante vidas útiles de activos que pueden extenderse por décadas. El mercado de seguridad de identidad de dispositivos IIoT se beneficia cuando la aplicación de políticas puede operar dentro de entornos con separación de red y de múltiples proveedores, en lugar de solo a través de sistemas centralizados de tecnología de la información, en entornos industriales con conciencia de seguridad. NERC CIP-003-9 entró en vigor el 1 de abril de 2026, ampliando las obligaciones de control de acceso electrónico para activos de bajo impacto en el sistema eléctrico masivo. En Europa, NIS2 exige políticas de control de acceso apropiadas y seguridad en los sistemas de redes e información, lo que refuerza el argumento a favor de los controles de mantenimiento remoto vinculados a la identidad.
Requisitos de Ciberseguro para Identidad de Dispositivo Auditable
Las revisiones de ciberseguros están otorgando más peso a las evidencias que los operadores pueden proporcionar que a las declaraciones. Los registros de inventario de dispositivos, la cobertura de autenticación multifactor, los registros de sesiones remotas y la documentación de segmentación de red proporcionan a los aseguradores información sobre la exposición operativa. El mercado de seguridad de identidad de dispositivos IIoT, por lo tanto, llega a operadores más pequeños a través de un requisito comercial que puede operar junto con la regulación formal. Estos operadores pueden utilizar servicios gestionados del mercado de seguridad de identidad de dispositivos IIoT sin necesidad de crear un equipo completo interno de infraestructura de clave pública. El efecto es relevante para la implementación basada en la nube porque los servicios de suscripción reducen el esfuerzo especializado inicial para plantas más pequeñas. También da a los equipos de seguridad una razón para mantener la evidencia de identidad de forma continua en lugar de preparar registros solo durante las discusiones de renovación.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| PLCs Heredados con Credenciales Codificadas de Forma Fija | -0.5% | Global, más agudo en instalaciones de campo heredado en América del Sur, Sudeste Asiático y Europa del Este | Largo plazo (≥ 4 años) |
| Brechas de Interoperabilidad entre Formatos de Certificados y Protocolos OT | -0.4% | Global, concentrado en entornos de fabricación de múltiples proveedores | Mediano plazo (2-4 años) |
| Gastos Operativos de Gestión del Ciclo de Vida de Certificados a Escala Industrial | -0.3% | América del Norte y Europa, donde las grandes implementaciones enfrentan altos costos generales de renovación | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Ciberseguridad OT en Mercados Emergentes | -0.2% | Asia-Pacífico, América del Sur, Oriente Medio y África, particularmente en sectores de campo heredado | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
PLCs Heredados con Credenciales Codificadas de Forma Fija
Los controladores existentes siguen siendo una restricción persistente porque muchos no pueden admitir la rotación de credenciales ni la autenticación basada en certificados. Un aviso de Siemens de 2025 para SIMATIC CN 4100 documentó una vulnerabilidad crítica que involucra credenciales codificadas de forma fija, un patrón que puede requerir el reemplazo del equipo o un trabajo de mantenimiento estrictamente controlado para su remediación. Los avisos del sistema de control industrial de CISA han continuado documentando vulnerabilidades que afectan a los principales proveedores de tecnología operativa.[1] Los proxies de aplicación de identidad, la vinculación de control de acceso a medios y los controles de red compensatorios pueden reducir la exposición, pero no hacen que el dispositivo de campo en sí sea compatible con la infraestructura de clave pública. IEC 62443-4-2 define los requisitos de autenticación de componentes, mientras que los dispositivos de campo heredados pueden necesitar una actualización de hardware para cumplirlos plenamente. Esto crea un ciclo de reemplazo que limita el alcance a corto plazo de los controles del mercado de seguridad de identidad de dispositivos IIoT en las plantas de campo heredado.
Brechas de Interoperabilidad entre Formatos de Certificados y Protocolos OT
Los entornos industriales combinan habitualmente Modbus/TCP, PROFINET, EtherNet/IP, DNP3 y OPC UA, que no fueron construidos en torno a un modelo de certificado común. Cada protocolo puede utilizar anclajes de confianza distintos, formatos de certificado y prácticas de revocación, lo que aumenta el trabajo en instalaciones de múltiples proveedores. Un artículo de IACR de 2026 encontró que los métodos de transparencia de certificados desarrollados para la infraestructura de clave pública web requieren un rediseño sustancial para la infraestructura de clave pública privada de los sistemas de automatización y control industrial. Es posible que sean necesarios flujos de inscripción separados y jerarquías de certificados en diferentes capas de protocolo y para diferentes clases de dispositivos. El ecosistema de carga también pone de relieve el problema, porque las implementaciones de ISO 15118-20 utilizan raíces de confianza de infraestructura de clave pública separadas de las de ISO 15118-2. Los proveedores en el mercado de seguridad de identidad de dispositivos IIoT que ofrecen planes de integración creíbles entre protocolos pueden reducir esta carga operativa para los clientes industriales.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Lidera los Ingresos Mientras que los Servicios Cambian los Modelos Operativos
El software mantuvo el 67,10% del mercado de seguridad de identidad de dispositivos IIoT en 2026. Su posición refleja la necesidad de orquestación de políticas, gestión de inventario criptográfico y trabajo automatizado del ciclo de vida de certificados en grandes flotas de dispositivos. La capa de software gestiona la emisión, renovación, revocación e informes, incluso cuando un dispositivo almacena su clave en un elemento de hardware. IEC 62443-4-2 aborda esta necesidad porque sus requisitos de seguridad incluyen controles para la autenticación de componentes y para la protección de datos en tránsito. El hardware sigue siendo menor en términos de ingresos, pero proporciona la raíz de confianza que protege las claves privadas. La investigación sobre microcontroladores con recursos limitados ha demostrado rutas de implementación para la criptografía poscuántica, lo que respalda el papel a largo plazo de la protección basada en silicio.
Se proyecta que los servicios registren un CAGR del 22,05% hasta 2032, la tasa más rápida en esta segmentación. Los servicios gestionados pueden operar la infraestructura de clave pública, la renovación de certificados y la administración de políticas para clientes que no cuentan con grandes equipos especializados. Este modelo operativo convierte la administración continua de certificados en el mercado de seguridad de identidad de dispositivos IIoT en una relación de servicio en lugar de un proyecto que requiere capacidad interna completa. Es especialmente relevante para las plantas donde el personal debe gestionar tanto el riesgo cibernético como las restricciones de disponibilidad. La industria de seguridad de identidad de dispositivos IIoT también se beneficia cuando los proveedores ayudan a los clientes a integrar los controles de identidad con las operaciones de seguridad existentes. La combinación de software y servicios hace que la gobernanza continua de credenciales sea práctica en parques de tecnología operativa mixtos.



Por Función de Identidad: La Gestión de Certificados Lidera Mientras que la Atestación se Expande
La gestión del ciclo de vida de certificados y claves mantuvo el 51,29% de la participación del mercado de seguridad de identidad de dispositivos IIoT en 2026. Cada función de identidad utiliza certificados o claves a través de la emisión, inscripción, renovación, rotación, revocación o validación. La política del Foro CA/Browser establece un camino para reducir la vida útil máxima de los certificados TLS de confianza pública a 47 días para 2029, aumentando la frecuencia de renovación para las organizaciones que operan grandes inventarios de certificados. Las implementaciones industriales necesitan sus propias prácticas de ciclo de vida porque los dispositivos pueden operar durante muchos años y pueden tener conectividad intermitente. Las plataformas de gestión del ciclo de vida abordan este trabajo con flujos de trabajo automatizados, descubrimiento, supervisión de vencimientos y registros de auditoría. Estas capacidades convierten las operaciones de certificados en el mercado de seguridad de identidad de dispositivos IIoT en un control central en lugar de una tarea administrativa.
Se proyecta que la integridad del firmware y la atestación remota se expandan a un CAGR del 21,45% hasta 2032. Esta función verifica si el software del dispositivo y los procesos de arranque permanecen aprobados después de que el equipo está instalado. La guía de tecnología operativa del NIST describe la importancia de supervisar y gestionar los activos a lo largo de su ciclo de vida, incluidos los controles adecuados para los entornos operativos.[2] IEC 62443-4-2 también incluye requisitos relacionados con la integridad del software y la información, que respaldan el interés en la atestación. El aprovisionamiento seguro y la inscripción, además de la autenticación y la autorización, son funciones establecidas que respaldan la incorporación de dispositivos y las decisiones de acceso. Otras funciones de identidad incluyen enfoques emergentes para la identidad descentralizada y la puntuación de reputación de dispositivos.
Por Modo de Implementación: La Arquitectura Local Mantiene un Papel Destacado
La implementación local representó el 66,21% de los ingresos en 2026. Los sistemas con separación de red, los sistemas de seguridad y los requisitos de residencia de datos significan que muchos operadores industriales no pueden depender de una conexión en la nube para el aprovisionamiento de credenciales o la autenticación. El tamaño del mercado de seguridad de identidad de dispositivos IIoT para entornos locales está, por lo tanto, respaldado por requisitos arquitectónicos en lugar de una simple preferencia por los sistemas locales. La infraestructura de clave pública local puede mantener las operaciones de credenciales sensibles cerca de las redes de producción mientras permite a los equipos locales establecer ventanas de mantenimiento. También se adapta a las plantas que utilizan varios proveedores de equipos y protocolos más antiguos. Estas condiciones hacen que la infraestructura local sea central para los programas de identidad en manufactura, energía y otras operaciones críticas.
Se proyecta que la implementación en la nube crezca a un CAGR del 21,79% hasta 2032. Las pequeñas y medianas empresas pueden obtener servicios gestionados de infraestructura de clave pública sin mantener todos los sistemas de soporte por sí mismas. Las grandes empresas también pueden utilizar servicios en la nube para instalaciones satélite u operaciones conectadas mientras mantienen controles locales en las plantas principales. ASRock Industrial introdujo AiFDO en mayo de 2025 como una plataforma de incorporación de toque cero basada en el estándar FIDO Device Onboard para fábricas inteligentes, inteligencia artificial industrial y computación en el borde. El ejemplo muestra cómo la incorporación automatizada puede reducir el trabajo de configuración manual a escala. Los modelos operativos híbridos pueden, por lo tanto, coexistir con la demanda continua de infraestructura del mercado de seguridad de identidad de dispositivos IIoT que mantiene las operaciones de credenciales críticas de forma local.
Por Tamaño de Organización: Las Grandes Empresas Lideran Mientras que las Pymes Crecen Más Rápido
Las grandes empresas mantuvieron el 70,14% de los ingresos en 2026. Operan flotas de dispositivos más grandes, múltiples sitios y entornos de infraestructura de clave pública más complejos que las organizaciones más pequeñas. Muchas están sujetas a normas sectoriales que requieren inventario de activos, arquitectura de red segmentada, control de acceso y autenticación de dispositivos. La posición de liderazgo de las grandes empresas también refleja su capacidad para financiar y operar programas continuos de certificados. Los operadores de energía, manufactura e infraestructura crítica tienen una exposición significativa al tiempo de inactividad y al escrutinio regulatorio. Sus procesos de adquisición consideran cada vez más la protección de hardware, la automatización del ciclo de vida, la capacidad de integración y el soporte de auditoría de forma conjunta.
Se proyecta que las pequeñas y medianas empresas crezcan a un CAGR del 22,36% hasta 2032. Las revisiones de ciberseguros y las expectativas de la cadena de suministro de los clientes pueden alentar a estas empresas a documentar activos, segregar la tecnología operativa y de la información, y proteger el acceso remoto. La investigación sobre la seguridad de las pequeñas y medianas empresas destaca el valor de los controles basados en el riesgo que reducen el esfuerzo necesario para implementar prácticas más sólidas. La gestión de la infraestructura de clave pública, la orientación en la incorporación y la entrega por suscripción pueden hacer que esos controles sean más accesibles. Es posible que estas empresas no tengan la capacidad institucional para operar un programa de identidad a escala empresarial sin apoyo externo. Los proveedores en el mercado de seguridad de identidad de dispositivos IIoT que simplifican la implementación y el cumplimiento continuo pueden abordar esa brecha.

Por Vertical Industrial: La Manufactura Lidera Mientras que el Sector Automotriz Gana Impulso
La manufactura industrial mantuvo el 30,11% de los ingresos en 2026. Las líneas de producción contienen densas poblaciones de controladores, sensores, pasarelas y máquinas conectadas que necesitan comunicación autenticada. Los fabricantes también enfrentan exposición a ransomware y acceso remoto, donde los controles de identidad débiles pueden crear una vía hacia las redes operativas. El mercado de seguridad de identidad de dispositivos IIoT está, en consecuencia, respaldado por programas de manufactura que adoptan las prácticas ISA/IEC 62443. Estos programas requieren una mayor visibilidad de los activos y zonas y conductos de seguridad deliberados. La demanda de manufactura también favorece las plataformas que pueden operar en sistemas propietarios establecidos y equipos conectados más nuevos.
Se proyecta que el sector automotriz y de movilidad crezca a un CAGR del 20,71% hasta 2032. La conectividad de los vehículos, las llaves digitales y la infraestructura de vehículo a todo aumentan el número de componentes que necesitan credenciales protegidas. ISO 21434 define un marco de ingeniería de ciberseguridad para vehículos de carretera que respalda la atención sistemática a las amenazas a lo largo del ciclo de vida del vehículo. NXP ha descrito elementos de seguridad automotrices diseñados para su uso con la Llave Digital del Consorcio de Conectividad de Automóviles, subrayando el papel de las credenciales respaldadas por hardware en los sistemas de acceso a vehículos. La energía y los servicios públicos, el petróleo y el gas, y el transporte y la logística también necesitan controles de identidad para los activos de la red eléctrica, los sistemas de control de oleoductos y las redes logísticas. Cada vertical tiene diferentes necesidades de tiempo de actividad y protocolo, lo que hace que la integración personalizada del mercado de seguridad de identidad de dispositivos IIoT sea importante.
Análisis Geográfico
América del Norte mantuvo el 37,12% de la participación del mercado de seguridad de identidad de dispositivos IIoT en 2026. Una política federal de confianza cero, los requisitos de infraestructura crítica y una gran base de industrias reguladas respaldan el gasto en infraestructura de clave pública y autenticación de dispositivos. La Orden Ejecutiva 14028 dirigió a las agencias federales a adoptar prácticas modernas de ciberseguridad, mientras que NERC CIP-003-9 amplió las obligaciones de control de acceso electrónico para activos de bajo impacto, con vigencia desde abril de 2026. Los aseguradores y los clientes empresariales buscan segmentación de red documentada, autenticación multifactor y retención de registros de sesiones. Estas necesidades respaldan las plataformas del mercado de seguridad de identidad de dispositivos IIoT en los sectores de energía, defensa y manufactura.
Se proyecta que Asia-Pacífico crezca a un CAGR del 21,10% hasta 2032. La inversión en fábricas inteligentes en China, India, Japón y Corea del Sur se está produciendo junto con requisitos de ciberseguridad más explícitos para los sistemas industriales conectados. El Ministerio de Economía, Comercio e Industria de Japón publicó en 2025 una guía para las fábricas de dispositivos semiconductores que alinea las prácticas de seguridad con los principios de IEC 62443. SEALSQ se unió al Consorcio ECHONET de Japón en 2025 como proveedor de servicios de infraestructura de clave pública para el estándar de hogar inteligente y gestión de energía ECHONET Lite. La oportunidad regional se extiende desde los grandes productores de electrónica y automotrices hasta los sistemas de energía conectados y las instalaciones que necesitan un aprovisionamiento escalable del mercado de seguridad de identidad de dispositivos IIoT a medida que se incorporan nuevas flotas de dispositivos.
Europa mantuvo la segunda posición regional en ingresos en 2026, con Alemania liderando el volumen de adquisiciones. Los requisitos de la Ley de Resiliencia Cibernética que se aplican en diciembre de 2027 están comprimiendo la planificación de seguridad de productos, mientras que su reglamento de ejecución identifica el software de infraestructura de clave pública y el hardware de autenticación entre las categorías de productos importantes y críticos.[3] La hoja de ruta coordinada de criptografía poscuántica de la Unión Europea insta a los estados miembros a comenzar la migración antes de finales de 2026 y a completar la migración de los sistemas de alto riesgo antes de finales de 2030. Este calendario hace que el inventario criptográfico y la planificación de actualizaciones sean más importantes, mientras que América del Sur, Oriente Medio y África siguen siendo relevantes para los modelos de implementación gestionados y por fases.
Panorama Competitivo
Concentración del Mercado
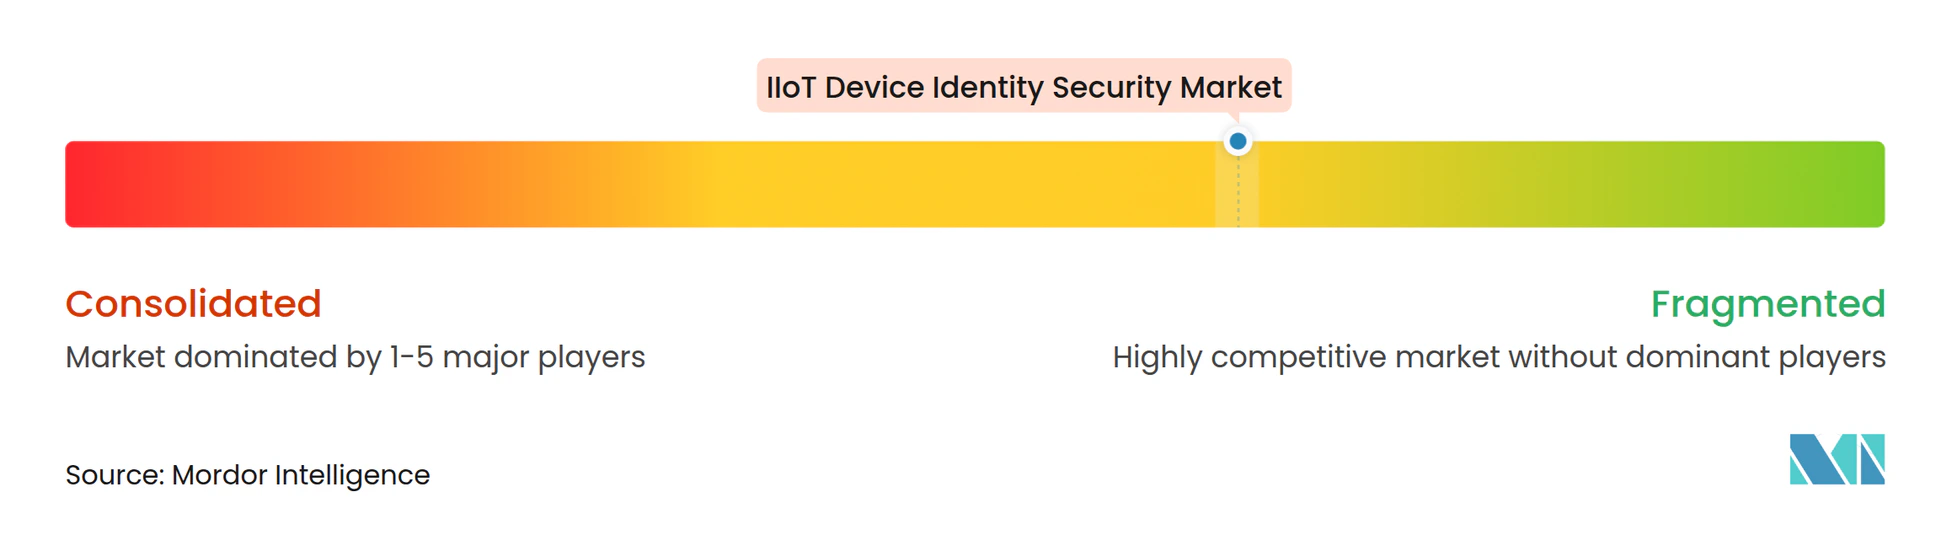
El mercado de seguridad de identidad de dispositivos IIoT está moderadamente fragmentado entre los proveedores de software de ciclo de vida de certificados e identidad, así como los proveedores de semiconductores que ofrecen raíces de confianza de hardware. Keyfactor, Entrust y DigiCert compiten en infraestructura de clave pública, gestión del ciclo de vida de certificados y flujos de trabajo de identidad relacionados. Infineon Technologies, NXP Semiconductors y SEALSQ compiten en elementos seguros, controladores de seguridad y otras protecciones basadas en silicio. Device Authority, Intrinsic ID y Kudelski IoT se centran en la inscripción de dispositivos con recursos limitados y la autenticación basada en funciones físicamente no clonables. La competencia depende de combinar hardware seguro con funciones de inscripción, renovación, políticas, descubrimiento y auditoría, así como soporte de protocolos, en plantas de múltiples proveedores.
La preparación para la criptografía poscuántica se está convirtiendo en una consideración de adquisición para las implementaciones industriales de larga vida. Infineon lanzó el controlador de seguridad automotriz TEGRION SLI22 en marzo de 2026 con criptografía poscuántica integrada y certificación de Criterios Comunes de la Oficina Federal Alemana para la Seguridad de la Información.[4] SEALSQ anunció la validación FIPS 140-3 Nivel 3 para su elemento seguro VaultIC408 en agosto de 2026, mientras que Keyfactor lanzó su Plano de Control de Confianza en junio de 2026 para la gestión de infraestructura de clave pública, la automatización del ciclo de vida, el descubrimiento criptográfico y la migración poscuántica. Estos movimientos amplían las ofertas desde credenciales independientes hacia una gobernanza más amplia de la identidad de máquinas. FIDO Device Onboard también proporciona una vía neutral para proveedores para la incorporación automatizada a escala de fábrica.
La certificación y la evidencia de garantía influyen cada vez más en las decisiones de selección. La validación FIPS 140-3 e ISA/IEC 62443 puede proporcionar a los compradores una base definida para evaluar los módulos criptográficos y los controles de seguridad industrial. Los proveedores en el mercado de seguridad de identidad de dispositivos IIoT deben adaptarse a los protocolos, las ventanas de mantenimiento y el hardware heredado de los clientes. Los proveedores exclusivamente de software pueden enfrentar limitaciones donde los compradores requieren claves vinculadas al hardware, mientras que los proveedores de hardware necesitan herramientas de ciclo de vida después de la implementación. El mercado de seguridad de identidad de dispositivos IIoT recompensa a los socios que conectan la confianza a nivel de silicio con flujos de trabajo operativos utilizables.
Líderes de la Industria de Seguridad de Identidad de Dispositivos IIoT
-
Keyfactor, Inc.
-
Device Authority Ltd.
-
Sectigo Limited
-
AppViewX, Inc.
-
Ascertia Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: DigiCert reportó un crecimiento acelerado en su plataforma Trust Lifecycle Manager, citando la adopción empresarial de operaciones automatizadas de certificados y la expansión de integraciones con BeyondTrust, F5, Fortinet, HPE e Imperva. La empresa también introdujo la Atestación de Dispositivos Apple, que verifica la identidad del dispositivo respaldada por hardware antes de la emisión del certificado, extendiendo la automatización a los ecosistemas de dispositivos gestionados.
- Agosto de 2026: SEALSQ Corp anunció que su plataforma de elemento seguro VaultIC408 recibió el Certificado NIST N.º 5463 bajo FIPS 140-3 Nivel 3, validado el 5 de agosto de 2026. La certificación está dirigida a aplicaciones gubernamentales, de defensa, infraestructura crítica e IoT industrial, proporcionando a los fabricantes de equipos originales un bloque de construcción de seguridad de hardware validado para los programas de identidad IIoT.
- Julio de 2026: Infineon Technologies AG lanzó el SECORA ID Key S USB, una solución basada en Java Card con conectividad USB y NFC, certificada FIDO Nivel 3+ y compatible con CTAP 2.1, que permite la autenticación sin contraseña resistente al phishing con funciones de infraestructura de clave pública para casos de uso de acceso industrial y seguridad física.
- Julio de 2026: SEALSQ actualizó su hoja de ruta de certificación de hardware resistente a la computación cuántica, confirmando que QVault TPM 185, con soporte completo de criptografía poscuántica, incluidos ML-KEM-1024 y ML-DSA-87, tiene como objetivo las certificaciones FIPS 140-3 y Criterios Comunes EAL5+, con la aprobación del Perfil de Protección ANSSI de Francia prevista para diciembre de 2026.
Alcance del Informe Global del Mercado de Seguridad de Identidad de Dispositivos IIoT
El Mercado de Seguridad de Identidad de Dispositivos IIoT comprende los ingresos generados por hardware, software y servicios utilizados para establecer, autenticar, gestionar y proteger las identidades de los dispositivos del Internet Industrial de las Cosas (IIoT) a lo largo de su ciclo de vida operativo. Estas soluciones permiten el aprovisionamiento seguro, la autenticación de dispositivos, la gestión de certificados y claves, la verificación de la integridad del firmware y la atestación remota en entornos industriales. El mercado aborda los requisitos de seguridad basados en la identidad para sensores conectados, pasarelas, controladores, equipos industriales y dispositivos de borde. Respalda las comunicaciones seguras, el control de acceso, el cumplimiento normativo y las arquitecturas de confianza cero dentro de los ecosistemas industriales. La adopción está impulsada por la creciente conectividad industrial y la necesidad cada vez mayor de proteger los sistemas ciberfísicos.
El Informe del Mercado de Seguridad de Identidad de Dispositivos IIoT está segmentado por Componente (Hardware, Software y Servicios), Función de Identidad (Aprovisionamiento Seguro e Inscripción, Autenticación y Autorización, Gestión del Ciclo de Vida de Certificados y Claves, Integridad del Firmware y Atestación Remota, y Otras Funciones de Identidad), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Vertical Industrial (Manufactura Industrial, Energía y Servicios Públicos, Petróleo y Gas, Transporte y Logística, Automotriz y Movilidad, Comercio Minorista y Comercio Electrónico, y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Hardware |
| Software |
| Servicios |
| Aprovisionamiento Seguro e Inscripción |
| Autenticación y Autorización |
| Gestión del Ciclo de Vida de Certificados y Claves |
| Integridad del Firmware y Atestación Remota |
| Otras Funciones de Identidad |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Transporte y Logística |
| Automotriz y Movilidad |
| Comercio Minorista y Comercio Electrónico |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Hardware | |
| Software | ||
| Servicios | ||
| Por Función de Identidad | Aprovisionamiento Seguro e Inscripción | |
| Autenticación y Autorización | ||
| Gestión del Ciclo de Vida de Certificados y Claves | ||
| Integridad del Firmware y Atestación Remota | ||
| Otras Funciones de Identidad | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Manufactura Industrial | |
| Energía y Servicios Públicos | ||
| Petróleo y Gas | ||
| Transporte y Logística | ||
| Automotriz y Movilidad | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de identidad de dispositivos IIoT?
Se proyecta que el mercado de seguridad de identidad de dispositivos IIoT aumente de 3,61 mil millones de USD en 2026 y 4,33 mil millones de USD en 2027 a 10,71 mil millones de USD para 2032, a un CAGR del 20,05%.
¿Qué componente lidera la demanda de seguridad de identidad de dispositivos IIoT?
El software lidera con una participación de ingresos del 67,10% en 2026 porque gestiona las políticas, el inventario criptográfico y los ciclos de vida de los certificados en las flotas de dispositivos.
¿Por qué es importante la gestión del ciclo de vida de certificados para los dispositivos industriales?
Mantuvo el 51,29% de los ingresos en 2026 y respalda la emisión, renovación, rotación, revocación y validación de las credenciales utilizadas en las operaciones industriales.
¿Qué enfoque de implementación es el más utilizado?
La implementación local mantuvo el 66,21% de los ingresos en 2026 porque las plantas con separación de red, los sistemas de seguridad y los requisitos de datos locales a menudo limitan la dependencia de la nube.
¿Qué sector de uso final está creciendo más rápido?
Se proyecta que el sector automotriz y de movilidad se expanda a un CAGR del 20,71% hasta 2032, respaldado por vehículos conectados, llaves digitales e infraestructura de vehículo a todo.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico crezca a un CAGR del 21,10% hasta 2032 a medida que la inversión en fábricas inteligentes y los requisitos de ciberseguridad se expanden en toda la región.