
Taille et part du marché de la sécurité des identités des appareils IIoT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 4.30 Milliards de dollars |
| Taille du Marché (2032) | 10.71 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.05 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des identités des appareils IIoT par Mordor Intelligence
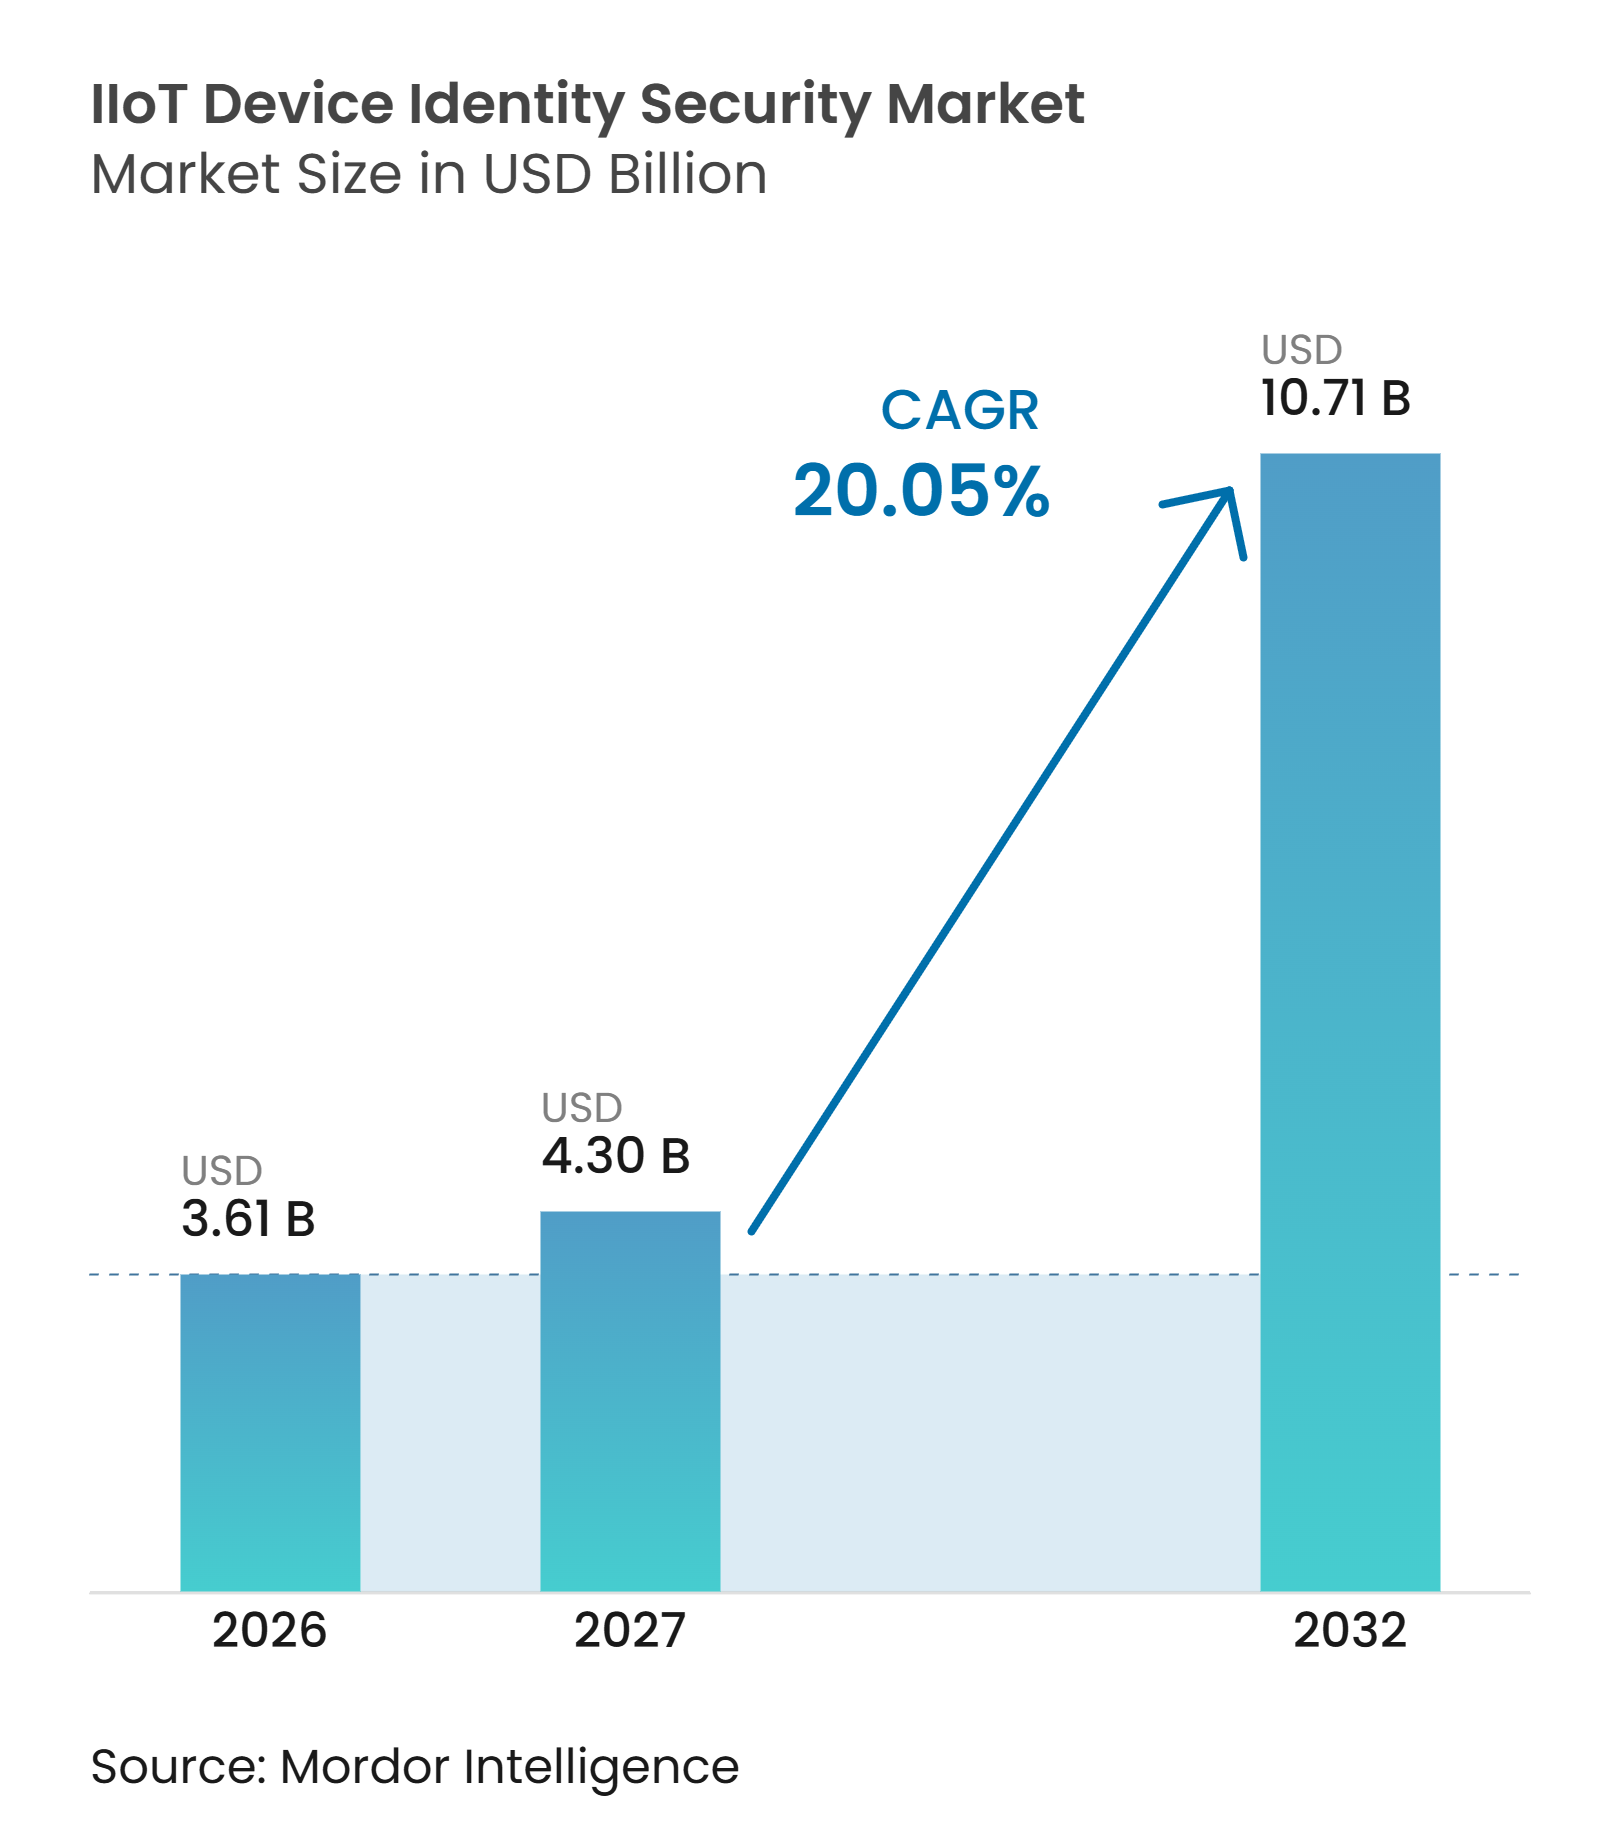
La taille du marché de la sécurité des identités des appareils IIoT devrait s'étendre de 3,61 milliards USD en 2026 à 4,33 milliards USD en 2027, puis à 10,71 milliards USD d'ici 2032, enregistrant un CAGR de 20,05 % entre 2027 et 2032. Cette croissance reflète la nécessité de doter les actifs de technologie opérationnelle connectés d'une identité cryptographique vérifiable à mesure que les réseaux industriels se développent. Les fabricants d'appareils et les exploitants d'usines font face à des obligations de sécurité sur le cycle de vie qui accroissent la demande de provisionnement sécurisé, de gestion des certificats et d'attestation logicielle. Les programmes zéro confiance se rapprochent des capteurs, des contrôleurs et des passerelles, où les seules frontières réseau ne peuvent pas déterminer si un appareil doit être approuvé. Les fournisseurs répondent en combinant des racines de confiance matérielles avec des logiciels capables d'émettre, de surveiller, de renouveler et de révoquer des identifiants. Cela laisse un vaste parc hérité difficile à protéger, car les équipements anciens ne peuvent souvent pas prendre en charge les contrôles d'identité modernes.
Principaux enseignements du rapport
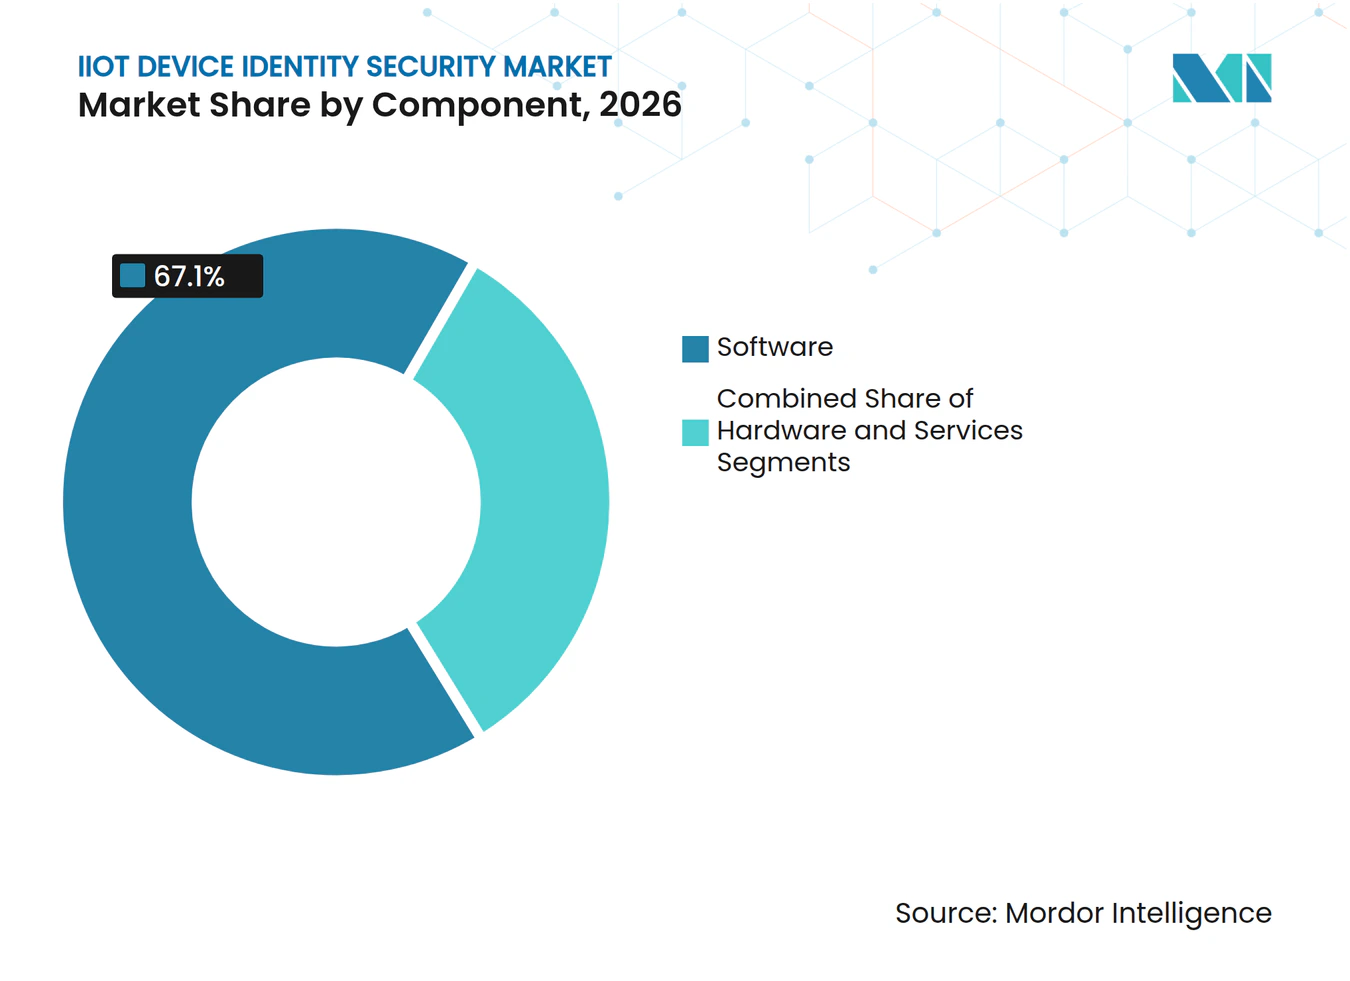
- Par composant, le logiciel a dominé avec 67,10 % de la part du marché de la sécurité des identités des appareils IIoT en 2026, tandis que les services devraient se développer à un CAGR de 22,05 % jusqu'en 2032.
- Par fonction d'identité, la gestion du cycle de vie des certificats et des clés a représenté 51,29 % des revenus du marché de la sécurité des identités des appareils IIoT en 2026, tandis que l'intégrité du micrologiciel et l'attestation à distance devraient croître à un CAGR de 21,45 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site a représenté 66,21 % des revenus du marché de la sécurité des identités des appareils IIoT en 2026, tandis que le cloud devrait croître à un CAGR de 21,79 % jusqu'en 2032.
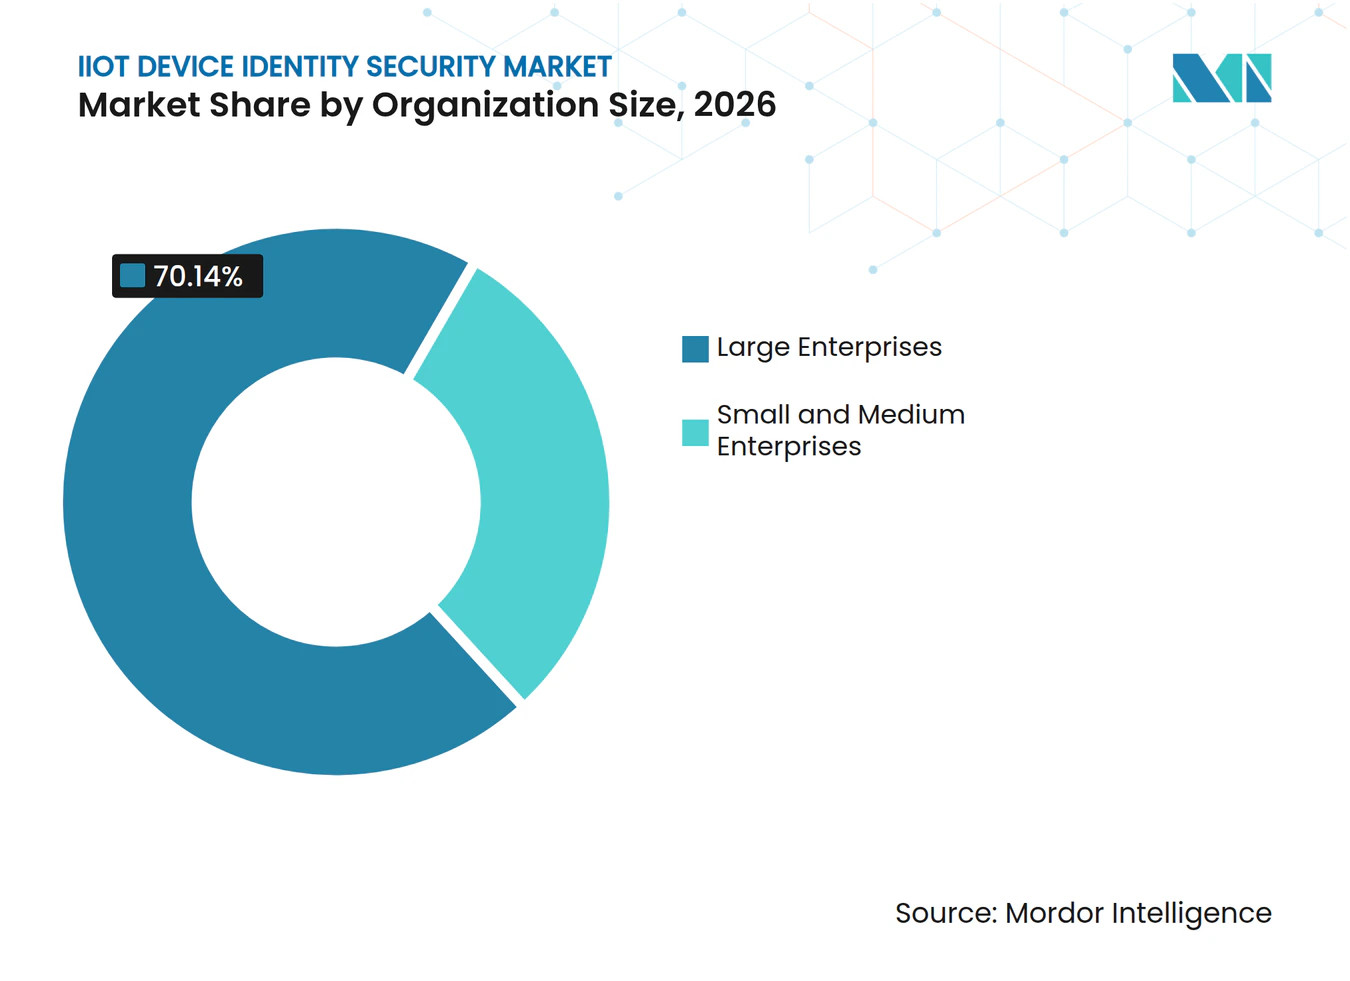
- Par taille d'organisation, les grandes entreprises ont détenu 70,14 % des revenus du marché de la sécurité des identités des appareils IIoT en 2026, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 22,36 % jusqu'en 2032.
- Par secteur vertical, la fabrication industrielle a détenu 30,11 % des revenus du marché de la sécurité des identités des appareils IIoT en 2026, tandis que l'automobile et la mobilité devraient se développer à un CAGR de 20,71 % jusqu'en 2032.
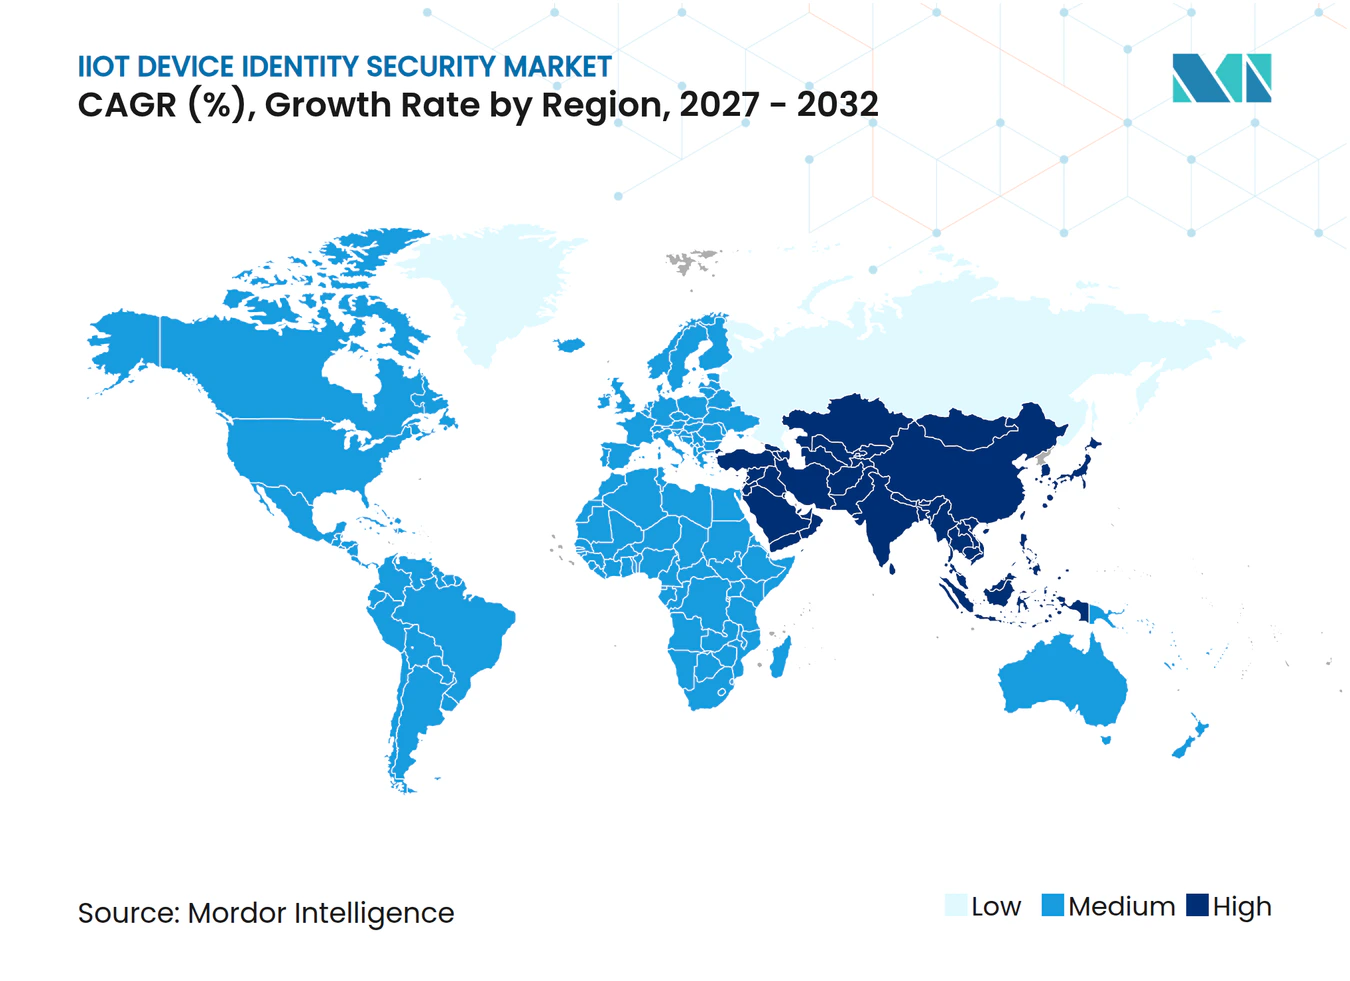
- Par géographie, l'Amérique du Nord a détenu 37,12 % des revenus en 2026, tandis que l'Asie-Pacifique devrait croître à un CAGR de 21,10 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché de la sécurité des identités des appareils IIoT
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Connectivité des actifs OT existants et angles morts d'identité | +4.5% | Mondial, concentré en Amérique du Nord, en Allemagne, au Japon et en Chine | Court terme (≤ 2 ans) |
| Obligations du cycle de vie des produits de la loi européenne sur la cyber-résilience | +4.0% | Europe en premier lieu, avec des effets sur la chaîne d'approvisionnement en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Développement des architectures zéro confiance natives en périphérie | +3.5% | Mondial, avec une adoption précoce en Amérique du Nord et en Europe du Nord | Moyen terme (2-4 ans) |
| Exigences des cyber-assurances pour une identité d'appareil auditable | +3.0% | Amérique du Nord et Europe, avec une influence émergente dans les corridors industriels d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion du provisionnement zéro contact au niveau des usines | +2.0% | Mondial, plus fort dans les pôles automobiles et électroniques en Allemagne, en Chine, au Japon et en Corée du Sud | Moyen terme (2-4 ans) |
| Préparation à la cryptographie post-quantique pour les appareils industriels à longue durée de vie | +1.5% | Union européenne et Amérique du Nord en premier, suivies de l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Connectivité des actifs OT existants et angles morts d'identité
Le marché de la sécurité des identités des appareils IIoT est porté par une faiblesse fondamentale des parcs industriels existants, où de nombreux actifs de production manquent d'une identité cryptographique utilisable. Les orientations de la CISA publiées en 2025 ont décrit un processus continu d'identification des actifs de technologie opérationnelle et ont reconnu la nécessité d'un inventaire précis couvrant les activités de propriété, de classification, de surveillance et de maintenance. Les capteurs réseau et les passerelles en périphérie connectent les équipements d'usine anciens aux systèmes d'entreprise, mais ils introduisent également des entités non humaines supplémentaires qui nécessitent des identifiants. Les plateformes d'identité peuvent combler cette lacune grâce à des contrôles de découverte, d'enrôlement et de cycle de vie adaptés aux environnements d'exploitation existants. L'opportunité commerciale pour le marché de la sécurité des identités des appareils IIoT est la plus forte là où les usines doivent améliorer la visibilité sans attendre un cycle complet de remplacement du matériel.
Obligations du cycle de vie des produits de la loi européenne sur la cyber-résilience
La loi sur la cyber-résilience fait passer la sécurité des appareils d'une activité de conception à un ensemble de responsabilités qui se poursuivent tout au long du cycle de vie du produit. Ses principales exigences s'appliquent à compter du 11 décembre 2027, établissant une période de planification définie pour les fabricants qui vendent des produits connectés dans l'Union européenne. Le règlement d'exécution de 2025 associé identifie les systèmes de gestion des identités, les lecteurs d'authentification, les logiciels d'infrastructure à clé publique et les outils de gestion des accès privilégiés comme importants ou critiques. La loi autorise des pénalités pouvant atteindre 2,5 % du chiffre d'affaires annuel mondial, selon la nature de l'infraction. Ces règles rendent l'émission d'identifiants, le provisionnement sécurisé, la capacité de mise à jour et la gouvernance auditable plus déterminants dans la sélection des fournisseurs. Elles augmentent également la valeur des plateformes du marché de la sécurité des identités des appareils IIoT capables de maintenir les contrôles d'identité après le déploiement des équipements.
Développement des architectures zéro confiance natives en périphérie
Les opérateurs appliquent des méthodes zéro confiance en périphérie, où les capteurs, les automates programmables industriels et les passerelles échangent des données opérationnelles. La CISA indique que le zéro confiance en technologie opérationnelle repose sur une vérification explicite et inclut des normes d'identité pratiques telles que IEEE 802.1AR DevID, les profils de sécurité OPC UA et l'authentification sécurisée DNP3. Les équipements à longue durée de vie créent un écart, car les outils de gestion des certificats doivent continuer à fonctionner sur des durées de vie d'actifs pouvant s'étendre sur plusieurs décennies. Le marché de la sécurité des identités des appareils IIoT bénéficie lorsque l'application des politiques peut fonctionner dans des environnements à accès restreint et multi-fournisseurs, plutôt que uniquement via des systèmes de technologies de l'information centralisés, dans des environnements industriels soucieux de la sécurité. La norme NERC CIP-003-9 est entrée en vigueur le 1er avril 2026, élargissant les obligations de contrôle d'accès électronique pour les actifs à faible impact dans le système électrique en vrac. En Europe, NIS2 exige des politiques de contrôle d'accès appropriées et la sécurité des réseaux et des systèmes d'information, ce qui renforce l'argument en faveur des contrôles de maintenance à distance liés à l'identité.
Exigences des cyber-assurances pour une identité d'appareil auditable
Les examens de cyber-assurance accordent davantage de poids aux preuves que les opérateurs peuvent fournir qu'aux attestations. Les registres d'inventaire des appareils, la couverture de l'authentification multifacteur, les journaux de sessions à distance et la documentation de la segmentation réseau fournissent aux assureurs des informations sur l'exposition opérationnelle. Le marché de la sécurité des identités des appareils IIoT atteint donc les opérateurs plus petits via une exigence commerciale pouvant fonctionner parallèlement à la réglementation formelle. Ces opérateurs peuvent utiliser des services gérés du marché de la sécurité des identités des appareils IIoT sans constituer une équipe complète d'infrastructure à clé publique interne. L'effet est pertinent pour le déploiement en cloud, car les services par abonnement réduisent l'effort initial de spécialiste pour les usines plus petites. Cela donne également aux équipes de sécurité une raison de maintenir en permanence les preuves d'identité plutôt que de préparer des dossiers uniquement lors des discussions de renouvellement.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Automates programmables hérités avec identifiants codés en dur | -0.5% | Mondial, plus aigu dans les installations existantes en Amérique du Sud, en Asie du Sud-Est et en Europe de l'Est | Long terme (≥ 4 ans) |
| Lacunes d'interopérabilité entre les formats de certificats et les protocoles OT | -0.4% | Mondial, concentré dans les environnements de fabrication multi-fournisseurs | Moyen terme (2-4 ans) |
| Charges d'exploitation de la gestion du cycle de vie des certificats à l'échelle industrielle | -0.3% | Amérique du Nord et Europe, où les grands déploiements font face à des frais de renouvellement élevés | Moyen terme (2-4 ans) |
| Pénuries de compétences en cybersécurité OT dans les marchés émergents | -0.2% | Asie-Pacifique, Amérique du Sud, Moyen-Orient et Afrique, en particulier dans les secteurs existants | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Automates programmables hérités avec identifiants codés en dur
Les contrôleurs existants demeurent une contrainte persistante, car beaucoup ne peuvent pas prendre en charge la rotation des identifiants ou l'authentification par certificat. Un avis Siemens de 2025 pour le SIMATIC CN 4100 a documenté une vulnérabilité critique impliquant des identifiants codés en dur, un schéma qui peut nécessiter le remplacement de l'équipement ou des travaux de maintenance étroitement contrôlés pour être corrigé. Les avis sur les systèmes de contrôle industriel de la CISA ont continué à documenter des vulnérabilités affectant les principaux fournisseurs de technologie opérationnelle.[1] Les proxys d'application des identités, la liaison par contrôle d'accès aux médias et les contrôles réseau compensatoires peuvent réduire l'exposition, mais ils ne rendent pas l'appareil de terrain lui-même compatible avec l'infrastructure à clé publique. La norme IEC 62443-4-2 définit les exigences d'authentification des composants, tandis que les appareils de terrain hérités peuvent nécessiter une mise à niveau matérielle pour les satisfaire pleinement. Cela crée un cycle de remplacement qui limite la portée à court terme des contrôles du marché de la sécurité des identités des appareils IIoT dans les usines existantes.
Lacunes d'interopérabilité entre les formats de certificats et les protocoles OT
Les environnements industriels combinent couramment Modbus/TCP, PROFINET, EtherNet/IP, DNP3 et OPC UA, qui n'ont pas été conçus autour d'un modèle de certificat commun. Chaque protocole peut utiliser des ancres de confiance, des formats de certificats et des pratiques de révocation distincts, ce qui augmente la charge de travail dans les installations multi-fournisseurs. Un article de l'IACR de 2026 a constaté que les méthodes de transparence des certificats développées pour l'infrastructure à clé publique web nécessitent une refonte substantielle pour l'infrastructure à clé publique privée des systèmes d'automatisation et de contrôle industriels. Des flux d'enrôlement séparés et des hiérarchies de certificats peuvent rester nécessaires à différentes couches de protocole et pour différentes classes d'appareils. L'écosystème de recharge met également en évidence ce problème, car les déploiements ISO 15118-20 utilisent des racines de confiance d'infrastructure à clé publique distinctes de celles de la norme ISO 15118-2. Les fournisseurs du marché de la sécurité des identités des appareils IIoT qui proposent des plans d'intégration crédibles entre les protocoles peuvent réduire cette charge opérationnelle pour les clients industriels.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : le logiciel domine les revenus tandis que les services transforment les modèles d'exploitation
Le logiciel a représenté 67,10 % du marché de la sécurité des identités des appareils IIoT en 2026. Sa position reflète le besoin d'orchestration des politiques, de gestion de l'inventaire cryptographique et de gestion automatisée du cycle de vie des certificats sur de grands parcs d'appareils. La couche logicielle gère l'émission, le renouvellement, la révocation et le reporting, même lorsqu'un appareil stocke sa clé dans un élément matériel. La norme IEC 62443-4-2 répond à ce besoin, car ses exigences de sécurité incluent des contrôles pour l'authentification des composants et la protection des données en transit. Le matériel reste plus modeste en termes de revenus, mais il fournit la racine de confiance qui protège les clés privées. Des recherches sur les microcontrôleurs à ressources limitées ont montré des voies d'implémentation pour la cryptographie post-quantique, ce qui soutient le rôle à long terme de la protection basée sur le silicium.
Les services devraient enregistrer un CAGR de 22,05 % jusqu'en 2032, le taux le plus rapide dans cette segmentation. Les services gérés peuvent exploiter l'infrastructure à clé publique, le renouvellement des certificats et l'administration des politiques pour les clients qui ne disposent pas de grandes équipes spécialisées. Ce modèle d'exploitation transforme l'administration continue des certificats sur le marché de la sécurité des identités des appareils IIoT en une relation de service plutôt qu'en un projet nécessitant une capacité interne complète. Il est particulièrement pertinent pour les usines où le personnel doit gérer à la fois les risques cyber et les contraintes de disponibilité. Le secteur de la sécurité des identités des appareils IIoT bénéficie également lorsque les prestataires aident les clients à intégrer les contrôles d'identité aux opérations de sécurité existantes. La combinaison de logiciels et de services rend la gouvernance continue des identifiants pratique dans des parcs de technologie opérationnelle mixtes.



Par fonction d'identité : la gestion des certificats domine tandis que l'attestation se développe
La gestion du cycle de vie des certificats et des clés a représenté 51,29 % de la part du marché de la sécurité des identités des appareils IIoT en 2026. Chaque fonction d'identité utilise des certificats ou des clés via l'émission, l'enrôlement, le renouvellement, la rotation, la révocation ou la validation. La politique du CA/Browser Forum trace une voie pour réduire la durée de vie maximale des certificats TLS publiquement approuvés à 47 jours d'ici 2029, augmentant la fréquence de renouvellement pour les organisations qui gèrent de grands inventaires de certificats. Les déploiements industriels ont besoin de leurs propres pratiques de cycle de vie, car les appareils peuvent fonctionner pendant de nombreuses années et peuvent avoir une connectivité intermittente. Les plateformes de gestion du cycle de vie répondent à ce besoin avec des flux de travail automatisés, la découverte, la surveillance des expirations et les registres d'audit. Ces capacités font des opérations sur les certificats dans le marché de la sécurité des identités des appareils IIoT un contrôle central plutôt qu'une tâche administrative.
L'intégrité du micrologiciel et l'attestation à distance devraient se développer à un CAGR de 21,45 % jusqu'en 2032. Cette fonction vérifie si les logiciels des appareils et les processus de démarrage restent approuvés après l'installation des équipements. Les orientations du NIST sur la technologie opérationnelle décrivent l'importance de surveiller et de gérer les actifs tout au long de leur cycle de vie, y compris les contrôles adaptés aux environnements opérationnels.[2] La norme IEC 62443-4-2 inclut également des exigences relatives à l'intégrité des logiciels et des informations, ce qui soutient l'intérêt pour l'attestation. Le provisionnement sécurisé et l'enrôlement, ainsi que l'authentification et l'autorisation, sont des fonctions établies qui soutiennent l'intégration des appareils et les décisions d'accès. Les autres fonctions d'identité comprennent des approches émergentes d'identité décentralisée et de notation de la réputation des appareils.
Par mode de déploiement : l'architecture sur site conserve un rôle prépondérant
Le déploiement sur site a représenté 66,21 % des revenus en 2026. Les systèmes à accès restreint, les systèmes de sécurité et les exigences de résidence des données signifient que de nombreux opérateurs industriels ne peuvent pas s'appuyer sur une connexion cloud pour le provisionnement des identifiants ou l'authentification. La taille du marché de la sécurité des identités des appareils IIoT pour les environnements sur site est donc soutenue par des exigences architecturales plutôt que par une simple préférence pour les systèmes locaux. L'infrastructure à clé publique sur site peut maintenir les opérations sensibles sur les identifiants à proximité des réseaux de production tout en permettant aux équipes locales de définir des fenêtres de maintenance. Elle convient également aux usines qui utilisent plusieurs fournisseurs d'équipements et des protocoles plus anciens. Ces conditions font de l'infrastructure locale un élément central des programmes d'identité dans la fabrication, l'énergie et d'autres opérations critiques.
Le déploiement en cloud devrait croître à un CAGR de 21,79 % jusqu'en 2032. Les petites et moyennes entreprises peuvent obtenir des services d'infrastructure à clé publique gérés sans maintenir tous les systèmes de support eux-mêmes. Les grandes entreprises peuvent également utiliser des services cloud pour les installations satellites ou les opérations connectées tout en conservant des contrôles sur site dans les usines principales. ASRock Industrial a introduit AiFDO en mai 2025 en tant que plateforme d'intégration zéro contact basée sur la norme FIDO Device Onboard pour les usines intelligentes, l'intelligence artificielle industrielle et l'informatique en périphérie. Cet exemple montre comment l'intégration automatisée peut réduire le travail de configuration manuelle à grande échelle. Les modèles d'exploitation hybrides peuvent donc coexister avec une demande continue d'infrastructure du marché de la sécurité des identités des appareils IIoT qui maintient les opérations critiques sur les identifiants en local.
Par taille d'organisation : les grandes entreprises dominent tandis que les PME croissent plus vite
Les grandes entreprises ont détenu 70,14 % des revenus en 2026. Elles exploitent des parcs d'appareils plus importants, plusieurs sites et des environnements d'infrastructure à clé publique plus complexes que les organisations plus petites. Beaucoup sont soumises à des règles sectorielles qui exigent un inventaire des actifs, une architecture réseau segmentée, un contrôle d'accès et une authentification des appareils. La position dominante des grandes entreprises reflète également leur capacité à financer et à exploiter des programmes de certificats continus. Les opérateurs de l'énergie, de la fabrication et des infrastructures critiques sont fortement exposés aux temps d'arrêt et au contrôle réglementaire. Leurs processus d'approvisionnement prennent de plus en plus en compte la protection matérielle, l'automatisation du cycle de vie, la capacité d'intégration et le support d'audit ensemble.
Les petites et moyennes entreprises devraient croître à un CAGR de 22,36 % jusqu'en 2032. Les examens de cyber-assurance et les attentes des clients en matière de chaîne d'approvisionnement peuvent encourager ces entreprises à documenter les actifs, à séparer la technologie opérationnelle et la technologie de l'information, et à protéger l'accès à distance. Des recherches sur la sécurité des petites et moyennes entreprises soulignent la valeur des contrôles basés sur les risques qui réduisent l'effort nécessaire pour mettre en œuvre des pratiques plus solides. La gestion de l'infrastructure à clé publique, l'accompagnement de l'intégration et la livraison par abonnement peuvent rendre ces contrôles plus accessibles. Ces entreprises peuvent ne pas avoir la capacité institutionnelle pour exploiter un programme d'identité à l'échelle d'une entreprise sans soutien externe. Les fournisseurs du marché de la sécurité des identités des appareils IIoT qui simplifient le déploiement et la conformité continue peuvent combler cette lacune.

Par secteur vertical : la fabrication domine tandis que l'automobile prend de l'élan
La fabrication industrielle a détenu 30,11 % des revenus en 2026. Les lignes de production contiennent des populations denses de contrôleurs, de capteurs, de passerelles et de machines connectées qui nécessitent des communications authentifiées. Les fabricants font également face à une exposition aux rançongiciels et aux accès à distance, où des contrôles d'identité faibles peuvent créer une voie d'accès aux réseaux opérationnels. Le marché de la sécurité des identités des appareils IIoT est par conséquent soutenu par des programmes de fabrication qui adoptent les pratiques ISA/IEC 62443. Ces programmes exigent une meilleure visibilité sur les actifs et des zones et conduits de sécurité délibérés. La demande dans la fabrication favorise également les plateformes capables de fonctionner sur des systèmes propriétaires établis et des équipements connectés plus récents.
L'automobile et la mobilité devraient croître à un CAGR de 20,71 % jusqu'en 2032. La connectivité des véhicules, les clés numériques et l'infrastructure véhicule-à-tout augmentent le nombre de composants nécessitant des identifiants protégés. La norme ISO 21434 définit un cadre d'ingénierie de la cybersécurité pour les véhicules routiers qui soutient une attention systématique aux menaces tout au long du cycle de vie du véhicule. NXP a décrit des éléments sécurisés automobiles conçus pour être utilisés avec la clé numérique du Car Connectivity Consortium, soulignant le rôle des identifiants soutenus par le matériel dans les systèmes d'accès aux véhicules. L'énergie et les services publics, le pétrole et le gaz, ainsi que le transport et la logistique ont également besoin de contrôles d'identité pour les actifs du réseau électrique, les systèmes de contrôle des pipelines et les réseaux logistiques. Chaque secteur vertical a des besoins différents en matière de disponibilité et de protocoles, ce qui rend l'intégration personnalisée du marché de la sécurité des identités des appareils IIoT importante.
Analyse géographique
L'Amérique du Nord a détenu 37,12 % de la part du marché de la sécurité des identités des appareils IIoT en 2026. Une politique fédérale zéro confiance, des exigences en matière d'infrastructures critiques et une large base d'industries réglementées soutiennent les dépenses en infrastructure à clé publique et en authentification des appareils. Le décret exécutif 14028 a demandé aux agences fédérales d'adopter des pratiques modernes de cybersécurité, tandis que la norme NERC CIP-003-9 a élargi les obligations de contrôle d'accès électronique pour les actifs à faible impact, en vigueur depuis avril 2026. Les assureurs et les clients d'entreprise recherchent une segmentation réseau documentée, une authentification multifacteur et une conservation des journaux de sessions. Ces besoins soutiennent les plateformes du marché de la sécurité des identités des appareils IIoT dans les secteurs de l'énergie, de la défense et de la fabrication.
L'Asie-Pacifique devrait croître à un CAGR de 21,10 % jusqu'en 2032. Les investissements dans les usines intelligentes en Chine, en Inde, au Japon et en Corée du Sud s'accompagnent d'exigences de cybersécurité plus explicites pour les systèmes industriels connectés. Le ministère de l'Économie, du Commerce et de l'Industrie du Japon a publié en 2025 des orientations pour les usines de fabrication de semi-conducteurs qui alignent les pratiques de sécurité sur les principes de la norme IEC 62443. SEALSQ a rejoint le consortium japonais ECHONET en 2025 en tant que fournisseur de services d'infrastructure à clé publique pour la norme de maison intelligente et de gestion de l'énergie ECHONET Lite. L'opportunité régionale s'étend des grands producteurs d'électronique et d'automobile aux systèmes d'énergie connectés et aux installations qui ont besoin d'un provisionnement évolutif du marché de la sécurité des identités des appareils IIoT à mesure que de nouveaux parcs d'appareils sont mis en ligne.
L'Europe a occupé la deuxième position régionale en termes de revenus en 2026, l'Allemagne menant en volume d'approvisionnement. Les exigences de la loi sur la cyber-résilience qui s'appliquent en décembre 2027 compriment la planification de la sécurité des produits, tandis que son règlement d'exécution identifie les logiciels d'infrastructure à clé publique et le matériel d'authentification parmi les catégories de produits importantes et critiques.[3] La feuille de route coordonnée de l'Union européenne sur la cryptographie post-quantique demande aux États membres de commencer la migration d'ici fin 2026 et d'achever la migration des systèmes à haut risque d'ici fin 2030. Ce calendrier rend l'inventaire cryptographique et la planification des mises à niveau plus importants, tandis que l'Amérique du Sud, le Moyen-Orient et l'Afrique restent pertinents pour les modèles de déploiement gérés et progressifs.
Paysage concurrentiel
Concentration du Marché
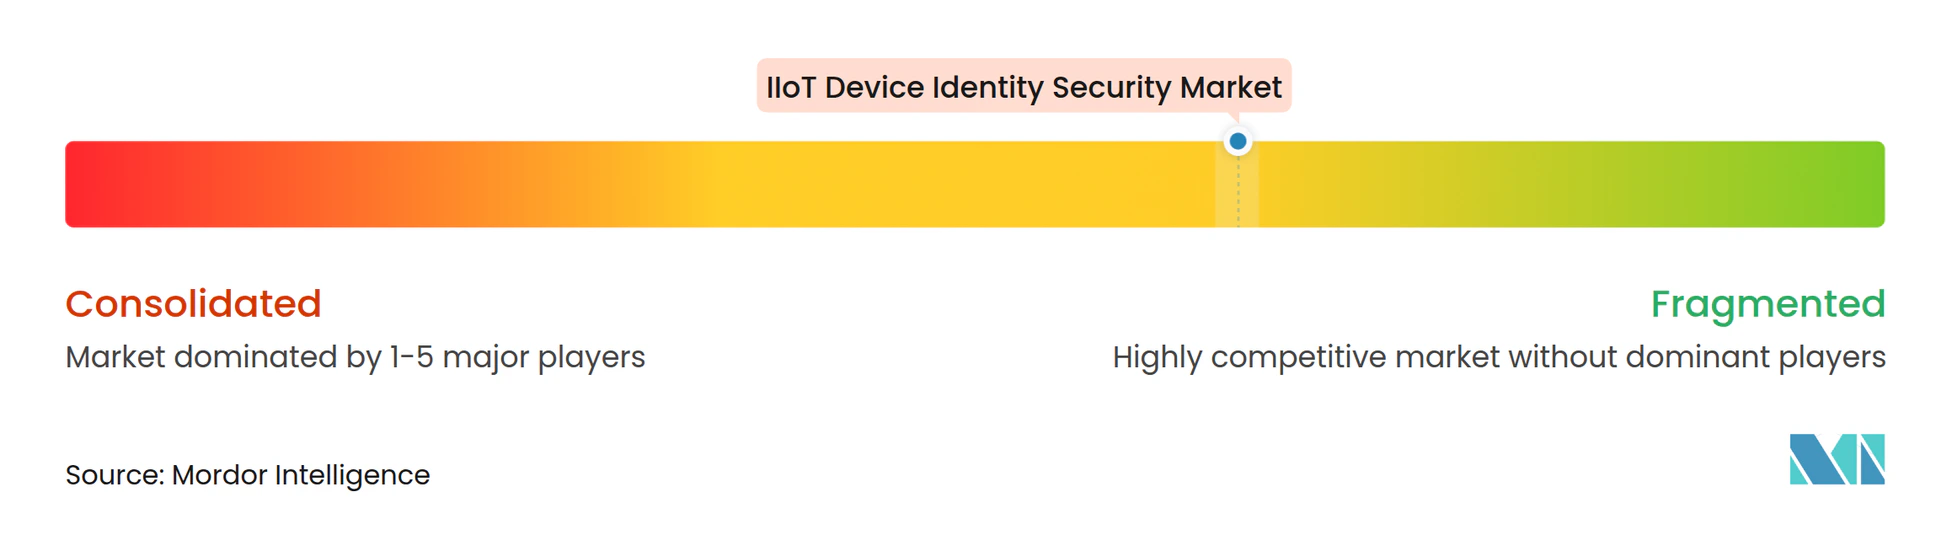
Le marché de la sécurité des identités des appareils IIoT est modérément fragmenté entre les fournisseurs de logiciels de cycle de vie des certificats et d'identité, ainsi que les fournisseurs de semi-conducteurs qui proposent des racines de confiance matérielles. Keyfactor, Entrust et DigiCert sont en concurrence dans l'infrastructure à clé publique, la gestion du cycle de vie des certificats et les flux de travail d'identité associés. Infineon Technologies, NXP Semiconductors et SEALSQ sont en concurrence dans les éléments sécurisés, les contrôleurs de sécurité et d'autres protections basées sur le silicium. Device Authority, Intrinsic ID et Kudelski IoT se concentrent sur l'enrôlement des appareils à ressources limitées et l'authentification basée sur les fonctions physiques non clonables. La concurrence dépend de la combinaison du matériel sécurisé avec des fonctions d'enrôlement, de renouvellement, de politique, de découverte et d'audit, ainsi que du support de protocoles, dans des usines multi-fournisseurs.
La préparation à la cryptographie post-quantique devient un critère d'approvisionnement pour les déploiements industriels à longue durée de vie. Infineon a lancé le contrôleur de sécurité automobile TEGRION SLI22 en mars 2026 avec une cryptographie post-quantique intégrée et une certification Critères Communs délivrée par l'Office fédéral allemand pour la sécurité de l'information.[4] SEALSQ a annoncé la validation FIPS 140-3 Niveau 3 pour son élément sécurisé VaultIC408 en août 2026, tandis que Keyfactor a lancé son Trust Control Plane en juin 2026 pour la gestion de l'infrastructure à clé publique, l'automatisation du cycle de vie, la découverte cryptographique et la migration post-quantique. Ces évolutions étendent les offres des identifiants autonomes vers une gouvernance plus large des identités machines. FIDO Device Onboard fournit également une voie indépendante des fournisseurs pour l'intégration automatisée à l'échelle des usines.
Les certifications et les preuves d'assurance influencent de plus en plus les décisions de sélection. Les validations FIPS 140-3 et ISA/IEC 62443 peuvent fournir aux acheteurs une base définie pour évaluer les modules cryptographiques et les contrôles de sécurité industrielle. Les fournisseurs du marché de la sécurité des identités des appareils IIoT doivent s'adapter aux protocoles des clients, aux fenêtres de maintenance et au matériel hérité. Les fournisseurs uniquement logiciels peuvent se heurter à des limites lorsque les acheteurs exigent des clés liées au matériel, tandis que les fournisseurs de matériel ont besoin d'outils de cycle de vie après le déploiement. Le marché de la sécurité des identités des appareils IIoT récompense les partenaires qui relient la confiance au niveau du silicium à des flux de travail opérationnels utilisables.
Leaders du secteur de la sécurité des identités des appareils IIoT
-
Keyfactor, Inc.
-
Device Authority Ltd.
-
Sectigo Limited
-
AppViewX, Inc.
-
Ascertia Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : DigiCert a annoncé une croissance accélérée de sa plateforme Trust Lifecycle Manager, citant l'adoption par les entreprises des opérations automatisées sur les certificats et l'expansion des intégrations avec BeyondTrust, F5, Fortinet, HPE et Imperva. La société a également introduit Apple Device Attestation, qui vérifie l'identité de l'appareil soutenue par le matériel avant l'émission du certificat, étendant l'automatisation aux écosystèmes d'appareils gérés.
- Août 2026 : SEALSQ Corp a annoncé que sa plateforme d'élément sécurisé VaultIC408 a reçu le certificat NIST n° 5463 dans le cadre du FIPS 140-3 Niveau 3, validé le 5 août 2026. La certification cible les applications gouvernementales, de défense, d'infrastructures critiques et d'IoT industriel, fournissant aux fabricants d'équipements d'origine un bloc de construction de sécurité matérielle validé pour les programmes d'identité IIoT.
- Juillet 2026 : Infineon Technologies AG a lancé le SECORA ID Key S USB, une solution basée sur Java Card avec connectivité USB et NFC, certifiée FIDO Niveau 3+ et conforme à CTAP 2.1, permettant une authentification sans mot de passe résistante au hameçonnage avec des fonctions PKI pour les cas d'utilisation d'accès industriel et de sécurité physique.
- Juillet 2026 : SEALSQ a mis à jour sa feuille de route de certification matérielle résistante aux attaques quantiques, confirmant que QVault TPM 185, avec prise en charge complète de la cryptographie post-quantique, incluant ML-KEM-1024 et ML-DSA-87, vise les certifications FIPS 140-3 et Critères Communs EAL5+, avec l'approbation du profil de protection ANSSI français attendue en décembre 2026.
Périmètre du rapport mondial sur le marché de la sécurité des identités des appareils IIoT
Le marché de la sécurité des identités des appareils IIoT comprend les revenus générés par le matériel, les logiciels et les services utilisés pour établir, authentifier, gérer et protéger les identités des appareils de l'Internet industriel des objets (IIoT) tout au long de leur cycle de vie opérationnel. Ces solutions permettent le provisionnement sécurisé, l'authentification des appareils, la gestion des certificats et des clés, la vérification de l'intégrité du micrologiciel et l'attestation à distance dans les environnements industriels. Le marché répond aux exigences de sécurité basées sur l'identité pour les capteurs connectés, les passerelles, les contrôleurs, les équipements industriels et les appareils en périphérie. Il soutient les communications sécurisées, le contrôle d'accès, la conformité et les architectures zéro confiance au sein des écosystèmes industriels. L'adoption est portée par la connectivité industrielle croissante et le besoin grandissant de sécuriser les systèmes cyber-physiques.
Le rapport sur le marché de la sécurité des identités des appareils IIoT est segmenté par composant (matériel, logiciel et services), fonction d'identité (provisionnement sécurisé et enrôlement, authentification et autorisation, gestion du cycle de vie des certificats et des clés, intégrité du micrologiciel et attestation à distance, et autres fonctions d'identité), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur vertical (fabrication industrielle, énergie et services publics, pétrole et gaz, transport et logistique, automobile et mobilité, commerce de détail et commerce électronique, et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Matériel |
| Logiciel |
| Services |
| Provisionnement sécurisé et enrôlement |
| Authentification et autorisation |
| Gestion du cycle de vie des certificats et des clés |
| Intégrité du micrologiciel et attestation à distance |
| Autres fonctions d'identité |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Fabrication industrielle |
| Énergie et services publics |
| Pétrole et gaz |
| Transport et logistique |
| Automobile et mobilité |
| Commerce de détail et commerce électronique |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Matériel | |
| Logiciel | ||
| Services | ||
| Par fonction d'identité | Provisionnement sécurisé et enrôlement | |
| Authentification et autorisation | ||
| Gestion du cycle de vie des certificats et des clés | ||
| Intégrité du micrologiciel et attestation à distance | ||
| Autres fonctions d'identité | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur vertical | Fabrication industrielle | |
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Transport et logistique | ||
| Automobile et mobilité | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des identités des appareils IIoT ?
Le marché de la sécurité des identités des appareils IIoT devrait passer de 3,61 milliards USD en 2026 et 4,33 milliards USD en 2027 à 10,71 milliards USD d'ici 2032, à un CAGR de 20,05 %.
Quel composant domine la demande en matière de sécurité des identités des appareils IIoT ?
Le logiciel domine avec une part de revenus de 67,10 % en 2026, car il gère les politiques, l'inventaire cryptographique et les cycles de vie des certificats sur les parcs d'appareils.
Pourquoi la gestion du cycle de vie des certificats est-elle importante pour les appareils industriels ?
Elle a représenté 51,29 % des revenus en 2026 et soutient l'émission, le renouvellement, la rotation, la révocation et la validation des identifiants utilisés dans les opérations industrielles.
Quelle approche de déploiement est la plus largement utilisée ?
Le déploiement sur site a représenté 66,21 % des revenus en 2026, car les usines à accès restreint, les systèmes de sécurité et les exigences locales en matière de données limitent souvent la dépendance au cloud.
Quel secteur d'utilisation finale connaît la croissance la plus rapide ?
L'automobile et la mobilité devraient se développer à un CAGR de 20,71 % jusqu'en 2032, soutenues par les véhicules connectés, les clés numériques et l'infrastructure véhicule-à-tout.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 21,10 % jusqu'en 2032, à mesure que les investissements dans les usines intelligentes et les exigences de cybersécurité se développent dans la région.