
Marktgröße und Marktanteil im Bereich IIoT-Gerätidentitätssicherheit
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
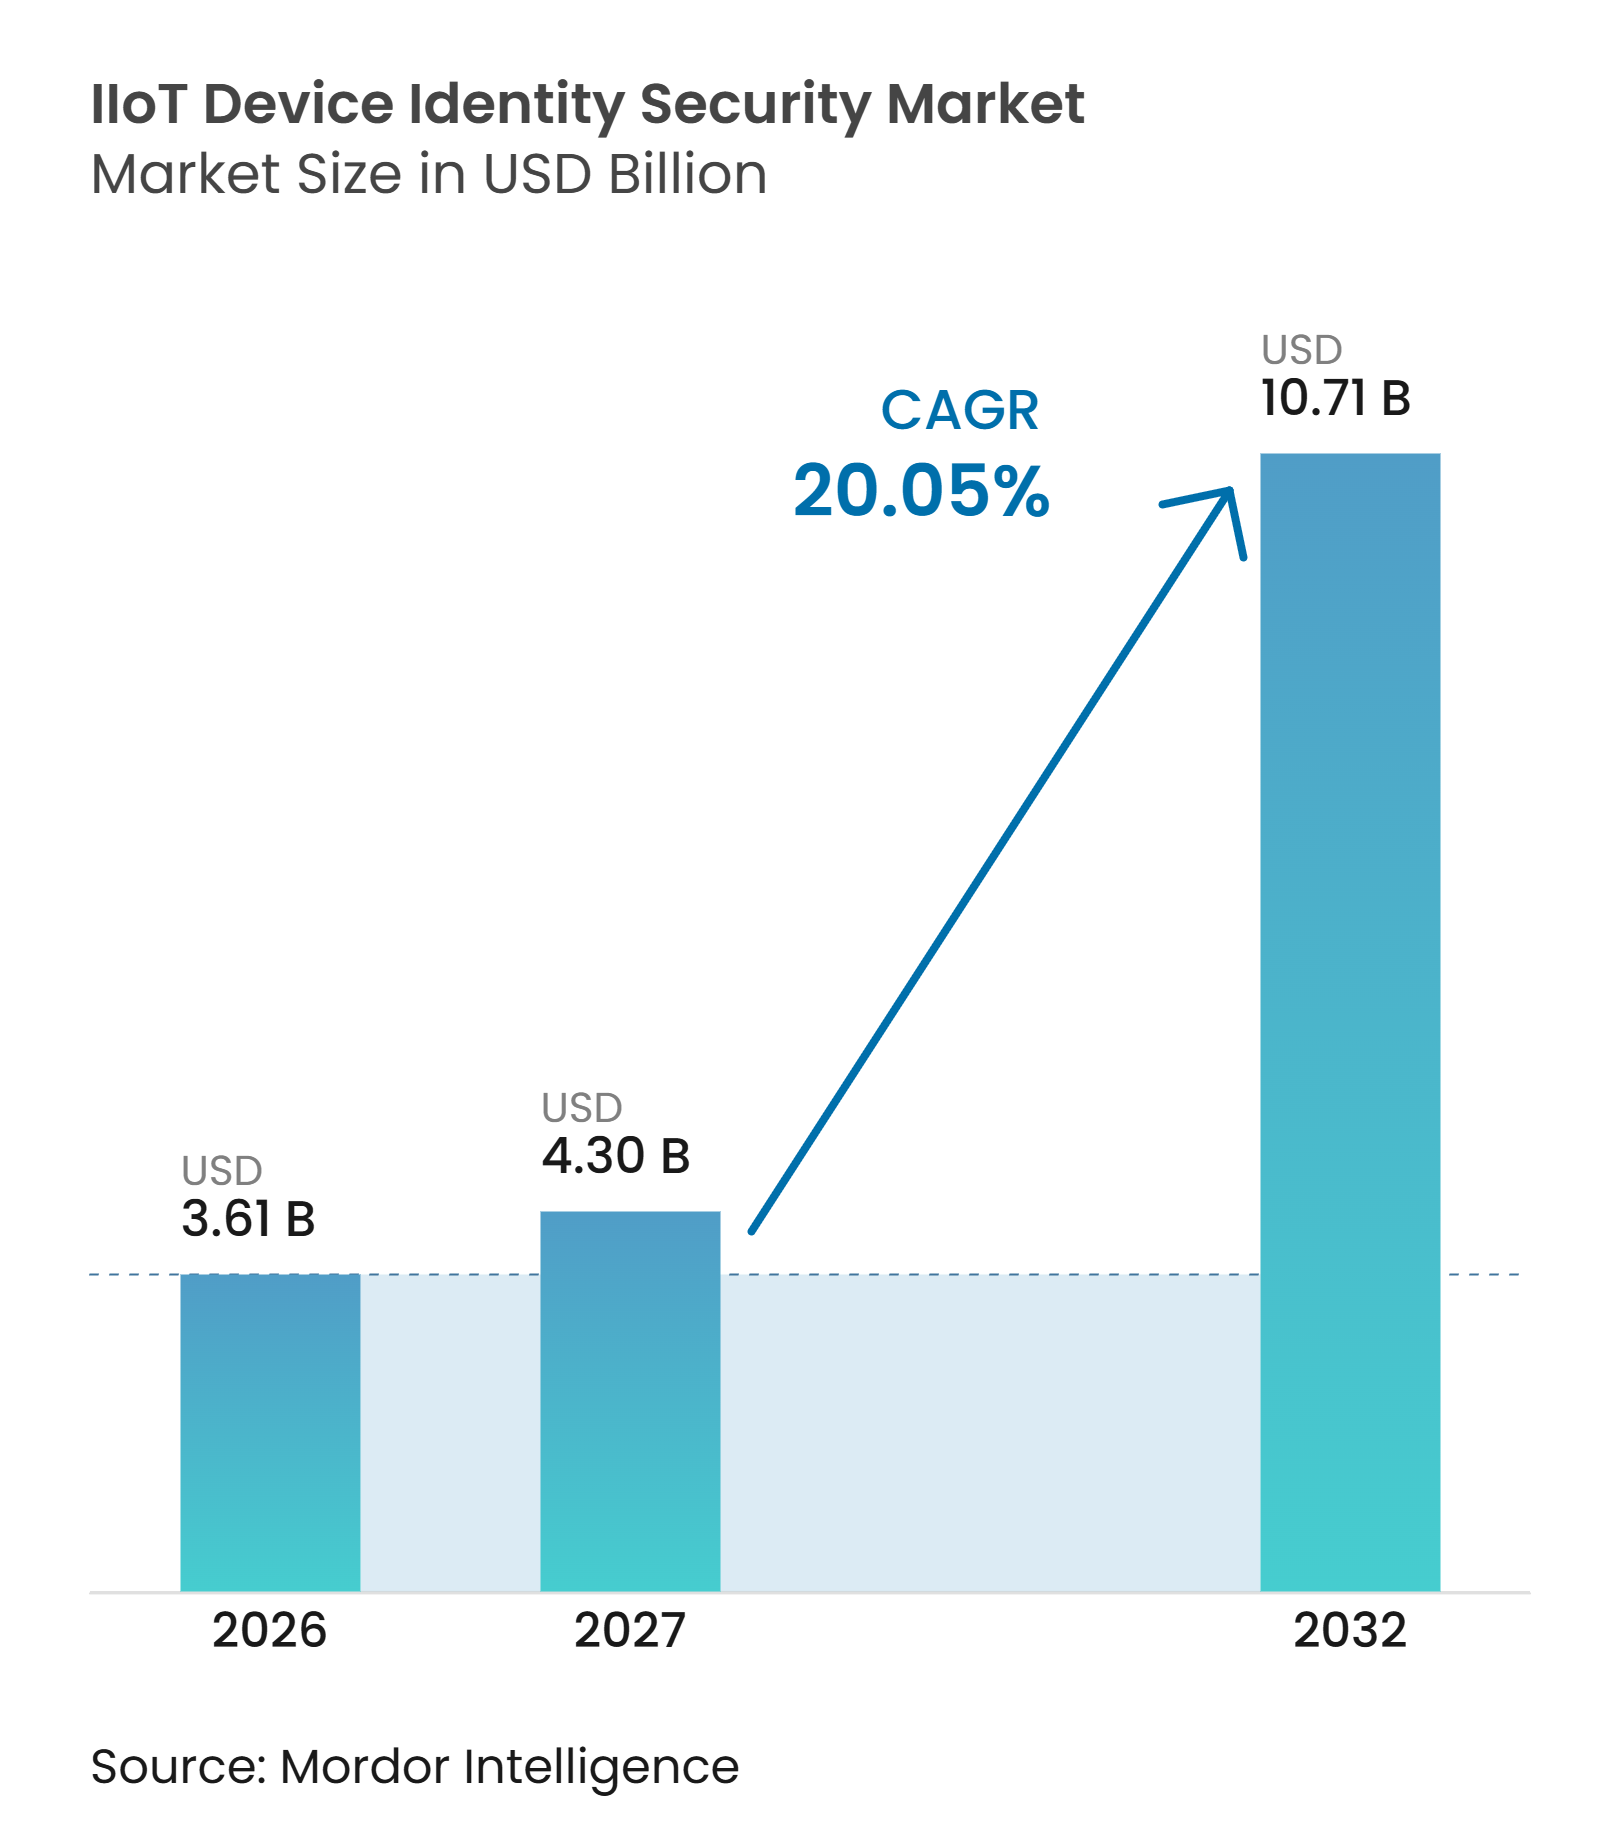
| Marktgröße (2027) | 4.30 Milliarden US-Dollar |
| Marktgröße (2032) | 10.71 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.05 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für IIoT-Gerätidentitätssicherheit von Mordor Intelligence
Die Marktgröße für IIoT-Gerätidentitätssicherheit wird voraussichtlich von 3,61 Milliarden USD im Jahr 2026 auf 4,33 Milliarden USD im Jahr 2027 und bis 2032 auf 10,71 Milliarden USD anwachsen, was einem CAGR von 20,05 % zwischen 2027 und 2032 entspricht. Das Wachstum spiegelt die Notwendigkeit wider, vernetzten Betriebstechnologie-Assets eine überprüfbare kryptografische Identität zu verleihen, da sich industrielle Netzwerke ausweiten. Gerätehersteller und Anlagenbetreiber sehen sich mit Lebenszyklus-Sicherheitspflichten konfrontiert, die die Nachfrage nach sicherer Bereitstellung, Zertifikatsverwaltung und Software-Attestierung erhöhen. Zero-Trust-Programme rücken näher an Sensoren, Steuerungen und Gateways heran, wo Netzwerkgrenzen allein nicht bestimmen können, ob einem Gerät vertraut werden sollte. Anbieter reagieren darauf, indem sie Hardware-Vertrauensanker mit Software kombinieren, die Anmeldeinformationen ausstellen, überwachen, erneuern und widerrufen kann. Dies hinterlässt einen großen Legacy-Bestand, der schwer zu schützen ist, da ältere Geräte häufig keine modernen Identitätskontrollen unterstützen können.
Wichtigste Erkenntnisse des Berichts
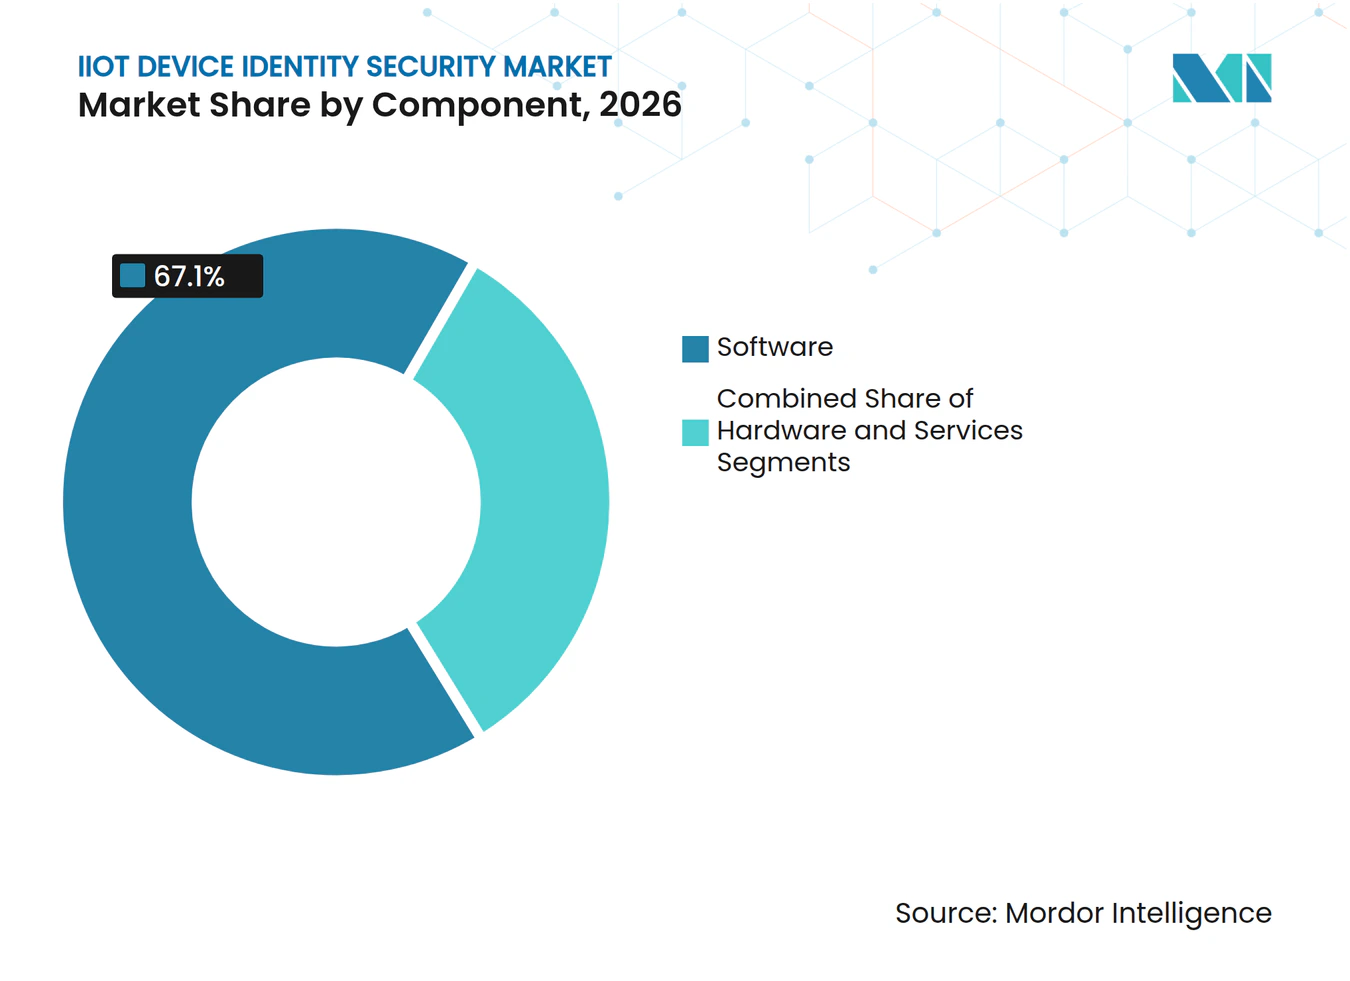
- Nach Komponente führte Software mit einem Anteil von 67,10 % am Markt für IIoT-Gerätidentitätssicherheit im Jahr 2026, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 22,05 % wachsen werden.
- Nach Identitätsfunktion entfiel auf das Zertifikats- und Schlüssellebenszyklusmanagement im Jahr 2026 ein Anteil von 51,29 % am Umsatz des Marktes für IIoT-Gerätidentitätssicherheit, während Firmware-Integrität und Remote-Attestierung bis 2032 voraussichtlich mit einem CAGR von 21,45 % wachsen werden.
- Nach Bereitstellungsmodus entfiel auf On-Premise im Jahr 2026 ein Anteil von 66,21 % am Umsatz des Marktes für IIoT-Gerätidentitätssicherheit, während Cloud bis 2032 voraussichtlich mit einem CAGR von 21,79 % wachsen wird.
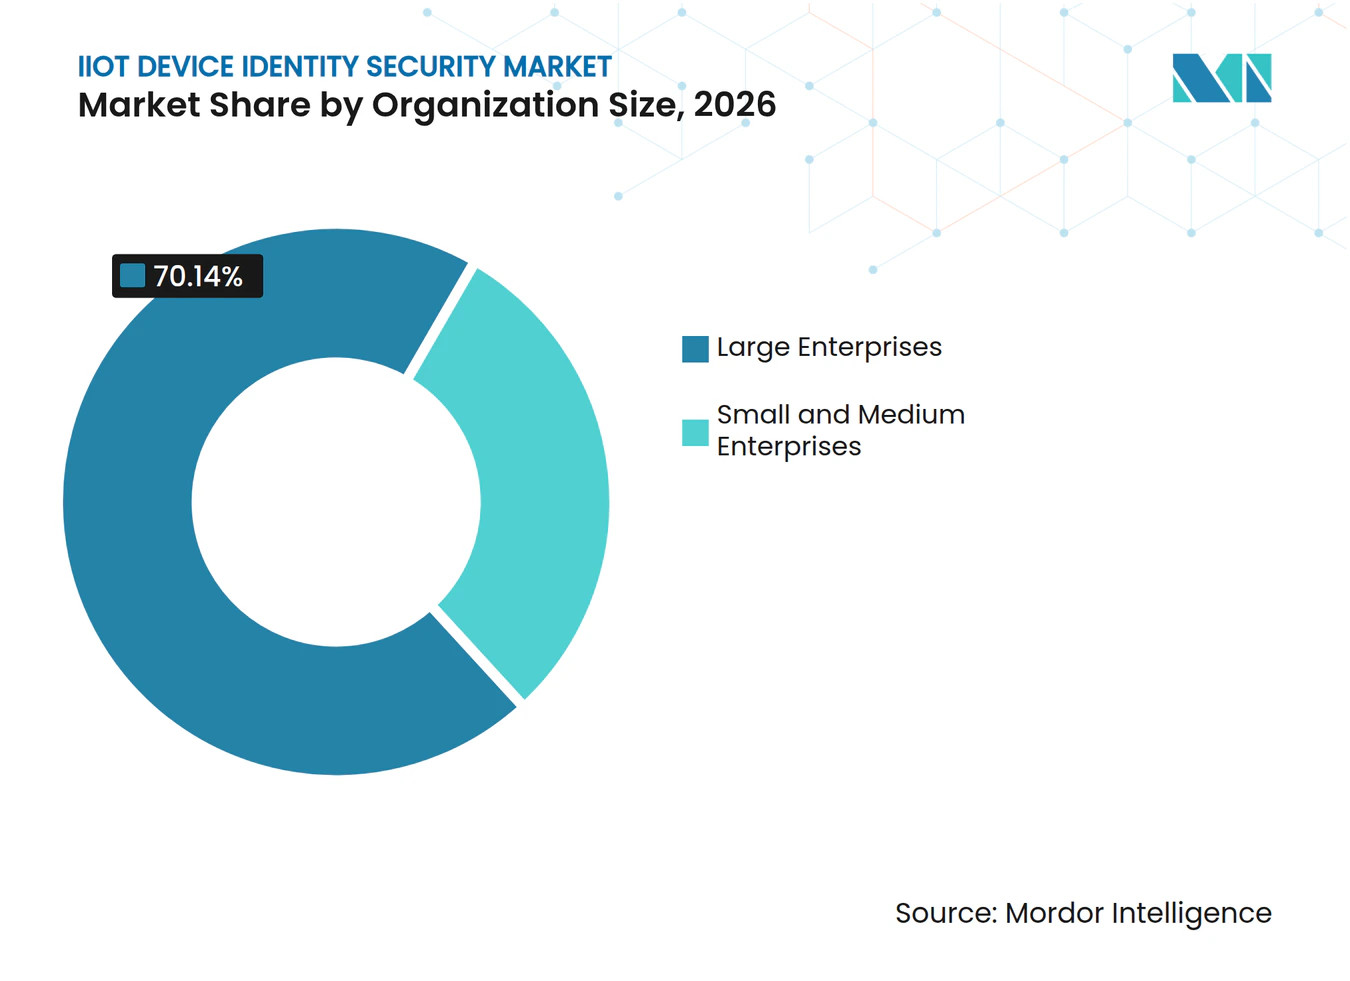
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,14 % am Umsatz des Marktes für IIoT-Gerätidentitätssicherheit, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen werden.
- Nach Branchenvertikale hielt die industrielle Fertigung im Jahr 2026 einen Anteil von 30,11 % am Umsatz des Marktes für IIoT-Gerätidentitätssicherheit, während Automobil und Mobilität bis 2032 voraussichtlich mit einem CAGR von 20,71 % wachsen werden.
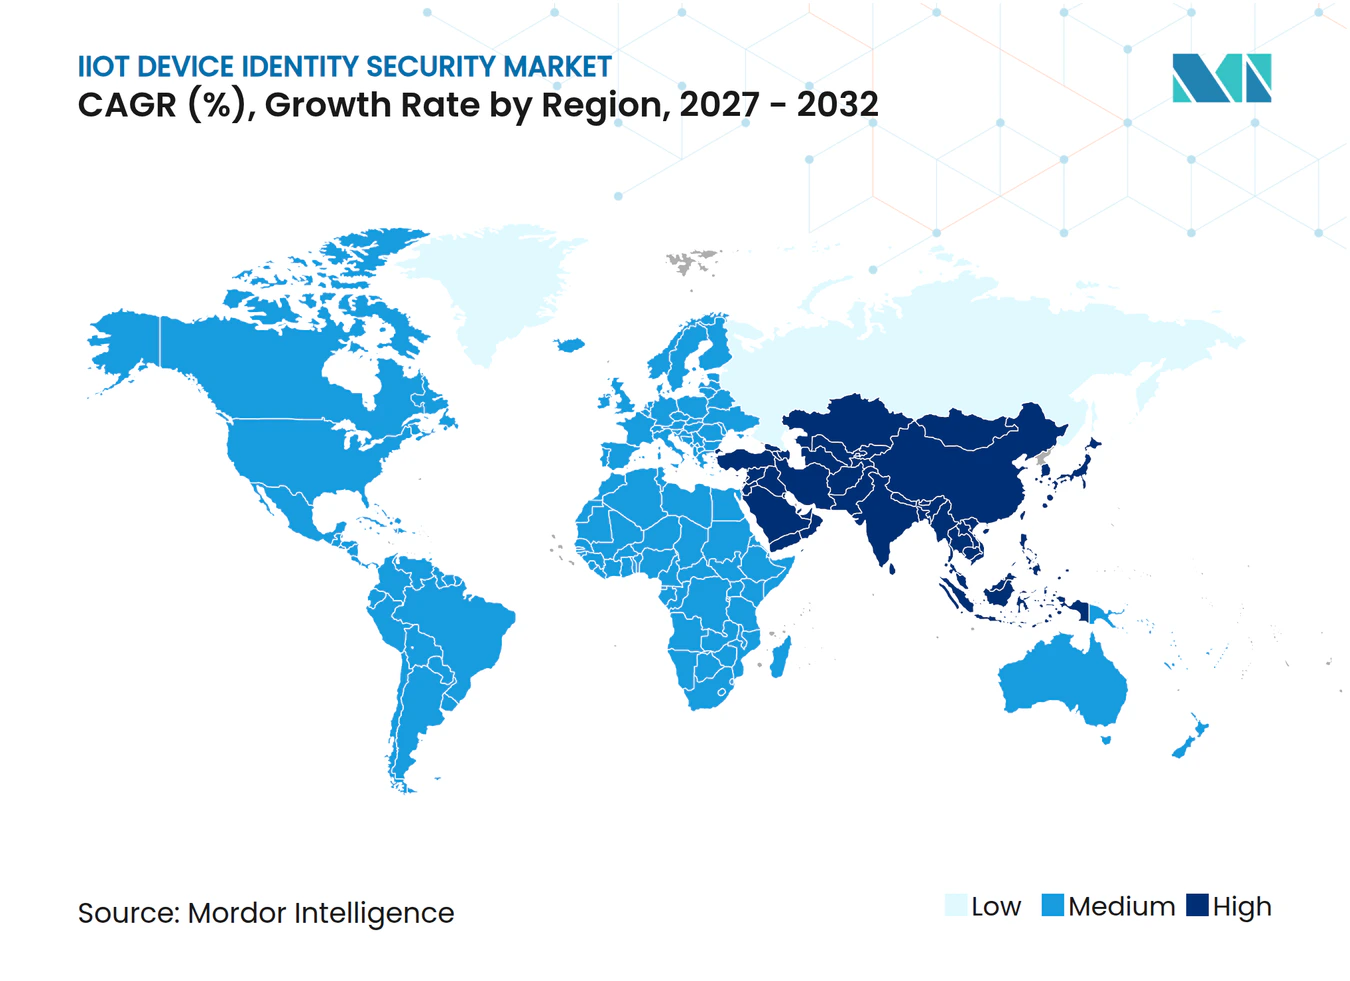
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 37,12 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 21,10 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse zum Markt für IIoT-Gerätidentitätssicherheit
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Konnektivität von Brownfield-OT-Assets und blinde Flecken bei der Identität | +4.5% | Global, konzentriert in Nordamerika, Deutschland, Japan und China | Kurzfristig (≤ 2 Jahre) |
| Produktlebenszykluspflichten des EU-Cyberresilienzgesetzes | +4.0% | Europa als Kern, mit Auswirkungen auf die Lieferkette in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wachstum von Edge-nativen Zero-Trust-Architekturen | +3.5% | Global, mit früher Einführung in Nordamerika und Nordeuropa | Mittelfristig (2–4 Jahre) |
| Anforderungen der Cyberversicherung an eine überprüfbare Gerätidentität | +3.0% | Nordamerika und Europa, mit zunehmendem Einfluss in industriellen Korridoren des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der Zero-Touch-Bereitstellung auf Werksebene | +2.0% | Global, am stärksten in Automobil- und Elektronikhubs in Deutschland, China, Japan und Südkorea | Mittelfristig (2–4 Jahre) |
| Bereitschaft zur Post-Quanten-Kryptografie für langlebige Industriegeräte | +1.5% | Europäische Union und Nordamerika zuerst, gefolgt vom asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Konnektivität von Brownfield-OT-Assets und blinde Flecken bei der Identität
Der Markt für IIoT-Gerätidentitätssicherheit wird durch eine grundlegende Schwäche in bestehenden Industrieanlagen angetrieben, bei der viele Produktionsanlagen keine nutzbare kryptografische Identität besitzen. Die 2025 veröffentlichten CISA-Leitlinien skizzierten einen kontinuierlichen Prozess zur Identifizierung von Betriebstechnologie-Assets und erkannten die Notwendigkeit eines genauen Inventars über Eigentümerschaft, Klassifizierung, Überwachung und Wartungsaktivitäten hinweg an. Netzwerksensoren und Edge-Gateways verbinden ältere Anlagengeräte mit Unternehmenssystemen, führen aber auch zusätzliche Nicht-Personen-Entitäten ein, die Anmeldeinformationen benötigen. Identitätsplattformen können diese Lücke durch Erkennung, Registrierung und Lebenszykluskontrollen schließen, die in bestehende Betriebsumgebungen passen. Die kommerzielle Chance für den Markt für IIoT-Gerätidentitätssicherheit ist dort am größten, wo Anlagen die Transparenz verbessern müssen, ohne auf einen vollständigen Hardware-Austauschzyklus warten zu müssen.
Produktlebenszykluspflichten des EU-Cyberresilienzgesetzes
Das Cyberresilienzgesetz verlagert die Gerätesicherheit von einer Aktivität in der Entwurfsphase hin zu einer Reihe von Verantwortlichkeiten, die sich über den gesamten Produktlebenszyklus erstrecken. Seine Hauptanforderungen gelten ab dem 11. Dezember 2027 und legen einen definierten Planungszeitraum für Hersteller fest, die vernetzte Produkte in der Europäischen Union verkaufen. Die zugehörige Durchführungsverordnung von 2025 identifiziert Identitätsmanagementsysteme, Authentifizierungslesegeräte, Software für Public-Key-Infrastrukturen und Tools für das privilegierte Zugriffsmanagement als wichtige oder kritische Produkte. Das Gesetz erlaubt Bußgelder von bis zu 2,5 % des weltweiten Jahresumsatzes, abhängig von der Art des Verstoßes. Diese Regeln machen die Ausstellung von Anmeldeinformationen, sichere Bereitstellung, Aktualisierungsfähigkeit und überprüfbare Governance bei der Lieferantenauswahl wichtiger. Sie erhöhen auch den Wert der Plattformen des Marktes für IIoT-Gerätidentitätssicherheit, die Identitätskontrollen nach der Inbetriebnahme von Geräten aufrechterhalten können.
Wachstum von Edge-nativen Zero-Trust-Architekturen
Betreiber wenden Zero-Trust-Methoden am Edge an, wo Sensoren, speicherprogrammierbare Steuerungen und Gateways Betriebsdaten austauschen. CISA stellt fest, dass Zero Trust in der Betriebstechnologie auf expliziter Verifizierung beruht und praktische Identitätsstandards wie IEEE 802.1AR DevID, OPC-UA-Sicherheitsprofile und DNP3 Secure Authentication umfasst. Langlebige Geräte schaffen eine Lücke, da Zertifikatswerkzeuge über Asset-Lebensdauern hinweg funktionieren müssen, die sich über Jahrzehnte erstrecken können. Der Markt für IIoT-Gerätidentitätssicherheit profitiert, wenn die Richtliniendurchsetzung in luftgespaltenen und gemischten Herstellerumgebungen funktionieren kann, anstatt nur über zentralisierte Informationstechnologiesysteme, in sicherheitsbewussten industriellen Umgebungen. NERC CIP-003-9 trat am 1. April 2026 in Kraft und erweiterte die Pflichten zur elektronischen Zugangskontrolle für Assets mit geringen Auswirkungen im Übertragungsnetz. In Europa verlangt NIS2 angemessene Zugangskontrollrichtlinien und Sicherheit in Netz- und Informationssystemen, was den Fall für identitätsgebundene Fernwartungskontrollen stärkt.
Anforderungen der Cyberversicherung an eine überprüfbare Gerätidentität
Cyberversicherungsprüfungen legen mehr Gewicht auf Nachweise, die Betreiber vorlegen können, als auf Bestätigungen. Geräteinventaraufzeichnungen, Multi-Faktor-Authentifizierungsabdeckung, Protokolle von Remote-Sitzungen und Dokumentation zur Netzwerksegmentierung liefern Versicherern Informationen über das betriebliche Risiko. Der Markt für IIoT-Gerätidentitätssicherheit erreicht daher kleinere Betreiber über eine kommerzielle Anforderung, die neben formalen Vorschriften bestehen kann. Diese Betreiber können verwaltete Dienste des Marktes für IIoT-Gerätidentitätssicherheit nutzen, ohne ein vollständiges internes Public-Key-Infrastruktur-Team aufzubauen. Der Effekt ist für die Cloud-basierte Bereitstellung relevant, da Abonnementdienste den anfänglichen Spezialistenaufwand für kleinere Anlagen reduzieren. Es gibt Sicherheitsteams auch einen Grund, Identitätsnachweise kontinuierlich zu pflegen, anstatt Aufzeichnungen nur während Verlängerungsgesprächen vorzubereiten.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Legacy-SPSen mit fest codierten Anmeldeinformationen | -0.5% | Global, am akutesten in Brownfield-Anlagen in Südamerika, Südostasien und Osteuropa | Langfristig (≥ 4 Jahre) |
| Interoperabilitätslücken zwischen Zertifikatsformaten und OT-Protokollen | -0.4% | Global, konzentriert in Mehrherstellerfertigungsumgebungen | Mittelfristig (2–4 Jahre) |
| Betriebskosten des Zertifikatslebenszyklusmanagements im industriellen Maßstab | -0.3% | Nordamerika und Europa, wo große Bereitstellungen mit hohem Erneuerungsaufwand konfrontiert sind | Mittelfristig (2–4 Jahre) |
| Mangel an OT-Cybersicherheitsfachkräften in Schwellenmärkten | -0.2% | Asiatisch-pazifischer Raum, Südamerika, Naher Osten und Afrika, insbesondere Brownfield-Sektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Legacy-SPSen mit fest codierten Anmeldeinformationen
Bestehende Steuerungen bleiben eine anhaltende Einschränkung, da viele keine Rotation von Anmeldeinformationen oder zertifikatsbasierte Authentifizierung unterstützen können. Ein Siemens-Sicherheitshinweis von 2025 für SIMATIC CN 4100 dokumentierte eine kritische Schwachstelle mit fest codierten Anmeldeinformationen, ein Muster, das zur Behebung einen Geräteaustausch oder streng kontrollierte Wartungsarbeiten erfordern kann. Die Hinweise der CISA zu industriellen Steuerungssystemen haben weiterhin Schwachstellen dokumentiert, die wichtige Betriebstechnologieanbieter betreffen.[1] Identitätsdurchsetzende Proxys, Bindung an die Medienzugangskontrolladresse und kompensierende Netzwerkkontrollen können die Exposition verringern, machen das Feldgerät selbst jedoch nicht Public-Key-Infrastruktur-fähig. IEC 62443-4-2 definiert Komponentenauthentifizierungsanforderungen, während ältere Feldgeräte möglicherweise eine Hardware-Aktualisierung benötigen, um diese vollständig zu erfüllen. Dies schafft einen Austauschzyklus, der die kurzfristige Reichweite der Kontrollen des Marktes für IIoT-Gerätidentitätssicherheit in Brownfield-Anlagen begrenzt.
Interoperabilitätslücken zwischen Zertifikatsformaten und OT-Protokollen
Industrielle Umgebungen kombinieren häufig Modbus/TCP, PROFINET, EtherNet/IP, DNP3 und OPC UA, die nicht auf einem gemeinsamen Zertifikatsmodell aufgebaut wurden. Jedes Protokoll kann unterschiedliche Vertrauensanker, Zertifikatsformate und Widerrufspraktiken verwenden, was den Aufwand in Mehrherstelleranlagen erhöht. Ein IACR-Papier von 2026 stellte fest, dass für das Web entwickelte Methoden zur Zertifikatstransparenz für die private Public-Key-Infrastruktur industrieller Automatisierungs- und Steuerungssysteme eine erhebliche Neugestaltung erfordern. Separate Registrierungsabläufe und Zertifikatshierarchien können auf verschiedenen Protokollebenen und für verschiedene Geräteklassen weiterhin notwendig sein. Das Ladeökosystem verdeutlicht das Problem ebenfalls, da ISO-15118-20-Bereitstellungen separate Public-Key-Infrastruktur-Vertrauensanker verwenden als jene in ISO 15118-2. Anbieter im Markt für IIoT-Gerätidentitätssicherheit, die glaubwürdige Integrationspläne über Protokolle hinweg bereitstellen, können diese Betriebslast für Industriekunden reduzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt beim Umsatz, während Dienstleistungen Betriebsmodelle verändern
Software hielt im Jahr 2026 einen Anteil von 67,10 % am Markt für IIoT-Gerätidentitätssicherheit. Ihre Position spiegelt den Bedarf an Richtlinienorchestrierung, kryptografischem Inventarmanagement und automatisierter Zertifikatslebenszyklusarbeit über große Geräteflotten hinweg wider. Die Softwareschicht verwaltet Ausstellung, Erneuerung, Widerruf und Berichterstattung, auch wenn ein Gerät seinen Schlüssel in einem Hardware-Element speichert. IEC 62443-4-2 adressiert diesen Bedarf, da seine Sicherheitsanforderungen Kontrollen für die Komponentenauthentifizierung und den Schutz von Daten während der Übertragung umfassen. Hardware ist umsatzmäßig kleiner, liefert aber den Vertrauensanker, der private Schlüssel schützt. Forschungen zu ressourcenbeschränkten Mikrocontrollern haben Implementierungspfade für Post-Quanten-Kryptografie aufgezeigt, was die langfristige Rolle des siliziumbasierten Schutzes unterstützt.
Dienstleistungen werden bis 2032 voraussichtlich einen CAGR von 22,05 % verzeichnen, die schnellste Rate in dieser Segmentierung. Verwaltete Dienste können Public-Key-Infrastrukturen, Zertifikatserneuerung und Richtlinienverwaltung für Kunden betreiben, die keine großen Spezialistenteams haben. Dieses Betriebsmodell wandelt die laufende Zertifikatsverwaltung im Markt für IIoT-Gerätidentitätssicherheit in eine Dienstleistungsbeziehung um, anstatt in ein Projekt, das vollständige interne Kapazitäten erfordert. Es ist besonders relevant für Anlagen, in denen das Personal sowohl Cyberrisiken als auch Verfügbarkeitsbeschränkungen managen muss. Die Branche für IIoT-Gerätidentitätssicherheit profitiert auch, wenn Anbieter Kunden dabei helfen, Identitätskontrollen in bestehende Sicherheitsoperationen zu integrieren. Die Kombination aus Software und Dienstleistungen macht eine kontinuierliche Anmeldeinformations-Governance in gemischten Betriebstechnologie-Beständen praktikabel.



Nach Identitätsfunktion: Zertifikatsverwaltung führt, während Attestierung expandiert
Das Zertifikats- und Schlüssellebenszyklusmanagement hielt im Jahr 2026 einen Anteil von 51,29 % am Markt für IIoT-Gerätidentitätssicherheit. Jede Identitätsfunktion verwendet Zertifikate oder Schlüssel durch Ausstellung, Registrierung, Erneuerung, Rotation, Widerruf oder Validierung. Die Richtlinie des CA/Browser-Forums legt einen Pfad fest, um die maximale Lebensdauer öffentlich vertrauenswürdiger TLS-Zertifikate bis 2029 auf 47 Tage zu reduzieren, was die Erneuerungshäufigkeit für Organisationen erhöht, die große Zertifikatsinventare betreiben. Industrielle Bereitstellungen benötigen eigene Lebenszyklusverfahren, da Geräte viele Jahre lang betrieben werden können und möglicherweise eine intermittierende Konnektivität aufweisen. Lebenszyklusmanagementplattformen adressieren diese Arbeit mit automatisierten Workflows, Erkennung, Ablaufüberwachung und Prüfaufzeichnungen. Diese Fähigkeiten machen Zertifikatsoperationen im Markt für IIoT-Gerätidentitätssicherheit zu einer Kernkontrolle und nicht zu einer administrativen Aufgabe.
Firmware-Integrität und Remote-Attestierung werden bis 2032 voraussichtlich mit einem CAGR von 21,45 % wachsen. Diese Funktion überprüft, ob Gerätesoftware und Bootprozesse nach der Installation der Geräte genehmigt bleiben. Die NIST-Leitlinien für Betriebstechnologie beschreiben die Bedeutung der Überwachung und Verwaltung von Assets über ihren gesamten Lebenszyklus hinweg, einschließlich Kontrollen, die für Betriebsumgebungen geeignet sind.[2] IEC 62443-4-2 enthält auch Anforderungen im Zusammenhang mit Software- und Informationsintegrität, die das Interesse an Attestierung unterstützen. Sichere Bereitstellung und Registrierung sowie Authentifizierung und Autorisierung sind etablierte Funktionen, die das Onboarding von Geräten und Zugriffsentscheidungen unterstützen. Andere Identitätsfunktionen umfassen aufkommende Ansätze zur dezentralen Identität und zum Gerätereputations-Scoring.
Nach Bereitstellungsmodus: On-Premise-Architektur behält eine führende Rolle
Die On-Premise-Bereitstellung entfiel im Jahr 2026 auf einen Umsatzanteil von 66,21 %. Luftgespaltene Systeme, Sicherheitssysteme und Anforderungen an den Datenaufenthaltsort bedeuten, dass viele Industriebetreiber für die Bereitstellung von Anmeldeinformationen oder die Authentifizierung nicht auf eine Cloud-Verbindung angewiesen sein können. Die Marktgröße für IIoT-Gerätidentitätssicherheit für On-Premise-Umgebungen wird daher durch architektonische Anforderungen und nicht durch eine einfache Präferenz für lokale Systeme unterstützt. Eine On-Premise-Public-Key-Infrastruktur kann sensible Anmeldeinformationsoperationen in der Nähe von Produktionsnetzwerken halten und lokalen Teams gleichzeitig ermöglichen, Wartungsfenster festzulegen. Sie passt auch zu Anlagen, die mehrere Geräteanbieter und ältere Protokolle verwenden. Diese Bedingungen machen lokale Infrastruktur zu einem zentralen Element von Identitätsprogrammen in der Fertigung, im Energiebereich und in anderen kritischen Betrieben.
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 21,79 % wachsen. Kleine und mittlere Unternehmen können verwaltete Public-Key-Infrastruktur-Dienste erhalten, ohne alle unterstützenden Systeme selbst betreiben zu müssen. Größere Unternehmen können Cloud-Dienste auch für Satellitenanlagen oder vernetzte Betriebe nutzen, während sie On-Premise-Kontrollen in Kernanlagen beibehalten. ASRock Industrial stellte im Mai 2025 AiFDO als Zero-Touch-Onboarding-Plattform vor, die auf dem FIDO-Geräteonboarding-Standard für intelligente Fabriken, industrielle künstliche Intelligenz und Edge-Computing basiert. Das Beispiel zeigt, wie automatisiertes Onboarding den manuellen Einrichtungsaufwand im großen Maßstab reduzieren kann. Hybride Betriebsmodelle können daher mit einer anhaltenden Nachfrage nach Infrastruktur des Marktes für IIoT-Gerätidentitätssicherheit koexistieren, die kritische Anmeldeinformationsoperationen lokal hält.
Nach Unternehmensgröße: Großunternehmen führen, während KMU schneller wachsen
Großunternehmen hielten im Jahr 2026 einen Umsatzanteil von 70,14 %. Sie betreiben größere Geräteflotten, mehrere Standorte und komplexere Public-Key-Infrastrukturumgebungen als kleinere Organisationen. Viele unterliegen Branchenvorschriften, die Asset-Inventar, segmentierte Netzwerkarchitektur, Zugangskontrolle und Geräteauthentifizierung erfordern. Die führende Position der Großunternehmen spiegelt auch ihre Kapazität wider, kontinuierliche Zertifikatsprogramme zu finanzieren und zu betreiben. Energie-, Fertigungs- und Betreiber kritischer Infrastrukturen sind erheblichen Ausfallzeiten und regulatorischer Kontrolle ausgesetzt. Ihre Beschaffungsprozesse berücksichtigen zunehmend Hardware-Schutz, Lebenszyklusautomatisierung, Integrationsfähigkeit und Prüfunterstützung gemeinsam.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen. Cyberversicherungsprüfungen und Erwartungen der Kunden an die Lieferkette können diese Unternehmen dazu veranlassen, Assets zu dokumentieren, Betriebs- und Informationstechnologie zu trennen und den Fernzugriff zu schützen. Forschungen zur Sicherheit kleiner und mittlerer Unternehmen unterstreichen den Wert risikobasierter Kontrollen, die den Aufwand für die Implementierung stärkerer Praktiken reduzieren. Die Verwaltung von Public-Key-Infrastrukturen, die Begleitung beim Onboarding und die Abonnementbereitstellung können diese Kontrollen zugänglicher machen. Diese Unternehmen verfügen möglicherweise nicht über die institutionelle Kapazität, ein unternehmensweites Identitätsprogramm ohne externe Unterstützung zu betreiben. Anbieter im Markt für IIoT-Gerätidentitätssicherheit, die Bereitstellung und laufende Compliance vereinfachen, können diese Lücke schließen.

Nach Branchenvertikale: Fertigung führt, während Automobil an Dynamik gewinnt
Die industrielle Fertigung hielt im Jahr 2026 einen Umsatzanteil von 30,11 %. Produktionslinien enthalten dichte Populationen von Steuerungen, Sensoren, Gateways und vernetzten Maschinen, die eine authentifizierte Kommunikation benötigen. Hersteller sind auch Ransomware- und Fernzugriffsrisiken ausgesetzt, bei denen schwache Identitätskontrollen einen Weg in Betriebsnetzwerke schaffen können. Der Markt für IIoT-Gerätidentitätssicherheit wird folglich durch Fertigungsprogramme unterstützt, die ISA/IEC-62443-Praktiken übernehmen. Diese Programme erfordern eine stärkere Transparenz bei Assets sowie bewusste Sicherheitszonen und -kanäle. Die Fertigungsnachfrage bevorzugt auch Plattformen, die über etablierte proprietäre Systeme und neuere vernetzte Geräte hinweg betrieben werden können.
Automobil und Mobilität werden bis 2032 voraussichtlich mit einem CAGR von 20,71 % wachsen. Fahrzeugkonnektivität, digitale Schlüssel und Fahrzeug-zu-allem-Infrastruktur erhöhen die Anzahl der Komponenten, die geschützte Anmeldeinformationen benötigen. ISO 21434 definiert einen Cybersicherheitstechnikrahmen für Straßenfahrzeuge, der eine systematische Aufmerksamkeit für Bedrohungen über den gesamten Fahrzeuglebenszyklus hinweg unterstützt. NXP hat automotive Secure Elements beschrieben, die für die Verwendung mit dem Digital Key des Car Connectivity Consortium entwickelt wurden, und unterstreicht damit die Rolle hardware-gestützter Anmeldeinformationen in Fahrzeugzugangssystemen. Energie und Versorgungsunternehmen, Öl und Gas sowie Transport und Logistik benötigen ebenfalls Identitätskontrollen für Netzassets, Pipeline-Steuerungssysteme und Logistiknetzwerke. Jede Branchenvertikale hat unterschiedliche Verfügbarkeits- und Protokollanforderungen, was eine maßgeschneiderte Integration des Marktes für IIoT-Gerätidentitätssicherheit wichtig macht.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 37,12 % am Markt für IIoT-Gerätidentitätssicherheit. Eine föderale Zero-Trust-Politik, Anforderungen an kritische Infrastrukturen und eine große Basis regulierter Branchen unterstützen die Ausgaben für Public-Key-Infrastrukturen und Geräteauthentifizierung. Executive Order 14028 wies Bundesbehörden an, moderne Cybersicherheitspraktiken zu übernehmen, während NERC CIP-003-9 die Pflichten zur elektronischen Zugangskontrolle für Assets mit geringen Auswirkungen ab April 2026 ausweitete. Versicherer und Unternehmenskunden suchen nach dokumentierter Netzwerksegmentierung, Multi-Faktor-Authentifizierung und Aufbewahrung von Sitzungsprotokollen. Diese Anforderungen unterstützen Plattformen des Marktes für IIoT-Gerätidentitätssicherheit in den Bereichen Energie, Verteidigung und Fertigung.
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 21,10 % wachsen. Investitionen in intelligente Fabriken in China, Indien, Japan und Südkorea erfolgen parallel zu expliziten Cybersicherheitsanforderungen für vernetzte Industriesysteme. Japans Ministerium für Wirtschaft, Handel und Industrie veröffentlichte 2025 Leitlinien für Halbleitergerätefabriken, die Sicherheitspraktiken an den IEC-62443-Grundsätzen ausrichten. SEALSQ trat 2025 dem japanischen ECHONET-Konsortium als Anbieter von Public-Key-Infrastruktur-Diensten für den ECHONET-Lite-Standard für intelligente Häuser und Energiemanagement bei. Die regionale Chance erstreckt sich von großen Elektronik- und Automobilherstellern bis hin zu vernetzten Energiesystemen und Anlagen, die eine skalierbare Bereitstellung des Marktes für IIoT-Gerätidentitätssicherheit benötigen, wenn neue Geräteflotten in Betrieb genommen werden.
Europa hielt im Jahr 2026 die zweitgrößte regionale Umsatzposition, wobei Deutschland das Beschaffungsvolumen anführte. Die Anforderungen des Cyberresilienzgesetzes, die im Dezember 2027 gelten, komprimieren die Produktsicherheitsplanung, während seine Durchführungsverordnung Public-Key-Infrastruktur-Software und Authentifizierungshardware unter den wichtigen und kritischen Produktkategorien identifiziert.[3] Der koordinierte Post-Quanten-Kryptografie-Fahrplan der Europäischen Union fordert die Mitgliedstaaten auf, bis Ende 2026 mit der Migration zu beginnen und die Migration von Hochrisikosystemen bis Ende 2030 abzuschließen. Dieser Zeitplan macht kryptografische Inventarisierung und Upgrade-Planung wichtiger, während Südamerika, der Nahe Osten und Afrika für verwaltete und schrittweise Bereitstellungsmodelle relevant bleiben.
Wettbewerbslandschaft
Marktkonzentration
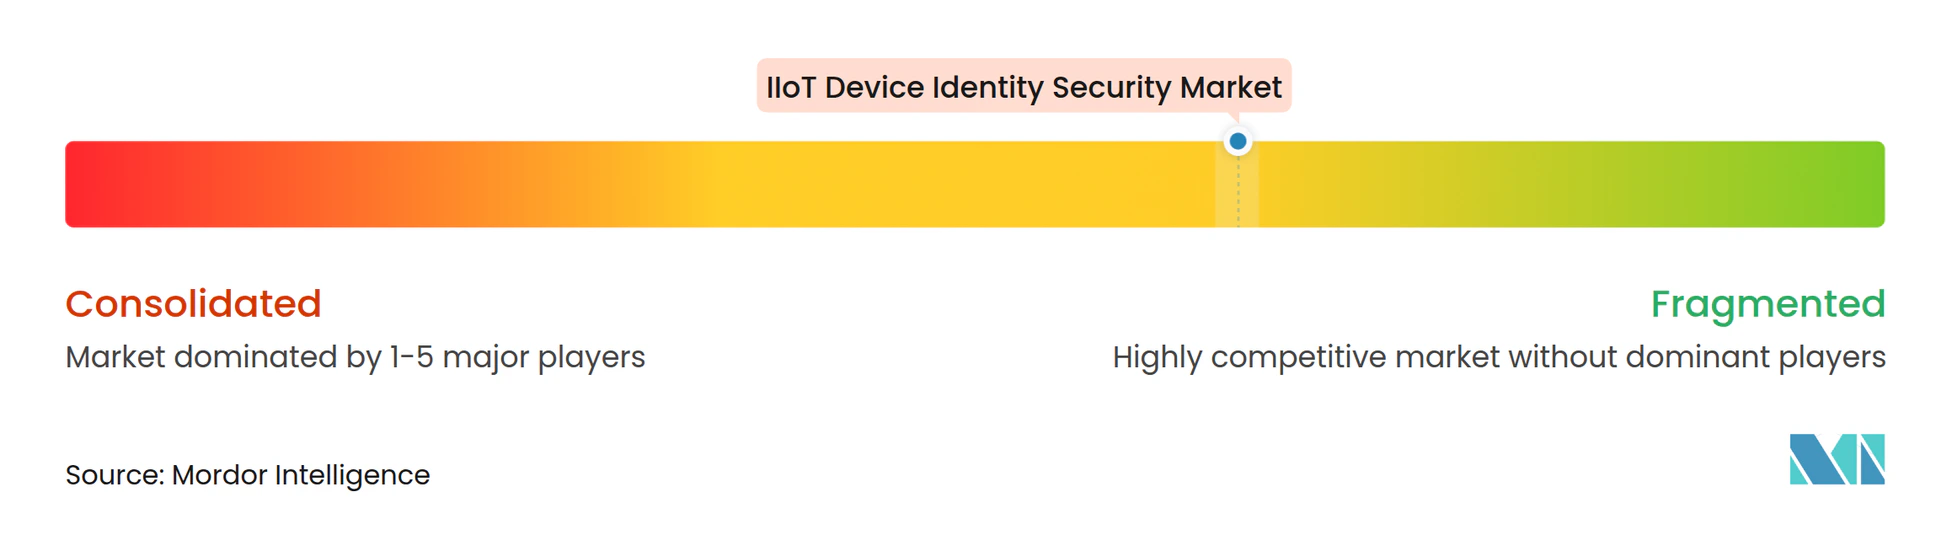
Der Markt für IIoT-Gerätidentitätssicherheit ist mäßig fragmentiert unter Anbietern von Zertifikatslebenszyklus- und Identitätssoftware sowie Halbleiterlieferanten, die Hardware-Vertrauensanker bereitstellen. Keyfactor, Entrust und DigiCert konkurrieren in den Bereichen Public-Key-Infrastruktur, Zertifikatslebenszyklusmanagement und verwandte Identitäts-Workflows. Infineon Technologies, NXP Semiconductors und SEALSQ konkurrieren bei Secure Elements, Sicherheitscontrollern und anderem siliziumbasiertem Schutz. Device Authority, Intrinsic ID und Kudelski IoT konzentrieren sich auf die Registrierung ressourcenbeschränkter Geräte und die auf physikalisch nicht klonbaren Funktionen basierende Authentifizierung. Der Wettbewerb hängt davon ab, sichere Hardware mit Registrierungs-, Erneuerungs-, Richtlinien-, Erkennungs- und Prüffunktionen sowie Protokollunterstützung in Mehrherstelleranlagen zu kombinieren.
Die Bereitschaft zur Post-Quanten-Kryptografie wird zu einem Beschaffungskriterium für langlebige Industriebereitstellungen. Infineon brachte im März 2026 den automotive Sicherheitscontroller TEGRION SLI22 mit integrierter Post-Quanten-Kryptografie und Common-Criteria-Zertifizierung durch das Bundesamt für Sicherheit in der Informationstechnik auf den Markt.[4] SEALSQ gab im August 2026 die FIPS-140-3-Level-3-Validierung für sein VaultIC408-Secure-Element bekannt, während Keyfactor im Juni 2026 seine Trust Control Plane für Public-Key-Infrastruktur-Management, Lebenszyklusautomatisierung, kryptografische Erkennung und Post-Quanten-Migration einführte. Diese Schritte erweitern das Angebot von eigenständigen Anmeldeinformationen hin zu einer umfassenderen Maschinenidentitäts-Governance. FIDO Device Onboard bietet auch einen herstellerneutralen Pfad für automatisiertes Onboarding im Fabrikmaßstab.
Zertifizierungs- und Sicherheitsnachweise beeinflussen Auswahlentscheidungen zunehmend. FIPS 140-3 und ISA/IEC-62443-Validierungen können Käufern eine definierte Grundlage für die Bewertung kryptografischer Module und industrieller Sicherheitskontrollen bieten. Anbieter im Markt für IIoT-Gerätidentitätssicherheit müssen zu Kundenprotokollen, Wartungsfenstern und Legacy-Hardware passen. Reine Softwareanbieter können auf Grenzen stoßen, wenn Käufer hardware-gebundene Schlüssel benötigen, während Hardwarelieferanten nach der Bereitstellung Lebenszykluswerkzeuge benötigen. Der Markt für IIoT-Gerätidentitätssicherheit belohnt Partner, die Vertrauen auf Siliziumebene mit nutzbaren betrieblichen Workflows verbinden.
Marktführer im Bereich IIoT-Gerätidentitätssicherheit
-
Keyfactor, Inc.
-
Device Authority Ltd.
-
Sectigo Limited
-
AppViewX, Inc.
-
Ascertia Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: DigiCert meldete ein beschleunigtes Wachstum seiner Trust-Lifecycle-Manager-Plattform und verwies auf die Unternehmenseinführung automatisierter Zertifikatsoperationen sowie die Ausweitung von Integrationen mit BeyondTrust, F5, Fortinet, HPE und Imperva. Das Unternehmen führte auch Apple Device Attestation ein, das die hardware-gestützte Gerätidentität vor der Zertifikatsausstellung überprüft und die Automatisierung auf verwaltete Geräteökosysteme ausweitet.
- August 2026: SEALSQ Corp gab bekannt, dass seine VaultIC408-Secure-Element-Plattform das NIST-Zertifikat Nr. 5463 gemäß FIPS 140-3 Level 3 erhalten hat, validiert am 5. August 2026. Die Zertifizierung richtet sich an Anwendungen in Regierung, Verteidigung, kritischer Infrastruktur und industriellem IoT und bietet OEMs einen validierten Hardware-Sicherheitsbaustein für IIoT-Identitätsprogramme.
- Juli 2026: Infineon Technologies AG brachte den SECORA ID Key S USB auf den Markt, eine auf Java Card basierende Lösung mit USB- und NFC-Konnektivität, zertifiziert nach FIDO Level 3+ und konform mit CTAP 2.1, die phishing-resistente passwortlose Authentifizierung mit PKI-Funktionen für industrielle Zugangs- und physische Sicherheitsanwendungsfälle ermöglicht.
- Juli 2026: SEALSQ aktualisierte seinen Fahrplan für quantenresistente Hardware-Zertifizierungen und bestätigte, dass QVault TPM 185 mit vollständiger PQC-Unterstützung, einschließlich ML-KEM-1024 und ML-DSA-87, auf FIPS-140-3- und Common-Criteria-EAL5+-Zertifizierungen abzielt, wobei die Genehmigung des französischen ANSSI-Schutzprofils für Dezember 2026 erwartet wird.
Umfang des globalen Berichts zum Markt für IIoT-Gerätidentitätssicherheit
Der Markt für IIoT-Gerätidentitätssicherheit umfasst Umsätze aus Hardware, Software und Dienstleistungen, die zur Einrichtung, Authentifizierung, Verwaltung und zum Schutz der Identitäten von Industrial-Internet-of-Things-Geräten (IIoT) über ihren gesamten Betriebslebenszyklus hinweg verwendet werden. Diese Lösungen ermöglichen sichere Bereitstellung, Geräteauthentifizierung, Zertifikats- und Schlüsselverwaltung, Firmware-Integritätsprüfung und Remote-Attestierung in industriellen Umgebungen. Der Markt adressiert identitätsbasierte Sicherheitsanforderungen für vernetzte Sensoren, Gateways, Steuerungen, Industriegeräte und Edge-Geräte. Er unterstützt sichere Kommunikation, Zugangskontrolle, Compliance und Zero-Trust-Architekturen innerhalb industrieller Ökosysteme. Die Einführung wird durch zunehmende industrielle Konnektivität und den wachsenden Bedarf an der Absicherung cyber-physischer Systeme vorangetrieben.
Der Bericht zum Markt für IIoT-Gerätidentitätssicherheit ist segmentiert nach Komponente (Hardware, Software und Dienstleistungen), Identitätsfunktion (Sichere Bereitstellung und Registrierung, Authentifizierung und Autorisierung, Zertifikats- und Schlüssellebenszyklusmanagement, Firmware-Integrität und Remote-Attestierung sowie weitere Identitätsfunktionen), Bereitstellungsmodus (Cloud, On-Premise und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Industrielle Fertigung, Energie und Versorgungsunternehmen, Öl und Gas, Transport und Logistik, Automobil und Mobilität, Einzelhandel und E-Commerce sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Hardware |
| Software |
| Dienstleistungen |
| Sichere Bereitstellung und Registrierung |
| Authentifizierung und Autorisierung |
| Zertifikats- und Schlüssellebenszyklusmanagement |
| Firmware-Integrität und Remote-Attestierung |
| Weitere Identitätsfunktionen |
| Cloud |
| On-Premise |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| Transport und Logistik |
| Automobil und Mobilität |
| Einzelhandel und E-Commerce |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Hardware | |
| Software | ||
| Dienstleistungen | ||
| Nach Identitätsfunktion | Sichere Bereitstellung und Registrierung | |
| Authentifizierung und Autorisierung | ||
| Zertifikats- und Schlüssellebenszyklusmanagement | ||
| Firmware-Integrität und Remote-Attestierung | ||
| Weitere Identitätsfunktionen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premise | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Industrielle Fertigung | |
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| Transport und Logistik | ||
| Automobil und Mobilität | ||
| Einzelhandel und E-Commerce | ||
| Weitere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für IIoT-Gerätidentitätssicherheit?
Der Markt für IIoT-Gerätidentitätssicherheit wird voraussichtlich von 3,61 Milliarden USD im Jahr 2026 und 4,33 Milliarden USD im Jahr 2027 auf 10,71 Milliarden USD bis 2032 wachsen, bei einem CAGR von 20,05 %.
Welche Komponente führt die Nachfrage nach IIoT-Gerätidentitätssicherheit an?
Software führt mit einem Umsatzanteil von 67,10 % im Jahr 2026, da sie Richtlinien, kryptografische Inventare und Zertifikatslebenszyklen über Geräteflotten hinweg verwaltet.
Warum ist das Zertifikatslebenszyklusmanagement für Industriegeräte wichtig?
Es hielt im Jahr 2026 einen Umsatzanteil von 51,29 % und unterstützt die Ausstellung, Erneuerung, Rotation, den Widerruf und die Validierung von Anmeldeinformationen, die in industriellen Betrieben verwendet werden.
Welcher Bereitstellungsansatz wird am häufigsten verwendet?
Die On-Premise-Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 66,21 %, da luftgespaltene Anlagen, Sicherheitssysteme und lokale Datenanforderungen häufig die Cloud-Abhängigkeit einschränken.
Welcher Endnutzungssektor wächst am schnellsten?
Automobil und Mobilität werden bis 2032 voraussichtlich mit einem CAGR von 20,71 % wachsen, unterstützt durch vernetzte Fahrzeuge, digitale Schlüssel und Fahrzeug-zu-allem-Infrastruktur.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 21,10 % wachsen, da Investitionen in intelligente Fabriken und Cybersicherheitsanforderungen in der gesamten Region zunehmen.