
Taille et Part du Marché de la Gestion des Privilèges des Terminaux (EPM)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
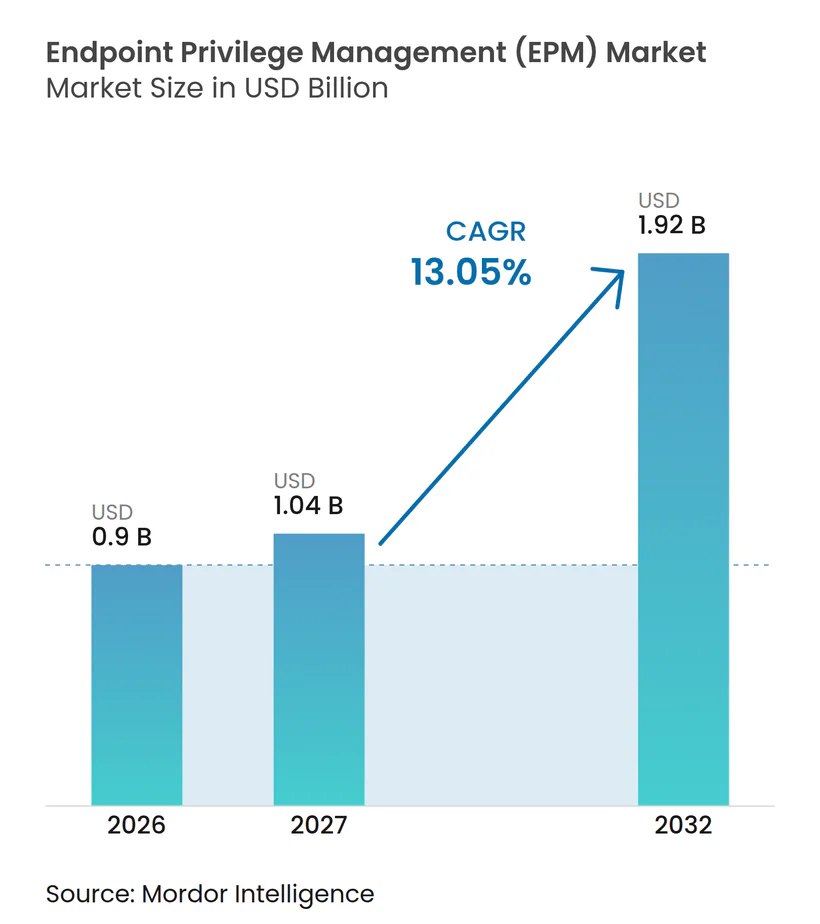
| Taille du Marché (2027) | 1.04 Milliards de dollars |
| Taille du Marché (2032) | 1.92 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.05 % |
| Marché à la Croissance la Plus Rapide | Afrique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Gestion des Privilèges des Terminaux (EPM) par Mordor Intelligence
La taille du marché de la gestion des privilèges des terminaux devrait s'étendre de 0,90 milliard USD en 2026 et 1,04 milliard USD en 2027 à 1,92 milliard USD d'ici 2032, enregistrant un CAGR de 13,05 % entre 2027 et 2032. La demande évolue de la réponse aux incidents liés aux privilèges vers la suppression des privilèges inutiles avant qu'ils ne puissent être détournés. Ce changement place les contrôles des terminaux au cœur des programmes de moindre privilège, car les entreprises doivent gérer les accès sur des parcs d'appareils, d'applications et d'identités en expansion. Le marché de la gestion des privilèges des terminaux est également façonné par l'adoption du cloud, le travail distribué et l'utilisation croissante des identités de machines et d'agents d'intelligence artificielle. La concurrence sépare les plateformes de sécurité larges des spécialistes capables de gérer des terminaux multiplateformes et des flux de travail à privilèges plus complexes. Les capacités d'élévation Windows de base font face à une pression sur les prix, tandis que les contrôles pour les agents d'intelligence artificielle et les parcs non-Windows laissent de la place pour des offres différenciées.
Principaux Enseignements du Rapport
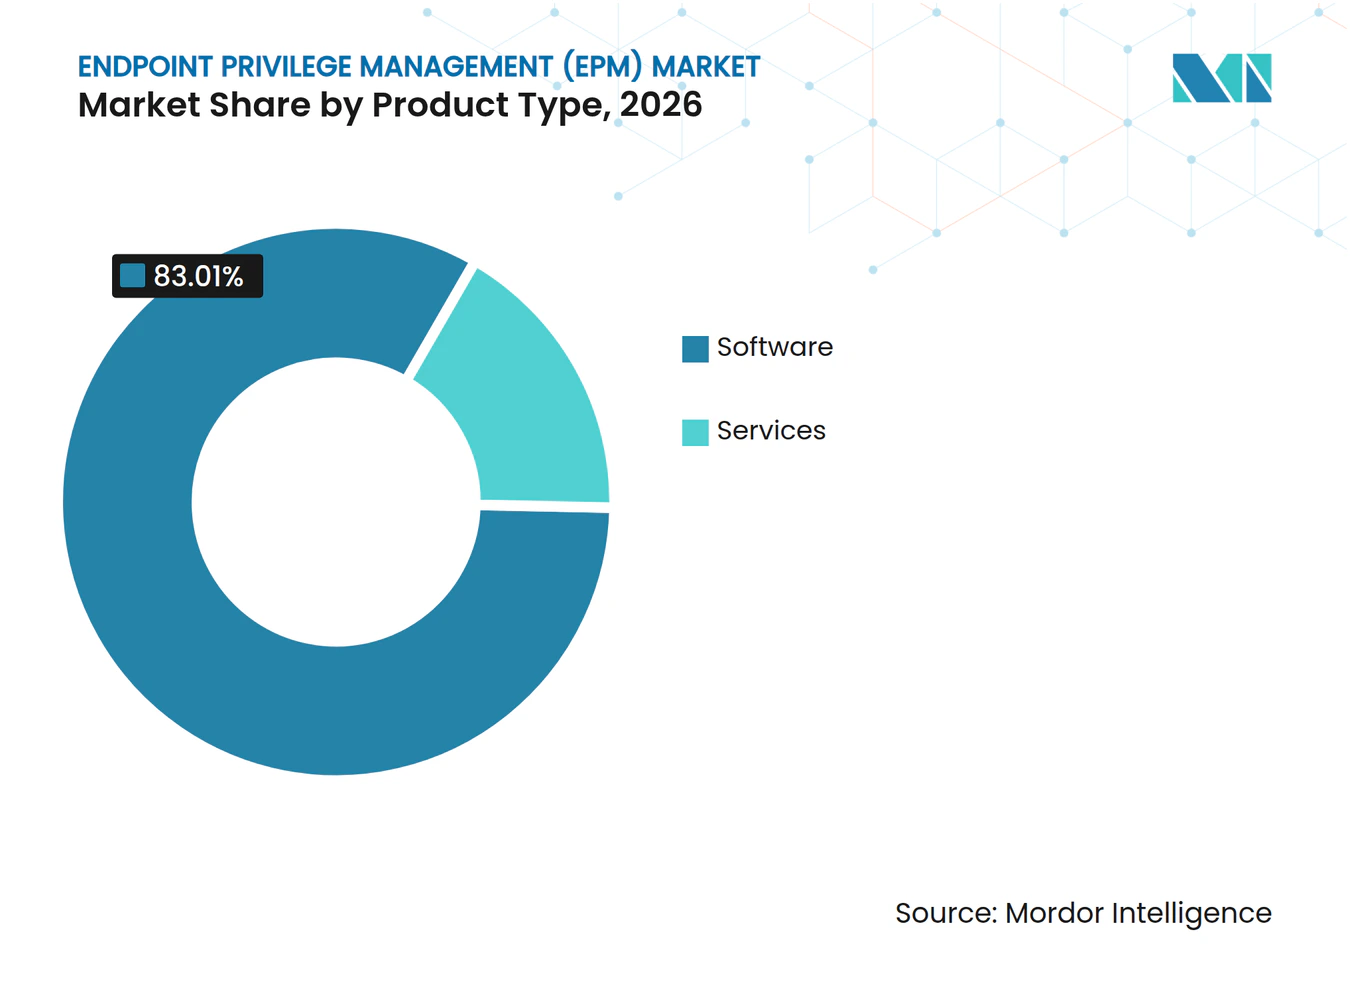
- Par type de produit, les logiciels détenaient 83,01 % de la part du marché de la gestion des privilèges des terminaux en 2026, tandis que les services gérés devraient se développer à un CAGR de 14,26 % jusqu'en 2032.
- Par mode de déploiement, le cloud représentait 41,01 % des revenus en 2026 et devrait se développer à un CAGR de 13,82 % jusqu'en 2032.
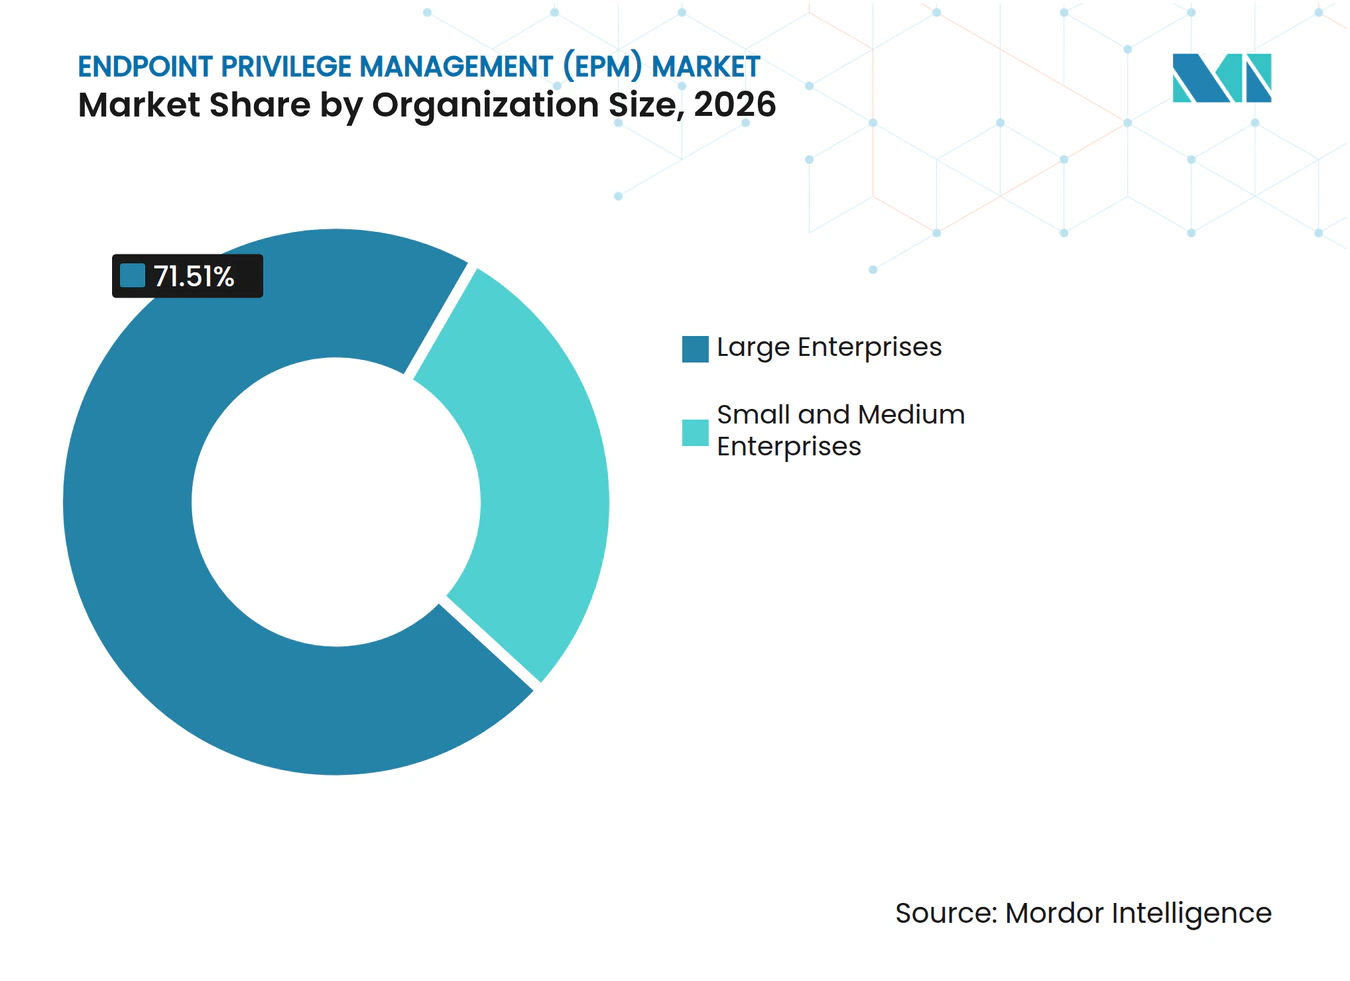
- Par taille d'organisation, les grandes entreprises détenaient 71,51 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 14,48 % jusqu'en 2032.
- Par plateforme, Windows représentait 71,21 % des revenus en 2026, tandis que les plateformes mobiles devraient se développer à un CAGR de 14,52 % jusqu'en 2032.
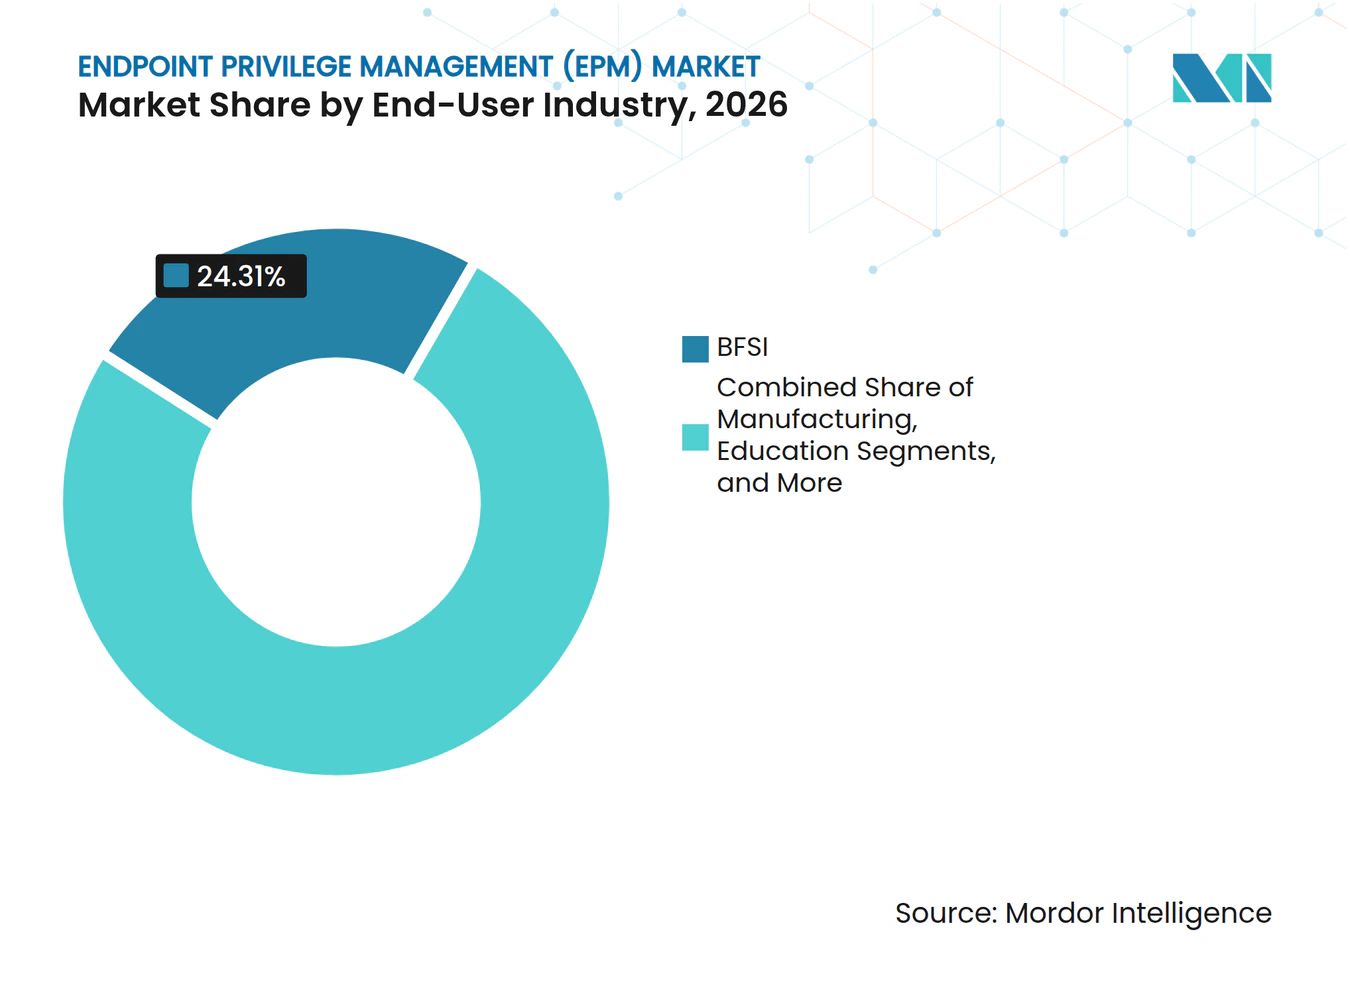
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait 24,31 % des revenus en 2026, tandis que l'énergie et les services publics devraient se développer à un CAGR de 14,87 % jusqu'en 2032.
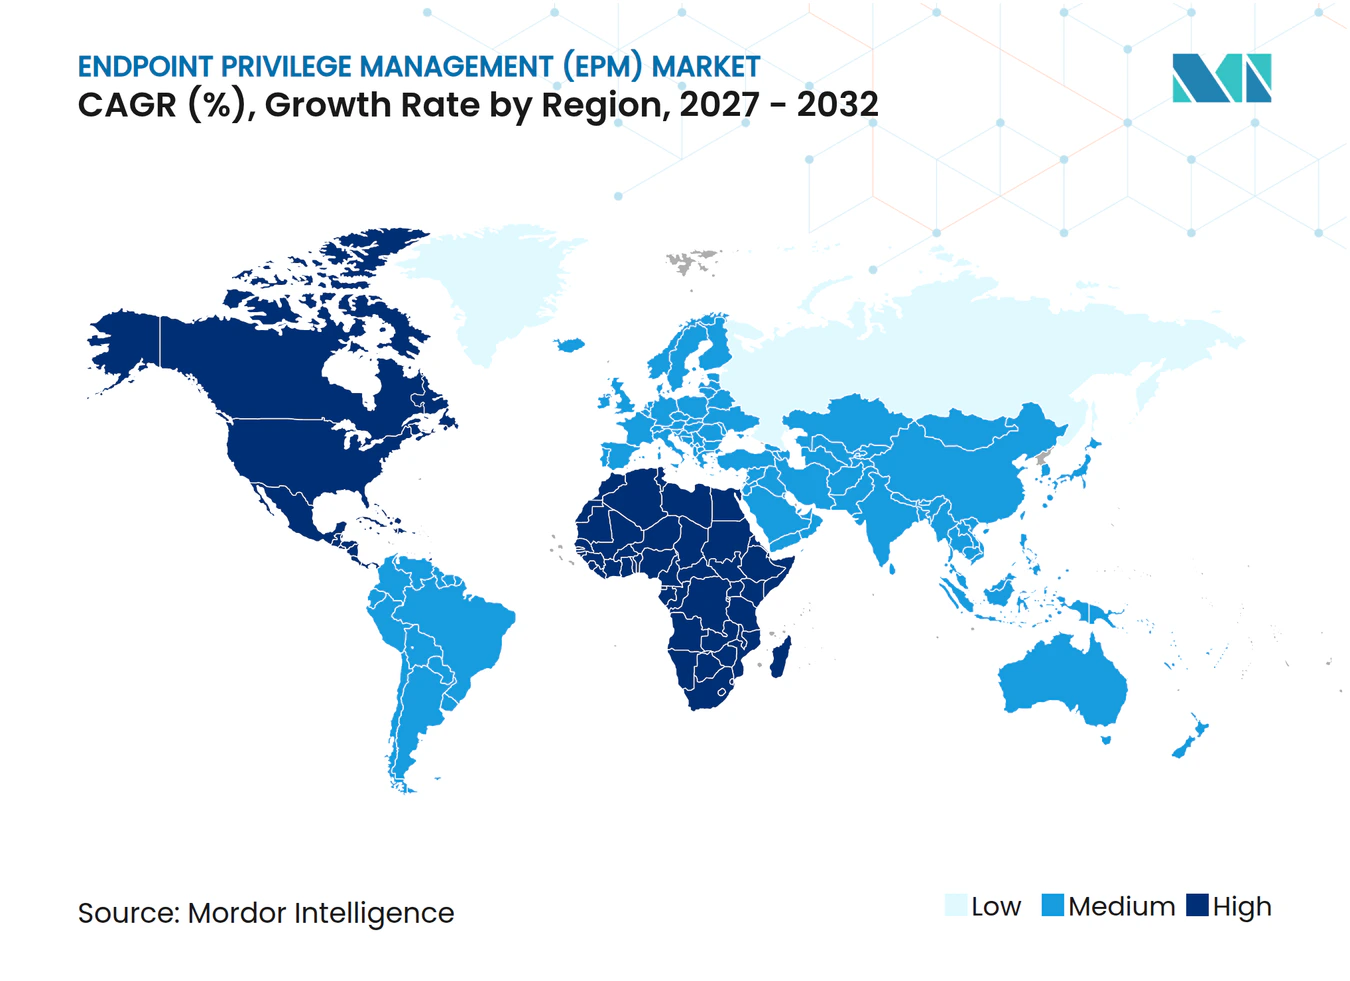
- Par géographie, l'Amérique du Nord détenait 42,46 % des revenus en 2026, tandis que l'Afrique devrait se développer à un CAGR de 14,26 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade des Abus de Comptes à Privilèges et des Violations de Terminaux | +3.5% | Mondial, le plus élevé en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption du Modèle Zéro Confiance et Application du Principe du Moindre Privilège | +2.8% | Mondial, le plus fort en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion du Travail à Distance et Hybride | +1.9% | Mondial, prononcé en Amérique du Nord, en Europe et en Asie-Pacifique émergente | Court terme (≤ 2 ans) |
| Expansion des Infrastructures Cloud, SaaS et Hybrides | +1.7% | Mondial, gains précoces en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Prolifération des Identités de Machines et d'Agents d'Intelligence Artificielle | +1.4% | Mondial, concentration initiale en Amérique du Nord et dans les pôles technologiques d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Élévation des Privilèges en Juste-à-Temps pour les Flux de Travail des Développeurs et des Administrateurs | +0.9% | Amérique du Nord et Europe, avec des retombées vers les centres DevOps d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Escalade des Abus de Comptes à Privilèges et des Violations de Terminaux
La compromission de comptes à privilèges crée une demande immédiate de contrôles des privilèges des terminaux, car elle peut exposer des systèmes sensibles via un seul compte administrateur. En juillet 2025, la CISA et les Garde-côtes américains ont identifié des identifiants d'administrateur local partagés, des mots de passe stockés dans des scripts de déploiement et un accès à distance non restreint dans une organisation d'infrastructure critique américaine.[1] L'avis appelait à des mots de passe uniques pour les administrateurs locaux, une authentification multifacteur résistante au hameçonnage, la séparation des rôles et la suppression des identifiants partagés. Ces actions rendent la gestion des privilèges des terminaux pertinente pour les technologies opérationnelles ainsi que pour les environnements informatiques conventionnels. Le Modèle de Politique de Gestion des Comptes et des Identifiants CIS Controls v8.1, publié en septembre 2025, présente également le moindre privilège comme une pratique organisationnelle fondamentale.[2] Cette attention réglementaire et opérationnelle maintient la réduction des privilèges visible dans les budgets de sécurité de tous les secteurs. Le marché de la gestion des privilèges des terminaux bénéficie lorsque les acheteurs traitent l'exposition des identifiants comme un problème de contrôle nécessitant une action au niveau de l'appareil.
Adoption du Modèle Zéro Confiance et Application du Principe du Moindre Privilège
Les programmes zéro confiance déplacent la frontière du contrôle d'accès du périmètre réseau vers chaque identité, appareil et session de terminal. Le NIST a publié la Publication Spéciale 800-63 Révision 4 en août 2025, couvrant les exigences d'identité numérique pour les comptes non humains et les contextes de cloud hybride.[3] Cette portée rend les droits d'administrateur permanents plus difficiles à justifier pour les organisations qui recherchent une assurance d'identité plus forte. Les orientations du NIST sur la mise en œuvre d'une architecture zéro confiance fournissent également un cadre pour l'application des contrôles d'identité et d'accès sur les ressources de l'entreprise. Les Objectifs de Performance en Cybersécurité Intersectorielle Version 2.0 de la CISA identifient l'accès au moindre privilège comme une référence intersectorielle. Le marché de la gestion des privilèges des terminaux bénéficie lorsque les organisations exigent une élévation temporaire et des enregistrements d'audit détaillés plutôt qu'une administration locale permanente.
Expansion du Travail à Distance et Hybride
Le travail distribué a étendu l'activité à privilèges aux réseaux résidentiels, aux appareils non gérés et aux emplacements en dehors de la visibilité du réseau d'entreprise. Les développeurs, les administrateurs et le personnel financier peuvent initier des sessions sensibles depuis des emplacements qui ne sont pas systématiquement inclus dans la surveillance de la sécurité. Cela rend le mouvement latéral plus difficile à identifier que l'activité à l'intérieur d'un environnement de bureau géré. Les contrôles des terminaux peuvent appliquer la même politique d'élévation aux utilisateurs quel que soit l'endroit où ils se connectent. Ils peuvent également créer des enregistrements des demandes d'élévation, des approbations et de l'activité de session pour examen par les équipes de sécurité. Le marché de la gestion des privilèges des terminaux reste donc pertinent à mesure que les organisations maintiennent des arrangements de travail hybride et recherchent des contrôles cohérents sur des terminaux dispersés.
Expansion des Infrastructures Cloud, SaaS et Hybrides
Les environnements cloud créent de nombreuses surfaces administratives, chacune avec son propre modèle d'identité, sa console et ses exigences de politique. Les équipes DevOps ont besoin d'un accès élevé aux consoles cloud, aux pipelines CI/CD, aux clusters Kubernetes et aux bases de données, ce qui peut rendre la gouvernance manuelle des privilèges difficile à maintenir. BeyondTrust a intégré son offre de gestion des privilèges des terminaux avec IBM QRadar en avril 2025 pour transmettre les événements d'élévation pour la corrélation de gestion des informations et des événements de sécurité en temps réel. Delinea a finalisé son acquisition de StrongDM en mars 2026, combinant la gestion des accès à privilèges basée sur un coffre-fort avec une approche d'autorisation en juste-à-temps pour les infrastructures cloud natives. Ces mouvements montrent comment les fournisseurs étendent la gouvernance des privilèges des terminaux vers les flux de travail cloud et des développeurs. Le marché de la gestion des privilèges des terminaux est par conséquent lié à la convergence plus large des contrôles des terminaux, du cloud et des identités.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité d'Intégration sur les Terminaux Hérités et Hétérogènes | -1.8% | Mondial, le plus aigu dans les secteurs de la fabrication, du gouvernement et de l'énergie | Moyen terme (2-4 ans) |
| Coût Total de Possession Élevé pour les Petites et Moyennes Organisations | -1.3% | Mondial, le plus sévère en Amérique du Sud, en Afrique et en Asie du Sud-Est | Court terme (≤ 2 ans) |
| Friction des Politiques de Privilèges dans les Flux de Travail des Logiciels Autonomes et des Agents d'Intelligence Artificielle | -0.9% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Pénurie d'Expertise en Gouvernance des Privilèges des Terminaux | -0.7% | Mondial, le plus sévère en Afrique, en Amérique du Sud et dans les marchés plus petits d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'Intégration sur les Terminaux Hérités et Hétérogènes
Les systèmes d'exploitation hérités, les plateformes industrielles propriétaires et les parcs de terminaux mixtes peuvent ralentir les déploiements de gestion des privilèges des terminaux. Les services publics, les fabricants et les agences gouvernementales peuvent exploiter des versions Windows plus anciennes, plusieurs distributions Linux et des contrôleurs de technologie opérationnelle nécessitant des approches de politique distinctes. Les équipes doivent évaluer la compatibilité des agents, définir les exceptions d'application et évaluer l'effet opérationnel de la suppression des droits d'administrateur des systèmes de production. Ces exigences peuvent prolonger les périodes d'évaluation et de déploiement même après que les responsables de la sécurité se soient engagés dans la réduction des privilèges. Les obligations réglementaires pour les opérateurs d'énergie augmentent le besoin de contrôles plus solides, mais elles ne suppriment pas le travail technique requis sur des parcs hétérogènes. Le marché de la gestion des privilèges des terminaux doit s'adapter aux différents âges des appareils, systèmes d'exploitation et exigences de production avant qu'une politique commune puisse être appliquée. Un déploiement par étapes peut réduire les perturbations, mais il allonge également le délai entre l'évaluation du produit et le déploiement complet.
Coût Total de Possession Élevé pour les Petites et Moyennes Organisations
Les plateformes de privilèges des terminaux d'entreprise peuvent combiner des frais de licence avec des coûts de mise en œuvre, de maintenance, de conception de politique, de gestion des exceptions et de support aux changements des utilisateurs. Les PME ont souvent une expertise interne limitée pour ajuster les politiques sans interrompre le travail lorsque les droits d'administrateur sont supprimés. Ce risque peut conduire à des retours en arrière partiels et à une couverture de sécurité inégale. La livraison gérée offre une alternative, mais elle peut conserver une prime de service difficile à absorber pour les organisations dans des régions sensibles aux coûts. Microsoft 365 E3 n'inclut pas la Gestion des Privilèges des Terminaux, ce qui laisse un écart de couverture pour les organisations sensibles aux coûts qui n'utilisent pas le niveau E5. Le marché de la gestion des privilèges des terminaux doit donc équilibrer les fonctions de contrôle avancées avec des modèles de livraison que les organisations plus petites peuvent mettre en œuvre et maintenir.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Produit :
Les Logiciels Détiennent la Majorité des Revenus Tandis que les Services Gérés se Développent Plus RapidementLes logiciels représentaient 83,01 % de la part du marché de la gestion des privilèges des terminaux en 2026, car les outils basés sur des agents prennent en charge les décisions de privilèges en temps réel à grande échelle. Les grandes entreprises utilisent ces produits pour appliquer des politiques sur de vastes parcs de terminaux et réduire la dépendance aux processus d'approbation manuels. Le modèle logiciel est établi dans les organisations qui ont besoin d'une application de politique persistante, d'enregistrements d'audit détaillés et d'une intégration avec les outils de sécurité existants. Les services professionnels soutiennent ces déploiements par la conception de politiques, l'intégration, la gestion des exceptions et la gestion du changement.
Les services gérés devraient se développer à un CAGR de 14,26 % jusqu'en 2032, car les organisations aux ressources limitées recherchent un soutien externe pour la définition des politiques et la maintenance des agents. CyberArk a lancé son MSP Hub basé sur le cloud en juin 2025 pour soutenir la livraison multi-locataires des capacités de gestion des accès à privilèges, de gouvernance et d'administration des identités, et de gestion des identités et des accès. Le modèle permet aux partenaires de fournir des contrôles dans les environnements clients plutôt que de s'appuyer sur chaque client pour exploiter une plateforme distincte. Il crée également une voie plus claire pour les organisations qui ont besoin d'une assistance externe pour la surveillance, la maintenance des politiques et les tâches administratives de routine. Cela soutient l'adoption par le marché intermédiaire où les équipes internes peuvent ne pas avoir la capacité de gérer les politiques de privilèges de manière indépendante. Le marché de la gestion des privilèges des terminaux peut atteindre davantage d'organisations lorsque la livraison technique et la supervision des politiques sont disponibles via une seule relation fournisseur. Les clients peuvent utiliser le support géré pour définir les règles initiales, traiter les exceptions et maintenir les agents des terminaux à mesure que leur parc évolue. Ce modèle de service préserve l'objectif fondamental du moindre privilège tout en transférant une grande partie du travail opérationnel à un partenaire spécialisé.


Par Mode de Déploiement :
Le Cloud Mène en Part et en Expansion PrévisionnelleLe cloud détenait 41,01 % de la taille du marché de la gestion des privilèges des terminaux en 2026 et devrait se développer à un CAGR de 13,82 % jusqu'en 2032. Cette position reflète la migration continue vers des contrôles de privilèges livrés en SaaS plutôt qu'un cycle de déploiement mature. Les organisations utilisent la livraison cloud pour gérer les politiques sur des terminaux géographiquement distribués, mettre à jour les agents sans surcharge sur site et se connecter aux fournisseurs d'identité cloud. Ces avantages opérationnels sont particulièrement pertinents pour les entreprises avec des utilisateurs distants et des opérations informatiques distribuées. La livraison cloud peut également donner aux équipes de politique une vue unique des changements sur les groupes de terminaux, ce qui réduit le besoin de maintenir plusieurs outils administratifs distincts. Cet avantage est important lorsque les organisations essaient d'appliquer le même processus d'approbation et d'audit dans les bureaux, le personnel à domicile et les succursales. Il peut également simplifier la livraison des changements de politique lorsque de nouveaux groupes de terminaux sont intégrés sous un modèle opérationnel commun. Pour les équipes de sécurité, la gestion centralisée soutient des enregistrements plus cohérents de l'activité d'élévation et de la conformité aux politiques.
Les déploiements sur site restent pertinents dans les secteurs bancaires réglementés, gouvernementaux et de défense où les exigences de résidence des données restreignent l'adoption du SaaS. Les modèles hybrides soutiennent les organisations qui continuent d'exploiter des coffres-forts de politique sur site tout en déplaçant certains appareils et fonctions d'identité vers des services cloud. Cette approche permet aux organisations de phaser la migration tout en conservant les contrôles pour les systèmes qui ne peuvent pas immédiatement passer au SaaS. Les exigences de souveraineté des données en Allemagne, en Inde et dans les marchés du Conseil de Coopération du Golfe devraient soutenir la demande de déploiements hybrides pendant la période de prévision. Les configurations hybrides permettent également aux équipes de sécurité de maintenir les systèmes sensibles sur une infrastructure établie tout en étendant la gestion des politiques basée sur le cloud aux nouveaux groupes de terminaux. Cette approche de transition pratique limite les perturbations pour les organisations qui ne peuvent pas changer chaque système au même rythme. Elle reconnaît également que les applications héritées et les charges de travail spécialisées peuvent devoir rester dans des contrôles établis pendant de plus longues périodes. L'adoption hybride est donc une réponse pratique aux contraintes opérationnelles, et non simplement une préférence technique temporaire.
Par Taille d'Organisation :
Les Grandes Entreprises Mènent Tandis que les PME AccélèrentLes grandes entreprises détenaient 71,51 % des revenus en 2026 car elles exploitent de vastes parcs de terminaux et peuvent soutenir une gouvernance des privilèges à politiques multiples. Leurs décisions d'achat favorisent souvent les plateformes qui s'intègrent avec Active Directory, les systèmes SIEM et les outils de détection et de réponse des terminaux. Cela fait de la profondeur de l'écosystème une considération importante pour les grands déploiements. Ces organisations ont également une plus grande capacité à gérer la conception des politiques, les exceptions d'application et l'administration continue. Leurs équipes de sécurité plus importantes peuvent tester les changements de politique dans des groupes contrôlés avant de les appliquer plus largement. Cela les aide à utiliser les outils de privilèges des terminaux dans le cadre d'un programme plus large couvrant les fonctions d'identité, de détection et de réponse.
Les PME devraient se développer à un CAGR de 14,48 % jusqu'en 2032, car les exigences des assurances cyber, les obligations NIS2 et les modèles de livraison par abonnement élargissent l'adoption. Le positionnement européen de WALLIX Group s'aligne sur la demande axée sur la conformité parmi les organisations de taille moyenne en France et en Allemagne. Le segment bénéficie également lorsque les prestataires gérés fournissent une expertise en politique en tant que service. Les produits basés sur l'abonnement peuvent faciliter le démarrage de ces clients avec un ensemble limité d'utilisateurs et l'expansion lorsque les politiques sont établies. Les organisations plus petites peuvent se concentrer sur les comptes administrateurs les plus à risque avant d'étendre les contrôles à davantage d'employés et de terminaux. Cette approche par étapes peut réduire les perturbations qui suivent un retrait soudain des droits locaux étendus. Le marché de la gestion des privilèges des terminaux évolue donc de l'adoption initiale par les entreprises vers une base de clients plus large sur le marché intermédiaire, avec des tailles de transactions moyennes plus petites mais un volume d'utilisateurs plus large.

Par Plateforme :
Windows Reste la Base Principale Tandis que le Mobile se DéveloppeWindows représentait 71,21 % des revenus en 2026, reflétant sa large présence dans les environnements d'entreprise et le problème de longue date des droits d'administrateur local excessifs. Les parcs Windows ont souvent une exposition documentée aux mouvements latéraux lorsque les comptes à privilèges sont sur-provisionnés. Cette base installée continue de faire de Windows une plateforme centrale pour l'application des politiques des terminaux. Les organisations ont également besoin de contrôles capables de supprimer les droits permanents sans perturber les applications métier courantes. Cette exigence maintient le contrôle des applications et des processus d'exception bien entretenus importants pour les déploiements Windows. L'accent n'est pas seulement mis sur le blocage de l'élévation, mais aussi sur la permission au travail autorisé de continuer avec un chemin d'approbation documenté et limité dans le temps. Cela reflète la nécessité d'équilibrer la politique de sécurité avec les exigences quotidiennes des employés et des équipes techniques. Cela rend également l'expérience utilisateur et une communication claire des politiques importantes dans les grands environnements Windows.
Les plateformes mobiles devraient se développer à un CAGR de 14,52 % jusqu'en 2032, car les politiques BYOD font des appareils mobiles une partie des flux de travail d'accès à privilèges. L'adoption de macOS augmente également dans les organisations de conception et d'ingénierie logicielle, tandis que la gestion des privilèges Linux nécessite des structures de politique plus granulaires. La Publication Spéciale NIST 800-63 Révision 4 aborde les contextes d'authentification mobile et soutient un cadre d'identité plus large pour les organisations réglementées. Les fournisseurs qui prennent en charge les environnements Windows, macOS, Linux et mobile peuvent répondre aux clients avec des parcs de terminaux mixtes et une activité administrative plus variée. Cela réduit le fardeau d'appliquer des produits distincts et des normes de politique distinctes à chaque système d'exploitation. La portée multiplateforme est donc pertinente là où les stratégies de terminaux incluent des appareils personnels, des postes de travail d'ingénierie et des environnements de serveurs. Les différents systèmes d'exploitation créent des modèles d'administration différents, de sorte que le modèle de politique doit être flexible sans devenir difficile à exploiter. Les fournisseurs capables de prendre en charge ces modèles via une seule approche de gestion ont une position plus claire auprès des clients à parcs mixtes.
Par Secteur d'Activité des Utilisateurs Finaux :
Le BFSI Mène Tandis que l'Énergie et les Services Publics Progressent le Plus RapidementLe BFSI détenait 24,31 % des revenus en 2026 car les institutions financières doivent satisfaire à des exigences strictes de contrôle d'accès. DORA s'applique aux entités financières de l'Union Européenne depuis le 17 janvier 2025, tandis que PCI DSS 4.0 et le Programme de Sécurité des Clients SWIFT renforcent également la gouvernance des accès à privilèges. La santé et les sciences de la vie représentent un autre groupe d'utilisateurs majeur car les appareils connectés et les données sensibles augmentent l'importance d'un accès administratif contrôlé. Les clients des technologies de l'information et des télécommunications utilisent des outils de privilèges des terminaux avec des systèmes DevOps pour gouverner les comptes administrateurs de services cloud et les identifiants CI/CD.
L'énergie et les services publics devraient se développer à un CAGR de 14,87 % jusqu'en 2032, car les exigences de sécurité augmentent dans les opérations d'électricité, de gaz, de pétrole et de chaleur. Les exigences de sécurité de l'information pour les opérateurs d'énergie deviennent plus formelles, ce qui fait passer certains investissements en sécurité d'initiatives discrétionnaires vers des programmes axés sur la conformité. Les opérateurs ont besoin de politiques pouvant fonctionner sur les systèmes d'entreprise et les environnements opérationnels spécialisés. Les acheteurs gouvernementaux et de défense suivent également le NIST SP 800-53 et les cadres nationaux connexes, ce qui peut rendre les achats moins sensibles aux cycles budgétaires habituels. Ces secteurs exigent généralement l'auditabilité, une séparation claire des rôles et une activité administrative documentée. Ces besoins font de l'application cohérente des politiques des terminaux une partie pratique d'un programme de conformité plus large. Les mêmes exigences soutiennent également la demande d'outils qui enregistrent comment et quand les droits administratifs ont été utilisés. Cela est pertinent lorsque les organisations doivent démontrer que l'accès élevé était contrôlé et vérifiable.

Analyse Géographique
Marché de la Gestion des Privilèges des Terminaux (EPM) en Amérique du Nord
L'Amérique du Nord détenait 42,46 % de la part du marché de la gestion des privilèges des terminaux en 2026 et reste la base d'adoption régionale la plus mature. Les initiatives fédérales américaines de zéro confiance soutiennent l'adoption du moindre privilège parmi les agences fédérales, les entités étatiques et locales, et les opérateurs d'infrastructure critique. Les Objectifs de Performance en Cybersécurité Intersectorielle Version 2.0 de la CISA identifient l'accès au moindre privilège comme un objectif de sécurité de référence. L'avis de 2025 de la CISA et des Garde-côtes américains a également mis en évidence des faiblesses dans les identifiants d'administrateur local d'une organisation d'infrastructure critique. Le Canada accorde une attention similaire au renforcement des terminaux, tandis que le Mexique se développe à travers des organisations multinationales qui étendent les contrôles de la société mère aux opérations locales. La région dispose également d'une large base installée d'entreprises avec des équipes d'opérations de sécurité établies et des programmes d'identité formels. Cela soutient les déploiements qui connectent les données d'élévation des terminaux avec d'autres processus de surveillance de la sécurité.
Marché de la Gestion des Privilèges des Terminaux (EPM) en Europe et en Asie-Pacifique
L'Europe est la deuxième géographie en importance et dispose d'un ensemble dense d'influences réglementaires dans les domaines de la finance, des infrastructures critiques, des transports, de la santé et des services numériques. DORA est applicable depuis janvier 2025, tandis que NIS2 introduit des exigences de gouvernance des accès pour les entités essentielles et importantes. Les opérateurs d'énergie européens font face à un accent plus fort sur la gestion systématique des risques et le signalement rapide des incidents. En Asie-Pacifique, le Japon, l'Australie et la Corée du Sud appliquent chacun leurs propres cadres de cybersécurité. Le marché de la gestion des privilèges des terminaux est façonné par ces exigences spécifiques à chaque pays ainsi que par les choix technologiques des entreprises. NTT TechnoCross a rapporté qu'iDoperation détenait une part de 33,3 % du secteur des outils de gestion des identifiants à privilèges au Japon pour l'exercice fiscal 2024, ce qui montre le rôle des fournisseurs nationaux aux côtés des plateformes mondiales. Cette concurrence locale signifie que les fournisseurs mondiaux doivent aligner leurs produits sur les pratiques d'approvisionnement régionales et les relations clients établies. Cela montre également que la région comprend à la fois des déploiements multinationaux et des plateformes de sécurité spécifiques à chaque pays.
Marché de la Gestion des Privilèges des Terminaux (EPM) au Moyen-Orient et en Afrique et en Amérique du Sud
L'Afrique devrait se développer à un CAGR de 14,26 % jusqu'en 2032, le taux régional le plus rapide du marché de la gestion des privilèges des terminaux. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont à différents stades d'adoption, mais chacun présente de nouvelles opportunités de déploiement. Le Brésil est soutenu par les obligations LGPD et les exigences de gouvernance des accès du secteur financier. L'Arabie Saoudite et les Émirats Arabes Unis font progresser l'adoption à travers des programmes de numérisation et des attentes en matière de cybersécurité pour le gouvernement et les infrastructures critiques. Le Nigeria, l'Afrique du Sud et le Kenya développent des infrastructures financières et de télécommunications, créant de nouveaux parcs de terminaux nécessitant des contrôles de privilèges. L'Afrique du Sud et l'Égypte mènent les déploiements africains, tandis que le Nigeria étend les exigences de politique vers les flux de travail d'accès aux applications et aux services bancaires mobiles. Le taux de prévision plus élevé de la région reflète l'expansion des services numériques à partir d'une base de déploiement plus faible. Les organisations qui ajoutent de nouvelles infrastructures financières et de télécommunications peuvent introduire des contrôles de privilèges à mesure que les parcs de terminaux sont construits et étendus.
Paysage Concurrentiel
Concentration du Marché
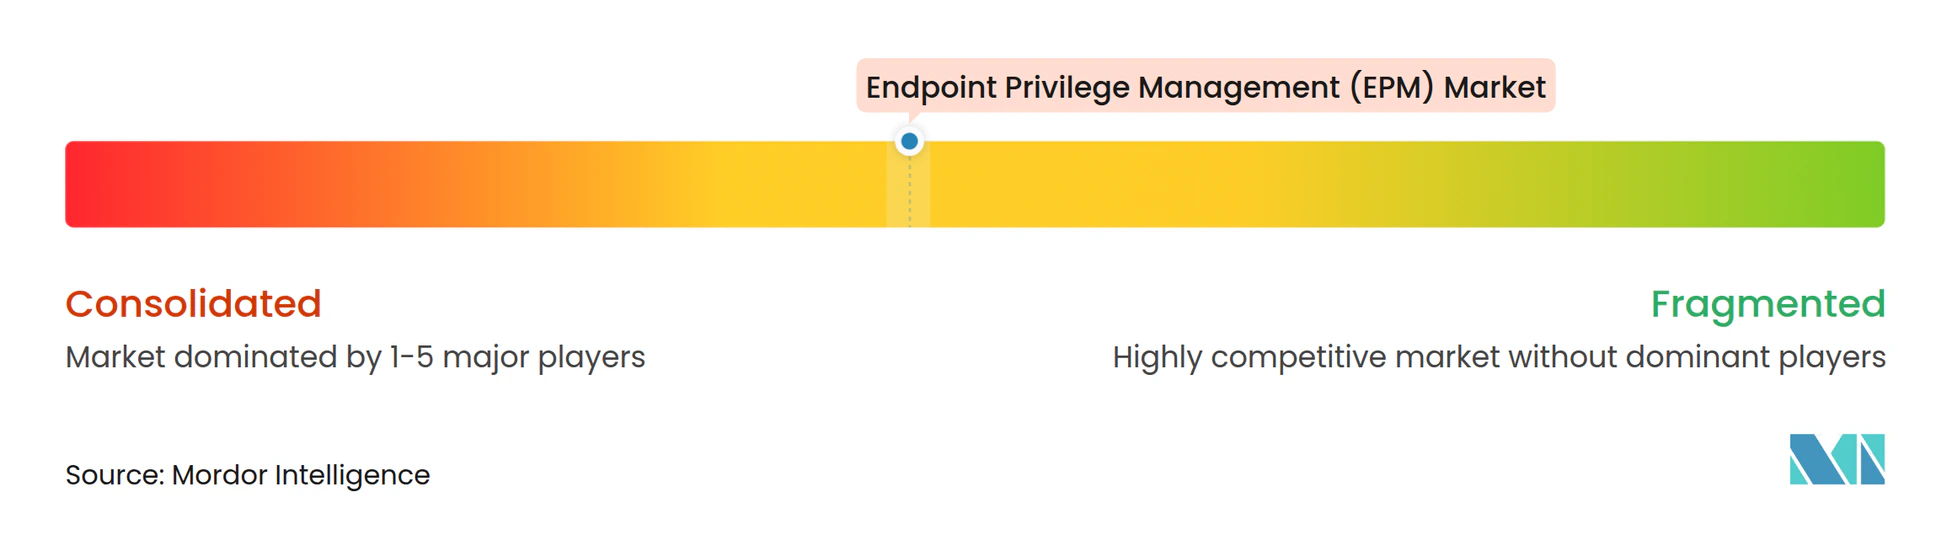
Le marché de la gestion des privilèges des terminaux présente une concentration modérée parmi CyberArk, BeyondTrust et Delinea dans les comptes des grandes entreprises, tandis que les fournisseurs régionaux et spécialisés se disputent les opportunités sur le marché intermédiaire et les marchés verticaux. Les fournisseurs leaders élargissent leurs plateformes par des acquisitions, la livraison cloud et les capacités de gouvernance des identités. CyberArk a acquis Zilla Security pour 175 millions USD en avril 2025, ajoutant des capacités de révision des accès assistées par intelligence artificielle à sa plateforme de sécurité des identités. Delinea a finalisé l'acquisition de StrongDM en mars 2026 pour combiner la gestion des accès à privilèges basée sur un coffre-fort avec une autorisation continue pour les infrastructures cloud et les cas d'utilisation des agents d'intelligence artificielle. BeyondTrust a renforcé son contexte opérationnel grâce à une intégration qui transmet les événements d'élévation des terminaux à IBM QRadar. Ces actions reflètent un focus concurrentiel sur la connexion des données de privilèges avec des opérations d'identité et de sécurité plus larges. Les acheteurs peuvent donc évaluer les fournisseurs par l'étendue des contrôles autour du terminal plutôt que par les seules fonctionnalités d'élévation.
L'espace concurrentiel reste ouvert dans la gouvernance des identités des agents d'intelligence artificielle, le support mobile multiplateforme et la livraison gérée pour les organisations plus petites. Le marché de la gestion des privilèges des terminaux continue de se développer à mesure que les fournisseurs étendent leurs contrôles au-delà de l'administration standard des postes de travail. CyberArk a introduit sa Solution d'Agents d'Intelligence Artificielle Sécurisés en novembre 2025 avec un accès en juste-à-temps, des privilèges permanents nuls et une surveillance des sessions pour les agents d'intelligence artificielle. Ce domaine est important car les agents d'intelligence artificielle peuvent nécessiter un accès à privilèges sur les environnements SaaS, cloud et de développeurs. Le marché de la gestion des privilèges des terminaux favorise également les fournisseurs capables de connecter les contrôles des flux de travail des développeurs avec l'application des politiques pour les identités humaines et non humaines. Les fournisseurs desservant des terminaux multiplateformes peuvent répondre aux clients dont les environnements Windows, macOS, Linux et mobile ne relèvent pas d'une seule approche de système d'exploitation. Cela est particulièrement pertinent pour les organisations qui ont besoin d'une structure de politique unique pour les appareils des employés, les systèmes d'ingénierie et les serveurs. Le marché de la gestion des privilèges des terminaux continue de récompenser les fournisseurs capables de réduire les processus de gestion distincts dans ces environnements.
La livraison gérée est une autre voie concurrentielle car de nombreuses PME ont besoin de résultats en matière de sécurité sans constituer de grandes équipes de politique internes. Le marché de la gestion des privilèges des terminaux peut servir ce groupe lorsque les fournisseurs rendent l'administration des politiques plus facile d'accès et à maintenir. Le MSP Hub de CyberArk prend en charge l'administration multi-locataires et la livraison par les partenaires, ce qui peut réduire la charge opérationnelle pour les clients. Keeper Security a lancé le Gestionnaire de Privilèges des Terminaux en mai 2025 avec une élévation en juste-à-temps, une authentification multifacteur optionnelle, des flux de travail d'approbation et un support pour Windows, macOS et Linux. Cela fait de la fonctionnalité multiplateforme un point de différenciation pratique pour les fournisseurs cherchant des comptes sur le marché intermédiaire. Les produits qui associent un déploiement simple à des chemins d'approbation clairs peuvent être mieux adaptés aux équipes qui ne peuvent pas maintenir des bibliothèques d'exceptions complexes. Le succès concurrentiel dépend donc à la fois de la couverture et de la capacité à rendre les politiques de moindre privilège praticables pour les utilisateurs quotidiens.
Leaders du Secteur de la Gestion des Privilèges des Terminaux (EPM)
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea Inc.
-
One Identity LLC
-
Zoho Corporation Pvt. Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion des Privilèges des Terminaux (EPM) Entreprises couvertes dans ce rapport
- Palo Alto Networks
- BeyondTrust Corporation
- Delinea Inc.
- One Identity LLC
- Zoho Corporation Pvt. Ltd.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Hitachi ID Systems, Inc.
- IBM Corporation
- Microsoft Corporation
- Broadcom Inc.
- Quest Software Inc.
- Osirium Technologies plc
- Senhasegura
- Fudo Security
- Saviynt, Inc.
- Keeper Security, Inc.
- FastTrack Software ApS
Développements industriels récents dans Marché de la Gestion des Privilèges des Terminaux (EPM)
- Juillet 2026 : SailPoint a introduit des connecteurs de découverte PAM au niveau des instances pour BeyondTrust Password Safe Cloud et Delinea Secret Server au sein de son Identity Security Cloud le 9 juillet 2026, en utilisant l'authentification OAuth 2.0. La mise à jour étend la couverture de gouvernance de la gestion des accès à privilèges de SailPoint à Idira, BeyondTrust et Delinea, permettant l'inventaire des systèmes gérés pour l'alignement de la gouvernance des identités.
- Mai 2026 : Palo Alto Networks a introduit Idira le 12 mai 2026, intégrant la gestion des accès à privilèges, la gouvernance et l'administration des identités, la sécurité des identités de machines et la sécurité des identités agentiques dans une seule plateforme avec plus de 300 intégrations. Les clients CyberArk existants continuent sur la même plateforme sous la marque Idira, avec accès aux capacités multiplateformes du portefeuille Palo Alto Networks.
- Mars 2026 : Delinea a finalisé son acquisition de StrongDM le 5 mars 2026, fusionnant la gestion des accès à privilèges basée sur un coffre-fort avec le modèle d'accès par proxy en juste-à-temps de StrongDM pour les infrastructures cloud natives, les bases de données, les clusters Kubernetes et les pipelines CI/CD. La plateforme combinée, alimentée par Delinea Iris AI, fournit une évaluation des politiques en temps réel pour les identités humaines et non humaines et prend en charge un modèle de privilèges permanents nuls sans remplacer l'infrastructure PAM existante.
- Janvier 2026 : Delinea et StrongDM ont annoncé un accord d'acquisition définitif le 15 janvier 2026. StrongDM affichait un ARR estimé à 16 millions USD, et l'accord a reçu l'autorisation de l'ACCC en février 2026 avant sa clôture en mars 2026.
Portée du Rapport sur le Marché Mondial de la Gestion des Privilèges des Terminaux (EPM)
Le Marché de la Gestion des Privilèges des Terminaux est Segmenté par Type de Produit (Logiciels, Services (Services Professionnels, Services Gérés)), Mode de Déploiement (Cloud, Sur Site, Hybride), Taille d'Organisation (Grandes Entreprises, Petites et Moyennes Entreprises), Plateforme (Windows, macOS, Linux, Plateformes Mobiles), Secteur d'Activité des Utilisateurs Finaux (BFSI, Santé et Sciences de la Vie, Technologies de l'Information et Télécommunications, Gouvernement et Défense, Fabrication, Commerce de Détail et Commerce Électronique, Énergie et Services Publics, Éducation, Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Logiciels | |
| Services | Services Professionnels |
| Services Gérés |
| Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Windows |
| macOS |
| Linux |
| Plateformes Mobiles |
| BFSI |
| Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Gouvernement et Défense |
| Fabrication |
| Commerce de Détail et Commerce Électronique |
| Énergie et Services Publics |
| Éducation |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigeria | |
| Reste de l'Afrique |
| Par Type de Produit | Logiciels | |
| Services | Services Professionnels | |
| Services Gérés | ||
| Par Mode de Déploiement | Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Plateforme | Windows | |
| macOS | ||
| Linux | ||
| Plateformes Mobiles | ||
| Par Secteur d'Activité des Utilisateurs Finaux | BFSI | |
| Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Gouvernement et Défense | ||
| Fabrication | ||
| Commerce de Détail et Commerce Électronique | ||
| Énergie et Services Publics | ||
| Éducation | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigeria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la gestion des privilèges des terminaux ?
Le marché de la gestion des privilèges des terminaux devrait atteindre 1,04 milliard USD en 2027 et 1,92 milliard USD d'ici 2032, à un CAGR de 13,05 %.
Qu'est-ce qui stimule l'adoption de la gestion des privilèges des terminaux ?
Les abus de comptes à privilèges, les programmes zéro confiance, le travail distribué et les besoins d'administration cloud augmentent la demande d'élévation en juste-à-temps et de contrôles du moindre privilège.
Quel type de produit mène l'adoption de la gestion des privilèges des terminaux ?
Les logiciels ont mené avec 83,01 % des revenus de 2026 car les entreprises utilisent des outils basés sur des agents pour l'application des politiques en temps réel sur de grands parcs de terminaux.
Quel modèle de déploiement se développe le plus rapidement ?
La livraison cloud a mené avec 41,01 % des revenus de 2026 et devrait se développer à un CAGR de 13,82 % jusqu'en 2032.
Quel secteur d'utilisateurs finaux présente l'expansion prévisionnelle la plus rapide ?
L'énergie et les services publics devraient se développer à un CAGR de 14,87 % jusqu'en 2032, car les exigences de sécurité augmentent pour les opérateurs d'infrastructure critique.
Quelle région présente l'expansion prévisionnelle la plus rapide ?
L'Afrique devrait se développer à un CAGR de 14,26 % jusqu'en 2032, soutenue par la numérisation financière et les nouvelles infrastructures de télécommunications.