
Marktgröße und Marktanteil im Bereich Endpoint Privilege Management (EPM)
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.04 Milliarden US-Dollar |
| Marktgröße (2032) | 1.92 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.05 % |
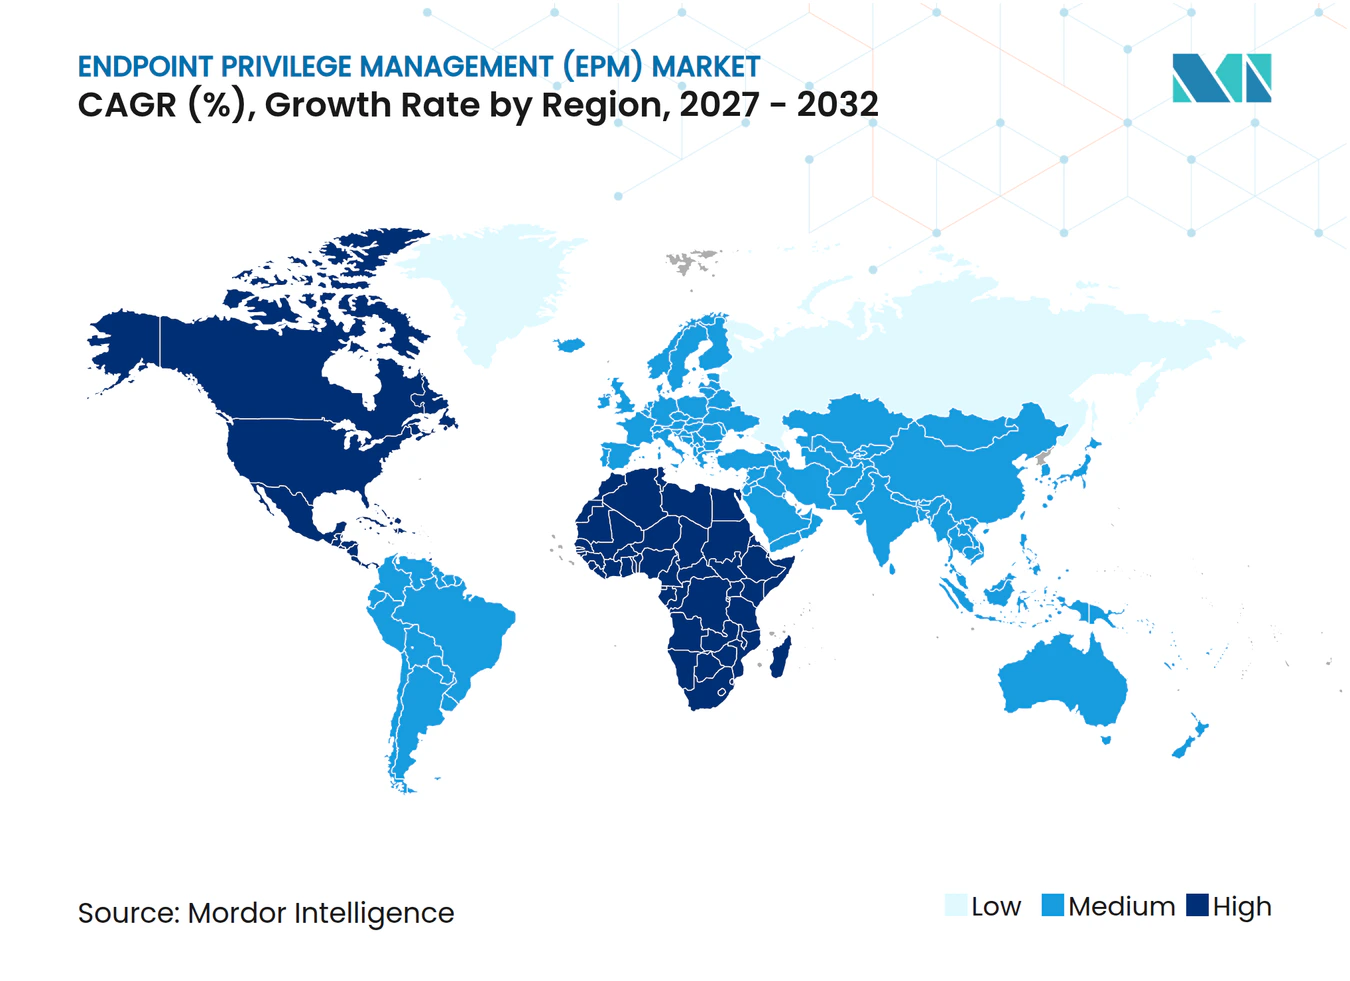
| Schnellstwachsender Markt | Afrika |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Endpoint Privilege Management (EPM) von Mordor Intelligence
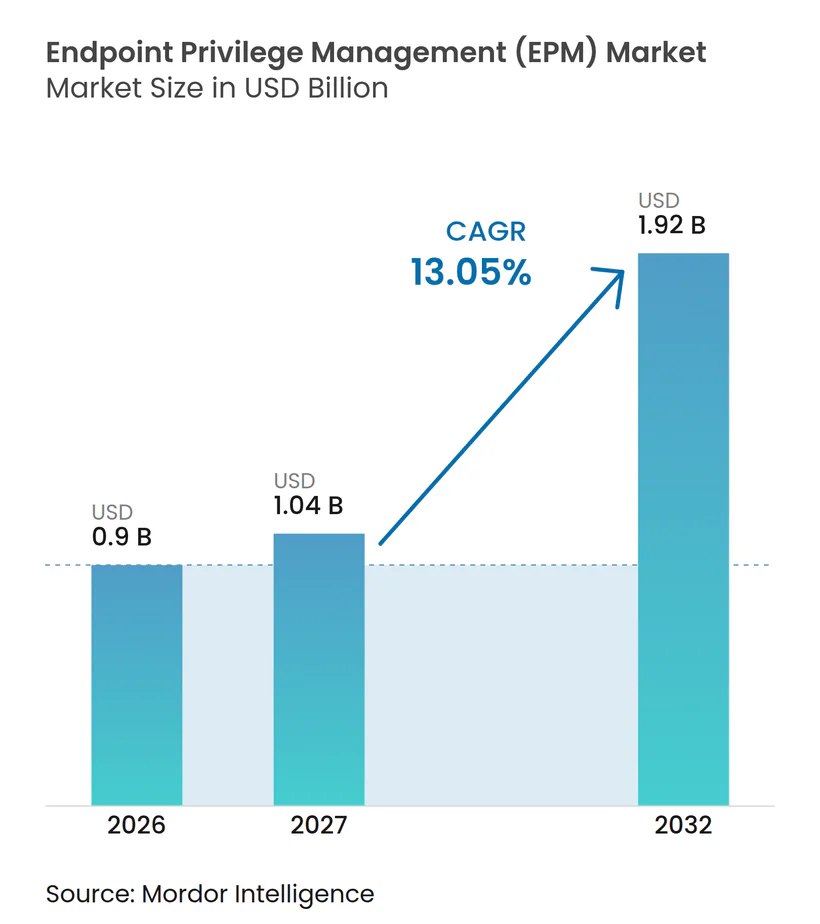
Die Marktgröße für Endpoint Privilege Management wird voraussichtlich von 0,90 Milliarden USD im Jahr 2026 und 1,04 Milliarden USD im Jahr 2027 auf 1,92 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 13,05 % zwischen 2027 und 2032. Die Nachfrage verlagert sich von der Reaktion auf Vorfälle im Zusammenhang mit privilegierten Konten hin zur Beseitigung unnötiger Berechtigungen, bevor diese missbraucht werden können. Diese Verlagerung stellt Endpoint-Kontrollen in den Mittelpunkt von Programmen zur minimalen Rechtevergabe, da Unternehmen den Zugriff auf wachsende Geräte-, Anwendungs- und Identitätsbestände verwalten müssen. Der Markt für Endpoint Privilege Management wird auch durch die Cloud-Einführung, verteiltes Arbeiten sowie den zunehmenden Einsatz von Maschinen- und KI-Agenten-Identitäten geprägt. Im Wettbewerb trennen sich breite Sicherheitsplattformen von Spezialanbietern, die plattformübergreifende Endpoints und komplexere privilegierte Workflows verwalten können. Grundlegende Windows-Erhöhungsfunktionen stehen unter Preisdruck, während Kontrollen für KI-Agenten und Nicht-Windows-Umgebungen Raum für differenzierte Angebote lassen.
Wichtigste Erkenntnisse des Berichts
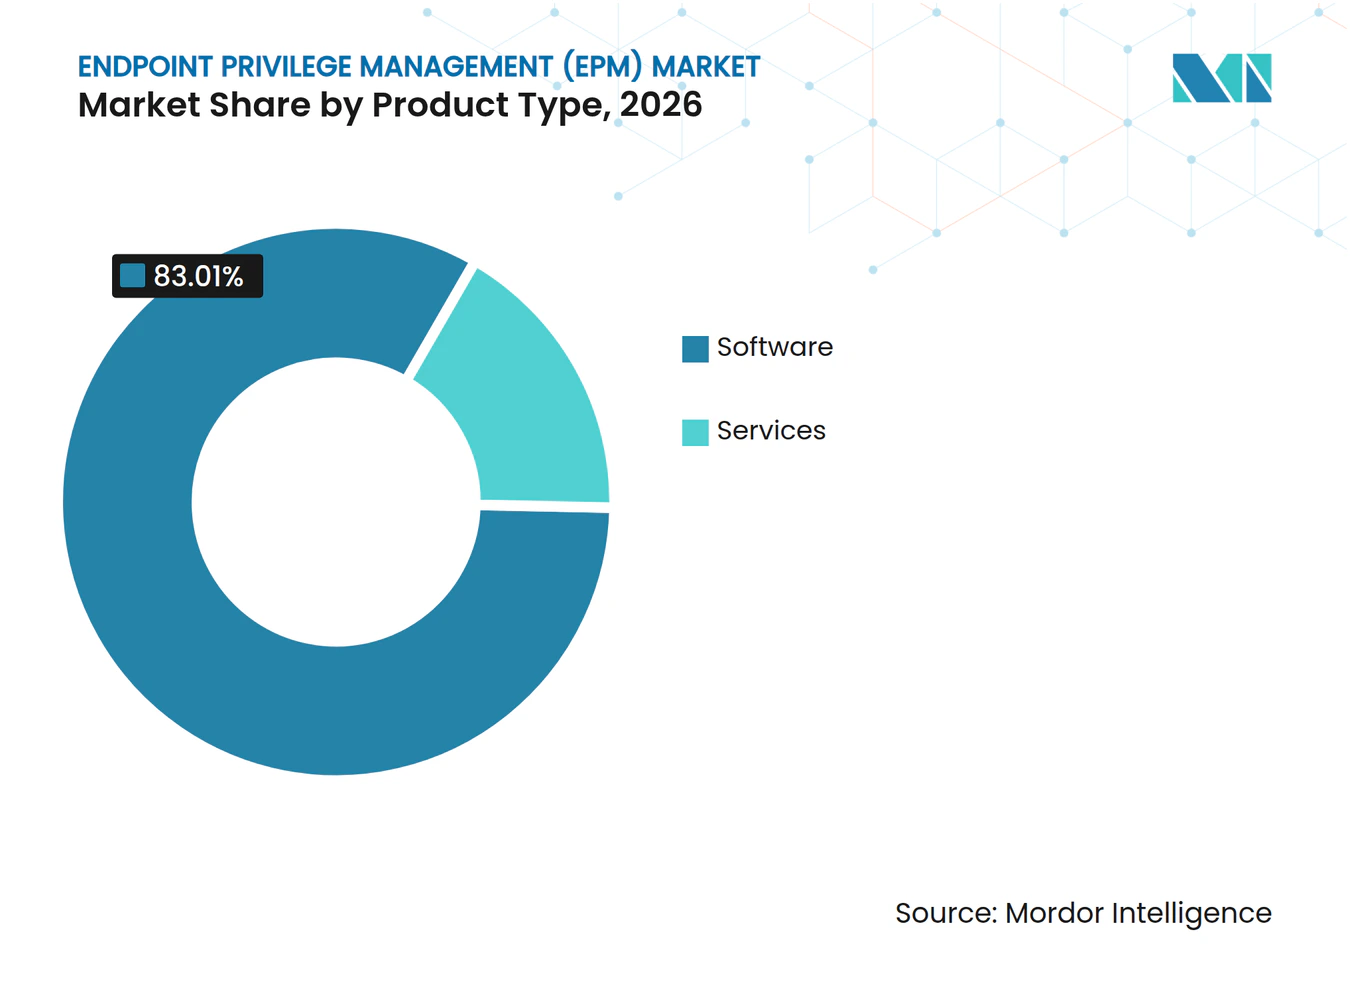
- Nach Produkttyp hielt Software im Jahr 2026 einen Marktanteil von 83,01 % am Markt für Endpoint Privilege Management, während Managed Services bis 2032 voraussichtlich mit einer CAGR von 14,26 % wachsen wird.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 41,01 % auf die Cloud, die bis 2032 voraussichtlich mit einer CAGR von 13,82 % wachsen wird.
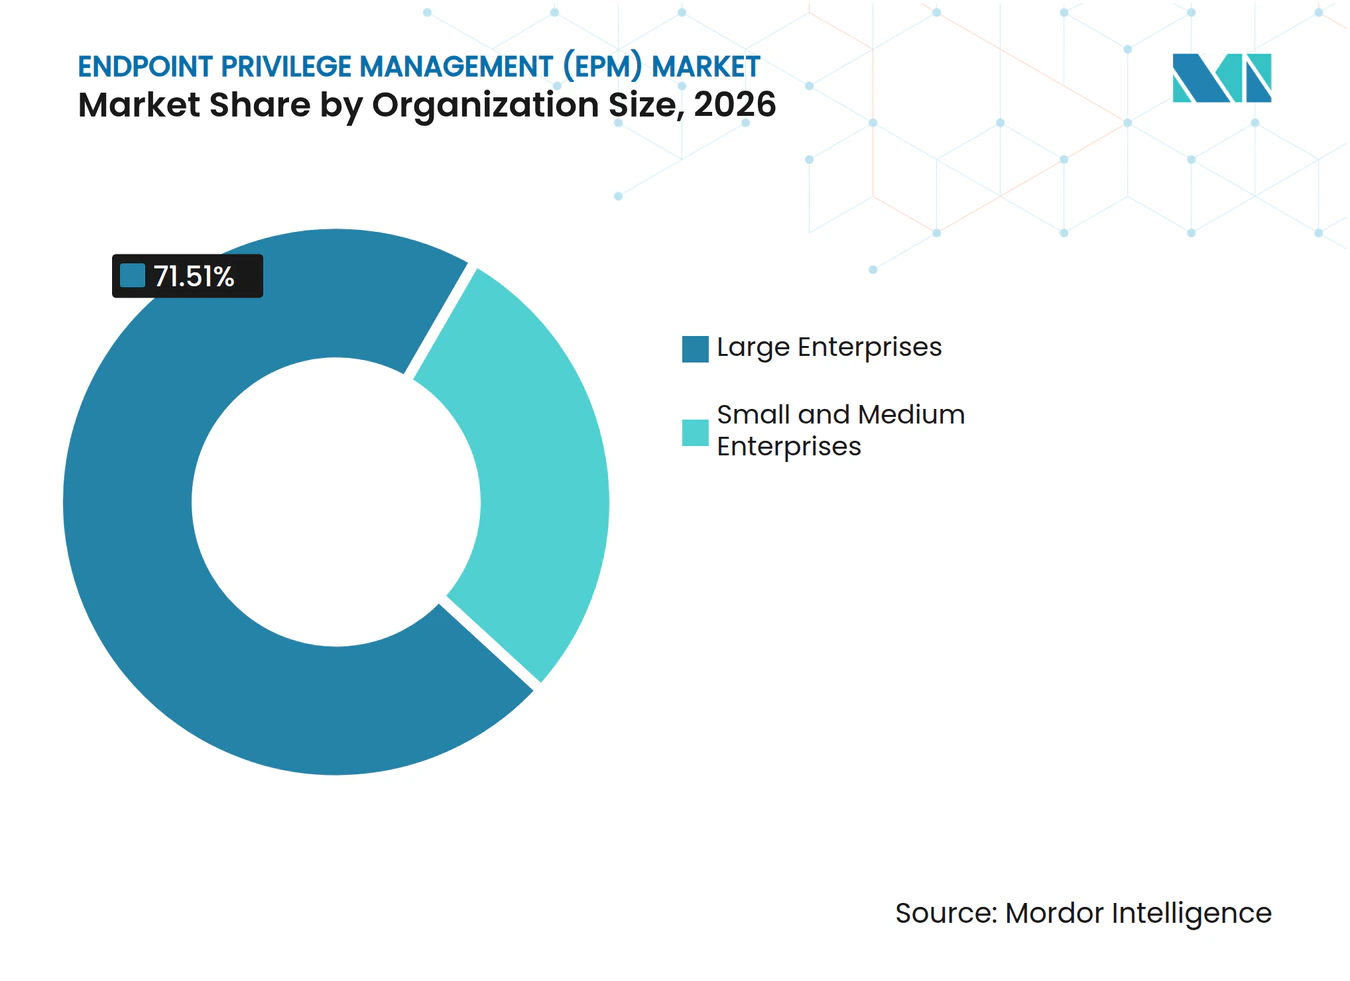
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 71,51 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 14,48 % wachsen werden.
- Nach Plattform entfiel im Jahr 2026 ein Umsatzanteil von 71,21 % auf Windows, während mobile Plattformen bis 2032 voraussichtlich mit einer CAGR von 14,52 % wachsen werden.
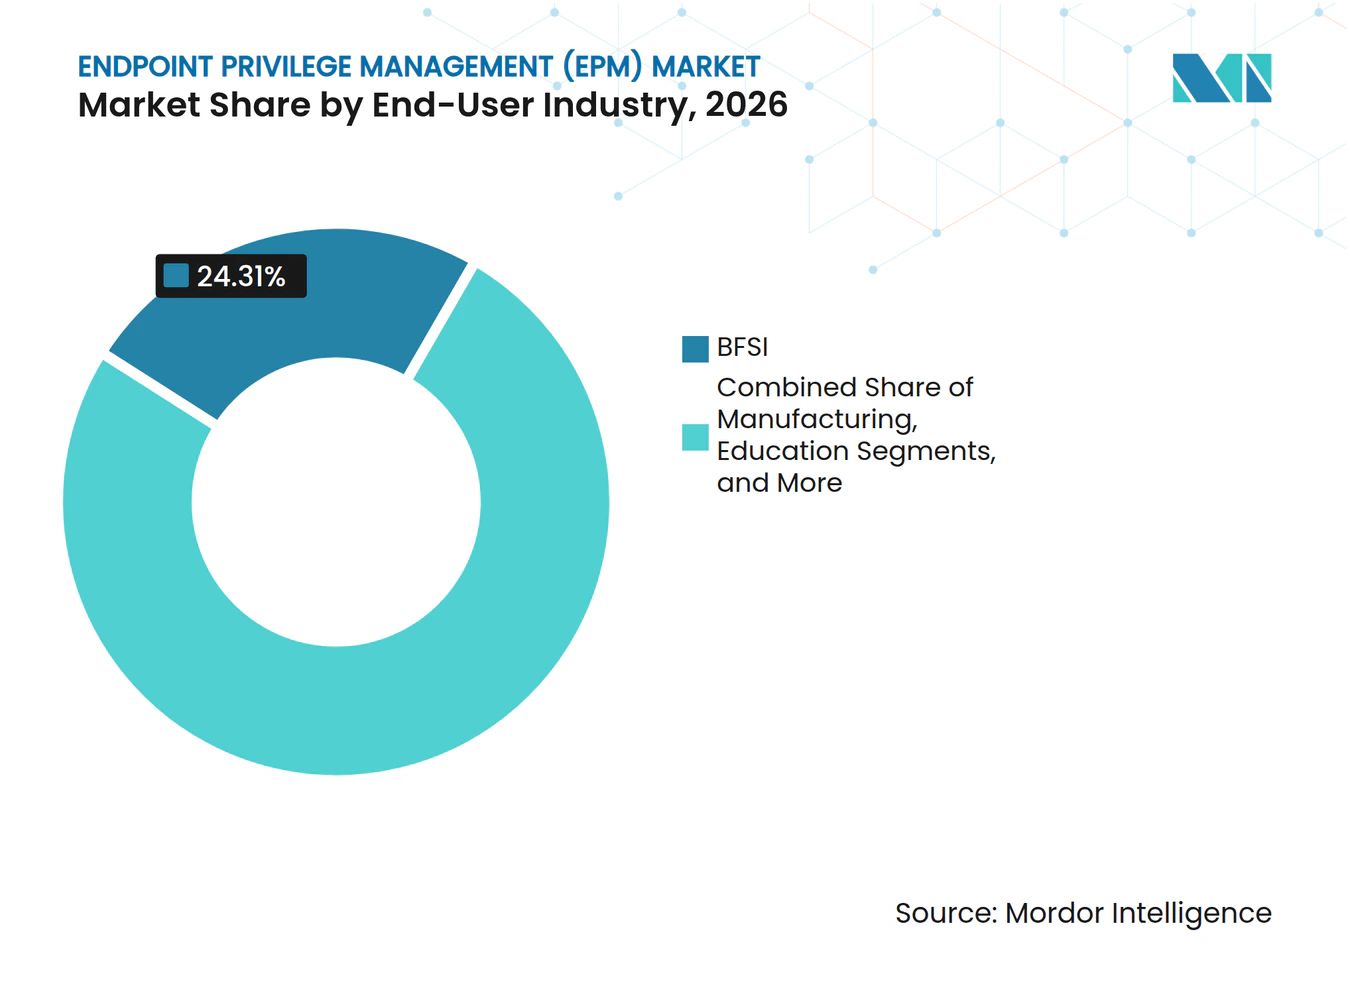
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 24,31 %, während der Energie- und Versorgungssektor bis 2032 voraussichtlich mit einer CAGR von 14,87 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 42,46 %, während Afrika bis 2032 voraussichtlich mit einer CAGR von 14,26 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmender Missbrauch privilegierter Konten und Endpoint-Sicherheitsverletzungen | +3.5% | Global, am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust-Einführung und Durchsetzung minimaler Rechtevergabe | +2.8% | Global, am stärksten in Nordamerika, Europa und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Ausweitung von Remote- und hybrider Belegschaft | +1.9% | Global, ausgeprägt in Nordamerika, Europa und dem aufstrebenden Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, SaaS- und hybrider Infrastruktur | +1.7% | Global, frühe Gewinne in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Verbreitung von Maschinen- und KI-Agenten-Identitäten | +1.4% | Global, anfängliche Konzentration in Nordamerika und Technologiezentren im Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Just-in-Time-Rechteerweiterung für Entwickler- und Administratoren-Workflows | +0.9% | Nordamerika und Europa, mit Ausstrahlungseffekten auf DevOps-Zentren im Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmender Missbrauch privilegierter Konten und Endpoint-Sicherheitsverletzungen
Die Kompromittierung privilegierter Konten erzeugt unmittelbaren Bedarf an Endpoint-Privilege-Kontrollen, da sie über ein einziges Administratorkonto sensible Systeme gefährden kann. Im Juli 2025 identifizierten CISA und die U.S. Coast Guard gemeinsame lokale Administratoranmeldeinformationen, in Bereitstellungsskripten gespeicherte Passwörter und uneingeschränkten Fernzugriff bei einer Organisation der kritischen Infrastruktur der USA.[1] Die Empfehlung forderte eindeutige lokale Administratorpasswörter, phishing-resistente Multi-Faktor-Authentifizierung, Rollentrennung und die Entfernung gemeinsam genutzter Anmeldeinformationen. Diese Maßnahmen machen Endpoint Privilege Management sowohl für Betriebstechnologieumgebungen als auch für konventionelle IT-Umgebungen relevant. Die im September 2025 veröffentlichte CIS Controls v8.1 Richtlinienvorlage für Konto- und Anmeldeinformationsverwaltung stellt die minimale Rechtevergabe ebenfalls als zentrale organisatorische Praxis dar.[2] Dieser regulatorische und operative Fokus hält die Reduzierung von Berechtigungen in den Sicherheitsbudgets branchenübergreifend sichtbar. Der Markt für Endpoint Privilege Management profitiert, wenn Käufer die Offenlegung von Anmeldeinformationen als ein Kontrollproblem behandeln, das Maßnahmen auf Geräteebene erfordert.
Zero-Trust-Einführung und Durchsetzung minimaler Rechtevergabe
Zero-Trust-Programme verlagern die Zugangskontrollgrenze vom Netzwerkperimeter auf jede Identität, jedes Gerät und jede Endpoint-Sitzung. Das NIST veröffentlichte im August 2025 die Sonderveröffentlichung 800-63 Revision 4, die Anforderungen an digitale Identitäten für nicht-menschliche Konten und hybride Cloud-Kontexte abdeckt.[3] Dieser Anwendungsbereich macht es schwieriger, dauerhafte Administratorrechte zu rechtfertigen, wenn Organisationen eine stärkere Identitätssicherung anstreben. Die NIST-Leitlinien zur Implementierung einer Zero-Trust-Architektur bieten auch einen Rahmen für die Anwendung von Identitäts- und Zugriffskontrollen auf Unternehmensressourcen. CISAs branchenübergreifende Cybersicherheits-Leistungsziele Version 2.0 identifizieren den Zugriff mit minimalen Rechten als branchenübergreifenden Basiswert. Der Markt für Endpoint Privilege Management profitiert, wenn Organisationen temporäre Rechteerweiterungen und detaillierte Prüfprotokolle anstelle dauerhafter lokaler Administrationsrechte verlangen.
Ausweitung von Remote- und hybrider Belegschaft
Verteiltes Arbeiten hat privilegierte Aktivitäten auf Heimnetzwerke, nicht verwaltete Geräte und Standorte außerhalb der Sichtbarkeit des Unternehmensnetzwerks ausgedehnt. Entwickler, Administratoren und Finanzpersonal können sensible Sitzungen von Standorten aus initiieren, die nicht durchgängig in die Sicherheitsüberwachung einbezogen sind. Dies macht laterale Bewegungen schwieriger zu identifizieren als Aktivitäten innerhalb einer verwalteten Büroumgebung. Endpoint-Kontrollen können dieselbe Richtlinie zur Rechteerweiterung auf Benutzer anwenden, unabhängig davon, von wo sie sich verbinden. Sie können auch Aufzeichnungen über Anfragen zur Rechteerweiterung, Genehmigungen und Sitzungsaktivitäten für die Überprüfung durch Sicherheitsteams erstellen. Der Markt für Endpoint Privilege Management bleibt daher relevant, da Organisationen hybride Arbeitsregelungen aufrechterhalten und konsistente Kontrollen über verteilte Endpoints hinweg anstreben.
Ausweitung von Cloud-, SaaS- und hybrider Infrastruktur
Cloud-Umgebungen schaffen viele administrative Oberflächen, jede mit eigenem Identitätsmodell, eigener Konsole und eigenen Richtlinienanforderungen. DevOps-Teams benötigen erhöhten Zugriff auf Cloud-Konsolen, CI/CD-Pipelines, Kubernetes-Cluster und Datenbanken, was eine manuelle Berechtigungsverwaltung schwer aufrechtzuerhalten macht. BeyondTrust integrierte sein Endpoint Privilege Management-Angebot im April 2025 mit IBM QRadar, um Rechteerweiterungsereignisse für die Korrelation in Echtzeit-Sicherheitsinformations- und Ereignisverwaltungssystemen weiterzuleiten. Delinea schloss im März 2026 die Übernahme von StrongDM ab und kombinierte dabei tresorbasiertes Privileged Access Management mit einem Just-in-Time-Autorisierungsansatz für cloud-native Infrastruktur. Diese Schritte zeigen, wie Anbieter die Berechtigungsverwaltung von Endpoints auf Cloud- und Entwickler-Workflows ausweiten. Der Markt für Endpoint Privilege Management ist folglich mit der breiteren Konvergenz von Endpoint-, Cloud- und Identitätskontrollen verknüpft.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität über Legacy- und heterogene Endpoints hinweg | -1.8% | Global, am stärksten in Fertigungs-, Behörden- und Energiesektoren | Mittelfristig (2–4 Jahre) |
| Hohe Gesamtbetriebskosten für kleine und mittlere Unternehmen | -1.3% | Global, am stärksten in Südamerika, Afrika und Südostasien | Kurzfristig (≤ 2 Jahre) |
| Reibungsverluste durch Berechtigungsrichtlinien in autonomen Software- und KI-Agenten-Workflows | -0.9% | Global, konzentriert in Nordamerika und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkenntnissen in der Endpoint-Privilege-Verwaltung | -0.7% | Global, am stärksten in Afrika, Südamerika und kleineren Asien-Pazifik-Märkten | Mittelfristig (24 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über Legacy- und heterogene Endpoints hinweg
Legacy-Betriebssysteme, proprietäre Industrieplattformen und gemischte Endpoint-Bestände können die Bereitstellung von Endpoint Privilege Management verlangsamen. Versorgungsunternehmen, Hersteller und Behörden betreiben möglicherweise ältere Windows-Versionen, mehrere Linux-Distributionen und Betriebstechnologie-Controller, die separate Richtlinienansätze erfordern. Teams müssen die Agent-Kompatibilität bewerten, Anwendungsausnahmen definieren und die betrieblichen Auswirkungen der Entfernung von Administratorrechten aus Produktionssystemen beurteilen. Diese Anforderungen können Evaluierungs- und Einführungszeiträume verlängern, selbst nachdem Sicherheitsverantwortliche sich zur Reduzierung von Berechtigungen verpflichtet haben. Regulatorische Verpflichtungen für Energiebetreiber erhöhen den Bedarf an stärkeren Kontrollen, beseitigen jedoch nicht den technischen Aufwand, der für heterogene Bestände erforderlich ist. Der Markt für Endpoint Privilege Management muss unterschiedliche Gerätealter, Betriebssysteme und Produktionsanforderungen berücksichtigen, bevor eine gemeinsame Richtlinie angewendet werden kann. Eine stufenweise Einführung kann Störungen reduzieren, verlängert aber auch die Zeit zwischen der Produktevaluierung und der vollständigen Bereitstellung.
Hohe Gesamtbetriebskosten für kleine und mittlere Unternehmen
Enterprise-Endpoint-Privilege-Plattformen können Lizenzgebühren mit Implementierungs-, Wartungs-, Richtliniendesign-, Ausnahmemanagement- und Benutzeränderungsunterstützungskosten kombinieren. KMU verfügen oft über begrenzte interne Fachkenntnisse, um Richtlinien anzupassen, ohne die Arbeit zu unterbrechen, wenn Administratorrechte entzogen werden. Dieses Risiko kann zu teilweisen Rücknahmen und ungleichmäßiger Sicherheitsabdeckung führen. Managed Delivery bietet eine Alternative, kann jedoch eine Serviceprämie beinhalten, die für Organisationen in kostenempfindlichen Regionen schwer zu tragen ist. Microsoft 365 E3 enthält kein Endpoint Privilege Management, was eine Abdeckungslücke für kostenempfindliche Organisationen hinterlässt, die nicht die E5-Stufe nutzen. Der Markt für Endpoint Privilege Management muss daher erweiterte Kontrollfunktionen mit Bereitstellungsmodellen in Einklang bringen, die kleinere Organisationen implementieren und aufrechterhalten können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Produkttyp:
Software hält den größten Umsatzanteil, während Managed Services schneller wächstSoftware hielt im Jahr 2026 einen Marktanteil von 83,01 % am Markt für Endpoint Privilege Management, da agentenbasierte Tools Echtzeit-Berechtigungsentscheidungen im großen Maßstab unterstützen. Großunternehmen nutzen diese Produkte, um Richtlinien über umfangreiche Endpoint-Bestände hinweg anzuwenden und die Abhängigkeit von manuellen Genehmigungsprozessen zu reduzieren. Das Software-Modell ist in Organisationen etabliert, die eine dauerhafte Richtliniendurchsetzung, detaillierte Prüfprotokolle und die Integration mit bestehenden Sicherheitstools benötigen. Professionelle Dienstleistungen unterstützen diese Bereitstellungen durch Richtliniendesign, Onboarding, Ausnahmebehandlung und Change Management.
Managed Services wird bis 2032 voraussichtlich mit einer CAGR von 14,26 % wachsen, da ressourcenbeschränkte Organisationen externe Unterstützung für die Richtliniendefinition und Agent-Wartung suchen. CyberArk startete im Juni 2025 seinen cloudbasierten MSP Hub, um die mandantenfähige Bereitstellung von PAM-, Identity Governance and Administration- sowie Identity and Access Management-Funktionen zu unterstützen. Das Modell ermöglicht es Partnern, Kontrollen über Kundenumgebungen hinweg bereitzustellen, anstatt sich darauf zu verlassen, dass jeder Kunde eine separate Plattform betreibt. Es schafft auch einen klareren Weg für Organisationen, die externe Unterstützung bei Überwachung, Richtlinienwartung und routinemäßigen Verwaltungsaufgaben benötigen. Dies unterstützt die Einführung im mittleren Marktsegment, wo interne Teams möglicherweise nicht die Kapazität haben, Berechtigungsrichtlinien eigenständig zu verwalten. Der Markt für Endpoint Privilege Management kann mehr Organisationen erreichen, wenn technische Bereitstellung und Richtlinienaufsicht über eine Anbieterbeziehung verfügbar sind. Kunden können verwaltete Unterstützung nutzen, um anfängliche Regeln festzulegen, Ausnahmen zu behandeln und Endpoint-Agenten zu pflegen, wenn sich ihr Bestand ändert. Dieses Servicemodell bewahrt das grundlegende Ziel der minimalen Rechtevergabe, während ein Großteil der Betriebsarbeit auf einen Spezialpartner verlagert wird.


Nach Bereitstellungsmodus:
Cloud führt bei Marktanteil und prognostiziertem WachstumCloud hielt im Jahr 2026 einen Anteil von 41,01 % an der Marktgröße für Endpoint Privilege Management und wird bis 2032 voraussichtlich mit einer CAGR von 13,82 % wachsen. Diese Position spiegelt die anhaltende Migration zu SaaS-basierten Privilege-Kontrollen wider und nicht einen reifen Bereitstellungszyklus. Organisationen nutzen Cloud-Bereitstellung, um Richtlinien über geografisch verteilte Endpoints hinweg zu verwalten, Agenten ohne On-Premises-Aufwand zu aktualisieren und sich mit Cloud-Identitätsanbietern zu verbinden. Diese betrieblichen Vorteile sind besonders relevant für Unternehmen mit Remote-Nutzern und verteilten IT-Betrieben. Cloud-Bereitstellung kann Richtlinienteams auch eine einheitliche Ansicht der Änderungen über Endpoint-Gruppen hinweg bieten, was den Bedarf an der Pflege mehrerer separater Verwaltungstools reduziert. Dieser Vorteil ist wichtig, wenn Organisationen versuchen, denselben Genehmigungs- und Prüfprozess auf Büros, Mitarbeiter im Homeoffice und Zweigstellen anzuwenden. Es kann auch die Bereitstellung von Richtlinienänderungen vereinfachen, wenn neue Endpoint-Gruppen unter ein gemeinsames Betriebsmodell gebracht werden. Für Sicherheitsteams unterstützt das zentralisierte Management konsistentere Aufzeichnungen über Rechteerweiterungsaktivitäten und Richtlinienkonformität.
On-Premises-Bereitstellungen bleiben in regulierten Bank-, Behörden- und Verteidigungsumgebungen relevant, wo Datensouveränitätsanforderungen die SaaS-Einführung einschränken. Hybridmodelle unterstützen Organisationen, die weiterhin On-Premises-Richtlinientresore betreiben, während sie ausgewählte Geräte und Identitätsfunktionen in Cloud-Dienste verlagern. Dieser Ansatz ermöglicht es Organisationen, die Migration schrittweise durchzuführen, während Kontrollen für Systeme beibehalten werden, die nicht sofort zu SaaS wechseln können. Datensouveränitätsanforderungen in Deutschland, Indien und den Märkten des Golfkooperationsrats werden voraussichtlich die Nachfrage nach hybriden Bereitstellungen während des Prognosezeitraums aufrechterhalten. Hybridkonfigurationen ermöglichen es Sicherheitsteams auch, sensible Systeme auf etablierter Infrastruktur zu halten, während die cloudbasierte Richtlinienverwaltung auf neuere Endpoint-Gruppen ausgedehnt wird. Dieser praktische Übergangsansatz begrenzt Störungen für Organisationen, die nicht jedes System im gleichen Tempo ändern können. Er erkennt auch an, dass Legacy-Anwendungen und spezialisierte Workloads möglicherweise für längere Zeiträume innerhalb etablierter Kontrollen verbleiben müssen. Die Hybrid-Einführung ist daher eine praktische Reaktion auf betriebliche Einschränkungen und nicht nur eine vorübergehende technische Präferenz.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU beschleunigenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 71,51 %, da sie über umfangreiche Endpoint-Bestände verfügen und eine Berechtigungsverwaltung mit mehreren Richtlinien unterstützen können. Ihre Kaufentscheidungen bevorzugen oft Plattformen, die sich mit Active Directory, SIEM-Systemen und Endpoint Detection and Response-Tools integrieren lassen. Dies macht die Tiefe des Ökosystems zu einem wichtigen Kriterium für große Bereitstellungen. Diese Organisationen haben auch eine größere Kapazität für Richtliniendesign, Anwendungsausnahmen und laufende Administration. Ihre größeren Sicherheitsteams können Richtlinienänderungen in kontrollierten Gruppen testen, bevor sie breiter angewendet werden. Dies hilft ihnen, Endpoint-Privilege-Tools als Teil eines umfassenderen Programms zu nutzen, das Identitäts-, Erkennungs- und Reaktionsfunktionen abdeckt.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 14,48 % wachsen, da Anforderungen der Cyberversicherung, NIS2-Verpflichtungen und abonnementbasierte Bereitstellungsmodelle die Einführung ausweiten. Die europäische Positionierung der WALLIX Group entspricht der compliance-getriebenen Nachfrage bei mittelgroßen Organisationen in Frankreich und Deutschland. Das Segment profitiert auch, wenn Managed Provider Richtlinien-Expertise als Dienstleistung anbieten. Abonnementbasierte Produkte können es diesen Kunden erleichtern, mit einer begrenzten Anzahl von Benutzern zu beginnen und zu erweitern, wenn Richtlinien etabliert sind. Kleinere Organisationen können sich zunächst auf die risikoreichsten Administratorkonten konzentrieren, bevor sie Kontrollen auf mehr Mitarbeiter und Endpoints ausweiten. Dieser stufenweise Ansatz kann die Störungen reduzieren, die auf einen plötzlichen Entzug umfangreicher lokaler Rechte folgen. Der Markt für Endpoint Privilege Management bewegt sich daher von der anfänglichen Unternehmenseinführung hin zu einer breiteren Kundenbasis im mittleren Marktsegment, mit kleineren durchschnittlichen Auftragsgrößen, aber einem breiteren Nutzervolumen.

Nach Plattform:
Windows bleibt die primäre Basis, während Mobil wächstWindows entfiel im Jahr 2026 auf einen Umsatzanteil von 71,21 %, was seine breite Präsenz in Unternehmensumgebungen und das langjährige Problem übermäßiger lokaler Administratorrechte widerspiegelt. Windows-Bestände weisen häufig dokumentierte Anfälligkeit für laterale Bewegungen auf, wenn privilegierte Konten übermäßig bereitgestellt werden. Diese installierte Basis macht Windows weiterhin zu einer zentralen Plattform für die Durchsetzung von Endpoint-Richtlinien. Organisationen benötigen auch Kontrollen, die dauerhafte Rechte entfernen können, ohne routinemäßige Geschäftsanwendungen zu stören. Diese Anforderung macht Anwendungskontrolle und gut gepflegte Ausnahmeprozesse für Windows-Bereitstellungen wichtig. Der Fokus liegt nicht nur auf der Blockierung von Rechteerweiterungen, sondern auch darauf, autorisierte Arbeit mit einem dokumentierten und zeitlich begrenzten Genehmigungspfad fortzusetzen. Dies spiegelt die Notwendigkeit wider, Sicherheitsrichtlinien mit den täglichen Anforderungen von Mitarbeitern und technischen Teams in Einklang zu bringen. Es macht auch Benutzererfahrung und klare Richtlinienkommunikation in großen Windows-Umgebungen wichtig.
Mobile Plattformen werden bis 2032 voraussichtlich mit einer CAGR von 14,52 % wachsen, da BYOD-Richtlinien mobile Geräte zu einem Teil privilegierter Zugriffs-Workflows machen. Die macOS-Einführung nimmt auch in Design- und Softwareentwicklungsorganisationen zu, während das Linux-Privilege-Management granularere Richtlinienstrukturen erfordert. NIST Sonderveröffentlichung 800-63 Revision 4 befasst sich mit mobilen Authentifizierungskontexten und unterstützt einen breiteren Identitätsrahmen für regulierte Organisationen. Anbieter, die Windows, macOS, Linux und mobile Umgebungen unterstützen, können Kunden mit gemischten Endpoint-Beständen und vielfältigeren administrativen Aktivitäten ansprechen. Dies reduziert den Aufwand für die Anwendung separater Produkte und separater Richtlinienstandards auf jedes Betriebssystem. Plattformübergreifende Abdeckung ist daher relevant, wo Endpoint-Strategien persönliche Geräte, Engineering-Workstations und Serverumgebungen umfassen. Verschiedene Betriebssysteme schaffen unterschiedliche Administrationsmuster, sodass das Richtlinienmodell flexibel sein muss, ohne schwer zu bedienen zu werden. Anbieter, die diese Muster durch einen einzigen Verwaltungsansatz unterstützen können, haben eine klarere Position bei Kunden mit gemischten Beständen.
Nach Endnutzerbranche:
BFSI führt, während Energie und Versorgung am schnellsten wächstBFSI hielt im Jahr 2026 einen Umsatzanteil von 24,31 %, da Finanzinstitute strenge Zugangskontrollanforderungen erfüllen müssen. DORA gilt seit dem 17. Januar 2025 für EU-Finanzunternehmen, während PCI DSS 4.0 und das SWIFT Customer Security Programme ebenfalls die Verwaltung privilegierter Zugriffe stärken. Gesundheitswesen und Biowissenschaften stellen eine weitere wichtige Nutzergruppe dar, da vernetzte Geräte und sensible Daten die Bedeutung eines kontrollierten administrativen Zugriffs erhöhen. IT- und Telekommunikationskunden nutzen Endpoint-Privilege-Tools mit DevOps-Systemen, um Cloud-Service-Administratorkonten und CI/CD-Anmeldeinformationen zu verwalten.
Der Energie- und Versorgungssektor wird bis 2032 voraussichtlich mit einer CAGR von 14,87 % wachsen, da die Sicherheitsanforderungen für Strom-, Gas-, Öl- und Wärmebetriebe zunehmen. Informationssicherheitsanforderungen für Energieversorger werden formeller, was bestimmte Sicherheitsinvestitionen von freiwilligen Initiativen hin zu compliance-getriebenen Programmen verschiebt. Betreiber benötigen Richtlinien, die sowohl für Unternehmenssysteme als auch für spezialisierte Betriebsumgebungen funktionieren. Behörden- und Verteidigungskäufer folgen auch NIST SP 800-53 und verwandten nationalen Rahmenwerken, was die Beschaffung weniger empfindlich gegenüber routinemäßigen Budgetzyklen machen kann. Diese Sektoren erfordern häufig Prüfbarkeit, klare Rollentrennung und dokumentierte administrative Aktivitäten. Diese Anforderungen machen eine konsistente Endpoint-Richtliniendurchsetzung zu einem praktischen Teil eines umfassenderen Compliance-Programms. Dieselben Anforderungen unterstützen auch die Nachfrage nach Tools, die aufzeichnen, wie und wann administrative Rechte genutzt wurden. Dies ist relevant, wenn Organisationen nachweisen müssen, dass erhöhter Zugriff kontrolliert und überprüfbar war.

Geografische Analyse
Nordamerika – Markt für Endpoint Privilege Management (EPM)
Nordamerika hielt im Jahr 2026 einen Marktanteil von 42,46 % am Markt für Endpoint Privilege Management und bleibt die reifste regionale Einführungsbasis. US-amerikanische föderale Zero-Trust-Initiativen unterstützen die Einführung minimaler Rechtevergabe bei Bundesbehörden, staatlichen und lokalen Stellen sowie Betreibern kritischer Infrastruktur. CISAs branchenübergreifende Cybersicherheits-Leistungsziele Version 2.0 identifizieren den Zugriff mit minimalen Rechten als grundlegendes Sicherheitsziel. Die CISA- und U.S. Coast Guard-Empfehlung von 2025 hob auch Schwachstellen bei lokalen Administratoranmeldeinformationen bei einer Organisation der kritischen Infrastruktur hervor. Kanada legt ähnliche Aufmerksamkeit auf die Endpoint-Härtung, während Mexiko durch multinationale Organisationen wächst, die Kontrollen der Muttergesellschaft auf lokale Betriebe ausweiten. Die Region verfügt auch über eine große installierte Basis von Unternehmen mit etablierten Sicherheitsbetriebsteams und formellen Identitätsprogrammen. Dies unterstützt Bereitstellungen, die Endpoint-Rechteerweiterungsdaten mit anderen Sicherheitsüberwachungsprozessen verbinden.
Europa und Asien-Pazifik – Markt für Endpoint Privilege Management (EPM)
Europa ist die zweitgrößte geografische Region und verfügt über eine dichte Regulierungslandschaft in den Bereichen Finanzen, kritische Infrastruktur, Transport, Gesundheit und digitale Dienste. DORA ist seit Januar 2025 durchsetzbar, während NIS2 Anforderungen an die Zugriffsverwaltung für wesentliche und wichtige Einrichtungen einführt. Europäische Energiebetreiber stehen vor einem stärkeren Fokus auf systematisches Risikomanagement und zeitnahe Vorfallmeldung. Im Asien-Pazifik-Raum wenden Japan, Australien und Südkorea jeweils eigene Cybersicherheitsrahmen an. Der Markt für Endpoint Privilege Management wird durch diese länderspezifischen Anforderungen sowie durch Technologieentscheidungen von Unternehmen geprägt. NTT TechnoCross berichtete, dass iDoperation im Geschäftsjahr 2024 einen Anteil von 33,3 % am japanischen Markt für privilegierte ID-Verwaltungstools hielt, was die Rolle inländischer Anbieter neben globalen Plattformen zeigt. Dieser lokale Wettbewerb bedeutet, dass globale Anbieter ihre Produkte an regionale Beschaffungspraktiken und etablierte Kundenbeziehungen anpassen müssen. Es zeigt auch, dass die Region sowohl multinationale Bereitstellungen als auch länderspezifische Sicherheitsplattformen umfasst.
Naher Osten und Afrika sowie Südamerika – Markt für Endpoint Privilege Management (EPM)
Afrika wird bis 2032 voraussichtlich mit einer CAGR von 14,26 % wachsen, der schnellsten regionalen Rate im Markt für Endpoint Privilege Management. Südamerika, der Nahe Osten und Afrika befinden sich in unterschiedlichen Einführungsphasen, bieten aber jeweils neue Bereitstellungsmöglichkeiten. Brasilien wird durch LGPD-Verpflichtungen und Anforderungen an die Zugriffsverwaltung im Finanzsektor unterstützt. Saudi-Arabien und die Vereinigten Arabischen Emirate treiben die Einführung durch Digitalisierungsprogramme und Cybersicherheitserwartungen für Behörden und kritische Infrastruktur voran. Nigeria, Südafrika und Kenia bauen ihre Finanz- und Telekommunikationsinfrastruktur aus und schaffen neue Endpoint-Bestände, die Privilege-Kontrollen erfordern. Südafrika und Ägypten führen die afrikanischen Bereitstellungen an, während Nigeria die Richtlinienanforderungen auf Mobile-Banking- und Anwendungszugriffs-Workflows ausweitet. Die höhere PrognoseRate der Region spiegelt die Ausweitung digitaler Dienste von einer niedrigeren Bereitstellungsbasis wider. Organisationen, die neue Finanz- und Telekommunikationsinfrastruktur hinzufügen, können Privilege-Kontrollen einführen, wenn Endpoint-Bestände aufgebaut und erweitert werden.
Wettbewerbslandschaft
Marktkonzentration
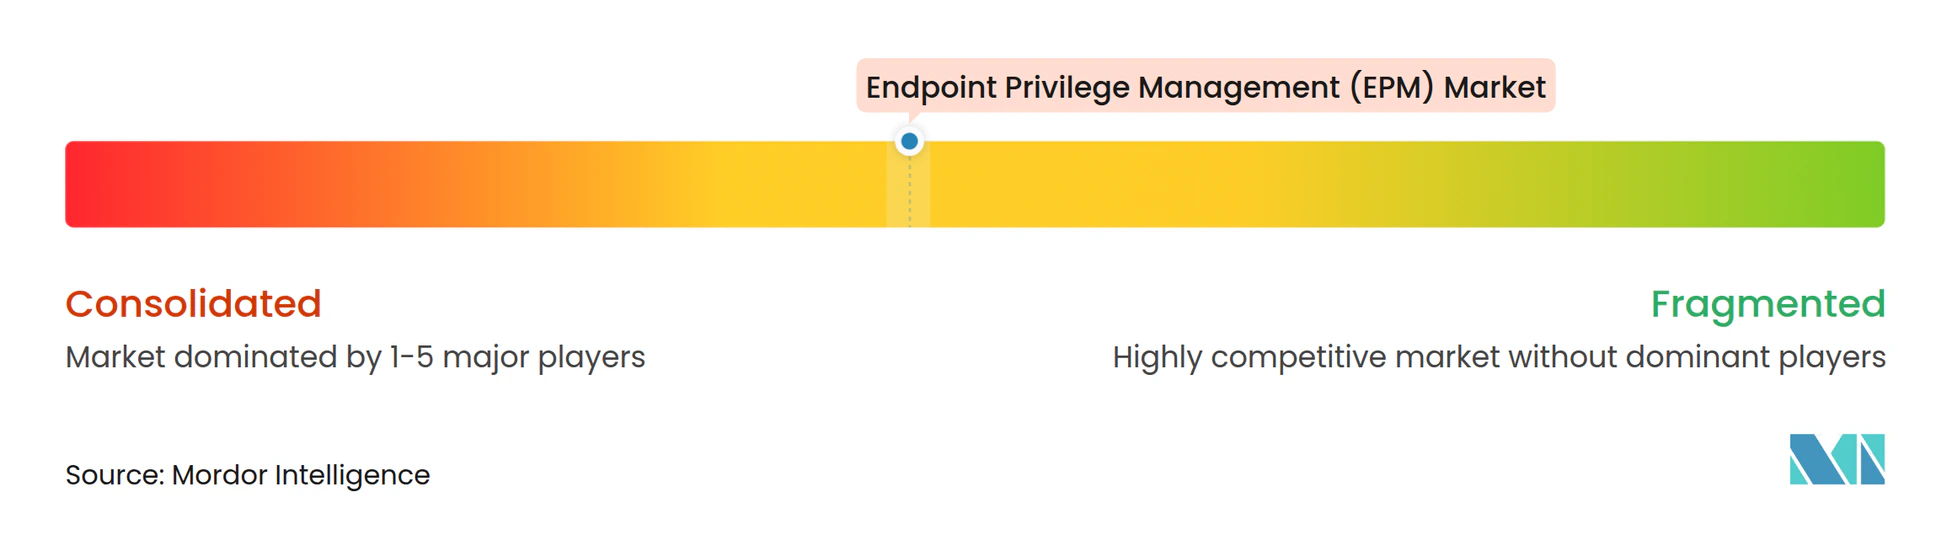
Der Markt für Endpoint Privilege Management weist eine moderate Konzentration bei CyberArk, BeyondTrust und Delinea in Großunternehmenskonten auf, während regionale und spezialisierte Anbieter um Chancen im mittleren Marktsegment und in vertikalen Märkten konkurrieren. Die führenden Anbieter erweitern ihre Plattformen durch Übernahmen, Cloud-Bereitstellung und Identity-Governance-Funktionen. CyberArk erwarb Zilla Security im April 2025 für 175 Millionen USD und fügte seiner Identitätssicherheitsplattform KI-gestützte Zugriffsüberprüfungsfunktionen hinzu. Delinea schloss die StrongDM-Übernahme im März 2026 ab, um tresorbasiertes Privileged Access Management mit kontinuierlicher Autorisierung für Cloud-Infrastruktur und KI-Agenten-Anwendungsfälle zu kombinieren. BeyondTrust hat seinen operativen Kontext durch eine Integration gestärkt, die Endpoint-Rechteerweiterungsereignisse an IBM QRadar weiterleitet. Diese Maßnahmen spiegeln einen Wettbewerbsfokus auf die Verbindung von Berechtigungsdaten mit breiteren Identitäts- und Sicherheitsoperationen wider. Käufer können Anbieter daher nach der Breite der Kontrollen rund um den Endpoint und nicht nur nach Rechteerweiterungsfunktionen bewerten.
Der Wettbewerbsraum bleibt offen in der KI-Agenten-Identitätsverwaltung, der plattformübergreifenden mobilen Unterstützung und der verwalteten Bereitstellung für kleinere Organisationen. Der Markt für Endpoint Privilege Management entwickelt sich weiter, da Anbieter ihre Kontrollen über die standardmäßige Workstation-Administration hinaus ausweiten. CyberArk stellte im November 2025 seine Secure AI Agents Solution mit Just-in-Time-Zugriff, null dauerhaften Berechtigungen und Sitzungsüberwachung für KI-Agenten vor. Dieser Bereich ist wichtig, da KI-Agenten möglicherweise privilegierten Zugriff auf SaaS-, Cloud- und Entwicklerumgebungen benötigen. Der Markt für Endpoint Privilege Management begünstigt auch Anbieter, die Entwickler-Workflow-Kontrollen mit Richtliniendurchsetzung für menschliche und nicht-menschliche Identitäten verbinden können. Anbieter, die plattformübergreifende Endpoints bedienen, können Kunden ansprechen, deren Windows-, macOS-, Linux- und mobile Umgebungen außerhalb eines einzigen Betriebssystemansatzes liegen. Dies ist besonders relevant für Organisationen, die eine einheitliche Richtlinienstruktur für Mitarbeitergeräte, Engineering-Systeme und Server benötigen. Der Markt für Endpoint Privilege Management belohnt weiterhin Anbieter, die separate Verwaltungsprozesse in diesen Umgebungen reduzieren können.
Managed Delivery ist ein weiterer Wettbewerbsweg, da viele KMU Sicherheitsergebnisse benötigen, ohne große interne Richtlinienteams aufzubauen. Der Markt für Endpoint Privilege Management kann diese Gruppe bedienen, wenn Anbieter die Richtlinienverwaltung leichter zugänglich und wartbar machen. CyberArks MSP Hub unterstützt die mandantenfähige Administration und partnergeführte Bereitstellung, was den Betriebsaufwand für Kunden senken kann. Keeper Security startete im Mai 2025 den Endpoint Privilege Manager mit Just-in-Time-Rechteerweiterung, optionaler Multi-Faktor-Authentifizierung, Genehmigungsworkflows und Unterstützung für Windows, macOS und Linux. Dies macht plattformübergreifende Funktionalität zu einem praktischen Differenzierungsmerkmal für Anbieter, die Konten im mittleren Marktsegment anstreben. Produkte, die eine einfache Bereitstellung mit klaren Genehmigungspfaden verbinden, können besser für Teams geeignet sein, die keine komplexen Ausnahmebibliotheken pflegen können. Wettbewerbserfolg hängt daher sowohl von der Abdeckung als auch von der Fähigkeit ab, Richtlinien zur minimalen Rechtevergabe für tägliche Benutzer praktikabel zu machen.
Branchenführer im Bereich Endpoint Privilege Management (EPM)
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea Inc.
-
One Identity LLC
-
Zoho Corporation Pvt. Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Endpoint Privilege Management (EPM) Unternehmen in diesem Bericht
- Palo Alto Networks
- BeyondTrust Corporation
- Delinea Inc.
- One Identity LLC
- Zoho Corporation Pvt. Ltd.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Hitachi ID Systems, Inc.
- IBM Corporation
- Microsoft Corporation
- Broadcom Inc.
- Quest Software Inc.
- Osirium Technologies plc
- Senhasegura
- Fudo Security
- Saviynt, Inc.
- Keeper Security, Inc.
- FastTrack Software ApS
Neueste Industrielle Entwicklungen in Markt für Endpoint Privilege Management (EPM)
- Juli 2026: SailPoint führte am 9. Juli 2026 instanzbasierte PAM-Discovery-Konnektoren für BeyondTrust Password Safe Cloud und Delinea Secret Server innerhalb seiner Identity Security Cloud ein und nutzte dabei OAuth 2.0-Authentifizierung. Das Update erweitert SailPoints Governance-Abdeckung für Privileged Access Management auf Idira, BeyondTrust und Delinea und ermöglicht die Inventarisierung verwalteter Systeme für die Ausrichtung an der Identitätsverwaltung.
- Mai 2026: Palo Alto Networks stellte am 12. Mai 2026 Idira vor und integrierte PAM, Identity Governance and Administration, Maschinelle Identitätssicherheit und agentische Identitätssicherheit in eine einzige Plattform mit über 300 Integrationen. Bestehende CyberArk-Kunden setzen dieselbe Plattform unter der Marke Idira fort und haben Zugang zu plattformübergreifenden Funktionen im gesamten Palo Alto Networks-Portfolio.
- März 2026: Delinea schloss am 5. März 2026 die Übernahme von StrongDM ab und kombinierte tresorbasiertes PAM mit StrongDMs Just-in-Time-Proxy-basiertem Zugriffsmodell für cloud-native Infrastruktur, Datenbanken, Kubernetes-Cluster und CI/CD-Pipelines. Die kombinierte Plattform, unterstützt durch Delinea Iris AI, bietet Echtzeit-Richtlinienbewertung für menschliche und nicht-menschliche Identitäten und unterstützt ein Modell ohne dauerhafte Berechtigungen, ohne die bestehende PAM-Infrastruktur zu ersetzen.
- Januar 2026: Delinea und StrongDM gaben am 15. Januar 2026 eine endgültige Übernahmevereinbarung bekannt. StrongDM wies einen geschätzten ARR von 16 Millionen USD auf, und das Geschäft erhielt im Februar 2026 die ACCC-Freigabe, bevor es im März 2026 abgeschlossen wurde.
Globaler Berichtsumfang für den Markt für Endpoint Privilege Management (EPM)
Der Markt für Endpoint Privilege Management ist segmentiert nach Produkttyp (Software, Dienstleistungen (Professionelle Dienstleistungen, Managed Services)), Bereitstellungsmodus (Cloud, On-Premises, Hybrid), Unternehmensgröße (Großunternehmen, kleine und mittlere Unternehmen), Plattform (Windows, macOS, Linux, mobile Plattformen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Behörden und Verteidigung, Fertigung, Einzel- und E-Commerce, Energie und Versorgung, Bildung, sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Managed Services |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Windows |
| macOS |
| Linux |
| Mobile Plattformen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Behörden und Verteidigung |
| Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Bildung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Produkttyp | Software | |
| Dienstleistungen | Professionelle Dienstleistungen | |
| Managed Services | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Plattform | Windows | |
| macOS | ||
| Linux | ||
| Mobile Plattformen | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Behörden und Verteidigung | ||
| Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Bildung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Endpoint Privilege Management?
Der Markt für Endpoint Privilege Management wird im Jahr 2027 voraussichtlich 1,04 Milliarden USD und bis 2032 1,92 Milliarden USD erreichen, bei einer CAGR von 13,05 %.
Was treibt die Einführung von Endpoint Privilege Management an?
Missbrauch privilegierter Konten, Zero-Trust-Programme, verteiltes Arbeiten und Cloud-Administrationsbedarf erhöhen die Nachfrage nach Just-in-Time-Rechteerweiterung und Kontrollen zur minimalen Rechtevergabe.
Welcher Produkttyp führt bei der Einführung von Endpoint Privilege Management?
Software führte mit einem Anteil von 83,01 % am Umsatz 2026, da Unternehmen agentenbasierte Tools für die Echtzeit-Richtliniendurchsetzung über große Endpoint-Bestände hinweg nutzen.
Welches Bereitstellungsmodell wächst am schnellsten?
Cloud-Bereitstellung führte mit einem Anteil von 41,01 % am Umsatz 2026 und wird bis 2032 voraussichtlich mit einer CAGR von 13,82 % wachsen.
Welcher Endnutzersektor weist das schnellste prognostizierte Wachstum auf?
Der Energie- und Versorgungssektor wird bis 2032 voraussichtlich mit einer CAGR von 14,87 % wachsen, da die Sicherheitsanforderungen für Betreiber kritischer Infrastruktur zunehmen.
Welche Region weist das schnellste prognostizierte Wachstum auf?
Afrika wird bis 2032 voraussichtlich mit einer CAGR von 14,26 % wachsen, unterstützt durch die Digitalisierung des Finanzwesens und neue Telekommunikationsinfrastruktur.