
Tamaño y Participación del Mercado de Gestión de Privilegios en Endpoints (EPM)
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.04 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.92 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 13.05 % |
| Mercado de Crecimiento Más Rápido | África |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Privilegios en Endpoints (EPM) por Mordor Intelligence
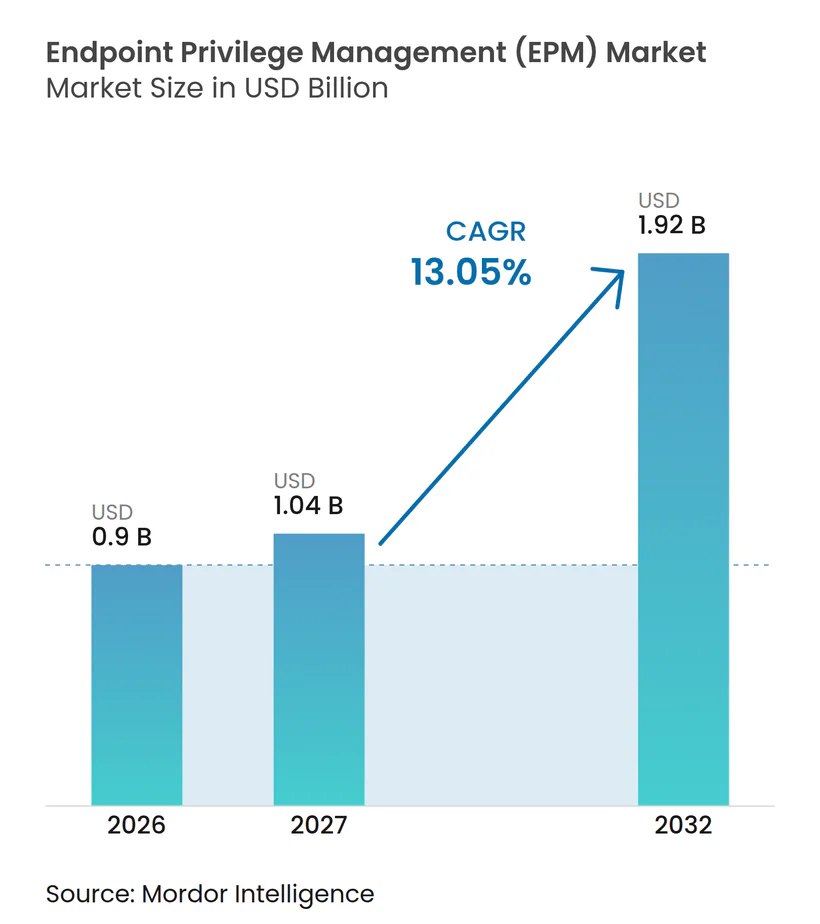
Se proyecta que el tamaño del mercado de gestión de privilegios en endpoints se expanda desde 0,90 mil millones de USD en 2026 y 1,04 mil millones de USD en 2027 hasta 1,92 mil millones de USD para 2032, registrando un CAGR del 13,05% entre 2027 y 2032. La demanda está pasando de responder a incidentes relacionados con privilegios hacia la eliminación de privilegios innecesarios antes de que puedan ser utilizados de forma indebida. Este cambio sitúa los controles de endpoints en el centro de los programas de mínimo privilegio, ya que las empresas deben gestionar el acceso en entornos de dispositivos, aplicaciones e identidades en expansión. El mercado de gestión de privilegios en endpoints también está siendo moldeado por la adopción de la nube, el trabajo distribuido y el uso creciente de identidades de máquinas y agentes de inteligencia artificial. La competencia está separando las plataformas de seguridad amplias de los especialistas que pueden gestionar endpoints multiplataforma y flujos de trabajo de privilegios más complejos. Las capacidades básicas de elevación en Windows enfrentan presión de precios, mientras que los controles para agentes de inteligencia artificial y entornos que no son Windows dejan espacio para ofertas diferenciadas.
Conclusiones Clave del Informe
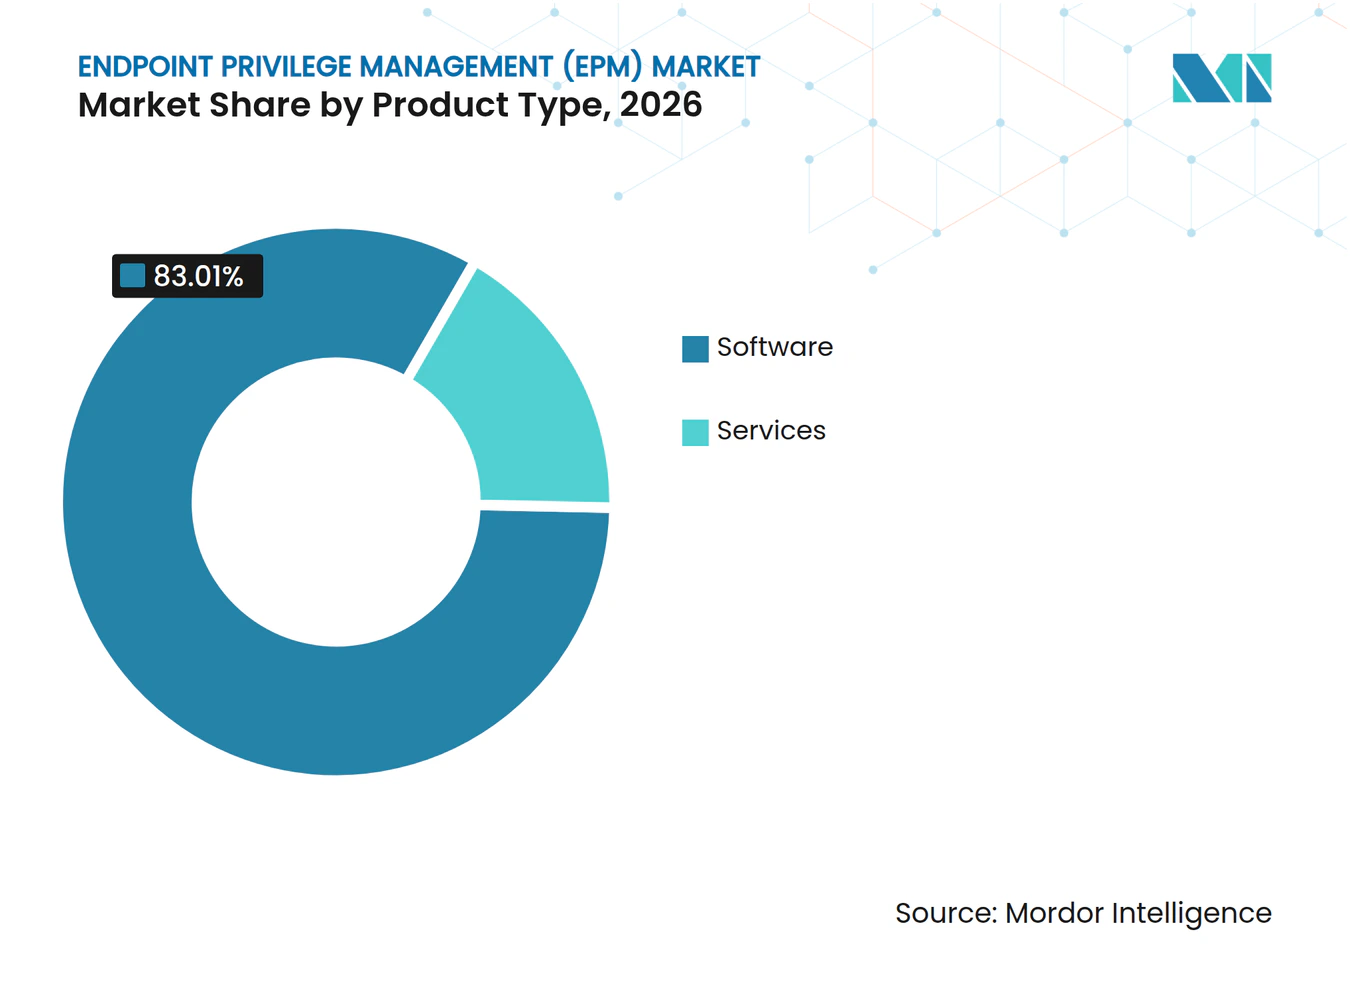
- Por tipo de producto, el software representó el 83,01% de la participación del mercado de gestión de privilegios en endpoints en 2026, mientras que se proyecta que los servicios gestionados se expandan a un CAGR del 14,26% hasta 2032.
- Por modo de implementación, la nube representó el 41,01% de los ingresos en 2026 y se proyecta que se expanda a un CAGR del 13,82% hasta 2032.
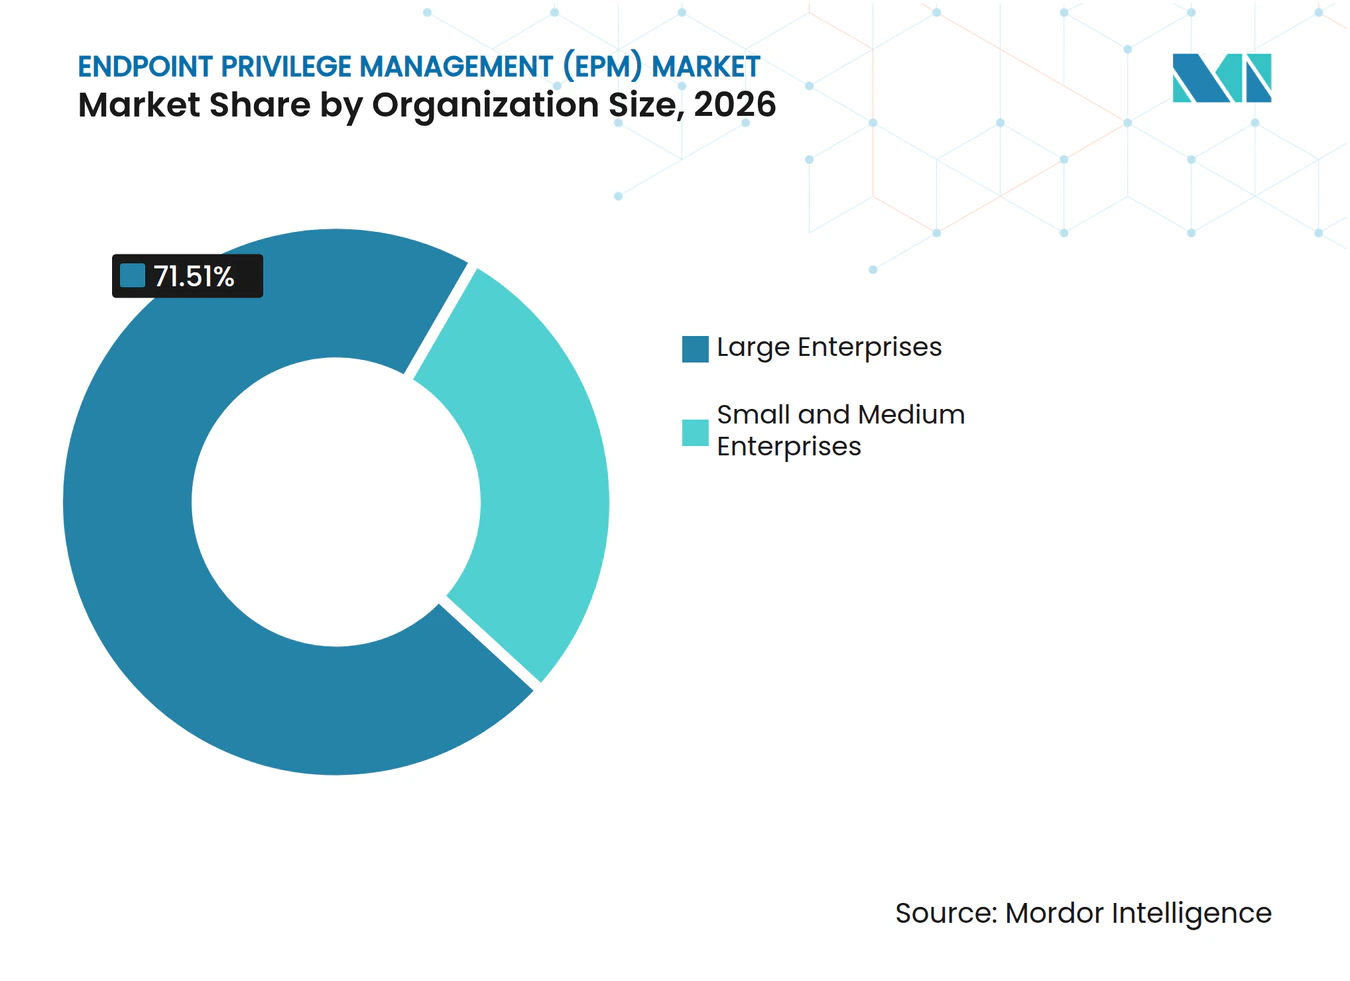
- Por tamaño de organización, las grandes empresas representaron el 71,51% de los ingresos en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 14,48% hasta 2032.
- Por plataforma, Windows representó el 71,21% de los ingresos en 2026, mientras que se proyecta que las plataformas móviles se expandan a un CAGR del 14,52% hasta 2032.
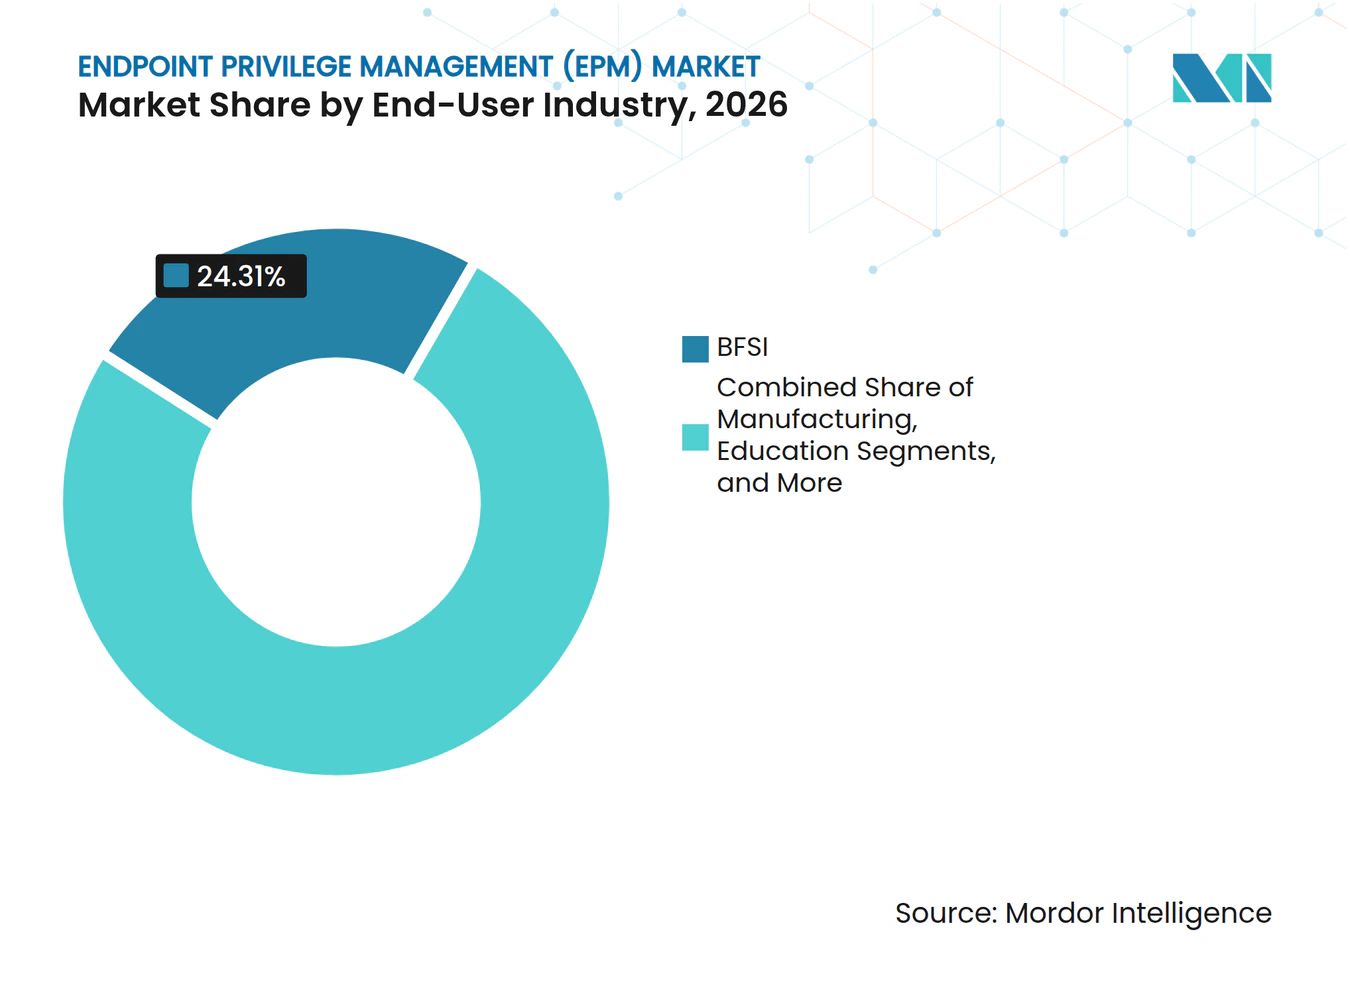
- Por industria del usuario final, BFSI representó el 24,31% de los ingresos en 2026, mientras que se proyecta que energía y servicios públicos se expanda a un CAGR del 14,87% hasta 2032.
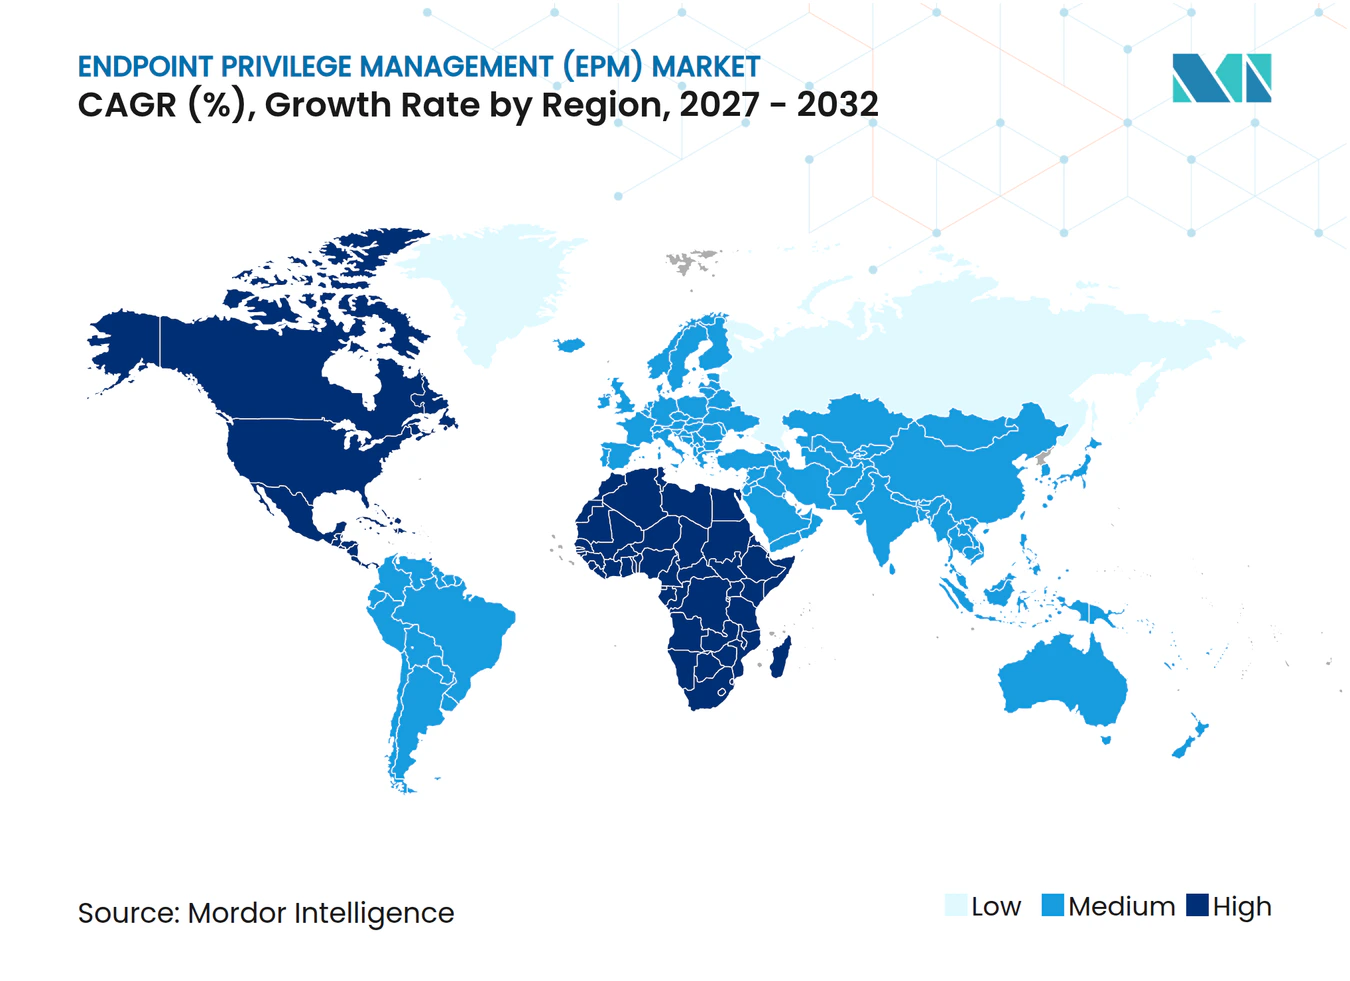
- Por geografía, América del Norte representó el 42,46% de los ingresos en 2026, mientras que se proyecta que África se expanda a un CAGR del 14,26% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Creciente Abuso de Cuentas Privilegiadas y Brechas en Endpoints | +3.5% | Global, mayor en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Adopción del Modelo de Confianza Cero y Aplicación del Mínimo Privilegio | +2.8% | Global, más fuerte en América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión del Trabajo Remoto e Híbrido | +1.9% | Global, pronunciado en América del Norte, Europa y Asia-Pacífico emergente | Corto plazo (≤ 2 años) |
| Expansión de Infraestructura en la Nube, SaaS e Híbrida | +1.7% | Global, ganancias tempranas en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Proliferación de Identidades de Máquinas y Agentes de Inteligencia Artificial | +1.4% | Global, concentración inicial en América del Norte y centros tecnológicos de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Elevación de Privilegios Justo a Tiempo para Flujos de Trabajo de Desarrolladores y Administradores | +0.9% | América del Norte y Europa, con extensión a centros de DevOps de Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Abuso de Cuentas Privilegiadas y Brechas en Endpoints
El compromiso de cuentas privilegiadas está generando demanda inmediata de controles de privilegios en endpoints porque puede exponer sistemas sensibles a través de una sola cuenta de administrador. En julio de 2025, CISA y la Guardia Costera de los Estados Unidos identificaron credenciales de administrador local compartidas, contraseñas almacenadas en scripts de implementación y acceso remoto sin restricciones en una organización de infraestructura crítica de los Estados Unidos.[1] El aviso solicitó contraseñas únicas para administradores locales, autenticación multifactor resistente al phishing, separación de roles y la eliminación de credenciales compartidas. Esas acciones hacen que la gestión de privilegios en endpoints sea relevante tanto para la tecnología operativa como para los entornos de TI convencionales. La Plantilla de Política de Gestión de Cuentas y Credenciales de los Controles CIS v8.1, publicada en septiembre de 2025, también presenta el mínimo privilegio como una práctica organizacional fundamental.[2] Este enfoque regulatorio y operativo mantiene la reducción de privilegios visible en los presupuestos de seguridad en todas las industrias. El mercado de gestión de privilegios en endpoints se beneficia cuando los compradores tratan la exposición de credenciales como un problema de control que requiere acción a nivel de dispositivo.
Adopción del Modelo de Confianza Cero y Aplicación del Mínimo Privilegio
Los programas de confianza cero están trasladando el límite del control de acceso desde el perímetro de la red hacia cada identidad, dispositivo y sesión de endpoint. El Instituto Nacional de Estándares y Tecnología emitió la Publicación Especial 800-63 Revisión 4 en agosto de 2025, que abarca los requisitos de identidad digital para cuentas no humanas y contextos de nube híbrida.[3] Este alcance hace más difícil justificar los derechos de administrador permanentes en organizaciones que buscan una mayor garantía de identidad. La guía del Instituto Nacional de Estándares y Tecnología sobre la implementación de una arquitectura de confianza cero también proporciona un marco para aplicar controles de identidad y acceso en los recursos empresariales. Los Objetivos de Desempeño en Ciberseguridad Intersectorial Versión 2.0 de CISA identifican el acceso de mínimo privilegio como una línea base intersectorial. El mercado de gestión de privilegios en endpoints se beneficia cuando las organizaciones requieren elevación temporal y registros de auditoría detallados en lugar de administración local permanente.
Expansión del Trabajo Remoto e Híbrido
El trabajo distribuido ha extendido la actividad privilegiada a redes residenciales, dispositivos no gestionados y ubicaciones fuera de la visibilidad de la red corporativa. Los desarrolladores, administradores y personal de finanzas pueden iniciar sesiones sensibles desde ubicaciones que no están incluidas de forma consistente en la supervisión de seguridad. Esto hace que el movimiento lateral sea más difícil de identificar que la actividad dentro de un entorno de oficina gestionado. Los controles de endpoints pueden aplicar la misma política de elevación a los usuarios independientemente del lugar desde el que se conecten. También pueden crear registros de solicitudes de elevación, aprobaciones y actividad de sesión para revisión por parte de los equipos de seguridad. El mercado de gestión de privilegios en endpoints sigue siendo relevante a medida que las organizaciones mantienen acuerdos de trabajo híbrido y buscan controles consistentes en endpoints dispersos.
Expansión de Infraestructura en la Nube, SaaS e Híbrida
Los entornos en la nube crean muchas superficies administrativas, cada una con su propio modelo de identidad, consola y requisitos de política. Los equipos de DevOps necesitan acceso elevado a consolas en la nube, canalizaciones de integración y entrega continua, clústeres de Kubernetes y bases de datos, lo que puede dificultar el mantenimiento de una gobernanza manual de privilegios. BeyondTrust integró su oferta de gestión de privilegios en endpoints con IBM QRadar en abril de 2025 para reenviar eventos de elevación para la correlación en tiempo real de gestión de información y eventos de seguridad. Delinea completó su adquisición de StrongDM en marzo de 2026, combinando la gestión de acceso privilegiado basada en bóveda con un enfoque de autorización justo a tiempo para infraestructura nativa en la nube. Estos movimientos muestran cómo los proveedores están extendiendo la gobernanza de privilegios desde los endpoints hacia la nube y los flujos de trabajo de desarrolladores. El mercado de gestión de privilegios en endpoints está, en consecuencia, vinculado a la convergencia más amplia de controles de endpoints, nube e identidad.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Complejidad de Integración en Endpoints Heredados y Heterogéneos | -1.8% | Global, más aguda en los sectores de manufactura, gobierno y energía | Mediano plazo (2-4 años) |
| Alto Costo Total de Propiedad para Organizaciones Pequeñas y Medianas | -1.3% | Global, más severo en América del Sur, África y el Sudeste Asiático | Corto plazo (≤ 2 años) |
| Fricción de Políticas de Privilegios en Flujos de Trabajo de Software Autónomo y Agentes de Inteligencia Artificial | -0.9% | Global, concentrado en América del Norte y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Escasez de Experiencia en Gobernanza de Privilegios en Endpoints | -0.7% | Global, más severo en África, América del Sur y mercados más pequeños de Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Endpoints Heredados y Heterogéneos
Los sistemas operativos heredados, las plataformas industriales propietarias y los entornos de endpoints mixtos pueden ralentizar las implementaciones de gestión de privilegios en endpoints. Las empresas de servicios públicos, los fabricantes y las agencias gubernamentales pueden operar versiones antiguas de Windows, varias distribuciones de Linux y controladores de tecnología operativa que requieren enfoques de política separados. Los equipos deben evaluar la compatibilidad de los agentes, definir excepciones de aplicaciones y evaluar el efecto operativo de eliminar los derechos de administrador de los sistemas de producción. Estos requisitos pueden extender los períodos de evaluación e implementación incluso después de que los líderes de seguridad se comprometan con la reducción de privilegios. Las obligaciones regulatorias para los operadores de energía aumentan la necesidad de controles más sólidos, pero no eliminan el trabajo técnico requerido en entornos heterogéneos. El mercado de gestión de privilegios en endpoints debe adaptarse a diferentes edades de dispositivos, sistemas operativos y requisitos de producción antes de que se pueda aplicar una política común. Una implementación por etapas puede reducir las interrupciones, pero también alarga el tiempo entre la evaluación del producto y la implementación completa.
Alto Costo Total de Propiedad para Organizaciones Pequeñas y Medianas
Las plataformas empresariales de privilegios en endpoints pueden combinar tarifas de licencia con costos de implementación, mantenimiento, diseño de políticas, gestión de excepciones y soporte para cambios de usuarios. Las pymes a menudo tienen experiencia interna limitada para ajustar las políticas sin interrumpir el trabajo cuando se eliminan los derechos de administrador. Ese riesgo puede llevar a reversiones parciales y una cobertura de seguridad desigual. La entrega gestionada ofrece una alternativa, pero puede mantener una prima de servicio que es difícil de absorber para las organizaciones en regiones sensibles a los costos. Microsoft 365 E3 no incluye la Gestión de Privilegios en Endpoints, lo que deja una brecha de cobertura para las organizaciones sensibles a los costos que no utilizan el nivel E5. El mercado de gestión de privilegios en endpoints debe, por lo tanto, equilibrar las funciones de control avanzadas con modelos de entrega que las organizaciones más pequeñas puedan implementar y mantener.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Producto:
El Software Concentra la Mayor Parte de los Ingresos Mientras que los Servicios Gestionados se Expanden Más RápidoEl software representó el 83,01% de la participación del mercado de gestión de privilegios en endpoints en 2026 porque las herramientas basadas en agentes admiten decisiones de privilegios en tiempo real a escala. Las grandes empresas utilizan estos productos para aplicar políticas en amplias flotas de endpoints y reducir la dependencia de los procesos de aprobación manual. El modelo de software está establecido en organizaciones que necesitan aplicación de políticas persistente, registros de auditoría detallados e integración con las herramientas de seguridad existentes. Los servicios profesionales respaldan estas implementaciones a través del diseño de políticas, la incorporación, el manejo de excepciones y la gestión del cambio.
Se proyecta que los servicios gestionados se expandan a un CAGR del 14,26% hasta 2032 a medida que las organizaciones con recursos limitados buscan apoyo externo para la definición de políticas y el mantenimiento de agentes. CyberArk lanzó su Centro MSP basado en la nube en junio de 2025 para respaldar la entrega multiinquilino de capacidades de gestión de acceso privilegiado, gobernanza y administración de identidades, y gestión de identidades y accesos. El modelo permite a los socios entregar controles en los entornos de los clientes en lugar de depender de que cada cliente opere una plataforma separada. También crea una ruta más clara para las organizaciones que necesitan asistencia externa con la supervisión, el mantenimiento de políticas y las tareas administrativas rutinarias. Esto respalda la adopción en el mercado medio donde los equipos internos pueden no tener la capacidad de gestionar políticas de privilegios de forma independiente. El mercado de gestión de privilegios en endpoints puede llegar a más organizaciones cuando la entrega técnica y la supervisión de políticas están disponibles a través de una relación con un único proveedor. Los clientes pueden utilizar el soporte gestionado para establecer reglas iniciales, abordar excepciones y mantener los agentes de endpoints a medida que su entorno cambia. Este modelo de servicio preserva el objetivo básico del mínimo privilegio mientras traslada gran parte del trabajo operativo a un socio especialista.


Por Modo de Implementación:
La Nube Lidera en Participación y Expansión ProyectadaLa nube representó el 41,01% del tamaño del mercado de gestión de privilegios en endpoints en 2026 y se proyecta que se expanda a un CAGR del 13,82% hasta 2032. Esta posición refleja la migración continua hacia controles de privilegios entregados como SaaS en lugar de un ciclo de implementación maduro. Las organizaciones utilizan la entrega en la nube para gestionar políticas en endpoints distribuidos geográficamente, actualizar agentes sin sobrecarga local y conectarse con proveedores de identidad en la nube. Estos beneficios operativos son particularmente relevantes para las empresas con usuarios remotos y operaciones de TI distribuidas. La entrega en la nube también puede dar a los equipos de políticas una vista de los cambios en los grupos de endpoints, lo que reduce la necesidad de mantener varias herramientas administrativas separadas. Esa ventaja importa cuando las organizaciones intentan aplicar el mismo proceso de aprobación y auditoría en oficinas, personal que trabaja desde casa y sucursales. También puede simplificar la entrega de cambios de política cuando se incorporan nuevos grupos de endpoints bajo un modelo operativo común. Para los equipos de seguridad, la gestión centralizada respalda registros más consistentes de la actividad de elevación y el cumplimiento de políticas.
Las implementaciones locales siguen siendo relevantes en entornos bancarios regulados, gubernamentales y de defensa donde los requisitos de residencia de datos restringen la adopción de SaaS. Los modelos híbridos respaldan a las organizaciones que continúan operando bóvedas de políticas locales mientras trasladan dispositivos seleccionados y funciones de identidad a servicios en la nube. Este enfoque permite a las organizaciones realizar la migración por fases mientras mantienen controles para los sistemas que no pueden trasladarse inmediatamente a SaaS. Se espera que los requisitos de soberanía de datos en Alemania, India y los mercados del Consejo de Cooperación del Golfo sostengan la demanda de implementaciones híbridas durante el período de pronóstico. Las configuraciones híbridas también permiten a los equipos de seguridad mantener los sistemas sensibles en infraestructura establecida mientras extienden la gestión de políticas basada en la nube a grupos de endpoints más nuevos. Este enfoque de transición práctico limita las interrupciones para las organizaciones que no pueden cambiar todos los sistemas al mismo ritmo. También reconoce que las aplicaciones heredadas y las cargas de trabajo especializadas pueden necesitar permanecer dentro de los controles establecidos por períodos más largos. La adopción híbrida es, por lo tanto, una respuesta práctica a las limitaciones operativas, no simplemente una preferencia técnica temporal.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes se AceleranLas grandes empresas representaron el 71,51% de los ingresos en 2026 porque operan amplias flotas de endpoints y pueden respaldar la gobernanza de privilegios con múltiples políticas. Sus decisiones de compra a menudo favorecen plataformas que se integran con Active Directory, sistemas de gestión de información y eventos de seguridad, y herramientas de detección y respuesta en endpoints. Esto hace que la profundidad del ecosistema sea una consideración importante para las grandes implementaciones. Estas organizaciones también tienen mayor capacidad para gestionar el diseño de políticas, las excepciones de aplicaciones y la administración continua. Sus equipos de seguridad más grandes pueden probar los cambios de política en grupos controlados antes de aplicarlos de manera más amplia. Esto les ayuda a utilizar las herramientas de privilegios en endpoints como parte de un programa más amplio que cubre funciones de identidad, detección y respuesta.
Se proyecta que las pymes se expandan a un CAGR del 14,48% hasta 2032 a medida que los requisitos de ciberseguro, las obligaciones de NIS2 y los modelos de entrega por suscripción amplíen la adopción. El posicionamiento europeo de WALLIX Group se alinea con la demanda impulsada por el cumplimiento normativo entre las organizaciones medianas en Francia y Alemania. El segmento también se beneficia cuando los proveedores gestionados ofrecen experiencia en políticas como servicio. Los productos basados en suscripción pueden facilitar que estos clientes comiencen con un conjunto limitado de usuarios y se expandan cuando las políticas estén establecidas. Las organizaciones más pequeñas pueden centrarse en las cuentas de administrador de mayor riesgo antes de extender los controles a más empleados y endpoints. Este enfoque por etapas puede reducir la interrupción que sigue a la retirada repentina de amplios derechos locales. El mercado de gestión de privilegios en endpoints está, por lo tanto, pasando de la adopción empresarial inicial hacia una base de clientes más amplia en el mercado medio, con tamaños de acuerdo promedio más pequeños pero un volumen más amplio de usuarios.

Por Plataforma:
Windows Sigue Siendo la Base Principal Mientras que el Móvil se ExpandeWindows representó el 71,21% de los ingresos en 2026, lo que refleja su amplia presencia en entornos corporativos y el problema de larga data de los derechos excesivos de administrador local. Los entornos Windows a menudo tienen una exposición documentada al movimiento lateral cuando las cuentas privilegiadas están sobreaprovisionadas. Esta base instalada continúa haciendo de Windows una plataforma central para la aplicación de políticas en endpoints. Las organizaciones también necesitan controles que puedan eliminar los derechos permanentes sin interrumpir las aplicaciones empresariales rutinarias. Ese requisito mantiene el control de aplicaciones y los procesos de excepción bien mantenidos como elementos importantes para las implementaciones en Windows. El enfoque no es solo bloquear la elevación, sino también permitir que el trabajo autorizado continúe con una ruta de aprobación documentada y con límite de tiempo. Esto refleja la necesidad de equilibrar la política de seguridad con los requisitos diarios de los empleados y los equipos técnicos. También hace que la experiencia del usuario y la comunicación clara de políticas sean importantes en grandes entornos Windows.
Se proyecta que las plataformas móviles se expandan a un CAGR del 14,52% hasta 2032 a medida que las políticas de dispositivos personales en el trabajo hacen que los dispositivos móviles formen parte de los flujos de trabajo de acceso privilegiado. La adopción de macOS también está aumentando en organizaciones de diseño e ingeniería de software, mientras que la gestión de privilegios en Linux requiere estructuras de políticas más granulares. La Publicación Especial 800-63 Revisión 4 del Instituto Nacional de Estándares y Tecnología aborda los contextos de autenticación móvil y respalda un marco de identidad más amplio para las organizaciones reguladas. Los proveedores que admiten entornos Windows, macOS, Linux y móviles pueden atender a clientes con flotas de endpoints mixtas y actividad administrativa más variada. Esto reduce la carga de aplicar productos separados y estándares de política separados a cada sistema operativo. El alcance multiplataforma es, por lo tanto, relevante donde las estrategias de endpoints incluyen dispositivos personales, estaciones de trabajo de ingeniería y entornos de servidores. Los diferentes sistemas operativos crean diferentes patrones de administración, por lo que el modelo de política debe ser flexible sin volverse difícil de operar. Los proveedores que pueden respaldar estos patrones a través de un enfoque de gestión único tienen una posición más clara con los clientes de flotas mixtas.
Por Industria del Usuario Final:
BFSI Lidera Mientras que Energía y Servicios Públicos Avanza Más RápidoBFSI representó el 24,31% de los ingresos en 2026 porque las instituciones financieras deben cumplir con estrictos requisitos de control de acceso. DORA ha sido aplicable a las entidades financieras de la Unión Europea desde el 17 de enero de 2025, mientras que PCI DSS 4.0 y el Programa de Seguridad para Clientes de SWIFT también refuerzan la gobernanza de acceso privilegiado. La salud y las ciencias de la vida representan otro grupo de usuarios importante porque los dispositivos conectados y los datos sensibles aumentan la importancia del acceso administrativo controlado. Los clientes de TI y telecomunicaciones utilizan herramientas de privilegios en endpoints con sistemas de DevOps para gestionar las cuentas de administrador de servicios en la nube y las credenciales de integración y entrega continua.
Se proyecta que energía y servicios públicos se expanda a un CAGR del 14,87% hasta 2032 a medida que aumentan los requisitos de seguridad en las operaciones de electricidad, gas, petróleo y calefacción. Los requisitos de seguridad de la información para las empresas de servicios públicos de energía se están formalizando más, lo que mueve ciertas inversiones en seguridad de iniciativas discrecionales hacia programas impulsados por el cumplimiento normativo. Los operadores necesitan políticas que puedan funcionar en sistemas corporativos y entornos operativos especializados. Los compradores del gobierno y la defensa también siguen el NIST SP 800-53 y los marcos nacionales relacionados, lo que puede hacer que las adquisiciones sean menos sensibles a los ciclos presupuestarios rutinarios. Estos sectores comúnmente requieren auditabilidad, separación clara de roles y actividad administrativa documentada. Esas necesidades hacen que la aplicación consistente de políticas en endpoints sea una parte práctica de un programa de cumplimiento más amplio. Los mismos requisitos también respaldan la demanda de herramientas que registren cómo y cuándo se utilizaron los derechos administrativos. Esto es relevante cuando las organizaciones necesitan demostrar que el acceso elevado fue controlado y revisable.

Análisis Geográfico
Mercado de Gestión de Privilegios en Endpoints (EPM) en América del Norte
América del Norte representó el 42,46% de la participación del mercado de gestión de privilegios en endpoints en 2026 y sigue siendo la base de adopción regional más madura. Las iniciativas federales de confianza cero de los Estados Unidos respaldan la adopción del mínimo privilegio entre las agencias federales, los organismos estatales y locales, y los operadores de infraestructura crítica. Los Objetivos de Desempeño en Ciberseguridad Intersectorial Versión 2.0 de CISA identifican el acceso de mínimo privilegio como un objetivo de seguridad de referencia. El aviso de 2025 de CISA y la Guardia Costera de los Estados Unidos también destacó las debilidades en las credenciales de administrador local en una organización de infraestructura crítica. Canadá aplica una atención similar al fortalecimiento de endpoints, mientras que México se desarrolla a través de organizaciones multinacionales que extienden los controles de la empresa matriz a las operaciones locales. La región también tiene una gran base instalada de empresas con equipos de operaciones de seguridad establecidos y programas de identidad formales. Esto respalda implementaciones que conectan los datos de elevación de endpoints con otros procesos de supervisión de seguridad.
Mercado de Gestión de Privilegios en Endpoints (EPM) en Europa y Asia-Pacífico
Europa es la segunda geografía más grande y tiene un denso conjunto de influencias regulatorias en finanzas, infraestructura crítica, transporte, salud y servicios digitales. DORA ha sido aplicable desde enero de 2025, mientras que NIS2 está introduciendo requisitos de gobernanza de acceso para entidades esenciales e importantes. Los operadores de energía europeos enfrentan un mayor enfoque en la gestión sistemática de riesgos y la notificación oportuna de incidentes. En Asia-Pacífico, Japón, Australia y Corea del Sur aplican cada uno sus propios marcos de ciberseguridad. El mercado de gestión de privilegios en endpoints está moldeado por estos requisitos específicos de cada país, así como por las elecciones tecnológicas empresariales. NTT TechnoCross informó que iDoperation tenía una participación del 33,3% en el sector de herramientas de gestión de identificadores privilegiados de Japón en el ejercicio fiscal 2024, lo que muestra el papel de los proveedores nacionales junto con las plataformas globales. Esta competencia local significa que los proveedores globales necesitan alinear sus productos con las prácticas de adquisición regionales y las relaciones establecidas con los clientes. También muestra que la región incluye tanto implementaciones multinacionales como plataformas de seguridad específicas de cada país.
Mercado de Gestión de Privilegios en Endpoints (EPM) en Oriente Medio y África y América del Sur
Se proyecta que África se expanda a un CAGR del 14,26% hasta 2032, la tasa regional más rápida en el mercado de gestión de privilegios en endpoints. América del Sur, Oriente Medio y África se encuentran en diferentes etapas de adopción, pero cada uno presenta nuevas oportunidades de implementación. Brasil está respaldado por las obligaciones de la LGPD y los requisitos de gobernanza de acceso del sector financiero. Arabia Saudita y los Emiratos Árabes Unidos están avanzando en la adopción a través de programas de digitalización y expectativas de ciberseguridad para el gobierno y la infraestructura crítica. Nigeria, Sudáfrica y Kenia están expandiendo la infraestructura financiera y de telecomunicaciones, creando nuevos entornos de endpoints que requieren controles de privilegios. Sudáfrica y Egipto lideran las implementaciones africanas, mientras que Nigeria está extendiendo los requisitos de política hacia los flujos de trabajo de banca móvil y acceso a aplicaciones. La mayor tasa de pronóstico de la región refleja la expansión de los servicios digitales desde una base de implementación más baja. Las organizaciones que agregan nueva infraestructura financiera y de telecomunicaciones pueden introducir controles de privilegios a medida que se construyen y amplían los entornos de endpoints.
Panorama Competitivo
Concentración del Mercado
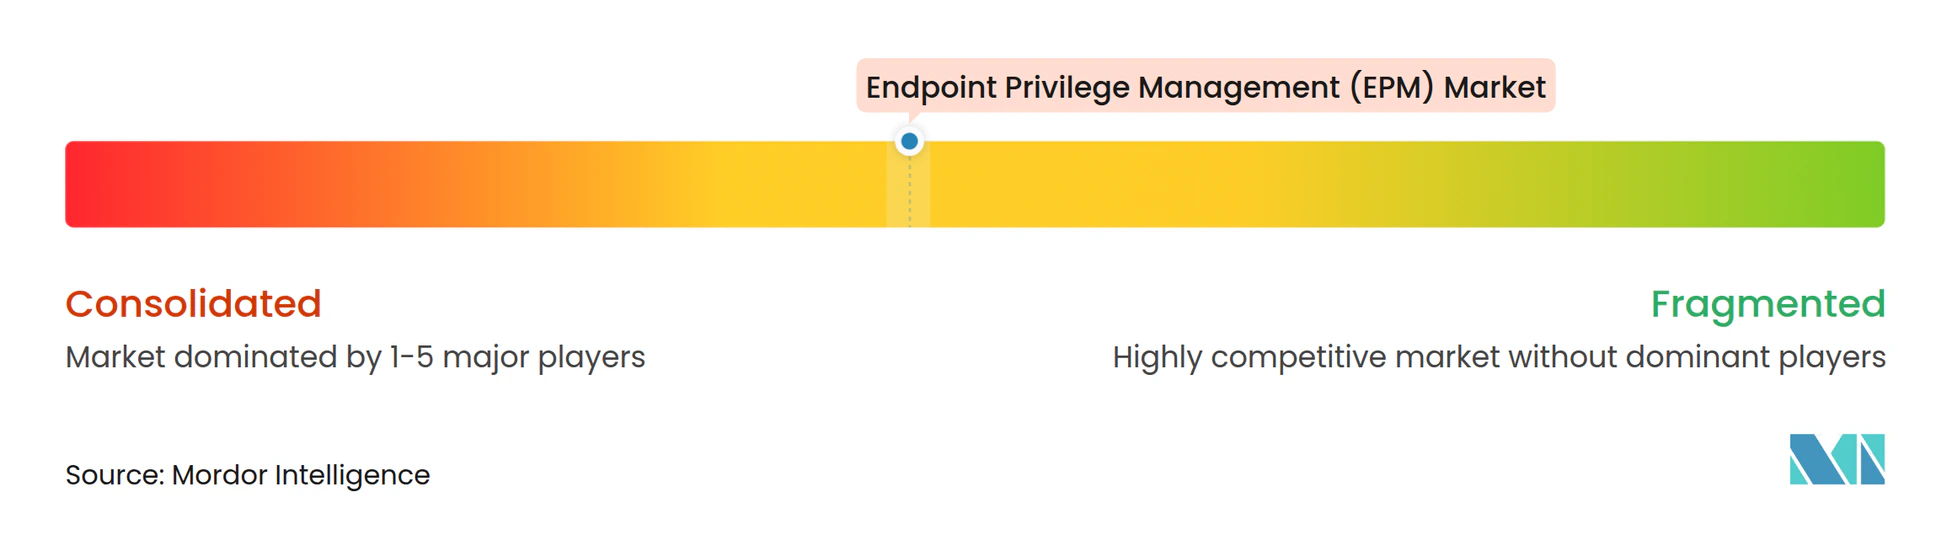
El mercado de gestión de privilegios en endpoints tiene una concentración moderada entre CyberArk, BeyondTrust y Delinea en cuentas de grandes empresas, mientras que los proveedores regionales y especialistas compiten por oportunidades en el mercado medio y verticales específicos. Los proveedores líderes están ampliando sus plataformas a través de adquisiciones, entrega en la nube y capacidades de gobernanza de identidades. CyberArk adquirió Zilla Security por 175 millones de USD en abril de 2025, añadiendo capacidades de revisión de acceso asistidas por inteligencia artificial a su plataforma de seguridad de identidades. Delinea completó la adquisición de StrongDM en marzo de 2026 para combinar la gestión de acceso privilegiado basada en bóveda con la autorización continua para infraestructura en la nube y casos de uso de agentes de inteligencia artificial. BeyondTrust ha fortalecido su contexto operativo a través de una integración que reenvía eventos de elevación de endpoints a IBM QRadar. Estas acciones reflejan un enfoque competitivo en conectar los datos de privilegios con operaciones de identidad y seguridad más amplias. Los compradores pueden, por lo tanto, evaluar a los proveedores por la amplitud de los controles en torno al endpoint en lugar de solo por las características de elevación.
El espacio competitivo sigue abierto en la gobernanza de identidades de agentes de inteligencia artificial, el soporte móvil multiplataforma y la entrega gestionada para organizaciones más pequeñas. El mercado de gestión de privilegios en endpoints continúa desarrollándose a medida que los proveedores extienden sus controles más allá de la administración estándar de estaciones de trabajo. CyberArk introdujo su Solución de Agentes de Inteligencia Artificial Seguros en noviembre de 2025 con acceso justo a tiempo, privilegios permanentes cero y supervisión de sesiones para agentes de inteligencia artificial. Esta área es importante porque los agentes de inteligencia artificial pueden requerir acceso privilegiado en entornos SaaS, nube y de desarrolladores. El mercado de gestión de privilegios en endpoints también favorece a los proveedores que pueden conectar los controles de flujo de trabajo de desarrolladores con la aplicación de políticas para identidades humanas y no humanas. Los proveedores que atienden endpoints multiplataforma pueden atender a clientes cuyos entornos Windows, macOS, Linux y móviles quedan fuera de un enfoque de sistema operativo único. Esto es particularmente relevante para las organizaciones que necesitan una estructura de política única para dispositivos de empleados, sistemas de ingeniería y servidores. El mercado de gestión de privilegios en endpoints continúa recompensando a los proveedores que pueden reducir los procesos de gestión separados en estos entornos.
La entrega gestionada es otra ruta competitiva porque muchas pymes necesitan resultados de seguridad sin construir grandes equipos de política internos. El mercado de gestión de privilegios en endpoints puede atender a este grupo cuando los proveedores hacen que la administración de políticas sea más fácil de acceder y mantener. El Centro MSP de CyberArk admite la administración multiinquilino y la entrega liderada por socios, lo que puede reducir la carga operativa para los clientes. Keeper Security lanzó el Gestor de Privilegios en Endpoints en mayo de 2025 con elevación justo a tiempo, autenticación multifactor opcional, flujos de trabajo de aprobación y soporte para Windows, macOS y Linux. Esto hace que la funcionalidad multiplataforma sea un punto de diferenciación práctico para los proveedores que buscan cuentas en el mercado medio. Los productos que combinan una implementación sencilla con rutas de aprobación claras pueden ser más adecuados para equipos que no pueden mantener bibliotecas de excepciones complejas. El éxito competitivo depende, por lo tanto, tanto de la cobertura como de la capacidad de hacer que las políticas de mínimo privilegio sean viables para los usuarios diarios.
Líderes de la Industria de Gestión de Privilegios en Endpoints (EPM)
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea Inc.
-
One Identity LLC
-
Zoho Corporation Pvt. Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Privilegios en Endpoints (EPM) Empresas cubiertas en este informe
- Palo Alto Networks
- BeyondTrust Corporation
- Delinea Inc.
- One Identity LLC
- Zoho Corporation Pvt. Ltd.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Hitachi ID Systems, Inc.
- IBM Corporation
- Microsoft Corporation
- Broadcom Inc.
- Quest Software Inc.
- Osirium Technologies plc
- Senhasegura
- Fudo Security
- Saviynt, Inc.
- Keeper Security, Inc.
- FastTrack Software ApS
Desarrollos recientes de la industria en Mercado de Gestión de Privilegios en Endpoints (EPM)
- Julio de 2026: SailPoint introdujo conectores de descubrimiento de gestión de acceso privilegiado a nivel de instancia para BeyondTrust Password Safe Cloud y Delinea Secret Server dentro de su Nube de Seguridad de Identidades el 9 de julio de 2026, utilizando autenticación OAuth 2.0. La actualización extiende la cobertura de gobernanza de gestión de acceso privilegiado de SailPoint a Idira, BeyondTrust y Delinea, permitiendo el inventario de sistemas gestionados para la alineación de la gobernanza de identidades.
- Mayo de 2026: Palo Alto Networks introdujo Idira el 12 de mayo de 2026, integrando gestión de acceso privilegiado, gobernanza y administración de identidades, seguridad de identidades de máquinas y seguridad de identidades agénticas en una única plataforma con más de 300 integraciones. Los clientes existentes de CyberArk continúan en la misma plataforma bajo la marca Idira, con acceso a capacidades multiplataforma en toda la cartera de Palo Alto Networks.
- Marzo de 2026: Delinea cerró su adquisición de StrongDM el 5 de marzo de 2026, fusionando la gestión de acceso privilegiado basada en bóveda con el modelo de acceso basado en proxy justo a tiempo de StrongDM para infraestructura nativa en la nube, bases de datos, clústeres de Kubernetes y canalizaciones de integración y entrega continua. La plataforma combinada, impulsada por Delinea Iris AI, proporciona evaluación de políticas en tiempo real para identidades humanas y no humanas y admite un modelo de privilegios permanentes cero sin reemplazar la infraestructura de gestión de acceso privilegiado existente.
- Enero de 2026: Delinea y StrongDM anunciaron un acuerdo de adquisición definitivo el 15 de enero de 2026. StrongDM tenía unos ingresos recurrentes anuales estimados de 16 millones de USD, y el acuerdo recibió la aprobación de la Comisión Australiana de Competencia y Consumidores en febrero de 2026 antes de cerrarse en marzo de 2026.
Alcance del Informe del Mercado Global de Gestión de Privilegios en Endpoints (EPM)
El Mercado de Gestión de Privilegios en Endpoints está Segmentado por Tipo de Producto (Software, Servicios (Servicios Profesionales, Servicios Gestionados)), Modo de Implementación (Nube, Local, Híbrido), Tamaño de Organización (Grandes Empresas, Pequeñas y Medianas Empresas), Plataforma (Windows, macOS, Linux, Plataformas Móviles), Industria del Usuario Final (BFSI, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Gobierno y Defensa, Manufactura, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Educación, Otras Industrias del Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software | |
| Servicios | Servicios Profesionales |
| Servicios Gestionados |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Windows |
| macOS |
| Linux |
| Plataformas Móviles |
| BFSI |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Gobierno y Defensa |
| Manufactura |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Educación |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Producto | Software | |
| Servicios | Servicios Profesionales | |
| Servicios Gestionados | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Plataforma | Windows | |
| macOS | ||
| Linux | ||
| Plataformas Móviles | ||
| Por Industria del Usuario Final | BFSI | |
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Manufactura | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Educación | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de privilegios en endpoints?
Se proyecta que el mercado de gestión de privilegios en endpoints sea de 1,04 mil millones de USD en 2027 y de 1,92 mil millones de USD para 2032, con un CAGR del 13,05%.
¿Qué está impulsando la adopción de la gestión de privilegios en endpoints?
El abuso de cuentas privilegiadas, los programas de confianza cero, el trabajo distribuido y las necesidades de administración en la nube están aumentando la demanda de elevación justo a tiempo y controles de mínimo privilegio.
¿Qué tipo de producto lidera la adopción de la gestión de privilegios en endpoints?
El software lideró con el 83,01% de los ingresos de 2026 porque las empresas utilizan herramientas basadas en agentes para la aplicación de políticas en tiempo real en grandes flotas de endpoints.
¿Qué modelo de implementación se está expandiendo más rápido?
La entrega en la nube lideró con el 41,01% de los ingresos de 2026 y se proyecta que se expanda a un CAGR del 13,82% hasta 2032.
¿Qué sector del usuario final tiene la expansión proyectada más rápida?
Se proyecta que energía y servicios públicos se expanda a un CAGR del 14,87% hasta 2032 a medida que aumentan los requisitos de seguridad para los operadores de infraestructura crítica.
¿Qué región tiene la expansión proyectada más rápida?
Se proyecta que África se expanda a un CAGR del 14,26% hasta 2032, respaldada por la digitalización financiera y la nueva infraestructura de telecomunicaciones.