
Tamanho e Participação do Mercado de Plataforma de Engenharia de Detecção
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
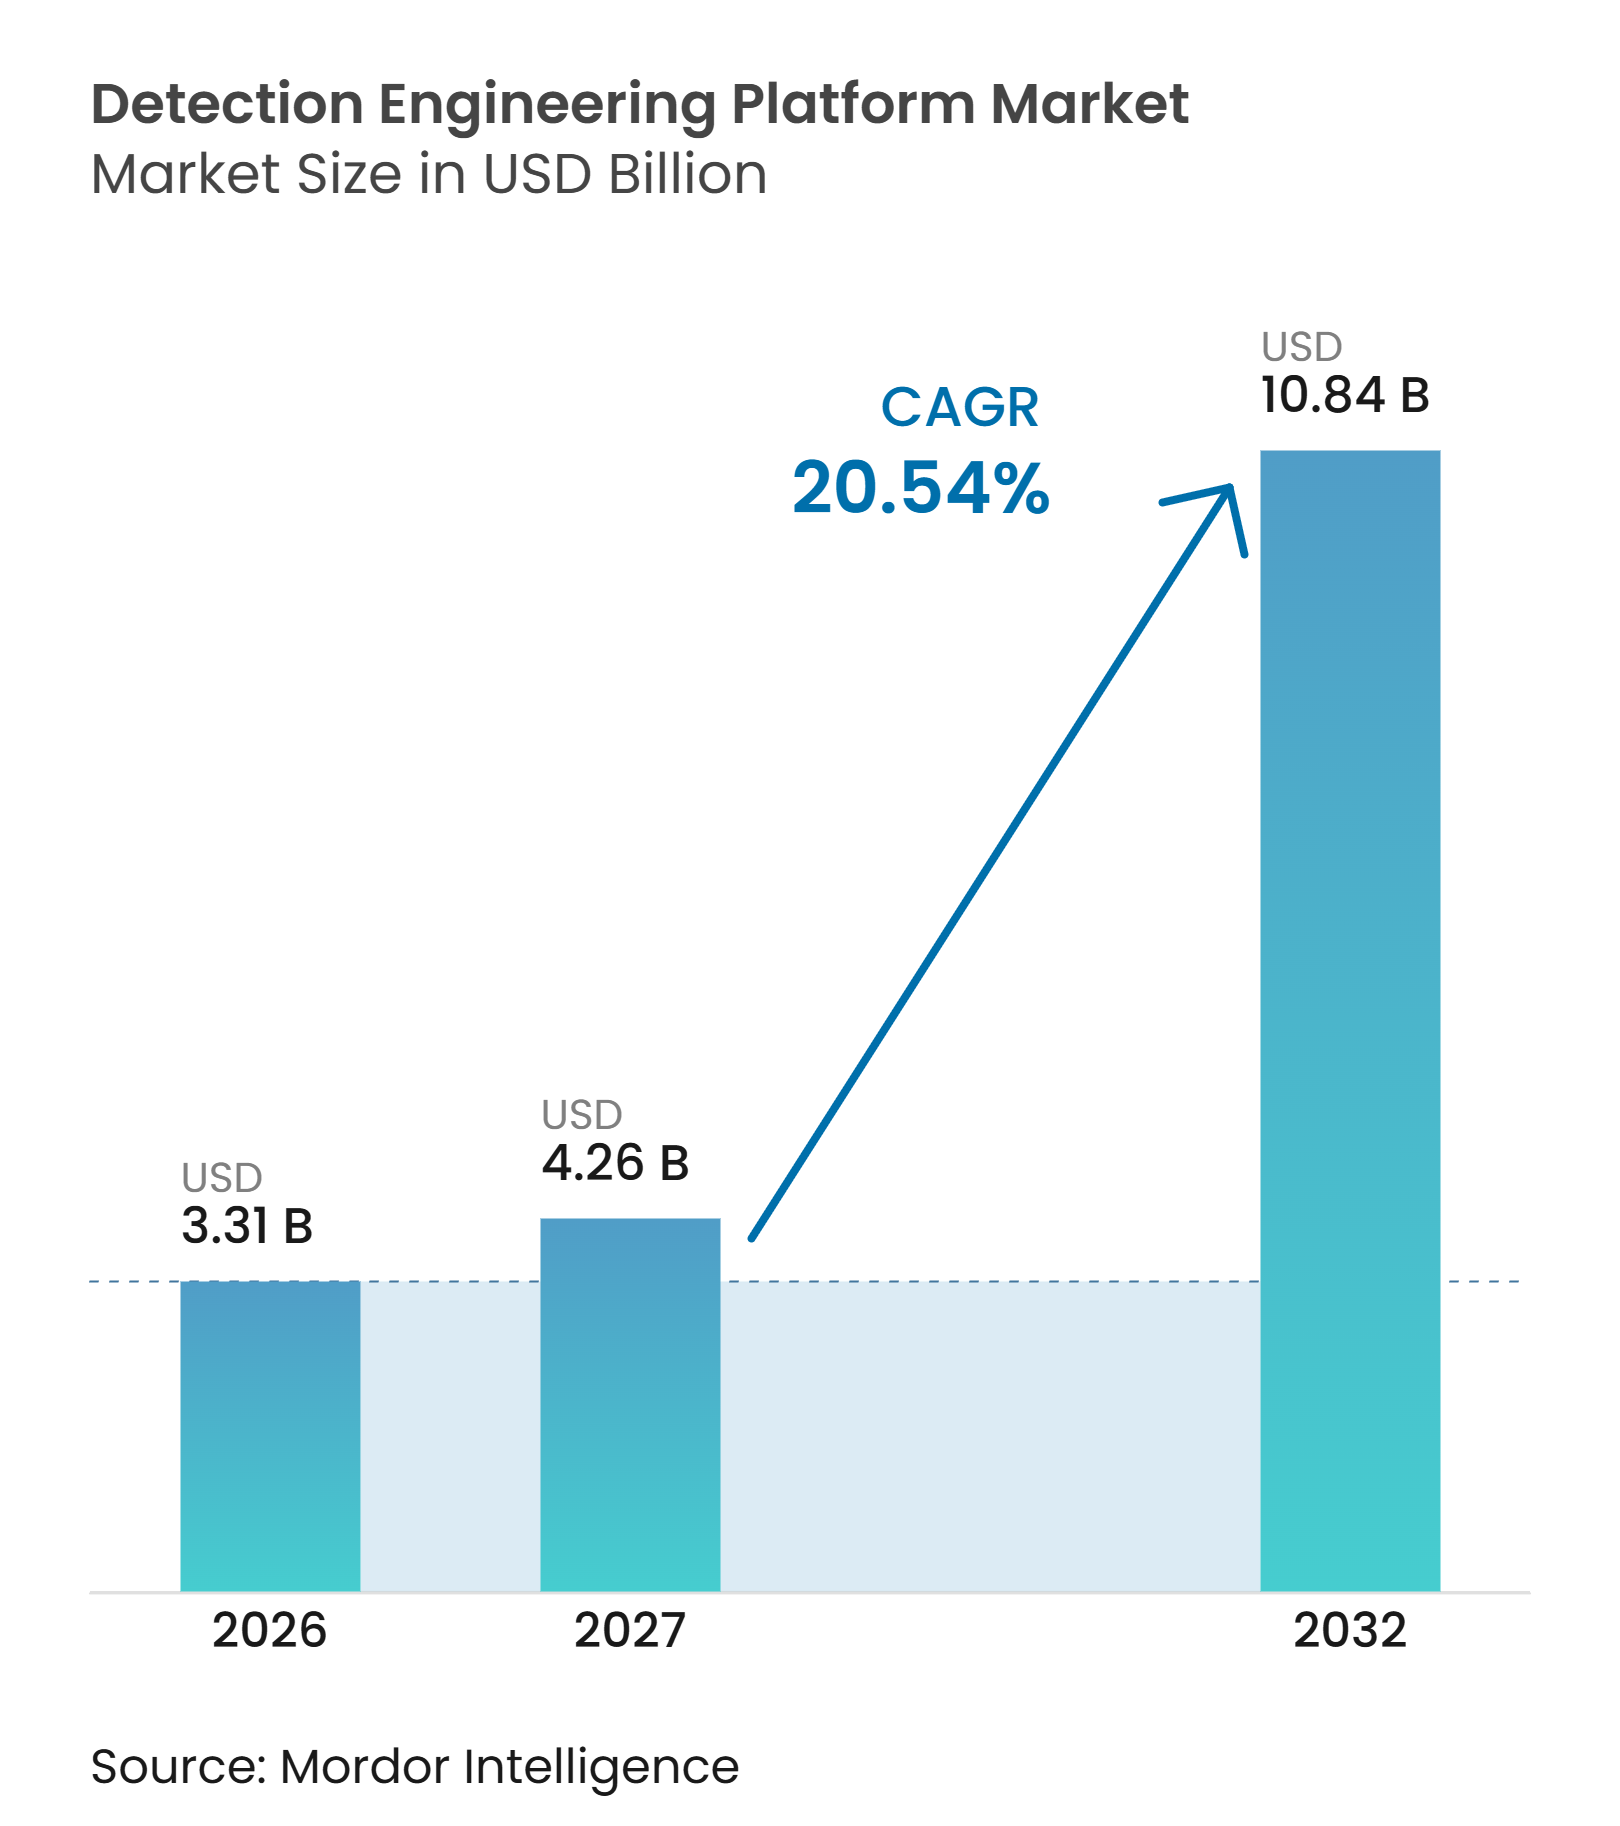
| Tamanho do Mercado (2027) | 4.26 Bilhões de dólares |
| Tamanho do Mercado (2032) | 10.84 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.54 % |
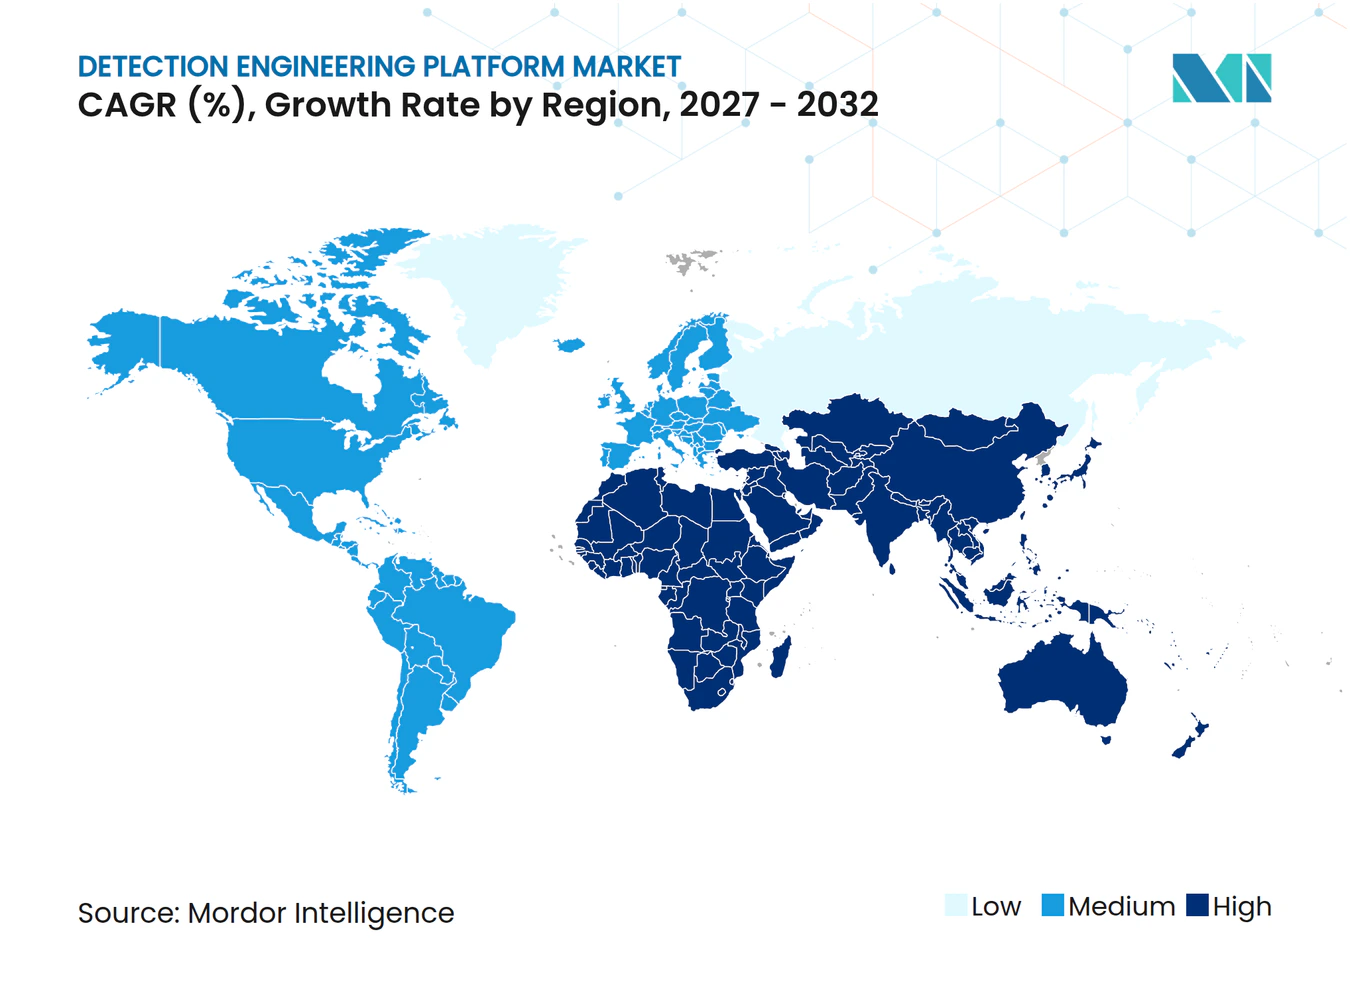
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Plataforma de Engenharia de Detecção por Mordor Intelligence
O tamanho do mercado de plataforma de engenharia de detecção está projetado em 3,31 bilhões de USD em 2026, 4,26 bilhões de USD em 2027, e deve atingir 10,84 bilhões de USD até 2032, crescendo a um CAGR de 20,54% de 2027 a 2032. O mercado de plataforma de engenharia de detecção está migrando de uma atividade de segurança especializada para uma função central nas operações de segurança, à medida que os atacantes utilizam credenciais válidas, ferramentas sancionadas e vários caminhos de acesso interligados. As organizações estão dando maior ênfase ao comportamento, à identidade, à atividade e às relações entre eventos, pois alertas de assinatura isolados não revelam o caminho completo do ataque. Os fornecedores de plataformas estão utilizando seus SIEM, XDR e plataformas de dados de segurança já estabelecidos para reunir conteúdo de detecção, gerenciamento de regras, automação e supervisão operacional em um único ambiente. Isso favorece compradores que precisam de processos compartilhados entre registros de endpoint, nuvem, identidade, rede e SaaS. O mercado de plataforma de engenharia de detecção também se beneficia das expectativas regulatórias por atividades de detecção documentadas, testáveis e com registro de data e hora, especialmente em setores regulamentados.
Principais Conclusões do Relatório
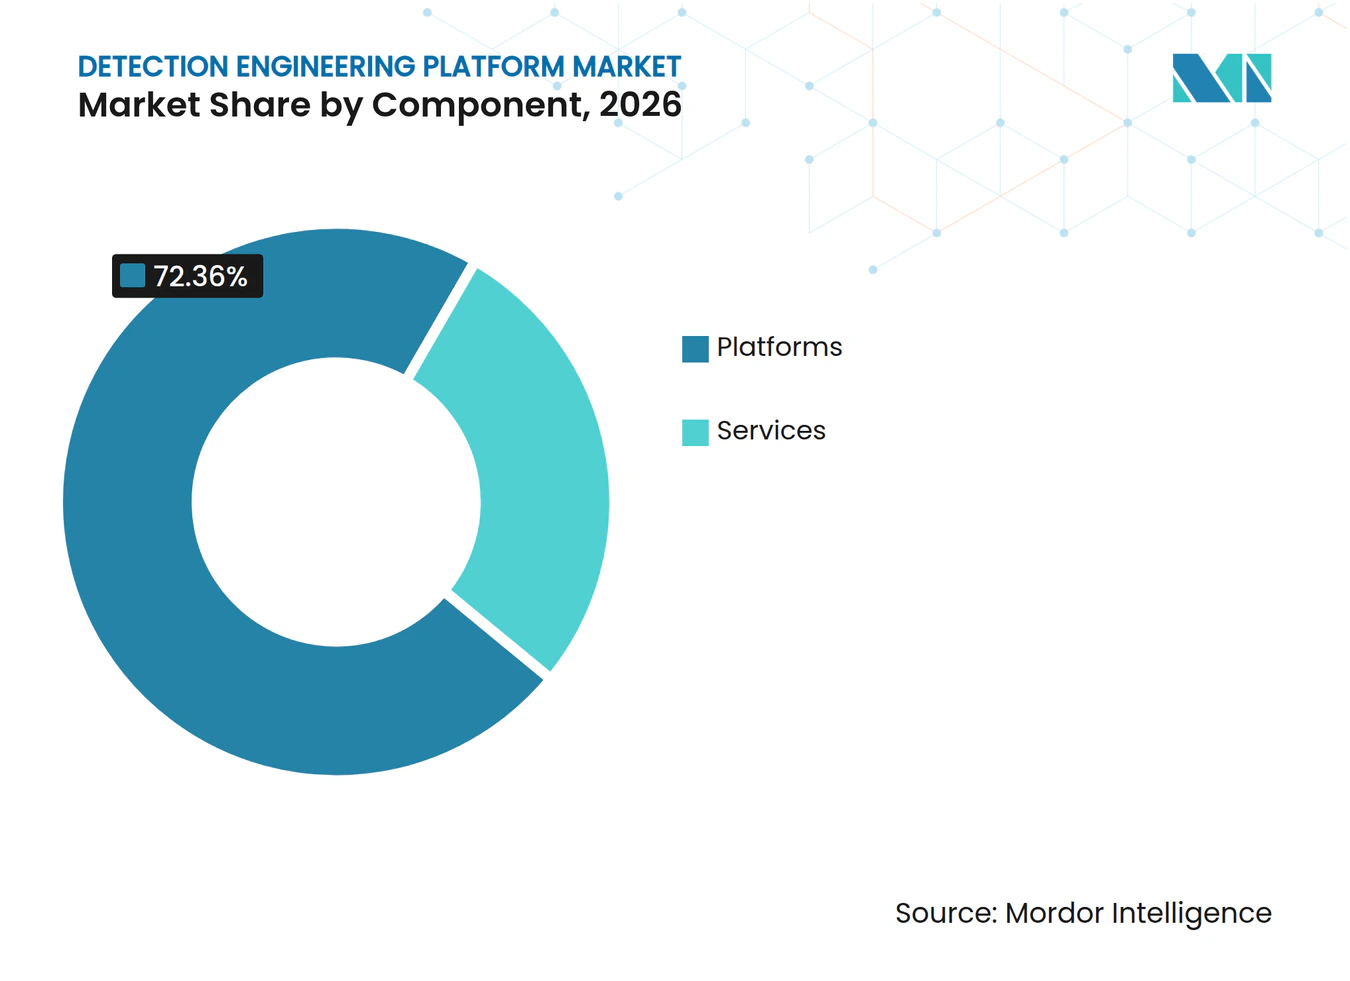
- Por componente, as plataformas detinham 72,36% do mercado de plataforma de engenharia de detecção em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 22,61% até 2032.
- Por modo de implantação, a implantação baseada em nuvem detinha 64,89% de participação em 2026 e está projetada para expandir a um CAGR de 24,72% até 2032.
- Por tamanho de organização, as grandes empresas detinham 69,81% de participação do mercado de plataforma de engenharia de detecção em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 23,44% até 2032.
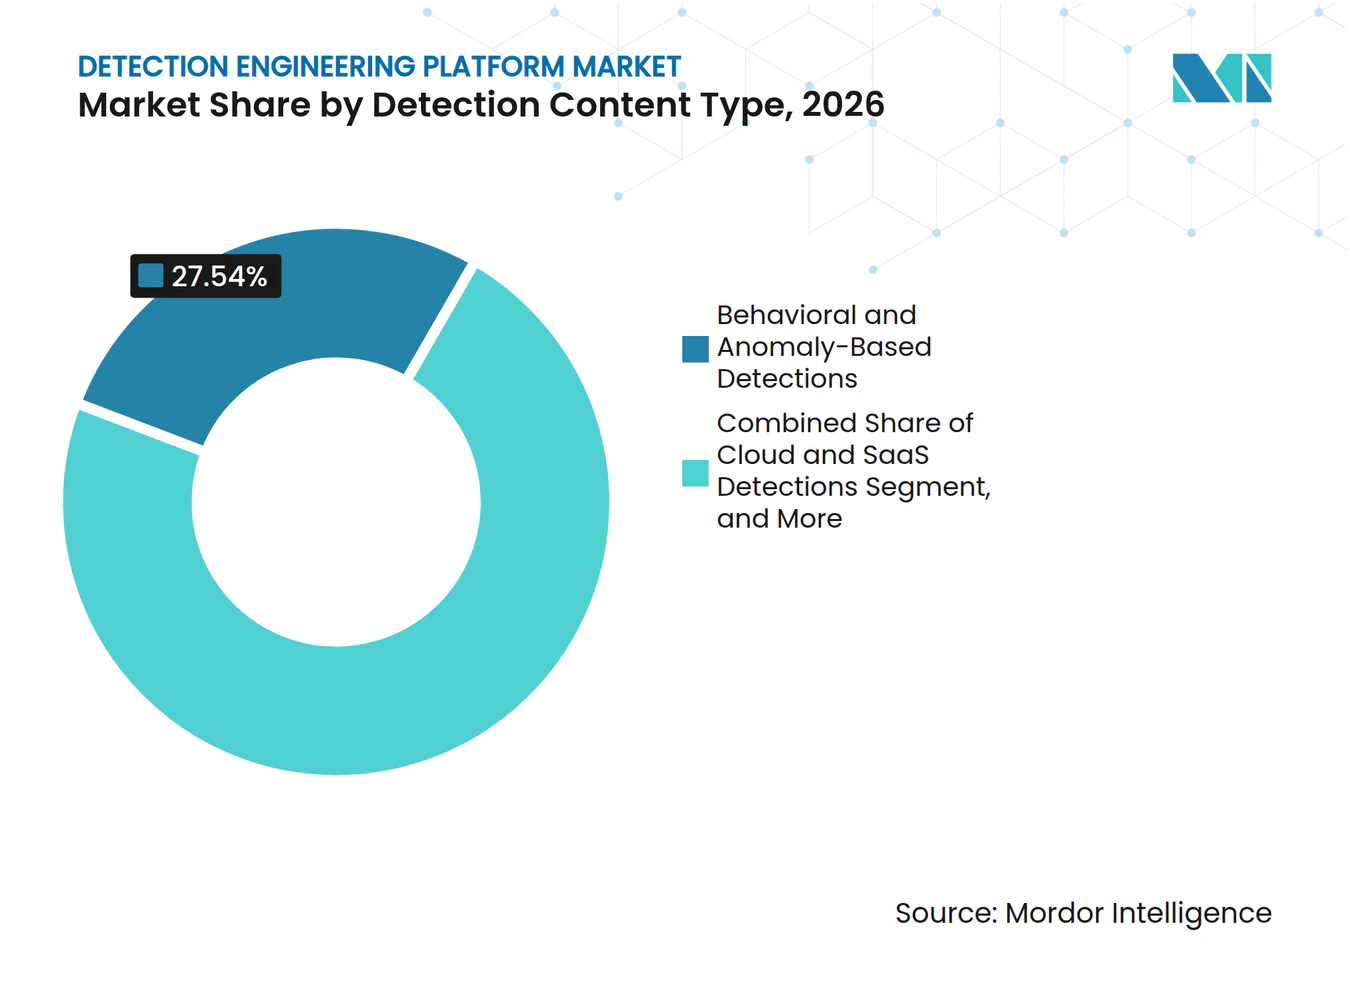
- Por tipo de conteúdo de detecção, as detecções comportamentais e baseadas em anomalias detinham 27,54% de participação em 2026, enquanto as detecções de identidade e comportamento de entidade estão projetadas para expandir a um CAGR de 24,51% até 2032.
- Por usuário final, o BFSI detinha 29,31% de participação em 2026, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 22,64% até 2032.
- Por geografia, a América do Norte detinha 41,64% de participação do mercado de plataforma de engenharia de detecção em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 24,81% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DO CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Crescente Complexidade dos Adversários e Caminhos de Ataque em Múltiplos Estágios | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Telemetria de Nuvem, Identidade, Endpoint e SaaS | +4.0% | Global | Médio prazo (2-4 anos) |
| Adoção de Detecção como Código e CI/CD nas Operações de Segurança | +3.5% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Demanda Regulatória por Evidências de Detecção Testáveis | +3.2% | Europa, América do Norte e Índia | Curto prazo (≤ 2 anos) |
| Geração de Regras Assistida por IA e Otimização Contínua de Cobertura | +2.8% | Global | Médio prazo (2-4 anos) |
| Desvio de Dados e Mudança de Esquema Impulsionando Detecções Autocorretivas | +2.0% | Núcleo da Ásia-Pacífico, com expansão para a América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Complexidade dos Adversários e Caminhos de Ataque em Múltiplos Estágios
O mercado de plataforma de engenharia de detecção é sustentado por ataques que se movem por vários repositórios de credenciais, locatários de nuvem e ambientes SaaS. Os agentes de ameaças podem obter acesso por meio de roubo de identidade e, em seguida, utilizar ferramentas administrativas familiares, o que torna uma resposta baseada apenas em malware inadequada. A pesquisa SANS 2025 relatou que técnicas de subsistência no ambiente apareceram em 76% dos ataques de estados-nação.[1] As equipes de segurança, portanto, precisam conectar atividades entre registros de identidade, endpoint, rede e nuvem, em vez de avaliar cada sinal isoladamente. Programas de detecção que cobrem pivôs de identidade, movimentação lateral e preparação de dados fornecem uma visão mais completa desses caminhos de ataque interligados. Essa necessidade sustenta o investimento contínuo em conteúdo de detecção que pode ser testado e mantido à medida que o comportamento dos atacantes muda.
Expansão de Telemetria de Nuvem, Identidade, Endpoint e SaaS
Cargas de trabalho nativas de nuvem, aplicações SaaS, provedores de identidade e endpoints gerenciados expandiram o volume de informações que as equipes de segurança devem processar. A pesquisa SANS 2026 constatou que 43% dos respondentes consideravam os ambientes nativos de nuvem como sua maior lacuna de cobertura de detecção. Essa lacuna reflete a rapidez com que a atividade em nuvem superou a cobertura das regras existentes e dos modelos de dados estabelecidos no mercado de plataforma de engenharia de detecção. As organizações estão respondendo normalizando os registros antes que a lógica de detecção seja aplicada no SIEM. A Microsoft expandiu o Sentinel UEBA em abril de 2026 para cobrir fontes da AWS, Google Cloud Platform e Okta dentro de uma abordagem comum de análise comportamental.[2] O mercado de plataforma de engenharia de detecção se beneficia de arquiteturas que tratam a coleta de dados, a normalização e a execução de regras como partes conectadas do processo de detecção.
Adoção de Detecção como Código e CI/CD nas Operações de Segurança
A detecção como código aplica controle de versão, revisão por pares, testes automatizados e pipelines de implantação às regras de detecção. A pesquisa SANS 2026 declarou que 93% dos respondentes utilizam ou planejam utilizar automação em seu fluxo de trabalho de engenharia de detecção. Esse método ajuda as equipes no mercado de plataforma de engenharia de detecção a registrar alterações, revisar o ajuste de falsos positivos e restaurar versões anteriores de regras quando necessário. Também fornece aos líderes de segurança um registro mais claro de cobertura em relação ao framework MITRE ATT&CK. A Rapid7 disponibilizou seu provedor Terraform para detecção como código em todas as camadas do InsightIDR, permitindo a implantação programática e a validação da lógica de detecção. Formatos comuns de regras Sigma podem ainda apoiar a portabilidade entre plataformas de segurança, reduzindo o ônus de manter conjuntos de regras separados.
Demanda Regulatória por Evidências de Detecção Testáveis
As obrigações regulatórias estão tornando a atividade de detecção mais visível para conselhos de administração, auditores e órgãos supervisores. O Regulamento de Resiliência Operacional Digital da UE está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras relatem incidentes importantes de TIC dentro de prazos definidos. Uma janela de reporte curta torna o evento de detecção original, sua validação e seu arquivamento operacionalmente importantes. A Comissão Europeia propôs emendas à NIS2 em janeiro de 2026 que estenderiam obrigações estruturadas a 28.700 organizações adicionais, incluindo 6.200 micro e pequenas empresas. O mercado de plataforma de engenharia de detecção é, portanto, sustentado pela demanda por regras versionadas, testes rastreáveis e evidências que vinculam alertas a decisões de risco. Essas necessidades são especialmente importantes em serviços financeiros e infraestrutura crítica.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DO CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Alta Complexidade de Integração em Telemetria Heterogênea | -2.8% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Engenharia de Detecção e Caça a Ameaças | -2.4% | Global | Médio prazo (2-4 anos) |
| Restrições de Privacidade, Soberania de Dados e Monitoramento de Funcionários | -1.8% | Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Telemetria Incompleta, de Baixa Fidelidade ou Instável de Ambientes Legados e Não Sancionados | -1.5% | Global, com ênfase em economias emergentes com infraestrutura legada | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alta Complexidade de Integração em Telemetria Heterogênea
O mercado de plataforma de engenharia de detecção enfrenta uma restrição prática quando os dados chegam por meio de diferentes conectores e esquemas incompatíveis. Ambientes híbridos, multinuvem e locais exigem que as equipes normalizem as informações antes que a lógica de detecção comum possa ser utilizada. Esse trabalho absorve recursos que, de outra forma, poderiam ser usados para desenvolver nova cobertura. A CrowdStrike declarou que o Falcon Onum pode processar até 5 vezes mais eventos por segundo do que arquiteturas legadas e rotear dados prontos para detecção em sua plataforma e destinos de terceiros.[3] Empresas com grandes investimentos em SIEM legado podem enfrentar longos programas de migração. As expectativas de validação de dados sob o DORA e a ISO/IEC 27001:2022 adicionam urgência, pois as escolhas de integração também devem suportar evidências confiáveis.
Escassez de Talentos em Engenharia de Detecção e Caça a Ameaças
A engenharia de detecção requer conhecimento de atividade adversária, linguagens de consulta, mapeamento MITRE ATT&CK e práticas de software. A pesquisa SANS 2025 constatou que 61% das organizações identificaram a escassez de pessoal qualificado como sua principal barreira para uma caça a ameaças eficaz. Essa escassez pode concentrar a cobertura em torno das ferramentas e técnicas que o pessoal existente conhece melhor. Como resultado, caminhos de ataque incomuns podem receber menos atenção. A pesquisa SANS 2026 relatou que 45% das organizações utilizam IA para detecção de anomalias, geração de regras e triagem de alertas, enquanto 88% esperam que a IA tenha um efeito significativo em seus programas dentro de 3 anos. A automação de plataformas e os serviços gerenciados podem reduzir a pressão, mas não eliminam a necessidade de revisão qualificada e governança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas Ancoram a Receita Enquanto os Serviços Reformulam a EntregaAs plataformas representaram 72,36% da participação do mercado de plataforma de engenharia de detecção em 2026. As empresas utilizam produtos SIEM e XDR de próxima geração para criação de regras, revisão de alertas e coordenação de respostas. Essas ferramentas reúnem inteligência de ameaças, armazenamento de eventos, controles de fluxo de trabalho e gerenciamento de conteúdo. Linguagens de consulta específicas do fornecedor e governança de regras podem dificultar as mudanças de plataforma após o estabelecimento dos programas. O tamanho do mercado de plataforma de engenharia de detecção para plataformas reflete uma preferência por ambientes operacionais integrados em vez de ferramentas pontuais separadas.
Os serviços estão projetados para expandir a um CAGR de 22,61% até 2032. Os serviços profissionais apoiam o design de programas, a integração de dados, os testes de regras e a mudança do modelo operacional. Os serviços gerenciados de engenharia de detecção focam na criação, teste e manutenção de conteúdo, em vez de apenas na resposta a incidentes. Esse modelo ajuda organizações que carecem de especialistas internos em detecção e precisam de garantia de cobertura externa. O mercado de plataforma de engenharia de detecção cria espaço para provedores que combinam trabalho de conteúdo com governança e relatórios repetíveis.


Por Modo de Implantação:
A Nuvem se Consolida enquanto o Híbrido Atende às Demandas de SoberaniaA implantação baseada em nuvem representou 64,89% de participação em 2026 e está projetada para expandir a um CAGR de 24,72% até 2032. A computação elástica suporta a ingestão e revisão de grandes volumes de dados de telemetria. Os ambientes de nuvem podem fornecer atualizações contínuas de inteligência de ameaças e ferramentas analíticas. O tamanho do mercado de plataforma de engenharia de detecção associado à entrega em nuvem é impulsionado pela adoção mais ampla de data lakes de segurança nativos de nuvem. A implantação em nuvem também torna o gerenciamento centralizado de regras mais prático em operações distribuídas.
A implantação local permanece relevante quando a residência de dados, o controle interno ou o isolamento operacional são necessários. Os ambientes híbridos combinam o tratamento local de dados com a análise baseada em nuvem onde a política permite. Essa combinação fornece um caminho gradual para afastamento de ambientes SIEM mais antigos. A SOC Prime introduziu o DetectFlow Enterprise em março de 2026 para arquiteturas conectadas à nuvem e isoladas da rede, com um tempo médio de detecção declarado de 0,005 a 0,01 segundos.[4] O mercado de plataforma de engenharia de detecção deve suportar diferentes escolhas de implantação, em vez de assumir uma transição completa para nuvem pública.
Por Tamanho de Organização:
Empresas Lideram enquanto as PMEs Emergem como Motor de CrescimentoAs grandes empresas detinham 69,81% de participação em 2026. Suas operações de segurança gerenciam volumes substanciais de telemetria e frequentemente utilizam mais de 1 plataforma SIEM ou XDR. Elas têm maior exposição regulatória e procedimentos formais para detectar e aprovar conteúdo. Equipes dedicadas de engenharia de detecção são mais comuns nessas organizações. O mercado de plataforma de engenharia de detecção é ancorado pela demanda empresarial por ampla visibilidade e processos prontos para auditoria.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 23,44% até 2032. Os serviços de nuvem baseados em assinatura reduziram a barreira de entrada para capacidades avançadas de detecção. As expectativas de segurança da cadeia de suprimentos também podem exigir que os fornecedores mantenham controles básicos de detecção e resposta. Os serviços gerenciados oferecem acesso a habilidades que organizações menores podem não empregar internamente. O setor de plataforma de engenharia de detecção está se expandindo além das grandes equipes de segurança à medida que os fornecedores empacotam automação, monitoramento e conteúdo em serviços acessíveis.
Por Tipo de Conteúdo de Detecção:
A Análise Comportamental Lidera enquanto as Ameaças Centradas em Identidade Impulsionam Nova DemandaAs detecções comportamentais e baseadas em anomalias detinham 27,54% de participação em 2026. Essas detecções identificam desvios de padrões estabelecidos em vez de depender apenas de arquivos maliciosos ou indicadores conhecidos. Elas podem revelar uso indevido de credenciais e atividade interna incomum. Um estudo de 2026 utilizando o Conjunto de Dados de Ameaças Internas do CERT relatou 97,9% de precisão de detecção e um AUC de 0,99 para um framework UEBA híbrido de rede neural transformadora e de grafos.[5] O conteúdo comportamental reflete a necessidade de identificar atividades que são operacionalmente incomuns, mas tecnicamente permitidas.
As detecções de identidade e comportamento de entidade estão projetadas para expandir a um CAGR de 24,51% até 2032. Provedores de identidade federada, atribuições de funções em nuvem e identidades de agentes de IA não humanos aumentam o número de identidades que requerem monitoramento. Esses sistemas criam relações entre usuários, dispositivos, aplicações e privilégios que alertas isolados não conseguem avaliar bem. O conteúdo baseado em assinatura e indicadores permanece uma camada importante de higiene, enquanto o conteúdo de correlação e de nuvem e SaaS também se expande. O setor de plataforma de engenharia de detecção suporta esses tipos de conteúdo à medida que as equipes buscam cobertura em várias fontes de dados.


Por Usuário Final:
O BFSI Mantém a Liderança enquanto o Crescimento da Saúde se AceleraO BFSI detinha 29,31% de participação em 2026. Bancos, seguradoras e outras organizações financeiras operam sob requisitos sobrepostos de detecção de incidentes, reporte, governança e evidências. O DORA, a NIS2, as regras de divulgação da SEC e o framework do Banco de Reserva da Índia aumentam a necessidade de operações de detecção estruturadas. Esses requisitos tornam a pontualidade e a rastreabilidade centrais para os programas de detecção. O mercado de plataforma de engenharia de detecção no BFSI é impulsionado por dados sensíveis, risco operacional e escrutínio regulatório.
O setor de saúde e ciências da vida está projetado para expandir a um CAGR de 22,64% até 2032. Os registros eletrônicos de saúde contêm dados sensíveis e são gerenciados em muitos sistemas, ampliando o requisito de monitoramento. A pressão de ransomware e os recursos limitados de segurança podem aumentar a necessidade de melhor cobertura de detecção. Governo, TI e telecomunicações, energia e serviços públicos e manufatura também contribuem, cada um com perfis de risco distintos. O mercado de plataforma de engenharia de detecção atende a esses setores com conteúdo que deve refletir diferentes tecnologias, serviços críticos e obrigações.
Análise Geográfica
Mercado de Plataforma de Engenharia de Detecção na América do Norte
A América do Norte representou 41,64% do mercado de plataforma de engenharia de detecção em 2026. A região tem uma grande concentração de programas de segurança empresarial e uma base densa de fornecedores. Também possui requisitos ativos de divulgação de incidentes e reporte cibernético. A SEC exige a divulgação de um incidente de cibersegurança relevante dentro de 4 dias úteis após a empresa determinar que o incidente é relevante.[6] CrowdStrike, Splunk, Palo Alto Networks, Rapid7 e SentinelOne investem em bibliotecas de conteúdo e automação de plataformas.
Mercado de Plataforma de Engenharia de Detecção na Europa
A Europa é o segundo maior bloco regional no mercado de plataforma de engenharia de detecção. O DORA e a NIS2 moldam as aquisições no mercado de plataforma de engenharia de detecção em serviços financeiros e infraestrutura crítica. A proposta da Comissão de janeiro de 2026 simplificaria a conformidade com a NIS2 ao mesmo tempo em que estenderia o framework a 28.700 organizações, incluindo 6.200 micro e pequenas empresas. A ANSSI da França publicou seu panorama de ameaças cibernéticas de 2025 juntamente com a estratégia nacional de cibersegurança para 2026-2030, enquanto Alemanha, Reino Unido e Países Baixos têm uma concentração significativa de fornecedores de cibersegurança.
Mercado de Plataforma de Engenharia de Detecção na Ásia-Pacífico e Oriente Médio e África
A Ásia-Pacífico está projetada para expandir a um CAGR de 24,81% até 2032. China, Índia, Japão e Coreia do Sul estão avançando em programas digitais e frameworks de cibersegurança. As diretrizes do CERT-In da Índia exigem retenção de registros por 180 dias e reporte em 6 horas para incidentes especificados. Esses requisitos elevam as expectativas de retenção de dados e detecção oportuna em ambientes regulamentados. O Oriente Médio e a África permanecem regiões em estágio inicial, enquanto os Emirados Árabes Unidos e a Arábia Saudita apoiam investimentos por meio de programas nacionais de cibersegurança e desenvolvimento de nuvem soberana.
Cenário Competitivo
Concentração do Mercado
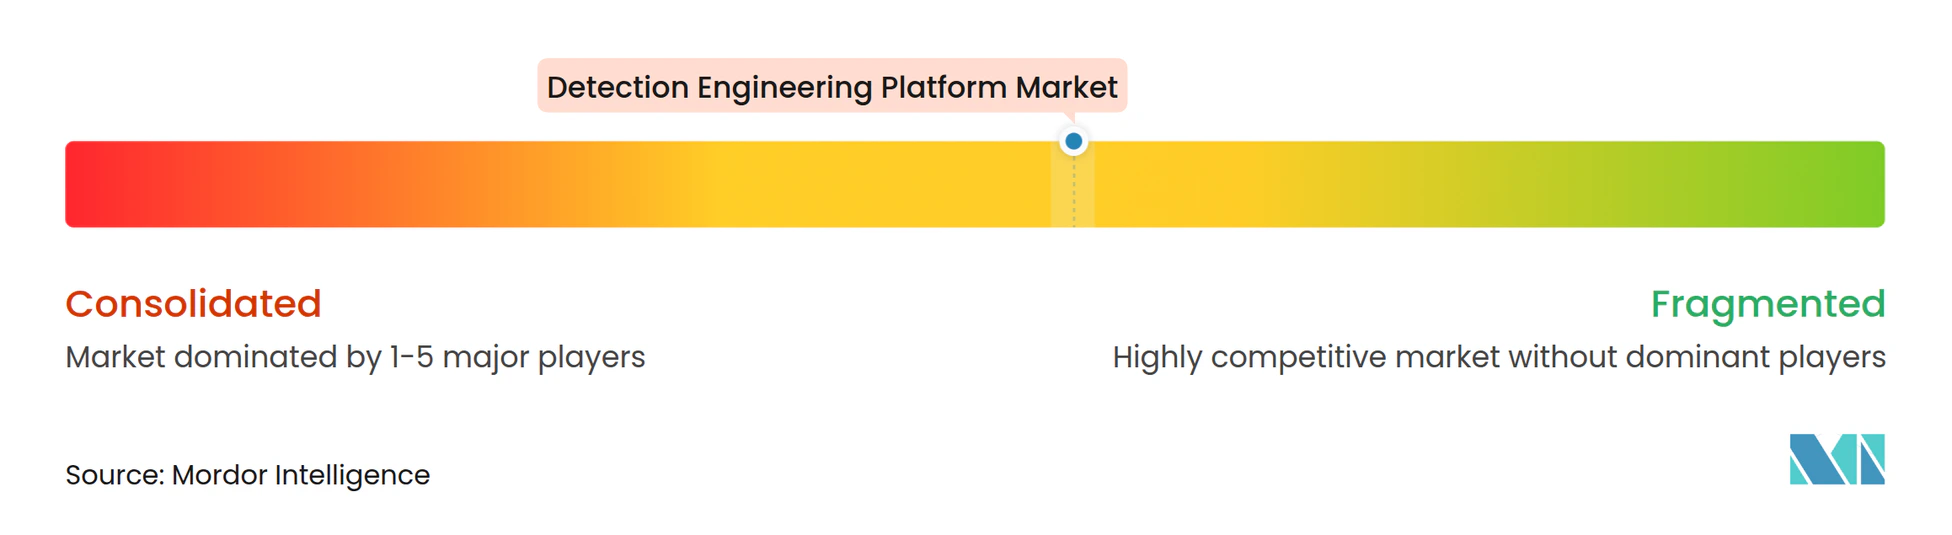
O mercado de plataforma de engenharia de detecção é moderadamente concentrado, com Microsoft, CrowdStrike, Splunk, Palo Alto Networks e Google detendo fortes posições de receita por meio de plataformas SIEM, XDR e de dados de segurança. Essas empresas competem por meio de amplitude de telemetria, integrações nativas, automação baseada em IA e profundidade de conteúdo de detecção. Suas bases de clientes instaladas permitem que incluam capacidades de engenharia de detecção em plataformas que as empresas já utilizam. Isso cria uma vantagem de aquisição porque os compradores podem gerenciar múltiplas funções em um único ambiente operacional.
A CrowdStrike investiu na expansão de sua plataforma em torno do ambiente Falcon. Seu projeto SafeMind, anunciado no Fal.Con 2026, utilizou aprendizado por reforço adversarial e foi pós-treinado em 3,1 milhões de horas de trabalho de expertise em engenharia de detecção. Em agosto de 2026, a empresa expandiu o Projeto QuiltWorks para trazer dados em tempo real de 12 parceiros do ecossistema para o Falcon Next-Gen SIEM. A SOC Prime suporta 56 plataformas SIEM, EDR, data lake e pipeline por meio de seu conjunto de dados de Inteligência de Detecção. Seu modelo gerenciado de engenharia de detecção relatou economias de 4.000 horas por ano em pesquisa de ameaças e codificação de conteúdo para parceiros MDR.
A consolidação também está moldando a concorrência no mercado de plataforma de engenharia de detecção. A Cribl adquiriu a CardinalOps em julho de 2026 para combinar o gerenciamento de pipeline de telemetria com o gerenciamento de postura de detecção. A Securonix obteve a certificação ISO/IEC 42001:2023 para governança de IA em todo o seu portfólio em outubro de 2026, sem grandes constatações de auditoria. Devo Technology, Exabeam e Query.AI se diferenciam por meio de arquiteturas de dados abertas e pesquisa federada para ambientes multi-SIEM. Oportunidades permanecem em serviços gerenciados para pequenas e médias empresas, bem como em conteúdo de OT e ICS para Modbus, DNP3 e outros protocolos industriais.
Líderes do Setor de Plataforma de Engenharia de Detecção
-
Splunk Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Elastic N.V.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Plataforma de Engenharia de Detecção Empresas cobertas neste relatório
- Splunk Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Elastic N.V.
- IBM Corporation
- Cisco Systems, Inc.
- SentinelOne, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Rapid7, Inc.
- Sumo Logic, Inc.
- Devo Technology, Inc.
- Google LLC
- Trellix
- Fortinet, Inc.
- AttackIQ, Inc.
- Cymulate Ltd.
- CardinalOps, Inc.
- Fig Security, Inc.
- Query.AI, Inc.
- SOC Prime, Inc.
Desenvolvimentos industriais recentes em Mercado de Plataforma de Engenharia de Detecção
- Outubro de 2026: A Securonix lançou a Análise Comportamental Avançada (ABA), combinando Análise de Comportamento de Agentes e Entidades (AEBA) com UEBA para detectar atividades tecnicamente permitidas, mas operacionalmente anormais, em usuários, agentes de IA, ambientes de nuvem e aplicações. O lançamento estende a criação de linha de base comportamental para identidades de agentes de IA não humanos, uma categoria que cresceu rapidamente com as implantações de IA agêntica empresarial.
- Outubro de 2026: A Securonix obteve a certificação ISO/IEC 42001:2023 cobrindo a governança de IA em todo o seu portfólio de produtos, incluindo o ThreatQ, sem grandes constatações de auditoria, fornecendo validação independente das práticas de gestão de riscos de IA e supervisão humana.
- Setembro de 2026: A Splunk lançou o Enterprise Security 8.7, avançando sua visão de SOC Agêntico com um Agente Construtor de Detecção aprimorado para criar e refinar detecções, orientação SPL aperfeiçoada e fluxos de trabalho de resposta autônoma governados que mantêm a responsabilidade humana. O lançamento marca uma transição deliberada de investigação assistida por IA para resposta governada por IA dentro do SOC.
- Agosto de 2026: A CrowdStrike expandiu o Projeto QuiltWorks no Fal.Con 2026, integrando dados em tempo real de 12 parceiros do ecossistema ao Falcon Next-Gen SIEM. A filtragem inteligente do Falcon Onum reduz os custos de armazenamento em até 50%, enquanto a lógica de detecção no pipeline revela caminhos de ataque antes que os dados cheguem aos sistemas downstream.
Escopo do Relatório Global do Mercado de Plataforma de Engenharia de Detecção
O mercado de plataforma de engenharia de detecção compreende a receita gerada por plataformas de software e serviços diretamente vinculados que permitem às equipes de segurança desenvolver, traduzir, testar, implantar, monitorar, otimizar e manter a lógica de detecção em fontes de telemetria de segurança. Essas plataformas suportam práticas de detecção como código, incluindo criação de regras, controle de versão, validação automatizada, medição de cobertura, redução de falsos positivos, integração de inteligência de ameaças e implantação baseada em CI/CD em ambientes SIEM, EDR, XDR, nuvem, identidade e rede.
O Relatório do Mercado de Plataforma de Engenharia de Detecção é Segmentado por Componente (Plataformas e Serviços), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Tipo de Conteúdo de Detecção (Detecções Baseadas em Assinatura e Indicadores, Detecções Comportamentais e Baseadas em Anomalias, Detecções de Correlação e Múltiplos Eventos, Detecções de Identidade e Comportamento de Entidade, Detecções de Nuvem e SaaS e Outros Tipos de Conteúdo de Detecção), Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, TI e Telecomunicações, Saúde e Ciências da Vida, Energia e Serviços Públicos, Manufatura e Industrial e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Plataformas | |
| Serviços | Serviços Profissionais |
| Serviços Gerenciados de Engenharia de Detecção |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Detecções Baseadas em Assinatura e Indicadores |
| Detecções Comportamentais e Baseadas em Anomalias |
| Detecções de Correlação e Múltiplos Eventos |
| Detecções de Identidade e Comportamento de Entidade |
| Detecções de Nuvem e SaaS |
| Outros Tipos de Conteúdo de Detecção |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Energia e Serviços Públicos |
| Manufatura e Industrial |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Plataformas | |
| Serviços | Serviços Profissionais | |
| Serviços Gerenciados de Engenharia de Detecção | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Tipo de Conteúdo de Detecção | Detecções Baseadas em Assinatura e Indicadores | |
| Detecções Comportamentais e Baseadas em Anomalias | ||
| Detecções de Correlação e Múltiplos Eventos | ||
| Detecções de Identidade e Comportamento de Entidade | ||
| Detecções de Nuvem e SaaS | ||
| Outros Tipos de Conteúdo de Detecção | ||
| Por Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Energia e Serviços Públicos | ||
| Manufatura e Industrial | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de plataforma de engenharia de detecção?
O tamanho do mercado de plataforma de engenharia de detecção está projetado em 3,31 bilhões de USD em 2026, 4,26 bilhões de USD em 2027, e deve atingir 10,84 bilhões de USD até 2032, crescendo a um CAGR de 20,54% de 2027 a 2032.
Qual componente tem a maior participação em engenharia de detecção?
As plataformas detinham 72,36% de participação em 2026 porque as empresas utilizam plataformas SIEM e XDR para gerenciar conteúdo de detecção, alertas e fluxos de trabalho relacionados.
Por que a implantação em nuvem está ganhando adoção para engenharia de detecção?
A implantação baseada em nuvem detinha 64,89% de participação em 2026 e está projetada para expandir a um CAGR de 24,72% até 2032, sustentada pelo processamento escalável de telemetria e arquiteturas de dados nativas de nuvem.
Quais organizações estão adotando a engenharia de detecção mais rapidamente?
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 23,44% até 2032, à medida que os serviços de assinatura e a entrega gerenciada reduzem as barreiras de implementação.
O que está impulsionando a demanda das organizações de serviços financeiros?
O BFSI detinha 29,31% de participação em 2026, sustentado pelos requisitos de reporte de incidentes, trilha de auditoria e evidências de detecção sob frameworks como o DORA e as diretrizes do RBI.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 24,81% até 2032, sustentada pela transformação digital e pelos requisitos de cibersegurança fortalecidos nas principais economias.