
Tamaño y Participación del Mercado de Plataformas de Ingeniería de Detección
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.26 Mil millones de dólares |
| Tamaño del Mercado (2032) | 10.84 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.54 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Plataformas de Ingeniería de Detección por Mordor Intelligence
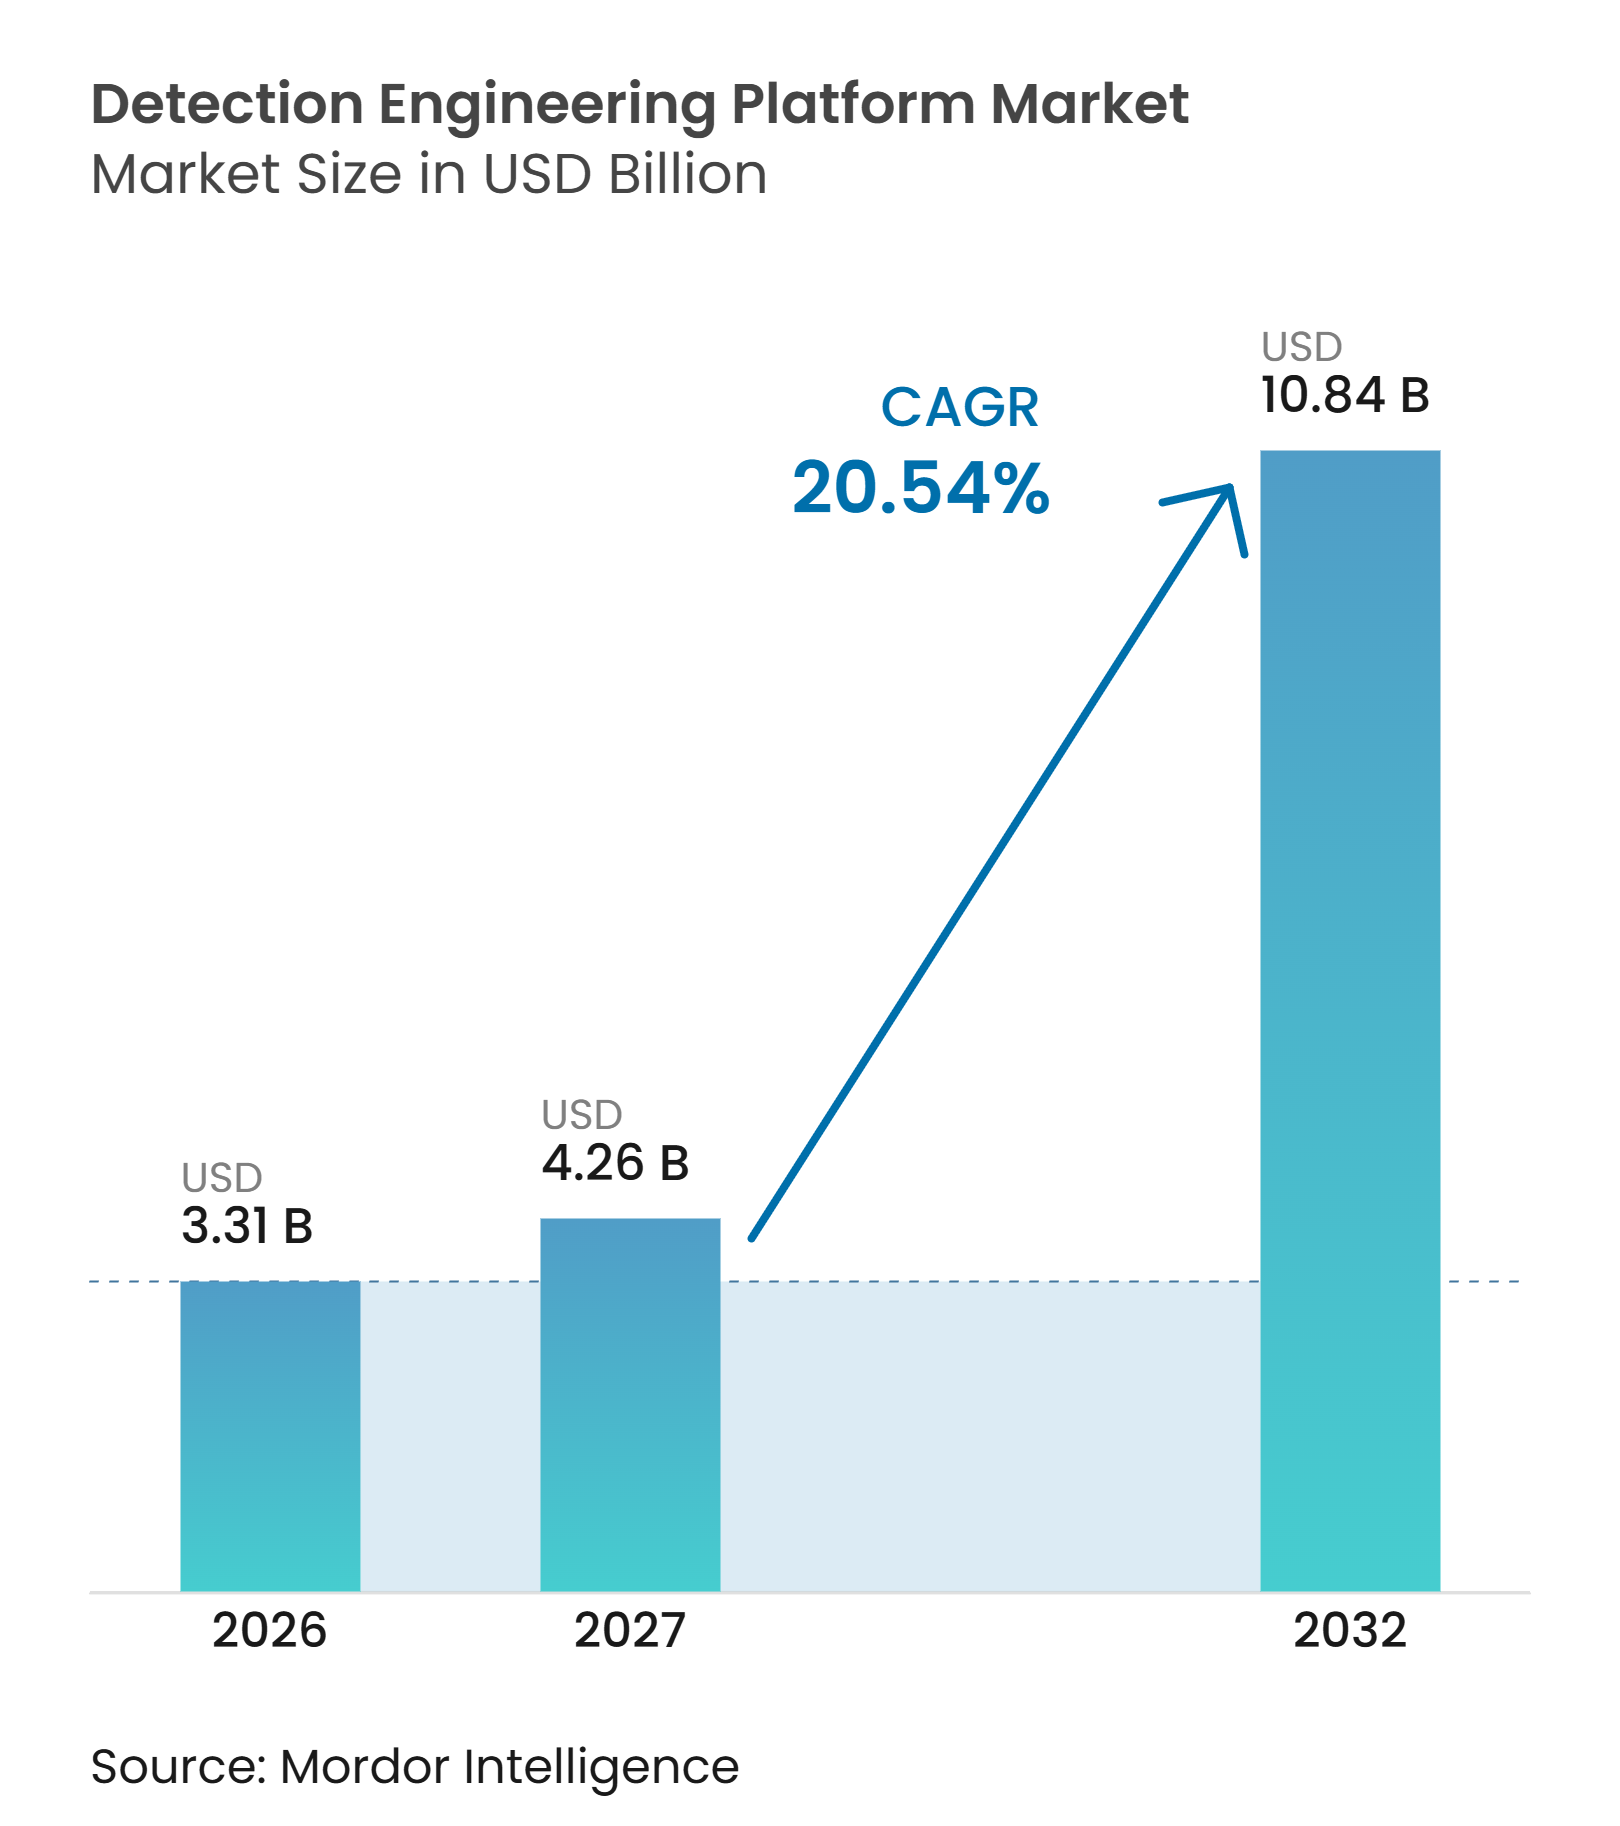
Se proyecta que el tamaño del mercado de plataformas de ingeniería de detección sea de 3,31 mil millones de USD en 2026, 4,26 mil millones de USD en 2027, y alcance los 10,84 mil millones de USD para 2032, creciendo a una CAGR del 20,54% de 2027 a 2032. El mercado de plataformas de ingeniería de detección está evolucionando de una actividad de seguridad especializada hacia una función central dentro de las operaciones de seguridad, a medida que los atacantes utilizan credenciales válidas, herramientas autorizadas y varias rutas de acceso vinculadas. Las organizaciones están poniendo mayor énfasis en el comportamiento, la identidad, la actividad y las relaciones entre eventos, dado que las alertas de firmas aisladas no revelan la ruta de ataque completa. Los proveedores de plataformas están aprovechando sus plataformas establecidas de SIEM, XDR y datos de seguridad para integrar contenido de detección, gestión de reglas, automatización y supervisión operativa en un único entorno. Esto favorece a los compradores que necesitan procesos compartidos en registros de endpoints, nube, identidad, red y SaaS. El mercado de plataformas de ingeniería de detección también se beneficia de las expectativas regulatorias de actividad de detección documentada, verificable y con marca de tiempo, particularmente en sectores regulados.
Conclusiones Clave del Informe
- Por componente, las plataformas representaron el 72,36% del mercado de plataformas de ingeniería de detección en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 22,61% hasta 2032.
- Por modo de implementación, la implementación basada en la nube representó el 64,89% de la participación en 2026 y se proyecta que se expanda a una CAGR del 24,72% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 69,81% de la participación del mercado de plataformas de ingeniería de detección en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 23,44% hasta 2032.
- Por tipo de contenido de detección, las detecciones basadas en comportamiento y anomalías representaron el 27,54% de la participación en 2026, mientras que se proyecta que las detecciones de comportamiento de identidad y entidad se expandan a una CAGR del 24,51% hasta 2032.
- Por usuario final, el sector BFSI representó el 29,31% de la participación en 2026, mientras que se proyecta que la salud y las ciencias de la vida se expandan a una CAGR del 22,64% hasta 2032.
- Por geografía, América del Norte representó el 41,64% de la participación del mercado de plataformas de ingeniería de detección en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 24,81% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Creciente Complejidad de los Adversarios y Rutas de Ataque de Múltiples Etapas | +4.5% | Global | Corto plazo (≤ 2 años) |
| Expansión de Telemetría en Nube, Identidad, Endpoints y SaaS | +4.0% | Global | Mediano plazo (2-4 años) |
| Adopción de Detección como Código y CI/CD en Operaciones de Seguridad | +3.5% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Demanda Regulatoria de Evidencia de Detección Verificable | +3.2% | Europa, América del Norte e India | Corto plazo (≤ 2 años) |
| Generación de Reglas Asistida por IA y Optimización Continua de Cobertura | +2.8% | Global | Mediano plazo (2-4 años) |
| Deriva de Datos y Cambios de Esquema que Impulsan Detecciones Autocorrectivas | +2.0% | Núcleo de Asia-Pacífico, con extensión a América del Norte | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Complejidad de los Adversarios y Rutas de Ataque de Múltiples Etapas
El mercado de plataformas de ingeniería de detección está respaldado por ataques que se desplazan a través de varios almacenes de credenciales, inquilinos de nube y entornos SaaS. Los actores de amenazas pueden obtener acceso mediante el robo de identidad y luego utilizar herramientas administrativas conocidas, lo que hace que una respuesta basada únicamente en malware sea insuficiente. La encuesta SANS 2025 informó que las técnicas de vivir del territorio aparecieron en el 76% de los ataques de estados-nación.[1] Por lo tanto, los equipos de seguridad necesitan conectar la actividad a través de registros de identidad, endpoints, red y nube en lugar de evaluar cada señal de forma aislada. Los programas de detección que cubren pivotes de identidad, movimiento lateral y preparación de datos proporcionan una visión más completa de estas rutas de ataque vinculadas. Esta necesidad respalda la inversión continua en contenido de detección que pueda ser probado y mantenido a medida que cambia el comportamiento de los atacantes.
Expansión de Telemetría en Nube, Identidad, Endpoints y SaaS
Las cargas de trabajo nativas de la nube, las aplicaciones SaaS, los proveedores de identidad y los endpoints gestionados han ampliado el volumen de información que los equipos de seguridad deben procesar. La encuesta SANS 2026 encontró que el 43% de los encuestados consideraba los entornos nativos de la nube como su mayor brecha de cobertura de detección. Esta brecha refleja la rapidez con que la actividad en la nube ha superado la cobertura de las reglas existentes y los modelos de datos establecidos en el mercado de plataformas de ingeniería de detección. Las organizaciones están respondiendo normalizando los registros antes de aplicar la lógica de detección en el SIEM. Microsoft amplió Sentinel UEBA en abril de 2026 para cubrir fuentes de AWS, Google Cloud Platform y Okta dentro de un enfoque común de análisis de comportamiento.[2] El mercado de plataformas de ingeniería de detección se beneficia de arquitecturas que tratan la recopilación de datos, la normalización y la ejecución de reglas como partes conectadas del proceso de detección.
Adopción de Detección como Código y CI/CD en Operaciones de Seguridad
La detección como código aplica control de versiones, revisión por pares, pruebas automatizadas y canalizaciones de implementación a las reglas de detección. La encuesta SANS 2026 indicó que el 93% de los encuestados utiliza o planea utilizar la automatización en su flujo de trabajo de ingeniería de detección. Este método ayuda a los equipos en el mercado de plataformas de ingeniería de detección a registrar cambios, revisar el ajuste de falsos positivos y restaurar versiones anteriores de reglas cuando sea necesario. También proporciona a los líderes de seguridad un registro más claro de la cobertura frente al marco MITRE ATT&CK. Rapid7 puso a disposición su proveedor de Terraform para la detección como código en todos los niveles de InsightIDR, permitiendo la implementación programática y la validación de la lógica de detección. Los formatos de reglas Sigma comunes pueden apoyar aún más la portabilidad entre plataformas de seguridad, reduciendo la carga de mantener conjuntos de reglas separados.
Demanda Regulatoria de Evidencia de Detección Verificable
Las obligaciones regulatorias están haciendo que la actividad de detección sea más visible para los consejos de administración, los auditores y los organismos supervisores. La Ley de Resiliencia Operativa Digital de la UE ha estado en vigor desde el 17 de enero de 2025 y exige que las entidades financieras reporten incidentes importantes de TIC dentro de plazos definidos. Un plazo de reporte breve hace que el evento de detección original, su validación y su mantenimiento de registros sean operativamente importantes. La Comisión Europea propuso enmiendas a NIS2 en enero de 2026 que extenderían las obligaciones estructuradas a 28.700 organizaciones adicionales, incluidas 6.200 microempresas y pequeñas empresas. El mercado de plataformas de ingeniería de detección está, por lo tanto, respaldado por la demanda de reglas versionadas, pruebas trazables y evidencia que vincule las alertas con las decisiones de riesgo. Estas necesidades son especialmente importantes en los servicios financieros y la infraestructura crítica.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Alta Complejidad de Integración en Telemetría Heterogénea | -2.8% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento en Ingeniería de Detección y Caza de Amenazas | -2.4% | Global | Mediano plazo (2-4 años) |
| Restricciones de Privacidad, Soberanía de Datos y Monitoreo de Empleados | -1.8% | Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Telemetría Incompleta, de Baja Fidelidad o Inestable Proveniente de Entornos Heredados y No Autorizados | -1.5% | Global, con énfasis en economías emergentes con infraestructura heredada | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alta Complejidad de Integración en Telemetría Heterogénea
El mercado de plataformas de ingeniería de detección enfrenta una restricción práctica cuando los datos llegan a través de diferentes conectores y esquemas incompatibles. Los entornos híbridos, multinube y locales requieren que los equipos normalicen la información antes de poder aplicar una lógica de detección común. Este trabajo absorbe recursos que de otro modo podrían utilizarse para desarrollar nueva cobertura. CrowdStrike indicó que Falcon Onum puede procesar hasta 5 veces más eventos por segundo que las arquitecturas heredadas y enrutar datos listos para detección a través de su plataforma y destinos de terceros.[3] Las empresas con grandes inversiones en SIEM heredados pueden enfrentar largos programas de migración. Las expectativas de validación de datos bajo DORA e ISO/IEC 27001:2022 añaden urgencia, ya que las decisiones de integración también deben respaldar evidencia confiable.
Escasez de Talento en Ingeniería de Detección y Caza de Amenazas
La ingeniería de detección requiere conocimiento de la actividad de los adversarios, lenguajes de consulta, mapeo de MITRE ATT&CK y prácticas de software. La encuesta SANS 2025 encontró que el 61% de las organizaciones identificó la escasez de personal calificado como su principal barrera para una caza de amenazas efectiva. Esta escasez puede concentrar la cobertura en torno a las herramientas y técnicas que el personal existente conoce mejor. Como resultado, las rutas de ataque inusuales pueden recibir menos atención. La encuesta SANS 2026 informó que el 45% de las organizaciones utiliza IA para la detección de anomalías, la generación de reglas y el triaje de alertas, mientras que el 88% espera que la IA tenga un efecto significativo en sus programas en un plazo de 3 años. La automatización de plataformas y los servicios gestionados pueden reducir la presión, pero no eliminan la necesidad de revisión y gobernanza por parte de personal calificado.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
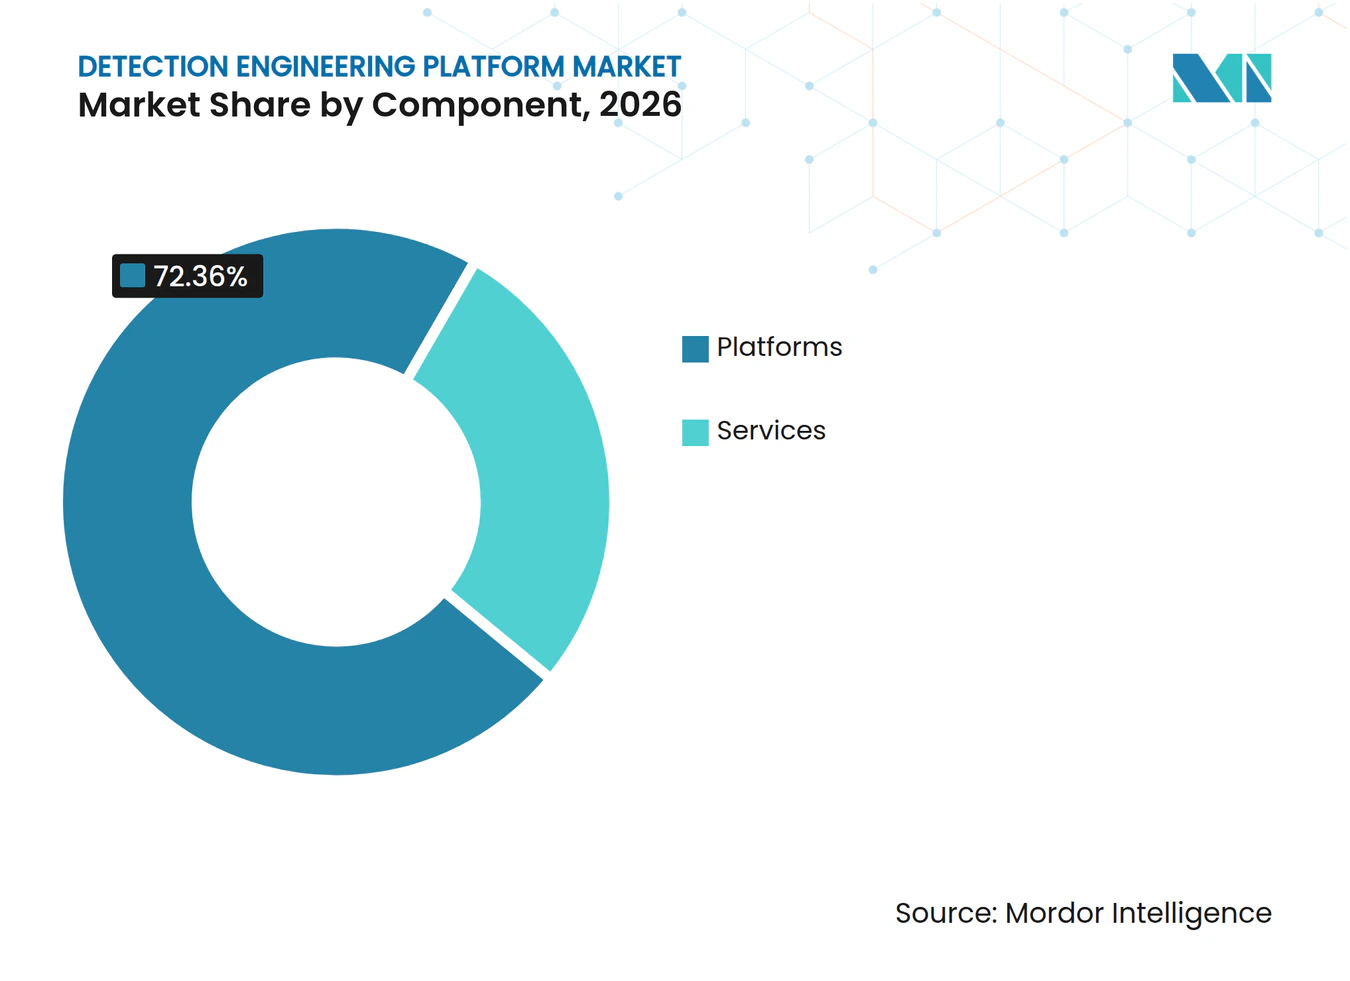
Las Plataformas Anclan los Ingresos Mientras los Servicios Reconfiguran la EntregaLas plataformas representaron el 72,36% de la participación del mercado de plataformas de ingeniería de detección en 2026. Las empresas utilizan productos SIEM y XDR de nueva generación para la creación de reglas, la revisión de alertas y la coordinación de respuestas. Estas herramientas integran inteligencia de amenazas, almacenamiento de eventos, controles de flujo de trabajo y gestión de contenido. Los lenguajes de consulta específicos del proveedor y la gobernanza de reglas pueden dificultar los cambios de plataforma una vez que los programas están establecidos. El tamaño del mercado de plataformas de ingeniería de detección para plataformas refleja una preferencia por entornos operativos integrados en lugar de herramientas puntuales separadas.
Se proyecta que los servicios se expandan a una CAGR del 22,61% hasta 2032. Los servicios profesionales respaldan el diseño de programas, la incorporación de datos, las pruebas de reglas y el cambio en el modelo operativo. Los servicios gestionados de ingeniería de detección se centran en crear, probar y mantener contenido en lugar de limitarse a la respuesta a incidentes. Este modelo ayuda a las organizaciones que carecen de especialistas internos en detección y necesitan garantía de cobertura externa. El mercado de plataformas de ingeniería de detección crea espacio para proveedores que combinan el trabajo de contenido con gobernanza y reportes repetibles.


Por Modo de Implementación:
La Nube se Consolida Mientras el Entorno Híbrido Aborda las Demandas de SoberaníaLa implementación basada en la nube representó el 64,89% de la participación en 2026 y se proyecta que se expanda a una CAGR del 24,72% hasta 2032. La computación elástica respalda la ingesta y revisión de grandes volúmenes de datos de telemetría. Los entornos de nube pueden proporcionar actualizaciones continuas de inteligencia de amenazas y herramientas analíticas. El tamaño del mercado de plataformas de ingeniería de detección asociado con la entrega en la nube está impulsado por la adopción más amplia de lagos de datos de seguridad nativos de la nube. La implementación en la nube también hace que la gestión centralizada de reglas sea más práctica en operaciones distribuidas.
La implementación local sigue siendo relevante cuando se requiere residencia de datos, control interno o aislamiento operativo. Los entornos híbridos combinan el manejo local de datos con el análisis basado en la nube donde la política lo permite. Esta combinación proporciona una ruta gradual para alejarse de los entornos SIEM más antiguos. SOC Prime introdujo DetectFlow Enterprise en marzo de 2026 para arquitecturas conectadas a la nube y con espacio de aire, con un tiempo medio de detección declarado de 0,005 a 0,01 segundos.[4] El mercado de plataformas de ingeniería de detección debe admitir diferentes opciones de implementación en lugar de asumir una transición completa a la nube pública.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las PYMEs Emergen como Motor de CrecimientoLas grandes empresas representaron el 69,81% de la participación en 2026. Sus operaciones de seguridad gestionan volúmenes sustanciales de telemetría y a menudo utilizan más de 1 plataforma SIEM o XDR. Tienen una mayor exposición regulatoria y procedimientos formales para detectar y aprobar contenido. Los equipos dedicados de ingeniería de detección son más comunes en estas organizaciones. El mercado de plataformas de ingeniería de detección está anclado por la demanda empresarial de amplia visibilidad y procesos listos para auditoría.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 23,44% hasta 2032. Los servicios en la nube basados en suscripción han reducido la barrera de entrada para capacidades de detección avanzadas. Las expectativas de seguridad de la cadena de suministro también pueden requerir que los proveedores mantengan controles básicos de detección y respuesta. Los servicios gestionados ofrecen acceso a habilidades que las organizaciones más pequeñas pueden no emplear internamente. La industria de plataformas de ingeniería de detección se está extendiendo más allá de los grandes equipos de seguridad a medida que los proveedores empaquetan automatización, monitoreo y contenido en servicios accesibles.
Por Tipo de Contenido de Detección:
El Análisis de Comportamiento Lidera Mientras las Amenazas Centradas en la Identidad Impulsan Nueva DemandaLas detecciones basadas en comportamiento y anomalías representaron el 27,54% de la participación en 2026. Estas detecciones identifican desviaciones de los patrones establecidos en lugar de depender únicamente de archivos maliciosos conocidos o indicadores. Pueden revelar el uso indebido de credenciales y actividad interna inusual. Un estudio de 2026 que utilizó el Conjunto de Datos de Amenazas Internas de CERT informó una precisión de detección del 97,9% y un AUC de 0,99 para un marco UEBA híbrido de red neuronal transformadora y de grafos.[5] El contenido de comportamiento refleja la necesidad de identificar actividades que son operativamente inusuales pero técnicamente permitidas.
Se proyecta que las detecciones de comportamiento de identidad y entidad se expandan a una CAGR del 24,51% hasta 2032. Los proveedores de identidad federada, las asignaciones de roles en la nube y las identidades de agentes de IA no humanos aumentan el número de identidades que requieren monitoreo. Estos sistemas crean relaciones entre usuarios, dispositivos, aplicaciones y privilegios que las alertas aisladas no pueden evaluar bien. El contenido basado en firmas e indicadores sigue siendo una capa de higiene importante, mientras que el contenido de correlación y de nube y SaaS también se expande. La industria de plataformas de ingeniería de detección respalda estos tipos de contenido a medida que los equipos buscan cobertura en varias fuentes de datos.

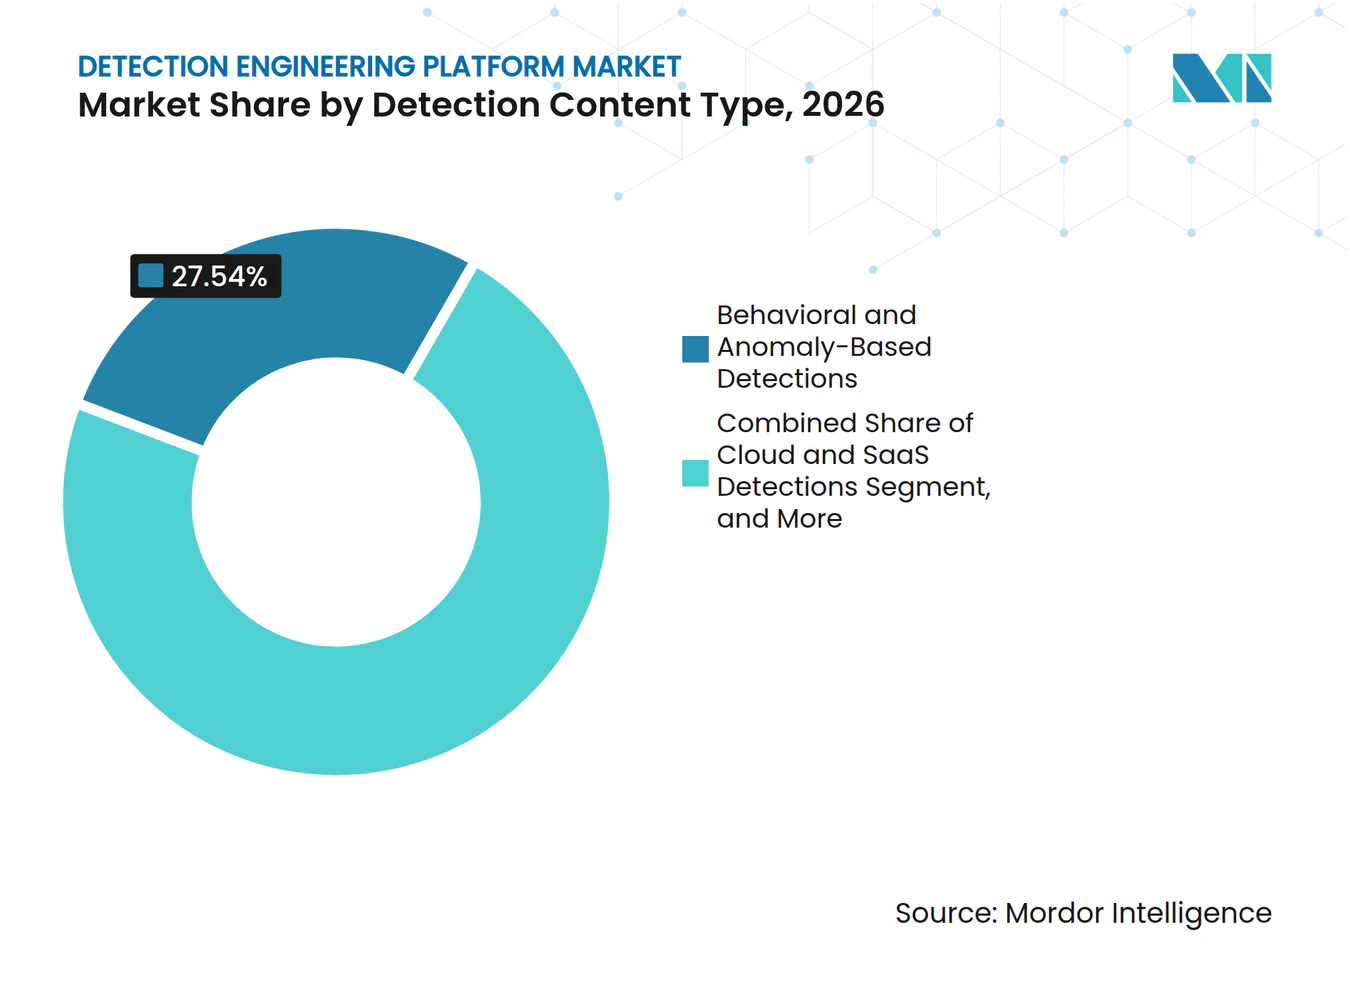
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Usuario Final:
BFSI Mantiene el Liderazgo Mientras el Crecimiento en Salud se AceleraEl sector BFSI representó el 29,31% de la participación en 2026. Los bancos, las aseguradoras y otras organizaciones financieras operan bajo requisitos superpuestos de detección de incidentes, reporte, gobernanza y evidencia. DORA, NIS2, las normas de divulgación de la SEC y el marco del Banco de la Reserva de India aumentan la necesidad de operaciones de detección estructuradas. Estos requisitos hacen que la puntualidad y la trazabilidad sean centrales para los programas de detección. El mercado de plataformas de ingeniería de detección en BFSI está impulsado por datos sensibles, riesgo operativo y escrutinio regulatorio.
Se proyecta que la industria de salud y ciencias de la vida se expanda a una CAGR del 22,64% hasta 2032. Los registros electrónicos de salud contienen datos sensibles y se gestionan en muchos sistemas, lo que amplía el requisito de monitoreo. La presión del ransomware y los recursos de seguridad limitados pueden aumentar la necesidad de una mejor cobertura de detección. El gobierno, las TI y las telecomunicaciones, la energía y los servicios públicos, y la manufactura también contribuyen, cada uno con perfiles de riesgo distintos. El mercado de plataformas de ingeniería de detección sirve a estos sectores con contenido que debe reflejar diferentes tecnologías, servicios críticos y obligaciones.
Análisis Geográfico
Mercado de Plataformas de Ingeniería de Detección en América del Norte
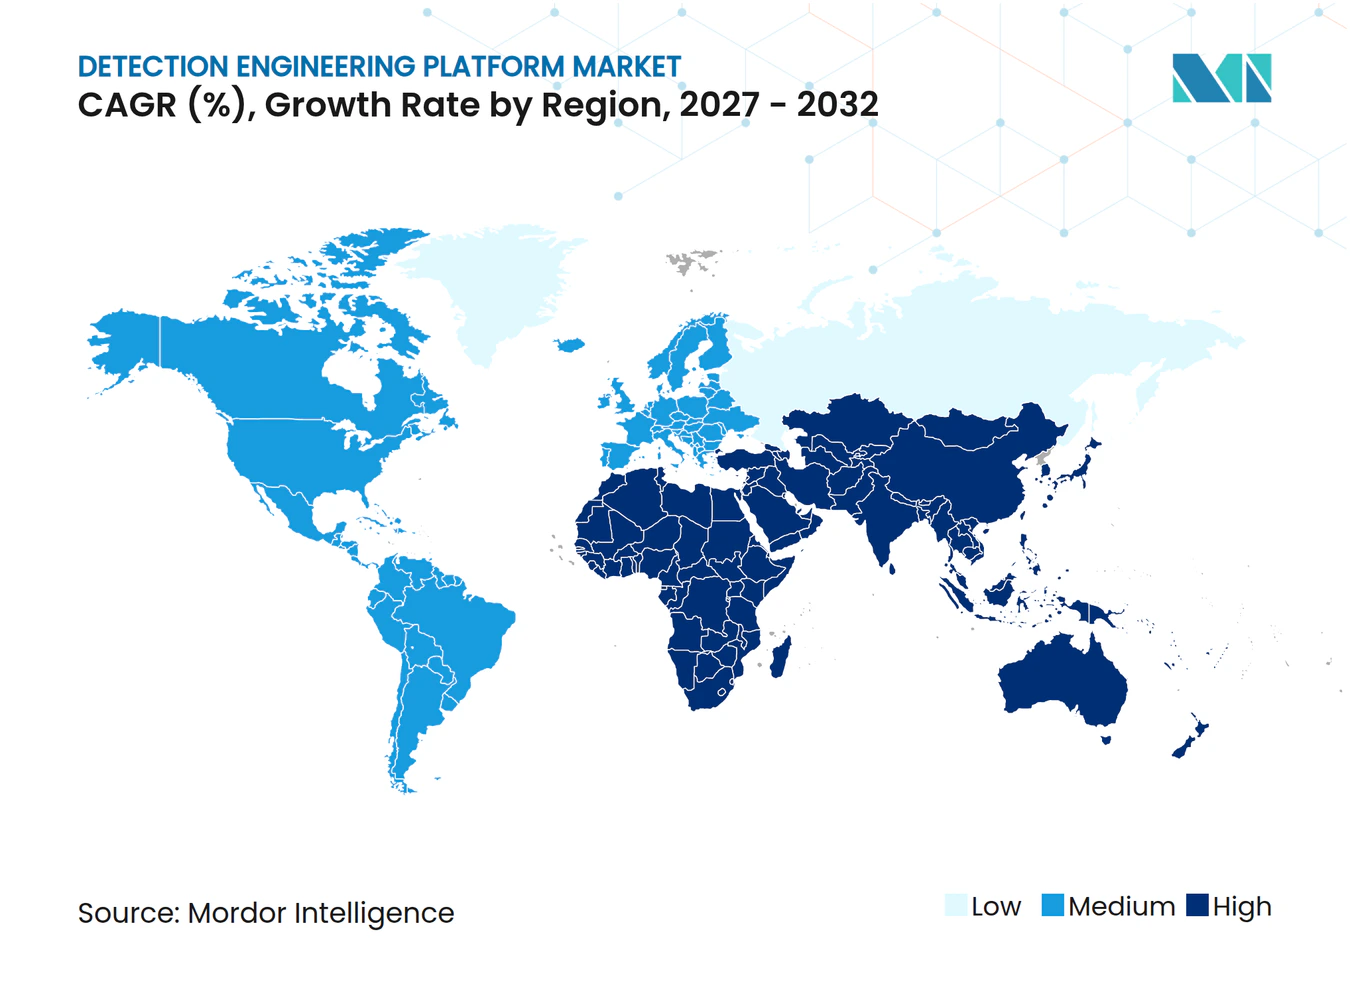
América del Norte representó el 41,64% del mercado de plataformas de ingeniería de detección en 2026. La región tiene una gran concentración de programas de seguridad empresarial y una densa base de proveedores. También cuenta con requisitos activos de divulgación de incidentes y reporte cibernético. La SEC exige la divulgación de un incidente de ciberseguridad material dentro de los 4 días hábiles posteriores a que una empresa determine que el incidente es material.[6] CrowdStrike, Splunk, Palo Alto Networks, Rapid7 y SentinelOne invierten en bibliotecas de contenido y automatización de plataformas.
Mercado de Plataformas de Ingeniería de Detección en Europa
Europa es el segundo bloque regional más grande en el mercado de plataformas de ingeniería de detección. DORA y NIS2 configuran las decisiones de compra en el mercado de plataformas de ingeniería de detección en servicios financieros e infraestructura crítica. La propuesta de la Comisión de enero de 2026 simplificaría el cumplimiento de NIS2 al tiempo que extendería el marco a 28.700 organizaciones, incluidas 6.200 microempresas y pequeñas empresas. La ANSSI de Francia publicó su panorama de ciberamenazas 2025 junto con la estrategia nacional de ciberseguridad para 2026-2030, mientras que Alemania, el Reino Unido y los Países Bajos tienen una concentración significativa de proveedores de ciberseguridad.
Mercado de Plataformas de Ingeniería de Detección en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,81% hasta 2032. China, India, Japón y Corea del Sur están avanzando en programas digitales y marcos de ciberseguridad. Las directrices de CERT-In de India requieren una retención de registros de 180 días y un reporte de 6 horas para incidentes específicos. Estos requisitos elevan las expectativas de retención de datos y detección oportuna en entornos regulados. Oriente Medio y África siguen siendo regiones en etapas más tempranas, mientras que los Emiratos Árabes Unidos y Arabia Saudita respaldan la inversión a través de programas nacionales de ciberseguridad y el desarrollo de nube soberana.
Panorama Competitivo
Concentración del Mercado
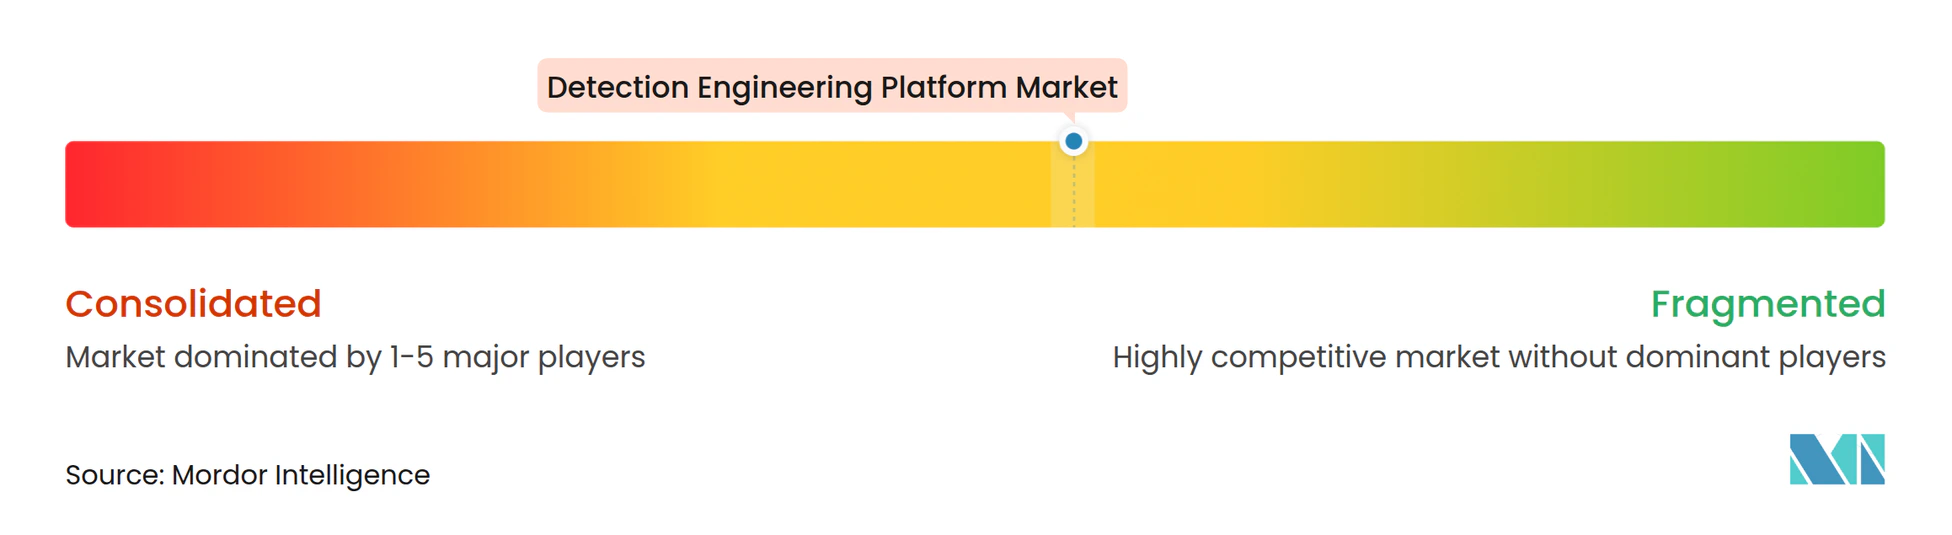
El mercado de plataformas de ingeniería de detección está moderadamente concentrado, con Microsoft, CrowdStrike, Splunk, Palo Alto Networks y Google manteniendo sólidas posiciones de ingresos a través de plataformas SIEM, XDR y de datos de seguridad. Estas empresas compiten a través de la amplitud de telemetría, las integraciones nativas, la automatización basada en IA y la profundidad del contenido de detección. Sus bases de clientes instaladas les permiten incluir capacidades de ingeniería de detección en plataformas que las empresas ya utilizan. Esto crea una ventaja de adquisición porque los compradores pueden gestionar múltiples funciones dentro de un único entorno operativo.
CrowdStrike ha invertido en expandir su plataforma en torno al entorno Falcon. Su proyecto SafeMind, anunciado en Fal.Con 2026, utilizó aprendizaje por refuerzo adversarial y fue post-entrenado con 3,1 millones de horas de trabajo de experiencia en ingeniería de detección. En agosto de 2026, la empresa amplió el Proyecto QuiltWorks para incorporar datos en tiempo real de 12 socios del ecosistema en Falcon Next-Gen SIEM. SOC Prime respalda 56 plataformas SIEM, EDR, lago de datos y canalización a través de su conjunto de datos de Inteligencia de Detección. Su modelo de ingeniería de detección gestionada reportó ahorros de 4.000 horas por año en investigación de amenazas y codificación de contenido para socios MDR.
La consolidación también está configurando la competencia en el mercado de plataformas de ingeniería de detección. Cribl adquirió CardinalOps en julio de 2026 para combinar la gestión de canalizaciones de telemetría con la gestión de la postura de detección. Securonix obtuvo la certificación ISO/IEC 42001:2023 para la gobernanza de IA en toda su cartera en octubre de 2026, sin hallazgos de auditoría importantes. Devo Technology, Exabeam y Query.AI se diferencian a través de arquitecturas de datos abiertas y búsqueda federada para entornos multi-SIEM. Las oportunidades permanecen en los servicios gestionados para pequeñas y medianas empresas, así como en el contenido de OT e ICS para Modbus, DNP3 y otros protocolos industriales.
Líderes de la Industria de Plataformas de Ingeniería de Detección
-
Splunk Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Elastic N.V.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Plataformas de Ingeniería de Detección Empresas cubiertas en este informe
- Splunk Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Elastic N.V.
- IBM Corporation
- Cisco Systems, Inc.
- SentinelOne, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Rapid7, Inc.
- Sumo Logic, Inc.
- Devo Technology, Inc.
- Google LLC
- Trellix
- Fortinet, Inc.
- AttackIQ, Inc.
- Cymulate Ltd.
- CardinalOps, Inc.
- Fig Security, Inc.
- Query.AI, Inc.
- SOC Prime, Inc.
Desarrollos recientes de la industria en Mercado de Plataformas de Ingeniería de Detección
- Octubre de 2026: Securonix lanzó Análisis de Comportamiento Avanzado (ABA), combinando Análisis de Comportamiento de Agentes y Entidades (AEBA) con UEBA para detectar actividades técnicamente permitidas pero operativamente anormales en usuarios, agentes de IA, entornos de nube y aplicaciones. El lanzamiento extiende la línea base de comportamiento a identidades de agentes de IA no humanos, una categoría que ha crecido rápidamente con las implementaciones de IA agéntica empresarial.
- Octubre de 2026: Securonix obtuvo la certificación ISO/IEC 42001:2023 que cubre la gobernanza de IA en toda su cartera de productos, incluido ThreatQ, sin hallazgos de auditoría importantes, proporcionando validación independiente de las prácticas de gestión de riesgos de IA y supervisión humana.
- Septiembre de 2026: Splunk lanzó Enterprise Security 8.7, avanzando en su visión de SOC Agéntico con un Agente Constructor de Detecciones mejorado para crear y refinar detecciones, orientación SPL mejorada y flujos de trabajo de respuesta autónoma gobernada que mantienen la responsabilidad humana. El lanzamiento marca una transición deliberada de la investigación asistida por IA a la respuesta gobernada por IA dentro del SOC.
- Agosto de 2026: CrowdStrike amplió el Proyecto QuiltWorks en Fal.Con 2026, integrando datos en tiempo real de 12 socios del ecosistema en Falcon Next-Gen SIEM. El filtrado inteligente de Falcon Onum reduce los costos de almacenamiento hasta en un 50%, mientras que la lógica de detección en la canalización identifica rutas de ataque antes de que los datos lleguen a los sistemas posteriores.
Alcance del Informe Global del Mercado de Plataformas de Ingeniería de Detección
El mercado de plataformas de ingeniería de detección comprende los ingresos generados por plataformas de software y servicios directamente asociados que permiten a los equipos de seguridad desarrollar, traducir, probar, implementar, monitorear, optimizar y mantener la lógica de detección en fuentes de telemetría de seguridad. Estas plataformas respaldan las prácticas de detección como código, incluida la creación de reglas, el control de versiones, la validación automatizada, la medición de cobertura, la reducción de falsos positivos, la integración de inteligencia de amenazas y la implementación basada en CI/CD en entornos SIEM, EDR, XDR, nube, identidad y red.
El Informe del Mercado de Plataformas de Ingeniería de Detección está Segmentado por Componente (Plataformas y Servicios), Modo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Tipo de Contenido de Detección (Detecciones Basadas en Firmas e Indicadores, Detecciones Basadas en Comportamiento y Anomalías, Detecciones de Correlación y Múltiples Eventos, Detecciones de Comportamiento de Identidad y Entidad, Detecciones de Nube y SaaS, y Otros Tipos de Contenido de Detección), Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, TI y Telecomunicaciones, Salud y Ciencias de la Vida, Energía y Servicios Públicos, Manufactura e Industrial, y Otros Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas | |
| Servicios | Servicios Profesionales |
| Servicios Gestionados de Ingeniería de Detección |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Detecciones Basadas en Firmas e Indicadores |
| Detecciones Basadas en Comportamiento y Anomalías |
| Detecciones de Correlación y Múltiples Eventos |
| Detecciones de Comportamiento de Identidad y Entidad |
| Detecciones de Nube y SaaS |
| Otros Tipos de Contenido de Detección |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Energía y Servicios Públicos |
| Manufactura e Industrial |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| México | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Plataformas | |
| Servicios | Servicios Profesionales | |
| Servicios Gestionados de Ingeniería de Detección | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Tipo de Contenido de Detección | Detecciones Basadas en Firmas e Indicadores | |
| Detecciones Basadas en Comportamiento y Anomalías | ||
| Detecciones de Correlación y Múltiples Eventos | ||
| Detecciones de Comportamiento de Identidad y Entidad | ||
| Detecciones de Nube y SaaS | ||
| Otros Tipos de Contenido de Detección | ||
| Por Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Energía y Servicios Públicos | ||
| Manufactura e Industrial | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de plataformas de ingeniería de detección?
Se proyecta que el tamaño del mercado de plataformas de ingeniería de detección sea de 3,31 mil millones de USD en 2026, 4,26 mil millones de USD en 2027, y alcance los 10,84 mil millones de USD para 2032, creciendo a una CAGR del 20,54% de 2027 a 2032.
¿Qué componente tiene la mayor participación en la ingeniería de detección?
Las plataformas representaron el 72,36% de la participación en 2026 porque las empresas utilizan plataformas SIEM y XDR para gestionar el contenido de detección, las alertas y los flujos de trabajo relacionados.
¿Por qué la implementación en la nube está ganando adopción para la ingeniería de detección?
La implementación basada en la nube representó el 64,89% de la participación en 2026 y se proyecta que se expanda a una CAGR del 24,72% hasta 2032, respaldada por el procesamiento escalable de telemetría y las arquitecturas de datos nativas de la nube.
¿Qué organizaciones están adoptando la ingeniería de detección más rápidamente?
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 23,44% hasta 2032, a medida que los servicios de suscripción y la entrega gestionada reducen las barreras de implementación.
¿Qué está impulsando la demanda de las organizaciones de servicios financieros?
El sector BFSI representó el 29,31% de la participación en 2026, respaldado por los requisitos de reporte de incidentes, rastro de auditoría y evidencia de detección bajo marcos como DORA y las directrices del Banco de la Reserva de India.
¿Qué región se está expandiendo más rápidamente?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,81% hasta 2032, respaldada por la transformación digital y el fortalecimiento de los requisitos de ciberseguridad en las principales economías.