
Marktgröße und Marktanteil der Detection Engineering Platform
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 4.26 Milliarden US-Dollar |
| Marktgröße (2032) | 10.84 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.54 % |
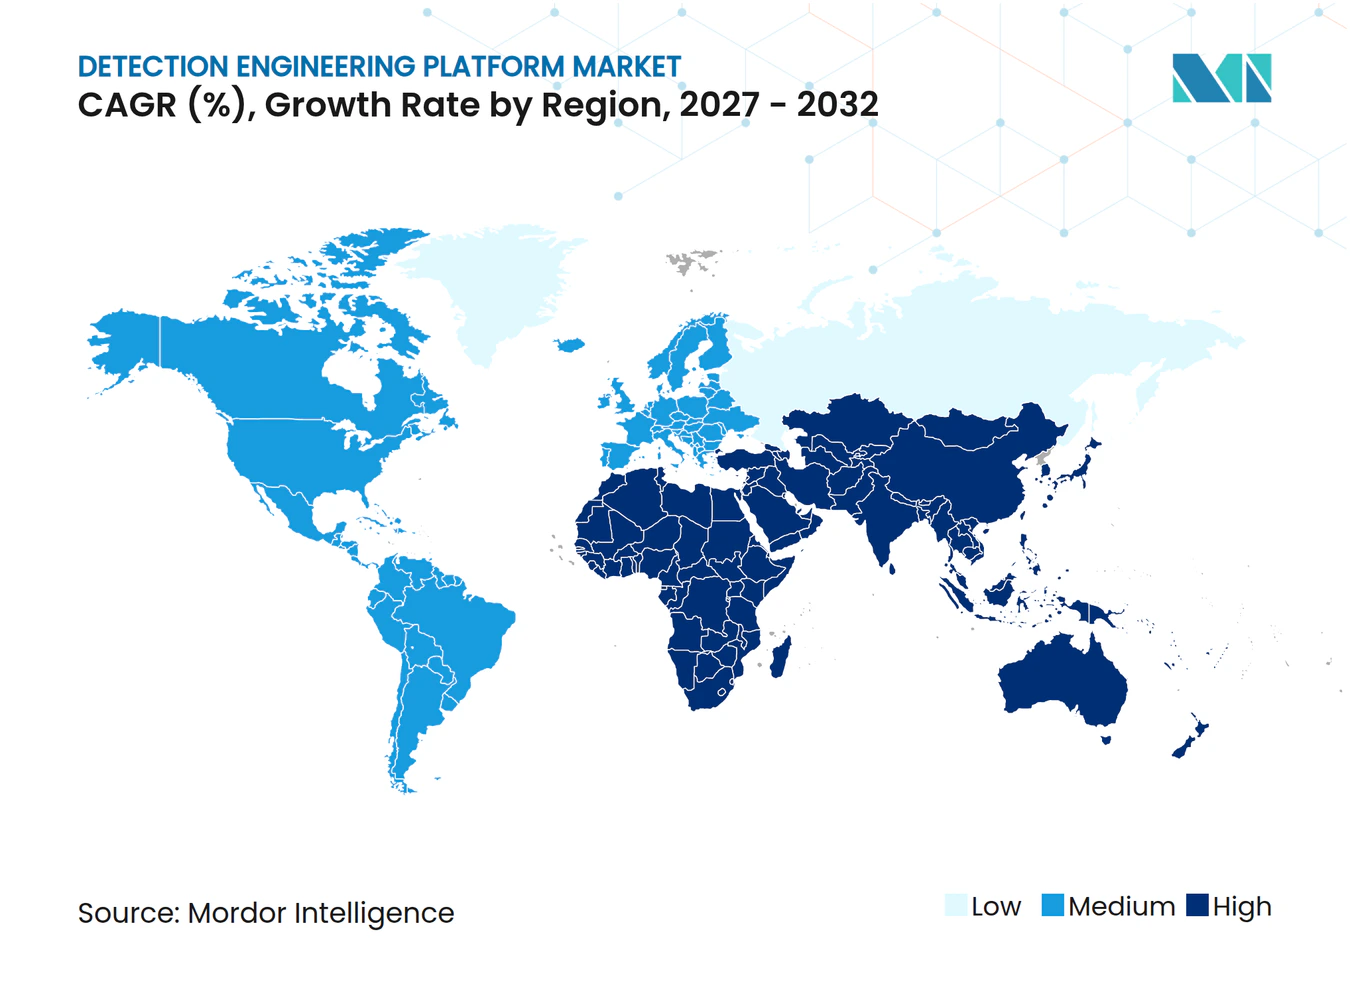
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Detection Engineering Platforms von Mordor Intelligence
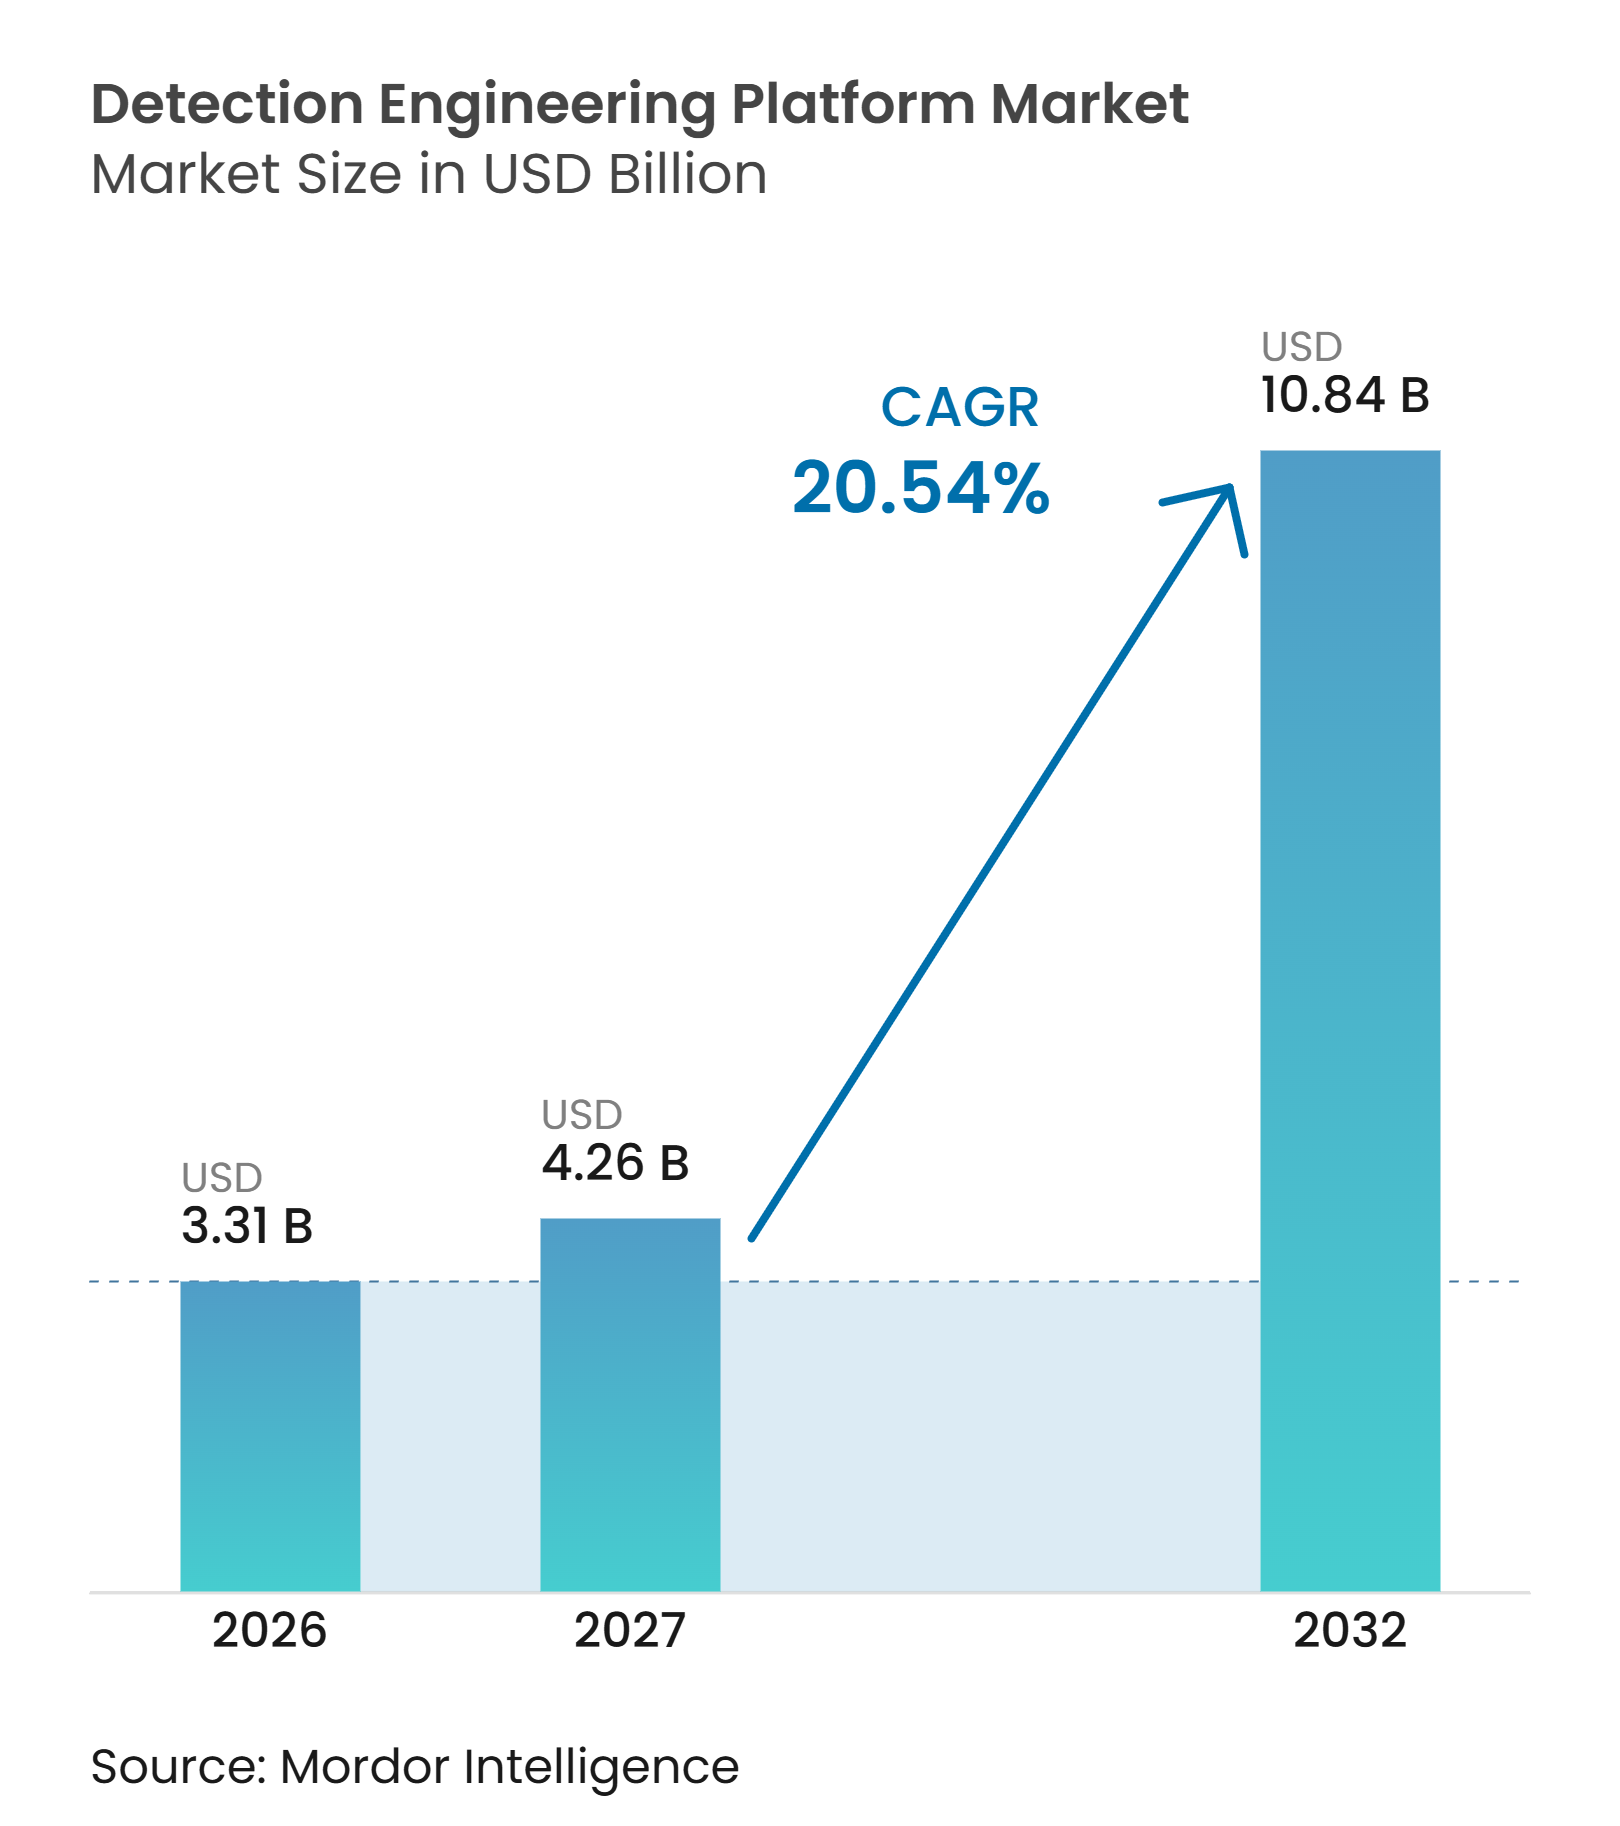
Die Marktgröße für Detection Engineering Platforms wird voraussichtlich im Jahr 2026 3,31 Milliarden USD, im Jahr 2027 4,26 Milliarden USD betragen und bis 2032 einen Wert von 10,84 Milliarden USD erreichen, mit einer CAGR von 20,54 % von 2027 bis 2032. Der Markt für Detection Engineering Platforms entwickelt sich von einer spezialisierten Sicherheitsaktivität hin zu einer Kernfunktion innerhalb von Sicherheitsoperationen, da Angreifer gültige Anmeldedaten, genehmigte Tools und mehrere verknüpfte Zugriffspfade nutzen. Unternehmen legen größeren Wert auf Verhalten, Identität, Aktivität und die Beziehungen zwischen Ereignissen, da isolierte Signaturwarnungen den vollständigen Angriffspfad nicht aufzeigen. Plattformanbieter nutzen ihre etablierten SIEM-, XDR- und Sicherheitsdatenplattformen, um Erkennungsinhalte, Regelverwaltung, Automatisierung und operative Überwachung in einer Umgebung zusammenzuführen. Dies begünstigt Käufer, die gemeinsame Prozesse über Endpunkt-, Cloud-, Identitäts-, Netzwerk- und SaaS-Datensätze hinweg benötigen. Der Markt für Detection Engineering Platforms profitiert zudem von regulatorischen Anforderungen an dokumentierte, testbare und zeitgestempelte Erkennungsaktivitäten, insbesondere in regulierten Sektoren.
Wichtigste Erkenntnisse des Berichts
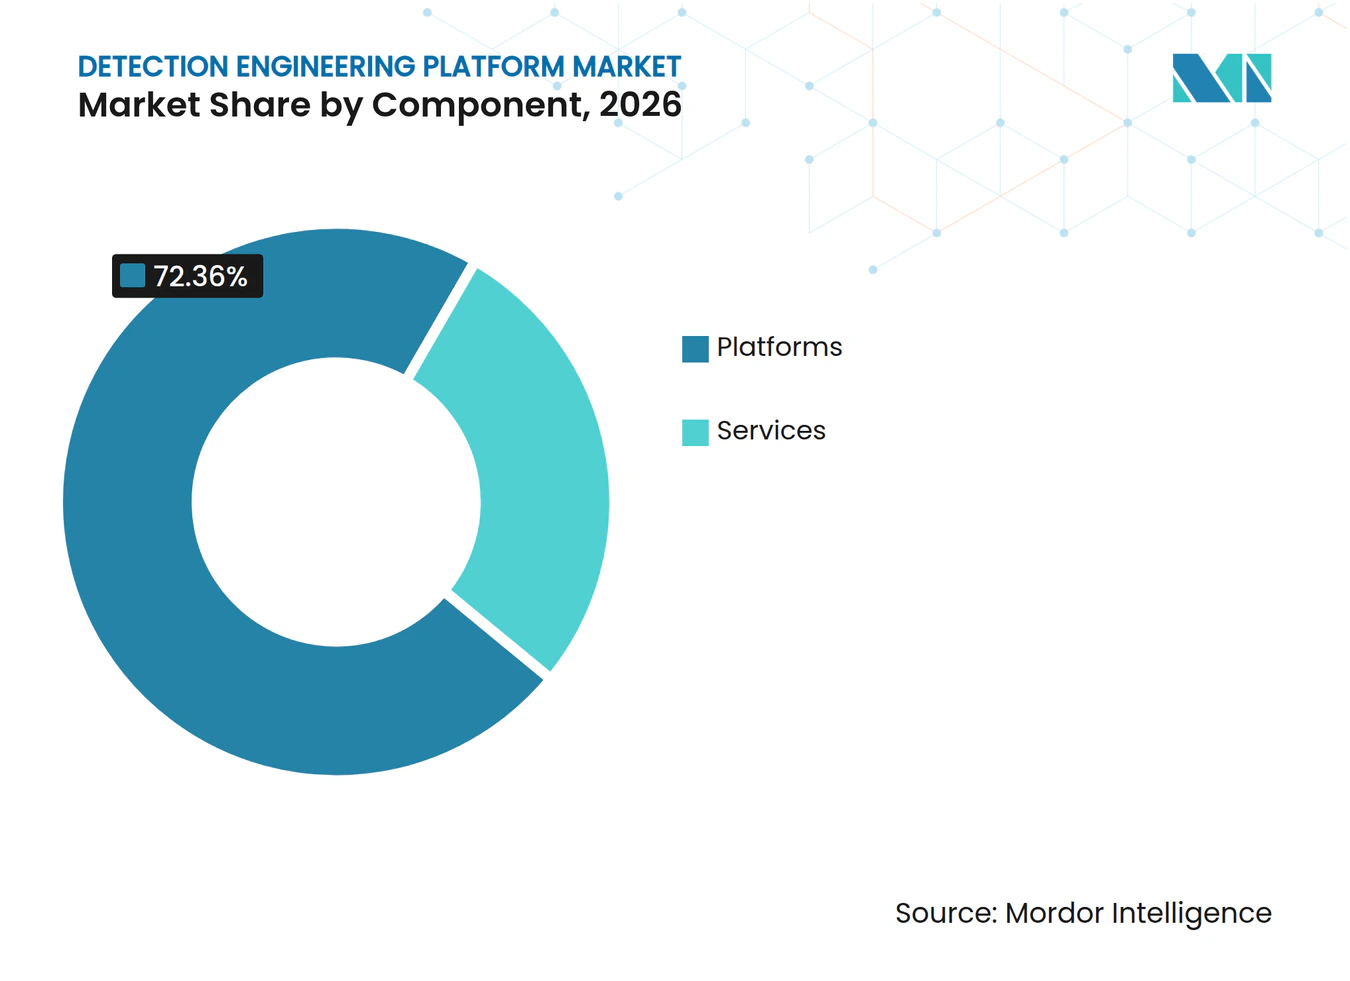
- Nach Komponente hielten Plattformen im Jahr 2026 einen Anteil von 72,36 % am Markt für Detection Engineering Platforms, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 22,61 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud-basierte Bereitstellung im Jahr 2026 einen Anteil von 64,89 % und wird bis 2032 voraussichtlich mit einer CAGR von 24,72 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 69,81 % am Markt für Detection Engineering Platforms, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 23,44 % wachsen werden.
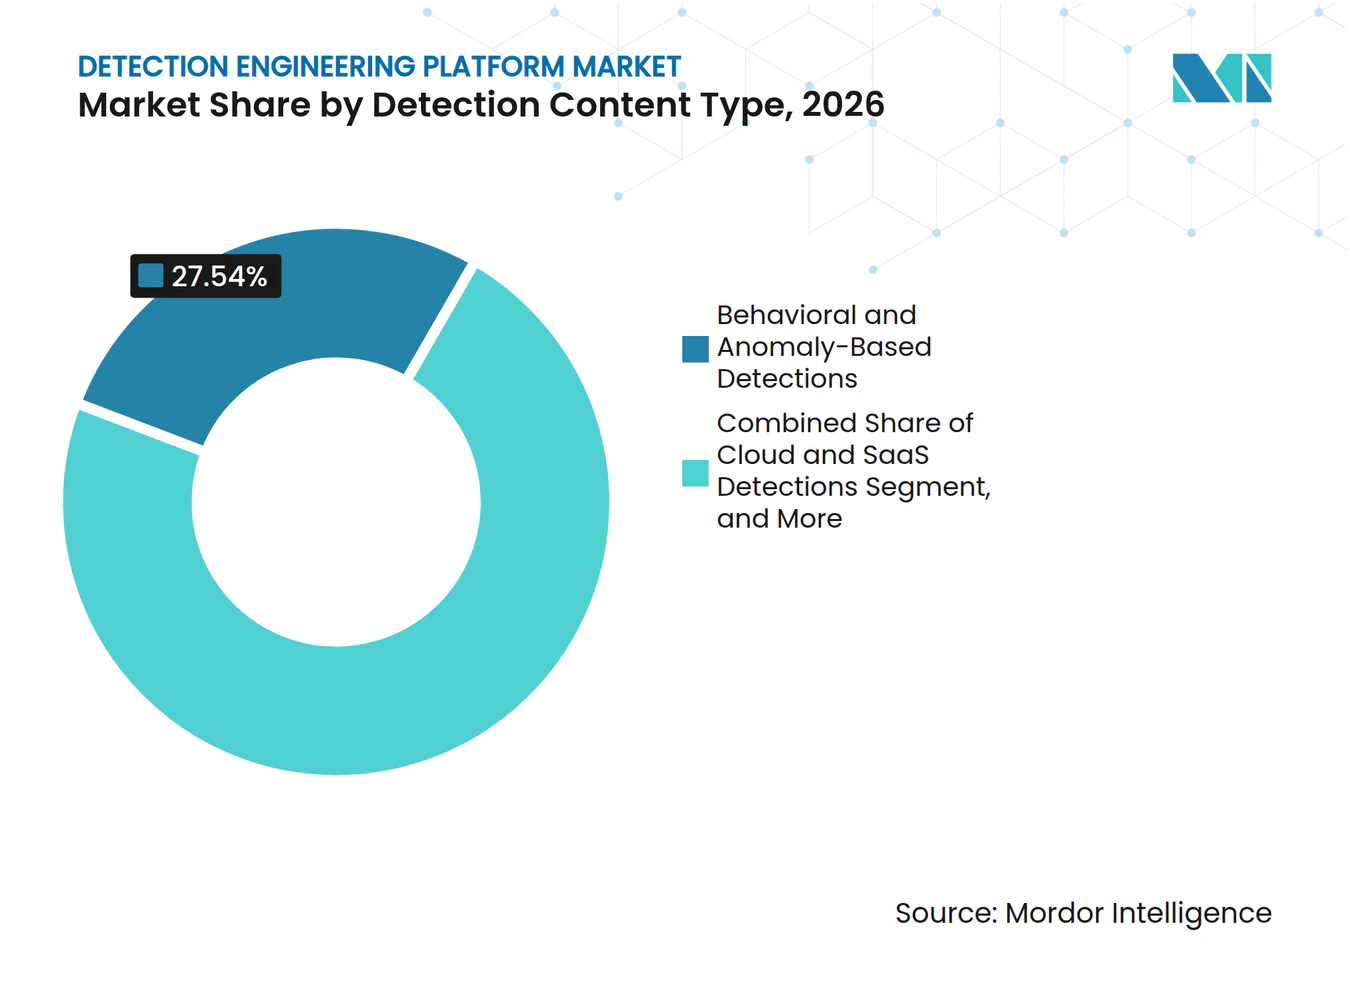
- Nach Erkennungsinhaltstyp hielten verhaltens- und anomaliebasierte Erkennungen im Jahr 2026 einen Anteil von 27,54 %, während Identitäts- und Entitätsverhaltenserkennungen bis 2032 voraussichtlich mit einer CAGR von 24,51 % wachsen werden.
- Nach Endnutzer hielt BFSI im Jahr 2026 einen Anteil von 29,31 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 22,64 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,64 % am Markt für Detection Engineering Platforms, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 24,81 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Komplexität von Angreifern und mehrstufige Angriffspfade | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Erweiterung der Cloud-, Identitäts-, Endpunkt- und SaaS-Telemetrie | +4.0% | Global | Mittelfristig (2–4 Jahre) |
| Detection-as-Code und CI/CD-Einführung in Sicherheitsoperationen | +3.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Regulatorischer Bedarf an nachweisbaren Erkennungsnachweisen | +3.2% | Europa, Nordamerika und Indien | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Regelgenerierung und kontinuierliche Abdeckungsoptimierung | +2.8% | Global | Mittelfristig (2–4 Jahre) |
| Datendrift und Schemaänderungen als Treiber für selbstheilende Erkennungen | +2.0% | Asiatisch-pazifischer Raum als Kern, mit Ausstrahlungseffekten auf Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Komplexität von Angreifern und mehrstufige Angriffspfade
Der Markt für Detection Engineering Platforms wird durch Angriffe gestützt, die sich durch mehrere Credential-Speicher, Cloud-Mandanten und SaaS-Umgebungen bewegen. Bedrohungsakteure können sich durch Identitätsdiebstahl Zugang verschaffen und dann vertraute Verwaltungstools nutzen, was eine rein auf Malware ausgerichtete Reaktion unzureichend macht. Die SANS-Umfrage 2025 berichtete, dass Living-off-the-Land-Techniken in 76 % der Angriffe von Nationalstaaten auftraten.[1] Sicherheitsteams müssen daher Aktivitäten über Identitäts-, Endpunkt-, Netzwerk- und Cloud-Datensätze hinweg verknüpfen, anstatt jedes Signal isoliert zu bewerten. Erkennungsprogramme, die Identitätswechsel, laterale Bewegungen und Daten-Staging abdecken, bieten einen vollständigeren Überblick über diese verknüpften Angriffspfade. Dieser Bedarf unterstützt kontinuierliche Investitionen in Erkennungsinhalte, die getestet und gepflegt werden können, wenn sich das Angreiferverhalten ändert.
Erweiterung der Cloud-, Identitäts-, Endpunkt- und SaaS-Telemetrie
Cloud-native Workloads, SaaS-Anwendungen, Identitätsanbieter und verwaltete Endpunkte haben das Informationsvolumen erweitert, das Sicherheitsteams verarbeiten müssen. Die SANS-Umfrage 2026 ergab, dass 43 % der Befragten Cloud-native Umgebungen als ihre größte Lücke in der Erkennungsabdeckung betrachteten. Diese Lücke spiegelt wider, wie schnell Cloud-Aktivitäten die Abdeckung bestehender Regeln und etablierter Datenmodelle im Markt für Detection Engineering Platforms überschritten haben. Unternehmen reagieren darauf, indem sie Datensätze normalisieren, bevor Erkennungslogik im SIEM angewendet wird. Microsoft erweiterte Sentinel UEBA im April 2026, um AWS-, Google Cloud Platform- und Okta-Quellen innerhalb eines gemeinsamen Verhaltensanalyseansatzes abzudecken.[2] Der Markt für Detection Engineering Platforms profitiert von Architekturen, die Datenerfassung, Normalisierung und Regelausführung als verbundene Teile des Erkennungsprozesses behandeln.
Detection-as-Code und CI/CD-Einführung in Sicherheitsoperationen
Detection-as-Code wendet Versionskontrolle, Peer-Review, automatisiertes Testen und Deployment-Pipelines auf Erkennungsregeln an. Die SANS-Umfrage 2026 stellte fest, dass 93 % der Befragten Automatisierung in ihrem Detection-Engineering-Workflow nutzen oder planen zu nutzen. Diese Methode hilft Teams im Markt für Detection Engineering Platforms dabei, Änderungen zu dokumentieren, die Abstimmung von Falsch-Positiv-Meldungen zu überprüfen und frühere Regelversionen bei Bedarf wiederherzustellen. Sie gibt Sicherheitsverantwortlichen auch einen klareren Überblick über die Abdeckung gegenüber dem MITRE ATT&CK-Framework. Rapid7 stellte seinen Terraform-Anbieter für Detection-as-Code über alle InsightIDR-Stufen hinweg zur Verfügung und ermöglicht damit die programmatische Bereitstellung und Validierung von Erkennungslogik. Gemeinsame Sigma-Regelformate können die Portabilität zwischen Sicherheitsplattformen weiter unterstützen und den Aufwand für die Pflege separater Regelsätze reduzieren.
Regulatorischer Bedarf an nachweisbaren Erkennungsnachweisen
Regulatorische Verpflichtungen machen Erkennungsaktivitäten für Vorstände, Prüfer und Aufsichtsbehörden sichtbarer. Der EU Digital Operational Resilience Act ist seit dem 17. Januar 2025 in Kraft und verpflichtet Finanzunternehmen, schwerwiegende IKT-Vorfälle innerhalb festgelegter Fristen zu melden. Ein kurzes Meldefenster macht das ursprüngliche Erkennungsereignis, seine Validierung und seine Dokumentation operativ bedeutsam. Die Europäische Kommission schlug im Januar 2026 NIS2-Änderungen vor, die strukturierte Verpflichtungen auf 28.700 zusätzliche Organisationen ausweiten würden, darunter 6.200 Kleinstunternehmen und kleine Unternehmen. Der Markt für Detection Engineering Platforms wird daher durch den Bedarf an versionierten Regeln, nachvollziehbaren Tests und Nachweisen gestützt, die Warnmeldungen mit Risikoentscheidungen verknüpfen. Diese Anforderungen sind besonders wichtig in Finanzdienstleistungen und kritischer Infrastruktur.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Integrationskomplexität über heterogene Telemetrie hinweg | -2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Fachkräften für Detection Engineering und Bedrohungsjagd | -2.4% | Global | Mittelfristig (2–4 Jahre) |
| Datenschutz-, Datensouveränitäts- und Mitarbeiterüberwachungsbeschränkungen | -1.8% | Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Unvollständige, qualitativ minderwertige oder instabile Telemetrie aus Legacy- und nicht genehmigten Umgebungen | -1.5% | Global, mit Schwerpunkt auf Schwellenländern mit Legacy-Infrastruktur | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Integrationskomplexität über heterogene Telemetrie hinweg
Der Markt für Detection Engineering Platforms steht vor einer praktischen Einschränkung, wenn Daten über verschiedene Konnektoren und inkompatible Schemata eingehen. Hybride, Multi-Cloud- und On-Premises-Umgebungen erfordern von Teams die Normalisierung von Informationen, bevor gemeinsame Erkennungslogik angewendet werden kann. Diese Arbeit bindet Ressourcen, die andernfalls für die Entwicklung neuer Abdeckung genutzt werden könnten. CrowdStrike gab an, dass Falcon Onum bis zu 5-mal mehr Ereignisse pro Sekunde verarbeiten kann als Legacy-Architekturen und erkennungsbereite Daten über seine Plattform und Drittanbieterziele weiterleiten kann.[3] Unternehmen mit umfangreichen Legacy-SIEM-Investitionen können mit langwierigen Migrationsprogrammen konfrontiert sein. Datenvalidierungsanforderungen gemäß DORA und ISO/IEC 27001:2022 erhöhen den Handlungsdruck, da Integrationsentscheidungen auch zuverlässige Nachweise unterstützen müssen.
Mangel an Fachkräften für Detection Engineering und Bedrohungsjagd
Detection Engineering erfordert Kenntnisse über Angreiferaktivitäten, Abfragesprachen, MITRE ATT&CK-Mapping und Softwarepraktiken. Die SANS-Umfrage 2025 ergab, dass 61 % der Unternehmen den Mangel an qualifiziertem Personal als ihr Haupthindernis für eine effektive Bedrohungsjagd identifizierten. Dieser Mangel kann die Abdeckung auf die Tools und Techniken konzentrieren, die das vorhandene Personal am besten kennt. Infolgedessen erhalten ungewöhnliche Angriffspfade möglicherweise weniger Aufmerksamkeit. Die SANS-Umfrage 2026 berichtete, dass 45 % der Unternehmen KI für Anomalieerkennung, Regelgenerierung und Warnungstriage einsetzen, während 88 % erwarten, dass KI innerhalb von 3 Jahren einen erheblichen Einfluss auf ihre Programme haben wird. Plattformautomatisierung und verwaltete Dienste können den Druck verringern, beseitigen jedoch nicht den Bedarf an qualifizierter Überprüfung und Governance.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Plattformen verankern den Umsatz, während Dienstleistungen die Bereitstellung neu gestaltenPlattformen machten im Jahr 2026 72,36 % des Marktanteils der Detection Engineering Platforms aus. Unternehmen nutzen SIEM- und XDR-Produkte der nächsten Generation für die Regelerstellung, Warnungsüberprüfung und Reaktionskoordination. Diese Tools vereinen Bedrohungsintelligenz, Ereignisspeicherung, Workflow-Steuerung und Content-Management. Anbieterspezifische Abfragesprachen und Regel-Governance können Plattformwechsel nach der Etablierung von Programmen erschweren. Die Marktgröße der Detection Engineering Platform für Plattformen spiegelt eine Präferenz für integrierte Betriebsumgebungen gegenüber separaten Einzellösungen wider.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 22,61 % wachsen. Professionelle Dienstleistungen unterstützen Programmdesign, Daten-Onboarding, Regeltests und Änderungen des Betriebsmodells. Verwaltete Detection-Engineering-Dienste konzentrieren sich auf die Erstellung, das Testen und die Pflege von Inhalten und nicht nur auf die Reaktion auf Vorfälle. Dieses Modell hilft Unternehmen, denen interne Erkennungsspezialisten fehlen und die eine externe Abdeckungsgarantie benötigen. Der Markt für Detection Engineering Platforms schafft Raum für Anbieter, die Inhaltsarbeit mit wiederholbarer Governance und Berichterstattung kombinieren.


Nach Bereitstellungsmodus:
Cloud konsolidiert sich, während Hybrid Souveränitätsanforderungen adressiertDie Cloud-basierte Bereitstellung machte im Jahr 2026 einen Anteil von 64,89 % aus und wird bis 2032 voraussichtlich mit einer CAGR von 24,72 % wachsen. Elastisches Computing unterstützt die Aufnahme und Überprüfung großer Telemetriedatenmengen. Cloud-Umgebungen können kontinuierliche Aktualisierungen von Bedrohungsintelligenz und Analysetools bereitstellen. Die Marktgröße der Detection Engineering Platform im Zusammenhang mit der Cloud-Bereitstellung wird durch die breitere Einführung Cloud-nativer Sicherheitsdaten-Lakes angetrieben. Die Cloud-Bereitstellung macht auch ein zentralisiertes Regelmanagement über verteilte Betriebe hinweg praktikabler.
Die On-Premises-Bereitstellung bleibt relevant, wenn Datenresidenz, interne Kontrolle oder betriebliche Isolation erforderlich sind. Hybride Umgebungen kombinieren lokale Datenverarbeitung mit Cloud-basierter Analyse, wo es die Richtlinien erlauben. Diese Kombination bietet einen schrittweisen Weg weg von älteren SIEM-Umgebungen. SOC Prime führte DetectFlow Enterprise im März 2026 für Cloud-verbundene und Air-Gap-Architekturen ein, mit einer angegebenen mittleren Erkennungszeit von 0,005 bis 0,01 Sekunden.[4] Der Markt für Detection Engineering Platforms muss verschiedene Bereitstellungsoptionen unterstützen, anstatt einen vollständigen Übergang zur öffentlichen Cloud vorauszusetzen.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU als Wachstumsmotor auftretenGroßunternehmen hielten im Jahr 2026 einen Anteil von 69,81 %. Ihre Sicherheitsoperationen verwalten erhebliche Telemetriemengen und nutzen häufig mehr als eine SIEM- oder XDR-Plattform. Sie haben eine breitere regulatorische Exposition und formale Verfahren zur Erkennung und Genehmigung von Inhalten. Dedizierte Detection-Engineering-Teams sind in diesen Unternehmen häufiger anzutreffen. Der Markt für Detection Engineering Platforms wird durch die Nachfrage von Großunternehmen nach umfassender Transparenz und prüfungsbereiten Prozessen verankert.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 23,44 % wachsen. Abonnementbasierte Cloud-Dienste haben die Einstiegshürde für fortschrittliche Erkennungsfähigkeiten gesenkt. Anforderungen an die Lieferkettensicherheit können auch von Lieferanten verlangen, grundlegende Erkennungs- und Reaktionskontrollen aufrechtzuerhalten. Verwaltete Dienste bieten Zugang zu Fähigkeiten, die kleinere Unternehmen möglicherweise nicht intern beschäftigen. Die Detection-Engineering-Branche weitet sich über große Sicherheitsteams hinaus aus, da Anbieter Automatisierung, Überwachung und Inhalte in zugängliche Dienste bündeln.
Nach Erkennungsinhaltstyp:
Verhaltensanalyse führt, während identitätszentrierte Bedrohungen neue Nachfrage erzeugenVerhaltens- und anomaliebasierte Erkennungen hielten im Jahr 2026 einen Anteil von 27,54 %. Diese Erkennungen identifizieren Abweichungen von etablierten Mustern, anstatt sich nur auf bekannte Schadprogramme oder Indikatoren zu stützen. Sie können Missbrauch von Anmeldedaten und ungewöhnliche Insider-Aktivitäten aufdecken. Eine Studie aus dem Jahr 2026 unter Verwendung des CERT Insider Threat Dataset berichtete von einer Erkennungsgenauigkeit von 97,9 % und einem AUC von 0,99 für ein hybrides UEBA-Framework aus Transformer- und Graph-Neural-Network-Modellen.[5] Verhaltensbasierte Inhalte spiegeln die Notwendigkeit wider, Aktivitäten zu identifizieren, die betrieblich ungewöhnlich, aber technisch erlaubt sind.
Identitäts- und Entitätsverhaltenserkennungen werden bis 2032 voraussichtlich mit einer CAGR von 24,51 % wachsen. Föderierte Identitätsanbieter, Cloud-Rollenzuweisungen und nicht-menschliche KI-Agentenidentitäten erhöhen die Anzahl der zu überwachenden Identitäten. Diese Systeme schaffen Beziehungen zwischen Benutzern, Geräten, Anwendungen und Berechtigungen, die isolierte Warnmeldungen nicht gut bewerten können. Signatur- und indikatorbasierte Inhalte bleiben eine wichtige Hygieneschicht, während Korrelations- sowie Cloud- und SaaS-Inhalte ebenfalls zunehmen. Die Detection-Engineering-Branche unterstützt diese Inhaltstypen, da Teams eine Abdeckung über mehrere Datenquellen hinweg anstreben.


Nach Endnutzer:
BFSI behält die Führung, während das Wachstum im Gesundheitswesen sich beschleunigtBFSI hielt im Jahr 2026 einen Anteil von 29,31 %. Banken, Versicherungen und andere Finanzorganisationen unterliegen überlappenden Anforderungen an Vorfallserkennung, Berichterstattung, Governance und Nachweise. DORA, NIS2, SEC-Offenlegungsregeln und das Rahmenwerk der Reserve Bank of India erhöhen den Bedarf an strukturierten Erkennungsoperationen. Diese Anforderungen machen Aktualität und Nachvollziehbarkeit zu zentralen Elementen von Erkennungsprogrammen. Der Markt für Detection Engineering Platforms im BFSI-Bereich wird durch sensible Daten, operationelle Risiken und regulatorische Kontrolle angetrieben.
Die Gesundheits- und Biowissenschaftsbranche wird bis 2032 voraussichtlich mit einer CAGR von 22,64 % wachsen. Elektronische Gesundheitsakten enthalten sensible Daten und werden über viele Systeme hinweg verwaltet, was die Überwachungsanforderungen erweitert. Ransomware-Druck und begrenzte Sicherheitsressourcen können den Bedarf an besserer Erkennungsabdeckung erhöhen. Regierung, IT und Telekommunikation, Energie und Versorgungsunternehmen sowie das verarbeitende Gewerbe tragen ebenfalls bei, jeweils mit unterschiedlichen Risikoprofilen. Der Markt für Detection Engineering Platforms bedient diese Sektoren mit Inhalten, die unterschiedliche Technologien, kritische Dienste und Verpflichtungen widerspiegeln müssen.
Geografische Analyse
Markt für Detection Engineering Platforms in Nordamerika
Nordamerika machte im Jahr 2026 41,64 % des Marktes für Detection Engineering Platforms aus. Die Region verfügt über eine hohe Konzentration von Unternehmenssicherheitsprogrammen und eine dichte Anbieterbasis. Sie hat auch aktive Anforderungen an die Offenlegung von Vorfällen und Cyber-Berichterstattung. Die SEC verlangt die Offenlegung eines wesentlichen Cybersicherheitsvorfalls innerhalb von 4 Werktagen, nachdem ein Unternehmen festgestellt hat, dass der Vorfall wesentlich ist.[6] CrowdStrike, Splunk, Palo Alto Networks, Rapid7 und SentinelOne investieren in Inhaltsbibliotheken und Plattformautomatisierung.
Markt für Detection Engineering Platforms in Europa
Europa ist der zweitgrößte regionale Block im Markt für Detection Engineering Platforms. DORA und NIS2 prägen die Kaufentscheidungen im Markt für Detection Engineering Platforms in Finanzdienstleistungen und kritischer Infrastruktur. Der Vorschlag der Kommission vom Januar 2026 würde die NIS2-Compliance vereinfachen und gleichzeitig den Rahmen auf 28.700 Organisationen ausweiten, darunter 6.200 Kleinstunternehmen und kleine Unternehmen. Frankreichs ANSSI veröffentlichte sein Cyber-Bedrohungspanorama 2025 zusammen mit der nationalen Cybersicherheitsstrategie für 2026–2030, während Deutschland, das Vereinigte Königreich und die Niederlande eine bedeutende Konzentration von Cybersicherheitsanbietern aufweisen.
Markt für Detection Engineering Platforms im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 24,81 % wachsen. China, Indien, Japan und Südkorea treiben digitale Programme und Cybersicherheitsrahmen voran. Indiens CERT-In-Richtlinien verlangen eine Log-Aufbewahrung von 180 Tagen und eine 6-stündige Meldepflicht für bestimmte Vorfälle. Diese Anforderungen erhöhen die Erwartungen an Datenspeicherung und zeitnahe Erkennung in regulierten Umgebungen. Der Nahe Osten und Afrika sind noch frühere Entwicklungsregionen, während die Vereinigten Arabischen Emirate und Saudi-Arabien Investitionen durch nationale Cybersicherheitsprogramme und die Entwicklung souveräner Cloud-Infrastrukturen unterstützen.
Wettbewerbslandschaft
Marktkonzentration
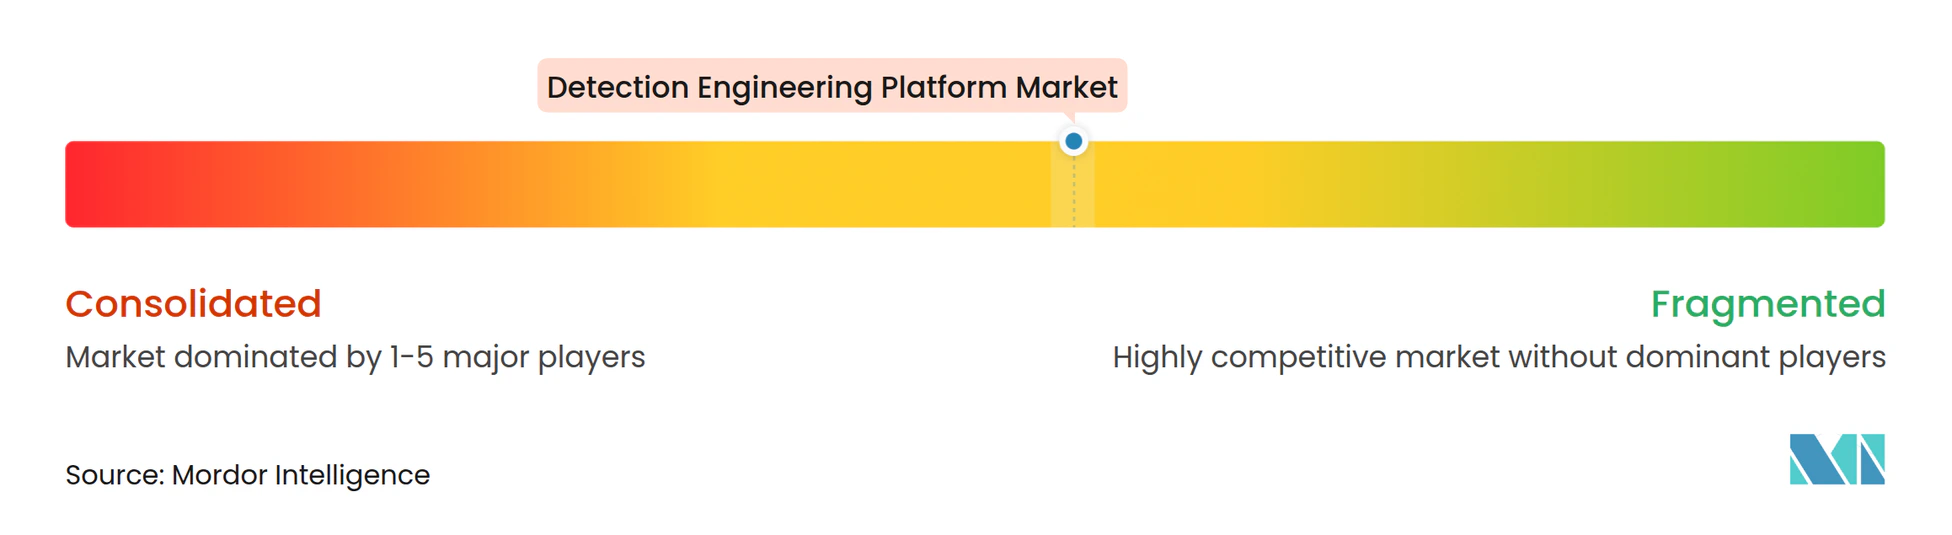
Der Markt für Detection Engineering Platforms ist mäßig konzentriert, wobei Microsoft, CrowdStrike, Splunk, Palo Alto Networks und Google durch SIEM-, XDR- und Sicherheitsdatenplattformen starke Umsatzpositionen halten. Diese Unternehmen konkurrieren durch Telemetriebreite, native Integrationen, KI-basierte Automatisierung und Tiefe der Erkennungsinhalte. Ihre installierten Kundenstämme ermöglichen es ihnen, Detection-Engineering-Fähigkeiten in Plattformen einzubinden, die Unternehmen bereits nutzen. Dies schafft einen Beschaffungsvorteil, da Käufer mehrere Funktionen innerhalb einer einzigen Betriebsumgebung verwalten können.
CrowdStrike hat in die Erweiterung seiner Plattform rund um die Falcon-Umgebung investiert. Das SafeMind-Projekt, das auf der Fal.Con 2026 angekündigt wurde, nutzte adversariales Reinforcement Learning und wurde auf 3,1 Millionen Arbeitsstunden Detection-Engineering-Expertise nachtrainiert. Im August 2026 erweiterte das Unternehmen Project QuiltWorks, um Echtzeit-Daten von 12 Ökosystempartnern in Falcon Next-Gen SIEM einzubinden. SOC Prime unterstützt 56 SIEM-, EDR-, Data-Lake- und Pipeline-Plattformen über seinen Detection Intelligence-Datensatz. Sein verwaltetes Detection-Engineering-Modell berichtete von Einsparungen von 4.000 Stunden pro Jahr bei der Bedrohungsforschung und Inhaltskodierung für MDR-Partner.
Konsolidierung prägt auch den Wettbewerb im Markt für Detection Engineering Platforms. Cribl erwarb CardinalOps im Juli 2026, um Telemetrie-Pipeline-Management mit Detection Posture Management zu kombinieren. Securonix erlangte im Oktober 2026 die ISO/IEC 42001:2023-Zertifizierung für KI-Governance über sein gesamtes Portfolio hinweg, ohne wesentliche Prüfungsbefunde. Devo Technology, Exabeam und Query.AI differenzieren sich durch offene Datenarchitekturen und föderierte Suche für Multi-SIEM-Umgebungen. Chancen bestehen weiterhin bei verwalteten Diensten für kleine und mittelständische Unternehmen sowie bei OT- und ICS-Inhalten für Modbus, DNP3 und andere industrielle Protokolle.
Marktführer der Detection-Engineering-Platform-Branche
-
Splunk Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Elastic N.V.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Detection Engineering Platforms Unternehmen in diesem Bericht
- Splunk Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Elastic N.V.
- IBM Corporation
- Cisco Systems, Inc.
- SentinelOne, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Rapid7, Inc.
- Sumo Logic, Inc.
- Devo Technology, Inc.
- Google LLC
- Trellix
- Fortinet, Inc.
- AttackIQ, Inc.
- Cymulate Ltd.
- CardinalOps, Inc.
- Fig Security, Inc.
- Query.AI, Inc.
- SOC Prime, Inc.
Neueste Industrielle Entwicklungen in Markt für Detection Engineering Platforms
- Oktober 2026: Securonix führte Advanced Behavioral Analytics (ABA) ein und kombinierte Agent and Entity Behavior Analytics (AEBA) mit UEBA, um technisch erlaubte, aber betrieblich abnormale Aktivitäten über Benutzer, KI-Agenten, Cloud-Umgebungen und Anwendungen hinweg zu erkennen. Die Einführung erweitert das Verhaltens-Baselining auf nicht-menschliche KI-Agentenidentitäten, eine Kategorie, die mit dem Einsatz agentischer KI in Unternehmen rapide gewachsen ist.
- Oktober 2026: Securonix erlangte die ISO/IEC 42001:2023-Zertifizierung, die KI-Governance über sein gesamtes Produktportfolio einschließlich ThreatQ abdeckt, ohne wesentliche Prüfungsbefunde, und bietet damit eine unabhängige Validierung des KI-Risikomanagements und der menschlichen Aufsichtspraktiken.
- September 2026: Splunk veröffentlichte Enterprise Security 8.7 und trieb seine Agentic SOC-Vision mit einem verbesserten Detection Builder Agent zur Erstellung und Verfeinerung von Erkennungen, erweiterter SPL-Anleitung und gesteuerten autonomen Reaktions-Workflows voran, die die menschliche Verantwortlichkeit wahren. Die Veröffentlichung markiert einen bewussten Übergang von KI-gestützter Untersuchung zu KI-gesteuerter Reaktion innerhalb des SOC.
- August 2026: CrowdStrike erweiterte Project QuiltWorks auf der Fal.Con 2026 und integrierte Echtzeit-Daten von 12 Ökosystempartnern in Falcon Next-Gen SIEM. Falcon Onums intelligente Filterung reduziert die Speicherkosten um bis zu 50 %, während In-Pipeline-Erkennungslogik Angriffspfade aufdeckt, bevor Daten nachgelagerte Systeme erreichen.
Globaler Berichtsumfang des Marktes für Detection Engineering Platforms
Der Markt für Detection Engineering Platforms umfasst Umsätze aus Softwareplattformen und direkt damit verbundenen Dienstleistungen, die Sicherheitsteams in die Lage versetzen, Erkennungslogik über Sicherheitstelemetriequellen hinweg zu entwickeln, zu übersetzen, zu testen, bereitzustellen, zu überwachen, zu optimieren und zu pflegen. Diese Plattformen unterstützen Detection-as-Code-Praktiken, einschließlich Regelentwicklung, Versionskontrolle, automatisierter Validierung, Abdeckungsmessung, Reduzierung von Falsch-Positiv-Meldungen, Integration von Bedrohungsintelligenz und CI/CD-basierter Bereitstellung über SIEM-, EDR-, XDR-, Cloud-, Identitäts- und Netzwerkumgebungen hinweg.
Der Marktbericht zur Detection Engineering Platform ist segmentiert nach Komponente (Plattformen und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Erkennungsinhaltstyp (Signatur- und indikatorbasierte Erkennungen, verhaltens- und anomaliebasierte Erkennungen, Korrelations- und Multi-Ereignis-Erkennungen, Identitäts- und Entitätsverhaltenserkennungen, Cloud- und SaaS-Erkennungen sowie sonstige Erkennungsinhaltstypen), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Energie und Versorgungsunternehmen, verarbeitendes Gewerbe und Industrie sowie sonstige Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Plattformen | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Detection-Engineering-Dienste |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Signatur- und indikatorbasierte Erkennungen |
| Verhaltens- und anomaliebasierte Erkennungen |
| Korrelations- und Multi-Ereignis-Erkennungen |
| Identitäts- und Entitätsverhaltenserkennungen |
| Cloud- und SaaS-Erkennungen |
| Sonstige Erkennungsinhaltstypen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Energie und Versorgungsunternehmen |
| Verarbeitendes Gewerbe und Industrie |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Plattformen | |
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Detection-Engineering-Dienste | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Erkennungsinhaltstyp | Signatur- und indikatorbasierte Erkennungen | |
| Verhaltens- und anomaliebasierte Erkennungen | ||
| Korrelations- und Multi-Ereignis-Erkennungen | ||
| Identitäts- und Entitätsverhaltenserkennungen | ||
| Cloud- und SaaS-Erkennungen | ||
| Sonstige Erkennungsinhaltstypen | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Energie und Versorgungsunternehmen | ||
| Verarbeitendes Gewerbe und Industrie | ||
| Sonstige Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Detection Engineering Platforms?
Die Marktgröße für Detection Engineering Platforms wird voraussichtlich im Jahr 2026 3,31 Milliarden USD, im Jahr 2027 4,26 Milliarden USD betragen und bis 2032 einen Wert von 10,84 Milliarden USD erreichen, mit einer CAGR von 20,54 % von 2027 bis 2032.
Welche Komponente hat den größten Anteil im Detection Engineering?
Plattformen hielten im Jahr 2026 einen Anteil von 72,36 %, da Unternehmen SIEM- und XDR-Plattformen zur Verwaltung von Erkennungsinhalten, Warnmeldungen und zugehörigen Workflows nutzen.
Warum gewinnt die Cloud-Bereitstellung für Detection Engineering an Bedeutung?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 64,89 % und wird bis 2032 voraussichtlich mit einer CAGR von 24,72 % wachsen, unterstützt durch skalierbare Telemetrieverarbeitung und Cloud-native Datenarchitekturen.
Welche Unternehmen setzen Detection Engineering am schnellsten ein?
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 23,44 % wachsen, da Abonnementdienste und verwaltete Bereitstellung die Implementierungshürden senken.
Was treibt die Nachfrage von Finanzdienstleistungsunternehmen an?
BFSI hielt im Jahr 2026 einen Anteil von 29,31 %, unterstützt durch Anforderungen an Vorfallsmeldung, Prüfpfad und Erkennungsnachweise im Rahmen von Regelwerken wie DORA und den RBI-Richtlinien.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 24,81 % wachsen, unterstützt durch die digitale Transformation und verstärkte Cybersicherheitsanforderungen in wichtigen Volkswirtschaften.