
Taille et part du marché de la plateforme d'ingénierie de détection
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 4.26 Milliards de dollars |
| Taille du Marché (2032) | 10.84 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.54 % |
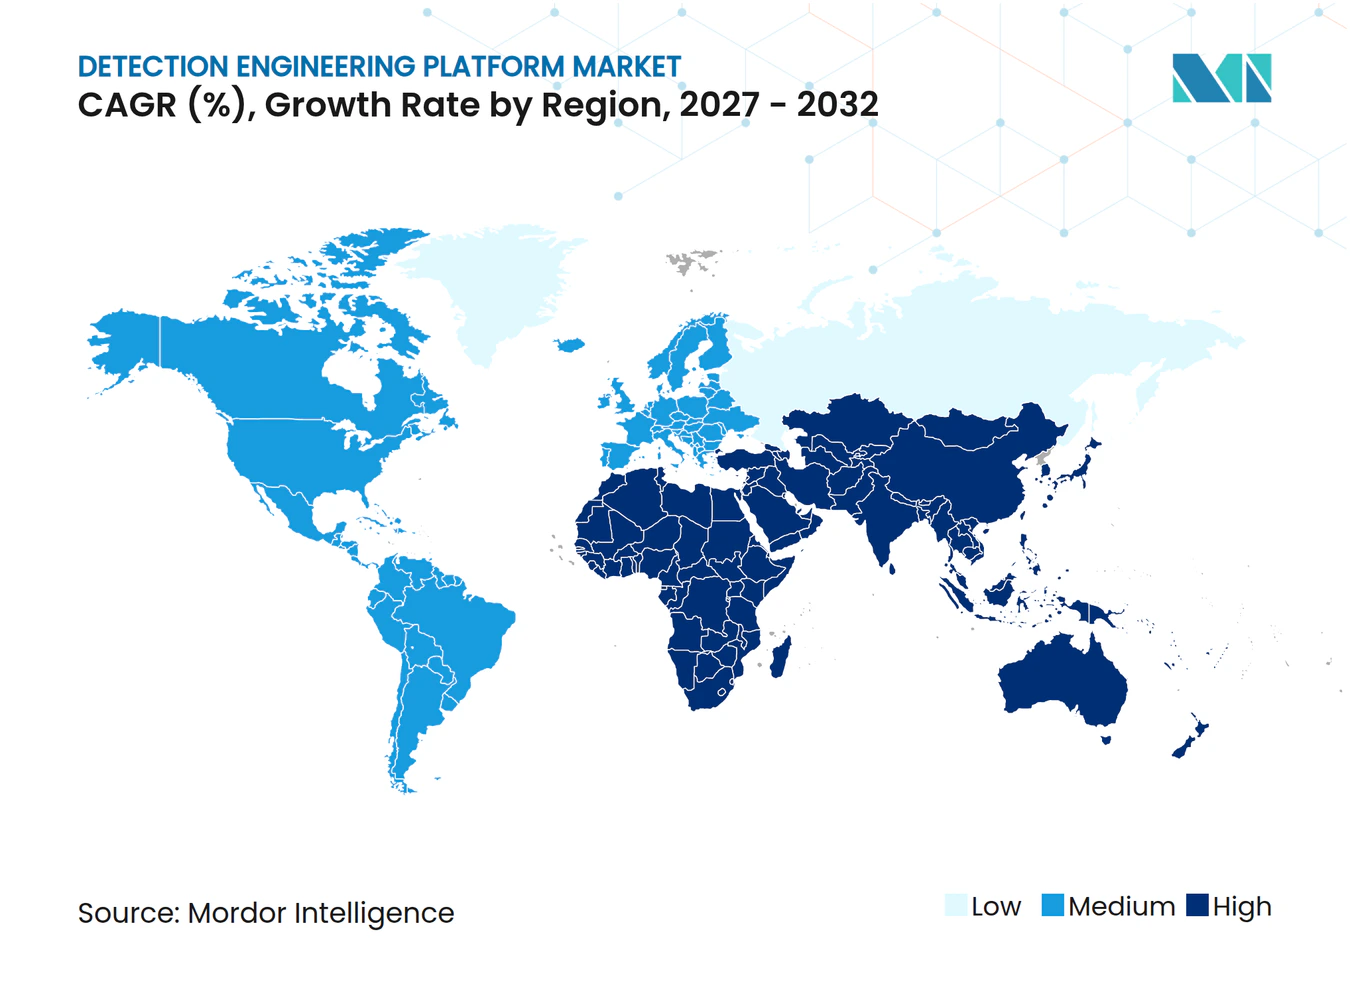
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la plateforme d'ingénierie de détection par Mordor Intelligence
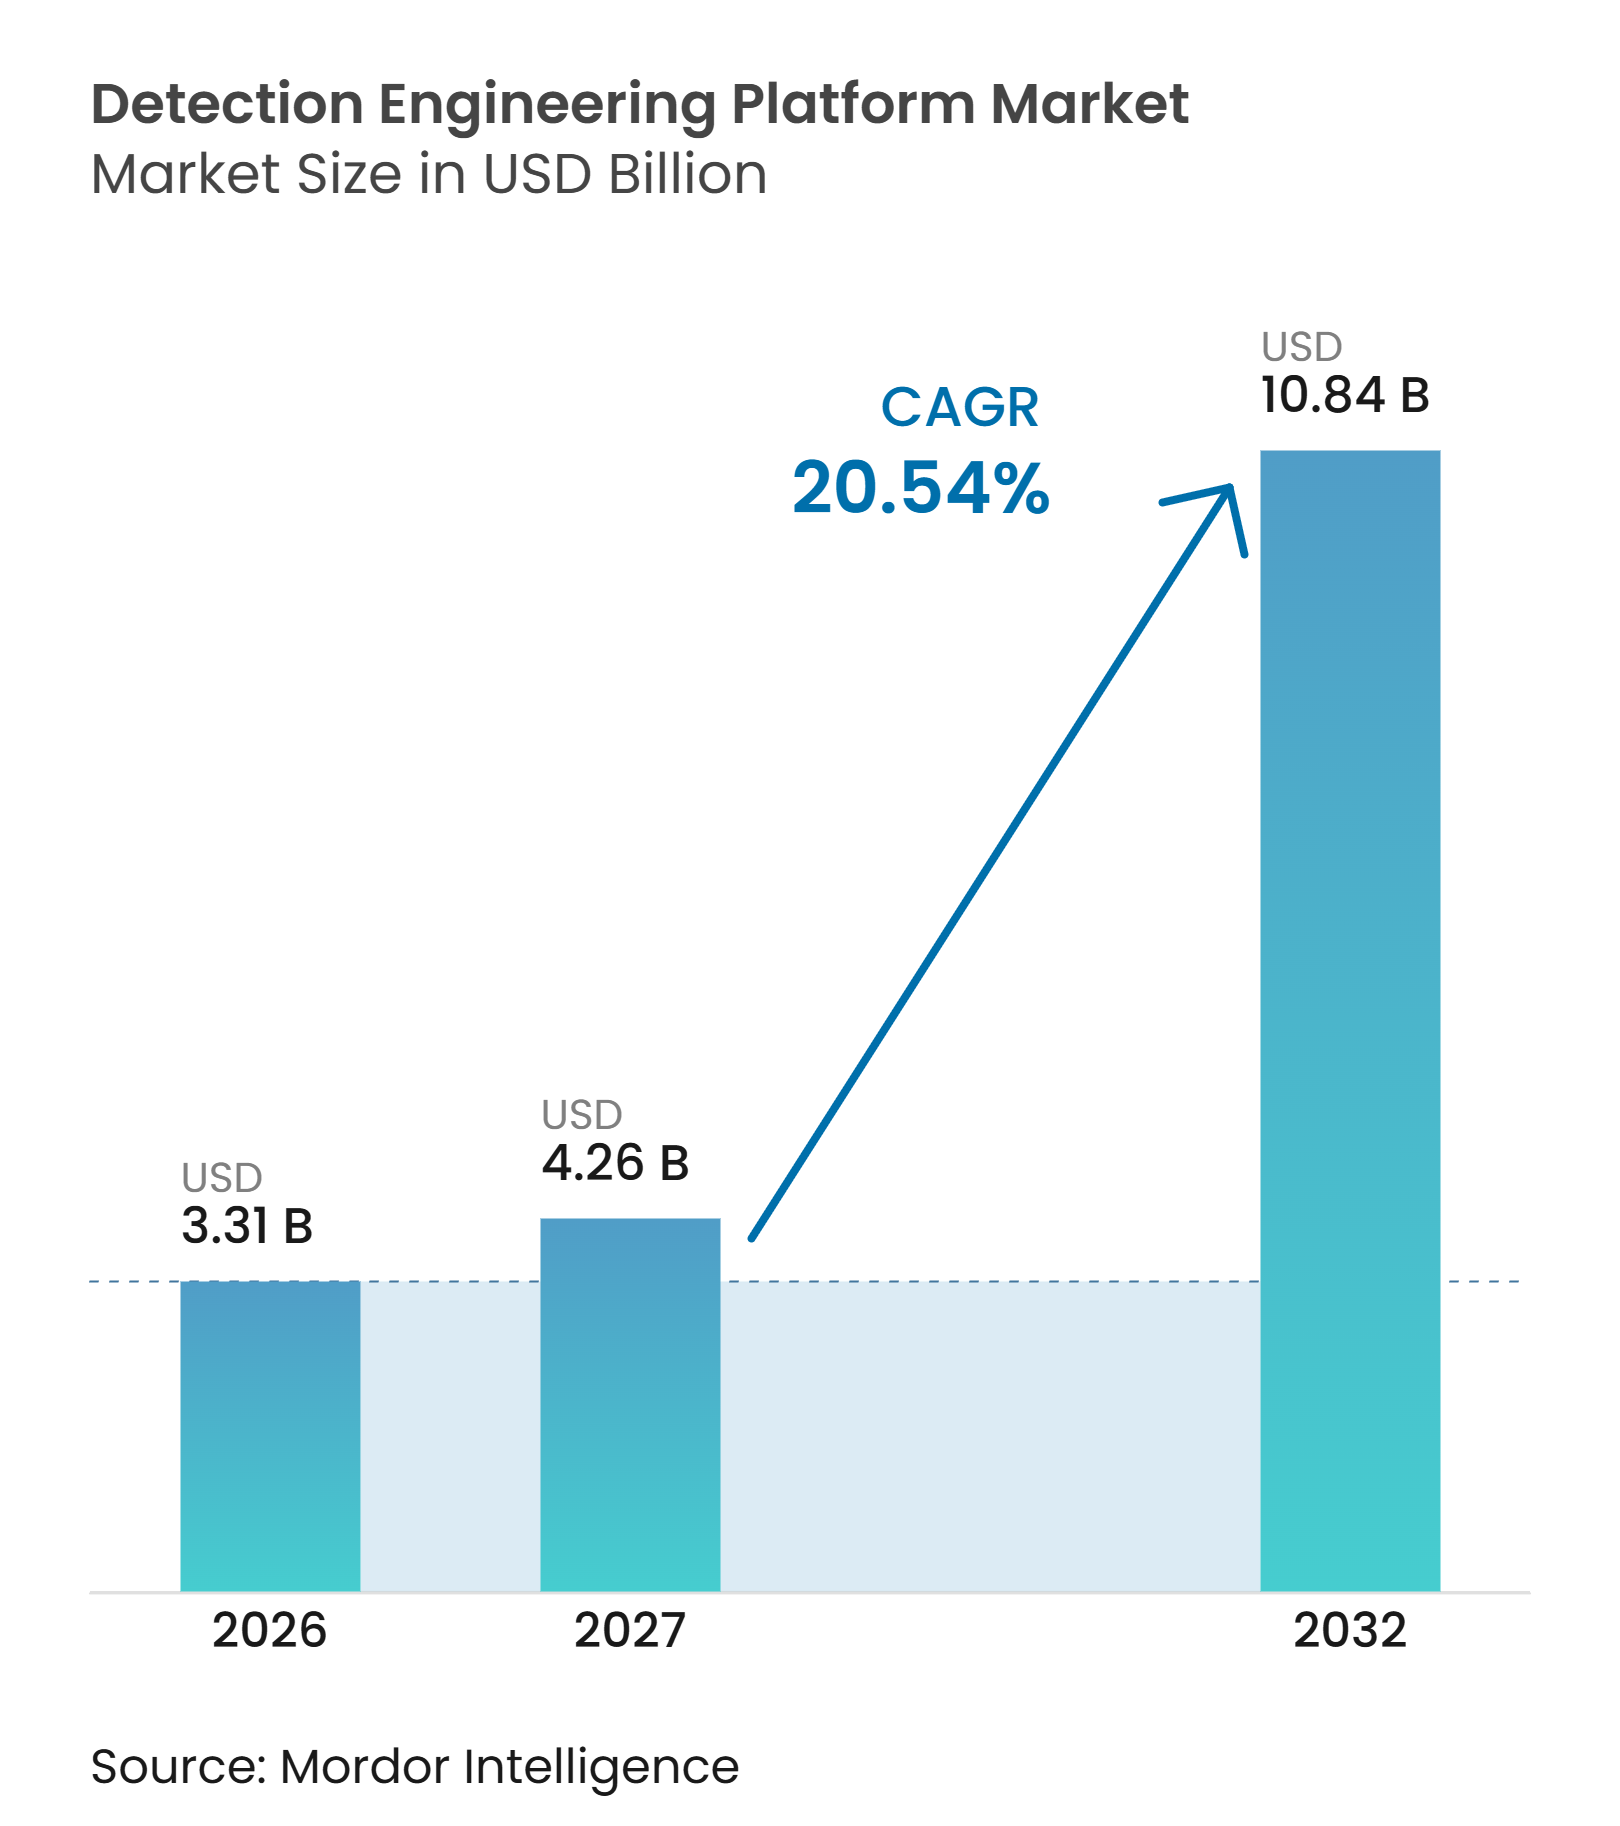
La taille du marché de la plateforme d'ingénierie de détection est projetée à 3,31 milliards USD en 2026, 4,26 milliards USD en 2027, et devrait atteindre 10,84 milliards USD d'ici 2032, avec un CAGR de 20,54 % de 2027 à 2032. Le marché de la plateforme d'ingénierie de détection évolue d'une activité de sécurité spécialisée vers une fonction centrale au sein des opérations de sécurité, alors que les attaquants utilisent des identifiants valides, des outils autorisés et plusieurs chemins d'accès liés. Les organisations accordent une plus grande importance au comportement, à l'identité, à l'activité et aux relations entre les événements, car les alertes de signature isolées ne révèlent pas le chemin d'attaque complet. Les éditeurs de plateformes s'appuient sur leurs SIEM, XDR et plateformes de données de sécurité établis pour regrouper le contenu de détection, la gestion des règles, l'automatisation et la supervision opérationnelle dans un seul environnement. Cela favorise les acheteurs qui ont besoin de processus partagés entre les enregistrements des terminaux, du cloud, de l'identité, du réseau et des SaaS. Le marché de la plateforme d'ingénierie de détection bénéficie également des exigences réglementaires en matière d'activité de détection documentée, testable et horodatée, notamment dans les secteurs réglementés.
Principaux enseignements du rapport
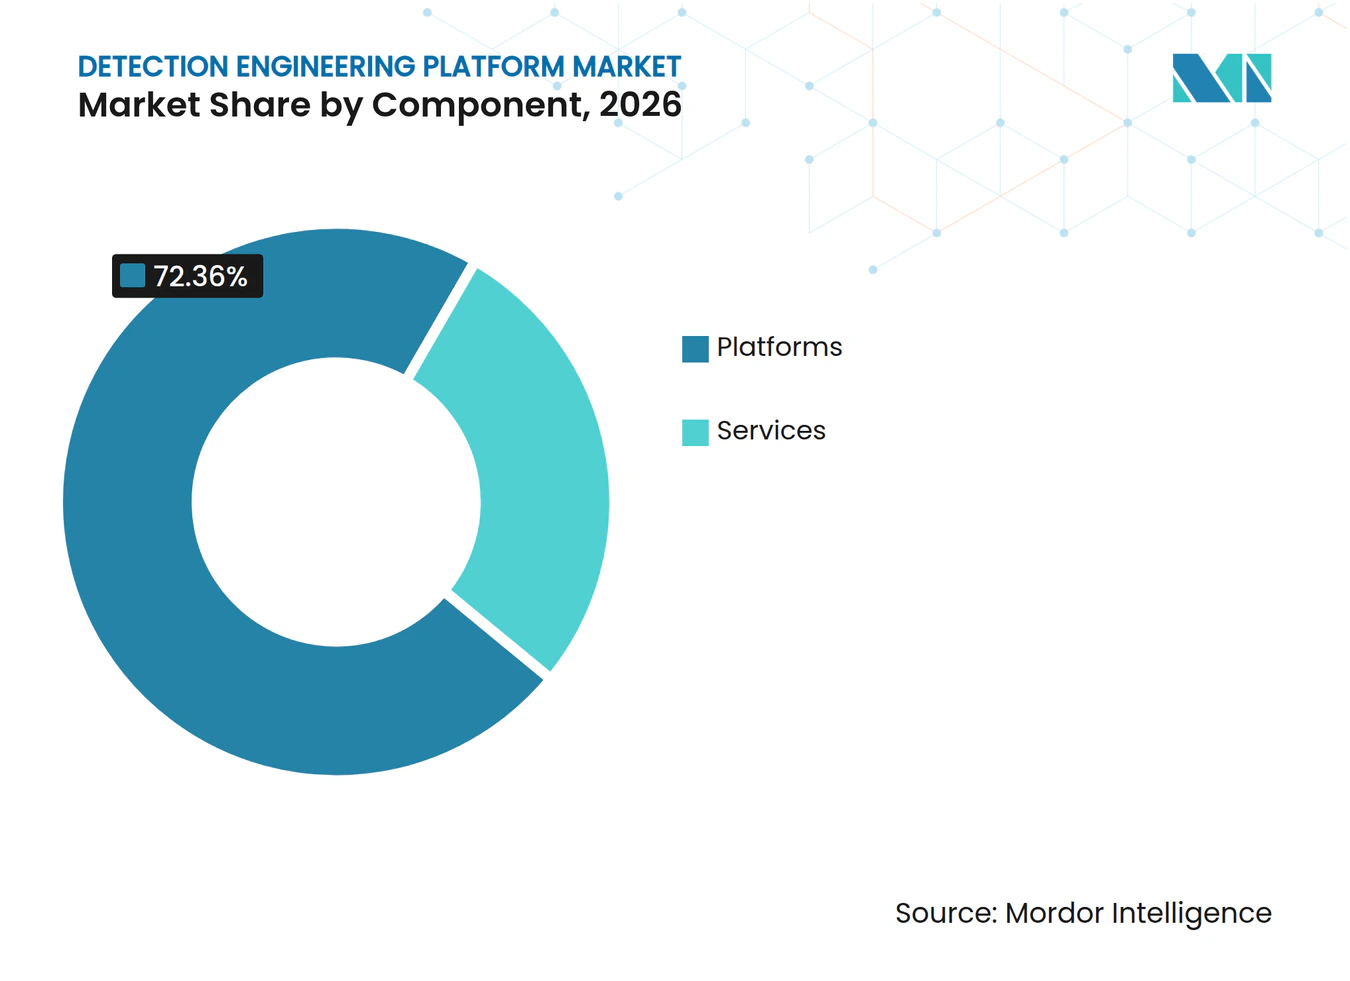
- Par composant, les plateformes représentaient 72,36 % du marché de la plateforme d'ingénierie de détection en 2026, tandis que les services devraient se développer à un CAGR de 22,61 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud représentait une part de 64,89 % en 2026 et devrait se développer à un CAGR de 24,72 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient une part de 69,81 % du marché de la plateforme d'ingénierie de détection en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 23,44 % jusqu'en 2032.
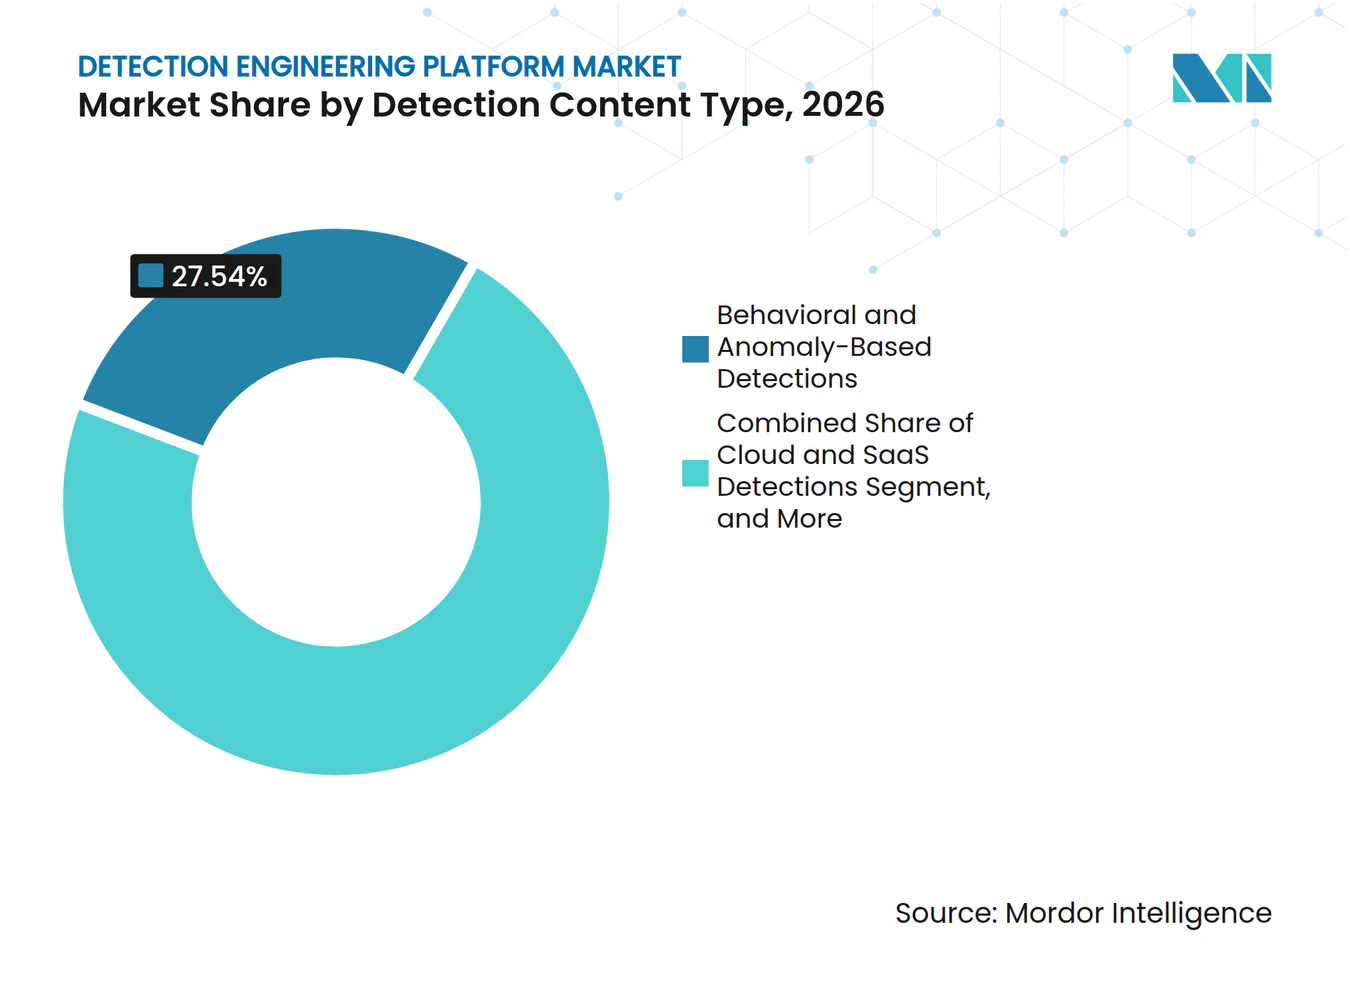
- Par type de contenu de détection, les détections comportementales et basées sur les anomalies représentaient une part de 27,54 % en 2026, tandis que les détections de comportement des identités et des entités devraient se développer à un CAGR de 24,51 % jusqu'en 2032.
- Par utilisateur final, le secteur BFSI représentait une part de 29,31 % en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 22,64 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord représentait une part de 41,64 % du marché de la plateforme d'ingénierie de détection en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,81 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité croissante des adversaires et chemins d'attaque en plusieurs étapes | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Expansion de la télémétrie cloud, identité, terminal et SaaS | +4.0% | Mondial | Moyen terme (2-4 ans) |
| Adoption de la détection en tant que code et du CI/CD dans les opérations de sécurité | +3.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Demande réglementaire de preuves de détection testables | +3.2% | Europe, Amérique du Nord et Inde | Court terme (≤ 2 ans) |
| Génération de règles assistée par l'IA et optimisation continue de la couverture | +2.8% | Mondial | Moyen terme (2-4 ans) |
| Dérive des données et changement de schéma entraînant des détections auto-réparatrices | +2.0% | Cœur Asie-Pacifique, avec répercussions sur l'Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité croissante des adversaires et chemins d'attaque en plusieurs étapes
Le marché de la plateforme d'ingénierie de détection est soutenu par des attaques qui se déplacent à travers plusieurs référentiels d'identifiants, locataires cloud et environnements SaaS. Les acteurs de la menace peuvent obtenir un accès par vol d'identité, puis utiliser des outils d'administration familiers, ce qui rend une réponse axée uniquement sur les logiciels malveillants inadéquate. L'enquête SANS 2025 a indiqué que les techniques de subsistance sur le terrain sont apparues dans 76 % des attaques d'États-nations.[1] Les équipes de sécurité doivent donc relier l'activité entre les enregistrements d'identité, de terminal, de réseau et de cloud plutôt que d'évaluer chaque signal isolément. Les programmes de détection couvrant les pivots d'identité, les mouvements latéraux et la mise en scène des données offrent une vue plus complète de ces chemins d'attaque liés. Ce besoin soutient l'investissement continu dans le contenu de détection qui peut être testé et maintenu à mesure que le comportement des attaquants évolue.
Expansion de la télémétrie cloud, identité, terminal et SaaS
Les charges de travail natives du cloud, les applications SaaS, les fournisseurs d'identité et les terminaux gérés ont augmenté le volume d'informations que les équipes de sécurité doivent traiter. L'enquête SANS 2026 a révélé que 43 % des répondants considéraient les environnements natifs du cloud comme leur plus grande lacune en matière de couverture de détection. Cet écart reflète la rapidité avec laquelle l'activité cloud a dépassé la couverture des règles existantes et des modèles de données établis sur le marché de la plateforme d'ingénierie de détection. Les organisations répondent en normalisant les enregistrements avant que la logique de détection ne soit appliquée dans le SIEM. Microsoft a étendu Sentinel UEBA en avril 2026 pour couvrir les sources AWS, Google Cloud Platform et Okta dans une approche d'analyse comportementale commune.[2] Le marché de la plateforme d'ingénierie de détection bénéficie d'architectures qui traitent la collecte de données, la normalisation et l'exécution des règles comme des parties connectées du processus de détection.
Adoption de la détection en tant que code et du CI/CD dans les opérations de sécurité
La détection en tant que code applique le contrôle de version, la révision par les pairs, les tests automatisés et les pipelines de déploiement aux règles de détection. L'enquête SANS 2026 a indiqué que 93 % des répondants utilisent ou prévoient d'utiliser l'automatisation dans leur flux de travail d'ingénierie de détection. Cette méthode aide les équipes du marché de la plateforme d'ingénierie de détection à enregistrer les modifications, à examiner l'ajustement des faux positifs et à restaurer les versions de règles antérieures si nécessaire. Elle donne également aux responsables de la sécurité un enregistrement plus clair de la couverture par rapport au cadre MITRE ATT&CK. Rapid7 a mis à disposition son fournisseur Terraform pour la détection en tant que code sur les niveaux InsightIDR, permettant le déploiement programmatique et la validation de la logique de détection. Les formats de règles Sigma communs peuvent en outre favoriser la portabilité entre les plateformes de sécurité, réduisant la charge de maintenance de jeux de règles distincts.
Demande réglementaire de preuves de détection testables
Les obligations réglementaires rendent l'activité de détection plus visible pour les conseils d'administration, les auditeurs et les organismes de surveillance. La loi européenne sur la résilience opérationnelle numérique (DORA) est en vigueur depuis le 17 janvier 2025 et oblige les entités financières à signaler les incidents TIC majeurs dans des délais définis. Un délai de signalement court rend l'événement de détection initial, sa validation et sa tenue de registres opérationnellement importants. La Commission européenne a proposé des amendements à NIS2 en janvier 2026 qui étendraient des obligations structurées à 28 700 organisations supplémentaires, dont 6 200 micro et petites entreprises. Le marché de la plateforme d'ingénierie de détection est donc soutenu par la demande de règles versionnées, de tests traçables et de preuves reliant les alertes aux décisions de risque. Ces besoins sont particulièrement importants dans les services financiers et les infrastructures critiques.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité d'intégration élevée entre des télémétries hétérogènes | -2.8% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de talents en ingénierie de détection et en chasse aux menaces | -2.4% | Mondial | Moyen terme (2-4 ans) |
| Contraintes liées à la confidentialité, à la souveraineté des données et à la surveillance des employés | -1.8% | Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Télémétrie incomplète, de faible fidélité ou instable provenant d'environnements hérités et non autorisés | -1.5% | Mondial, avec accent sur les économies émergentes dotées d'infrastructures héritées | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration élevée entre des télémétries hétérogènes
Le marché de la plateforme d'ingénierie de détection est confronté à une contrainte pratique lorsque les données arrivent via différents connecteurs et des schémas incompatibles. Les environnements hybrides, multi-cloud et sur site obligent les équipes à normaliser les informations avant que la logique de détection commune puisse être utilisée. Ce travail absorbe des ressources qui pourraient autrement être utilisées pour développer une nouvelle couverture. CrowdStrike a indiqué que Falcon Onum peut traiter jusqu'à 5 fois plus d'événements par seconde que les architectures héritées et acheminer des données prêtes pour la détection sur sa plateforme et vers des destinations tierces.[3] Les entreprises disposant d'importants investissements dans des SIEM hérités peuvent faire face à de longs programmes de migration. Les attentes en matière de validation des données dans le cadre de DORA et d'ISO/IEC 27001:2022 ajoutent une urgence, car les choix d'intégration doivent également prendre en charge des preuves fiables.
Pénurie de talents en ingénierie de détection et en chasse aux menaces
L'ingénierie de détection requiert des connaissances en matière d'activité des adversaires, de langages de requête, de cartographie MITRE ATT&CK et de pratiques logicielles. L'enquête SANS 2025 a révélé que 61 % des organisations identifiaient la pénurie de personnel qualifié comme leur principal obstacle à une chasse aux menaces efficace. Cette pénurie peut concentrer la couverture autour des outils et techniques que le personnel existant connaît le mieux. En conséquence, les chemins d'attaque inhabituels peuvent recevoir moins d'attention. L'enquête SANS 2026 a indiqué que 45 % des organisations utilisent l'IA pour la détection des anomalies, la génération de règles et le triage des alertes, tandis que 88 % s'attendent à ce que l'IA ait un effet significatif sur leurs programmes dans les 3 prochaines années. L'automatisation des plateformes et les services gérés peuvent réduire la pression, mais ils ne suppriment pas le besoin d'une révision et d'une gouvernance qualifiées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les plateformes ancrent les revenus tandis que les services remodèlent la livraisonLes plateformes représentaient 72,36 % de la part du marché de la plateforme d'ingénierie de détection en 2026. Les entreprises utilisent des produits SIEM et XDR de nouvelle génération pour la création de règles, la révision des alertes et la coordination des réponses. Ces outils regroupent le renseignement sur les menaces, le stockage des événements, les contrôles de flux de travail et la gestion du contenu. Les langages de requête spécifiques aux éditeurs et la gouvernance des règles peuvent rendre les changements de plateforme difficiles une fois les programmes établis. La taille du marché de la plateforme d'ingénierie de détection pour les plateformes reflète une préférence pour les environnements d'exploitation intégrés plutôt que pour des outils ponctuels distincts.
Les services devraient se développer à un CAGR de 22,61 % jusqu'en 2032. Les services professionnels soutiennent la conception des programmes, l'intégration des données, les tests des règles et le changement du modèle opérationnel. Les services d'ingénierie de détection gérés se concentrent sur la création, les tests et la maintenance du contenu plutôt que sur la seule réponse aux incidents. Ce modèle aide les organisations qui manquent de spécialistes internes en détection et ont besoin d'une assurance de couverture externe. Le marché de la plateforme d'ingénierie de détection crée de l'espace pour les prestataires qui combinent le travail sur le contenu avec une gouvernance et des rapports reproductibles.


Par mode de déploiement :
le cloud se consolide tandis que le mode hybride répond aux exigences de souverainetéLe déploiement basé sur le cloud représentait une part de 64,89 % en 2026 et devrait se développer à un CAGR de 24,72 % jusqu'en 2032. L'informatique élastique prend en charge l'ingestion et l'examen de grands volumes de données de télémétrie. Les environnements cloud peuvent fournir des mises à jour continues du renseignement sur les menaces et des outils analytiques. La taille du marché de la plateforme d'ingénierie de détection associée à la livraison cloud est portée par l'adoption plus large des lacs de données de sécurité natifs du cloud. Le déploiement cloud rend également la gestion centralisée des règles plus pratique dans les opérations distribuées.
Le déploiement sur site reste pertinent lorsque la résidence des données, le contrôle interne ou l'isolation opérationnelle est requise. Les environnements hybrides combinent le traitement local des données avec l'analyse basée sur le cloud là où la politique le permet. Cette combinaison offre un chemin progressif pour s'éloigner des anciens parcs SIEM. SOC Prime a introduit DetectFlow Enterprise en mars 2026 pour les architectures connectées au cloud et à espace d'air, avec un temps moyen de détection déclaré de 0,005 à 0,01 seconde.[4] Le marché de la plateforme d'ingénierie de détection doit prendre en charge différents choix de déploiement plutôt que de supposer une transition complète vers le cloud public.
Par taille d'organisation :
les grandes entreprises mènent tandis que les PME émergent comme moteur de croissanceLes grandes entreprises représentaient une part de 69,81 % en 2026. Leurs opérations de sécurité gèrent des volumes substantiels de télémétrie et utilisent souvent plus d'une plateforme SIEM ou XDR. Elles ont une exposition réglementaire plus large et des procédures formelles pour détecter et approuver le contenu. Les équipes d'ingénierie de détection dédiées sont plus courantes dans ces organisations. Le marché de la plateforme d'ingénierie de détection est ancré par la demande des entreprises en matière de visibilité étendue et de processus prêts pour l'audit.
Les petites et moyennes entreprises devraient se développer à un CAGR de 23,44 % jusqu'en 2032. Les services cloud par abonnement ont abaissé la barrière à l'entrée pour les capacités de détection avancées. Les exigences de sécurité de la chaîne d'approvisionnement peuvent également obliger les fournisseurs à maintenir des contrôles de détection et de réponse de base. Les services gérés offrent un accès à des compétences que les petites organisations ne peuvent pas employer en interne. Le secteur de l'ingénierie de détection s'étend au-delà des grandes équipes de sécurité à mesure que les éditeurs regroupent l'automatisation, la surveillance et le contenu dans des services accessibles.
Par type de contenu de détection :
l'analytique comportementale mène tandis que les menaces centrées sur l'identité créent une nouvelle demandeLes détections comportementales et basées sur les anomalies représentaient une part de 27,54 % en 2026. Ces détections identifient les écarts par rapport aux modèles établis plutôt que de s'appuyer uniquement sur des fichiers malveillants ou des indicateurs connus. Elles peuvent révéler une utilisation abusive des identifiants et une activité interne inhabituelle. Une étude de 2026 utilisant le jeu de données CERT sur les menaces internes a rapporté une précision de détection de 97,9 % et une AUC de 0,99 pour un cadre UEBA hybride combinant transformateur et réseau de neurones graphiques.[5] Le contenu comportemental reflète la nécessité d'identifier une activité opérationnellement inhabituelle mais techniquement autorisée.
Les détections de comportement des identités et des entités devraient se développer à un CAGR de 24,51 % jusqu'en 2032. Les fournisseurs d'identité fédérés, les attributions de rôles cloud et les identités d'agents IA non humains augmentent le nombre d'identités nécessitant une surveillance. Ces systèmes créent des relations entre les utilisateurs, les appareils, les applications et les privilèges que les alertes isolées ne peuvent pas bien évaluer. Le contenu basé sur les signatures et les indicateurs reste une couche d'hygiène importante, tandis que le contenu de corrélation et le contenu cloud et SaaS se développent également. Le secteur de l'ingénierie de détection prend en charge ces types de contenu à mesure que les équipes cherchent une couverture sur plusieurs sources de données.


Par utilisateur final :
le secteur BFSI conserve son leadership tandis que la croissance de la santé s'accélèreLe secteur BFSI représentait une part de 29,31 % en 2026. Les banques, les assureurs et autres organisations financières opèrent sous des exigences qui se chevauchent en matière de détection des incidents, de signalement, de gouvernance et de preuves. DORA, NIS2, les règles de divulgation de la SEC et le cadre de la Banque de réserve de l'Inde augmentent le besoin d'opérations de détection structurées. Ces exigences font de la rapidité et de la traçabilité des éléments centraux des programmes de détection. Le marché de la plateforme d'ingénierie de détection dans le secteur BFSI est porté par les données sensibles, le risque opérationnel et la surveillance réglementaire.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 22,64 % jusqu'en 2032. Les dossiers de santé électroniques contiennent des données sensibles et sont gérés sur de nombreux systèmes, élargissant les exigences de surveillance. La pression des rançongiciels et les ressources de sécurité limitées peuvent accroître le besoin d'une meilleure couverture de détection. Le gouvernement, les technologies de l'information et les télécommunications, l'énergie et les services publics, et l'industrie manufacturière contribuent également, chacun avec des profils de risque distincts. Le marché de la plateforme d'ingénierie de détection sert ces secteurs avec un contenu qui doit refléter différentes technologies, services critiques et obligations.
Analyse géographique
Marché de la plateforme d'ingénierie de détection en Amérique du Nord
L'Amérique du Nord représentait 41,64 % du marché de la plateforme d'ingénierie de détection en 2026. La région dispose d'une grande concentration de programmes de sécurité d'entreprise et d'une base dense d'éditeurs. Elle est également soumise à des exigences actives en matière de divulgation des incidents et de signalement cybernétique. La SEC exige la divulgation d'un incident de cybersécurité significatif dans les 4 jours ouvrables suivant la détermination par une entreprise que l'incident est significatif.[6] CrowdStrike, Splunk, Palo Alto Networks, Rapid7 et SentinelOne investissent dans des bibliothèques de contenu et l'automatisation des plateformes.
Marché de la plateforme d'ingénierie de détection en Europe
L'Europe est le deuxième bloc régional en importance sur le marché de la plateforme d'ingénierie de détection. DORA et NIS2 orientent les achats sur le marché de la plateforme d'ingénierie de détection dans les services financiers et les infrastructures critiques. La proposition de la Commission de janvier 2026 simplifierait la conformité à NIS2 tout en étendant le cadre à 28 700 organisations, dont 6 200 micro et petites entreprises. L'ANSSI française a publié son panorama des cybermenaces 2025 aux côtés de la stratégie nationale de cybersécurité pour 2026-2030, tandis que l'Allemagne, le Royaume-Uni et les Pays-Bas présentent une concentration significative d'éditeurs de cybersécurité.
Marché de la plateforme d'ingénierie de détection en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 24,81 % jusqu'en 2032. La Chine, l'Inde, le Japon et la Corée du Sud font progresser leurs programmes numériques et leurs cadres de cybersécurité. Les directives CERT-In de l'Inde exigent une conservation des journaux de 180 jours et un signalement sous 6 heures pour les incidents spécifiés. Ces exigences élèvent les attentes en matière de conservation des données et de détection rapide dans les environnements réglementés. Le Moyen-Orient et l'Afrique restent des régions à un stade plus précoce, tandis que les Émirats arabes unis et l'Arabie saoudite soutiennent l'investissement par le biais de programmes nationaux de cybersécurité et du développement du cloud souverain.
Paysage concurrentiel
Concentration du Marché
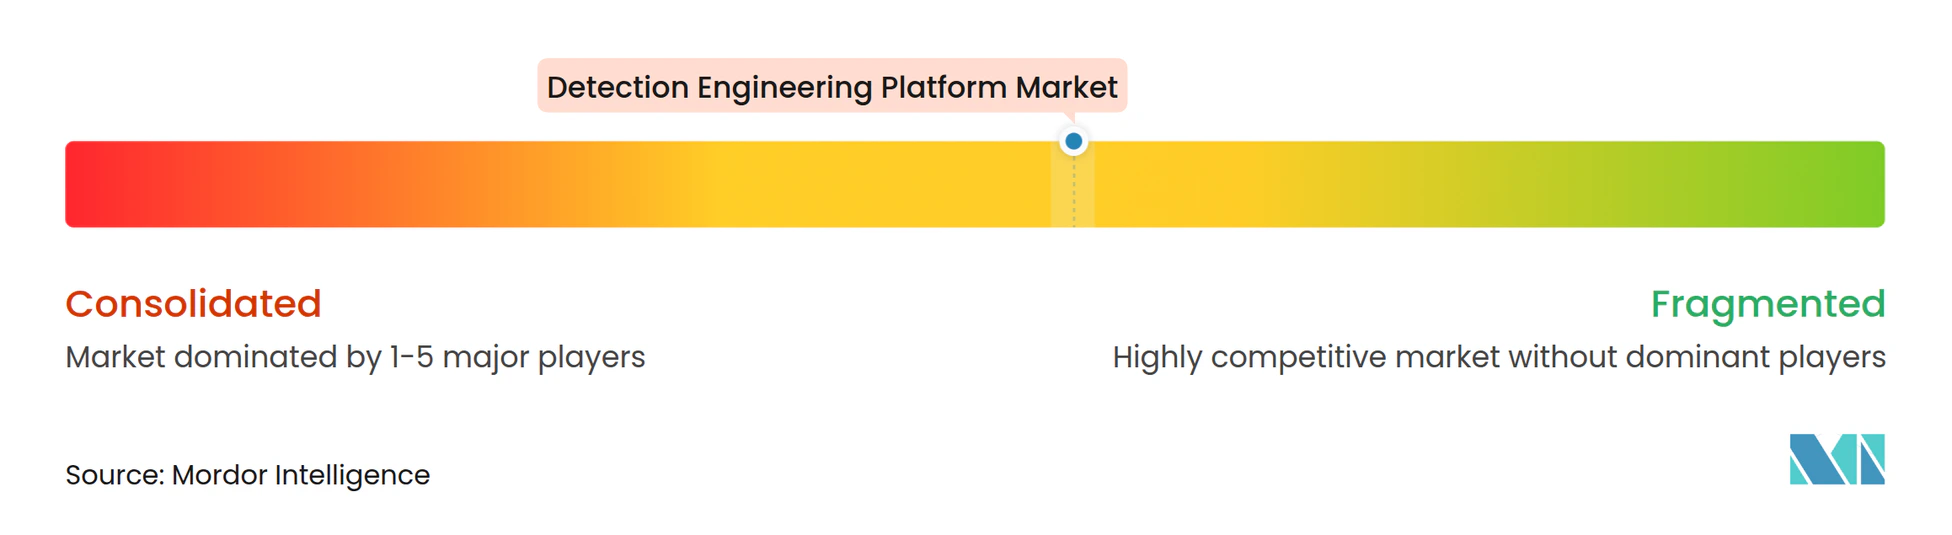
Le marché de la plateforme d'ingénierie de détection est modérément concentré, Microsoft, CrowdStrike, Splunk, Palo Alto Networks et Google occupant de solides positions en termes de revenus grâce aux plateformes SIEM, XDR et de données de sécurité. Ces entreprises se font concurrence par la largeur de la télémétrie, les intégrations natives, l'automatisation basée sur l'IA et la profondeur du contenu de détection. Leurs bases de clients installées leur permettent d'inclure des capacités d'ingénierie de détection dans les plateformes que les entreprises utilisent déjà. Cela crée un avantage en matière d'approvisionnement, car les acheteurs peuvent gérer plusieurs fonctions au sein d'un seul environnement d'exploitation.
CrowdStrike a investi dans l'expansion de sa plateforme autour de l'environnement Falcon. Son projet SafeMind, annoncé lors de Fal.Con 2026, a utilisé l'apprentissage par renforcement adversarial et a été post-entraîné sur 3,1 millions d'heures de travail d'expertise en ingénierie de détection. En août 2026, la société a étendu le projet QuiltWorks pour intégrer des données en temps réel de 12 partenaires de l'écosystème dans Falcon Next-Gen SIEM. SOC Prime prend en charge 56 plateformes SIEM, EDR, lac de données et pipeline via son jeu de données Detection Intelligence. Son modèle d'ingénierie de détection gérée a rapporté des économies de 4 000 heures par an en recherche sur les menaces et codage de contenu pour les partenaires MDR.
La consolidation façonne également la concurrence sur le marché de la plateforme d'ingénierie de détection. Cribl a acquis CardinalOps en juillet 2026 pour combiner la gestion du pipeline de télémétrie avec la gestion de la posture de détection. Securonix a obtenu la certification ISO/IEC 42001:2023 pour la gouvernance de l'IA sur l'ensemble de son portefeuille en octobre 2026, sans constatations d'audit majeures. Devo Technology, Exabeam et Query.AI se différencient par des architectures de données ouvertes et la recherche fédérée pour les environnements multi-SIEM. Des opportunités subsistent dans les services gérés pour les petites et moyennes entreprises, ainsi que dans le contenu OT et ICS pour Modbus, DNP3 et d'autres protocoles industriels.
Leaders du secteur de la plateforme d'ingénierie de détection
-
Splunk Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Elastic N.V.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la plateforme d'ingénierie de détection Entreprises couvertes dans ce rapport
- Splunk Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Elastic N.V.
- IBM Corporation
- Cisco Systems, Inc.
- SentinelOne, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Rapid7, Inc.
- Sumo Logic, Inc.
- Devo Technology, Inc.
- Google LLC
- Trellix
- Fortinet, Inc.
- AttackIQ, Inc.
- Cymulate Ltd.
- CardinalOps, Inc.
- Fig Security, Inc.
- Query.AI, Inc.
- SOC Prime, Inc.
Développements industriels récents dans Marché de la plateforme d'ingénierie de détection
- Octobre 2026 : Securonix a lancé Advanced Behavioral Analytics (ABA), combinant l'analytique comportementale des agents et des entités (AEBA) avec l'UEBA pour détecter les activités techniquement autorisées mais opérationnellement anormales chez les utilisateurs, les agents IA, les environnements cloud et les applications. Le lancement étend la définition de référence comportementale aux identités d'agents IA non humains, une catégorie qui a connu une croissance rapide avec les déploiements d'IA agentique en entreprise.
- Octobre 2026 : Securonix a obtenu la certification ISO/IEC 42001:2023 couvrant la gouvernance de l'IA sur l'ensemble de son portefeuille de produits, y compris ThreatQ, sans constatations d'audit majeures, fournissant une validation indépendante des pratiques de gestion des risques liés à l'IA et de supervision humaine.
- Septembre 2026 : Splunk a publié Enterprise Security 8.7, faisant progresser sa vision de SOC agentique avec un agent Detection Builder amélioré pour créer et affiner les détections, des conseils SPL améliorés et des flux de travail de réponse autonome gouvernés maintenant la responsabilité humaine. Cette version marque une transition délibérée de l'investigation assistée par l'IA vers la réponse gouvernée par l'IA au sein du SOC.
- Août 2026 : CrowdStrike a étendu le projet QuiltWorks lors de Fal.Con 2026, intégrant des données en temps réel de 12 partenaires de l'écosystème dans Falcon Next-Gen SIEM. Le filtrage intelligent de Falcon Onum réduit les coûts de stockage jusqu'à 50 %, tandis que la logique de détection dans le pipeline met en évidence les chemins d'attaque avant que les données n'atteignent les systèmes en aval.
Périmètre du rapport sur le marché mondial de la plateforme d'ingénierie de détection
Le marché de la plateforme d'ingénierie de détection comprend les revenus générés par les plateformes logicielles et les services directement associés qui permettent aux équipes de sécurité de développer, traduire, tester, déployer, surveiller, optimiser et maintenir la logique de détection sur les sources de télémétrie de sécurité. Ces plateformes prennent en charge les pratiques de détection en tant que code, notamment la création de règles, le contrôle de version, la validation automatisée, la mesure de la couverture, la réduction des faux positifs, l'intégration du renseignement sur les menaces et le déploiement basé sur le CI/CD dans les environnements SIEM, EDR, XDR, cloud, identité et réseau.
Le rapport sur le marché de la plateforme d'ingénierie de détection est segmenté par composant (plateformes et services), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), type de contenu de détection (détections basées sur les signatures et les indicateurs, détections comportementales et basées sur les anomalies, détections de corrélation et multi-événements, détections de comportement des identités et des entités, détections cloud et SaaS, et autres types de contenu de détection), utilisateur final (banque, services financiers et assurance (BFSI), gouvernement et administration publique, technologies de l'information et télécommunications, santé et sciences de la vie, énergie et services publics, industrie manufacturière et industrielle, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes | |
| Services | Services professionnels |
| Services d'ingénierie de détection gérée |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Détections basées sur les signatures et les indicateurs |
| Détections comportementales et basées sur les anomalies |
| Détections de corrélation et multi-événements |
| Détections de comportement des identités et des entités |
| Détections cloud et SaaS |
| Autres types de contenu de détection |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Énergie et services publics |
| Industrie manufacturière et industrielle |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Plateformes | |
| Services | Services professionnels | |
| Services d'ingénierie de détection gérée | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par type de contenu de détection | Détections basées sur les signatures et les indicateurs | |
| Détections comportementales et basées sur les anomalies | ||
| Détections de corrélation et multi-événements | ||
| Détections de comportement des identités et des entités | ||
| Détections cloud et SaaS | ||
| Autres types de contenu de détection | ||
| Par utilisateur final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Énergie et services publics | ||
| Industrie manufacturière et industrielle | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la plateforme d'ingénierie de détection ?
La taille du marché de la plateforme d'ingénierie de détection est projetée à 3,31 milliards USD en 2026, 4,26 milliards USD en 2027, et devrait atteindre 10,84 milliards USD d'ici 2032, avec un CAGR de 20,54 % de 2027 à 2032.
Quel composant détient la plus grande part dans l'ingénierie de détection ?
Les plateformes représentaient une part de 72,36 % en 2026, car les entreprises utilisent les plateformes SIEM et XDR pour gérer le contenu de détection, les alertes et les flux de travail associés.
Pourquoi le déploiement cloud gagne-t-il en adoption pour l'ingénierie de détection ?
Le déploiement basé sur le cloud représentait une part de 64,89 % en 2026 et devrait se développer à un CAGR de 24,72 % jusqu'en 2032, soutenu par le traitement évolutif de la télémétrie et les architectures de données natives du cloud.
Quelles organisations adoptent l'ingénierie de détection le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 23,44 % jusqu'en 2032, les services par abonnement et la livraison gérée abaissant les barrières à la mise en œuvre.
Qu'est-ce qui stimule la demande des organisations de services financiers ?
Le secteur BFSI représentait une part de 29,31 % en 2026, soutenu par les exigences de signalement des incidents, de piste d'audit et de preuves de détection dans le cadre de réglementations telles que DORA et les directives de la Banque de réserve de l'Inde.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,81 % jusqu'en 2032, soutenue par la transformation numérique et le renforcement des exigences de cybersécurité dans les grandes économies.