
検知エンジニアリングプラットフォーム市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
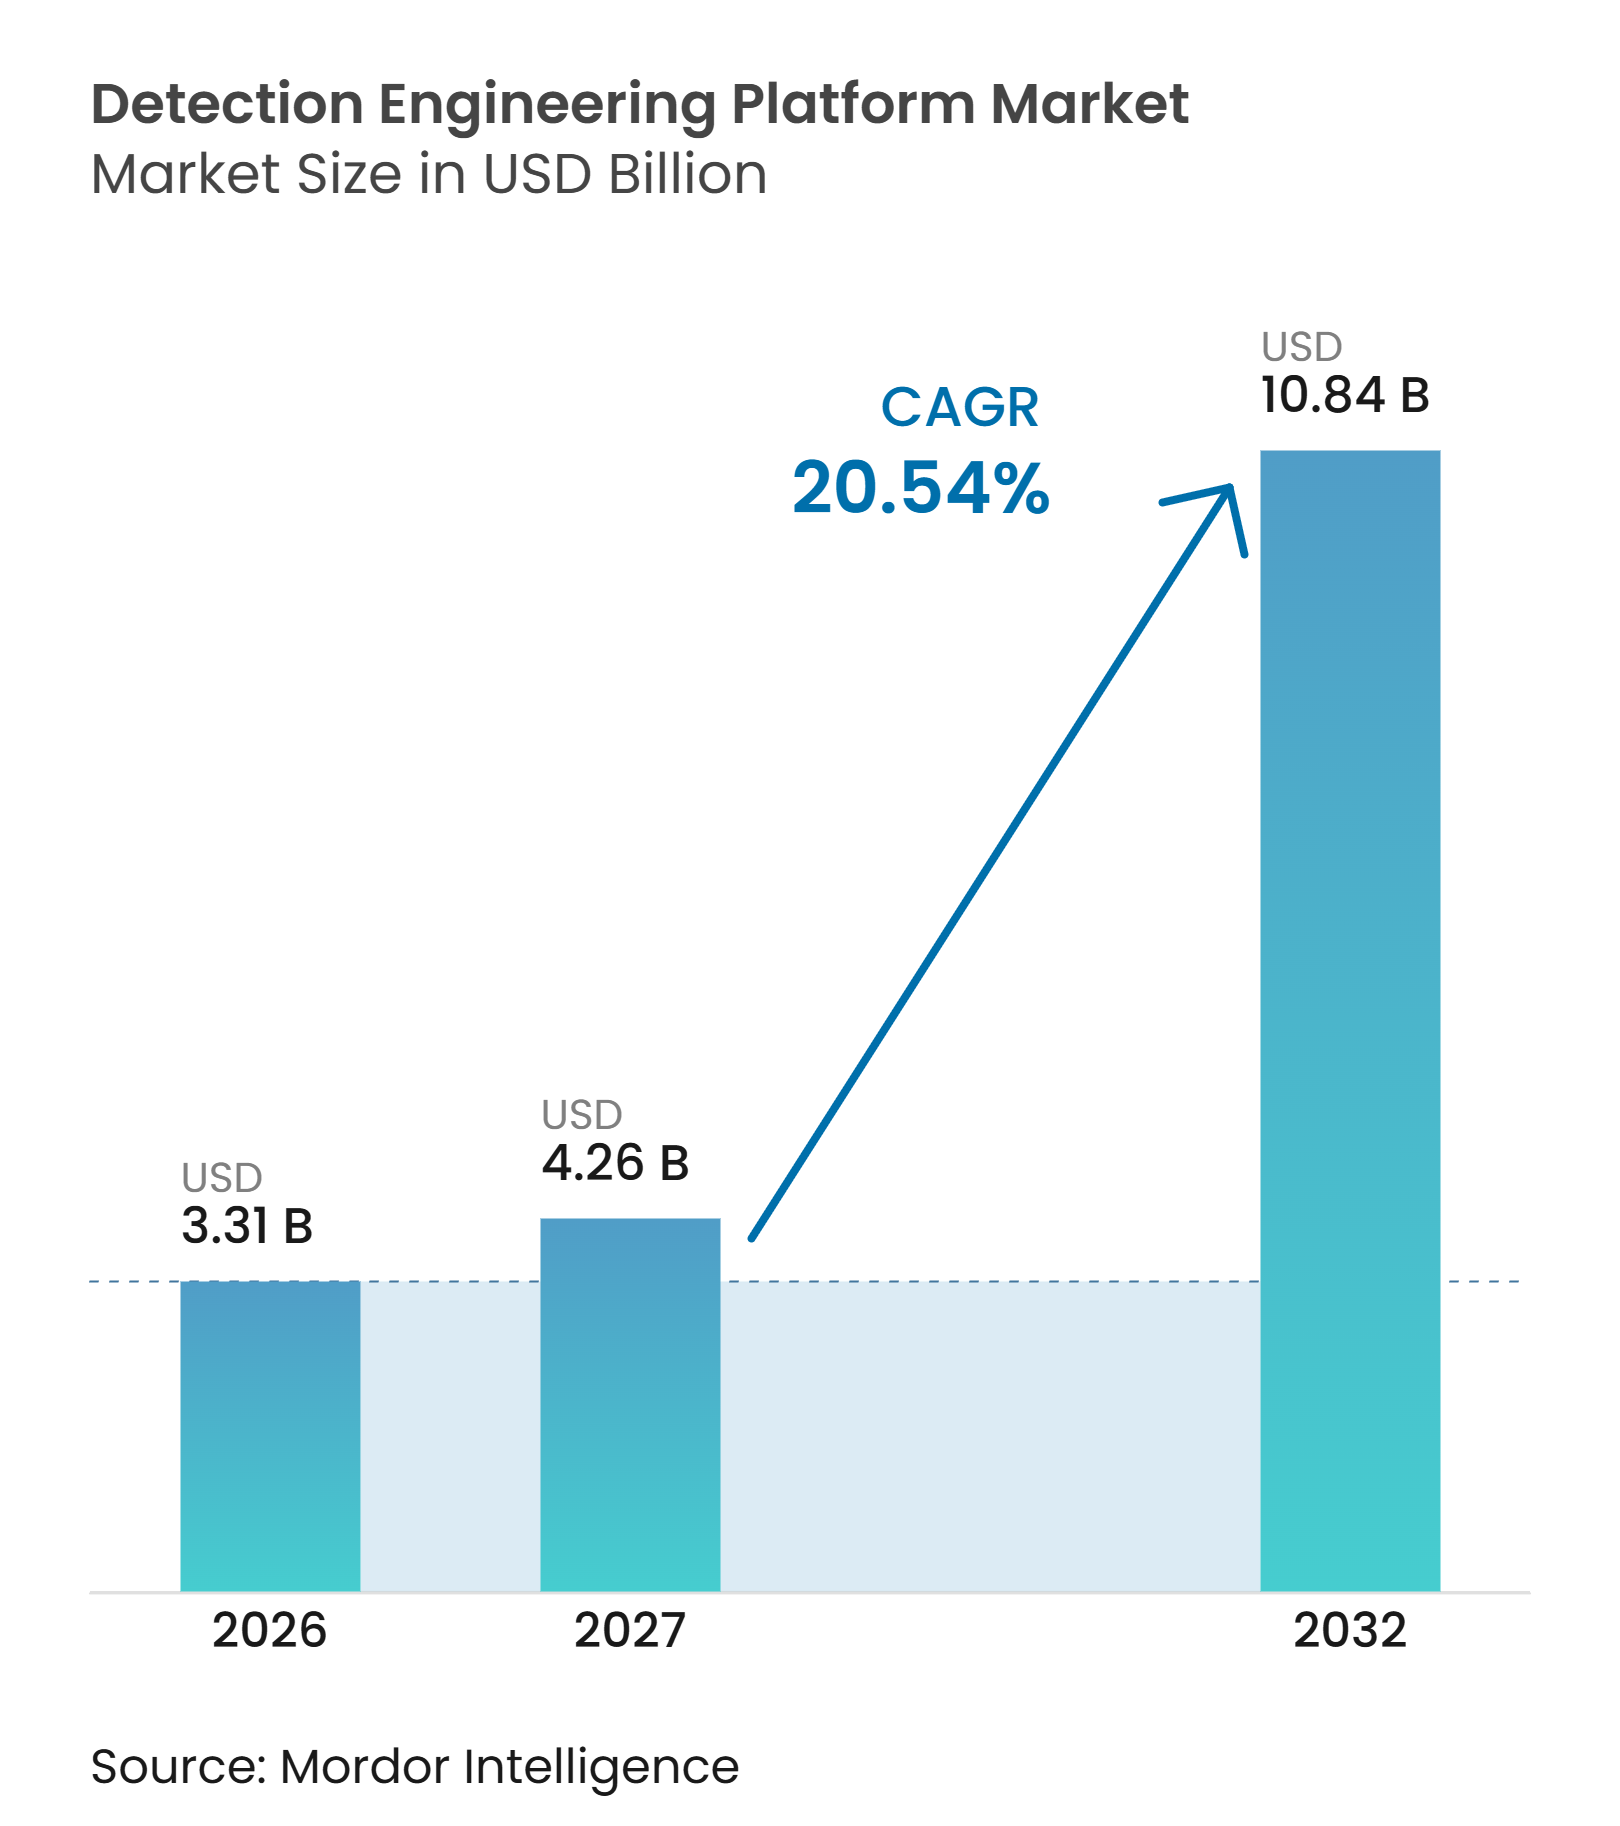
| 市場規模 (2027) | 4.26 十億米ドル |
| 市場規模 (2032) | 10.84 十億米ドル |
| 成長率 (2027 - 2032) | 20.54 % |
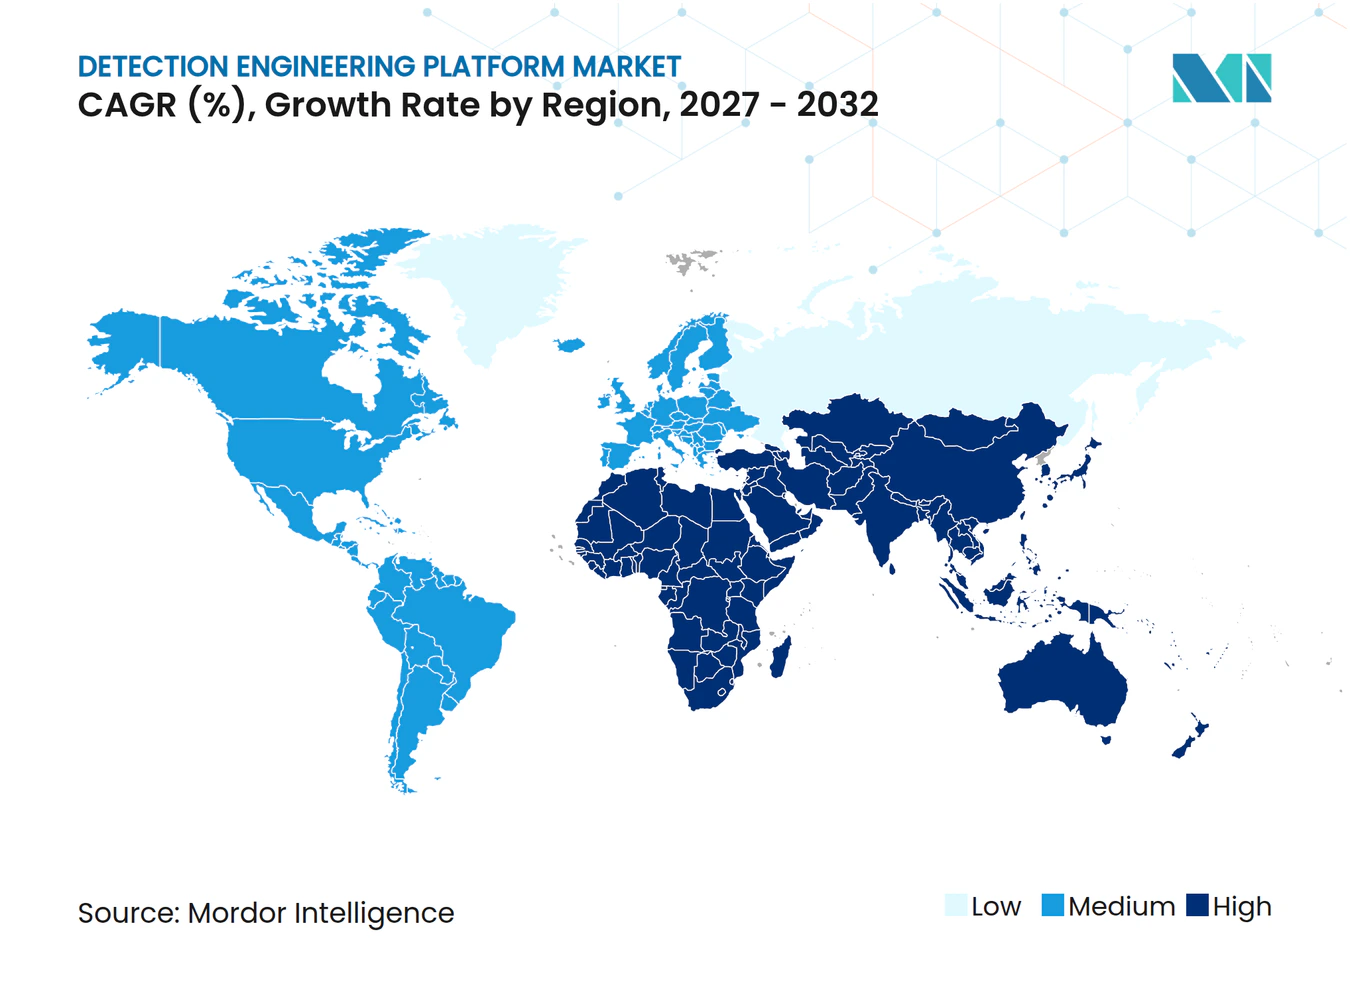
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる検知エンジニアリングプラットフォーム市場分析
検知エンジニアリングプラットフォームの市場規模は、2026年に3.31 ビリオン 米ドル、2027年に4.26 ビリオン 米ドルと予測され、2032年までに10.84 ビリオン 米ドルに達し、2027年から2032年にかけてCAGR 20.54%で成長する見込みです。検知エンジニアリングプラットフォーム市場は、攻撃者が有効な認証情報、公認ツール、および複数の連鎖したアクセス経路を使用するにつれて、専門的なセキュリティ活動からセキュリティオペレーションの中核機能へと移行しています。組織は、孤立したシグネチャアラートでは完全な攻撃経路を明らかにできないため、振る舞い、アイデンティティ、アクティビティ、およびイベント間の関係をより重視するよになっています。プラットフォームベンダーは、確立されたSIEM、XDR、およびセキュリティデータプラットフォームを活用して、検知コンテンツ、ルール管理、自動化、および運用監視を一つの環境に統合しています。これは、エンドポイント、クラウド、アイデンティティ、ネットワーク、およびSaaSレコード全体で共有プロセスを必要とするバイヤーに有利です。検知エンジニアリングプラットフォーム市場はまた、特に規制対象セクターにおいて、文書化され、テスト可能で、タイムスタンプ付きの検知活動に対する規制上の期待からも恩恵を受けています。
レポートの主要ポイント
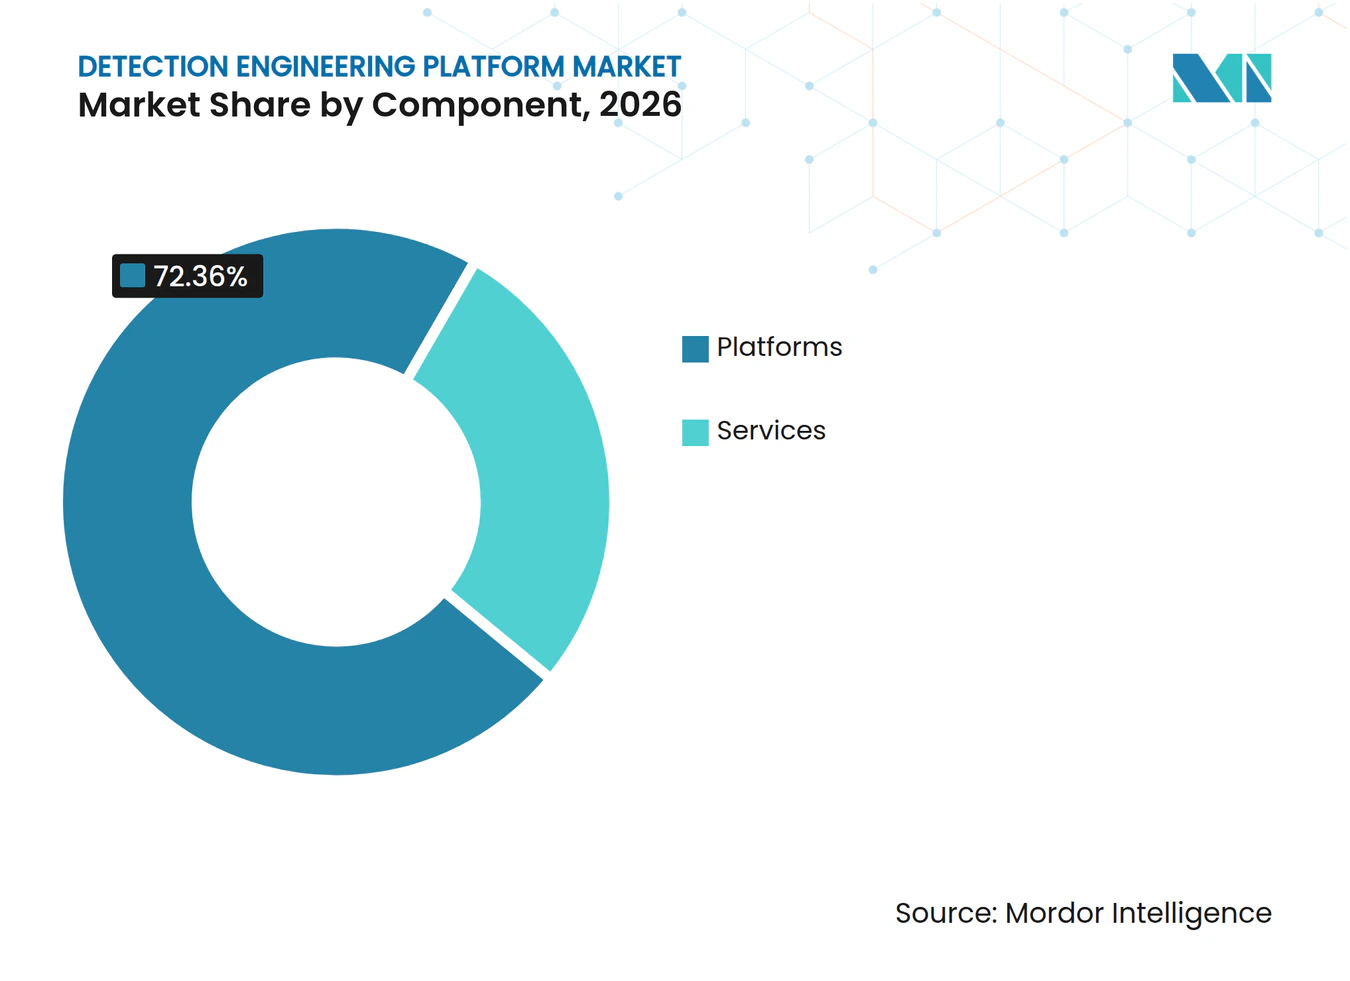
- コンポーネント別では、プラットフォームが2026年の検知エンジニアリングプラットフォーム市場の72.36%を占め、サービスは2032年までにCAGR 22.61%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2026年に64.89%のシェアを占め、2032年までにCAGR 24.72%で拡大する見込みです。
- 組織規模別では、大企業が2026年の検知エンジニアリングプラットフォーム市場の69.81%のシェアを占め、中小企業は2032年までにCAGR 23.44%で拡大する見込みです。
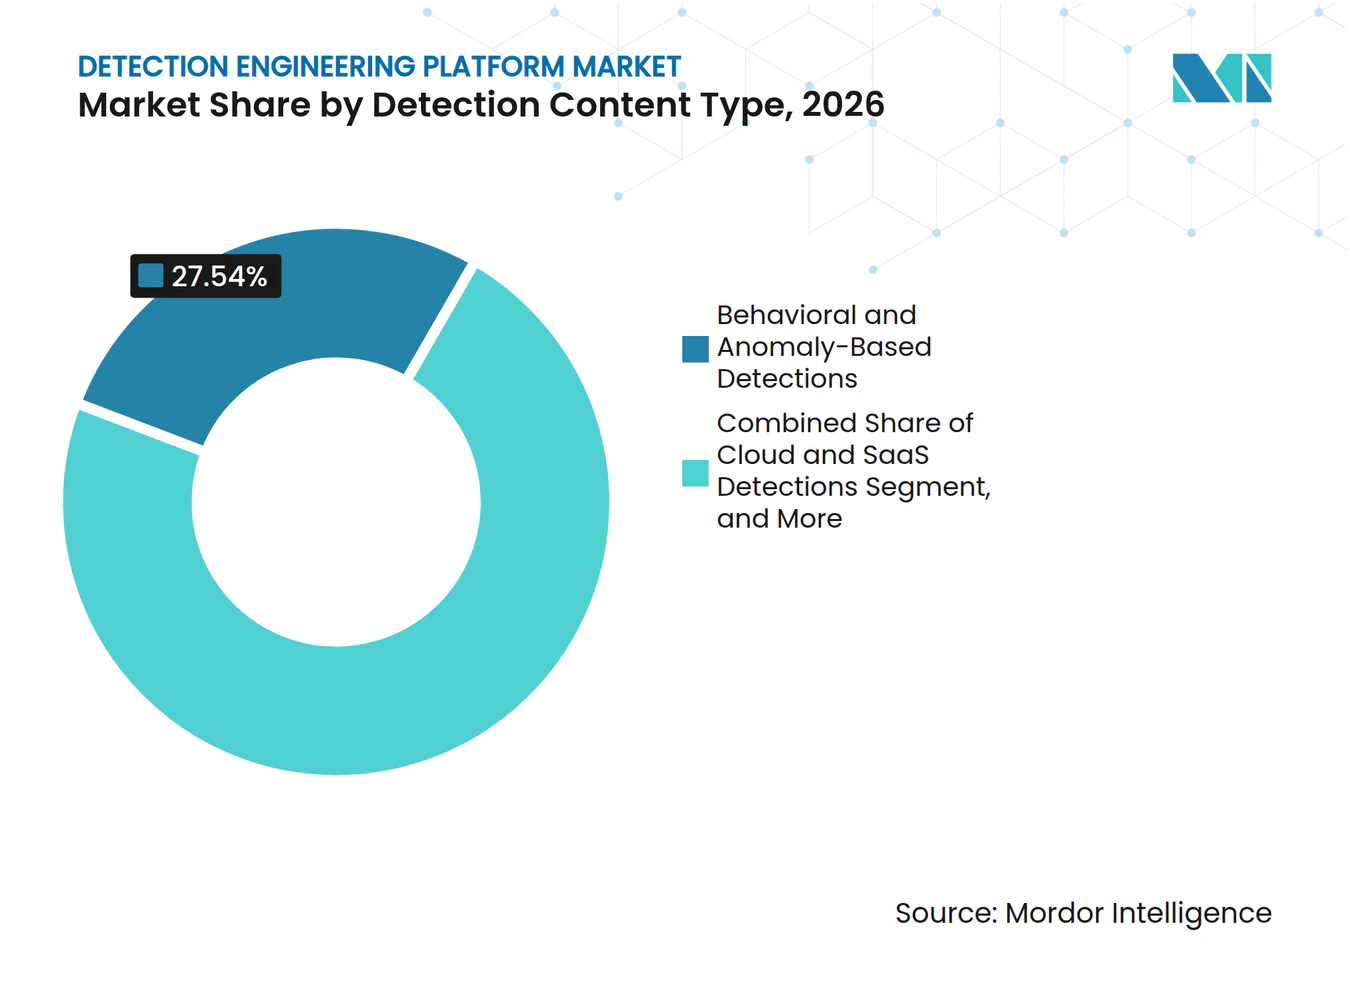
- 検知コンテンツタイプ別では、振る舞いおよびアノマリーベースの検知が2026年に27.54%のシェアを占め、アイデンティティおよびエンティティ振る舞い検知は2032年までにCAGR 24.51%で拡大する見込みです。
- エンドユーザー別では、BFSIが2026年に29.31%のシェアを占め、ヘルスケアおよびライフサイエンスは2032年までにCAGR 22.64%で拡大する見込みです。
- 地域別では、北米が2026年の検知エンジニアリングプラットフォーム市場の41.64%のシェアを占め、アジア太平洋地域は2032年までにCAGR 24.81%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 攻撃者の複雑化と多段階攻撃経路の拡大 | +4.5% | グローバル | 短期(2年以内) |
| クラウド、アイデンティティ、エンドポイント、およびSaaSテレメトリの拡大 | +4.0% | グローバル | 中期(2〜4年) |
| セキュリティオペレーションにおけるコードとしての検知とCI/CDの採用 | +3.5% | 北米およびヨーロッパ | 中期(2〜4年) |
| テスト可能な検知証拠に対する規制上の要求 | +3.2% | ヨーロッパ、北米、インド | 短期(2年以内) |
| AIを活用したルール生成と継続的なカバレッジ最適化 | +2.8% | グローバル | 中期(2〜4年) |
| データドリフトとスキーマ変更による自己修復型検知の需要 | +2.0% | アジア太平洋地域を中心に、北米にも波及 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
攻撃者の複雑化と多段階攻撃経路の拡大
検知エンジニアリングプラットフォーム市場は、複数の認証情報ストア、クラウドテナント、およびSaaS環境を横断して移動する攻撃によって支えられています。脅威アクターはアイデンティティ窃取によってアクセスを取得し、その後、馴染みのある管理ツールを使用することができるため、マルウェアのみへの対応では不十分です。SANS 2025年調査では、環境寄生型技術が国家レベルの攻撃の76%に出現したと報告されています。[1] そのため、セキュリティチームは各シグナルを単独で評価するのではなく、アイデンティティ、エンドポイント、ネットワーク、およびクラウドレコード全体でアクティビティを関連付ける必要があります。アイデンティティのピボット、ラテラルムーブメント、およびデータステージングをカバーする検知プログラムは、これらの連鎖した攻撃経路をより完全に把握できます。このニーズは、攻撃者の振る舞いの変化に応じてテストおよびメンテナンスが可能な検知コンテンツへの継続的な投資を支えています。
クラウド、アイデンティティ、エンドポイント、およびSaaSテレメトリの拡大
クラウドネイティブワークロード、SaaSアプリケーション、アイデンティティプロバイダー、およびマネージドエンドポイントにより、セキュリティチームが処理しなければならない情報量が拡大しています。2026年のSANS調査では、回答者の43%がクラウドネイティブ環境を最大の検知カバレッジギャップと見なしていることが判明しました。このギャップは、クラウドアクティビティが検知エンジニアリングプラットフォーム市場における既存のルールおよび確立されたデータモデルのカバレッジをいかに急速に超えているかを反映しています。組織は、SIEMで検知ロジックが適用される前にレコードを正規化することで対応しています。Microsoftは2026年4月に、共通の振る舞い分析アプローチの中でAWS、Google Cloud Platform、およびOktaのソースをカバーするようSentinel UEBAを拡張しました。[2] 検知エンジニアリングプラットフォーム市場は、データ収集、正規化、およびルール実行を検知プロセスの連結した部分として扱うアーキテクチャから恩恵を受けています。
セキュリティオペレーションにおけるコードとしての検知とCI/CDの採用
コードとしての検知は、バージョン管理、ピアレビュー、自動テスト、およびデプロイメントパイプラインを検知ルールに適用します。2026年のSANS調査では、回答者の93%が検知エンジニアリングワークフローで自動化を使用しているか、使用を計画していると述べています。この手法は、検知エンジニアリングプラットフォーム市場のチームが変更を記録し、誤検知のチューニングをレビューし、必要に応じて以前のルールバージョンを復元するのに役立ちます。また、セキュリティリーダーにMITRE ATT&CKフレームワークに対するカバレッジのより明確な記録を提供します。Rapid7は、InsightIDRの全ティアにわたってコードとしての検知のためのTerraformプロバイダーを利用可能にし、検知ロジックのプログラムによるデプロイメントと検証を可能にしました。共通のSigmaルール形式は、セキュリティプラットフォーム間の移植性をさらにサポートし、個別のルールセットを維持する負担を軽減できます。
テスト可能な検知証拠に対する規制上の要求
規制上の義務により、検知活動が取締役会、監査人、および監督機関に対してより可視化されています。EU デジタル運用レジリエンス法は2025年117日に施行され、金融機関に対して定められた期限内に重大なICTインシデントを報告することを義務付けています。短い報告期間により、最初の検知イベント、その検証、および記録管理が運用上重要となっています。欧州委員会は2026年1月にNIS2の改正案を提案し、6,200の零細・小規模企業を含む28,700の追加組織にまで構造化された義務を拡大する予定です。検知エンジニアリングプラットフォーム市場は、バージョン管理されたルール、追跡可能なテスト、およびアラートをリスク決定に結びつける証拠に対する需要によって支えられています。これらのニーズは、金融サービスおよび重要インフラにおいて特に重要です。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 異種テレメトリ全体にわたる高い統合複雑性 | -2.8% | グローバル | 短期(2年以内) |
| 検知エンジニアリングおよび脅威ハンティング人材の不足 | -2.4% | グローバル | 中期(2〜4年) |
| プライバシー、データ主権、および従業員監視に関する制約 | -1.8% | ヨーロッパおよびアジア太平洋地域 | 中期(2〜4年) |
| レガシーおよび非公認環境からの不完全・低品質・不安定なテレメトリ | -1.5% | グローバル(レガシーインフラを持つ新興経済圏を中心に) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
異種テレメトリ全体にわたる高い統合複雑性
検知エンジニアリングプラットフォーム市場は、データが異なるコネクタや互換性のないスキーマを通じて到着する場合に実際的な制約に直面します。ハイブリッド、マルチクラウド、およびオンプレミスの環境では、共通の検知ロジックを使用する前に情報を正規化する必要があり、チームのリソースを消費します。この作業は、新しいカバレッジの開発に充てられるはずのリソースを吸収します。CrowdStrikeは、Falcon Onumがレガシーアーキテクチャの最大5倍のイベントを毎秒処理し、プラットフォームおよびサードパーティの宛先全体で検知対応データをルーティングできると述べています。[3] 大規模なレガシーSIEM投資を持つ企業は、長期にわたる移行プログラムに直面する可能性があります。DORAおよびISO/IEC 27001:2022に基づくデータ検証の期待は緊急性を高めており、統合の選択は信頼性の高い証拠もサポートしなければなりません。
検知エンジニアリングおよび脅威ハンティング人材の不足
検知エンジニアリングには、攻撃者のアクティビティ、クエリ言語、MITRE ATT&CKマッピング、およびソフトウェアプラクティスに関する知識が必要です。SANS 2025年調査では、組織の61%が熟練したスタッフの不足を効果的な脅威ハンティングへの主な障壁として挙げています。この不足により、カバレッジが既存スタッフが最もよく知るツールや技術に集中する可能性があります。その結果、異常な攻撃経路への注意が不足する可能性があります。2026年のSANS調査では、組織の45%がアノマリー検知、ルール生成、およびアラートトリアージにAIを使用しており、88%が3年以内にAIがプログラムに大きな影響を与えると予想していると報告されています。プラットフォームの自動化とマネージドサービスは負担を軽減できますが、熟練したレビューとガバナンスの必要をなくすものではありません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
プラットフォームが収益を支え、サービスが提供形態を再構築プラットフォームは2026年の検知エンジニアリングプラットフォーム市場シェアの72.36%を占めました。企業はルール作成、アラートレビュー、および対応調整のために次世代SIEMおよびXDR製品を使用しています。これらのツールは、脅威インテリジェンス、イベントストレージ、ワークフロー制御、およびコンテンツ管理を統合します。ベンダー固有のクエリ言語とルールガバナンスにより、プログラムが確立された後のプラットフォーム変更が困難になる場合があります。プラットフォームの検知エンジニアリングプラットフォーム市場規模は、個別のポイントツールよりも統合された運用環境への選好を反映しています。
サービスは2032年までにCAGR 22.61%で拡大する見込みです。プロフェッショナルサービスは、プログラム設計、データオンボーディング、ルールテスト、および運用モデルの変更をサポートします。マネージド検知エンジニアリングサービスは、インシデント対応だけでなく、コンテンツの作成、テスト、およびメンテナンスに焦点を当てています。このモデルは、内部の検知スペシャリストが不足しており、外部カバレッジの保証が必要な組織を支援します。検知エンジニアリングプラットフォーム市場は、コンテンツ作業と反復可能なガバナンスおよびレポートを組み合わせるプロバイダーに余地を生み出しています。


展開モード別:
クラウドが統合を進め、ハイブリッドが主権要求に対応クラウドベースの展開は2026年に64.89%のシェアを占め、2032年までにCAGR 24.72%に拡大する見込みです。エラスティックコンピューティングは、大量のテレメトリデータの取り込みとレビューをサポートします。クラウド環境は、脅威インテリジェンスおよび分析ツールへの継続的な更新を提供できます。クラウド提供に関連する検知エンジニアリングプラットフォーム市場規模は、クラウドネイティブセキュリティデータレイクのより広範な採用によって牽引されています。クラウド展開はまた、分散した運用全体での集中型ルール管理をより実用的にします。
オンプレミス展開は、データレジデンシー、内部制御、または運用上の分離が必要な場合に引き続き関連性を持ちます。ハイブリッド環境は、ポリシーが許可する場合に、ローカルデータ処理とクラウドベースの分析を組み合わせます。この組み合わせは、古いSIEM環境からの段階的な移行経路を提供します。SOC Primeは2026年3月に、クラウド接続およびエアギャップアーキテクチャ向けにDetectFlow Enterpriseを導入し、0.005〜0.01秒の平均検知時間を達成したと述べています。[4] 検知エンジニアリングプラットフォーム市場は、完全なパブリッククラウドへの移行を前提とするのではなく、異なる展開の選択肢をサポートしなければなりません。
組織規模別:
大企業がリードし、中小企業が成長エンジンとして台頭大企業は2026年に69.81%のシェアを占めました。そのセキュリティオペレーションは大量のテレメトリを管理し、多くの場合1つ以上のSIEMまたはXDRプラットフォームを使用しています。より広範な規制上のエクスポージャーと、コンテンツの検知および承認のための正式な手続きを持っています。専任の検知エンジニアリングチームは、これらの組織でより一般的です。検知エンジニアリングプラットフォーム市場は、広範な可視性と監査対応プロセスに対する企業の需要によって支えられています。
中小企業は2032年までにCAGR 23.44%で拡大する見込みです。サブスクリプションベースのクラウドサービスにより、高度な検知機能への参入障壁が低下しています。サプライチェーンセキュリティの期待により、サプライヤーは基本的な検知および対応管理を維持することが求められる場合もあります。マネージドサービスは、小規模な組織が内部で雇用できないスキルへのアクセスを提供します。検知エンジニアリング産業は、ベンダーが自動化、監視、およびコンテンツをアクセスしやすいサービスにパッケージ化するにつれて、大規模なセキュリティチームを超えて拡大しています。
検知コンテンツタイプ別:
振る舞い分析がリードし、アイデンティティ中心の脅威が新たな需要を牽引振る舞いおよびアノマリーベースの検知は2026年に27.54%のシェアを占めました。これらの検知は、既知の悪意あるファイルやインジケーターのみに依存するのではなく、確立されたパターンからの逸脱を特定します。認証情報の悪用や異常なインサイダーアクティビティを明らかにすることができます。CERTインサイダー脅威データセットを使用した2026年の研究では、ハイブリッドトランスフォーマーおよびグラフニューラルネットワークUEBAフレームワークで97.9%の検知精度と0.99のAUCが報告されています。[5] 振る舞いコンテンツは、運用上は異常であるが技術的には許可されているアクティビティを特定する必要性を反映しています。
アイデンティティおよびエンティティ振る舞い検知は2032年までにCAGR 24.51%で拡大する見込みです。フェデレーテッドアイデンティティプロバイダー、クラウドロールの割り当て、および非人間AIエージェントのアイデンティティにより、監視が必要なアイデンティティの数が増加しています。これらのシステムは、孤立したアラートでは適切に評価できないユーザー、デバイス、アプリケーション、および権限の間の関係を生み出します。シグネチャおよびインジケーターベースのコンテンツは引き続き重要な衛生レイヤーであり、相関関係ならびにクラウドおよびSaaSコンテンツも拡大しています。検知エンジニアリング産業は、チームが複数のデータソース全体でカバレッジを求めるにつれて、これらのコンテンツタイプをサポートしています。

注記: 個別セグメントのすべてのシェアはレポート購入後に入手可能です
エンドユーザー別:
BFSIがリーダーシップを維持し、ヘルスケアの成長が加速BFSIは2026年に29.31%のシェアを占めました。銀行、保険会社、およびその他の金融機関は、インシデント検知、報告、ガバナンス、および証拠に関する重複する要件の下で運営されています。DORA、NIS2、SEC開示規則、およびインド準備銀行のフレームワークにより、構造化された検知オペレーションの必要性が高まっています。これらの要件により、適時性と追跡可能性が検知プログラムの中心となっています。BFSIにおける検知エンジニアリングプラットフォーム市場は、機密データ、オペレーショナルリスク、および規制上の精査によって牽引されています。
ヘルスケアおよびライフサイエンス産業は2032年までにCAGR 22.64%で拡大する見込みです。電子健康記録には機密データが含まれており、多くのシステムにわたって管理されているため、監視要件が広がっています。ランサムウェアの圧力と限られたセキュリティリソースにより、より優れた検知カバレッジの必要性が高まる可能性があります。政府、ITおよび通信、エネルギーおよびユーティリティ、ならびに製造業もそれぞれ異なるリスクプロファイルで貢献しています。検知エンジニアリングプラットフォーム市場は、異なる技術、重要なサービス、および義務を反映したコンテンツでこれらのセクターにサービスを提供しています。
地域分析
北米の検知エンジニアリングプラットフォーム市場
北米は2026年の検知エンジニアリングプラットフォーム市場の41.64%を占めました。この地域には、企業セキュリティプログラムの大きな集積とベンダーの密集した基盤があります。また、インシデント開示とサイバー報告に関する積極的な要件もあります。SECは、企業が重大なサイバーセキュリティインシデントを重大と判断してから4営業日以内に開示することを義務付けています。[6] CrowdStrike、Splunk、Palo Alto Networks、Rapid7、およびSentinelOneは、コンテンツライブラリとプラットフォームの自動化に投資しています。
ヨーロッパの検知エンジニアリングプラットフォーム市場
ヨーロッパは、知エンジニアリングプラットフォーム市場において2番目に大きな地域ブロックです。DORAとNIS2は、金融サービスおよび重要インフラにおける検知エンジニアリングプラットフォーム市場全体の購買を形成しています。欧州委員会の2026年1月の提案は、6,200の零細・小規模企業を含む28,700の組織にフレームワークを拡大しながら、NIS2コンプライアンスを簡素化するものです。フランスのANSSIは、2026〜2030年の国家サイバーセキュリティ戦略とともに2025年のサイバー脅威パノラマを発表し、ドイツ、英国、およびオランダにはサイバーセキュリティベンダーの重要な集積があります。
アジア太平洋地域および中東・アフリカの検知エンジニアリングプラットフォーム市場
アジア太平洋地域は2032年までにCAGR 24.81%で拡大する見込みです。中国、インド、日本、および韓国はデジタルプログラムとサイバーセキュリティフレームワークを推進しています。インドのCERT-Inの指示は、180日間のログ保持と特定のインシデントに対する6時間以内の報告を義務付けています。これらの要件は、規制対象環境におけるデータ保持と適時検知への期待を高めています。中東およびアフリカは依然として初期段階の地域ですが、アラブ首長国連邦とサウジアラビアは国家サイバーセキュリティプログラムとソブリンクラウドの開発を通じて投資を支援しています。
競合環境
市場集中度
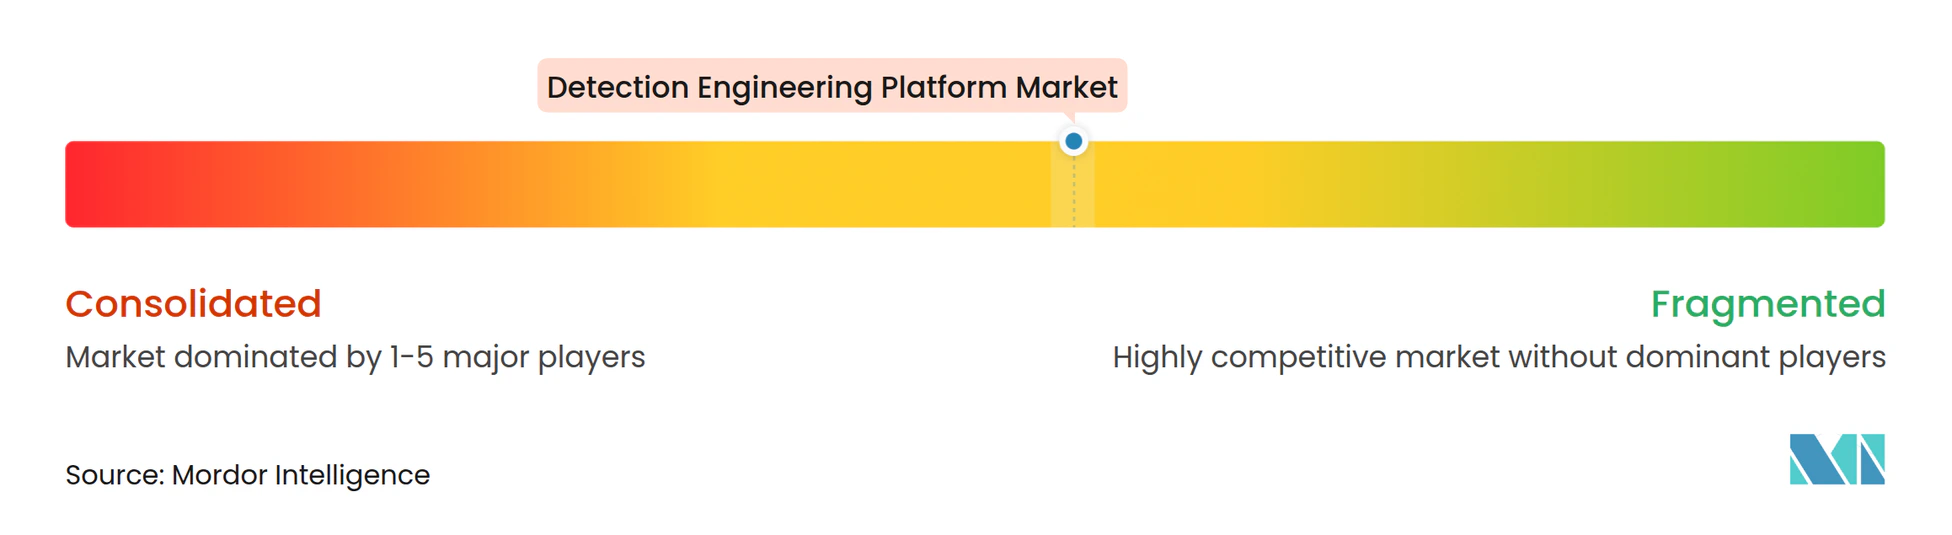
検知エンジニアリングプラットフォーム市場は中程度に集中しており、Microsoft、CrowdStrike、Splunk、Palo Alto Networks、およびGoogleがSIEM、XDR、およびセキュリティデータプラットフォームを通じて強力な収益ポジションを保持しています。これらの企業は、テレメトリの幅広さ、ネイティブ統合、AIベースの自動化、および検知コンテンツの深さで競争しています。インストール済みの顧客基盤により、企業がすでに使用しているプラットフォームに検知エンジニアリング機能を組み込むことができます。これにより、バイヤーが単一の運用環境内で複数の機能を管理できるため、調達上の優位性が生まれます。
CrowdStrikeはFalcon環境を中心にプラットフォームの拡張に投資しています。Fal.Con 2026で発表されたSafeMindプロジェクトは、敵対的強化学習を使用し、310万時間の検知エンジニアリング専門知識でポストトレーニングされました。2026年8月、同社はProject QuiltWorksを拡張し、12のエコシステムパートナーからのリアルタイムデータをFalcon次世代SIEMに取り込みました。SOC Primeは、Detection Intelligenceデータセットを通じて56のSIEM、EDR、データレイク、およびパイプラインプラットフォームをサポートしています。そのマネージド検知エンジニアリングモデルは、MDRパートナーの脅威調査とコンテンツコーディングにおいて年間4,000時間の節約を報告しています。
統合も検知エンジニアリングプラットフォーム市場の競争を形成しています。Criblは2026年7月にCardinalOpsを買収し、テレメトリパイプライン管理と検知態勢管理を統合しした。Securonixは2026年10月に、主要な監査所見なしにThreatQを含む全製品ポートフォリオにわたるAIガバナンスのISO/IEC 42001:2023認証を取得しました。Devo Technology、Exabeam、およびQuery.AIは、マルチSIEM環境向けのオープンデータアーキテクチャとフェデレーテッド検索によって差別化しています。中小企業向けのマネージドサービス、ならびにModbus、DNP3、およびその他の産業プロトコル向けのOTおよびICSコンテンツにおいて機会が残っています。
検知エンジニアリングプラットフォーム産業のリーダー
-
Splunk Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Elastic N.V.
- 注:主要企業の掲載順は順位を示すものではありません。
検知エンジニアリングプラットフォーム市場 このレポートでカバーされる企業
- Splunk Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Elastic N.V.
- IBM Corporation
- Cisco Systems, Inc.
- SentinelOne, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Rapid7, Inc.
- Sumo Logic, Inc.
- Devo Technology, Inc.
- Google LLC
- Trellix
- Fortinet, Inc.
- AttackIQ, Inc.
- Cymulate Ltd.
- CardinalOps, Inc.
- Fig Security, Inc.
- Query.AI, Inc.
- SOC Prime, Inc.
最近の産業開発事情 検知エンジニアリングプラットフォーム市場
- 2026年10月:Securonixは高度な振る舞い分析(ABA)を発売し、エージェントおよびエンティティ振る舞い分析(AEBA)とUEBAを組み合わせて、ユーザー、AIエージェント、クラウド環境、およびアプリケーション全体で技術的には許可されているが運用上は異常なアクティビティを検知します。この発売により、振る舞いのベースライン設定が非人間AIエージェントのアイデンティティにまで拡張されます。これは、企業のエージェンティックAI展開とともに急速に成長しているカテゴリです。
- 2026年10月:Securonixは、主要な監査所見なしにThreatQを含む全製品ポートフォリオにわたるAIガバナンスをカバーするISO/IEC 42001:2023認証を取得し、AIリスク管理と人間による監視プラクティスの独立した検証を提供しました。
- 2026年9月:SplunkはEnterprise Security 8.7をリリースし、検知の作成と改良のための改善された検知ビルダーエージェント、強化されたSPLガイダンス、および人間の説明責任を維持するガバナンスされた自律的な対応ワークフローにより、エージェンティックSOCビジョンを推進しました。このリリースは、SOC内でのAI支援調査からAIガバナンス対応への意図的な移行を示しています。
- 2026年8月:CrowdStrikeはFal.Con 2026でProject QuiltWorksを拡張し、12のエコシステムパートナーからのリアルタイムデータをFalcon次世代SIEMに統合しました。Falcon Onumのインテリジェントフィルタリングにより、ストレージコストが最大50%削減され、パイプライン内の検知ロジックがデータがダウンストリームシステムに到達する前に攻撃経路を明らかにします。
グローバル検知エンジニアリングプラットフォーム市場レポートの範囲
検知エンジニアリングプラットフォーム市場は、セキュリティチームがセキュリティテレメトリソース全体で検知ロジックを開発、変換、テスト、デプロイ、監視、最適化、およびメンテナンスできるようにするソフトウェアプラットフォームおよび直接付随するサービスから生成される収益で構成されています。これらのプラットフォームは、ルールのオーサリング、バージョン管理、自動検証、カバレッジ測定、誤検知の削減、脅威インテリジェンスの統合、ならびにSIEM、EDR、XDR、クラウド、アイデンティティ、およびネットワーク環境全体でのCI/CDベースのデプロイメントを含む、コードとしての検知プラクティスをサポートします。
検知エンジニアリングプラットフォーム市場レポートは、コンポーネント(プラットフォーム、サービス)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、検知コンテンツタイプ(シグネチャおよびインジケーターベースの検知、振る舞いおよびアノマリーベースの検知、相関関係およびマルチイベント検知、アイデンティティおよびエンティティ振る舞い検知、クラウドおよびSaaS検知、その他の検知コンテンツタイプ)、エンドユーザー(銀行・金融サービス・保険(BFSI)、政府・公共行政、ITおよび通信、ヘルスケアおよびライフサイエンス、エネルギーおよびユーティリティ、製造および産業、その他のエンドユーザー)、地域(北米、南米、ヨーロッパ、アジア太平洋地域、中東、アフリカ)別にセグメント化されており、市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| プラットフォーム | |
| サービス | プロフェッショナルサービス |
| マネージド検知エンジニアリングサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| シグネチャおよびインジケーターベースの検知 |
| 振る舞いおよびアノマリーベースの検知 |
| 相関関係およびマルチイベント検知 |
| アイデンティティおよびエンティティ振る舞い検知 |
| クラウドおよびSaaS検知 |
| その他の検知コンテンツタイプ |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| エネルギーおよびユーティリティ |
| 製造および産業 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | プラットフォーム | |
| サービス | プロフェッショナルサービス | |
| マネージド検知エンジニアリングサービス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 検知コンテンツタイプ別 | シグネチャおよびインジケーターベースの検知 | |
| 振る舞いおよびアノマリーベースの検知 | ||
| 相関関係およびマルチイベント検知 | ||
| アイデンティティおよびエンティティ振る舞い検知 | ||
| クラウドおよびSaaS検知 | ||
| その他の検知コンテンツタイプ | ||
| エンドユーザー別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| エネルギーおよびユーティリティ | ||
| 製造および産業 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
検知エンジニアリングプラットフォームの市場規模はどのくらいですか?
検知エンジニアリングプラットフォームの市場規模は、2026年に3.31 ビリオン 米ドル、2027年に4.26 ビリオン 米ドルと予測され、2032年までに10.84 ビリオン 米ドルに達し、2027年から2032年にかけてCAGR 20.54%で成長する見込みです。
検知エンジニアリングにおいて最大のシェアを持つコンポーネントはどれですか?
プラットフォームは2026年に72.36%のシェアを占めました。これは、企業がSIEMおよびXDRプラットフォームを使用して検知コンテンツ、アラート、および関連ワークフローを管理しているためです。
なぜクラウド展開が検知エンジニアリングで採用を拡大しているのですか?
クラウドベースの展開は2026年に64.89%のシェアを占め、スケーラブルなテレメトリ処理とクラウドネイティブデータアーキテクチャに支えられ、2032年までにCAGR 24.72%で拡大する見込みです。
どの組織が最も迅速に検知エンジニアリングを採用していますか?
中小企業は、サブスクリプションサービスとマネージド提供が実装の障壁を低下させるにつれて、2032年までにCAGR 23.44%で拡大する見込みです。
金融サービス組織からの需要を牽引しているものは何ですか?
BFSIは2026年に29.31%のシェアを占め、DORAおよびインド準備銀行の指示などのフレームワークに基づくインシデント報告、監査証跡、および検知証拠の要件によって支えられています。
最も急速に拡大している地域はどこですか?
アジア太平洋地域は、主要経済圏におけるデジタルトランスフォーメーションと強化されたサイバーセキュリティ要件に支えられ、2032年までにCAGR 24.81%で拡大する見込みです。