
Tamanho e Participação do Mercado de Serviços de Engenharia de Detecção Gerenciada
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 6.11 Bilhões de dólares |
| Tamanho do Mercado (2032) | 17.03 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 22.75 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Engenharia de Detecção Gerenciada por Mordor Intelligence
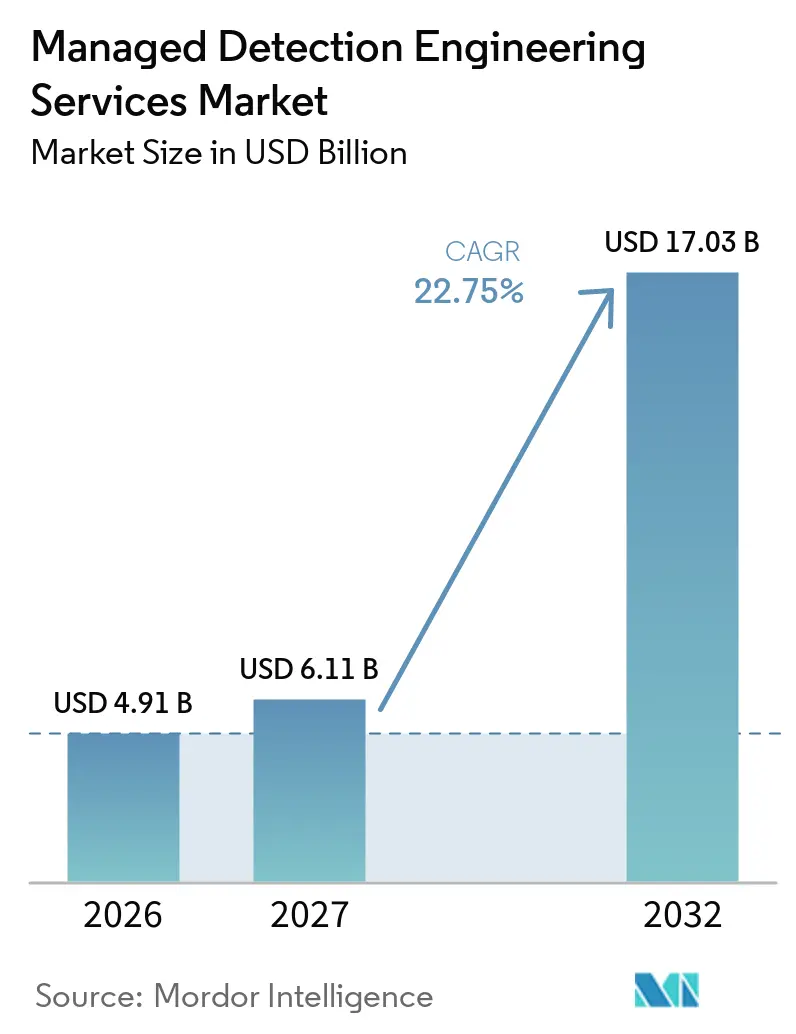
O tamanho do mercado de serviços de engenharia de detecção gerenciada deve crescer de 4,91 bilhões de USD em 2026 para 6,11 bilhões de USD em 2027 e está previsto para atingir 17,03 bilhões de USD até 2032 a um CAGR de 22,75% no período de 2027 a 2032. A demanda está se expandindo além do tratamento básico de alertas, pois as empresas precisam de regras de detecção que possam ser escritas, testadas e atualizadas em ambientes de nuvem, identidade e endpoint em constante mudança. Ataques baseados em identidade, janelas mais curtas de notificação de incidentes e o uso mais amplo de infraestrutura híbrida estão aumentando o valor do monitoramento contínuo. Os provedores estão respondendo ao vincular conteúdo SIEM, playbooks SOAR, análise de identidade e ferramentas de detecção estendida dentro de um serviço gerenciado. O Mercado de Serviços de Engenharia de Detecção Gerenciada também se beneficia quando as organizações carecem do pessoal especializado necessário para manter a lógica de detecção ininterruptamente. Isso favorece provedores que combinam automação com analistas capazes de investigar e conter ameaças.
Principais Conclusões do Relatório
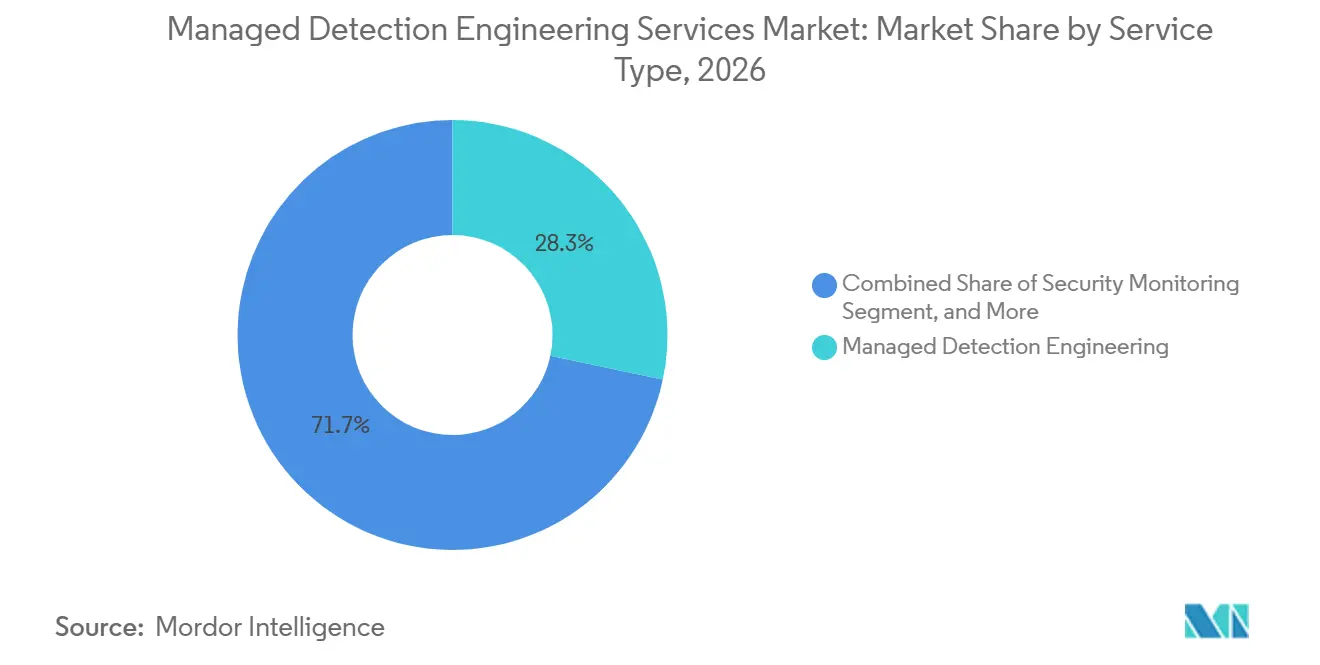
- Por tipo de serviço, a Engenharia de Detecção Gerenciada deteve 28,31% de participação de receita no mercado de serviços de engenharia de detecção gerenciada em 2026, enquanto a Automação e Orquestração de Segurança Gerenciada está projetada para expandir a um CAGR de 23,97% até 2032.
- Por conteúdo de detecção, as Regras de Detecção SIEM detiveram 26,41% de participação de receita em 2026, enquanto os Playbooks SOAR e a Lógica de Resposta Automatizada estão projetados para expandir a um CAGR de 24,61% até 2032.
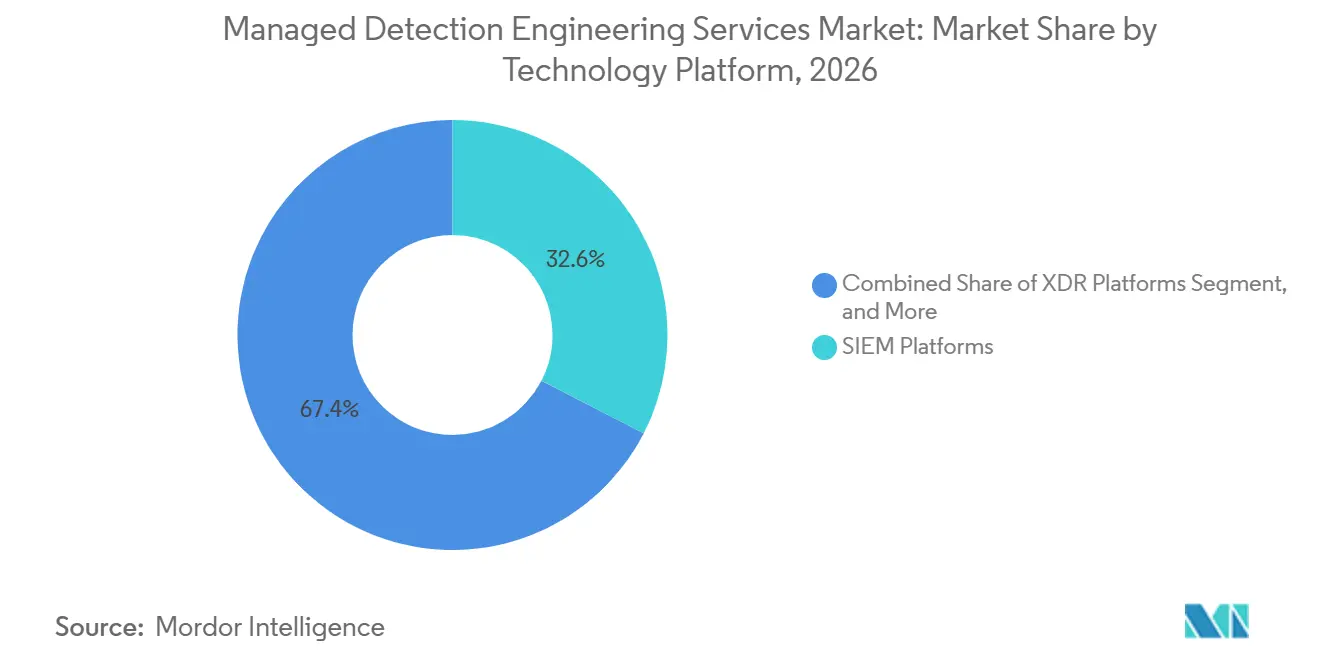
- Por plataforma tecnológica, as Plataformas SIEM detiveram 32,56% de participação de receita em 2026, enquanto as Plataformas de Detecção e Resposta a Ameaças de Identidade estão projetadas para expandir a um CAGR de 24,62% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem representou 68,58% da receita no mercado de serviços de engenharia de detecção gerenciada em 2026 e está projetada para expandir a um CAGR de 25,82% até 2032.
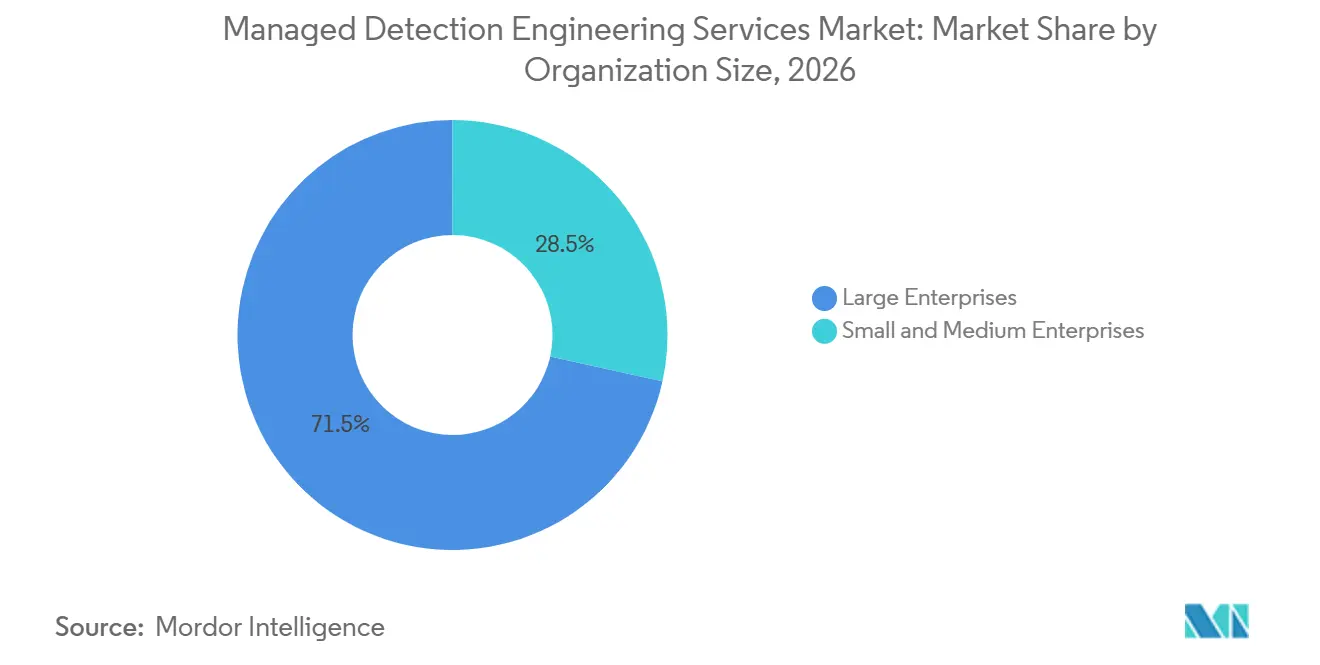
- Por tamanho da organização, as grandes empresas detiveram 71,54% de participação de receita em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 24,73% até 2032.
- Por setor do usuário final, o BFSI deteve 26,69% de participação de receita em 2026, enquanto Tecnologia da Informação e Telecomunicações estão projetados para expandir a um CAGR de 24,88% até 2032.
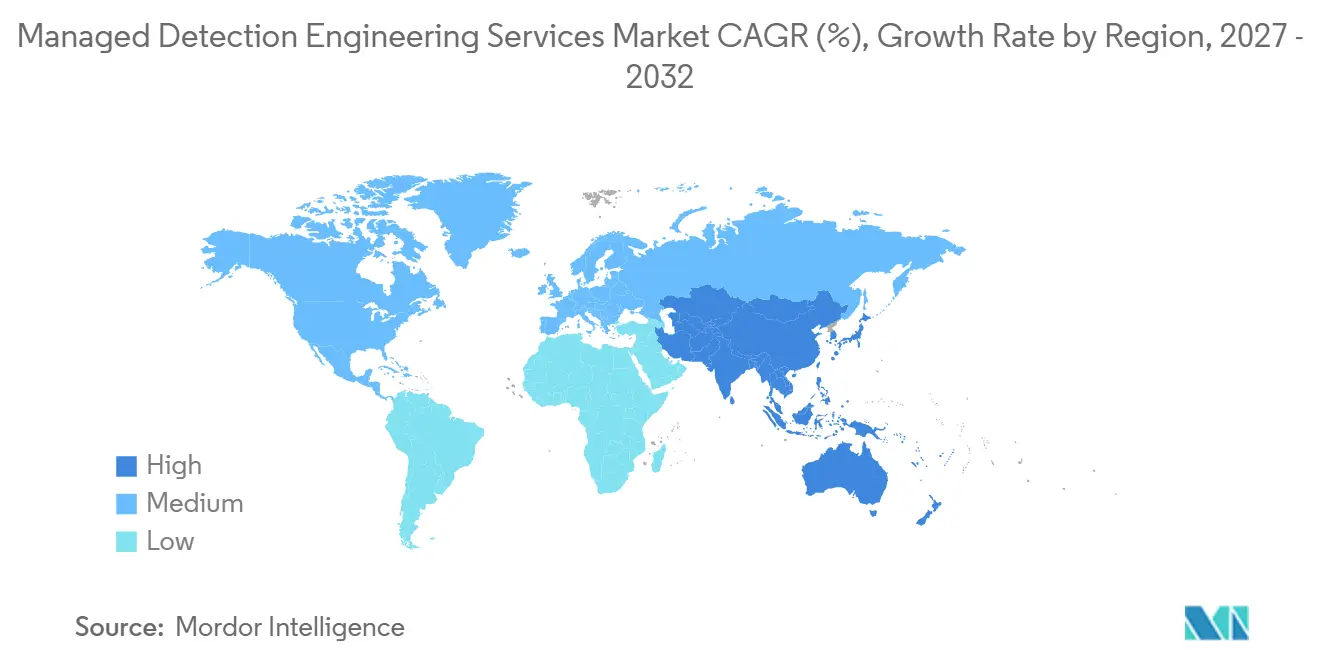
- Por geografia, a América do Norte deteve 41,64% de participação de receita no mercado de serviços de engenharia de detecção gerenciada em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 23,91% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escalada de Ataques de Ransomware e Baseados em Identidade | +5.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Superfícies de Ataque em Nuvem, Híbrida e Multi-Nuvem | +4.6% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Competências em Cibersegurança e Requisitos de Cobertura 24/7 | +4.1% | Global, concentrado na América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Pressão Regulatória para Monitoramento Contínuo e Notificação de Incidentes | +3.3% | UE, América do Norte | Médio prazo (2 a 4 anos) |
| Portabilidade de Conteúdo de Detecção em Pilhas de Segurança Heterogêneas | +2.1% | América do Norte e Europa, expandindo para a Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Otimização de Custos de Telemetria por meio de Engenharia de Detecção | +1.6% | Global, concentrado em mercados de grandes empresas | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques de Ransomware e Baseados em Identidade
Os métodos de intrusão baseados em identidade deslocaram a atenção dos alertas de perímetro para o comportamento em torno de contas, permissões e autenticação. A Sophos constatou que a autenticação multifator estava ausente em 59% dos incidentes envolvendo credenciais comprometidas, enquanto 88% das cargas de ransomware foram implantadas fora do horário comercial padrão.[1] A Semperis relatou que 87% dos ataques de ransomware visaram sistemas de identidade, incluindo Active Directory, Entra ID e Okta. A Verizon relatou ransomware em 44% das violações, e a exploração de vulnerabilidades aumentou 34%. O Mercado de Serviços de Engenharia de Detecção Gerenciada é, portanto, apoiado por serviços que constroem regras específicas de identidade, correlacionam atividades suspeitas entre sistemas, distinguem o comportamento normal de contas do uso indevido de privilégios e preservam evidências para a equipe de investigação. A cobertura contínua é importante porque o abuso de credenciais pode avançar do acesso inicial à infraestrutura crítica antes que uma equipe que opera apenas durante o dia possa responder.
Expansão de Superfícies de Ataque em Nuvem, Híbrida e Multi-Nuvem
Ambientes híbridos e multi-nuvem geram dados de segurança que diferem por provedor, modelo de identidade e formato de log. A Tenable constatou que 82% das organizações operavam ambientes híbridos, enquanto 63% utilizavam mais de 1 provedor de nuvem e gerenciavam uma média de 2,7 ambientes de nuvem.[2] Regras de detecção escritas para 1 plataforma frequentemente requerem trabalho adicional antes de poderem monitorar outro ambiente de forma eficaz. A União Internacional de Telecomunicações emitiu a Recomendação UIT-T X.1649 em dezembro de 2025, abrangendo práticas de segurança multi-nuvem que incluem correlação de logs e monitoramento em tempo real. Isso torna a capacidade de engenharia importante para clientes que precisam de cobertura de segurança comum em cargas de trabalho de nuvem. O Mercado de Serviços de Engenharia de Detecção Gerenciada se beneficia dessa necessidade porque os provedores podem normalizar a telemetria, alinhar campos que diferem entre provedores de nuvem, manter regras em mais de 1 ambiente de infraestrutura e revisar alterações antes que produzam alertas não confiáveis.
Escassez de Competências em Cibersegurança e Requisitos de Cobertura 24/7
A escassez de especialistas em cibersegurança é cada vez mais um problema de competências práticas de engenharia, não apenas de níveis de pessoal. A ISC2 constatou que 59% dos profissionais relataram necessidades críticas ou significativas de competências em 2025, acima dos 44% em 2024, com segurança em nuvem e engenharia de segurança entre as principais lacunas. A ISACA relatou que 55% das equipes estavam com pessoal insuficiente e 65% tinham vagas não preenchidas. A Red Canary constatou que 75% das organizações pesquisadas enfrentavam escassez de competências em detecção de intrusões, enquanto 72% enfrentavam escassez em resposta a incidentes. Provedores gerenciados podem fornecer trabalho especializado de detecção, manutenção de regras, suporte a investigações e monitoramento fora do horário comercial sem exigir que cada cliente recrute uma equipe interna completa. Isso é importante quando a atividade de ransomware tem maior probabilidade de ocorrer fora do horário normal de operação.
Pressão Regulatória para Monitoramento Contínuo e Notificação de Incidentes
Os requisitos regulatórios estão tornando a detecção rápida e a resposta documentada mais importantes para instituições financeiras e operadores de infraestrutura crítica. O DORA está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras façam uma notificação inicial para incidentes importantes de TIC dentro de 4 horas após a classificação e dentro de 24 horas após a tomada de conhecimento. O NIS2 também eleva as expectativas para monitoramento, registros de incidentes e notificação de incidentes significativos. Uma análise jurídica de 2026 observou que uma entidade financeira listada pode enfrentar prazos de notificação separados sob o MAR, o DORA e as regras da SEC. Essas obrigações paralelas aumentam a necessidade de classificação disciplinada de casos e coleta de evidências. O Mercado de Serviços de Engenharia de Detecção Gerenciada é apoiado quando os provedores automatizam fluxos de trabalho de incidentes repetíveis, mantêm registros de auditoria claros e ajudam os clientes a manter operações de segurança contínuas ao longo do ciclo de notificação e resposta.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Soberania de Dados e Restrições de Investigação Transfronteiriça | -2.6% | Europa, Ásia-Pacífico, Oriente Médio | Médio prazo (2 a 4 anos) |
| Proliferação de Ferramentas e Complexidade de Integração | -2.2% | Global | Curto prazo (≤ 2 anos) |
| Propriedade de Regras de Detecção e Risco de Dependência do Provedor | -1.5% | América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Disponibilidade Limitada de Especialização em Detecço de OT e Específica do Setor | -1.1% | Global, com intensidade nos segmentos industrial e de saúde | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Soberania de Dados e Restrições de Investigação Transfronteiriça
Os requisitos de localização de dados podem complicar investigações realizadas por meio de infraestrutura de detecção compartilhada. Um estudo de 2025 constatou que a coleta transfronteiriça de evidências eletrônicas pode ser atrasada por procedimentos de assistência jurídica mútua, enquanto alguns sistemas retêm logs por apenas 24 horas. O GDPR e a Lei de Proteção de Informações Pessoais da China impõem condições sobre onde os dados pessoais podem ser armazenados e transferidos. Uma análise jurídica de Cambridge descreveu conflitos crescentes entre reivindicações investigativas extraterritoriais e obrigações de soberania de dados nas jurisdições onde os dados em nuvem estão hospedados. Os provedores podem precisar de infraestrutura regional e processos operacionais separados para cumprir essas obrigações. Isso pode retardar as atualizações de regras, exigir processos separados de armazenamento e acesso e limitar a capacidade de usar linhas de base comportamentais comuns entre clientes internacionais.
Proliferação de Ferramentas e Complexidade de Integração
Pilhas de segurança extensas podem fragmentar dados e desviar tempo do desenvolvimento de regras para o trabalho de integração. Um estudo da IBM e da Palo Alto Networks constatou que a empresa média gerenciava 83 soluções de segurança de 29 fornecedores. A Kaspersky relatou que 43% dos profissionais de segurança consideravam suas pilhas excessivamente complexas e 41% não conseguiam automatizar de forma eficaz porque as ferramentas careciam de integração adequada. Cada fonte de log adicional requer normalização, mapeamento de campos e validação antes de poder suportar detecção comportamental confiável. A consolidação pode reduzir esse ônus, mas o período de migração ainda pode limitar a prontidão do cliente, interromper fluxos de trabalho estabelecidos e reduzir a eficiência do provedor enquanto as integrações estão sendo reconstruídas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Engenharia de Detecção Gerenciada Ancora a Receita, Automação Avança Mais RapidamenteA Engenharia de Detecção Gerenciada representou 28,31% de participação de receita em 2026. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, isso reflete uma preferência empresarial por uma parceria contínua de detecção como código, onde o conteúdo é construído, testado, ajustado e mantido em vez de ser entregue como uma instalação de monitoramento única. Os provedores escrevem, testam e refinam a lógica em ambientes ativos dos clientes. Esse trabalho inclui desenvolvimento e otimização de regras, caça a ameaças, monitoramento de segurança e resposta a incidentes. Oferece aos clientes uma cobertura mais ampla do SOC sem exigir que cada capacidade seja construída internamente.
A Automação e Orquestração de Segurança Gerenciada está projetada para expandir a um CAGR de 23,97% até 2032. Ela suporta desativação de contas, isolamento de endpoints e revogação de tokens OAuth após um sinal confiável. A Cisco introduziu capacidades de IA agêntica em setembro de 2025, incluindo a criação de playbooks em linguagem natural.[3] O Mercado de Serviços de Engenharia de Detecção Gerenciada pode se beneficiar quando os provedores automatizam fluxos de trabalho rotineiros, documentam a sequência de ações de resposta e retêm analistas para validação e investigações complexas envolvendo contas críticas para os negócios.

Por Conteúdo de Detecção:
Regras SIEM Lideram, Playbooks SOAR Aceleram com AutomaçãoAs Regras de Detecção SIEM representaram 26,41% da receita em 2026. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, sua posição reflete a base instalada de SIEM que os clientes buscam melhorar em vez de substituir, especialmente onde os processos de notificação, investigações de alertas e registros históricos de segurança já dependem da plataforma. As regras SIEM convertem logs e eventos em alertas para investigação. O Sigma fornece uma linguagem de detecção que pode ser traduzida em vários formatos SIEM. Um guia Zenodo de 2025 documentou traduções para Splunk SPL, Elastic ES|QL, Microsoft KQL e IBM QRadar AQL.
Os Playbooks SOAR e a Lógica de Resposta Automatizada estão projetados para expandir a um CAGR de 24,61% até 2032. O segmento utiliza fluxos de trabalho definidos para enriquecimento de alertas, investigação, contenção e documentação, permitindo que o provedor colete contexto de várias ferramentas, atribua ações às pessoas apropriadas e preserve um registro compreensível das decisões tomadas. O Mercado de Serviços de Engenharia de Detecção Gerenciada pode usar esses fluxos de trabalho para tornar a entrega de serviços mais consistente entre os clientes, ao mesmo tempo que permite que os playbooks sejam adaptados às regras de aprovação e à tolerância ao risco de cada cliente.
Por Plataforma Tecnológica:
Plataformas SIEM Mantêm Escala, Plataformas de Identidade Lideram o CrescimentoAs Plataformas SIEM representaram 32,56% de participação de receita em 2026. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, elas permanecem centrais para relatórios de segurança e monitoramento em BFSI, governo e saúde porque reúnem dados de eventos diversos em um ambiente comum para retenção, pesquisa, alertas e investigação. As Plataformas XDR coletam dados em endpoints, redes e cargas de trabalho em nuvem. As Plataformas EDR fornecem visibilidade detalhada de dispositivos e processos. As Plataformas de Segurança em Nuvem focam em configuração, comportamento de cargas de trabalho e risco em tempo de execução.
As Plataformas de Detecção e Resposta a Ameaças de Identidade estão projetadas para expandir a um CAGR de 24,62% até 2032. A Expel relatou que eventos de identidade representaram 68,6% de seus incidentes gerenciados em 2025, enquanto 47,7% resultaram em acesso bem-sucedido a contas por meio de credenciais roubadas.[4] Sistemas de identidade separados em ambientes de nuvem aumentam a necessidade de correlacionar a atividade de autenticação em múltiplas fontes, incluindo logins bem-sucedidos e malsucedidos, alterações de privilégios, uso de tokens de acesso, comportamento de endpoints e ações de controle em nuvem que podem parecer não relacionadas. Isso favorece plataformas dedicadas que conectam contexto de identidade, endpoint e nuvem e, em seguida, apresentam a atividade relacionada de acesso, dispositivo e carga de trabalho em uma forma que os investigadores possam revisar.
Por Modelo de Implantação:
Entrega Baseada em Nuvem Lidera Participação e Expansão PrevistaA implantação baseada em nuvem deteve 68,58% de participação de receita em 2026 e está projetada para expandir a um CAGR de 25,82% até 2032. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, sua alta participação reflete o modelo operacional utilizado pelos provedores para entregar monitoramento e conteúdo de detecção em escala, onde bibliotecas de regras gerenciadas centralmente podem ser mantidas sem janelas de implantação separadas em cada site do cliente. Um serviço em nuvem pode atualizar bibliotecas de regras compartilhadas sem uma distribuição separada para cada cliente a cada alteração. Também pode combinar inteligência de ameaças com processamento de dados, sujeito a obrigações de tratamento de dados. A entrega em nuvem também oferece aos provedores uma forma prática de aplicar um modelo operacional compartilhado, preservando a configuração específica do cliente e os controles de acesso exigidos para cada ambiente.
A implantação híbrida permanece relevante para clientes com obrigações de residência de dados ou ativos de tecnologia operacional. A implantação local também atende redes isoladas e ambientes governamentais classificados. Esses modelos requerem integração e operações personalizadas, o que pode suportar preços de serviço premium. O Mercado de Serviços de Engenharia de Detecção Gerenciada precisa dos 3 modelos para atender clientes com requisitos variados de infraestrutura e conformidade.
Por Tamanho da Organização:
Grandes Empresas Lideram, PMEs Apresentam a Oportunidade de Crescimento Mais RápidoAs grandes empresas detiveram 71,54% de participação de receita em 2026. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, sua escala reflete pilhas tecnológicas complexas, orçamentos de segurança maiores, requisitos de conformidade exigentes e a necessidade de coordenar a detecção em diferentes unidades de negócios, geografias, identidades, aplicações e patrimônios de infraestrutura. Muitas possuem equipes internas de SOC, mas utilizam especialistas externos para plataformas selecionadas ou engenharia de conteúdo. Isso suporta modelos de serviço co-gerenciados em vez de terceirização completa. O cliente pode manter o controle diário enquanto o provedor lida com a criação especializada de regras, ajuste e cobertura de monitoramento.
As PMEs estão projetadas para expandir a um CAGR de 24,73% até 2032. Esse grupo frequentemente tem pessoal limitado e menos recursos para construir monitoramento contínuo internamente, portanto, um serviço gerenciado pode fornecer triagem estruturada de alertas, atualizações de regras de detecção, procedimentos de escalonamento e acesso a analistas experientes sem o custo fixo de uma grande equipe interna. A CrowdStrike constatou que 67% das PMEs priorizavam a acessibilidade de preço, apenas 11% haviam adotado defesas baseadas em IA e o ransomware afetou 29% das menores empresas que sofreram um incidente. O Mercado de Serviços de Engenharia de Detecção Gerenciada pode se expandir quando a automação padronizada torna a detecção avançada acessível a clientes menores, particularmente quando os provedores empacotam monitoramento, ajuste de regras, relatórios e suporte a incidentes em um serviço mais fácil de adotar.
Por Setor do Usuário Final:
BFSI Sustenta a Demanda, Tecnologia da Informação e Telecomunicações Lidera a Expansão PrevistaO BFSI deteve 26,69% de participação de receita em 2026. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, o setor combina dados valiosos e sistemas de transação com extensa supervisão regulatória, exigindo que os provedores distingam entre atividade financeira esperada, comportamento incomum do cliente e sinais de comprometimento de conta ou acesso não autorizado. O DORA, o PCI DSS, o Regulamento de Cibersegurança do NYDFS e os requisitos de divulgação da SEC tornam o monitoramento e a resposta um requisito contínuo. As regras de detecção frequentemente precisam de contexto porque atividade financeira incomum não é necessariamente maliciosa. Isso cria demanda por ajuste específico ao ambiente em vez de bibliotecas de alertas genéricas.
O setor de Tecnologia da Informação e Telecomunicações está projetado para expandir a um CAGR de 24,88% até 2032. O segmento gerencia infraestrutura que suporta comunicações e serviços digitais, criando ampla exposição cibernética em redes, sistemas de clientes, ambientes de nuvem, dispositivos e os serviços conectados dos quais empresas e residências dependem diariamente. Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial e Varejo e Comércio Eletrônico também impulsionam a demanda devido a ransomware, requisitos formais de conformidade, convergência de TI e OT e segurança de pagamentos. A Accenture Federal Services introduziu uma solução MxDR autorizada pelo FedRAMP High com o Google Public Sector em abril de 2025 para agências federais dos EUA. O Mercado de Serviços de Engenharia de Detecção Gerenciada, portanto, atende usuários finais com diferentes necessidades técnicas e regulatórias, onde o conteúdo de detecção necessário é moldado pela atividade de pagamentos, serviços críticos, dados de pacientes, sistemas de produção ou operações digitais voltadas ao cliente.
Análise Geográfica
Mercado de Serviços de Engenharia de Detecção Gerenciada da América do Norte
A América do Norte detinha 41,64% da participação no Mercado de Serviços de Engenharia de Detecção Gerenciada em 2026. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, a região se beneficia de programas de cibersegurança maduros, requisitos rigorosos de divulgação, grande concentração de provedores e muitas empresas que já operam ferramentas avançadas de segurança de endpoint, nuvem, e-mail e identidade. As regras de divulgação da SEC dos EUA, os programas de diagnóstico contínuo e os requisitos do FedRAMP sustentam a demanda por monitoramento gerenciado. A Rapid7 expandiu sua parceria com a Microsoft em novembro de 2025 para oferecer detecção e resposta 24/7 em ambientes de endpoint, nuvem, identidade e e-mail. Canadá e México acrescentam demanda proveniente de serviços financeiros e manufatura, onde os clientes frequentemente necessitam de cobertura de detecção capaz de operar em sistemas empresariais estabelecidos, cargas de trabalho em nuvem e locais operacionais distribuídos.
Mercado de Serviços de Engenharia de Detecção Gerenciada da Europa
O perfil de demanda da Europa é moldado por requisitos regulatórios e pelo ambiente de ameaças. O DORA e o NIS2 influenciam as aquisições entre entidades financeiras, operadores de serviços essenciais e fornecedores críticos de TI. As exigências de reporte separadas da Europa e dos EUA podem ser difíceis de coordenar pelas equipes internas. Alemanha, Reino Unido, França, Itália e o restante da Europa oferecem oportunidades à medida que as orientações nacionais e a implementação do NIS2 avançam na manufatura e nas infraestruturas críticas.
Mercado de Serviços de Engenharia de Detecção Gerenciada da APAC, América do Sul e MEA
A Ásia-Pacífico está projetada para expandir a um CAGR de 23,91% até 2032. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, a região é impulsionada pela expansão da infraestrutura digital, investimentos públicos em cibersegurança, menor penetração de serviços gerenciados e uma base crescente de organizações que necessitam de monitoramento recorrente à medida que aumenta o uso de serviços em nuvem e serviços conectados. A SK Shieldus foi reconhecida como um player importante em detecção e resposta gerenciadas na Ásia-Pacífico em 2025 e expandiu portais MDR SaaS localizados para diversas regiões. Índia, Coreia do Sul e outras economias apresentam demanda crescente por serviços adaptados localmente. América do Sul, Oriente Médio e África permanecem mercados em estágio inicial, onde as necessidades do setor de serviços bancários, financeiros, de seguros e do governo são apoiadas por estratégias nacionais de cibersegurança, com atenção crescente ao monitoramento contínuo, à preparação para incidentes e a modelos de serviço que podem ser entregues considerando os requisitos locais.
Cenário Competitivo
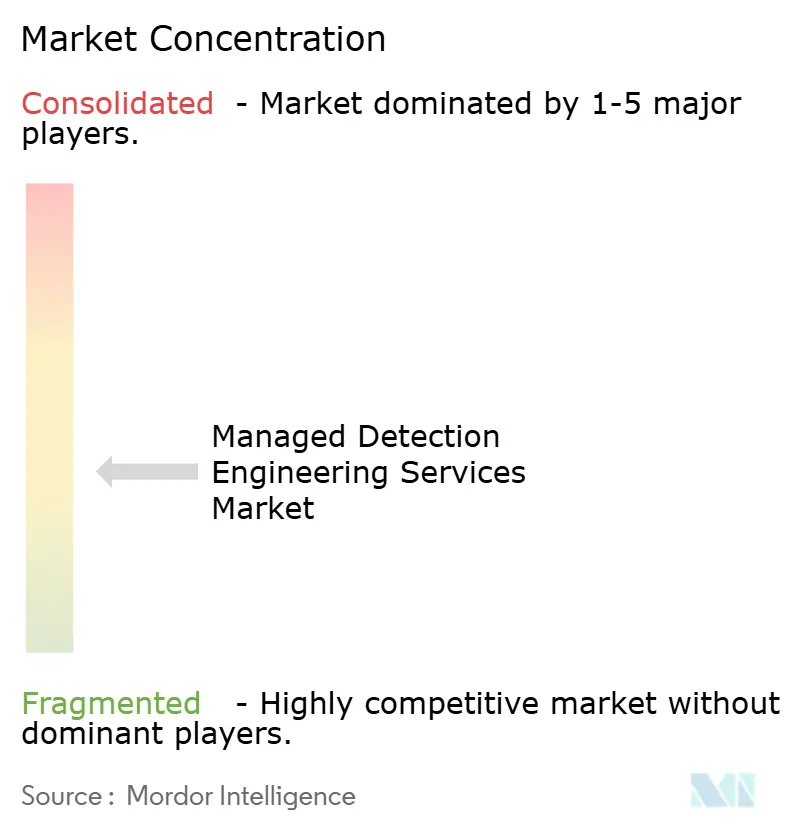
O mercado de serviços de engenharia de detecção gerenciada é moderadamente fragmentado globalmente, embora os provedores capazes de operar programas de detecção como código em escala empresarial formem um grupo menor. CrowdStrike, Palo Alto Networks, Microsoft e SentinelOne se beneficiam de telemetria nativa e portfólios de plataformas mais amplos. Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, provedores especializados como Red Canary e Expel competem enfatizando operações transparentes, registros claros de investigação e controle do cliente sobre bibliotecas de regras, em vez de depender apenas da amplitude de uma plataforma proprietária. A Expel lançou o Managed SIEM em março de 2026 como um serviço co-gerenciado para Microsoft Sentinel e Splunk Enterprise Security, com propriedade do cliente sobre as regras criadas para o ambiente. Essa abordagem aborda preocupações sobre dependência do provedor e perda de visibilidade operacional, porque os clientes podem ver como as regras são ajustadas e podem reter o conteúdo se mudarem os acordos de serviço.
A aquisição de capacidades relacionadas à IA tornou-se uma resposta competitiva importante. A SentinelOne anunciou a aquisição da Observo AI por 225 milhões de USD em setembro de 2025 para adicionar gerenciamento de pipeline de telemetria nativo de IA à sua oferta de AI SIEM. Esses movimentos mostram um foco em melhor visibilidade sobre pipelines de dados e atividades envolvendo agentes de IA, o que pode ajudar os provedores a identificar se um novo comportamento de aplicação, acesso de usuário ou processamento de telemetria introduziu uma preocupação de segurança.
Dentro do Mercado de Serviços de Engenharia de Detecção Gerenciada, a entrega liderada por parcerias também é importante porque os integradores de sistemas podem estender as capacidades da plataforma para as operações dos clientes, fornecer suporte de implementação local e conectar as ferramentas técnicas de um fornecedor global com os processos utilizados pela equipe de segurança do cliente. A Wipro expandiu sua parceria com a Palo Alto Networks em junho de 2026 para oferecer serviços MDR orientados por IA combinando o Cortex XSIAM da Palo Alto Networks com o Wipro CyberShield. A Wipro também lançou o CyberShield MDR com a CrowdStrike em setembro de 2025 por meio de seus Centros de Defesa Cibernética. O Mercado de Serviços de Engenharia de Detecção Gerenciada mantém oportunidades em detecção de tecnologia operacional, análise de saúde e relatórios de conformidade em múltiplas jurisdições. Essas áreas requerem conhecimento operacional que bibliotecas de regras amplas podem não fornecer completamente, incluindo familiaridade com processos industriais, fluxos de trabalho clínicos, obrigações de notificação e as consequências práticas de colocar um sistema offline durante uma investigação.
Líderes do Setor de Serviços de Engenharia de Detecção Gerenciada
-
Accenture PLC
-
Cisco Systems, Inc.
-
International Business Machines Corporation
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Engenharia de Detecção Gerenciada Empresas cobertas neste relatório
- Accenture PLC
- Cisco Systems, Inc.
- International Business Machines Corporation
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- AT&T Inc.
- eSentire, Inc.
- Expel, Inc.
- Atos SE
- Kyndryl, Inc.
- Arctic Wolf Networks
- NTT DATA Corporation
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
Desenvolvimentos industriais recentes em Mercado de Serviços de Engenharia de Detecção Gerenciada
- Setembro de 2026: Wipro e CrowdStrike lançaram conjuntamente o CISO Command Center, integrando os serviços de segurança gerenciada CyberTransform e CyberShield da Wipro com a plataforma CrowdStrike Falcon em 8 Centros de Defesa Cibernética globais da Wipro, permitindo que as empresas migrem de modelos operacionais de segurança orientados por ferramentas para modelos orientados por risco, com segurança unificada de endpoint, segurança em nuvem e gestão de exposição.
- Junho de 2026: A Wipro expandiu sua parceria com a Palo Alto Networks para fornecer serviços MDR orientados por IA combinando o Cortex XSIAM da Palo Alto Networks com o Wipro CyberShield, utilizando aprendizado de máquina e automação para prever ameaças e filtrar ruídos em ambientes empresariais complexos por meio da estrutura proprietária SOC GURU da Wipro.
- Abril de 2026: O CrowdStrike Falcon Next-Gen SIEM começou a ingerir telemetria do Microsoft Defender for Endpoint como a primeira solução EDR de terceiros integrada ao pipeline de detecção Falcon, ao mesmo tempo em que se tornou disponível no Microsoft Azure Marketplace, abrindo acesso a empresas com acordos existentes de Compromisso de Consumo do Microsoft Azure.
- Março de 2026: A Expel lançou o Expel Managed SIEM como um serviço co-gerenciado de disponibilidade geral para Microsoft Sentinel e Splunk Enterprise Security, posicionando engenheiros de detecção da Expel diretamente dentro dos ambientes SIEM dos clientes para criar, ajustar e otimizar regras de detecção, garantindo total propriedade das regras pelo cliente e visibilidade em tempo real de cada decisão de ajuste.
Escopo do Relatório Global do Mercado de Serviços de Engenharia de Detecção Gerenciada
O mercado de serviços de engenharia de detecção gerenciada envolve especialistas terceirizados que projetam, constroem, testam, ajustam e mantêm regras de detecção, análises, casos de uso e lógica de caça a ameaças em fontes de telemetria de segurança. O objetivo é melhorar a capacidade de uma organização de identificar ameaças reais com precisão, ao mesmo tempo que reduz o ruído de alertas e as lacunas de detecção.
O Relatório do Mercado de Serviços de Engenharia de Detecção Gerenciada é Segmentado por Tipo de Serviço (Engenharia de Detecção Gerenciada, Desenvolvimento e Otimização de Regras de Detecção, Caça a Ameaças, Monitoramento de Segurança, Resposta a Incidentes e Automação e Orquestração de Segurança Gerenciada), Conteúdo de Detecção (Regras Sigma, Regras YARA, Regras de Detecção SIEM, Regras KQL e de Segurança Microsoft, Regras de Correlação e Análise Comportamental e Playbooks SOAR e Lógica de Resposta Automatizada), Plataforma Tecnológica (Plataformas SIEM, Plataformas XDR, Plataformas EDR, Plataformas de Segurança em Nuvem, Plataformas de Detecção e Resposta a Ameaças de Identidade e Outras Plataformas Tecnológicas), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Engenharia de Detecção Gerenciada |
| Desenvolvimento e Otimização de Regras de Detecção |
| Caça a Ameaças |
| Monitoramento de Segurança |
| Resposta a Incidentes |
| Automação e Orquestração de Segurança Gerenciada |
| Regras Sigma |
| Regras YARA |
| Regras de Detecção SIEM |
| Regras KQL e de Segurança Microsoft |
| Regras de Correlação e Análise Comportamental |
| Playbooks SOAR e Lógica de Resposta Automatizada |
| Plataformas SIEM |
| Plataformas XDR |
| Plataformas EDR |
| Plataformas de Segurança em Nuvem |
| Plataformas de Detecção e Resposta a Ameaças de Identidade |
| Outras Plataformas Tecnológicas |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Engenharia de Detecção Gerenciada | |
| Desenvolvimento e Otimização de Regras de Detecção | ||
| Caça a Ameaças | ||
| Monitoramento de Segurança | ||
| Resposta a Incidentes | ||
| Automação e Orquestração de Segurança Gerenciada | ||
| Por Conteúdo de Detecção | Regras Sigma | |
| Regras YARA | ||
| Regras de Detecção SIEM | ||
| Regras KQL e de Segurança Microsoft | ||
| Regras de Correlação e Análise Comportamental | ||
| Playbooks SOAR e Lógica de Resposta Automatizada | ||
| Por Plataforma Tecnológica | Plataformas SIEM | |
| Plataformas XDR | ||
| Plataformas EDR | ||
| Plataformas de Segurança em Nuvem | ||
| Plataformas de Detecção e Resposta a Ameaças de Identidade | ||
| Outras Plataformas Tecnológicas | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Tecnologia da Informação e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de engenharia de detecção gerenciada?
O tamanho do mercado de serviços de engenharia de detecção gerenciada deve crescer de 4,91 bilhões de USD em 2026 para 6,11 bilhões de USD em 2027 e está previsto para atingir 17,03 bilhões de USD até 2032 a um CAGR de 22,75% no período de 2027 a 2032.
O que é engenharia de detecção gerenciada?
É um serviço de segurança gerenciada que desenvolve, testa, ajusta e mantém regras de detecção e lógica de resposta em ambientes de segurança dos clientes.
Por que as organizações estão adotando serviços de engenharia de detecção gerenciada?
Ataques baseados em identidade, ambientes multi-nuvem, prazos regulatórios e escassez de especialistas em detecção estão aumentando a necessidade de monitoramento e resposta contínuos.
Qual modelo de implantação tem as perspectivas mais sólidas?
A implantação baseada em nuvem deteve 68,58% de participação de receita em 2026 e está projetada para expandir a um CAGR de 25,82% até 2032.
Qual setor do usuário final lidera a demanda por esses serviços?
O BFSI deteve 26,69% de participação de receita em 2026 porque enfrenta ameaças de alto valor e extensos requisitos de monitoramento de segurança e notificação de incidentes.
Qual região deve expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 23,91% até 2032, apoiada pelo investimento em infraestrutura digital e pela adoção mais ampla de cibersegurança.