
Tamanho e Participação do Mercado de Automação de Auditoria de Cibersegurança
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
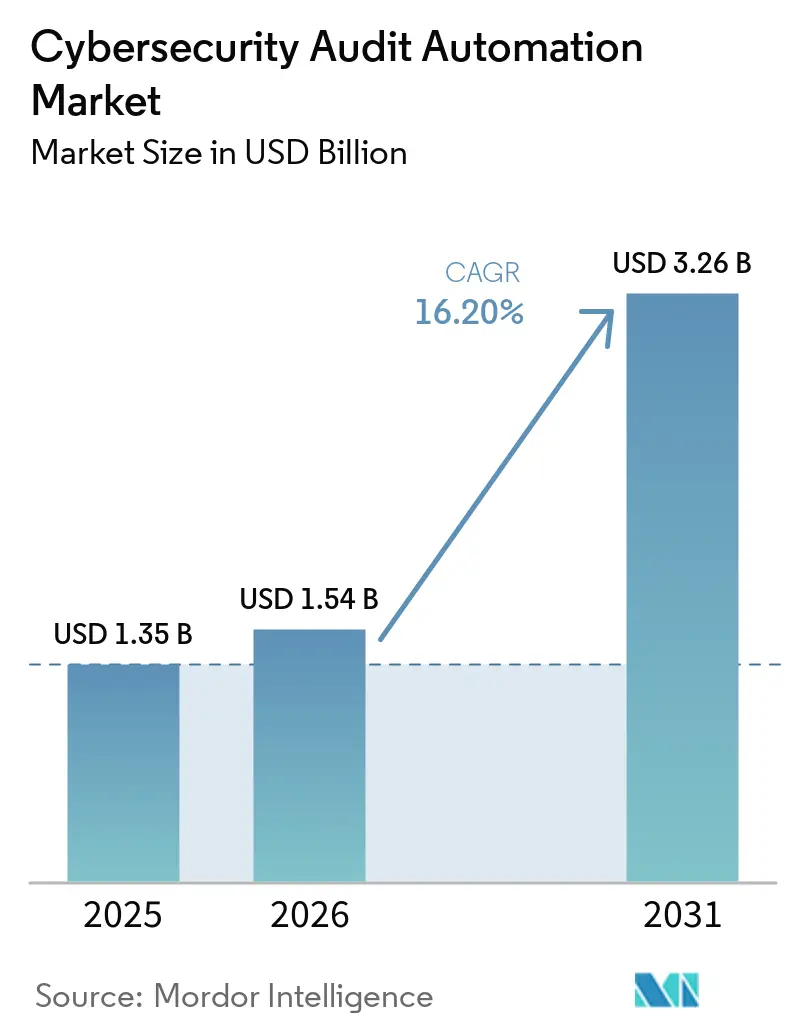
| Tamanho do Mercado (2026) | 1.54 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.26 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 16.20 % |
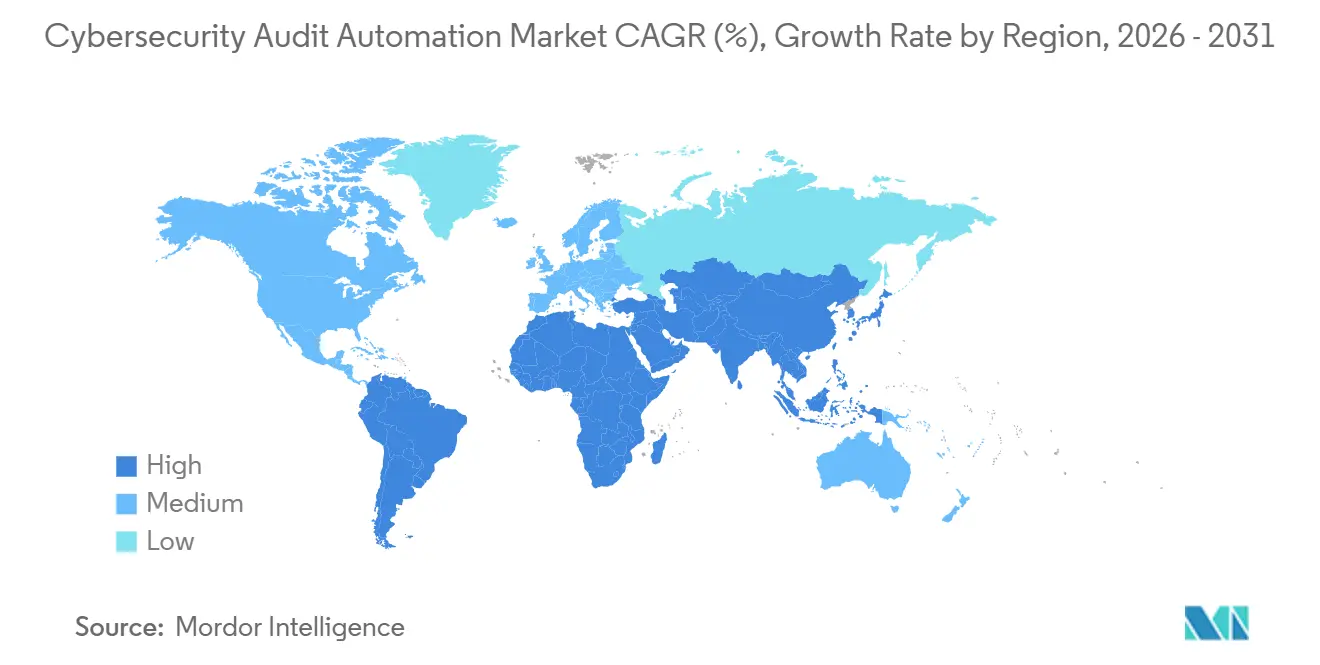
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
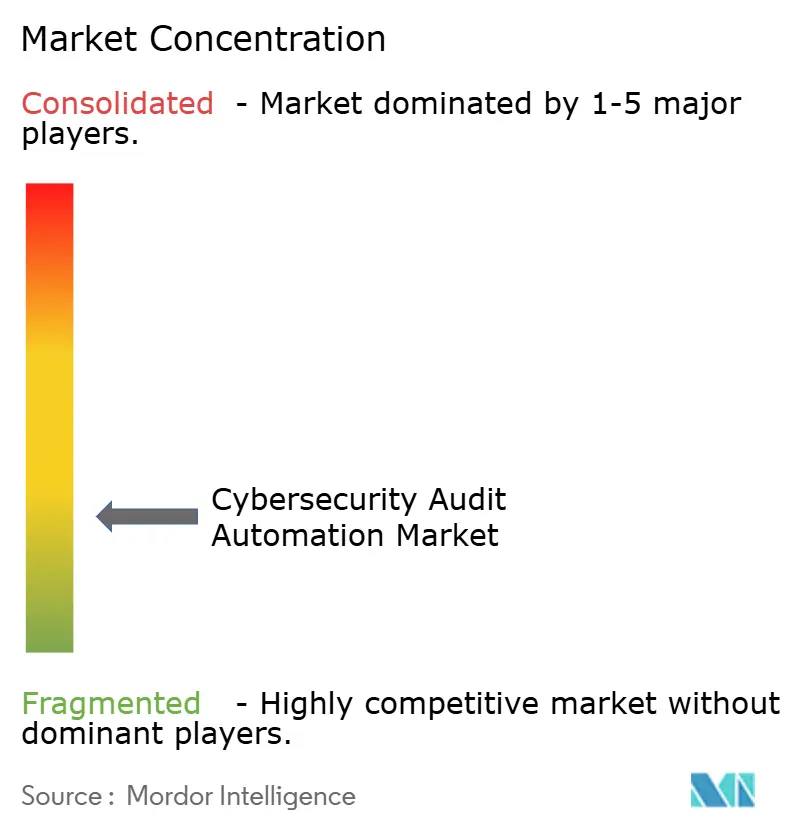
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Automação de Auditoria de Cibersegurança pela Mordor Intelligence
O tamanho do mercado de automação de auditoria de cibersegurança foi avaliado em 1,35 bilhões de USD em 2025 e estima-se que cresça de 1,54 bilhões de USD em 2026 para atingir 3,26 bilhões de USD até 2031, a um CAGR de 16,20% durante o período de previsão (2026-2031). O mercado de automação de auditoria de cibersegurança está se expandindo à medida que as organizações substituem revisões periódicas por programas que mantêm registros de evidências e controles ao longo do ano. Novos requisitos nos setores de serviços financeiros, saúde, energia, transporte e infraestrutura digital estão elevando o custo de gerenciamento de vários programas de conformidade por meio de processos manuais. Os compradores buscam ferramentas que conectem evidências a múltiplos frameworks de controle e reduzam o trabalho duplicado em auditorias internas e externas. A concorrência de produtos está se deslocando para fluxos de trabalho autônomos capazes de coletar evidências, identificar lacunas e preparar materiais de auditoria com menos esforço manual. O mercado de automação de auditoria de cibersegurança também tem espaço para crescer entre organizações menores, à medida que a entrega por assinatura e as integrações pré-construídas reduzem as barreiras de infraestrutura e implementação.
Principais Conclusões do Relatório
- Por componente, o software detinha 67,35% da participação de receita do mercado de automação de auditoria de cibersegurança em 2025, enquanto os serviços devem se expandir a um CAGR de 17,55% até 2031.
- Por implantação, a nuvem detinha 70,21% da participação de receita do mercado de automação de auditoria de cibersegurança em 2025 e deve se expandir a um CAGR de 17,29% até 2031.
- Por tamanho de organização, as grandes empresas detinham 68,10% da participação de receita do mercado de automação de auditoria de cibersegurança em 2025, enquanto as PMEs devem se expandir a um CAGR de 17,89% até 2031.
- Por setor do usuário final, o BFSI detinha 30,89% da participação de receita do mercado de automação de auditoria de cibersegurança em 2025, enquanto saúde e ciências da vida devem se expandir a um CAGR de 16,65% até 2031.
- Por geografia, a América do Norte detinha 36,54% da participação de receita do mercado de automação de auditoria de cibersegurança em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 16,91% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Automação de Auditoria de Cibersegurança
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Crescente Carga Regulatória e de Conformidade com Múltiplos Frameworks | +4.2% | Global, concentrado na UE, América do Norte e centros financeiros da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Crescente Complexidade e Frequência das Auditorias de Cibersegurança | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Ambientes de TI em Nuvem, SaaS e Distribuídos | +2.8% | Global, liderado pelas economias digitais da América do Norte, Europa Ocidental e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Transição para Conformidade Contínua e Garantia de Controle em Tempo Real | +2.1% | Núcleo da América do Norte e UE, com expansão para Ásia-Pacífico e Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Pressão Crescente para Reduzir o Tempo de Preparação de Auditoria e os Custos Operacionais de Conformidade | +1.8% | Global, intensificado em BFSI, saúde e energia | Curto prazo (≤ 2 anos) |
| Adoção Crescente de Coleta Automatizada de Evidências e Fluxos de Trabalho de Auditoria Inteligentes | +1.5% | Núcleo da América do Norte, Europa Ocidental e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Carga Regulatória e de Conformidade com Múltiplos Frameworks
O mercado de automação de auditoria de cibersegurança se beneficia de requisitos regulatórios que se sobrepõem entre funções de negócios e jurisdições. O DORA tornou-se obrigatório para entidades financeiras da UE em janeiro de 2025, introduzindo requisitos de governança de TIC, supervisão de terceiros e testes de resiliência. O NIS2 também está introduzindo medidas de supervisão em setores essenciais em toda a Europa. Uma empresa sujeita ao DORA, NIS2 e GDPR deve manter diferentes conjuntos de evidências, cumprir diferentes cronogramas de relatórios e atender a diferentes limites de incidentes. O NIST CSF 2.0, a ISO 27001 e o SOC 2 podem ajudar as organizações a conectar requisitos específicos do setor a uma biblioteca de controles compartilhada. A proposta de revisão da Regra de Segurança da HIPAA exigiria auditorias anuais de conformidade e varredura de vulnerabilidades pelo menos duas vezes por ano para entidades de saúde cobertas.
Crescente Complexidade e Frequência das Auditorias de Cibersegurança
Os ambientes de TI modernos aumentaram o volume e a variedade de evidências necessárias para uma auditoria. Sistemas nativos de nuvem, contêineres e ambientes SaaS distribuídos geram registros em múltiplos sistemas simultaneamente. O catálogo BSI C5:2026 inclui expectativas adicionais para gerenciamento de contêineres, segurança da cadeia de suprimentos e prontidão para criptografia pós-quântica. Cada framework também pode exigir seu próprio formato de evidência, processo de solicitação e cronograma de avaliação. O mercado de automação de auditoria de cibersegurança está respondendo com plataformas que armazenam artefatos em um único repositório e os vinculam a múltiplos requisitos. Essas capacidades permitem que os pacotes de auditoria sejam mantidos ao longo do tempo, em vez de serem montados sob pressão de prazo.
Expansão de Ambientes de TI em Nuvem, SaaS e Distribuídos
Grandes portfólios de SaaS tornam a coleta de evidências mais difícil porque serviços críticos estão fora da própria infraestrutura da organização. Sob o DORA e o NIS2, os compradores permanecem responsáveis pelos controles sobre provedores integrados que suportam funções críticas. As plataformas utilizam interfaces de programação de aplicações para coletar informações de configuração, registros de acesso e outras evidências de controle dos serviços conectados. A Cloud Security Alliance relatou que 55% dos funcionários adotaram aplicações SaaS sem o envolvimento da equipe de segurança, enquanto 57% dos respondentes relataram administração fragmentada de SaaS. Essas condições podem deixar lacunas materiais no registro do ambiente tecnológico de uma empresa e aumentar a necessidade de o mercado de automação de auditoria de cibersegurança fornecer fluxos de trabalho de evidências conectados. O BSI C5:2026 também estabelece controles complementares para clientes que aumentam as responsabilidades de evidências dos compradores de nuvem.
Transição para Conformidade Contínua e Garantia de Controle em Tempo Real
As organizações estão migrando de revisões em um ponto fixo no tempo para o monitoramento contínuo de controles. Uma revisão periódica avalia o desempenho dos controles no momento da avaliação e pode não revelar problemas que surgem posteriormente. Os requisitos da UE e dos EUA estão dando maior ênfase à comunicação oportuna e a evidências que possam ser rastreadas até um momento específico. Os programas contínuos, portanto, dependem da precisão e da cobertura das integrações em todos os sistemas corporativos. Os compradores também avaliam se as ações automatizadas podem ser revisadas e se a plataforma pode sinalizar desvios de controle a tempo para remediação. O mercado de automação de auditoria de cibersegurança oferece aos fornecedores a oportunidade de competir com base em capacidades operacionais, e não apenas na cobertura de frameworks.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Alta Complexidade de Integração em Ambientes de TI Legados e Heterogêneos | -1.2% | Global, concentrado em instituições industriais, governamentais e grandes instituições financeiras com ambientes locais maduros | Longo prazo (≥ 4 anos) |
| Alto Custo Total de Propriedade e Retorno sobre Investimento Incerto para Organizações Menores | -0.9% | Global, mais agudo na América do Sul, África e segmentos de PMEs em todas as regiões | Médio prazo (2-4 anos) |
| Preocupações com Privacidade de Dados, Residência e Segurança em torno da Coleta Automatizada de Evidências | -0.6% | UE, jurisdições de localização de dados da Ásia-Pacífico e setores regulados dos EUA | Médio prazo (2-4 anos) |
| Limitações na Automação de Procedimentos de Auditoria Intensivos em Julgamento e Avaliações de Controle Complexas | -0.4% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alta Complexidade de Integração em Ambientes de TI Legados e Heterogêneos
Grandes ambientes locais e pilhas de tecnologia variadas continuam sendo uma barreira à adoção. Mainframes, sistemas legados de planejamento de recursos empresariais e aplicações personalizadas frequentemente carecem de interfaces que as plataformas possam consultar diretamente. As equipes ainda podem precisar coletar evidências manualmente, reduzindo a eficiência esperada da automação. A Agência da União Europeia para a Cibersegurança constatou que 68% dos respondentes à sua pesquisa de junho de 2026 sobre a Lei de Resiliência Cibernética para PMEs identificaram ferramentas técnicas para avaliações de conformidade como uma necessidade significativa não atendida.[1] Isso demonstra que a demanda pode existir mesmo quando a implementação permanece difícil. O mercado de automação de auditoria de cibersegurança continuará enfrentando adoção mais lenta em instituições industriais, governamentais e financeiras estabelecidas com sistemas proprietários.
Alto Custo Total de Propriedade e Retorno sobre Investimento Incerto para Organizações Menores
Organizações menores podem ter dificuldade em justificar o custo total de um programa de conformidade automatizado. Licenças de plataforma, trabalho de implementação, honorários de auditoria e mão de obra interna geram custos que devem ser ponderados em relação a orçamentos de segurança limitados. O benefício de uma violação evitada ou de uma penalidade não aplicada não aparece diretamente em uma comparação de aquisição. Isso torna as decisões de compra mais difíceis quando as ferramentas de conformidade não são exigidas por regulamentação ou contratos com clientes. Modelos de assinatura e ofertas verticais podem reduzir a barreira de entrada, mas a implementação e a prontidão para auditoria ainda exigem tempo. O mercado de automação de auditoria de cibersegurança pode, portanto, enfrentar uma adoção inicial mais lenta entre compradores que precisam de um caso financeiro mais claro antes de se comprometer com um programa formal de conformidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Crescimento dos Serviços Altera o Mix de Receita
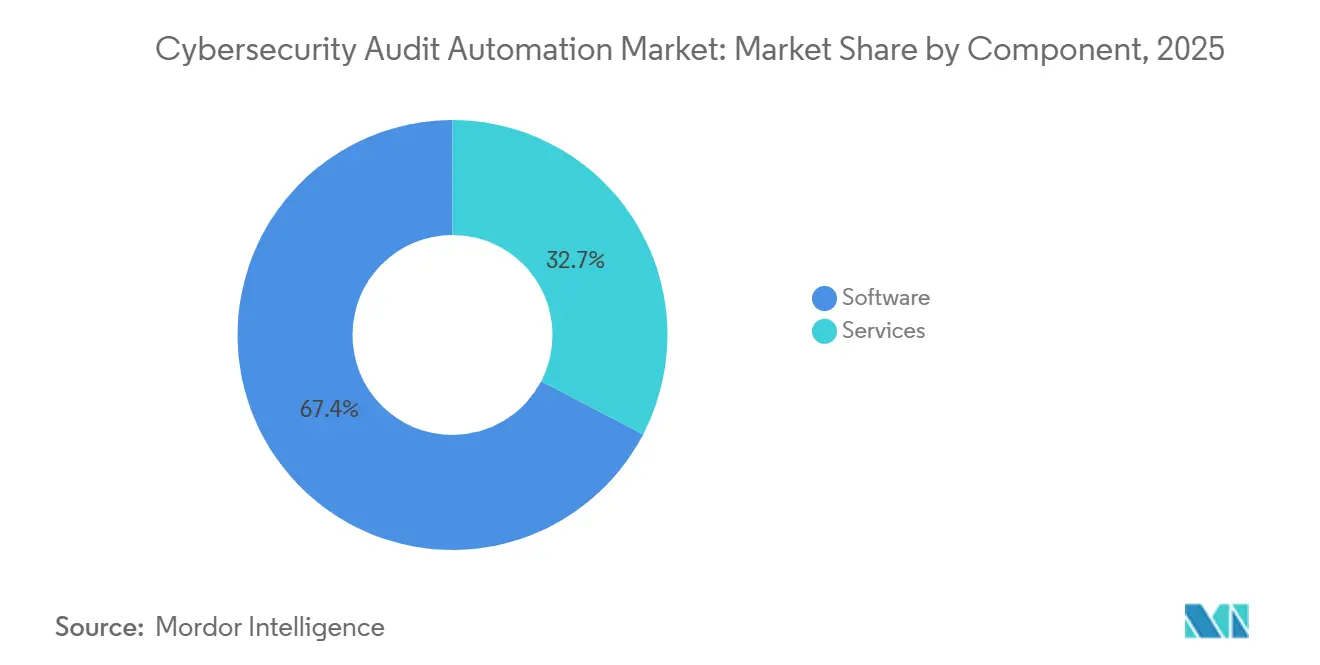
O software detinha 67,35% da participação de mercado de automação de auditoria de cibersegurança em 2025. As organizações têm preferido aplicações unificadas que automatizam a coleta de evidências, o mapeamento de controles e o gerenciamento de fluxos de trabalho de auditoria. Essas plataformas podem suportar vários frameworks por meio de um conjunto compartilhado de controles e artefatos. A entrega via SaaS também limita o trabalho de infraestrutura necessário para colocar as ferramentas em uso. Os fornecedores de software são, portanto, centrais para o mercado de automação de auditoria de cibersegurança à medida que os compradores formalizam programas de garantia contínua.
Os serviços devem crescer a um CAGR de 17,55% de 2026 a 2031. Programas mais complexos requerem implementação, conformidade gerenciada e suporte consultivo além da própria plataforma. Os provedores podem ajudar os clientes a configurar frameworks, conectar sistemas e preparar equipes para avaliações. As empresas de avaliação independentes continuam sendo importantes porque fornecem a validação externa que um fornecedor de software não pode oferecer. A combinação de software e serviços apoia a adoção por organizações com diferentes níveis de maturidade em conformidade.
Por Implantação: A Entrega em Nuvem Amplia sua Liderança
A nuvem representou 70,21% da receita em 2025 e deve crescer a um CAGR de 17,29% até 2031. É a única categoria que foi simultaneamente a maior e a de crescimento mais rápido dentro de seu segmento. As plataformas em nuvem podem se integrar a serviços SaaS hospedados e de infraestrutura onde grande parte das evidências necessárias já reside. Atualizações automáticas e computação elástica também podem ajudar os usuários a acompanhar os requisitos em constante mudança. Esse modelo de entrega tornou-se a escolha padrão para muitos compradores no mercado de automação de auditoria de cibersegurança.
As implantações locais mantêm um papel em ambientes governamentais isolados, infraestrutura crítica e locais com requisitos rígidos de residência de dados. Esses usuários podem limitar conexões externas ou manter dados sensíveis em um ambiente controlado. As opções de nuvem soberana podem oferecer uma alternativa para algumas organizações que precisam de serviços em nuvem com garantias mais fortes de localização e controle. A AWS relatou que sua Nuvem Soberana Europeia obteve atestação de conformidade SOC 2 e C5 Tipo 1 em 2026.[2] Isso pode reduzir, mas não eliminar, o motivo pelo qual alguns compradores preferem a implantação local. O ritmo das mudanças dependerá dos requisitos legais locais e da política de risco de cada organização.
Por Tamanho de Organização: As PMEs Obtêm Acesso a Programas Formais de Conformidade
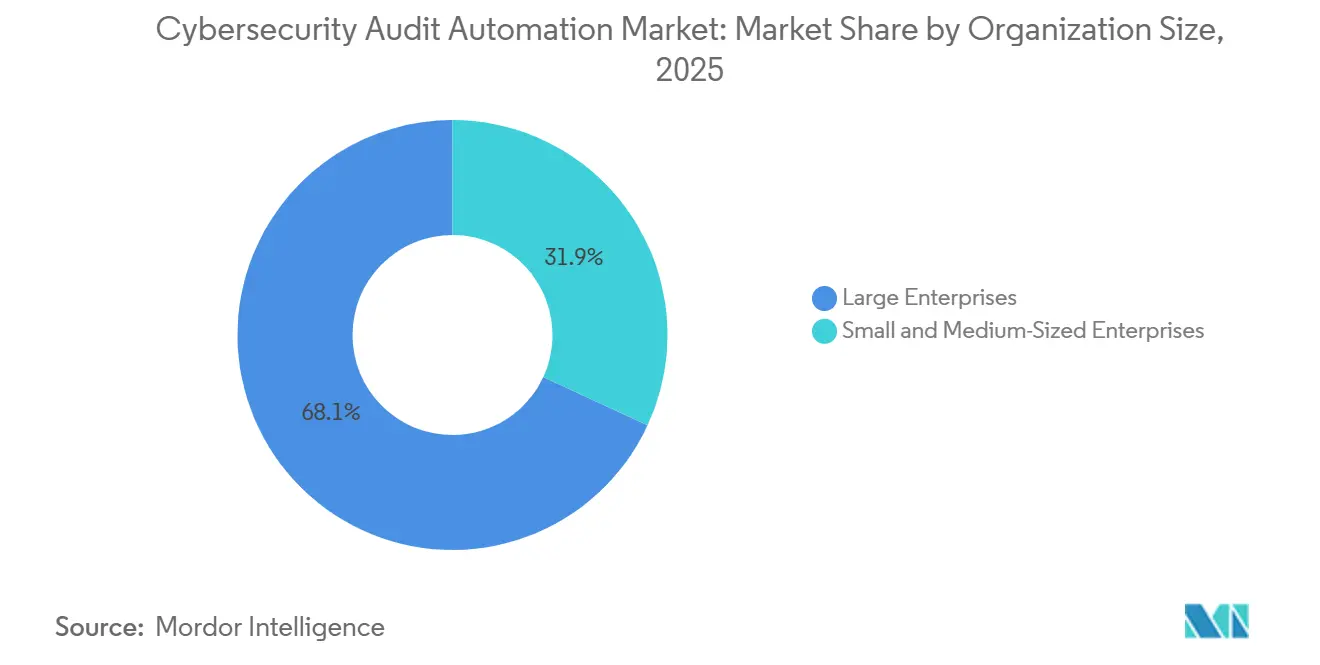
As grandes empresas representaram 68,10% da receita em 2025. Seus gastos refletem o número de regulamentações, países, sistemas e unidades de negócios que precisam gerenciar. As grandes organizações também tendem a operar em setores com funções estabelecidas de auditoria interna e gestão de riscos. Seus requisitos frequentemente incluem mapeamento de múltiplos frameworks, revisão de riscos de terceiros e relatórios contínuos. Essas necessidades as tornam clientes importantes para suítes de plataformas abrangentes e provedores especializados.
As PMEs devem crescer a um CAGR de 17,89% de 2026 a 2031. A entrega por assinatura permite que equipes menores utilizem ferramentas que anteriormente exigiam orçamentos de TI maiores e pessoal dedicado à conformidade. As revisões de segurança de clientes e a devida diligência na cadeia de suprimentos estão tornando as evidências de SOC 2 e ISO 27001 cada vez mais importantes nas relações comerciais. Esses requisitos podem incentivar a adoção mesmo sem um mandato regulatório direto. O setor de automação de auditoria de cibersegurança está respondendo com produtos mais focados e preços adequados para equipes menores. O crescimento do segmento também reflete sua base de partida menor em relação às grandes empresas.
Por Setor do Usuário Final: O BFSI Lidera Enquanto Saúde e Ciências da Vida Cresce Mais Rapidamente
O BFSI detinha 30,89% da receita em 2025. As instituições financeiras lidam com dados de alto valor e operam em ambientes regulatórios densos, criando demanda por registros de controle detalhados e confiáveis. O tamanho do mercado de automação de auditoria de cibersegurança vinculado ao BFSI se beneficia da necessidade de gerenciar múltiplos frameworks de conformidade simultaneamente. Os mapeamentos cruzados automatizados podem reduzir solicitações duplicadas de evidências entre esses frameworks. Risco de terceiros, resiliência operacional e controles cibernéticos são áreas centrais de gastos para esse grupo.
Saúde e ciências da vida deve se expandir a um CAGR de 16,65% até 2031. A proposta de revisão da Regra de Segurança da HIPAA inclui auditorias anuais de conformidade, varredura de vulnerabilidades pelo menos duas vezes por ano e requisitos contínuos de inventário de ativos para entidades cobertas. Essas obrigações aumentariam a necessidade de evidências de auditoria organizadas e atualizadas. TI e telecomunicações, manufatura industrial, varejo e comércio eletrônico, e energia e serviços públicos também contribuem para a demanda. Seus requisitos incluem regras setoriais de cibersegurança, revisões de controles de tecnologia operacional e TI, e obrigações de PCI DSS. Essa base de clientes mais ampla reduz a dependência de um único grupo de usuários finais.
Análise Geográfica
A América do Norte representou 36,54% da receita em 2025. A participação de mercado de automação de auditoria de cibersegurança na região reflete a concentração de serviços financeiros, saúde, contratação federal e fornecedores de software estabelecidos. As regras de divulgação de cibersegurança da SEC, a Parte 500 do NYDFS e a supervisão da FINRA elevaram as expectativas de evidências prontas para auditoria entre empresas e instituições financeiras dos EUA. Essa posição torna a América do Norte uma base comercial fundamental para o mercado de automação de auditoria de cibersegurança. A América do Sul permanece uma área emergente de demanda, à medida que a Lei Geral de Proteção de Dados do Brasil impulsiona as necessidades de auditoria de proteção de dados, enquanto Argentina e México constroem frameworks nacionais de cibersegurança apesar das restrições de infraestrutura e custo.
A Europa tem um papel central porque o DORA, o NIS2, a Lei de IA da UE e a Lei de Resiliência Cibernética criam responsabilidades de conformidade sobrepostas. Esse ambiente favorece o mercado de automação de auditoria de cibersegurança porque as plataformas podem reutilizar evidências em várias obrigações. As instituições financeiras com operações na UE podem precisar coordenar requisitos de resiliência, privacidade e cibersegurança por meio de um modelo de controle compartilhado. O Oriente Médio está formalizando requisitos por meio de estratégias nacionais nos Emirados Árabes Unidos e na Arábia Saudita, enquanto a adoção na África está concentrada na África do Sul e na Nigéria, onde os reguladores bancários estão estabelecendo requisitos de auditoria de cibersegurança.
A Ásia-Pacífico deve crescer a um CAGR de 16,91% de 2026 a 2031. Singapura, Austrália, Índia e Indonésia adicionaram obrigações específicas do setor que diferem entre jurisdições. O Framework de Cibersegurança e Resiliência Cibernética da SEBI da Índia entrou em seu primeiro ciclo completo de auditoria no exercício fiscal 2026-27.[3] O Japão e a Coreia do Sul estão aumentando seu foco na cadência de auditoria em serviços financeiros e proteção de dados, enquanto as regras em evolução da China estão impulsionando a demanda por gerenciamento de conformidade localizado. O mercado de automação de auditoria de cibersegurança pode atender organizações regionais que precisam de um repositório de evidências comum para esses diferentes requisitos.
Cenário Competitivo
O mercado de automação de auditoria de cibersegurança possui 2 grupos principais de concorrentes. Os provedores especializados incluem Vanta, Drata, Thoropass, Sprinto Technologies, Secureframe e Scytale, que começaram com automação de SOC 2 e ISO 27001 para empresas de tecnologia menores. Os provedores corporativos de governança, risco e conformidade incluem MetricStream, ServiceNow, Archer Technologies, LogicGate e Diligent, que estão adicionando monitoramento contínuo e fluxos de trabalho automatizados a suítes mais amplas. O mercado de automação de auditoria de cibersegurança está se tornando mais competitivo à medida que esses provedores disputam as mesmas contas de grandes empresas e buscam atender a requisitos que vão desde a coleta de evidências até a supervisão de terceiros. Os clientes podem selecionar produtos de automação focados ou suítes que integram controles, risco de terceiros e gerenciamento de auditoria.
A Vanta expandiu sua Plataforma de Confiança Agêntica em março de 2026 com agentes de Conformidade, TPRM e Confiança do Cliente, juntamente com um framework de controle unificado que reutiliza controles entre frameworks. A LogicGate introduziu o Config Newton em abril de 2026 para reduzir o trabalho de implementação e configuração de semanas para dias. O lançamento da MetricStream em abril de 2026 adicionou detecção de sinais de alerta, resumos de alertas regulatórios e um gateway de modelos para grandes modelos de linguagem internos. Esses movimentos mostram que o mercado de automação de auditoria de cibersegurança está competindo com base em implementação mais rápida e suporte operacional contínuo, particularmente onde as equipes precisam de evidências confiáveis em vários fluxos de trabalho relacionados.
As empresas de avaliação especializadas mantêm um papel complementar porque a validação independente ainda é necessária para muitas auditorias. As plataformas de software podem organizar evidências e sinalizar problemas, mas não substituem a garantia externa exigida por clientes ou reguladores. O produto de Segurança e Risco da ServiceNow superou 1,00 bilhão de USD em valor de contrato anual em 2025, demonstrando a força contínua dos provedores corporativos estabelecidos, enquanto o reconhecimento da Vanta no segundo trimestre de 2026 mostrou o crescente interesse corporativo em fornecedores com foco em automação. O mercado de automação de auditoria de cibersegurança permanece fragmentado porque plataformas especializadas competem ao lado de suítes amplas de governança, e nenhuma participação de mercado combinada para seus principais provedores foi fornecida. Os resultados competitivos dependerão da profundidade de integração, cobertura de frameworks, controles de dados e credibilidade dos resultados de auditoria automatizados.
Líderes do Setor de Automação de Auditoria de Cibersegurança
-
Vanta Inc.
-
Drata, Inc.
-
Sprinto Technologies Private Limited
-
Secureframe, Inc.
-
Hyperproof, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Setembro de 2026: A LogicGate lançou sua atualização de plataforma do Verão de 2026, disponibilizando amplamente os Agentes de GRC em casos de uso que abrangem Gestão de Riscos de Terceiros, Gestão de Riscos Empresariais, Governança de IA e Gestão de Continuidade de Negócios. O lançamento estendeu a automação agêntica para uma base geral de clientes e marcou uma transição da demonstração de agentes para a implantação em produção para equipes corporativas de GRC.
- Julho de 2026: A MetricStream foi nomeada Produto de GRC do Ano na categoria de Gestão de Risco Operacional no Prêmio de Tecnologia de Risco de 2026 organizado pela Risk.net, reconhecendo sua plataforma nativa de IA que abrange risco empresarial, conformidade regulatória, auditoria e controles, GRC cibernético e gestão de riscos de terceiros.
- Julho de 2026: A Vanta lançou o Agente de Risco, combinando gestão de riscos internos e de terceiros em uma visão continuamente atualizada construída sobre o Gráfico de Confiança, abrangendo mais de 400 integrações e mais de 1.400 testes contínuos. A Vanta simultaneamente divulgou que sua receita recorrente anual superou 300 milhões de USD, triplicando desde 2024, e que possui mais de 16.000 organizações na plataforma.
- Junho de 2026: A LogicGate lançou sua atualização de plataforma da Primavera de 2026, introduzindo 7 novos Agentes de Fluxo de Trabalho de IA em TPRM, Gestão de Riscos Empresariais, Governança de IA e Gestão de Continuidade de Negócios, e anunciou uma aliança estratégica com uma empresa de consultoria do Big 4 para fornecer serviços de consultoria em GRC em variados setores e geografias.
Escopo do Relatório Global do Mercado de Automação de Auditoria de Cibersegurança
O Mercado de Automação de Auditoria de Cibersegurança compreende plataformas de software e serviços relacionados que automatizam atividades de auditoria de cibersegurança, incluindo testes de controle, coleta de evidências, monitoramento de conformidade, gerenciamento de fluxo de trabalho de auditoria, avaliação de riscos, validação de políticas, rastreamento de remediação e relatórios de auditoria. Essas soluções ajudam as organizações a simplificar auditorias internas e externas, reduzir esforços manuais de conformidade, avaliar continuamente os controles de segurança e manter a prontidão para frameworks regulatórios e de cibersegurança como ISO 27001, SOC 2, PCI DSS, HIPAA, NIST e GDPR.
O Relatório do Mercado de Automação de Auditoria de Cibersegurança é Segmentado por Componente (Software e Serviços), Implantação (Nuvem e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], TI e Telecomunicações, Saúde e Ciências da Vida, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Implantação | Nuvem | |
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de automação de auditoria de cibersegurança?
O tamanho do mercado de automação de auditoria de cibersegurança é estimado em 1,54 bilhões de USD em 2026 e deve atingir 3,26 bilhões de USD até 2031 a um CAGR de 16,20%. A perspectiva reflete o uso crescente de ferramentas que coletam evidências, mapeiam controles e mantêm materiais de auditoria em vários requisitos de conformidade.
O que está impulsionando a demanda por automação de auditoria de cibersegurança?
Requisitos regulatórios sobrepostos, ambientes de nuvem mais complexos e monitoramento contínuo de controles estão aumentando a demanda. As organizações precisam de um registro mais claro de como os controles funcionam em sistemas e frameworks, particularmente onde a coleta manual de evidências cria lacunas ou atrasos.
Qual modelo de implantação lidera a automação de auditoria de cibersegurança?
A nuvem liderou com 70,21% de participação de receita em 2025 e deve se expandir a um CAGR de 17,29% até 2031. Ela pode se conectar a serviços SaaS hospedados e de infraestrutura onde evidências de configuração, identidade e acesso já são geradas, o que ajuda os usuários a gerenciar sistemas distribuídos por meio de um único modelo operacional.
Quais organizações estão adotando ferramentas de auditoria de cibersegurança mais rapidamente?
As PMEs devem crescer a um CAGR de 17,89% até 2031, à medida que a entrega por assinatura torna as ferramentas de conformidade mais acessíveis. As revisões de segurança de clientes e a devida diligência na cadeia de suprimentos também podem tornar as evidências formais de controle importantes mesmo quando um mandato regulatório direto não se aplica, especialmente para empresas que atendem a clientes corporativos maiores.
Qual setor de usuário final tem a maior participação?
O BFSI detinha 30,89% de participação de receita em 2025 devido às suas extensas obrigações regulatórias, de resiliência e de risco de terceiros. As instituições financeiras frequentemente precisam gerenciar múltiplos frameworks, manter registros em vários sistemas e evitar a criação de pacotes de evidências duplicados para cada revisão.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve se expandir a um CAGR de 16,91% até 2031, apoiada pela transformação digital e pela mudança nos requisitos regulatórios. As empresas da região precisam gerenciar diferentes regras nacionais, o que pode aumentar o valor de um repositório de evidências compartilhado e fluxos de trabalho consistentes para equipes de conformidade.