
Tamaño y Participación del Mercado de Automatización de Auditorías de Ciberseguridad
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.54 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.26 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 16.20 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
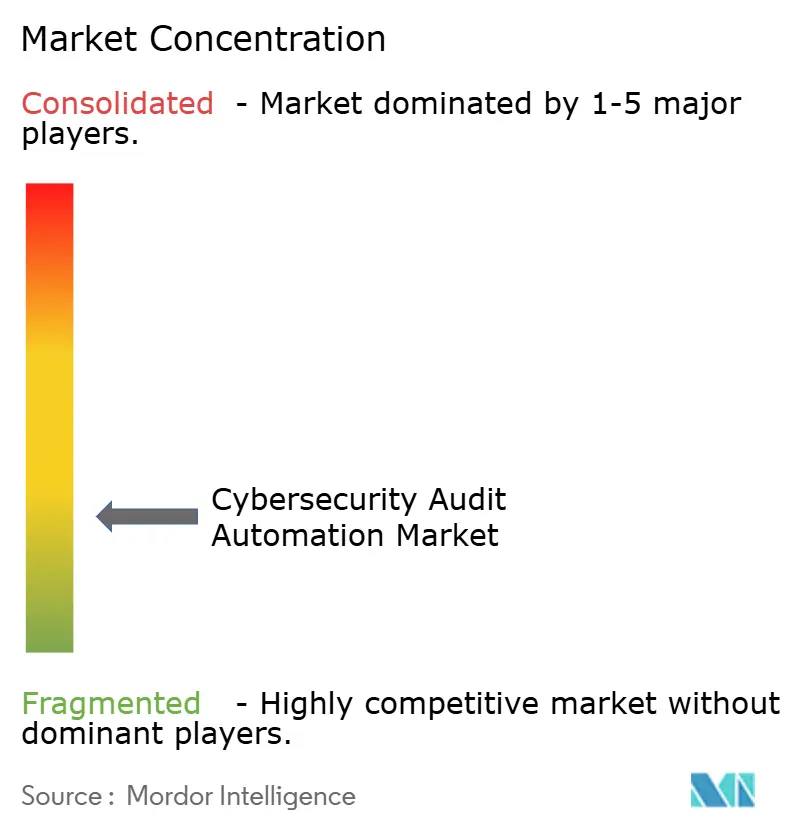
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Automatización de Auditorías de Ciberseguridad por Mordor Intelligence
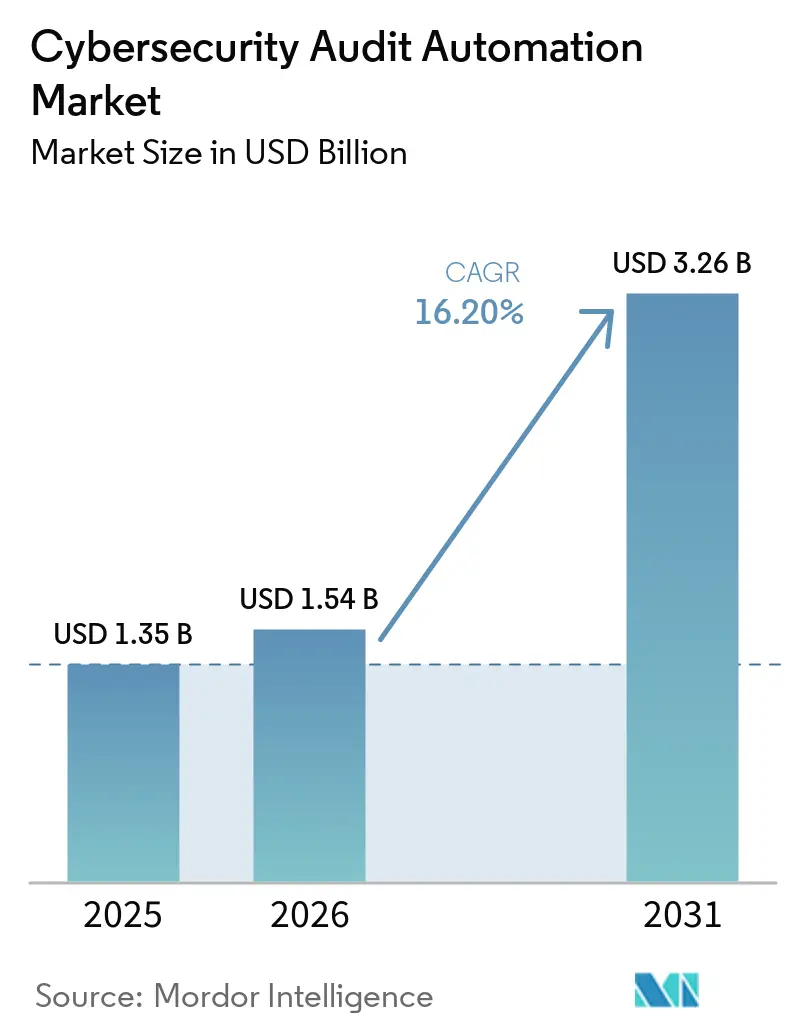
El tamaño del mercado de automatización de auditorías de ciberseguridad fue valorado en 1,35 mil millones de USD en 2025 y se estima que crecerá desde 1,54 mil millones de USD en 2026 hasta alcanzar 3,26 mil millones de USD en 2031, a una CAGR del 16,20% durante el período de pronóstico (2026-2031). El mercado de automatización de auditorías de ciberseguridad se está expandiendo a medida que las organizaciones reemplazan las revisiones periódicas con programas que mantienen registros de evidencia y control durante todo el año. Los nuevos requisitos en servicios financieros, salud, energía, transporte e infraestructura digital están elevando el costo de gestionar varios programas de cumplimiento mediante procesos manuales. Los compradores buscan herramientas que conecten la evidencia con múltiples marcos de control y reduzcan el trabajo duplicado en auditorías internas y externas. La competencia de productos está evolucionando hacia flujos de trabajo autónomos que pueden recopilar evidencia, identificar brechas y preparar materiales de auditoría con menos esfuerzo manual. El mercado de automatización de auditorías de ciberseguridad también tiene margen de crecimiento entre organizaciones más pequeñas, ya que la entrega por suscripción y las integraciones prediseñadas reducen las barreras de infraestructura e implementación.
Conclusiones Clave del Informe
- Por componente, el software representó el 67,35% de la participación en los ingresos del mercado de automatización de auditorías de ciberseguridad en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 17,55% hasta 2031.
- Por implementación, la nube representó el 70,21% de la participación en los ingresos del mercado de automatización de auditorías de ciberseguridad en 2025 y se proyecta que se expandirá a una CAGR del 17,29% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 68,10% de la participación en los ingresos del mercado de automatización de auditorías de ciberseguridad en 2025, mientras que se proyecta que las pymes se expandirán a una CAGR del 17,89% hasta 2031.
- Por industria de usuario final, BFSI representó el 30,89% de la participación en los ingresos del mercado de automatización de auditorías de ciberseguridad en 2025, mientras que se proyecta que la salud y las ciencias de la vida se expandirán a una CAGR del 16,65% hasta 2031.
- Por geografía, América del Norte representó el 36,54% de la participación en los ingresos del mercado de automatización de auditorías de ciberseguridad en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 16,91% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Automatización de Auditorías de Ciberseguridad
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Carga Regulatoria y de Cumplimiento de Múltiples Marcos | +4.2% | Global, concentrado en la UE, América del Norte y los centros financieros de Asia-Pacífico | Mediano plazo (2-4 años) |
| Aumento de la Complejidad y Frecuencia de las Auditorías de Ciberseguridad | +3.5% | Global | Corto plazo (≤ 2 años) |
| Expansión de Entornos de TI en la Nube, SaaS y Distribuidos | +2.8% | Global, liderado por América del Norte, Europa Occidental y las economías digitales de Asia-Pacífico | Mediano plazo (2-4 años) |
| Transición hacia el Cumplimiento Continuo y la Garantía de Control en Tiempo Real | +2.1% | Núcleo de América del Norte y la UE, con expansión hacia Asia-Pacífico y MEA | Largo plazo (≥ 4 años) |
| Creciente Presión para Reducir el Tiempo de Preparación de Auditorías y los Costos Operativos de Cumplimiento | +1.8% | Global, intensificado en BFSI, salud y energía | Corto plazo (≤ 2 años) |
| Adopción Creciente de Recopilación Automatizada de Evidencia y Flujos de Trabajo de Auditoría Inteligentes | +1.5% | Núcleo de América del Norte, Europa Occidental y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Carga Regulatoria y de Cumplimiento de Múltiples Marcos
El mercado de automatización de auditorías de ciberseguridad se beneficia de los requisitos regulatorios que se superponen entre funciones empresariales y jurisdicciones. DORA se volvió obligatorio para las entidades financieras de la UE en enero de 2025, introduciendo requisitos de gobernanza de TIC, supervisión de terceros y pruebas de resiliencia. NIS2 también está introduciendo medidas de supervisión en sectores esenciales en toda Europa. Una empresa sujeta a DORA, NIS2 y GDPR debe conservar diferentes conjuntos de evidencia, cumplir diferentes calendarios de informes y abordar diferentes umbrales de incidentes. NIST CSF 2.0, ISO 27001 y SOC 2 pueden ayudar a las organizaciones a conectar los requisitos específicos del sector con una biblioteca de controles compartida. La propuesta de modificación de la Norma de Seguridad HIPAA requeriría auditorías de cumplimiento anuales y análisis de vulnerabilidades al menos dos veces al año para las entidades de salud cubiertas.
Aumento de la Complejidad y Frecuencia de las Auditorías de Ciberseguridad
Los entornos de TI modernos han aumentado el volumen y la variedad de evidencia necesaria para una auditoría. Los sistemas nativos de la nube, los contenedores y los entornos SaaS distribuidos generan registros en múltiples sistemas simultáneamente. El catálogo BSI C5:2026 incluye expectativas adicionales para la gestión de contenedores, la seguridad de la cadena de suministro y la preparación para la criptografía poscuántica. Cada marco también puede requerir su propio formato de evidencia, proceso de solicitud y calendario de evaluación. El mercado de automatización de auditorías de ciberseguridad está respondiendo con plataformas que almacenan artefactos en un único repositorio y los vinculan a múltiples requisitos. Estas capacidades permiten mantener los paquetes de auditoría a lo largo del tiempo en lugar de ensamblarlos bajo presión de plazos.
Expansión de Entornos de TI en la Nube, SaaS y Distribuidos
Los grandes parques de SaaS dificultan la recopilación de evidencia porque los servicios críticos se encuentran fuera de la infraestructura propia de la organización. En virtud de DORA y NIS2, los compradores siguen siendo responsables de los controles sobre los proveedores integrados que respaldan funciones críticas. Las plataformas utilizan interfaces de programación de aplicaciones para recopilar información de configuración, registros de acceso y otras evidencias de control de los servicios conectados. La Cloud Security Alliance informó que el 55% de los empleados adoptó aplicaciones SaaS sin la participación del equipo de seguridad, mientras que el 57% de los encuestados reportó una administración de SaaS fragmentada. Estas condiciones pueden dejar brechas materiales en el registro de la empresa sobre su entorno tecnológico y aumentar la necesidad de que el mercado de automatización de auditorías de ciberseguridad proporcione flujos de trabajo de evidencia conectados. BSI C5:2026 también establece controles complementarios para los clientes que aumentan las responsabilidades de evidencia de los compradores de servicios en la nube.
Transición hacia el Cumplimiento Continuo y la Garantía de Control en Tiempo Real
Las organizaciones están pasando de las revisiones en un momento fijo en el tiempo hacia el monitoreo continuo de controles. Una revisión periódica evalúa el desempeño del control en el momento de la evaluación y puede no revelar problemas que surjan posteriormente. Los requisitos de la UE y de EE. UU. están poniendo mayor énfasis en la presentación oportuna de informes y en la evidencia que pueda rastrearse hasta un momento específico. Los programas continuos, por lo tanto, dependen de la precisión y la cobertura de las integraciones en los sistemas empresariales. Los compradores también evalúan si las acciones automatizadas pueden revisarse y si la plataforma puede señalar la desviación de controles a tiempo para su corrección. El mercado de automatización de auditorías de ciberseguridad ofrece a los proveedores la oportunidad de competir en capacidades operativas en lugar de únicamente en la cobertura de marcos.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alta Complejidad de Integración en Entornos de TI Heredados y Heterogéneos | -1.2% | Global, concentrado en instituciones industriales, gubernamentales y grandes instituciones financieras con parques locales maduros | Largo plazo (≥ 4 años) |
| Alto Costo Total de Propiedad e Incertidumbre sobre el Retorno de la Inversión para Organizaciones Más Pequeñas | -0.9% | Global, más agudo en América del Sur, África y segmentos de pymes en todas las regiones | Mediano plazo (2-4 años) |
| Preocupaciones sobre Privacidad de Datos, Residencia y Seguridad en torno a la Recopilación Automatizada de Evidencia | -0.6% | UE, jurisdicciones de localización de datos en Asia-Pacífico y sectores regulados de EE. UU. | Mediano plazo (2-4 años) |
| Limitaciones en la Automatización de Procedimientos de Auditoría Intensivos en Juicio y Evaluaciones de Control Complejas | -0.4% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alta Complejidad de Integración en Entornos de TI Heredados y Heterogéneos
Los grandes parques locales y las pilas tecnológicas variadas siguen siendo una barrera para la adopción. Los mainframes, los sistemas heredados de planificación de recursos empresariales y las aplicaciones personalizadas a menudo carecen de interfaces que las plataformas puedan consultar directamente. Los equipos pueden aún necesitar recopilar evidencia manualmente, lo que reduce la eficiencia esperada de la automatización. La Agencia de la Unión Europea para la Ciberseguridad encontró que el 68% de los encuestados en su encuesta de junio de 2026 sobre la Ley de Resiliencia Cibernética para pymes identificó las herramientas técnicas para las evaluaciones de cumplimiento como una necesidad significativa no satisfecha.[1] Esto demuestra que la demanda puede existir incluso cuando la implementación sigue siendo difícil. El mercado de automatización de auditorías de ciberseguridad continuará enfrentando una adopción más lenta en instituciones industriales, gubernamentales y financieras establecidas con sistemas propietarios.
Alto Costo Total de Propiedad e Incertidumbre sobre el Retorno de la Inversión para Organizaciones Más Pequeñas
Las organizaciones más pequeñas pueden encontrar difícil justificar el costo total de un programa de cumplimiento automatizado. Las licencias de plataforma, el trabajo de implementación, los honorarios de auditoría y la mano de obra interna generan costos que deben sopesarse frente a presupuestos de seguridad limitados. El beneficio derivado de una brecha prevenida o una sanción evitada no aparece directamente en una comparación de adquisiciones. Esto hace que las decisiones de compra sean más difíciles cuando las herramientas de cumplimiento no son exigidas por regulación o contratos con clientes. Los modelos de suscripción y las ofertas verticales pueden reducir la barrera de entrada, pero la implementación y la preparación para la auditoría aún requieren tiempo. El mercado de automatización de auditorías de ciberseguridad puede, por lo tanto, enfrentar una adopción inicial más lenta entre los compradores que necesitan un caso financiero más claro antes de comprometerse con un programa de cumplimiento formal.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Crecimiento de los Servicios Cambia la Combinación de Ingresos
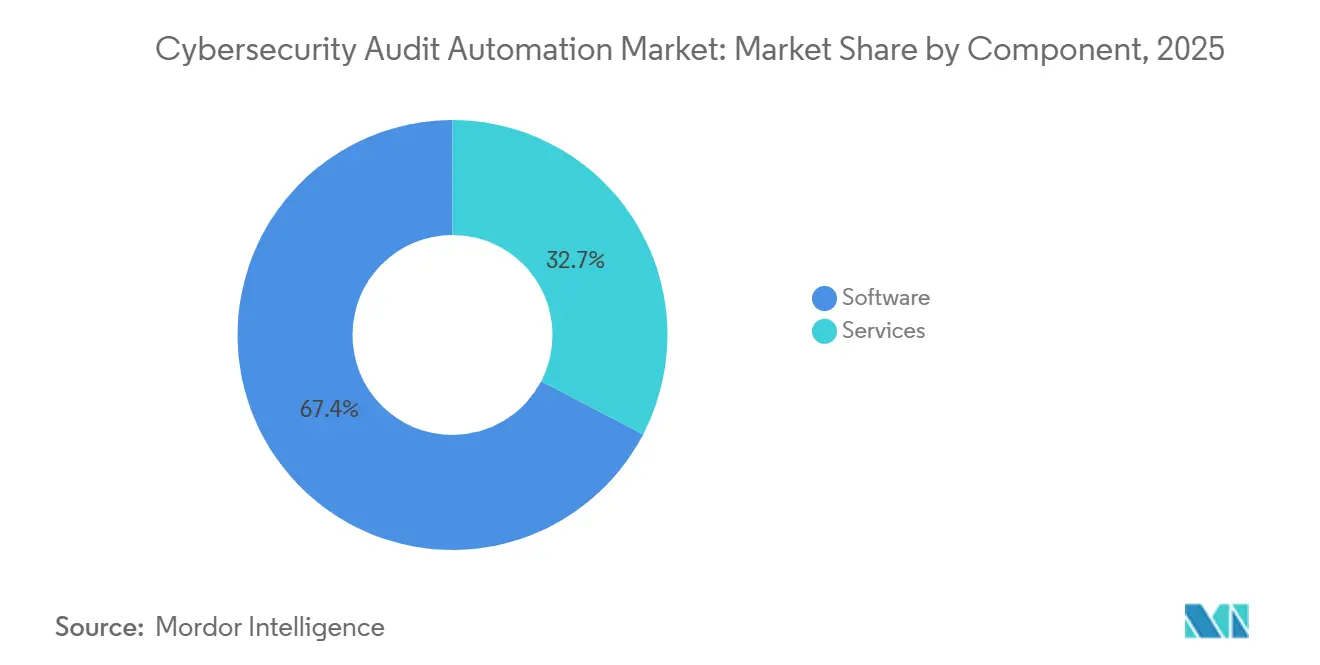
El software representó el 67,35% de la participación del mercado de automatización de auditorías de ciberseguridad en 2025. Las organizaciones han favorecido las aplicaciones unificadas que automatizan la recopilación de evidencia, el mapeo de controles y la gestión del flujo de trabajo de auditoría. Estas plataformas pueden soportar varios marcos a través de un conjunto compartido de controles y artefactos. La entrega como SaaS también limita el trabajo de infraestructura necesario para poner las herramientas en uso. Los proveedores de software son, por lo tanto, centrales para el mercado de automatización de auditorías de ciberseguridad a medida que los compradores formalizan programas de garantía continua.
Se proyecta que los servicios crecerán a una CAGR del 17,55% de 2026 a 2031. Los programas más complejos requieren implementación, cumplimiento gestionado y soporte de asesoría junto con la plataforma misma. Los proveedores pueden ayudar a los clientes a configurar marcos, conectar sistemas y preparar equipos para las evaluaciones. Las firmas de evaluación independientes siguen siendo importantes porque proporcionan la validación externa que un proveedor de software no puede suministrar. La combinación de software y servicios respalda la adopción por parte de organizaciones con diferentes niveles de madurez en cumplimiento.
Por Implementación: La Entrega en la Nube Amplía su Ventaja
La nube representó el 70,21% de los ingresos en 2025 y se proyecta que crecerá a una CAGR del 17,29% hasta 2031. Es la única categoría que fue tanto la más grande como la de más rápido crecimiento dentro de su segmento. Las plataformas en la nube pueden integrarse con servicios SaaS e infraestructura alojada donde ya reside gran parte de la evidencia requerida. Las actualizaciones automáticas y la computación elástica también pueden ayudar a los usuarios a mantenerse al día con los requisitos cambiantes. Este modelo de entrega se ha convertido en la opción estándar para muchos compradores en el mercado de automatización de auditorías de ciberseguridad.
Las implementaciones locales conservan un papel en entornos gubernamentales con aislamiento de red, infraestructura crítica y ubicaciones con estrictos requisitos de residencia de datos. Estos usuarios pueden limitar las conexiones externas o mantener datos sensibles dentro de un entorno controlado. Las opciones de nube soberana pueden proporcionar una alternativa para algunas organizaciones que necesitan servicios en la nube con mayores garantías de ubicación y control. AWS informó que su Nube Soberana Europea obtuvo la certificación de cumplimiento SOC 2 y C5 Tipo 1 en 2026.[2] Esto puede reducir, pero no eliminar, la razón por la que algunos compradores prefieren la implementación local. El ritmo del cambio dependerá de los requisitos legales locales y de la política de riesgo de cada organización.
Por Tamaño de Organización: Las Pymes Acceden a Programas de Cumplimiento Formales
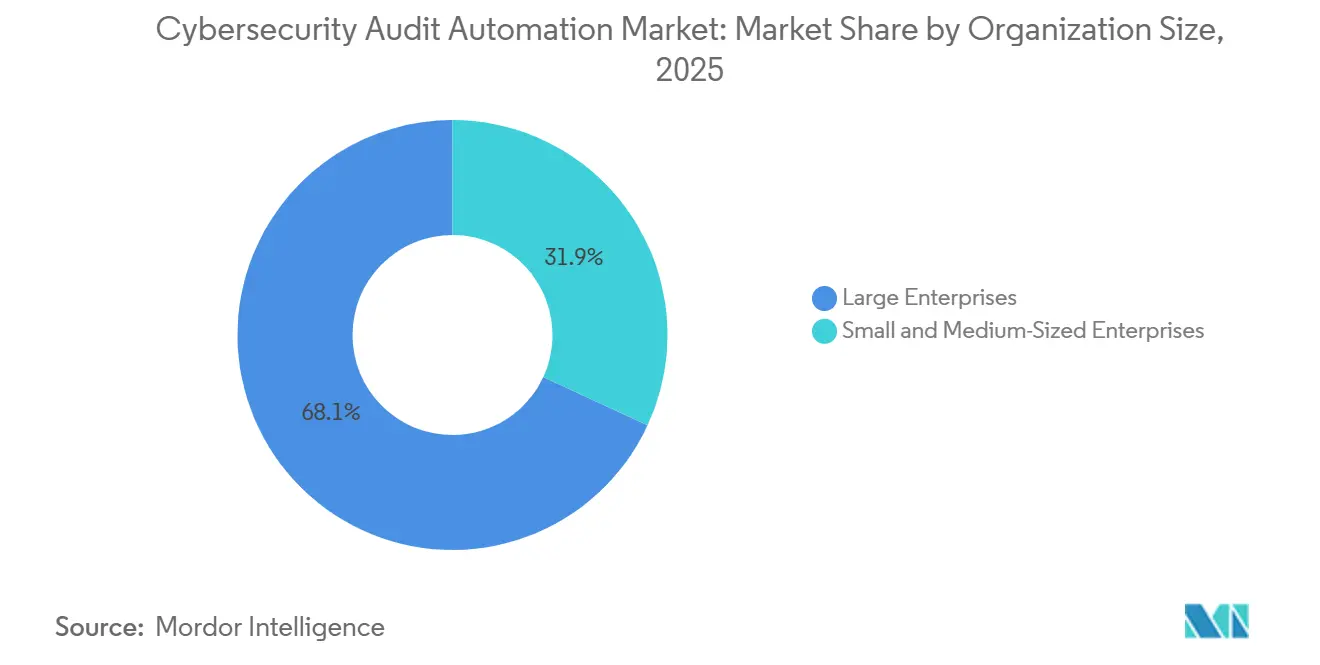
Las grandes empresas representaron el 68,10% de los ingresos en 2025. Su gasto refleja el número de regulaciones, países, sistemas y unidades de negocio que deben gestionar. Las grandes organizaciones también tienden a operar en sectores con funciones establecidas de auditoría interna y gestión de riesgos. Sus requisitos a menudo incluyen mapeo de múltiples marcos, revisión de riesgos de terceros e informes continuos. Estas necesidades las convierten en clientes importantes para suites de plataformas amplias y proveedores especializados.
Se proyecta que las pymes crecerán a una CAGR del 17,89% de 2026 a 2031. La entrega por suscripción permite a equipos más pequeños utilizar herramientas que anteriormente requerían presupuestos de TI más grandes y personal de cumplimiento dedicado. Las revisiones de seguridad de clientes y la debida diligencia en la cadena de suministro están haciendo que la evidencia de SOC 2 e ISO 27001 sea cada vez más importante en las relaciones comerciales. Estos requisitos pueden fomentar la adopción incluso sin un mandato regulatorio directo. La industria de automatización de auditorías de ciberseguridad está respondiendo con productos más enfocados y precios que se adaptan a equipos más pequeños. El crecimiento del segmento también refleja su base de partida más pequeña en relación con las grandes empresas.
Por Industria de Usuario Final: BFSI Lidera Mientras Salud y Ciencias de la Vida se Expande Más Rápido
BFSI representó el 30,89% de los ingresos en 2025. Las instituciones financieras manejan datos de alto valor y trabajan dentro de entornos regulatorios densos, lo que genera demanda de registros de control detallados y confiables. El tamaño del mercado de automatización de auditorías de ciberseguridad vinculado a BFSI se beneficia de la necesidad de gestionar múltiples marcos de cumplimiento al mismo tiempo. Los mapeos cruzados automatizados pueden reducir las solicitudes de evidencia duplicadas entre esos marcos. El riesgo de terceros, la resiliencia operativa y los controles cibernéticos son áreas centrales de gasto para este grupo.
Se proyecta que la salud y las ciencias de la vida se expandirán a una CAGR del 16,65% hasta 2031. La propuesta de modificación de la Norma de Seguridad HIPAA incluye auditorías de cumplimiento anuales, análisis de vulnerabilidades al menos dos veces al año y requisitos continuos de inventario de activos para las entidades cubiertas. Estas obligaciones aumentarían la necesidad de evidencia de auditoría organizada y actualizada. TI y telecomunicaciones, manufactura industrial, comercio minorista y comercio electrónico, y energía y servicios públicos también contribuyen a la demanda. Sus requisitos incluyen normas de ciberseguridad sectoriales, revisiones de controles de tecnología operativa y TI, y obligaciones de PCI DSS. Esta base de clientes más amplia reduce la dependencia de un único grupo de usuarios finales.
Análisis Geográfico
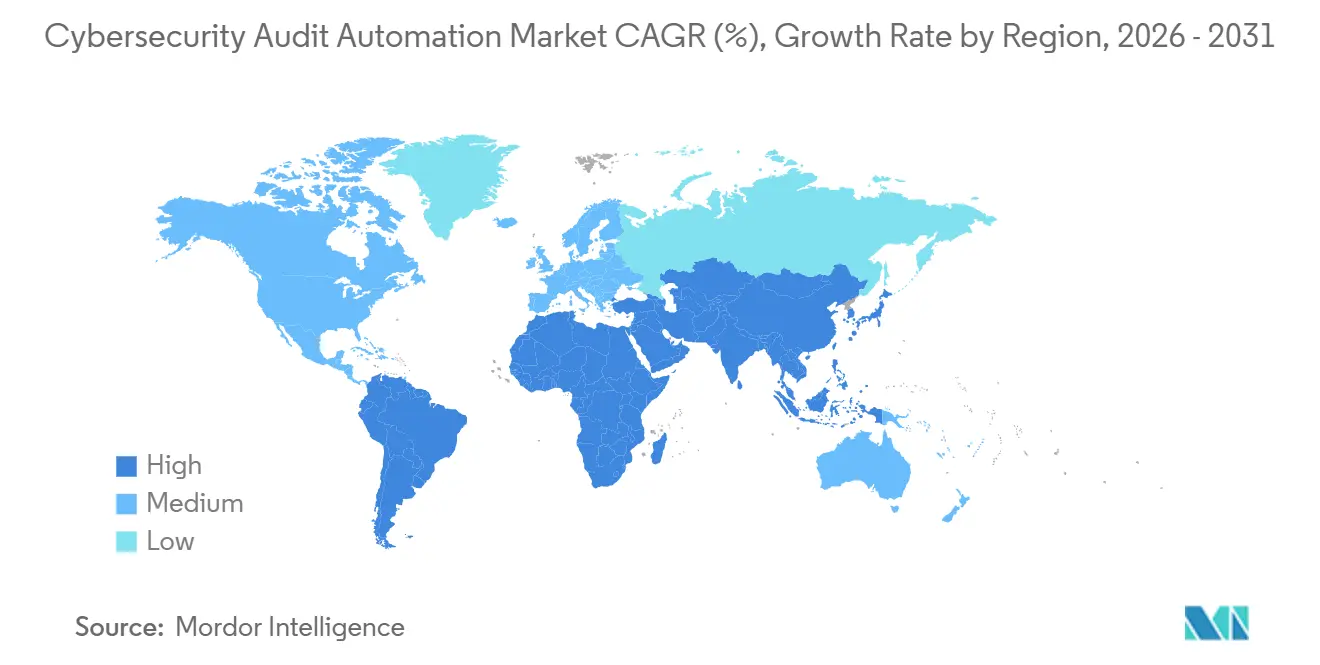
América del Norte representó el 36,54% de los ingresos en 2025. La participación del mercado de automatización de auditorías de ciberseguridad en la región refleja la concentración de servicios financieros, salud, contratación federal y proveedores de software establecidos. Las normas de divulgación de ciberseguridad de la SEC, la Parte 500 de NYDFS y la supervisión de FINRA han elevado las expectativas de evidencia lista para auditoría entre las empresas e instituciones financieras de EE. UU. Esta posición convierte a América del Norte en una base comercial clave para el mercado de automatización de auditorías de ciberseguridad. América del Sur sigue siendo un área emergente de demanda a medida que la Lei Geral de Proteção de Dados de Brasil impulsa las necesidades de auditoría de protección de datos, mientras que Argentina y México desarrollan marcos nacionales de ciberseguridad a pesar de las limitaciones de infraestructura y costos.
Europa tiene un papel central porque DORA, NIS2, la Ley de IA de la UE y la Ley de Resiliencia Cibernética crean responsabilidades de cumplimiento superpuestas. Este entorno favorece al mercado de automatización de auditorías de ciberseguridad porque las plataformas pueden reutilizar evidencia en varias obligaciones. Las instituciones financieras con operaciones en la UE pueden necesitar coordinar los requisitos de resiliencia, privacidad y ciberseguridad a través de un modelo de control compartido. Oriente Medio está formalizando requisitos a través de estrategias nacionales en los Emiratos Árabes Unidos y Arabia Saudita, mientras que la adopción en África se concentra en Sudáfrica y Nigeria, donde los reguladores bancarios están estableciendo requisitos de auditoría de ciberseguridad.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 16,91% de 2026 a 2031. Singapur, Australia, India e Indonesia han añadido obligaciones específicas del sector que difieren entre jurisdicciones. El Marco de Ciberseguridad y Resiliencia Cibernética de SEBI de India entró en su primer ciclo completo de auditoría en el ejercicio fiscal 2026-27.[3] Japón y Corea del Sur están aumentando su enfoque en la cadencia de auditorías en servicios financieros y protección de datos, mientras que las normas en evolución de China están impulsando la demanda de gestión de cumplimiento localizada. El mercado de automatización de auditorías de ciberseguridad puede atender a organizaciones regionales que necesitan un repositorio de evidencia común para estos diferentes requisitos.
Panorama Competitivo
El mercado de automatización de auditorías de ciberseguridad cuenta con 2 grupos principales de competidores. Los proveedores especializados incluyen Vanta, Drata, Thoropass, Sprinto Technologies, Secureframe y Scytale, que comenzaron con la automatización de SOC 2 e ISO 27001 para empresas tecnológicas más pequeñas. Los proveedores empresariales de gobernanza, riesgo y cumplimiento incluyen MetricStream, ServiceNow, Archer Technologies, LogicGate y Diligent, que están añadiendo monitoreo continuo y flujos de trabajo automatizados a suites más amplias. El mercado de automatización de auditorías de ciberseguridad se está volviendo más competitivo a medida que estos proveedores persiguen las mismas cuentas de grandes empresas y buscan satisfacer requisitos que van desde la recopilación de evidencia hasta la supervisión de terceros. Los clientes pueden seleccionar productos de automatización enfocados o suites que integren controles, riesgo de terceros y gestión de auditorías.
Vanta amplió su Plataforma de Confianza Agéntica en marzo de 2026 con agentes de Cumplimiento, TPRM y Confianza del Cliente, junto con un marco de control unificado que reutiliza controles entre marcos. LogicGate introdujo Config Newton en abril de 2026 para reducir el trabajo de implementación y configuración de semanas a días. La versión de abril de 2026 de MetricStream añadió detección de señales de alerta, resúmenes de alertas regulatorias y una puerta de enlace de modelos para modelos de lenguaje extenso internos. Estos movimientos muestran que el mercado de automatización de auditorías de ciberseguridad está compitiendo en implementación más rápida y soporte operativo continuo, particularmente donde los equipos necesitan evidencia confiable en varios flujos de trabajo relacionados.
Las firmas de evaluación especializadas conservan un papel complementario porque la validación independiente sigue siendo necesaria para muchas auditorías. Las plataformas de software pueden organizar evidencia y señalar problemas, pero no reemplazan la garantía externa requerida por clientes o reguladores. El producto de Seguridad y Riesgo de ServiceNow superó los 1.000 millones de USD en valor de contrato anual en 2025, lo que demuestra la continua fortaleza de los proveedores empresariales establecidos, mientras que el reconocimiento de Vanta en el segundo trimestre de 2026 mostró el creciente interés empresarial en los proveedores que priorizan la automatización. El mercado de automatización de auditorías de ciberseguridad sigue fragmentado porque las plataformas especializadas compiten junto a suites de gobernanza amplias, y no se proporcionó una participación de mercado combinada para sus principales proveedores. Los resultados competitivos dependerán de la profundidad de integración, la cobertura de marcos, los controles de datos y la credibilidad de los resultados de auditoría automatizados.
Líderes de la Industria de Automatización de Auditorías de Ciberseguridad
-
Vanta Inc.
-
Drata, Inc.
-
Sprinto Technologies Private Limited
-
Secureframe, Inc.
-
Hyperproof, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Septiembre de 2026: LogicGate lanzó su actualización de plataforma Verano 2026, poniendo a disposición general los Agentes de GRC en casos de uso que abarcan la Gestión de Riesgos de Terceros, la Gestión de Riesgos Empresariales, la Gobernanza de IA y la Gestión de Continuidad del Negocio. La versión extendió la automatización agéntica a una base general de clientes y marcó una transición de la demostración de agentes al despliegue en producción para equipos de GRC empresariales.
- Julio de 2026: MetricStream fue nombrado Producto GRC del Año en la categoría de Gestión de Riesgos Operativos en los Premios de Tecnología de Riesgo 2026 organizados por Risk.net, reconociendo su plataforma nativa de IA que abarca riesgo empresarial, cumplimiento regulatorio, auditoría y controles, GRC cibernético y gestión de riesgos de terceros.
- Julio de 2026: Vanta lanzó el Agente de Riesgo, combinando la gestión de riesgos internos y de terceros en una vista continuamente actualizada construida sobre el Grafo de Confianza, que abarca más de 400 integraciones y más de 1.400 pruebas continuas. Vanta reveló simultáneamente que sus ingresos recurrentes anuales superaron los 300 millones de USD, triplicándose desde 2024, y que cuenta con más de 16.000 organizaciones en la plataforma.
- Junio de 2026: LogicGate lanzó su actualización de plataforma Primavera 2026, introduciendo 7 nuevos Agentes de Flujo de Trabajo de IA en TPRM, Gestión de Riesgos Empresariales, Gobernanza de IA y Gestión de Continuidad del Negocio, y anunció una alianza estratégica con una firma de asesoría de las Cuatro Grandes para ofrecer servicios de asesoría en GRC en diversos sectores verticales y geografías.
Alcance del Informe Global del Mercado de Automatización de Auditorías de Ciberseguridad
El Mercado de Automatización de Auditorías de Ciberseguridad comprende plataformas de software y servicios relacionados que automatizan las actividades de auditoría de ciberseguridad, incluidas las pruebas de controles, la recopilación de evidencia, el monitoreo de cumplimiento, la gestión del flujo de trabajo de auditoría, la evaluación de riesgos, la validación de políticas, el seguimiento de la corrección y la elaboración de informes de auditoría. Estas soluciones ayudan a las organizaciones a agilizar las auditorías internas y externas, reducir los esfuerzos manuales de cumplimiento, evaluar continuamente los controles de seguridad y mantener la preparación para marcos regulatorios y de ciberseguridad como ISO 27001, SOC 2, PCI DSS, HIPAA, NIST y GDPR.
El Informe del Mercado de Automatización de Auditorías de Ciberseguridad está segmentado por Componente (Software y Servicios), Implementación (Nube y Local), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], TI y Telecomunicaciones, Salud y Ciencias de la Vida, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Implementación | Nube | |
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de automatización de auditorías de ciberseguridad?
El tamaño del mercado de automatización de auditorías de ciberseguridad se estima en 1,54 mil millones de USD en 2026 y se proyecta que alcanzará 3,26 mil millones de USD en 2031 a una CAGR del 16,20%. Las perspectivas reflejan el uso creciente de herramientas que recopilan evidencia, mapean controles y mantienen materiales de auditoría en varios requisitos de cumplimiento.
¿Qué está impulsando la demanda de automatización de auditorías de ciberseguridad?
Los requisitos regulatorios superpuestos, los entornos de nube más complejos y el monitoreo continuo de controles están aumentando la demanda. Las organizaciones necesitan un registro más claro de cómo funcionan los controles en los sistemas y marcos, particularmente donde la recopilación manual de evidencia crea brechas o retrasos.
¿Qué modelo de implementación lidera la automatización de auditorías de ciberseguridad?
La nube lideró con una participación de ingresos del 70,21% en 2025 y se proyecta que se expandirá a una CAGR del 17,29% hasta 2031. Puede conectarse a servicios SaaS e infraestructura alojada donde ya se genera evidencia de configuración, identidad y acceso, lo que ayuda a los usuarios a gestionar sistemas distribuidos a través de un único modelo operativo.
¿Qué organizaciones están adoptando herramientas de auditoría de ciberseguridad más rápidamente?
Se proyecta que las pymes crecerán a una CAGR del 17,89% hasta 2031, ya que la entrega por suscripción hace que las herramientas de cumplimiento sean más accesibles. Las revisiones de seguridad de clientes y la debida diligencia en la cadena de suministro también pueden hacer que la evidencia de control formal sea importante incluso cuando no se aplica un mandato regulatorio directo, especialmente para las empresas que atienden a clientes empresariales más grandes.
¿Qué sector de usuario final tiene la mayor participación?
BFSI representó el 30,89% de la participación en los ingresos en 2025 debido a sus extensas obligaciones regulatorias, de resiliencia y de riesgo de terceros. Las instituciones financieras a menudo necesitan gestionar múltiples marcos, mantener registros en varios sistemas y evitar la creación de paquetes de evidencia duplicados para cada revisión.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 16,91% hasta 2031, respaldada por la transformación digital y los cambiantes requisitos regulatorios. Las empresas de la región deben gestionar diferentes normas nacionales, lo que puede aumentar el valor de un repositorio de evidencia compartido y flujos de trabajo consistentes para los equipos de cumplimiento.