
サイバーセキュリティ監査自動化市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
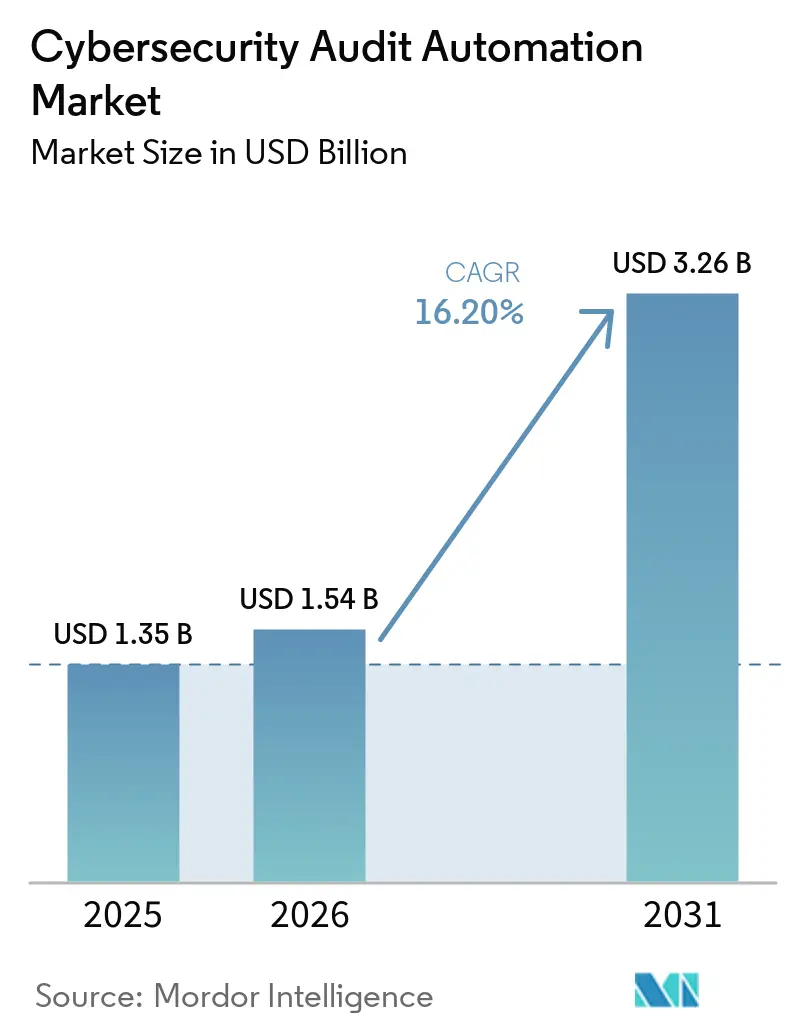
| 市場規模 (2026) | 1.54 十億米ドル |
| 市場規模 (2031) | 3.26 十億米ドル |
| 成長率 (2026 - 2031) | 16.20 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサイバーセキュリティ監査自動化市場分析
サイバーセキュリティ監査自動化市場の規模は2025年に1.35 ビリオン 米ドルと評価され、2026年の1.54 ビリオン 米ドルから2031年には3.26 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは16.20%です。サイバーセキュリティ監査自動化市場は、組織が定期的なレビューを、証拠および管理記録を年間を通じて維持するプログラムに置き換えるにつれて拡大しています。金融サービス、ヘルスケア、エネルギー、輸送、およびデジタルインフラにわたる新たな要件が、手動プロセスによる複数のコンプライアンスプログラムの管理コストを引き上げています。購買者は、証拠を複数の管理フレームワークに結びつけ、内部および外部監査にわたる重複作業を削減するツールを求めています。製品競争は、手動作業を最小限に抑えながら証拠を収集し、ギャップを特定し、監査資料を準備できる自律型ワークフローへとシフトしています。サイバーセキュリティ監査自動化市場は、サブスクリプション型デリバリーおよびあらかじめ構築されたインテグレーションがインフラおよび実装の障壁を低減するにつれて、中小規模の組織においても成長の余地があります。
主要レポートのポイント
- コンポーネント別では、ソフトウェアが2025年のサイバーセキュリティ監査自動化市場収益シェアの67.35%を占め、サービスは2031年にかけてCAGR 17.55%で拡大する見込みです。
- デプロイメント別では、クラウドが2025年のサイバーセキュリティ監査自動化市場収益シェアの70.21%を占め、2031年にかけてCAGR 17.29%で拡大する見込みです。
- 組織規模別では、大企業が2025年のサイバーセキュリティ監査自動化市場収益シェアの68.10%を占め、中小企業は2031年にかけてCAGR 17.89%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2025年のサイバーセキュリティ監査自動化市場収益シェアの30.89%を占め、ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 16.65%で拡大する見込みです。
- 地域別では、北米が2025年のサイバーセキュリティ監査自動化市場の収益シェアの36.54%を占め、アジア太平洋地域は2031年にかけてCAGR 16.91%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルサイバーセキュリティ監査自動化市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 規制の増大およびマルチフレームワークコンプライアンス負担の拡大 | +4.2% | グローバル、特にEU、北米、およびアジア太平洋の金融センターに集中 | 中期(2〜4年) |
| サイバーセキュリティ監査の複雑性と頻度の増大 | +3.5% | グローバル | 短期(2年以内) |
| クラウド、SaaS、および分散型IT環境の拡大 | +2.8% | グローバル、北米、西欧、およびアジア太平洋のデジタル経済が主導 | 中期(2〜4年) |
| 継続的コンプライアンスおよびリアルタイム管理保証へのシフト | +2.1% | 北米およびEUが中核、アジア太平洋およびMEAへの波及 | 長期(4年以上) |
| 監査準備時間およびコンプライアンス運用コスト削減への圧力の高まり | +1.8% | グローバル、BFSI、ヘルスケア、およびエネルギーで特に顕著 | 短期(2年以内) |
| 自動化された証拠収集およびインテリジェント監査ワークフローの採用拡大 | +1.5% | 北米、西欧、アジア太平洋が中核 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
規制の増大およびマルチフレームワークコンプライアンス負担の拡大
サイバーセキュリティ監査自動化市場は、事業機能および管轄区域をまたいで重複する規制要件から恩恵を受けています。DORAは2025年1月にEU金融機関に対して義務化され、ICTガバナンス、サードパーティ監督、およびレジリエンステストに関する要件を導入しました。NIS2もまた、欧州全域の重要セクターに監督措置を導入しています。DORA、NIS2、およびGDPRの対象となる事業者は、異なる証拠セットを保持し、異なる報告スケジュールを満たし、異なるインシデント閾値に対応しなければなりません。NIST CSF 2.0、ISO 27001、およびSOC 2は、セクター固有の要件を共有管理ライブラリに結びつける上で組織を支援できます。提案されているHIPAAセキュリティ規則は、対象となるヘルスケア事業者に対して年次コンプライアス監査および少なくとも年2回の脆弱性スキャンを義務付けることになります。
サイバーセキュリティ監査の複雑性と頻度の増大
現代のIT環境は、監査に必要な証拠の量と種類を増大させています。クラウドネイティブシステム、コンテナ、および分散型SaaS環境は、複数のシステムにわたって同時に記録を生成します。BSI C5:2026カタログには、コンテナ管理、サプライチェーンセキュリティ、およびポスト量子暗号への対応準備に関する追加要件が含まれています。各フレームワークはまた、独自の証拠形式、要求プロセス、および評価スケジュールを必要とする場合があります。サイバーセキュリティ監査自動化市場は、アーティファクトを単一のリポジトリに保存し、複数の要件にリンクするプラットフォームで対応しています。これらの機能により、監査パッケージを締め切り直前に組み立てるのではなく、継続的に維持することが可能になります。
クラウド、SaaS、および分散型IT環境の拡大
大規模なSaaSの導入は、重要なサービスが組織自身のインフラの外に存在するため、証拠収集をより困難にしています。DORAおよびNIS2のもとで、購買者は重要な機能を支援する統合プロバイダーに対する管理の責任を引き続き負います。プラットフォームはアプリケーションプログラミングインターフェースを使用して、接続されたサービスから設定情報、アクセス記録、およびその他の管理証拠を収集します。クラウドセキュリティアライアンスは、従業員の55%がセキュリティチームの関与なしにSaaSアプリケーションを採用し、回答者の57%がSaaS管理の断片化を報告したと発表しました。これらの状況は、企業のテクノロジー環境の記録に重大なギャップを生じさせる可能性があり、サイバーセキュリティ監査自動化市場が接続された証拠ワークフローを提供する必要性を高めています。BSI C5:2026はまた、クラウド購買者の証拠責任を増大させる補完的な顧客管理を規定しています。
継続的コンプライアンスおよびリアルタイム管理保証へのシフト
組織は、固定された時点でのレビューから継続的な管理モニタリングへと移行しています。定期的なレビューは評価時点での管理パフォーマンスを評価するものであり、その後に発生する問題を明らかにできない場合があります。EUおよび米国の要件は、適時の報告と特定の時点に遡ることができる証拠をより重視するようになっています。したがって、継続的なプログラムは、エンタープライズシステム全体にわたるインテグレーションの正確性とカバレッジに依存します。購買者はまた、自動化されたアクションをレビューできるかどうか、およびプラットフォームが是正措置に間に合うよう管理のドリフトにフラグを立てられるかどうかを評価します。サイバーセキュリティ監査自動化市場は、ベンダーがフレームワークカバレッジだけでなく、運用能力においても競争する機会を提供しています。
制約要因の影響分析*
| 制約要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーおよび異種IT環境にわたる高い統合複雑性 | -1.2% | グローバル、特に成熟したオンプレミス環境を持つ産業、政府、および大規模金融機関に集中 | 長期(4年以上) |
| 中小規模組織における高い総所有コストおよび不確実なROI | -0.9% | グローバル、南米、アフリカ、および全地域の中小企業セグメントで最も顕著 | 中期(2〜4年) |
| 自動化さた証拠収集に関するデータプライバシー、データ所在地、およびセキュリティへの懸念 | -0.6% | EU、アジア太平洋のデータローカライゼーション管轄区域、および規制された米国セクター | 中期(2〜4年) |
| 判断集約型監査手続きおよび複雑な管理評価の自動化における限界 | -0.4% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーおよび異種IT環境にわたる高い統合複雑性
大規模なオンプレミス環境と多様なテクノロジースタックは、依然として採用の障壁となっています。メインフレーム、レガシーERPシステム、およびカスタムアプリケーションは、プラットフォームが直接クエリできるインターフェースを持たないことが多いです。チームは依然として手動で証拠を収集する必要があり、自動化に期待される効率性が低下します。欧州連合サイバーセキュリティ機関は、2026年6月の中小企業サイバーレジリエンス法調査の回答者の68%が、コンプライアンス評価のための技術ツールを重大な未充足ニーズとして特定したことを明らかにしました。[1] これは、実装が困難な場合でも需要が存在し得ることを示しています。サイバーセキュリティ監査自動化市場は、独自システムを持つ産業、政府、および既存の金融機関において引き続き採用が遅れる可能性があります。
中小規模組織における高い総所有コストおよび不確実なROI
中小規模の組織は、自動化されたコンプライアンスプログラムの総コストを正当化することが難しい場合があります。プラットフォームライセンス、実装作業、監査費用、および内部人件費は、限られたセキュリティ予算と照らし合わせて検討しなければならないコストを生み出します。防止された侵害や回避されたペナルティによる利益は、調達比較に直接現れません。このため、コンプライアンスツールが規制や顧客契約によって義務付けられていない場合、購入決定はより困難になります。サブスクリプションモデルと垂直型オファリングは参入障壁を下げることができますが、実装と監査準備には依然として時間が必要です。したがって、サイバーセキュリティ監査自動化市場は、正式なコンプライアンスプログラムにコミットする前に明確な財務的根拠を必要とする購買者の間で、初期の採用が遅れる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:サービスの成長が収益構成を変える
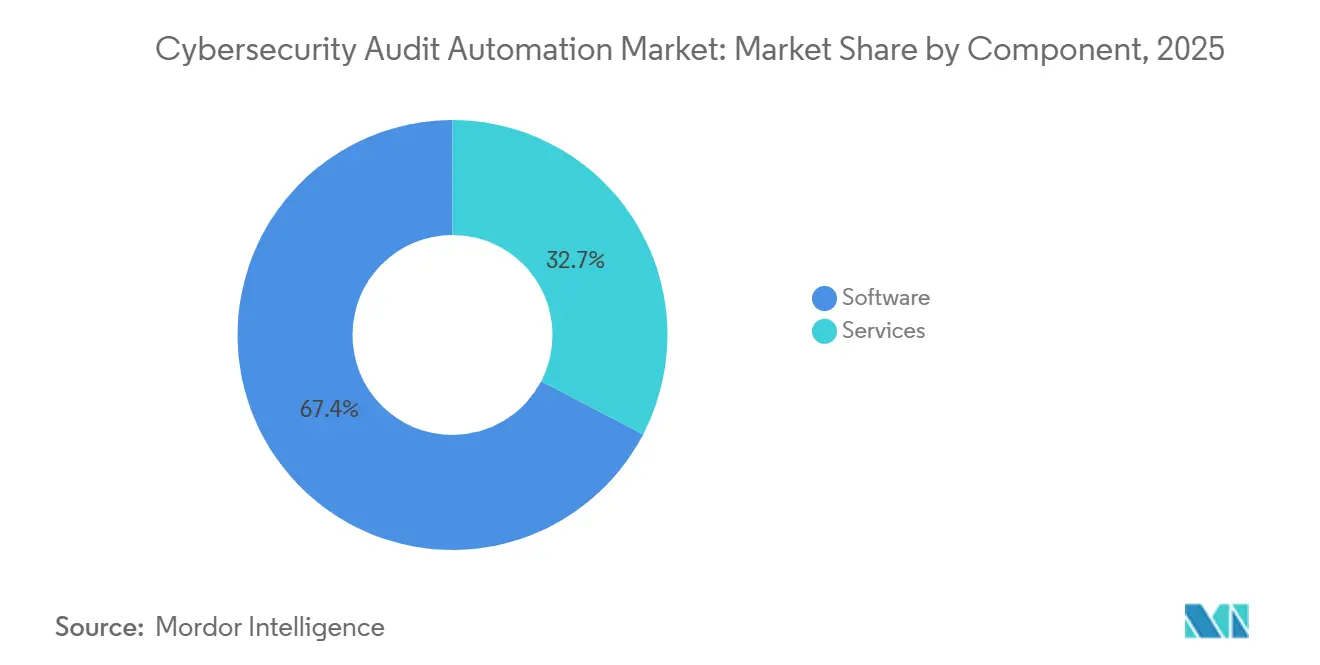
ソフトウェアは2025年のサイバーセキュリティ監査自動化市場シェアの67.35%を占めました。組織は、証拠収集、管理マッピング、および監査ワークフロー管理を自動化する統合アプリケーションを好んでいます。これらのプラットフォームは、共有された管理とアーティファクトのセットを通じて複数のフレームワークをサポートできます。SaaSデリバリーはまた、ツールを使用するために必要なインフラ作業を制限します。したがって、ソフトウェアベンダーは、購買者が継続的な保証プログラムを正式化するにつれて、サイバーセキュリティ監査自動化市場の中心的存在となっています。
サービスは2026年から2031年にかけてCAGR 17.55%で成長す見込みです。より複雑なプログラムには、プラットフォーム自体に加えて、実装、マネージドコンプライアンス、およびアドバイザリーサポートが必要です。プロバイダーはクライアントがフレームワークを設定し、システムを接続し、評価に向けてチームを準備するのを支援できます。独立した評価会社は、ソフトウェアプロバイダーが提供できない外部検証を提供するため、引き続き重要な役割を果たします。ソフトウェアとサービスの組み合わせは、コンプライアンス成熟度が異なる組織による採用を支援します。
デプロイメント別:クラウドデリバリーがリードを拡大
クラウドは2025年の収益の70.21%を占め、2031年にかけてCAGR 17.29%で成長する見込みです。クラウドはセグメント内で最大かつ最も成長が速い唯一のカテゴリーです。クラウドプラットフォームは、必要な証拠の多くがすでに存在するホスト型SaaSおよびインフラサービスと統合できます。自動更新とエラスティックコンピューティングはまた、ユーザーが変化する要件に対応するのを支援できます。このデリバリーモデルは、サイバーセキュリティ監査自動化市場の多くの購買者にとって標準的な選択肢となっています。
オンプレミスデプロイメントは、エアギャップされた政府環境、重要インフラ、および厳格なデータ所在地要件を持つ場所において引き続き役割を果たします。これらのユーザーは外部接続を制限したり、機密データを管理された環境内に保持したりする場合があります。ソブリンクラウドオプションは、より強力な場所と管理の保証を持つクラウドサービスを必要とする一部の組織に代替手段を提供できます。AWSは、欧州ソブリンクラウドが2026年にSOC 2およびC5タイプ1コンプライアンス認証を取得したと報告しました。[2] これにより、一部の購買者がオンプレミスデプロイメントを好む理由は軽減されますが、完全には解消されません。変化のペースは、地域の法的要件と各組織のリスクポリシーによって異なります。
組織規模別:中小企業が正式なコンプライアンスプログラムへのアクセスを獲得
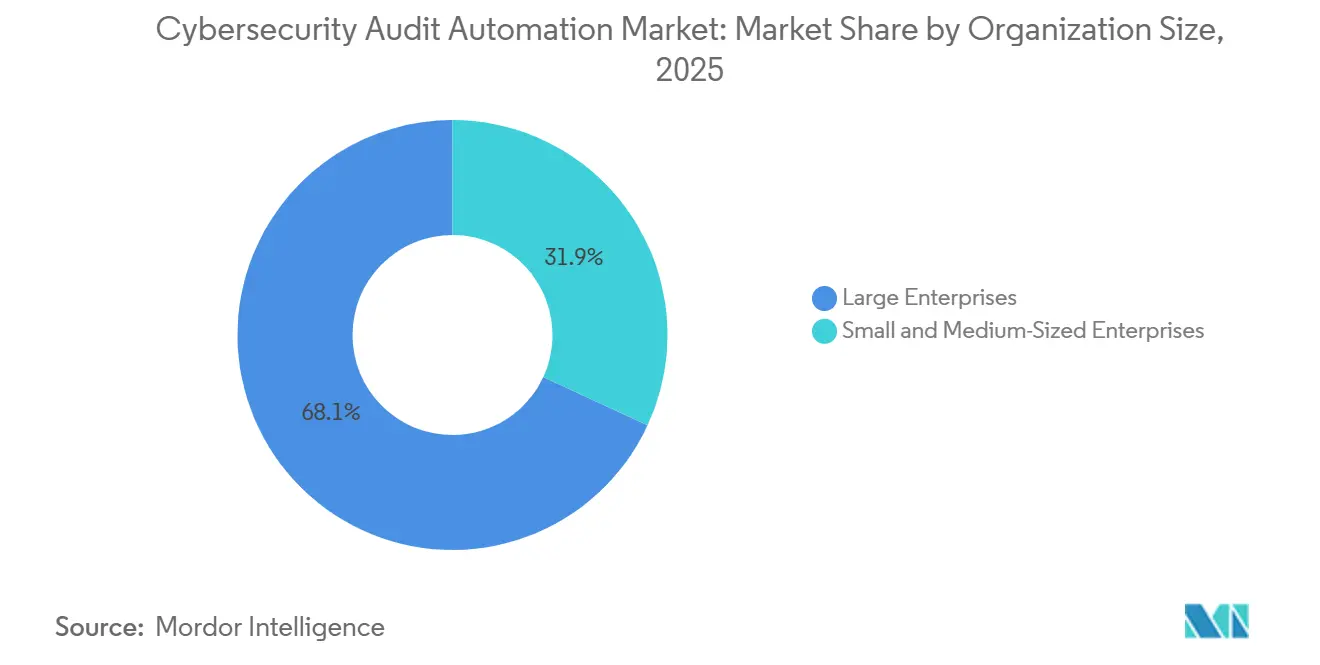
大企業は2025年の収益の68.10%を占めました。その支出は、管理しなければならない規制、国、システム、および事業部門の数を反映しています。大規模な組織はまた、確立された内部監査およびリスク機能を持つセクターで事業を展開する傾向があります。その要件には多くの場合、マルチフレームワークマッピング、サードパーティリスクレビュー、および継続的な報告が含まれます。これらのニーズにより、大企業は広範なプラットフォームスイートおよび専門プロバイダーにとって重要な顧客となっています。
中小企業は2026から2031年にかけてCAGR 17.89%で成長する見込みです。サブスクリプションデリバリーにより、より小規模なチームが以前はより大きなIT予算と専任のコンプライアンス担当者を必要としていたツールを使用できるようになります。顧客セキュリティレビューとサプライチェーンデューデリジェンスにより、SOC 2およびISO 27001の証拠は商業的関係においてますます重要になっています。これらの要件は、直接的な規制上の義務がなくても採用を促進する可能性があります。サイバーセキュリティ監査自動化産業は、より小規模なチームに適したより焦点を絞った製品と価格設定で対応しています。このセグメントの成長はまた、大企業と比較した小さな出発点を反映しています。
エンドユーザー産業別:BFSIがリードし、ヘルスケアおよびライフサイエンスがより速く拡大
BFSIは2025年の収益の30.89%を占めました。金融機関は高価値データを扱い、密度の高い規制環境の中で事業を行っており、詳細で信頼性の高い管理記録への需要を生み出しています。BFSIに関連するサイバーセキュリティ監査自動化市場規模は、複数のコンプライアンスフレームワークを同時に管理する必要性から恩恵を受けています。自動化されたクロスウォークにより、これらのフレームワーク全体にわたる重複した証拠要求を削減できます。サードパーティリスク、オペレーショナルレジリエンス、およびサイバー管理は、このグループの支出の中心的な分野です。
ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 16.65%で拡大する見込みです。提案されているHIPAAセキュリティ規則には、対象事業者に対する年次コンプライアンス監査、少なくとも年2回の脆弱性スキャン、および継続的な資産インベントリ要件が含まれています。これらの義務は、整理された最新の監査証拠の必要性を高めることになります。ITおよび通信、産業製造、小売およびeコマース、ならびにエネルギーおよびユーティリティも需要に貢献しています。それらの要件には、セクターのサイバーセキュリティ規則、オペレーショナルテクノロジーおよびIT管理レビュー、ならびにPCI DSS義務が含まれます。この幅広い顧客基盤は、一つのエンドユーザーグループへの依存を軽減します。
地域分析
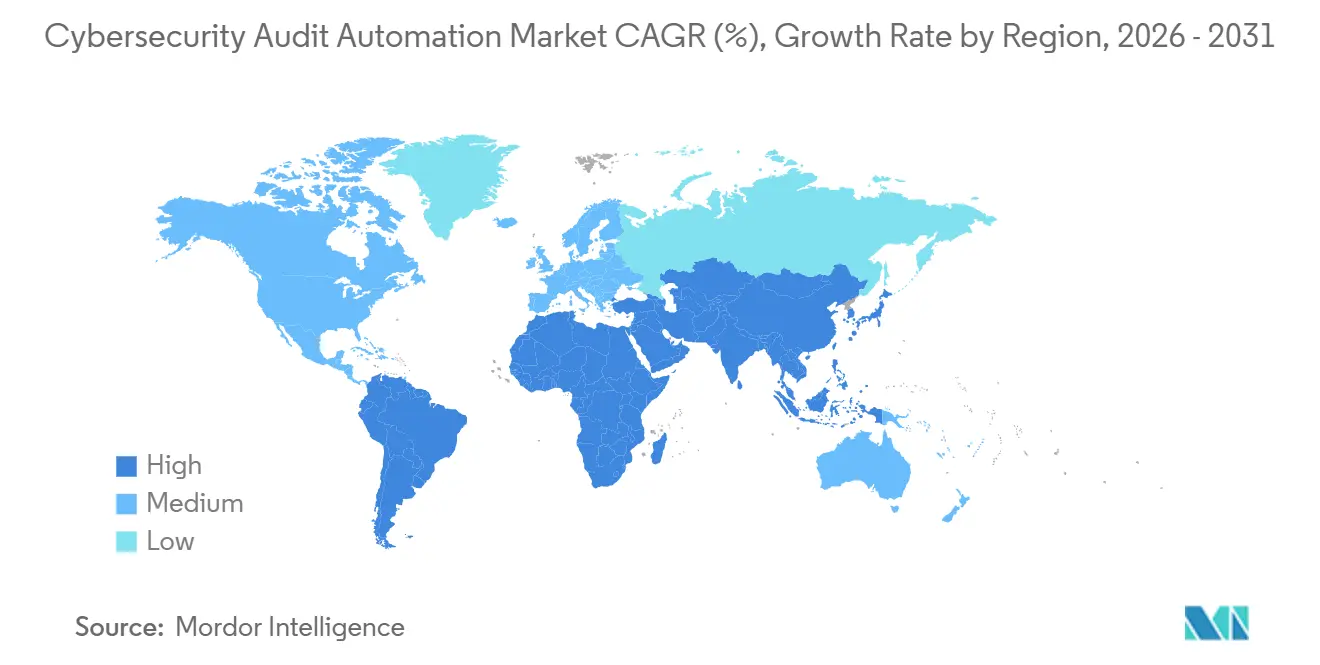
北米は2025年の収益の36.54%を占めました。この地域におけるサイバーセキュリティ監査自動化市場シェアは、金融サービス、ヘルスケア、連邦政府調達、および確立されたソフトウェアプロバイダーの集中を反映しています。SECのサイバーセキュリティ開示規則、NYDFSパート500、およびFINRAの監督は、米国企業および金融機関における監査対応証拠への期待を高めています。この地位により、北米はサイバーセキュリティ監査自動化市場にとって重要な商業拠点となっています。南米は、ブラジルの一般データ保護法がデータ保護監査ニーズを促進し、アルゼンチンとメキシコがインフラとコストの制約にもかかわらず国家サイバーセキュリティフレームワークを構築する中、新興の需要地域であり続けています。
欧州は、DORA、NIS2、EU AI法、およびサイバーレジリエンス法が重複するコンプライアンス責任を生み出しているため、中心的な役割を担っています。この環境は、プラットフォームが複数の義務にわたって証拠を再利用できるため、サイバーセキュリティ監査自動化市場に有利です。EU内で事業を展開する金融機関は、共有管理モデルを通じてレジリエンス、プライバシー、およびサイバー要件を調整する必要がある場合があります。中東はUAEとサウジアラビアの国家戦略を通じて要件を正式化しており、アフリカでの採用は、銀行規制当局がサイバーセキュリティ監査要件を確立している南アフリカとナイジェリアに集中しています。
アジア太平洋地域は2026年から2031年にかけてCAGR 16.91%で成長する見込みです。シンガポール、オーストラリア、インド、およびインドネシアは、管轄区域によって異なるセクター固有の義務を追加しています。インドのSEBIサイバーセキュリティおよびサイバーレジリエンスフレームワークは、2026〜27年度に最初の完全な監査サイクルに入りました。[3] 日本と韓国は金融サービスおよびデータ保護における監査頻度への注力を強化しており、中国の進化する規制はローカライズされたコンプライアンス管理への需要を促進しています。サイバーセキュリティ監査自動化市場は、これらの異なる要件にわたって共通の証拠リポジトリを必要とする地域の組織にサービスを提供できます。
競合環境
サイバーセキュリティ監査自動化市場には2つの主要な競合グループがあります。目的特化型プロバイダーには、Vanta、Drata、Thoropass、Sprinto Technologies、Secureframe、およびScytaleが含まれ、これらは中小規模のテクノロジー企業向けのSOC 2およびISO 27001自動化から始まりました。エンタープライズガバナンス、リスク、およびコンプライアンスプロバイダーには、MetricStream、ServiceNow、Archer Technologies、LogicGate、およびDiligentが含まれ、これらはより広範なスイートに継続的モニタリングと自動化されたワークフローを追加しています。サイバーセキュリティ監査自動化市場は、これらのプロバイダーが同じ大企業アカウントを追求し、証拠収集からサードパーティ監督に至る要件を満たそうとするにつれて、より競争が激しくなっています。顧客は、管理、サードパーティリスク、および監査管理を結びつける焦点を絞った自動化製品またはスイートを選択できます。
Vantaは2026年3月にエージェント型トラストプラットフォームをコンプライアンス、TPRM、および顧客トラストエージェントとともに拡張し、フレームワーク全体で管理を再利用する統合管理フレームワークを導入しました。LogicGateは2026年4月にConfig Newtonを導入し、実装と設定作業を数週間から数日に短縮しました。MetricStreamの2026年4月リリースでは、レッドフラグ検出、規制アラートサマリー、および内部大規模言語モデル向けのモデルゲートウェイが追加されました。これらの動きは、サイバーセキュリティ監査自動化市場が、特にチームが複数の関連ワークフローにわたって信頼性の高い証拠を必要とする場合に、より迅速な実装と継続的な運用サポートで競争していることを示しています。
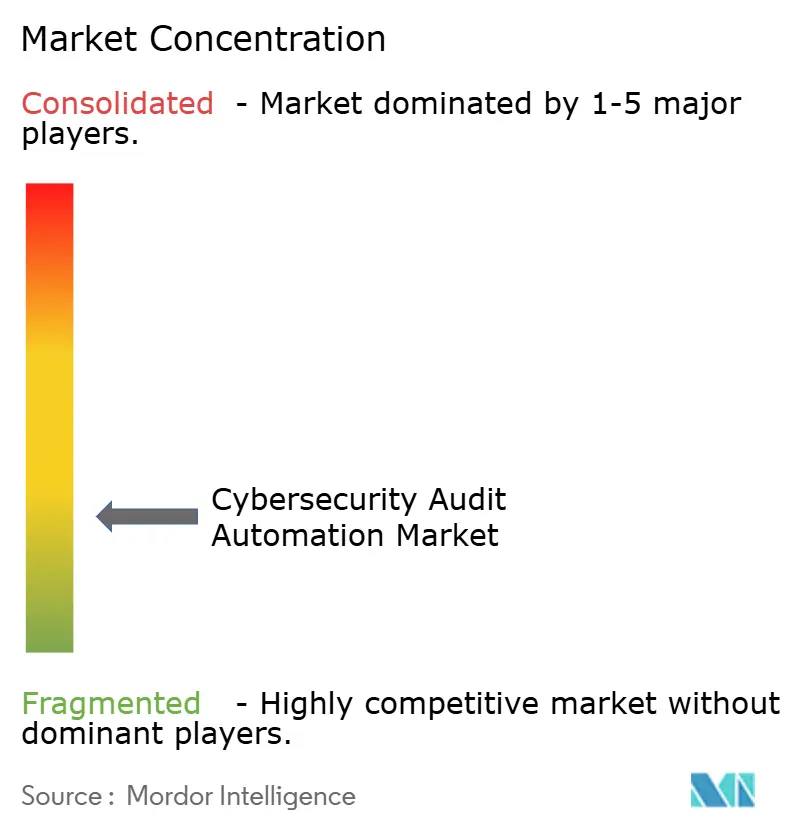
専門的な評価会社は、多くの監査において独立した検証が依然として必要とされるため、補完的な役割を維持しています。ソフトウェアプラットフォームは証拠を整理し問題にフラグを立てることができますが、顧客や規制当局が要求する外部保証の代替にはなりません。ServiceNowのセキュリティおよびリスク製品は2025年に年間契約額が1 ビリオン 米ドルを超え、確立されたエンタープライズプロバイダーの継続的な強さを示しており、Vantaの2026年第2四半期の認知度は自動化ファーストベンダーへの高まるエンタープライズの関心を示しました。サイバーセキュリティ監査自動化市場は、専門化されたプラットフォームが広範なガバナンススイートと並んで競合し、主要プロバイダーの合算市場シェアが提供されていないため、依然として断片化されています。競争結果は、インテグレーションの深さ、フレームワークカバレッジ、データ管理、および自動化された監査アウトプットの信頼性によって決まります。
サイバーセキュリティ監査自動化産業リーダー
-
Vanta Inc.
-
Drata, Inc.
-
Sprinto Technologies Private Limited
-
Secureframe, Inc.
-
Hyperproof, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年9月:LogicGateは2026年夏季プラットフォームアップデートをリリースし、サードパーティリスク管理、エンタープライズリスク管理、AIガバナンス、およびビジネス継続性管理にわたるユースケース全体でGRCエージェントを広く利用可能にしました。このリリースにより、エージェント型自動化が一般顧客基盤に拡張され、エンタープライズGRCチームにとってエージェントのデモンストレーションから本番デプロイメントへの移行が示されました。
- 2026年7月:MetricStreamは、Risk.netが主催する2026年リスクテクノロジーアワードのオペレーショナルリスク管理カテゴリーでGRC製品オブザイヤーに選ばれ、エンタープライズリスク、規制コンプライアンス、監査および管理、サイバーGRC、およびサードパーティリスク管理にわたるAIネイティブプラットフォームが評価されました。
- 2026年7月:Vantaはリスク向けエージェントを立ち上げ、400以上のインテグレーションと1,400以上の継続的テストにまたがるトラストグラフ上に構築された継続的に更新されるビューに内部およびサードパーティリスク管理を統合しました。Vantaは同時に、年間経常収益が3億米ドルを超え、2024年以来3倍になったこと、およびプラットフォーム上に16,000以上の組織を有することを公表しました。
- 2026年6月:LogicGateは2026年春季プラットフォームアップデートをリリースし、TPRM、エンタープライズリスク管理、AIガバナンス、およびビジネス継続性管理にわたる7つの新しいAIワークフローエージェントを導入し、Big 4アドバイザリー会社との戦略的提携を発表して、多様な業種と地域にわたってGRCアドバイザリーサービスを提供することを明らかにしました。
グローバルサイバーセキュリティ監査自動化市場レポートの範囲
サイバーセキュリティ監査自動化市場は、管理テスト、証拠収集、コンプライアンスモニタリング、監査ワークフロー管理、リスク評価、ポリシー検証、是正追跡、および監査報告を含むサイバーセキュリティ監査活動を自動化するソフトウェアプラットフォームおよび関連サービスで構成されています。これらのソリューションは、組織が内部および外部監査を合理化し、手動コンプライアンス作業を削減し、セキュリティ管理を継続的に評価し、ISO 27001、SOC 2、PCI DSS、HIPAA、NIST、およびGDPRなどの規制およびサイバーセキュリティフレームワークへの対応準備を維持するのを支援します。
サイバーセキュリティ監査自動化市場レポートは、コンポーネント(ソフトウェア、およびサービス)、デプロイメント(クラウド、およびオンプレミス)、組織規模(大企業、および中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、ヘルスケアおよびライフサイエンス、産業製造、小売およびeコマース、エネルギーおよびユーティリティ、およびその他のエンドユーザー産業)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアよびライフサイエンス |
| 産業製造 |
| 小売およびeコマース |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| デプロイメント別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアよびライフサイエンス | ||
| 産業製造 | ||
| 小売およびeコマース | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
サイバーセキュリティ監査自動化市場の規模はどのくらいですか?
サイバーセキュリティ監査自動化市場規模は2026年に1.54 ビリオン 米ドルと推定され、CAGR 16.20%で2031年までに3.26 ビリオン 米ドルに達する見込みです。この見通しは、複数のコンプライアンス要件にわたって証拠を収集し、管理をマッピングし、監査資料を維持するツールの利用拡大を反映しています。
サイバーセキュリティ監査自動化の需要を促進しているものは何ですか?
重複する規制要件、より複雑なクラウド環境、および継続的な管理モニタリングが需要を高めています。組織は、特に手動の証拠収集がギャップや遅延を生じさせる場合に、システムとフレームワーク全体で管理がどのように機能するかについてより明確な記録を必要としています。
サイバーセキュリティ監査自動化をリードするデプロイメントモデルはどれですか?
クラウドは2025年に収益シェア70.21%でリードし、2031年にかけてCAGR 17.29%で拡大する見込みです。クラウドは、設定、アイデンティティ、およびアクセス証拠がすでに生成されているホスト型SaaSおよびインフラサービスに接続でき、ユーザーが単一の運用モデルを通じて分散型システムを管理するのに役立ちます。
サイバーセキュリティ監査ツールを最も速く採用している組織はどれですか?
中小企業はサブスクリプションデリバリーによりコンプライアンスツールがよりアクセスしやすくなるにつれて、2031年にかけてCAGR 17.89%で成長する見込みです。顧客セキュリティレビューとサプライチェーンデューデリジェンスはまた、直接的な規制上の義務が適用されない場合でも、特に大規模なエンタープライズ顧客にサービスを提供する企業にとって、正式な管理証拠を重要にする可能性があります。
最大のシェアを持つエンドユーザーセクターはどれですか?
BFSIは、広範な規制、レジリエンス、およびサードパーティリスク義務により、2025年に収益シェア30.89%を占めました。金融機関は多くの場合、数のフレームワークを管理し、複数のシステムにわたって記録を維持し、各レビューのために重複した証拠パッケージを作成することを避ける必要があります。
最も速く成長している地域はどこですか?
アジア太平洋地域はデジタルトランスフォーメーションと変化する規制要件に支えられ、2031年にかけてCAGR 16.91%で拡大する見込みです。この地域の企業は異なる国内規則を管理しなければならず、コンプライアンスチームにとって共有された証拠リポジトリと一貫したワークフローの価値を高める可能性があります。