
Taille et part du marché de l'automatisation des audits de cybersécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
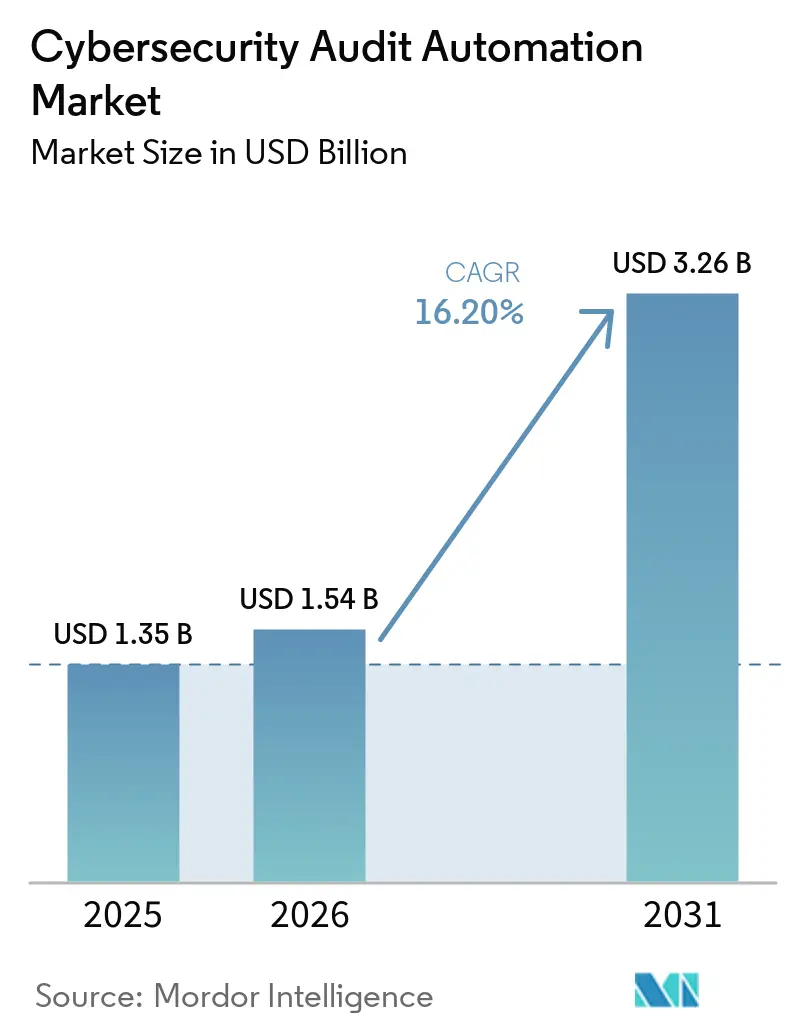
| Taille du Marché (2026) | 1.54 Milliards de dollars |
| Taille du Marché (2031) | 3.26 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 16.20 % |
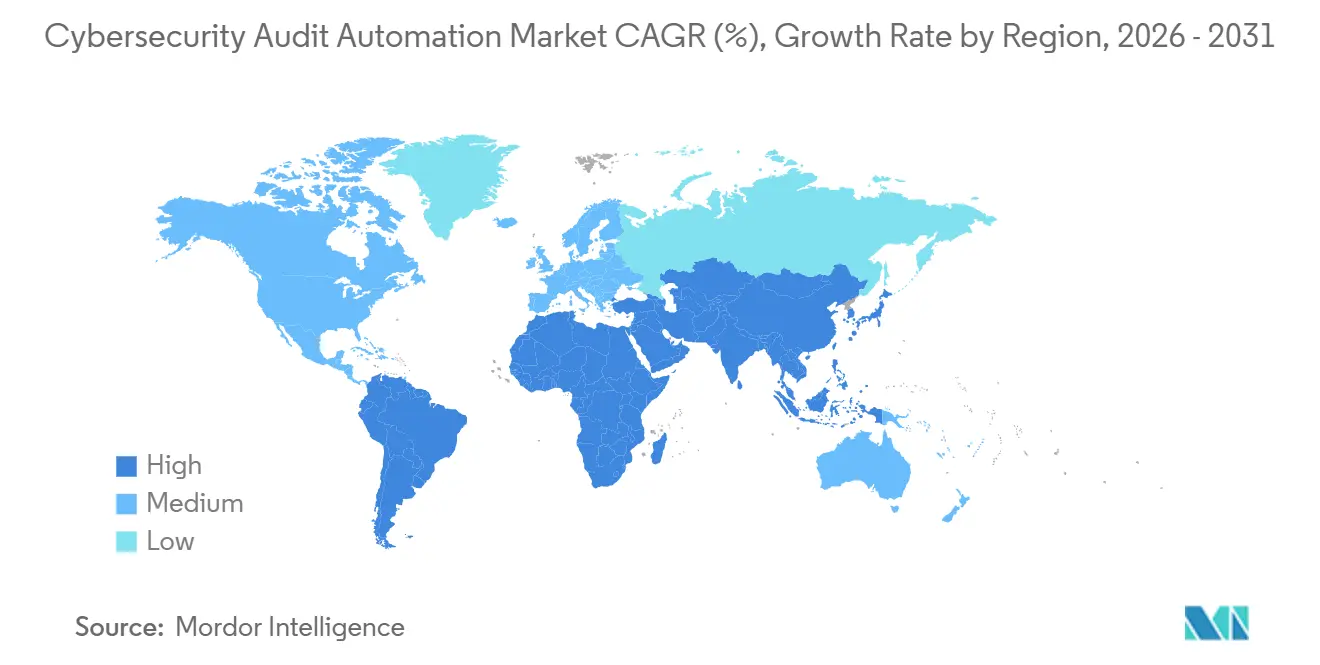
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
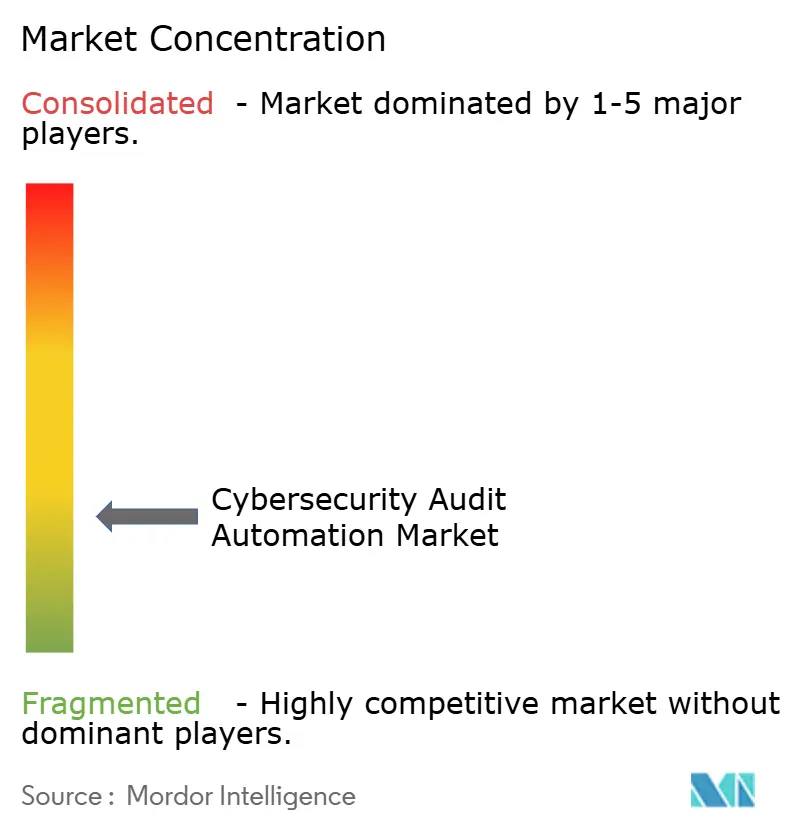
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'automatisation des audits de cybersécurité par Mordor Intelligence
La taille du marché de l'automatisation des audits de cybersécurité était évaluée à 1,35 milliard USD en 2025 et devrait croître de 1,54 milliard USD en 2026 pour atteindre 3,26 milliards USD d'ici 2031, à un CAGR de 16,20 % durant la période de prévision (2026-2031). Le marché de l'automatisation des audits de cybersécurité se développe à mesure que les organisations remplacent les examens périodiques par des programmes qui maintiennent les preuves et les enregistrements de contrôle tout au long de l'année. De nouvelles exigences dans les services financiers, la santé, l'énergie, le transport et l'infrastructure numérique augmentent le coût de la gestion de plusieurs programmes de conformité par des processus manuels. Les acheteurs recherchent des outils qui relient les preuves à plusieurs référentiels de contrôle et réduisent les travaux en double lors des audits internes et externes. La concurrence entre produits s'oriente vers des flux de travail autonomes capables de collecter des preuves, d'identifier les lacunes et de préparer les documents d'audit avec moins d'effort manuel. Le marché de l'automatisation des audits de cybersécurité dispose également d'une marge de croissance auprès des organisations plus petites, car la livraison par abonnement et les intégrations préconfigurées réduisent les obstacles liés à l'infrastructure et à la mise en œuvre.
Points clés du rapport
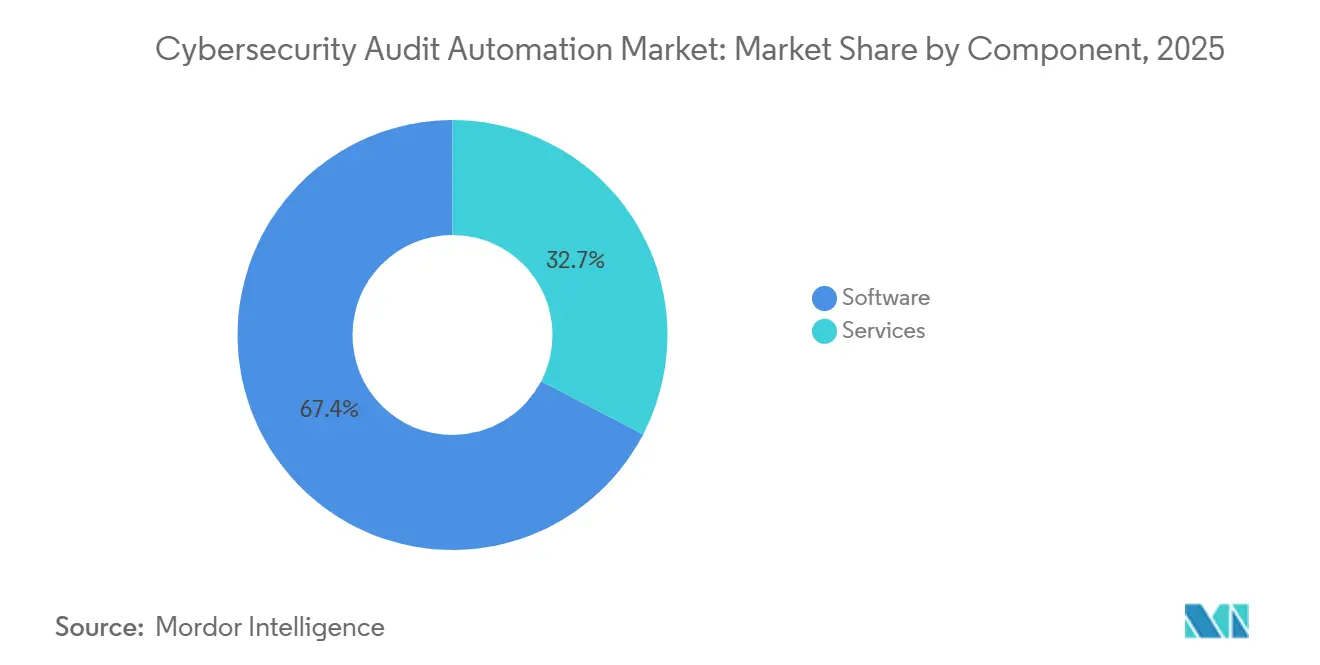
- Par composant, les logiciels détenaient 67,35 % de la part de revenus du marché de l'automatisation des audits de cybersécurité en 2025, tandis que les services devraient se développer à un CAGR de 17,55 % jusqu'en 2031.
- Par déploiement, le cloud détenait 70,21 % de la part de revenus du marché de l'automatisation des audits de cybersécurité en 2025 et devrait se développer à un CAGR de 17,29 % jusqu'en 2031.
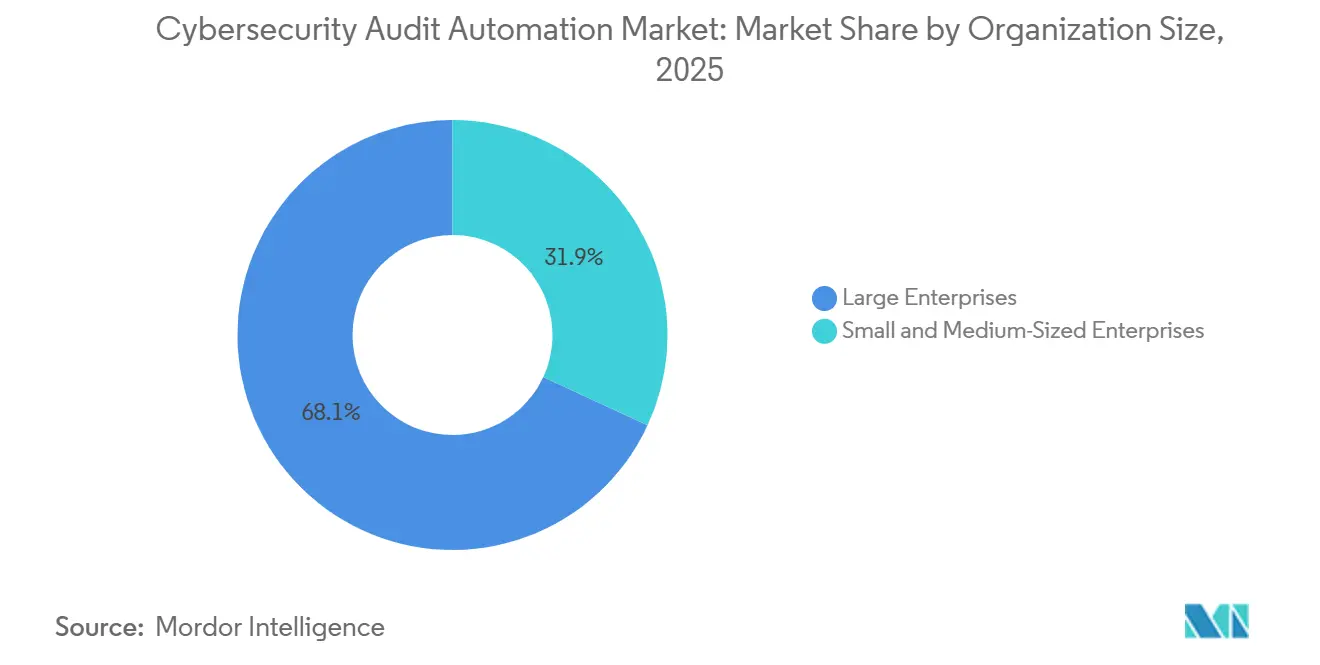
- Par taille d'organisation, les grandes entreprises détenaient 68,10 % de la part de revenus du marché de l'automatisation des audits de cybersécurité en 2025, tandis que les PME devraient se développer à un CAGR de 17,89 % jusqu'en 2031.
- Par secteur d'utilisation final, le BFSI détenait 30,89 % de la part de revenus du marché de l'automatisation des audits de cybersécurité en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 16,65 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 36,54 % de la part de revenus du marché de l'automatisation des audits de cybersécurité en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,91 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de l'automatisation des audits de cybersécurité
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Charge croissante de conformité réglementaire et multi-référentiels | +4.2% | Mondial, concentré dans l'UE, l'Amérique du Nord et les centres financiers d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Complexité et fréquence croissantes des audits de cybersécurité | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Expansion des environnements cloud, SaaS et informatiques distribués | +2.8% | Mondial, porté par l'Amérique du Nord, l'Europe occidentale et les économies numériques d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Évolution vers la conformité continue et l'assurance des contrôles en temps réel | +2.1% | Cœur Amérique du Nord et UE, extension vers l'Asie-Pacifique et le Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Pression croissante pour réduire le temps de préparation des audits et les coûts opérationnels de conformité | +1.8% | Mondial, intensifié dans le BFSI, la santé et l'énergie | Court terme (≤ 2 ans) |
| Adoption croissante de la collecte automatisée de preuves et des flux de travail d'audit intelligents | +1.5% | Cœur Amérique du Nord, Europe occidentale, Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Charge croissante de conformité réglementaire et multi-référentiels
Le marché de l'automatisation des audits de cybersécurité bénéficie d'exigences réglementaires qui se recoupent entre les fonctions métier et les juridictions. DORA est devenu obligatoire pour les entités financières de l'UE en janvier 2025, introduisant des exigences en matière de gouvernance des TIC, de supervision des tiers et de tests de résilience. NIS2 introduit également des mesures de supervision dans les secteurs essentiels à travers l'Europe. Une entreprise soumise à DORA, NIS2 et au RGPD doit conserver différents ensembles de preuves, respecter différents calendriers de reporting et traiter différents seuils d'incidents. NIST CSF 2.0, ISO 27001 et SOC 2 peuvent aider les organisations à relier les exigences sectorielles spécifiques à une bibliothèque de contrôles partagée. La proposition de modification de la règle de sécurité HIPAA exigerait des audits de conformité annuels et des analyses de vulnérabilité au moins deux fois par an pour les entités de santé concernées.
Complexité et fréquence croissantes des audits de cybersécurité
Les environnements informatiques modernes ont augmenté le volume et la variété des preuves nécessaires à un audit. Les systèmes natifs du cloud, les conteneurs et les environnements SaaS distribués créent des enregistrements sur plusieurs systèmes simultanément. Le catalogue BSI C5:2026 inclut des attentes supplémentaires en matière de gestion des conteneurs, de sécurité de la chaîne d'approvisionnement et de préparation à la cryptographie post-quantique. Chaque référentiel peut également exiger son propre format de preuves, son processus de demande et son calendrier d'évaluation. Le marché de l'automatisation des audits de cybersécurité répond avec des plateformes qui stockent les artefacts dans un référentiel unique et les relient à plusieurs exigences. Ces capacités permettent de maintenir les dossiers d'audit dans le temps plutôt que de les assembler sous pression d'une échéance.
Expansion des environnements cloud, SaaS et informatiques distribués
Les grands parcs SaaS rendent la collecte de preuves plus difficile car les services critiques se trouvent en dehors de l'infrastructure propre d'une organisation. Dans le cadre de DORA et de NIS2, les acheteurs restent responsables des contrôles sur les prestataires intégrés qui soutiennent des fonctions critiques. Les plateformes utilisent des interfaces de programmation d'applications pour collecter des informations de configuration, des enregistrements d'accès et d'autres preuves de contrôle auprès des services connectés. La Cloud Security Alliance a rapporté que 55 % des employés ont adopté des applications SaaS sans l'implication de l'équipe de sécurité, tandis que 57 % des répondants ont signalé une administration SaaS fragmentée. Ces conditions peuvent laisser des lacunes importantes dans l'enregistrement par une entreprise de son environnement technologique et accroître le besoin pour le marché de l'automatisation des audits de cybersécurité de fournir des flux de travail de preuves connectés. BSI C5:2026 définit également des contrôles clients complémentaires qui augmentent les responsabilités en matière de preuves pour les acheteurs de services cloud.
Évolution vers la conformité continue et l'assurance des contrôles en temps réel
Les organisations passent d'examens à un moment fixe dans le temps à une surveillance continue des contrôles. Un examen périodique évalue la performance des contrôles au moment de l'évaluation et peut ne pas révéler les problèmes qui surviennent par la suite. Les exigences de l'UE et des États-Unis accordent une plus grande importance au reporting en temps opportun et aux preuves pouvant être rattachées à un moment précis. Les programmes continus dépendent donc de la précision et de la couverture des intégrations dans les systèmes d'entreprise. Les acheteurs évaluent également si les actions automatisées peuvent être examinées et si la plateforme peut signaler une dérive des contrôles à temps pour y remédier. Le marché de l'automatisation des audits de cybersécurité offre aux fournisseurs la possibilité de se différencier sur les capacités opérationnelles plutôt que uniquement sur la couverture des référentiels.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration élevée dans les environnements informatiques hérités et hétérogènes | -1.2% | Mondial, concentré dans les secteurs industriel, gouvernemental et les grandes institutions financières disposant d'infrastructures sur site matures | Long terme (≥ 4 ans) |
| Coût total de possession élevé et retour sur investissement incertain pour les petites organisations | -0.9% | Mondial, plus aigu en Amérique du Sud, en Afrique et dans les segments PME de toutes les régions | Moyen terme (2-4 ans) |
| Préoccupations relatives à la confidentialité des données, à la résidence des données et à la sécurité autour de la collecte automatisée de preuves | -0.6% | UE, juridictions de localisation des données en Asie-Pacifique et secteurs réglementés aux États-Unis | Moyen terme (2-4 ans) |
| Limites de l'automatisation des procédures d'audit à forte intensité de jugement et des évaluations de contrôles complexes | -0.4% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration élevée dans les environnements informatiques hérités et hétérogènes
Les grands parcs sur site et les piles technologiques variées restent un obstacle à l'adoption. Les mainframes, les systèmes de planification des ressources d'entreprise hérités et les applications personnalisées manquent souvent d'interfaces que les plateformes peuvent interroger directement. Les équipes peuvent encore avoir besoin de collecter des preuves manuellement, réduisant l'efficacité attendue de l'automatisation. L'Agence de l'Union européenne pour la cybersécurité a constaté que 68 % des répondants à son enquête de juin 2026 sur la loi sur la cyber-résilience des PME ont identifié les outils techniques pour les évaluations de conformité comme un besoin non satisfait significatif.[1] Cela montre que la demande peut exister même lorsque la mise en œuvre reste difficile. Le marché de l'automatisation des audits de cybersécurité continuera de faire face à une adoption plus lente dans les secteurs industriel, gouvernemental et dans les institutions financières établies disposant de systèmes propriétaires.
Coût total de possession élevé et retour sur investissement incertain pour les petites organisations
Les organisations plus petites peuvent avoir du mal à justifier le coût total d'un programme de conformité automatisé. Les licences de plateforme, les travaux de mise en œuvre, les honoraires d'audit et la main-d'œuvre interne créent des coûts qui doivent être mis en balance avec des budgets de sécurité limités. L'avantage d'une violation évitée ou d'une pénalité évitée n'apparaît pas directement dans une comparaison d'achats. Cela rend les décisions d'achat plus difficiles lorsque les outils de conformité ne sont pas exigés par la réglementation ou les contrats clients. Les modèles d'abonnement et les offres verticales peuvent abaisser la barrière à l'entrée, mais la mise en œuvre et la préparation à l'audit nécessitent encore du temps. Le marché de l'automatisation des audits de cybersécurité peut donc faire face à une adoption initiale plus lente auprès des acheteurs qui ont besoin d'un argumentaire financier plus clair avant de s'engager dans un programme de conformité formel.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : la croissance des services modifie la composition des revenus
Les logiciels détenaient 67,35 % de la part du marché de l'automatisation des audits de cybersécurité en 2025. Les organisations ont privilégié les applications unifiées qui automatisent la collecte de preuves, la cartographie des contrôles et la gestion des flux de travail d'audit. Ces plateformes peuvent prendre en charge plusieurs référentiels grâce à un ensemble partagé de contrôles et d'artefacts. La livraison en mode SaaS limite également le travail d'infrastructure nécessaire pour mettre les outils en service. Les éditeurs de logiciels sont donc au cœur du marché de l'automatisation des audits de cybersécurité à mesure que les acheteurs formalisent des programmes d'assurance continue.
Les services devraient croître à un CAGR de 17,55 % de 2026 à 2031. Les programmes plus complexes nécessitent une mise en œuvre, une conformité gérée et un soutien consultatif en complément de la plateforme elle-même. Les prestataires peuvent aider les clients à configurer les référentiels, à connecter les systèmes et à préparer les équipes aux évaluations. Les cabinets d'évaluation indépendants restent importants car ils fournissent la validation externe qu'un éditeur de logiciels ne peut pas assurer. La combinaison de logiciels et de services favorise l'adoption par des organisations présentant différents niveaux de maturité en matière de conformité.
Par déploiement : la livraison cloud renforce son avance
Le cloud représentait 70,21 % des revenus en 2025 et devrait croître à un CAGR de 17,29 % jusqu'en 2031. C'est la seule catégorie qui était à la fois la plus grande et la plus dynamique au sein de son segment. Les plateformes cloud peuvent s'intégrer aux services SaaS hébergés et aux services d'infrastructure où réside déjà une grande partie des preuves requises. Les mises à jour automatiques et l'informatique élastique peuvent également aider les utilisateurs à suivre l'évolution des exigences. Ce modèle de livraison est devenu le choix standard pour de nombreux acheteurs sur le marché de l'automatisation des audits de cybersécurité.
Les déploiements sur site conservent un rôle dans les environnements gouvernementaux isolés, les infrastructures critiques et les sites soumis à des exigences strictes de résidence des données. Ces utilisateurs peuvent limiter les connexions externes ou conserver les données sensibles dans un environnement contrôlé. Les options de cloud souverain peuvent constituer une alternative pour certaines organisations qui ont besoin de services cloud avec des garanties plus solides en matière de localisation et de contrôle. AWS a rapporté que son cloud souverain européen a obtenu l'attestation de conformité SOC 2 et C5 de type 1 en 2026.[2] Cela peut réduire, sans l'éliminer, la raison pour laquelle certains acheteurs préfèrent le déploiement sur site. Le rythme du changement dépendra des exigences légales locales et de la politique de risque de chaque organisation.
Par taille d'organisation : les PME accèdent à des programmes de conformité formels
Les grandes entreprises représentaient 68,10 % des revenus en 2025. Leurs dépenses reflètent le nombre de réglementations, de pays, de systèmes et d'unités commerciales qu'elles doivent gérer. Les grandes organisations ont également tendance à opérer dans des secteurs dotés de fonctions d'audit interne et de gestion des risques établies. Leurs exigences comprennent souvent la cartographie multi-référentiels, l'examen des risques liés aux tiers et le reporting continu. Ces besoins en font des clients importants pour les suites de plateformes étendues et les prestataires spécialisés.
Les PME devraient croître à un CAGR de 17,89 % de 2026 à 2031. La livraison par abonnement permet aux équipes plus petites d'utiliser des outils qui nécessitaient auparavant des budgets informatiques plus importants et du personnel de conformité dédié. Les examens de sécurité des clients et la diligence raisonnable en matière de chaîne d'approvisionnement rendent les preuves SOC 2 et ISO 27001 de plus en plus importantes dans les relations commerciales. Ces exigences peuvent encourager l'adoption même sans mandat réglementaire direct. Le secteur de l'automatisation des audits de cybersécurité répond avec des produits plus ciblés et une tarification adaptée aux équipes plus petites. La croissance du segment reflète également sa base de départ plus petite par rapport aux grandes entreprises.
Par secteur d'utilisation final : le BFSI en tête tandis que la santé et les sciences de la vie se développent plus rapidement
Le BFSI détenait 30,89 % des revenus en 2025. Les institutions financières traitent des données à haute valeur et opèrent dans des environnements réglementaires denses, créant une demande pour des enregistrements de contrôle détaillés et fiables. La taille du marché de l'automatisation des audits de cybersécurité liée au BFSI bénéficie de la nécessité de gérer simultanément plusieurs référentiels de conformité. Les correspondances automatisées peuvent réduire les demandes de preuves en double entre ces référentiels. La gestion des risques liés aux tiers, la résilience opérationnelle et les contrôles cyber sont des domaines de dépenses centraux pour ce groupe.
La santé et les sciences de la vie devraient se développer à un CAGR de 16,65 % jusqu'en 2031. La proposition de modification de la règle de sécurité HIPAA comprend des audits de conformité annuels, des analyses de vulnérabilité au moins deux fois par an et des exigences d'inventaire des actifs en cours pour les entités concernées. Ces obligations augmenteraient le besoin de preuves d'audit organisées et à jour. L'informatique et les télécommunications, la fabrication industrielle, le commerce de détail et l'e-commerce, ainsi que l'énergie et les services publics contribuent également à la demande. Leurs exigences comprennent des règles sectorielles de cybersécurité, des examens des contrôles des technologies opérationnelles et informatiques, et des obligations PCI DSS. Cette base de clients plus large réduit la dépendance à un seul groupe d'utilisateurs finaux.
Analyse géographique
L'Amérique du Nord représentait 36,54 % des revenus en 2025. La part du marché de l'automatisation des audits de cybersécurité dans la région reflète la concentration des services financiers, de la santé, des contrats fédéraux et des éditeurs de logiciels établis. Les règles de divulgation en matière de cybersécurité de la SEC, la partie 500 du NYDFS et la supervision de la FINRA ont relevé les attentes en matière de preuves prêtes pour l'audit pour les entreprises et les institutions financières américaines. Cette position fait de l'Amérique du Nord une base commerciale clé pour le marché de l'automatisation des audits de cybersécurité. L'Amérique du Sud reste un domaine de demande émergent, la Lei Geral de Proteção de Dados du Brésil stimulant les besoins d'audit en matière de protection des données, tandis que l'Argentine et le Mexique développent des cadres nationaux de cybersécurité malgré les contraintes d'infrastructure et de coûts.
L'Europe joue un rôle central car DORA, NIS2, la loi européenne sur l'IA et la loi sur la cyber-résilience créent des responsabilités de conformité qui se recoupent. Cet environnement favorise le marché de l'automatisation des audits de cybersécurité car les plateformes peuvent réutiliser les preuves pour plusieurs obligations. Les institutions financières ayant des opérations dans l'UE peuvent avoir besoin de coordonner les exigences en matière de résilience, de confidentialité et de cybersécurité via un modèle de contrôle partagé. Le Moyen-Orient formalise ses exigences à travers des stratégies nationales aux Émirats arabes unis et en Arabie saoudite, tandis que l'adoption en Afrique est concentrée en Afrique du Sud et au Nigeria, où les régulateurs bancaires établissent des exigences d'audit en matière de cybersécurité.
L'Asie-Pacifique devrait croître à un CAGR de 16,91 % de 2026 à 2031. Singapour, l'Australie, l'Inde et l'Indonésie ont ajouté des obligations sectorielles spécifiques qui diffèrent selon les juridictions. Le cadre de cybersécurité et de cyber-résilience du SEBI indien est entré dans son premier cycle d'audit complet au cours de l'exercice 2026-27.[3] Le Japon et la Corée du Sud intensifient leur attention sur la cadence des audits dans les services financiers et la protection des données, tandis que l'évolution de la réglementation en Chine stimule la demande de gestion de la conformité localisée. Le marché de l'automatisation des audits de cybersécurité peut servir les organisations régionales qui ont besoin d'un référentiel de preuves commun pour ces différentes exigences.
Paysage concurrentiel
Le marché de l'automatisation des audits de cybersécurité compte 2 groupes principaux de concurrents. Les prestataires spécialisés comprennent Vanta, Drata, Thoropass, Sprinto Technologies, Secureframe et Scytale, qui ont débuté avec l'automatisation SOC 2 et ISO 27001 pour les petites entreprises technologiques. Les prestataires de gouvernance, de risque et de conformité pour les grandes entreprises comprennent MetricStream, ServiceNow, Archer Technologies, LogicGate et Diligent, qui ajoutent une surveillance continue et des flux de travail automatisés à des suites plus larges. Le marché de l'automatisation des audits de cybersécurité devient plus concurrentiel à mesure que ces prestataires ciblent les mêmes grands comptes d'entreprise et cherchent à répondre à des exigences allant de la collecte de preuves à la supervision des tiers. Les clients peuvent choisir des produits d'automatisation ciblés ou des suites qui associent contrôles, risques liés aux tiers et gestion des audits.
Vanta a étendu sa plateforme Agentic Trust en mars 2026 avec des agents de conformité, de gestion des risques liés aux tiers (TPRM) et de confiance client, ainsi qu'un cadre de contrôle unifié qui réutilise les contrôles entre les référentiels. LogicGate a introduit Config Newton en avril 2026 pour réduire le travail de mise en œuvre et de configuration de plusieurs semaines à quelques jours. La version d'avril 2026 de MetricStream a ajouté la détection de signaux d'alerte, des résumés d'alertes réglementaires et une passerelle de modèles pour les grands modèles de langage internes. Ces évolutions montrent que le marché de l'automatisation des audits de cybersécurité se différencie sur la rapidité de mise en œuvre et le soutien opérationnel continu, notamment lorsque les équipes ont besoin de preuves fiables dans plusieurs flux de travail connexes.
Les cabinets d'évaluation spécialisés conservent un rôle complémentaire car la validation indépendante est encore nécessaire pour de nombreux audits. Les plateformes logicielles peuvent organiser les preuves et signaler les problèmes, mais elles ne remplacent pas l'assurance externe requise par les clients ou les régulateurs. Le produit Security and Risk de ServiceNow a dépassé 1 milliard USD de valeur contractuelle annuelle en 2025, témoignant de la force continue des prestataires d'entreprise établis, tandis que la reconnaissance de Vanta au deuxième trimestre 2026 a montré l'intérêt croissant des grandes entreprises pour les fournisseurs axés sur l'automatisation. Le marché de l'automatisation des audits de cybersécurité reste fragmenté car les plateformes spécialisées sont en concurrence avec les suites de gouvernance étendues, et aucune part de marché combinée pour ses principaux prestataires n'a été fournie. Les résultats concurrentiels dépendront de la profondeur des intégrations, de la couverture des référentiels, des contrôles des données et de la crédibilité des résultats d'audit automatisés.
Leaders du secteur de l'automatisation des audits de cybersécurité
-
Vanta Inc.
-
Drata, Inc.
-
Sprinto Technologies Private Limited
-
Secureframe, Inc.
-
Hyperproof, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : LogicGate a publié sa mise à jour de plateforme Été 2026, rendant les agents GRC largement disponibles pour des cas d'usage couvrant la gestion des risques liés aux tiers, la gestion des risques d'entreprise, la gouvernance de l'IA et la gestion de la continuité des activités. La version a étendu l'automatisation agentique à une base de clients générale et a marqué une transition de la démonstration d'agents vers le déploiement en production pour les équipes GRC d'entreprise.
- Juillet 2026 : MetricStream a été nommé Produit GRC de l'année dans la catégorie Gestion des risques opérationnels lors des Risk Technology Awards 2026 organisés par Risk.net, reconnaissant sa plateforme native à l'IA couvrant le risque d'entreprise, la conformité réglementaire, l'audit et les contrôles, le GRC cyber et la gestion des risques liés aux tiers.
- Juillet 2026 : Vanta a lancé l'Agent pour le risque, combinant la gestion des risques internes et liés aux tiers en une vue continuellement mise à jour construite sur le Trust Graph, couvrant plus de 400 intégrations et plus de 1 400 tests continus. Vanta a simultanément révélé que ses revenus récurrents annuels ont dépassé 300 millions USD, triplant depuis 2024, et qu'elle compte plus de 16 000 organisations sur la plateforme.
- Juin 2026 : LogicGate a publié sa mise à jour de plateforme Printemps 2026, introduisant 7 nouveaux agents de flux de travail IA couvrant la gestion des risques liés aux tiers, la gestion des risques d'entreprise, la gouvernance de l'IA et la gestion de la continuité des activités, et a annoncé une alliance stratégique avec un cabinet de conseil du Big 4 pour fournir des services de conseil GRC dans des secteurs et des zones géographiques variés.
Périmètre du rapport mondial sur le marché de l'automatisation des audits de cybersécurité
Le marché de l'automatisation des audits de cybersécurité comprend les plateformes logicielles et les services associés qui automatisent les activités d'audit de cybersécurité, notamment les tests de contrôle, la collecte de preuves, la surveillance de la conformité, la gestion des flux de travail d'audit, l'évaluation des risques, la validation des politiques, le suivi des mesures correctives et le reporting d'audit. Ces solutions aident les organisations à rationaliser les audits internes et externes, à réduire les efforts de conformité manuels, à évaluer en continu les contrôles de sécurité et à maintenir la préparation aux référentiels réglementaires et de cybersécurité tels qu'ISO 27001, SOC 2, PCI DSS, HIPAA, NIST et RGPD.
Le rapport sur le marché de l'automatisation des audits de cybersécurité est segmenté par composant (logiciels et services), déploiement (cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], informatique et télécommunications, santé et sciences de la vie, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché de l'automatisation des audits de cybersécurité ?
La taille du marché de l'automatisation des audits de cybersécurité est estimée à 1,54 milliard USD en 2026 et devrait atteindre 3,26 milliards USD d'ici 2031 à un CAGR de 16,20 %. Les perspectives reflètent l'utilisation croissante d'outils qui collectent des preuves, cartographient les contrôles et maintiennent les documents d'audit pour plusieurs exigences de conformité.
Qu'est-ce qui stimule la demande d'automatisation des audits de cybersécurité ?
Les exigences réglementaires qui se recoupent, des environnements cloud plus complexes et la surveillance continue des contrôles augmentent la demande. Les organisations ont besoin d'un enregistrement plus clair du fonctionnement des contrôles dans les systèmes et les référentiels, notamment lorsque la collecte manuelle de preuves crée des lacunes ou des retards.
Quel modèle de déploiement est en tête de l'automatisation des audits de cybersécurité ?
Le cloud était en tête avec 70,21 % de part de revenus en 2025 et devrait se développer à un CAGR de 17,29 % jusqu'en 2031. Il peut se connecter aux services SaaS hébergés et aux services d'infrastructure où les preuves de configuration, d'identité et d'accès sont déjà générées, ce qui aide les utilisateurs à gérer les systèmes distribués via un modèle opérationnel unique.
Quelles organisations adoptent le plus rapidement les outils d'audit de cybersécurité ?
Les PME devraient croître à un CAGR de 17,89 % jusqu'en 2031, la livraison par abonnement rendant les outils de conformité plus accessibles. Les examens de sécurité des clients et la diligence raisonnable en matière de chaîne d'approvisionnement peuvent également rendre les preuves de contrôle formelles importantes même en l'absence d'un mandat réglementaire direct, notamment pour les entreprises qui servent de plus grands clients d'entreprise.
Quel secteur d'utilisation final détient la plus grande part ?
Le BFSI détenait 30,89 % de la part de revenus en 2025 en raison de ses obligations étendues en matière de réglementation, de résilience et de risques liés aux tiers. Les institutions financières doivent souvent gérer plusieurs référentiels, maintenir des enregistrements sur plusieurs systèmes et éviter de créer des dossiers de preuves en double pour chaque examen.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,91 % jusqu'en 2031, soutenue par la transformation numérique et l'évolution des exigences réglementaires. Les entreprises de la région doivent gérer différentes règles nationales, ce qui peut accroître la valeur d'un référentiel de preuves partagé et de flux de travail cohérents pour les équipes de conformité.