
Tamanho e Participação do Mercado de Gestão de Políticas de Cibersegurança
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
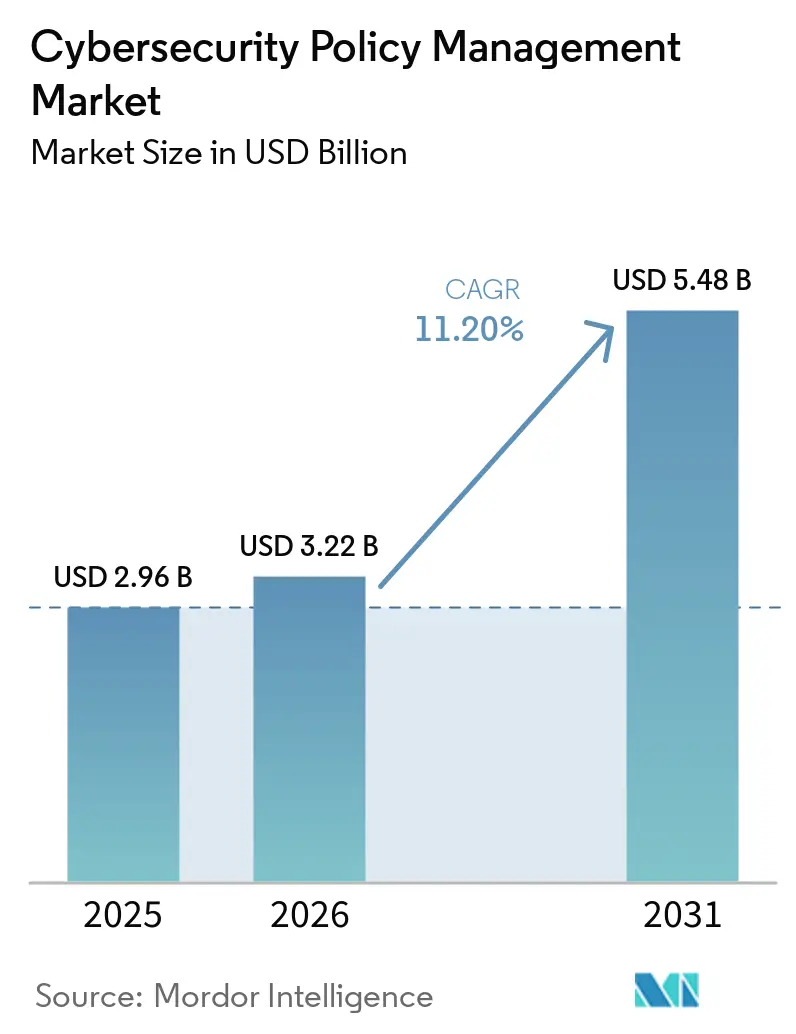
| Tamanho do Mercado (2026) | 3.22 Bilhões de dólares |
| Tamanho do Mercado (2031) | 5.48 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 11.20 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
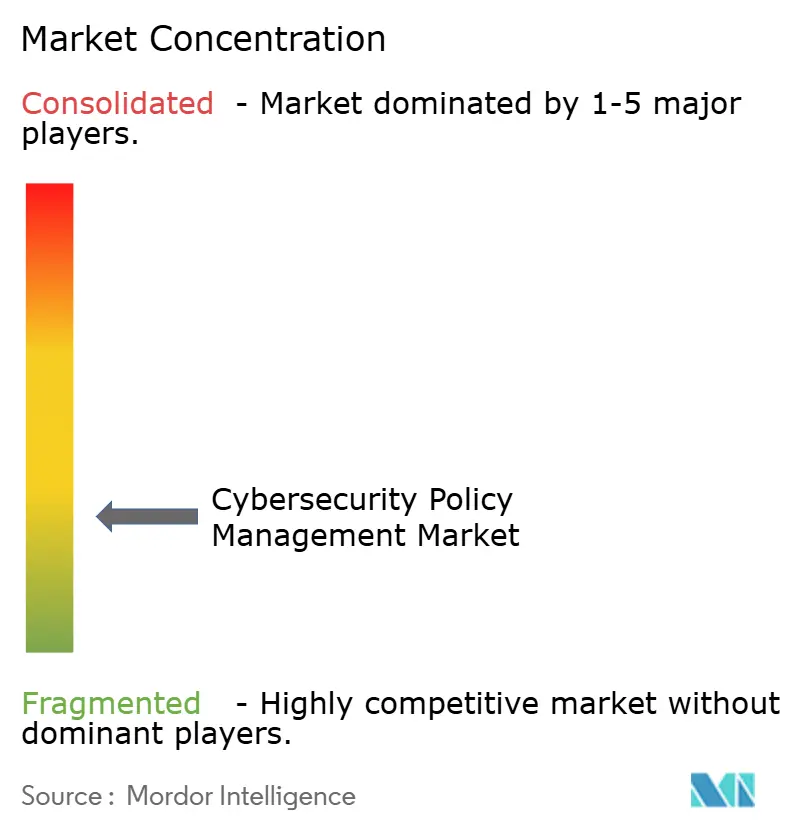
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Políticas de Cibersegurança por Mordor Intelligence
O tamanho do mercado de gestão de políticas de cibersegurança foi avaliado em 2,96 bilhões de USD em 2025 e estima-se que cresça de 3,29 bilhões de USD em 2026 para atingir 5,48 bilhões de USD até 2031, a um CAGR de 11,20% durante o período de previsão (2026-2031). O mercado de gestão de políticas de cibersegurança está em expansão porque as empresas precisam de regras de segurança consistentes em ambientes de nuvem, locais, SASE e de microssegmentação. O crescente número de ferramentas de segurança torna a administração manual de políticas mais lenta e aumenta o risco de regras conflitantes. Os requisitos regulatórios também estão direcionando as equipes de segurança para a evidência contínua de conformidade, em vez da preparação periódica para auditorias. Os fornecedores estão respondendo com automação, suporte mais amplo à nuvem e ferramentas que ajudam as equipes de segurança a revisar as alterações antes da implantação. Isso criou oportunidades para provedores que conseguem conectar controles de rede, carga de trabalho, identidade e nuvem dentro de um modelo de governança compartilhado.
Principais Conclusões do Relatório
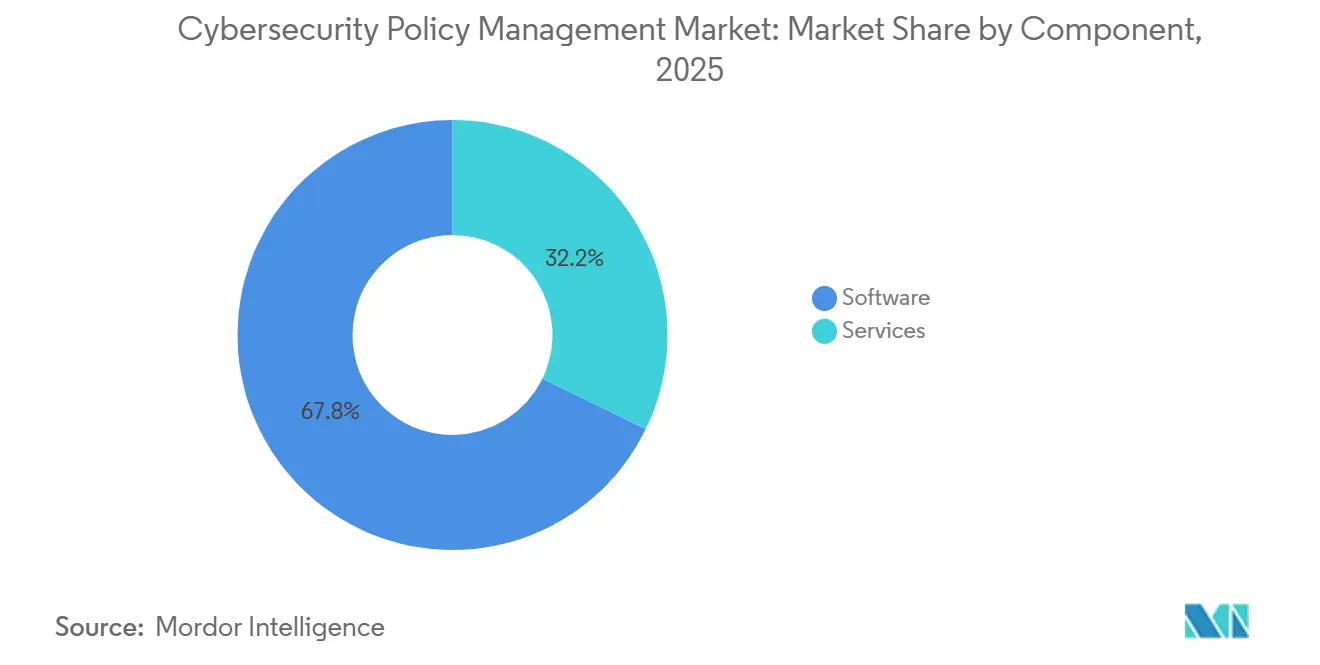
- Por componente, o software detinha 67,80% da participação de receita do mercado de gestão de políticas de cibersegurança em 2025, enquanto os serviços devem expandir a um CAGR de 12,59% até 2031.
- Por implantação, a nuvem detinha 71,23% da participação de receita do mercado de gestão de políticas de cibersegurança em 2025 e deve expandir a um CAGR de 12,26% até 2031.
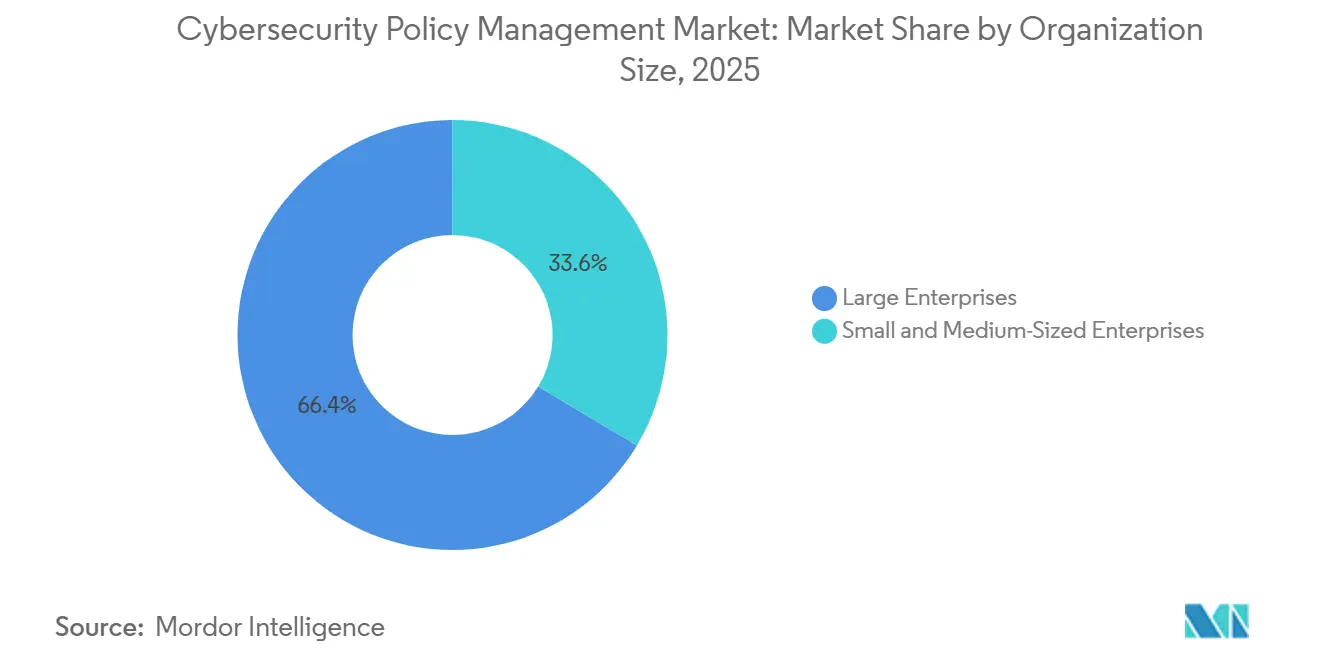
- Por tamanho de organização, as grandes empresas detinham 66,41% da participação de receita do mercado de gestão de políticas de cibersegurança em 2025, enquanto as PMEs devem expandir a um CAGR de 12,78% até 2031.
- Por setor do usuário final, o BFSI detinha 32,78% da participação de receita do mercado de gestão de políticas de cibersegurança em 2025, enquanto saúde e ciências da vida devem expandir a um CAGR de 11,56% até 2031.
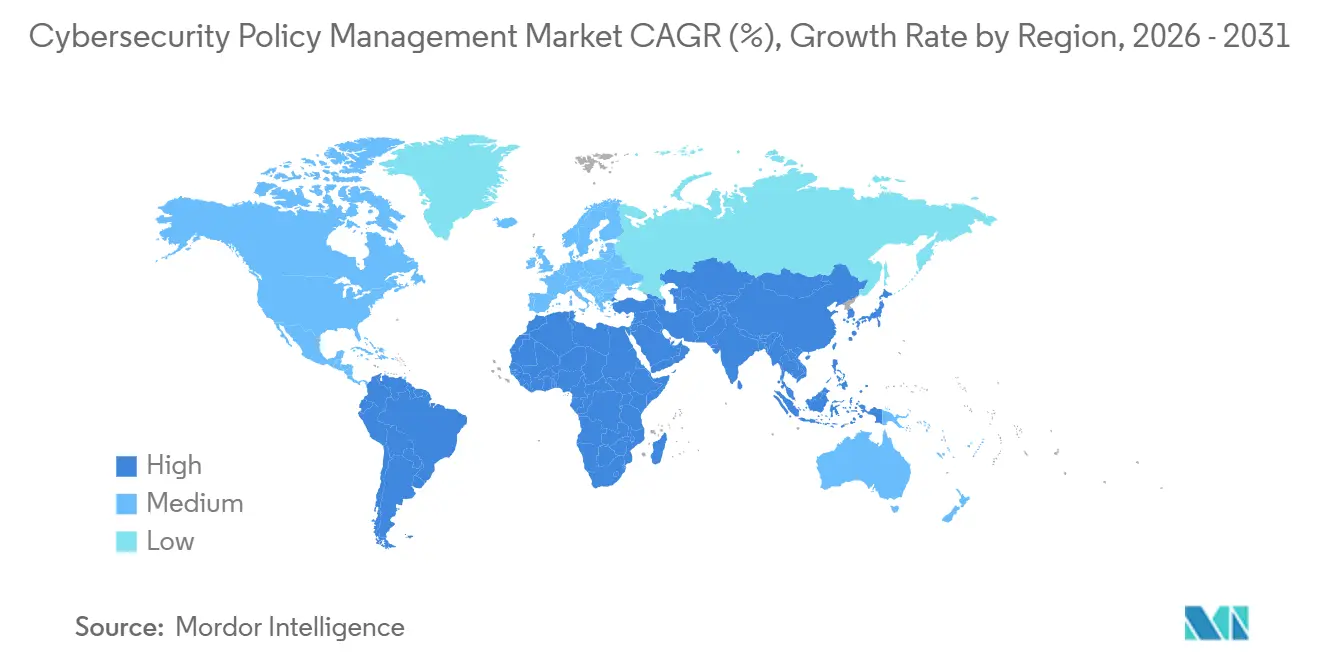
- Por geografia, a América do Norte detinha 36,10% da participação de receita em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 11,89% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Gestão de Políticas de Cibersegurança
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Complexidade de Ambientes de Segurança Híbridos e com Múltiplos Fornecedores | +2.5% | Global | Médio prazo (2-4 anos) |
| Expansão da Nuvem, Infraestrutura Distribuída e Domínios de Controle de Segurança | +2.2% | Global, com maior tração na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Aumento do Volume de Alterações de Políticas e Necessidade de Operações de Segurança Mais Ágeis | +1.8% | América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Crescente Demanda por Conformidade Contínua de Políticas e Garantia de Segurança | +1.5% | América do Norte, UE e núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Aumento do Risco de Configuração Incorreta de Políticas e Proliferação de Regras | +1.2% | Global, concentrado em mercados de grandes empresas | Médio prazo (2-4 anos) |
| Adoção Crescente de Orquestração Automatizada de Políticas e Gestão do Ciclo de Vida | +1.0% | América do Norte e Europa, com expansão para o Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Complexidade de Ambientes de Segurança Híbridos e com Múltiplos Fornecedores
O mercado de gestão de políticas de cibersegurança se beneficia da crescente dificuldade de aplicar a mesma intenção de política em múltiplos produtos de segurança. As organizações frequentemente operam firewalls, grupos de segurança em nuvem, controles SASE e plataformas de microssegmentação simultaneamente. Cada ambiente utiliza diferentes formatos de regras, interfaces de programação de aplicações e processos de aprovação. Isso cria lacunas quando uma alteração é feita em um sistema, mas não é validada nos demais. A Tufin expandiu seu Plano de Controle Unificado em agosto de 2026 para cobrir o Cisco Meraki, o VMware NSX-T, os firewalls nativos da AWS e o Palo Alto Strata Cloud Manager, demonstrando a amplitude dos ambientes que as equipes de segurança precisam governar. O mercado de gestão de políticas de cibersegurança, portanto, favorece plataformas que centralizam a visibilidade e ajudam as equipes a traduzir a intenção de política em controles que funcionam em ambientes variados.
Expansão da Nuvem, Infraestrutura Distribuída e Domínios de Controle de Segurança
A adoção da nuvem tornou a gestão de políticas de segurança mais complexa porque os controles em nuvem diferem das regras tradicionais de firewall. Os serviços em nuvem utilizam identidade, tags e recursos dinâmicos, enquanto muitos controles locais dependem de endereços de rede estáticos e portas. As equipes de segurança precisam manter regras de acesso consistentes à medida que as cargas de trabalho se movem entre plataformas de nuvem, filiais e data centers. Um conjunto separado de ferramentas de política para cada ambiente pode deixar as equipes com regras conflitantes e registros de conformidade incompletos. A AlgoSec expandiu seu suporte para o AWS Network Firewall, automação do Azure Firewall e serviços de segurança do Google Cloud em julho de 2026, refletindo a necessidade contínua de cobertura em ambientes de nuvem. O mercado de gestão de políticas de cibersegurança é sustentado pela demanda por ferramentas que avaliem esses controles como partes de uma estrutura de política integrada.
Aumento do Volume de Alterações de Políticas e Necessidade de Operações de Segurança Mais Ágeis
As equipes de segurança estão lidando com mais solicitações de alteração à medida que os lançamentos de aplicações e as implantações em nuvem ocorrem com maior frequência. Cada solicitação de alteração de firewall ou regra de acesso requer validação antes de ser implantada. As revisões manuais podem atrasar a entrega de aplicações e manter as equipes de segurança focadas em tarefas rotineiras. Os acúmulos também aumentam o tempo necessário para processar solicitações posteriores, o que pode ampliar as janelas de risco em toda a organização. A AlgoSec declarou em julho de 2026 que 20% das organizações ainda dependiam principalmente de processos de segurança manuais, deixando espaço substancial para a automação de políticas. O mercado de gestão de políticas de cibersegurança se beneficia de plataformas que automatizam a análise de caminhos, verificações de risco e design de políticas antes que uma alteração entre em produção.
Crescente Demanda por Conformidade Contínua de Políticas e Garantia de Segurança
O mercado de gestão de políticas de cibersegurança também é moldado por regulamentações que exigem controle contínuo, monitoramento e remediação documentada. O Regulamento de Resiliência Operacional Digital da UE tornou-se aplicável às entidades financeiras abrangidas em janeiro de 2025 e exige medidas de gestão e teste de riscos de TIC.[1] A NIS2 exige que as entidades essenciais gerenciem os riscos de cibersegurança e pode impor penalidades de até 10 milhões de EUR (10,9 milhões de USD) ou 2% do volume de negócios anual mundial. Esses requisitos tornam as evidências de política, o monitoramento de controles e os registros de auditoria mais importantes nas decisões de aquisição. A AlgoSec adicionou relatórios de conformidade para NIS2, PCI DSS atualizado e estruturas SWIFT em seu lançamento de julho de 2026. O mercado de gestão de políticas de cibersegurança tem espaço para fornecedores que tornem as revisões de conformidade mais fáceis sem exigir processos de relatório separados para cada estrutura.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alta Complexidade de Integração em Infraestrutura de Segurança Heterogênea | -1.5% | Global, mais aguda em grandes empresas com infraestrutura legada | Médio prazo (2-4 anos) |
| Alto Esforço de Implementação e Migração em Empresas Complexas | -1.2% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Resistência Organizacional a Alterações Automatizadas de Políticas de Segurança | -0.8% | Global | Longo prazo (≥ 4 anos) |
| Dificuldade em Padronizar Políticas em Ambientes de Negócios e Técnicos Diversos | -0.7% | Núcleo da Ásia-Pacífico, com expansão para o Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alta Complexidade de Integração em Infraestrutura de Segurança Heterogênea
O mercado de gestão de políticas de cibersegurança enfrenta um limite prático quando as empresas operam muitas gerações de infraestrutura de segurança. Uma única organização pode usar várias marcas de firewall ao lado de controles de nuvem pública, serviços SASE e plataformas de microssegmentação. Esses produtos têm estruturas de regras e interfaces técnicas diferentes. Alguns dispositivos mais antigos precisam de conectores personalizados antes de poderem ser adicionados a um sistema de política centralizado. Os fornecedores ainda estão ampliando a cobertura à medida que os serviços em nuvem e os modelos de aplicação mudam. O lançamento de julho de 2026 da AlgoSec adicionou funções para controles de segurança da AWS, Azure e Google Cloud, demonstrando que a cobertura de integração continua sendo um alvo em movimento. Como resultado, algumas empresas adotam a governança centralizada em fases e continuam a gerenciar parte de seu parque manualmente.
Alto Esforço de Implementação e Migração em Empresas Complexas
A implementação pode ser difícil mesmo após uma plataforma se conectar aos controles de segurança necessários. As equipes precisam mapear as regras existentes, treinar administradores, redesenhar fluxos de trabalho de aprovação e migrar a documentação histórica. As organizações multinacionais também precisam alinhar as regras locais com diferentes requisitos legais e operacionais. Essas etapas podem estender os prazos de implantação e atrasar a plena realização dos benefícios da automação. A ISO/IEC 27001:2022 fornece uma estrutura de sistema de gestão reconhecida que pode apoiar revisões de controle estruturadas durante a transição. Os fornecedores que começam com visibilidade somente leitura e adicionam automação gradualmente podem reduzir a resistência organizacional. Essa restrição pode retardar o reconhecimento de receita de curto prazo mesmo onde a demanda subjacente permanece forte.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Sustenta a Governança Central Enquanto os Serviços Atendem Implantações Complexas
O software detinha 67,80% da receita do mercado de gestão de políticas de cibersegurança em 2025. Ele fornece o sistema persistente usado para coletar configurações, modelar caminhos de rede, gerenciar ciclos de vida de regras e verificar a conformidade de políticas. A grande participação do software reflete a necessidade de uma plataforma de governança contínua, em vez de suporte de consultoria pontual. Fornecedores especializados como Tufin, AlgoSec e FireMon utilizam suas plataformas para apoiar revisões periódicas de políticas e fluxos de trabalho de alterações. O software também pode criar um registro operacional de longo prazo que as equipes de segurança e auditoria podem usar para examinar alterações passadas. Essas funções tornam a camada de software central para o setor de gestão de políticas de cibersegurança.
Os serviços devem crescer a um CAGR de 12,59% até 2031. A demanda vem de implementação, engenharia de integração, consultoria de conformidade e racionalização de políticas em diferentes ambientes de controle. As empresas frequentemente precisam de suporte especializado ao conectar dispositivos legados e plataformas de nuvem a um novo sistema de governança. Os provedores de serviços de segurança gerenciados também podem incluir capacidades de gestão de políticas em um suporte mais amplo de operações de segurança. O lançamento de agosto de 2026 da Tufin adicionou funções com inteligência artificial para análise de regras, exceções de conformidade e solicitações de acesso, o que pode reduzir a quantidade de trabalho especializado rotineiro necessário após a implantação. Os serviços de maior valor provavelmente permanecerão focados em integrações complexas e requisitos regulatórios que não podem ser resolvidos por meio de automação padrão.


Por Implantação: A Nuvem Combina Escala com Automação de Políticas
A nuvem representou 71,23% da receita do mercado de gestão de políticas de cibersegurança em 2025 e deve crescer a um CAGR de 12,26% até 2031. A entrega em nuvem ajuda as equipes de segurança a gerenciar controles em serviços de nuvem pública, nós SASE e locais distribuídos. Ela também suporta a descoberta dinâmica quando os recursos de nuvem são criados, alterados ou removidos. Isso reduz a dependência de atualizações manuais de inventário e servidores de gerenciamento locais. As plataformas em nuvem podem manter conectividade com controles nativos de nuvem por meio de suas interfaces de programação de aplicações. O mercado de gestão de políticas de cibersegurança migrou para a entrega em nuvem porque a infraestrutura híbrida agora requer uma gestão de políticas capaz de operar em múltiplos data centers.
A implantação local permanece relevante onde as regras de residência de dados ou os requisitos internos de segurança limitam o uso de serviços de gerenciamento hospedados externamente. O Ministério da Economia, Comércio e Indústria do Japão lançou seu Sistema de Avaliação de Segurança da Cadeia de Suprimentos em maio de 2026, reforçando a importância das configurações de segurança em nuvem nas cadeias de suprimentos de infraestrutura crítica. A Zscaler e a Schwarz Digits anunciaram uma parceria em julho de 2026 para operar um serviço soberano de Zero Trust Exchange na infraestrutura de nuvem baseada na Alemanha. Essa abordagem demonstra que os modelos de nuvem soberana podem atender a requisitos rigorosos de residência de dados, mantendo os benefícios operacionais da nuvem. A adoção da nuvem não elimina os requisitos de governança, mas pode tornar os controles de política centralizados mais práticos em operações distribuídas. Os fornecedores que suportam controles tanto em nuvem quanto locais permanecem relevantes para organizações com necessidades de implantação mistas.
Por Tamanho de Organização: Grandes Empresas Financiam a Adoção Enquanto as PMEs Ampliam o Acesso
As grandes empresas detinham 66,41% da receita do mercado de gestão de políticas de cibersegurança em 2025. Essas organizações frequentemente gerenciam extensos conjuntos de regras em várias regiões, unidades de negócios e plataformas de segurança. Suas obrigações de conformidade e escala operacional tornam os erros de política mais custosos e difíceis de investigar. As grandes empresas também dispõem de recursos para implantações plurianuais e equipes de administração especializadas. Isso oferece aos fornecedores uma base estável de clientes com requisitos complexos. O setor de gestão de políticas de cibersegurança, portanto, permanece estreitamente ligado a grandes organizações com infraestrutura híbrida e extensas necessidades de auditoria.
As PMEs devem registrar o crescimento mais rápido, a um CAGR de 12,78% até 2031. A entrega em nuvem e os serviços gerenciados reduzem o custo inicial e o ônus administrativo para organizações menores. A ENISA publicou um Modelo de Avaliação de Maturidade em Resiliência Cibernética para PMEs em julho de 2026 para ajudar organizações menores a avaliar controles em relação ao Regulamento de Resiliência Cibernética da UE.[2] A NIS2 se estende a entidades médias e grandes com pelo menos 50 funcionários nos setores abrangidos, o que amplia o conjunto de organizações que precisam de práticas formais de governança. Essa orientação regulatória pode transformar a gestão de políticas de uma aquisição exclusiva de grandes empresas em um serviço mais acessível. Os provedores que simplificam a implantação e oferecem controles guiados estão melhor posicionados para aproveitar essa oportunidade.
Por Setor do Usuário Final: O BFSI Lidera a Demanda Enquanto Saúde e Ciências da Vida Ganham Impulso
O BFSI representou 32,78% da receita do mercado de gestão de políticas de cibersegurança em 2025. As instituições financeiras operam sob requisitos sobrepostos de resiliência operacional, segurança de pagamentos, proteção de dados e gestão de riscos cibernéticos. O DORA exige que as entidades abrangidas estabeleçam práticas de gestão e resiliência de riscos de TIC, criando uma necessidade clara de controles documentados e testáveis. Um erro de política em um ambiente financeiro pode expor os dados dos clientes a perdas, fraudes e ações regulatórias. Esses riscos sustentam o investimento contínuo em governança centralizada de regras. O BFSI permanece como o principal grupo de usuários finais do mercado de gestão de políticas de cibersegurança porque os controles de segurança são tanto requisitos operacionais quanto regulatórios.
Saúde e ciências da vida devem crescer a um CAGR de 11,56% até 2031. O Departamento de Saúde e Serviços Humanos dos EUA propôs atualizações importantes à Regra de Segurança da HIPAA em janeiro de 2025. A proposta incluiu segmentação de rede, varredura de vulnerabilidades pelo menos a cada 6 meses, testes de penetração anuais e requisitos definidos de restauração de sistemas. As organizações de saúde estão preparando seus ambientes de segurança para salvaguardas técnicas mais formais e práticas de recuperação documentadas. TI e telecomunicações também requerem automação de políticas porque suas redes mudam com frequência. Manufatura, energia e serviços públicos, varejo e comércio eletrônico impulsionam a demanda por meio da exposição à tecnologia operacional, requisitos de segurança de pagamentos e gestão de acesso de terceiros.
Análise Geográfica
A América do Norte representou 36,10% da participação de mercado de gestão de políticas de cibersegurança em 2025. A posição da região reflete os requisitos de divulgação de cibersegurança, notificação de incidentes e do setor financeiro que tornam a documentação e o monitoramento de políticas importantes. A regulamentação de cibersegurança revisada de Nova York inclui requisitos de governança, avaliação de riscos, controle de acesso e notificação de incidentes para instituições financeiras abrangidas. As regras da Comissão de Valores Mobiliários dos EUA exigem que os registrantes divulguem incidentes materiais de cibersegurança dentro de 4 dias úteis após determinar que são materiais.[3] Essas obrigações dão aos conselhos e líderes sênior razões para buscar maior visibilidade sobre as alterações de políticas e controles de segurança.
A Europa é um importante centro de demanda porque a NIS2 e o DORA aumentaram a necessidade de governança de segurança documentada e repetível. O mercado de gestão de políticas de cibersegurança se beneficia quando as organizações precisam demonstrar como as políticas são aplicadas em serviços críticos e terceiros. O Reino Unido, a Alemanha e a França permanecem mercados proeminentes, enquanto outros países europeus estão avançando na implementação nacional da NIS2. A América do Sul é liderada pelo Brasil e pelo México, onde o investimento em cibersegurança no setor bancário está aumentando à medida que os marcos regulatórios se desenvolvem.
A Ásia-Pacífico deve crescer a um CAGR de 11,89% até 2031. O Japão promulgou a Lei de Fortalecimento das Capacidades Cibernéticas em maio de 2025, ampliando a atenção nacional à defesa cibernética ativa e à resiliência. O programa de cadeia de suprimentos do METI de maio de 2026 coloca maior ênfase nos controles de segurança em infraestruturas críticas. Os requisitos de proteção de dados da Índia, as regras de segurança de dados da China e as estruturas estabelecidas do setor financeiro em Singapura e na Coreia do Sul também sustentam a demanda por governança formal de políticas. O Oriente Médio é liderado pelos Emirados Árabes Unidos e pela Arábia Saudita, onde os programas de transformação digital e os requisitos do setor financeiro sustentam o investimento em cibersegurança.

Cenário Competitivo
Os fornecedores especializados incluem Tufin, FireMon, AlgoSec e Skybox Security. Esses provedores conseguem suportar ambientes de segurança com múltiplos fornecedores porque são projetados para funcionar em produtos concorrentes de firewall, nuvem, SASE e microssegmentação. Os fornecedores de plataformas maiores incluem Cisco, Palo Alto Networks, Fortinet, Check Point, Zscaler e Microsoft. Sua vantagem vem da integração profunda com produtos já utilizados por clientes corporativos. O mercado de gestão de políticas de cibersegurança está se tornando mais competitivo à medida que os especialistas ampliam sua cobertura e os fornecedores de plataformas adicionam mais capacidades nativas de orquestração.
A análise com suporte de inteligência artificial está se tornando um importante ponto de diferenciação. A AlgoSec introduziu consultas de políticas em linguagem natural em seu lançamento Horizon A33.30 em julho de 2026.[4] A Tufin introduziu assistentes com inteligência artificial para análise de regras, revisão de configurações, busca de exceções de conformidade e gestão de solicitações de acesso em março de 2026. A Zscaler anunciou sua intenção de adquirir a Symmetry Systems em maio de 2026 para estender seus controles de política à comunicação de agentes de inteligência artificial e ao acesso a dados. Esses movimentos mostram que os fornecedores estão abordando identidades de máquinas e decisões de acesso automatizadas ao lado das preocupações estabelecidas com políticas de rede.
As parcerias e aquisições também estão mudando o escopo da concorrência. A Zscaler concluiu sua aquisição da SquareX em fevereiro de 2026 para estender a aplicação de políticas de confiança zero a ambientes de navegador. A Tufin e a Akamai anunciaram uma solução conjunta em março de 2026 que combina a automação de políticas da Tufin com a Segmentação Akamai Guardicore. A gestão de políticas de tecnologia operacional e IoT permanece menos desenvolvida à medida que as organizações de infraestrutura crítica conectam sistemas de TI e operacionais. A IEC 62443 fornece uma estrutura de controle reconhecida para sistemas de automação e controle industrial.
Líderes do Setor de Gestão de Políticas de Cibersegurança
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Tufin lançou o Tufin Orchestration Suite (TOS) 5.3, adicionando Inteligência de Segmentação com inteligência artificial que valida continuamente a intenção de política de segmentação em ambientes híbridos com múltiplos fornecedores. O lançamento estendeu o Plano de Controle Unificado para cobrir o provisionamento automatizado do Cisco Meraki, a automação de solicitações de acesso do VMware NSX-T, a governança de firewall nativo da AWS e a integração do Palo Alto Strata Cloud Manager, consolidando a gestão de políticas em nuvem, SASE, local e microssegmentação a partir de uma única plataforma.
- Julho de 2026: A AlgoSec lançou o Horizon A33.30, introduzindo relatórios de conformidade nativos para NIS2, PCI DSS atualizado e estruturas SWIFT, consultas de políticas em linguagem natural com inteligência artificial, automação expandida do Azure Firewall e suporte completo para serviços de segurança do Google Cloud e AWS Network Firewall. O lançamento abordou diretamente os 20% das organizações que ainda dependem principalmente de processos de segurança manuais.
- Julho de 2026: A Zscaler e a Schwarz Digits anunciaram uma parceria para fornecer uma plataforma soberana de segurança em nuvem para a Europa, operando o Zero Trust Exchange na infraestrutura de nuvem STACKIT da Schwarz Digits na Alemanha, com foco em empresas e entidades governamentais com requisitos rigorosos de residência de dados sob a NIS2 e o RGPD.
- Maio de 2026: A Zscaler anunciou sua intenção de adquirir a Symmetry Systems, especialista em mapeamento de identidade e inteligência de acesso a dados por agentes de inteligência artificial, para estender a governança do Zero Trust Exchange às comunicações de agente de inteligência artificial para aplicação e de agente para agente, abordando a lacuna de política criada por agentes de inteligência artificial autônomos que operam com identidades efêmeras e permissões herdadas.


Escopo do Relatório Global do Mercado de Gestão de Políticas de Cibersegurança
O Mercado de Gestão de Políticas de Cibersegurança compreende soluções de software e serviços associados que permitem às organizações criar, gerenciar, distribuir, monitorar, aplicar e atualizar políticas de cibersegurança, normas, procedimentos e estruturas de controle em ambientes corporativos. Essas plataformas suportam a gestão do ciclo de vida de políticas, conformidade regulatória, governança, gestão de riscos, alinhamento de controles de segurança, atestação de políticas, gestão de exceções e monitoramento contínuo para garantir a adesão aos requisitos internos de segurança e aos mandatos regulatórios externos.
O Relatório do Mercado de Gestão de Políticas de Cibersegurança é Segmentado por Componente (Software e Serviços), Implantação (Nuvem e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], TI e Telecomunicações, Saúde e Ciências da Vida, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Implantação | Nuvem | |
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||


Principais Questões Respondidas no Relatório
Qual é o tamanho atual do mercado de gestão de políticas de cibersegurança?
O mercado de gestão de políticas de cibersegurança foi avaliado em 2,96 bilhões de USD em 2025 e estimado em 3,29 bilhões de USD em 2026. Prevê-se que atinja 5,48 bilhões de USD até 2031, sustentado pela demanda por regras consistentes em ambientes híbridos. O mercado de gestão de políticas de cibersegurança conecta a governança de políticas de firewall, nuvem e acesso. Ele suporta revisões mais rápidas, rastreabilidade e alterações de controle coordenadas para equipes corporativas.
Qual taxa de crescimento é esperada até 2031?
O mercado deve registrar um CAGR de 11,20% de 2026 a 2031. O mercado de gestão de políticas de cibersegurança é sustentado pela adoção da nuvem, automação de políticas e pela necessidade de evidências contínuas de conformidade. Ele também aborda processos de revisão manual mais lentos em ambientes distribuídos. Essas condições sustentam a demanda recorrente por plataformas e serviços.
Qual componente lidera os gastos em gestão de políticas de cibersegurança?
O software liderou com 67,80% de participação de receita em 2025 porque as empresas precisam de ferramentas persistentes para visibilidade de políticas, gestão de regras e verificações de conformidade. Os serviços devem crescer mais rapidamente porque os clientes precisam de suporte de implementação, integração e consultoria. Os recursos com suporte de inteligência artificial podem reduzir as revisões rotineiras após a implantação inicial. Eles também podem ajudar a padronizar os fluxos de trabalho rotineiros de validação de alterações.
Por que a implantação em nuvem está se expandindo?
A nuvem detinha 71,23% de participação de receita em 2025 e deve crescer a um CAGR de 12,26% até 2031. Ela ajuda as equipes de segurança a gerenciar controles distribuídos em ambientes de nuvem, SASE, borda e locais por meio de um serviço central. Os arranjos de nuvem soberana também podem acomodar requisitos de residência de dados. Isso mantém a entrega em nuvem relevante em ambientes regulados.
Qual setor do usuário final é o maior comprador?
O BFSI detinha 32,78% de participação de receita em 2025, sustentado por extensas obrigações de resiliência operacional, segurança de pagamentos e proteção de dados. As instituições financeiras precisam de controles que sejam documentados, monitorados, revisados durante auditorias e alinhados com as obrigações regulatórias. Isso torna a governança de políticas um requisito operacional contínuo. Também suporta melhores evidências para avaliações de controle.
Qual grupo de clientes tem a perspectiva de crescimento mais rápido no mercado de gestão de políticas de cibersegurança?
As PMEs devem crescer a um CAGR de 12,78% até 2031, à medida que a entrega em nuvem e os serviços gerenciados reduzem o custo e a expertise necessários para a implantação. As ferramentas de autoavaliação regulatória podem incentivar uma governança de segurança mais formal entre organizações menores. Os fluxos de trabalho guiados podem reduzir ainda mais a necessidade de administração especializada. Essa abordagem melhora o acesso à supervisão estruturada de políticas.


 Seus dados estão seguros e nunca são vendidos ou compartilhados.
