
Marktgröße und Marktanteil für Cybersecurity-Audit-Automatisierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.54 Milliarden US-Dollar |
| Marktgröße (2031) | 3.26 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 16.20 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
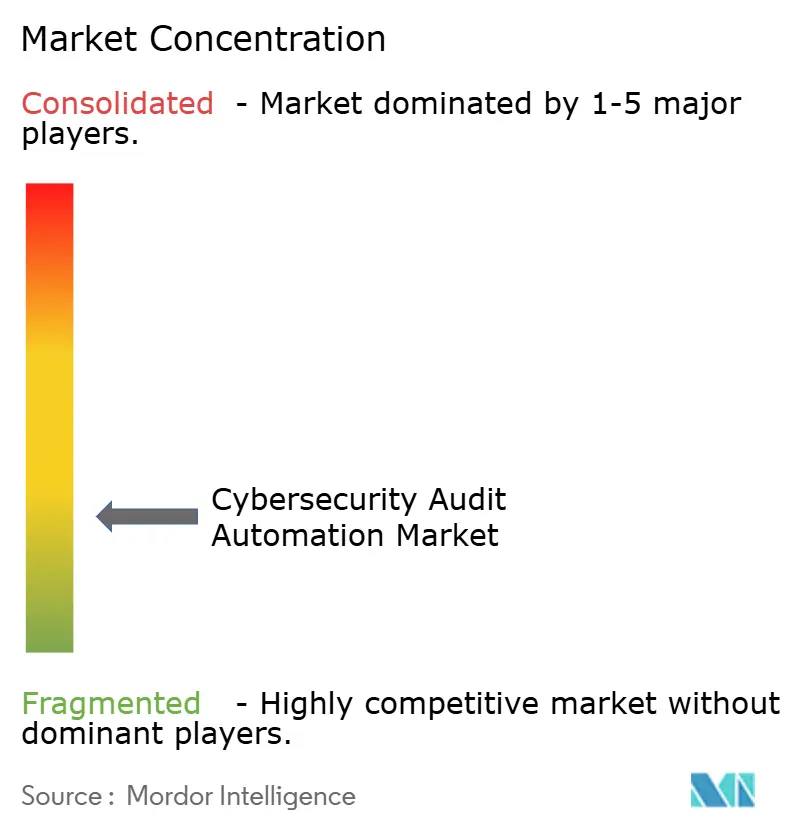
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cybersecurity-Audit-Automatisierung von Mordor Intelligence
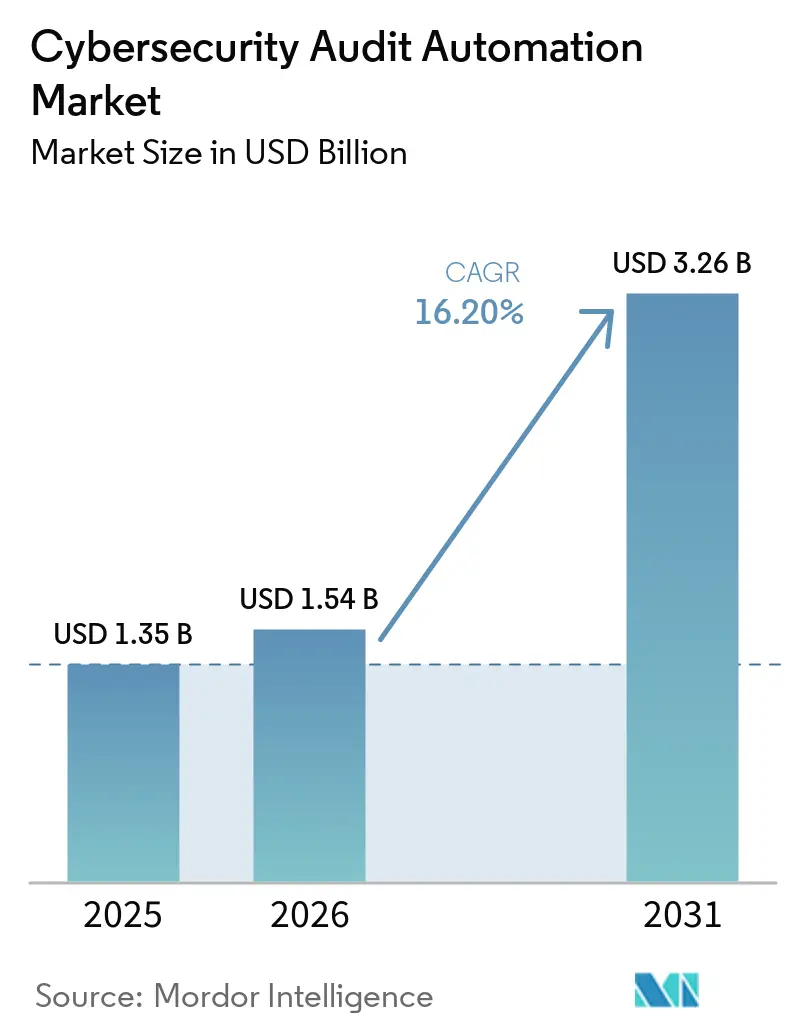
Die Marktgröße für Cybersecurity-Audit-Automatisierung wurde im Jahr 2025 auf 1,35 Milliarden USD geschätzt und wird voraussichtlich von 1,54 Milliarden USD im Jahr 2026 auf 3,26 Milliarden USD bis 2031 wachsen, bei einem CAGR von 16,20 % während des Prognosezeitraums (2026–2031). Der Markt für Cybersecurity-Audit-Automatisierung expandiert, da Organisationen periodische Überprüfungen durch Programme ersetzen, die Nachweise und Kontrollaufzeichnungen ganzjährig pflegen. Neue Anforderungen in den Bereichen Finanzdienstleistungen, Gesundheitswesen, Energie, Transport und digitale Infrastruktur erhöhen die Kosten für die Verwaltung mehrerer Compliance-Programme durch manuelle Prozesse. Käufer suchen nach Tools, die Nachweise mit mehreren Kontrollrahmenwerken verknüpfen und doppelte Arbeit bei internen und externen Audits reduzieren. Der Produktwettbewerb verlagert sich hin zu autonomen Workflows, die Nachweise sammeln, Lücken identifizieren und Auditmaterialien mit weniger manuellem Aufwand vorbereiten können. Der Markt für Cybersecurity-Audit-Automatisierung hat auch Wachstumspotenzial bei kleineren Organisationen, da Abonnementbereitstellung und vorgefertigte Integrationen Infrastruktur- und Implementierungsbarrieren reduzieren.
Wichtigste Erkenntnisse des Berichts
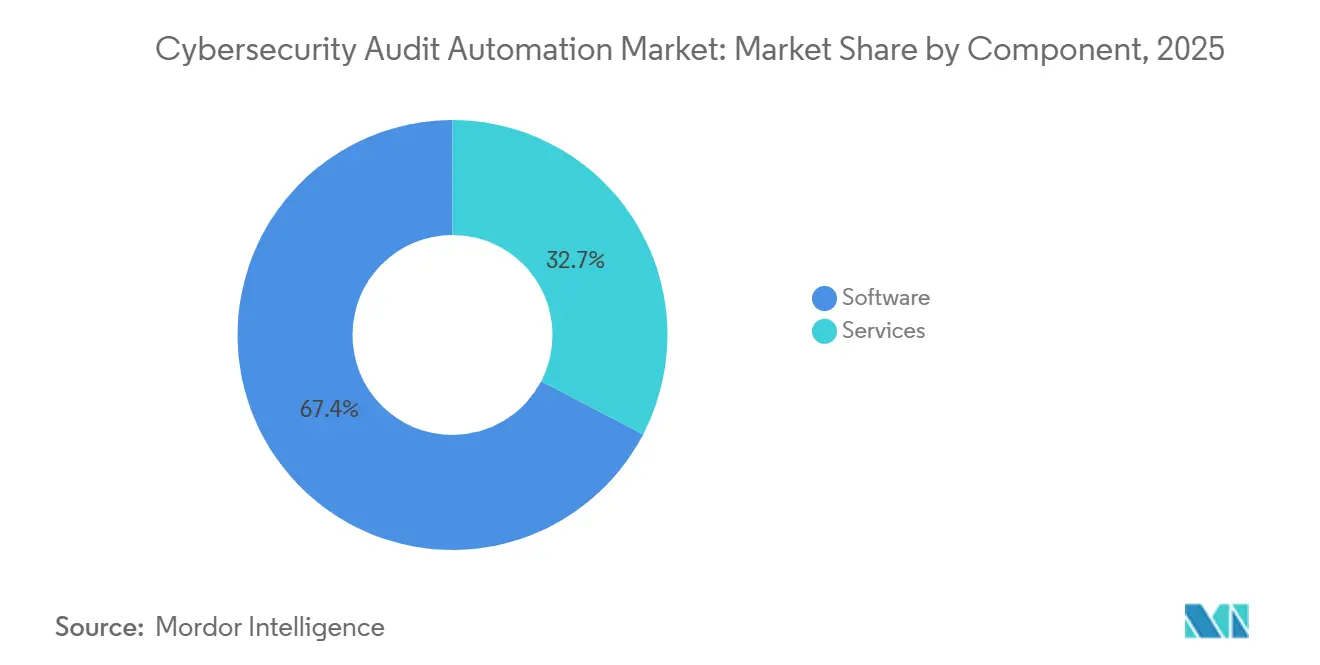
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 67,35 % am Markt für Cybersecurity-Audit-Automatisierung, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 17,55 % wachsen werden.
- Nach Bereitstellung hielt Cloud im Jahr 2025 einen Marktanteil von 70,21 % am Markt für Cybersecurity-Audit-Automatisierung und wird bis 2031 voraussichtlich mit einem CAGR von 17,29 % wachsen.
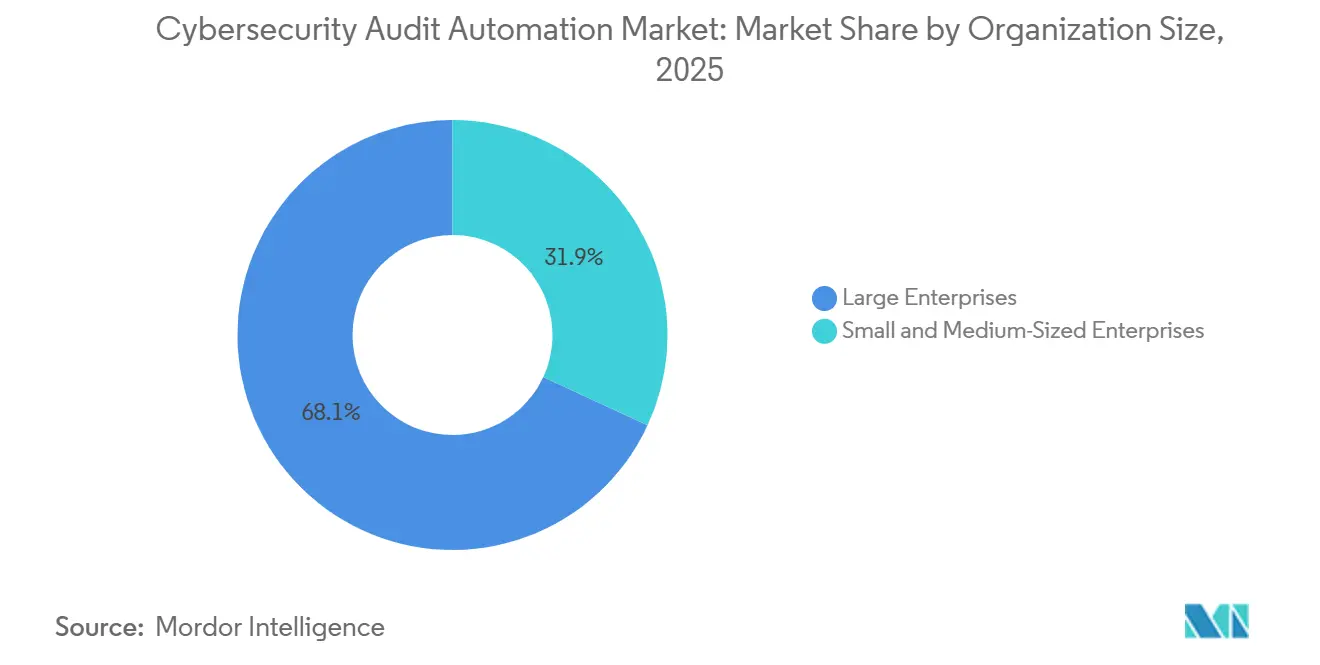
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 68,10 % am Markt für Cybersecurity-Audit-Automatisierung, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einem CAGR von 17,89 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Marktanteil von 30,89 % am Markt für Cybersecurity-Audit-Automatisierung, während Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einem CAGR von 16,65 % wachsen werden.
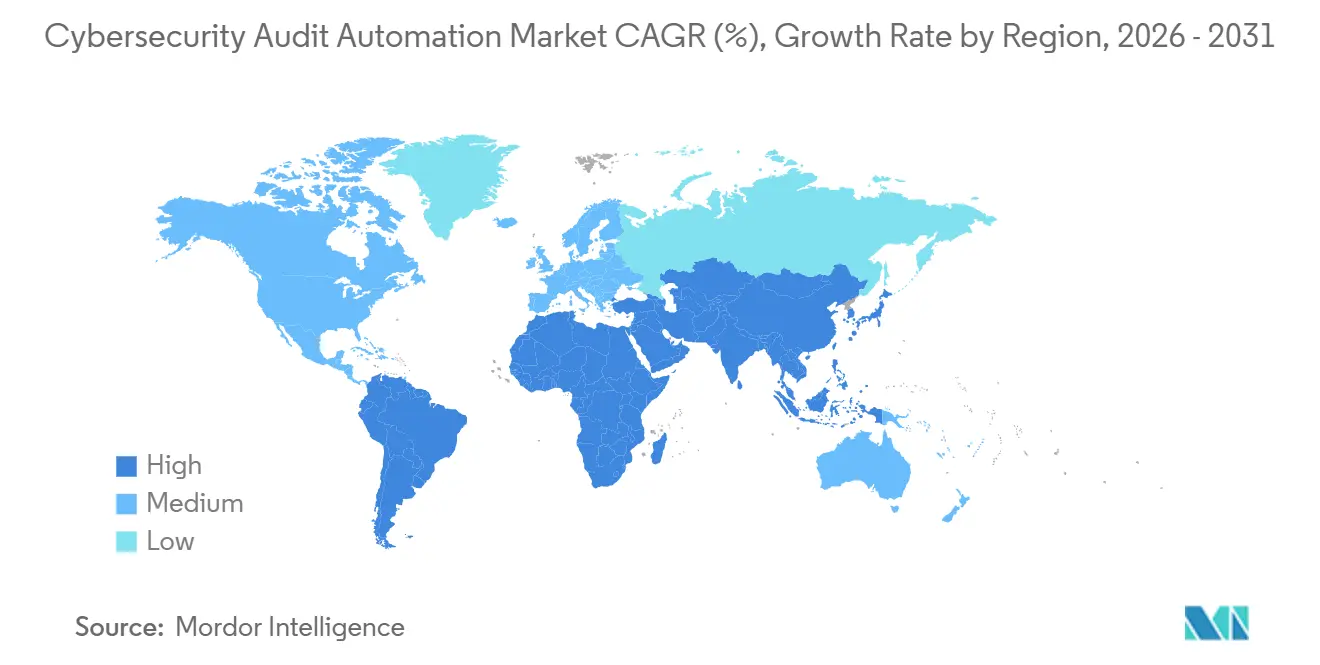
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 36,54 % am Markt für Cybersecurity-Audit-Automatisierung, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einem CAGR von 16,91 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Cybersecurity-Audit-Automatisierung
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsende regulatorische und Multi-Framework-Compliance-Last | +4.2% | Global, konzentriert in der EU, Nordamerika und den Finanzzentren des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Zunehmende Komplexität und Häufigkeit von Cybersecurity-Audits | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Expansion von Cloud, SaaS und verteilten IT-Umgebungen | +2.8% | Global, angeführt von Nordamerika, Westeuropa und den digitalen Volkswirtschaften des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Verlagerung hin zu kontinuierlicher Compliance und Echtzeit-Kontrollsicherung | +2.1% | Nordamerika und EU als Kern, Ausweitung auf den asiatisch-pazifischen Raum und den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Wachsender Druck zur Reduzierung der Auditvorbereitung und der Betriebskosten für Compliance | +1.8% | Global, verstärkt in BFSI, Gesundheitswesen und Energie | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Einführung automatisierter Nachweiserhebung und intelligenter Audit-Workflows | +1.5% | Nordamerika, Westeuropa, asiatisch-pazifischer Raum als Kern | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Wachsende regulatorische und Multi-Framework-Compliance-Last
Der Markt für Cybersecurity-Audit-Automatisierung profitiert von regulatorischen Anforderungen, die sich über Geschäftsfunktionen und Rechtsordnungen hinweg überschneiden. DORA wurde im Januar 2025 für EU-Finanzunternehmen verbindlich und führte Anforderungen an IKT-Governance, Drittparteienaufsicht und Resilienzprüfung ein. NIS2 führt ebenfalls Aufsichtsmaßnahmen in wesentlichen Sektoren in ganz Europa ein. Ein Unternehmen, das DORA, NIS2 und der DSGVO unterliegt, muss unterschiedliche Nachweissätze vorhalten, unterschiedliche Meldefristen einhalten und unterschiedliche Vorfallschwellenwerte berücksichtigen. NIST CSF 2.0, ISO 27001 und SOC 2 können Organisationen dabei helfen, sektorspezifische Anforderungen mit einer gemeinsamen Kontrollbibliothek zu verknüpfen. Die vorgeschlagene HIPAA-Sicherheitsregel würde jährliche Compliance-Audits und mindestens halbjährliche Schwachstellenscans für betroffene Gesundheitseinrichtungen vorschreiben.
Zunehmende Komplexität und Häufigkeit von Cybersecurity-Audits
Moderne IT-Umgebungen haben das Volumen und die Vielfalt der für ein Audit benötigten Nachweise erhöht. Cloud-native Systeme, Container und verteilte SaaS-Umgebungen erzeugen gleichzeitig Aufzeichnungen in mehreren Systemen. Der BSI C5:2026-Katalog enthält zusätzliche Erwartungen an Container-Management, Lieferkettensicherheit und Bereitschaft für Post-Quanten-Kryptografie. Jedes Rahmenwerk kann zudem sein eigenes Nachweisformat, seinen eigenen Anforderungsprozess und seinen eigenen Bewertungsplan erfordern. Der Markt für Cybersecurity-Audit-Automatisierung reagiert mit Plattformen, die Artefakte in einem einzigen Repository speichern und sie mit mehreren Anforderungen verknüpfen. Diese Funktionen ermöglichen es, Auditpakete über die Zeit hinweg zu pflegen, anstatt sie unter Zeitdruck zusammenzustellen.
Expansion von Cloud, SaaS und verteilten IT-Umgebungen
Große SaaS-Bestände erschweren die Nachweiserhebung, da kritische Dienste außerhalb der eigenen Infrastruktur einer Organisation liegen. Unter DORA und NIS2 bleiben Käufer für die Kontrollen über integrierte Anbieter verantwortlich, die kritische Funktionen unterstützen. Plattformen nutzen Programmierschnittstellen, um Konfigurationsinformationen, Zugriffsaufzeichnungen und andere Kontrollnachweise von verbundenen Diensten zu sammeln. Die Cloud Security Alliance berichtete, dass 55 % der Mitarbeiter SaaS-Anwendungen ohne Beteiligung des Sicherheitsteams einführten, während 57 % der Befragten eine fragmentierte SaaS-Verwaltung meldeten. Diese Bedingungen können wesentliche Lücken in den Aufzeichnungen eines Unternehmens über seine Technologieumgebung hinterlassen und den Bedarf des Marktes für Cybersecurity-Audit-Automatisierung an vernetzten Nachweisworkflows erhöhen. BSI C5:2026 legt auch ergänzende Kundenkontrollen fest, die die Nachweispflichten von Cloud-Käufern erhöhen.
Verlagerung hin zu kontinuierlicher Compliance und Echtzeit-Kontrollsicherung
Organisationen wechseln von Überprüfungen zu einem festen Zeitpunkt hin zur kontinuierlichen Kontrollüberwachung. Eine periodische Überprüfung bewertet die Kontrollleistung zum Zeitpunkt der Bewertung und deckt möglicherweise keine Probleme auf, die danach auftreten. EU- und US-amerikanische Anforderungen legen größeren Wert auf zeitnahe Berichterstattung und auf Nachweise, die einem bestimmten Zeitpunkt zugeordnet werden können. Kontinuierliche Programme hängen daher von der Genauigkeit und Abdeckung der Integrationen in Unternehmenssystemen ab. Käufer bewerten auch, ob automatisierte Aktionen überprüft werden können und ob die Plattform Kontrollabweichungen rechtzeitig für die Behebung melden kann. Der Markt für Cybersecurity-Audit-Automatisierung bietet Anbietern die Möglichkeit, auf der Grundlage operativer Fähigkeiten zu konkurrieren und nicht ausschließlich auf der Grundlage der Framework-Abdeckung.
Analyse der Hemmnisswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Integrationskomplexität in heterogenen Legacy-IT-Umgebungen | -1.2% | Global, konzentriert in Industrie-, Regierungs- und großen Finanzinstituten mit ausgereiften On-Premises-Beständen | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten und unsicherer ROI für kleinere Organisationen | -0.9% | Global, am stärksten in Südamerika, Afrika und KMU-Segmenten in allen Regionen | Mittelfristig (2–4 Jahre) |
| Datenschutz-, Datenspeicherungs- und Sicherheitsbedenken bei der automatisierten Nachweiserhebung | -0.6% | EU, Rechtsordnungen mit Datenlokalisierungsanforderungen im asiatisch-pazifischen Raum und regulierte US-Sektoren | Mittelfristig (2–4 Jahre) |
| Einschränkungen bei der Automatisierung urteilsintensiver Auditverfahren und komplexer Kontrollbewertungen | -0.4% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Integrationskomplexität in heterogenen Legacy-IT-Umgebungen
Große On-Premises-Bestände und vielfältige Technologie-Stacks bleiben ein Hindernis für die Einführung. Mainframes, Legacy-ERP-Systeme und benutzerdefinierte Anwendungen verfügen häufig nicht über Schnittstellen, die Plattformen direkt abfragen können. Teams müssen möglicherweise weiterhin Nachweise manuell sammeln, was die von der Automatisierung erwartete Effizienz verringert. Die Agentur der Europäischen Union für Cybersicherheit stellte fest, dass 68 % der Befragten ihrer KMU-Umfrage zum Cyber Resilience Act vom Juni 2026 technische Tools für Compliance-Bewertungen als wesentlichen ungedeckten Bedarf identifizierten.[1] Dies zeigt, dass Nachfrage auch dann bestehen kann, wenn die Implementierung schwierig bleibt. Der Markt für Cybersecurity-Audit-Automatisierung wird in Industrie-, Regierungs- und etablierten Finanzinstituten mit proprietären Systemen weiterhin eine langsamere Einführung verzeichnen.
Hohe Gesamtbetriebskosten und unsicherer ROI für kleinere Organisationen
Kleinere Organisationen finden es möglicherweise schwierig, die Gesamtkosten eines automatisierten Compliance-Programms zu rechtfertigen. Plattformlizenzen, Implementierungsarbeiten, Auditgebühren und interne Arbeitskosten erzeugen Kosten, die gegen begrenzte Sicherheitsbudgets abgewogen werden müssen. Der Nutzen aus einem verhinderten Sicherheitsverstoß oder einer vermiedenen Strafe erscheint nicht direkt in einem Beschaffungsvergleich. Dies erschwert Kaufentscheidungen, wenn Compliance-Tools nicht durch Vorschriften oder Kundenverträge vorgeschrieben sind. Abonnementmodelle und vertikale Angebote können die Einstiegshürde senken, aber Implementierung und Auditbereitschaft erfordern weiterhin Zeit. Der Markt für Cybersecurity-Audit-Automatisierung kann daher bei Käufern, die vor der Verpflichtung zu einem formalen Compliance-Programm einen klareren finanziellen Fall benötigen, eine langsamere anfängliche Akzeptanz verzeichnen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Wachstum der Dienstleistungen verändert den Umsatzmix
Software hielt im Jahr 2025 einen Marktanteil von 67,35 % am Markt für Cybersecurity-Audit-Automatisierung. Organisationen haben einheitliche Anwendungen bevorzugt, die Nachweiserhebung, Kontrollzuordnung und Audit-Workflow-Management automatisieren. Diese Plattformen können mehrere Rahmenwerke durch einen gemeinsamen Satz von Kontrollen und Artefakten unterstützen. Die SaaS-Bereitstellung begrenzt auch den Infrastrukturaufwand, der für den Einsatz der Tools erforderlich ist. Software-Anbieter stehen daher im Mittelpunkt des Marktes für Cybersecurity-Audit-Automatisierung, da Käufer kontinuierliche Sicherungsprogramme formalisieren.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einem CAGR von 17,55 % wachsen. Komplexere Programme erfordern neben der Plattform selbst Implementierung, verwaltete Compliance und Beratungsunterstützung. Anbieter können Kunden dabei helfen, Rahmenwerke zu konfigurieren, Systeme zu verbinden und Teams auf Bewertungen vorzubereiten. Unabhängige Bewertungsunternehmen bleiben wichtig, da sie die externe Validierung liefern, die ein Software-Anbieter nicht bereitstellen kann. Die Kombination aus Software und Dienstleistungen unterstützt die Einführung durch Organisationen mit unterschiedlichen Compliance-Reifegraden.
Nach Bereitstellung: Cloud-Bereitstellung baut ihre Führungsposition aus
Cloud machte im Jahr 2025 70,21 % des Umsatzes aus und wird bis 2031 voraussichtlich mit einem CAGR von 17,29 % wachsen. Es ist die einzige Kategorie, die innerhalb ihres Segments sowohl die größte als auch die am schnellsten wachsende war. Cloud-Plattformen können sich mit gehosteten SaaS- und Infrastrukturdiensten integrieren, wo ein Großteil der erforderlichen Nachweise bereits vorhanden ist. Automatische Updates und elastisches Computing können Nutzern auch dabei helfen, mit sich ändernden Anforderungen Schritt zu halten. Dieses Bereitstellungsmodell ist zur Standardwahl für viele Käufer im Markt für Cybersecurity-Audit-Automatisierung geworden.
On-Premises-Bereitstellungen behalten eine Rolle in luftgespaltenen Regierungsumgebungen, kritischer Infrastruktur und Standorten mit strengen Datenspeicherungsanforderungen. Diese Nutzer können externe Verbindungen einschränken oder sensible Daten in einer kontrollierten Umgebung aufbewahren. Souveräne Cloud-Optionen können eine Alternative für einige Organisationen bieten, die Cloud-Dienste mit stärkeren Standort- und Kontrollgarantien benötigen. AWS berichtete, dass seine European Sovereign Cloud im Jahr 2026 die SOC 2- und C5 Typ 1-Compliance-Attestierung erreichte.[2] Dies kann den Grund, warum einige Käufer On-Premises-Bereitstellung bevorzugen, verringern, aber nicht beseitigen. Das Tempo des Wandels wird von lokalen gesetzlichen Anforderungen und der Risikopolitik jeder Organisation abhängen.
Nach Unternehmensgröße: Kleine und mittlere Unternehmen erhalten Zugang zu formalen Compliance-Programmen
Großunternehmen machten im Jahr 2025 68,10 % des Umsatzes aus. Ihre Ausgaben spiegeln die Anzahl der Vorschriften, Länder, Systeme und Geschäftsbereiche wider, die sie verwalten müssen. Große Organisationen sind auch tendenziell in Sektoren mit etablierten internen Audit- und Risikofunktionen tätig. Ihre Anforderungen umfassen häufig Multi-Framework-Zuordnung, Drittparteienrisikoprüfung und kontinuierliche Berichterstattung. Diese Bedürfnisse machen sie zu wichtigen Kunden für umfassende Plattform-Suiten und Spezialanbieter.
Kleine und mittlere Unternehmen werden voraussichtlich von 2026 bis 2031 mit einem CAGR von 17,89 % wachsen. Die Abonnementbereitstellung ermöglicht es kleineren Teams, Tools zu nutzen, die zuvor größere IT-Budgets und dediziertes Compliance-Personal erforderten. Kundensicherheitsüberprüfungen und Sorgfaltspflichten in der Lieferkette machen SOC 2- und ISO 27001-Nachweise in Geschäftsbeziehungen zunehmend wichtig. Diese Anforderungen können die Einführung auch ohne direktes regulatorisches Mandat fördern. Die Branche für Cybersecurity-Audit-Automatisierung reagiert mit fokussierteren Produkten und Preisgestaltungen, die kleineren Teams entsprechen. Das Wachstum des Segments spiegelt auch seine kleinere Ausgangsbasis im Vergleich zu Großunternehmen wider.
Nach Endnutzerbranche: BFSI führt, während Gesundheitswesen und Biowissenschaften schneller wachsen
BFSI hielt im Jahr 2025 30,89 % des Umsatzes. Finanzinstitute verarbeiten hochwertige Daten und arbeiten in dichten regulatorischen Umgebungen, was eine Nachfrage nach detaillierten und zuverlässigen Kontrollaufzeichnungen schafft. Die mit BFSI verbundene Marktgröße für Cybersecurity-Audit-Automatisierung profitiert von der Notwendigkeit, mehrere Compliance-Rahmenwerke gleichzeitig zu verwalten. Automatisierte Querverweise können doppelte Nachweisanfragen über diese Rahmenwerke hinweg reduzieren. Drittparteienrisiko, operative Resilienz und Cyber-Kontrollen sind zentrale Ausgabenbereiche für diese Gruppe.
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einem CAGR von 16,65 % wachsen. Die vorgeschlagene HIPAA-Sicherheitsregel umfasst jährliche Compliance-Audits, Schwachstellenscans mindestens zweimal jährlich und laufende Anforderungen an die Asset-Inventarisierung für betroffene Einrichtungen. Diese Verpflichtungen würden den Bedarf an organisierten und aktuellen Auditnachweisen erhöhen. IT und Telekommunikation, industrielle Fertigung, Einzelhandel und E-Commerce sowie Energie und Versorgungsunternehmen tragen ebenfalls zur Nachfrage bei. Ihre Anforderungen umfassen sektorspezifische Cybersicherheitsregeln, Überprüfungen von Betriebstechnologie- und IT-Kontrollen sowie PCI DSS-Verpflichtungen. Diese breitere Kundenbasis reduziert die Abhängigkeit von einer einzigen Endnutzergruppe.
Geografische Analyse
Nordamerika machte im Jahr 2025 36,54 % des Umsatzes aus. Der Marktanteil für Cybersecurity-Audit-Automatisierung in der Region spiegelt die Konzentration von Finanzdienstleistungen, Gesundheitswesen, Bundesaufträgen und etablierten Software-Anbietern wider. Die SEC-Cybersicherheitsoffenlegungsregeln, NYDFS Part 500 und die FINRA-Aufsicht haben die Erwartungen an auditbereite Nachweise bei US-amerikanischen Unternehmen und Finanzinstituten erhöht. Diese Position macht Nordamerika zu einer wichtigen kommerziellen Basis für den Markt für Cybersecurity-Audit-Automatisierung. Südamerika bleibt ein aufstrebendes Nachfragegebiet, da Brasiliens Lei Geral de Proteção de Dados den Bedarf an Datenschutz-Audits antreibt, während Argentinien und Mexiko nationale Cybersicherheitsrahmenwerke trotz Infrastruktur- und Kostenbeschränkungen aufbauen.
Europa spielt eine zentrale Rolle, da DORA, NIS2, der EU AI Act und der Cyber Resilience Act überlappende Compliance-Verantwortlichkeiten schaffen. Dieses Umfeld begünstigt den Markt für Cybersecurity-Audit-Automatisierung, da Plattformen Nachweise für mehrere Verpflichtungen wiederverwenden können. Finanzinstitute mit EU-Aktivitäten müssen möglicherweise Resilienz-, Datenschutz- und Cyber-Anforderungen durch ein gemeinsames Kontrollmodell koordinieren. Der Nahe Osten formalisiert Anforderungen durch nationale Strategien in den Vereinigten Arabischen Emiraten und Saudi-Arabien, während die Einführung in Afrika auf Südafrika und Nigeria konzentriert ist, wo Bankenregulatoren Cybersicherheits-Auditanforderungen etablieren.
Der asiatisch-pazifische Raum wird von 2026 bis 2031 voraussichtlich mit einem CAGR von 16,91 % wachsen. Singapur, Australien, Indien und Indonesien haben sektorspezifische Verpflichtungen hinzugefügt, die sich über Rechtsordnungen hinweg unterscheiden. Indiens SEBI-Rahmenwerk für Cybersicherheit und Cyber-Resilienz trat im Geschäftsjahr 2026–27 in seinen ersten vollständigen Auditzyklus ein.[3] Japan und Südkorea verstärken ihren Fokus auf Auditrhythmen in Finanzdienstleistungen und Datenschutz, während Chinas sich entwickelnde Regeln die Nachfrage nach lokalisiertem Compliance-Management antreiben. Der Markt für Cybersecurity-Audit-Automatisierung kann regionale Organisationen bedienen, die ein gemeinsames Nachreis-Repository für diese unterschiedlichen Anforderungen benötigen.
Wettbewerbslandschaft
Der Markt für Cybersecurity-Audit-Automatisierung hat 2 Hauptgruppen von Wettbewerbern. Zweckgebundene Anbieter umfassen Vanta, Drata, Thoropass, Sprinto Technologies, Secureframe und Scytale, die mit SOC 2- und ISO 27001-Automatisierung für kleinere Technologieunternehmen begannen. Unternehmensanbieter für Governance, Risiko und Compliance umfassen MetricStream, ServiceNow, Archer Technologies, LogicGate und Diligent, die kontinuierliche Überwachung und automatisierte Workflows zu umfassenderen Suiten hinzufügen. Der Markt für Cybersecurity-Audit-Automatisierung wird wettbewerbsintensiver, da diese Anbieter dieselben Großunternehmenskonten verfolgen und Anforderungen von der Nachweiserhebung bis zur Drittparteienaufsicht erfüllen wollen. Kunden können fokussierte Automatisierungsprodukte oder Suiten auswählen, die Kontrollen, Drittparteienrisiko und Audit-Management verbinden.
Vanta erweiterte seine Agentic Trust Platform im März 2026 um Compliance-, TPRM- und Customer Trust-Agenten sowie ein einheitliches Kontrollrahmenwerk, das Kontrollen über Rahmenwerke hinweg wiederverwendet. LogicGate führte im April 2026 Config Newton ein, um den Implementierungs- und Konfigurationsaufwand von Wochen auf Tage zu reduzieren. MetricStream's April-2026-Release fügte Risikoindikatorerkennung, regulatorische Alarmmeldungszusammenfassungen und ein Modell-Gateway für interne große Sprachmodelle hinzu. Diese Schritte zeigen, dass der Markt für Cybersecurity-Audit-Automatisierung auf schnellere Implementierung und laufende operative Unterstützung setzt, insbesondere dort, wo Teams zuverlässige Nachweise über mehrere verwandte Workflows hinweg benötigen.
Spezialisierte Bewertungsunternehmen behalten eine ergänzende Rolle, da für viele Audits weiterhin eine unabhängige Validierung erforderlich ist. Software-Plattformen können Nachweise organisieren und Probleme kennzeichnen, ersetzen jedoch nicht die externe Sicherung, die von Kunden oder Regulatoren verlangt wird. ServiceNow's Security and Risk-Produkt überschritt im Jahr 2025 einen jährlichen Vertragswert von 1 Milliarde USD, was die anhaltende Stärke etablierter Unternehmensanbieter zeigt, während Vantas Q2-2026-Anerkennung das wachsende Unternehmensinteresse an automatisierungsorientierten Anbietern zeigte. Der Markt für Cybersecurity-Audit-Automatisierung bleibt fragmentiert, da spezialisierte Plattformen neben umfassenden Governance-Suiten konkurrieren und kein kombinierter Marktanteil für seine führenden Anbieter angegeben wurde. Wettbewerbsergebnisse werden von Integrationstiefe, Framework-Abdeckung, Datenkontrollen und der Glaubwürdigkeit automatisierter Audit-Ergebnisse abhängen.
Marktführer in der Branche für Cybersecurity-Audit-Automatisierung
-
Vanta Inc.
-
Drata, Inc.
-
Sprinto Technologies Private Limited
-
Secureframe, Inc.
-
Hyperproof, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- September 2026: LogicGate veröffentlichte sein Plattform-Update Sommer 2026, das GRC-Agenten für Anwendungsfälle in den Bereichen Drittparteienrisikomanagement, Unternehmensrisikomanagement, KI-Governance und Business Continuity Management allgemein verfügbar machte. Das Release erweiterte die agentische Automatisierung auf eine allgemeine Kundenbasis und markierte den Übergang von der Agenten-Demonstration zur Produktionsbereitstellung für Unternehmens-GRC-Teams.
- Juli 2026: MetricStream wurde bei den Risk Technology Awards 2026, veranstaltet von Risk.net, in der Kategorie Operationelles Risikomanagement als GRC-Produkt des Jahres ausgezeichnet, in Anerkennung seiner KI-nativen Plattform, die Unternehmensrisiko, regulatorische Compliance, Audit und Kontrollen, Cyber-GRC und Drittparteienrisikomanagement umfasst.
- Juli 2026: Vanta startete den Agent für Risiko, der internes und Drittparteienrisikomanagement in eine kontinuierlich aktualisierte Ansicht integriert, die auf dem Trust Graph basiert und mehr als 400 Integrationen und mehr als 1.400 kontinuierliche Tests umfasst. Vanta gab gleichzeitig bekannt, dass sein jährlich wiederkehrender Umsatz 300 Millionen USD überschritten hat, sich seit 2024 verdreifacht hat und dass mehr als 16.000 Organisationen die Plattform nutzen.
- Juni 2026: LogicGate veröffentlichte sein Plattform-Update Frühjahr 2026, das 7 neue KI-Workflow-Agenten in den Bereichen TPRM, Unternehmensrisikomanagement, KI-Governance und Business Continuity Management einführte, und kündigte eine strategische Allianz mit einem Big-4-Beratungsunternehmen an, um GRC-Beratungsdienstleistungen über verschiedene Branchen und Regionen hinweg anzubieten.
Globaler Berichtsumfang des Marktes für Cybersecurity-Audit-Automatisierung
Der Markt für Cybersecurity-Audit-Automatisierung umfasst Software-Plattformen und zugehörige Dienstleistungen, die Cybersecurity-Audit-Aktivitäten automatisieren, einschließlich Kontrolltests, Nachweiserhebung, Compliance-Überwachung, Audit-Workflow-Management, Risikobewertung, Richtlinienvalidierung, Behebungsverfolgung und Auditberichterstattung. Diese Lösungen helfen Organisationen, interne und externe Audits zu rationalisieren, manuelle Compliance-Aufwände zu reduzieren, Sicherheitskontrollen kontinuierlich zu bewerten und die Bereitschaft für regulatorische und Cybersicherheits-Rahmenwerke wie ISO 27001, SOC 2, PCI DSS, HIPAA, NIST und DSGVO aufrechtzuerhalten.
Der Bericht zum Markt für Cybersecurity-Audit-Automatisierung ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellung (Cloud und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellung | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cybersecurity-Audit-Automatisierung?
Die Marktgröße für Cybersecurity-Audit-Automatisierung wird im Jahr 2026 auf 1,54 Milliarden USD geschätzt und soll bis 2031 bei einem CAGR von 16,20 % einen Wert von 3,26 Milliarden USD erreichen. Der Ausblick spiegelt die zunehmende Nutzung von Tools wider, die Nachweise sammeln, Kontrollen zuordnen und Auditmaterialien für mehrere Compliance-Anforderungen pflegen.
Was treibt die Nachfrage nach Cybersecurity-Audit-Automatisierung an?
Überlappende regulatorische Anforderungen, komplexere Cloud-Umgebungen und kontinuierliche Kontrollüberwachung erhöhen die Nachfrage. Organisationen benötigen eine klarere Aufzeichnung darüber, wie Kontrollen über Systeme und Rahmenwerke hinweg funktionieren, insbesondere dort, wo manuelle Nachweiserhebung Lücken oder Verzögerungen verursacht.
Welches Bereitstellungsmodell führt bei der Cybersecurity-Audit-Automatisierung?
Cloud führte im Jahr 2025 mit einem Umsatzanteil von 70,21 % und wird bis 2031 voraussichtlich mit einem CAGR von 17,29 % wachsen. Es kann sich mit gehosteten SaaS- und Infrastrukturdiensten verbinden, wo Konfigurations-, Identitäts- und Zugangsnachweise bereits generiert werden, was Nutzern hilft, verteilte Systeme über ein einziges Betriebsmodell zu verwalten.
Welche Organisationen führen Cybersecurity-Audit-Tools am schnellsten ein?
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einem CAGR von 17,89 % wachsen, da die Abonnementbereitstellung Compliance-Tools zugänglicher macht. Kundensicherheitsüberprüfungen und Sorgfaltspflichten in der Lieferkette können formale Kontrollnachweise auch dann wichtig machen, wenn kein direktes regulatorisches Mandat gilt, insbesondere für Unternehmen, die größere Unternehmenskunden bedienen.
Welcher Endnutzersektor hat den größten Anteil?
BFSI hielt im Jahr 2025 einen Umsatzanteil von 30,89 % aufgrund seiner umfangreichen regulatorischen, Resilienz- und Drittparteienrisiko-Verpflichtungen. Finanzinstitute müssen häufig mehrere Rahmenwerke verwalten, Aufzeichnungen über mehrere Systeme hinweg pflegen und die Erstellung doppelter Nachweispakete für jede Überprüfung vermeiden.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einem CAGR von 16,91 % wachsen, unterstützt durch digitale Transformation und sich ändernde regulatorische Anforderungen. Unternehmen in der Region müssen unterschiedliche nationale Vorschriften verwalten, was den Wert eines gemeinsamen Nachweisrepository und konsistenter Workflows für Compliance-Teams erhöhen kann.