
Tamaño y Participación del Mercado de Gestión de Privilegios en la Nube y SaaS
Visión General del Mercado
| Período de Estudio | 2027 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.38 Mil millones de dólares |
| Tamaño del Mercado (2032) | 8.71 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.84 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Privilegios en la Nube y SaaS por Mordor Intelligence
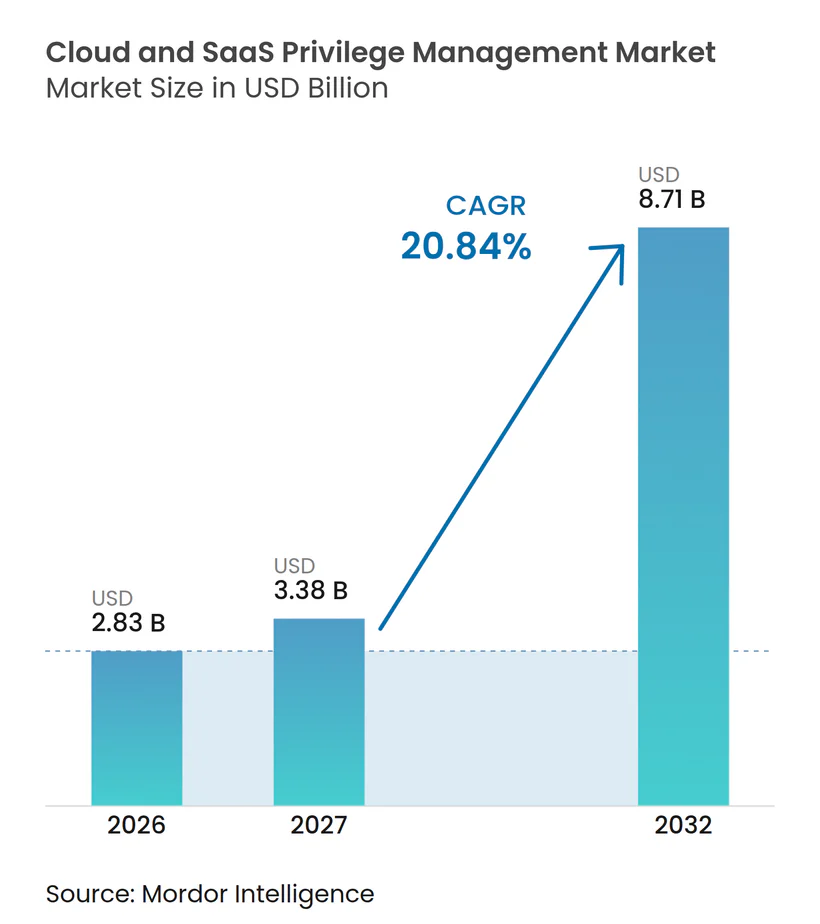
Se proyecta que el tamaño del mercado de gestión de privilegios en la nube y SaaS se expanda desde 2,83 mil millones de USD en 2026 y 3,38 mil millones de USD en 2027 hasta 8,71 mil millones de USD para 2032, registrando un CAGR del 20,84% entre 2027 y 2032. Las organizaciones están trasladando cargas de trabajo críticas a entornos multinube y SaaS, lo que incrementa el número de identidades privilegiadas humanas y no humanas que deben ser gobernadas. Este cambio expone las limitaciones de las herramientas de almacenamiento en bóveda locales heredadas y aumenta la demanda de controles unificados en entornos de nube. La directiva federal de confianza cero en los Estados Unidos y los requisitos europeos de resiliencia operativa han convertido la gobernanza continua de privilegios en una prioridad de cumplimiento más visible. Los proveedores están respondiendo combinando almacenamiento en bóveda, controles de sesión, detección de amenazas de identidad, gobernanza de derechos en la nube y controles de identidad de agentes de IA en plataformas más amplias. El mercado de gestión de privilegios en la nube y SaaS presenta, por tanto, oportunidades para los proveedores que puedan reducir la administración fragmentada sin añadir fricción a los flujos de trabajo de acceso.
Conclusiones Clave del Informe
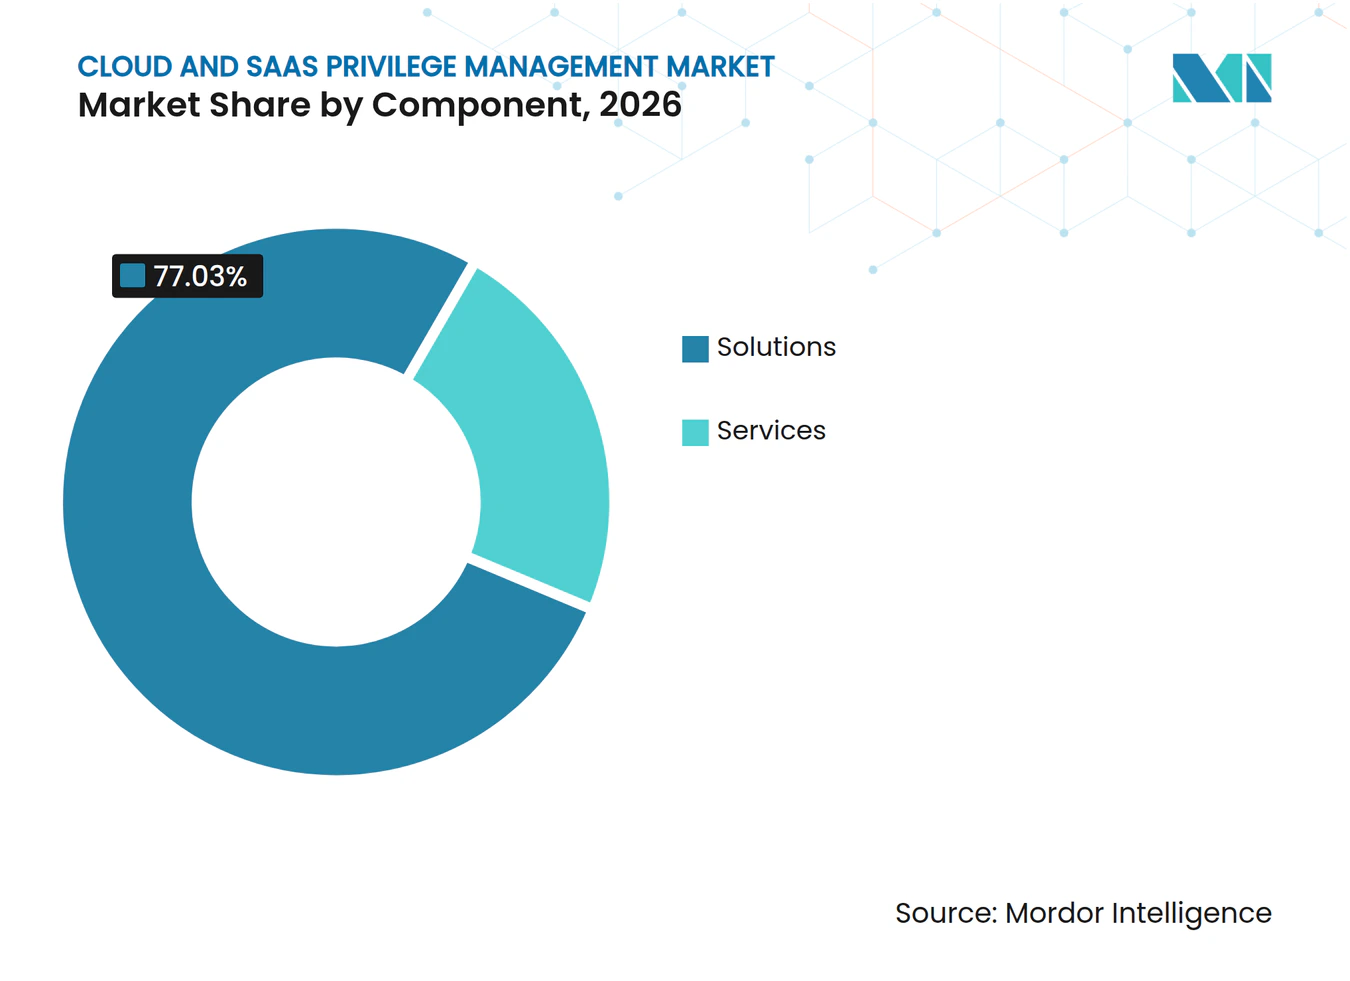
- Por componente, las soluciones representaron el 77,03% de la participación del mercado de gestión de privilegios en la nube y SaaS en 2026 y se proyecta que se expandan a un CAGR del 21,09% hasta 2032.
- Por tipo de solución, la Gestión de Credenciales Privilegiadas y Secretos representó el 27,03% del mercado en 2026, mientras que se proyecta que la Detección y Respuesta ante Amenazas de Identidad se expanda a un CAGR del 21,92% hasta 2032.
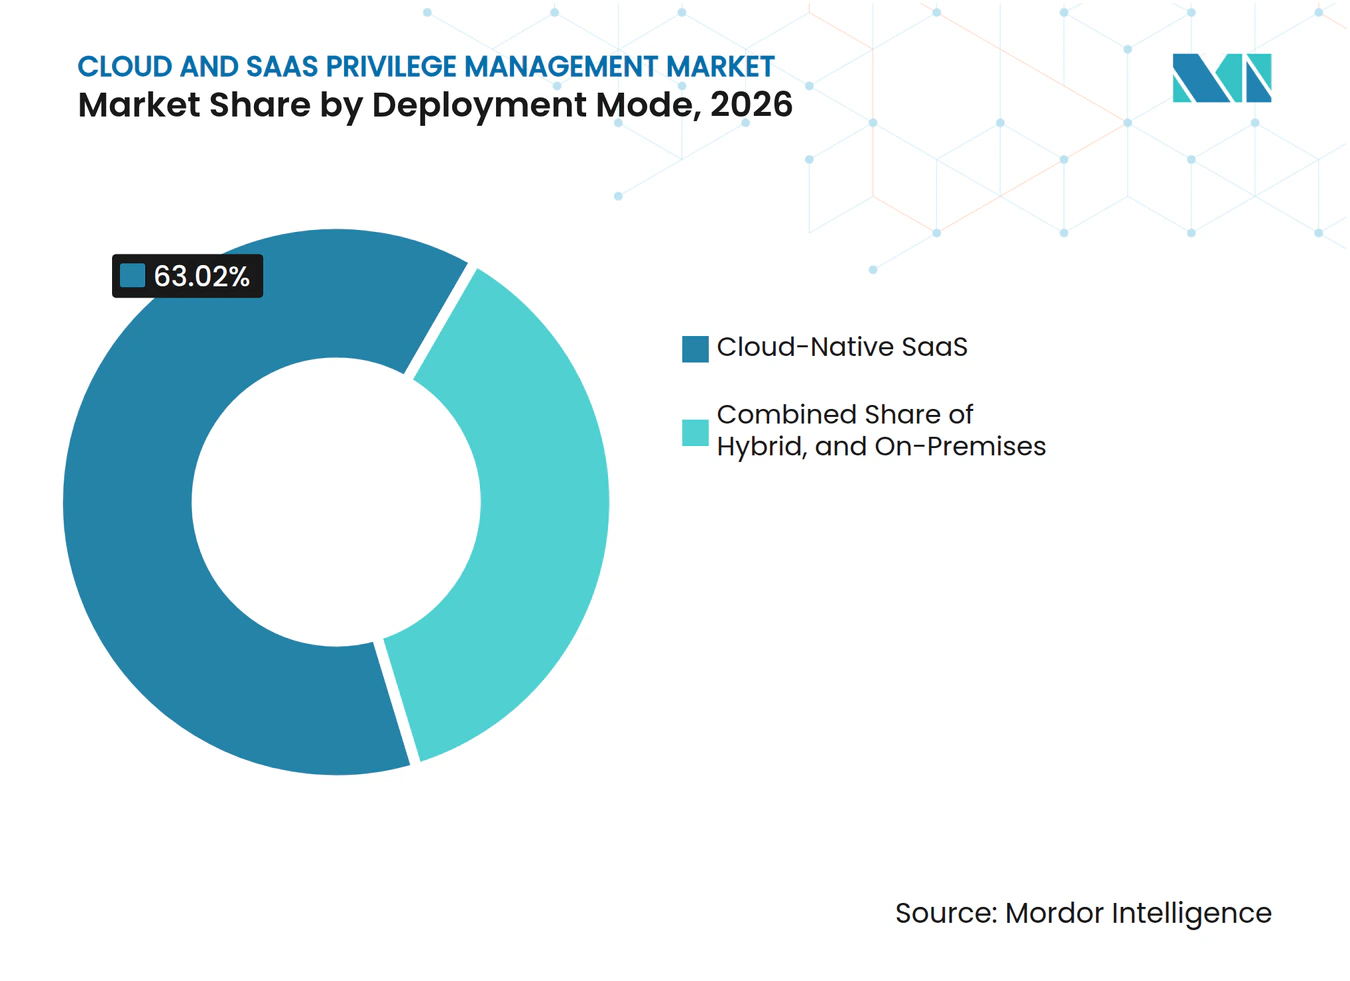
- Por modo de implementación, el SaaS Nativo en la Nube representó el 63,02% del mercado en 2026 y se espera que se expanda a un CAGR del 21,62% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 76,01% del mercado en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 21,46% hasta 2032.
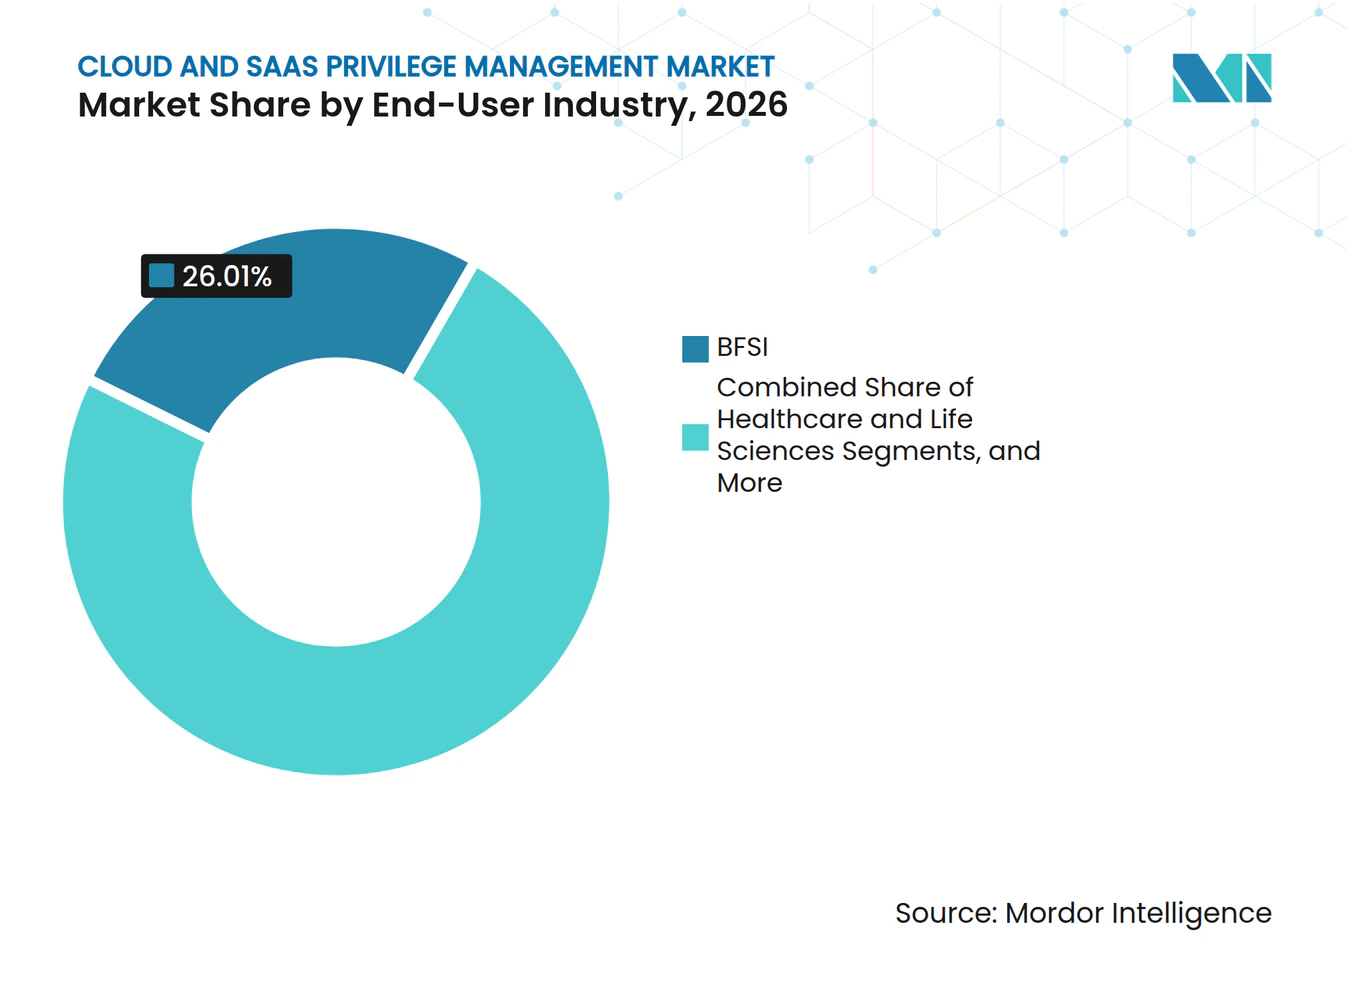
- Por industria de usuario final, BFSI representó el 26,01% del mercado en 2026, mientras que se proyecta que Salud y Ciencias de la Vida se expanda a un CAGR del 22,07% hasta 2032.
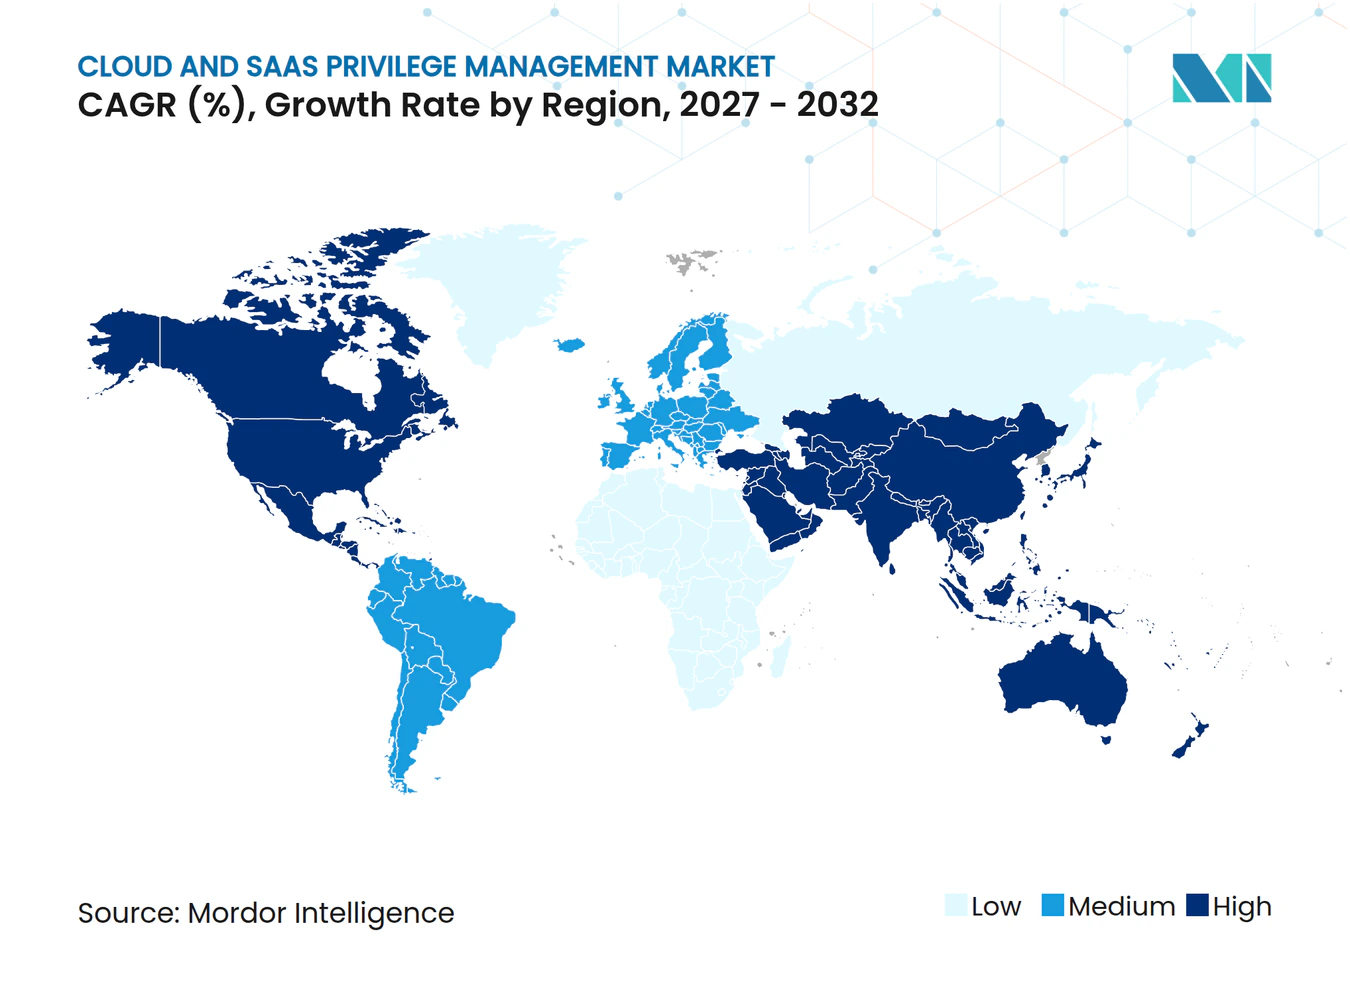
- Por geografía, América del Norte representó el 46,03% del mercado en 2026, mientras que se espera que Asia-Pacífico se expanda a un CAGR del 21,72% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Ataques Basados en Identidad y Compromiso de Credenciales | +5.8% | Global | Corto plazo (≤ 2 años) |
| Expansión de Superficies Administrativas Multinube y SaaS | +4.5% | Global, con núcleo en Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Mandatos de Confianza Cero y Acceso Justo a Tiempo | +3.2% | América del Norte y UE, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Proliferación de Identidades de Máquinas, Cargas de Trabajo y Agentes de IA | +3.1% | Global | Mediano plazo (2-4 años) |
| Presión Regulatoria para la Gobernanza Continua de Privilegios | +2.6% | UE, América del Norte, núcleo en Asia-Pacífico | Mediano plazo (2-4 años) |
| Control de Políticas como Código para Canalizaciones de Entrega Nativas en la Nube | +1.8% | América del Norte y UE, con extensión a Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Ataques Basados en Identidad y Compromiso de Credenciales
El compromiso de identidad se está convirtiendo en un problema de seguridad más significativo a medida que los atacantes utilizan técnicas que van más allá del robo directo de credenciales. Verizon informó que las brechas con participación de terceros representaron el 48% de las brechas confirmadas en 2025, tras aumentar un 60% durante el año.[1] IBM informó que los correos electrónicos de phishing que distribuyen ladrones de información aumentaron un 180% en comparación con 2023. RSA encontró que el 69% de las organizaciones encuestadas experimentaron una brecha relacionada con la identidad durante los 3 años anteriores, y el 24% reportó costos de brecha superiores a 10 millones de USD.[2] Los atacantes también utilizan el secuestro de tokens de sesión, la fatiga de MFA y el compromiso basado en navegador, que pueden eludir un enfoque exclusivo de bóveda. El mercado de gestión de privilegios en la nube y SaaS se beneficia cuando las plataformas proporcionan análisis de comportamiento, sesiones justo a tiempo y revocación inmediata de acceso tras actividad sospechosa.
Expansión de Superficies Administrativas Multinube y SaaS
La adopción multinube ha creado modelos de permisos que las herramientas de identidad nativas no gobiernan en todos los entornos. Las empresas deben gestionar roles, concesiones OAuth, APIs y cuentas privilegiadas en proveedores de nube y aplicaciones SaaS. Cada aplicación adicional puede introducir su propia lógica de acceso y permisos permanentes de terceros. Estos permisos pueden permanecer activos después de que la necesidad empresarial original haya concluido si las revisiones son inconsistentes. El mercado de gestión de privilegios en la nube y SaaS se beneficia de la demanda de un único motor de políticas que abarque los derechos en la nube y el acceso privilegiado tradicional. Esta necesidad está impulsando a los proveedores a incluir la gestión de derechos de infraestructura en la nube dentro de sus plataformas de privilegios más amplias, en lugar de venderla como un producto puntual independiente.
Mandatos de Confianza Cero y Acceso Justo a Tiempo
La Orden Ejecutiva 14144 dirigió a las agencias civiles federales de los Estados Unidos a adoptar autenticación resistente al phishing y avanzar en las capacidades de gestión de identidad y acceso.[3] La orden también requirió controles técnicos de mínimo privilegio y acceso basado en roles a la telemetría de endpoints. El NIST publicó 19 ejemplos prácticos de implementación de arquitectura de confianza cero con 24 colaboradores de la industria en junio de 2025. DORA ha sido aplicable en los estados miembros de la UE desde el 17 de enero de 2025, aumentando la atención sobre los inventarios de cuentas de servicio, la autenticación multifactor y las revisiones de acceso privilegiado. El mercado de gestión de privilegios en la nube y SaaS se ve respaldado a medida que el acceso justo a tiempo pasa de ser un objetivo arquitectónico a un requisito de adquisición para compradores públicos y comerciales.
Proliferación de Identidades de Máquinas, Cargas de Trabajo y Agentes de IA
Las identidades no humanas incluyen cuentas de servicio, claves de API, tokens OAuth, certificados de carga de trabajo y credenciales de agentes de IA. La Alianza de Seguridad en la Nube informó que estas identidades superan en número a los usuarios humanos en una proporción promedio de 45 a 1 en las empresas y de 144 a 1 en los entornos nativos en la nube. SANS encontró que el 76% de las organizaciones reportan un crecimiento activo de identidades no humanas, mientras que el 92% no rota la mayoría de las credenciales no humanas en un ciclo de 90 días. Los agentes de IA pueden obtener permisos en tiempo de ejecución, crear subagentes y llamar a APIs externas, lo que amplía el efecto de una credencial comprometida. El mercado de gestión de privilegios en la nube y SaaS está respondiendo con plataformas que descubren, gobiernan y revocan credenciales de máquinas a un ritmo adecuado para entornos automatizados. El área sigue siendo importante porque no existe un único control ampliamente utilizado para todas las identidades no humanas.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (~) % en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Integración en Entornos Heredados con Directorios y Aplicaciones Legados | -3.5% | Global, más agudo en Europa y América del Norte | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Gobernanza de Privilegios en la Nube | -2.8% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Residencia de Datos y Nube Soberana | -1.9% | UE, Oriente Medio, Asia-Pacífico, China e India | Largo plazo (≥ 4 años) |
| Fricción en los Flujos de Trabajo por la Aplicación del Mínimo Privilegio | -1.2% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Integración en Entornos Heredados con Directorios y Aplicaciones Legados
Muchos entornos empresariales aún utilizan dominios de Active Directory locales, almacenes de credenciales de mainframe y directorios LDAP que no fueron diseñados para motores de políticas SaaS modernos. Conectar estos sistemas a la gestión de privilegios nativa en la nube a menudo requiere middleware, cambios de esquema y trabajo a nivel de aplicación. El esfuerzo puede extender los calendarios de implementación de semanas a trimestres. Las instituciones financieras y los fabricantes industriales con redes de tecnología operativa con aislamiento de red enfrentan una dificultad adicional porque sus almacenes de credenciales pueden no ofrecer puntos de integración basados en REST. Pueden requerirse conectores personalizados para cada activo heredado, lo que añade costos y riesgos de entrega. Esto restringe el mercado de gestión de privilegios en la nube y SaaS porque las organizaciones con los mayores entornos de privilegios pueden tener la ruta de implementación más lenta.
Escasez de Habilidades en Gobernanza de Privilegios en la Nube
La gobernanza de privilegios en la nube requiere ingeniería de identidad, arquitectura en la nube, automatización de DevSecOps y capacidades de políticas como código. Pocos profesionales combinan todas estas habilidades. SANS encontró que el 38% de las organizaciones identifican las restricciones presupuestarias como su principal barrera para la implementación de detección y respuesta ante amenazas de identidad. Los programas pueden permanecer en etapas de prueba de concepto cuando los equipos no pueden configurar políticas justo a tiempo, ajustar líneas base de comportamiento o conectar la telemetría de detección a las operaciones de seguridad existentes. Asia-Pacífico y Oriente Medio están particularmente expuestos porque la experiencia especializada ha estado históricamente concentrada en América del Norte y Europa. Esta escasez está contribuyendo a un mayor interés en los servicios gestionados y los acuerdos con servicios adjuntos, lo que puede limitar la expansión del margen de la plataforma a corto plazo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones Lideran la Consolidación de PlataformasLas soluciones representaron el 77,03% del mercado de gestión de privilegios en la nube y SaaS en 2026 y se proyecta que se expandan a un CAGR del 21,09% hasta 2032. El liderazgo combinado indica que los compradores empresariales están dirigiendo la mayor parte del gasto hacia software de plataforma en lugar de añadir herramientas puntuales separadas para cada tarea de privilegios. Los equipos de adquisiciones quieren un único plano de control que cubra el almacenamiento en bóveda de credenciales, la gestión de sesiones privilegiadas, la detección de amenazas de identidad y la gobernanza de derechos en la nube en su creciente combinación de sistemas en la nube y locales. Múltiples productos pueden crear riesgo operativo cuando las políticas, los registros de identidad y la evidencia de auditoría no están alineados, especialmente después de un incidente de seguridad que requiere que los equipos reconstruyan la actividad de acceso. El mercado de gestión de privilegios en la nube y SaaS se beneficia cuando los proveedores pueden conectar los controles heredados y los controles en la nube a través de políticas comunes, porque los clientes priorizan cada vez más la coherencia administrativa sobre una colección más grande de herramientas desconectadas.
Los servicios representaron el 22,97% restante del mercado en 2026, y su papel sigue siendo importante aunque su expansión porcentual sea más lenta que la de las soluciones. Las migraciones de entornos heredados a menudo requieren integración de directorios, mapeo de esquemas y conectores personalizados, mientras que la incorporación de agentes de IA puede requerir diseño de políticas antes de que se puedan aplicar controles automatizados. Las auditorías de certificación de derechos multinube añaden una fuente adicional de demanda de servicios profesionales donde los clientes deben documentar los permisos y demostrar que se han realizado revisiones de acceso. Los compromisos de detección gestionada son cada vez más relevantes para los clientes que carecen de personal especializado para operar la detección de amenazas de identidad o ajustar las políticas de acceso justo a tiempo. Los proveedores establecidos e integradores de sistemas están compitiendo por este trabajo porque respalda la implementación de la plataforma, las relaciones sostenidas con los clientes y una cartera que se extiende más allá de una licencia de software inicial.



Por Tipo de Solución:
La Gestión de Secretos Lidera Mientras la ITDR Gana PrioridadLa Gestión de Credenciales Privilegiadas y Secretos representó el 27,03% del tamaño del mercado de gestión de privilegios en la nube y SaaS en 2026. El almacenamiento en bóveda de credenciales es una primera implementación común porque las empresas necesitan identificar, almacenar, rotar y controlar la liberación de credenciales antes de poder gobernar cómo se utilizan esas credenciales en personas, aplicaciones y máquinas. La Gestión de Sesiones Privilegiadas y la Gobernanza de Derechos en la Nube son categorías adyacentes establecidas, ya que el registro de sesiones respalda las obligaciones de auditoría y la gobernanza de derechos respalda las revisiones recurrentes de permisos elevados. La posición de liderazgo de la gestión de secretos refleja su papel práctico en un programa de privilegios más amplio y su relevancia para las organizaciones que recién comienzan a reemplazar las credenciales de administrador no gestionadas. Los controles de credenciales fundamentales siguen siendo importantes incluso cuando el mercado de gestión de privilegios en la nube y SaaS avanza hacia la detección continua, las revisiones automatizadas y una aplicación de acceso más dinámica.
Se proyecta que la Detección y Respuesta ante Amenazas de Identidad se expanda a un CAGR del 21,92% hasta 2032, la tasa más alta entre los tipos de soluciones. SANS encontró que el 85% de las organizaciones implementan herramientas de detección y respuesta ante amenazas de identidad, mientras que el 55% aún experimentó acceso no autorizado relacionado con la identidad durante los 12 meses anteriores. El resultado muestra que la implementación por sí sola no garantiza una cobertura efectiva, lo que lleva a los compradores a buscar una detección que opere con controles de sesión y aplicación de acceso en lugar de como una capa de alertas separada. El Acceso Justo a Tiempo y el Privilegio Cero Permanente también están ganando atención a medida que las cuentas administrativas persistentes son reemplazadas por credenciales de alcance limitado que expiran automáticamente, mientras que la Gestión de Privilegios en Endpoints y la Gobernanza de Derechos en la Nube abordan los dispositivos conectados a la nube y los permisos excesivos a escala. Estas capacidades reflejan un alejamiento del almacenamiento en bóveda preventivo exclusivo hacia la detección continua, la revisión de acceso y la respuesta en diversos entornos administrativos.
Por Modo de Implementación:
La Entrega SaaS Remodela la Arquitectura de ControlEl SaaS Nativo en la Nube representó el 63,02% de la participación del mercado de gestión de privilegios en la nube y SaaS en 2026 y se espera que se expanda a un CAGR del 21,62% hasta 2032. Este modelo de implementación reduce las necesidades de adquisición de hardware y permite a los proveedores actualizar los motores de políticas y los modelos de detección de amenazas sin un ciclo de actualización gestionado por el cliente. Las plataformas SaaS también pueden utilizar integraciones prediseñadas para AWS IAM, Azure Entra ID y Google Cloud IAM, lo que reduce el trabajo necesario para aplicar controles de acceso coherentes en entornos de nube pública. Los administradores pueden implementar nuevos controles más rápidamente cuando estas conexiones están disponibles, una ventaja importante para las organizaciones cuya adopción de aplicaciones SaaS ha avanzado más rápido que la expansión de sus equipos de identidad. El mercado de gestión de privilegios en la nube y SaaS favorece esta arquitectura a medida que los compradores buscan una interfaz común para cargas de trabajo distribuidas y una operación de políticas coherente en entornos de nube cambiantes.
La implementación híbrida es el segundo enfoque más grande y ayuda a las empresas a gobernar tanto las cargas de trabajo en la nube como los recursos locales mientras completan programas de migración por fases. La orquestación de políticas SaaS puede operar a través de conectores en entornos mixtos, lo que permite a los clientes mantener los directorios o aplicaciones existentes donde la retirada inmediata sería impráctica. El Plano de Control Local con Integraciones en la Nube sigue siendo relevante para las organizaciones gubernamentales y los operadores de infraestructura crítica que requieren residencia soberana de datos o procesamiento en entornos clasificados. Estos compradores pueden utilizar conexiones en la nube mientras retienen funciones de control seleccionadas cerca de los sistemas internos, lo que preserva un lugar para los modelos híbridos y locales durante el período de transición. La dirección a largo plazo sigue favoreciendo la entrega SaaS porque los proveedores están moviendo la detección de amenazas de identidad y el análisis de comportamiento hacia canalizaciones de inferencia de IA residentes en la nube, lo que también puede influir en los compradores históricamente conservadores.

Por Tamaño de Organización:
Las Grandes Empresas Anclan la Demanda Mientras las Pymes AceleranLas grandes empresas representaron el 76,01% del tamaño del mercado de gestión de privilegios en la nube y SaaS en 2026. Su posición refleja el estrecho vínculo entre la complejidad del entorno tecnológico y la urgencia de la gestión de privilegios, ya que un fabricante global o un banco multinacional puede operar 3 proveedores de nube, más de 30 aplicaciones SaaS y cientos de miles de identidades. Estos entornos requieren controles sistemáticos basados en plataformas en lugar de procesos de acceso manuales, especialmente donde los sistemas de pago, los datos de clientes, los sistemas operativos y las conexiones de terceros tienen sus propias expectativas de auditoría. Las grandes organizaciones también pueden respaldar las plataformas integradas y los servicios de implementación necesarios para conectar directorios complejos, derechos en la nube y políticas de sesión en sus entornos. El mercado de gestión de privilegios en la nube y SaaS sigue fuertemente anclado en las grandes cuentas, que proporcionan un campo de pruebas para las capacidades que los proveedores pueden adaptar posteriormente para organizaciones más pequeñas.
Se proyecta que las pymes se expandan a un CAGR del 21,46% hasta 2032, convirtiéndolas en el segmento de tamaño de organización de más rápido crecimiento. Las plataformas entregadas como SaaS, los precios basados en consumo y la implementación sin agentes reducen el antiguo requisito de equipos dedicados de ingeniería de identidad y pueden hacer que la adopción sea más accesible para organizaciones con funciones tecnológicas reducidas. Las necesidades de cumplimiento crean demanda más allá de la madurez de seguridad existente de una empresa porque las empresas de fintech, tecnología sanitaria y servicios legales pueden enfrentar las mismas obligaciones de DORA, HIPAA y PCI-DSS que las organizaciones más grandes en sus sectores. El patrón es visible en Asia-Pacífico, donde las instituciones financieras retadoras y los fabricantes nativos de SaaS están adoptando la gestión de privilegios en la nube en etapas más tempranas del desarrollo organizacional que las empresas comparables en ciclos anteriores. Los proveedores que simplifican la gestión de políticas mientras preservan la calidad del control pueden atender a este grupo sin depender de una amplia experiencia interna en identidad.
Por Industria de Usuario Final:
BFSI Lidera Mientras Salud y Ciencias de la Vida AceleranBFSI representó el 26,01% del mercado de gestión de privilegios en la nube y SaaS en 2026. La infraestructura de pagos en tiempo real y los sistemas de negociación crean una alta necesidad de acceso administrativo controlado, mientras que las instituciones financieras deben documentar quién puede acceder a los sistemas sensibles y cuándo se utiliza el acceso. DORA también aumenta la atención sobre los inventarios de cuentas de servicio y las revisiones periódicas de acceso privilegiado en las operaciones europeas relevantes, lo que respalda la demanda continua de plataformas entre bancos, aseguradoras y otros proveedores de servicios financieros. El sector ha utilizado durante mucho tiempo controles de acceso privilegiado, pero la adopción multinube aumenta el número de entornos que requieren supervisión coherente y registros listos para auditoría. El mercado de gestión de privilegios en la nube y SaaS sirve a estos requisitos con herramientas que pueden aplicar políticas de mínimo privilegio y documentar la actividad en las cargas de trabajo financieras donde la coherencia administrativa es crítica.
Se proyecta que Salud y Ciencias de la Vida se expanda a un CAGR del 22,07% hasta 2032, la tasa más rápida entre las industrias de usuarios finales. La exposición al ransomware, la expansión de la conectividad de los registros electrónicos de salud y las expectativas de auditoría están aumentando la necesidad de gobernanza de privilegios, mientras que los dispositivos médicos conectados añaden más vías de acceso que los sistemas de salud deben monitorear. Los requisitos relacionados con HIPAA refuerzan el valor de los controles de mínimo privilegio y monitoreo de sesiones en entornos de salud que tienen un gran número de usuarios, aplicaciones y sistemas conectados. La Tecnología de la Información y las Telecomunicaciones sigue siendo importante porque construye y opera la infraestructura en la nube utilizada en toda la economía, mientras que la Manufactura Industrial, la Energía y los Servicios Públicos se están volviendo más relevantes a medida que la tecnología operativa y la tecnología de la información se conectan a plataformas de monitoreo en la nube. El Gobierno y la Defensa están avanzando en las adquisiciones para cumplir con los plazos de confianza cero, y el Comercio Minorista, el Comercio Electrónico, los Medios de Comunicación y el Entretenimiento están priorizando la gobernanza de credenciales de API en las integraciones de pago y logística.
Análisis Geográfico
Mercado de Gestión de Privilegios en la Nube y SaaS en América del Norte
América del Norte concentró el 46,03% del mercado de gestión de privilegios en la nube y SaaS en 2026. La región combina la mayor concentración de proveedores de SaaS, empresas nativas de la nube y compradores federales que operan bajo requisitos de confianza cero, lo que sustenta un profundo ecosistema de clientes y socios. CyberArk, BeyondTrust, Delinea y Keeper Security tienen operaciones o exposición de ingresos significativas en América del Norte, lo que genera una competencia sustancial en alcance de producto, precios e integración de plataformas. Canadá y México están contribuyendo a medida que las empresas se conectan a cadenas de suministro en la nube transfronterizas y utilizan estándares de plataforma desarrollados en los Estados Unidos. El acuerdo de adquisición de julio de 2025 entre Palo Alto Networks y CyberArk elevó la importancia estratégica de la seguridad de identidades en toda la región y reformuló las hojas de ruta de plataformas y las relaciones con socios.
Mercado de Gestión de Privilegios en la Nube y SaaS en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,72% hasta 2032, la tasa regional más rápida en el mercado de gestión de privilegios en la nube y SaaS. China, India, Japón y Corea del Sur son los principales mercados de crecimiento, respaldados por una creciente inversión en infraestructura en la nube y marcos de ciberseguridad en evolución. La expansión del SaaS en India y el cambio en la política nacional de ciberseguridad están llevando a las empresas de servicios de TI a demostrar una gobernanza de privilegios ante clientes internacionales. Australia y Corea del Sur ofrecen oportunidades adicionales de implementación para integraciones construidas en torno a entornos de hiperescaladores, mientras que las implementaciones entregadas en la nube en China se están volviendo más relevantes a medida que los entornos de nube empresarial se amplían. La demanda regional también refleja a organizaciones que adoptan aplicaciones en la nube modernas sin una extensa infraestructura de privilegios heredada, aunque la escasez de talento especializado continúa canalizando parte de la demanda hacia proveedores de servicios gestionados.
Mercado de Gestión de Privilegios en la Nube y SaaS en EMEA y América del Sur
Europa está moldeada por las prioridades de cumplimiento de DORA y NIS2, que incentivan a los compradores del sector de banca, servicios financieros y seguros (BFSI) y de infraestructura crítica a exigir informes de derechos de acceso listos para auditoría y prácticas definidas de revisión de accesos. DORA ha sido aplicable a los estados miembros de la UE desde el 17 de enero de 2025, y Alemania publicó su acto de implementación de NIS2 en diciembre de 2025. WALLIX Group ha desarrollado una posición de soberanía digital europea que se alinea con la demanda del sector público y de defensa para el procesamiento de datos con residencia en la UE. América del Sur se está desarrollando a través de adoptantes de tecnología fintech y agroindustrial con enfoque en la nube en Brasil y Argentina, mientras que Arabia Saudita y los Emiratos Árabes Unidos están avanzando en implementaciones respaldadas por el gobierno vinculadas a iniciativas de nube soberana. África se encuentra en una etapa más temprana, con los requisitos del sector multinacional y financiero en Sudáfrica, Nigeria y Egipto proporcionando la principal demanda a corto plazo.
Panorama Competitivo
Concentración del Mercado
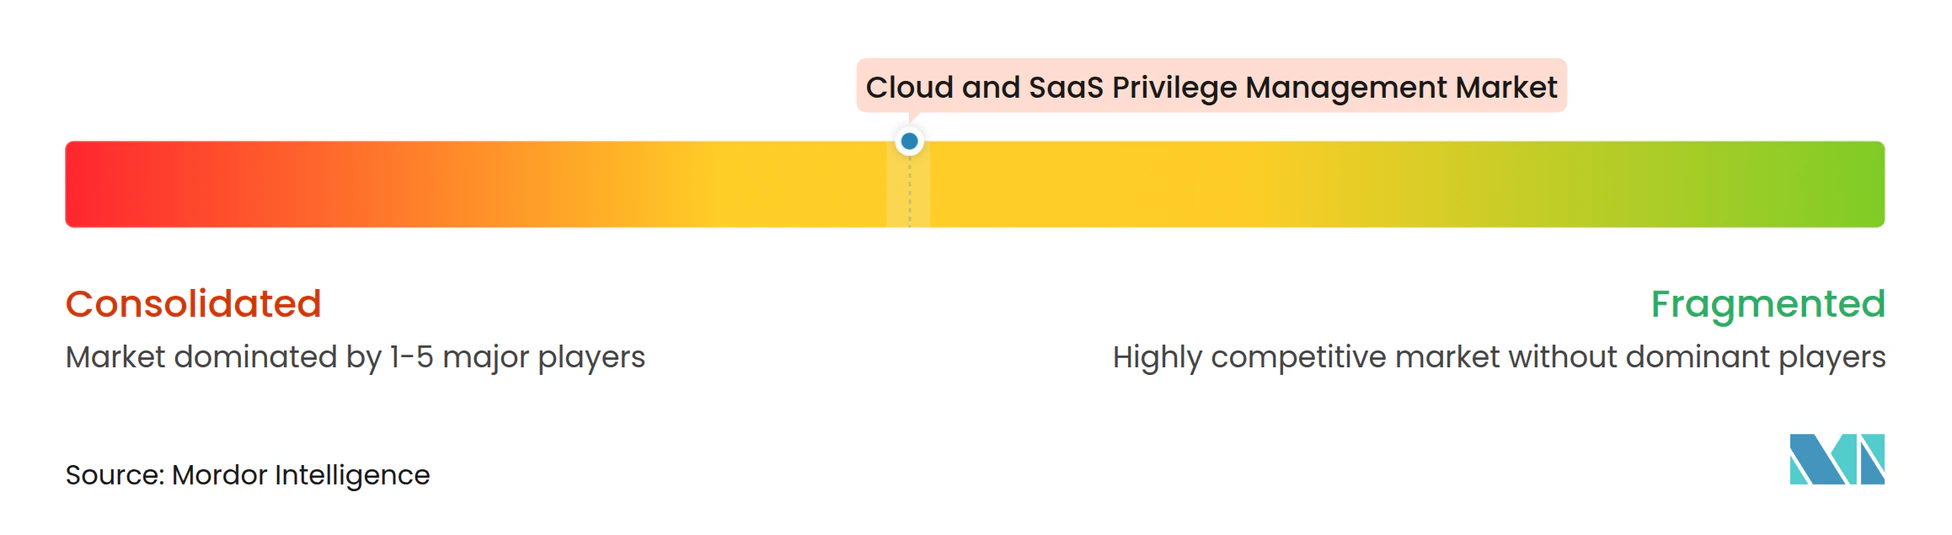
El mercado de gestión de privilegios en la nube y SaaS está moderadamente concentrado. CyberArk, BeyondTrust, Delinea y Microsoft tienen posiciones sustanciales en cuentas empresariales, mientras que Keeper Security, Saviynt, Sonrai Security y otros especialistas nativos en la nube están ganando terreno en partes específicas del mercado. El enfoque competitivo está cambiando hacia plataformas que conectan la gobernanza de privilegios, la detección de amenazas, la gestión de derechos en la nube y los controles de identidad de agentes de IA en un entorno de control unificado. Palo Alto Networks anunció un acuerdo para adquirir CyberArk en julio de 2025 por un valor de capital de 25 mil millones de USD, demostrando que la seguridad de identidad se ha convertido en una capacidad de plataforma central en lugar de una categoría de producto independiente.
Los proveedores están ampliando el alcance de sus productos a través de adquisiciones, desarrollo interno y asociaciones de integración. Delinea anunció su combinación con StrongDM en enero de 2026 para incorporar la autorización en tiempo de ejecución justo a tiempo para entornos DevOps e impulsados por IA en su plataforma de acceso privilegiado empresarial. BeyondTrust lanzó PathfinderAI y un servidor seguro de Protocolo de Contexto de Modelo en abril de 2026 para gobernar las acciones autónomas de agentes de IA con una pista de auditoría. Estas acciones apuntan a la gobernanza de identidades de máquinas y agentes de IA, un área donde la cobertura de control sigue siendo incompleta, mientras que los proveedores también incorporan análisis dentro de los flujos de trabajo de privilegios en lugar de depender completamente de herramientas externas de gestión de información y eventos de seguridad. El acceso justo a tiempo compatible con desarrolladores se está volviendo más importante porque los proveedores deben fortalecer el control sin ralentizar la actividad de ingeniería.
Zscaler se unió al ecosistema de socios de Microsoft Entra Agent ID en noviembre de 2025 para aplicar controles de acceso de Confianza Cero a las identidades de agentes de IA a través de los servicios de identidad de Microsoft. CyberArk amplió las capacidades para identidades humanas, de IA y de máquinas en abril de 2025, incluidos los controles de acceso justo a tiempo y la detección mejorada de identidades de máquinas, mientras que Keeper Security añadió soporte nativo de Google Cloud Platform a KeeperPAM en febrero de 2026, extendiendo la cobertura de gobernanza a AWS, Azure y Google Cloud Platform. Estos movimientos muestran que la interoperabilidad en la nube y el control de agentes de IA son factores competitivos cada vez más relevantes. El mercado de gestión de privilegios en la nube y SaaS mantendrá la competencia entre plataformas empresariales amplias y proveedores especializados enfocados en la nube.
Líderes de la Industria de Gestión de Privilegios en la Nube y SaaS
-
BeyondTrust Corporation
-
Delinea Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
Broadcom Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Privilegios en la Nube y SaaS Empresas cubiertas en este informe
- BeyondTrust Corporation
- Delinea Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Broadcom Inc.
- IBM Corporation
- One Identity LLC
- Saviynt Inc.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- SailPoint Technologies, Inc.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Keeper Security, Inc.
- Hitachi ID Systems, Inc.
- Thales Group
- SSH Communications Security Corporation
- Akeyless Security Ltd.
- StrongDM, Inc.
- Teleport, Inc.
- Netwrix Corporation
- Imprivata, Inc.
Desarrollos recientes de la industria en Mercado de Gestión de Privilegios en la Nube y SaaS
- Julio de 2026: SailPoint amplió el descubrimiento de aplicaciones PAM en Identity Security Cloud con mejoras en el conector de CyberArk a nivel de instancia y nuevos conectores de descubrimiento para BeyondTrust Password Safe Cloud y Delinea Secret Server, mejorando la precisión de la gobernanza de identidad entre plataformas.
- Abril de 2026: BeyondTrust lanzó PathfinderAI y un servidor MCP seguro en Acceso Anticipado, ofreciendo controles de seguridad de identidad listos para producción para agentes de IA colaboradores dentro de la Plataforma Pathfinder y permitiendo a las organizaciones gobernar las acciones autónomas de agentes de IA a través de una capa de orquestación basada en estándares con pista de auditoría completa.
- Febrero de 2026: Keeper Security añadió soporte nativo de Google Cloud Platform a KeeperPAM, extendiendo la gobernanza de acceso privilegiado a un tercer plano de control de nube principal junto con las integraciones existentes de AWS y Azure, permitiendo una aplicación coherente de políticas en entornos multinube.
- Enero de 2026: Delinea y StrongDM anunciaron un acuerdo de fusión definitivo para combinar la plataforma PAM empresarial de Delinea con la autorización en tiempo de ejecución JIT de StrongDM para entornos DevOps e impulsados por IA. La plataforma combinada, anclada por los 400 millones de USD de ingresos recurrentes anuales de Delinea, apunta a una arquitectura de privilegio cero permanente que abarca la gestión tradicional de credenciales y el acceso efímero impulsado por eventos para cargas de trabajo nativas en la nube.
Alcance del Informe Global del Mercado de Gestión de Privilegios en la Nube y SaaS
El Informe de Gestión de Privilegios en la Nube y SaaS está segmentado por Componente (Soluciones, Servicios), Tipo de Solución (Gobernanza de Derechos en la Nube, Gestión de Credenciales Privilegiadas y Secretos, Gestión de Sesiones Privilegiadas, Acceso Justo a Tiempo y Privilegio Cero Permanente, Gestión de Privilegios en Endpoints para Dispositivos Conectados a la Nube, Detección y Respuesta ante Amenazas de Identidad), Modo de Implementación (SaaS Nativo en la Nube, Híbrido, Plano de Control Local con Integraciones en la Nube), Tamaño de Organización (Grandes Empresas, Pequeñas y Medianas Empresas), Industria de Usuario Final (BFSI, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Comercio Minorista y Electrónico, Manufactura Industrial, Energía y Servicios Públicos, Gobierno y Defensa, Medios de Comunicación y Entretenimiento, y Otras Industrias de Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, África). Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Gobernanza de Derechos en la Nube |
| Gestión de Credenciales Privilegiadas y Secretos |
| Gestión de Sesiones Privilegiadas |
| Acceso Justo a Tiempo y Privilegio Cero Permanente |
| Gestión de Privilegios en Endpoints para Dispositivos Conectados a la Nube |
| Detección y Respuesta ante Amenazas de Identidad |
| SaaS Nativo en la Nube |
| Híbrido |
| Plano de Control Local con Integraciones en la Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| BFSI |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Comercio Minorista y Electrónico |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Gobierno y Defensa |
| Medios de Comunicación y Entretenimiento |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Tipo de Solución | Gobernanza de Derechos en la Nube | |
| Gestión de Credenciales Privilegiadas y Secretos | ||
| Gestión de Sesiones Privilegiadas | ||
| Acceso Justo a Tiempo y Privilegio Cero Permanente | ||
| Gestión de Privilegios en Endpoints para Dispositivos Conectados a la Nube | ||
| Detección y Respuesta ante Amenazas de Identidad | ||
| Por Modo de Implementación | SaaS Nativo en la Nube | |
| Híbrido | ||
| Plano de Control Local con Integraciones en la Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | BFSI | |
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Comercio Minorista y Electrónico | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Gobierno y Defensa | ||
| Medios de Comunicación y Entretenimiento | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de privilegios en la nube y SaaS?
Se proyecta que el mercado de gestión de privilegios en la nube y SaaS se expanda desde 2,83 mil millones de USD en 2026 y 3,38 mil millones de USD en 2027 hasta 8,71 mil millones de USD para 2032, a un CAGR del 20,84%.
¿Qué está impulsando la demanda de gestión de privilegios en la nube y SaaS?
Los ataques basados en identidad, la expansión de las superficies de acceso multinube, los requisitos de confianza cero y la proliferación de identidades no humanas son los principales factores de demanda.
¿Qué componente tiene la mayor participación del gasto en gestión de privilegios en la nube y SaaS?
Las soluciones representaron el 77,03% del gasto en 2026 y se proyecta que se expandan a un CAGR del 21,09% hasta 2032.
¿Qué modelo de implementación es el más utilizado para la gestión de privilegios?
El SaaS Nativo en la Nube representó el 63,02% del gasto en 2026 y se espera que se expanda a un CAGR del 21,62% hasta 2032.
¿Qué industria de usuario final tiene la mayor demanda de gestión de privilegios en la nube y SaaS?
BFSI representó el 26,01% del gasto en 2026 porque los sistemas de pago, la infraestructura de negociación y las obligaciones de auditoría requieren sólidos controles de acceso privilegiado.
¿Qué región se espera que se expanda más rápido hasta 2032?
Se espera que Asia-Pacífico se expanda a un CAGR del 21,72%, respaldado por la inversión en la nube y la adopción de ciberseguridad en China, India, Japón y Corea del Sur.