
Taille et part du marché de la gestion des privilèges Cloud et SaaS
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2027 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.38 Milliards de dollars |
| Taille du Marché (2032) | 8.71 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.84 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des privilèges Cloud et SaaS par Mordor Intelligence
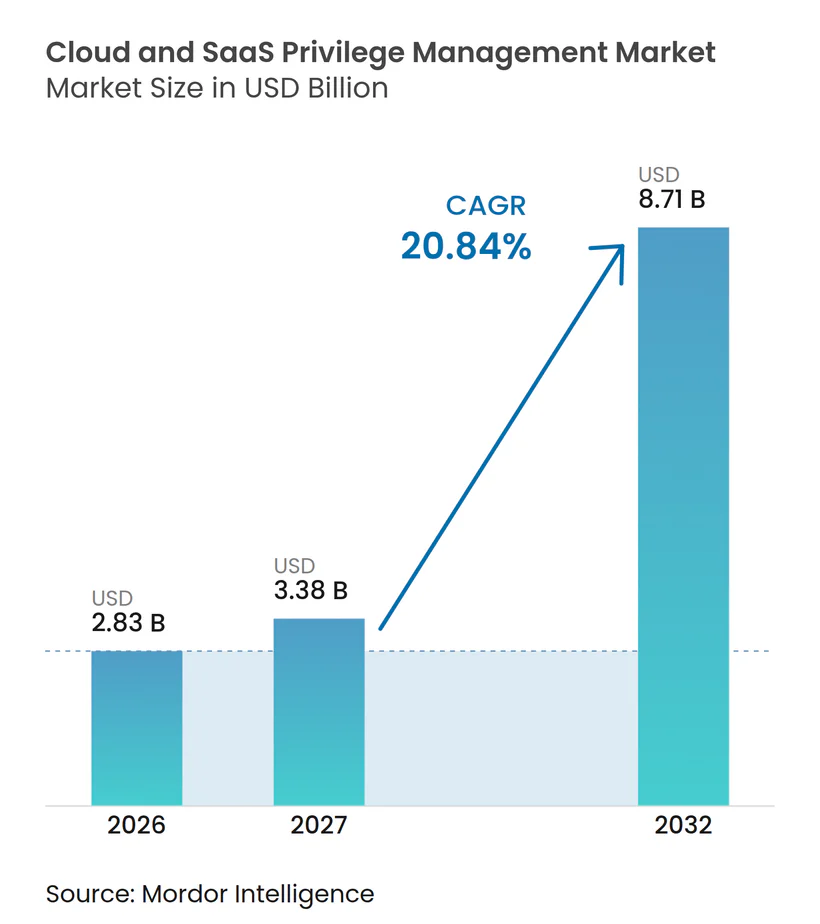
La taille du marché de la gestion des privilèges Cloud et SaaS devrait s'étendre de 2,83 milliards USD en 2026 et 3,38 milliards USD en 2027 à 8,71 milliards USD d'ici 2032, enregistrant un CAGR de 20,84 % entre 2027 et 2032. Les organisations transfèrent des charges de travail critiques vers des environnements multi-cloud et SaaS, ce qui augmente le nombre d'identités privilégiées humaines et non humaines devant être gouvernées. Ce changement expose les limites des outils de coffre-fort sur site hérités et accroît la demande de contrôles unifiés dans les environnements cloud. La directive fédérale zéro confiance aux États-Unis et les exigences européennes en matière de résilience opérationnelle ont fait de la gouvernance continue des privilèges une priorité de conformité plus visible. Les fournisseurs répondent en combinant le coffre-fort, les contrôles de session, la détection des menaces liées aux identités, la gouvernance des droits cloud et les contrôles d'identité des agents IA dans des plateformes plus larges. Le marché de la gestion des privilèges Cloud et SaaS présente donc des opportunités pour les fournisseurs capables de réduire l'administration fragmentée sans ajouter de friction aux flux de travail d'accès.
Points clés du rapport
- Par composant, les solutions détenaient 77,03 % de la part du marché de la gestion des privilèges Cloud et SaaS en 2026 et devraient se développer à un CAGR de 21,09 % jusqu'en 2032.
- Par type de solution, la gestion des informations d'identification privilégiées et des secrets détenait 27,03 % du marché en 2026, tandis que la détection et la réponse aux menaces liées aux identités devrait se développer à un CAGR de 21,92 % jusqu'en 2032.
- Par mode de déploiement, le SaaS natif Cloud détenait 63,02 % du marché en 2026 et devrait se développer à un CAGR de 21,62 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 76,01 % du marché en 2026, tandis que les PME devraient se développer à un CAGR de 21,46 % jusqu'en 2032.
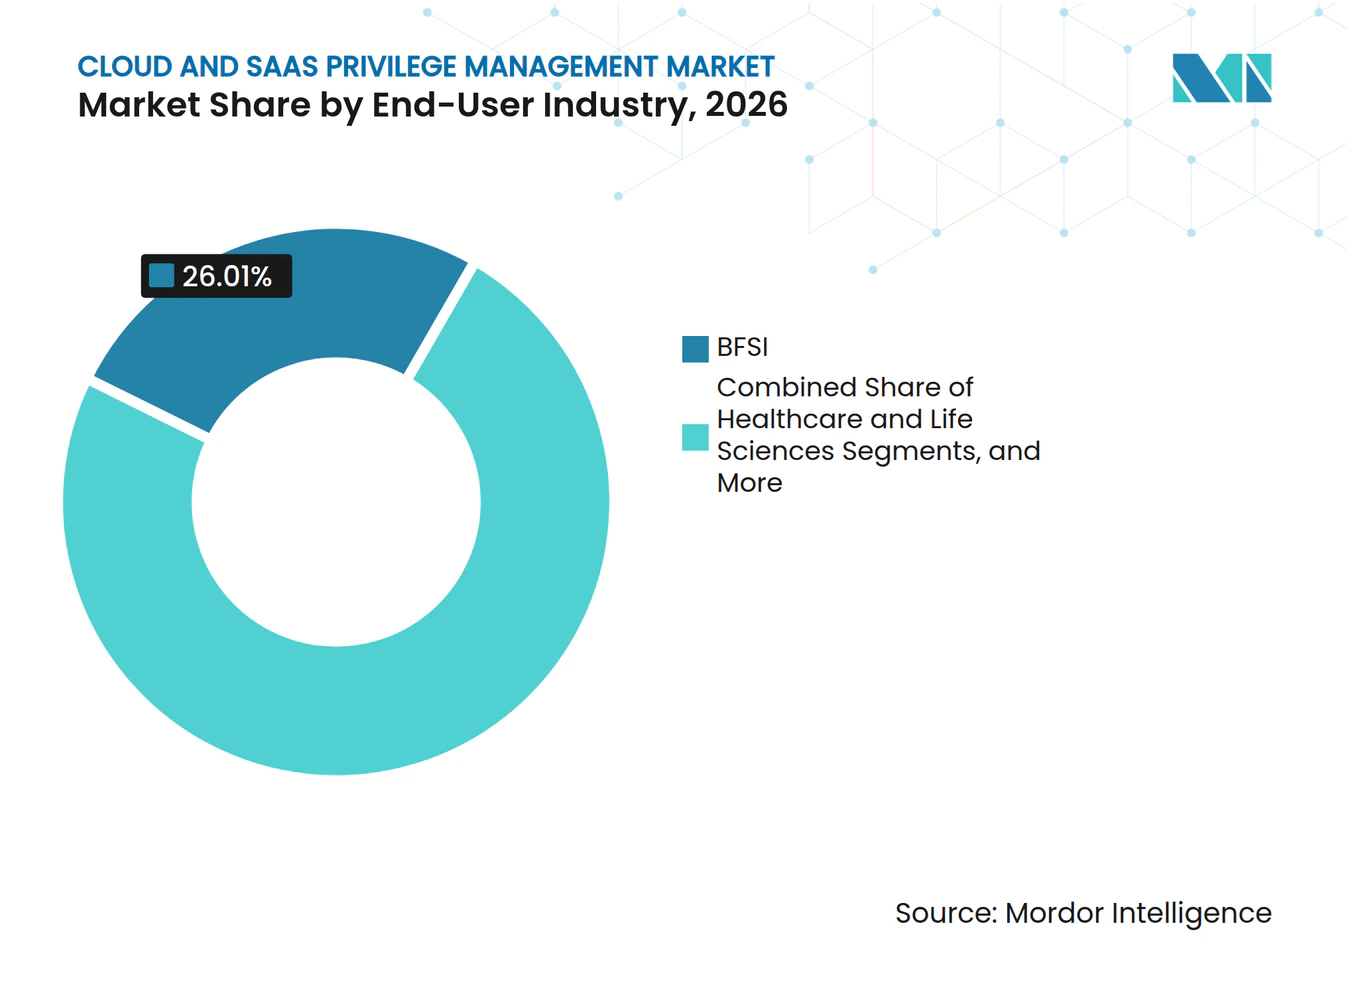
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait 26,01 % du marché en 2026, tandis que la santé et les sciences de la vie devrait se développer à un CAGR de 22,07 % jusqu'en 2032.
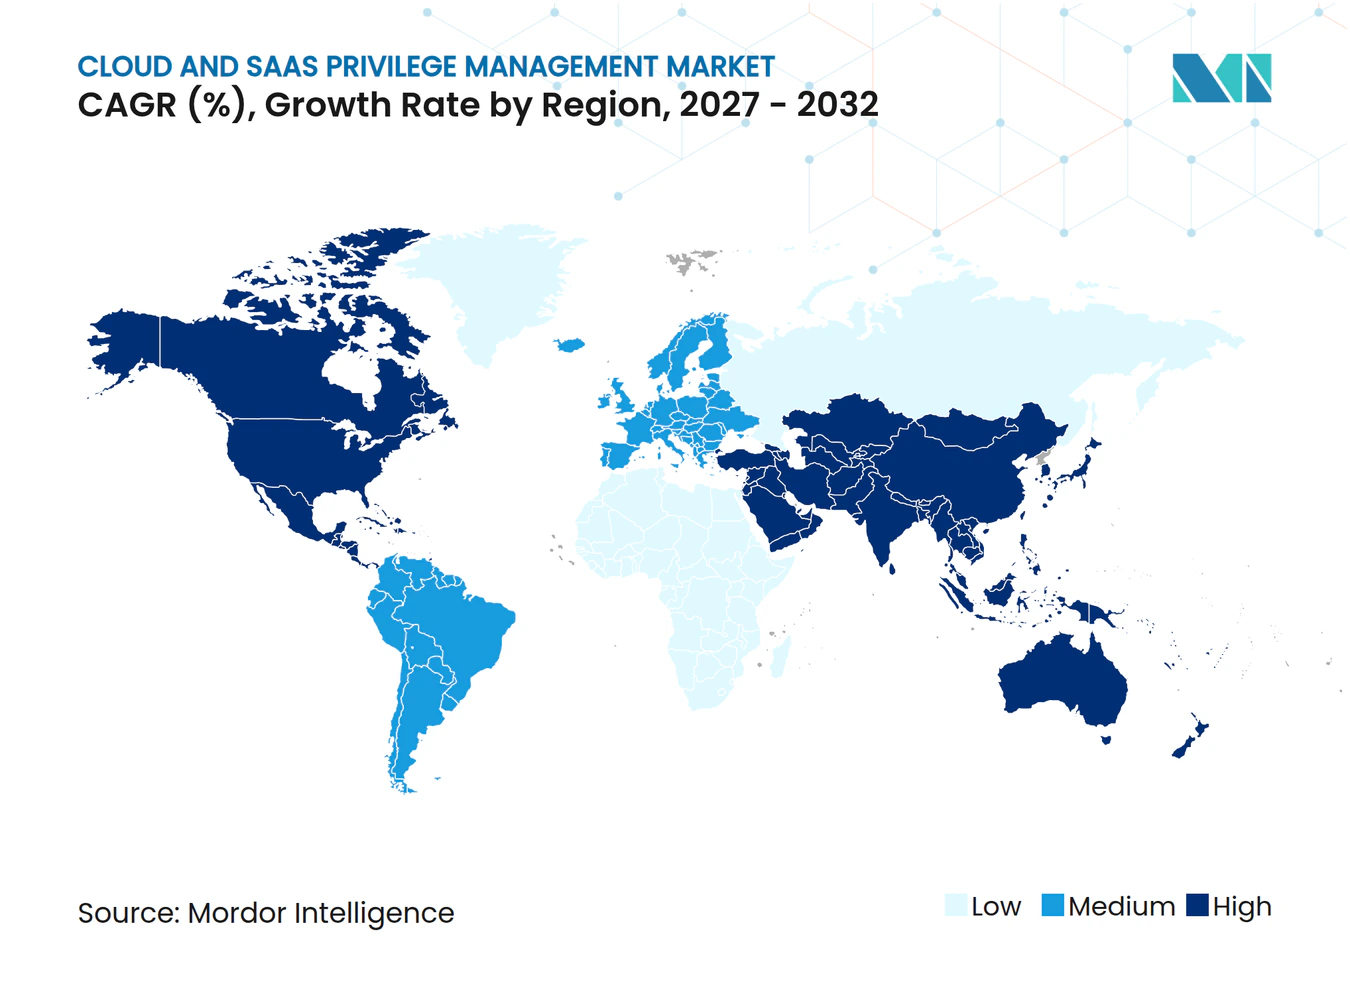
- Par géographie, l'Amérique du Nord détenait 46,03 % du marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,72 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Attaques basées sur les identités et compromission des informations d'identification | +5.8% | Mondial | Court terme (≤ 2 ans) |
| Expansion des surfaces d'administration multi-cloud et SaaS | +4.5% | Mondial, Asie-Pacifique et Amérique du Nord en tête | Moyen terme (2-4 ans) |
| Mandats d'accès zéro confiance et juste-à-temps | +3.2% | Amérique du Nord et UE, extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Prolifération des identités machines, de charges de travail et d'agents IA | +3.1% | Mondial | Moyen terme (2-4 ans) |
| Pression réglementaire pour une gouvernance continue des privilèges | +2.6% | UE, Amérique du Nord, Asie-Pacifique en tête | Moyen terme (2-4 ans) |
| Contrôle par politique-en-tant-que-code pour les pipelines de livraison natifs Cloud | +1.8% | Amérique du Nord et UE, extension vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Attaques basées sur les identités et compromission des informations d'identification
La compromission des identités devient un problème de sécurité de plus en plus important, les attaquants utilisant des techniques allant au-delà du simple vol d'informations d'identification. Verizon a rapporté que les violations impliquant des tiers représentaient 48 % des violations confirmées en 2025, après avoir augmenté de 60 % au cours de l'année.[1] IBM a rapporté que les courriels d'hameçonnage diffusant des logiciels de vol d'informations ont augmenté de 180 % par rapport à 2023. RSA a constaté que 69 % des organisations interrogées ont subi une violation liée aux identités au cours des 3 années précédentes, et 24 % ont signalé des coûts de violation supérieurs à 10 millions USD.[2] Les attaquants utilisent également le détournement de jetons de session, la fatigue MFA et la compromission via le navigateur, qui peuvent contourner une approche basée uniquement sur le coffre-fort. Le marché de la gestion des privilèges Cloud et SaaS bénéficie lorsque les plateformes fournissent des analyses comportementales, des sessions juste-à-temps et une révocation immédiate des accès après une activité suspecte.
Expansion des surfaces d'administration multi-cloud et SaaS
L'adoption du multi-cloud a créé des modèles d'autorisation que les outils d'identité natifs ne gouvernent pas dans tous les environnements. Les entreprises doivent gérer les rôles, les autorisations OAuth, les API et les comptes privilégiés auprès des fournisseurs cloud et des applications SaaS. Chaque application supplémentaire peut introduire sa propre logique d'accès et ses propres autorisations permanentes pour des tiers. Ces autorisations peuvent rester actives après la fin du besoin commercial initial si les révisions sont incohérentes. Le marché de la gestion des privilèges Cloud et SaaS bénéficie de la demande d'un moteur de politique unique couvrant les droits cloud et l'accès privilégié traditionnel. Ce besoin encourage les fournisseurs à intégrer la gestion des droits d'infrastructure cloud dans leurs plateformes de privilèges plus larges plutôt que de la vendre comme un produit ponctuel distinct.
Mandats d'accès zéro confiance et juste-à-temps
Le décret exécutif 14144 a demandé aux agences civiles fédérales des États-Unis d'adopter une authentification résistante à l'hameçonnage et de faire progresser les capacités de gestion des identités et des accès.[3] Le décret exigeait également des contrôles techniques pour le moindre privilège et l'accès basé sur les rôles à la télémétrie des points de terminaison. Le NIST a publié 19 exemples pratiques de mise en œuvre d'architecture zéro confiance avec 24 collaborateurs industriels en juin 2025. DORA s'applique aux États membres de l'UE depuis le 17 janvier 2025, renforçant l'attention portée aux inventaires de comptes de service, à l'authentification multifacteur et aux révisions des accès privilégiés. Le marché de la gestion des privilèges Cloud et SaaS est soutenu lorsque l'accès juste-à-temps passe d'un objectif architectural à une exigence d'approvisionnement pour les acheteurs publics et commerciaux.
Prolifération des identités machines, de charges de travail et d'agents IA
Les identités non humaines comprennent les comptes de service, les clés API, les jetons OAuth, les certificats de charge de travail et les informations d'identification des agents IA. La Cloud Security Alliance a rapporté que ces identités surpassent en nombre les utilisateurs humains dans un rapport moyen de 45 pour 1 dans les entreprises et de 144 pour 1 dans les environnements natifs Cloud. SANS a constaté que 76 % des organisations signalent une croissance active des identités non humaines, tandis que 92 % ne font pas tourner la plupart des informations d'identification non humaines sur un cycle de 90 jours. Les agents IA peuvent obtenir des autorisations à l'exécution, créer des sous-agents et appeler des API externes, ce qui amplifie l'effet d'une information d'identification compromise. Le marché de la gestion des privilèges Cloud et SaaS répond avec des plateformes qui découvrent, gouvernent et révoquent les informations d'identification machines à un rythme adapté aux environnements automatisés. Ce domaine reste important car aucun contrôle unique n'est largement utilisé pour toutes les identités non humaines.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Intégration des systèmes existants avec les annuaires et applications hérités | -3.5% | Mondial, plus aigu en Europe et en Amérique du Nord | Moyen terme (2-4 ans) |
| Pénurie de compétences en gouvernance des privilèges Cloud | -2.8% | Mondial | Court terme (≤ 2 ans) |
| Contraintes de résidence des données et de cloud souverain | -1.9% | UE, Moyen-Orient, Asie-Pacifique, Chine et Inde | Long terme (≥ 4 ans) |
| Friction dans les flux de travail liée à l'application du moindre privilège | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Intégration des systèmes existants avec les annuaires et applications hérités
De nombreux parcs d'entreprises utilisent encore des domaines Active Directory sur site, des magasins d'informations d'identification sur mainframe et des annuaires LDAP qui n'ont pas été conçus pour les moteurs de politique SaaS modernes. La connexion de ces systèmes à la gestion des privilèges native Cloud nécessite souvent des intergiciels, des modifications de schéma et des travaux au niveau des applications. L'effort peut prolonger les calendriers de déploiement de semaines à trimestres. Les institutions financières et les fabricants industriels disposant de réseaux de technologie opérationnelle isolés font face à une difficulté supplémentaire, car leurs magasins d'informations d'identification peuvent ne pas offrir de points d'intégration basés sur REST. Des connecteurs personnalisés peuvent être nécessaires pour chaque actif existant, ce qui ajoute des coûts et des risques de livraison. Cela freine le marché de la gestion des privilèges Cloud et SaaS, car les organisations disposant des plus grands parcs de privilèges peuvent avoir le chemin de mise en œuvre le plus lent.
Pénurie de compétences en gouvernance des privilèges Cloud
La gouvernance des privilèges Cloud nécessite des compétences en ingénierie des identités, en architecture cloud, en automatisation DevSecOps et en politique-en-tant-que-code. Peu de praticiens combinent toutes ces compétences. SANS a constaté que 38 % des organisations identifient les contraintes budgétaires comme leur principal obstacle au déploiement de la détection et de la réponse aux menaces liées aux identités. Les programmes peuvent rester en phase de preuve de concept lorsque les équipes ne peuvent pas configurer les politiques juste-à-temps, ajuster les bases comportementales ou connecter la télémétrie de détection aux opérations de sécurité existantes. L'Asie-Pacifique et le Moyen-Orient sont particulièrement exposés, car l'expertise spécialisée a historiquement été concentrée en Amérique du Nord et en Europe. Cette pénurie contribue à un intérêt accru pour les services gérés et les offres associées à des services, ce qui peut limiter l'expansion des marges de plateforme à court terme.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
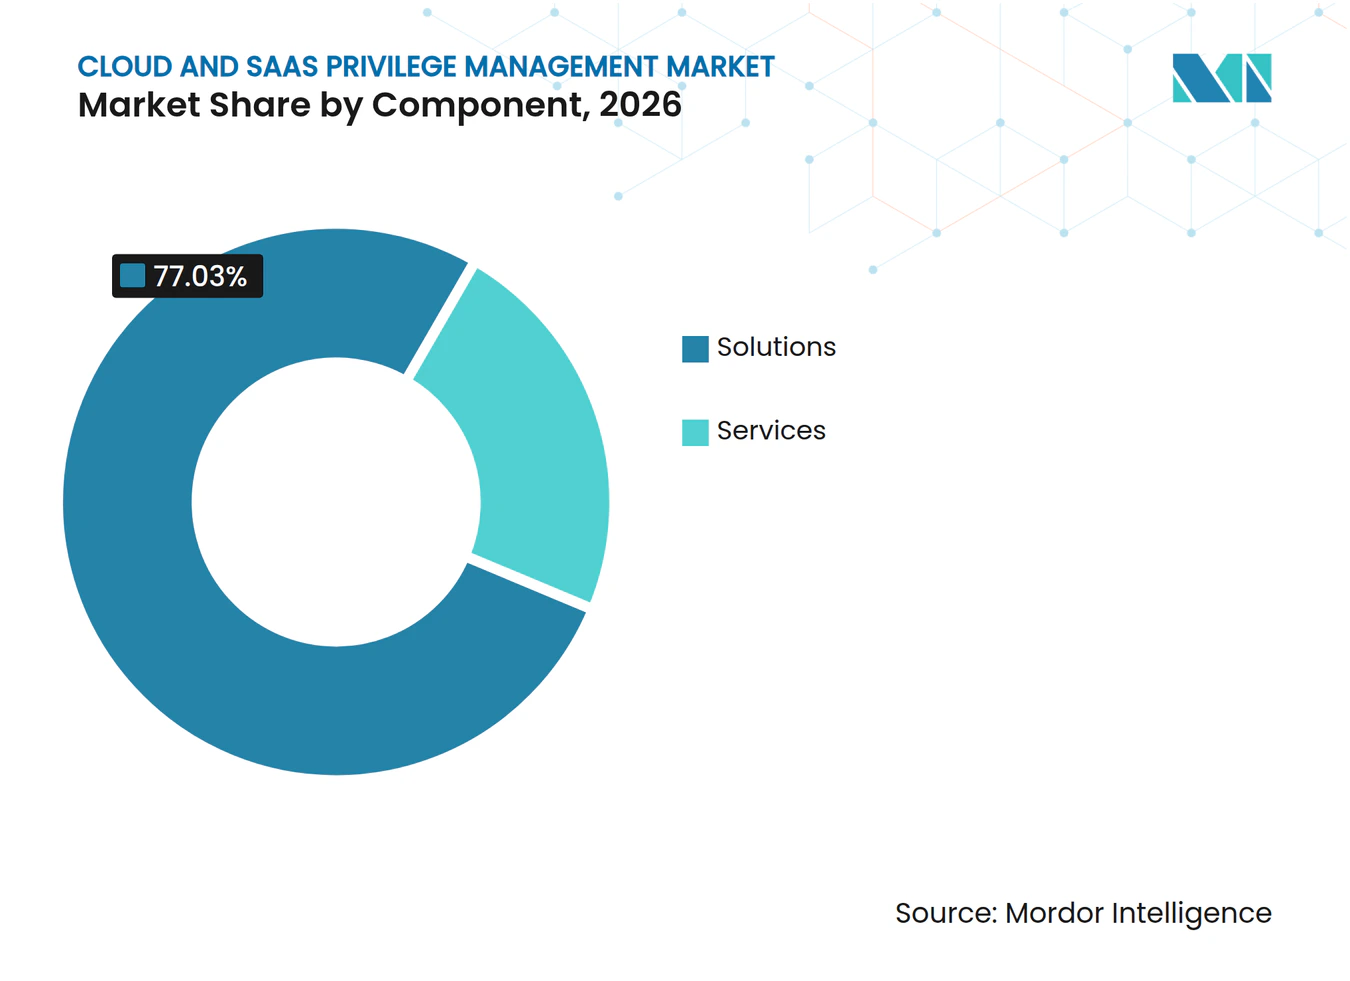
les solutions mènent la consolidation des plateformesLes solutions détenaient 77,03 % du marché de la gestion des privilèges Cloud et SaaS en 2026 et devraient se développer à un CAGR de 21,09 % jusqu'en 2032. Ce leadership combiné indique que les acheteurs en entreprise orientent la majorité des dépenses vers les logiciels de plateforme plutôt que d'ajouter des outils ponctuels distincts pour chaque tâche de privilège. Les équipes d'approvisionnement souhaitent un plan de contrôle unique couvrant le coffre-fort des informations d'identification, la gestion des sessions privilégiées, la détection des menaces liées aux identités et la gouvernance des droits cloud dans leur mix croissant de systèmes cloud et sur site. Plusieurs produits peuvent créer un risque opérationnel lorsque les politiques, les enregistrements d'identité et les preuves d'audit ne s'alignent pas, en particulier après qu'un incident de sécurité oblige les équipes à reconstituer l'activité d'accès. Le marché de la gestion des privilèges Cloud et SaaS bénéficie lorsque les fournisseurs peuvent connecter les contrôles hérités et les contrôles cloud via des politiques communes, car les clients privilégient de plus en plus la cohérence administrative sur une plus grande collection d'outils déconnectés.
Les services représentaient les 22,97 % restants du marché en 2026, et leur rôle reste important même si leur croissance en pourcentage est plus lente que celle des solutions. Les migrations de systèmes existants nécessitent souvent une intégration d'annuaire, un mappage de schéma et des connecteurs personnalisés, tandis que l'intégration des agents IA peut nécessiter une conception de politique avant que des contrôles automatisés puissent être appliqués. Les audits de certification des droits multi-cloud constituent une autre source de demande de services professionnels, où les clients doivent documenter les autorisations et prouver que des révisions d'accès ont été effectuées. Les engagements de détection gérée deviennent plus pertinents pour les clients qui manquent de personnel spécialisé pour opérer la détection des menaces liées aux identités ou ajuster les politiques d'accès juste-à-temps. Les fournisseurs en place et les intégrateurs de systèmes se disputent ce travail, car il soutient le déploiement de la plateforme, les relations durables avec les clients et un pipeline qui s'étend au-delà d'une licence logicielle initiale.



Par type de solution :
la gestion des secrets en tête tandis que l'ITDR gagne en prioritéLa gestion des informations d'identification privilégiées et des secrets détenait 27,03 % de la taille du marché de la gestion des privilèges Cloud et SaaS en 2026. Le coffre-fort des informations d'identification est un premier déploiement courant, car les entreprises doivent identifier, stocker, faire tourner et contrôler la diffusion des informations d'identification avant de pouvoir gouverner la façon dont ces informations d'identification sont utilisées par les personnes, les applications et les machines. La gestion des sessions privilégiées et la gouvernance des droits cloud sont des catégories adjacentes établies, puisque l'enregistrement des sessions soutient les obligations d'audit et la gouvernance des droits soutient les révisions récurrentes des autorisations élevées. La position dominante de la gestion des secrets reflète son rôle pratique dans un programme de privilèges plus large et sa pertinence pour les organisations qui commencent seulement à remplacer les informations d'identification d'administrateur non gérées. Les contrôles fondamentaux des informations d'identification restent donc importants même si le marché de la gestion des privilèges Cloud et SaaS évolue vers une détection continue, des révisions automatisées et une application d'accès plus dynamique.
La détection et la réponse aux menaces liées aux identités devrait se développer à un CAGR de 21,92 % jusqu'en 2032, le taux le plus élevé parmi les types de solutions. SANS a constaté que 85 % des organisations déploient des outils de détection et de réponse aux menaces liées aux identités, tandis que 55 % ont tout de même subi un accès non autorisé lié aux identités au cours des 12 mois précédents. Ce résultat montre que le déploiement seul ne garantit pas une couverture efficace, ce qui amène les acheteurs à rechercher une détection qui fonctionne avec les contrôles de session et l'application des accès plutôt que comme une couche d'alerte distincte. L'accès juste-à-temps et le privilège zéro permanent gagnent également en attention, les comptes administratifs persistants étant remplacés par des informations d'identification à portée limitée qui expirent automatiquement, tandis que la gestion des privilèges des points de terminaison et la gouvernance des droits cloud traitent les appareils connectés au cloud et les autorisations excessives à grande échelle. Ces capacités reflètent un passage du seul coffre-fort préventif vers une détection continue, une révision des accès et une réponse dans des environnements administratifs diversifiés.
Par mode de déploiement :
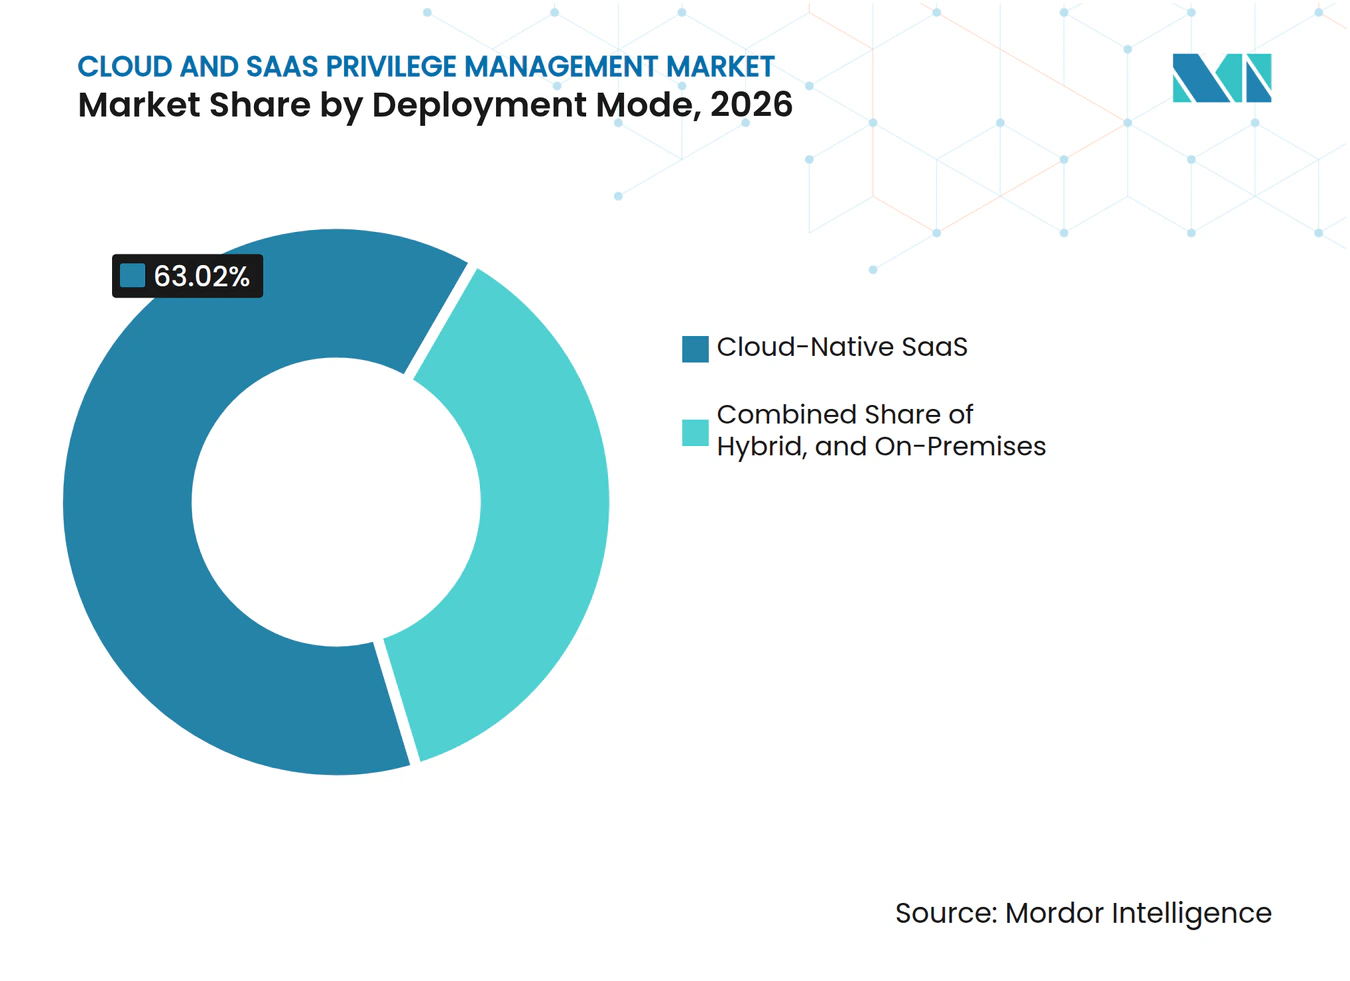
la livraison SaaS remodèle l'architecture de contrôleLe SaaS natif Cloud détenait 63,02 % de la part du marché de la gestion des privilèges Cloud et SaaS en 2026 et devrait se développer à un CAGR de 21,62 % jusqu'en 2032. Ce modèle de déploiement réduit les besoins en approvisionnement matériel et permet aux fournisseurs de mettre à jour les moteurs de politique et les modèles de détection des menaces sans cycle de mise à niveau géré par le client. Les plateformes SaaS peuvent également utiliser des intégrations préconstruites pour AWS IAM, Azure Entra ID et Google Cloud IAM, ce qui réduit le travail nécessaire pour appliquer des contrôles d'accès cohérents dans les environnements cloud publics. Les administrateurs peuvent mettre en œuvre de nouveaux contrôles plus rapidement lorsque ces connexions sont disponibles, un avantage important pour les organisations dont l'adoption des applications SaaS a progressé plus vite que l'expansion de leurs équipes d'identité. Le marché de la gestion des privilèges Cloud et SaaS favorise cette architecture, car les acheteurs recherchent une interface commune pour les charges de travail distribuées et une opération de politique cohérente dans des parcs cloud en évolution.
Le déploiement hybride est la deuxième approche la plus importante et aide les entreprises à gouverner à la fois les charges de travail cloud et les ressources sur site pendant qu'elles achèvent des programmes de migration par phases. L'orchestration des politiques SaaS peut fonctionner via des connecteurs dans des parcs mixtes, permettant aux clients de maintenir les annuaires ou applications existants là où une mise hors service immédiate serait impraticable. Le plan de contrôle sur site avec intégrations cloud reste pertinent pour les organisations gouvernementales et les opérateurs d'infrastructures critiques qui nécessitent une résidence souveraine des données ou un traitement dans des environnements classifiés. Ces acheteurs peuvent utiliser des connexions cloud tout en conservant certaines fonctions de contrôle proches des systèmes internes, ce qui préserve une place pour les modèles hybrides et sur site pendant la période de transition. La direction à long terme favorise toujours la livraison SaaS, car les fournisseurs orientent la détection des menaces liées aux identités et les analyses comportementales vers des pipelines d'inférence IA résidant dans le cloud, ce qui peut également influencer les acheteurs historiquement conservateurs.

Par taille d'organisation :
les grandes entreprises ancrent la demande tandis que les PME accélèrentLes grandes entreprises détenaient 76,01 % de la taille du marché de la gestion des privilèges Cloud et SaaS en 2026. Leur position reflète le lien étroit entre la complexité du parc technologique et l'urgence de la gestion des privilèges, car un fabricant mondial ou une banque multinationale peut opérer 3 fournisseurs cloud, plus de 30 applications SaaS et des centaines de milliers d'identités. Ces environnements nécessitent des contrôles systématiques basés sur des plateformes plutôt que des processus d'accès manuels, en particulier lorsque les systèmes de paiement, les données clients, les systèmes opérationnels et les connexions tierces ont tous leurs propres attentes d'audit. Les grandes organisations peuvent également soutenir les plateformes intégrées et les services de mise en œuvre nécessaires pour connecter des annuaires complexes, des droits cloud et des politiques de session dans leurs parcs. Le marché de la gestion des privilèges Cloud et SaaS reste fortement ancré dans les grands comptes, qui constituent un terrain d'essai pour les capacités que les fournisseurs peuvent ensuite adapter aux organisations plus petites.
Les PME devraient se développer à un CAGR de 21,46 % jusqu'en 2032, ce qui en fait le segment de taille d'organisation à la croissance la plus rapide. Les plateformes livrées en SaaS, la tarification basée sur la consommation et le déploiement sans agent réduisent l'ancienne exigence d'équipes d'ingénierie des identités dédiées et peuvent rendre l'adoption plus accessible aux organisations disposant de fonctions technologiques légères. Les besoins de conformité créent une demande au-delà de la maturité de sécurité existante d'une entreprise, car les entreprises de fintech, de technologie de santé et de services juridiques peuvent faire face aux mêmes obligations DORA, HIPAA et PCI-DSS que les organisations plus grandes dans leurs secteurs verticaux. Le schéma est visible en Asie-Pacifique, où les institutions financières challengers et les fabricants natifs SaaS adoptent la gestion des privilèges cloud à des stades plus précoces du développement organisationnel que les entreprises comparables lors des cycles précédents. Les fournisseurs qui simplifient la gestion des politiques tout en préservant la qualité des contrôles peuvent s'adresser à ce groupe sans dépendre d'une expertise interne étendue en matière d'identité.
Par secteur d'activité des utilisateurs finaux :
le BFSI en tête tandis que la santé et les sciences de la vie accélèrentLe BFSI détenait 26,01 % du marché de la gestion des privilèges Cloud et SaaS en 2026. L'infrastructure de paiement en temps réel et les systèmes de trading créent un besoin élevé d'accès administratif contrôlé, tandis que les institutions financières doivent documenter qui peut accéder aux systèmes sensibles et quand l'accès est utilisé. DORA renforce également l'attention portée aux inventaires de comptes de service et aux révisions périodiques des accès privilégiés dans les opérations européennes concernées, ce qui soutient la demande continue de plateformes parmi les banques, les assureurs et autres prestataires de services financiers. Le secteur utilise depuis longtemps des contrôles d'accès privilégiés, mais l'adoption du multi-cloud augmente le nombre d'environnements nécessitant une surveillance cohérente et des enregistrements prêts pour l'audit. Le marché de la gestion des privilèges Cloud et SaaS répond à ces exigences avec des outils capables d'appliquer des politiques de moindre privilège et de documenter l'activité dans les charges de travail financières où la cohérence administrative est critique.
La santé et les sciences de la vie devrait se développer à un CAGR de 22,07 % jusqu'en 2032, le taux le plus rapide parmi les secteurs d'activité des utilisateurs finaux. L'exposition aux rançongiciels, l'expansion de la connectivité des dossiers de santé électroniques et les attentes d'audit augmentent le besoin de gouvernance des privilèges, tandis que les dispositifs médicaux connectés ajoutent d'autres voies d'accès que les systèmes de santé doivent surveiller. Les exigences liées à HIPAA renforcent la valeur des contrôles de moindre privilège et de surveillance des sessions dans les environnements de santé qui comptent un grand nombre d'utilisateurs, d'applications et de systèmes connectés. Les technologies de l'information et des télécommunications restent importantes car elles construisent et exploitent l'infrastructure cloud utilisée dans l'ensemble de l'économie, tandis que la fabrication industrielle, l'énergie et les services publics deviennent plus importants à mesure que la technologie opérationnelle et la technologie de l'information se connectent aux plateformes de surveillance cloud. Le gouvernement et la défense font progresser les achats pour respecter les délais zéro confiance, et le commerce de détail, le commerce électronique, les médias et le divertissement privilégient la gouvernance des informations d'identification API dans les intégrations de paiement et de logistique.
Analyse géographique
Marché nord-américain de la gestion des privilèges cloud et SaaS
L'Amérique du Nord détenait 46,03 % du marché de la gestion des privilèges cloud et SaaS en 2026. La région combine la plus forte concentration de fournisseurs SaaS, d'entreprises cloud-natives et d'acheteurs fédéraux opérant sous des exigences de confiance zéro, ce qui soutient un écosystème client et partenaire approfondi. CyberArk, BeyondTrust, Delinea et Keeper Security disposent d'opérations ou d'une exposition aux revenus significatives en Amérique du Nord, créant une concurrence substantielle sur la portée des produits, la tarification et l'intégration des plateformes. Le Canada et le Mexique contribuent à mesure que les entreprises se connectent aux chaînes d'approvisionnement cloud transfrontalières et utilisent les normes de plateforme développées aux États-Unis. L'accord d'acquisition de juillet 2025 entre Palo Alto Networks et CyberArk a renforcé l'importance stratégique de la sécurité des identités dans toute la région et a reconfiguré les feuilles de route des plateformes ainsi que les relations avec les partenaires.
Marché de la gestion des privilèges cloud et SaaS en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 21,72 % jusqu'en 2032, soit le taux régional le plus rapide du marché de la gestion des privilèges cloud et SaaS. La Chine, l'Inde, le Japon et la Corée du Sud constituent les principaux marchés de croissance, soutenus par des investissements croissants dans les infrastructures cloud et l'évolution des cadres de cybersécurité. L'expansion SaaS de l'Inde et l'évolution de la politique nationale de cybersécurité incitent les entreprises de services informatiques à démontrer une gouvernance des privilèges à leurs clients internationaux. L'Australie et la Corée du Sud offrent des opportunités de déploiement supplémentaires pour les intégrations construites autour des environnements hyperscaler, tandis que les implémentations livrées via le cloud en Chine deviennent de plus en plus pertinentes à mesure que les empreintes cloud des entreprises s'élargissent. La demande régionale reflète également l'adoption par les organisations d'applications cloud modernes sans infrastructure de privilèges héritée étendue, bien que la pénurie de talents spécialisés continue d'orienter une partie de la demande vers les fournisseurs de services gérés.
Marché de la gestion des privilèges cloud et SaaS en EMEA et en Amérique du Sud
L'Europe est façonnée par les priorités de conformité DORA et NIS2, qui encouragent les acheteurs du secteur BFSI et des infrastructures critiques à exiger des rapports d'habilitation prêts pour l'audit et des pratiques de révision des accès définies. DORA s'applique aux États membres de l'UE depuis le 17 janvier 2025, et l'Allemagne a publié son acte de transposition NIS2 en décembre 2025. WALLIX Group a développé une position de souveraineté numérique européenne qui s'aligne sur la demande du secteur public et de la défense pour le traitement des données résidant dans l'UE. L'Amérique du Sud se développe grâce aux adopteurs de technologies fintech et d'agribusiness axés sur le cloud au Brésil et en Argentine, tandis que l'Arabie saoudite et les Émirats arabes unis font progresser des déploiements soutenus par les gouvernements liés aux initiatives de cloud souverain. L'Afrique en est à un stade plus précoce, les exigences des multinationales et du secteur financier en Afrique du Sud, au Nigeria et en Égypte constituant la principale demande à court terme.
Paysage concurrentiel
Concentration du Marché
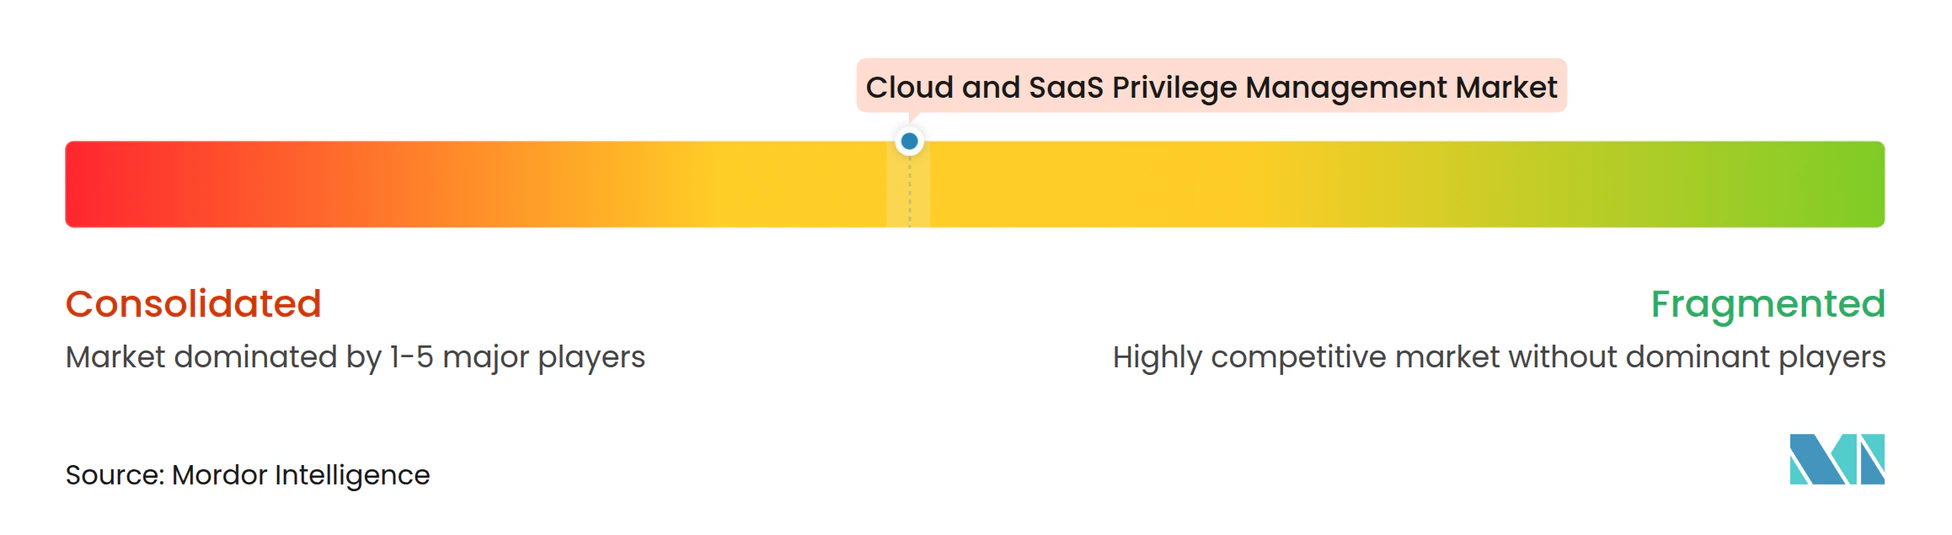
Le marché de la gestion des privilèges Cloud et SaaS est modérément concentré. CyberArk, BeyondTrust, Delinea et Microsoft occupent des positions substantielles dans les comptes d'entreprise, tandis que Keeper Security, Saviynt, Sonrai Security et d'autres spécialistes natifs Cloud gagnent du terrain dans des parties spécifiques du marché. L'accent concurrentiel se déplace vers des plateformes qui connectent la gouvernance des privilèges, la détection des menaces, la gestion des droits cloud et les contrôles d'identité des agents IA dans un environnement de contrôle unifié. Palo Alto Networks a annoncé un accord d'acquisition de CyberArk en juillet 2025 pour une valeur en actions de 25 milliards USD, démontrant que la sécurité des identités est devenue une capacité de plateforme centrale plutôt qu'une catégorie de produits autonome.
Les fournisseurs étendent leur portée produit par des acquisitions, un développement interne et des partenariats d'intégration. Delinea a annoncé sa fusion avec StrongDM en janvier 2026 pour intégrer l'autorisation d'exécution juste-à-temps pour les environnements DevOps et pilotés par l'IA dans sa plateforme d'accès privilégié d'entreprise. BeyondTrust a lancé PathfinderAI et un serveur Model Context Protocol sécurisé en avril 2026 pour gouverner les actions autonomes des agents IA avec une piste d'audit. Ces actions ciblent la gouvernance des identités machines et des agents IA, un domaine où la couverture des contrôles reste incomplète, tandis que les fournisseurs intègrent également des analyses dans les flux de travail de privilèges au lieu de s'appuyer entièrement sur des outils externes de gestion des informations et des événements de sécurité. L'accès juste-à-temps adapté aux développeurs devient plus important, car les fournisseurs doivent renforcer le contrôle sans ralentir l'activité d'ingénierie.
Zscaler a rejoint l'écosystème de partenaires Microsoft Entra Agent ID en novembre 2025 pour appliquer les contrôles d'accès zéro confiance aux identités des agents IA via les services d'identité Microsoft. CyberArk a étendu les capacités pour les identités humaines, IA et machines en avril 2025, notamment les contrôles d'accès juste-à-temps et la découverte améliorée des identités machines, tandis que Keeper Security a ajouté la prise en charge native de Google Cloud Platform à KeeperPAM en février 2026, étendant la couverture de gouvernance à AWS, Azure et Google Cloud Platform. Ces mouvements montrent que l'interopérabilité cloud et le contrôle des agents IA sont des facteurs concurrentiels de plus en plus importants. Le marché de la gestion des privilèges Cloud et SaaS maintiendra la concurrence entre les plateformes d'entreprise larges et les fournisseurs spécialisés axés sur le cloud.
Leaders du secteur de la gestion des privilèges Cloud et SaaS
-
BeyondTrust Corporation
-
Delinea Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
Broadcom Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion des privilèges cloud et SaaS Entreprises couvertes dans ce rapport
- BeyondTrust Corporation
- Delinea Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Broadcom Inc.
- IBM Corporation
- One Identity LLC
- Saviynt Inc.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- SailPoint Technologies, Inc.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Keeper Security, Inc.
- Hitachi ID Systems, Inc.
- Thales Group
- SSH Communications Security Corporation
- Akeyless Security Ltd.
- StrongDM, Inc.
- Teleport, Inc.
- Netwrix Corporation
- Imprivata, Inc.
Développements industriels récents dans Marché de la gestion des privilèges cloud et SaaS
- Juillet 2026 : SailPoint a étendu la découverte d'applications PAM dans Identity Security Cloud avec des améliorations du connecteur CyberArk au niveau des instances et de nouveaux connecteurs de découverte BeyondTrust Password Safe Cloud et Delinea Secret Server, améliorant la précision de la gouvernance des identités multiplateforme.
- Avril 2026 : BeyondTrust a lancé PathfinderAI et un serveur MCP sécurisé en accès anticipé, offrant des contrôles de sécurité des identités prêts pour la production pour les agents IA collaborateurs au sein de la plateforme Pathfinder et permettant aux organisations de gouverner les actions autonomes des agents IA via une couche d'orchestration basée sur des normes avec une piste d'audit complète.
- Février 2026 : Keeper Security a ajouté la prise en charge native de Google Cloud Platform à KeeperPAM, étendant la gouvernance des accès privilégiés à un troisième plan de contrôle cloud majeur aux côtés des intégrations AWS et Azure existantes, permettant une application cohérente des politiques dans les environnements multi-cloud.
- Janvier 2026 : Delinea et StrongDM ont annoncé un accord de fusion définitif pour combiner la plateforme PAM d'entreprise de Delinea avec l'autorisation d'exécution JIT de StrongDM pour les environnements DevOps et pilotés par l'IA. La plateforme combinée, ancrée par le chiffre d'affaires annuel récurrent de 400 millions USD de Delinea, cible une architecture de privilège zéro permanent couvrant la gestion traditionnelle des informations d'identification et l'accès éphémère piloté par les événements pour les charges de travail natives Cloud.
Portée du rapport mondial sur le marché de la gestion des privilèges Cloud et SaaS
Le rapport sur la gestion des privilèges Cloud et SaaS est segmenté par composant (solutions, services), type de solution (gouvernance des droits cloud, gestion des informations d'identification privilégiées et des secrets, gestion des sessions privilégiées, accès juste-à-temps et privilège zéro permanent, gestion des privilèges des points de terminaison pour les appareils connectés au cloud, détection et réponse aux menaces liées aux identités), mode de déploiement (SaaS natif Cloud, hybride, plan de contrôle sur site avec intégrations cloud), taille d'organisation (grandes entreprises, petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (BFSI, santé et sciences de la vie, technologies de l'information et télécommunications, commerce de détail et commerce électronique, fabrication industrielle, énergie et services publics, gouvernement et défense, médias et divertissement, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Gouvernance des droits cloud |
| Gestion des informations d'identification privilégiées et des secrets |
| Gestion des sessions privilégiées |
| Accès juste-à-temps et privilège zéro permanent |
| Gestion des privilèges des points de terminaison pour les appareils connectés au cloud |
| Détection et réponse aux menaces liées aux identités |
| SaaS natif Cloud |
| Hybride |
| Plan de contrôle sur site avec intégrations cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Commerce de détail et commerce électronique |
| Fabrication industrielle |
| Énergie et services publics |
| Gouvernement et défense |
| Médias et divertissement |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigeria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par type de solution | Gouvernance des droits cloud | |
| Gestion des informations d'identification privilégiées et des secrets | ||
| Gestion des sessions privilégiées | ||
| Accès juste-à-temps et privilège zéro permanent | ||
| Gestion des privilèges des points de terminaison pour les appareils connectés au cloud | ||
| Détection et réponse aux menaces liées aux identités | ||
| Par mode de déploiement | SaaS natif Cloud | |
| Hybride | ||
| Plan de contrôle sur site avec intégrations cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | BFSI | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Commerce de détail et commerce électronique | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Gouvernement et défense | ||
| Médias et divertissement | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des privilèges Cloud et SaaS ?
Le marché de la gestion des privilèges Cloud et SaaS devrait s'étendre de 2,83 milliards USD en 2026 et 3,38 milliards USD en 2027 à 8,71 milliards USD d'ici 2032, à un CAGR de 20,84 %.
Qu'est-ce qui stimule la demande de gestion des privilèges Cloud et SaaS ?
Les attaques basées sur les identités, l'expansion des surfaces d'accès multi-cloud, les exigences zéro confiance et la prolifération des identités non humaines sont les principaux facteurs de demande.
Quel composant détient la plus grande part des dépenses en gestion des privilèges Cloud et SaaS ?
Les solutions détenaient 77,03 % des dépenses en 2026 et devraient se développer à un CAGR de 21,09 % jusqu'en 2032.
Quel modèle de déploiement est le plus largement utilisé pour la gestion des privilèges ?
Le SaaS natif Cloud détenait 63,02 % des dépenses en 2026 et devrait se développer à un CAGR de 21,62 % jusqu'en 2032.
Quel secteur d'activité des utilisateurs finaux présente la demande la plus élevée en gestion des privilèges Cloud et SaaS ?
Le BFSI détenait 26,01 % des dépenses en 2026, car les systèmes de paiement, l'infrastructure de trading et les obligations d'audit nécessitent des contrôles d'accès privilégiés solides.
Quelle région devrait se développer le plus rapidement jusqu'en 2032 ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,72 %, soutenue par les investissements cloud et l'adoption de la cybersécurité en Chine, en Inde, au Japon et en Corée du Sud.