
Marktgröße und Marktanteil für Cloud- und SaaS-Privilegienverwaltung
Marktübersicht
| Studienzeitraum | 2027 - 2032 |
|---|---|
| Marktgröße (2027) | 3.38 Milliarden US-Dollar |
| Marktgröße (2032) | 8.71 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.84 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cloud- und SaaS-Privilegienverwaltung von Mordor Intelligence
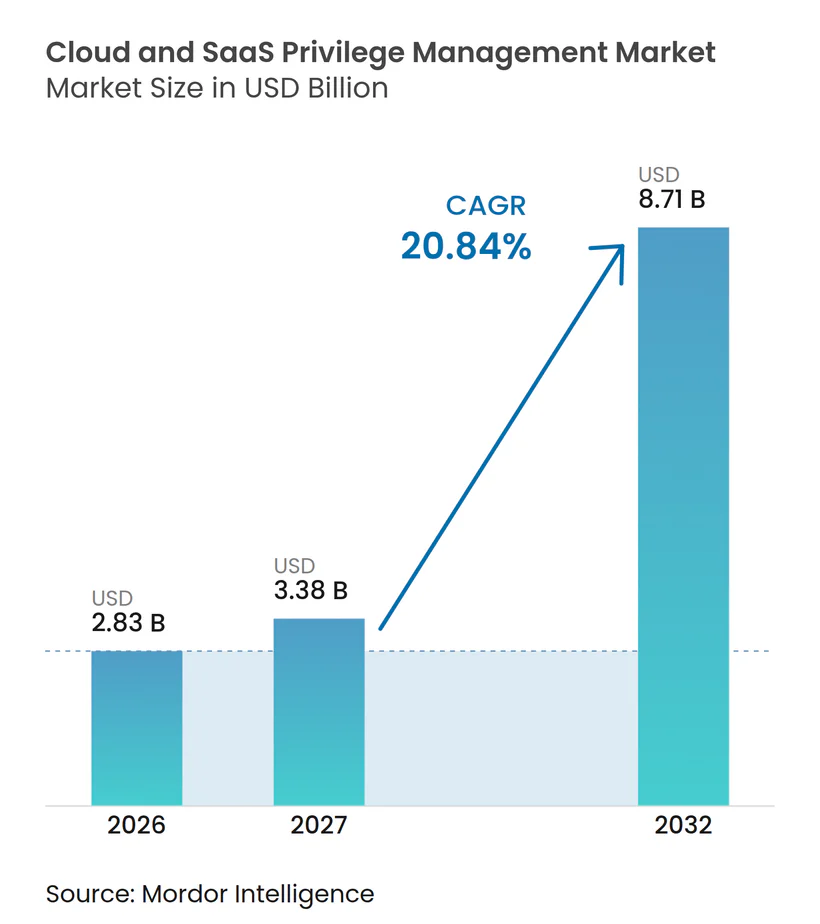
Die Marktgröße für Cloud- und SaaS-Privilegienverwaltung wird voraussichtlich von 2,83 Milliarden USD im Jahr 2026 und 3,38 Milliarden USD im Jahr 2027 auf 8,71 Milliarden USD bis 2032 anwachsen, mit einem CAGR von 20,84 % zwischen 2027 und 2032. Unternehmen verlagern kritische Workloads in Multi-Cloud- und SaaS-Umgebungen, was die Anzahl menschlicher und nicht-menschlicher privilegierter Identitäten erhöht, die verwaltet werden müssen. Diese Verlagerung zeigt die Grenzen herkömmlicher On-Premises-Vaulting-Tools auf und steigert die Nachfrage nach einheitlichen Kontrollen über Cloud-Umgebungen hinweg. Die bundesweite Zero-Trust-Direktive in den Vereinigten Staaten und die europäischen Anforderungen an die operative Resilienz haben die kontinuierliche Privilegien-Governance zu einer sichtbareren Compliance-Priorität gemacht. Anbieter reagieren darauf, indem sie Vaulting, Session-Kontrollen, Erkennung von Identitätsbedrohungen, Cloud-Berechtigungs-Governance und KI-Agenten-Identitätskontrollen in umfassenderen Plattformen kombinieren. Der Markt für Cloud- und SaaS-Privilegienverwaltung bietet daher Chancen für Anbieter, die eine fragmentierte Administration reduzieren können, ohne Reibungsverluste in Zugriffs-Workflows zu erzeugen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 77,03 % am Markt für Cloud- und SaaS-Privilegienverwaltung und werden voraussichtlich bis 2032 mit einem CAGR von 21,09 % wachsen.
- Nach Lösungstyp hielt das Management privilegierter Anmeldeinformationen und Secrets im Jahr 2026 einen Marktanteil von 27,03 %, während die Erkennung und Reaktion auf Identitätsbedrohungen bis 2032 voraussichtlich mit einem CAGR von 21,92 % wachsen wird.
- Nach Bereitstellungsmodus hielt Cloud-natives SaaS im Jahr 2026 einen Marktanteil von 63,02 % und wird voraussichtlich bis 2032 mit einem CAGR von 21,62 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 76,01 %, während KMU bis 2032 voraussichtlich mit einem CAGR von 21,46 % wachsen werden.
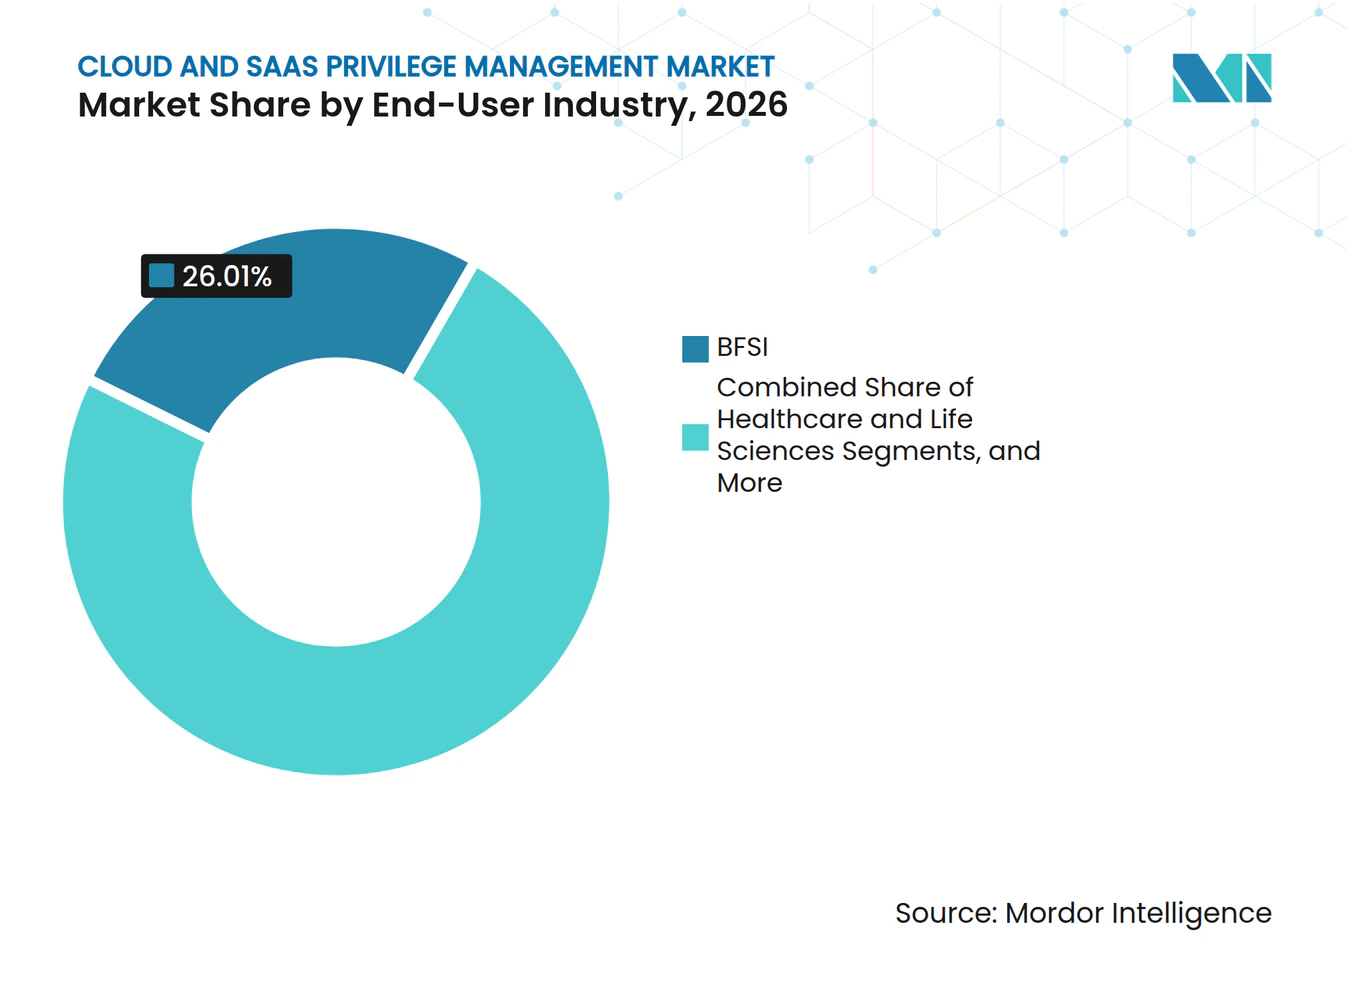
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 26,01 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einem CAGR von 22,07 % wachsen werden.
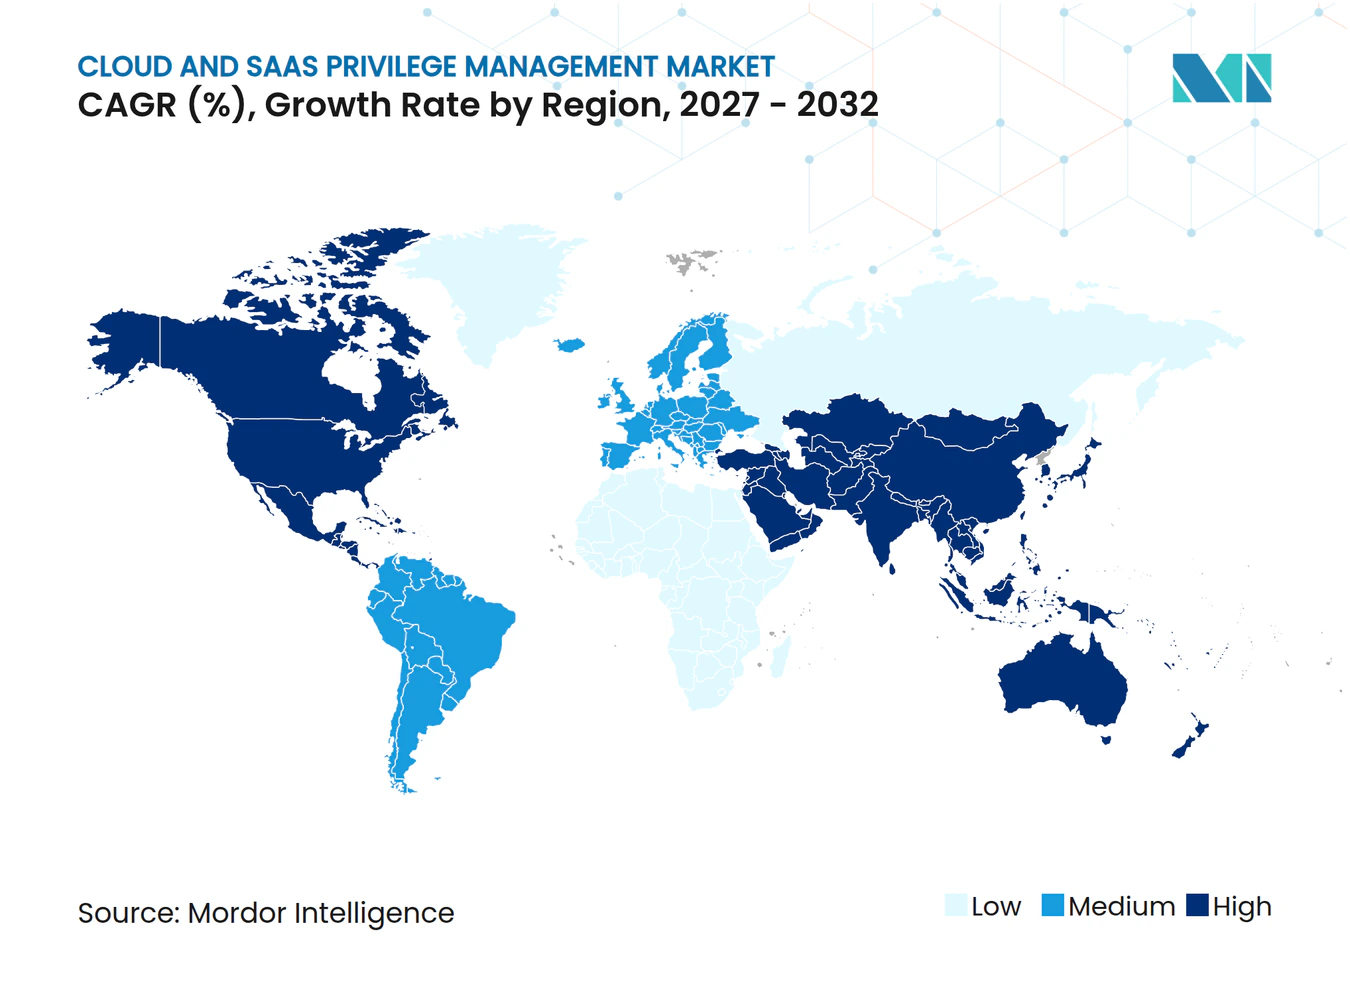
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 46,03 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 21,72 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Identitätsbasierte Angriffe und Kompromittierung von Anmeldeinformationen | +5.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Multi-Cloud- und SaaS-Administrationsflächen | +4.5% | Global, asiatisch-pazifischer Raum und Nordamerika als Kernregionen | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und Just-in-Time-Zugriffsmandate | +3.2% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Ausbreitung von Maschinen-, Workload- und KI-Agenten-Identitäten | +3.1% | Global | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für kontinuierliche Privilegien-Governance | +2.6% | EU, Nordamerika, asiatisch-pazifischer Raum als Kernregionen | Mittelfristig (2–4 Jahre) |
| Policy-as-Code-Kontrolle für Cloud-native Delivery-Pipelines | +1.8% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Identitätsbasierte Angriffe und Kompromittierung von Anmeldeinformationen
Die Kompromittierung von Identitäten entwickelt sich zu einem immer bedeutenderen Sicherheitsproblem, da Angreifer Techniken einsetzen, die über den direkten Diebstahl von Anmeldeinformationen hinausgehen. Verizon berichtete, dass Sicherheitsverletzungen mit Drittpartei-Beteiligung im Jahr 2025 48 % der bestätigten Sicherheitsverletzungen ausmachten, nachdem sie im Laufe des Jahres um 60 % gestiegen waren.[1] IBM berichtete, dass Phishing-E-Mails, die Infostealer verbreiten, im Vergleich zu 2023 um 180 % zugenommen haben. RSA stellte fest, dass 69 % der befragten Unternehmen in den vergangenen 3 Jahren eine identitätsbezogene Sicherheitsverletzung erlebt haben und 24 % Kosten durch Sicherheitsverletzungen von über 10 Millionen USD meldeten.[2] Angreifer nutzen auch Session-Token-Hijacking, MFA-Erschöpfung und browserbasierte Kompromittierung, die einen reinen Vault-Ansatz umgehen können. Der Markt für Cloud- und SaaS-Privilegienverwaltung profitiert, wenn Plattformen Verhaltensanalysen, Just-in-Time-Sessions und sofortige Zugriffssperrung nach verdächtigen Aktivitäten bereitstellen.
Ausweitung von Multi-Cloud- und SaaS-Administrationsflächen
Die Einführung von Multi-Cloud hat Berechtigungsmodelle geschaffen, die native Identitätstools nicht über alle Umgebungen hinweg verwalten. Unternehmen müssen Rollen, OAuth-Berechtigungen, APIs und privilegierte Konten über Cloud-Anbieter und SaaS-Anwendungen hinweg verwalten. Jede zusätzliche Anwendung kann ihre eigene Zugriffslogik und dauerhafte Drittanbieterberechtigungen einführen. Diese Berechtigungen können nach dem Ende des ursprünglichen Geschäftsbedarfs aktiv bleiben, wenn Überprüfungen inkonsistent sind. Der Markt für Cloud- und SaaS-Privilegienverwaltung profitiert von der Nachfrage nach einer einzigen Richtlinien-Engine, die Cloud-Berechtigungen und traditionellen privilegierten Zugriff umfasst. Dieser Bedarf veranlasst Anbieter dazu, das Cloud Infrastructure Entitlement Management in ihre umfassenderen Privilege-Plattformen zu integrieren, anstatt es als separates Einzelprodukt zu verkaufen.
Zero-Trust- und Just-in-Time-Zugriffsmandate
Executive Order 14144 wies zivile US-Bundesbehörden an, Phishing-resistente Authentifizierung einzuführen und die Fähigkeiten im Bereich Identitäts- und Zugriffsmanagement auszubauen.[3] Die Anordnung verlangte auch technische Kontrollen für minimale Rechtevergabe und rollenbasierten Zugriff auf Endpunkt-Telemetrie. Das Nationale Institut für Standards und Technologie veröffentlichte im Juni 2025 19 praktische Implementierungsbeispiele für Zero-Trust-Architekturen mit 24 Branchenpartnern. DORA gilt seit dem 17. Januar 2025 in allen EU-Mitgliedstaaten und erhöht die Aufmerksamkeit für Service-Account-Inventare, Multi-Faktor-Authentifizierung und Überprüfungen privilegierter Zugriffe. Der Markt für Cloud- und SaaS-Privilegienverwaltung wird gestützt, da Just-in-Time-Zugriff von einem architektonischen Ziel zu einer Beschaffungsanforderung für öffentliche und kommerzielle Käufer wird.
Ausbreitung von Maschinen-, Workload- und KI-Agenten-Identitäten
Nicht-menschliche Identitäten umfassen Service-Accounts, API-Schlüssel, OAuth-Token, Workload-Zertifikate und KI-Agenten-Anmeldeinformationen. Die Cloud Security Alliance berichtete, dass diese Identitäten menschliche Nutzer in Unternehmen im Durchschnitt um das 45-Fache und in Cloud-nativen Umgebungen um das 144-Fache übersteigen. SANS stellte fest, dass 76 % der Unternehmen ein aktives Wachstum nicht-menschlicher Identitäten melden, während 92 % die meisten nicht-menschlichen Anmeldeinformationen nicht in einem 90-Tage-Zyklus rotieren. KI-Agenten können zur Laufzeit Berechtigungen erlangen, Unteragenten erstellen und externe APIs aufrufen, was die Auswirkungen kompromittierter Anmeldeinformationen verstärkt. Der Markt für Cloud- und SaaS-Privilegienverwaltung reagiert mit Plattformen, die Maschinen-Anmeldeinformationen in einem für automatisierte Umgebungen geeigneten Tempo erkennen, verwalten und widerrufen. Der Bereich bleibt bedeutsam, da keine einzige Kontrolle für alle nicht-menschlichen Identitäten weit verbreitet ist.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integration in bestehende Legacy-Verzeichnisse und -Anwendungen | -3.5% | Global, am stärksten in Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für Cloud-Privilegien-Governance | -2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Einschränkungen durch Datensouveränität und Sovereign-Cloud-Anforderungen | -1.9% | EU, Naher Osten, asiatisch-pazifischer Raum, China und Indien | Langfristig (≥ 4 Jahre) |
| Workflow-Reibung durch Durchsetzung minimaler Rechtevergabe | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Integration in bestehende Legacy-Verzeichnisse und -Anwendungen
Viele Unternehmensumgebungen nutzen weiterhin On-Premises-Active-Directory-Domänen, Mainframe-Anmeldeinformationsspeicher und LDAP-Verzeichnisse, die nicht für moderne SaaS-Richtlinien-Engines konzipiert wurden. Die Verbindung dieser Systeme mit Cloud-nativer Privilegienverwaltung erfordert häufig Middleware, Schema-Änderungen und Arbeit auf Anwendungsebene. Der Aufwand kann Bereitstellungszeitpläne von Wochen auf Quartale verlängern. Finanzinstitute und Industriehersteller mit luftgespaltenen Operational-Technology-Netzwerken stehen vor einer zusätzlichen Schwierigkeit, da ihre Anmeldeinformationsspeicher möglicherweise keine REST-basierten Integrationspunkte bieten. Für jedes bestehende Asset können benutzerdefinierte Konnektoren erforderlich sein, was Kosten und Lieferrisiken erhöht. Dies hemmt den Markt für Cloud- und SaaS-Privilegienverwaltung, da Unternehmen mit den größten Privilege-Umgebungen möglicherweise den langsamsten Implementierungspfad haben.
Mangel an Fachkräften für Cloud-Privilegien-Governance
Cloud-Privilegien-Governance erfordert Identity Engineering, Cloud-Architektur, DevSecOps-Automatisierung und Policy-as-Code-Fähigkeiten. Nur wenige Fachleute vereinen all diese Kompetenzen. SANS stellte fest, dass 38 % der Unternehmen Budgetbeschränkungen als ihr größtes Hindernis bei der Einführung von Lösungen zur Erkennung und Reaktion auf Identitätsbedrohungen nennen. Programme können in der Proof-of-Concept-Phase verbleiben, wenn Teams keine Just-in-Time-Richtlinien konfigurieren, Verhaltens-Baselines abstimmen oder Erkennungstelemetrie mit bestehenden Sicherheitsoperationen verbinden können. Der asiatisch-pazifische Raum und der Nahe Osten sind besonders exponiert, da spezialisiertes Fachwissen historisch in Nordamerika und Europa konzentriert war. Dieser Mangel trägt zu einem wachsenden Interesse an verwalteten Diensten und dienstleistungsgebundenen Geschäften bei, was die kurzfristige Plattform-Margenexpansion begrenzen kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
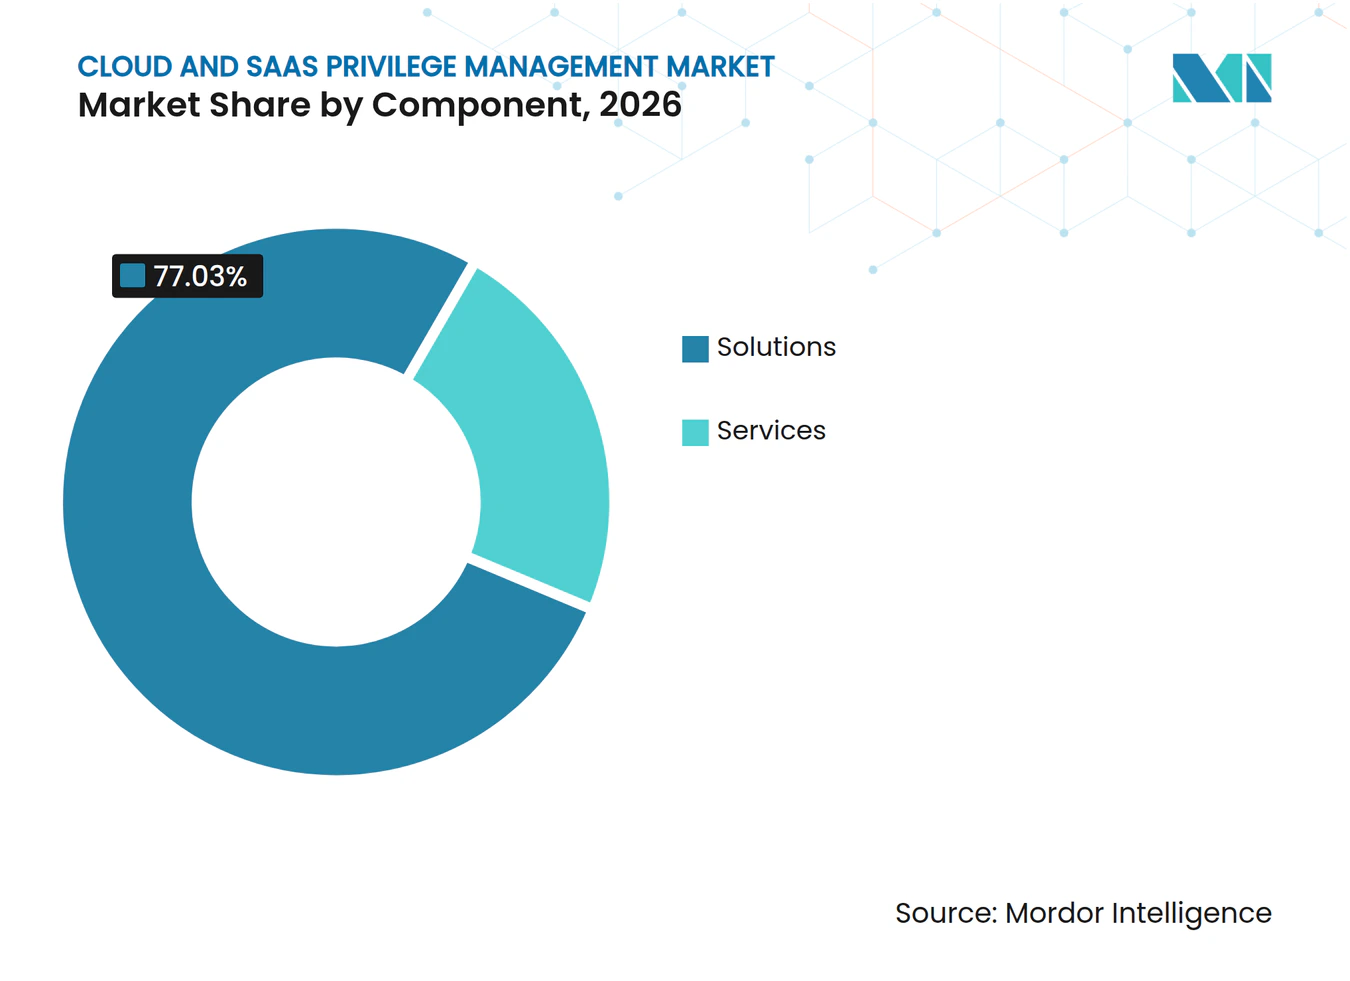
Lösungen führen die Plattformkonsolidierung anLösungen hielten im Jahr 2026 einen Anteil von 77,03 % am Markt für Cloud- und SaaS-Privilegienverwaltung und werden voraussichtlich bis 2032 mit einem CAGR von 21,09 % wachsen. Die kombinierte Führungsposition zeigt, dass Unternehmenskäufer den Großteil ihrer Ausgaben auf Plattformsoftware lenken, anstatt separate Einzeltools für jede Privilege-Aufgabe hinzuzufügen. Beschaffungsteams wünschen sich eine einzige Steuerungsebene, die Credential Vaulting, privilegiertes Session Management, Erkennung von Identitätsbedrohungen und Cloud-Berechtigungs-Governance über ihre wachsende Mischung aus Cloud- und On-Premises-Systemen abdeckt. Mehrere Produkte können operationelle Risiken erzeugen, wenn Richtlinien, Identitätsdatensätze und Prüfnachweise nicht übereinstimmen, insbesondere wenn ein Sicherheitsvorfall Teams dazu zwingt, Zugriffsaktivitäten zu rekonstruieren. Der Markt für Cloud- und SaaS-Privilegienverwaltung profitiert, wenn Anbieter Legacy-Kontrollen und Cloud-Kontrollen durch gemeinsame Richtlinien verbinden können, da Kunden zunehmend administrative Konsistenz gegenüber einer größeren Sammlung unverbundener Tools priorisieren.
Dienstleistungen machten im Jahr 2026 die verbleibenden 22,97 % des Marktes aus, und ihre Rolle bleibt wichtig, auch wenn ihr prozentuales Wachstum langsamer ist als das von Lösungen. Brownfield-Migrationen erfordern häufig Verzeichnisintegration, Schema-Mapping und benutzerdefinierte Konnektoren, während das Onboarding von KI-Agenten ein Richtliniendesign erfordern kann, bevor automatisierte Kontrollen angewendet werden können. Multi-Cloud-Berechtigungszertifizierungsaudits sind eine weitere Quelle für Professional-Services-Nachfrage, bei der Kunden Berechtigungen dokumentieren und nachweisen müssen, dass Zugriffsüberprüfungen durchgeführt wurden. Verwaltete Erkennungsaufträge werden für Kunden relevanter, denen spezialisiertes Personal fehlt, um Lösungen zur Erkennung von Identitätsbedrohungen zu betreiben oder Just-in-Time-Zugriffsrichtlinien abzustimmen. Etablierte Anbieter und Systemintegratoren konkurrieren um diese Arbeit, da sie die Plattformbereitstellung, nachhaltige Kundenbeziehungen und eine Pipeline unterstützt, die über eine anfängliche Softwarelizenz hinausgeht.



Nach Lösungstyp:
Secrets Management führt, während ITDR an Priorität gewinntDas Management privilegierter Anmeldeinformationen und Secrets hielt im Jahr 2026 einen Anteil von 27,03 % an der Marktgröße für Cloud- und SaaS-Privilegienverwaltung. Credential Vaulting ist eine häufige Erstbereitstellung, da Unternehmen Anmeldeinformationen identifizieren, speichern, rotieren und deren Freigabe kontrollieren müssen, bevor sie deren Verwendung über Personen, Anwendungen und Maschinen hinweg steuern können. Privilegiertes Session Management und Cloud-Berechtigungs-Governance sind etablierte angrenzende Kategorien, da Session-Aufzeichnungen Prüfpflichten unterstützen und Berechtigungs-Governance wiederkehrende Überprüfungen erhöhter Berechtigungen ermöglicht. Die führende Position des Secrets Managements spiegelt seine praktische Rolle in einem umfassenderen Privilege-Programm und seine Relevanz für Unternehmen wider, die gerade erst damit beginnen, nicht verwaltete Administratoranmeldeinformationen zu ersetzen. Grundlegende Anmeldeinformationskontrollen bleiben daher wichtig, auch wenn sich der Markt für Cloud- und SaaS-Privilegienverwaltung in Richtung kontinuierlicher Erkennung, automatisierter Überprüfungen und dynamischerer Zugriffsdurchsetzung verschiebt.
Die Erkennung und Reaktion auf Identitätsbedrohungen wird voraussichtlich bis 2032 mit einem CAGR von 21,92 % wachsen, der höchsten Rate unter den Lösungstypen. SANS stellte fest, dass 85 % der Unternehmen Tools zur Erkennung und Reaktion auf Identitätsbedrohungen einsetzen, während 55 % in den vorangegangenen 12 Monaten dennoch identitätsbezogene unbefugte Zugriffe erlebt haben. Das Ergebnis zeigt, dass die bloße Bereitstellung keine effektive Abdeckung gewährleistet, was Käufer dazu veranlasst, nach Erkennungslösungen zu suchen, die mit Session-Kontrollen und Zugriffsdurchsetzung arbeiten, anstatt als separate Warnschicht zu fungieren. Just-in-Time-Zugriff und Zero-Standing-Privilege gewinnen ebenfalls an Aufmerksamkeit, da persistente Administratorkonten durch bereichsbegrenzte Anmeldeinformationen ersetzt werden, die automatisch ablaufen, während Endpoint Privilege Management und Cloud-Berechtigungs-Governance Cloud-verbundene Geräte und übermäßige Berechtigungen im großen Maßstab adressieren. Diese Fähigkeiten spiegeln eine Abkehr von rein präventivem Vaulting hin zu kontinuierlicher Erkennung, Zugriffsüberprüfung und Reaktion in verschiedenen Administrationsumgebungen wider.
Nach Bereitstellungsmodus:
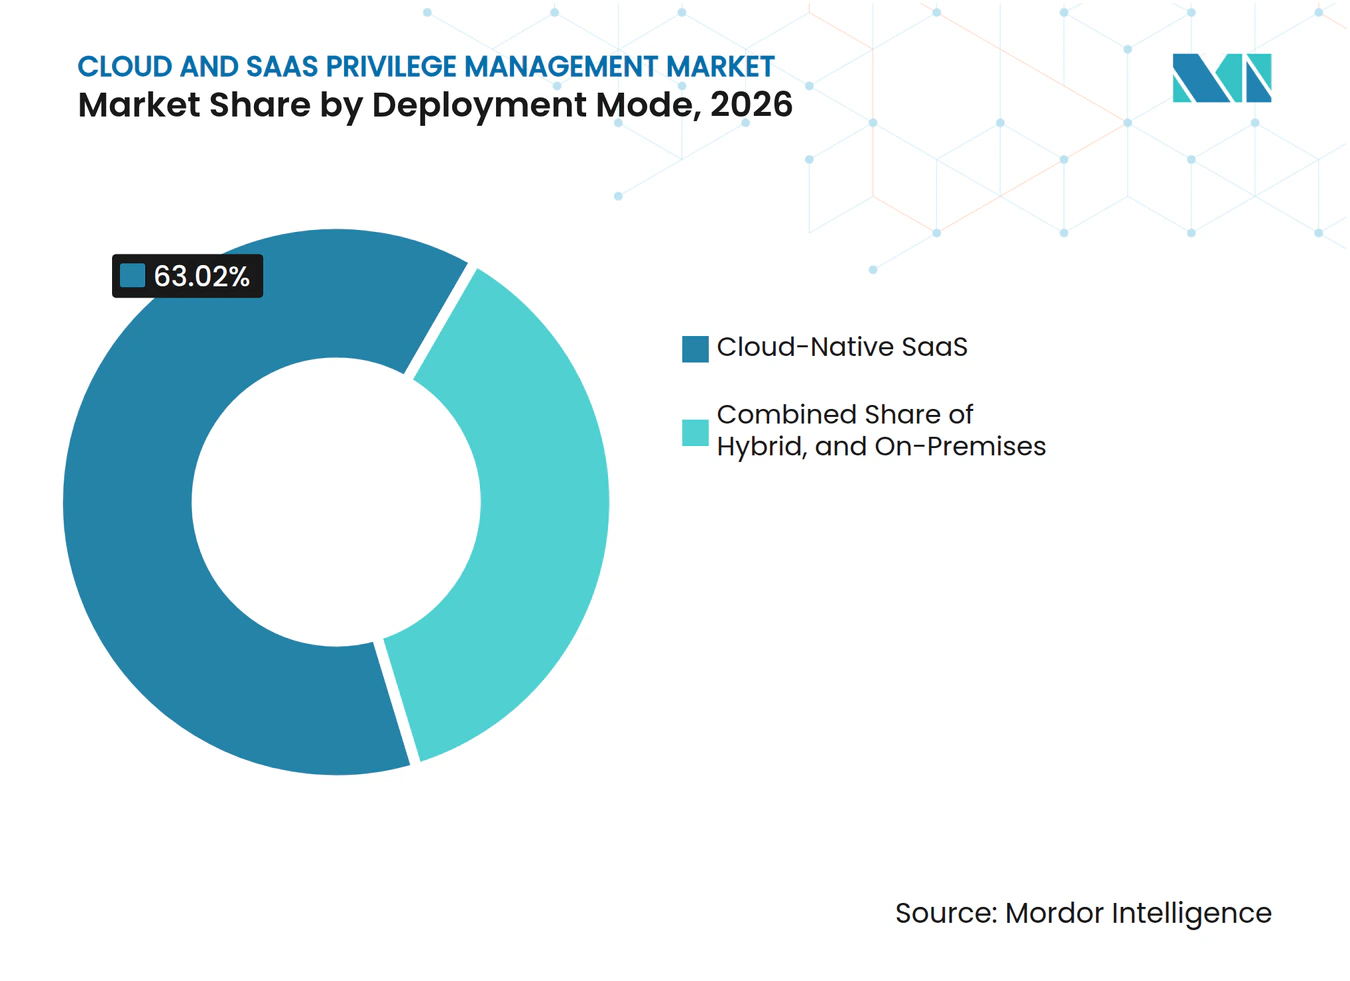
SaaS-Bereitstellung gestaltet die Kontrollarchitektur neuCloud-natives SaaS hielt im Jahr 2026 einen Marktanteil von 63,02 % am Markt für Cloud- und SaaS-Privilegienverwaltung und wird voraussichtlich bis 2032 mit einem CAGR von 21,62 % wachsen. Dieses Bereitstellungsmodell reduziert den Bedarf an Hardware-Beschaffung und ermöglicht es Anbietern, Richtlinien-Engines und Bedrohungserkennungsmodelle zu aktualisieren, ohne einen vom Kunden verwalteten Upgrade-Zyklus zu erfordern. SaaS-Plattformen können auch vorgefertigte Integrationen für AWS IAM, Azure Entra ID und Google Cloud IAM nutzen, was den Aufwand für die Anwendung konsistenter Zugriffskontrollen über öffentliche Cloud-Umgebungen hinweg reduziert. Administratoren können neue Kontrollen schneller implementieren, wenn diese Verbindungen verfügbar sind – ein wichtiger Vorteil für Unternehmen, deren SaaS-Anwendungseinführung schneller vorangeschritten ist als die Erweiterung ihrer Identitätsteams. Der Markt für Cloud- und SaaS-Privilegienverwaltung begünstigt diese Architektur, da Käufer eine gemeinsame Oberfläche für verteilte Workloads und einen konsistenten Richtlinienbetrieb über sich verändernde Cloud-Umgebungen hinweg anstreben.
Die Hybrid-Bereitstellung ist der zweitgrößte Ansatz und hilft Unternehmen, sowohl Cloud-Workloads als auch On-Premises-Ressourcen zu verwalten, während sie schrittweise Migrationsprogramme abschließen. SaaS-Richtlinienorchestrierung kann über Konnektoren in gemischten Umgebungen betrieben werden, sodass Kunden bestehende Verzeichnisse oder Anwendungen beibehalten können, bei denen eine sofortige Abschaltung unpraktisch wäre. Die On-Premises-Steuerungsebene mit Cloud-Integrationen bleibt für Regierungsorganisationen und Betreiber kritischer Infrastrukturen relevant, die eine souveräne Datenresidenz oder Verarbeitung in klassifizierten Umgebungen benötigen. Diese Käufer können Cloud-Verbindungen nutzen und dabei ausgewählte Steuerfunktionen in der Nähe interner Systeme behalten, was während der Übergangszeit einen Platz für Hybrid- und On-Premises-Modelle erhält. Die langfristige Richtung begünstigt weiterhin die SaaS-Bereitstellung, da Anbieter die Erkennung von Identitätsbedrohungen und Verhaltensanalysen in Richtung Cloud-basierter KI-Inferenz-Pipelines verlagern, was auch historisch konservative Käufer beeinflussen kann.

Nach Unternehmensgröße:
Großunternehmen verankern die Nachfrage, während KMU beschleunigenGroßunternehmen hielten im Jahr 2026 einen Anteil von 76,01 % an der Marktgröße für Cloud- und SaaS-Privilegienverwaltung. Ihre Position spiegelt die enge Verbindung zwischen der Komplexität der Technologieumgebung und der Dringlichkeit der Privilegienverwaltung wider, da ein globaler Hersteller oder eine multinationale Bank 3 Cloud-Anbieter, mehr als 30 SaaS-Anwendungen und Hunderttausende von Identitäten betreiben kann. Diese Umgebungen erfordern systematische plattformbasierte Kontrollen anstelle manueller Zugriffsprozesse, insbesondere wenn Zahlungssysteme, Kundendaten, Betriebssysteme und Drittanbieterverbindungen jeweils eigene Prüferwartungen haben. Große Unternehmen können auch die integrierten Plattformen und Implementierungsdienstleistungen unterstützen, die erforderlich sind, um komplexe Verzeichnisse, Cloud-Berechtigungen und Session-Richtlinien über ihre Umgebungen hinweg zu verbinden. Der Markt für Cloud- und SaaS-Privilegienverwaltung bleibt stark in großen Accounts verankert, die als Testfeld für Fähigkeiten dienen, die Anbieter später für kleinere Unternehmen anpassen können.
KMU werden voraussichtlich bis 2032 mit einem CAGR von 21,46 % wachsen und sind damit das am schnellsten wachsende Segment nach Unternehmensgröße. SaaS-basierte Plattformen, verbrauchsbasierte Preisgestaltung und agentenlose Bereitstellung reduzieren die frühere Anforderung an dedizierte Identity-Engineering-Teams und können die Einführung für Unternehmen mit schlanken Technologiefunktionen zugänglicher machen. Compliance-Anforderungen schaffen Nachfrage jenseits des bestehenden Sicherheitsreifegrads eines Unternehmens, da Fintech-, Gesundheitstechnologie- und Rechtsdienstleistungsunternehmen denselben DORA-, HIPAA- und PCI-DSS-Verpflichtungen unterliegen können wie größere Unternehmen in ihren Branchen. Das Muster ist im asiatisch-pazifischen Raum sichtbar, wo herausfordernde Finanzinstitute und SaaS-native Hersteller Cloud-Privilegienverwaltung in früheren Phasen der Unternehmensentwicklung einführen als vergleichbare Unternehmen in früheren Zyklen. Anbieter, die das Richtlinienmanagement vereinfachen und dabei die Kontrollqualität erhalten, können diese Gruppe ansprechen, ohne auf umfangreiches internes Identitäts-Fachwissen angewiesen zu sein.
Nach Endnutzerbranche:
BFSI führt, während Gesundheitswesen und Biowissenschaften beschleunigenBFSI hielt im Jahr 2026 einen Anteil von 26,01 % am Markt für Cloud- und SaaS-Privilegienverwaltung. Echtzeit-Zahlungsinfrastruktur und Handelssysteme schaffen einen hohen Bedarf an kontrolliertem Administratorzugriff, während Finanzinstitute dokumentieren müssen, wer auf sensible Systeme zugreifen kann und wann der Zugriff genutzt wird. DORA erhöht auch die Aufmerksamkeit für Service-Account-Inventare und regelmäßige Überprüfungen privilegierter Zugriffe in relevanten europäischen Betrieben, was die anhaltende Plattformnachfrage bei Banken, Versicherern und anderen Finanzdienstleistern unterstützt. Der Sektor nutzt seit langem Kontrollen für privilegierten Zugriff, aber die Multi-Cloud-Einführung erhöht die Anzahl der Umgebungen, die eine konsistente Überwachung und prüfungsfertige Aufzeichnungen erfordern. Der Markt für Cloud- und SaaS-Privilegienverwaltung bedient diese Anforderungen mit Tools, die Least-Privilege-Richtlinien durchsetzen und Aktivitäten über finanzielle Workloads hinweg dokumentieren können, bei denen administrative Konsistenz entscheidend ist.
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich bis 2032 mit einem CAGR von 22,07 % wachsen, der schnellsten Rate unter den Endnutzerbranchen. Ransomware-Exposition, erweiterte Konnektivität elektronischer Gesundheitsakten und Prüferwartungen erhöhen den Bedarf an Privilegien-Governance, während vernetzte Medizingeräte weitere Zugriffspfade hinzufügen, die Gesundheitssysteme überwachen müssen. HIPAA-bezogene Anforderungen stärken den Wert von Least-Privilege- und Session-Monitoring-Kontrollen in Gesundheitsumgebungen mit einer großen Anzahl von Nutzern, Anwendungen und verbundenen Systemen. Informationstechnologie und Telekommunikation bleibt wichtig, da sie die Cloud-Infrastruktur aufbaut und betreibt, die in der gesamten Wirtschaft genutzt wird, während Industrieproduktion, Energie und Versorgungsunternehmen zunehmend bedeutsamer werden, da Operational Technology und Informationstechnologie mit Cloud-Überwachungsplattformen verbunden werden. Regierung und Verteidigung treiben die Beschaffung voran, um Zero-Trust-Zeitpläne einzuhalten, und Einzelhandel, E-Commerce, Medien und Unterhaltung priorisieren die API-Anmeldeinformations-Governance über Zahlungs- und Logistikintegrationen hinweg.
Geografische Analyse
Cloud- und SaaS-Privilegienverwaltungsmarkt Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 46,03 % am Cloud- und SaaS-Privilegienverwaltungsmarkt. Die Region vereint die höchste Konzentration an SaaS-Anbietern, Cloud-nativen Unternehmen und Bundesbehörden, die unter Zero-Trust-Anforderungen operieren, was ein tiefes Kunden- und Partnerökosystem unterstützt. CyberArk, BeyondTrust, Delinea und Keeper Security verfügen über bedeutende nordamerikanische Geschäftstätigkeiten oder Umsatzexponierungen, was zu einem erheblichen Wettbewerb hinsichtlich Produktumfang, Preisgestaltung und Plattformintegration führt. Kanada und Mexiko leisten Beiträge, da Unternehmen grenzüberschreitende Cloud-Lieferketten verknüpfen und in den Vereinigten Staaten entwickelte Plattformstandards nutzen. Die im Juli 2025 vereinbarte Übernahme von CyberArk durch Palo Alto Networks erhöhte die strategische Bedeutung der Identitätssicherheit in der gesamten Region und veränderte Plattform-Roadmaps sowie Partnerbeziehungen grundlegend.
Cloud- und SaaS-Privilegienverwaltungsmarkt Asien-Pazifik
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 21,72 % wachsen – die schnellste regionale Wachstumsrate im Cloud- und SaaS-Privilegienverwaltungsmarkt. China, Indien, Japan und Südkorea sind die wichtigsten Wachstumsmärkte, unterstützt durch steigende Investitionen in Cloud-Infrastrukturen und sich weiterentwickelnde Cybersicherheitsrahmen. Indiens SaaS-Expansion und die sich verändernde nationale Cybersicherheitspolitik veranlassen IT-Dienstleistungsunternehmen dazu, internationalen Kunden Privilegien-Governance nachzuweisen. Australien und Südkorea bieten weitere Bereitstellungsmöglichkeiten für Integrationen, die auf Hyperscaler-Umgebungen aufbauen, während Cloud-basierte Implementierungen in China zunehmend relevanter werden, da die Cloud-Präsenz von Unternehmen wächst. Die regionale Nachfrage spiegelt auch wider, dass Organisationen moderne Cloud-Anwendungen ohne umfangreiche Legacy-Privilegieninfrastruktur einführen, obwohl der Mangel an Fachkräften einen Teil der Nachfrage weiterhin in Richtung Managed-Service-Anbieter lenkt.
Cloud- und SaaS-Privilegienverwaltungsmarkt EMEA und Südamerika
Europa wird durch die Compliance-Prioritäten von DORA und NIS2 geprägt, die BFSI- und Betreiber kritischer Infrastrukturen dazu veranlassen, prüfungsfähige Berechtigungsberichte und definierte Zugriffsüberprüfungsverfahren zu fordern. DORA gilt seit dem 17. Januar 2025 für EU-Mitgliedstaaten, und Deutschland veröffentlichte sein NIS2-Umsetzungsgesetz im Dezember 2025. WALLIX Group hat eine europäische Position zur digitalen Souveränität entwickelt, die mit der Nachfrage des öffentlichen Sektors und der Verteidigung nach EU-ansässiger Datenverarbeitung übereinstimmt. Südamerika entwickelt sich durch Cloud-first-Fintech- und Agrartechnologie-Anwender in Brasilien und Argentinien, während Saudi-Arabien und die Vereinigten Arabischen Emirate staatlich geförderte Bereitstellungen im Zusammenhang mit Sovereign-Cloud-Initiativen vorantreiben. Afrika befindet sich noch in einem früheren Stadium, wobei die Anforderungen multinationaler Konzerne und des Finanzsektors in Südafrika, Nigeria und Ägypten die wichtigste kurzfristige Nachfrage darstellen.
Wettbewerbslandschaft
Marktkonzentration
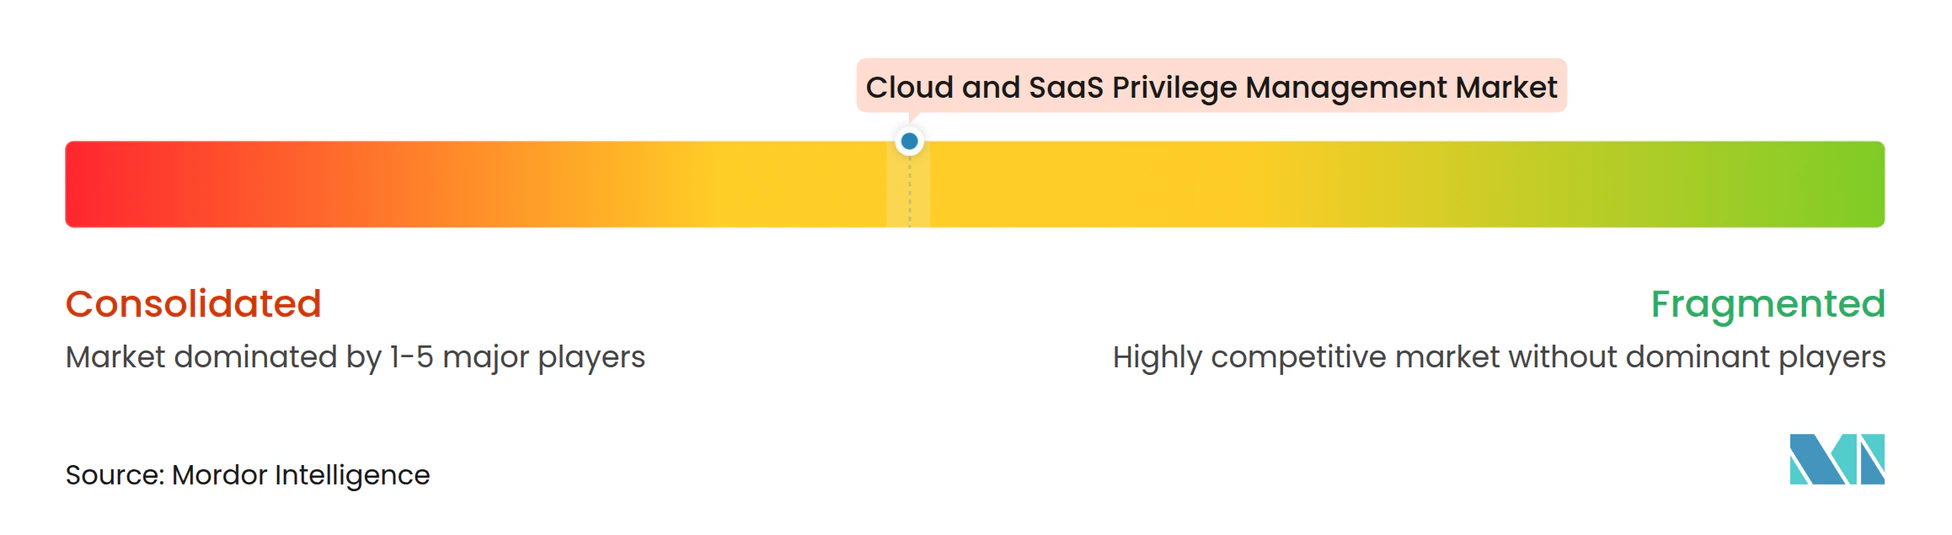
Der Markt für Cloud- und SaaS-Privilegienverwaltung ist mäßig konzentriert. CyberArk, BeyondTrust, Delinea und Microsoft haben bedeutende Positionen in Unternehmensaccounts, während Keeper Security, Saviynt, Sonrai Security und andere Cloud-native Spezialisten in bestimmten Teilen des Marktes an Bedeutung gewinnen. Der Wettbewerbsfokus verlagert sich auf Plattformen, die Privilegien-Governance, Bedrohungserkennung, Cloud-Berechtigungsmanagement und KI-Agenten-Identitätskontrollen in einer einheitlichen Steuerungsumgebung verbinden. Palo Alto Networks kündigte im Juli 2025 eine Vereinbarung zur Übernahme von CyberArk für einen Eigenkapitalwert von 25 Milliarden USD an, was zeigt, dass Identitätssicherheit zu einer zentralen Plattformfähigkeit geworden ist und nicht mehr nur eine eigenständige Produktkategorie darstellt.
Anbieter erweitern ihren Produktumfang durch Übernahmen, interne Entwicklung und Integrationspartnerschaften. Delinea kündigte im Januar 2026 seine Zusammenführung mit StrongDM an, um Just-in-Time-Laufzeitautorisierung für DevOps- und KI-gesteuerte Umgebungen in seine Enterprise-Privileged-Access-Plattform zu integrieren. BeyondTrust veröffentlichte im April 2026 PathfinderAI und einen sicheren Model-Context-Protocol-Server im Early Access, um autonome KI-Agenten-Aktionen mit einem vollständigen Prüfpfad innerhalb der Pathfinder-Plattform zu steuern. Diese Maßnahmen zielen auf die Governance von Maschinen- und KI-Agenten-Identitäten ab, einem Bereich, in dem die Kontrollabdeckung noch unvollständig ist, während Anbieter auch Analysen in Privilege-Workflows einbetten, anstatt sich vollständig auf externe Security-Information-and-Event-Management-Tools zu verlassen. Entwicklerfreundlicher Just-in-Time-Zugriff wird immer wichtiger, da Anbieter die Kontrolle stärken müssen, ohne die Entwicklungsaktivitäten zu verlangsamen.
Zscaler trat im November 2025 dem Microsoft Entra Agent ID-Partnerökosystem bei, um Zero-Trust-Zugriffskontrollen auf KI-Agenten-Identitäten über Microsoft-Identitätsdienste anzuwenden. CyberArk erweiterte im April 2025 die Fähigkeiten für menschliche, KI- und Maschinenidentitäten, einschließlich Just-in-Time-Zugriffskontrollen und verbesserter Maschinenidentitätserkennung, während Keeper Security im Februar 2026 native Google Cloud Platform-Unterstützung zu KeeperPAM hinzufügte und damit die Governance-Abdeckung auf AWS, Azure und Google Cloud Platform ausdehnte. Diese Schritte zeigen, dass Cloud-Interoperabilität und KI-Agenten-Kontrolle zunehmend wichtige Wettbewerbsfaktoren sind. Der Markt für Cloud- und SaaS-Privilegienverwaltung wird den Wettbewerb zwischen breiten Unternehmensplattformen und spezialisierten Cloud-fokussierten Anbietern beibehalten.
Marktführer für Cloud- und SaaS-Privilegienverwaltung
-
BeyondTrust Corporation
-
Delinea Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
Broadcom Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud- und SaaS-Privilegienverwaltungsmarkt Unternehmen in diesem Bericht
- BeyondTrust Corporation
- Delinea Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Broadcom Inc.
- IBM Corporation
- One Identity LLC
- Saviynt Inc.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- SailPoint Technologies, Inc.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Keeper Security, Inc.
- Hitachi ID Systems, Inc.
- Thales Group
- SSH Communications Security Corporation
- Akeyless Security Ltd.
- StrongDM, Inc.
- Teleport, Inc.
- Netwrix Corporation
- Imprivata, Inc.
Neueste Industrielle Entwicklungen in Cloud- und SaaS-Privilegienverwaltungsmarkt
- Juli 2026: SailPoint erweiterte die PAM-Anwendungserkennung in Identity Security Cloud mit Verbesserungen des CyberArk-Konnektors auf Instanzebene sowie neuen Erkennungskonnektoren für BeyondTrust Password Safe Cloud und Delinea Secret Server, was die plattformübergreifende Genauigkeit der Identitäts-Governance verbessert.
- April 2026: BeyondTrust startete PathfinderAI und einen sicheren MCP-Server im Early Access und lieferte damit produktionsreife Identitätssicherheitskontrollen für autonome KI-Agenten-Mitarbeiter innerhalb der Pathfinder-Plattform, die es Unternehmen ermöglichen, autonome KI-Agenten-Aktionen über eine standardbasierte Orchestrierungsschicht mit vollständigem Prüfpfad zu steuern.
- Februar 2026: Keeper Security fügte KeeperPAM native Google Cloud Platform-Unterstützung hinzu und erweiterte damit die Governance für privilegierten Zugriff auf eine dritte große Cloud-Steuerungsebene neben den bestehenden AWS- und Azure-Integrationen, was eine konsistente Richtliniendurchsetzung in Multi-Cloud-Umgebungen ermöglicht.
- Januar 2026: Delinea und StrongDM kündigten eine endgültige Fusionsvereinbarung an, um Delineas Enterprise-PAM-Plattform mit StrongDMs JIT-Laufzeitautorisierung für DevOps- und KI-gesteuerte Umgebungen zu kombinieren. Die kombinierte Plattform, verankert durch Delineas jährlich wiederkehrenden Umsatz von 400 Millionen USD, zielt auf eine Zero-Standing-Privilege-Architektur ab, die traditionelles Anmeldeinformationsmanagement und ephemeren, ereignisgesteuerten Zugriff für Cloud-native Workloads umfasst.
Globaler Berichtsumfang für den Markt für Cloud- und SaaS-Privilegienverwaltung
Der Bericht zur Cloud- und SaaS-Privilegienverwaltung ist segmentiert nach Komponente (Lösungen, Dienstleistungen), Lösungstyp (Cloud-Berechtigungs-Governance, Management privilegierter Anmeldeinformationen und Secrets, privilegiertes Session Management, Just-in-Time-Zugriff und Zero-Standing-Privilege, Endpoint Privilege Management für Cloud-verbundene Geräte, Erkennung und Reaktion auf Identitätsbedrohungen), Bereitstellungsmodus (Cloud-natives SaaS, Hybrid, On-Premises-Steuerungsebene mit Cloud-Integrationen), Unternehmensgröße (Großunternehmen, kleine und mittelständische Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Einzelhandel und E-Commerce, Industrieproduktion, Energie und Versorgungsunternehmen, Regierung und Verteidigung, Medien und Unterhaltung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Wert (USD).
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-Berechtigungs-Governance |
| Management privilegierter Anmeldeinformationen und Secrets |
| Privilegiertes Session Management |
| Just-in-Time-Zugriff und Zero-Standing-Privilege |
| Endpoint Privilege Management für Cloud-verbundene Geräte |
| Erkennung und Reaktion auf Identitätsbedrohungen |
| Cloud-natives SaaS |
| Hybrid |
| On-Premises-Steuerungsebene mit Cloud-Integrationen |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Einzelhandel und E-Commerce |
| Industrieproduktion |
| Energie und Versorgungsunternehmen |
| Regierung und Verteidigung |
| Medien und Unterhaltung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Lösungstyp | Cloud-Berechtigungs-Governance | |
| Management privilegierter Anmeldeinformationen und Secrets | ||
| Privilegiertes Session Management | ||
| Just-in-Time-Zugriff und Zero-Standing-Privilege | ||
| Endpoint Privilege Management für Cloud-verbundene Geräte | ||
| Erkennung und Reaktion auf Identitätsbedrohungen | ||
| Nach Bereitstellungsmodus | Cloud-natives SaaS | |
| Hybrid | ||
| On-Premises-Steuerungsebene mit Cloud-Integrationen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Industrieproduktion | ||
| Energie und Versorgungsunternehmen | ||
| Regierung und Verteidigung | ||
| Medien und Unterhaltung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cloud- und SaaS-Privilegienverwaltung?
Der Markt für Cloud- und SaaS-Privilegienverwaltung wird voraussichtlich von 2,83 Milliarden USD im Jahr 2026 und 3,38 Milliarden USD im Jahr 2027 auf 8,71 Milliarden USD bis 2032 wachsen, mit einem CAGR von 20,84 %.
Was treibt die Nachfrage nach Cloud- und SaaS-Privilegienverwaltung an?
Identitätsbasierte Angriffe, sich ausdehnende Multi-Cloud-Zugriffsflächen, Zero-Trust-Anforderungen und die Ausbreitung nicht-menschlicher Identitäten sind die wichtigsten Nachfragefaktoren.
Welche Komponente hat den größten Anteil an den Ausgaben für Cloud- und SaaS-Privilegienverwaltung?
Lösungen hielten im Jahr 2026 einen Anteil von 77,03 % der Ausgaben und werden voraussichtlich bis 2032 mit einem CAGR von 21,09 % wachsen.
Welches Bereitstellungsmodell wird am häufigsten für die Privilegienverwaltung genutzt?
Cloud-natives SaaS hielt im Jahr 2026 einen Anteil von 63,02 % der Ausgaben und wird voraussichtlich bis 2032 mit einem CAGR von 21,62 % wachsen.
Welche Endnutzerbranche hat die höchste Nachfrage nach Cloud- und SaaS-Privilegienverwaltung?
BFSI hielt im Jahr 2026 einen Anteil von 26,01 % der Ausgaben, da Zahlungssysteme, Handelsinfrastruktur und Prüfpflichten starke Kontrollen für privilegierten Zugriff erfordern.
Welche Region wird bis 2032 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einem CAGR von 21,72 % wachsen, unterstützt durch Cloud-Investitionen und die Einführung von Cybersicherheitslösungen in China, Indien, Japan und Südkorea.