
Tamanho e Participação do Mercado de Detecção de Abuso de API
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.41 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.84 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 22.24 % |
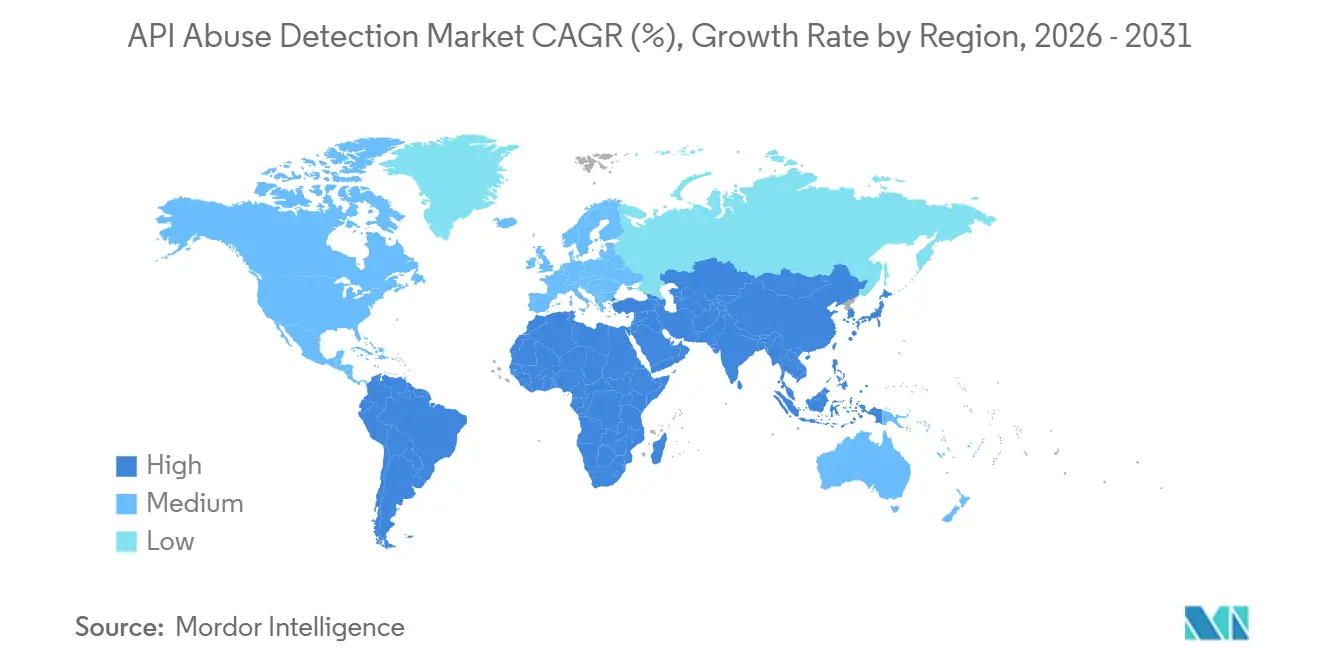
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
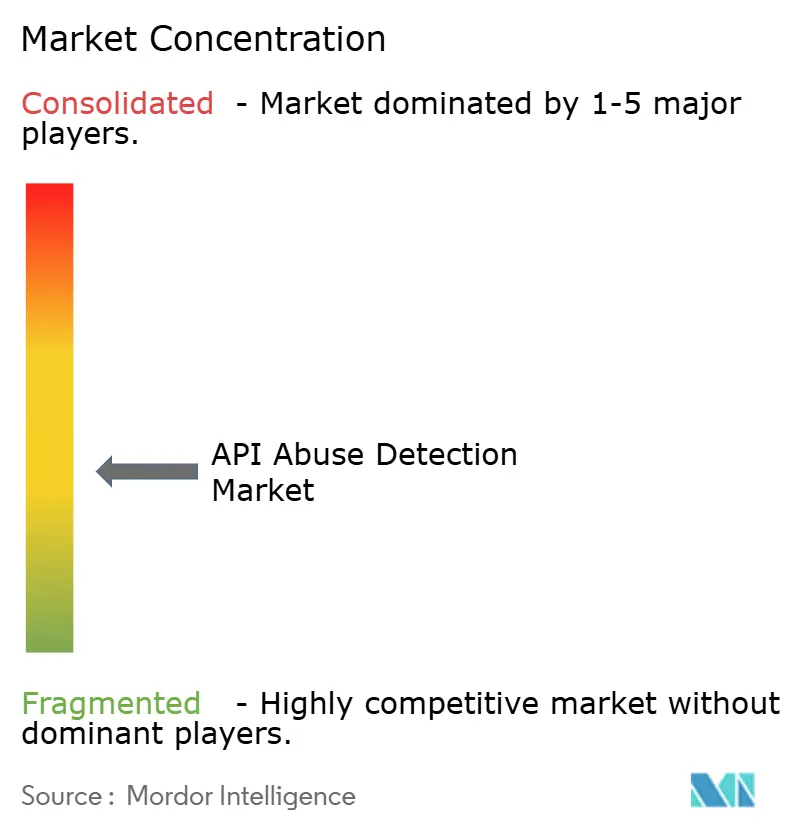
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Detecção de Abuso de API por Mordor Intelligence
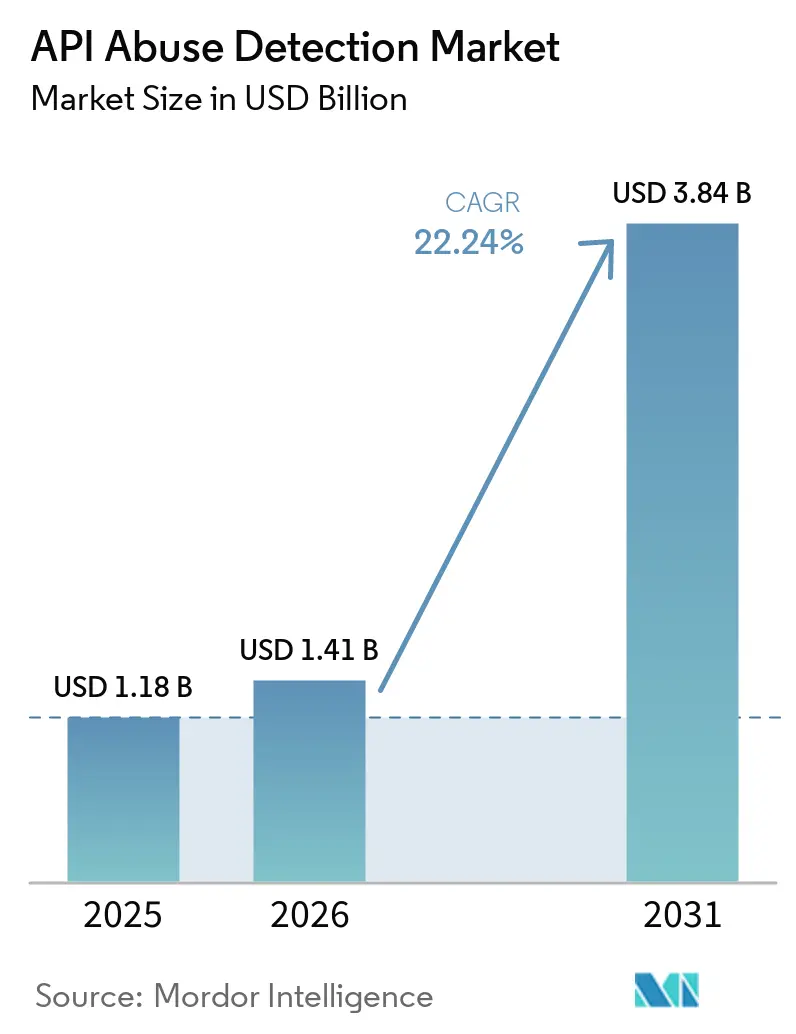
O tamanho do Mercado de Detecção de Abuso de API deve crescer de 1,18 bilhões de USD em 2025 para 1,41 bilhões de USD em 2026, com previsão de atingir 3,84 bilhões de USD até 2031, a um CAGR de 22,24% no período de 2026 a 2031. Os ataques a APIs já haviam superado a capacidade de muitas defesas legadas em 2025. As organizações estão migrando de controles de perímetro para detecção comportamental em tempo de execução, à medida que a exposição de APIs abrange interfaces REST, GraphQL, gRPC e de agentes de inteligência artificial. A atividade autenticada e as sessões comprometidas estão aumentando o valor do perfilamento de entidades, da análise comportamental e da correlação de anomalias. O mercado de detecção de abuso de API também se beneficia do aumento dos volumes de transações digitais, da supervisão regulatória e das arquiteturas de aplicações nativas em nuvem. Os fornecedores de plataformas estão respondendo por meio de aquisições, integrações para desenvolvedores e capacidades mais amplas de segurança de inteligência artificial.
Principais Conclusões do Relatório
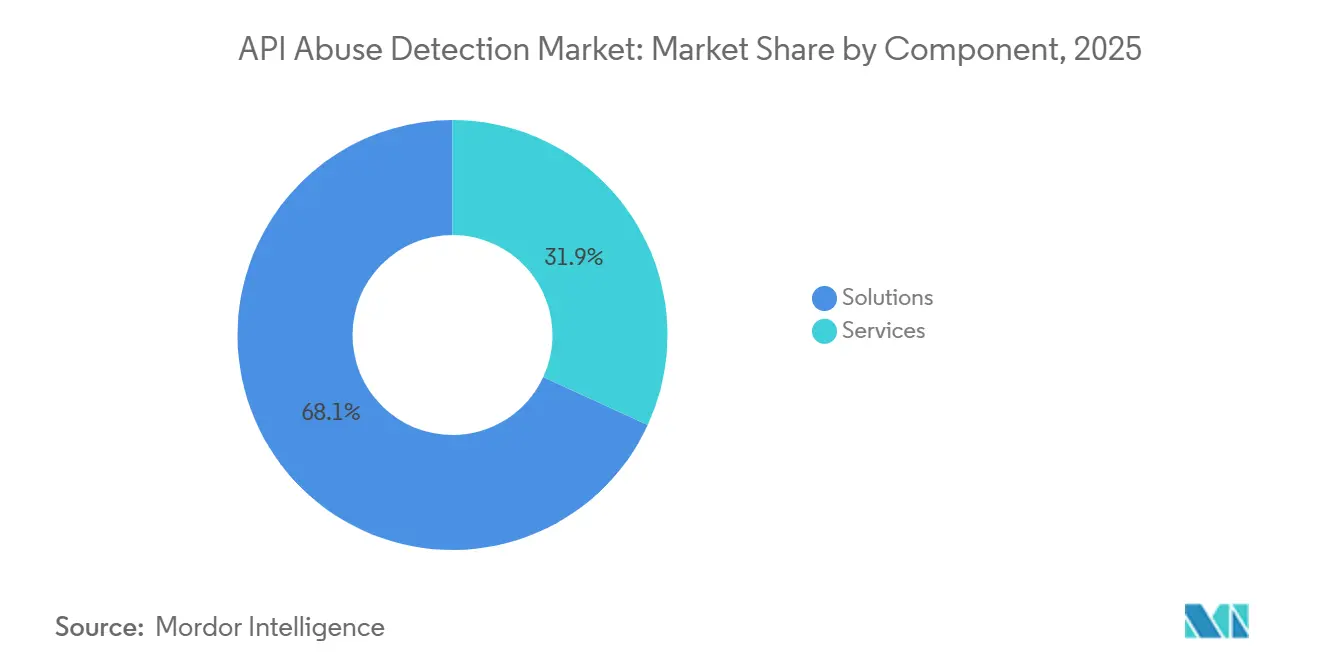
- Por componente, as soluções representaram 68,12% da receita do mercado de detecção de abuso de API em 2025, enquanto os serviços devem expandir a um CAGR de 25,03% até 2031.
- Por implantação, a nuvem deteve 61,33% da participação de receita do mercado de detecção de abuso de API em 2025, enquanto a implantação híbrida deve expandir a um CAGR de 24,40% até 2031.
- Por tamanho de organização, as grandes empresas detiveram 67,08% da participação de receita do mercado de detecção de abuso de API em 2025, enquanto as PMEs devem expandir a um CAGR de 24,71% até 2031.
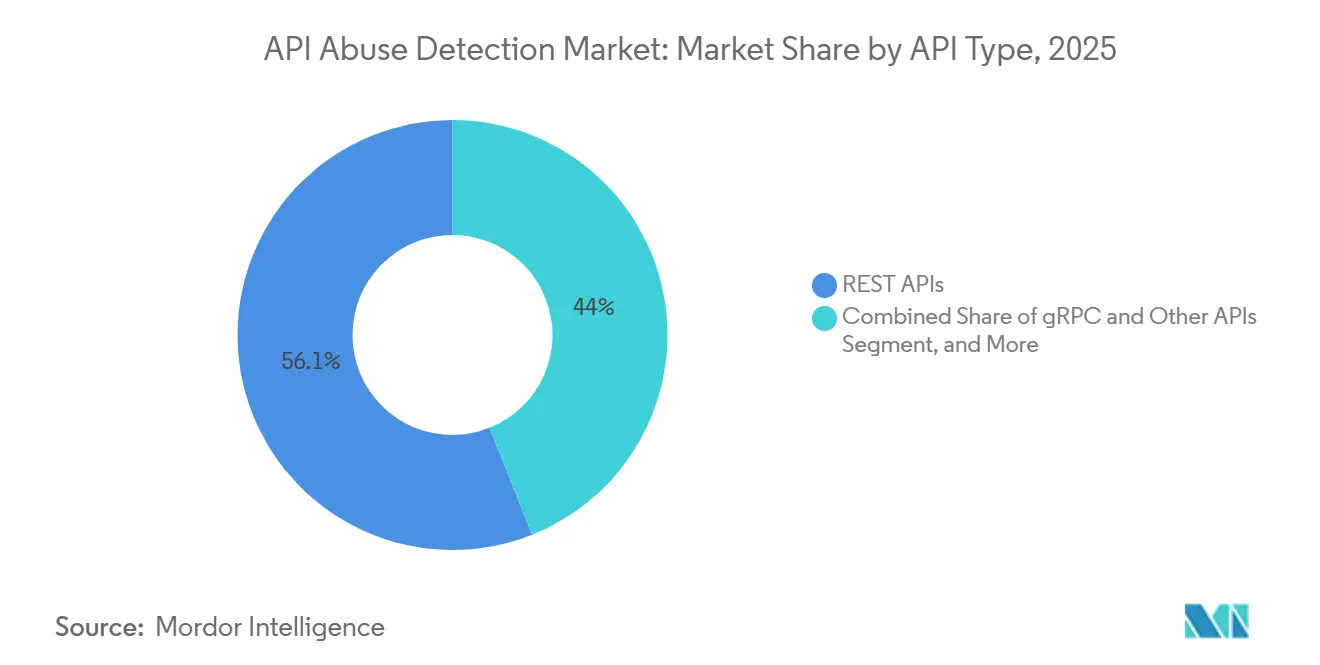
- Por tipo de API, as APIs REST representaram 56,05% da receita do mercado de detecção de abuso de API em 2025, enquanto as APIs gRPC e outras APIs devem expandir a um CAGR de 24,02% até 2031.
- Por vertical do setor, o BFSI deteve 25,11% da participação de receita do mercado de detecção de abuso de API em 2025, enquanto saúde e ciências da vida devem expandir a um CAGR de 23,16% até 2031.
- Por geografia, a América do Norte deteve 36,19% da participação de receita do mercado de detecção de abuso de API em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 23,60% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Detecção de Abuso de API
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão das Transações Digitais Habilitadas por API | +5.0% | Global | Curto prazo (≤ 2 anos) |
| Aumento da Automação de Preenchimento de Credenciais e Tomada de Controle de Contas | +4.2% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Pressão Regulatória para Inventário e Resiliência de APIs | +3.8% | América do Norte e UE, com extensão para a Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Crescimento de Arquiteturas Nativas em Nuvem e de Microsserviços | +3.2% | Global, Ásia-Pacífico com crescimento mais rápido | Médio prazo (2 a 4 anos) |
| Reconhecimento Assistido por Inteligência Artificial e Sondagem de Lógica de Negócios | +2.8% | Global | Curto prazo (≤ 2 anos) |
| Detecção de Abuso de API Incorporada em Programas de Gestão de Fraudes e Bots | +2.1% | América do Norte, UE e núcleo da Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão das Transações Digitais Habilitadas por API
As organizações agora utilizam APIs de parceiros e marketplaces para desenvolvedores para gerar receita direta. Um evento de abuso de API pode, portanto, interromper a receita e violar compromissos de nível de serviço com parceiros. A Salt Security relatou que, em 2026, 66% das organizações aumentaram sua contagem de APIs em mais de 50% nos 12 meses anteriores.[1]Salt Security, "Salt Security Research: As AI Agents Outpace Security, Most Organizations Face an Unsecured API Surge," Salt Security, salt.security. As equipes de segurança precisam instrumentar um patrimônio crescente de APIs enquanto as equipes de produto lançam novos serviços. Isso torna a garantia de receita e os acordos de nível de serviço relevantes para as aquisições no mercado de detecção de abuso de API. Organizações de serviços financeiros, logística e mídia enfrentam essa exposição, com a monetização de APIs já fazendo parte de seus modelos operacionais.
Aumento da Automação de Preenchimento de Credenciais e Tomada de Controle de Contas
O preenchimento de credenciais não depende mais apenas de rotação previsível de endereços IP ou padrões de volume de chamadas. Um estudo de open banking de 2025 constatou que limites de taxa mais rigorosos e detecção de anomalias reduziram as perdas operacionais residuais em 20 a 30% em relação aos casos de referência. O PCI DSS 4.0.1 tornou-se obrigatório em 31 de março de 2025, exigindo que os sistemas de pagamento voltados para a internet tratem ataques automatizados de credenciais. A autenticação sem senha e baseada em tokens aumenta a necessidade de avaliar sessões completas de API, e não apenas os endpoints de login. O perfilamento comportamental ajuda a distinguir atividades comprometidas de usos aprovados com credenciais válidas. Esse requisito reduz a lacuna prática entre os firewalls de aplicações web tradicionais e as plataformas dedicadas de detecção de abuso de API.
Pressão Regulatória para Inventário e Resiliência de APIs
O DORA entrou em vigor em 17 de janeiro de 2025, exigindo que as entidades financeiras da UE mantenham resiliência operacional em todos os serviços de tecnologia da informação e comunicação. O BaFin começou a aceitar notificações de incidentes do DORA e registros de serviços de terceiros nessa data. O PCI DSS 4.0.1 também exige registro, monitoramento, controles de acesso e gestão de sessões para ambientes de pagamento. Esses requisitos favorecem plataformas capazes de fornecer trilhas de auditoria sem grandes compromissos de infraestrutura de capital. A implementação da NIS2 na Alemanha entrou em vigor em dezembro de 2025 e ampliou as obrigações de resiliência para mais entidades. A carga de conformidade sustenta a demanda contínua pelo mercado de detecção de abuso de API entre compradores regulados.
Crescimento de Arquiteturas Nativas em Nuvem e de Microsserviços
As malhas de serviços deslocam a atenção de segurança de um gateway externo para o tráfego interno entre serviços. O tráfego leste-oeste criptografado pode transportar chamadas de API gRPC ou de barramento de eventos que as ferramentas de borda não conseguem inspecionar sem encerrar o TLS. O mercado de detecção de abuso de API, portanto, necessita de controles que operem de forma mais próxima com proxies sidecar e políticas de malha de serviços. As implantações nativas em nuvem também criam APIs mais rapidamente do que as ferramentas de segurança mais antigas conseguem inventariar e cobrir. A implantação híbrida oferece às organizações opções para requisitos de latência, residência de dados e soberania. Esse padrão arquitetural cria demanda por cobertura que acompanha o tráfego de APIs em ambientes privados e públicos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Propriedade Fragmentada de APIs e Inventário Incompleto de Ativos | -1.8% | Global | Longo prazo (≥ 4 anos) |
| Falsos Positivos em Automação Legítima de Alto Volume | -1.2% | Global, agudo na América do Norte e no núcleo da Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Tráfego Leste-Oeste Criptografado e Lacunas de Observabilidade | -0.9% | Global, agudo em mercados com alta densidade de nuvem | Longo prazo (≥ 4 anos) |
| Carga de Integração e Competências em Cadeias de Ferramentas DevSecOps | -0.7% | Global, agudo em mercados em desenvolvimento | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Propriedade Fragmentada de APIs e Inventário Incompleto de Ativos
A visibilidade de ativos continua sendo uma limitação básica para a detecção de abuso de API. No segundo semestre de 2025, 19% das equipes de segurança tinham muita confiança na precisão de seu inventário de APIs, enquanto 25% tinham pouca ou nenhuma confiança. A propriedade é frequentemente dividida entre equipes de engenharia de produto, plataforma, dados e integração de parceiros. Um registro completo pode não ter um único responsável. A descoberta está, consequentemente, tornando-se parte das vendas de plataformas e pode aumentar a complexidade dos negócios. A Akamai introduziu capacidades do Security Posture Center com mapeamento de código para tempo de execução para conectar APIs observadas com repositórios de código-fonte e colaboradores recentes. O mercado de detecção de abuso de API precisa abordar essa lacuna de descoberta antes que os controles em tempo de execução possam cobrir todas as interfaces expostas.
Falsos Positivos em Automação Legítima de Alto Volume
Fluxos de trabalho legítimos de automação robótica de processos, pipelines de agentes de inteligência artificial, trabalhos em lote e bots de parceiros podem se assemelhar a comportamentos maliciosos. A pesquisa da Kong de 2025 constatou que mais da metade das organizações havia sofrido um incidente de segurança de API durante o ano anterior. A mesma pesquisa revelou que 40% dos entrevistados não tinham certeza se seu investimento em segurança era suficiente para os riscos emergentes. Clientes de API gerados por inteligência artificial com credenciais legítimas podem não ter um histórico comportamental para avaliação. Negociação financeira, agregação logística e monetização de mídia têm pouca tolerância para bloqueios incorretos. Os fornecedores precisam de modelos contextuais que avaliem o comportamento longitudinal de sessões, em vez de depender exclusivamente de limites de volume e reputação de endereços IP.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Soluções Lideram, Serviços Aceleram a Integração DevSecOps
As soluções representaram 68,12% da participação do mercado de detecção de abuso de API em 2025. Os compradores corporativos buscam plataformas com conectores SIEM e SOAR, definição de linha de base comportamental, aplicação de políticas e gestão centralizada de inventário — funções difíceis de reproduzir apenas por meio de um contrato de serviços. A categoria de soluções inclui proteção em tempo de execução, gestão de postura, descoberta e detecção de anomalias de lógica de negócios, permitindo que os compradores cubram a superfície de ataque de APIs por meio de um único processo de aquisição. A Cequence Security declarou que sua plataforma protege mais de 10 bilhões de interações diárias de APIs. Essa escala operacional mostra por que grandes clientes priorizam o processamento confiável e o baixo impacto no desempenho.
Os serviços devem expandir a um CAGR de 25,03% até 2031. Os modelos de serviços gerenciados de segurança permitem que as organizações terceirizem o monitoramento para equipes especializadas de operações de segurança, enquanto os serviços profissionais apoiam a integração DevSecOps e o design de políticas. Essa abordagem é relevante para empresas de médio porte sem uma equipe dedicada de segurança de APIs, e a 42Crunch superou 2 milhões de downloads de ferramentas em novembro de 2025 e expandiu o acesso por meio da Microsoft Security Store. Seu modelo freemium mostra como ferramentas para desenvolvedores e serviços de consultoria podem impulsionar uma adoção mais ampla da plataforma. O setor de detecção de abuso de API utiliza esses canais para ajudar os clientes a operacionalizar o software após a compra.


Por Implantação: Modelo Híbrido Ganha Terreno em Ambientes Multi-Nuvem
A implantação em nuvem representou 61,33% do mercado de detecção de abuso de API em 2025. As plataformas em nuvem podem escalar com o tráfego de APIs e se conectar com serviços de identidade em nuvem, enquanto a implantação híbrida deve crescer a um CAGR de 24,40% até 2031. Ela reflete a necessidade de cobrir data centers privados, nuvens públicas e instalações de colocation, e de permitir que as organizações inspecionem o tráfego interno de malha de serviços no local enquanto roteiam APIs públicas por meio de controles entregues na nuvem. Essa divisão pode atender às necessidades de residência de dados, latência e soberania. Também evita tratar um único modelo de hospedagem como suficiente para todas as cargas de trabalho.
A implantação local permanece relevante onde as regras de dados impedem que o tráfego de APIs entre em um serviço de inspeção externo. Contratantes de defesa, infraestrutura de bancos centrais e operadores de infraestrutura crítica são exemplos-chave, e a F5 lançou a API Security Local Edition em 2026 para ambientes que exigem visibilidade de APIs sem conectividade externa com a nuvem. O lançamento demonstra que os modelos local e híbrido permanecem duráveis para empresas reguladas, enquanto algumas organizações estão migrando de ferramentas totalmente locais para arquiteturas híbridas. Essa transição pode ampliar a cobertura para os fornecedores, em vez de simplesmente substituir uma fonte de receita existente. O mercado de detecção de abuso de API está se adaptando a essas escolhas de infraestrutura mista.
Por Tamanho de Organização: Escala Corporativa Domina, Taxas de Adoção por PMEs Crescem
As grandes empresas detiveram 67,08% da receita em 2025. Seus patrimônios de APIs podem incluir milhares de endpoints internos, de parceiros e públicos, e também gerenciam fluxos de dados regulados e operações de segurança estabelecidas. Essas condições exigem plataformas capazes de processar milhões de chamadas de API diárias sem degradação de throughput, enquanto o PCI DSS 4.0.1 e o DORA priorizam ainda mais os controles de APIs em setores regulados. As grandes implantações, portanto, continuam a sustentar a base estabelecida do mercado de detecção de abuso de API.
As PMEs devem crescer a um CAGR de 24,71% até 2031. Os modelos de software API-first expõem empresas menores ao risco de abuso desde os estágios iniciais de operação. A detecção gerenciada entregue na nuvem reduz a necessidade de infraestrutura de capital, e as regras de pagamento e saúde podem se aplicar independentemente do tamanho da empresa. Os produtos de nível para desenvolvedores e freemium também reduzem as barreiras iniciais de adoção, e a 42Crunch expandiu sua oferta freemium para desenvolvedores que utilizam VS Code, JetBrains e Eclipse em 2025. Isso cria um caminho do uso individual por desenvolvedores para uma aquisição organizacional mais ampla.
Por Tipo de API: REST Detém a Maior Participação, gRPC Impulsiona a Fronteira dos Microsserviços
As APIs REST detiveram 56,05% da segmentação por tipo de API em 2025. Sua ampla compatibilidade com clientes, cache HTTP e suporte a ferramentas OpenAPI sustentam o uso em programas públicos e de parceiros, enquanto o OWASP API Security Top 10 também fornece uma base familiar para avaliar controles de segurança REST. O REST permanece a arquitetura padrão para muitos serviços expostos externamente, e essa base instalada sustenta uma demanda consistente por monitoramento e proteção. O mercado de detecção de abuso de API ainda precisa identificar abusos de lógica de negócios que vão além da inspeção convencional de requisições.
As APIs gRPC e outras APIs devem crescer a um CAGR de 24,02% até 2031. A serialização binária por Protocol Buffer e o tráfego criptografado de malha de serviços criam diferentes requisitos de visibilidade. Os endpoints de reflexão podem revelar nomes de métodos e estruturas de serviços quando as configurações de produção não os desativam, enquanto a Wallarm relatou um aumento de 9,8% trimestre a trimestre em CVEs relacionados a APIs no segundo trimestre de 2025. O GraphQL também apresenta riscos de introspecção e consultas profundamente aninhadas, enquanto o SOAP mantém um papel decrescente, mas relevante, em conexões legadas corporativas e governamentais. Essas diferenças de protocolo exigem cobertura capaz de reconhecer modelos de requisição variados e comportamento de tráfego.

Por Vertical do Setor: BFSI Domina, Saúde Acelera com Impulso Regulatório
O BFSI deteve 25,11% de participação de receita em 2025. As APIs de open banking, o volume de pagamentos e o risco de tomada de controle de contas criam uma necessidade direta de controles, enquanto o setor também enfrenta ameaças de manipulação de transações e acesso a dados. O PCI DSS 4.0.1 e o DORA impõem requisitos auditáveis a muitas organizações financeiras que operam na América do Norte e na Europa. Esses requisitos sustentam os gastos com segurança mesmo quando os orçamentos discricionários são limitados, e o mercado de detecção de abuso de API atende a esse vertical com controles comportamentais para transações de alto valor.
Saúde e ciências da vida devem crescer a um CAGR de 23,16% até 2031. A interoperabilidade FHIR exige que os provedores exponham dados de pacientes por meio de interfaces padronizadas, mantendo salvaguardas alinhadas à HIPAA. Em 2025, a Amazon Web Services demonstrou que modelos de fundação podem classificar a sensibilidade dos dados e preparar relatórios de conformidade para APIs FHIR.[2]Amazon Web Services, "Build Intelligent Security for Healthcare APIs with Amazon Bedrock," AWS Machine Learning Blog, aws.amazon.com. Tecnologia da informação e telecomunicações, varejo e comércio eletrônico, governo e transporte têm padrões de exposição distintos: operadoras de telecomunicações gerenciam APIs de rede, varejistas enfrentam abusos no checkout e de scalping, e governos protegem dados de serviços ao cidadão. Manufatura, energia, petróleo e gás, mídia, educação e instituições de pesquisa ampliam a base de usuários à medida que a digitalização conecta sistemas de tecnologia da informação e tecnologia operacional, adicionando superfícies de ataque de APIs distintas ao setor de detecção de abuso de API.
Análise Geográfica
A América do Norte deteve 36,19% da participação do mercado de detecção de abuso de API em 2025. A região combina infraestrutura de comércio digital, instituições financeiras reguladas e aquisições maduras de segurança corporativa, enquanto as plataformas voltadas ao consumidor nos Estados Unidos também enfrentam pressão de fiscalização em relação a ataques automatizados de credenciais e privacidade. A posição do Canadá acompanha a modernização bancária e o alinhamento com os ciclos de aquisição corporativa dos Estados Unidos, e a América do Sul permanece uma área emergente para adoção. O framework de Open Finance do Brasil apoiou a interoperabilidade no open banking e atraiu atenção adicional para a proteção de APIs de fintech.
A Europa tem um perfil de demanda distinto porque as obrigações regulatórias são centrais para as aquisições, e o BaFin começou a processar notificações do DORA e registros de TIC de terceiros em 17 de janeiro de 2025. A legislação NIS2 da Alemanha entrou em vigor em dezembro de 2025 e ampliou as obrigações de resiliência, enquanto o Reino Unido, a França e o BENELUX se beneficiam da concentração de serviços financeiros e da adoção estabelecida de DevSecOps. Os frameworks de open banking da UE também sustentam a demanda por segurança no BFSI, fornecendo uma base estável para o mercado de detecção de abuso de API ao longo do período de previsão.
A Ásia-Pacífico deve expandir a um CAGR de 23,60% até 2031. A Akamai constatou que, em 2025, 85% das organizações pesquisadas na China, Índia, Japão e Austrália haviam sofrido um incidente de segurança de API nos 12 meses anteriores. O mesmo estudo relatou um custo médio estimado por incidente acima de 580.000 USD por evento.[3]Akamai Technologies, "New Akamai Study Reveals API Security Incidents Cost APAC Enterprises Over USD 580,000 on Average in the Past Year," Akamai Newsroom, akamai.com. A IIJ lançou sua Solução de Detecção Comportamental Raptor para sistemas japoneses de negociação de valores mobiliários em junho de 2025. O Oriente Médio e a África são regiões em estágio inicial, com os Emirados Árabes Unidos e a Arábia Saudita apoiados por programas de infraestrutura digital. As APIs de pagamento móvel na África do Sul, Nigéria e Egito são uma fonte inicial de demanda por ferramentas de detecção.

Cenário Competitivo
O mercado de detecção de abuso de API é moderadamente fragmentado. Fornecedores de CDN e segurança de rede competem com especialistas nativos em APIs e novos fornecedores com foco em inteligência artificial, enquanto a Akamai adquiriu a Noname Security por 450 milhões de USD em junho de 2024. A transação combinou descoberta de APIs e gestão de postura com a CDN, o firewall de aplicações web e a infraestrutura de borda da Akamai, e a aquisição demonstrou que grandes fornecedores podem comprar capacidades especializadas em vez de desenvolvê-las internamente. A F5 expandiu sua plataforma de segurança de inteligência artificial em 2026 após a aquisição da SurePath AI.[4]F5, "F5 Launches AI Security Platform to Put Security Leaders in Control of Enterprise AI Risk," F5 Investor Relations, investors.f5.com. Ela adicionou descoberta de inteligência artificial baseada em rede, classificação de intenção e detecção de inteligência artificial oculta à sua plataforma de entrega e segurança de aplicações.
As estratégias competitivas centram-se na proteção de inteligência artificial agêntica, cadeias de ferramentas para desenvolvedores e prevenção unificada de abusos. A Salt Security anunciou uma solução para ações de API realizadas por agentes de inteligência artificial nos protocolos MCP e A2A em setembro de 2025, enquanto a Cequence introduziu Personas de Agentes em abril de 2026 para escopo de privilégios em nível de infraestrutura de agentes de inteligência artificial autônomos. A 42Crunch e a Akto focam em controles de segurança na fase de design em fluxos de trabalho de desenvolvedores, enquanto a Arkose Labs expandiu sua plataforma com Arkose Edge e Arkose Scraping Protection em abril de 2025. Seu programa de garantia de 1 milhão de USD vincula o desempenho do produto a um compromisso financeiro, enquanto a segurança de MCP e A2A são áreas iniciais de competição no mercado de detecção de abuso de API.
Os fornecedores também estão buscando a demanda de PMEs orientada pela conformidade por meio de serviços gerenciados baseados em nuvem. A conformidade com o OWASP API Security Top 10 e o alinhamento com o Framework de Cibersegurança do NIST são critérios comuns de qualificação. A 42Crunch coautorou guias complementares do CIS cobrindo agentes de inteligência artificial, grandes modelos de linguagem e ambientes MCP. A participação em padrões pode ajudar os fornecedores a estabelecer credibilidade onde os requisitos dos compradores ainda estão em desenvolvimento.
Líderes do Setor de Detecção de Abuso de API
-
Akamai Technologies, Inc.
-
F5, Inc.
-
Traceable, Inc.
-
Wiz, Inc.
-
Zscaler, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Cequence Security lançou capacidades de Zero Trust Agêntico para seu AI Gateway, adicionando Descoberta de IA, Registro de APIs, Registro de LLM e Registro de Habilidades, juntamente com Personas de Agentes aprimoradas. Essas capacidades permitem que usuários de negócios implantem agentes de IA governados vinculados a modelos, ferramentas e direitos de acesso a dados definidos, com a aplicação automaticamente regida por políticas, eliminando a necessidade de configuração técnica e abordando diretamente a lacuna de governança em programas corporativos de IA agêntica.
- Julho de 2026: A F5 expandiu suas soluções de proteção de aplicações web e APIs com tecnologia de IA e lançou a Plataforma de Segurança de IA F5 com a aquisição da SurePath AI. A integração introduz descoberta de IA baseada em rede, classificação de intenção e detecção de IA oculta na Plataforma de Entrega e Segurança de Aplicações da F5, criando um ciclo de vida unificado desde a descoberta de cargas de trabalho de IA até a proteção de APIs em tempo de execução.
- Junho de 2026: A Zscaler expandiu o Projeto AI-Guardian adicionando parceiros de aliança tecnológica, incluindo AWS, Google Cloud, OpenAI, Databricks, CoreWeave e Equinix, à iniciativa, ampliando o ecossistema Zero Trust Exchange para governança de segurança de IA corporativa. A expansão foi projetada para fornecer aplicação de segurança de APIs de ponta a ponta e visibilidade em cargas de trabalho corporativas orientadas por IA em escala.
- Maio de 2026: A 42Crunch anunciou uma integração com o Claude Code, permitindo testes automatizados de segurança de APIs e remediação em fluxos de trabalho de desenvolvimento orientados por IA. A integração foi projetada para eliminar o trade-off entre a velocidade de desenvolvimento acelerada por IA e a validação de segurança de APIs, permitindo que as empresas escalem o desenvolvimento autônomo de software sem relaxar os padrões de governança de APIs.


Escopo do Relatório Global do Mercado de Detecção de Abuso de API
O Mercado de Detecção de Abuso de API compreende soluções de software, plataformas e serviços associados projetados para identificar, analisar, prevenir e responder a atividades maliciosas, anômalas, não autorizadas ou abusivas direcionadas a interfaces de programação de aplicações (APIs). Essas soluções monitoram continuamente o tráfego de APIs, o comportamento dos usuários, os padrões de acesso, as transações e as interações de APIs para detectar ameaças como abuso de credenciais, tomada de controle de contas, abuso de lógica de negócios, ataques automatizados, atividade de bots, fraude em APIs, exfiltração de dados, tentativas de negação de serviço e acesso não autorizado. O mercado inclui tecnologias que aproveitam análise comportamental, aprendizado de máquina, detecção de anomalias, inteligência de ameaças, inspeção de tráfego de APIs, análise baseada em risco e monitoramento de segurança em tempo de execução para identificar atividades suspeitas em APIs e proteger aplicações e serviços digitais orientados por APIs. As soluções de detecção de abuso de API ajudam as organizações a fortalecer a postura de segurança de APIs, melhorar a visibilidade de ameaças, reduzir o risco de ataques, proteger dados sensíveis, garantir a conformidade e salvaguardar ecossistemas de APIs críticos para os negócios.
O Relatório do Mercado de Detecção de Abuso de API é Segmentado por Componente (Soluções e Serviços), Implantação (Nuvem, Local e Híbrida), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Tipo de API (APIs REST, APIs GraphQL, APIs SOAP e APIs gRPC e Outras APIs), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Utilidades, Petróleo e Gás, Tecnologia da Informação e Telecomunicação, Mídia e Entretenimento, Educação e Instituições de Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros [BFSI] e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Soluções |
| Serviços |
| Nuvem |
| Local |
| Híbrida |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| APIs REST |
| APIs GraphQL |
| APIs SOAP |
| APIs gRPC e Outras APIs |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Utilidades |
| Petróleo e Gás |
| Tecnologia da Informação e Telecomunicação |
| Mídia e Entretenimento |
| Educação e Instituições de Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Soluções | ||
| Serviços | |||
| Por Implantação | Nuvem | ||
| Local | |||
| Híbrida | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Tipo de API | APIs REST | ||
| APIs GraphQL | |||
| APIs SOAP | |||
| APIs gRPC e Outras APIs | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Utilidades | |||
| Petróleo e Gás | |||
| Tecnologia da Informação e Telecomunicação | |||
| Mídia e Entretenimento | |||
| Educação e Instituições de Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de detecção de abuso de API?
O tamanho do mercado de detecção de abuso de API é de 1,41 bilhões de USD em 2026 e tem previsão de atingir 3,84 bilhões de USD até 2031, a um CAGR de 22,24%. A previsão reflete a demanda contínua por detecção comportamental à medida que as organizações protegem uma gama mais ampla de interfaces de APIs. Os compradores também estão consolidando os requisitos de descoberta, monitoramento e resposta em programas de segurança mais amplos, especialmente onde as APIs transportam informações sensíveis ou suportam transações digitais diretas.
O que está impulsionando a adoção de plataformas de detecção de abuso de API?
Volumes mais altos de APIs, ataques de credenciais, transações digitais, arquiteturas nativas em nuvem e requisitos de conformidade estão impulsionando a adoção. No mercado de detecção de abuso de API, essas condições aumentam a necessidade de visibilidade em tempo de execução, perfilamento comportamental e aplicação de políticas em interfaces públicas e internas. Os requisitos estão se tornando mais relevantes à medida que ferramentas automatizadas e agentes de inteligência artificial acessam serviços com credenciais que podem parecer válidas no início de uma sessão. Isso torna o contexto da sessão, o comportamento do usuário e a precisão do inventário de APIs requisitos práticos para decisões de controle eficazes.
Qual componente lidera os gastos em detecção de abuso de API?
As soluções lideraram com 68,12% de participação de receita em 2025 porque as empresas precisam de funções integradas de detecção, descoberta e aplicação de políticas. O mercado de detecção de abuso de API recompensa os fornecedores que conectam essas capacidades com sistemas SIEM e SOAR existentes e ferramentas centralizadas de inventário.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação híbrida deve crescer a um CAGR de 24,40% até 2031, à medida que as organizações protegem o tráfego em ambientes privados e públicos. Essa opção de implantação oferece aos compradores do mercado de detecção de abuso de API maior flexibilidade onde regras de latência, soberania ou residência de dados afetam as escolhas de inspeção.
Qual vertical de usuário final tem a maior participação?
O BFSI deteve 25,11% de participação de receita em 2025, apoiado pela exposição ao open banking, atividade de pagamentos e necessidades de conformidade. O mercado de detecção de abuso de API apoia esse vertical com controles projetados para identificar tomada de controle de contas, manipulação de transações e acesso inadequado a dados.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 23,60% até 2031, apoiada pela expansão da atividade de fintech e incidentes de segurança de APIs. A demanda do mercado de detecção de abuso de API também é apoiada por programas governamentais de infraestrutura digital e um foco crescente na governança de APIs em serviços financeiros.
Página atualizada pela última vez em:



