
Marktgröße und Marktanteil für API-Missbrauchserkennung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.41 Milliarden US-Dollar |
| Marktgröße (2031) | 3.84 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 22.24 % |
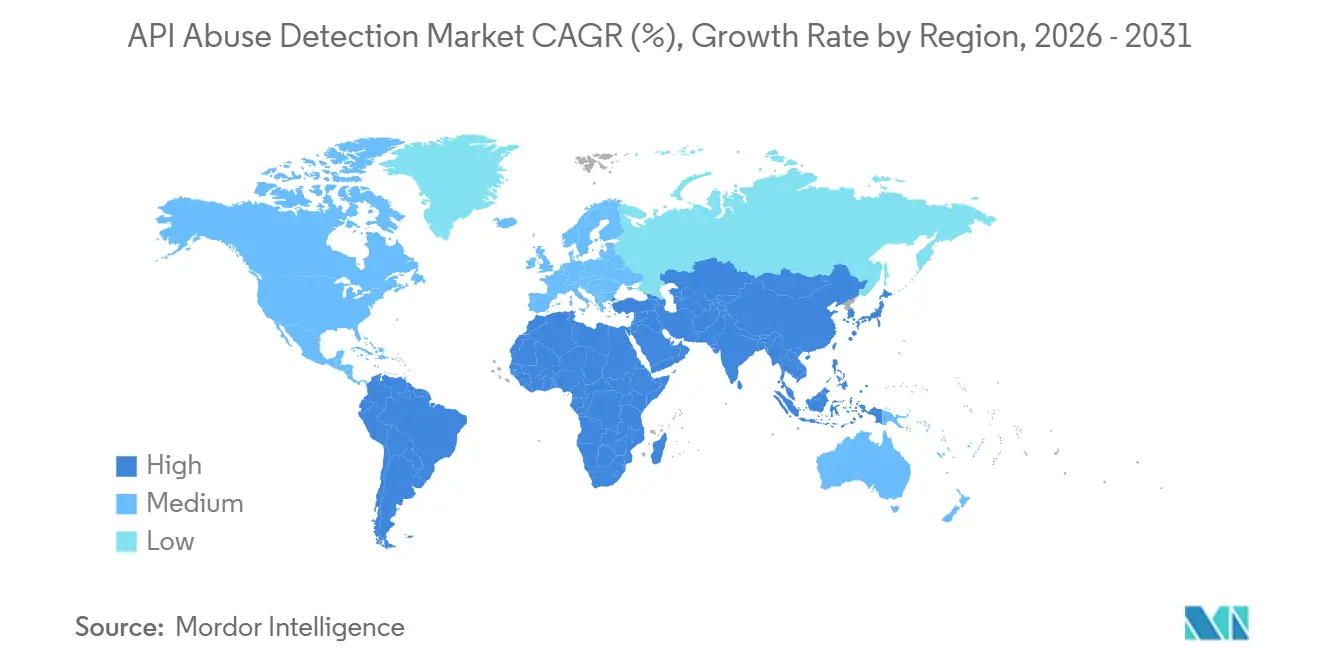
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
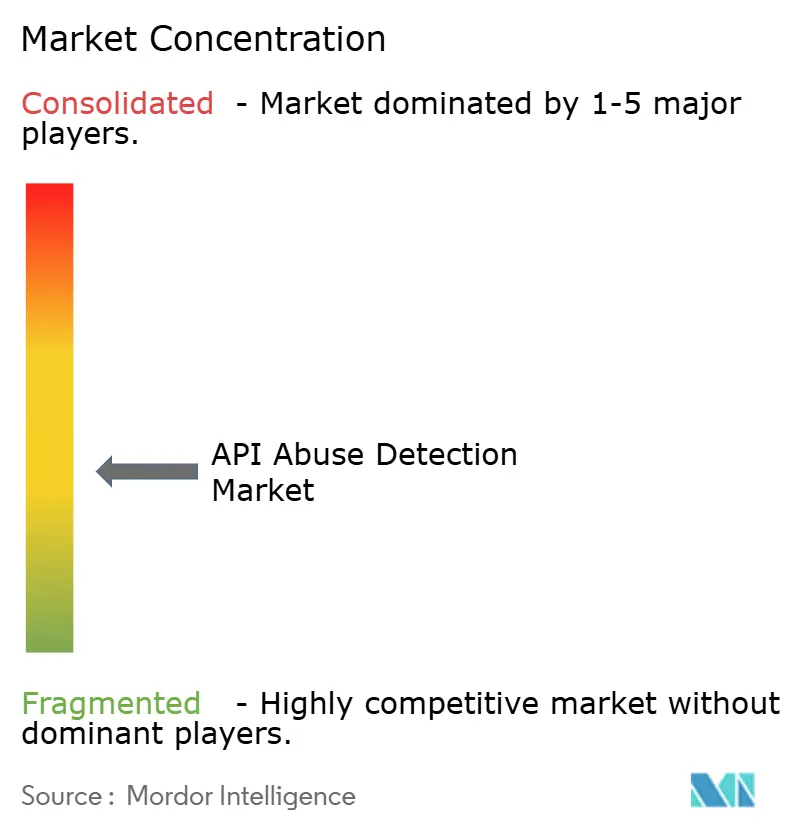
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für API-Missbrauchserkennung von Mordor Intelligence
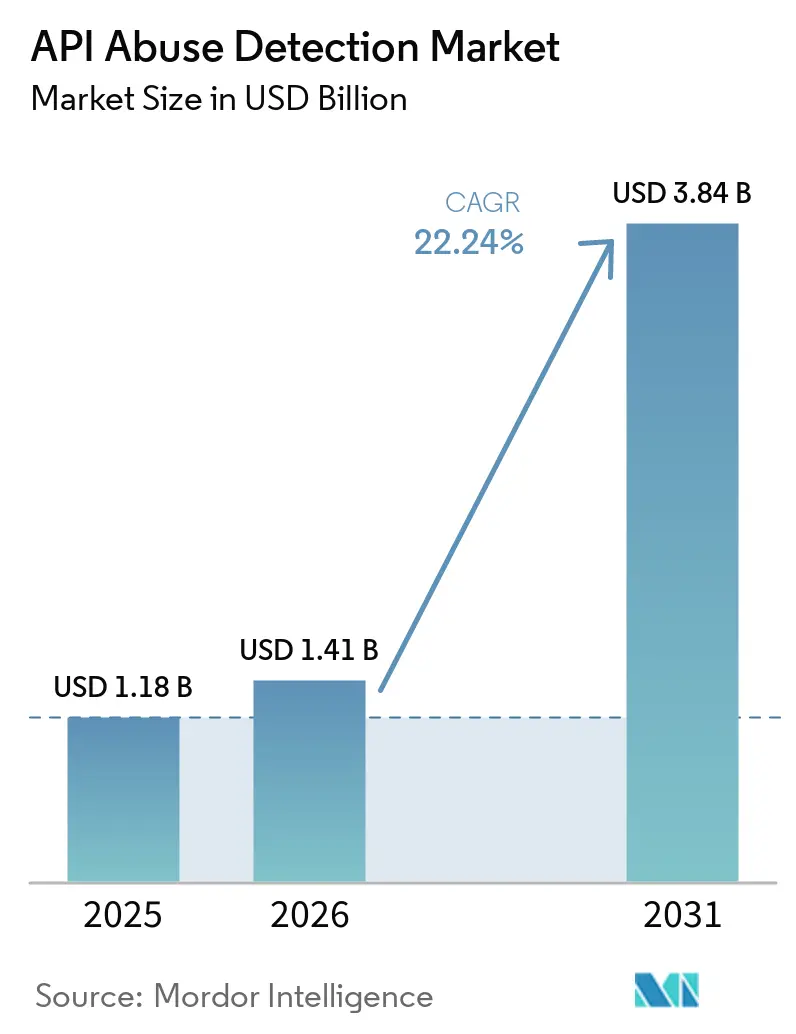
Die Marktgröße für API-Missbrauchserkennung wird voraussichtlich von 1,18 Milliarden USD im Jahr 2025 auf 1,41 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 einen Wert von 3,84 Milliarden USD erreichen, bei einer CAGR von 22,24 % über den Zeitraum 2026–2031. API-Angriffe hatten bis 2025 bereits die Kapazität vieler veralteter Abwehrsysteme überschritten. Organisationen wechseln von Perimeter-Kontrollen hin zur verhaltensbasierten Laufzeiterkennung, da die API-Exposition REST-, GraphQL-, gRPC- und KI-Agenten-Schnittstellen umfasst. Authentifizierte Aktivitäten und kompromittierte Sitzungen steigern den Wert von Entitätsprofilerstellung, Verhaltensanalyse und Anomaliekorrelation. Der Markt für API-Missbrauchserkennung profitiert zudem von steigenden digitalen Transaktionsvolumina, regulatorischer Aufsicht und Cloud-nativen Anwendungsarchitekturen. Plattformanbieter reagieren durch Akquisitionen, Entwicklerintegration und erweiterte KI-Sicherheitsfähigkeiten.
Wichtigste Erkenntnisse des Berichts
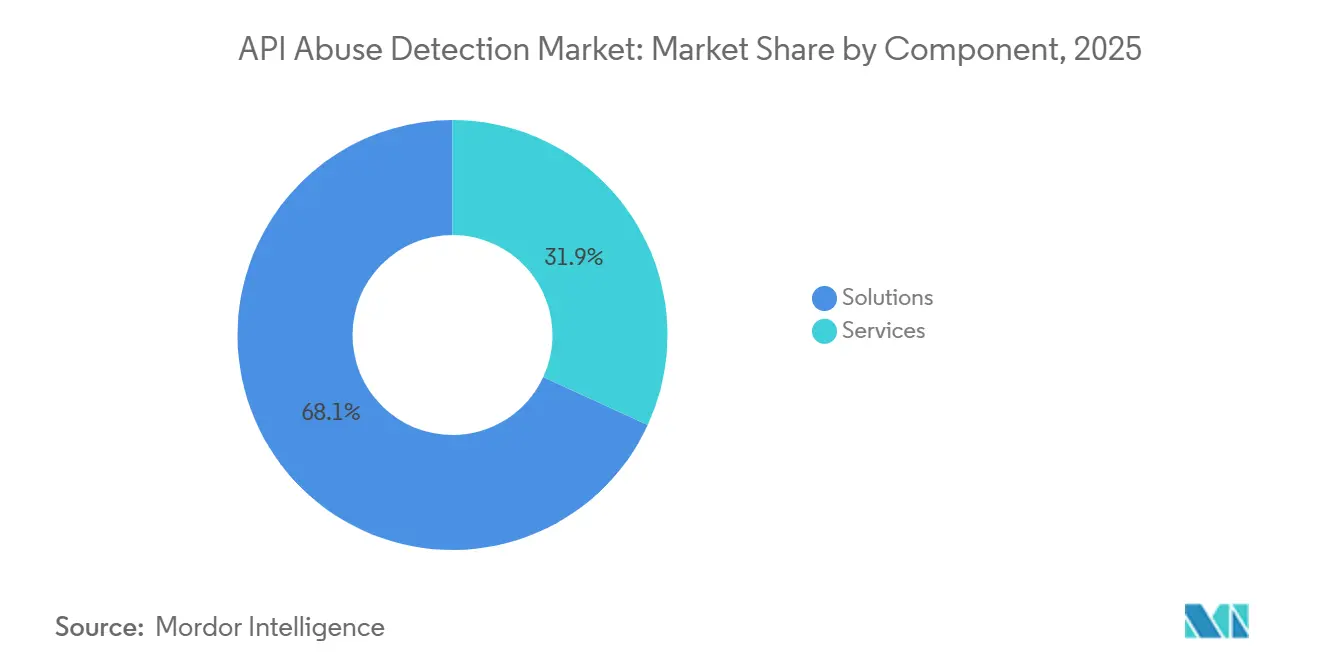
- Nach Komponente entfielen im Jahr 2025 68,12 % des Umsatzes im Markt für API-Missbrauchserkennung auf Lösungen, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 25,03 % wachsen werden.
- Nach Bereitstellung hielt die Cloud im Jahr 2025 einen Umsatzanteil von 61,33 % im Markt für API-Missbrauchserkennung, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 24,40 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 67,08 % im Markt für API-Missbrauchserkennung, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 24,71 % wachsen werden.
- Nach API-Typ entfielen im Jahr 2025 56,05 % des Umsatzes im Markt für API-Missbrauchserkennung auf REST-APIs, während gRPC und andere APIs bis 2031 voraussichtlich mit einer CAGR von 24,02 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Umsatzanteil von 25,11 % im Markt für API-Missbrauchserkennung, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 23,16 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 36,19 % im Markt für API-Missbrauchserkennung, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 23,60 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für API-Missbrauchserkennung
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung API-gesteuerter digitaler Transaktionen | +5.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Automatisierung von Credential-Stuffing und Kontoübernahmen | +4.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für API-Inventarisierung und Resilienz | +3.8% | Nordamerika und EU, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wachstum Cloud-nativer und Microservices-Architekturen | +3.2% | Global, asiatisch-pazifischer Raum am schnellsten wachsend | Mittelfristig (2–4 Jahre) |
| KI-gestützte Aufklärung und Prüfung von Geschäftslogik | +2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| API-Missbrauchserkennung eingebettet in Betrugs- und Bot-Management-Programme | +2.1% | Nordamerika, EU und asiatisch-pazifischer Raum als Kernregionen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung API-gesteuerter digitaler Transaktionen
Organisationen nutzen Partner-APIs und Entwickler-Marktplätze zur direkten Umsatzgenerierung. Ein API-Missbrauchsereignis kann daher Einnahmen unterbrechen und Partnerverpflichtungen verletzen. Salt Security berichtete, dass im Jahr 2026 66 % der Organisationen ihre API-Anzahl im Vergleich zu den vorangegangenen 12 Monaten um mehr als 50 % erhöht hatten.[1]Salt Security, "Salt Security Research: As AI Agents Outpace Security, Most Organizations Face an Unsecured API Surge," Salt Security, salt.security. Sicherheitsteams müssen einen wachsenden API-Bestand instrumentieren, während Produktteams neue Dienste einführen. Dies macht Umsatzsicherung und Service-Level-Vereinbarungen für die Beschaffung im Markt für API-Missbrauchserkennung relevant. Finanzdienstleistungen, Logistik und Medienorganisationen sind diesem Risiko ausgesetzt, da API-Monetarisierung bereits Teil ihrer Betriebsmodelle ist.
Zunehmende Automatisierung von Credential-Stuffing und Kontoübernahmen
Credential-Stuffing ist nicht mehr nur auf vorhersehbare IP-Rotation oder Aufrufvolumenmuster angewiesen. Eine Open-Banking-Studie aus dem Jahr 2025 ergab, dass stärkere Ratenbegrenzungen und Anomalieerkennung die operativen Endverluste gegenüber Basisfällen um 20–30 % reduzierten. PCI DSS 4.0.1 wurde am 31. März 2025 verbindlich und verpflichtet internetfähige Zahlungssysteme zur Bekämpfung automatisierter Credential-Angriffe. Passwortlose und tokenbasierte Authentifizierung erhöhen die Notwendigkeit, vollständige API-Sitzungen statt nur Anmeldepunkte zu bewerten. Verhaltensprofilierung hilft dabei, kompromittierte Aktivitäten von genehmigter Nutzung mit gültigen Anmeldedaten zu unterscheiden. Diese Anforderung verringert die praktische Lücke zwischen herkömmlichen Web-Application-Firewalls und dedizierten Plattformen zur API-Missbrauchserkennung.
Regulatorischer Druck für API-Inventarisierung und Resilienz
DORA trat am 17. Januar 2025 in Kraft und verpflichtet EU-Finanzunternehmen zur Aufrechterhaltung der operativen Resilienz über Informations- und Kommunikationstechnologiedienste hinweg. Die BaFin begann an diesem Datum mit der Entgegennahme von DORA-Vorfallsmeldungen und Drittanbieter-Dienstleistungsregistern. PCI DSS 4.0.1 schreibt zudem Protokollierung, Überwachung, Zugriffskontrollen und Sitzungsverwaltung für Zahlungsumgebungen vor. Diese Anforderungen begünstigen Plattformen, die Prüfpfade ohne große Kapitalinfrastrukturverpflichtungen bereitstellen können. Deutschlands NIS2-Umsetzung trat im Dezember 2025 in Kraft und weitete die Resilienzpflichten auf mehr Einrichtungen aus. Die Compliance-Belastung unterstützt die anhaltende Nachfrage im Markt für API-Missbrauchserkennung bei regulierten Käufern.
Wachstum Cloud-nativer und Microservices-Architekturen
Service-Meshes verlagern den Sicherheitsfokus von einem externen Gateway hin zum internen Dienst-zu-Dienst-Verkehr. Verschlüsselter Ost-West-Verkehr kann gRPC- oder Event-Bus-API-Aufrufe übertragen, die Edge-Tools ohne TLS-Terminierung nicht inspizieren können. Der Markt für API-Missbrauchserkennung benötigt daher Kontrollen, die enger mit Sidecar-Proxys und Service-Mesh-Richtlinien zusammenarbeiten. Cloud-native Bereitstellungen erstellen APIs auch schneller, als ältere Sicherheitstools sie inventarisieren und abdecken können. Hybride Bereitstellung bietet Organisationen Optionen für Latenz-, Datenresidenz- und Souveränitätsanforderungen. Dieses Architekturmuster schafft Nachfrage nach Abdeckung, die dem API-Verkehr über private und öffentliche Umgebungen hinweg folgt.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentiertes API-Eigentum und unvollständiges Asset-Inventar | -1.8% | Global | Langfristig (≥ 4 Jahre) |
| Falsch-Positive bei legitimer Hochvolumen-Automatisierung | -1.2% | Global, ausgeprägt in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verschlüsselter Ost-West-Verkehr und Beobachtbarkeitslücken | -0.9% | Global, ausgeprägt in Cloud-dichten Märkten | Langfristig (≥ 4 Jahre) |
| Integrations- und Qualifikationsbelastung über DevSecOps-Toolchains hinweg | -0.7% | Global, ausgeprägt in Entwicklungsmärkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentiertes API-Eigentum und unvollständiges Asset-Inventar
Asset-Transparenz bleibt eine grundlegende Einschränkung für die API-Missbrauchserkennung. In der zweiten Hälfte des Jahres 2025 waren 19 % der Sicherheitsteams sehr zuversichtlich hinsichtlich der Genauigkeit ihres API-Inventars, während 25 % wenig oder gar nicht zuversichtlich waren. Das Eigentum ist häufig auf Produktentwicklungs-, Plattform-, Daten- und Partnerintegrationsteams verteilt. Ein vollständiges Register hat möglicherweise keinen einzigen verantwortlichen Eigentümer. Die Erkennung wird daher zunehmend Teil des Plattformvertriebs und kann die Komplexität von Geschäftsabschlüssen erhöhen. Akamai führte Security Posture Center-Funktionen mit Code-zu-Laufzeit-Mapping ein, um beobachtete APIs mit Quell-Repositories und aktuellen Committern zu verknüpfen. Der Markt für API-Missbrauchserkennung muss diese Erkennungslücke schließen, bevor Laufzeitkontrollen alle exponierten Schnittstellen abdecken können.
Falsch-Positive bei legitimer Hochvolumen-Automatisierung
Legitime RPA-Workflows, KI-Agenten-Pipelines, Batch-Jobs und Partner-Bots können bösartigem Verhalten ähneln. Kongs Umfrage aus dem Jahr 2025 ergab, dass mehr als die Hälfte der Organisationen im Vorjahr einen API-Sicherheitsvorfall erlebt hatte. Dieselbe Umfrage ergab, dass 40 % der Befragten unsicher waren, ob ihre Sicherheitsinvestitionen für aufkommende Risiken ausreichten. KI-generierte API-Clients mit legitimen Anmeldedaten können keine Verhaltenshistorie für die Bewertung aufweisen. Finanzhandel, Logistikbündelung und Medienmonetarisierung haben wenig Toleranz für fehlerhafte Sperrungen. Anbieter benötigen kontextbezogene Modelle, die das longitudinale Sitzungsverhalten bewerten, anstatt sich ausschließlich auf Volumenschwellenwerte und IP-Reputation zu stützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen führend, Dienstleistungen beschleunigen die DevSecOps-Integration
Lösungen entfielen im Jahr 2025 auf 68,12 % des Marktanteils für API-Missbrauchserkennung. Unternehmenskäufer suchen nach Plattformen mit SIEM- und SOAR-Konnektoren, verhaltensbasierter Basislinienbildung, Richtliniendurchsetzung und zentralisiertem Inventarmanagement – Funktionen, die allein durch einen Dienstleistungsvertrag schwer zu reproduzieren sind. Die Lösungskategorie umfasst Laufzeitschutz, Posture-Management, Erkennung und Erkennung von Geschäftslogik-Anomalien, sodass Käufer die API-Angriffsfläche über einen einzigen Beschaffungsprozess abdecken können. Cequence Security gab an, dass seine Plattform täglich mehr als 10 Milliarden API-Interaktionen schützt. Dieser Betriebsmaßstab zeigt, warum Großkunden zuverlässige Verarbeitung und geringe Leistungsauswirkungen priorisieren.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 25,03 % wachsen. Managed-Security-Service-Modelle ermöglichen es Organisationen, die Überwachung an spezialisierte Sicherheitsbetriebsteams auszulagern, während professionelle Dienstleistungen die DevSecOps-Integration und Richtliniengestaltung unterstützen. Dieser Ansatz ist für mittelgroße Unternehmen ohne ein dediziertes API-Sicherheitsteam relevant, und 42Crunch überschritt im November 2025 2 Millionen Tool-Downloads und erweiterte den Zugang über den Microsoft Security Store. Sein Freemium-Modell zeigt, wie Entwicklertools und Beratungsdienstleistungen eine breitere Plattformakzeptanz fördern können. Die API-Missbrauchserkennung-Branche nutzt diese Kanäle, um Kunden bei der Operationalisierung von Software nach dem Kauf zu unterstützen.


Nach Bereitstellung: Hybridmodell gewinnt in Multi-Cloud-Umgebungen an Bedeutung
Die Cloud-Bereitstellung entfiel im Jahr 2025 auf 61,33 % des Marktes für API-Missbrauchserkennung. Cloud-Plattformen können mit dem API-Verkehr skalieren und sich mit Cloud-Identitätsdiensten verbinden, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 24,40 % wachsen wird. Sie spiegelt die Notwendigkeit wider, private Rechenzentren, öffentliche Clouds und Colocation-Einrichtungen abzudecken und Organisationen zu ermöglichen, internen Service-Mesh-Verkehr vor Ort zu inspizieren, während öffentliche APIs über Cloud-basierte Kontrollen geleitet werden. Diese Aufteilung kann Anforderungen an Datenresidenz, Latenz und Souveränität erfüllen. Sie vermeidet auch die Behandlung eines einzigen Hosting-Modells als ausreichend für jede Arbeitslast.
Die On-Premises-Bereitstellung bleibt relevant, wo Datenvorschriften verhindern, dass API-Verkehr in einen externen Inspektionsdienst gelangt. Rüstungsunternehmen, Zentralbankinfrastrukturen und Betreiber kritischer Infrastrukturen sind wichtige Beispiele, und F5 brachte 2026 die API Security Local Edition für Umgebungen auf den Markt, die API-Transparenz ohne externe Cloud-Konnektivität erfordern. Die Veröffentlichung zeigt, dass On-Premises- und Hybridmodelle für regulierte Unternehmen dauerhaft relevant bleiben, während einige Organisationen von vollständig lokalen Tools zu hybriden Architekturen wechseln. Dieser Übergang kann die Abdeckung für Anbieter erweitern, anstatt lediglich eine bestehende Einnahmequelle zu ersetzen. Der Markt für API-Missbrauchserkennung passt sich diesen gemischten Infrastrukturentscheidungen an.
Nach Unternehmensgröße: Unternehmensmaßstab dominiert, Akzeptanzraten bei kleinen und mittelständischen Unternehmen steigen
Großunternehmen hielten im Jahr 2025 einen Umsatzanteil von 67,08 %. Ihre API-Bestände können Tausende von internen, Partner- und öffentlichen Endpunkten umfassen, und sie verwalten auch regulierte Datenflüsse und etablierte Sicherheitsoperationen. Diese Bedingungen erfordern Plattformen, die Millionen von täglichen API-Aufrufen ohne Durchsatzdegradierung verarbeiten können, während PCI DSS 4.0.1 und DORA API-Kontrollen in regulierten Sektoren weiter priorisieren. Große Bereitstellungen unterstützen daher weiterhin die etablierte Basis des Marktes für API-Missbrauchserkennung.
Kleine und mittelständische Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 24,71 % wachsen. API-first-Softwaremodelle setzen kleinere Unternehmen bereits in frühen Betriebsphasen dem Missbrauchsrisiko aus. Cloud-basierte verwaltete Erkennung reduziert den Bedarf an Kapitalinfrastruktur, und Zahlungs- und Gesundheitsvorschriften können unabhängig von der Unternehmensgröße gelten. Entwickler-Tier- und Freemium-Produkte senken auch die anfänglichen Akzeptanzhürden, und 42Crunch erweiterte im Jahr 2025 sein Freemium-Angebot für Entwickler, die VS Code, JetBrains und Eclipse verwenden. Dies schafft einen Weg von der individuellen Entwicklernutzung zur breiteren organisatorischen Beschaffung.
Nach API-Typ: REST hält Mehrheitsanteil, gRPC treibt die Microservices-Grenze voran
REST-APIs hielten im Jahr 2025 einen Anteil von 56,05 % an der API-Typ-Segmentierung. Ihre breite Client-Kompatibilität, HTTP-Caching und OpenAPI-Tooling-Unterstützung ermöglichen den Einsatz in öffentlichen und Partnerprogrammen, während die OWASP API Security Top 10 auch eine vertraute Grundlage für die Bewertung von REST-Sicherheitskontrollen bietet. REST bleibt die Standardarchitektur für viele extern exponierte Dienste, und diese installierte Basis unterstützt eine konsistente Nachfrage nach Überwachung und Schutz. Der Markt für API-Missbrauchserkennung muss dennoch Geschäftslogik-Missbrauch identifizieren, der über die konventionelle Anforderungsinspektion hinausgeht.
gRPC und andere APIs werden bis 2031 voraussichtlich mit einer CAGR von 24,02 % wachsen. Binäre Protocol-Buffer-Serialisierung und verschlüsselter Service-Mesh-Verkehr schaffen unterschiedliche Sichtbarkeitsanforderungen. Reflection-Endpunkte können Methodennamen und Dienststrukturen offenlegen, wenn Produktionskonfigurationen sie nicht deaktivieren, während Wallarm im zweiten Quartal 2025 einen Anstieg der API-bezogenen CVEs um 9,8 % im Quartalsvergleich meldete. GraphQL birgt auch Introspektions- und tief verschachtelte Abfragerisiken, während SOAP eine rückläufige, aber wesentliche Rolle in Legacy-Unternehmens- und Regierungsverbindungen beibehält. Diese Protokollunterschiede erfordern eine Abdeckung, die unterschiedliche Anforderungsmodelle und Verkehrsverhalten erkennen kann.
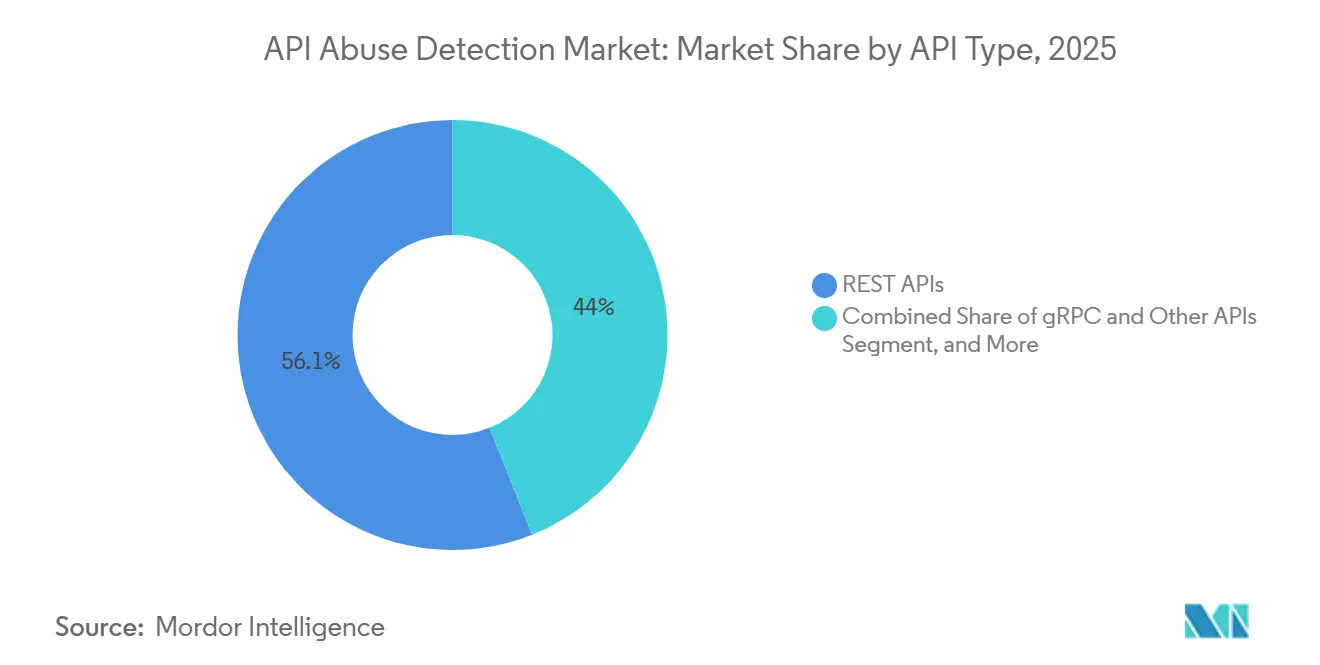
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Branchenvertikale: BFSI dominiert, Gesundheitswesen beschleunigt sich durch regulatorischen Schwung
BFSI hielt im Jahr 2025 einen Umsatzanteil von 25,11 %. Open-Banking-APIs, Zahlungsvolumen und das Risiko von Kontoübernahmen schaffen einen direkten Bedarf an Kontrollen, während der Sektor auch Bedrohungen durch Transaktionsmanipulation und Datenzugriff ausgesetzt ist. PCI DSS 4.0.1 und DORA stellen prüfbare Anforderungen an viele Finanzorganisationen, die in Nordamerika und Europa tätig sind. Diese Anforderungen unterstützen Sicherheitsausgaben auch dann, wenn diskretionäre Budgets eingeschränkt sind, und der Markt für API-Missbrauchserkennung bedient diese Vertikale mit verhaltensbasierten Kontrollen für hochwertige Transaktionen.
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 23,16 % wachsen. Die FHIR-Interoperabilität verpflichtet Anbieter, Patientendaten über standardisierte Schnittstellen bereitzustellen und dabei HIPAA-konforme Schutzmaßnahmen aufrechtzuerhalten. Im Jahr 2025 demonstrierte Amazon Web Services, dass Foundation-Modelle die Datensensitivität klassifizieren und Compliance-Berichte für FHIR-APIs erstellen können.[2]Amazon Web Services, "Build Intelligent Security for Healthcare APIs with Amazon Bedrock," AWS Machine Learning Blog, aws.amazon.com. IT und Telekommunikation, Einzel- und E-Commerce, Regierung und Transport weisen unterschiedliche Expositionsmuster auf: Telekommunikationsbetreiber verwalten Netzwerk-APIs, Einzelhändler sind mit Checkout- und Scalping-Missbrauch konfrontiert, und Regierungen schützen Bürgerdienstedaten. Fertigung, Energie, Öl und Gas, Medien, Bildung und Forschungseinrichtungen erweitern die Nutzerbasis, da die Digitalisierung IT- und Betriebstechnologiesysteme verbindet und der API-Missbrauchserkennung-Branche unterschiedliche API-Angriffsflächen hinzufügt.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Marktanteil von 36,19 % im Markt für API-Missbrauchserkennung. Die Region kombiniert digitale Handelsinfrastruktur, regulierte Finanzinstitute und ausgereifte Unternehmenssicherheitsbeschaffung, während US-amerikanische verbraucherorientierte Plattformen auch Durchsetzungsdruck hinsichtlich automatisierter Credential-Angriffe und Datenschutz ausgesetzt sind. Kanadas Position folgt der Bankmodernisierung und der Angleichung an US-amerikanische Unternehmensbeschaffungszyklen, und Südamerika bleibt ein aufstrebendes Gebiet für die Akzeptanz. Brasiliens Open-Finance-Rahmen hat die Interoperabilität im Open Banking unterstützt und zusätzliche Aufmerksamkeit auf den Schutz von fintech-APIs gelenkt.
Europa hat ein eigenständiges Nachfrageprofil, da regulatorische Verpflichtungen zentral für die Beschaffung sind, und die BaFin begann am 17. Januar 2025 mit der Bearbeitung von DORA-Meldungen und Drittanbieter-IKT-Registern. Das deutsche NIS2-Gesetz trat im Dezember 2025 in Kraft und weitete die Resilienzpflichten aus, während das Vereinigte Königreich, Frankreich und die BENELUX-Staaten von der Konzentration im Finanzdienstleistungsbereich und der etablierten DevSecOps-Akzeptanz profitieren. EU-Open-Banking-Rahmen stützen auch die Sicherheitsnachfrage im BFSI-Bereich und bieten eine stabile Basis für den Markt für API-Missbrauchserkennung über den Prognosezeitraum hinweg.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 23,60 % wachsen. Akamai stellte fest, dass im Jahr 2025 85 % der befragten Organisationen in China, Indien, Japan und Australien in den vorangegangenen 12 Monaten einen API-Sicherheitsvorfall erlebt hatten. Dieselbe Studie berichtete von durchschnittlichen geschätzten Vorfallskosten von über 580.000 USD pro Ereignis.[3]Akamai Technologies, "New Akamai Study Reveals API Security Incidents Cost APAC Enterprises Over USD 580,000 on Average in the Past Year," Akamai Newsroom, akamai.com. IIJ brachte im Juni 2025 seine Raptor Behavioral Detection Solution für japanische Wertpapierhandelssysteme auf den Markt. Der Nahe Osten und Afrika sind frühere Entwicklungsstufen, wobei die Vereinigten Arabischen Emirate und Saudi-Arabien durch digitale Infrastrukturprogramme unterstützt werden. Mobile-Payment-APIs in Südafrika, Nigeria und Ägypten sind eine erste Nachfragequelle für Erkennungstools.

Wettbewerbslandschaft
Der Markt für API-Missbrauchserkennung ist mäßig fragmentiert. CDN- und Netzwerksicherheitsanbieter konkurrieren mit API-nativen Spezialisten und neueren KI-first-Anbietern, während Akamai Noname Security im Juni 2024 für 450 Millionen USD erwarb. Die Transaktion kombinierte API-Erkennung und Posture-Management mit Akamais CDN, Web-Application-Firewall und Edge-Infrastruktur, und die Akquisition zeigte, dass große Anbieter spezialisierte Fähigkeiten eher kaufen als intern aufbauen. F5 erweiterte seine KI-Sicherheitsplattform im Jahr 2026 nach der Übernahme von SurePath AI.[4]F5, "F5 Launches AI Security Platform to Put Security Leaders in Control of Enterprise AI Risk," F5 Investor Relations, investors.f5.com. Es fügte netzwerkbasierte KI-Erkennung, Absichtsklassifizierung und Shadow-AI-Erkennung zu seiner Anwendungsbereitstellungs- und Sicherheitsplattform hinzu.
Wettbewerbsstrategien konzentrieren sich auf den Schutz agentischer KI, Entwickler-Toolchains und einheitliche Missbrauchsprävention. Salt Security kündigte im September 2025 eine Lösung für API-Aktionen an, die von KI-Agenten über MCP- und A2A-Protokolle durchgeführt werden, während Cequence im April 2026 Agent Personas für die Berechtigungsabgrenzung autonomer KI-Agenten auf Infrastrukturebene einführte. 42Crunch und Akto konzentrieren sich auf Sicherheitskontrollen in der Entwurfsphase in Entwickler-Workflows, während Arkose Labs seine Plattform im April 2025 mit Arkose Edge und Arkose Scraping Protection erweiterte. Sein USD-1-Million-Garantieprogramm verknüpft die Produktleistung mit einer finanziellen Verpflichtung, während MCP- und A2A-Sicherheit frühe Wettbewerbsbereiche im Markt für API-Missbrauchserkennung sind.
Anbieter verfolgen auch compliance-getriebene Nachfrage bei kleinen und mittelständischen Unternehmen durch Cloud-basierte verwaltete Dienste. Die Konformität mit den OWASP API Security Top 10 und die Ausrichtung am NIST Cybersecurity Framework sind gängige Qualifikationskriterien. 42Crunch war Mitautor von CIS-Begleitleitfäden, die KI-Agenten, große Sprachmodelle und MCP-Umgebungen abdecken. Die Teilnahme an Standards kann Anbietern helfen, Glaubwürdigkeit aufzubauen, wo die Käuferanforderungen noch in der Entwicklung sind.
Marktführer für API-Missbrauchserkennung
-
Akamai Technologies, Inc.
-
F5, Inc.
-
Traceable, Inc.
-
Wiz, Inc.
-
Zscaler, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: Cequence Security führte Agentic Zero Trust-Funktionen für sein KI-Gateway ein und ergänzte KI-Erkennung, API-Registry, LLM-Registry und Skill-Registry neben verbesserten Agent Personas. Diese Funktionen ermöglichen es Geschäftsanwendern, gesteuerte KI-Agenten einzusetzen, die an definierte Modelle, Tools und Datenzugriffsrechte gebunden sind, wobei die Durchsetzung automatisch durch Richtlinien geregelt wird, wodurch der Bedarf an technischer Konfiguration entfällt und die Governance-Lücke in unternehmensweiten agentischen KI-Programmen direkt adressiert wird.
- Juli 2026: F5 erweiterte seine KI-gestützten Web-Application- und API-Schutzlösungen und brachte die F5 KI-Sicherheitsplattform mit der Übernahme von SurePath AI auf den Markt. Die Integration führt netzwerkbasierte KI-Erkennung, Absichtsklassifizierung und Shadow-AI-Erkennung in F5s Anwendungsbereitstellungs- und Sicherheitsplattform ein und schafft einen einheitlichen Lebenszyklus von der Erkennung von KI-Workloads bis zum Laufzeit-API-Schutz.
- Juni 2026: Zscaler erweiterte Project AI-Guardian durch die Aufnahme von Technologiepartnern, darunter AWS, Google Cloud, OpenAI, Databricks, CoreWeave und Equinix, in die Initiative und verbreiterte das Zero Trust Exchange-Ökosystem für die Governance der Unternehmenssicherheit im KI-Bereich. Die Erweiterung soll eine durchgängige API-Sicherheitsdurchsetzung und -transparenz über KI-gesteuerte Unternehmensworkloads hinweg in großem Maßstab ermöglichen.
- Mai 2026: 42Crunch kündigte eine Integration mit Claude Code an, die automatisierte API-Sicherheitstests und -behebung innerhalb KI-gesteuerter Entwicklungsworkflows ermöglicht. Die Integration soll den Kompromiss zwischen KI-beschleunigter Entwicklungsgeschwindigkeit und API-Sicherheitsvalidierung beseitigen und es Unternehmen ermöglichen, autonome Softwareentwicklung zu skalieren, ohne die API-Governance-Standards zu lockern.


Berichtsumfang des globalen Marktes für API-Missbrauchserkennung
Der Markt für API-Missbrauchserkennung umfasst Softwarelösungen, Plattformen und zugehörige Dienste, die darauf ausgelegt sind, bösartige, anomale, nicht autorisierte oder missbräuchliche Aktivitäten, die auf Anwendungsprogrammierschnittstellen (APIs) abzielen, zu identifizieren, zu analysieren, zu verhindern und darauf zu reagieren. Diese Lösungen überwachen kontinuierlich API-Verkehr, Benutzerverhalten, Zugriffsmuster, Transaktionen und API-Interaktionen, um Bedrohungen wie Credential-Missbrauch, Kontoübernahme, Geschäftslogik-Missbrauch, automatisierte Angriffe, Bot-Aktivitäten, API-Betrug, Datenexfiltration, Denial-of-Service-Versuche und unbefugten Zugriff zu erkennen. Der Markt umfasst Technologien, die Verhaltensanalyse, maschinelles Lernen, Anomalieerkennung, Bedrohungsintelligenz, API-Verkehrsinspektion, risikobasierte Analyse und Laufzeitsicherheitsüberwachung nutzen, um verdächtige API-Aktivitäten zu identifizieren und API-gesteuerte Anwendungen und digitale Dienste zu schützen. Lösungen zur API-Missbrauchserkennung helfen Organisationen, die API-Sicherheitslage zu stärken, die Bedrohungstransparenz zu verbessern, das Angriffsrisiko zu reduzieren, sensible Daten zu schützen, die Compliance sicherzustellen und geschäftskritische API-Ökosysteme zu schützen.
Der Bericht zum Markt für API-Missbrauchserkennung ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), API-Typ (REST-APIs, GraphQL-APIs, SOAP-APIs sowie gRPC und andere APIs), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| REST-APIs |
| GraphQL-APIs |
| SOAP-APIs |
| gRPC und andere APIs |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Lösungen | ||
| Dienstleistungen | |||
| Nach Bereitstellung | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach API-Typ | REST-APIs | ||
| GraphQL-APIs | |||
| SOAP-APIs | |||
| gRPC und andere APIs | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzel- und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für API-Missbrauchserkennung?
Die Marktgröße für API-Missbrauchserkennung beträgt im Jahr 2026 1,41 Milliarden USD und soll bis 2031 einen Wert von 3,84 Milliarden USD erreichen, bei einer CAGR von 22,24 %. Die Prognose spiegelt die anhaltende Nachfrage nach verhaltensbasierter Erkennung wider, da Organisationen eine breitere Palette von API-Schnittstellen schützen. Käufer konsolidieren auch Erkennungs-, Überwachungs- und Reaktionsanforderungen in umfassenderen Sicherheitsprogrammen, insbesondere dort, wo APIs sensible Informationen übertragen oder direkte digitale Transaktionen unterstützen.
Was treibt die Akzeptanz von Plattformen zur API-Missbrauchserkennung an?
Höhere API-Volumina, Credential-Angriffe, digitale Transaktionen, Cloud-native Architekturen und Compliance-Anforderungen treiben die Akzeptanz an. Im Markt für API-Missbrauchserkennung erhöhen diese Bedingungen den Bedarf an Laufzeittransparenz, Verhaltensprofilierung und Richtliniendurchsetzung über öffentliche und interne Schnittstellen hinweg. Die Anforderungen werden relevanter, da automatisierte Tools und KI-Agenten mit Anmeldedaten auf Dienste zugreifen, die zu Beginn einer Sitzung gültig erscheinen können. Dies macht Sitzungskontext, Benutzerverhalten und API-Inventargenauigkeit zu praktischen Anforderungen für effektive Kontrollentscheidungen.
Welche Komponente führt die Ausgaben für API-Missbrauchserkennung an?
Lösungen führten im Jahr 2025 mit einem Umsatzanteil von 68,12 %, da Unternehmen integrierte Erkennungs-, Entdeckungs- und Richtliniendurchsetzungsfunktionen benötigen. Der Markt für API-Missbrauchserkennung belohnt Anbieter, die diese Fähigkeiten mit bestehenden SIEM- und SOAR-Systemen sowie zentralisierten Inventartools verbinden.
Welches Bereitstellungsmodell wächst am schnellsten?
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 24,40 % wachsen, da Organisationen den Verkehr über private und öffentliche Umgebungen hinweg schützen. Diese Bereitstellungsoption gibt Käufern im Markt für API-Missbrauchserkennung mehr Flexibilität, wo Latenz-, Souveränitäts- oder Datenresidenzregeln die Inspektionsentscheidungen beeinflussen.
Welche Endnutzervertikale hat den größten Anteil?
BFSI hielt im Jahr 2025 einen Umsatzanteil von 25,11 %, unterstützt durch Open-Banking-Exposition, Zahlungsaktivitäten und Compliance-Anforderungen. Der Markt für API-Missbrauchserkennung unterstützt diese Vertikale mit Kontrollen, die darauf ausgelegt sind, Kontoübernahmen, Transaktionsmanipulationen und unangemessenen Datenzugriff zu identifizieren.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 23,60 % wachsen, unterstützt durch expandierende fintech-Aktivitäten und API-Sicherheitsvorfälle. Die Nachfrage im Markt für API-Missbrauchserkennung wird auch durch staatliche digitale Infrastrukturprogramme und einen wachsenden Fokus auf API-Governance im Finanzdienstleistungsbereich unterstützt.
Seite zuletzt aktualisiert am:



