
Taille et part du marché de la détection des abus d'API
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.41 Milliards de dollars |
| Taille du Marché (2031) | 3.84 Milliards de dollars |
| Growth Rate (2026 - 2031) | 22.24 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la détection des abus d'API par Mordor Intelligence
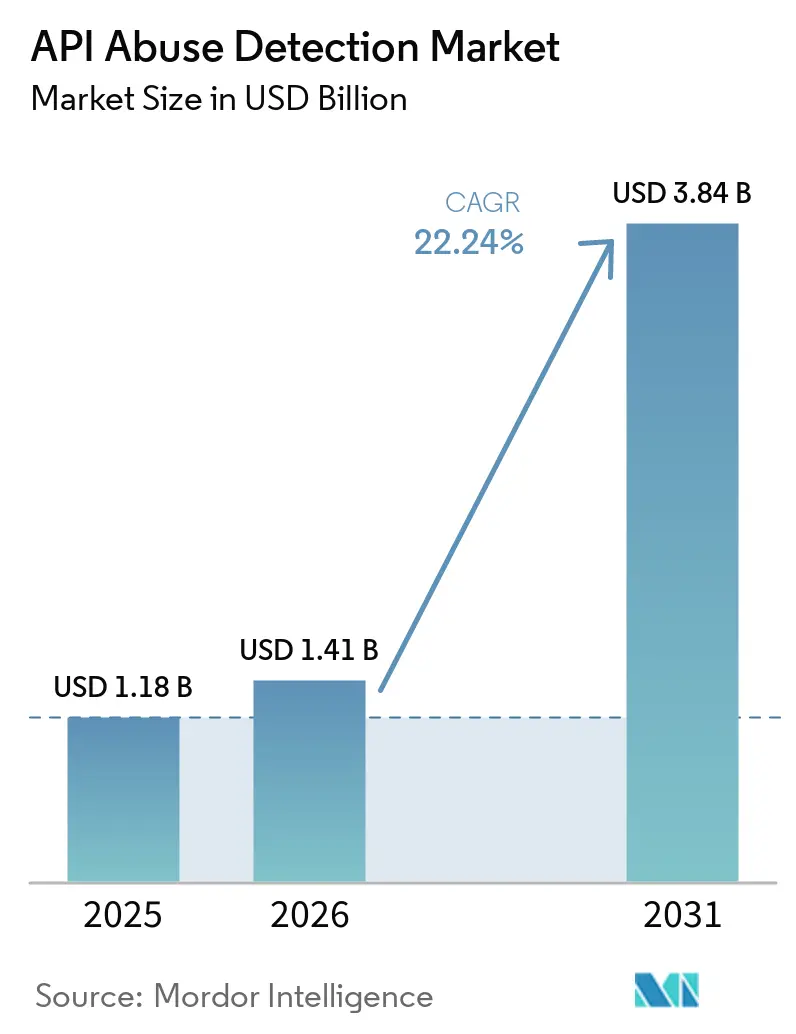
La taille du marché de la détection des abus d'API devrait passer de 1,18 milliard USD en 2025 à 1,41 milliard USD en 2026, et est prévue pour atteindre 3,84 milliards USD d'ici 2031, à un CAGR de 22,24 % sur la période 2026-2031. Les attaques contre les API avaient déjà dépassé la capacité de nombreuses défenses héritées d'ici 2025. Les organisations passent des contrôles périmètriques à la détection comportementale en temps réel, car l'exposition des API couvre les interfaces REST, GraphQL, gRPC et les agents d'intelligence artificielle. L'activité authentifiée et les sessions compromises augmentent la valeur du profilage des entités, de l'analyse comportementale et de la corrélation des anomalies. Le marché de la détection des abus d'API bénéficie également de la hausse des volumes de transactions numériques, de la surveillance réglementaire et des architectures d'applications cloud-natives. Les éditeurs de plateformes répondent par des acquisitions, des intégrations pour développeurs et des capacités de sécurité de l'intelligence artificielle plus larges.
Points clés du rapport
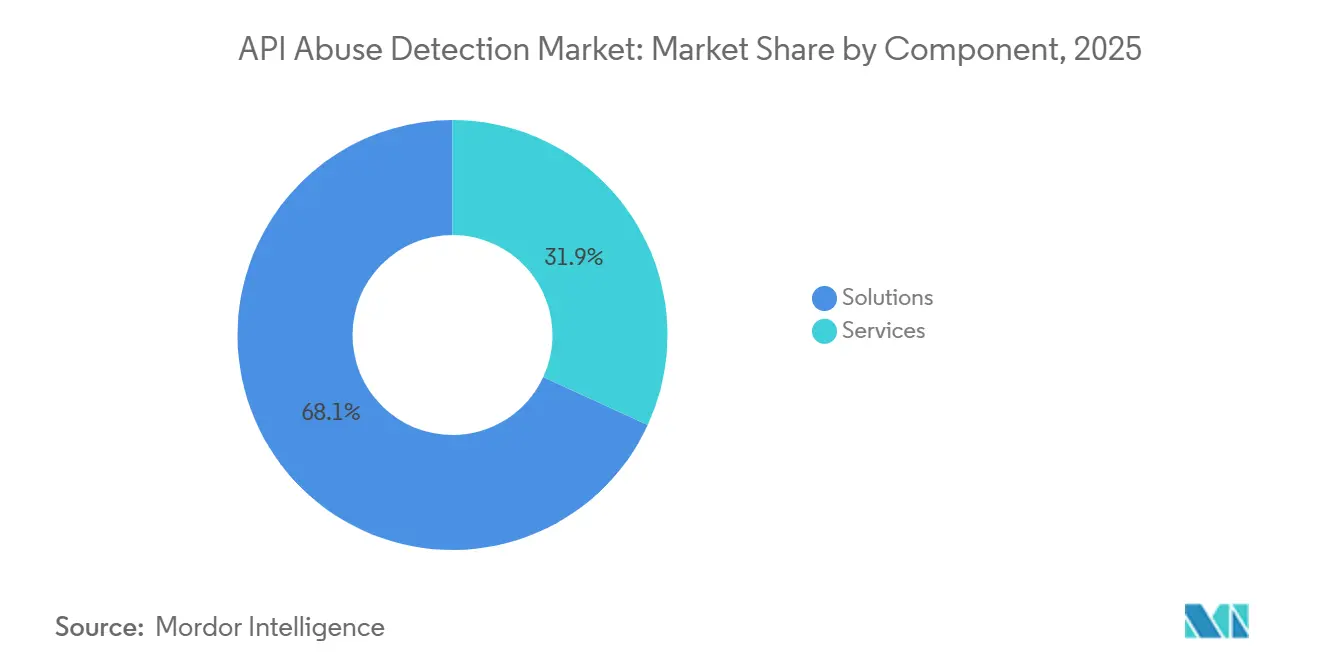
- Par composant, les solutions représentaient 68,12 % du chiffre d'affaires du marché de la détection des abus d'API en 2025, tandis que les services devraient se développer à un CAGR de 25,03 % jusqu'en 2031.
- Par déploiement, le cloud détenait 61,33 % de la part de chiffre d'affaires du marché de la détection des abus d'API en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 24,40 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 67,08 % de la part de chiffre d'affaires du marché de la détection des abus d'API en 2025, tandis que les PME devraient se développer à un CAGR de 24,71 % jusqu'en 2031.
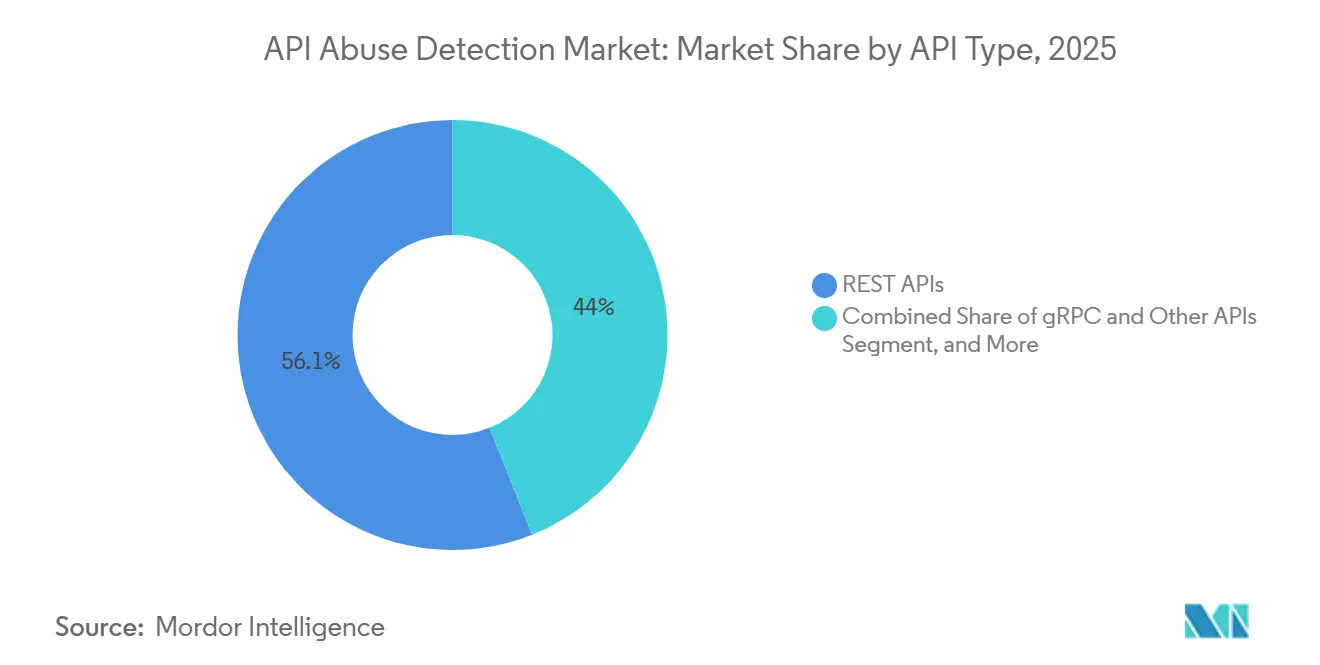
- Par type d'API, les API REST représentaient 56,05 % du chiffre d'affaires du marché de la détection des abus d'API en 2025, tandis que les API gRPC et autres devraient se développer à un CAGR de 24,02 % jusqu'en 2031.
- Par secteur vertical, la BFSI détenait 25,11 % de la part de chiffre d'affaires du marché de la détection des abus d'API en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 23,16 % jusqu'en 2031.
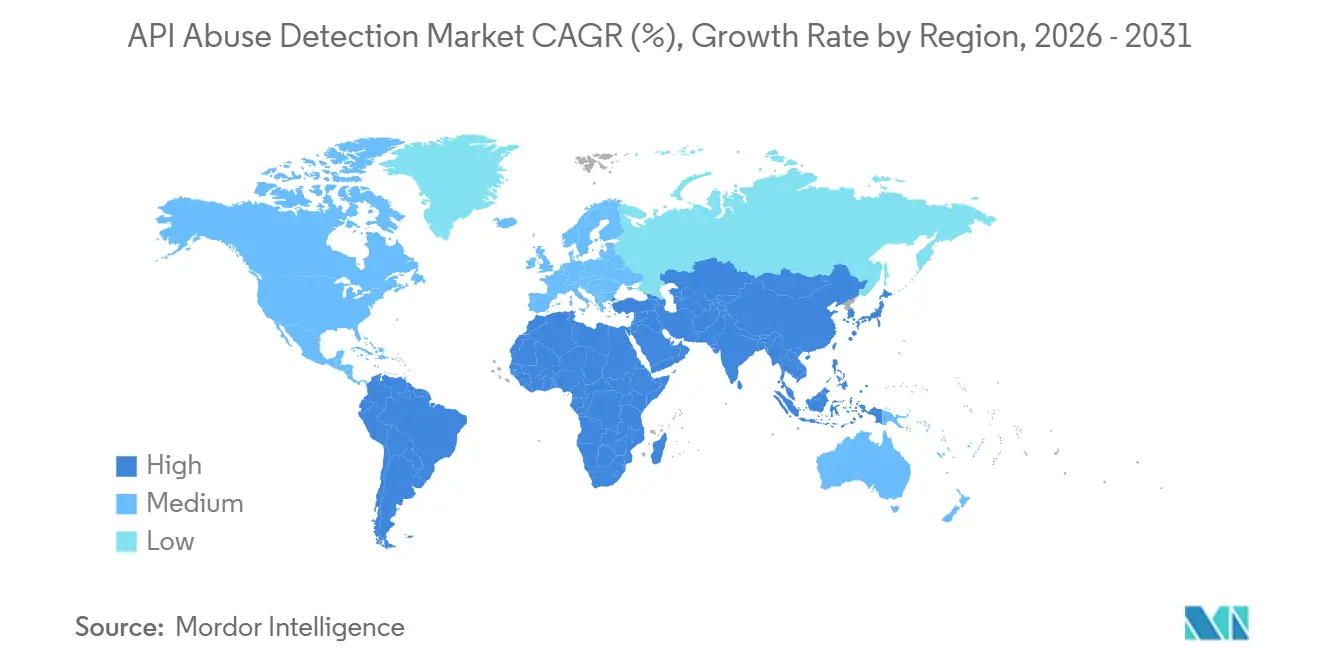
- Par géographie, l'Amérique du Nord détenait 36,19 % de la part de chiffre d'affaires du marché de la détection des abus d'API en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,60 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la détection des abus d'API
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des transactions numériques activées par les API | +5.0% | Mondial | Court terme (≤ 2 ans) |
| Augmentation du bourrage d'identifiants et de l'automatisation de la prise de contrôle de comptes | +4.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pression réglementaire pour l'inventaire et la résilience des API | +3.8% | Amérique du Nord et UE, avec répercussions sur l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Croissance des architectures cloud-natives et de microservices | +3.2% | Mondial, Asie-Pacifique à la croissance la plus rapide | Moyen terme (2-4 ans) |
| Reconnaissance assistée par l'intelligence artificielle et sondage de la logique métier | +2.8% | Mondial | Court terme (≤ 2 ans) |
| Détection des abus d'API intégrée dans les programmes de lutte contre la fraude et de gestion des bots | +2.1% | Amérique du Nord, UE et cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Expansion des transactions numériques activées par les API
Les organisations utilisent désormais des API partenaires et des places de marché pour développeurs afin de générer des revenus directs. Un événement d'abus d'API peut donc interrompre les revenus et enfreindre les engagements de service partenaires. Salt Security a rapporté qu'en 2026, 66 % des organisations avaient augmenté leur nombre d'API de plus de 50 % au cours des 12 mois précédents.[1]Salt Security, « Salt Security Research : As AI Agents Outpace Security, Most Organizations Face an Unsecured API Surge », Salt Security, salt.security. Les équipes de sécurité doivent instrumenter un parc d'API en croissance tandis que les équipes produit lancent de nouveaux services. Cela rend la garantie des revenus et les accords de niveau de service pertinents pour les achats sur le marché de la détection des abus d'API. Les organisations des services financiers, de la logistique et des médias font face à cette exposition, la monétisation des API faisant déjà partie de leurs modèles opérationnels.
Augmentation du bourrage d'identifiants et de l'automatisation de la prise de contrôle de comptes
Le bourrage d'identifiants ne dépend plus uniquement de la rotation prévisible des adresses IP ou des schémas de volume d'appels. Une étude sur l'open banking de 2025 a révélé que des limites de débit plus strictes et une détection des anomalies réduisaient les pertes opérationnelles marginales de 20 à 30 % par rapport aux cas de référence. PCI DSS 4.0.1 est devenu obligatoire le 31 mars 2025, exigeant que les systèmes de paiement accessibles par Internet traitent les attaques automatisées par bourrage d'identifiants. L'authentification sans mot de passe et basée sur des jetons accroît la nécessité d'évaluer les sessions API complètes plutôt que les seuls points de terminaison de connexion. Le profilage comportemental aide à distinguer l'activité compromise de l'utilisation approuvée avec des identifiants valides. Cette exigence réduit l'écart pratique entre les pare-feux d'applications web traditionnels et les plateformes dédiées à la détection des abus d'API.
Pression réglementaire pour l'inventaire et la résilience des API
DORA est entré en vigueur le 17 janvier 2025, obligeant les entités financières de l'UE à maintenir la résilience opérationnelle dans l'ensemble des services de technologie de l'information et de la communication. La BaFin a commencé à accepter les notifications d'incidents DORA et les registres de services tiers à cette date. PCI DSS 4.0.1 exige également la journalisation, la surveillance, les contrôles d'accès et la gestion des sessions pour les environnements de paiement. Ces exigences favorisent les plateformes capables de fournir des pistes d'audit sans engagements importants en infrastructure de capital. La mise en œuvre de NIS2 en Allemagne est entrée en vigueur en décembre 2025 et a élargi les obligations de résilience à davantage d'entités. La charge de conformité soutient la demande continue pour le marché de la détection des abus d'API parmi les acheteurs réglementés.
Croissance des architectures cloud-natives et de microservices
Les maillages de services déplacent l'attention sécuritaire d'une passerelle externe vers le trafic interne de service à service. Le trafic est-ouest chiffré peut transporter des appels d'API gRPC ou de bus d'événements que les outils de périphérie ne peuvent pas inspecter sans terminer le TLS. Le marché de la détection des abus d'API nécessite donc des contrôles qui opèrent plus étroitement avec les proxies sidecar et les politiques de maillage de services. Les déploiements cloud-natifs créent également des API plus rapidement que les anciens outils de sécurité ne peuvent les inventorier et les couvrir. Le déploiement hybride offre aux organisations des options en matière de latence, de résidence des données et d'exigences de souveraineté. Ce schéma architectural crée une demande de couverture qui suit le trafic des API dans les environnements privés et publics.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Propriété fragmentée des API et inventaire incomplet des actifs | -1.8% | Mondial | Long terme (≥ 4 ans) |
| Faux positifs dans l'automatisation légitime à volume élevé | -1.2% | Mondial, aigu en Amérique du Nord et dans le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Trafic est-ouest chiffré et lacunes d'observabilité | -0.9% | Mondial, aigu dans les marchés à forte densité cloud | Long terme (≥ 4 ans) |
| Charge d'intégration et de compétences dans les chaînes d'outils DevSecOps | -0.7% | Mondial, aigu dans les marchés en développement | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Propriété fragmentée des API et inventaire incomplet des actifs
La visibilité des actifs reste une limitation fondamentale pour la détection des abus d'API. Au second semestre 2025, 19 % des équipes de sécurité étaient très confiantes dans l'exactitude de leur inventaire d'API, tandis que 25 % n'étaient pas très ou pas du tout confiantes. La propriété est souvent répartie entre les équipes d'ingénierie produit, de plateforme, de données et d'intégration partenaires. Un registre complet peut ne pas avoir de responsable unique. La découverte devient par conséquent une partie des ventes de plateformes et peut augmenter la complexité des transactions. Akamai a introduit des capacités de Security Posture Center avec une cartographie du code à l'exécution pour connecter les API observées aux référentiels sources et aux contributeurs récents. Le marché de la détection des abus d'API doit combler cette lacune de découverte avant que les contrôles en temps réel puissent couvrir toutes les interfaces exposées.
Faux positifs dans l'automatisation légitime à volume élevé
Les flux de travail RPA légitimes, les pipelines d'agents d'intelligence artificielle, les traitements par lots et les bots partenaires peuvent ressembler à des comportements malveillants. L'enquête 2025 de Kong a révélé que plus de la moitié des organisations avaient subi un incident de sécurité lié aux API au cours de l'année précédente. La même enquête a révélé que 40 % des répondants n'étaient pas sûrs que leur investissement en sécurité était suffisant pour les risques émergents. Les clients d'API générés par l'intelligence artificielle avec des identifiants légitimes peuvent ne pas avoir d'historique comportemental pour l'évaluation. Le trading financier, l'agrégation logistique et la monétisation des médias ont peu de tolérance pour les blocages incorrects. Les fournisseurs ont besoin de modèles contextuels qui évaluent le comportement longitudinal des sessions plutôt que de s'appuyer uniquement sur des seuils de volume et la réputation des adresses IP.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les solutions sont en tête, les services accélèrent l'intégration DevSecOps
Les solutions représentaient 68,12 % de la part du marché de la détection des abus d'API en 2025. Les acheteurs en entreprise recherchent des plateformes avec des connecteurs SIEM et SOAR, une base de référence comportementale, une application des politiques et une gestion centralisée des inventaires, des fonctions difficiles à reproduire par un contrat de services seul. La catégorie des solutions comprend la protection en temps réel, la gestion de la posture, la découverte et la détection des anomalies de logique métier, permettant aux acheteurs de couvrir la surface d'attaque des API via un seul processus d'achat. Cequence Security a déclaré que sa plateforme protège plus de 10 milliards d'interactions API quotidiennes. Cette échelle opérationnelle montre pourquoi les grands clients privilégient un traitement fiable et un faible impact sur les performances.
Les services devraient se développer à un CAGR de 25,03 % jusqu'en 2031. Les modèles de services de sécurité gérés permettent aux organisations d'externaliser la surveillance à des équipes d'opérations de sécurité spécialisées, tandis que les services professionnels soutiennent l'intégration DevSecOps et la conception des politiques. Cette approche est pertinente pour les entreprises de taille moyenne sans équipe dédiée à la sécurité des API, et 42Crunch a dépassé 2 millions de téléchargements d'outils en novembre 2025 et a élargi l'accès via le Microsoft Security Store. Son modèle freemium montre comment les outils pour développeurs et les services de conseil peuvent favoriser une adoption plus large de la plateforme. Le secteur de la détection des abus d'API utilise ces canaux pour aider les clients à opérationnaliser les logiciels après l'achat.


Par déploiement : le modèle hybride gagne du terrain dans les environnements multi-cloud
Le déploiement cloud représentait 61,33 % du marché de la détection des abus d'API en 2025. Les plateformes cloud peuvent évoluer avec le trafic des API et se connecter aux services d'identité cloud, tandis que le déploiement hybride devrait croître à un CAGR de 24,40 % jusqu'en 2031. Il reflète la nécessité de couvrir les centres de données privés, les clouds publics et les installations de colocation, et de permettre aux organisations d'inspecter le trafic interne du maillage de services sur site tout en acheminant les API publiques via des contrôles fournis par le cloud. Cette répartition peut répondre aux besoins de résidence des données, de latence et de souveraineté. Elle évite également de traiter un seul modèle d'hébergement comme suffisant pour chaque charge de travail.
Le déploiement sur site reste pertinent là où les règles relatives aux données empêchent le trafic des API d'entrer dans un service d'inspection externe. Les sous-traitants de la défense, l'infrastructure des banques centrales et les opérateurs d'infrastructures critiques en sont des exemples clés, et F5 a lancé l'API Security Local Edition en 2026 pour les environnements qui nécessitent une visibilité des API sans connectivité cloud externe. Cette version montre que les modèles sur site et hybrides restent durables pour les entreprises réglementées, tandis que certaines organisations passent d'outils entièrement locaux à des architectures hybrides. Cette transition peut élargir la couverture pour les fournisseurs plutôt que de simplement remplacer une source de revenus existante. Le marché de la détection des abus d'API s'adapte à ces choix d'infrastructure mixte.
Par taille d'organisation : l'échelle des grandes entreprises domine, les taux d'adoption des PME augmentent
Les grandes entreprises détenaient 67,08 % du chiffre d'affaires en 2025. Leurs parcs d'API peuvent inclure des milliers de points de terminaison internes, partenaires et publics, et elles gèrent également des flux de données réglementés et des opérations de sécurité établies. Ces conditions nécessitent des plateformes capables de traiter des millions d'appels d'API quotidiens sans dégradation du débit, tandis que PCI DSS 4.0.1 et DORA accordent une priorité supplémentaire aux contrôles des API dans les secteurs réglementés. Les grands déploiements continuent donc de soutenir la base établie du marché de la détection des abus d'API.
Les PME devraient croître à un CAGR de 24,71 % jusqu'en 2031. Les modèles logiciels axés sur les API exposent les petites entreprises au risque d'abus dès les premières étapes de leur activité. La détection gérée fournie par le cloud réduit le besoin d'infrastructure de capital, et les règles relatives aux paiements et à la santé peuvent s'appliquer quelle que soit la taille de l'entreprise. Les produits pour développeurs et les offres freemium abaissent également les barrières à l'adoption initiale, et 42Crunch a élargi son offre freemium pour les développeurs utilisant VS Code, JetBrains et Eclipse en 2025. Cela crée un chemin allant de l'utilisation individuelle par les développeurs à un achat organisationnel plus large.
Par type d'API : REST détient la majorité des parts, gRPC propulse la frontière des microservices
Les API REST détenaient 56,05 % de la segmentation par type d'API en 2025. Leur large compatibilité client, la mise en cache HTTP et les outils OpenAPI soutiennent leur utilisation dans les programmes publics et partenaires, tandis que l'OWASP API Security Top 10 fournit également une base familière pour évaluer les contrôles de sécurité REST. REST reste l'architecture par défaut pour de nombreux services exposés en externe, et cette base installée soutient une demande constante de surveillance et de protection. Le marché de la détection des abus d'API doit encore identifier les abus de logique métier qui vont au-delà de l'inspection conventionnelle des requêtes.
Les API gRPC et autres devraient croître à un CAGR de 24,02 % jusqu'en 2031. La sérialisation binaire Protocol Buffer et le trafic de maillage de services chiffré créent des exigences de visibilité différentes. Les points de terminaison de réflexion peuvent révéler des noms de méthodes et des structures de services lorsque les configurations de production ne les désactivent pas, tandis que Wallarm a signalé une hausse de 9,8 % d'un trimestre à l'autre des CVE liées aux API au deuxième trimestre 2025. GraphQL présente également des risques d'introspection et de requêtes profondément imbriquées, tandis que SOAP conserve un rôle déclinant mais significatif dans les connexions d'entreprises et gouvernementales héritées. Ces différences de protocole nécessitent une couverture capable de reconnaître des modèles de requêtes et des comportements de trafic variés.

Par secteur vertical : la BFSI domine, la santé accélère sur l'élan réglementaire
La BFSI détenait 25,11 % de la part de chiffre d'affaires en 2025. Les API d'open banking, le volume des paiements et le risque de prise de contrôle de comptes créent un besoin direct de contrôles, tandis que le secteur fait également face à des menaces de manipulation des transactions et d'accès aux données. PCI DSS 4.0.1 et DORA imposent des exigences auditables à de nombreuses organisations financières opérant en Amérique du Nord et en Europe. Ces exigences soutiennent les dépenses de sécurité même lorsque les budgets discrétionnaires sont contraints, et le marché de la détection des abus d'API sert ce secteur vertical avec des contrôles comportementaux pour les transactions à haute valeur.
La santé et les sciences de la vie devraient croître à un CAGR de 23,16 % jusqu'en 2031. L'interopérabilité FHIR oblige les prestataires à exposer les données des patients via des interfaces standardisées tout en maintenant des protections conformes à HIPAA. En 2025, Amazon Web Services a démontré que les modèles de fondation peuvent classer la sensibilité des données et préparer des rapports de conformité pour les API FHIR.[2]Amazon Web Services, « Build Intelligent Security for Healthcare APIs with Amazon Bedrock », AWS Machine Learning Blog, aws.amazon.com. Les technologies de l'information et les télécommunications, le commerce de détail et le commerce électronique, le gouvernement et le transport présentent des schémas d'exposition distincts : les opérateurs de télécommunications gèrent les API réseau, les détaillants font face aux abus de paiement et de scalping, et les gouvernements protègent les données des services aux citoyens. La fabrication, l'énergie, le pétrole et le gaz, les médias, l'éducation et les institutions de recherche élargissent la base d'utilisateurs à mesure que la numérisation connecte les systèmes informatiques et les technologies opérationnelles, ajoutant des surfaces d'attaque d'API distinctes au secteur de la détection des abus d'API.
Analyse géographique
L'Amérique du Nord détenait 36,19 % de la part du marché de la détection des abus d'API en 2025. La région combine une infrastructure de commerce numérique, des institutions financières réglementées et une maturité dans les achats de sécurité en entreprise, tandis que les plateformes grand public américaines font également face à des pressions d'application concernant les attaques automatisées par bourrage d'identifiants et la confidentialité. La position du Canada suit la modernisation bancaire et l'alignement sur les cycles d'achat des entreprises américaines, et l'Amérique du Sud reste une zone émergente pour l'adoption. Le cadre Open Finance du Brésil a soutenu l'interopérabilité dans l'open banking et attiré une attention supplémentaire sur la protection des API fintech.
L'Europe présente un profil de demande distinct car les obligations réglementaires sont au cœur des achats, et la BaFin a commencé à traiter les notifications DORA et les registres ICT tiers le 17 janvier 2025. La législation NIS2 de l'Allemagne (BAFIN.DE) est entrée en vigueur en décembre 2025 et a élargi les obligations de résilience, tandis que le Royaume-Uni, la France et le BENELUX bénéficient de la concentration des services financiers et d'une adoption établie du DevSecOps. Les cadres d'open banking de l'UE soutiennent également la demande de sécurité dans la BFSI, fournissant une base stable pour le marché de la détection des abus d'API tout au long de la période de prévision.
L'Asie-Pacifique devrait se développer à un CAGR de 23,60 % jusqu'en 2031. Akamai a constaté qu'en 2025, 85 % des organisations interrogées en Chine, en Inde, au Japon et en Australie avaient subi un incident de sécurité lié aux API au cours des 12 mois précédents. La même étude a rapporté un coût moyen estimé par incident supérieur à 580 000 USD par événement.[3]Akamai Technologies, « New Akamai Study Reveals API Security Incidents Cost APAC Enterprises Over USD 580,000 on Average in the Past Year », Akamai Newsroom, akamai.com. IIJ a lancé sa solution de détection comportementale Raptor pour les systèmes de trading de valeurs mobilières japonais en juin 2025. Le Moyen-Orient et l'Afrique sont des régions à un stade plus précoce, avec les Émirats arabes unis et l'Arabie saoudite soutenus par des programmes d'infrastructure numérique. Les API de paiement mobile en Afrique du Sud, au Nigeria et en Égypte constituent une source initiale de demande pour les outils de détection.

Paysage concurrentiel
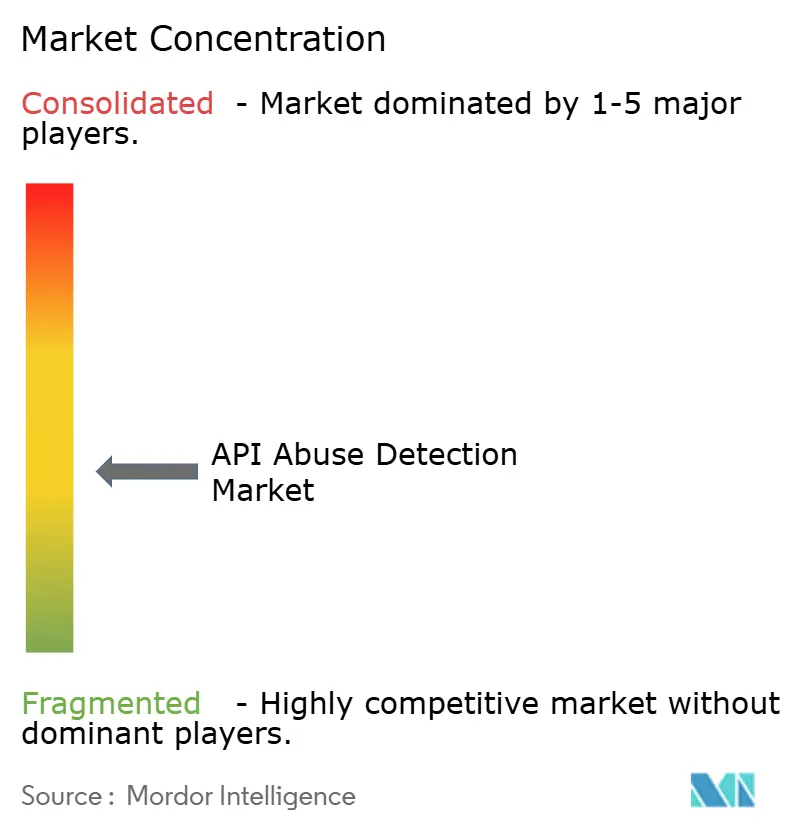
Le marché de la détection des abus d'API est modérément fragmenté. Les fournisseurs de CDN et de sécurité réseau sont en concurrence avec des spécialistes natifs des API et de nouveaux fournisseurs axés sur l'intelligence artificielle, tandis qu'Akamai a acquis Noname Security pour 450 millions USD en juin 2024. La transaction a combiné la découverte des API et la gestion de la posture avec le CDN, le pare-feu d'applications web et l'infrastructure de périphérie d'Akamai, et l'acquisition a montré que les grands fournisseurs peuvent acheter des capacités spécialisées plutôt que de les développer en interne. F5 a élargi sa plateforme de sécurité de l'intelligence artificielle en 2026 à la suite de son acquisition de SurePath AI.[4]F5, « F5 Launches AI Security Platform to Put Security Leaders in Control of Enterprise AI Risk », F5 Investor Relations, investors.f5.com. Elle a ajouté la découverte de l'intelligence artificielle basée sur le réseau, la classification des intentions et la détection de l'intelligence artificielle fantôme à sa plateforme de livraison et de sécurité des applications.
Les stratégies concurrentielles se concentrent sur la protection de l'intelligence artificielle agentique, les chaînes d'outils pour développeurs et la prévention unifiée des abus. Salt Security a annoncé une solution pour les actions d'API effectuées par des agents d'intelligence artificielle via les protocoles MCP et A2A en septembre 2025, tandis que Cequence a introduit Agent Personas en avril 2026 pour la délimitation des privilèges au niveau de l'infrastructure des agents d'intelligence artificielle autonomes. 42Crunch et Akto se concentrent sur les contrôles de sécurité au stade de la conception dans les flux de travail des développeurs, tandis qu'Arkose Labs a élargi sa plateforme avec Arkose Edge et Arkose Scraping Protection en avril 2025. Son programme de garantie d'un million USD lie les performances du produit à un engagement financier, tandis que la sécurité MCP et A2A constitue un domaine de concurrence émergent sur le marché de la détection des abus d'API.
Les fournisseurs poursuivent également la demande des PME axée sur la conformité via des services gérés basés sur le cloud. La conformité à l'OWASP API Security Top 10 et l'alignement sur le cadre de cybersécurité NIST sont des critères de qualification courants. 42Crunch a co-rédigé des guides complémentaires CIS couvrant les agents d'intelligence artificielle, les grands modèles de langage et les environnements MCP. La participation aux normes peut aider les fournisseurs à établir leur crédibilité là où les exigences des acheteurs sont encore en développement.
Leaders du secteur de la détection des abus d'API
Akamai Technologies, Inc.
F5, Inc.
Traceable, Inc.
Wiz, Inc.
Zscaler, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : Cequence Security a lancé des capacités Agentic Zero Trust pour sa passerelle d'intelligence artificielle, ajoutant la découverte d'intelligence artificielle, le registre d'API, le registre LLM et le registre de compétences, ainsi que des Agent Personas améliorés. Ces capacités permettent aux utilisateurs métier de déployer des agents d'intelligence artificielle gouvernés liés à des modèles, outils et droits d'accès aux données définis, avec une application automatiquement régie par des politiques, éliminant le besoin de configuration technique et répondant directement à la lacune de gouvernance dans les programmes d'intelligence artificielle agentique des entreprises.
- Juillet 2026 : F5 a élargi ses solutions de protection des applications web et des API alimentées par l'intelligence artificielle et a lancé la plateforme de sécurité de l'intelligence artificielle F5 avec l'acquisition de SurePath AI. L'intégration introduit la découverte d'intelligence artificielle basée sur le réseau, la classification des intentions et la détection de l'intelligence artificielle fantôme dans la plateforme de livraison et de sécurité des applications de F5, créant un cycle de vie unifié allant de la découverte des charges de travail d'intelligence artificielle à la protection des API en temps réel.
- Juin 2026 : Zscaler a élargi le projet AI-Guardian en ajoutant des partenaires technologiques, notamment AWS, Google Cloud, OpenAI, Databricks, CoreWeave et Equinix, à l'initiative, élargissant l'écosystème Zero Trust Exchange pour la gouvernance de la sécurité de l'intelligence artificielle en entreprise. L'expansion est conçue pour fournir une application et une visibilité de la sécurité des API de bout en bout sur les charges de travail d'entreprise pilotées par l'intelligence artificielle à grande échelle.
- Mai 2026 : 42Crunch a annoncé une intégration avec Claude Code, permettant des tests de sécurité des API automatisés et une remédiation dans les flux de travail de développement pilotés par l'intelligence artificielle. L'intégration est conçue pour éliminer le compromis entre la vitesse de développement accélérée par l'intelligence artificielle et la validation de la sécurité des API, permettant aux entreprises de faire évoluer le développement logiciel autonome sans assouplir les normes de gouvernance des API.


Périmètre du rapport mondial sur le marché de la détection des abus d'API
Le marché de la détection des abus d'API comprend des solutions logicielles, des plateformes et des services associés conçus pour identifier, analyser, prévenir et répondre aux activités malveillantes, anormales, non autorisées ou abusives ciblant les interfaces de programmation d'applications (API). Ces solutions surveillent en continu le trafic des API, le comportement des utilisateurs, les schémas d'accès, les transactions et les interactions des API pour détecter des menaces telles que l'abus d'identifiants, la prise de contrôle de comptes, l'abus de logique métier, les attaques automatisées, l'activité des bots, la fraude aux API, l'exfiltration de données, les tentatives de déni de service et les accès non autorisés. Le marché comprend des technologies qui exploitent l'analyse comportementale, l'apprentissage automatique, la détection des anomalies, le renseignement sur les menaces, l'inspection du trafic des API, l'analyse basée sur les risques et la surveillance de la sécurité en temps réel pour identifier les activités suspectes des API et protéger les applications et les services numériques pilotés par les API. Les solutions de détection des abus d'API aident les organisations à renforcer la posture de sécurité des API, à améliorer la visibilité des menaces, à réduire le risque d'attaque, à protéger les données sensibles, à assurer la conformité et à protéger les écosystèmes d'API critiques pour l'entreprise.
Le rapport sur le marché de la détection des abus d'API est segmenté par composant (solutions et services), déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), type d'API (API REST, API GraphQL, API SOAP, et API gRPC et autres), secteur vertical (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI], et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| API REST |
| API GraphQL |
| API SOAP |
| API gRPC et autres |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Solutions | ||
| Services | |||
| Par déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par type d'API | API REST | ||
| API GraphQL | |||
| API SOAP | |||
| API gRPC et autres | |||
| Par secteur vertical | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigeria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la détection des abus d'API ?
La taille du marché de la détection des abus d'API est de 1,41 milliard USD en 2026 et devrait atteindre 3,84 milliards USD d'ici 2031, à un CAGR de 22,24 %. Les prévisions reflètent une demande continue pour la détection comportementale à mesure que les organisations protègent un éventail plus large d'interfaces API. Les acheteurs consolident également les exigences de découverte, de surveillance et de réponse dans des programmes de sécurité plus larges, en particulier là où les API transportent des informations sensibles ou soutiennent des transactions numériques directes.
Qu'est-ce qui stimule l'adoption des plateformes de détection des abus d'API ?
Des volumes d'API plus élevés, les attaques par bourrage d'identifiants, les transactions numériques, les architectures cloud-natives et les exigences de conformité stimulent l'adoption. Sur le marché de la détection des abus d'API, ces conditions accroissent le besoin de visibilité en temps réel, de profilage comportemental et d'application des politiques sur les interfaces publiques et internes. Les exigences deviennent de plus en plus pertinentes à mesure que les outils automatisés et les agents d'intelligence artificielle accèdent aux services avec des identifiants qui peuvent sembler valides au début d'une session. Cela fait du contexte de session, du comportement des utilisateurs et de la précision de l'inventaire des API des exigences pratiques pour des décisions de contrôle efficaces.
Quel composant représente les dépenses les plus importantes en matière de détection des abus d'API ?
Les solutions étaient en tête avec 68,12 % de la part de chiffre d'affaires en 2025, car les entreprises ont besoin de fonctions intégrées de détection, de découverte et d'application des politiques. Le marché de la détection des abus d'API récompense les fournisseurs qui connectent ces capacités aux systèmes SIEM et SOAR existants et aux outils d'inventaire centralisés.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement hybride devrait croître à un CAGR de 24,40 % jusqu'en 2031, car les organisations protègent le trafic dans les environnements privés et publics. Cette option de déploiement offre aux acheteurs du marché de la détection des abus d'API plus de flexibilité là où les règles de latence, de souveraineté ou de résidence des données affectent les choix d'inspection.
Quel secteur vertical d'utilisateurs finaux détient la plus grande part ?
La BFSI détenait 25,11 % de la part de chiffre d'affaires en 2025, soutenue par l'exposition à l'open banking, l'activité de paiement et les besoins de conformité. Le marché de la détection des abus d'API sert ce secteur vertical avec des contrôles conçus pour identifier la prise de contrôle de comptes, la manipulation des transactions et l'accès inapproprié aux données.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 23,60 % jusqu'en 2031, soutenue par l'expansion de l'activité fintech et les incidents de sécurité des API. La demande sur le marché de la détection des abus d'API est également soutenue par les programmes d'infrastructure numérique gouvernementaux et un intérêt croissant pour la gouvernance des API dans les services financiers.
Dernière mise à jour de la page le:



