
Tamaño y Participación del Mercado de Detección de Abuso de API
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.41 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.84 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 22.24 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Detección de Abuso de API por Mordor Intelligence
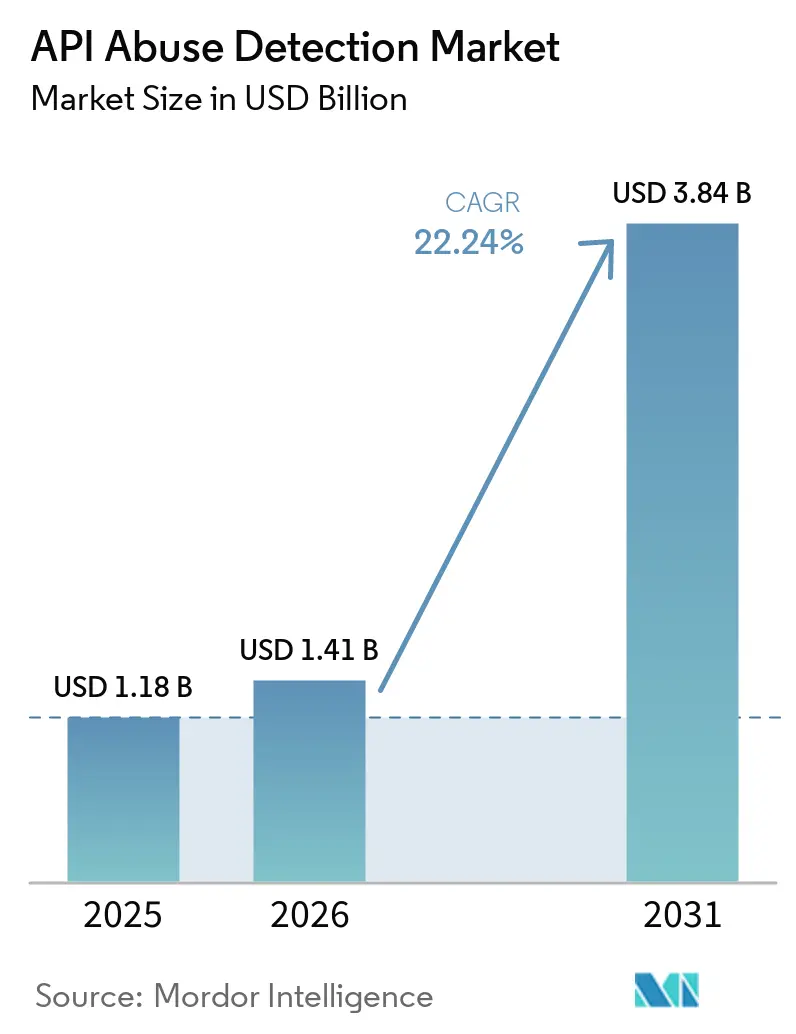
Se espera que el tamaño del Mercado de Detección de Abuso de API crezca de 1,18 mil millones de USD en 2025 a 1,41 mil millones de USD en 2026, y se prevé que alcance 3,84 mil millones de USD en 2031, a una CAGR del 22,24% durante 2026-2031. Los ataques a APIs ya habían superado la capacidad de muchas defensas heredadas en 2025. Las organizaciones están migrando de controles perimetrales hacia la detección conductual en tiempo de ejecución a medida que la exposición de APIs abarca interfaces REST, GraphQL, gRPC y de agentes de IA. La actividad autenticada y las sesiones comprometidas están aumentando el valor de la elaboración de perfiles de entidades, el análisis conductual y la correlación de anomalías. El mercado de detección de abuso de API también se beneficia del aumento de los volúmenes de transacciones digitales, la supervisión regulatoria y las arquitecturas de aplicaciones nativas en la nube. Los proveedores de plataformas están respondiendo mediante adquisiciones, integraciones para desarrolladores y capacidades de seguridad de IA más amplias.
Conclusiones Clave del Informe
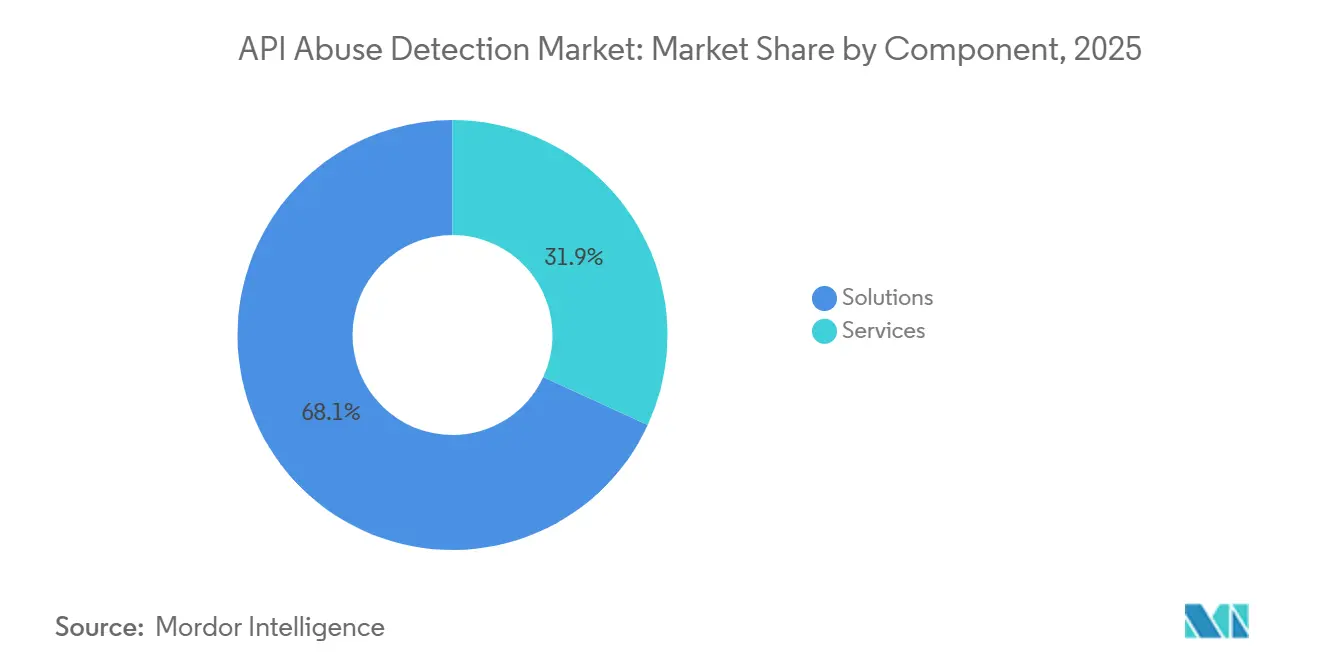
- Por componente, las soluciones representaron el 68,12% de los ingresos del mercado de detección de abuso de API en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 25,03% hasta 2031.
- Por implementación, la nube representó el 61,33% de la participación de ingresos del mercado de detección de abuso de API en 2025, mientras que se proyecta que la implementación híbrida se expanda a una CAGR del 24,40% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 67,08% de la participación de ingresos del mercado de detección de abuso de API en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 24,71% hasta 2031.
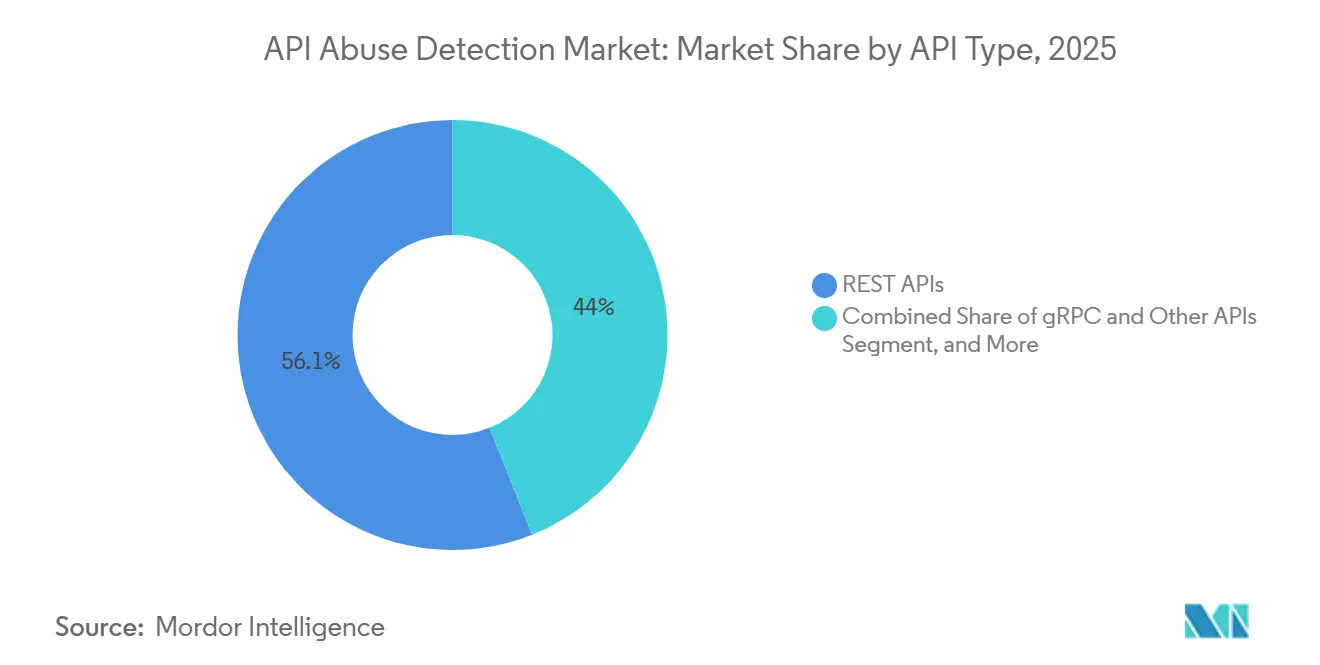
- Por tipo de API, las APIs REST representaron el 56,05% de los ingresos del mercado de detección de abuso de API en 2025, mientras que se proyecta que las APIs gRPC y otras APIs se expandan a una CAGR del 24,02% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 25,11% de la participación de ingresos del mercado de detección de abuso de API en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 23,16% hasta 2031.
- Por geografía, América del Norte representó el 36,19% de la participación de ingresos del mercado de detección de abuso de API en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 23,60% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Detección de Abuso de API
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de las Transacciones Digitales Habilitadas por API | +5.0% | Global | Corto plazo (≤ 2 años) |
| Aumento del Relleno de Credenciales y la Automatización del Robo de Cuentas | +4.2% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Presión Regulatoria para el Inventario y la Resiliencia de APIs | +3.8% | América del Norte y la UE, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Crecimiento de las Arquitecturas Nativas en la Nube y de Microservicios | +3.2% | Global, Asia-Pacífico de mayor crecimiento | Mediano plazo (2-4 años) |
| Reconocimiento Asistido por IA y Sondeo de Lógica de Negocio | +2.8% | Global | Corto plazo (≤ 2 años) |
| Detección de Abuso de API Integrada en Programas de Gestión de Fraude y Bots | +2.1% | América del Norte, UE y núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de las Transacciones Digitales Habilitadas por API
Las organizaciones utilizan ahora APIs de socios y mercados de desarrolladores para generar ingresos directos. Un evento de abuso de API puede, por tanto, interrumpir los ingresos e incumplir los compromisos de servicio con los socios. Salt Security informó que, en 2026, el 66% de las organizaciones había aumentado su número de APIs en más del 50% respecto a los 12 meses anteriores.[1]Salt Security, "Salt Security Research: As AI Agents Outpace Security, Most Organizations Face an Unsecured API Surge," Salt Security, salt.security. Los equipos de seguridad deben instrumentar un patrimonio de APIs en crecimiento mientras los equipos de producto lanzan nuevos servicios. Esto hace que la garantía de ingresos y los acuerdos de nivel de servicio sean relevantes para la adquisición en el mercado de detección de abuso de API. Las organizaciones de servicios financieros, logística y medios de comunicación enfrentan esta exposición, con la monetización de APIs ya integrada en sus modelos operativos.
Aumento del Relleno de Credenciales y la Automatización del Robo de Cuentas
El relleno de credenciales ya no depende únicamente de la rotación predecible de IPs o de los patrones de volumen de llamadas. Un estudio de banca abierta de 2025 encontró que límites de velocidad más estrictos y la detección de anomalías redujeron las pérdidas operativas residuales entre un 20-30% respecto a los casos de referencia. PCI DSS 4.0.1 se volvió obligatorio el 31 de marzo de 2025, requiriendo que los sistemas de pago con acceso a internet aborden los ataques automatizados de credenciales. La autenticación sin contraseña y basada en tokens aumenta la necesidad de evaluar sesiones completas de API en lugar de solo los puntos de acceso de inicio de sesión. La elaboración de perfiles conductuales ayuda a distinguir la actividad comprometida del uso aprobado con credenciales válidas. Este requisito reduce la brecha práctica entre los firewalls de aplicaciones web tradicionales y las plataformas dedicadas de detección de abuso de API.
Presión Regulatoria para el Inventario y la Resiliencia de APIs
DORA entró en vigor el 17 de enero de 2025, requiriendo que las entidades financieras de la UE mantengan la resiliencia operativa en los servicios de tecnología de la información y la comunicación. BaFin comenzó a aceptar notificaciones de incidentes de DORA y registros de servicios de terceros en esa fecha. PCI DSS 4.0.1 también requiere registro, monitoreo, controles de acceso y gestión de sesiones para entornos de pago. Estos requisitos favorecen a las plataformas que pueden proporcionar pistas de auditoría sin grandes compromisos de infraestructura de capital. La implementación de NIS2 en Alemania entró en vigor en diciembre de 2025 y amplió las obligaciones de resiliencia a más entidades. La carga de cumplimiento normativo respalda la demanda continua del mercado de detección de abuso de API entre los compradores regulados.
Crecimiento de las Arquitecturas Nativas en la Nube y de Microservicios
Las mallas de servicios desplazan la atención de seguridad desde una puerta de enlace externa hacia el tráfico interno entre servicios. El tráfico cifrado este-oeste puede transportar llamadas de API gRPC o de bus de eventos que las herramientas perimetrales no pueden inspeccionar sin terminar TLS. El mercado de detección de abuso de API, por tanto, necesita controles que operen más estrechamente con los proxies sidecar y las políticas de malla de servicios. Las implementaciones nativas en la nube también crean APIs más rápido de lo que las herramientas de seguridad más antiguas pueden inventariar y cubrir. La implementación híbrida ofrece a las organizaciones opciones para los requisitos de latencia, residencia de datos y soberanía. Este patrón arquitectónico crea demanda de cobertura que sigue el tráfico de API a través de entornos privados y públicos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Propiedad Fragmentada de APIs e Inventario de Activos Incompleto | -1.8% | Global | Largo plazo (≥ 4 años) |
| Falsos Positivos en la Automatización Legítima de Alto Volumen | -1.2% | Global, agudo en América del Norte y el núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Tráfico Cifrado Este-Oeste y Brechas de Observabilidad | -0.9% | Global, agudo en mercados de alta densidad en la nube | Largo plazo (≥ 4 años) |
| Carga de Integración y Habilidades en las Cadenas de Herramientas DevSecOps | -0.7% | Global, agudo en mercados en desarrollo | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Propiedad Fragmentada de APIs e Inventario de Activos Incompleto
La visibilidad de activos sigue siendo una limitación básica para la detección de abuso de API. En el segundo semestre de 2025, el 19% de los equipos de seguridad tenía mucha confianza en la precisión de su inventario de APIs, mientras que el 25% tenía poca o ninguna confianza. La propiedad suele estar dividida entre los equipos de ingeniería de productos, plataforma, datos e integración de socios. Un registro completo puede no tener un único responsable. El descubrimiento se está convirtiendo, en consecuencia, en parte de las ventas de plataformas y puede aumentar la complejidad de los acuerdos. Akamai introdujo capacidades de Security Posture Center con mapeo de código a tiempo de ejecución para conectar las APIs observadas con los repositorios de código fuente y los colaboradores recientes. El mercado de detección de abuso de API debe abordar esta brecha de descubrimiento antes de que los controles en tiempo de ejecución puedan cubrir todas las interfaces expuestas.
Falsos Positivos en la Automatización Legítima de Alto Volumen
Los flujos de trabajo legítimos de RPA, las canalizaciones de agentes de IA, los trabajos por lotes y los bots de socios pueden parecerse a comportamientos maliciosos. La encuesta de Kong de 2025 encontró que más de la mitad de las organizaciones había experimentado un incidente de seguridad de API durante el año anterior. La misma encuesta encontró que el 40% de los encuestados no estaba seguro de que su inversión en seguridad fuera suficiente para los riesgos emergentes. Los clientes de API generados por IA con credenciales legítimas pueden carecer de un historial conductual para su evaluación. El comercio financiero, la agregación logística y la monetización de medios tienen poca tolerancia a los bloqueos incorrectos. Los proveedores necesitan modelos contextuales que evalúen el comportamiento longitudinal de las sesiones en lugar de depender únicamente de los umbrales de volumen y la reputación de IP.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: Las Soluciones Lideran, los Servicios Aceleran la Integración de DevSecOps
Las soluciones representaron el 68,12% de la participación del mercado de detección de abuso de API en 2025. Los compradores empresariales buscan plataformas con conectores SIEM y SOAR, establecimiento de líneas base conductuales, aplicación de políticas y gestión centralizada de inventario, funciones que son difíciles de reproducir únicamente a través de un contrato de servicios. La categoría de soluciones incluye protección en tiempo de ejecución, gestión de postura, descubrimiento y detección de anomalías en la lógica de negocio, lo que permite a los compradores cubrir la superficie de ataque de API a través de un único proceso de adquisición. Cequence Security declaró que su plataforma protege más de 10 mil millones de interacciones de API diarias. Esa escala operativa muestra por qué los grandes clientes priorizan el procesamiento confiable y el bajo impacto en el rendimiento.
Se proyecta que los servicios se expandan a una CAGR del 25,03% hasta 2031. Los modelos de servicios de seguridad gestionados permiten a las organizaciones externalizar el monitoreo a equipos especializados de operaciones de seguridad, mientras que los servicios profesionales respaldan la integración de DevSecOps y el diseño de políticas. Este enfoque es relevante para las medianas empresas sin un equipo dedicado de seguridad de API, y 42Crunch superó los 2 millones de descargas de herramientas en noviembre de 2025 y amplió el acceso a través de Microsoft Security Store. Su modelo freemium muestra cómo las herramientas para desarrolladores y los servicios de asesoría pueden impulsar una adopción más amplia de la plataforma. La industria de detección de abuso de API utiliza estos canales para ayudar a los clientes a operacionalizar el software después de la compra.


Por Implementación: El Modelo Híbrido Gana Terreno en Entornos Multi-Nube
La implementación en la nube representó el 61,33% del mercado de detección de abuso de API en 2025. Las plataformas en la nube pueden escalar con el tráfico de API y conectarse con los servicios de identidad en la nube, mientras que se proyecta que la implementación híbrida crezca a una CAGR del 24,40% hasta 2031. Esto refleja la necesidad de cubrir centros de datos privados, nubes públicas e instalaciones de coubicación, y de permitir a las organizaciones inspeccionar el tráfico interno de malla de servicios en las instalaciones mientras enrutan las APIs públicas a través de controles entregados en la nube. Esta división puede satisfacer las necesidades de residencia de datos, latencia y soberanía. También evita tratar un modelo de alojamiento como suficiente para todas las cargas de trabajo.
La implementación local sigue siendo relevante donde las normas de datos impiden que el tráfico de API entre en un servicio de inspección externo. Los contratistas de defensa, la infraestructura de bancos centrales y los operadores de infraestructura crítica son ejemplos clave, y F5 lanzó la API Security Local Edition en 2026 para entornos que requieren visibilidad de API sin conectividad externa a la nube. El lanzamiento muestra que los modelos locales e híbridos siguen siendo duraderos para las empresas reguladas, mientras que algunas organizaciones están migrando de herramientas completamente locales a arquitecturas híbridas. Esa transición puede ampliar la cobertura para los proveedores en lugar de simplemente reemplazar una fuente de ingresos existente. El mercado de detección de abuso de API se está adaptando a estas opciones de infraestructura mixta.
Por Tamaño de Organización: La Escala Empresarial Domina, las Tasas de Adopción de las Pymes Aumentan
Las grandes empresas representaron el 67,08% de los ingresos en 2025. Sus patrimonios de APIs pueden incluir miles de puntos de acceso internos, de socios y públicos, y también gestionan flujos de datos regulados y operaciones de seguridad establecidas. Estas condiciones requieren plataformas que puedan procesar millones de llamadas de API diarias sin degradación del rendimiento, mientras que PCI DSS 4.0.1 y DORA priorizan aún más los controles de API en los sectores regulados. Las grandes implementaciones, por tanto, continúan respaldando la base establecida del mercado de detección de abuso de API.
Se proyecta que las pymes crezcan a una CAGR del 24,71% hasta 2031. Los modelos de software centrados en API exponen a las empresas más pequeñas al riesgo de abuso desde las primeras etapas de operación. La detección gestionada entregada en la nube reduce la necesidad de infraestructura de capital, y las normas de pago y atención médica pueden aplicarse independientemente del tamaño de la empresa. Los productos de nivel para desarrolladores y freemium también reducen las barreras de adopción inicial, y 42Crunch amplió su oferta freemium para desarrolladores que usan VS Code, JetBrains y Eclipse en 2025. Esto crea un camino desde el uso individual del desarrollador hasta una adquisición organizacional más amplia.
Por Tipo de API: REST Mantiene la Mayor Participación, gRPC Impulsa la Frontera de los Microservicios
Las APIs REST representaron el 56,05% de la segmentación por tipo de API en 2025. Su amplia compatibilidad con clientes, el almacenamiento en caché HTTP y las herramientas OpenAPI respaldan su uso en programas públicos y de socios, mientras que el OWASP API Security Top 10 también proporciona una base familiar para evaluar los controles de seguridad de REST. REST sigue siendo la arquitectura predeterminada para muchos servicios expuestos externamente, y esta base instalada respalda una demanda constante de monitoreo y protección. El mercado de detección de abuso de API aún debe identificar el abuso de lógica de negocio que va más allá de la inspección convencional de solicitudes.
Se proyecta que las APIs gRPC y otras APIs crezcan a una CAGR del 24,02% hasta 2031. La serialización binaria de Protocol Buffer y el tráfico cifrado de malla de servicios crean diferentes requisitos de visibilidad. Los puntos de acceso de reflexión pueden revelar nombres de métodos y estructuras de servicios cuando las configuraciones de producción no los deshabilitan, mientras que Wallarm informó un aumento del 9,8% trimestre a trimestre en CVEs relacionados con APIs en el segundo trimestre de 2025. GraphQL también conlleva riesgos de introspección y consultas profundamente anidadas, mientras que SOAP mantiene un papel decreciente pero significativo en las conexiones empresariales y gubernamentales heredadas. Estas diferencias de protocolo requieren una cobertura que pueda reconocer modelos de solicitud y comportamientos de tráfico variados.

Por Vertical Industrial: El Sector BFSI Domina, la Atención Médica se Acelera por el Impulso Regulatorio
El sector BFSI representó el 25,11% de la participación de ingresos en 2025. Las APIs de banca abierta, el volumen de pagos y el riesgo de robo de cuentas crean una necesidad directa de controles, mientras que el sector también enfrenta amenazas de manipulación de transacciones y acceso a datos. PCI DSS 4.0.1 y DORA imponen requisitos auditables a muchas organizaciones financieras que operan en América del Norte y Europa. Estos requisitos respaldan el gasto en seguridad incluso cuando los presupuestos discrecionales son limitados, y el mercado de detección de abuso de API sirve a este sector con controles conductuales para transacciones de alto valor.
Se proyecta que la atención médica y las ciencias de la vida crezcan a una CAGR del 23,16% hasta 2031. La interoperabilidad FHIR requiere que los proveedores expongan los datos de los pacientes a través de interfaces estandarizadas mientras mantienen salvaguardas alineadas con HIPAA. En 2025, Amazon Web Services demostró que los modelos de base pueden clasificar la sensibilidad de los datos y preparar informes de cumplimiento para las APIs FHIR.[2]Amazon Web Services, "Build Intelligent Security for Healthcare APIs with Amazon Bedrock," AWS Machine Learning Blog, aws.amazon.com. Las TI y las telecomunicaciones, el comercio minorista y el comercio electrónico, el gobierno y el transporte tienen patrones de exposición distintos: los operadores de telecomunicaciones gestionan APIs de red, los minoristas enfrentan abuso en el proceso de pago y acaparamiento, y los gobiernos protegen los datos de los servicios ciudadanos. La manufactura, la energía, el petróleo y el gas, los medios de comunicación, la educación y las instituciones de investigación amplían la base de usuarios a medida que la digitalización conecta los sistemas de TI y tecnología operativa, añadiendo superficies de ataque de API distintas a la industria de detección de abuso de API.
Análisis Geográfico
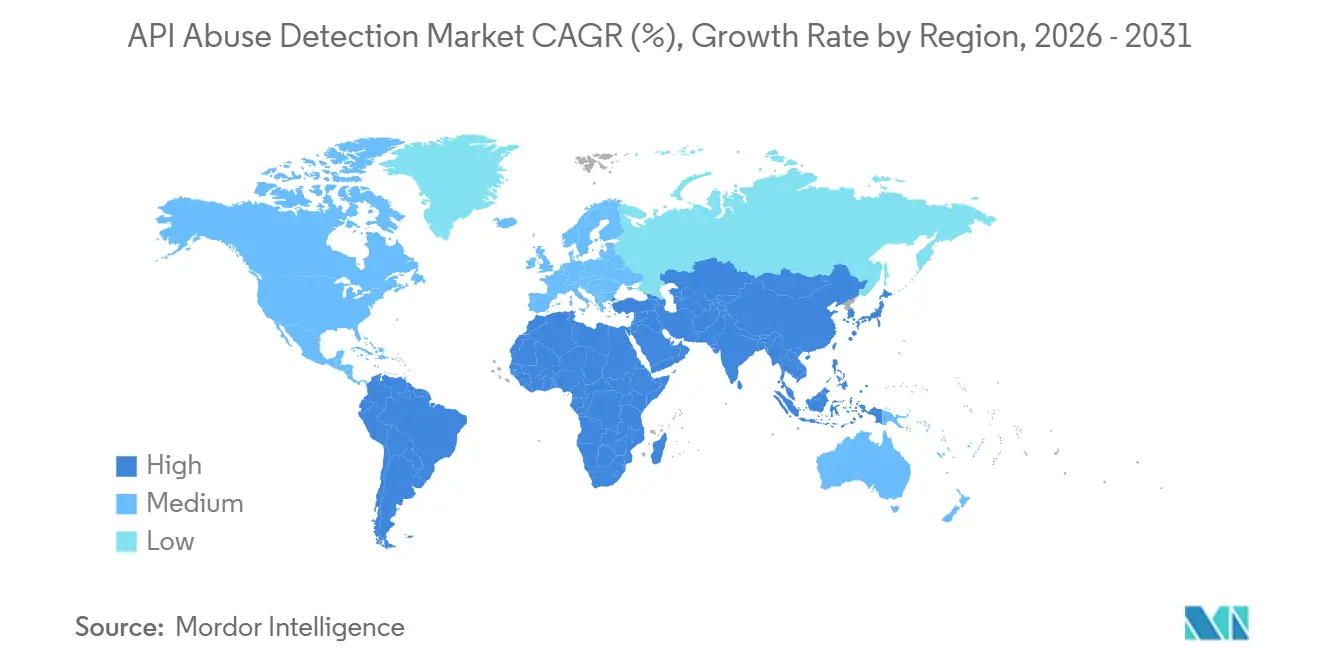
América del Norte representó el 36,19% de la participación del mercado de detección de abuso de API en 2025. La región combina infraestructura de comercio digital, instituciones financieras reguladas y una adquisición madura de seguridad empresarial, mientras que las plataformas orientadas al consumidor en Estados Unidos también enfrentan presión de cumplimiento en torno a los ataques automatizados de credenciales y la privacidad. La posición de Canadá sigue la modernización bancaria y la alineación con los ciclos de adquisición empresarial de Estados Unidos, y América del Sur sigue siendo un área emergente para la adopción. El marco de Open Finance de Brasil ha respaldado la interoperabilidad en la banca abierta y ha atraído atención adicional hacia la protección de APIs fintech.
Europa tiene un perfil de demanda distinto porque las obligaciones regulatorias son centrales para la adquisición, y BaFin comenzó a procesar notificaciones de DORA y registros de TIC de terceros el 17 de enero de 2025. La legislación NIS2 de Alemania entró en vigor en diciembre de 2025 y amplió las obligaciones de resiliencia, mientras que el Reino Unido, Francia y el BENELUX se benefician de la concentración de servicios financieros y la adopción establecida de DevSecOps. Los marcos de banca abierta de la UE también sostienen la demanda de seguridad en el sector BFSI, proporcionando una base estable para el mercado de detección de abuso de API durante el período de pronóstico.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,60% hasta 2031. Akamai encontró que, en 2025, el 85% de las organizaciones encuestadas en China, India, Japón y Australia había experimentado un incidente de seguridad de API en los 12 meses anteriores. El mismo estudio informó un costo promedio estimado por incidente superior a 580.000 USD por evento.[3]Akamai Technologies, "New Akamai Study Reveals API Security Incidents Cost APAC Enterprises Over USD 580,000 on Average in the Past Year," Akamai Newsroom, akamai.com. IIJ lanzó su Solución de Detección Conductual Raptor para los sistemas de negociación de valores japoneses en junio de 2025. Oriente Medio y África son regiones en etapas más tempranas, con los Emiratos Árabes Unidos y Arabia Saudita respaldados por programas de infraestructura digital. Las APIs de pagos móviles en Sudáfrica, Nigeria y Egipto son una fuente inicial de demanda de herramientas de detección.

Panorama Competitivo
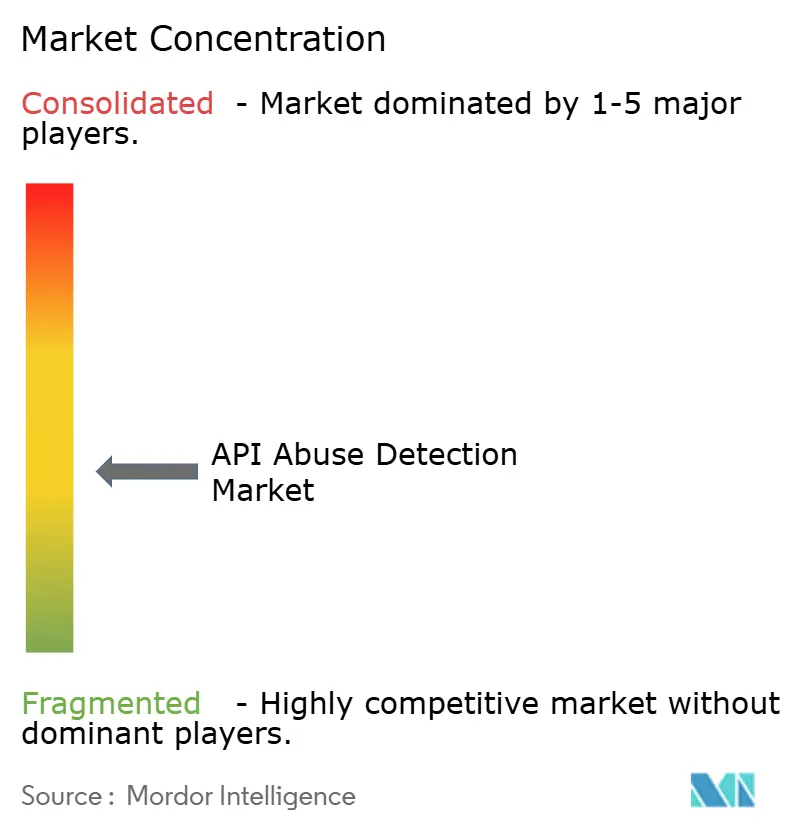
El mercado de detección de abuso de API está moderadamente fragmentado. Los proveedores de CDN y seguridad de red compiten con especialistas nativos en API y nuevos proveedores con enfoque prioritario en IA, mientras que Akamai adquirió Noname Security por 450 millones de USD en junio de 2024. La transacción combinó el descubrimiento de APIs y la gestión de postura con la CDN, el firewall de aplicaciones web y la infraestructura perimetral de Akamai, y la adquisición demostró que los grandes proveedores pueden comprar capacidades especializadas en lugar de desarrollarlas internamente. F5 amplió su plataforma de seguridad de IA en 2026 tras su adquisición de SurePath AI.[4]F5, "F5 Launches AI Security Platform to Put Security Leaders in Control of Enterprise AI Risk," F5 Investor Relations, investors.f5.com. Añadió descubrimiento de IA basado en red, clasificación de intenciones y detección de IA en la sombra a su plataforma de entrega y seguridad de aplicaciones.
Las estrategias competitivas se centran en la protección de IA agéntica, las cadenas de herramientas para desarrolladores y la prevención unificada del abuso. Salt Security anunció una solución para las acciones de API realizadas por agentes de IA a través de los protocolos MCP y A2A en septiembre de 2025, mientras que Cequence introdujo Agent Personas en abril de 2026 para el alcance de privilegios a nivel de infraestructura de agentes de IA autónomos. 42Crunch y Akto se centran en los controles de seguridad en la etapa de diseño en los flujos de trabajo de los desarrolladores, mientras que Arkose Labs amplió su plataforma con Arkose Edge y Arkose Scraping Protection en abril de 2025. Su programa de garantía de 1 millón de USD vincula el rendimiento del producto con un compromiso financiero, mientras que la seguridad de MCP y A2A son áreas tempranas de competencia en el mercado de detección de abuso de API.
Los proveedores también están persiguiendo la demanda de las pymes impulsada por el cumplimiento normativo a través de servicios gestionados basados en la nube. La conformidad con el OWASP API Security Top 10 y la alineación con el Marco de Ciberseguridad del NIST son criterios de calificación comunes. 42Crunch coautor guías complementarias del CIS que cubren agentes de IA, modelos de lenguaje de gran escala y entornos MCP. La participación en estándares puede ayudar a los proveedores a establecer credibilidad donde los requisitos de los compradores aún se están desarrollando.
Líderes de la Industria de Detección de Abuso de API
-
Akamai Technologies, Inc.
-
F5, Inc.
-
Traceable, Inc.
-
Wiz, Inc.
-
Zscaler, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: Cequence Security lanzó capacidades de Confianza Cero Agéntica para su Puerta de Enlace de IA, añadiendo Descubrimiento de IA, Registro de API, Registro de LLM y Registro de Habilidades junto con Agent Personas mejoradas. Estas capacidades permiten a los usuarios empresariales implementar agentes de IA gobernados vinculados a modelos, herramientas y derechos de acceso a datos definidos, con la aplicación gobernada automáticamente por políticas, eliminando la necesidad de configuración técnica y abordando directamente la brecha de gobernanza en los programas de IA agéntica empresarial.
- Julio de 2026: F5 amplió sus soluciones de protección de aplicaciones web y API impulsadas por IA y lanzó la Plataforma de Seguridad de IA de F5 con la adquisición de SurePath AI. La integración introduce el descubrimiento de IA basado en red, la clasificación de intenciones y la detección de IA en la sombra en la Plataforma de Entrega y Seguridad de Aplicaciones de F5, creando un ciclo de vida unificado desde el descubrimiento de cargas de trabajo de IA hasta la protección de API en tiempo de ejecución.
- Junio de 2026: Zscaler amplió el Proyecto AI-Guardian añadiendo socios de alianza tecnológica, incluidos AWS, Google Cloud, OpenAI, Databricks, CoreWeave y Equinix, a la iniciativa, ampliando el ecosistema Zero Trust Exchange para la gobernanza de seguridad de IA empresarial. La expansión está diseñada para proporcionar aplicación de seguridad de API de extremo a extremo y visibilidad en las cargas de trabajo empresariales impulsadas por IA a escala.
- Mayo de 2026: 42Crunch anunció una integración con Claude Code, habilitando pruebas de seguridad de API automatizadas y remediación dentro de los flujos de trabajo de desarrollo impulsados por IA. La integración está diseñada para eliminar la disyuntiva entre la velocidad de desarrollo acelerada por IA y la validación de seguridad de API, permitiendo a las empresas escalar el desarrollo de software autónomo sin relajar los estándares de gobernanza de API.


Alcance del Informe Global del Mercado de Detección de Abuso de API
El Mercado de Detección de Abuso de API comprende soluciones de software, plataformas y servicios asociados diseñados para identificar, analizar, prevenir y responder a actividades maliciosas, anómalas, no autorizadas o abusivas dirigidas a interfaces de programación de aplicaciones (APIs). Estas soluciones monitorean continuamente el tráfico de API, el comportamiento de los usuarios, los patrones de acceso, las transacciones y las interacciones de API para detectar amenazas como el abuso de credenciales, el robo de cuentas, el abuso de lógica de negocio, los ataques automatizados, la actividad de bots, el fraude de API, la exfiltración de datos, los intentos de denegación de servicio y el acceso no autorizado. El mercado incluye tecnologías que aprovechan el análisis conductual, el aprendizaje automático, la detección de anomalías, la inteligencia de amenazas, la inspección del tráfico de API, el análisis basado en riesgos y el monitoreo de seguridad en tiempo de ejecución para identificar actividades sospechosas de API y proteger las aplicaciones impulsadas por API y los servicios digitales. Las soluciones de detección de abuso de API ayudan a las organizaciones a fortalecer la postura de seguridad de las APIs, mejorar la visibilidad de las amenazas, reducir el riesgo de ataques, proteger los datos sensibles, garantizar el cumplimiento normativo y salvaguardar los ecosistemas de API críticos para el negocio.
El Informe del Mercado de Detección de Abuso de API está segmentado por Componente (Soluciones y Servicios), Implementación (Nube, Local e Híbrida), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Tipo de API (APIs REST, APIs GraphQL, APIs SOAP, y APIs gRPC y Otras APIs), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros [BFSI], y Otros Sectores Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones |
| Servicios |
| Nube |
| Local |
| Híbrida |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| APIs REST |
| APIs GraphQL |
| APIs SOAP |
| APIs gRPC y Otras APIs |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Educación e Instituciones de Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Sectores Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Implementación | Nube | ||
| Local | |||
| Híbrida | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Tipo de API | APIs REST | ||
| APIs GraphQL | |||
| APIs SOAP | |||
| APIs gRPC y Otras APIs | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| TI y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Educación e Instituciones de Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Sectores Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de detección de abuso de API?
El tamaño del mercado de detección de abuso de API es de 1,41 mil millones de USD en 2026 y se prevé que alcance 3,84 mil millones de USD en 2031, a una CAGR del 22,24%. El pronóstico refleja la demanda continua de detección conductual a medida que las organizaciones protegen una gama más amplia de interfaces de API. Los compradores también están consolidando los requisitos de descubrimiento, monitoreo y respuesta en programas de seguridad más amplios, particularmente donde las APIs transportan información sensible o respaldan transacciones digitales directas.
¿Qué está impulsando la adopción de plataformas de detección de abuso de API?
Los mayores volúmenes de API, los ataques de credenciales, las transacciones digitales, las arquitecturas nativas en la nube y los requisitos de cumplimiento normativo están impulsando la adopción. En el mercado de detección de abuso de API, estas condiciones aumentan la necesidad de visibilidad en tiempo de ejecución, elaboración de perfiles conductuales y aplicación de políticas en interfaces tanto públicas como internas. Los requisitos se están volviendo más relevantes a medida que las herramientas automatizadas y los agentes de IA acceden a los servicios con credenciales que pueden parecer válidas al inicio de una sesión. Esto hace que el contexto de la sesión, el comportamiento del usuario y la precisión del inventario de API sean requisitos prácticos para decisiones de control efectivas.
¿Qué componente lidera el gasto en detección de abuso de API?
Las soluciones lideraron con una participación de ingresos del 68,12% en 2025 porque las empresas necesitan funciones integradas de detección, descubrimiento y aplicación de políticas. El mercado de detección de abuso de API recompensa a los proveedores que conectan estas capacidades con los sistemas SIEM y SOAR existentes y las herramientas de inventario centralizado.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación híbrida crezca a una CAGR del 24,40% hasta 2031 a medida que las organizaciones protegen el tráfico en entornos privados y públicos. Esta opción de implementación ofrece a los compradores del mercado de detección de abuso de API mayor flexibilidad donde las reglas de latencia, soberanía o residencia de datos afectan las decisiones de inspección.
¿Qué sector de usuario final tiene la mayor participación?
El sector BFSI representó el 25,11% de la participación de ingresos en 2025, respaldado por la exposición de la banca abierta, la actividad de pagos y las necesidades de cumplimiento normativo. El mercado de detección de abuso de API sirve a este sector con controles diseñados para identificar el robo de cuentas, la manipulación de transacciones y el acceso inadecuado a datos.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 23,60% hasta 2031, respaldado por la expansión de la actividad fintech y los incidentes de seguridad de API. La demanda del mercado de detección de abuso de API también está respaldada por los programas de infraestructura digital gubernamental y un enfoque creciente en la gobernanza de API en los servicios financieros.
Última actualización de la página el:



