
ワークロードおよびコンテナアイデンティティセキュリティ市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
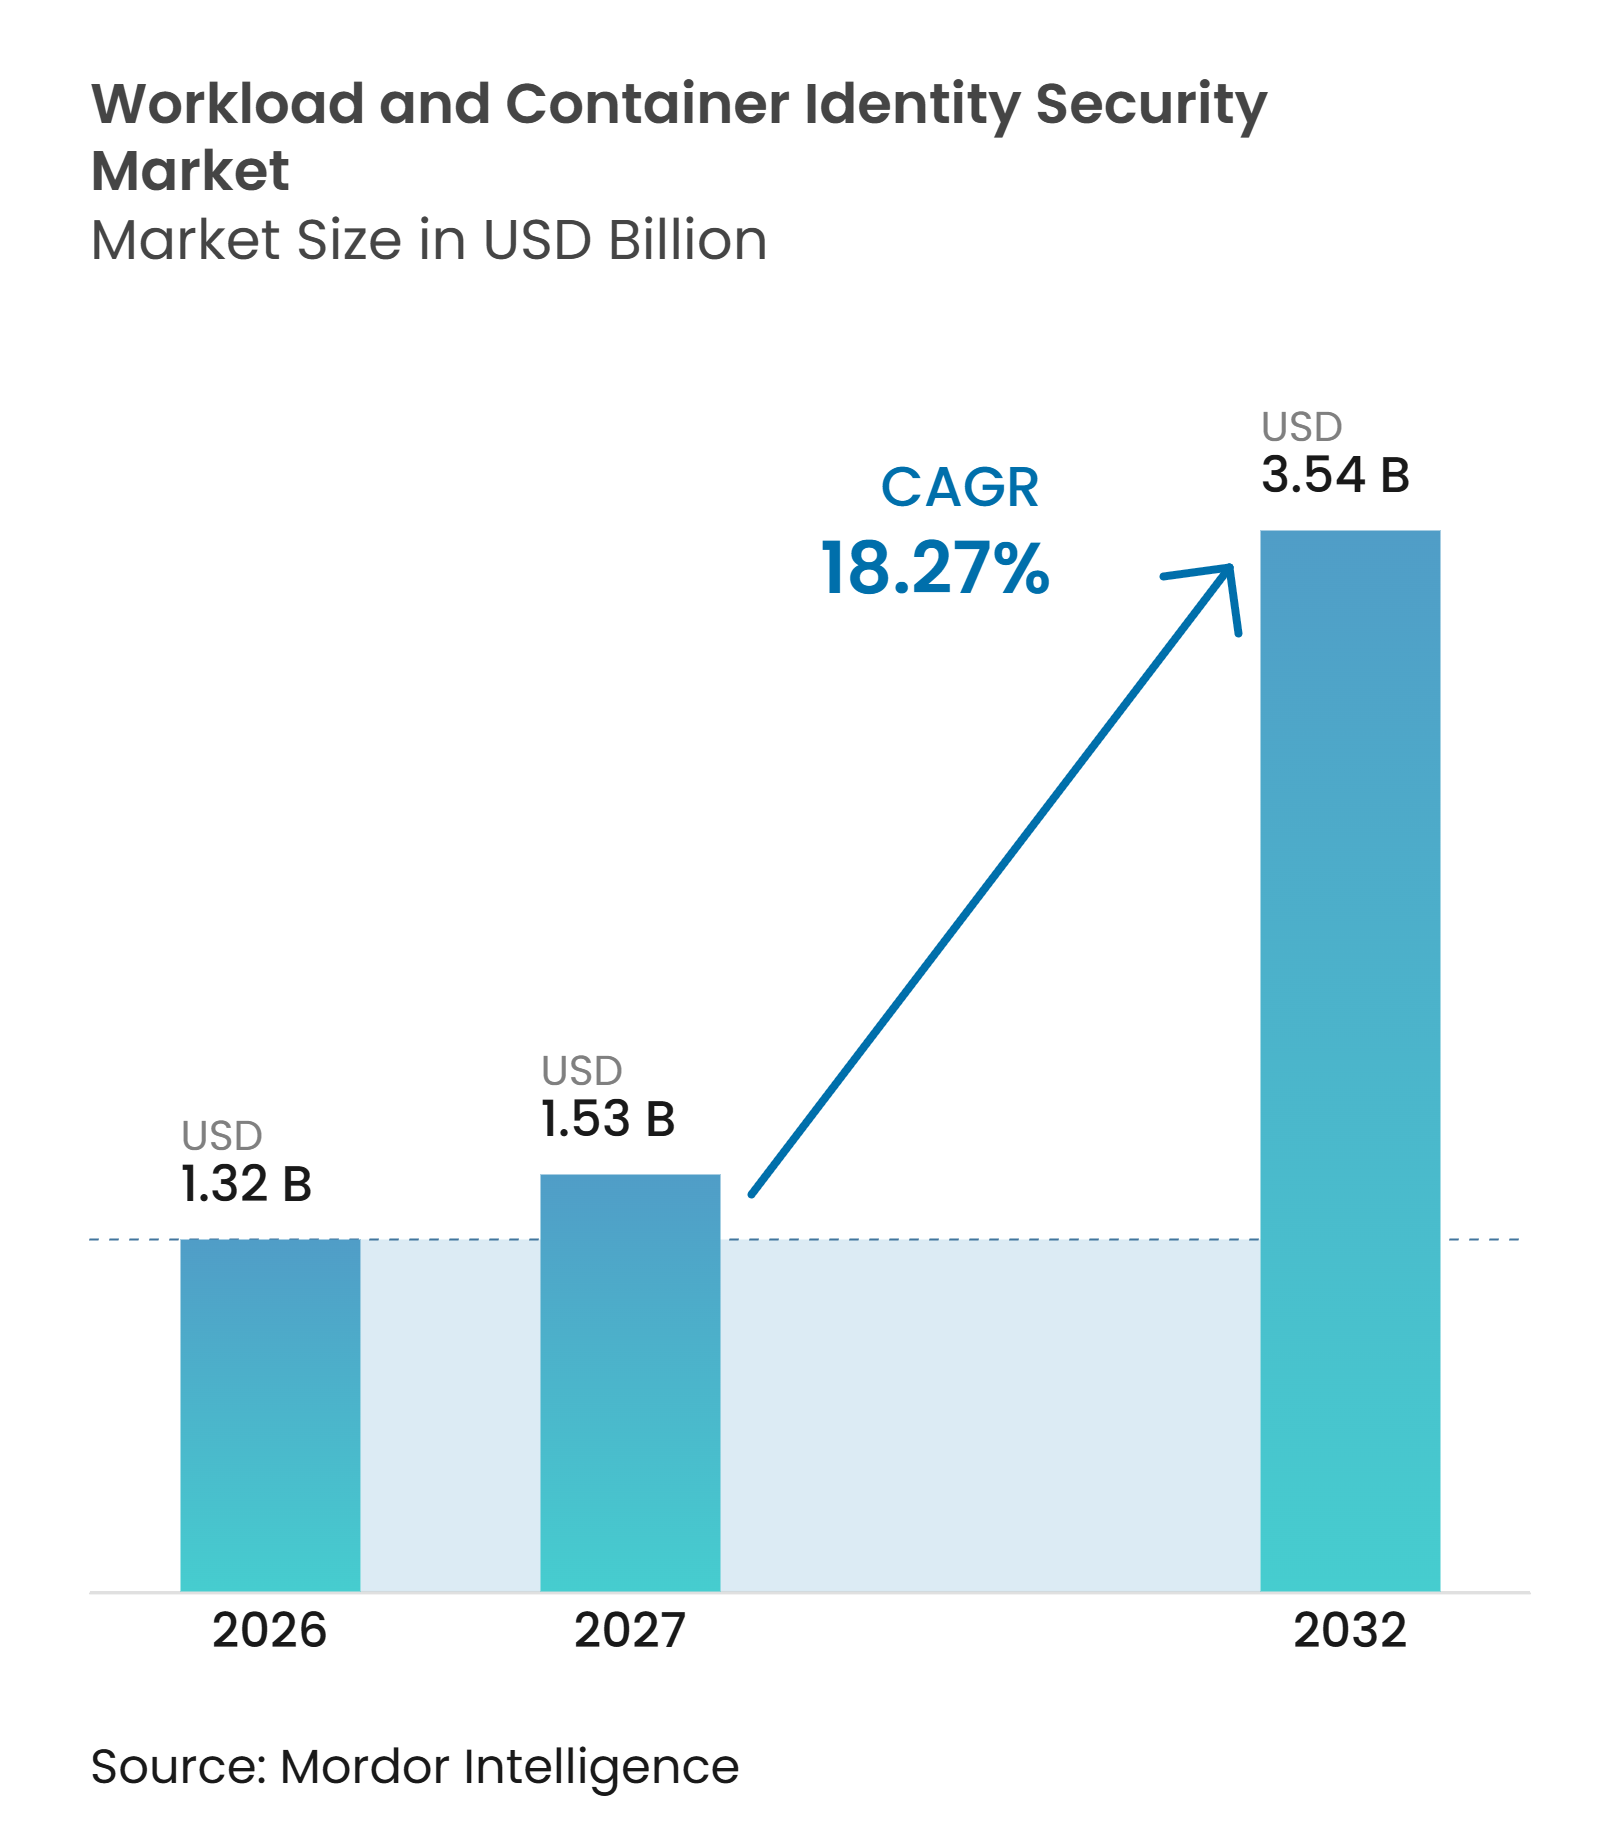
| 市場規模 (2027) | 1.53 十億米ドル |
| 市場規模 (2032) | 3.54 十億米ドル |
| 成長率 (2027 - 2032) | 18.27 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるワークロードおよびコンテナアイデンティティセキュリティ市場分析
ワークロードおよびコンテナアイデンティティセキュリティ市場規模は、2026年の1.32 ビリオン 米ドル、2027年の1.53 ビリオン 米ドルから2032年には3.54 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 18.27%を記録する見込みです。需要は、手動によるクレデンシャル管理の限界を超えた規模でサービス、コンテナ、および自動化プロセスを認証する必要性によって形成されており、ゼロトラストプログラムはポリシー目標から運用要件へと移行しています。ソフトウェアサプライチェーンおよびアクセス制御に対する規制当局の関心も、トレーサブルなマシンアイデンティティの必要性を高めています。プロバイダーは、開発、デプロイメント、モニタリング、およびインシデント対応をサポートするより広範なプラットフォームにおいて、アイデンティティ発行、シークレット管理、ポリシー制御、および監査機能を組み合わせることで対応しています。購入者は、開発者やセキュリティスタッフの手作業を増やすことなく、変化するアプリケーションに対応できるかどうかをプラットフォームが評価する傾向が強まっています。ワークロードおよびコンテナアイデンティティセキュリティ市場は、組織がクラウドアプリケーションからハイブリッド環境およびAI駆動プロセスへと保護を拡張するにつれて拡大の余地もあり、相互運用可能な標準と明確な監査証跡が規制環境におけるサプライヤーのポジションを強化しています。
主要レポートのポイント
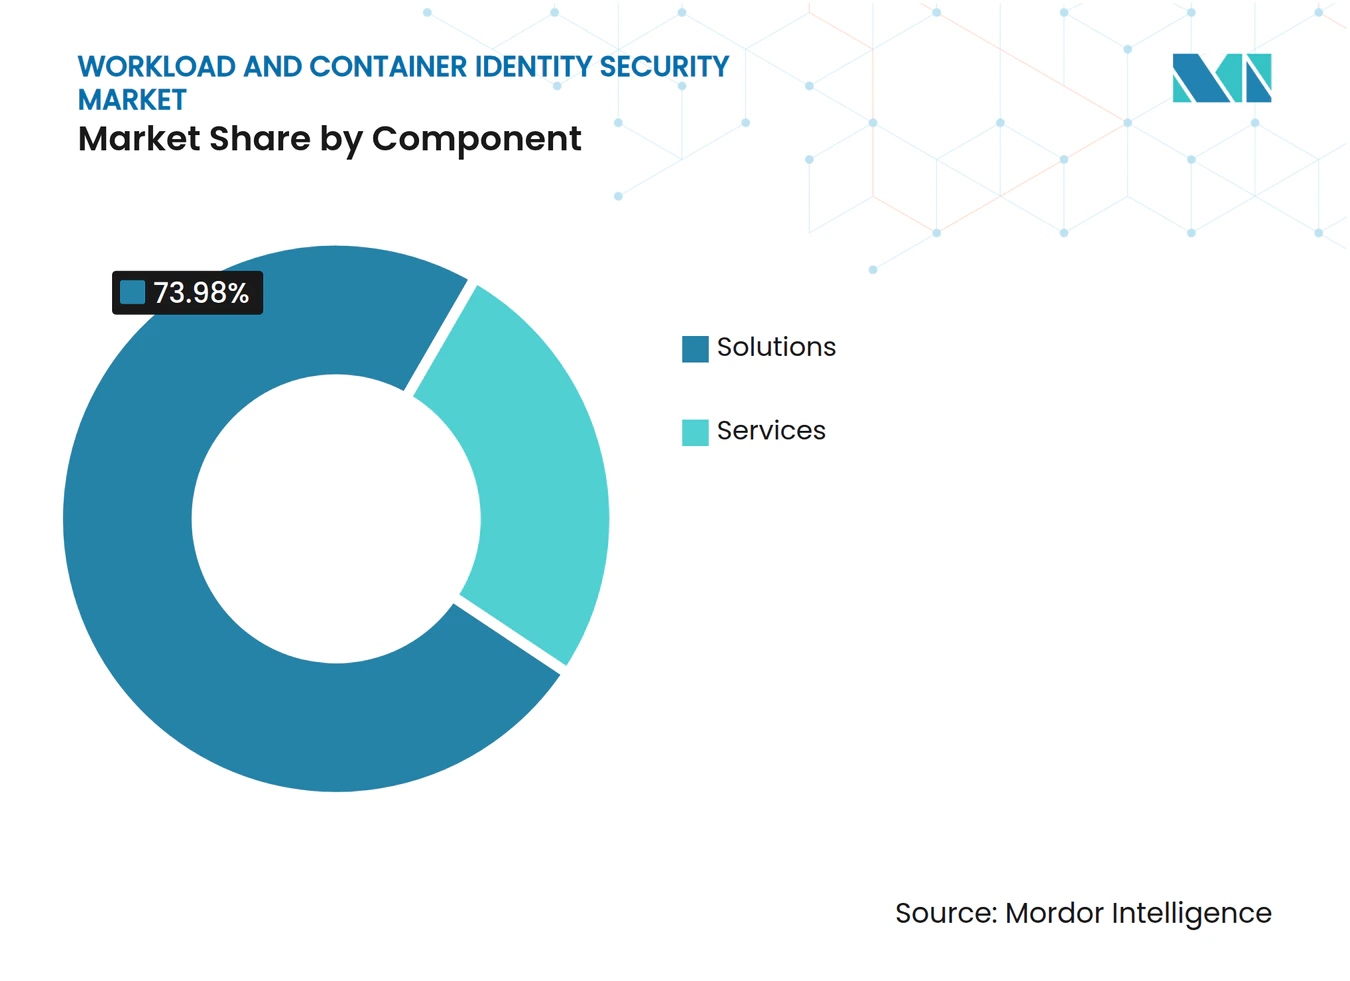
- コンポーネント別では、ソリューションが2026年のワークロードおよびコンテナアイデンティティセキュリティ市場シェアの73.98%を占めました。
- アイデンティティタイプ別では、ワークロードおよびコンテナアイデンティティが2032年にかけてCAGR 19.16%で拡大する見込みです。
- デプロイメントモード別では、ハイブリッドデプロイメントが2032年にかけてCAGR 19.83%で拡大する見込みです。
- 組織規模別では、大企業が2026年のワークロードおよびコンテナアイデンティティセキュリティ市場の72.91%を占め、中小企業が最も成長の速い組織規模セグメントとなっています。
- エンドユーザー産業別では、ヘルスケアおよびライフサイエンスが2032年にかけてCAGR 19.09%で拡大する見込みです。
- 地域別では、北米が2026年の収益の45.98%を占め、アジア太平洋地域が2032年にかけてCAGR 19.53%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーインパクト分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| クラウドネイティブワークロードの拡大とマシン間アクセス | +4.2% | グローバル、北米およびアジア太平洋地域に集中 | 短期(2年以内) |
| ゼロトラストおよびシークレットレスワークロード認証 | +3.8% | グローバル、北米および西欧での早期成果 | 短期(2年以内) |
| AIエージェントおよび自動化プロセスのアイデンティティガバナンス | +3.1% | 北米および欧州、アジア太平洋コアへの波及 | 中期(2~4年) |
| Kubernetesおよびコンテナアイデンティティスプロール | +2.7% | グローバル、北米、アジア太平洋、および北欧に集中 | 短期(2年以内) |
| ソフトウェアサプライチェーントレーサビリティに対する規制上の圧力 | +2.1% | 北米およびEU、アジア太平洋での新興要件 | 中期(2~4年) |
| eBPFおよびカーネルレベルテレメトリによるランタイム可視性 | +1.4% | 北米およびアジア太平洋コア、EUへの波及 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
クラウドネイティブワークロードの拡大とマシン間アクセス
クラウドネイティブデプロイメントは、セキュアな認証を必要とするソフトウェアエンテティの数を増加させています。クラウドネイティブコンピューティング財団は、2025年に組織の56%がほとんどまたはすべての本番アプリケーションにコンテナを使用していたと報告しており、これは2023年の41%から増加しています。[1] 同調査では、これらの組織の82%が本番環境でKubernetesをデプロイしていることも判明しました。新しいワークロードはそれぞれアイデンティティアサーション、クレデンシャル交換、またはその両方を必要とする可能性があり、手動によるガバナンスの実用性を低下させています。Microsoftは、調査した環境におけるワークロードアイデンティティの51%が非アクティブであり、トークン窃取や横方向移動にさらされる可能性のあるクレデンシャルが残存していると報告しました。[2] Sysdigは、大規模クラウドデプロイメントにおいてマシンアイデンティティが人間のアイデンティティを40,000対1で上回っていると報告しており、自動化されたアイデンティティ制御の必要性を強調しています。
ゼロトラストおよびシークレットレスワークロード認証
ワークロードおよびコンテナアイデンティティセキュリティ市場は、組織がワークロード間アクセスに長期間有効なシークレットの使用を削減するにつれて恩恵を受けています。NISTは2025年6月にゼロトラストアーキテクチャの19の実装例を含むSP 1800-35を公開しました。[3] いくつかの実装はSPIFFEなどのフレームワークを通じてワークロードおよびサービスアイデンティティに対応しています。Red Hatは2026年1月にOpenShift環境向けのゼロトラストワークロードアイデンティティマネージャーを一般提供開始しました。この製品は短期間有効な暗号学的に検証されたランタイムアイデンティティを発行し、シークレットレスボールト認証をサポートします。NIST SP 800-207Aはアイデンティティベースのアクセスをクラウドネイティブアプリケーションのコアコントロールとして位置づけており、これらのプラットフォームのコンプライアンスケースを強化しています。
AIエージェントおよび自動化プロセスのアイデンティティガバナンス
AIエージェントは、委任された権限のもとで行動し、外部サービスにアクセスできる非人間アイデンティティを導入します。エージェントはサブエージェントを作成することもでき、既存の制御が単一のユーザーまたはサービスアカウントに焦点を当てている場合、説明責任をより困難にします。IETFのWIMSEワーキンググループは、マルチホップ委任における現在のOAuthおよびOpenID Connectフローの限界を認識したエージェントアイデンティティ管理システムの2025年ドラフトを公開しました。Oktaは2026年2月に、AIエージェント制御はデプロイメントから有効期限までの完全なライフサイクルをカバーすべきと述べました。Palo Alto Networksは2026年5月に、人間、マシン、およびエージェントアイデンティティにわたる動的特権制御を備えたIdiraを導入しました。このアプローチは、各アイデンティティクラスに個別のツールを使用するのではなく、統合されたアイデンティティガバナンスへのシフトを支援します。
Kubernetesおよびコンテナアイデンティティスプロール
ワークロードが短い時間枠で作成・削除されるにつれて、コンテナアイデンティティスプロールの管理はより困難になります。CNCFのKubernetesポリシーワーキンググループは、最小特権のロールベースアクセス制御と強力な認証を基盤的なコントロールとして特定しましたが、これらは本番環境で誤設定されているか欠如していることが多いとしています。Sysdigは、コンテナの60%が60秒以下しか存在しなかったと報告しました。このような短いライフサイクルは、定期的なスナップショットを中心に設計された監査プロセスにギャップを生じさせる可能性があります。eBPF財団は、CiliumやTetragonを含むカーネルレベルのツールを、レガシーサイドカーアプローチよりも低いオーバーヘッドでワークロードテレメトリを取得する方法として特定しています。ワークロードおよびコンテナアイデンティティセキュリティ市場は、ランタイムアクティビティの継続的な観察を必要とするセキュリティプログラムから恩恵を受けています。
制約インパクト分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| レガシーおよびハイブリッド環境にわたる統合の複雑さ | -3.2% | グローバル、レガシーインフラ密度が高い欧州および南米で最も深刻 | 中期(2~4年) |
| 非人間アイデンティティに対する保証標準の断片化 | -2.6% | グローバル | 長期(4年以上) |
| KubernetesおよびワークロードアイデンティティスキルのShortage | -1.9% | グローバル、アジア太平洋および南米で最も深刻 | 中期(2~4年) |
| エフェメラルアイデンティティの所有権と修復バックログ | -1.4% | グローバル、北米およびEUの大企業セグメントに集中 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
レガシーおよびハイブリッド環境にわたる統合の複雑さ
ワークロードおよびコンテナアイデンティティセキュリティ市場は、クラウドネイティブ制御が古いアプリケーションと接続しなければならない場合に採用が遅れるという課題に直面しています。オンプレミスのワークロードは、アプリケーションの変更なしには削除できないKerberos、レガシー公開鍵インフラストラクチャ、または静的APIキーに依存している場合があります。Aembitは、静的クレデンシャル、不均一なセキュリティ、および断片化されたツールのために、ハイブリッドな非人間アイデンティティ保護が依然として困難であると述べています。これにより、同一組織内で異なるセキュリティポスチャが生じる可能性があります。クラウドネイティブシステムは検証済みの短期間有効なクレデンシャルを使用する一方、レガシーシステムは長期間有効なシークレットを使用し続ける場合があります。組織は、アイデンティティプラットフォームが既存のサービスを中断することなく両方の環境にわたって機能できるようになるまで、広範なデプロイメントを遅らせる可能性があります。
非人間アイデンティティに対する保証標準の断片化
人間のアイデンティティ制御は、SAML、SCIM、およびOpenID Connectなどの成熟したプロトコルの恩恵を受けています。非人間アイデンティティの実践は、同様の一貫した監査言語や規制上の認識をまだ持っていません。OWASPの非人間アイデンティティトップ10は、過剰な特権、不十分なモニタリング、およびライフサイクルのギャップをリスクの主要領域として特定しています。これらの弱点は、購入者がワークロードクレデンシャルが効果的に管理されていることを監査人に示すことを困難にする可能性があります。制御機能は、証明書管理、シークレット管理、特権アクセス管理、およびクラウドエンタイトルメントツールに分散していることが多いです。共通の保証モデルの欠如は、アイデンティティアーキテクチャを変更する前に明確なコンプライアンス証拠を必要とする組織の調達を緩和する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソリューションが企業のワークロードアイデンティティ支出を牽引ソリューションは2026年のワークロードおよびコンテナアイデンティティセキュリティ市場シェアの73.98%を占めました。この地位は、ワークロードアイデンティティを発行し、シークレットシステムに接続し、ポリシーを適用し、ライフサイクルレコードを維持する統合機能への需要を反映しています。ワークロードおよびコンテナアイデンティティセキュリティ産業は、クラウドサービスおよび統合開発ツールを通じてデプロイできる製品へと移行しています。SaaS提供は、以前は専用の実装サポートを必要としていた作業を削減します。サービスは、レガシーPKIからSPIFFEベースの制御に移行する組織にとって引き続き重要です。これらのプロジェクトは、製品が常に含んでいるわけではない設定およびアプリケーションの専門知識を必要とします。PCI DSS 4.0.1およびNIST SP 800-207Aも、プラットフォームの監査証跡と証明機能を購入者の意思決定においてより関連性の高いものにしています。
大規模組織は、シークレット、マシンアイデンティティ、およびエージェントアイデンティティにわたる完全なプラットフォームカバレッジと個別の専門製品の深さを比較します。小規模組織は、新しいインフラストラクチャを回避し、初期運用負担を軽減するSaaS製品を好む傾向があります。この傾向は、マネージドデプロイメントを通じてサービス需要を維持する可能性があります。これらのデプロイメントは、従来のコンサルティング業務ではなくサブスクリプションに似た形態になりつつあります。プラットフォームサプライヤーは、デプロイメント作業を削減するためにTerraformプロバイダー、継続的インテグレーションおよびデリバリープラグイン、およびKubernetesオペレーターライブラリも公開しています。CyberArkの統合TerraformプロバイダーはProduct主導の実装サポートの一例です。ワークロードおよびコンテナアイデンティティセキュリティ市場では、セルフサービス機能がより高度になるにつれて、サービスのシェアが縮小する可能性があります。複雑なハイブリッド環境や特殊なコンプライアンス要件を持つ組織では、引き続きサービスが必要とされます。


アイデンティティタイプ別:
ワークロードおよびコンテナアイデンティティが市場差別化を牽引ワークロードおよびコンテナアイデンティティは2032年にかけてCAGR 19.16%で拡大する見込みです。このカテゴリーは、アプリケーションおよびサービスアイデンティティ、APIおよびサービス間アイデンティティ、ワークロードおよびコンテナアイデンティティ、マシンおよびデバイスアイデンティティ、ならびに暗号アクセスアイデンティティを包含します。コンテナ化されたアーキテクチャは、すべてのKubernetesポッドが迅速に発行・ローテーションできるアイデンティティアサーションを必要とするため、その重要性を高めています。クラウドネイティブコンピューティング財団は、2025年に組織の58%が本番環境でCert Managerを、29%がCiliumを使用していたことを発見しました。これらの技術は、ワークロードアイデンティティが使用される運用環境をサポートします。従来のPKIシステムは一般的に、より長い運用寿命を持つサービス向けに設計されていました。このアイデンティティカテゴリーのワークロードおよびコンテナアイデンティティセキュリティ市場規模は、コンテナオーケストレーションに対応したクレデンシャルへの需要によって支えられています。
企業がSPIFFE互換のアイデンティティ発行者に標準化するにつれて、ワークロードアイデンティティとAPIアイデンティティの境界はより不明確になります。1つのクレデンシャルプレーンが複数の種類の非人間アクセスに対応できます。これは、CyberArk、HashiCorp、およびクラウドプロバイダーを含むサプライヤーによるプラットフォーム統合を支援します。HashiCorpは2025年にVault EnterpriseでネイティブSPIFFEサポートを発表しました。暗号アクセスアイデンティティおよびマシンとデバイスアイデンティティは、既存のPKIおよび証明書ライフサイクルシステムがすでにそのニーズの一部に対応しているため、より緩やかに拡大する可能性があります。アプリケーションおよびサービスアイデンティティは、組織が古いマイクロサービスにガバナンスを拡張するにつれて引き続き重要です。ワークロードおよびコンテナアイデンティティセキュリティ産業は、これらの関連するアイデンティティタイプにわたる共通ポリシーモデルを求めるユーザーからも恩恵を受けています。その結果、孤立したクレデンシャルリポジトリよりも相互運用可能なアイデンティティインフラストラクチャへの明確な選好が生まれています。
デプロイメントモード別:
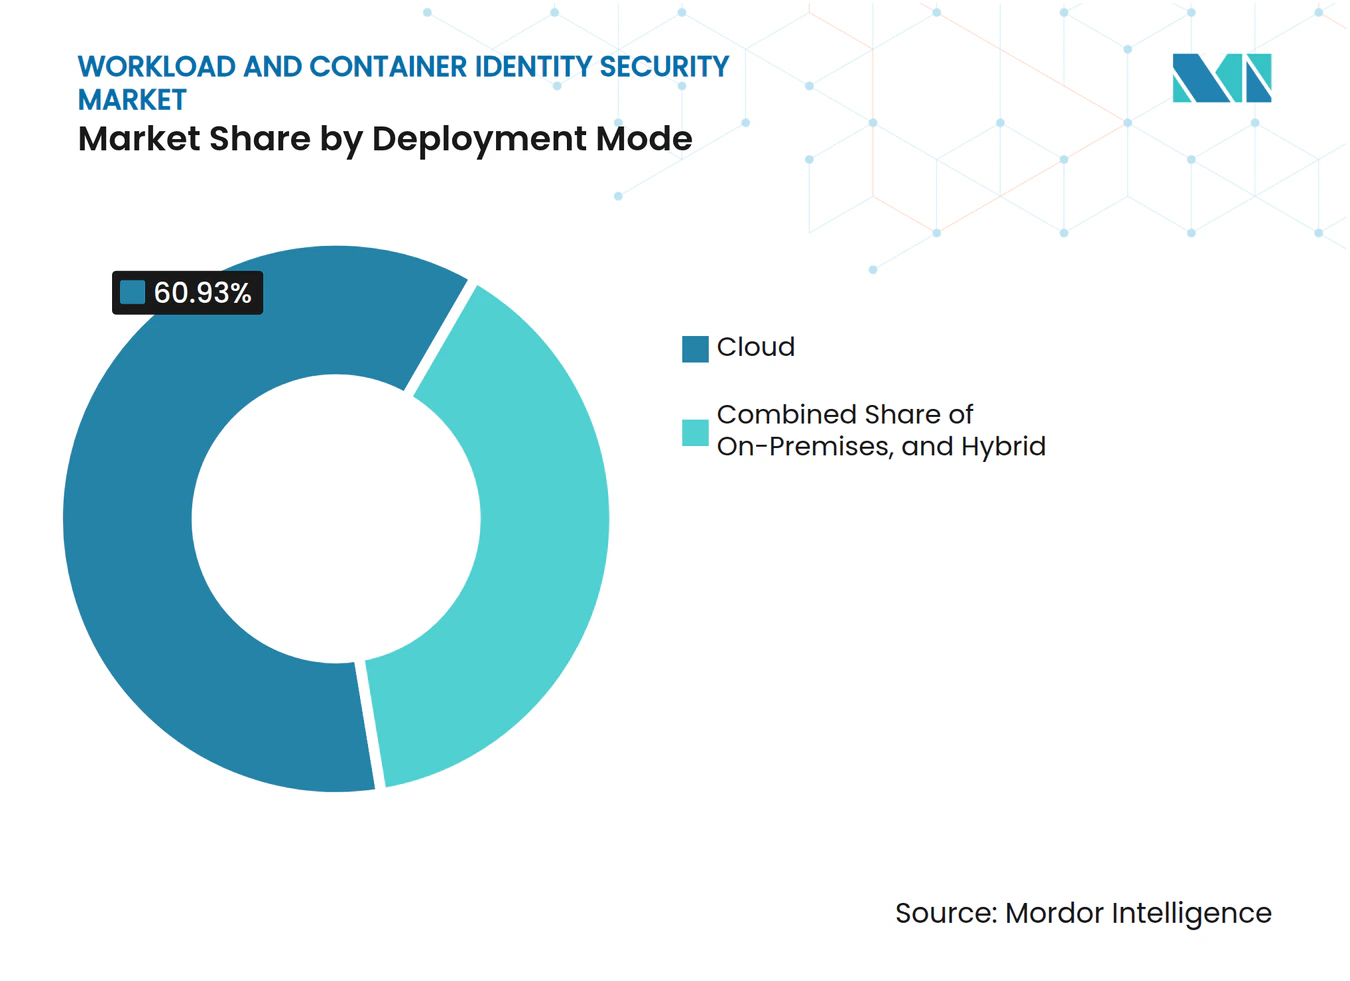
ハイブリッド成長が支配的なクラウ層を上回るハイブリッドデプロイメントは2032年にかけてCAGR 19.83%で拡大する見込みです。クラウドは最大のデプロイメントモードであり、ワークロードアイデンティティプログラムを開始する組織にとって最初の選択肢となることが多いです。クラウドプラットフォームは、サービスアカウント向けAWS IAMロール、GCPワークロードアイデンティティフェデレーション、およびAzureマネージドアイデンティティなどの機能を通じてコンテナ化されたアプリケーションと連携します。ハイブリッドの成長は、組織がオンプレミスシステムにガバナンスを拡張する採用の次の段階を反映しています。Vault EnterpriseにおけるHashiCorpのネイティブSPIFFEサポートは、オンプレミスのシークレットサプライヤーがこのニーズに対応していることを示しています。Aembitも、WindowsサーバーワークロードとAzureサービスがアイデンティティプレーンを共有する場合に専用の仲介者が必要であることを説明しています。
オンプレミスデプロイメントは、データレジデンシーまたはセキュリティアーキテクチャがクラウドホスト型アイデンティティインフラストラクチャの使用を制限する規制環境において引き続き関連性があります。政府および国家安全保障の要件も、物理的なコントロールプレーンの監査可能性を必要とする場合があります。ハイブリッドユースケースのワークロードおよびコンテナアイデンティティセキュリティ市場規模は、新旧のシステムを一緒にセキュアにしなければならない組織によって形成されています。購入者は、重要なアプリケーションを中断することなく静的クレデンシャルを削除したいと考えています。このニーズにより、仲介サービス、フェデレーション、およびクロス環境ポリシー適用が重要な製品機能となっています。SPIFFEベースのエフェメラルクレデンシャルは、クラウド、ハイブリッド、およびオンプレミスデプロイメントにわたる共通の方向性を提供します。この標準が環境間の技術的なギャップを縮小する場合、ワークロードおよびコンテナアイデンティティセキュリティ市場は恩恵を受けることができます。採用は、プロバイダーが新しいアイデンティティ機能をレガシーアプリケーションにどれだけ容易に接続できるかに依存します。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
組織規模別:
大企業がリード、中小企業が加速大企業は2026年の収益の72.91%を占めました。その地位は、コンテナ化されたワークロードの量と、これらの組織内の確立されたセキュリティ調達構造に関連しています。複数のクラウドリージョンにわたって数千のKubernetesポッドを運用する企業は、自動化されたアイデンティティ制御、監査証跡、およびポリシー適用を必要とします。この規模では、ワークロードアイデンティティはオプションの効率化手段ではなく、運用上の要件です。Palo Alto Networksは2026年5月に、従来の特権アクセス管理、ゼロスタンディング特権、およびマシンとエージェントアイデンティティの保護を備えたIdiraを導入しました。このパッケージングは、プロバイダーがワークロード機能をより大きなセキュリティ契約に組み込む方法を示しています。大企業はまた、広範なアイデンティティ近代化プログラムに資金を提供するリソースを持っています。
中小企業は、マネージドサービスプロバイダーとSaaSツールが最小デプロイメント要件を削減するため、最も成長の速い組織規模グループです。小規模チームは、オンプレミスのドメインコントローラーや大規模なアイデンティティチームを運用することなく、クラウドマネージドパターンを採用できます。このモデルは、インフラストラクチャのオーバーヘッドを少なくしてワークロードアイデンティティ制御をサポートします。ワークロードおよびコンテナアイデンティティセキュリティ市場は、ガイド付きオンボーディングとマネージドオペレーションを提供するサプライヤーから恩恵を受けることができます。このようなオファリングは、KubernetesおよびアイデンティティのInternalな専門知識が限られている組織を支援します。簡素化されたデリバリーは、小規模組織と成熟したガバナンス実践をすでに持つ大企業とのギャップを縮小することもできます。プロバイダーは、中小企業に基本的なクレデンシャル管理からより広範なポリシー制御への明確なルートを提供するために、段階的なパッケージを使用する可能性があります。これにより、使いやすさと規制対象顧客が必要とする監査証拠のバランスを取ることができるベンダーに機会が生まれます。
エンドユーザー産業別:
ITおよびテレコムがペースを設定し、ヘルスケアが加速ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 19.09%で拡大する見込みです。情報技術および通信は、密度の高いクラウドネイティブ環境を運用し、これらのアーキテクチャを早期に統合するため、現在のエンドユーザー支出をリードしています。これらの組織は、正式な要件が変更を必要とする前に、アイデンティティスプロール、エフェメラルクレデンシャル、およびシークレット管理の問題に直面します。BFSIは、PCI DSS 4.0.1の制御、クレデンシャルライフサイクルの義務、自動取引、およびAPIバンキングのため、2番目に大きな需要グループです。小売およびEコマース、政府および防衛、ならびに産業製造が追加の需要グループを形成しています。それらのニーズは、コマースプラットフォームの移行、連邦ゼロトラスト要件、および運用技術の統合から生じています。ワークロードおよびコンテナアイデンティティセキュリティ市場は、アクセス制御を強化しながらクラウドベースのサービスを拡大している複数の産業にさらされています。
ヘルスケアのクラウド移行と強化されたプライバシー義務は、そのセクターでの採用加速を支援しています。Fortified Health Securityは、ヘルスケア組織が2026年上半期に2025年の同期間と比較して4倍多くのアイデンティティおよびアクセス制御の脆弱性を特定したと報告しました。改訂されたHIPAAセキュリティルールは、暗号化、多要素認証、および完全なアクセスログを含む電子的に保護された医療情報に対するより強力な制御を要求することが期待されています。ヘルスケアにおける需要は、各サービスインタラクションのトレーサブルなレコードを維持する必要性によって支えられています。これらのシステムは、ワークロードが保護されたデータにどのようにアクセスしたかの詳細な証拠を必要とするカバードエンティティとビジネスアソシエイトをサポートできます。このカテゴリーは、レガシーの臨床システムが新しいクラウドプラットフォームに接続する場合にも恩恵を受けます。ハイブリッドデプロイメントを容易にするプロバイダーは、これらの組織にサービスを提供するのに有利な立場にある可能性があります。ヘルスケアの採用は、規制措置のペースと、臨床業務を中断することなくアイデンティティ制御を統合する能力に依存しています。
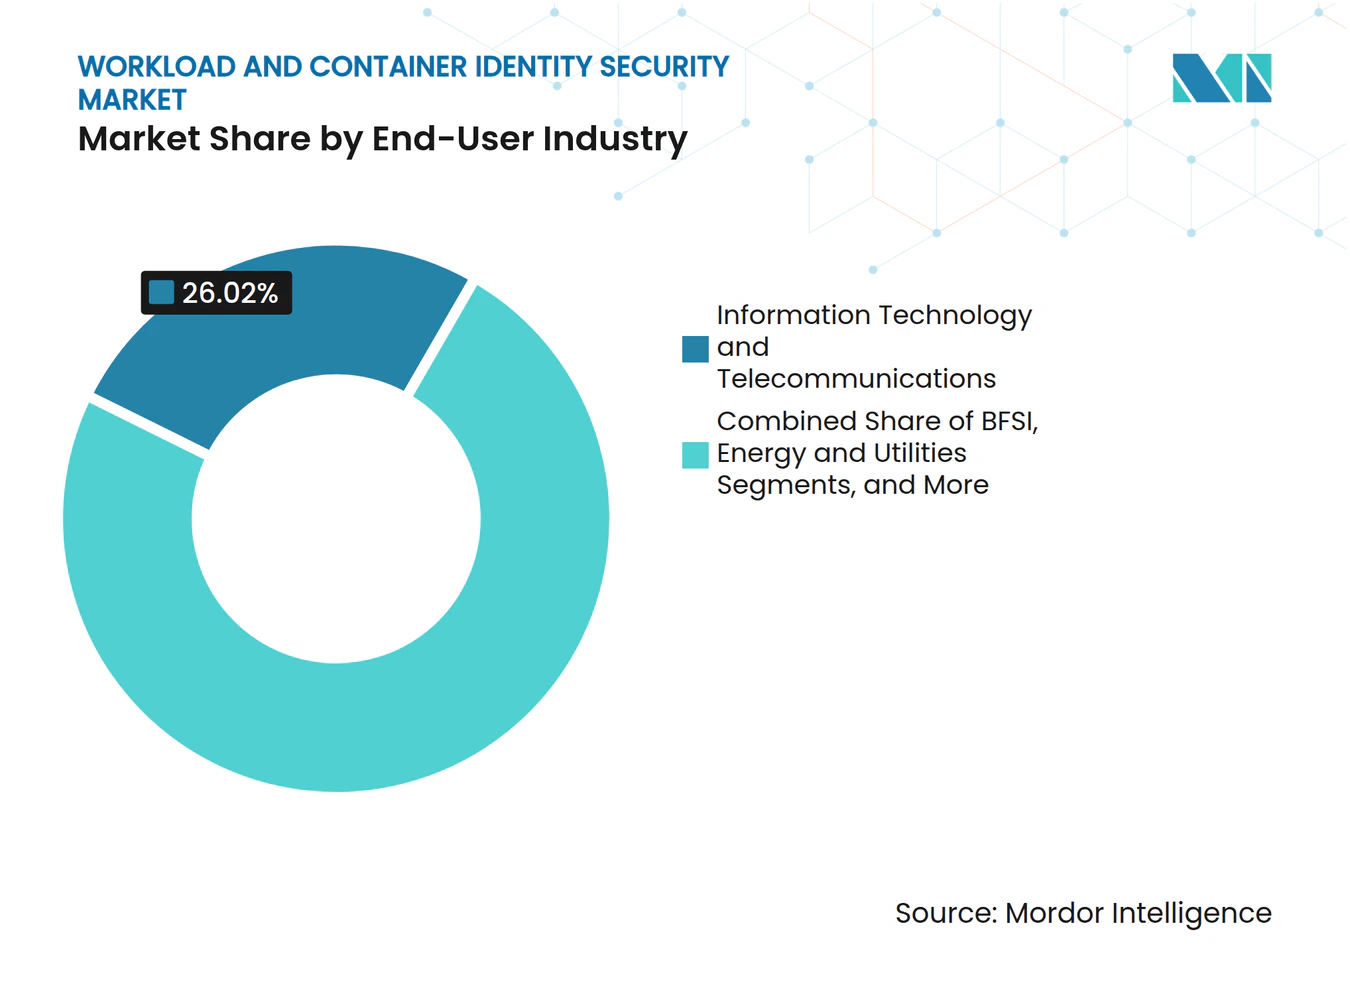
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
地域分析
北米ワークロードおよびコンテナアイデンティティセキュリティ市場
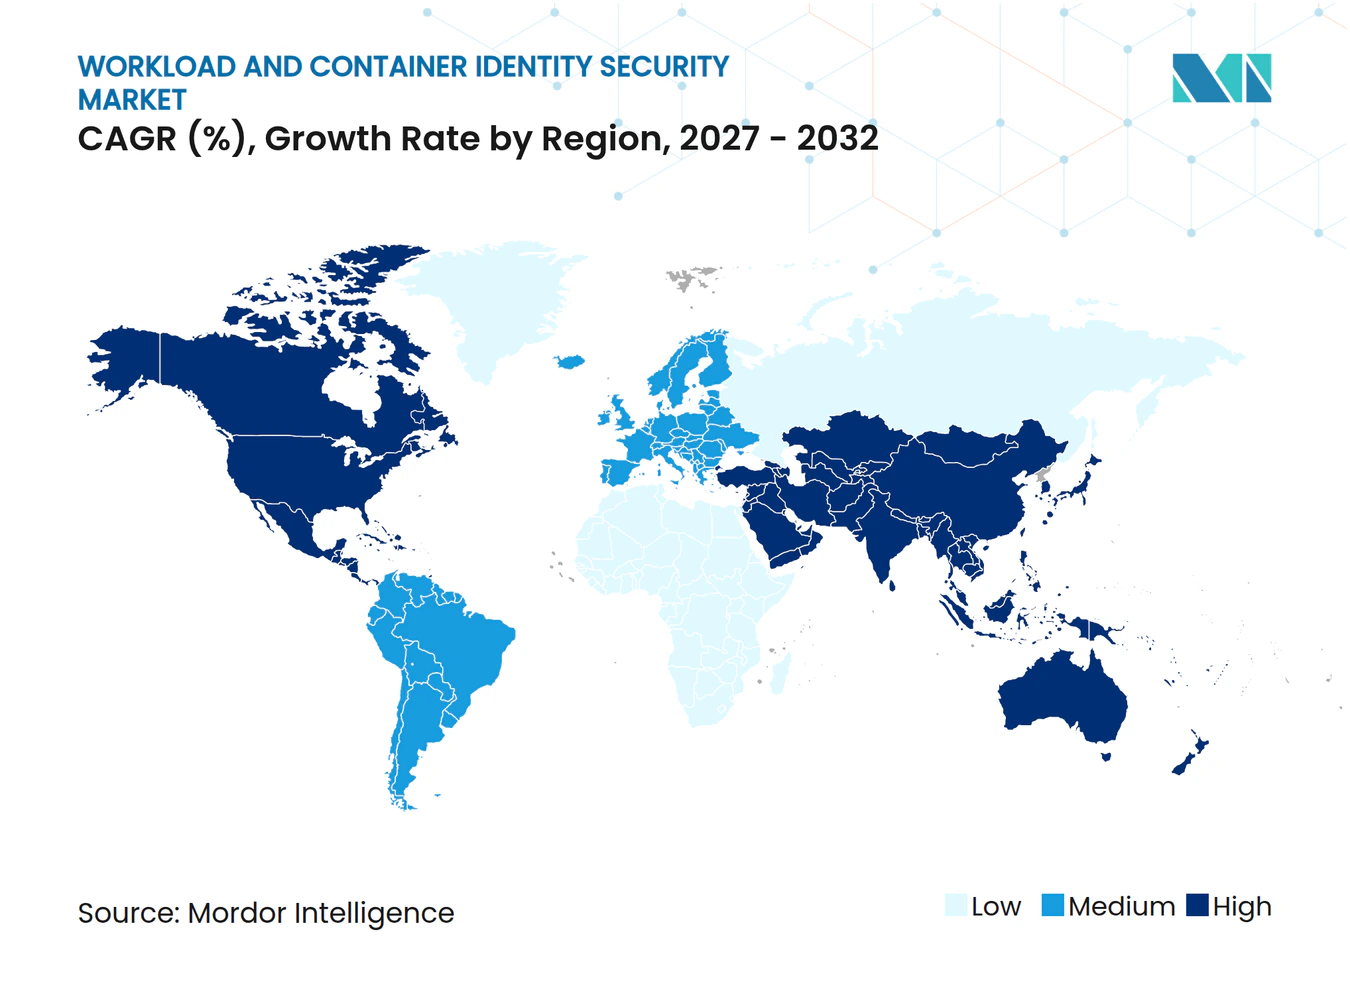
北米は2026年のワークロードおよびコンテナアイデンティティセキュリティ市場において45.98%のシェアを占めた。同地域は広範なクラウドインフラ、連邦政府のセキュリティ要件、および専門企業と広範なプラットフォームプロバイダーを含むサプライヤー基盤を兼ね備えている。CISAは2025年8月にソフトウェア部品表の最低限の要素を更新し、コンポーネントハッシュ、ライセンス、ツール名、および生成コンテキストを含むデータフィールドを追加した。これらの要件により、ソフトウェアサプライチェーンにおけるトレーサビリテ向上への圧力が高まっている。米国では連邦政府機関および大企業からの需要が強い。カナダは集中型アイデンティティ管理の中堅市場への普及を通じて地域需要を支えている。北米では競争が特に激しく、Aembit、Teleport、およびSilverfortが大手プラットフォーム企業と競合している。
欧州およびアジア太平洋ワークロードおよびコンテナアイデンティティセキュリティ市場
欧州はコンプライアンスニーズと比較的高いオンプレミスインフラの集中度によって形成されている。NIS2要件およびEUサイバーレジリエンス法は、ソフトウェアおよびコンテナ環境全体でより強固なトレーサビリティを必要とするオペレーターに関連している。欧州の需要は、クラウドと旧来のシステムをまたいで機能するアイデンティティブローカーによって支えられている。ドイツ、英国、フランスは金融サービス、産業製造、およびテクノロジー活動により、重要な国別市場であり続けている。多くの組織が既存インフラと新しいクラウドアプリケーションを橋渡しするコントロールを必要としているため、ハイブリッド展は特に重要性を持つ。HashiCorpおよびRed Hatは、ハイブリッド統合機能を通じてこの環境で競合している。アジア太平洋地域は2032年までに19.53%のCAGRで拡大すると予測されており、最も成長の速い地理的セグメントとなっている。
アジア太平洋、南米および中東・アフリカワークロードおよびコンテナアイデンティティセキュリティ市場
インドはクラウドネイティブ開発基盤とグローバルなITデリバリーセクターが開発者向けワークロードアイデンティティツールへの需要を生み出しているため、注目を集めている。Upwindは2026年3月に、インドの組織の85%が前年にクラウドセキュリティインシデントを経験したと報告した。日本はハイブリッドクラウド展開に向けてレガシーアイデンティティインフラの近代化を進めており、韓国およびオーストラリアはより成熟したコンプライアンス主導の市場を代表している。南米はブラジルを中心に、データ保護要件に支えられながらも依然として普及の初期段階にある。中東およびアフリカも依然として初期段階の地域であり、デジタル政策プログラムとクラウド入が新たな需要を生み出している。サプライヤーがこれらの市場に参入する際、ローカルデータレジデンシーオプションが重要となる場合がある。ワークロードおよびコンテナアイデンティティセキュリティ市場は、グローバルオペレーション全体で一貫したアイデンティティコントロールを維持しながら地域の政策ニーズに対応できるプロバイダーに依存することになる。このワークロードおよびコンテナアイデンティティセキュリティ市場はまた、クラウドとレガシーシステムを一貫したガバナンスモデルのもとに統合する各プロバイダーの能力によっても影響を受けるだろう。
競合環境
市場集中度
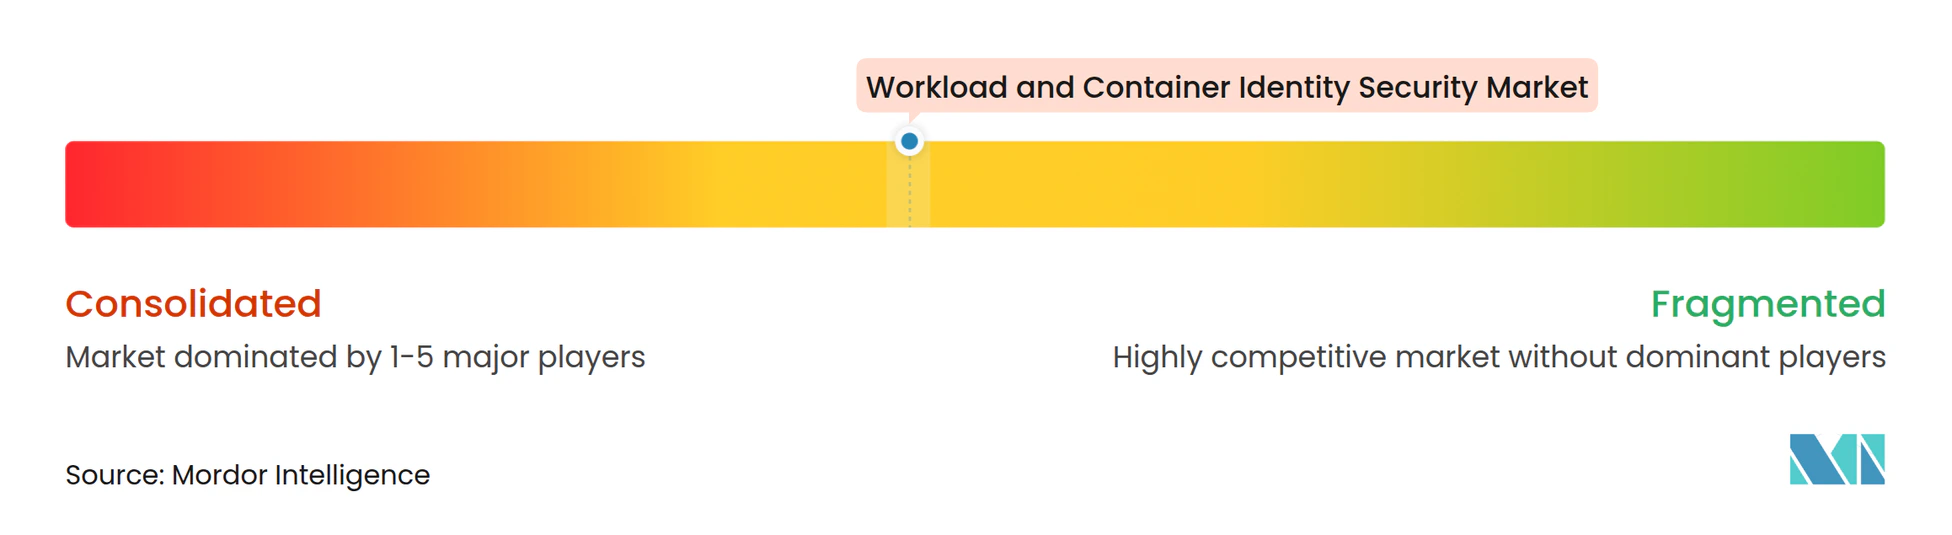
ワークロードおよびコンテナアイデンティティセキュリティ市場は、主要なプラットフォームベンダーとより多くの専門プロバイダーを持つ中程度の集中度を示しています。Palo Alto Networks、Microsoft、Amazon Web Services、Google、およびHashiCorpは、ワークロードアイデンティティ機能をサポートできる広範なセキュリティまたはクラウドプラットフォームを持っています。Aembit、Silverfort、Teleport、およびAkeylessなどのスペシャリストは、より焦点を絞った機能を通じて競合し、顧客が特定の統合またはランタイム制御を必要とする場合に迅速に対応できます。プラットフォームサプライヤーは、シークレット管理、マシンアイデンティティ、特権アクセス、およびガバナンスを単一の商業関係にバンドルすることができ、より少ないサプライヤーを求める組織の調達と管理を容易にする可能性があります。これにより、購入者が複数のアイデンティティ制御機能にわたって個別の製品を組み合わせる必要性が減少する可能性があります。ワークードおよびコンテナアイデンティティセキュリティ市場は、技術的要件が広範なプラットフォームによって完全に満たされていない場合にスペシャリストに対して開かれたままです。ハイブリッドアイデンティティブローカレッジとマルチホップAIエージェント委任は、特にワークロードパターンが複数のクラウド環境と既存のオンプレミスシステムにわたって拡張する場合に、購入者が焦点を絞ったプロバイダーを求める可能性がある領域の例です。
統合は中心的な競争テーマとなっています。Palo Alto NetworksはCyberArkを買収した後、2026年5月にIdiraを導入し、特権アクセス管理、ゼロスタンディング特権、ならびに人間、マシン、およびエージェントのユースケースに対するアイデンティティ保護を組み合わせました。CyberArkは2026年5月にワークロードアイデンティティマネージャーバージョン1.11.0 LTSをリリースし、Certificate Manager SaaSのOIDCフェデレーションとサービスアカウントトークン認証を追加しました。Keyfactorは2026年7月にSummit Partnersが主導する1 ビリオン 米ドル超の成長投資を完了し、マシンアイデンティティセキュリティ活動を拡大しました。これらの動きは、大規模サプライヤーがワークロードアイデンティティをスタンドアロン機能として扱うのではなく、より広範なポートフォリオを構築していることを示しています。これにより、純粋なクラウドデプロイメントにおける価格圧力が高まる一方、製品差別化の重要性が増す可能性があります。
スペシャリストは、ランタイム可視性、AIエージェント、およびハイブリッド統合を中心にポジションを構築し続けています。HashiCorpのVault Enterpriseは2025年にネイティブSPIFFEサポートを追加し、ハイブリッドシークレット管理アーキテクチャにおけるその役割を支援しています。Sysdigは2026年5月にAIエージェント向けのヘッドレスクラウドセキュリティプラットフォームを導入し、クラウドネイティブ保護をAIコーディングワークフローに拡張しました。Aembitは2025年10月にエージェントAI向けIAMを一般提供開始し、検証済みエージェントアイデンティティ、ランタイムポリシー制御、および監査証跡を追加しました。ワークロードおよびコンテナアイデンティティセキュリティ市場は、困難なランタイムおよびクロスクラウド環境で価値を証明できる製品を引き続き評価します。ワークロードおよびコンテナアイデンティティセキュリティ市場はまた、より広範なプラットフォーム契約にコミットする前に詳細な技術サポートを必要とする購入者にサービスを提供するスペシャリストに機会を与えます。入力が主要サプライヤーの合計収益シェアを提供していないため、利用可能な情報から集中スコアを計算することはできません。
ワークロードおよびコンテナアイデンティティセキュリティ産業リーダー
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
HashiCorp, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
ワークロードおよびコンテナアイデンティティセキュリティ市場 このレポートでカバーされる企業
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- HashiCorp, Inc.
- Oasis Security Ltd.
- Okta, Inc.
- CrowdStrike Holdings, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- StrongDM, Inc.
- Red Hat, Inc.
- Trend Micro Incorporated
- Teleport, Inc.
- Aembit, Inc.
- Akeyless Security Ltd.
- Delinea, Inc.
- BeyondTrust Corporation
- Keyfactor, Inc.
- Silverfort Ltd.
最近の産業開発事情 ワークロードおよびコンテナアイデンティティセキュリティ市場
- 2026年10月:Aembitは、追加のアクセストークンオーディエンスおよびネームドヘッダークレデンシャルデリバリーのサポートを拡張し、ランタイムAIエージェントアクセス制御のためのCrowdStrike AIDR検査を統合したMCPアイデンティティゲートウェイバージョン1.35.6086をリリースし、エージェントワークロード認証のプラットフォームカバレッジを拡大しました。
- 2026年10月:Aqua Securityは、第10回年次CyberSecurity Breakthrough Awardsでクラウドセキュリティプラットフォームオブザイヤーに選ばれ、ランタイムファーストのクラウドセキュリティアプローチと2026年4月のエージェントコンテナインシデント対応向けAqua Compass MCPサーバーの立ち上げが評価されました。
- 2026年7月:Keyfactorは、AIおよびポスト量子エンタープライズにおけるマシンアイデンティティセキュリティのリーダーシップを拡大するため、Summit Partnersが主導する1 ビリオン 米ドル超の戦略的成長投資を完了し、証明書およびワークロードアイデンティティライフサイクル管理に関する戦略的緊急性の高まりを挙げました。
- 2026年7月:Aembitは、OpenAIワークロードアイデンティティフェデレーションクレデンシャルプロバイダーを立ち上げ、長期間有効な静的APIキーをAembitが認可されたワークロードに代わって発行する短期間有効なアイデンティティバウンドトークンに置き換え、OpenAI APIにアクセスするAI推論パイプラインへのシークレットレス認証を拡張しました。
グローバルワークロードおよびコンテナアイデンティティセキュリティ市場レポートスコープ
ワークロードおよびコンテナアイデンティティセキュリティ市場は、グローバルにクラウド、オンプレミス、およびハイブリッド環境にわたってワークロード、コンテナ、アプリケーション、サービス、マシン、および暗号アイデンティティをセキュアにし、認証し、認可し、管理するためのソリューションとサービスを包含します。市場はコンポーネント別(ソリューション、サービス)、アイデンティティタイプ別(アプリケーションおよびサービスアイデンティティ、アプリケーションプログラミングインターフェースおよびサービス間アイデンティティ、ワークロードおよびコンテナアイデンティティ、マシンおよびデバイスアイデンティティ、暗号アクセスアイデンティティ)、デプロイメントモード別(クラウド、オンプレミス、ハイブリッド)、組織規模別(大企業、中小企業)、エンドユーザー産業別(BFSI、ヘルスケアおよびライフサイエンス、情報技術および通信、小売およびEコマース、政府および防衛、その他のエンドユーザー産業)、地域別(北米、欧州、アジア太平洋、南米、中東、アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| アプリケーションおよびサービスアイデンティティ |
| アプリケーションプログラミングインターフェースおよびサービス間アイデンティティ |
| ワークロードおよびコンテナアイデンティティ |
| マシンおよびデバイスアイデンティティ |
| 暗号アクセスアイデンティティ |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| BFSI |
| ヘルスケアおよびライフサイエンス |
| 情報技術および通信 |
| 小売およびEコマース |
| エネルギーおよびユーティリティ |
| 政府および防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | |
| サービス | ||
| アイデンティティタイプ別 | アプリケーションおよびサービスアイデンティティ | |
| アプリケーションプログラミングインターフェースおよびサービス間アイデンティティ | ||
| ワークロードおよびコンテナアイデンティティ | ||
| マシンおよびデバイスアイデンティティ | ||
| 暗号アクセスアイデンティティ | ||
| デプロイメントモード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | BFSI | |
| ヘルスケアおよびライフサイエンス | ||
| 情報技術および通信 | ||
| 小売およびEコマース | ||
| エネルギーおよびユーティリティ | ||
| 政府および防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
質問
回答
ワークロードおよびコンテナアイデンティティセキュリティ市場規模はどのくらいですか?
ワークロードおよびコンテナアイデンティティセキュリティ市場は、2026年の1.32 ビリオン 米ドル、2027年の1.53 ビリオン 米ドルから2032年には3.54 ビリオン 米ドルへと拡大する見込みです。
ワークロードおよびコンテナアイデンティティセキュリティの需要を牽引しているものは何ですか?
クラウドネイティブデプロイメント、ゼロトラストの採用、短期間有効なワークロードクレデンシャル、およびAIエージェントのガバナンスニーズが需要を高めています。
どのコンポーネントが支出をリードしていますか?
ソリューションは2026年の収益の73.98%をリードしました。これは、購入者がアイデンティティ発行、ポリシー適用、ライフサイクルガバナンス、およびシークレット統合を組み合わせたプラットフォームを好むためです。
どのデプロイメントモードが最も速く拡大していますか?
ハイブリッドデプロイメントは、組織がクラウドとオンプレミス環境にわたって制御を拡張するにつれて、2032年にかけてCAGR 19.83%で拡大する見込みです。
どのエンドユーザーセクターが最も速く拡大する見込みですか?
ヘルスケアおよびライフサイエンスは、クラウド移行と強化されたアクセス制御要件に支えられ、2032年にかけてCAGR 19.09%で拡大する見込みです。
どの地域が最も速く拡大する見込みですか?
アジア太平洋地域は、クラウド採用、デジタル化、および拡大するセキュリティ要件に支えられ、2032年にかけてCAGR 19.53%で拡大する見込みです。