
Taille et part du marché de la sécurité des identités des charges de travail et des conteneurs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
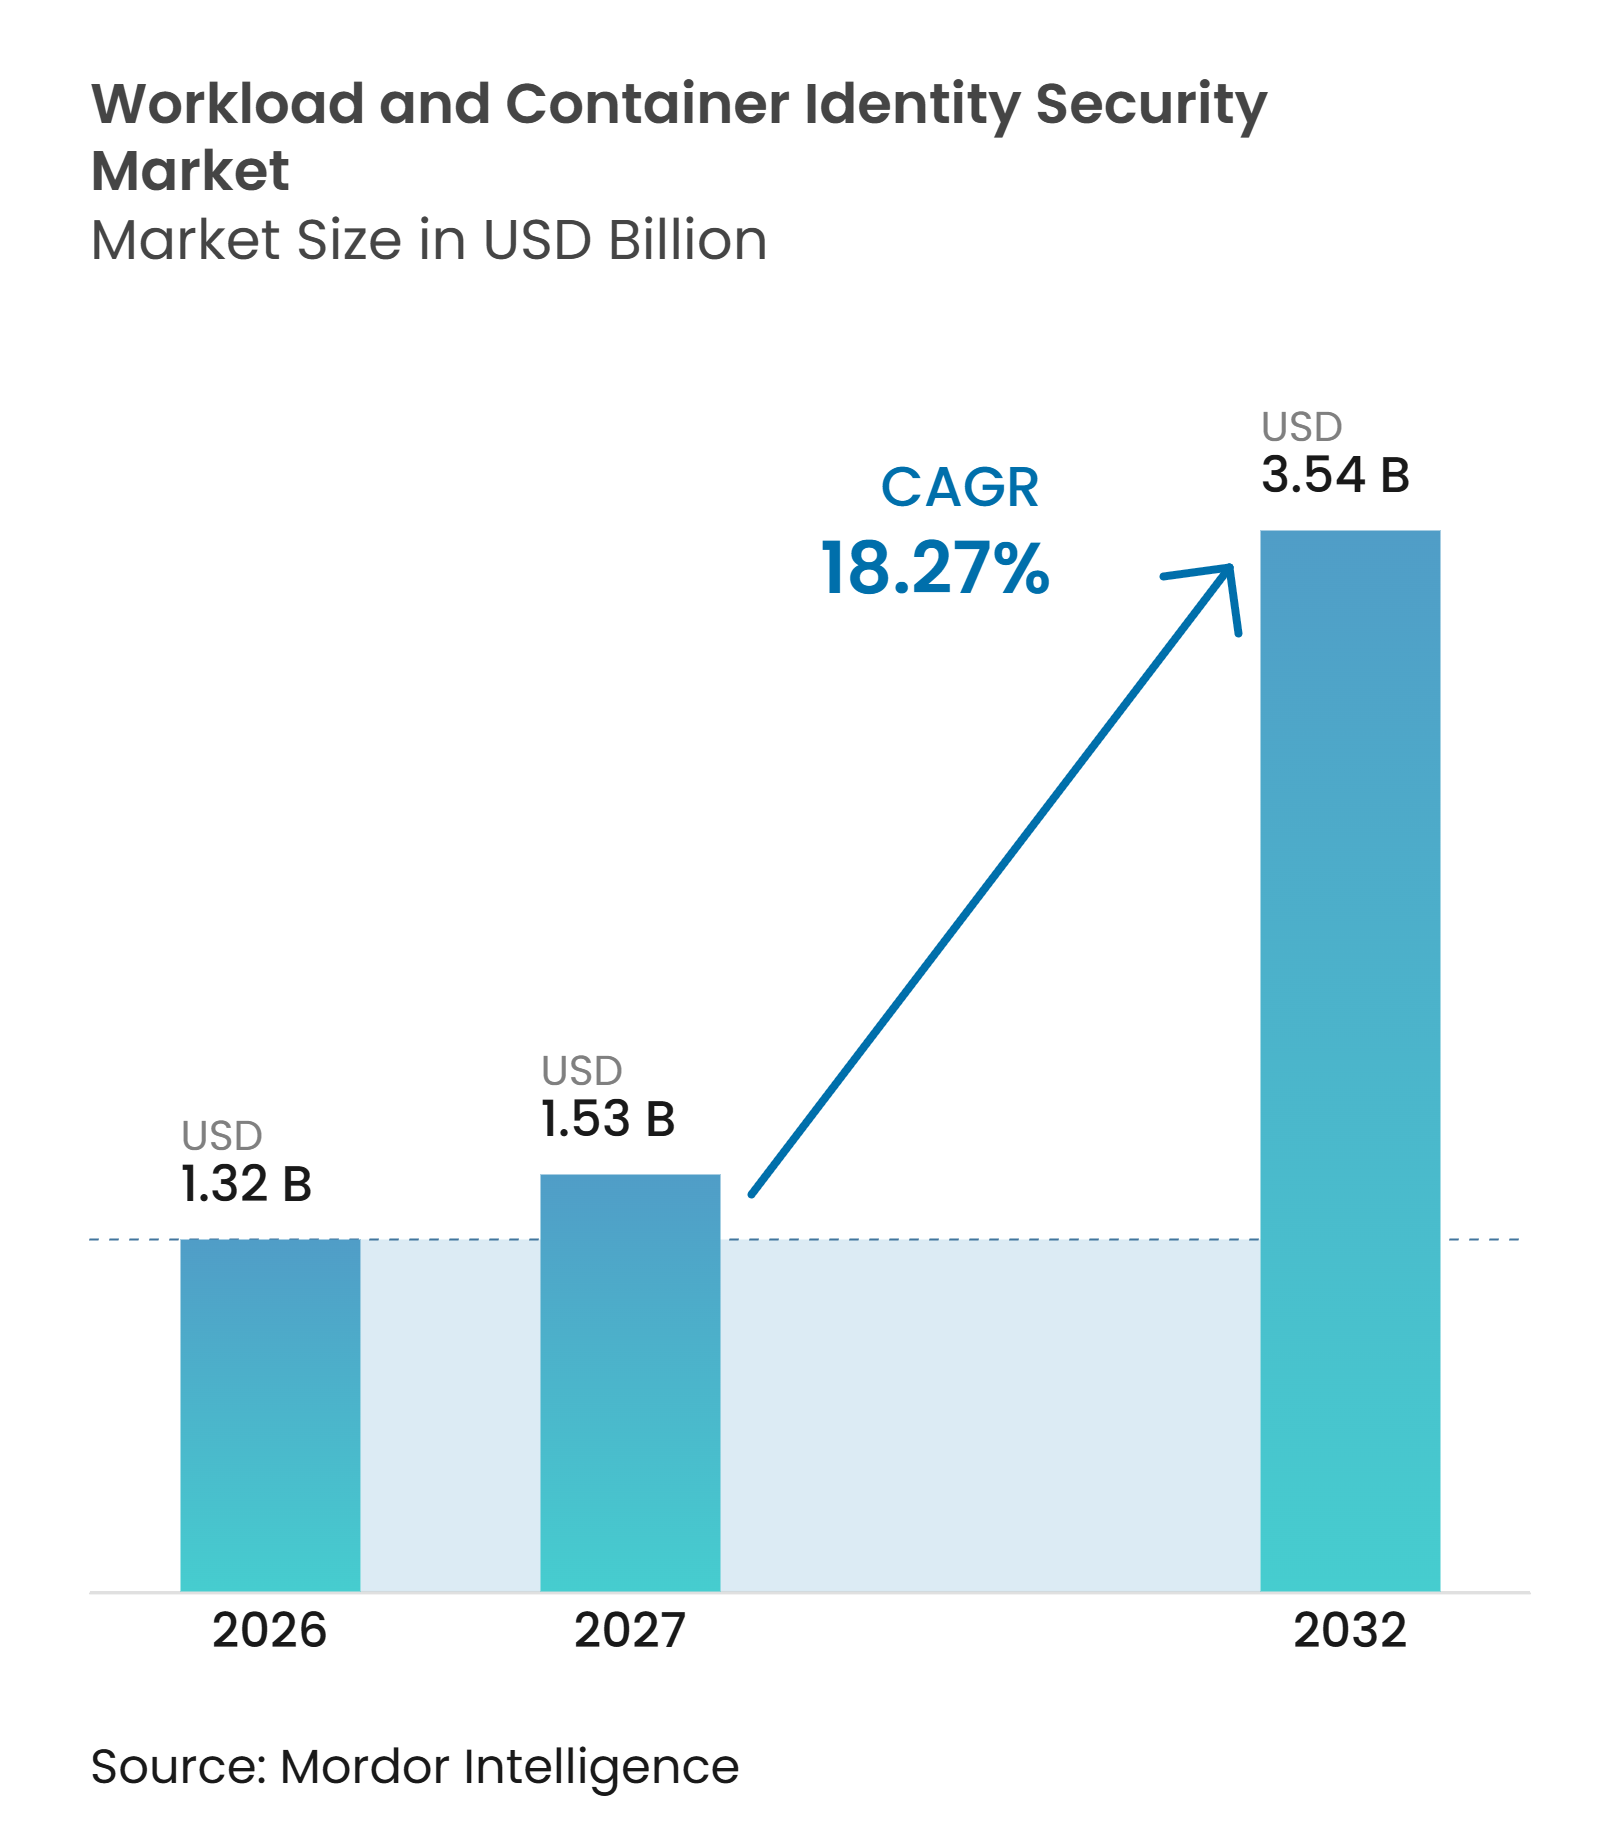
| Taille du Marché (2027) | 1.53 Milliards de dollars |
| Taille du Marché (2032) | 3.54 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.27 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des identités des charges de travail et des conteneurs par Mordor Intelligence
La taille du marché de la sécurité des identités des charges de travail et des conteneurs devrait progresser de 1,32 milliard USD en 2026 et 1,53 milliard USD en 2027 à 3,54 milliards USD d'ici 2032, enregistrant un CAGR de 18,27 % entre 2027 et 2032. La demande est façonnée par la nécessité d'authentifier les services, les conteneurs et les processus automatisés à une échelle dépassant la gestion manuelle des identifiants, tandis que les programmes de confiance zéro passent des objectifs de politique aux exigences opérationnelles. L'attention réglementaire portée aux chaînes d'approvisionnement logicielles et aux contrôles d'accès accroît également le besoin d'identités machine traçables. Les fournisseurs répondent en combinant l'émission d'identités, la gestion des secrets, les contrôles de politique et les fonctions d'audit dans des plateformes plus larges qui prennent en charge le développement, le déploiement, la surveillance et la réponse aux incidents. Les acheteurs évaluent de plus en plus si les plateformes peuvent couvrir les applications en évolution sans alourdir le travail manuel des développeurs ou du personnel de sécurité. Le marché de la sécurité des identités des charges de travail et des conteneurs dispose également d'une marge d'expansion à mesure que les organisations étendent les protections des applications cloud aux environnements hybrides et aux processus pilotés par l'IA, les normes interopérables et les preuves d'audit claires renforçant les positions des fournisseurs dans les environnements réglementés.
Points clés du rapport
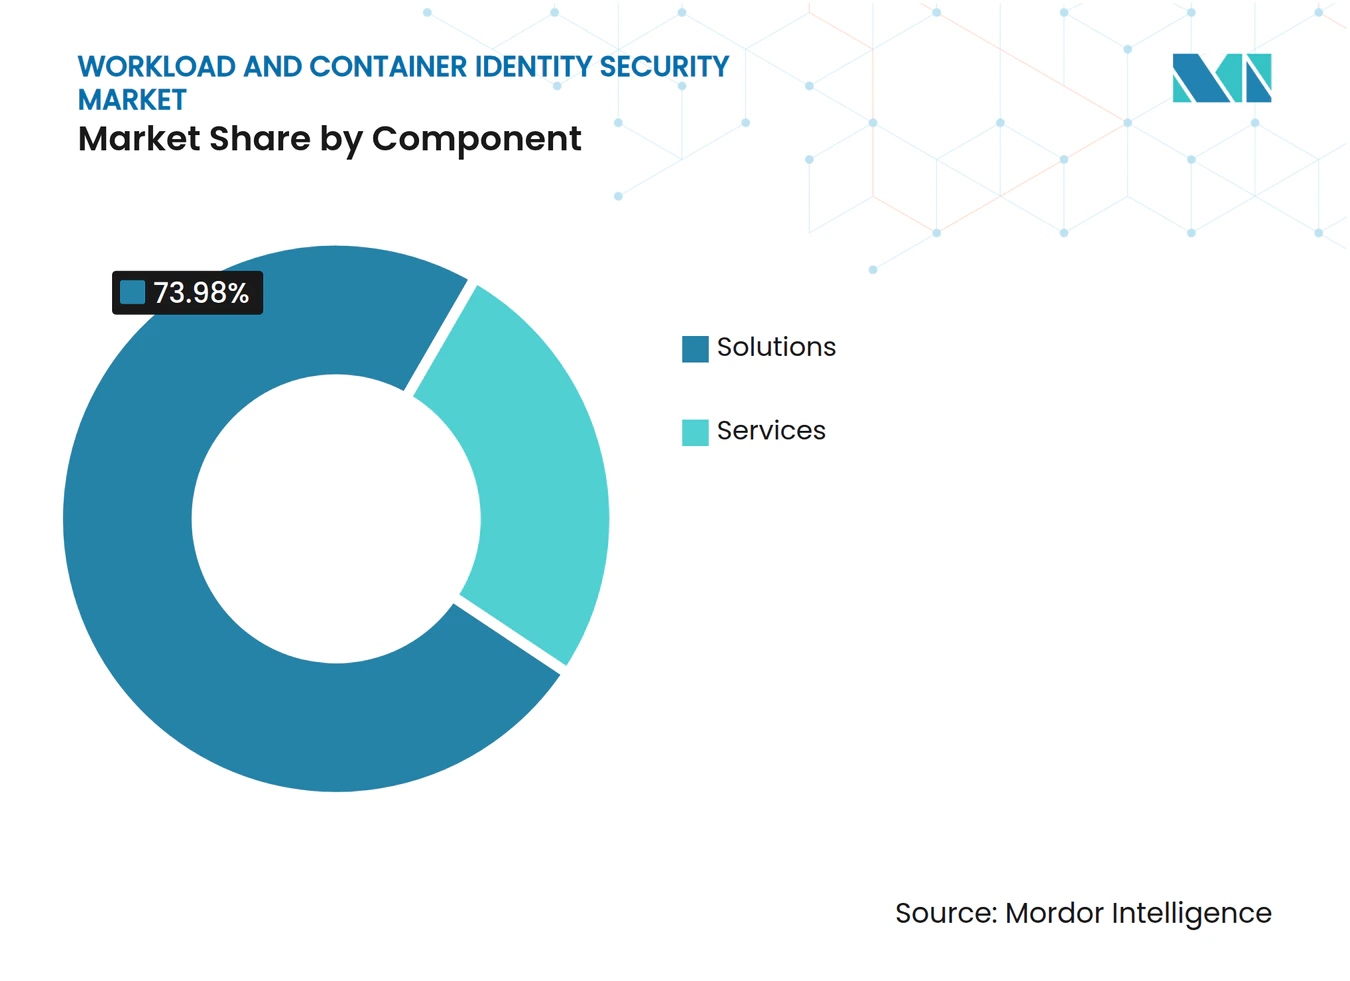
- Par composant, les solutions détenaient 73,98 % de la part du marché de la sécurité des identités des charges de travail et des conteneurs en 2026.
- Par type d'identité, les identités de charges de travail et de conteneurs devraient progresser à un CAGR de 19,16 % jusqu'en 2032.
- Par mode de déploiement, le déploiement hybride devrait progresser à un CAGR de 19,83 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 72,91 % du marché de la sécurité des identités des charges de travail et des conteneurs en 2026, tandis que les PME constituent le segment de taille d'organisation à la croissance la plus rapide.
- Par secteur d'utilisation final, la santé et les sciences de la vie devraient progresser à un CAGR de 19,09 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 45,98 % des revenus en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 19,53 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des charges de travail cloud-natives et des accès machine à machine | +4.2% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Confiance zéro et authentification des charges de travail sans secret | +3.8% | Mondial, gains précoces en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Gouvernance des identités des agents IA et des processus automatisés | +3.1% | Amérique du Nord et Europe, extension vers le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Prolifération des identités Kubernetes et des conteneurs | +2.7% | Mondial, concentré en Amérique du Nord, en Asie-Pacifique et en Europe du Nord | Court terme (≤ 2 ans) |
| Pression réglementaire pour la traçabilité des chaînes d'approvisionnement logicielles | +2.1% | Amérique du Nord et UE, exigences émergentes en Asie-Pacifique | Moyen terme (2-4 ans) |
| Visibilité à l'exécution via eBPF et télémétrie au niveau du noyau | +1.4% | Cœur de l'Amérique du Nord et de l'Asie-Pacifique, extension vers l'UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Expansion des charges de travail cloud-natives et des accès machine à machine
Le déploiement cloud-natif augmente le nombre d'entités logicielles nécessitant une authentification sécurisée. La Cloud Native Computing Foundation a rapporté que 56 % des organisations faisaient fonctionner des conteneurs pour la plupart ou la totalité de leurs applications en production en 2025, contre 41 % en 2023.[1] La même enquête a révélé que 82 % de ces organisations déployaient Kubernetes en production. Chaque nouvelle charge de travail peut nécessiter une assertion d'identité, un échange d'identifiants, ou les deux, ce qui rend la gouvernance manuelle moins pratique. Microsoft a rapporté que 51 % des identités de charges de travail dans les environnements qu'il a étudiés étaient inactives, laissant des identifiants susceptibles d'être exposés au vol de jetons ou aux mouvements latéraux.[2] Sysdig a rapporté que les identités machine dépassaient en nombre les identités humaines dans un rapport de 40 000 pour 1 dans les grands déploiements cloud, renforçant la nécessité de contrôles d'identité automatisés.
Confiance zéro et authentification des charges de travail sans secret
Le marché de la sécurité des identités des charges de travail et des conteneurs bénéficie de la réduction par les organisations de leur utilisation de secrets à longue durée de vie pour les accès charge de travail à charge de travail. Le NIST a publié la SP 1800-35 en juin 2025 avec 19 exemples d'implémentations pour l'architecture de confiance zéro.[3] Plusieurs implémentations traitent de l'identité des charges de travail et des services via des cadres tels que SPIFFE. Red Hat a rendu son gestionnaire d'identités de charges de travail à confiance zéro généralement disponible en janvier 2026 pour les environnements OpenShift. Le produit émet des identités d'exécution à courte durée de vie et vérifiées cryptographiquement, et prend en charge l'authentification de coffre-fort sans secret. La NIST SP 800-207A identifie l'accès basé sur l'identité comme un contrôle fondamental pour les applications cloud-natives, renforçant l'argument de conformité pour ces plateformes.
Gouvernance des identités des agents IA et des processus automatisés
Les agents IA introduisent des identités non humaines qui peuvent agir sous autorité déléguée et accéder à des services externes. Un agent peut également créer des sous-agents, rendant la responsabilité plus difficile à établir lorsque les contrôles existants se concentrent sur un seul utilisateur ou compte de service. Le groupe de travail IETF WIMSE a publié en 2025 un projet de système de gestion des identités des agents qui reconnaît les limites des flux OAuth et OpenID Connect actuels pour la délégation multi-sauts. Okta a déclaré en février 2026 que les contrôles des agents IA devraient couvrir le cycle de vie complet, du déploiement jusqu'à l'expiration. Palo Alto Networks a introduit Idira en mai 2026 avec des contrôles de privilèges dynamiques couvrant les identités humaines, machine et agentiques. Cette approche soutient une transition vers une gouvernance unifiée des identités plutôt que des outils séparés pour chaque classe d'identité.
Prolifération des identités Kubernetes et des conteneurs
La prolifération des identités de conteneurs devient plus difficile à gérer à mesure que les charges de travail sont créées et supprimées dans de courts délais. Le groupe de travail sur les politiques Kubernetes de la CNCF a identifié le contrôle d'accès basé sur les rôles avec le moindre privilège et l'authentification forte comme des contrôles fondamentaux souvent mal configurés ou absents dans les environnements de production. Sysdig a rapporté que 60 % des conteneurs existaient pendant 60 secondes ou moins. De tels cycles de vie courts peuvent laisser des lacunes dans les processus d'audit conçus autour de captures instantanées périodiques. La Fondation eBPF a identifié les outils au niveau du noyau, notamment Cilium et Tetragon, comme un moyen d'obtenir la télémétrie des charges de travail avec une surcharge inférieure aux approches sidecar héritées. Le marché de la sécurité des identités des charges de travail et des conteneurs bénéficie donc des programmes de sécurité qui nécessitent une observation continue de l'activité à l'exécution.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration dans les parcs hérités et hybrides | -3.2% | Mondial, plus sévère en Europe et en Amérique du Sud où la densité d'infrastructure héritée est élevée | Moyen terme (2-4 ans) |
| Normes d'assurance fragmentées pour les identités non humaines | -2.6% | Mondial | Long terme (≥ 4 ans) |
| Pénurie de compétences en Kubernetes et en identité de charges de travail | -1.9% | Mondial, plus aiguë en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Propriété des identités éphémères et retards de remédiation | -1.4% | Mondial, concentré dans les segments des grandes entreprises en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans les parcs hérités et hybrides
Le marché de la sécurité des identités des charges de travail et des conteneurs fait face à une adoption plus lente là où les contrôles cloud-natifs doivent se connecter à des applications plus anciennes. Les charges de travail sur site peuvent dépendre de Kerberos, d'une infrastructure à clé publique héritée ou de clés API statiques qui ne peuvent pas être supprimées sans modifications des applications. Aembit a déclaré que la protection des identités non humaines hybrides reste difficile en raison des identifiants statiques, de la sécurité inégale et des outils fragmentés. Cela peut créer des postures de sécurité différentes au sein d'une même organisation. Les systèmes cloud-natifs peuvent utiliser des identifiants vérifiés et à courte durée de vie, tandis que les systèmes hérités continuent d'utiliser des secrets à longue durée de vie. Les organisations peuvent retarder les déploiements à grande échelle jusqu'à ce que les plateformes d'identité puissent fonctionner dans les deux environnements sans perturber les services existants.
Normes d'assurance fragmentées pour les identités non humaines
Les contrôles d'identité humaine bénéficient de protocoles matures tels que SAML, SCIM et OpenID Connect. Les pratiques d'identité non humaine ne disposent pas encore du même langage d'audit cohérent ni de la même reconnaissance réglementaire. Le Top 10 des identités non humaines de l'OWASP identifie les privilèges excessifs, la surveillance inadéquate et les lacunes du cycle de vie comme des domaines de risque clés. Ces faiblesses peuvent rendre plus difficile pour un acheteur de démontrer aux auditeurs que ses identifiants de charges de travail sont gouvernés efficacement. Les fonctions de contrôle sont souvent réparties entre la gestion des certificats, la gestion des secrets, la gestion des accès privilégiés et les outils de droits cloud. L'absence d'un modèle d'assurance commun peut modérer les achats parmi les organisations qui ont besoin de preuves de conformité claires avant de modifier leur architecture d'identité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions ancrent les dépenses d'identité de charges de travail des entreprisesLes solutions détenaient 73,98 % de la part du marché de la sécurité des identités des charges de travail et des conteneurs en 2026. Cette position reflète la demande de fonctions intégrées qui émettent des identités de charges de travail, se connectent aux systèmes de secrets, appliquent les politiques et maintiennent les enregistrements du cycle de vie. Le secteur de la sécurité des identités des charges de travail et des conteneurs évolue vers des produits pouvant être déployés via des services cloud et des outils de développement intégrés. La livraison en mode SaaS réduit le travail qui nécessitait auparavant un support d'implémentation dédié. Les services restent importants pour les organisations qui migrent d'une infrastructure à clé publique héritée vers des contrôles basés sur SPIFFE. Ces projets nécessitent une expertise en configuration et en applications que les produits n'incluent pas toujours. PCI DSS 4.0.1 et NIST SP 800-207A rendent également les pistes d'audit des plateformes et les capacités d'attestation plus pertinentes pour les décisions d'achat.
Les grandes organisations comparent la couverture complète de la plateforme pour les secrets, l'identité machine et l'identité agentique avec la profondeur des produits spécialisés individuels. Les organisations plus petites préfèrent souvent les produits SaaS qui évitent une nouvelle infrastructure et réduisent les exigences opérationnelles initiales. Cette préférence peut maintenir la demande de services via des déploiements gérés. Ces déploiements ressemblent de plus en plus à des abonnements plutôt qu'à des travaux de conseil conventionnels. Les fournisseurs de plateformes publient également des fournisseurs Terraform, des plugins d'intégration et de livraison continues et des bibliothèques d'opérateurs Kubernetes pour réduire l'effort de déploiement. Le fournisseur Terraform unifié de CyberArk est un exemple de support d'implémentation piloté par le produit. Le marché de la sécurité des identités des charges de travail et des conteneurs devrait voir les services représenter une part plus faible à mesure que les fonctions en libre-service deviennent plus performantes. Les services seront encore nécessaires là où les organisations ont des environnements hybrides complexes ou des exigences de conformité spécialisées.


Par type d'identité :
les identités de charges de travail et de conteneurs stimulent la différenciation du marchéLes identités de charges de travail et de conteneurs devraient progresser à un CAGR de 19,16 % jusqu'en 2032. Cette catégorie englobe les identités d'applications et de services, les identités d'interfaces de programmation d'applications et de service à service, les identités de charges de travail et de conteneurs, les identités de machines et d'appareils, et les identités d'accès cryptographiques. L'architecture conteneurisée conduit à son importance car chaque pod Kubernetes nécessite une assertion d'identité pouvant être émise et renouvelée rapidement. La Cloud Native Computing Foundation a constaté que 58 % des organisations utilisaient Cert Manager et 29 % utilisaient Cilium en production en 2025. Ces technologies soutiennent l'environnement opérationnel dans lequel les identités de charges de travail sont utilisées. Les systèmes d'infrastructure à clé publique traditionnels étaient généralement conçus pour des services avec des durées de vie plus longues. La taille du marché de la sécurité des identités des charges de travail et des conteneurs pour cette catégorie d'identité est soutenue par la demande d'identifiants qui suivent le rythme de l'orchestration des conteneurs.
À mesure que les entreprises se standardisent sur des émetteurs d'identités compatibles SPIFFE, la frontière entre l'identité de charge de travail et l'identité d'interface de programmation d'applications devient moins distincte. Un seul plan d'identifiants peut servir plusieurs types d'accès non humains. Cela soutient la consolidation des plateformes par des fournisseurs tels que CyberArk, HashiCorp et les fournisseurs cloud. HashiCorp a annoncé la prise en charge native de SPIFFE dans Vault Enterprise en 2025. Les identités d'accès cryptographiques et les identités de machines et d'appareils peuvent se développer plus lentement car les systèmes d'infrastructure à clé publique et de cycle de vie des certificats existants répondent déjà en partie à leurs besoins. Les identités d'applications et de services restent importantes à mesure que les organisations étendent la gouvernance aux microservices plus anciens. Le secteur de la sécurité des identités des charges de travail et des conteneurs bénéficie également des utilisateurs cherchant un modèle de politique commun pour ces types d'identités connexes. Il en résulte une préférence plus claire pour une infrastructure d'identité interopérable plutôt que des référentiels d'identifiants isolés.
Par mode de déploiement :
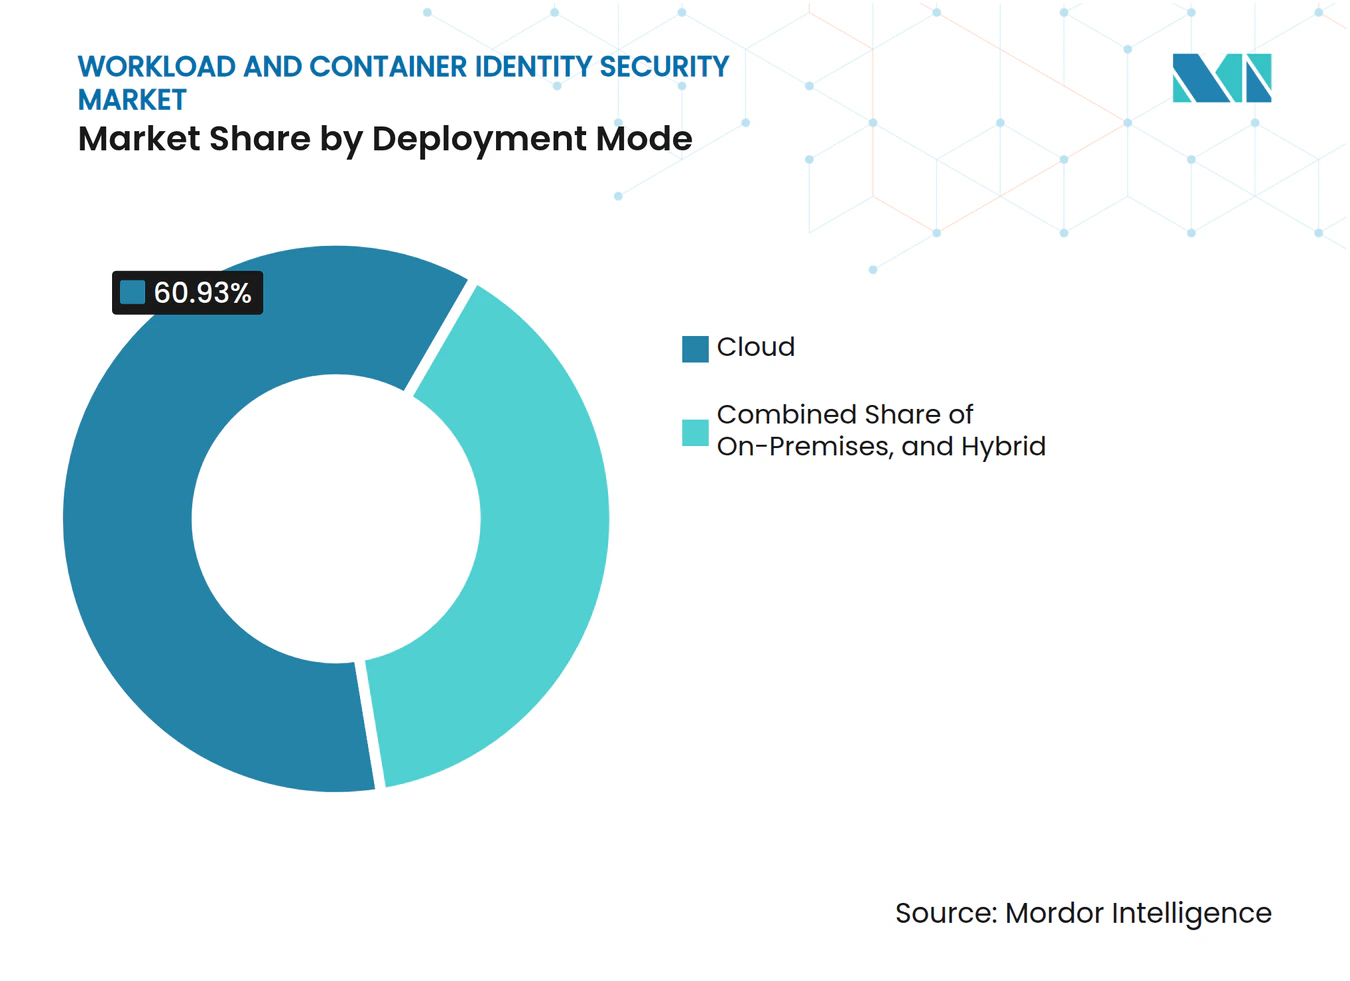
la croissance hybride dépasse le niveau cloud dominantLe déploiement hybride devrait progresser à un CAGR de 19,83 % jusqu'en 2032. Le cloud reste le mode de déploiement le plus important et est souvent le premier choix pour les organisations qui démarrent un programme d'identité de charges de travail. Les plateformes cloud s'alignent sur les applications conteneurisées grâce à des capacités telles que les rôles AWS IAM pour les comptes de service, la fédération d'identités de charges de travail GCP et les identités gérées Azure. La croissance hybride reflète la prochaine étape d'adoption, où les organisations étendent la gouvernance aux systèmes sur site. La prise en charge native de SPIFFE par HashiCorp dans Vault Enterprise montre que les fournisseurs de secrets sur site répondent à ce besoin. Aembit a également décrit la nécessité d'un intermédiaire dédié lorsque les charges de travail Windows Server et les services Azure partagent un plan d'identité.
Le déploiement sur site reste pertinent dans les environnements réglementés où la résidence des données ou l'architecture de sécurité limite l'utilisation d'une infrastructure d'identité hébergée dans le cloud. Les exigences gouvernementales et de sécurité nationale peuvent également nécessiter une auditabilité physique du plan de contrôle. La taille du marché de la sécurité des identités des charges de travail et des conteneurs pour les cas d'utilisation hybrides est donc façonnée par les organisations qui doivent sécuriser ensemble les nouveaux et les anciens systèmes. Les acheteurs souhaitent supprimer les identifiants statiques sans interrompre les applications essentielles. Ce besoin rend les services intermédiaires, la fédération et l'application des politiques inter-environnements des fonctionnalités produit importantes. Les identifiants éphémères basés sur SPIFFE fournissent une direction commune pour les déploiements cloud, hybrides et sur site. Le marché de la sécurité des identités des charges de travail et des conteneurs peut bénéficier lorsque cette norme réduit l'écart technique entre les environnements. L'adoption dépendra de la facilité avec laquelle les fournisseurs connectent les nouvelles fonctions d'identité aux applications héritées.


Par taille d'organisation :
les grandes entreprises en tête, les PME accélèrentLes grandes entreprises représentaient 72,91 % des revenus en 2026. Leur position est liée au volume de charges de travail conteneurisées et aux structures d'approvisionnement en sécurité établies au sein de ces organisations. Les entreprises exploitant des milliers de pods Kubernetes dans plusieurs régions cloud ont besoin de contrôles d'identité automatisés, de pistes d'audit et d'application des politiques. À cette échelle, l'identité de charges de travail est une exigence opérationnelle plutôt qu'une mesure d'efficacité optionnelle. Palo Alto Networks a introduit Idira en mai 2026 avec la gestion traditionnelle des accès privilégiés, le privilège permanent zéro et les protections pour les identités machine et agentiques. Ce conditionnement démontre comment les fournisseurs peuvent intégrer des fonctions de charges de travail dans des contrats de sécurité plus larges. Les grandes entreprises disposent également des ressources nécessaires pour financer de vastes programmes de modernisation des identités.
Les PME constituent le groupe de taille d'organisation à la croissance la plus rapide car les fournisseurs de services gérés et les outils SaaS réduisent les exigences minimales de déploiement. Les équipes plus petites peuvent adopter des modèles gérés dans le cloud sans exploiter de contrôleurs de domaine sur site ni de grandes équipes d'identité. Ce modèle prend en charge les contrôles d'identité de charges de travail avec moins de surcharge d'infrastructure. Le marché de la sécurité des identités des charges de travail et des conteneurs peut bénéficier des fournisseurs qui proposent une intégration guidée et des opérations gérées. De telles offres aident les organisations qui ont une expertise limitée en Kubernetes et en identité. Une livraison simplifiée peut également réduire l'écart entre les organisations plus petites et les grandes entreprises qui ont déjà des pratiques de gouvernance matures. Les fournisseurs peuvent utiliser des packages à plusieurs niveaux pour offrir aux PME un chemin clair de la gestion de base des identifiants vers des contrôles de politique plus larges. Cela crée une opportunité pour les fournisseurs capables d'équilibrer la facilité d'utilisation avec les preuves d'audit requises par les clients réglementés.
Par secteur d'utilisation final :
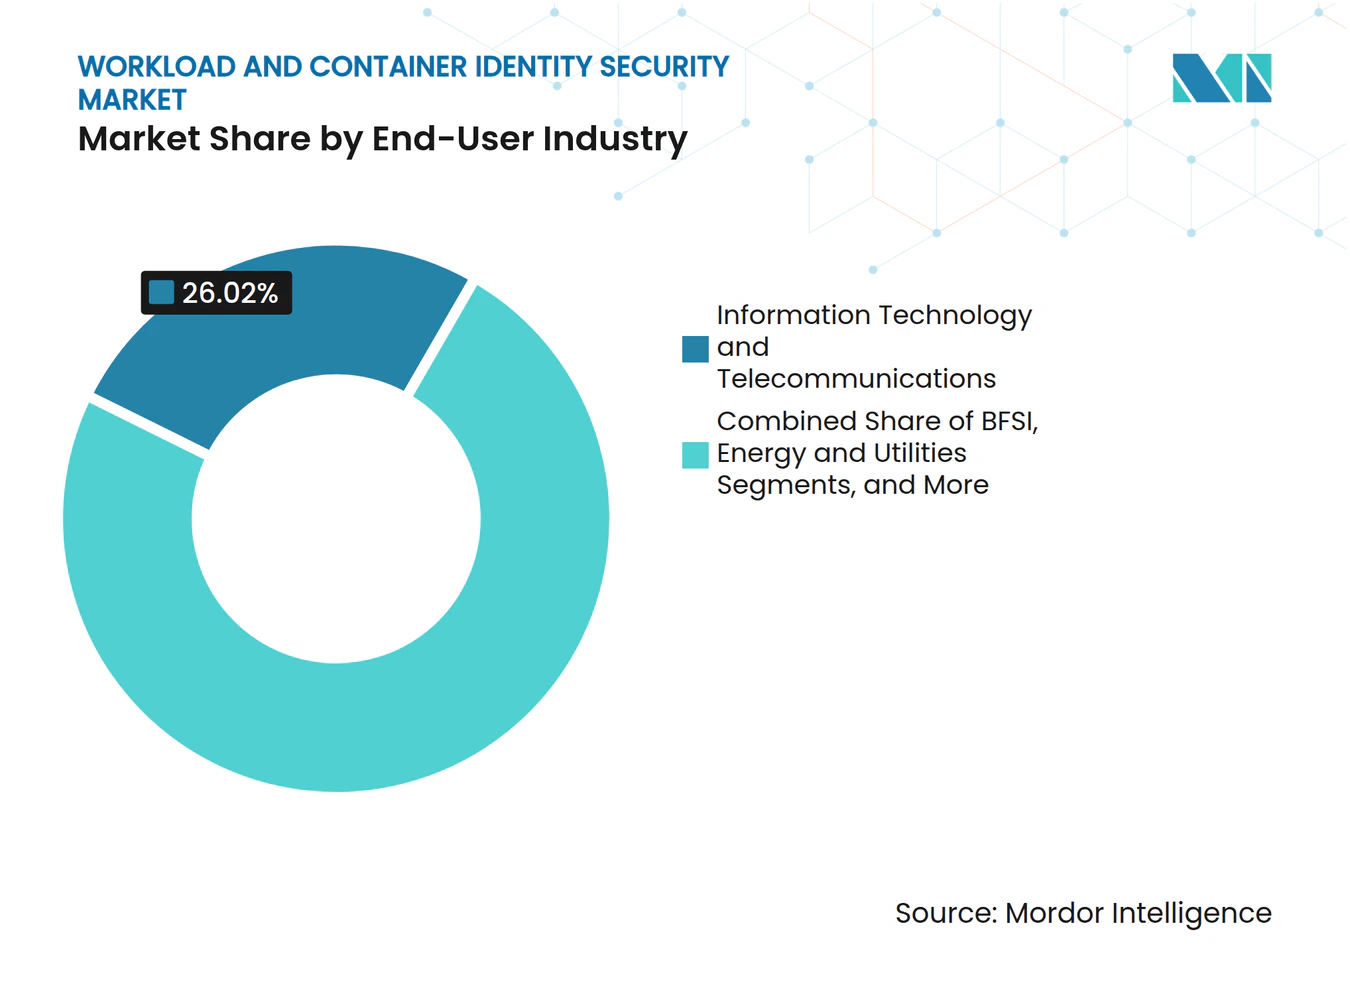
les technologies de l'information et les télécommunications donnent le rythme tandis que la santé accélèreLa santé et les sciences de la vie devraient progresser à un CAGR de 19,09 % jusqu'en 2032. Les technologies de l'information et les télécommunications dominent les dépenses actuelles des utilisateurs finaux car elles exploitent des environnements cloud-natifs denses et intègrent ces architectures en amont. Ces organisations rencontrent la prolifération des identités, les identifiants éphémères et les problèmes de gestion des secrets avant que les exigences formelles ne rendent les changements nécessaires. Le BFSI est le deuxième groupe de demande en raison des contrôles PCI DSS 4.0.1, des obligations de cycle de vie des identifiants, du trading automatisé et de la banque par interface de programmation d'applications. Le commerce de détail et le commerce électronique, le gouvernement et la défense, et la fabrication industrielle constituent des groupes de demande supplémentaires. Leurs besoins découlent de la migration des plateformes commerciales, des exigences fédérales de confiance zéro et de l'intégration des technologies opérationnelles. Le marché de la sécurité des identités des charges de travail et des conteneurs est donc exposé à plusieurs secteurs qui développent des services basés sur le cloud tout en renforçant les contrôles d'accès.
La migration vers le cloud dans le secteur de la santé et le renforcement des obligations de confidentialité soutiennent une adoption plus rapide dans ce secteur. Fortified Health Security a rapporté que les organisations de santé ont identifié 4 fois plus de vulnérabilités de contrôle d'identité et d'accès au premier semestre 2026 qu'au cours de la même période de 2025. La révision de la règle de sécurité HIPAA devrait exiger des contrôles plus stricts pour les informations de santé électroniques protégées, notamment le chiffrement, l'authentification multifacteur et des journaux d'accès complets. La demande dans le secteur de la santé est soutenue par la nécessité de maintenir un enregistrement traçable pour chaque interaction de service. Ces systèmes peuvent soutenir les entités couvertes et les associés commerciaux qui ont besoin de preuves détaillées de la façon dont les charges de travail ont accédé aux données protégées. La catégorie bénéficie également là où les systèmes cliniques hérités se connectent à de nouvelles plateformes cloud. Les fournisseurs qui facilitent le déploiement hybride peuvent être bien positionnés pour servir ces organisations. L'adoption dans le secteur de la santé reste liée au rythme de l'action réglementaire et à la capacité d'intégrer les contrôles d'identité sans perturber les opérations cliniques.
Analyse géographique
Marché de la sécurité des identités des charges de travail et des conteneurs en Amérique du Nord
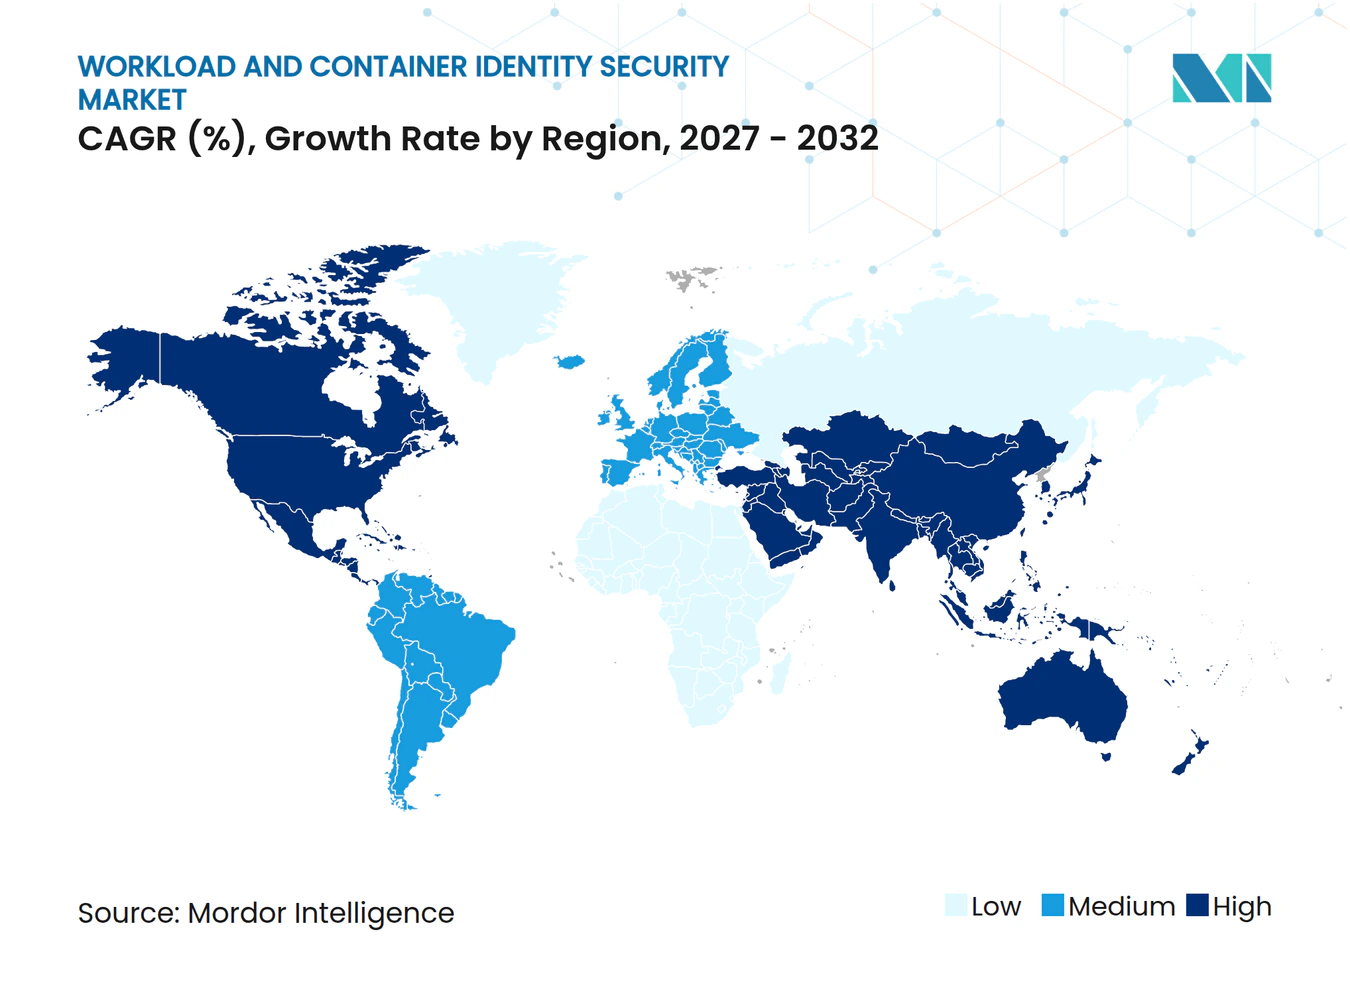
L'Amérique du Nord détenait 45,98% du marché de la sécurité des identités des charges de travail et des conteneurs en 2026. La région combine une infrastructure cloud étendue, des exigences fédérales en matière de sécurité et une base de fournisseurs comprenant des spécialistes et des prestataires de plateformes étendues. La CISA a mis à jour les éléments minimaux des nomenclatures logicielles en août 2025, en ajoutant des champs de données incluant le hachage des composants, la licence, le nom de l'outil et le contexte de génération. Ces exigences exercent une pression sur les chaînes d'approvisionnement logicielles pour améliorer la traçabilité. Les États-Unis affichent une forte demande de la part des agences fédérales et des grandes entreprises. Le Canada soutient la demande régionale grâce à son adoption établie de la gestion des identités centralisée par les entreprises de taille intermédiaire. La concurrence est particulièrement forte en Amérique du Nord, où Aembit, Teleport et Silverfort se mesurent aux grandes entreprises de plateformes.
Marché de la sécurité des identités des charges de travail et des conteneurs en Europe et en Asie-Pacifique
L'Europe est façonnée par les besoins de conformité et une concentration comparativement plus élevée d'infrastructures sur site. Les exigences NIS2 et la loi européenne sur la cyber-résilience concernent les opérateurs qui ont besoin d'une meilleure traçabilité dans les environnements logiciels et de conteneurs. La demande européenne est soutenue par des courtiers d'identité qui opèrent à la fois dans le cloud et dans les systèmes plus anciens. L'Allemagne, le Royaume-Uni et la France restent des marchés nationaux importants en raison de l'activité dans les services financiers, la fabrication industrielle et la technologie. Le déploiement hybride revêt une pertinence particulière, car de nombreuses organisations ont besoin de contrôles qui relient leur infrastructure existante aux nouvelles applications cloud. HashiCorp et Red Hat se positionnent dans cet environnement grâce à leurs capacités d'intégration hybride. L'Asie-Pacifique devrait se développer à un CAGR de 19,53% jusqu'en 2032, ce qui en fait le segment géographique à la croissance la plus rapide.
Marché de la sécurité des identités des charges de travail et des conteneurs en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient et en Afrique
L'Inde attire l'attention car sa base de développement cloud natif et son secteur mondial de prestation de services informatiques créent une demande pour des outils d'identité de charge de travail orientés développeurs. Upwind a rapporté en mars 2026 que 85% des organisations indiennes avaient subi un incident de sécurité cloud au cours de l'année précédente. Le Japon modernise son infrastructure d'identité héritée pour les déploiements cloud hybrides, tandis que la Corée du Sud et l'Australie représentent des marchés plus matures axés sur la conformité. L'Amérique du Sud, menée par le Brésil, en est encore aux premières étapes d'adoption, mais est soutenue par les exigences en matière de protection des données. Le Moyen-Orient et l'Afrique sont également des régions en phase précoce, où les programmes de politique numérique et l'adoption du cloud créent une nouvelle demande. Les options de résidence locale des données peuvent être importantes à mesure que les fournisseurs pénètrent ces marchés. Le marché de la sécurité des identités des charges de travail et des conteneurs dépendra des prestataires capables de répondre aux besoins politiques régionaux tout en maintenant des contrôles d'identité cohérents dans les opérations mondiales. Ce marché de la sécurité des identités des charges de travail et des conteneurs sera également influencé par la capacité de chaque prestataire à soumettre les systèmes cloud et les systèmes hérités à un modèle de gouvernance cohérent.
Paysage concurrentiel
Concentration du Marché
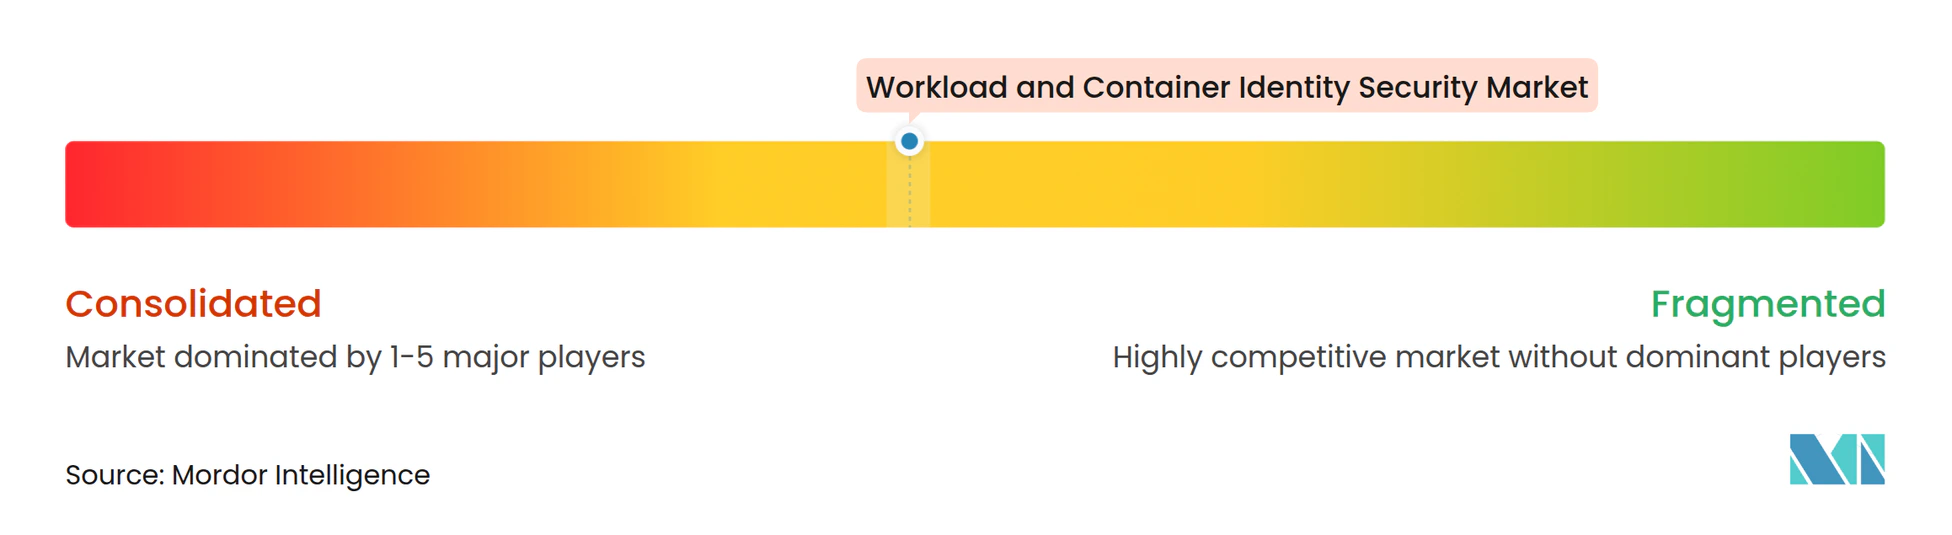
Le marché de la sécurité des identités des charges de travail et des conteneurs présente une concentration modérée, avec des fournisseurs de plateformes majeurs et un ensemble plus large de fournisseurs spécialisés. Palo Alto Networks, Microsoft, Amazon Web Services, Google et HashiCorp disposent de plateformes de sécurité ou cloud larges pouvant prendre en charge les fonctions d'identité de charges de travail. Des spécialistes tels qu'Aembit, Silverfort, Teleport et Akeyless se distinguent par des capacités plus ciblées et peuvent répondre rapidement lorsque les clients ont besoin d'une intégration spécifique ou d'un contrôle d'exécution. Les fournisseurs de plateformes peuvent regrouper la gestion des secrets, l'identité machine, les accès privilégiés et la gouvernance dans une seule relation commerciale, ce qui peut faciliter l'approvisionnement et l'administration pour les organisations cherchant à réduire le nombre de fournisseurs. Cela peut réduire la nécessité pour les acheteurs d'assembler des produits séparés pour plusieurs fonctions de contrôle d'identité. Le marché de la sécurité des identités des charges de travail et des conteneurs reste ouvert aux spécialistes là où les exigences techniques ne sont pas entièrement satisfaites par les plateformes plus larges. Le courtage d'identité hybride et la délégation multi-sauts des agents IA sont des exemples de domaines où les acheteurs peuvent rechercher des fournisseurs ciblés, en particulier lorsque les modèles de charges de travail s'étendent sur plusieurs environnements cloud et les systèmes sur site existants.
La consolidation a été un thème concurrentiel central. Palo Alto Networks a introduit Idira en mai 2026 après l'acquisition de CyberArk, combinant la gestion des accès privilégiés, le privilège permanent zéro et les protections d'identité pour les cas d'utilisation humains, machine et agentiques. CyberArk a publié Workload Identity Manager version 1.11.0 LTS en mai 2026, avec la fédération OIDC pour Certificate Manager SaaS et l'authentification par jeton de compte de service. Keyfactor a clôturé un investissement de croissance stratégique de plus de 1 milliard USD dirigé par Summit Partners en juillet 2026 pour développer ses activités de sécurité des identités machine. Ces mouvements montrent que les fournisseurs plus importants construisent des portefeuilles plus larges plutôt que de traiter l'identité de charges de travail comme une fonctionnalité autonome. Cela peut augmenter la pression sur les prix dans les déploiements purement cloud tout en renforçant l'importance de la différenciation des produits.
Les spécialistes continuent de construire des positions autour de la visibilité à l'exécution, des agents IA et de l'intégration hybride. Vault Enterprise de HashiCorp a ajouté la prise en charge native de SPIFFE en 2025, ce qui soutient son rôle dans les architectures de gestion des secrets hybrides. Sysdig a introduit une plateforme de sécurité cloud sans interface pour les agents IA en mai 2026, étendant la protection cloud-native aux flux de travail de codage IA. Aembit a rendu la gestion des identités et des accès pour l'IA agentique généralement disponible en octobre 2025, ajoutant des identités d'agents vérifiées, des contrôles de politique à l'exécution et des pistes d'audit. Le marché de la sécurité des identités des charges de travail et des conteneurs continuera de récompenser les produits capables de prouver leur valeur dans des environnements d'exécution difficiles et multi-cloud. Le marché de la sécurité des identités des charges de travail et des conteneurs offre également aux spécialistes une opportunité de servir les acheteurs qui ont besoin d'un support technique détaillé avant de s'engager dans des contrats de plateforme plus larges. Un score de concentration ne peut pas être calculé à partir des informations disponibles car les données d'entrée ne fournissent pas la part de revenus combinée des principaux fournisseurs.
Leaders du secteur de la sécurité des identités des charges de travail et des conteneurs
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
HashiCorp, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Sécurité des Identités des Charges de Travail et des Conteneurs Entreprises couvertes dans ce rapport
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- HashiCorp, Inc.
- Oasis Security Ltd.
- Okta, Inc.
- CrowdStrike Holdings, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- StrongDM, Inc.
- Red Hat, Inc.
- Trend Micro Incorporated
- Teleport, Inc.
- Aembit, Inc.
- Akeyless Security Ltd.
- Delinea, Inc.
- BeyondTrust Corporation
- Keyfactor, Inc.
- Silverfort Ltd.
Développements industriels récents dans Marché de la Sécurité des Identités des Charges de Travail et des Conteneurs
- Octobre 2026 : Aembit a publié MCP Identity Gateway version 1.35.6086, étendant la prise en charge d'audiences de jetons d'accès supplémentaires et la livraison d'identifiants par en-tête nommé avec inspection CrowdStrike AIDR intégrée pour le contrôle d'accès des agents IA à l'exécution, élargissant la couverture de la plateforme pour l'authentification des charges de travail agentiques.
- Octobre 2026 : Aqua Security a été nommée Plateforme de sécurité cloud de l'année lors des 10e CyberSecurity Breakthrough Awards annuels, reconnaissant son approche de sécurité cloud axée sur l'exécution et le lancement du serveur MCP Aqua Compass en avril 2026 pour la réponse aux incidents de conteneurs agentiques.
- Juillet 2026 : Keyfactor a clôturé un investissement de croissance stratégique de plus de 1 milliard USD dirigé par Summit Partners pour développer son leadership dans la sécurité des identités machine pour l'entreprise IA et post-quantique, citant l'urgence stratégique croissante autour de la gestion du cycle de vie des certificats et des identités de charges de travail.
- Juillet 2026 : Aembit a lancé un fournisseur d'identifiants de fédération d'identités de charges de travail OpenAI, remplaçant les clés API statiques à longue durée de vie par des jetons à courte durée de vie liés à l'identité émis par Aembit au nom des charges de travail autorisées, étendant l'authentification sans secret aux pipelines d'inférence IA accédant à l'interface de programmation d'applications OpenAI.
Périmètre du rapport mondial sur le marché de la sécurité des identités des charges de travail et des conteneurs
Le marché de la sécurité des identités des charges de travail et des conteneurs englobe les solutions et services de sécurisation, d'authentification, d'autorisation et de gestion des identités de charges de travail, de conteneurs, d'applications, de services, de machines et cryptographiques dans les environnements cloud, sur site et hybrides à l'échelle mondiale. Le marché est segmenté par composant (solutions et services), type d'identité (identités d'applications et de services, identités d'interfaces de programmation d'applications et de service à service, identités de charges de travail et de conteneurs, identités de machines et d'appareils, et identités d'accès cryptographiques), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (BFSI, santé et sciences de la vie, technologies de l'information et télécommunications, commerce de détail et commerce électronique, gouvernement et défense, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Europe, Asie-Pacifique, Amérique du Sud, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Identités d'applications et de services |
| Identités d'interfaces de programmation d'applications et de service à service |
| Identités de charges de travail et de conteneurs |
| Identités de machines et d'appareils |
| Identités d'accès cryptographiques |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Gouvernement et défense |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par type d'identité | Identités d'applications et de services | |
| Identités d'interfaces de programmation d'applications et de service à service | ||
| Identités de charges de travail et de conteneurs | ||
| Identités de machines et d'appareils | ||
| Identités d'accès cryptographiques | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | BFSI | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Gouvernement et défense | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Question
Réponse
Quelle est la taille du marché de la sécurité des identités des charges de travail et des conteneurs ?
Le marché de la sécurité des identités des charges de travail et des conteneurs devrait progresser de 1,32 milliard USD en 2026 et 1,53 milliard USD en 2027 à 3,54 milliards USD d'ici 2032.
Qu'est-ce qui stimule la demande de sécurité des identités des charges de travail et des conteneurs ?
Les déploiements cloud-natifs, l'adoption de la confiance zéro, les identifiants de charges de travail à courte durée de vie et les besoins de gouvernance pour les agents IA augmentent la demande.
Quel composant domine les dépenses ?
Les solutions ont dominé avec 73,98 % des revenus en 2026 car les acheteurs privilégient les plateformes qui combinent l'émission d'identités, l'application des politiques, la gouvernance du cycle de vie et l'intégration des secrets.
Quel mode de déploiement se développe le plus rapidement ?
Le déploiement hybride devrait progresser à un CAGR de 19,83 % jusqu'en 2032, à mesure que les organisations étendent les contrôles aux environnements cloud et sur site.
Quel secteur d'utilisation final devrait se développer le plus rapidement ?
La santé et les sciences de la vie devraient progresser à un CAGR de 19,09 % jusqu'en 2032, soutenues par la migration vers le cloud et le renforcement des exigences de contrôle d'accès.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait progresser à un CAGR de 19,53 % jusqu'en 2032, soutenue par l'adoption du cloud, la numérisation et l'expansion des exigences de sécurité.