
Marktgröße und Marktanteil für Workload- und Container-Identitätssicherheit
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.53 Milliarden US-Dollar |
| Marktgröße (2032) | 3.54 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.27 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Workload- und Container-Identitätssicherheit von Mordor Intelligence
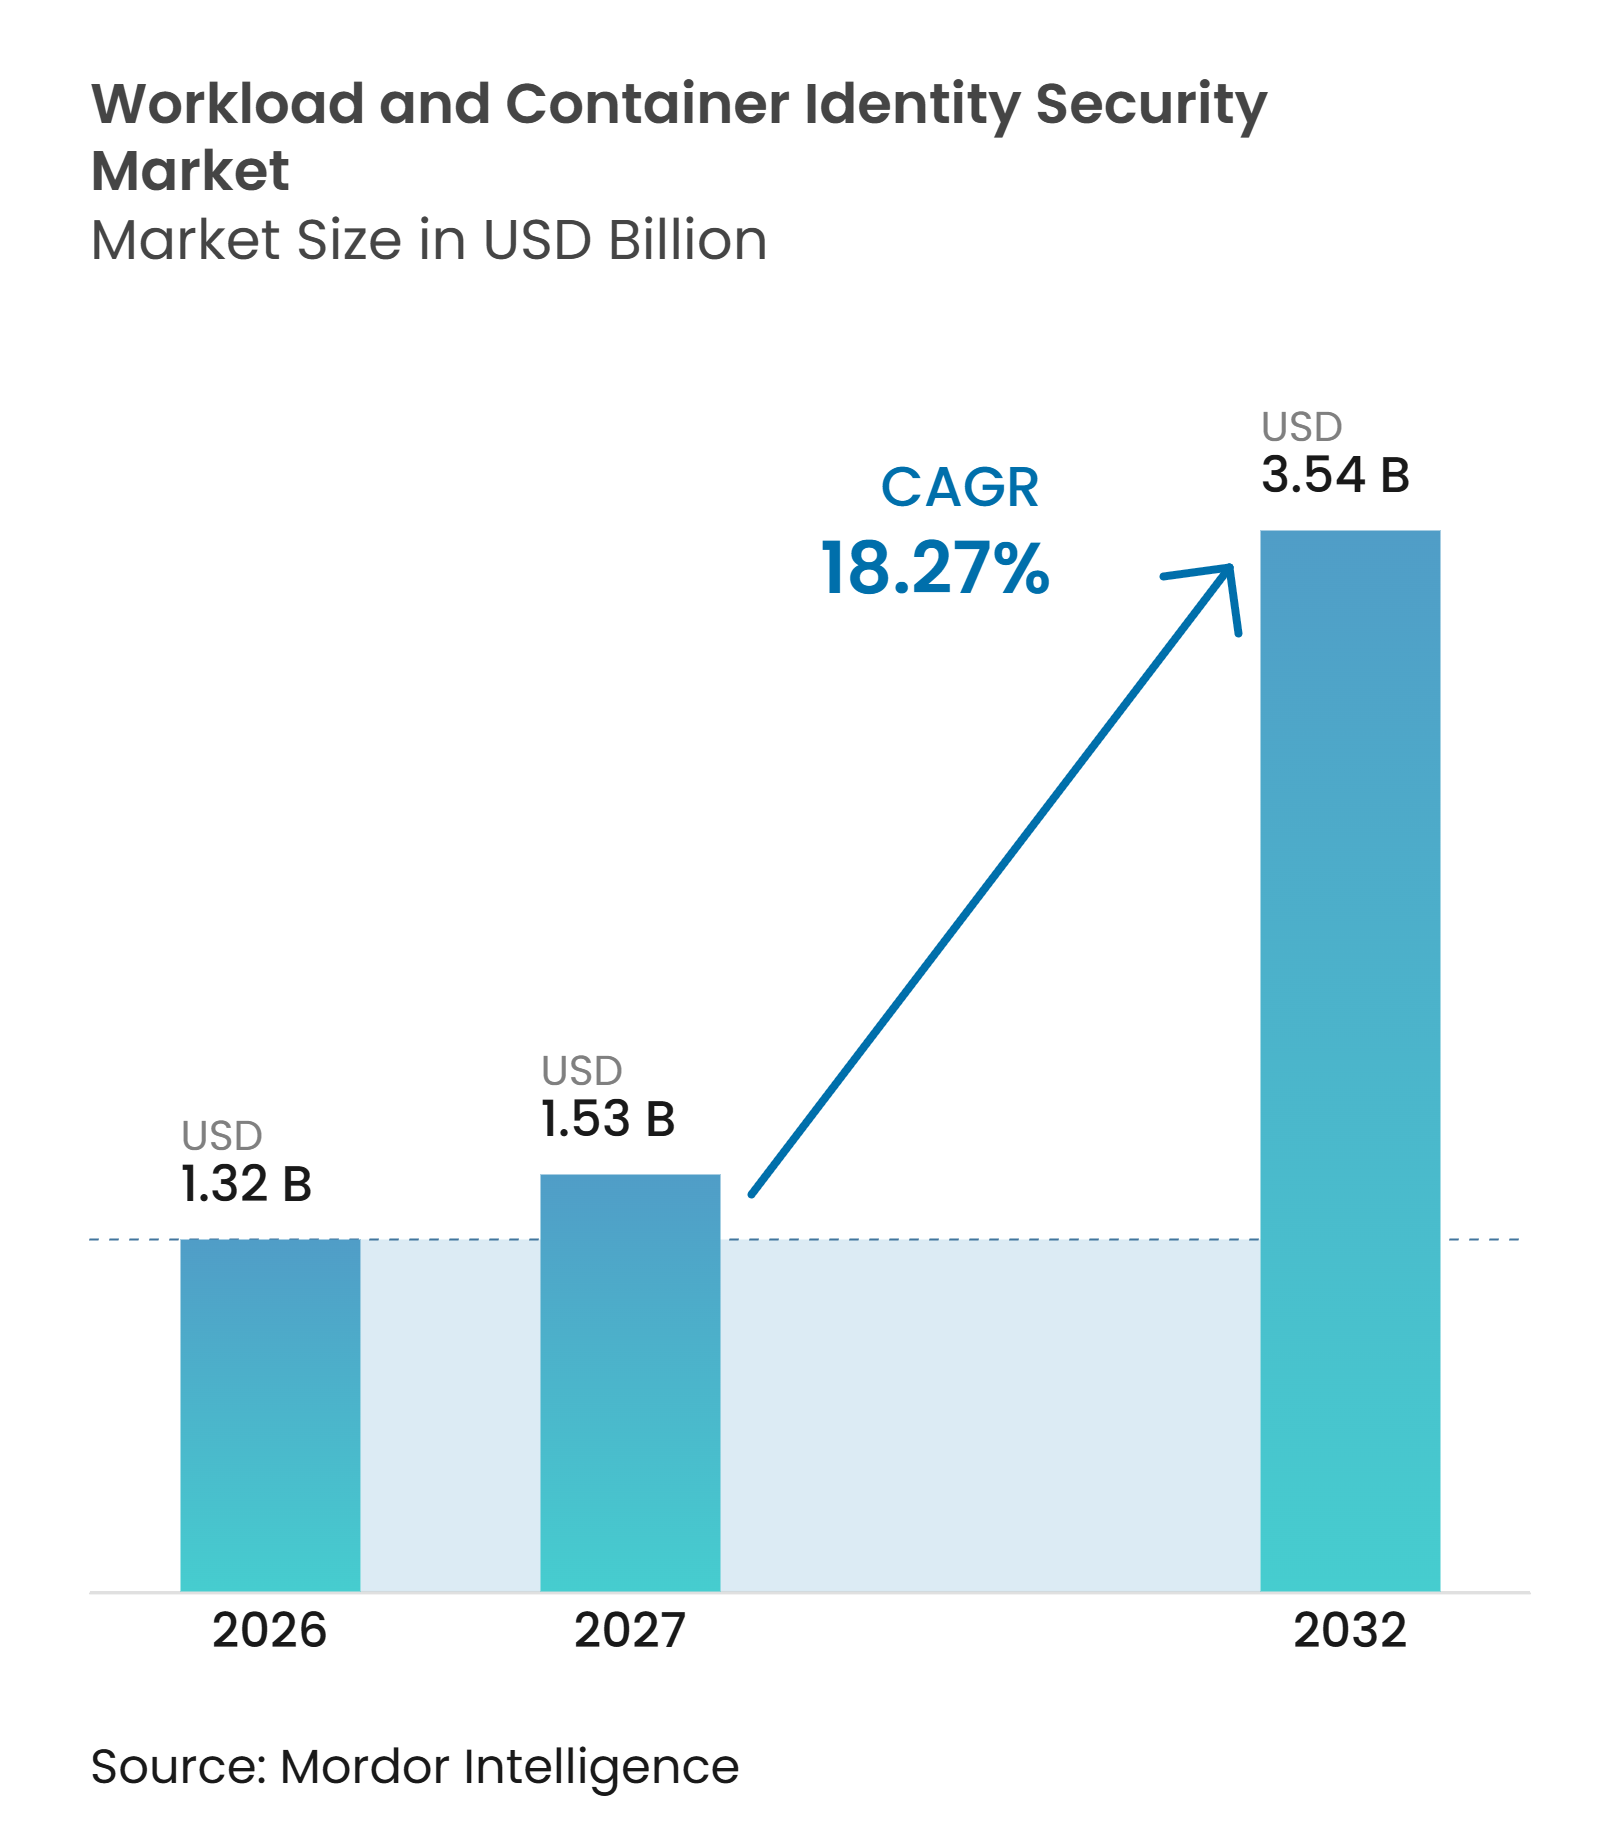
Die Marktgröße für Workload- und Container-Identitätssicherheit wird voraussichtlich von 1,32 Milliarden USD im Jahr 2026 und 1,53 Milliarden USD im Jahr 2027 auf 3,54 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 18,27 % zwischen 2027 und 2032. Die Nachfrage wird durch die Notwendigkeit geprägt, Dienste, Container und automatisierte Prozesse in einem Umfang zu authentifizieren, der über die manuelle Verwaltung von Anmeldeinformationen hinausgeht, während Zero-Trust-Programme von politischen Zielen zu operativen Anforderungen werden. Die regulatorische Aufmerksamkeit für Software-Lieferketten und Zugriffskontrollen erhöht ebenfalls den Bedarf an rückverfolgbaren Maschinenidentitäten. Anbieter reagieren darauf, indem sie Identitätsausstellung, Secrets-Management, Richtlinienkontrollen und Prüffunktionen in umfassenderen Plattformen zusammenführen, die Entwicklung, Bereitstellung, Überwachung und Incident-Response unterstützen. Käufer bewerten zunehmend, ob Plattformen sich ändernde Anwendungen abdecken können, ohne zusätzlichen manuellen Aufwand für Entwickler oder Sicherheitspersonal zu erzeugen. Der Markt für Workload- und Container-Identitätssicherheit hat auch Wachstumspotenzial, da Organisationen den Schutz von Cloud-Anwendungen auf hybride Umgebungen und KI-gesteuerte Prozesse ausweiten, wobei interoperable Standards und klare Prüfnachweise die Lieferantenpositionen in regulierten Umgebungen stärken.
Wichtigste Erkenntnisse des Berichts
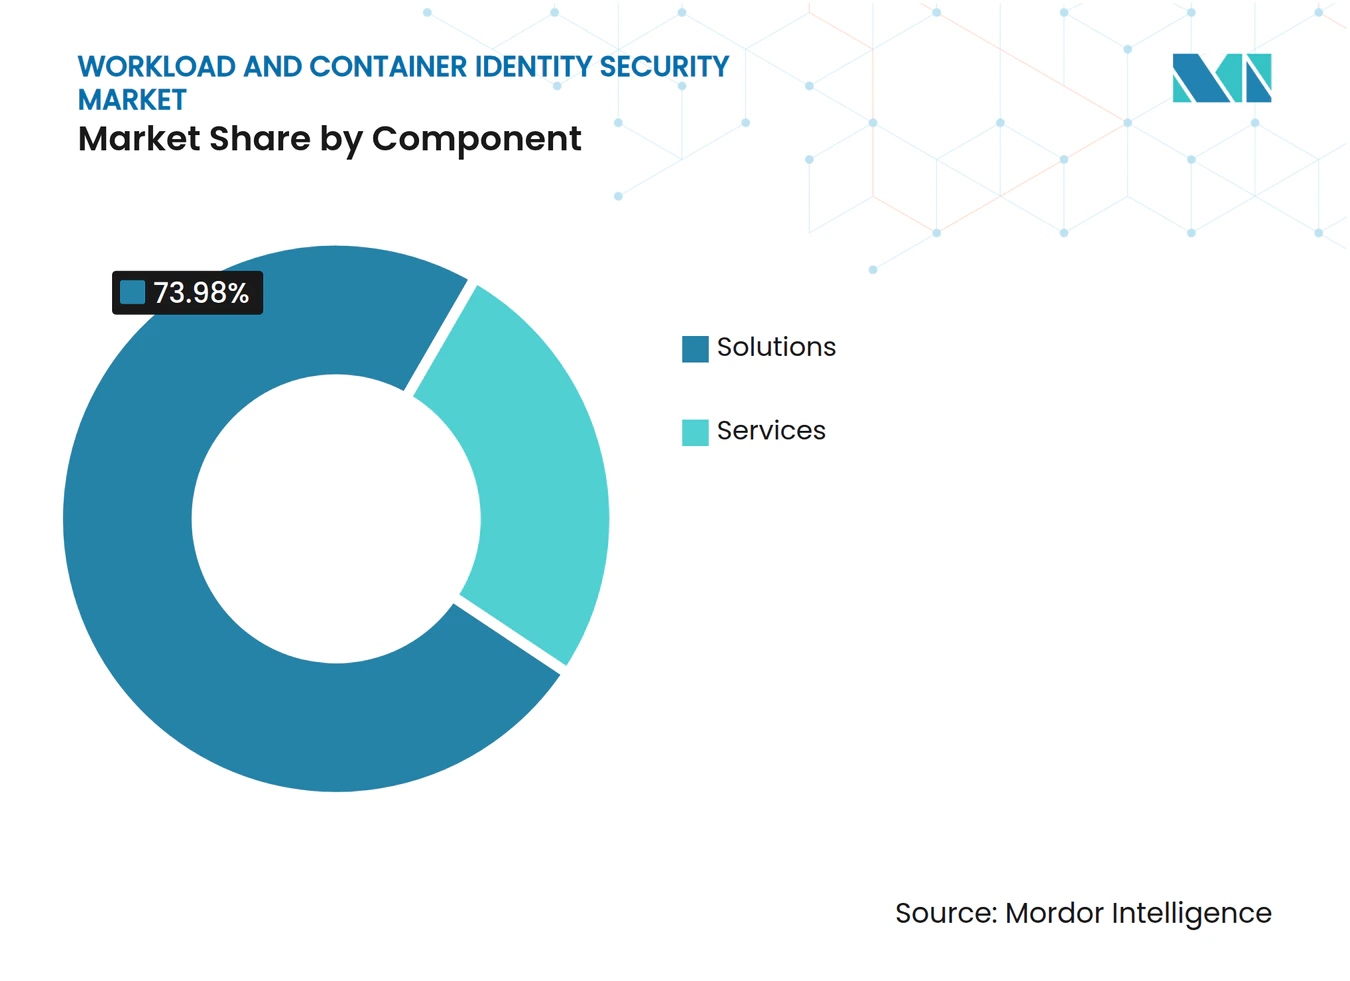
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 73,98 % am Markt für Workload- und Container-Identitätssicherheit.
- Nach Identitätstyp werden Workload- und Container-Identitäten bis 2032 voraussichtlich mit einer CAGR von 19,16 % wachsen.
- Nach Bereitstellungsmodus wird die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 19,83 % wachsen.
- Nach Unternehmensgröße entfielen im Jahr 2026 72,91 % des Marktes für Workload- und Container-Identitätssicherheit auf Großunternehmen, während KMU das am schnellsten wachsende Segment nach Unternehmensgröße darstellen.
- Nach Endnutzerbranche wird Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 19,09 % wachsen.
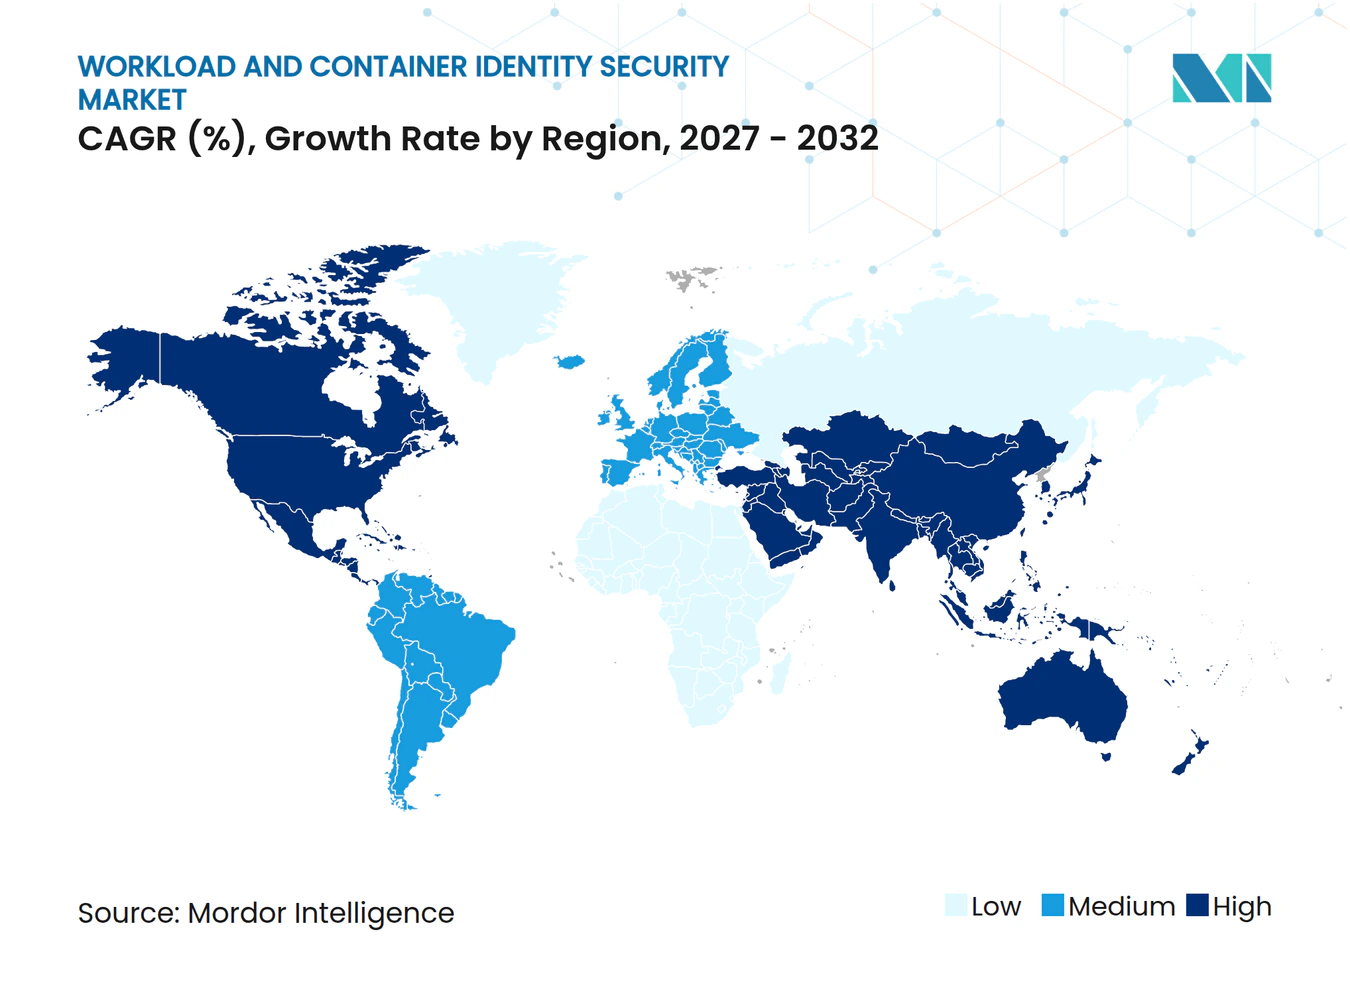
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 45,98 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 19,53 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung Cloud-nativer Workloads und des Machine-to-Machine-Zugriffs | +4.2% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zero Trust und secretless Workload-Authentifizierung | +3.8% | Global, frühe Gewinne in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Identitäts-Governance für KI-Agenten und automatisierte Prozesse | +3.1% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Kernraum | Mittelfristig (2–4 Jahre) |
| Kubernetes- und Container-Identitätsspreizung | +2.7% | Global, konzentriert in Nordamerika, dem asiatisch-pazifischen Raum und Nordeuropa | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck zur Rückverfolgbarkeit von Software-Lieferketten | +2.1% | Nordamerika und EU, aufkommende Anforderungen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Laufzeit-Transparenz durch eBPF und Telemetrie auf Kernel-Ebene | +1.4% | Nordamerika und asiatisch-pazifischer Kernraum, Ausstrahlungseffekte auf die EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung Cloud-nativer Workloads und des Machine-to-Machine-Zugriffs
Cloud-native Bereitstellung erhöht die Anzahl der Softwareeinheiten, die eine sichere Authentifizierung benötigen. Die Cloud Native Computing Foundation berichtete, dass 56 % der Organisationen im Jahr 2025 Container für die meisten oder alle Produktionsanwendungen betrieben, verglichen mit 41 % im Jahr 2023.[1] Dieselbe Umfrage ergab, dass 82 % dieser Organisationen Kubernetes in der Produktion einsetzten. Jeder neue Workload kann eine Identitätsbestätigung, einen Austausch von Anmeldeinformationen oder beides erfordern, was eine manuelle Governance weniger praktikabel macht. Microsoft berichtete, dass 51 % der Workload-Identitäten in den untersuchten Umgebungen inaktiv waren und damit Anmeldeinformationen hinterließen, die Token-Diebstahl oder lateraler Bewegung ausgesetzt sein könnten.[2] Sysdig berichtete, dass Maschinenidentitäten menschliche Identitäten in großen Cloud-Bereitstellungen im Verhältnis 40.000 zu 1 übertrafen, was den Bedarf an automatisierten Identitätskontrollen unterstreicht.
Zero Trust und secretless Workload-Authentifizierung
Der Markt für Workload- und Container-Identitätssicherheit profitiert davon, dass Organisationen ihren Einsatz langlebiger Secrets für den Workload-zu-Workload-Zugriff reduzieren. Das NIST veröffentlichte SP 1800-35 im Juni 2025 mit 19 Beispielimplementierungen für Zero-Trust-Architekturen.[3] Mehrere Implementierungen adressieren Workload- und Dienstidentitäten durch Frameworks wie SPIFFE. Red Hat stellte seinen Zero-Trust-Workload-Identitätsmanager im Januar 2026 für OpenShift-Umgebungen allgemein zur Verfügung. Das Produkt stellt kurzlebige, kryptografisch verifizierte Laufzeitidentitäten aus und unterstützt secretless Vault-Authentifizierung. NIST SP 800-207A identifiziert identitätsbasierten Zugriff als eine Kernkontrolle für Cloud-native Anwendungen und stärkt damit den Compliance-Fall für diese Plattformen.
Identitäts-Governance für KI-Agenten und automatisierte Prozesse
KI-Agenten führen nicht-menschliche Identitäten ein, die unter delegierter Autorität handeln und auf externe Dienste zugreifen können. Ein Agent kann auch Unteragenten erstellen, was die Rechenschaftspflicht erschwert, wenn bestehende Kontrollen auf ein einzelnes Benutzer- oder Dienstkonto ausgerichtet sind. Die IETF-WIMSE-Arbeitsgruppe veröffentlichte 2025 einen Entwurf für ein Agenten-Identitätsmanagementsystem, das die Grenzen aktueller OAuth- und OpenID-Connect-Abläufe für die mehrstufige Delegation anerkennt. Okta erklärte im Februar 2026, dass KI-Agenten-Kontrollen den vollständigen Lebenszyklus von der Bereitstellung bis zum Ablauf abdecken sollten. Palo Alto Networks führte Idira im Mai 2026 mit dynamischen Berechtigungskontrollen für menschliche, maschinelle und agentische Identitäten ein. Dieser Ansatz unterstützt einen Wandel hin zu einer einheitlichen Identitäts-Governance anstelle separater Tools für jede Identitätsklasse.
Kubernetes- und Container-Identitätsspreizung
Die Verwaltung der Container-Identitätsspreizung wird schwieriger, da Workloads in kurzen Zeiträumen erstellt und entfernt werden. Die CNCF-Kubernetes-Richtlinien-Arbeitsgruppe identifizierte rollenbasierte Zugriffskontrolle mit minimalen Berechtigungen und starke Authentifizierung als grundlegende Kontrollen, die in Produktionsumgebungen häufig falsch konfiguriert oder nicht vorhanden sind. Sysdig berichtete, dass 60 % der Container 60 Sekunden oder weniger existierten. Solch kurze Lebenszyklen können Lücken in Prüfprozessen hinterlassen, die auf periodischen Momentaufnahmen basieren. Die eBPF Foundation hat Tooling auf Kernel-Ebene, einschließlich Cilium und Tetragon, als Möglichkeit identifiziert, Workload-Telemetrie mit geringerem Overhead als bei älteren Sidecar-Ansätzen zu erhalten. Der Markt für Workload- und Container-Identitätssicherheit profitiert daher von Sicherheitsprogrammen, die eine kontinuierliche Beobachtung der Laufzeitaktivität erfordern.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität über Legacy- und hybride Umgebungen hinweg | -3.2% | Global, am stärksten in Europa und Südamerika, wo die Dichte der Legacy-Infrastruktur hoch ist | Mittelfristig (2–4 Jahre) |
| Fragmentierte Sicherungsstandards für nicht-menschliche Identitäten | -2.6% | Global | Langfristig (≥ 4 Jahre) |
| Mangel an Kubernetes- und Workload-Identitätskenntnissen | -1.9% | Global, am stärksten im asiatisch-pazifischen Raum und in Südamerika | Mittelfristig (2–4 Jahre) |
| Eigentümerschaft ephemerer Identitäten und Rückstände bei der Behebung | -1.4% | Global, konzentriert in Nordamerika und EU-Großunternehmenssegmenten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über Legacy- und hybride Umgebungen hinweg
Der Markt für Workload- und Container-Identitätssicherheit verzeichnet eine langsamere Akzeptanz, wo Cloud-native Kontrollen mit älteren Anwendungen verbunden werden müssen. On-Premises-Workloads können von Kerberos, älterer Public-Key-Infrastruktur oder statischen API-Schlüsseln abhängen, die ohne Anwendungsänderungen nicht entfernt werden können. Aembit erklärte, dass der hybride Schutz nicht-menschlicher Identitäten aufgrund statischer Anmeldeinformationen, uneinheitlicher Sicherheit und fragmentierter Tools nach wie vor schwierig ist. Dies kann zu unterschiedlichen Sicherheitspositionen innerhalb derselben Organisation führen. Cloud-native Systeme können verifizierte und kurzlebige Anmeldeinformationen verwenden, während Legacy-Systeme weiterhin langlebige Secrets nutzen. Organisationen können umfassende Bereitstellungen verzögern, bis Identitätsplattformen in beiden Umgebungen funktionieren können, ohne bestehende Dienste zu unterbrechen.
Fragmentierte Sicherungsstandards für nicht-menschliche Identitäten
Menschliche Identitätskontrollen profitieren von ausgereiften Protokollen wie SAML, SCIM und OpenID Connect. Praktiken für nicht-menschliche Identitäten verfügen noch nicht über dieselbe einheitliche Prüfsprache oder regulatorische Anerkennung. Das OWASP Non-Human Identities Top 10 identifiziert übermäßige Berechtigungen, unzureichende Überwachung und Lebenszykluslücken als wesentliche Risikobereiche. Diese Schwächen können es für einen Käufer schwieriger machen, Prüfern nachzuweisen, dass seine Workload-Anmeldeinformationen effektiv verwaltet werden. Kontrollfunktionen sind häufig auf Zertifikatsverwaltung, Secrets-Management, Privileged-Access-Management und Cloud-Berechtigungstools aufgeteilt. Das Fehlen eines gemeinsamen Sicherungsmodells kann die Beschaffung bei Organisationen verlangsamen, die klare Compliance-Nachweise benötigen, bevor sie die Identitätsarchitektur ändern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen verankern die Unternehmensausgaben für Workload-IdentitätenLösungen hielten im Jahr 2026 einen Marktanteil von 73,98 % am Markt für Workload- und Container-Identitätssicherheit. Diese Position spiegelt die Nachfrage nach integrierten Funktionen wider, die Workload-Identitäten ausstellen, mit Secrets-Systemen verbinden, Richtlinien durchsetzen und Lebenszyklusaufzeichnungen führen. Die Branche für Workload- und Container-Identitätssicherheit bewegt sich hin zu Produkten, die über Cloud-Dienste und integrierte Entwicklungstools bereitgestellt werden können. Die SaaS-Bereitstellung reduziert den Aufwand, der zuvor dedizierte Implementierungsunterstützung erforderte. Dienstleistungen bleiben für Organisationen wichtig, die von Legacy-PKI zu SPIFFE-basierten Kontrollen wechseln. Diese Projekte erfordern Konfigurations- und Anwendungsexpertise, die Produkte nicht immer beinhalten. PCI DSS 4.0.1 und NIST SP 800-207A machen Plattform-Prüfpfade und Attestierungsfähigkeiten auch für Käuferentscheidungen relevanter.
Große Organisationen vergleichen die vollständige Plattformabdeckung über Secrets, Maschinenidentitäten und agentische Identitäten hinweg mit der Tiefe einzelner Spezialistprodukte. Kleinere Organisationen bevorzugen häufig SaaS-Produkte, die neue Infrastruktur vermeiden und den anfänglichen Betriebsaufwand reduzieren. Diese Präferenz kann die Nachfrage nach Dienstleistungen durch verwaltete Bereitstellungen aufrechterhalten. Diese Bereitstellungen ähneln zunehmend Abonnements anstelle herkömmlicher Beratungsarbeit. Plattformanbieter veröffentlichen auch Terraform-Provider, Plugins für kontinuierliche Integration und Bereitstellung sowie Kubernetes-Operator-Bibliotheken, um den Bereitstellungsaufwand zu reduzieren. CyberArks einheitlicher Terraform-Provider ist ein Beispiel für produktgestützte Implementierungsunterstützung. Der Markt für Workload- und Container-Identitätssicherheit wird wahrscheinlich einen sinkenden Dienstleistungsanteil verzeichnen, da Self-Service-Funktionen leistungsfähiger werden. Dienstleistungen werden weiterhin dort benötigt, wo Organisationen komplexe hybride Umgebungen oder spezialisierte Compliance-Anforderungen haben.


Nach Identitätstyp:
Workload- und Container-Identitäten treiben die Marktdifferenzierung voranWorkload- und Container-Identitäten werden bis 2032 voraussichtlich mit einer CAGR von 19,16 % wachsen. Diese Kategorie umfasst Anwendungs- und Dienstidentitäten, API- und Service-to-Service-Identitäten, Workload- und Container-Identitäten, Maschinen- und Geräteidentitäten sowie kryptografische Zugriffsidentitäten. Die containerisierte Architektur treibt ihre Bedeutung voran, da jeder Kubernetes-Pod eine Identitätsbestätigung benötigt, die schnell ausgestellt und rotiert werden kann. Die Cloud Native Computing Foundation stellte fest, dass 58 % der Organisationen im Jahr 2025 Cert Manager und 29 % Cilium in der Produktion einsetzten. Diese Technologien unterstützen die Betriebsumgebung, in der Workload-Identitäten verwendet werden. Herkömmliche PKI-Systeme waren im Allgemeinen für Dienste mit längeren Betriebszeiten ausgelegt. Die Marktgröße für Workload- und Container-Identitätssicherheit in dieser Identitätskategorie wird durch die Nachfrage nach Anmeldeinformationen unterstützt, die mit der Container-Orchestrierung Schritt halten.
Da Unternehmen SPIFFE-kompatible Identitätsaussteller standardisieren, wird die Grenze zwischen Workload-Identität und API-Identität weniger deutlich. Eine Anmeldeinformationsebene kann mehrere Arten von nicht-menschlichem Zugriff bedienen. Dies unterstützt die Plattformkonsolidierung durch Anbieter wie CyberArk, HashiCorp und Cloud-Anbieter. HashiCorp kündigte native SPIFFE-Unterstützung in Vault Enterprise im Jahr 2025 an. Kryptografische Zugriffsidentitäten und Maschinen- und Geräteidentitäten können langsamer wachsen, da bestehende PKI- und Zertifikatslebenszyklussysteme bereits einen Teil ihrer Anforderungen abdecken. Anwendungs- und Dienstidentitäten bleiben wichtig, da Organisationen die Governance auf ältere Microservices ausweiten. Die Branche für Workload- und Container-Identitätssicherheit profitiert auch von Nutzern, die ein gemeinsames Richtlinienmodell für diese verwandten Identitätstypen suchen. Das Ergebnis ist eine deutlichere Präferenz für interoperable Identitätsinfrastruktur gegenüber isolierten Anmeldeinformations-Repositories.
Nach Bereitstellungsmodus:
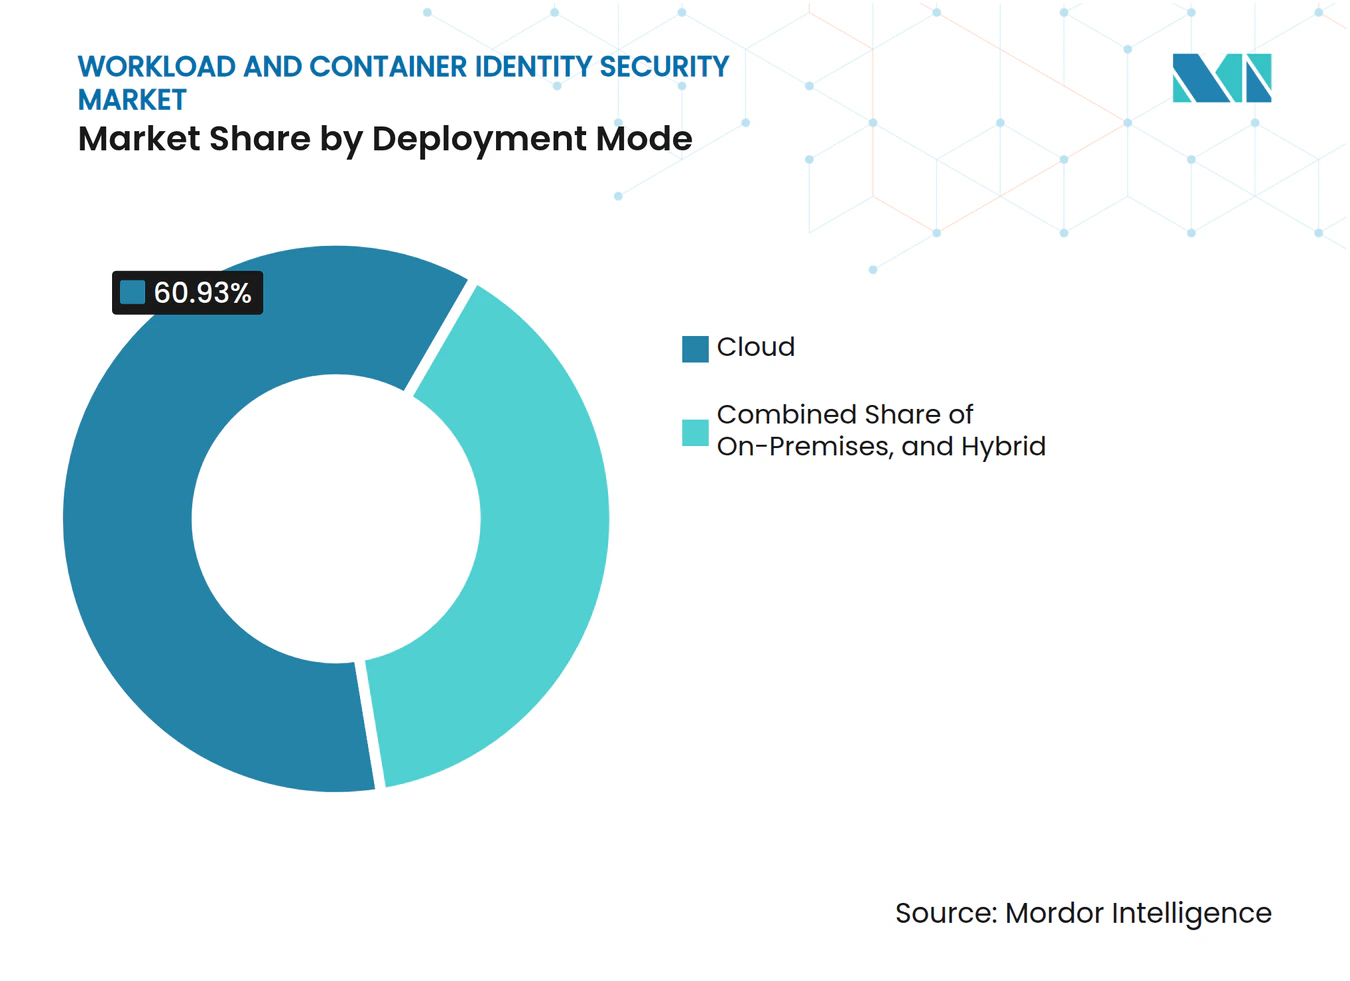
Hybridwachstum übertrifft die dominante Cloud-EbeneDie hybride Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 19,83 % wachsen. Cloud bleibt der größte Bereitstellungsmodus und ist häufig die erste Wahl für Organisationen, die ein Workload-Identitätsprogramm starten. Cloud-Plattformen sind durch Funktionen wie AWS IAM Roles for Service Accounts, GCP Workload Identity Federation und Azure Managed Identities auf containerisierte Anwendungen ausgerichtet. Das Hybridwachstum spiegelt die nächste Adoptionsphase wider, in der Organisationen die Governance auf On-Premises-Systeme ausweiten. HashiCorps native SPIFFE-Unterstützung in Vault Enterprise zeigt, dass On-Premises-Secrets-Anbieter diesen Bedarf adressieren. Aembit hat auch den Bedarf an einem dedizierten Intermediär beschrieben, wenn Windows-Server-Workloads und Azure-Dienste eine gemeinsame Identitätsebene nutzen.
Die On-Premises-Bereitstellung bleibt in regulierten Umgebungen relevant, wo Datenhaltungsanforderungen oder Sicherheitsarchitektur die Nutzung Cloud-gehosteter Identitätsinfrastruktur einschränken. Anforderungen von Regierungen und nationaler Sicherheit können auch physische Auditierbarkeit der Steuerungsebene erfordern. Die Marktgröße für Workload- und Container-Identitätssicherheit für hybride Anwendungsfälle wird daher von Organisationen geprägt, die neue und alte Systeme gemeinsam absichern müssen. Käufer möchten statische Anmeldeinformationen entfernen, ohne wesentliche Anwendungen zu unterbrechen. Dieser Bedarf macht Intermediärdienste, Verbund und umgebungsübergreifende Richtliniendurchsetzung zu wichtigen Produktmerkmalen. SPIFFE-basierte ephemere Anmeldeinformationen bieten eine gemeinsame Richtung für Cloud-, Hybrid- und On-Premises-Bereitstellungen. Der Markt für Workload- und Container-Identitätssicherheit kann davon profitieren, wenn dieser Standard die technische Lücke zwischen Umgebungen verringert. Die Akzeptanz wird davon abhängen, wie einfach Anbieter neue Identitätsfunktionen mit Legacy-Anwendungen verbinden können.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
Großunternehmen führen, KMU beschleunigenGroßunternehmen entfielen im Jahr 2026 auf 72,91 % des Umsatzes. Ihre Position ist mit dem Volumen containerisierter Workloads und den etablierten Sicherheitsbeschaffungsstrukturen in diesen Organisationen verbunden. Unternehmen, die Tausende von Kubernetes-Pods über mehrere Cloud-Regionen hinweg betreiben, benötigen automatisierte Identitätskontrollen, Prüfpfade und Richtliniendurchsetzung. In diesem Maßstab ist Workload-Identität eine betriebliche Anforderung und keine optionale Effizienzmaßnahme. Palo Alto Networks führte Idira im Mai 2026 mit herkömmlichem Privileged-Access-Management, Zero Standing Privilege und Schutz für Maschinen- und agentische Identitäten ein. Diese Bündelung zeigt, wie Anbieter Workload-Funktionen in größere Sicherheitsverträge integrieren können. Großunternehmen verfügen auch über die Ressourcen, um umfassende Identitätsmodernisierungsprogramme zu finanzieren.
KMU sind die am schnellsten wachsende Unternehmensgrößengruppe, da Managed-Service-Provider und SaaS-Tools die Mindestanforderungen für die Bereitstellung reduzieren. Kleinere Teams können Cloud-verwaltete Muster übernehmen, ohne On-Premises-Domänencontroller oder große Identitätsteams zu betreiben. Dieses Modell unterstützt Workload-Identitätskontrollen mit geringerem Infrastrukturaufwand. Der Markt für Workload- und Container-Identitätssicherheit kann von Anbietern profitieren, die geführtes Onboarding und verwaltete Betriebsabläufe anbieten. Solche Angebote helfen Organisationen, die über begrenzte interne Kubernetes- und Identitätskenntnisse verfügen. Eine vereinfachte Bereitstellung kann auch die Lücke zwischen kleineren Organisationen und größeren Unternehmen mit bereits ausgereiften Governance-Praktiken verringern. Anbieter können abgestufte Pakete nutzen, um KMU einen klaren Weg von der grundlegenden Verwaltung von Anmeldeinformationen zu umfassenderen Richtlinienkontrollen zu bieten. Dies schafft eine Chance für Anbieter, die Benutzerfreundlichkeit mit den von regulierten Kunden geforderten Prüfnachweisen in Einklang bringen können.
Nach Endnutzerbranche:
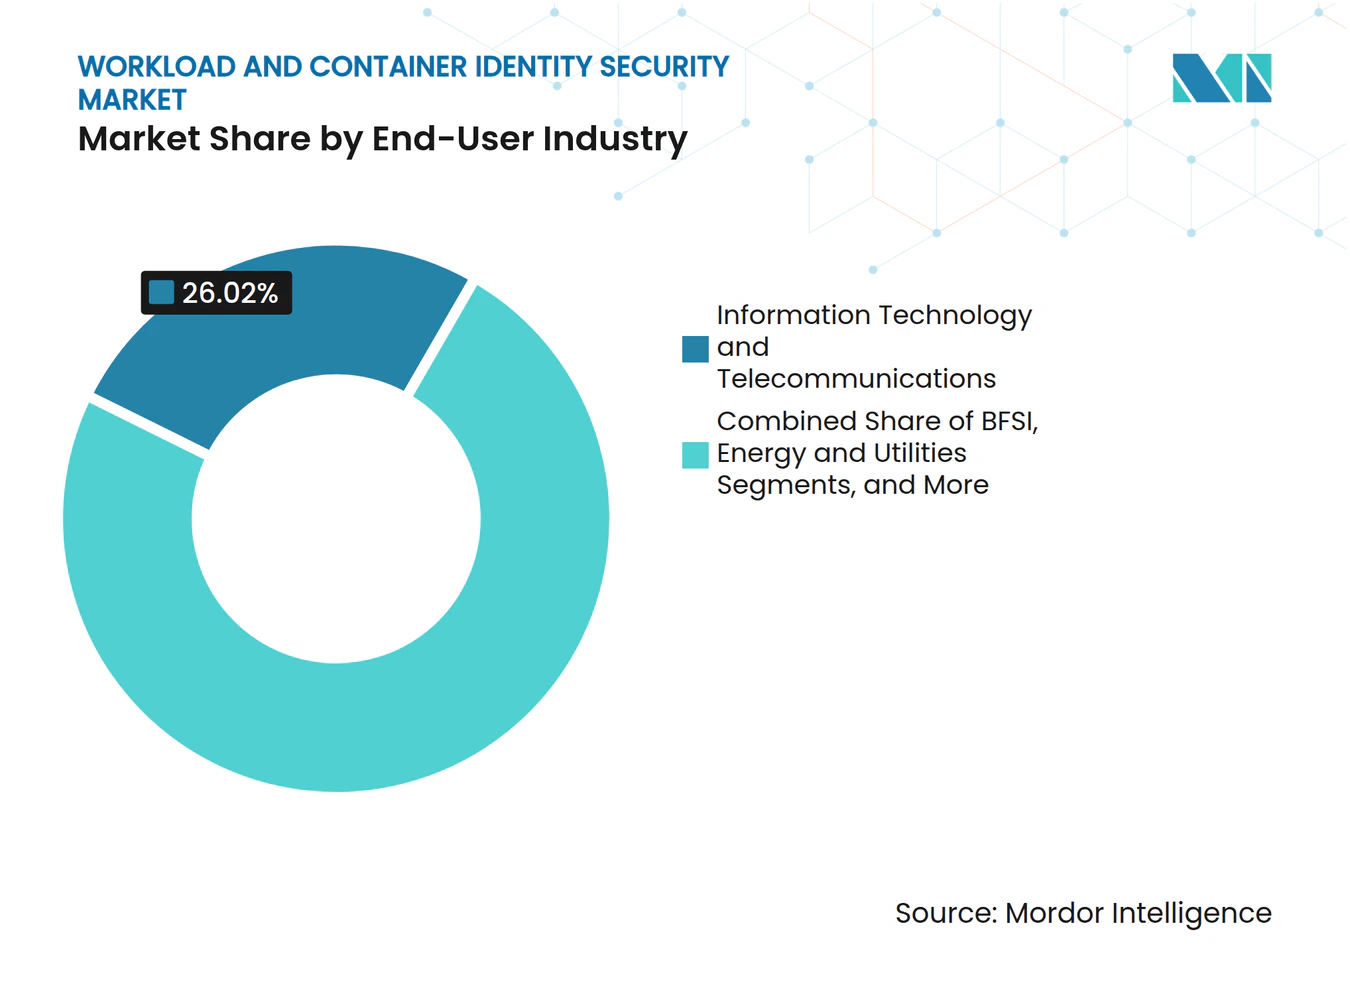
IT und Telekommunikation gibt das Tempo vor, während das Gesundheitswesen beschleunigtGesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 19,09 % wachsen. Informationstechnologie und Telekommunikation führt die aktuellen Endnutzerausgaben an, da sie dichte Cloud-native Umgebungen betreibt und diese Architekturen frühzeitig integriert. Diese Organisationen stoßen auf Identitätsspreizung, ephemere Anmeldeinformationen und Secrets-Management-Probleme, bevor formale Anforderungen die Änderungen notwendig machen. BFSI ist die zweitgrößte Nachfragegruppe aufgrund von PCI-DSS-4.0.1-Kontrollen, Verpflichtungen zum Anmeldeinformationslebenszyklus, automatisiertem Handel und API-Banking. Einzelhandel und E-Commerce, Regierung und Verteidigung sowie industrielle Fertigung bilden weitere Nachfragegruppen. Ihr Bedarf entsteht durch die Migration von Commerce-Plattformen, föderale Zero-Trust-Anforderungen und die Integration von Betriebstechnologie. Der Markt für Workload- und Container-Identitätssicherheit ist daher mehreren Branchen ausgesetzt, die Cloud-basierte Dienste ausweiten und gleichzeitig die Zugriffskontrollen verschärfen.
Die Cloud-Migration im Gesundheitswesen und stärkere Datenschutzverpflichtungen unterstützen eine schnellere Akzeptanz in diesem Sektor. Fortified Health Security berichtete, dass Gesundheitsorganisationen in der ersten Hälfte des Jahres 2026 viermal mehr Schwachstellen bei Identitäts- und Zugriffskontrollen identifizierten als im gleichen Zeitraum des Jahres 2025. Die überarbeitete HIPAA-Sicherheitsregel soll stärkere Kontrollen für elektronisch geschützte Gesundheitsinformationen erfordern, einschließlich Verschlüsselung, Multi-Faktor-Authentifizierung und vollständiger Zugriffsprotokolle. Die Nachfrage im Gesundheitswesen wird durch die Notwendigkeit unterstützt, einen rückverfolgbaren Datensatz für jede Dienstinteraktion zu führen. Diese Systeme können betroffene Einrichtungen und Geschäftspartner unterstützen, die detaillierte Nachweise darüber benötigen, wie Workloads auf geschützte Daten zugegriffen haben. Die Kategorie profitiert auch dort, wo ältere klinische Systeme mit neueren Cloud-Plattformen verbunden werden. Anbieter, die die hybride Bereitstellung erleichtern, können gut positioniert sein, um diese Organisationen zu bedienen. Die Akzeptanz im Gesundheitswesen bleibt an das Tempo regulatorischer Maßnahmen und die Fähigkeit gebunden, Identitätskontrollen zu integrieren, ohne den klinischen Betrieb zu unterbrechen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
Nordamerikanischer Markt für Workload- und Container-Identitätssicherheit
Nordamerika hielt im Jahr 2026 einen Anteil von 45,98 % am Markt für Workload- und Container-Identitätssicherheit. Die Region vereint eine umfangreiche Cloud-Infrastruktur, bundesstaatliche Sicherheitsanforderungen und eine Anbieterbasis, die sowohl Spezialisten als auch breite Plattformanbieter umfasst. CISA aktualisierte im August 2025 die Mindestanforderungen für Software-Stücklisten und fügte Datenfelder hinzu, die Komponenten-Hash, Lizenz, Toolname und Generierungskontext umfassen. Diese Anforderungen erhöhen den Druck auf Software-Lieferketten, die Rückverfolgbarkeit zu verbessern. Die Vereinigten Staaten verzeichnen eine starke Nachfrage von Bundesbehörden und Großunternehmen. Kanada unterstützt die regionale Nachfrage durch die etablierte Akzeptanz zentralisierter Identitätsverwaltung im mittleren Marktsegment. Der Wettbewerb ist in Nordamerika besonders stark, wo Aembit, Teleport und Silverfort mit größeren Plattformunternehmen konkurrieren.
Europäischer und asiatisch-pazifischer Markt für Workload- und Container-Identitätssicherheit
Europa wird durch Compliance-Anforderungen und eine vergleichsweise höhere Konzentration von On-Premises-Infrastruktur geprägt. Die NIS2-Anforderungen und der EU Cyber Resilience Act sind für Betreiber relevant, die eine stärkere Rückverfolgbarkeit in Software- und Container-Umgebungen benötigen. Die europäische Nachfrage wird durch Identitäts-Broker unterstützt, die über Cloud- und ältere Systeme hinweg arbeiten. Deutschland, das Vereinigte Königreich und Frankreich bleiben wichtige Märkte auf Länderebene aufgrund von Aktivitäten im Finanzdienstleistungssektor, in der Industriefertigung und im Technologiebereich. Hybride Bereitstellung ist von besonderer Bedeutung, da viele Organisationen Kontrollen benötigen, die ihre bestehende Infrastruktur mit neueren Cloud-Anwendungen verbinden. HashiCorp und Red Hat konkurrieren in diesem Umfeld durch ihre hybriden Integrationsfähigkeiten. Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 19,53 % wachsen und ist damit das am schnellsten wachsende geografische Segment.
Markt für Workload- und Container-Identitätssicherheit in APAC, Südamerika und MEA
Indien zieht Aufmerksamkeit auf sich, da seine Cloud-native Entwicklungsbasis und der globale IT-Dienstleistungssektor eine Nachfrage nach entwicklerorientierten Workload-Identitätstools erzeugen. Upwind berichtete im März 2026, dass 85 % der indischen Organisationen im vorangegangenen Jahr einen Cloud-Sicherheitsvorfall erlebt hatten. Japan modernisiert seine Legacy-Identitätsinfrastruktur für hybride Cloud-Bereitstellungen, während Südkorea und Australien reifere, compliance-getriebene Märkte darstellen. Südamerika, angeführt von Brasilien, befindet sich noch in einer früheren Phase der Akzeptanz, wird jedoch durch Datenschutzanforderungen unterstützt. Der Nahe Osten und Afrika befinden sich ebenfalls noch in einer frühen Phase, wobei digitale Politikprogramme und die Cloud-Akzeptanz neue Nachfrage schaffen. Lokale Optionen zur Datenspeicherung können wichtig sein, wenn Anbieter in diese Märkte eintreten. Der Markt für Workload- und Container-Identitätssicherheit wird von Anbietern abhängen, die regionale politische Anforderungen erfüllen und gleichzeitig konsistente Identitätskontrollen über globale Operationen hinweg aufrechterhalten können. Dieser Markt für Workload- und Container-Identitätssicherheit wird auch durch die Fähigkeit jedes Anbieters beeinflusst werden, Cloud- und Legacy-Systeme unter ein konsistentes Governance-Modell zu bringen.
Wettbewerbslandschaft
Marktkonzentration
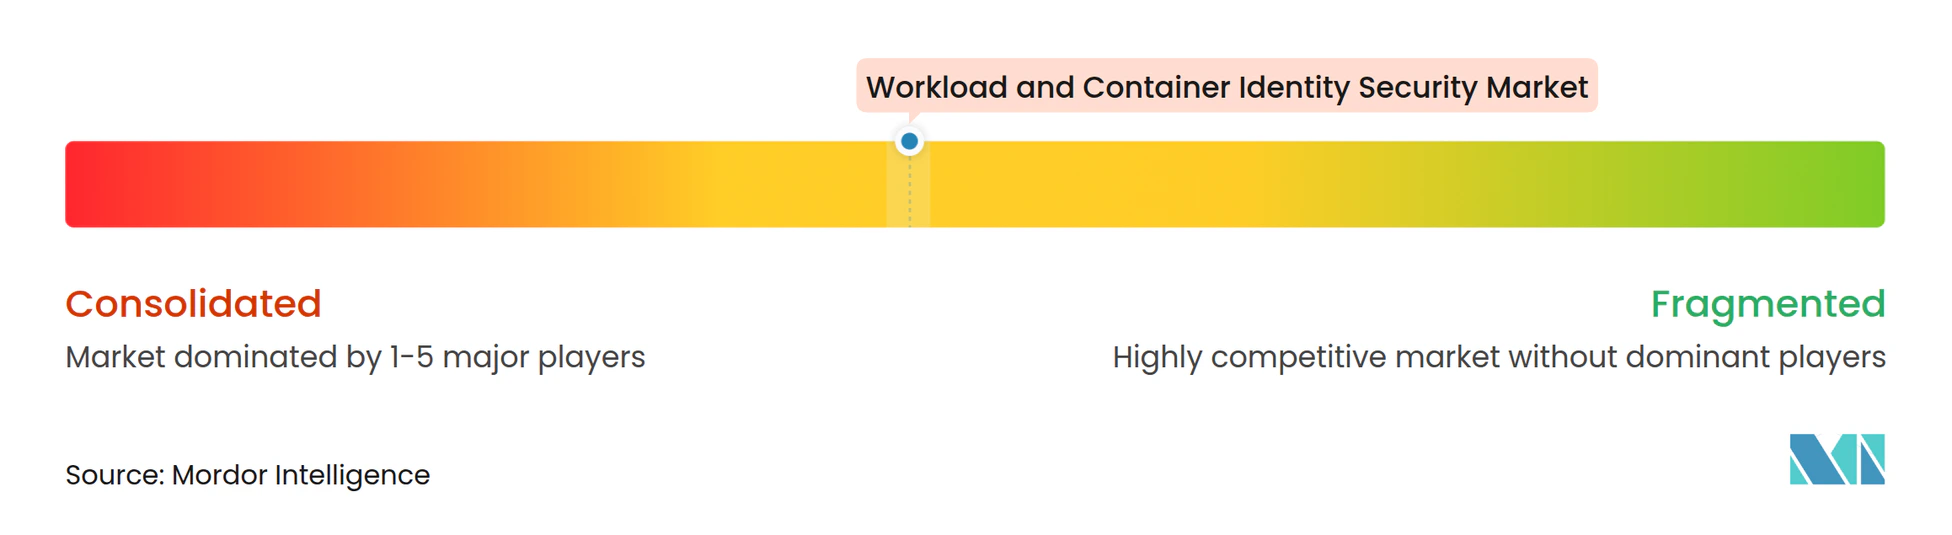
Der Markt für Workload- und Container-Identitätssicherheit weist eine moderate Konzentration auf, mit großen Plattformanbietern und einer größeren Gruppe spezialisierter Anbieter. Palo Alto Networks, Microsoft, Amazon Web Services, Google und HashiCorp verfügen über breite Sicherheits- oder Cloud-Plattformen, die Workload-Identitätsfunktionen unterstützen können. Spezialisten wie Aembit, Silverfort, Teleport und Akeyless konkurrieren durch fokussiertere Fähigkeiten und können schnell reagieren, wenn Kunden eine spezifische Integration oder Laufzeitkontrolle benötigen. Plattformanbieter können Secrets-Management, Maschinenidentität, privilegierten Zugriff und Governance in einer einzigen Geschäftsbeziehung bündeln, was Beschaffung und Verwaltung für Organisationen erleichtern kann, die weniger Anbieter suchen. Dies kann den Bedarf für Käufer reduzieren, separate Produkte über mehrere Identitätskontrollfunktionen hinweg zusammenzustellen. Der Markt für Workload- und Container-Identitätssicherheit bleibt für Spezialisten offen, wo technische Anforderungen von den breiteren Plattformen nicht vollständig erfüllt werden. Hybride Identitätsvermittlung und mehrstufige KI-Agenten-Delegation sind Beispiele für Bereiche, in denen Käufer fokussierte Anbieter suchen können, insbesondere wenn Workload-Muster sich über mehrere Cloud-Umgebungen und bestehende On-Premises-Systeme erstrecken.
Konsolidierung war ein zentrales Wettbewerbsthema. Palo Alto Networks führte Idira im Mai 2026 nach der Übernahme von CyberArk ein und kombinierte Privileged-Access-Management, Zero Standing Privilege und Identitätsschutz für menschliche, maschinelle und agentische Anwendungsfälle. CyberArk veröffentlichte Workload Identity Manager Version 1.11.0 LTS im Mai 2026 mit OIDC-Verbund für Certificate Manager SaaS und Dienstkonto-Token-Authentifizierung. Keyfactor schloss im Juli 2026 eine strategische Wachstumsinvestition von über 1 Milliarde USD unter der Führung von Summit Partners ab, um die Aktivitäten im Bereich Maschinenidentitätssicherheit auszubauen. Diese Schritte zeigen, dass größere Anbieter breitere Portfolios aufbauen, anstatt Workload-Identität als eigenständiges Merkmal zu behandeln. Dies kann den Preisdruck bei reinen Cloud-Bereitstellungen erhöhen und gleichzeitig die Bedeutung der Produktdifferenzierung steigern.
Spezialisten bauen weiterhin Positionen rund um Laufzeit-Transparenz, KI-Agenten und hybride Integration auf. HashiCorps Vault Enterprise fügte 2025 native SPIFFE-Unterstützung hinzu, was seine Rolle in hybriden Secrets-Management-Architekturen stärkt. Sysdig führte im Mai 2026 eine headless Cloud-Sicherheitsplattform für KI-Agenten ein und erweiterte damit den Cloud-nativen Schutz auf KI-Coding-Workflows. Aembit stellte IAM für agentische KI im Oktober 2025 allgemein zur Verfügung und fügte verifizierte Agentenidentitäten, Laufzeit-Richtlinienkontrollen und Prüfpfade hinzu. Der Markt für Workload- und Container-Identitätssicherheit wird weiterhin Produkte belohnen, die ihren Wert in anspruchsvollen Laufzeit- und Multi-Cloud-Umgebungen nachweisen können. Der Markt für Workload- und Container-Identitätssicherheit bietet Spezialisten auch die Möglichkeit, Käufer zu bedienen, die detaillierte technische Unterstützung benötigen, bevor sie sich zu umfassenderen Plattformverträgen verpflichten. Ein Konzentrationsindex kann aus den verfügbaren Informationen nicht berechnet werden, da die Eingabe keinen kombinierten Umsatzanteil der führenden Anbieter enthält.
Branchenführer im Bereich Workload- und Container-Identitätssicherheit
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
HashiCorp, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Workload- und Container-Identitätssicherheit Unternehmen in diesem Bericht
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- HashiCorp, Inc.
- Oasis Security Ltd.
- Okta, Inc.
- CrowdStrike Holdings, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- StrongDM, Inc.
- Red Hat, Inc.
- Trend Micro Incorporated
- Teleport, Inc.
- Aembit, Inc.
- Akeyless Security Ltd.
- Delinea, Inc.
- BeyondTrust Corporation
- Keyfactor, Inc.
- Silverfort Ltd.
Neueste Industrielle Entwicklungen in Markt für Workload- und Container-Identitätssicherheit
- Oktober 2026: Aembit veröffentlichte MCP Identity Gateway Version 1.35.6086 und erweiterte damit die Unterstützung für zusätzliche Zugriffstoken-Zielgruppen und die Bereitstellung von Anmeldeinformationen über benannte Header mit integrierter CrowdStrike-AIDR-Inspektion für die Laufzeit-KI-Agenten-Zugriffskontrolle, wodurch die Plattformabdeckung der agentischen Workload-Authentifizierung erweitert wurde.
- Oktober 2026: Aqua Security wurde bei den 10. jährlichen CyberSecurity Breakthrough Awards als Cloud-Sicherheitsplattform des Jahres ausgezeichnet, in Anerkennung seines laufzeitorientierten Cloud-Sicherheitsansatzes und des im April 2026 gestarteten Aqua Compass MCP-Servers für agentische Container-Incident-Response.
- Juli 2026: Keyfactor schloss eine strategische Wachstumsinvestition von über 1 Milliarde USD unter der Führung von Summit Partners ab, um die Führungsposition in der Maschinenidentitätssicherheit für das KI- und Post-Quanten-Unternehmen auszubauen, und verwies auf die eskalierte strategische Dringlichkeit rund um das Lebenszyklus-Management von Zertifikaten und Workload-Identitäten.
- Juli 2026: Aembit startete einen OpenAI-Workload-Identity-Federation-Anmeldeinformationsanbieter, der langlebige statische API-Schlüssel durch kurzlebige, identitätsgebundene Token ersetzt, die von Aembit im Namen autorisierter Workloads ausgestellt werden, und erweiterte damit die secretless Authentifizierung auf KI-Inferenz-Pipelines, die auf die OpenAI-API zugreifen.
Globaler Berichtsumfang für den Markt für Workload- und Container-Identitätssicherheit
Der Markt für Workload- und Container-Identitätssicherheit umfasst Lösungen und Dienstleistungen zur Absicherung, Authentifizierung, Autorisierung und Verwaltung von Workload-, Container-, Anwendungs-, Dienst-, Maschinen- und kryptografischen Identitäten in Cloud-, On-Premises- und hybriden Umgebungen weltweit. Der Markt ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Identitätstyp (Anwendungs- und Dienstidentitäten, Programmierschnittstellen- und Service-to-Service-Identitäten, Workload- und Container-Identitäten, Maschinen- und Geräteidentitäten sowie kryptografische Zugriffsidentitäten), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Einzelhandel und E-Commerce, Regierung und Verteidigung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Europa, asiatisch-pazifischer Raum, Südamerika, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Anwendungs- und Dienstidentitäten |
| Programmierschnittstellen- und Service-to-Service-Identitäten |
| Workload- und Container-Identitäten |
| Maschinen- und Geräteidentitäten |
| Kryptografische Zugriffsidentitäten |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Regierung und Verteidigung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Identitätstyp | Anwendungs- und Dienstidentitäten | |
| Programmierschnittstellen- und Service-to-Service-Identitäten | ||
| Workload- und Container-Identitäten | ||
| Maschinen- und Geräteidentitäten | ||
| Kryptografische Zugriffsidentitäten | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Regierung und Verteidigung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Frage
Antwort
Wie groß ist der Markt für Workload- und Container-Identitätssicherheit?
Der Markt für Workload- und Container-Identitätssicherheit wird voraussichtlich von 1,32 Milliarden USD im Jahr 2026 und 1,53 Milliarden USD im Jahr 2027 auf 3,54 Milliarden USD bis 2032 anwachsen.
Was treibt die Nachfrage nach Workload- und Container-Identitätssicherheit an?
Cloud-native Bereitstellungen, Zero-Trust-Akzeptanz, kurzlebige Workload-Anmeldeinformationen und Governance-Anforderungen für KI-Agenten erhöhen die Nachfrage.
Welche Komponente führt bei den Ausgaben?
Lösungen führten im Jahr 2026 mit 73,98 % des Umsatzes, da Käufer Plattformen bevorzugen, die Identitätsausstellung, Richtliniendurchsetzung, Lebenszyklus-Governance und Secrets-Integration kombinieren.
Welcher Bereitstellungsmodus wächst am schnellsten?
Die hybride Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 19,83 % wachsen, da Organisationen die Kontrollen auf Cloud- und On-Premises-Umgebungen ausweiten.
Welcher Endnutzersektor wird voraussichtlich am schnellsten wachsen?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 19,09 % wachsen, unterstützt durch Cloud-Migration und stärkere Anforderungen an die Zugangskontrolle.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 19,53 % wachsen, unterstützt durch Cloud-Akzeptanz, Digitalisierung und wachsende Sicherheitsanforderungen.