
Tamaño y Participación del Mercado de Seguridad de Identidad de Cargas de Trabajo y Contenedores
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
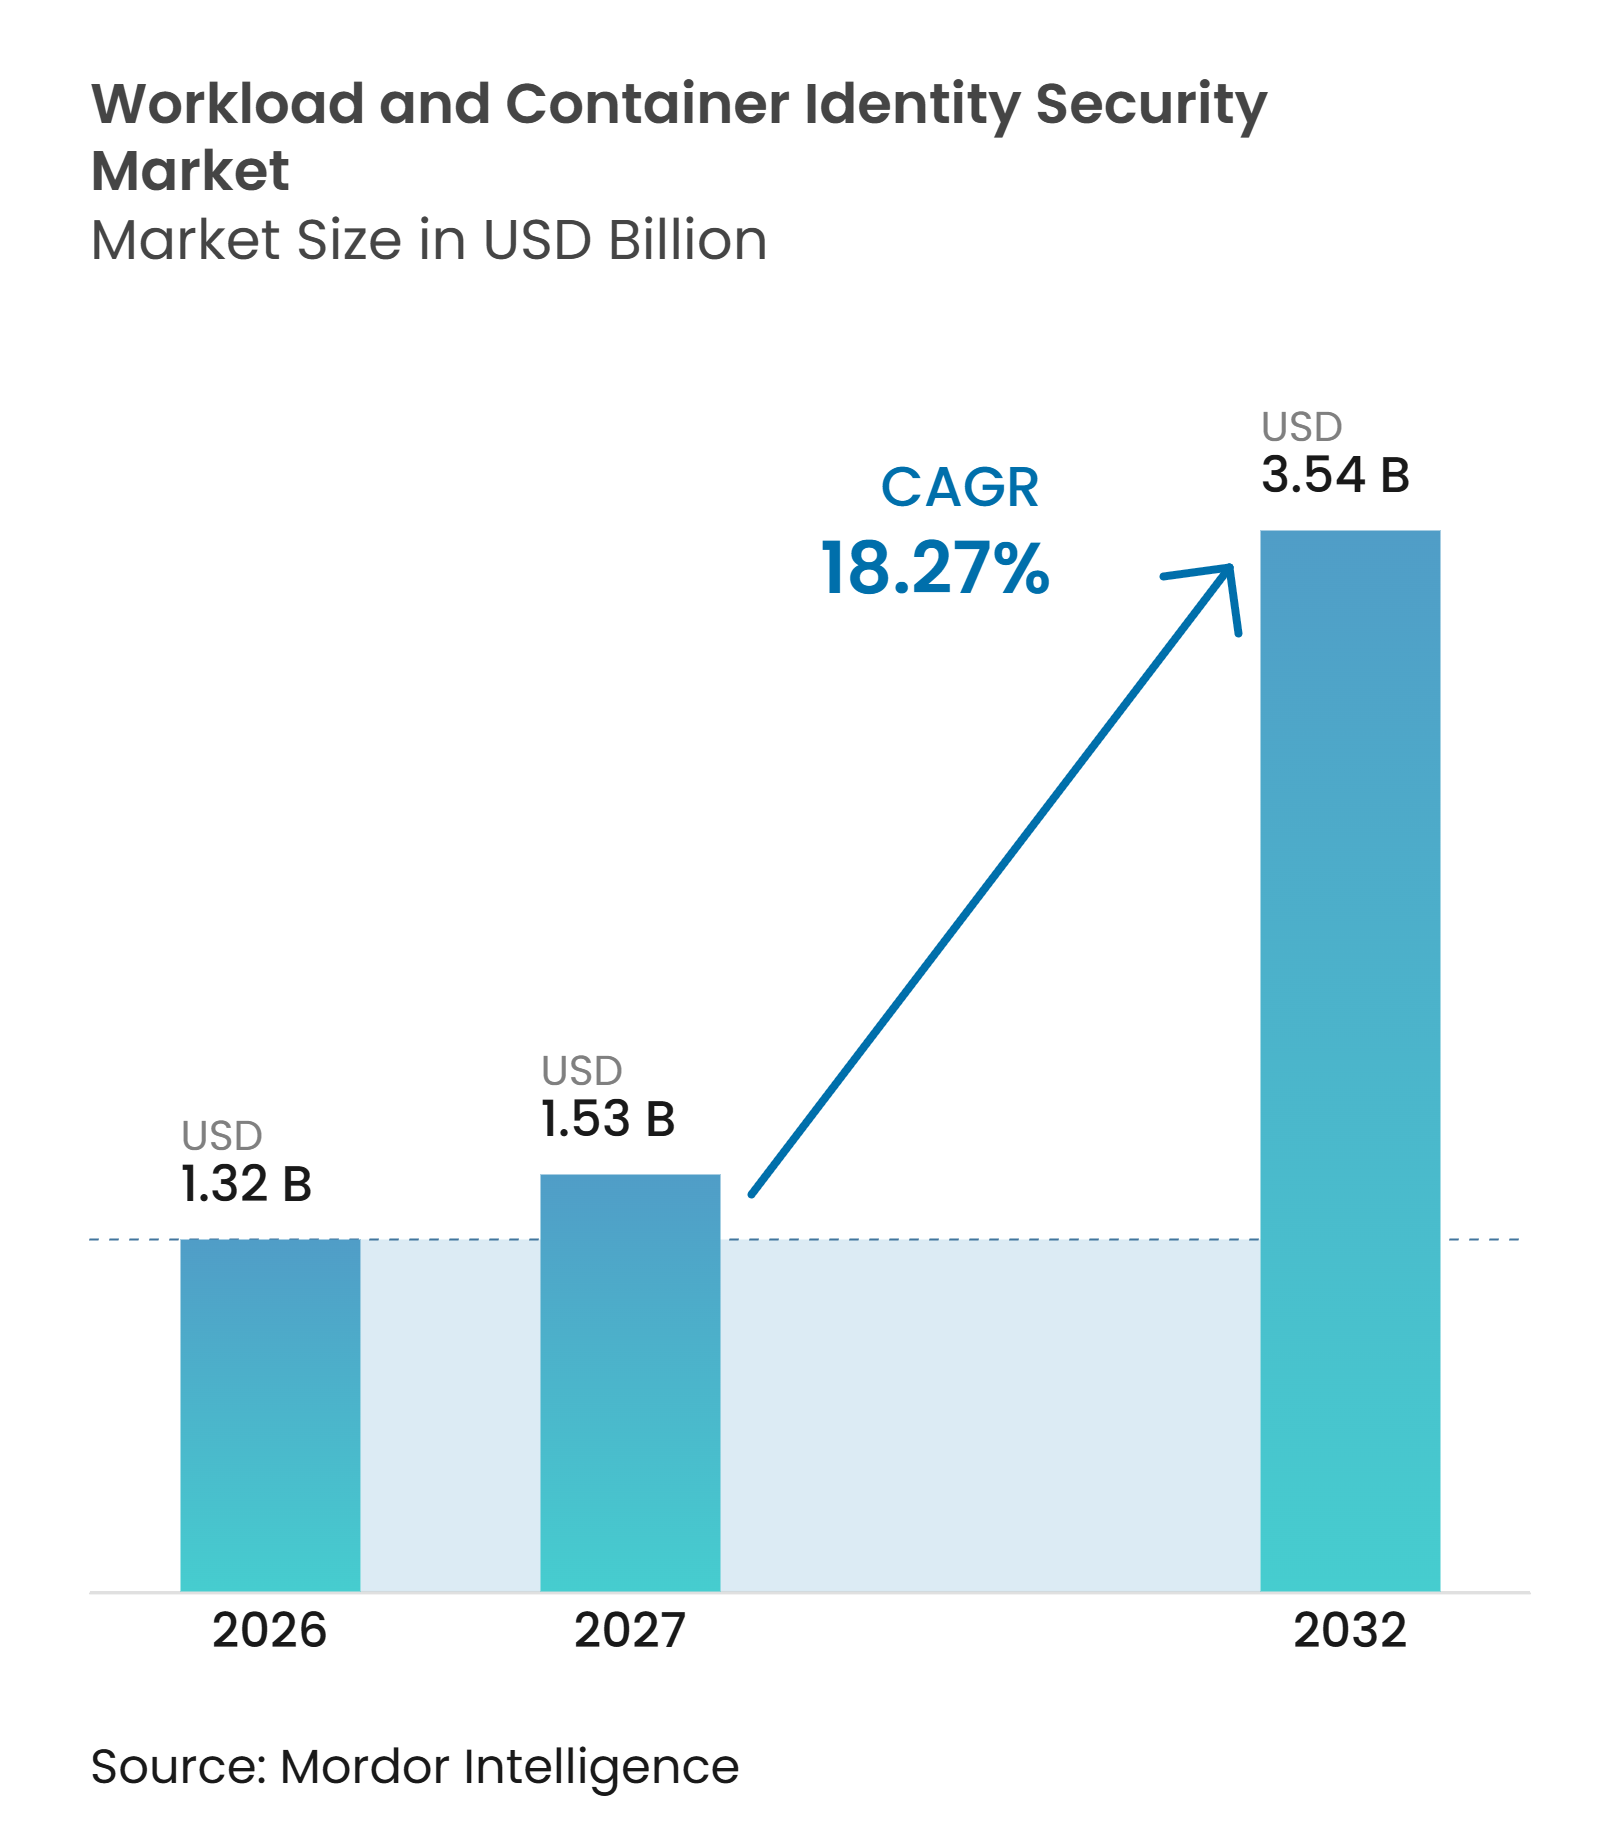
| Tamaño del Mercado (2027) | 1.53 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.54 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 18.27 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Identidad de Cargas de Trabajo y Contenedores por Mordor Intelligence
Se proyecta que el tamaño del mercado de seguridad de identidad de cargas de trabajo y contenedores se expanda de 1,32 mil millones de USD en 2026 y 1,53 mil millones de USD en 2027 a 3,54 mil millones de USD para 2032, registrando un CAGR del 18,27% entre 2027 y 2032. La demanda está siendo moldeada por la necesidad de autenticar servicios, contenedores y procesos automatizados a una escala que supera la administración manual de credenciales, mientras que los programas de confianza cero están pasando de objetivos de política a requisitos operativos. La atención regulatoria a las cadenas de suministro de software y los controles de acceso también está aumentando la necesidad de identidades de máquina trazables. Los proveedores están respondiendo combinando la emisión de identidades, la gestión de secretos, los controles de políticas y las funciones de auditoría en plataformas más amplias que respaldan el desarrollo, la implementación, la supervisión y la respuesta a incidentes. Los compradores evalúan cada vez más si las plataformas pueden cubrir aplicaciones cambiantes sin añadir trabajo manual para los desarrolladores o el personal de seguridad. El mercado de seguridad de identidad de cargas de trabajo y contenedores también tiene margen para expandirse a medida que las organizaciones extienden las protecciones desde las aplicaciones en la nube a entornos híbridos y procesos impulsados por inteligencia artificial, con estándares interoperables y evidencia de auditoría clara que fortalecen las posiciones de los proveedores en entornos regulados.
Conclusiones Clave del Informe
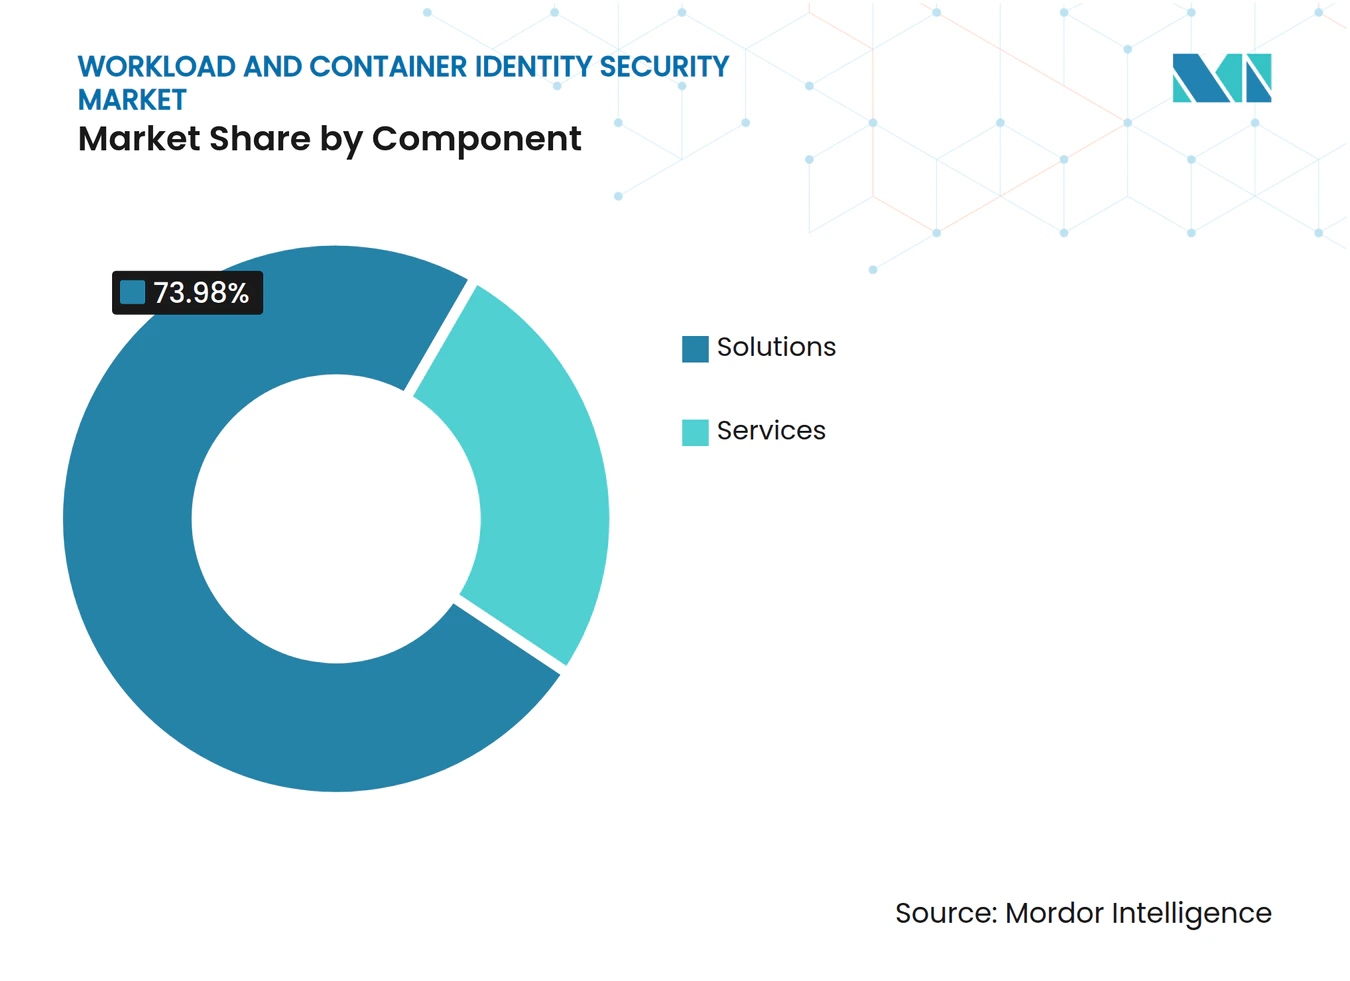
- Por componente, las soluciones representaron el 73,98% de la participación del mercado de seguridad de identidad de cargas de trabajo y contenedores en 2026.
- Por tipo de identidad, se proyecta que las Identidades de Cargas de Trabajo y Contenedores se expandan a un CAGR del 19,16% hasta 2032.
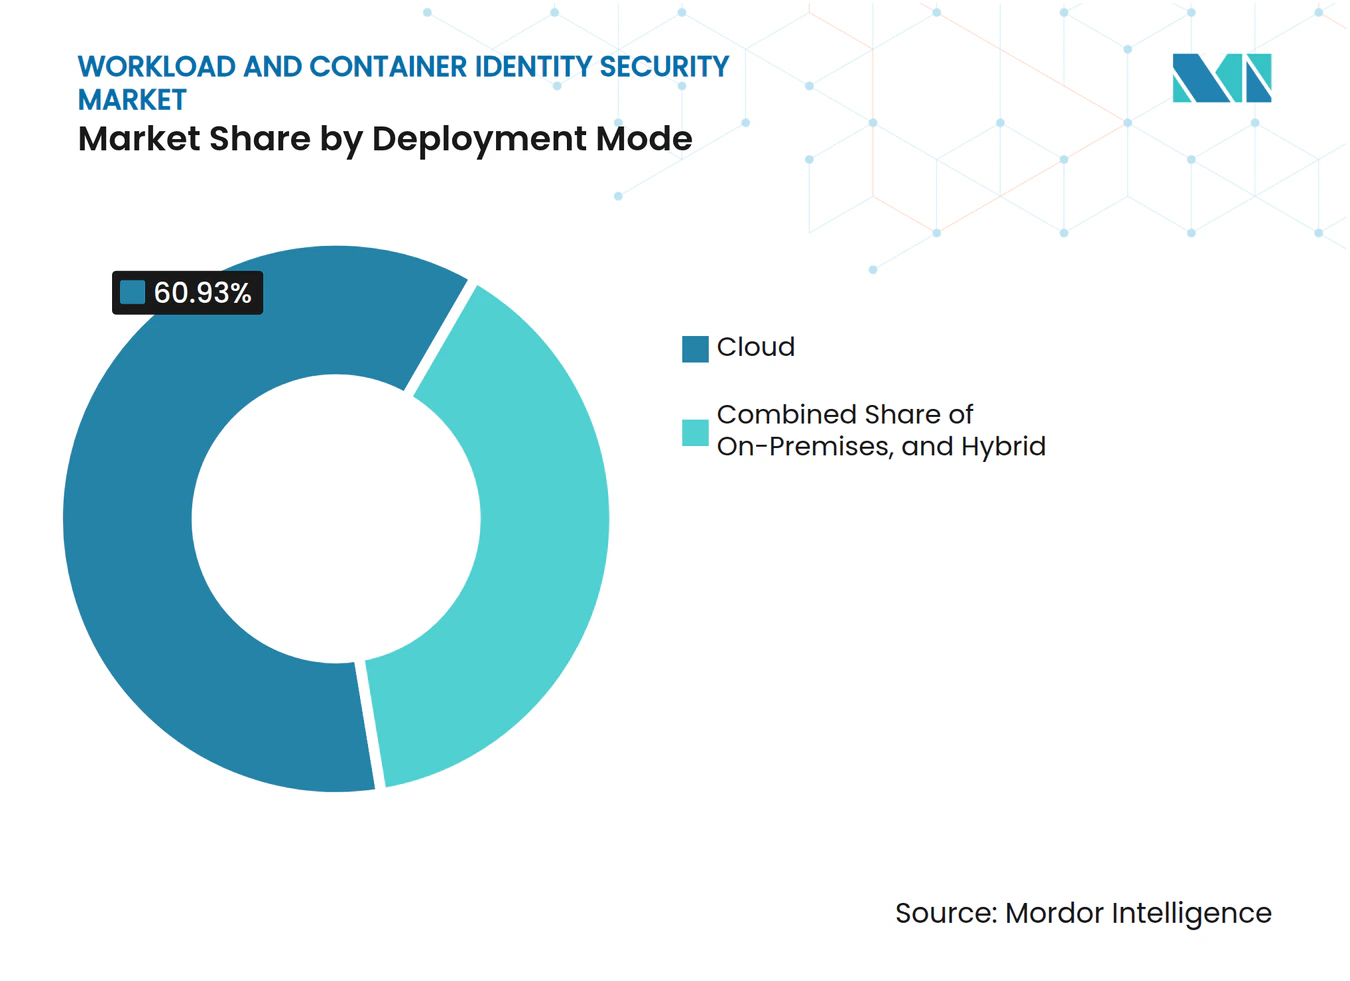
- Por modo de implementación, se espera que la implementación híbrida se expanda a un CAGR del 19,83% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 72,91% del mercado de seguridad de identidad de cargas de trabajo y contenedores en 2026, mientras que las pymes son el segmento de tamaño de organización de más rápido crecimiento.
- Por industria de usuario final, se proyecta que Salud y Ciencias de la Vida se expanda a un CAGR del 19,09% hasta 2032.
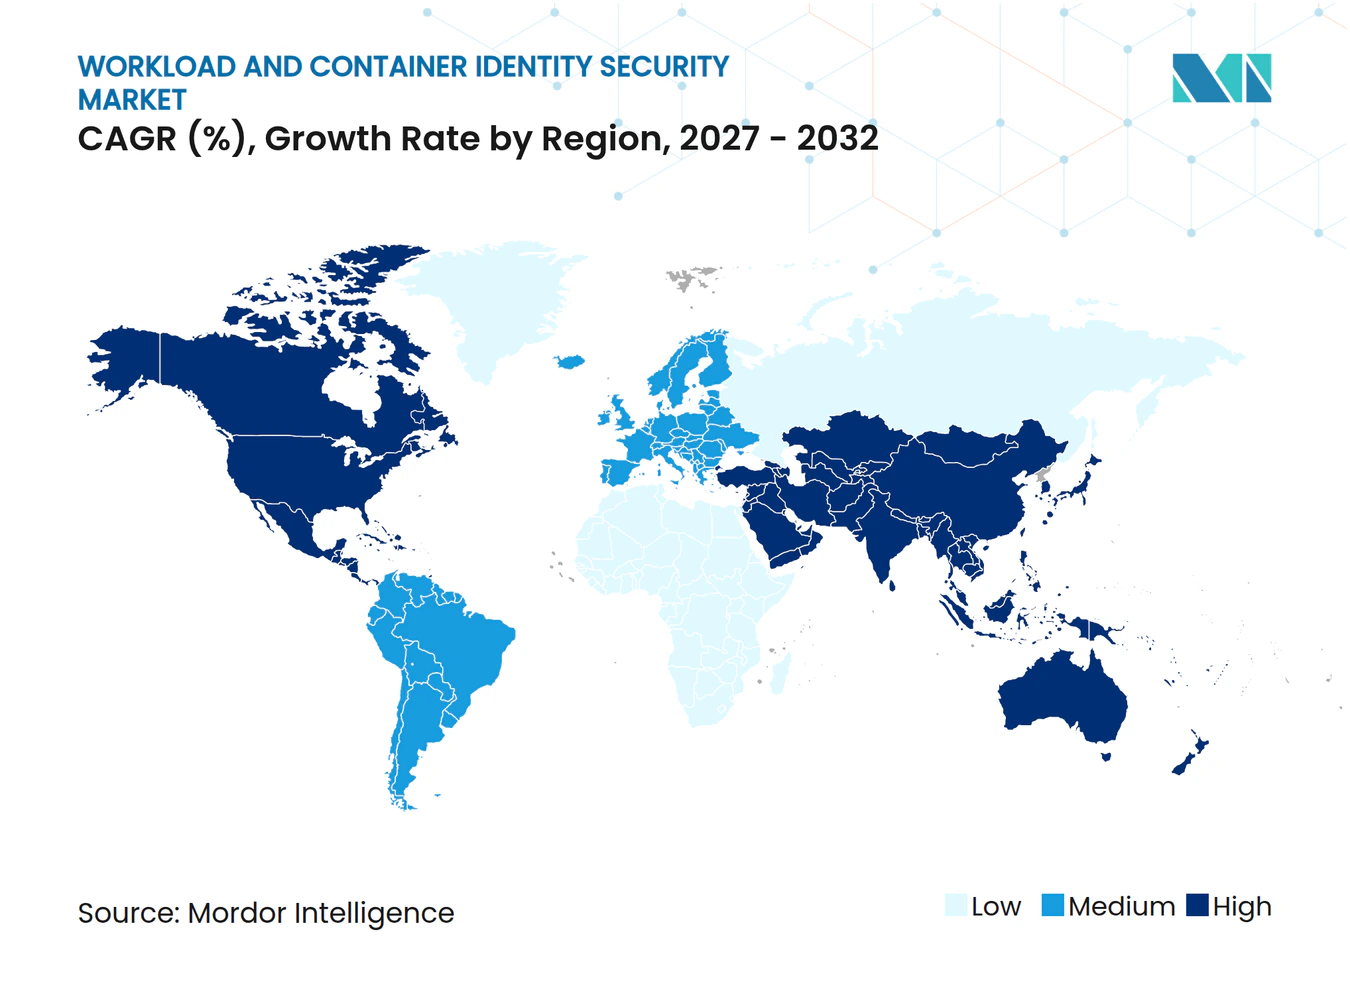
- Por geografía, América del Norte representó el 45,98% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 19,53% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de Cargas de Trabajo Nativas de la Nube y Acceso Máquina a Máquina | +4.2% | Global, concentrado en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Autenticación de Cargas de Trabajo sin Secretos y de Confianza Cero | +3.8% | Global, ganancias tempranas en América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Gobernanza de Identidad de Agentes de Inteligencia Artificial y Procesos Automatizados | +3.1% | América del Norte y Europa, expansión hacia el núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Proliferación de Identidades de Kubernetes y Contenedores | +2.7% | Global, concentrado en América del Norte, Asia-Pacífico y Europa del Norte | Corto plazo (≤ 2 años) |
| Presión Regulatoria para la Trazabilidad de la Cadena de Suministro de Software | +2.1% | América del Norte y la UE, requisitos emergentes en Asia-Pacífico | Mediano plazo (2-4 años) |
| Visibilidad en Tiempo de Ejecución Mediante eBPF y Telemetría a Nivel de Kernel | +1.4% | Núcleo de América del Norte y Asia-Pacífico, expansión hacia la UE | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Cargas de Trabajo Nativas de la Nube y Acceso Máquina a Máquina
La implementación nativa de la nube está aumentando el número de entidades de software que necesitan autenticación segura. La Cloud Native Computing Foundation informó que el 56% de las organizaciones ejecutaban contenedores para la mayoría o la totalidad de las aplicaciones de producción en 2025, en comparación con el 41% en 2023.[1] La misma encuesta encontró que el 82% de estas organizaciones implementaron Kubernetes en producción. Cada nueva carga de trabajo puede requerir una afirmación de identidad, un intercambio de credenciales o ambos, lo que hace que la gobernanza manual sea menos práctica. Microsoft informó que el 51% de las identidades de cargas de trabajo en los entornos que encuestó estaban inactivas, dejando credenciales que podrían estar expuestas al robo de tokens o al movimiento lateral.[2] Sysdig informó que las identidades de máquina superaban en número a las identidades humanas en una proporción de 40.000 a 1 en grandes implementaciones en la nube, reforzando la necesidad de controles de identidad automatizados.
Autenticación de Cargas de Trabajo sin Secretos y de Confianza Cero
El mercado de seguridad de identidad de cargas de trabajo y contenedores se beneficia a medida que las organizaciones reducen el uso de secretos de larga duración para el acceso de carga de trabajo a carga de trabajo. El NIST publicó SP 1800-35 en junio de 2025 con 19 implementaciones de ejemplo para la arquitectura de confianza cero.[3] Varias implementaciones abordan la identidad de cargas de trabajo y servicios a través de marcos como SPIFFE. Red Hat puso a disposición general su Gestor de Identidad de Cargas de Trabajo de Confianza Cero en enero de 2026 para entornos OpenShift. El producto emite identidades de tiempo de ejecución de corta duración y verificadas criptográficamente, y admite la autenticación de bóveda sin secretos. El NIST SP 800-207A identifica el acceso basado en identidad como un control fundamental para las aplicaciones nativas de la nube, fortaleciendo el caso de cumplimiento normativo para estas plataformas.
Gobernanza de Identidad de Agentes de Inteligencia Artificial y Procesos Automatizados
Los agentes de inteligencia artificial introducen identidades no humanas que pueden actuar bajo autoridad delegada y acceder a servicios externos. Un agente también puede crear subagentes, lo que dificulta la rendición de cuentas cuando los controles existentes se centran en un único usuario o cuenta de servicio. El grupo de trabajo WIMSE del IETF publicó en 2025 un borrador para un Sistema de Gestión de Identidad de Agentes que reconoce las limitaciones de los flujos actuales de OAuth y OpenID Connect para la delegación de múltiples saltos. Okta declaró en febrero de 2026 que los controles de agentes de inteligencia artificial deben cubrir el ciclo de vida completo desde la implementación hasta la expiración. Palo Alto Networks introdujo Idira en mayo de 2026 con controles de privilegios dinámicos para identidades humanas, de máquina y agénticas. Este enfoque respalda un cambio hacia una gobernanza de identidad unificada en lugar de herramientas separadas para cada clase de identidad.
Proliferación de Identidades de Kubernetes y Contenedores
La proliferación de identidades de contenedores se vuelve más difícil de gestionar a medida que las cargas de trabajo se crean y eliminan en períodos de tiempo cortos. El Grupo de Trabajo de Políticas de Kubernetes de la CNCF identificó el control de acceso basado en roles con mínimos privilegios y la autenticación sólida como controles fundamentales que a menudo están mal configurados o ausentes en entornos de producción. Sysdig informó que el 60% de los contenedores existían durante 60 segundos o menos. Ciclos de vida tan cortos pueden dejar brechas en los procesos de auditoría diseñados en torno a instantáneas periódicas. La Fundación eBPF ha identificado las herramientas a nivel de kernel, incluidas Cilium y Tetragon, como una forma de obtener telemetría de cargas de trabajo con menor sobrecarga que los enfoques de sidecar heredados. El mercado de seguridad de identidad de cargas de trabajo y contenedores se beneficia, por tanto, de los programas de seguridad que necesitan una observación continua de la actividad en tiempo de ejecución.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración en Entornos Heredados e Híbridos | -3.2% | Global, más grave en Europa y América del Sur donde la densidad de infraestructura heredada es alta | Mediano plazo (2-4 años) |
| Estándares de Garantía Fragmentados para Identidades No Humanas | -2.6% | Global | Largo plazo (≥ 4 años) |
| Escasez de Habilidades en Kubernetes e Identidad de Cargas de Trabajo | -1.9% | Global, más aguda en Asia-Pacífico y América del Sur | Mediano plazo (2-4 años) |
| Propiedad de Identidades Efímeras y Acumulación de Tareas de Remediación | -1.4% | Global, concentrado en los segmentos de grandes empresas de América del Norte y la UE | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Entornos Heredados e Híbridos
El mercado de seguridad de identidad de cargas de trabajo y contenedores enfrenta una adopción más lenta donde los controles nativos de la nube deben conectarse con aplicaciones más antiguas. Las cargas de trabajo locales pueden depender de Kerberos, infraestructura de clave pública heredada o claves API estáticas que no pueden eliminarse sin cambios en las aplicaciones. Aembit declaró que la protección de identidades no humanas en entornos híbridos sigue siendo difícil debido a las credenciales estáticas, la seguridad desigual y las herramientas fragmentadas. Esto puede crear diferentes posturas de seguridad dentro de la misma organización. Los sistemas nativos de la nube pueden usar credenciales verificadas y de corta duración, mientras que los sistemas heredados continúan usando secretos de larga duración. Las organizaciones pueden retrasar las implementaciones amplias hasta que las plataformas de identidad puedan funcionar en ambos entornos sin interrumpir los servicios existentes.
Estándares de Garantía Fragmentados para Identidades No Humanas
Los controles de identidad humana se benefician de protocolos maduros como SAML, SCIM y OpenID Connect. Las prácticas de identidad no humana aún no tienen el mismo lenguaje de auditoría consistente ni el mismo reconocimiento regulatorio. El OWASP Non-Human Identities Top 10 identifica los privilegios excesivos, la supervisión inadecuada y las brechas en el ciclo de vida como áreas clave de riesgo. Estas debilidades pueden dificultar que un comprador demuestre a los auditores que sus credenciales de carga de trabajo están gobernadas de manera efectiva. Las funciones de control a menudo se dividen entre la gestión de certificados, la gestión de secretos, la gestión de acceso privilegiado y las herramientas de derechos en la nube. La ausencia de un modelo de garantía común puede moderar la adquisición entre las organizaciones que necesitan evidencia de cumplimiento clara antes de cambiar la arquitectura de identidad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones Anclan el Gasto en Identidad de Cargas de Trabajo EmpresarialesLas soluciones representaron el 73,98% de la participación del mercado de seguridad de identidad de cargas de trabajo y contenedores en 2026. Esta posición refleja la demanda de funciones integradas que emiten identidades de cargas de trabajo, se conectan a sistemas de secretos, aplican políticas y mantienen registros del ciclo de vida. La industria de seguridad de identidad de cargas de trabajo y contenedores está avanzando hacia productos que pueden implementarse a través de servicios en la nube y herramientas de desarrollo integradas. La entrega como SaaS reduce el trabajo que anteriormente requería soporte de implementación dedicado. Los servicios siguen siendo importantes para las organizaciones que migran de PKI heredada a controles basados en SPIFFE. Estos proyectos requieren experiencia en configuración y aplicaciones que los productos no siempre incluyen. PCI DSS 4.0.1 y NIST SP 800-207A también hacen que los registros de auditoría de plataformas y las capacidades de atestación sean más relevantes para las decisiones de los compradores.
Las grandes organizaciones comparan la cobertura completa de la plataforma en secretos, identidad de máquina e identidad agéntica con la profundidad de los productos especializados individuales. Las organizaciones más pequeñas a menudo prefieren productos SaaS que evitan nueva infraestructura y reducen las demandas operativas iniciales. Esta preferencia puede preservar la demanda de servicios a través de implementaciones gestionadas. Estas implementaciones se asemejan cada vez más a suscripciones en lugar de trabajos de consultoría convencionales. Los proveedores de plataformas también publican proveedores de Terraform, complementos de integración y entrega continua y bibliotecas de operadores de Kubernetes para reducir el esfuerzo de implementación. El proveedor unificado de Terraform de CyberArk es un ejemplo de soporte de implementación liderado por el producto. Es probable que el mercado de seguridad de identidad de cargas de trabajo y contenedores vea que los servicios representan una participación menor a medida que las funciones de autoservicio se vuelven más capaces. Los servicios seguirán siendo necesarios donde las organizaciones tengan entornos híbridos complejos o requisitos de cumplimiento especializados.


Por Tipo de Identidad:
Las Identidades de Cargas de Trabajo y Contenedores Impulsan la Diferenciación del MercadoSe proyecta que las Identidades de Cargas de Trabajo y Contenedores se expandan a un CAGR del 19,16% hasta 2032. Esta categoría abarca identidades de aplicaciones y servicios, identidades de interfaces de programación de aplicaciones y de servicio a servicio, identidades de cargas de trabajo y contenedores, identidades de máquinas y dispositivos, e identidades de acceso criptográfico. La arquitectura en contenedores impulsa su importancia porque cada pod de Kubernetes requiere una afirmación de identidad que pueda emitirse y rotarse rápidamente. La Cloud Native Computing Foundation encontró que el 58% de las organizaciones usaban Cert Manager y el 29% usaban Cilium en producción en 2025. Estas tecnologías respaldan el entorno operativo en el que se utilizan las identidades de cargas de trabajo. Los sistemas PKI tradicionales generalmente fueron diseñados para servicios con vidas operativas más largas. El tamaño del mercado de seguridad de identidad de cargas de trabajo y contenedores para esta categoría de identidad está respaldado por la demanda de credenciales que sigan el ritmo de la orquestación de contenedores.
A medida que las empresas estandarizan en emisores de identidad compatibles con SPIFFE, el límite entre la identidad de carga de trabajo y la identidad de API se vuelve menos nítido. Un plano de credenciales puede servir a varios tipos de acceso no humano. Esto respalda la consolidación de plataformas por parte de proveedores como CyberArk, HashiCorp y proveedores de nube. HashiCorp anunció soporte nativo de SPIFFE en Vault Enterprise durante 2025. Las identidades de acceso criptográfico y las identidades de máquinas y dispositivos pueden expandirse más lentamente porque los sistemas PKI existentes y de ciclo de vida de certificados ya abordan parte de sus necesidades. Las identidades de aplicaciones y servicios siguen siendo importantes a medida que las organizaciones extienden la gobernanza a microservicios más antiguos. La industria de seguridad de identidad de cargas de trabajo y contenedores también se beneficia de los usuarios que buscan un modelo de política común en estos tipos de identidad relacionados. El resultado es una preferencia más clara por la infraestructura de identidad interoperable sobre los repositorios de credenciales aislados.
Por Modo de Implementación:
El Crecimiento Híbrido Supera al Dominante Nivel de NubeSe proyecta que la implementación híbrida se expanda a un CAGR del 19,83% hasta 2032. La nube sigue siendo el modo de implementación más grande y es a menudo la primera opción para las organizaciones que inician un programa de identidad de cargas de trabajo. Las plataformas en la nube se alinean con las aplicaciones en contenedores a través de capacidades como los Roles de AWS IAM para Cuentas de Servicio, la Federación de Identidad de Cargas de Trabajo de GCP y las Identidades Administradas de Azure. El crecimiento híbrido refleja la siguiente etapa de adopción, donde las organizaciones extienden la gobernanza a los sistemas locales. El soporte nativo de SPIFFE de HashiCorp en Vault Enterprise muestra que los proveedores de secretos locales están abordando esta necesidad. Aembit también ha descrito la necesidad de un intermediario dedicado cuando las cargas de trabajo de Windows Server y los servicios de Azure comparten un plano de identidad.
La implementación local sigue siendo relevante en entornos regulados donde la residencia de datos o la arquitectura de seguridad limita el uso de infraestructura de identidad alojada en la nube. Los requisitos gubernamentales y de seguridad nacional también pueden requerir auditabilidad del plano de control físico. El tamaño del mercado de seguridad de identidad de cargas de trabajo y contenedores para casos de uso híbrido está, por tanto, moldeado por organizaciones que deben asegurar sistemas nuevos y antiguos juntos. Los compradores quieren eliminar las credenciales estáticas sin interrumpir las aplicaciones esenciales. Esta necesidad hace que los servicios intermediarios, la federación y la aplicación de políticas entre entornos sean características importantes del producto. Las credenciales efímeras basadas en SPIFFE proporcionan una dirección común en implementaciones en la nube, híbridas y locales. El mercado de seguridad de identidad de cargas de trabajo y contenedores puede beneficiarse cuando este estándar reduce la brecha técnica entre entornos. La adopción dependerá de la facilidad con que los proveedores conecten las nuevas funciones de identidad a las aplicaciones heredadas.


Por Tamaño de Organización:
Las Grandes Empresas Lideran, las Pymes AceleranLas grandes empresas representaron el 72,91% de los ingresos en 2026. Su posición está vinculada al volumen de cargas de trabajo en contenedores y a las estructuras de adquisición de seguridad establecidas dentro de estas organizaciones. Las empresas que operan miles de pods de Kubernetes en varias regiones de la nube necesitan controles de identidad automatizados, registros de auditoría y aplicación de políticas. A esta escala, la identidad de cargas de trabajo es un requisito operativo más que una medida de eficiencia opcional. Palo Alto Networks introdujo Idira en mayo de 2026 con gestión de acceso privilegiado tradicional, privilegio permanente cero y protecciones para identidades de máquina y agénticas. Este empaquetado demuestra cómo los proveedores pueden incorporar funciones de cargas de trabajo en contratos de seguridad más amplios. Las grandes empresas también tienen los recursos para financiar amplios programas de modernización de identidad.
Las pymes son el grupo de tamaño de organización de más rápido crecimiento porque los proveedores de servicios gestionados y las herramientas SaaS reducen los requisitos mínimos de implementación. Los equipos más pequeños pueden adoptar patrones gestionados en la nube sin operar controladores de dominio locales ni grandes equipos de identidad. Este modelo respalda los controles de identidad de cargas de trabajo con menos sobrecarga de infraestructura. El mercado de seguridad de identidad de cargas de trabajo y contenedores puede beneficiarse de los proveedores que ofrecen incorporación guiada y operaciones gestionadas. Tales ofertas ayudan a las organizaciones que tienen experiencia limitada interna en Kubernetes e identidad. La entrega simplificada también puede reducir la brecha entre las organizaciones más pequeñas y las grandes empresas que ya tienen prácticas de gobernanza maduras. Los proveedores pueden usar paquetes escalonados para dar a las pymes una ruta clara desde la gestión básica de credenciales hasta controles de políticas más amplios. Esto crea una oportunidad para los proveedores que pueden equilibrar la facilidad de uso con la evidencia de auditoría requerida por los clientes regulados.
Por Industria de Usuario Final:
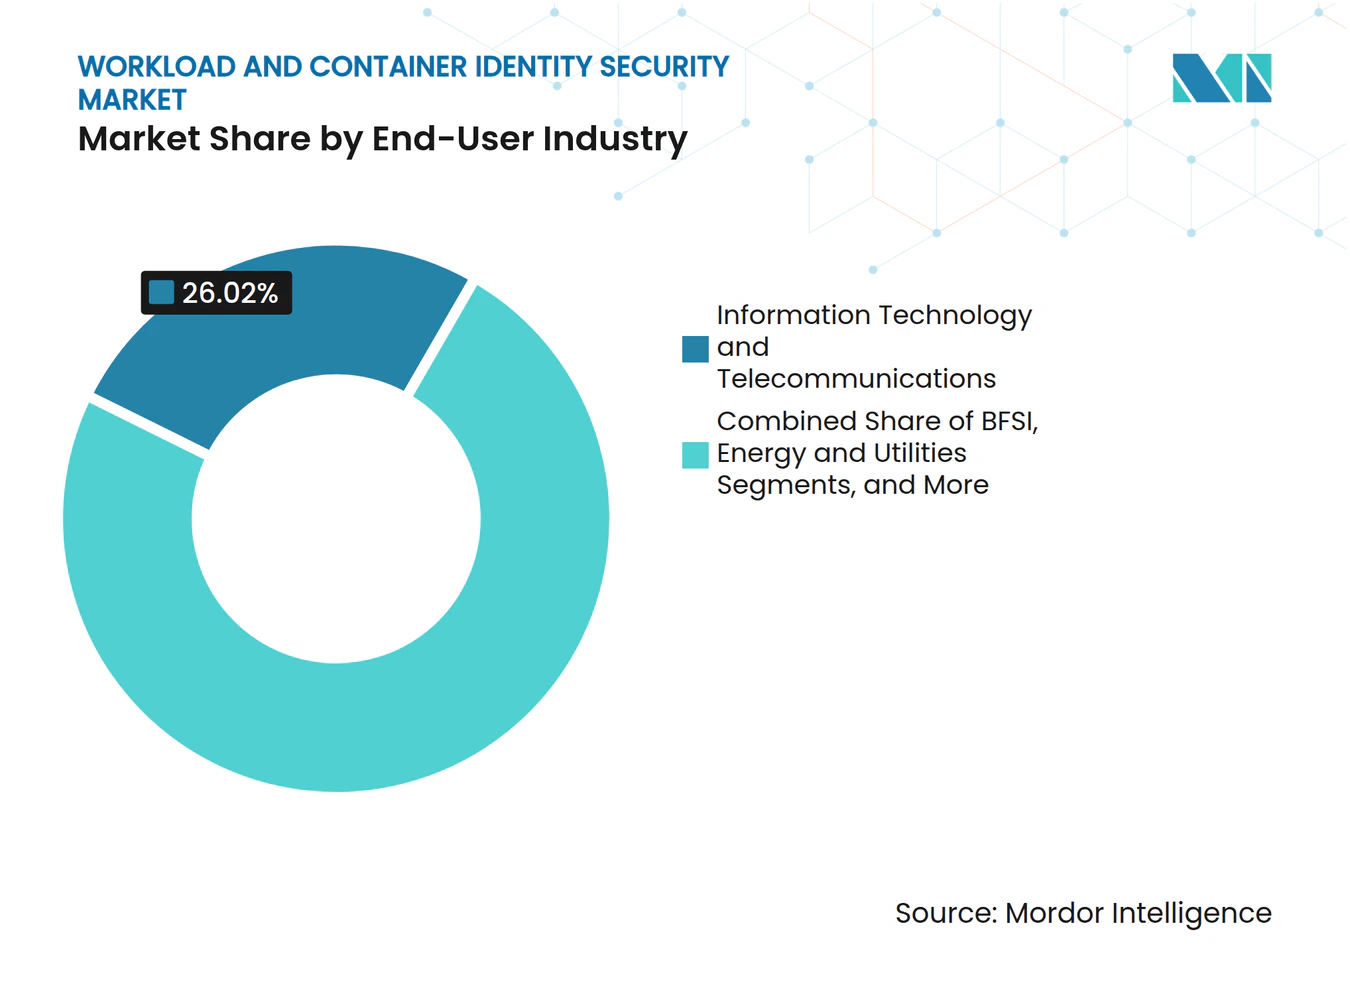
TI y Telecomunicaciones Marca el Ritmo Mientras Salud AceleraSe proyecta que Salud y Ciencias de la Vida se expanda a un CAGR del 19,09% hasta 2032. Tecnología de la Información y Telecomunicaciones lidera el gasto actual de los usuarios finales porque opera entornos densos nativos de la nube e integra estas arquitecturas de manera temprana. Estas organizaciones se encuentran con la proliferación de identidades, las credenciales efímeras y los problemas de gestión de secretos antes de que los requisitos formales hagan necesarios los cambios. BFSI es el segundo grupo de demanda más grande debido a los controles de PCI DSS 4.0.1, las obligaciones del ciclo de vida de credenciales, el comercio automatizado y la banca por API. El Comercio Minorista y el Comercio Electrónico, el Gobierno y la Defensa, y la Manufactura Industrial forman grupos de demanda adicionales. Sus necesidades surgen de la migración de plataformas de comercio, los requisitos federales de confianza cero y la integración de tecnología operativa. El mercado de seguridad de identidad de cargas de trabajo y contenedores está, por tanto, expuesto a varias industrias que están expandiendo los servicios basados en la nube mientras refuerzan los controles de acceso.
La migración a la nube en el sector sanitario y las obligaciones de privacidad más estrictas respaldan una adopción más rápida en ese sector. Fortified Health Security informó que las organizaciones sanitarias identificaron 4 veces más vulnerabilidades de control de identidad y acceso en el primer semestre de 2026 que en el mismo período de 2025. Se espera que la Regla de Seguridad HIPAA revisada requiera controles más estrictos para la información de salud electrónica protegida, incluido el cifrado, la autenticación multifactor y los registros de acceso completos. La demanda en el sector sanitario está respaldada por la necesidad de mantener un registro trazable para cada interacción de servicio. Estos sistemas pueden respaldar a las entidades cubiertas y a los socios comerciales que necesitan evidencia detallada de cómo las cargas de trabajo accedieron a los datos protegidos. La categoría también se beneficia donde los sistemas clínicos heredados se conectan a plataformas en la nube más nuevas. Los proveedores que faciliten la implementación híbrida pueden estar bien posicionados para atender a estas organizaciones. La adopción en el sector sanitario sigue vinculada al ritmo de la acción regulatoria y a la capacidad de integrar controles de identidad sin interrumpir las operaciones clínicas.
Análisis Geográfico
Mercado de Seguridad de Identidad para Cargas de Trabajo y Contenedores en América del Norte
América del Norte concentró el 45,98% del mercado de seguridad de identidad para cargas de trabajo y contenedores en 2026. La región combina una extensa infraestructura en la nube, requisitos de seguridad federales y una base de proveedores que incluye tanto especialistas como proveedores de plataformas amplias. La CISA actualizó los elementos mínimos para las listas de materiales de software en agosto de 2025, añadiendo campos de datos que incluyen hash de componente, licencia, nombre de herramienta y contexto de generación. Estos requisitos ejercen presión sobre las cadenas de suministro de software para mejorar la trazabilidad. Estados Unidos cuenta con una fuerte demanda por parte de agencias federales y grandes empresas. Canadá apoya la demanda regional a través de su consolidada adopción en el mercado medio de la gestión centralizada de identidades. La competencia es especialmente intensa en América del Norte, donde Aembit, Teleport y Silverfort compiten con empresas de plataformas de mayor envergadura.
Mercado de Seguridad de Identidad para Cargas de Trabajo y Contenedores en Europa y Asia-Pacífico
Europa está condicionada por las necesidades de cumplimiento normativo y una concentración comparativamente mayor de infraestructura local. Los requisitos de NIS2 y la Ley de Resiliencia Cibernética de la UE son relevantes para los operadores que necesitan una mayor trazabilidad en entornos de software y contenedores. La demanda europea está respaldada por intermediarios de identidad que operan tanto en la nube como en sistemas más antiguos. Alemania, el Reino Unido y Francia siguen siendo mercados nacionales importantes debido a la actividad en servicios financieros, manufactura industrial y tecnología. El despliegue híbrido tiene especial relevancia porque muchas organizaciones necesitan controles que conecten su infraestructura existente con las nuevas aplicaciones en la nube. HashiCorp y Red Hat compiten en este entorno a través de sus capacidades de integración híbrida. Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,53% hasta 2032, convirtiéndose en el segmento geográfico de mayor crecimiento.
Mercado de Seguridad de Identidad para Cargas de Trabajo y Contenedores en Asia-Pacífico, América del Sur y Oriente Medio y África
India atrae la atención porque su base de desarrollo nativo en la nube y su sector de prestación de servicios de TI a nivel global generan demanda de herramientas de identidad de cargas de trabajo orientadas a desarrolladores. Upwind informó en marzo de 2026 que el 85% de las organizaciones indias habían experimentado un incidente de seguridad en la nube durante el año anterior. Japón está modernizando su infraestructura de identidad heredada para implementaciones de nube híbrida, mientras que Corea del Sur y Australia representan mercados más maduros impulsados por el cumplimiento normativo. América del Sur, liderada por Brasil, se encuentra en una etapa más temprana de adopción, aunque está respaldada por requisitos de protección de datos. Oriente Medio y África también se encuentran en etapas más tempranas, con programas de política digital y la adopción de la nube generando nueva demanda. Las opciones de residencia local de datos pueden ser importantes a medida que los proveedores ingresan a estos mercados. El mercado de seguridad de identidad para cargas de trabajo y contenedores dependerá de los proveedores que puedan atender las necesidades normativas regionales manteniendo al mismo tiempo controles de identidad coherentes en las operaciones globales. Este mercado de seguridad de identidad para cargas de trabajo y contenedores también estará influenciado por la capacidad de cada proveedor para integrar los sistemas en la nube y los sistemas heredados bajo un modelo de gobernanza coherente.
Panorama Competitivo
Concentración del Mercado
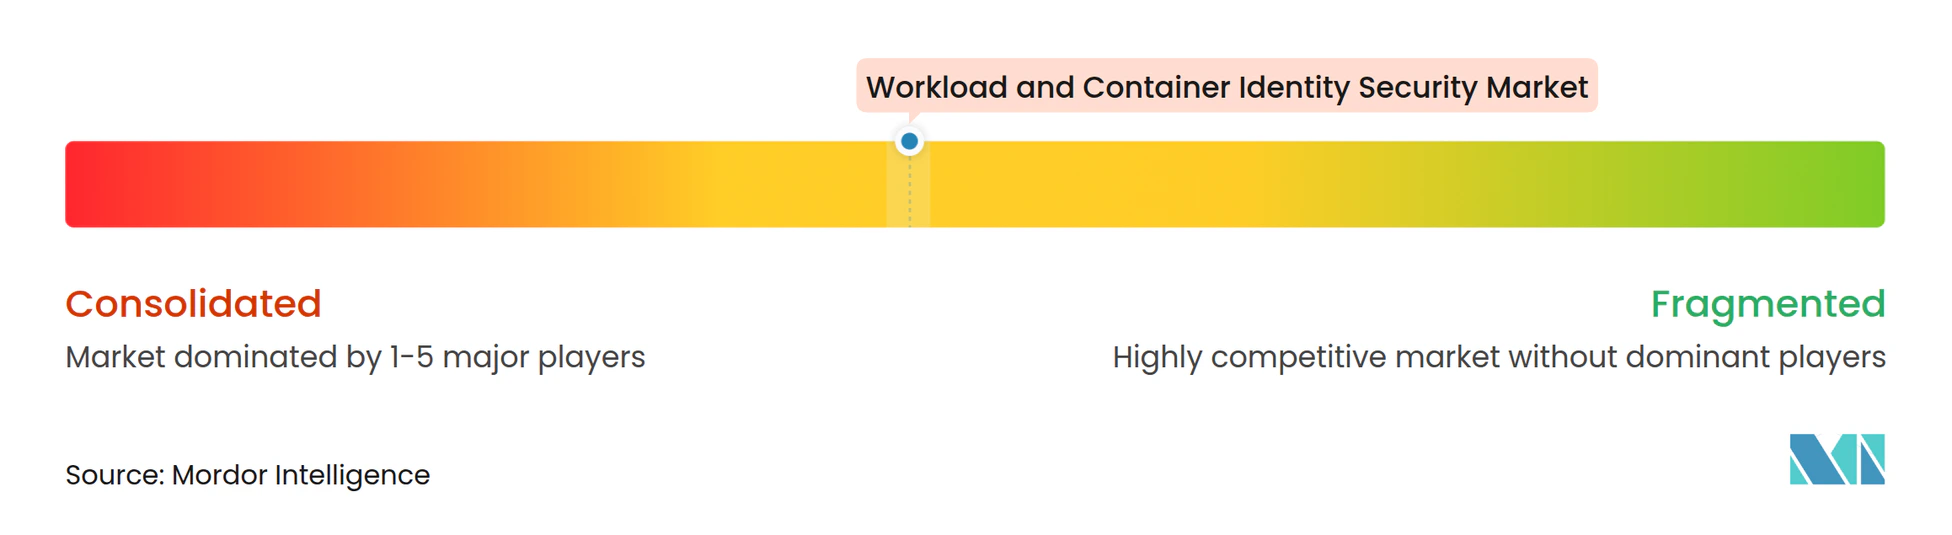
El mercado de seguridad de identidad de cargas de trabajo y contenedores tiene una concentración moderada, con grandes proveedores de plataformas y un conjunto más amplio de proveedores especializados. Palo Alto Networks, Microsoft, Amazon Web Services, Google y HashiCorp tienen plataformas de seguridad o de nube amplias que pueden respaldar las funciones de identidad de cargas de trabajo. Los especialistas como Aembit, Silverfort, Teleport y Akeyless compiten a través de capacidades más enfocadas y pueden responder rápidamente cuando los clientes necesitan una integración específica o un control en tiempo de ejecución. Los proveedores de plataformas pueden agrupar la gestión de secretos, la identidad de máquina, el acceso privilegiado y la gobernanza en una única relación comercial, lo que puede facilitar la adquisición y la administración para las organizaciones que buscan menos proveedores. Esto puede reducir la necesidad de que los compradores ensamblen productos separados en varias funciones de control de identidad. El mercado de seguridad de identidad de cargas de trabajo y contenedores sigue abierto a los especialistas donde los requisitos técnicos no están completamente satisfechos por las plataformas más amplias. La intermediación de identidad híbrida y la delegación de agentes de inteligencia artificial de múltiples saltos son ejemplos de áreas donde los compradores pueden buscar proveedores especializados, especialmente cuando los patrones de cargas de trabajo se extienden por varios entornos de nube y sistemas locales existentes.
La consolidación ha sido un tema competitivo central. Palo Alto Networks introdujo Idira en mayo de 2026 tras adquirir CyberArk, combinando la gestión de acceso privilegiado, el privilegio permanente cero y las protecciones de identidad para casos de uso humanos, de máquina y agénticos. CyberArk lanzó Workload Identity Manager versión 1.11.0 LTS en mayo de 2026, con federación OIDC para Certificate Manager SaaS y autenticación de tokens de cuentas de servicio. Keyfactor cerró una inversión de crecimiento estratégico de más de 1.000 millones de USD liderada por Summit Partners en julio de 2026 para expandir las actividades de seguridad de identidad de máquina. Estos movimientos muestran que los proveedores más grandes están construyendo carteras más amplias en lugar de tratar la identidad de cargas de trabajo como una característica independiente. Esto puede aumentar la presión de precios en las implementaciones exclusivamente en la nube mientras eleva la importancia de la diferenciación de productos.
Los especialistas continúan construyendo posiciones en torno a la visibilidad en tiempo de ejecución, los agentes de inteligencia artificial y la integración híbrida. Vault Enterprise de HashiCorp añadió soporte nativo de SPIFFE en 2025, lo que respalda su papel en las arquitecturas de gestión de secretos híbridas. Sysdig introdujo una plataforma de seguridad en la nube sin interfaz para agentes de inteligencia artificial en mayo de 2026, extendiendo la protección nativa de la nube a los flujos de trabajo de codificación de inteligencia artificial. Aembit puso a disposición general IAM para Inteligencia Artificial Agéntica en octubre de 2025, añadiendo identidades de agentes verificadas, controles de políticas en tiempo de ejecución y registros de auditoría. El mercado de seguridad de identidad de cargas de trabajo y contenedores seguirá recompensando a los productos que puedan demostrar valor en entornos de tiempo de ejecución difíciles y de múltiples nubes. El mercado de seguridad de identidad de cargas de trabajo y contenedores también brinda a los especialistas la oportunidad de atender a los compradores que necesitan soporte técnico detallado antes de comprometerse con contratos de plataforma más amplios. No se puede calcular una puntuación de concentración a partir de la información disponible porque la entrada no proporciona la participación de ingresos combinada de los principales proveedores.
Líderes de la Industria de Seguridad de Identidad de Cargas de Trabajo y Contenedores
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
HashiCorp, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Identidad de Cargas de Trabajo y Contenedores Empresas cubiertas en este informe
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- HashiCorp, Inc.
- Oasis Security Ltd.
- Okta, Inc.
- CrowdStrike Holdings, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- StrongDM, Inc.
- Red Hat, Inc.
- Trend Micro Incorporated
- Teleport, Inc.
- Aembit, Inc.
- Akeyless Security Ltd.
- Delinea, Inc.
- BeyondTrust Corporation
- Keyfactor, Inc.
- Silverfort Ltd.
Desarrollos recientes de la industria en Mercado de Seguridad de Identidad de Cargas de Trabajo y Contenedores
- Octubre de 2026: Aembit lanzó MCP Identity Gateway versión 1.35.6086, ampliando el soporte para audiencias de tokens de acceso adicionales y la entrega de credenciales de encabezado con nombre con inspección integrada de CrowdStrike AIDR para el control de acceso de agentes de inteligencia artificial en tiempo de ejecución, expandiendo la cobertura de la plataforma para la autenticación de cargas de trabajo agénticas.
- Octubre de 2026: Aqua Security fue nombrada Plataforma de Seguridad en la Nube del Año en los 10.º Premios Anuales CyberSecurity Breakthrough, reconociendo su enfoque de seguridad en la nube centrado en el tiempo de ejecución y el lanzamiento del servidor MCP Aqua Compass en abril de 2026 para la respuesta a incidentes de contenedores agénticos.
- Julio de 2026: Keyfactor cerró una inversión de crecimiento estratégico de más de 1.000 millones de USD liderada por Summit Partners para expandir el liderazgo en seguridad de identidad de máquina para la empresa de inteligencia artificial y poscuántica, citando la urgencia estratégica creciente en torno a la gestión del ciclo de vida de certificados e identidades de cargas de trabajo.
- Julio de 2026: Aembit lanzó un Proveedor de Credenciales de Federación de Identidad de Cargas de Trabajo de OpenAI, reemplazando las claves API estáticas de larga duración con tokens de corta duración vinculados a la identidad emitidos por Aembit en nombre de las cargas de trabajo autorizadas, extendiendo la autenticación sin secretos a las canalizaciones de inferencia de inteligencia artificial que acceden a la API de OpenAI.
Alcance del Informe Global del Mercado de Seguridad de Identidad de Cargas de Trabajo y Contenedores
El Mercado de Seguridad de Identidad de Cargas de Trabajo y Contenedores abarca soluciones y servicios para asegurar, autenticar, autorizar y gestionar identidades de cargas de trabajo, contenedores, aplicaciones, servicios, máquinas y criptográficas en entornos de nube, locales e híbridos a nivel global. El Mercado está Segmentado por Componente (Soluciones y Servicios), Tipo de Identidad (Identidades de Aplicaciones y Servicios, Identidades de Interfaces de Programación de Aplicaciones y de Servicio a Servicio, Identidades de Cargas de Trabajo y Contenedores, Identidades de Máquinas y Dispositivos, e Identidades de Acceso Criptográfico), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (BFSI, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Comercio Minorista y Comercio Electrónico, Gobierno y Defensa, y Otras Industrias de Usuario Final), y Geografía (América del Norte, Europa, Asia-Pacífico, América del Sur, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Identidades de Aplicaciones y Servicios |
| Identidades de Interfaces de Programación de Aplicaciones y de Servicio a Servicio |
| Identidades de Cargas de Trabajo y Contenedores |
| Identidades de Máquinas y Dispositivos |
| Identidades de Acceso Criptográfico |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| BFSI |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Gobierno y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Tipo de Identidad | Identidades de Aplicaciones y Servicios | |
| Identidades de Interfaces de Programación de Aplicaciones y de Servicio a Servicio | ||
| Identidades de Cargas de Trabajo y Contenedores | ||
| Identidades de Máquinas y Dispositivos | ||
| Identidades de Acceso Criptográfico | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | BFSI | |
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
Pregunta
Respuesta
¿Cuál es el tamaño del mercado de seguridad de identidad de cargas de trabajo y contenedores?
Se proyecta que el mercado de seguridad de identidad de cargas de trabajo y contenedores aumente de 1,32 mil millones de USD en 2026 y 1,53 mil millones de USD en 2027 a 3,54 mil millones de USD para 2032.
¿Qué está impulsando la demanda de seguridad de identidad de cargas de trabajo y contenedores?
Las implementaciones nativas de la nube, la adopción de confianza cero, las credenciales de cargas de trabajo de corta duración y las necesidades de gobernanza para los agentes de inteligencia artificial están aumentando la demanda.
¿Qué componente lidera el gasto?
Las soluciones lideraron con el 73,98% de los ingresos en 2026 porque los compradores prefieren plataformas que combinen la emisión de identidades, la aplicación de políticas, la gobernanza del ciclo de vida y la integración de secretos.
¿Qué modo de implementación se está expandiendo más rápido?
Se proyecta que la implementación híbrida se expanda a un CAGR del 19,83% hasta 2032 a medida que las organizaciones extienden los controles en entornos de nube y locales.
¿Qué sector de usuario final se proyecta que se expanda más rápido?
Se proyecta que Salud y Ciencias de la Vida se expanda a un CAGR del 19,09% hasta 2032, respaldado por la migración a la nube y requisitos de control de acceso más estrictos.
¿Qué región se proyecta que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 19,53% hasta 2032, respaldado por la adopción de la nube, la digitalización y los crecientes requisitos de seguridad.