
Kubernetesアイデンティティセキュリティ市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
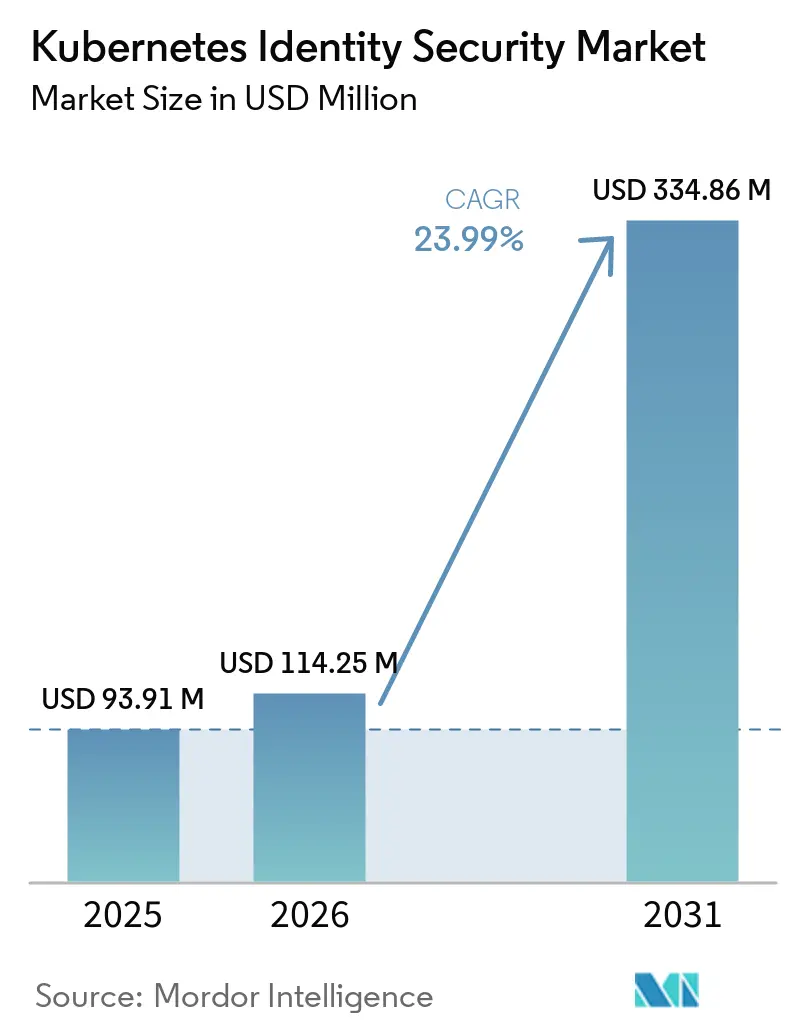
| 市場規模 (2026) | 114.25 百万米ドル |
| 市場規模 (2031) | 334.86 百万米ドル |
| 成長率 (2026 - 2031) | 23.99 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるKubernetesアイデンティティセキュリティ市場分析
Kubernetesアイデンティティセキュリティ市場規模は、2025年の93.91 ミリオン 米ドルから2026年には114.25 ミリオン 米ドルへと拡大し、2026年から2031年にかけてCAGR 23.99%で成長して2031年には334.86 ミリオン 米ドルに達する見込みです。Kubernetesがスタンダードなプロダクションプラットフォームとなりつつあるなかで、組織がアクセス制御をワークロードに近づけるにつれ、Kubernetesアイデンティティセキュリティ市場は拡大しています。本番環境への採用が進むことで、ライフサイクル管理が必要なサービスアカウント、証明書、ポリシー、およびマシンアイデンティティの数が増加しています。セキュリティチームはまた、各タスク実行時に限定的なスコープのアクセスを必要とするAIエージェントに対応するため、制御手段を適応させています。ゼロトラストプログラムは、規制対象環境および公共部門における調達需要を牽引しており、一方でマネージドKubernetesサービスに組み込まれたアイデンティティ機能はスペシャリストベンダーへの圧力を高めています。したがって、Kubernetesアイデンティティセキュリティ市場は、ワークロードアイデンティティ、ポリシー管理、運用サポート、およびクラウドとオンプレミスのクラスター全体で機能する制御手段を組み合わせたプロバイダーに対して機会を提供しています。
レポートの主要ポイント
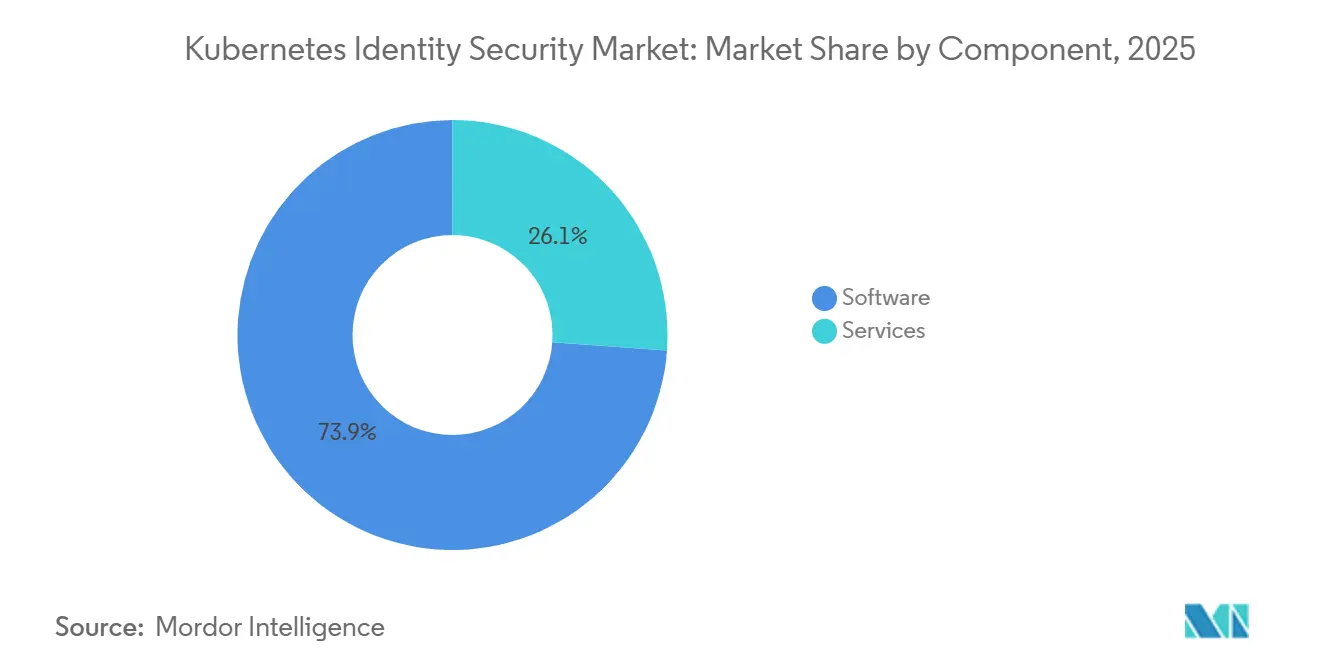
- コンポーネント別では、ソフトウェアが2025年のKubernetesアイデンティティセキュリティ市場収益の73.86%を占め、サービスは2031年にかけてCAGR 27.92%で成長すると予測されています。
- デプロイメントモード別では、クラウドベースソリューションが2025年の収益の58.49%を占め、2031年にかけてCAGR 26.78%で拡大すると予測されています。
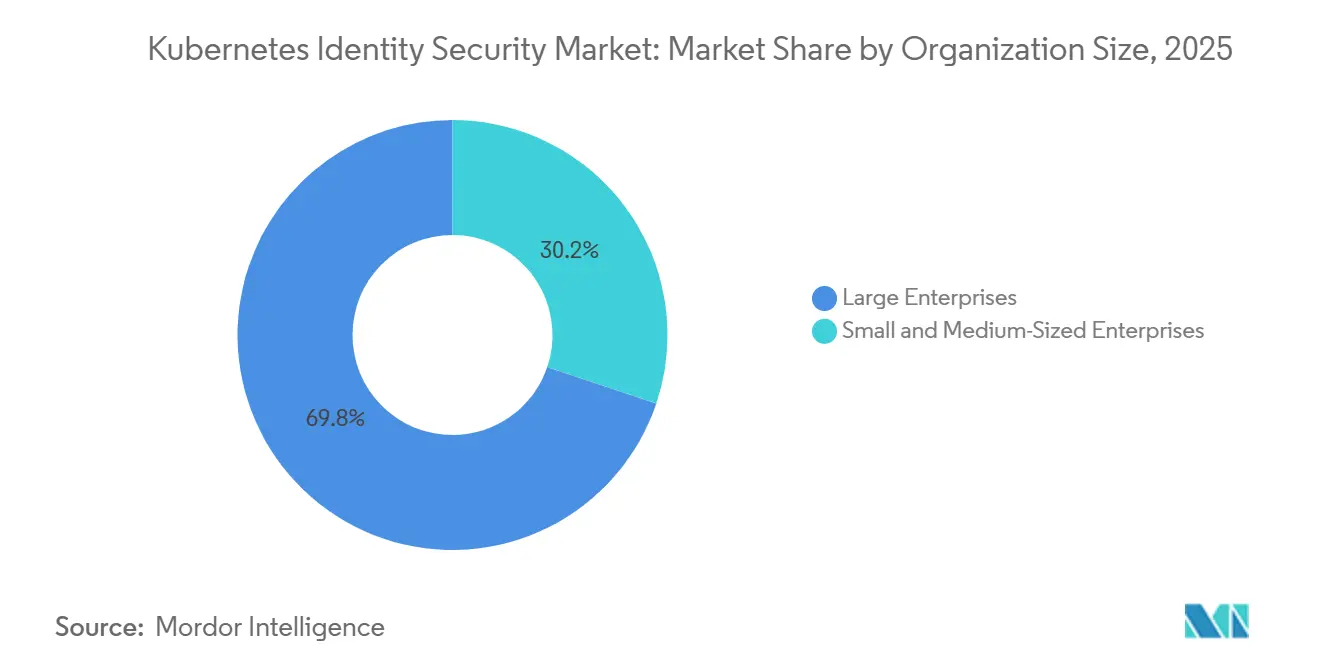
- 組織規模別では、大企業が2025年のKubernetesアイデンティティセキュリティ市場収益の69.83%を占め、中小企業は2031年にかけてCAGR 27.36%で成長すると予測されています。
- 最終用途別では、ITおよび通信が2025年の収益の27.31%を占め、政府および公共行政産業は2031年にかけてCAGR 26.62%で拡大すると予測されています。
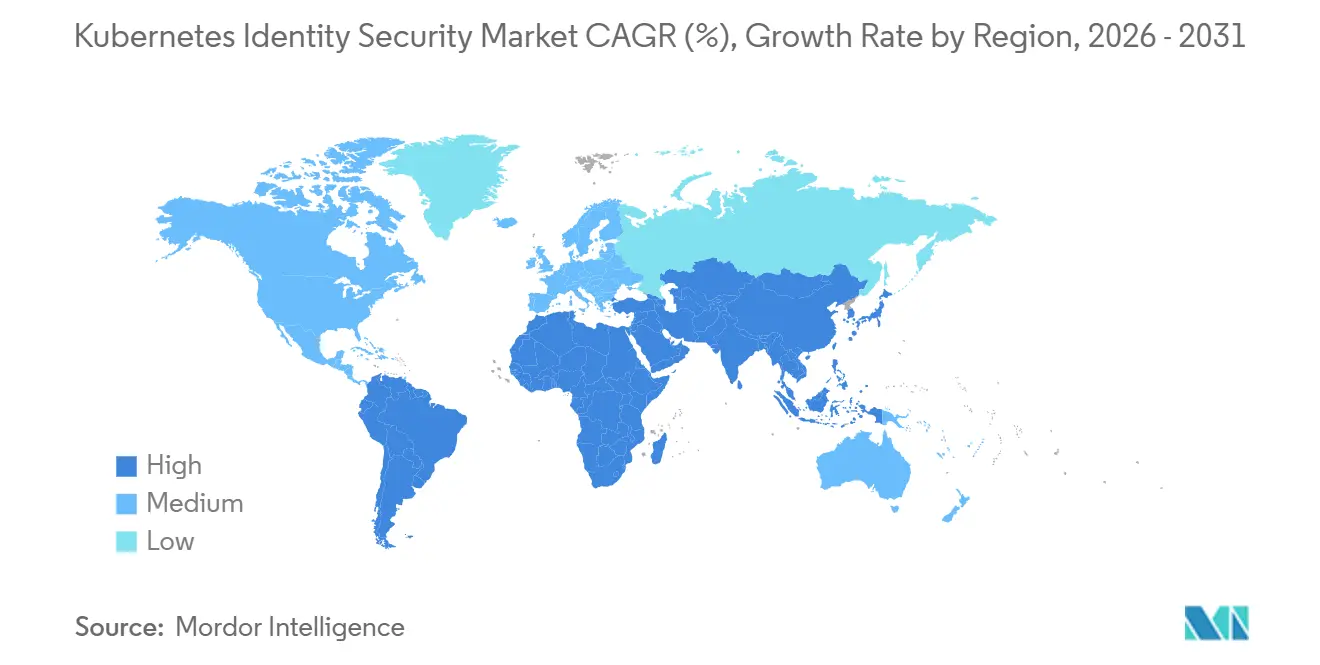
- 地域別では、北米が2025年のKubernetesアイデンティティセキュリティ市場収益の37.28%を占め、アジア太平洋地域は2031年にかけてCAGR 26.79%で成長すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルKubernetesアイデンティティセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| KubernetesおよびクラウドネイティブワークロードのExpansion | +5.0% | グローバル、特に北米およびアジア太平洋地域で顕著 | 短期(2年以内) |
| AIワークロードの増加とAIエージェントのアイデンティティ要件 | +4.5% | グローバル、北米およびヨーロッパで先行 | 短期(2年以内) |
| ゼロトラストおよび最小権限セキュリティの採用 | +4.2% | 北米およびヨーロッパ、アジア太平洋主要市場へ拡大 | 中期(2〜4年) |
| ワークロードおよびマシンアイデンティティの増加 | +3.8% | グローバル | 中期(2〜4年) |
| マルチクラウドおよびハイブリッドKubernetes環境の拡大 | +3.2% | グローバル、特に北米、アジア太平洋主要市場、およびヨーロッパで顕著 | 中期(2〜4年) |
| 短命かつフェデレーテッドクレデンシャルの採用拡大 | +2.5% | 北米およびヨーロッパ、中東・アフリカおよび南米へ拡大 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
KubernetesおよびクラウドネイティブワークロードのExpansion
Kubernetesアイデンティティセキュリティ市場は、プロダクションシステムのKubernetesへの移行という広範なトレンドから恩恵を受けています。クラウドネイティブコンピューティング財団は、2025年にコンテナユーザーの82%が本番環境でKubernetesを稼働させており、2023年の66%から増加したと報告しています。同調査では、回答者の98%がクラウドネイティブ技術を採用しており、Kubernetesが現代アプリケーションの中心的な運用レイヤーとして位置づけられていることが確認されています。新しいクラスターが増えるたびに、管理が必要なサービスアカウント、ロール、およびワークロード接続の数が増加します。Kubernetesアイデンティティセキュリティ市場は、デプロイメントワークフローに統合されたポリシーエンジン、シークレットプラットフォーム、およびアイデンティティブローカーを通じて、この運用上のニーズに対応しています。開発およびデプロイメント作業がよりクラウドネイティブになるにつれ、関連するセキュリティ境界はネットワークエッジからワークロードおよびそのランタイムアイデンティティへとシフトしています。
AIワークロードの増加とAIエージェントのアイデンティティ要件
AIワークロードは、コンテナ環境内での非人間アクセスを管理する制御手段の必要性を高めています。クラウドネイティブコンピューティング財団は、2025年に生成AIモデルをホストする組織の66%が推論ワークロードにKubernetesを使用していることを確認しました。この利用形態により、インフラストラクチャへのアクセスを要求し、プロダクションリソースと対話できるアイデンティティのセットにAIエージェントが加わっています。Kubernetesアイデンティティセキュリティ市場は、権限を定義されたタスクと期間に限定するアイデンティティポリシーによってこの要件に対応しています。Akeylessは2026年9月にAgentic Runtime Authorityの一般提供を発表し、AIエージェントに対するリアルタイムの権限適用として説明しました。Teleportも2026年6月のBeamsパブリックベータ版において委任型エージェントアイデンティティを導入し、クレデンシャルを広範な常設アクセスとして付与するのではなく、実行時にスコープを設定できるようにしました。これらのリリースは、ワークロードアイデンティティ製品が人やサービスだけでなく自律型システムもカバーするよう拡張されている理由を示しています。
ゼロトラストおよび最小権限セキュリティの採用
ゼロトラスト要件により、アイデンティティはKubernetesデプロイメントにおけるより直接的な購買基準となっています。NIST特別刊行物800-207Aは、複数のロケーションにまたがって運用されるクラウドネイティブアプリケーション向けのゼロトラストアーキテクチャモデルを提示しています。[1] このモデルは、クラスターおよびクラウドをまたいで運用されるアプリケーションのアクセス決定の中心に、アイデンティティベースのポリシー制御を置いています。米国国防総省は2025年7月17日に指令型覚書25-003を発行し、ゼロトラストポートフォリオ管理室およびチーフゼロトラストオフィサーの役割を設置しました。最小権限ポリシーを確実に適用するためには、すべてのポッドおよびサービスアカウントに検証可能なアイデンティティが必要であるため、Kubernetesアイデンティティセキュリティ市場はこの方向性から恩恵を受けています。OIDCフェデレーション、強化されたロールベースアクセス制御、および相互トランスポートレイヤーセキュリティは、規制対象ワークロード全体でこれらの要件をサポートできます。
ワークロードおよびマシンアイデンティティの増加
ワークロードアイデンティティは、コンテナ、継続的インテグレーションパイプライン、サービスメッシュ、および自動化された証明書管理とともに急増しています。この増加により、長命なクレデンシャルの管理が困難になり、短命なアクセストークンを発行、ローテーション、および監査できるシステムの必要性が高まっています。Kubernetesアイデンティティセキュリティ市場は、保存されたシークレットの代わりにフェデレーテッドクレデンシャルおよび暗号的に証明されたワークロードアイデンティティの使用をサポートしています。CA/ブラウザフォーラムは投票SC-081v3を採択し、2026年3月15日に発効して、公開TLS証明書の最大有効期間を398日から200日に短縮しました。[2] このスケジュールでは、2027年3月に100日、2029年3月に47日へとさらに短縮され、自動化された証明書ライフサイクル管理の必要性が高まります。この変更は、大規模なKubernetesフリート全体で証明書の更新とポリシー適用を管理できるプラットフォームに有利に働きます。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| Kubernetes RBACおよびアイデンティティポリシー管理の複雑性 | -2.5% | グローバル | 短期(2年以内) |
| Kubernetes、クラウド、およびアイデンティティセキュリティスキルの不足 | -2.0% | グローバル、特に南米、中東、およびアフリカで深刻 | 短期(2年以内) |
| Kubernetes、クラウドIAM、およびエンタープライズアイデンティティプラットフォームの断片化 | -1.5% | グローバル | 中期(2〜4年) |
| ネイティブKubernetesおよびクラウドプロバイダーのアイデンティティ機能の利用可能性 | -1.2% | マネージドKubernetesの普及率が最も高い北米およびヨーロッパ | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
Kubernetes RBACおよびアイデンティティポリシー管理の複雑性
Kubernetesのロールベースアクセス制御はチームに詳細な制御を提供しますが、クラスターとアプリケーションチームが増えるにつれて管理が困難になります。ロールバインディング、クラスターロール、およびサービスアカウントの権限は、一貫したレビューなしに蓄積される可能性があります。Kubernetesの権限はアプリケーションプラットフォームレイヤーで機能するため、ビジネスアクセスルールを簡潔な技術ポリシーに変換することが困難です。Kubernetesアイデンティティセキュリティ市場は、セキュリティチームに不必要な負担をかけることなく、複数のクラスター全体でのポリシードリフトを解決する必要があります。プロバイダーは、ガイド付きポリシーオーサリング、既存のロール割り当ての可視化、および過度に広範権限を特定する制御手段を通じてこの障壁を低減できます。Kubernetesアイデンティティセキュリティ市場において、組織がKubernetes、クラウドアイデンティティサービス、およびエンタープライズアイデンティティプラットフォームを組み合わせて使用する場合、統合ポリシー管理は引き続き重要です。
Kubernetes、クラウド、およびアイデンティティセキュリティスキルの不足
Kubernetes、クラウドアイデンティティ、暗号化、およびポリシーアズコードのスキルを持つ人材の不足は、予算が確保されていても実装を遅らせる可能性があります。組織はアイデンティティプラットフォームをデプロイメントパイプライン、クラスター、および既存のアクセスシステムに接続する必要があることが多いです。Kubernetesアイデンティティセキュリティ市場は、これらの制御手段を独自に運用できない顧客が存在するため、プロフェッショナルサービスおよびマネージドサービスにおける関連機会を提供しています。サービスは2031年にかけてCAGR 27.92%で成長すると予測されており、デプロイメント、設定、および継続なポリシー運用に対する需要を反映しています。Netandは2026年3月に、オンプレミスのセキュリティ環境からKubernetesベースのアクセス制御へ移行する韓国企業向けにHIWARE for K8Sを発売しました。このタイプの製品は、組織が内部スキル要件を低く抑えながらKubernetesネイティブのアクセス管理を採用するのに役立ちます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益をリードし、サービスがより速く拡大
ソフトウェアは2025年の収益の73.86%を占めました。このセグメントには、ワークロードアイデンティティプラットフォーム、ポリシーエンジン、シークレット管理ソフトウェア、および継続的インテグレーション・継続的デプロイメントパイプラインに組み込まれたアイデンティティブローカーが含まれます。これらのツールは、アイデンティティの発行、権限の適用、およびアクセスアクティビティの観察を必要とする組織にとっての初期運用レイヤーを形成しています。SPIFFEおよびSPIRE標準に準拠したポリシーアズコードツール、OIDCブローカー、および認証局がこのソフトウェアレイヤの一部です。ソフトウェア需要は、別々の運用チームの下で稼働する可能性のあるクラスター、開発者、ワークロード、およびクラウド環境全体での一貫した制御の必要性に結びついています。
サービスは2026年から2031年にかけてCAGR 27.92%で成長すると予測されており、最も成長の速いコンポーネントとなっています。プロフェッショナルサービスは、デプロイメント、OIDCフェデレーション設計、SPIFFEおよびSPIRE実装、およびロールベースアクセス制御の合理化をカバーしています。マネージドサービスは、内部チームが限られている場合に証明書ライフサイクル管理とポリシー適用の責任を担うことができます。サービスのKubernetesアイデンティティセキュリティ市場規模が拡大しているのは、多くの購入者が初期プラットフォームライセンスを超えた継続的な運用サポートを必要としているためです。中小規模の組織は、マネージドデリバリーを活用することで、完全な内部Kubernetesセキュリティチームを構築したり、変化するポリシー要件に対する継続的なカバレッジを維持したりすることなく、専門スルにアクセスできます。


デプロイメントモード別:クラウドベースソリューションがエンタープライズ環境全体でリード
クラウドベースソリューションは2025年の収益の58.49%を占めました。このセグメントは、Amazon Elastic Kubernetes Service、Google Kubernetes Engine、およびAzure Kubernetes Serviceを含むマネージドKubernetesサービスから恩恵を受けています。クラウドアイデンティティ統合はフェデレーションと短命なクレデンシャルをサポートし、保存されたアクセスキーへの依存を低減できます。クラウドネイティブコンピューティング財団とSlashDataは、2026年第1四半期までに開発者の34%がハイブリッドクラウドにデプロイしており、2021年の22%から増加したと報告しました。[3] このシフトは、クラスターごとに別々のアイデンティティ管理を必要とせず、クラウドおよびハイブリッド環境全体で機能するアクセス制御への需要を支えています。
クラウドベースソリューションはまた、2031年にかけてCAGR 26.78%で成長すると予測されています。Amazon Web Servicesは2026年4月にAmazon EKS IAMコンディションキーを導入し、組織がサービスコントロールポリシーを通じてプライベートAPIエンドポイント、暗号化キー、および承認済みKubernetesバージョンの制御を適用できるようにしました。[4] このようなネイティブ機能はベースラインガバナンスを改善する一方で、スペシャリストベンダーに対してより広範なクロスプラットフォーム機能を提供するよう圧力を高めています。オンプレミスデプロイメントは、機密政府ワークロードおよびデータレジデンシー要件のある環境において引き続き重要です。ハイブリッドデプロイメントは、クラウドのスケーラビリティとローカルインフラストラクチャ、機密データ制御、および確立されたエンタープライズアイデンティティシステムの要件のバランスをとる金融サービスおよびヘルスケアにおいて引き続き重要です。
組織規模別:大企業が最大シェアを保持し、中小企業が台頭
大企業は2025年の収益の69.83%を占め、Kubernetesアイデンティティセキュリティ市場において最大の組織規模シェアを代表しています。これらの組織は多くの場合、複数のクラウドプロバイダーにまたがって複数のクラスターを運用しており、大規模なアクセス制御サーフェスを持っています。その要件には、マルチクラスターガバナンス、ポリシードリフト検出、自動化された証明書管理、および規制上の義務に沿った制御手段が含まれます。大企業はまた、専任のKubernetesセキュリティプログラムと正式なアクセスレビューをサポートする規模を持っています。これらの条件により、集中型アイデンティティガバナンスはプロダクションプラットフォーム運用の中核部分となっています。
中小企業は2031年にかけてCAGR 27.36%で成長すると予測されています。マネージドKubernetesサービスはインフラストラクチャ管理要件を低減し、クラウドネイティブアイデンティティサービスはワークロードガバナンスの初期コストを下げています。これらの組織は、新しいクラウドネイティブアプリケーションスタックを構築しながら、OIDCフェデレーションおよびKubernetesサービスアカウントトークンの実践を確立できます。Kubernetesアイデンティティセキュリティ市場は、ベンダーが広範なエンタープライズライセンスを必要とせず、クラスターまたはワークロード単位で開発者向け価格設定を提供する場合に恩恵を受けます。クラウドネイティブコンピューティング財団とSlashDataは、インドのバックエンド開発者のKubernetes利用率が2026年第1四半期までに42%に達したと報告しました。このような市場での開発者採用の拡大は、アクセスしやすいアイデンティティプラットフォームの顧客基盤を広げる可能性があります。
最終用途別:ITおよび通信がリードし、政府の採用が加速
ITおよび通信は2025年の収益の27.31%を占め、最大の最終用途グループとなています。このセクターは、Kubernetes固有のアクセスガバナンスを必要とする広範な内部開発者プラットフォームおよびプロダクションインフラストラクチャを運用しています。その調達優先事項には、安全な開発者アクセス、ワークロードアイデンティティ、および分散環境全体での一貫したポリシーが含まれます。Kubernetesアイデンティティセキュリティ市場は、クラスター、継続的インテグレーションパイプライン、およびサービス間通信の制御手段でこの需要に対応しています。ITおよび通信プロバイダーはまた、プロダクションシステムへの特権アクセスを制限しながら可用性を維持するという直接的なニーズに直面しています。
政府および公共行政産業は2031年にかけてCAGR 26.62%で成長すると予測されています。ゼロトラストプログラム、クラウドコンプライアンス要件、および機密アプリケーション環境がこの拡大を支えています。2025年に発行された米国国防総省の指令は、連邦機関および防衛請負業者にゼロトラストガバナンスの正式な政策根拠を提供しています。銀行、金融サービス、および保険もまた、コンテナ化されたプロダクションワークロードへの特権アクセスに対する制御を必要としています。ヘルスケアおよびライフサイエンス、小売およびeコマース、輸送および物流、エネルギーおよびユーティリティ、製造、メディアおよびエンターテインメント、ならびに教育は、さまざまな運用アプリケーションにKubernetesを使用しています。これらのグループの小規模ユーザーは、オープンソースのアイデンティティ制御から始め、ワークロードの成長に合わせて後から商用ガバナンス機能を追加できます。
地域分析
北米は2025年のKubernetesアイデンィティセキュリティ市場シェアの37.28%を占めました。この地域のKubernetesアイデンティティセキュリティ市場は、クラウドネイティブ採用者の大規模な基盤、スペシャリストベンダー、システムインテグレーター、および公共部門のセキュリティ要件から恩恵を受けています。米国は最大の国内市場であり、クラウドネイティブアイデンティティ制御に対する連邦要件が一貫した調達需要を生み出しています。2025年に発行された国防総省のゼロトラスト覚書は、防衛関連クラウドプログラム全体でこの政策方向性を支えています。カナダとメキシコは、テクノロジーサービス活動および米国エンタープライズ要件との国境を越えた整合を通じて需要を加えています。
ヨーロッパは第2位の地域クラスターを代表しており、英国とドイツがクラウド、ハイブリッド、およびオンプレミス環境全体でのアイデンティティガバナンスに対する地域需要を牽引しています。データレジデンシー要件は、すべてのワークロードにパブリッククラウドデプロイメントが適していない場合にハイブリッド制御を維持していま。ロシアはレポートのカバレッジ範囲内に含まれていますが、国内クラウドインフラストラクチャとグローバルベンダーエコシステムへの限定的な参加によって形成された独自の経路をたどっています。ヨーロッパのKubernetesアイデンティティセキュリティ市場では、単一のクラウド環境に依存しないポータブルな制御手段への需要が引き続き見られます。
アジア太平洋地域は2026年から2031年にかけてCAGR 26.79%で成長すると予測されており、地域の中で最も速い成長率となっています。この地域のKubernetesアイデンティティセキュリティ市場規模は、開発者の増加と金融サービス、製造、および公共ワークロード全体でのマネージドKubernetesの広範な採用によって支えられています。クラウドネイティブコンピューティング財団とSlashDataは、2026年第1四半期にインドのクラウドネイティブ開発者が225万人に達し、グローバル合計の11%を占めると報告しました。日本のクラウドネイティブコミュニティは2026年7月までに約100万人の開発者に達し、71%が少なくとも1つのクラウドネイティブ技術または実践を使用していす。中国は、国内クラウドプロバイダーが独自のアイデンティティ統合を持つKubernetesサービスを提供しているため、独自の位置づけを維持しています。南米、中東、およびアフリカは小規模な市場であり、ブラジル、アラブ首長国連邦、サウジアラビア、南アフリカ、およびナイジェリアがfintech、通信、政府、および金融サービス活動を通じて重要な需要センターとして機能しています。

競合環境
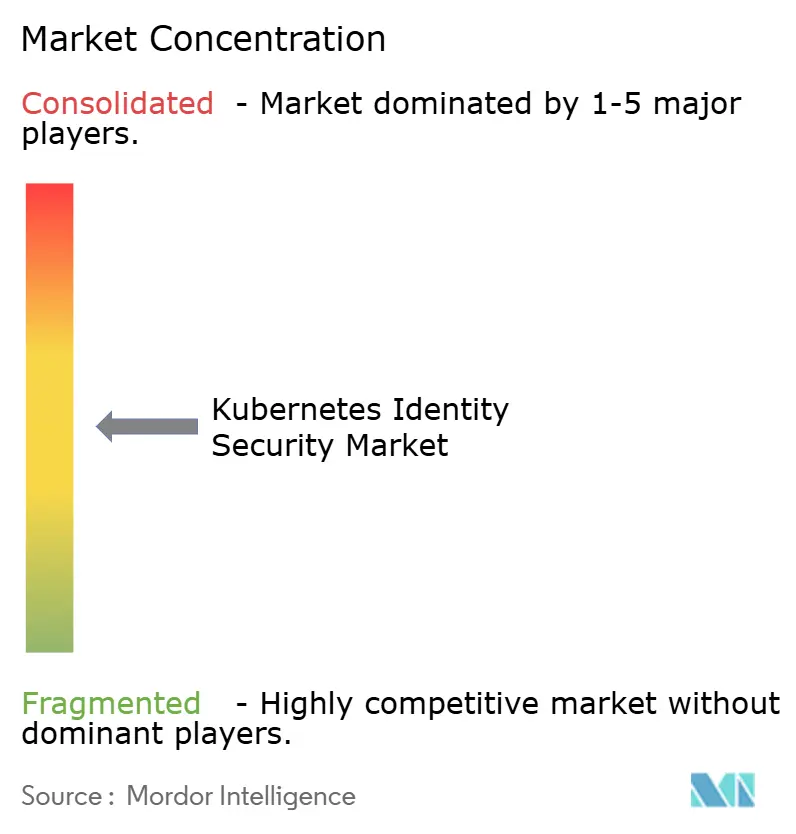
Kubernetesアイデンティティセキュリティ市場は、プラットフォームレベルでは適度に集中しており、スペシャリスト間では断片化したままです。Amazon Web Services、Microsoft、Google、Palo Alto Networks、IBM、およびRed Hatは、Kubernetesアクセス制御の採用を支える広範なエンタープライズ関係を持っています。スペシャリストベンダーは、ワークロードアイデンティティ、特権アクセス、証明書運用、およびクロスクラスターポリシー管理を通じて競争しています。Palo Alto Networksは2026年2月に約25 ビリオン 米ドルでCyberArkの買収を完了しました。[5] この取引により、アイデンティティセキュリティがネットワークセキュリティおよびセキュリティオペレーションとともにより広範なプラットフォーム内に位置づけられ、AI時代のインフラストラクチャにおけるマシンアイデンティティと特権アクセスの重要性の高まりを示しています。
Delineaは2026年3月にStrongDMの買収を完了し特権アクセス管理とKubernetesクラスター、パイプライン、データベース、およびAIエージェントワークフローに対するジャストインタイム認可を組み合わせました。この動きにより、常設の管理権限だけでなくランタイムアクセスにも対応する能力が拡大しました。Oktaは2025年8月にAxiom Securityの買収に関する最終合意書に署名し、データベースおよびKubernetesに対するジャストインタイムアクセスガバナンスのロードマップを加速させました。Palo Alto NetworksとOktaは2025年7月に拡大パートナーシップを発表し、アイデンティティ脅威保護、Okta AI、およびCortex SecOps機能を統合し、アクセス、リスクコンテキスト、およびセキュリティオペレーションを組み合わせる動きを示しました。
テクノロジーはKubernetesアイデンティティセキュリティ市場における中心的な競争レバーであり続けています。Red Hatは、SPIFFEおよびSPIRE標準を使用したゼロトラストワークロードアイデンティティマネージャーをOpenShift上で一般提供しました。クラウドネイティブコンピューティング財団は2026年3月にKyvernoの卒業を発表し、Kubernetesネイティブポリシー適用におけるプロジェクトの役割を確認しました。商業的な差別化は、人間、ワークロード、およびAIエージェントアイデンティティの統合ガバナンス、クロスクラスタートラスト管理、およびアクセス対応インシデントレスポンスにますます結びついています。Kubernetesおよびクラウドネイティブのアイデンティティファンクションをベースに構築するKubernetesアイデンティティセキュリティ市場のプロバイダーは、基盤的な機能がより広く利用可能になるにつれて有利な立場に置かれています。
Kubernetesアイデンティティセキュリティ産業リーダー
-
Palo Alto Networks, Inc.
-
CyberArk Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- 注:主要企業の掲載順は順位を示すものではありません。

最近の産業動向
- 2026年9月:Akeylessは、SecretlessAIクレデンシャル保護プラットフォームの上でAIエージェントにリアルタイムの権限を適用するインテントベースのアクセス制御レイヤーであるAgentic Runtime Authorityの一般提供を発表しました。このソリューションはFortune 500企業の2,200億件以上のマシンアイデンティティインタラクションを管理し、そのガバナンスをAIエージェントという新しいアイデンティティクラスに拡張します。
- 2026年7月:TeleportはBeams Session Summaries、Agentic Classifiers、およびRisk Scoringによりアイデンティティセキュリティプラットォームを拡張しました。これらの機能は、SSH、Kubernetes、およびデータベースセッションをリスクレベルで要約・分類し、アクションをMITRE ATT&CKフレームワークにマッピングします。
- 2026年4月:Amazon Web ServicesはAmazon EKS向けIAMコンディションキーを導入しました。これらの制御により、組織はサービスコントロールポリシーを通じてプライベートAPIエンドポイント、顧客管理の暗号化キー、および承認済みKubernetesバージョンを要求できるようになります。
- 2026年3月:クラウドネイティブコンピューティング財団がKyvernoの卒業を発表し、Kubernetesネイティブポリシーエンジンの本番利用とコミュニティ開発を認定しました。
- 2026年3月:DelineaがStrongDMの買収を完了し、エンタープライズ特権アクセス管理とKubernetesクラスター、パイプライン、データベース、およびAIエージェントワークフローに対するジャストインタイムランタイム認可を組み合わせました。


グローバルKubernetesアイデンティティセキュリティ市場レポートのスコープ
Kubernetesアイデンティティセキュリティ市場は、Kubernetes環境内のワークロードアイデンティティ、サービスアカウント、および認証・認可メカニズムを管理・保護するソリューションを包含しています。この市場は、サービスアカウント、RBACポリシー、およびワークロードアイデンティティフェデレーションなどのKubernetesネイティブのアイデンティティ構造を通じて、アプリケーションとサービスが互いに、またクラウドリソースに対してどのように認証するかを保護することに焦点を当てています。この市場のソリューションは、最小権限アクセスの確保、サービスアカウントトークンの保護、ポッドアイデンティティの分離の実装、およびクラウドプロバイダーのIAMシステムとの統合によってハードコードされたシークレットを排除し、侵害されたワークロードによる特権昇格を防止することで、アイデンティティベースの攻撃を防ぎます。
Kubernetesアイデンティティセキュリティ市場レポートは、コンポーネント(ソフトウェア、およびサービス〔プロフェッショナルサービス、およびマネージドサービス〕)、デプロイメントモード(クラウドベース、オンプレミス、およびハイブリッド)、組織規模(大企業、および中小企業)、最終用途産業(政府および公共行政、産業製造、小売およびeコマース、エネルギーおよびユーティリティ、ITよび通信、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、およびその他の最終用途産業)、ならびに地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
| ソフトウェ | |
| サービス | プロフェッショナルサービス |
| マネージドサービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府および公共行政 |
| 産業製造 |
| 小売およびeコマース |
| エネルギーおよびユーティリティ |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の最終用途産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | イスラエル |
| アラブ首長国連邦 | |
| サウジアラビア | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェ | |
| サービス | プロフェッショナルサービス | |
| マネージドサービス | ||
| デプロイメントモード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 最終用途産業別 | 政府および公共行政 | |
| 産業製造 | ||
| 小売およびeコマース | ||
| エネルギーおよびユーティリティ | ||
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他の最終用途産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | イスラエル | |
| アラブ首長国連邦 | ||
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||


レポートで回答される主要な質問
Kubernetesアイデンティティセキュリティ市場の規模はどのくらいですか?
Kubernetesアイデンティティセキュリティ市場規模は、2025年の93.91 ミリオン 米ドルから2026年には114.25 ミリオン 米ドルへと拡大し、2026年から2031年にかけてCAGR 23.99%で成長して2031年には334.86 ミリオン 米ドルに達する見込みです。
Kubernetesアイデンティティおよびアクセス管理の採用を促進しているものは何ですか?
Kubernetesの本番環境での利用、ゼロトラストプログラム、より大規模なマシンアイデンティティ資産、およびAIワークロードが、プロダクションクラスターおよび接続された開発パプライン全体でのワークロードレベルのアクセス制御の必要性を高めています。
Kubernetes IAM支出においてどのコンポーネントがリードしていますか?
ソフトウェアは2025年の収益の73.86%を占め、サービスは2031年にかけてCAGR 27.92%でより速く成長すると予測されています。
クラウドベースのKubernetes IAMソリューションが成長している理由は何ですか?
クラウドベースソリューションは2025年の収益の58.49%を占め、マネージドKubernetesの採用、アイデンティティフェデレーション、および短命なクレデンシャルから恩恵を受けています。
Kubernetes IAMにおいて最も速く成長している地域はどこですか?
アジア太平洋地域は2031年にかけてCAGR 26.79%で成長すると予測されており、拡大するクラウドネイティブ開発者コミュニティとマネージドKubernetesデプロイメントによって支えられています。
Kubernetes IAMの主な実装上の課題は何ですか?
ロールベースアクセス制御の複雑性とKubernetesおよびアイデンティティセキュリティスキルの不足が、デプロイメントを遅らせ、マネージドサービスの必要性を高める可能性があります。


 お客様のデータは安全であり、販売や共有は一切行われません。
